
ক্লাউড-ম্যানেজড WiFi সমাধান: ব্যবসায়িক স্থাপনা গাইড | Purple
মাল্টি-টেন্যান্ট এবং বাণিজ্যিক ভবন জুড়ে ক্লাউড-ম্যানেজড WiFi স্থাপন করুন। আর্কিটেকচার তুলনা করুন, iPSK এবং VLAN আইসোলেশন কনফিগার করুন এবং TCO ও অ্যামেনিটি ROI মডেল করুন।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: মাল্টি-টেন্যান্ট WiFi গাইড →
Cloud-managed WiFi architecture & ROI calculator
Model access point density, WAN uplink capacity, tenant isolation security, and 3-year TCO savings when deploying cloud-managed WiFi across multi-tenant properties, offices, and commercial estates.
1. Property & deployment parameters
High-density residential housing, build-to-rent (BTR), and student accommodation requiring private personal area networks (PANs) per apartment.
2. Architectural sizing and ROI projection
Enterprise zero-trust (iPSK)- Deploy Identity PSK (iPSK) per unit to create private Personal Area Networks (PANs) on a single unified SSID.
- Use cloud Zero-Touch Provisioning (ZTP) to ship pre-configured APs directly to properties for plug-and-play field installation.
- Configure Layer 2 client isolation with selective mDNS proxying so residents can cast to local media streamers without seeing neighbours.
Consult with a Purple Enterprise WiFi Architect
Get custom engineering validation for your property estate, including RF AP placement surveys, cloud controller migration blueprints, and automated tenant iPSK provisioning.
এক্সিকিউটিভ সামারি
Build-to-Rent (BTR) এবং Multi-Dwelling Unit (MDU) সেক্টরগুলোতে, উচ্চ-ক্ষমতাসম্পন্ন ইন্টারনেট আর কোনো ঐচ্ছিক আপগ্রেড নয় - এটি এখন সবচেয়ে গুরুত্বপূর্ণ ইউটিলিটি। বাসিন্দাদের নিজেদের ব্রডব্যান্ড চুক্তি খুঁজতে এবং গ্রাহক-মানের রাউটার ইনস্টল করতে বাধ্য করার সনাতন মডেলটি তীব্র রেডিও ফ্রিকোয়েন্সি (RF) ইন্টারফেয়ারেন্স তৈরি করে, বসবাসের উদ্দেশ্যে স্থানান্তরের প্রক্রিয়াকে বিলম্বিত করে এবং উল্লেখযোগ্য পরিমাণ সম্ভাব্য রাজস্ব নষ্ট করে।
আবাসিক অপারেটরদের জন্য ক্লাউড-ম্যানেজড WiFi সমাধানগুলো আধুনিক মানদণ্ড উপস্থাপন করে। ফিজিক্যাল অ্যাক্সেস পয়েন্ট থেকে ম্যানেজমেন্ট প্লেনকে আলাদা করে, আপনি অন-সাইটে ব্যয়বহুল কন্ট্রোলার হার্ডওয়্যার স্থাপন না করেই আপনার সম্পূর্ণ পোর্টফোলিও জুড়ে একটি একক স্ক্রিন থেকে সব কিছু দেখার সুবিধা পান। Purple ৮৫,০০০+ লাইভ ভেন্যু জুড়ে ৯৯.৯৯৯% আপটাইম সহ কাজ করে, যা ৩৫০ মিলিয়ন অনন্য ব্যবহারকারীকে পরিষেবা প্রদান করে এবং ২০২৪ সালে ৪৪০ মিলিয়ন লগইন রেকর্ড করেছে (Purple অভ্যন্তরীণ ডেটা, ২০২৪)।
সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, যখন Identity Pre-Shared Key (iPSK) প্রযুক্তির সাথে যুক্ত করা হয়, তখন একটি ক্লাউড-ম্যানেজড নেটওয়ার্ক আপনাকে একটি প্রকৃত "ইনস্ট্যান্ট-অন" অভিজ্ঞতা প্রদান করার সুবিধা দেয়। বাসিন্দারা এখানে এসে কোনো ঝামেলা ছাড়াই একটি অনন্য ক্রেডেনশিয়াল ব্যবহার করে অবিলম্বে সংযুক্ত হতে পারেন এবং একটি ব্যক্তিগত, সুরক্ষিত নেটওয়ার্ক উপভোগ করতে পারেন যা তাদের সমস্ত স্মার্ট ডিভাইস সমর্থন করে। এই পদ্ধতিটি খালি থাকার সময়কাল হ্রাস করে, একটি পরিমাপযোগ্য ভাড়ার প্রিমিয়াম দাবি করে এবং একটি ইউটিলিটি খরচকে নেট অপারেটিং আয়ের চালিকাশক্তিতে রূপান্তর করে।
টেকনিক্যাল ডিপ-ডাইভ
ক্লাউড আর্কিটেকচার বনাম অন-প্রিমিস কন্ট্রোলার
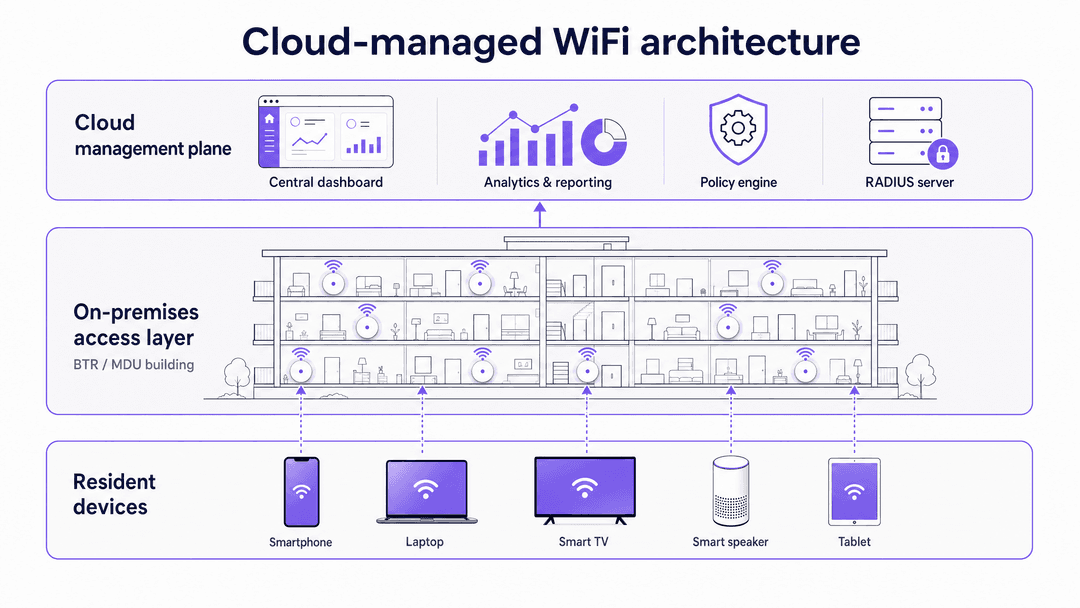
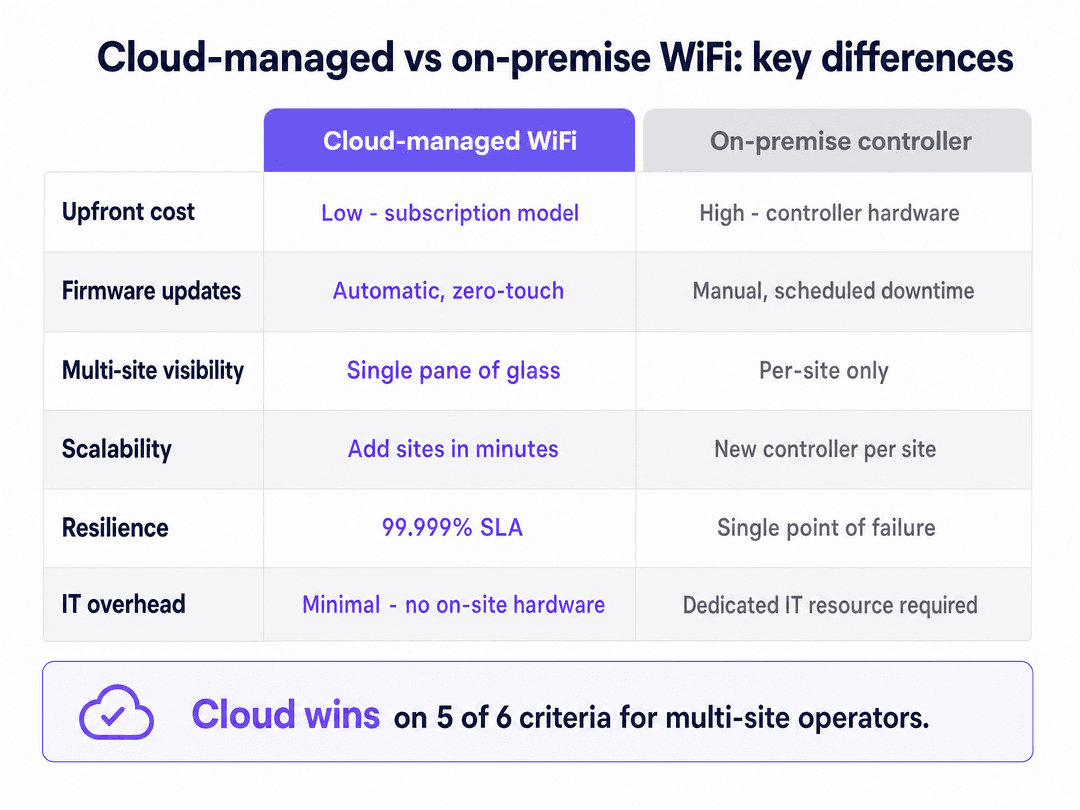
এন্টারপ্রাইজ WiFi আর্কিটেকচারে আমূল পরিবর্তন এসেছে। ঐতিহাসিকভাবে, একটি এন্টারপ্রাইজ-গ্রেডের নেটওয়ার্ক স্থাপন করতে ট্রাফিক পরিচালনা, নীতি প্রয়োগ এবং অ্যাক্সেস পয়েন্টগুলোর মধ্যে রোমিং সমন্বয় করার জন্য অন-প্রিমিস ওয়্যারলেস ল্যান কন্ট্রোলারের (WLCs) প্রয়োজন হতো। এই মডেলটির জন্য প্রতি বিল্ডিংয়ে ডেডিকেটেড আইটি রিসোর্সের প্রয়োজন হতো এবং এটি কমস রুমে সিঙ্গেল পয়েন্ট অফ ফেইলিওর তৈরি করত।
ক্লাউড-ম্যানেজড WiFi সলিউশনগুলো কন্ট্রোল এবং ম্যানেজমেন্ট প্লেনকে হোস্টেড ডেটা সেন্টারে স্থানান্তরিত করে। অ্যাক্সেস পয়েন্ট (APs) গুলো স্থানীয়ভাবে ডেটা প্লেন পরিচালনা করে। ক্লাউড কন্ট্রোলারের সাথে সংযোগ বিচ্ছিন্ন হলেও, AP গুলো স্থানীয় ট্রাফিক রাউট করা এবং ক্যাশড নীতি ব্যবহার করে পরিচিত ডিভাইসগুলোকে প্রমাণীকরণ করা চালিয়ে যায়। এই আর্কিটেকচার ৯৯.৯৯৯% আপটাইম প্রদান করে এবং নেটওয়ার্ক আর্কিটেক্টদের একটি সেন্ট্রাল ড্যাশবোর্ড থেকে ডজন ডজন প্রপার্টি পরিচালনা করার অনুমতি দেয়।
WiFi as a Service মার্কেট ২০২৫ সালে $৯.২৭ বিলিয়ন থেকে ১৮.৮% CAGR-এ বৃদ্ধি পেয়ে ২০৩০ সালের মধ্যে $২১.৯৬ বিলিয়নে পৌঁছাবে বলে অনুমান করা হচ্ছে (MarketsandMarkets, 2025)। ক্লাউড-ম্যানেজড WLAN সার্ভিসগুলো ২০২৪ সালে বছর-ভিত্তিক ৬% রাজস্ব বৃদ্ধি রেকর্ড করেছে, যা সামগ্রিক নেটওয়ার্কিং মার্কেটের তুলনায় উল্লেখযোগ্যভাবে ভালো পারফর্ম করেছে (650 Group, 2024)।
মাল্টি-টেন্যান্ট পরিবেশের জন্য iPSK-এর প্রয়োজনীয়তা
একটি BTR প্রপার্টিতে সবচেয়ে বড় টেকনিক্যাল চ্যালেঞ্জ হলো স্কেলে টেন্যান্ট আইসোলেশন করা। এখানে শত শত পরিবার একই ফিজিক্যাল ইনফ্রাস্ট্রাকচার শেয়ার করে।
স্ট্যান্ডার্ড WPA2/WPA3-Personal পুরো নেটওয়ার্কের জন্য একটি মাত্র প্রি-শেয়ার্ড কি (PSK) ব্যবহার করে। এটি একটি MDU-এর জন্য মূলত অসুরক্ষিত: একটি পাসওয়ার্ড ফাঁস হলে পুরো বিল্ডিংয়ের নিরাপত্তা বিঘ্নিত হয় এবং বাসিন্দারা একই নেটওয়ার্ক সেগমেন্টে একে অপরের ডিভাইস দেখতে পায়। অন্যদিকে, IEEE 802.1X সহ WPA3-Enterprise চমৎকার নিরাপত্তা প্রদান করলেও আবাসিক পরিবেশে এটি ব্যর্থ হয়, কারণ স্মার্ট টিভি, গেমিং কনসোল এবং IoT ডিভাইসগুলো ইউজারনেম এবং পাসওয়ার্ড অথেনটিকেশন সমর্থন করে না - ফ্লো সম্পন্ন করার জন্য এগুলোতে কোনো ব্রাউজার বা কিবোর্ড থাকে না।
এর সমাধান হলো Identity Pre-Shared Key (iPSK), যা ভেন্ডরদের দ্বারা PPSK (HPE Aruba) বা পার্সোনাল প্রাইভেট নেটওয়ার্ক (Cisco Meraki) হিসেবে পরিচিত। iPSK নেটওয়ার্কটিকে প্রতিটি বাসিন্দাকে একটি ইউনিক পাসওয়ার্ড দেওয়ার অনুমতি দেয়। RADIUS সার্ভার সেই নির্দিষ্ট পাসওয়ার্ডটিকে একটি ডেডিকেটেড VLAN-এর সাথে লিঙ্ক করে।
বাসিন্দারা যখন তাদের ইউনিক কি ব্যবহার করে তাদের স্মার্টফোন, ল্যাপটপ এবং স্মার্ট স্পিকার সংযুক্ত করে, তখন নেটওয়ার্ক তাদের একটি প্রাইভেট এরিয়া নেটওয়ার্ক (PAN)-এ গ্রুপ করে। বাসিন্দাদের ডিভাইসগুলো নিজেদের মধ্যে স্বাভাবিকভাবেই যোগাযোগ করতে এবং একে অপরকে খুঁজে পেতে পারে - যা নির্বিঘ্ন কাস্টিং এবং স্মার্ট হোম নিয়ন্ত্রণের সুবিধা দেয় - একই সাথে বিল্ডিংয়ের অন্য সমস্ত বাসিন্দা থেকে সম্পূর্ণ বিচ্ছিন্ন থাকে। iPSK চালিত একটি ২০০ ইউনিটের বিল্ডিং সাধারণত একসাথে ৩,০০০ থেকে ৫,০০০টি সংযুক্ত ডিভাইস পরিচালনা করে (Purple অভ্যন্তরীণ ডেটা, 2024)।
হার্ডওয়্যার এবং ফিজিক্যাল লেয়ার ডিজাইন
ফিজিক্যাল লেয়ারের জন্য, WiFi 6 (IEEE 802.11ax) হলো বেসলাইন স্ট্যান্ডার্ড। WiFi 6-এ রয়েছে অর্থোগোনাল ফ্রিকোয়েন্সি ডিভিশন মাল্টিপল অ্যাক্সেস (OFDMA), যা চ্যানেলগুলোকে সাব-চ্যানেলে ভাগ করে একটি একক AP-কে একই সাথে একাধিক ডিভাইসের সাথে যোগাযোগ করতে দেয়। এটি উচ্চ-ঘনত্বের পরিবেশে পারফরম্যান্সকে নাটকীয়ভাবে উন্নত করে যেখানে লিগ্যাসি WiFi 5 অ্যাক্সেস পয়েন্টগুলো ক্লায়েন্টদের ক্রমানুসারে লাইনে দাঁড় করাত।
AP স্থাপন অত্যন্ত গুরুত্বপূর্ণ এবং প্রায়শই ভুলভাবে পরিচালনা করা হয়। করিডোরে AP স্থাপন করার লিগ্যাসি পদ্ধতিটি সিগন্যালকে ফায়ার-রেটেড দরজা এবং বাথরুম ভেদ করতে বাধ্য করে, যার ফলে গুরুতর অ্যাটেন্যুয়েশন ঘটে। সর্বোত্তম অনুশীলন হলো ইন-রুম প্লেসমেন্ট - সাধারণত প্রতি ইউনিটে একটি AP, বা প্রতি দুটি ইউনিটে একটি AP - Cat 6A কেবলের মাধ্যমে একটি PoE সুইচের সাথে হার্ডওয়্যারড করা। প্রতিটি AP অবশ্যই তারের মাধ্যমে সংযুক্ত হতে হবে; এন্টারপ্রাইজ রেসিডেন্সিয়াল ডেপ্লয়মেন্টের জন্য মেশ ব্যাকহল উপযুক্ত নয়।
ইমপ্লিমেন্টেশন গাইড
ধাপ ১: RF প্ল্যানিং এবং সাইট সার্ভে
ক্যাবলিং শুরু করার আগে, Ekahau বা iBwave-এর মতো টুল ব্যবহার করে একটি প্রেডিক্টিভ RF সার্ভে পরিচালনা করুন। একটি MDU-তে, কো-চ্যানেল ইন্টারফারেন্স হলো পারফরম্যান্সের জন্য প্রধান হুমকি। ওভারল্যাপিং ছাড়া চ্যানেলের সংখ্যা সর্বাধিক করতে 2.4 GHz ব্যান্ডে 20 MHz চ্যানেল এবং 5 GHz ব্যান্ডে 40 MHz চ্যানেল কনফিগার করুন। ডেপ্লয়মেন্টের আগে আপনার চ্যানেল প্ল্যানটি নথিভুক্ত করুন এবং RF পরিবেশ পরিবর্তিত হওয়ার সাথে সাথে এটি ত্রৈমাসিক পর্যালোচনা করুন।
ধাপ ২: হার্ডওয়্যার এবং সফটওয়্যার ওভারলে নির্বাচন করুন
অনুমোদিত তালিকা থেকে এন্টারপ্রাইজ-গ্রেডের অ্যাক্সেস পয়েন্ট ডেপ্লয় করুন: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme বা Fortinet। iPSK অথেন্টিকেশন, রেসিডেন্ট অনবোর্ডিং ফ্লো এবং অ্যানালিটিক্স পরিচালনা করতে Purple-এর হার্ডওয়্যার-অ্যাগনস্টিক ক্লাউড ওভারলে প্রয়োগ করুন। Purple-এর সফটওয়্যার ওভারলে হার্ডওয়্যার প্রতিস্থাপন ছাড়াই আটটি ভেন্ডরের উপর চলে।
ধাপ ৩: আপনার VLAN আর্কিটেকচার ডিজাইন করুন
যেকোনো কিছু কনফিগার করার আগে আপনার নেটওয়ার্ক সেগমেন্টগুলো ম্যাপ করুন। একটি স্ট্যান্ডার্ড BTR ডেপ্লয়মেন্টের জন্য অন্তত চারটি VLAN প্রয়োজন: একটি রেসিডেন্ট WiFi VLAN (প্রতি-রেসিডেন্ট iPSK আইসোলেশন), একটি গেস্ট WiFi VLAN (একটি Captive Portal ব্যবহারকারী দর্শনার্থী, ডেলিভারি চালক এবং ঠিকাদারদের জন্য), একটি বিল্ডিং সিস্টেমস VLAN (CCTV, অ্যাক্সেস কন্ট্রোল, BMS), এবং একটি ম্যানেজমেন্ট VLAN (AP ম্যানেজমেন্ট ট্রাফিক, যা সমস্ত ব্যবহারকারীর ট্রাফিক থেকে বিচ্ছিন্ন)। ডেপ্লয়মেন্ট শুরু করার আগে এই আর্কিটেকচারটি অনুমোদন এবং নথিভুক্ত করুন।
ধাপ ৪: রেসিডেন্ট লাইফসাইকেল অটোমেট করুন
প্রপার্টি ম্যানেজমেন্ট সফটওয়্যার (PMS)-এর সাথে WiFi ম্যানেজমেন্ট প্ল্যাটফর্মটি ইন্টিগ্রেট করুন। যখন একটি লিজ স্বাক্ষরিত হয়, সিস্টেমটি একটি iPSK তৈরি করে এবং স্বয়ংক্রিয়ভাবে রেসিডেন্টকে ইমেল করে। যখন ভাড়াটে থাকার মেয়াদ শেষ হয়, সিস্টেমটি অন্য কোনও রেসিডেন্টকে প্রভাবিত না করেই সেই নির্দিষ্ট কি (key) বাতিল করে দেয়। এটি ম্যানুয়াল পাসওয়ার্ড পরিচালনার প্রয়োজনীয়তাকে সম্পূর্ণরূপে দূর করে এবং প্রতিটি ভাড়াটে পরিবর্তনের সময় নেটওয়ার্ক নিরাপদ থাকা নিশ্চিত করে।
ধাপ ৫: ইন্টারনেট আপলিংক সঠিকভাবে সাইজ করুন
সর্বোচ্চ ব্যবহারের সময়ে প্রতি ইউনিটের জন্য ৫ থেকে ১০ Mbps ডেডিকেটেড লিজড-লাইন ব্যান্ডউইথ বরাদ্দ করুন। বিল্ডিং আপলিংকের জন্য শেয়ার্ড ব্রডব্যান্ড পণ্য ব্যবহার করবেন না। একটি লিজড লাইন সিমেট্রিকাল ব্যান্ডউইথ, একটি গ্যারান্টিযুক্ত SLA এবং একই সার্কিটে অন্যান্য গ্রাহকদের সাথে কোনো শেয়ারিং না থাকার সুবিধা প্রদান করে। ৮০% অকুপেন্সি সহ একটি ২০০-ইউনিটের বিল্ডিংয়ের জন্য, ন্যূনতম ৮০০ Mbps থেকে ১.৬ Gbps কমিটেড ব্যান্ডউইথের পরিকল্পনা করুন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
সেরা অনুশীলনসমূহ
লবি, জিম এবং কো-ওয়ার্কিং স্পেসের মতো সাধারণ জায়গাগুলিতে Guest WiFi এর জন্য, ভিজিটরদের ডেটা এবং সম্মতি সংগ্রহ করতে একটি Captive Portal সহ একটি পৃথক SSID স্থাপন করুন। এটি আবাসিক iPSK নেটওয়ার্ক থেকে আলাদা এবং এর নিজস্ব VLAN এ থাকা উচিত। Purple এর WiFi Analytics প্ল্যাটফর্ম এই ডেটা স্তরটিকে আপনার CRM এবং মার্কেটিং সরঞ্জামগুলির সাথে সংযুক্ত করে, যা আপনাকে বাসিন্দারা এবং ভিজিটররা কীভাবে আপনার শেয়ার করা স্পেসগুলি ব্যবহার করছেন তা বুঝতে সাহায্য করে।
IoT এবং স্মার্ট হোম ডিভাইসগুলির জন্য যেগুলি প্রাথমিক সেটআপের জন্য ব্লুটুথ বা একটি সাময়িক স্থানীয় নেটওয়ার্ক ব্যবহার করে, আপনার আবাসিক VLAN কনফিগারেশন যাতে ডিভাইসটিকে তার পেয়ারিং প্রক্রিয়া সম্পন্ন করতে দেয় তা নিশ্চিত করুন। বেশিরভাগ স্মার্ট হোম ডিভাইসকে নিয়ন্ত্রণকারী অ্যাপের মতোই একই লজিক্যাল নেটওয়ার্কে থাকতে হয়, যা iPSK নেটিভভাবে পরিচালনা করে। ব্যবহারের ক্ষেত্র জুড়ে SSID আর্কিটেকচারের একটি বিস্তারিত বিবরণের জন্য Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi দেখুন।
নিরাপত্তা সম্মতির জন্য, আপনার বিল্ডিং সিস্টেমের VLAN যাতে সমস্ত আবাসিক ট্রাফিক থেকে ফায়ারওয়ালড থাকে তা নিশ্চিত করুন। আপনি যদি প্রপার্টির যেকোনো স্থানে কার্ডের মাধ্যমে পেমেন্ট প্রসেস করেন (পার্কিং, অ্যামেনিটি বুকিং), তবে PCI-DSS এর জন্য পেমেন্ট সিস্টেমগুলিকে বাসিন্দা বা অতিথিদের অ্যাক্সেসযোগ্য যেকোনো নেটওয়ার্ক সেগমেন্ট থেকে সম্পূর্ণ আলাদা রাখা আবশ্যক। GDPR এবং Cyber Essentials প্রয়োজনীয়তাগুলি পূরণ করতে কমপক্ষে ৯০ দিনের জন্য সমস্ত নেটওয়ার্ক অ্যাক্সেসের অডিট লগ সংরক্ষণ করুন।
সমস্যা সমাধান এবং ঝুঁকি হ্রাস
ক্রোমকাস্ট সমস্যা। বাসিন্দারা যদি তাদের টিভিতে কাস্ট করতে না পারেন, তবে যাচাই করুন যে তাদের নির্দিষ্ট VLAN এর মধ্যে ক্লায়েন্ট আইসোলেশন নিষ্ক্রিয় করা আছে কি না, যেখানে অন্যান্য VLAN গুলোর মধ্যে এটি সক্রিয় থাকবে। iPSK প্রতি বাসিন্দার জন্য নিজস্ব বাবল তৈরি করে, তবে কাস্টিং কাজ করার জন্য VLAN কনফিগারেশনে অবশ্যই ইন্ট্রা-VLAN ডিভাইস ডিসকভারি সক্রিয় থাকতে হবে।
গেমিং কনসোলে স্ট্রিক্ট NAT। প্লেস্টেশন, এক্সবক্স এবং নিন্টেন্ডো সুইচের মতো কনসোলে অনলাইন মাল্টিপ্লেয়ার খেলার জন্য Open বা Type 2 NAT প্রয়োজন। আবাসিক VLAN-এর ফায়ারওয়াল নিয়মগুলি যাতে UPnP এবং CGNAT সঠিকভাবে পরিচালনা করে তা নিশ্চিত করুন। সুরক্ষার উদ্দেশ্যে বিশ্বব্যাপী NAT স্ট্রিক্ট করা হলে তা বাসিন্দাদের গেমিংয়ে বাধা সৃষ্টি করবে এবং প্রচুর পরিমাণে সাপোর্ট রিকোয়েস্ট তৈরি করবে।
অননুমোদিত অ্যাক্সেস পয়েন্ট। বাসিন্দারা অভ্যাসবশত তাদের নিজস্ব রাউটার প্লাগ ইন করতে পারেন, যা ফ্রিকোয়েন্সি ইন্টারফারেন্স এবং নিরাপত্তা ঝুঁকি তৈরি করে। আপনার ক্লাউড কন্ট্রোলারে অননুমোদিত AP সনাক্তকরণ সক্ষম করুন। যখন একটি অননুমোদিত AP সনাক্ত করা হয়, তখন সিস্টেমটি আপনার কেন্দ্রীয় আইটি টিমকে সতর্ক করে এবং নেটওয়ার্ক থেকে সেই নির্দিষ্ট ডিভাইসের MAC অ্যাড্রেসটি স্বয়ংক্রিয়ভাবে ব্লক করতে পারে।কনজিউমার হার্ডওয়্যারের ব্যাপক ব্যবহার। সর্বাধিক প্রচলিত ডিপ্লয়মেন্ট ব্যর্থতা হলো প্রাথমিক খরচ কমানোর জন্য কনজিউমার-গ্রেড মেশ হার্ডওয়্যার ব্যবহার করা। ২০০-ইউনিটের একটি ভবনে প্রতি পরিবারে ১৫ থেকে ২৫টি ডিভাইস পরিচালনা করার মতো প্রসেসিং ক্ষমতা কনজিউমার হার্ডওয়্যারে থাকে না এবং এটি iPSK আইসোলেশনের জন্য প্রয়োজনীয় VLAN সক্ষমতাও সমর্থন করে না। BTR ডিপ্লয়মেন্টের জন্য অনুমোদিত ভেন্ডর তালিকা থেকে এন্টারপ্রাইজ হার্ডওয়্যার ব্যবহার করা বাধ্যতামূলক।
ROI এবং ব্যবসায়িক প্রভাব
একটি সুযোগ-সুবিধা হিসেবে ম্যানেজড WiFi ডিপ্লয় করা পরিমাপযোগ্য রিটার্ন প্রদান করে। ইন্ডাস্ট্রির মানদণ্ড অনুযায়ী, যেসব ভবন প্রিমিয়াম, ইনস্ট্যান্ট-অন কানেক্টিভিটি অফার করে সেগুলোতে প্রতি মাসে ইউনিট প্রতি ২০ থেকে ৪০ ডলার পর্যন্ত অতিরিক্ত ভাড়া পাওয়া যায় (ন্যাশনাল অ্যাপার্টমেন্ট অ্যাসোসিয়েশন, ২০২৪)। ম্যানেজড WiFi থাকা ভবনগুলোতে খালি থাকার সময়কালও ৫ থেকে ১০ দিন কমে যায়, কারণ ইউনিটগুলো বসবাসের প্রথম দিন থেকেই তাৎক্ষণিকভাবে ব্যবহারের জন্য প্রস্তুত থাকে।
ব্যবসায়িক ক্ষেত্রটি হিসাব করার সময়, নিজস্ব হার্ডওয়্যারের ওপর একটি ম্যানেজড সফটওয়্যার ওভারলের দরজা-প্রতি খরচের সাথে সুযোগ-সুবিধা ফি থেকে প্রাপ্ত রাজস্বের তুলনা করুন। যেসব অপারেটর অবকাঠামোর নিয়ন্ত্রণ নিজেদের হাতে রাখেন (কোনো রিটেইল ব্রডব্যান্ড প্রোভাইডারকে আউটসোর্স করার পরিবর্তে, যা করলে তারাই সমস্ত লভ্যাংশ পেয়ে যায়), তাদের ক্ষেত্রে এই মডেলটি ধারাবাহিকভাবে NOI-পজিটিভ হয়।
মিক্সড-ইউজ ডেভেলপমেন্ট পরিচালনা করা retail এবং hospitality অপারেটরদের জন্য, একই ক্লাউড-ম্যানেজড অবকাঠামো বাসিন্দা এবং বাণিজ্যিক ভাড়াটিয়া উভয়ের কানেক্টিভিটির সুবিধা দেয়, যেখানে Purple-এর Multi-Tenant WiFi প্রতিটি ব্যবসার ট্রাফিককে ঠিক ততটাই সুরক্ষিতভাবে আইসোলেট করে যেমনটি এটি একক পরিবারগুলোর ক্ষেত্রে করে। Purple-এর প্ল্যাটফর্ম ব্যবহারকারী transport হাব এবং healthcare সুবিধাগুলো এই একই হার্ডওয়্যার-অ্যাগনস্টিক আর্কিটেকচার থেকে উপকৃত হয়, যেখানে Purple-এর ISO 27001, GDPR, CCPA, এবং Cyber Essentials সার্টিফিকেশনগুলো সমস্ত ডিপ্লয়মেন্টকে কভার করে।
টিয়ার্ড সার্ভিস মডেল এবং রাজস্ব বৃদ্ধি
একটি ক্লাউড-ম্যানেজড প্ল্যাটফর্ম হার্ডওয়্যারে কোনো পরিবর্তন ছাড়াই টিয়ার্ড সার্ভিস ডেলিভারি সক্ষম করে। আপনি একটি বেস স্পিডে স্ট্যান্ডার্ড রেসিডেন্সিয়াল টিয়ার এবং উচ্চতর থ্রুপুটে একটি প্রিমিয়াম টিয়ার (যা গেমার টিয়ার বা ওয়ার্ক ফ্রম হোম টিয়ার হিসেবে বাজারজাত করা যায়) অফার করতে পারেন, যেখানে স্পিড পলিসিটি ক্লাউড কন্ট্রোলারের মাধ্যমে VLAN স্তরে কার্যকর করা হয়। ড্যাশবোর্ডে কোনো বাসিন্দাকে স্ট্যান্ডার্ড থেকে প্রিমিয়ামে আপগ্রেড করতে মাত্র কয়েক সেকেন্ড সময় লাগে এবং এর জন্য কোনো ইঞ্জিনিয়ারের পরিদর্শনের প্রয়োজন হয় না। এই মডেলটি একটি সমতল সুযোগ-সুবিধার খরচকে একটি টিয়ার্ড রাজস্ব প্রবাহে রূপান্তরিত করে।
Purple-এর প্ল্যাটফর্ম প্রতি-VLAN QoS পলিসির মাধ্যমে এটিকে সমর্থন করে, যা অপারেটরদের প্রতিটি বাসিন্দা সেগমেন্ট অনুযায়ী ডাউনলোড এবং আপলোড রেট লিমিট সেট করার অনুমতি দেয়। PMS ইন্টিগ্রেশনের সাথে যুক্ত হয়ে, টিয়ার আপগ্রেডগুলো বাসিন্দারা নিজেরাই একটি রেসিডেন্ট পোর্টালের মাধ্যমে করতে পারেন, যার বিলিং প্রোপার্টি ম্যানেজমেন্ট সিস্টেম দ্বারা পরিচালিত হয়।
কমপ্লায়েন্স এবং ডেটা রেসিডেন্সি
বাসিন্দাদের পরিচয় সংক্রান্ত ডেটা হ্যান্ডেল করা ক্লাউড-ম্যানেজড WiFi প্ল্যাটফর্মগুলোকে অবশ্যই যুক্তরাজ্য ও ইইউতে GDPR এবং ক্যালিফোর্নিয়ায় CCPA মেনে চলতে হবে। Purple ডেটা ইইউ, যুক্তরাজ্য বা মার্কিন যুক্তরাষ্ট্রের অঞ্চলে সংরক্ষণ করে, যা প্রভিশনিংয়ের সময়ে নির্বাচন করা যায়। বাসিন্দা সনাক্তকরণযোগ্য নেটওয়ার্ক লগগুলো শুধুমাত্র নিরাপত্তা এবং অপারেশনের জন্য প্রয়োজনীয় সময় পর্যন্ত সংরক্ষণ করা উচিত - রেসিডেন্সিয়াল ডিপ্লয়মেন্টের জন্য সাধারণত ছয় মাস হলো এর সর্বোচ্চ সময়সীমা।
খুচরা বিক্রেতা বা খাবার ও পানীয় পরিবেশনকারী টেন্যান্ট যারা কার্ড পেমেন্ট প্রসেস করেন, তাদের অন্তর্ভুক্ত করে এমন মিশ্র ব্যবহারের ডেভেলপমেন্টের জন্য, PCI-DSS কমপ্লায়েন্সের প্রয়োজন যে পেমেন্ট টার্মিনালগুলিকে বাসিন্দা বা অতিথিদের জন্য অ্যাক্সেসযোগ্য যেকোনো নেটওয়ার্ক সেগমেন্ট থেকে আলাদা রাখা হয়। বিল্ডিং সিস্টেমের VLAN-কে অবশ্যই সব বাসিন্দা এবং অতিথিদের ট্রাফিক থেকে ফায়ারওয়াল দ্বারা সুরক্ষিত রাখতে হবে, যেখানে ডিস্ট্রিবিউশন সুইচ লেয়ারে অ্যাক্সেস কন্ট্রোল লিস্ট (ACLs) প্রয়োগ করা হবে।
Purple-এর ISO 27001, GDPR, CCPA, Cyber Essentials এবং B Corp সার্টিফিকেশন রয়েছে। এই সার্টিফিকেশনগুলি সব ধরনের ডেপ্লয়মেন্টের ক্ষেত্রেই প্রযোজ্য এবং ডিউ ডিলিজেন্স প্রক্রিয়ায় পর্যালোচনার জন্য উপলব্ধ রয়েছে।
মিশ্র ব্যবহারের BTR ডেভেলপমেন্টের জন্য নেটওয়ার্ক ডিজাইন
আধুনিক BTR ডেভেলপমেন্টগুলিতে ক্রমবর্ধমানভাবে আবাসিক ইউনিটের সাথে গ্রাউন্ড-ফ্লোরের খুচরা দোকান, কো-ওয়ার্কিং স্পেস এবং খাবার ও পানীয়ের আউটলেটগুলিকে একত্রিত করা হচ্ছে। একটি একক ক্লাউড-ম্যানেজড WiFi প্ল্যাটফর্ম VLAN এবং SSID পলিসি দ্বারা লজিক্যাল সেপারেশন প্রয়োগ করে একটি মাত্র হার্ডওয়্যার এস্টেট থেকে এই সমস্ত ব্যবহারের ক্ষেত্রগুলিতে পরিষেবা দিতে পারে।
আবাসিক ফ্লোরগুলির জন্য, উপরে বর্ণিত iPSK Multi-Tenant WiFi আর্কিটেকচার ডেপ্লয় করুন। বাণিজ্যিক গ্রাউন্ড ফ্লোরের জন্য, একটি captive portal সহ একটি পৃথক গেস্ট WiFi SSID ডেপ্লয় করুন, যা খুচরা ক্রেতা এবং কো-ওয়ার্কিং মেম্বারদের নিজস্ব ব্র্যান্ডিং এবং ডেটা ক্যাপচার ফ্লো সহ একটি স্বতন্ত্র নেটওয়ার্ক অভিজ্ঞতা প্রদান করবে। Purple-এর প্ল্যাটফর্ম একই ক্লাউড ড্যাশবোর্ড থেকে উভয় SSID পরিচালনা করে, যেখানে জোন প্রতি আলাদা অ্যানালিটিক্স ভিউ থাকে।
যেসব কো-ওয়ার্কিং মেম্বারদের একাধিক ভিজিট জুড়ে স্থায়ী, ক্রেডেনশিয়াল-ভিত্তিক অ্যাক্সেসের প্রয়োজন হয়, তাদের জন্য Purple-এর SecurePass অ্যাড-অন EAP-TLS-এর মাধ্যমে সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন প্রদান করে, যা মেম্বারদের জন্য captive portal-এর প্রয়োজনীয়তা সম্পূর্ণরূপে দূর করে এবং ডে-ভিজিটরদের জন্য এটি বজায় রাখে। এটি কর্পোরেট টেন্যান্টদের প্রত্যাশিত এন্টারপ্রাইজ WiFi অভিজ্ঞতার প্রতিফলন ঘটায়, যার জন্য কোনো পৃথক নেটওয়ার্ক পরিকাঠামোর প্রয়োজন হয় না।
মূল ডিজাইন নীতি হলো প্রতিটি ব্যবহারকারী গ্রুপ - বাসিন্দা, খুচরা ক্রেতা, কো-ওয়ার্কিং মেম্বার, বিল্ডিং স্টাফ এবং IoT ডিভাইস - নিজস্ব অ্যাক্সেস পলিসি সহ নিজস্ব VLAN-এ থাকবে। ক্লাউড কন্ট্রোলার এই পলিসিগুলিকে বিল্ডিংয়ের প্রতিটি অ্যাক্সেস পয়েন্ট জুড়ে ধারাবাহিকভাবে প্রয়োগ করে, আপনি যে ভেন্ডরের হার্ডওয়্যারই ডেপ্লয় করে থাকুন না কেন।
মূল সংজ্ঞাসমূহ
Identity Pre-Shared Key (iPSK)
একটি সিকিউরিটি মেকানিজম যা একই SSID-তে থাকা স্বতন্ত্র ব্যবহারকারী বা ডিভাইসগুলিতে ইউনিক WiFi পাসওয়ার্ড অ্যাসাইন করে, RADIUS অথেন্টিকেশনের মাধ্যমে প্রতিটিকে একটি নির্দিষ্ট VLAN-এ রাউট করে। ভেন্ডররা এটিকে PPSK (HPE Aruba) বা Personal Private Network (Cisco Meraki) হিসেবে বাজারজাত করে।
জটিল 802.1X সার্টিফিকেট ইনফ্রাস্ট্রাকচারের প্রয়োজন ছাড়াই টেন্যান্ট আইসোলেশন প্রদানের জন্য MDU এবং BTR স্থাপনার ক্ষেত্রে অপরিহার্য। হেডলেস IoT হার্ডওয়্যার সহ সমস্ত কনজিউমার ডিভাইস সাপোর্ট করে।
Virtual Local Area Network (VLAN)
একটি লজিক্যাল সাবনেটওয়ার্ক যা ডিভাইসগুলির একটি সংগ্রহকে গ্রুপ করে, একই ফিজিক্যাল নেটওয়ার্ক পরিকাঠামোতে থাকা অন্যান্য ডিভাইসগুলি থেকে তাদের ট্রাফিককে পৃথক করে।
বিল্ডিং সিস্টেম থেকে বাসিন্দাদের ট্রাফিক আলাদা করতে এবং একক বাসিন্দাদের একে অপরের থেকে আইসোলেট করতে BTR স্থাপনায় ব্যবহৃত হয়। পেমেন্ট সিস্টেম ফিজিক্যাল ইনফ্রাস্ট্রাকচার শেয়ার করার সময় PCI-DSS কমপ্লায়েন্সের জন্যও এটি প্রয়োজন।
Cloud management plane
হোস্টেড পরিকাঠামো যা নেটওয়ার্ক কনফিগারেশন, নীতি প্রয়োগ, ফার্মওয়্যার আপডেট এবং পর্যবেক্ষণ পরিচালনা করে - রেডিও ট্রাফিক পরিচালনাকারী ফিজিক্যাল অ্যাক্সেস পয়েন্টগুলি থেকে পৃথক।
আইটি টিমকে অন - সাইট কন্ট্রোলার হার্ডওয়্যার ছাড়াই দূরবর্তীভাবে একাধিক প্রপার্টি পরিচালনা করার অনুমতি দেয়। জিরো - টাচ প্রভিশনিং সক্ষম করে: সাইটে একটি এপি পাঠান, এটি প্লাগ ইন করুন, এটি নিজেই কনফিগার করে নেয়।
Private Area Network (PAN)
একটি ব্যক্তিগত নেটওয়ার্ক পরিবেশ যেখানে একটি নির্দিষ্ট ব্যবহারকারীর ডিভাইসগুলি একে অপরের সাথে নিরাপদে যোগাযোগ করতে পারে, একই ফিজিক্যাল নেটওয়ার্কের অন্যান্য সমস্ত ব্যবহারকারী থেকে পৃথক থেকে।
একটি শেয়ার্ড বিল্ডিংয়ে বাসিন্দাদের নিরাপদে কাস্টিং ডিভাইস, স্মার্ট স্পিকার এবং স্মার্ট হোম অটোমেশন ব্যবহার করার অনুমতি দিতে iPSK দ্বারা ডায়নামিকভাবে তৈরি করা হয়েছে।
IEEE 802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য একটি IEEE স্ট্যান্ডার্ড, যার জন্য নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে ব্যবহারকারীর নাম এবং পাসওয়ার্ড বা ডিজিটাল শংসাপত্রের (EAP-TLS, PEAP) মাধ্যমে শক্তিশালী প্রমাণীকরণ প্রয়োজন।
কর্মী এবং এন্টারপ্রাইজ নেটওয়ার্কগুলির জন্য অত্যন্ত সুরক্ষিত, তবে সাধারণত আবাসিক IoT ডিভাইসগুলির জন্য অনুপযুক্ত যেগুলির শংসাপত্র উপস্থাপন করার ক্ষমতা নেই। iPSK সামঞ্জস্যের সীমাবদ্ধতা ছাড়াই একটি সমতুল্য নিরাপত্তা ফলাফল প্রদান করে।
Captive portal
একটি ওয়েব পেজ যা একটি নেটওয়ার্কে অ্যাক্সেস দেওয়ার আগে ব্যবহারকারীকে অবশ্যই দেখতে হবে এবং ইন্টারঅ্যাক্ট করতে হবে। সাধারণত পাবলিক WiFi নেটওয়ার্কগুলিতে শর্তাবলী গ্রহণ, ডেটা সংগ্রহ এবং অর্থপ্রদানের জন্য ব্যবহৃত হয়।
রিটেল ক্রেতা এবং হোটেলের অতিথিদের জন্য ফার্স্ট-পার্টি ডেটা এবং সম্মতি সংগ্রহ করতে উপযুক্ত। স্থায়ী বাসিন্দাদের জন্য অনুপযুক্ত কারণ হেডলেস IoT ডিভাইসগুলি ব্রাউজার-ভিত্তিক প্রমাণীকরণ প্রক্রিয়া সম্পন্ন করতে পারে না।
Orthogonal Frequency Division Multiple Access (OFDMA)
WiFi 6 (IEEE 802.11ax)-এর একটি বৈশিষ্ট্য যা রিসোর্স ইউনিট নামক ছোট সাব-চ্যানেলে চ্যানেলগুলিকে বিভক্ত করে একটি একক অ্যাক্সেস পয়েন্টকে একই সাথে একাধিক ক্লায়েন্টকে পরিষেবা দেওয়ার অনুমতি দেয়।
উচ্চ-ঘনত্বের MDU পরিবেশগুলিতে পারফরম্যান্স বজায় রাখার জন্য অত্যন্ত গুরুত্বপূর্ণ যেখানে প্রতি পরিবারে ১৫ থেকে ২৫টি ডিভাইস একই অ্যাক্সেস পয়েন্টে এয়ারটাইমের জন্য প্রতিযোগিতা করে।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্কের সাথে সংযোগকারী ব্যবহারকারীদের জন্য সেন্ট্রালাইজড প্রমাণীকরণ, অনুমোদন এবং অ্যাকাউন্টিং (AAA) প্রদান করে। iPSK ডিপ্লয়মেন্টে, RADIUS সার্ভার প্রতিটি অনন্য প্রি-শেয়ার্ড কীকে একটি নির্দিষ্ট VLAN-এ ম্যাপ করে।
iPSK-এর পিছনের প্রমাণীকরণ ইঞ্জিন। একটি ক্লাউড-পরিচালিত ডিপ্লয়মেন্টে, RADIUS সার্ভারটি অন-প্রিমিসের পরিবর্তে ক্লাউডে চলে, যা কমস রুমে হার্ডওয়্যারের প্রয়োজনীয়তা দূর করে।
সমাধানকৃত উদাহরণসমূহ
একজন প্রোপার্টি ডেভেলপার ২৫০-ইউনিটের একটি বিল্ড-টু-রেন্ট টাওয়ারের জন্য নেটওয়ার্ক ডিজাইন চূড়ান্ত করছেন। কেবলিং খরচ বাঁচাতে তারা সেন্ট্রাল করিডোরে অ্যাক্সেস পয়েন্ট ইনস্টল করার পরিকল্পনা করছেন এবং পুরো ভবনের জন্য একটি স্ট্যান্ডার্ড WPA3-Personal পাসওয়ার্ড ব্যবহার করার কথা ভাবছেন, যা প্রতি মাসে একজন বাসিন্দা চলে যাওয়ার সময় পরিবর্তন করা হবে।
নির্মাণ কাজ শুরু হওয়ার আগেই ডেভেলপারকে ফিজিক্যাল এবং লজিক্যাল উভয় লেয়ারের রিডিজাইন করতে হবে। ফিজিক্যালি, AP-গুলিকে করিডোর থেকে ইন-ইউনিট লোকেশনে নিয়ে যেতে হবে - প্রতি দুটি ইউনিটের জন্য ন্যূনতম একটি AP - যাতে ফায়ার-রেটেড দরজা এবং এন-সুইট বাথরুমের দেয়ালের কারণে সিগন্যাল নষ্ট হওয়া রোধ করা যায়। লজিক্যালি, একক WPA3-Personal পাসওয়ার্ডটিকে একটি ক্লাউড-ম্যানেজড iPSK স্থাপনা দিয়ে প্রতিস্থাপন করতে হবে। ২৫০টি ইউনিটের প্রতিটি একটি ডেডিকেটেড VLAN-এর সাথে যুক্ত একটি ইউনিক কী পাবে, যা বাসিন্দাদের গোপনীয়তা নিশ্চিত করবে এবং প্রতি মাসে ভবন-ব্যাপী পাসওয়ার্ড পরিবর্তন করার প্রয়োজন ছাড়াই স্মার্ট হোম ডিভাইসগুলিকে সাপোর্ট করবে। PMS ইন্টিগ্রেশন লিজ চুক্তির সময় কী জেনারেশন এবং চলে যাওয়ার সময় তা বাতিল করার প্রক্রিয়াকে স্বয়ংক্রিয় করে। ইন-ইউনিট AP স্থাপনের কেবলিং খরচ প্রতি মাসে ইউনিট প্রতি £২০ থেকে £৪০ এর অ্যামেনিটি প্রিমিয়ামের মাধ্যমে ১২ মাসের মধ্যে উঠে আসে।
একটি স্টুডেন্ট হাউজিং অপারেটর ৪০০ শয্যার একটি প্রকল্পে সেপ্টেম্বর মাসের নতুন শিক্ষার্থীদের আসার প্রস্তুতি নিচ্ছে। তাদের একটি ক্লাউড-ম্যানেজড নেটওয়ার্ক রয়েছে কিন্তু বর্তমানে শিক্ষার্থীদের প্রতি ২৪ ঘণ্টা পর পর Captive Portal-এর মাধ্যমে লগ ইন করতে হয়। শিক্ষার্থীরা অভিযোগ করছে যে তাদের গেমিং কনসোল এবং স্মার্ট স্পিকারগুলি কানেক্ট হচ্ছে না, এবং IT হেল্পডেস্ক অতিরিক্ত কাজের চাপে হিমশিম খাচ্ছে।
অপারেটরকে অবশ্যই Captive Portal (গেস্ট WiFi মডেল) থেকে একটি iPSK (মাল্টি-টেন্যান্ট মডেল) এ স্থানান্তরিত হতে হবে। Captive Portal-এর জন্য প্রমাণীকরণের উদ্দেশ্যে একটি ব্রাউজার প্রয়োজন হয়, যা কনসোল এবং স্মার্ট স্পিকারের মতো হেডলেস ডিভাইসের সাথে বেমানান। অপারেটরের উচিত আসার আগেই প্রতিটি শিক্ষার্থীকে একটি ইউনিক iPSK প্রদান করা - যা তাদের বাসস্থান নিশ্চিতকরণ ইমেলের সাথে পাঠানো হবে - যাতে আসার দিন শিক্ষার্থীরা তাদের সমস্ত ডিভাইস ঠিক সেভাবেই কানেক্ট করতে পারে যেভাবে তারা বাড়িতে করে থাকে। পুরো শিক্ষাবর্ষ জুড়ে ডিভাইসগুলি নিরবচ্ছিন্নভাবে কানেক্টেড থাকবে। ক্লাউড কন্ট্রোলার স্টুডেন্ট রেকর্ড সিস্টেম থেকে একটি CSV ইম্পোর্টের মাধ্যমে সেপ্টেম্বর ব্যাচের প্রভিশনিং বাল্ক আকারে পরিচালনা করে, যা হেল্পডেস্কের দীর্ঘ লাইন সম্পূর্ণভাবে দূর করে।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনি একটি নতুন ১৫০-ইউনিট ডেভেলপমেন্ট জুড়ে WiFi স্থাপনকারী একজন BTR অপারেটরের আইটি ডিরেক্টর। অপারেশন টিম মার্কেটিংয়ের জন্য বাসিন্দাদের ইমেল ঠিকানা সংগ্রহ করতে একটি captive portal ব্যবহার করতে চায়। আপনি তাদের কী পরামর্শ দেবেন?
ইঙ্গিত: বাসিন্দারা যে ধরনের ডিভাইস নিয়ে আসবে - স্মার্ট টিভি, কনসোল, স্মার্ট স্পিকার - এবং কীভাবে captive portal ব্যবহারকারীদের প্রমাণীকরণ করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
বাসিন্দাদের জন্য captive portal ব্যবহার না করার পরামর্শ দিন। captive portalগুলির প্রমাণীকরণ প্রক্রিয়া সম্পন্ন করার জন্য একটি ব্রাউজারের প্রয়োজন হয়, যা হেডলেস IoT ডিভাইসগুলিকে (স্মার্ট স্পিকার, কনসোল, স্মার্ট টিভি) অচল করে দেয় কারণ সেগুলি লগইন পেজটি রেন্ডার করতে পারে না। এর পরিবর্তে, বাসিন্দাদের জন্য একটি iPSK আর্কিটেকচার স্থাপন করুন এবং লিজ স্বাক্ষরের সময় বাসিন্দাদের বিবরণ সংগ্রহ করতে এটিকে PMS-এর সাথে সংহত করুন। লবি, জিম এবং কো-ওয়ার্কিং স্পেসগুলিতে শুধুমাত্র সাময়িক ভিজিটরদের জন্য captive portal সংরক্ষণ করুন, যেখানে ডেটা সংগ্রহ এবং সম্মতি গ্রহণ করা উপযুক্ত।
Q2. একটি ২০০-ইউনিট BTR বিল্ডিংয়ের একজন বাসিন্দা জানিয়েছেন যে তিনি তার PlayStation 5-এ অনলাইন মাল্টিপ্লেয়ার খেলতে পারছেন না, একটি "Strict NAT" বা "NAT Type 3" ত্রুটি পাচ্ছেন। নেটওয়ার্কটি iPSK এবং প্রতি-বাসিন্দা VLAN আইসোলেশন ব্যবহার করে। সম্ভাব্য কনফিগারেশন সমস্যাটি কী এবং আপনি কীভাবে এটি সমাধান করবেন?
ইঙ্গিত: আউটবাউন্ড ট্রাফিক কীভাবে আবাসিক VLAN থেকে ইন্টারনেটে বের হয় তা দেখুন, বিশেষ করে NAT এবং UPnP কনফিগারেশন।
মডেল উত্তর দেখুন
আবাসিক VLANs পরিচালনাকারী ফায়ারওয়াল নিয়মগুলি সম্ভবত গেমিং ট্রাফিকের জন্য খুব বেশি সীমাবদ্ধ। PlayStation অনলাইন মাল্টিপ্লেয়ারের জন্য Open বা Type 2 NAT প্রয়োজন। গেমিং ট্রাফিকের জন্য প্রয়োজনীয় পোর্টগুলি অনুমোদনের জন্য আপনাকে অবশ্যই Carrier-Grade NAT (CGNAT) কনফিগারেশন সামঞ্জস্য করতে হবে এবং আবাসিক VLAN সীমার জন্য UPnP সক্রিয় করতে হবে। বিশ্বব্যাপী NAT শিথিল করবেন না - বাসিন্দাদের মধ্যে আইসোলেশন বজায় রাখতে পরিবর্তনটি বিশেষভাবে আবাসিক VLAN সাবনেটে প্রয়োগ করুন।
Q3. খরচ কমাতে, একজন ঠিকাদার ১২০-ইউনিটের একটি ছাত্রাবাস ব্লকের শুধুমাত্র হলওয়েতে প্রতি ১৫ মিটার পর পর WiFi 6 অ্যাক্সেস পয়েন্ট বসানোর প্রস্তাব দিয়েছেন। কেন আপনার এই ডিজাইনটি প্রত্যাখ্যান করা উচিত, এবং পরিবর্তে আপনার কী নির্দেশ করা উচিত?
ইঙ্গিত: হলওয়ের AP এবং রুমের ভেতরের ডিভাইসগুলির মধ্যকার শারীরিক বাধা এবং প্রতিটি বাধার কারণে হওয়া সিগন্যাল হ্রাসের কথা চিন্তা করুন।
মডেল উত্তর দেখুন
ডিজাইনটি প্রত্যাখ্যান করুন কারণ হলওয়েতে স্থাপন করার ফলে RF সিগন্যালকে ব্যবহারকারীর ডিভাইসে পৌঁছানোর আগে ভারী, ফায়ার-রেটেড করিডোর দরজা এবং এন-সুইট বাথরুমের দেয়াল ভেদ করতে বাধ্য করে। প্রতিটি ফায়ার ডোর ১৫ থেকে ২০ dB সিগন্যাল অ্যাটেন্যুয়েশন ঘটায়, যা চমৎকার এবং অব্যবহারযোগ্য কানেক্টিভিটির মধ্যে পার্থক্য তৈরি করে। পরিবর্তে ইন-রুম AP স্থাপনের নির্দেশ দিন - প্রতি রুমে একটি AP বা প্রতি দুটি রুমে একটি AP - যা সিলিংয়ে বা দরজার ওপরে মাউন্ট করা হবে এবং তলার IDF-এর সাথে Cat 6A-এর মাধ্যমে হার্ডওয়্যার্ড থাকবে। ক্যাবলিং শুরু করার আগে প্লেসমেন্ট যাচাই করতে Ekahau-এর সাথে একটি প্রেডিক্টিভ RF সার্ভে পরিচালনা করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is cloud-managed WiFi and how does it differ from on-premises controller architectures?
Cloud-managed WiFi decouples the network control and management planes from physical on-premises controller hardware. Access points connect securely via outbound HTTPS/TLS to a centralized cloud management platform. While control policies, firmware updates, and RF analytics are orchestrated from the cloud, data plane packet forwarding remains local at the edge switch. This eliminates controller hardware single points of failure, reduces remote truck rolls, and provides elastic scalability across distributed estates.
How does Identity PSK (iPSK) isolate tenants in a multi-tenant cloud WiFi deployment?
Identity PSK (also known as MPSK or DPSK) enables network administrators to broadcast a single SSID while assigning a distinct pre-shared key to each tenant or apartment. When a client authenticates, the cloud RADIUS server inspects the passphrase and dynamically steers the client to their specific 802.1Q VLAN. This creates an isolated Personal Area Network (PAN) per residence, preventing neighbor device discovery while eliminating SSID overhead on the RF spectrum.
How do you size Internet WAN bandwidth for multi-tenant cloud-managed WiFi?
Multi-tenant WAN sizing uses a 95th percentile concurrency oversubscription model rather than summing peak client limits. For multi-dwelling units (MDU), plan for 3 to 5 connected endpoints per resident with an average 25% peak concurrency. Allocating 3.5 to 5 Mbps of sustained WAN throughput per active concurrent device ensures smooth 4K streaming and video conferencing without bufferbloat.
How is PCI DSS compliance maintained on cloud-managed wireless networks?
PCI DSS compliance in cloud-managed environments requires strict Layer 2 and Layer 3 segmentation between payment card processing systems and guest or tenant WiFi. Cloud-managed firewalls enforce automated egress filtering, continuous rogue AP detection (WIPS), role-based access control, and centralized audit logging without storing cardholder data in cloud controller telemetry.
How should businesses handle guest onboarding on a cloud-managed network?
Guest traffic should be routed to an isolated DMZ subnet utilizing an enterprise captive portal like Purple. Guests authenticate via self-service SMS, email registration, or social sign-on, accept terms of use, and are granted limited-duration access with client-to-client Layer 2 isolation enforced on the access point, protecting internal corporate systems from guest device probes.
এই সিরিজে পড়া চালিয়ে যান
Cisco Meraki, HPE Aruba এবং Ruckus-এ কীভাবে iPSK ডেপ্লয় করবেন
এই হ্যান্ডস-অন রেফারেন্স গাইডটি দেখায় কীভাবে Cisco Meraki-তে iPSK, HPE Aruba Central-এ MPSK এবং Ruckus SmartZone-এ DPSK ডেপ্লয় করবেন, সাথে একটি সংক্ষিপ্ত UniFi PPSK পরিশিষ্ট রয়েছে। এটি কী ইস্যুয়েন্স, VLAN বা পলিসি প্লেসমেন্ট, RADIUS ডিসিশন ফ্লো এবং রিভোকেশন টেস্টের ওপর ফোকাস করে যা প্রমাণ করে যে একটি লাইভ ভেন্যুতে ডেপ্লয়মেন্ট সঠিকভাবে কাজ করছে।
Bulk internet agreement বনাম managed WiFi: আপনার ভবনের জন্য কোন মডেলটি উপযুক্ত
প্রোপার্টি, IT এবং অপারেশনাল লিডারদের জন্য একটি ব্যবহারিক প্রকিউরমেন্ট নির্দেশিকা যা বাসিন্দাদের দ্বারা পরিশোধিত রিটেইল ব্রডব্যান্ড, একটি bulk internet agreement এবং managed WiFi-এর তুলনা করে। এটি মার্কিন যুক্তরাষ্ট্রের bulk-internet ফ্রেমওয়ার্ক এবং যুক্তরাজ্যের সমতুল্য পদ্ধতি ব্যবহার করে মালিকানা, বাসিন্দাদের স্থানান্তর, নিরাপত্তা, খরচের পরিধি এবং চুক্তিভিত্তিক প্রস্থান স্পষ্ট করে।
Apartment WiFi সমাধান: ব্যবসার জন্য একটি ব্যাপক নির্দেশিকা
এই নির্দেশিকাটিতে Build to Rent এবং multi-dwelling unit প্রপার্টিগুলোতে অ্যাপার্টমেন্ট WiFi সমাধানের আর্কিটেকচার, ডেপ্লয়মেন্ট এবং ব্যবসায়িক কেস কভার করা হয়েছে। এটি ব্যাখ্যা করে যে কীভাবে Identity Pre-Shared Key (iPSK) প্রযুক্তি স্মার্ট ডিভাইস এবং IoT সমর্থন করার পাশাপাশি প্রতিটি বাসিন্দার জন্য সুরক্ষিত, বিচ্ছিন্ন নেটওয়ার্ক বাবল তৈরি করে। প্রপার্টি ডেভেলপার, ল্যান্ডলর্ড এবং BTR অপারেটররা এখানে কার্যকর ডেপ্লয়মেন্ট গাইডেন্স, ROI ডেটা এবং বাস্তব ইমপ্লিমেন্টেশন পরিস্থিতি খুঁজে পাবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।