WiFi Security Hardening and Posture Advisor
Model your wireless network authentication standards, VLAN segmentation strategy, and visitor onboarding controls to calculate posture scores and generate controller configurations.
Compliance Framework Readiness
Recommended Security Action Checklist
- Maintain quarterly certificate rotation schedules and verify client isolation firewall enforcement.
Upgrade your venue wireless architecture
Purple secures enterprise networks by delivering automated guest WiFi authentication, zero trust identity integration, and continuous cloud access compliance.
Die meisten Ratschläge zur Verbesserung der WiFi Sicherheit beginnen immer noch mit der falschen Frage. Sie lautet: „Wie sicher ist Ihr WiFi Passwort?“ In einem Unternehmen, einem Hotel, einem Einzelhandelsnetz, einem Krankenhaus oder einem Gebäude mit mehreren Mietern ist das nicht mehr das Hauptproblem.
Das Problem ist das gemeinsame Vertrauen. Wenn Mitarbeiter, Gäste, Auftragnehmer, Kioske, Fernseher, Sensoren, Kassen und Tablets alle auf demselben Anmeldedaten-Modell basieren, kann ein einziger Schwachpunkt weit mehr offenlegen, als er sollte. Ein langes Passwort hilft bei der grundlegenden Verschlüsselung. Es bietet Ihnen jedoch keine Identität, Nachvollziehbarkeit, Widerrufsmöglichkeit oder Eingrenzung.
Bei moderner WiFi Sicherheit geht es weniger darum, ein einzelnes Geheimnis schwerer erratbar zu machen, sondern vielmehr darum, sicherzustellen, dass kein einzelnes Geheimnis von vornherein weitreichenden Zugriff gewährt. Das bedeutet, dass drahtlose Verbindungen als Identitäts- und Richtlinienebene betrachtet werden müssen, nicht nur als reine Funkverbindung.
Überdenken Sie Ihr WiFi-Sicherheitsmodell
Die schwächste Stelle vieler Enterprise WiFi Implementierungen ist nicht die Funkverbindung, die Verschlüsselung oder der Access Point. Es ist die Entscheidung, großen Gruppen von nicht zusammenhängenden Benutzern und Geräten dasselbe Vertrauensmodell zu teilen.
Ein gemeinsam genutztes WiFi-Passwort sieht auf dem Papier effizient aus. In der Praxis führt es zu betrieblichen Altlasten. Mitarbeiter geben es im Chat weiter. Externe Dienstleister behalten es nach Projektende. Empfangsteams geben es den ganzen Tag über heraus. Facility-Management-Teams verbinden Drucker, Displays und Sensoren mit denselben Zugangsdaten, weil es schnell geht. Danach bedeutet der Widerruf des Zugriffs in der Regel, das Passwort für alle zu ändern und sich anschließend mit den Ausfällen auf jedem Gerät zu befassen, das darauf angewiesen war.
Dieses Modell bricht in Hotels, auf Campusgeländen, im Einzelhandel, in Krankenhäusern, Stadien und Gebäuden mit mehreren Mietern schnell in sich zusammen.
Warum Passwörter nicht mehr ausreichen
Das Kernproblem ist nicht die Passwortstärke. Es ist das Fehlen von individueller Verantwortlichkeit und Kontrolle, sobald sich viele Benutzer oder Geräte mit demselben Geheimnis authentifizieren.
Drahtlose Angriffe in Unternehmensumgebungen beginnen oft mit einem Gerät, das sich genau wie beabsichtigt verbunden hat. Ein verwalteter Laptop fängt sich Schadsoftware über Phishing ein. Ein Gerät eines externen Dienstleisters bleibt länger autorisiert, als es sollte. Ein IoT-Endpunkt mit geringer Sicherheit landet in einem Netzwerk, das ihm zu viel Reichweite einräumt. In jedem dieser Fälle ist die erste WiFi Verbindung legitim. Die Schwachstelle ergibt sich aus dem, was diese Verbindung nach dem Beitritt darstellt.
Gemeinsam genutzte Zugangsdaten schaffen einen gemeinsamen Schadensradius.
Mit einem gemeinsam genutzten Schlüssel gibt es keine saubere Möglichkeit, Aktivitäten einer bestimmten Person oder einem bestimmten Endpunkt zuzuordnen, keine präzise Methode, einer Partei den Zugriff zu entziehen, ohne andere zu beeinträchtigen, und keine solide Grundlage für die Zuweisung von Zugriffen nach Rollen. Das ist ungeeignet für Umgebungen, in denen Mitarbeiter, Gäste, Bewohner, Mieter, Kassensysteme, Beschilderungen, medizinische Geräte, Kameras und Gebäudesysteme alle unterschiedliche Vertrauensstufen benötigen.
Wie ein besseres Modell aussieht
Ein stärkeres WiFi-Sicherheitsmodell weist den Zugriff pro Identität und nicht pro Passwort zu.
Das bedeutet, dass sich jeder Benutzer oder jedes Gerät zu eigenen Bedingungen authentifiziert, Richtlinien bewerten, wer oder was sich verbindet, und das Netzwerk diese Sitzung der richtigen Zugriffsebene zuweist. In der Praxis sollten Zulassungsentscheidungen Identität, Gerätetyp, Sicherheitsstatus, Eigentum, Standort und geschäftliche Rolle widerspiegeln.
Für Mitarbeiter sollte der Zugriff über Unternehmensidentitätssysteme mittels 802.1X, zertifikatsbasierter Authentifizierung oder SSO-gestütztem Onboarding erfolgen. Für Gäste sollte der Zugang einfach zu erhalten, aber streng von internen Diensten isoliert sein. Für Mandanten und Drittanbieter sollte der Zugriff auf ihre eigenen Ressourcen beschränkt sein und auf nichts anderes. Für Geräte, die moderne Methoden nicht unterstützen, sollte der Fallback ein individueller Identitätsnachweis pro Gerät und ein eingeschränktes Segment mit sehr begrenzter Ost-West-Reichweite sein.
Ein SSID kann zwar immer noch zur Organisation von Service-Sets beitragen, sollte aber nicht die gesamte Last des Sicherheitskonzepts tragen. Stattdessen liegen die Hauptkontrollpunkte beim Identitätsspeicher, der Policy Engine, dem Zertifikatslebenszyklus und den Segmentierungsregeln, die bestimmen, wohin eine Sitzung geleitet werden darf.
Der neue Zielzustand
Der Zielzustand ist klar. Entfernen Sie gemeinsam genutzte Passwörter, wo immer es die Umgebung zulässt.
In ausgereiften Bereitstellungen nutzt das WiFi der Mitarbeiter 802.1X mit einem Verzeichnisdienst oder Identity Provider. Der Gastzugang nutzt ein Captive Portal für das Onboarding nur dort, wo es erforderlich ist, oder Passpoint, wo es unterstützt wird, sodass Benutzer sich verbinden können, ohne ein internes Netzwerk offenzulegen oder sich auf ein statisches, gemeinsam genutztes Geheimnis zu verlassen. Multi-Tenant-Umgebungen weisen Benutzer und Geräte von Anfang an der richtigen Richtliniendomäne zu, anstatt ihnen zu vertrauen, nur weil sie ein Passwort kennen.
Es gibt Kompromisse. Identitätsbasierter Zugriff erfordert Planung, PKI- oder Zertifikatsverwaltung, RADIUS Design und die Unterstützung für problematische Altsysteme. Doch diese Arbeit bringt etwas, das ein stärkerer PSK niemals bieten kann: Eindeutige Zuordnung, kontrolliertes Onboarding, selektiven Widerruf und Eingrenzung, falls ein Gerät kompromittiert wird.
Implementierung grundlegender Netzwerkhärtung
Bevor Sie die Authentifizierung modernisieren, sollten Sie die Infrastruktur absichern. Viele Organisationen aktivieren eine anständige WiFi Verschlüsselung, lassen aber die Control Plane durch schwache Standardeinstellungen und vernachlässigte Verwaltungseinstellungen ungeschützt.
In Großbritannien sind die öffentlichen Richtlinien zu den Grundlagen eindeutig. Das NCSC empfiehlt, von gemeinsam genutzten oder standardmäßigen WiFi-Zugangsdaten abzusehen und WPA3 Personal oder, falls WPA3 nicht verfügbar ist, WPA2 Personal zu verwenden, da die Verschlüsselung Daten bei der Übertragung schützt. Auch die FTC erklärt, dass WPA3 die neuere und beste Option ist, mit WPA2 als Ausweichlösung. Für Administratoren besteht der praktische Meilenstein darin, den Router als verwaltetes Sicherheitsgerät zu behandeln: Standard-Admin-Benutzernamen, Passwörter und SSIDs ändern, Remote-Management, WPS und UPnP deaktivieren sowie die Firmware auf dem neuesten Stand halten, wie in den hier erwähnten FTC-Richtlinien zur Routersicherheit beschrieben.
Beginnen Sie mit der Steuerungsebene
Wenn ein Angreifer den Router, den Controller oder den Access Point verwalten kann, spielen Ihre SSID-Einstellungen keine große Rolle mehr.
Nutzen Sie dies als Basis für die Härtung:
- Standard-Administrator-Anmeldeinformationen ändern. Lassen Sie keine werkseitigen Benutzernamen oder Passwörter auf Routern, APs oder Controllern aktiv.
- Standard-SSIDs umbenennen. Standardnamen verraten oft Hersteller oder Bereitstellungsmuster, die Sie nicht preisgeben müssen.
- Remoteverwaltung deaktivieren, sofern kein definierter betrieblicher Bedarf besteht. Wenn Sie diese benötigen, schränken Sie sie über Ihr Verwaltungsnetzwerk und Ihre Zugriffskontrollen streng ein.
- WPS deaktivieren. Es löst ein Komfortproblem, das Sie in Unternehmensumgebungen gar nicht erst haben sollten.
- UPnP deaktivieren. Die automatische Freigabe von Diensten ist das Gegenteil des Prinzips der minimalen Rechtevergabe.
- Lokale Admin-Konten überprüfen. Entfernen Sie veraltete Notfall-Benutzer und ändern Sie Anmeldedaten, die seit Jahren niemand mehr angerührt hat.
Patching ist eine der effektivsten Kontrollmaßnahmen
Für Organisationen im Vereinigten Königreich gehören Firmware-Patches und Gerätehygiene zu den wertvollsten betrieblichen Kontrollen, da kompromittierte Router und Access Points häufig über bekannte Schwachstellen ausgenutzt werden können. Das Cyber Essentials-Schema des NCSC verlangt, dass internetseitige Geräte und Sicherheitssoftware auf dem neuesten Stand gehalten werden. Zudem weisen Sicherheitsrichtlinien in dieser Übersicht über den WiFi-Sicherheitsbetrieb auf Standard-Router-Passwörter als häufigen Angriffspfad hin.
Ein praktischer Patch-Zyklus sieht wie folgt aus:
- Erfassen Sie jeden AP, Controller, jedes Wireless Gateway und jeden Edge Router
- Überprüfen Sie den Support-Status, damit Sie nicht versuchen, Hardware am Ende ihres Lebenszyklus zu sichern
- Spielen Sie aktuelle Firmware in einem Wartungsfenster ein
- Überprüfen Sie die Konfigurationspersistenz nach Upgrades
- Überprüfen Sie die Liste der verbundenen Geräte nach Änderungen, um Abweichungen oder Überraschungen zu erkennen
Praktische Regel: Wenn Sie nur das WiFi-Passwort ändern, aber Administrator-Standardeinstellungen, WPS oder die Remoteverwaltung aktiv lassen, haben Sie das Netzwerk nicht gehärtet. Sie haben lediglich eine einzige sichtbare Einstellung geändert.
Was nicht funktioniert
Manche Ratschläge halten sich hartnäckig, weil sie sich intuitiv richtig anfühlen, nicht weil sie effektiv sind.
Eine versteckte SSID ist das typische Beispiel. Sie schafft keine echte Sicherheit. Sie führt zu Support-Schwierigkeiten, seltsamem Client-Verhalten und einem falschen Gefühl von Schutz. Wenn Sie versuchen, die WiFi Sicherheit in einer großen Umgebung zu verbessern, verschwenden Sie keine betriebliche Energie auf Verschleierungstricks. Konzentrieren Sie sich stattdessen auf Identität, Segmentierung und eine saubere Verwaltung.
Eine einfache Art, über grundlegende Härtung nachzudenken, ist folgende:
| Bereich | Was funktioniert | Was nicht funktioniert |
|---|---|---|
| Administration | Einzigartige Admin-Zugangsdaten, eingeschränkter Verwaltungszugriff | Werkseinstellungen |
| Gerätesicherheit | Aktuelle Firmware und unterstützte Hardware | End-of-Life-APs verbleiben im Netzwerk |
| Komfortfunktionen | WPS und UPnP deaktiviert | Endverbraucher-Standardeinstellungen in Enterprise-Umgebungen |
| Sichtbarkeit | Verwalteter Bestand und Konfigurationsprüfung | Darauf zu hoffen, dass der WLAN-Controller die ganze Wahrheit zeigt |
Eine grundlegende Härtung wird nicht jedes drahtlose Risiko lösen. Sie beseitigt jedoch die einfachen Schwachstellen, die Angreifer immer noch ausnutzen.
Upgrade auf Enterprise-Grade-Authentifizierung
Der größte WiFi Sicherheitsfehler in Enterprise-, Gast- und mandantenfähigen Umgebungen besteht darin, ein gemeinsames Passwort als akzeptable Steuerungsebene zu betrachten. Es ist einfach auszugeben, leicht weiterzuleiten und schwer zu kontrollieren, sobald es sich unter Mitarbeitern, Auftragnehmern, Bewohnern, Mietern und unmanaged Geräten verbreitet hat.
Für größere Umgebungen ist das praktische Upgrade WPA2-Enterprise oder WPA3-Enterprise mit 802.1X. Dies verlagert den Zugriff von einem gemeinsamen Geheimnis hin zu einer Identitätsentscheidung. Das Netzwerk kann bewerten, wer der Benutzer ist, welches Gerät sich verbindet und welche Richtlinie in diesem Moment angewendet werden soll.
Warum 802.1X betrieblich wichtig ist
WiFi mit gemeinsam genutzten Passwörtern scheitert unter normalem Betriebsdruck. Das Offboarding von Mitarbeitern wird zu einer Passwort-Zurücksetzungsübung. Bei Untersuchungen fehlt eine eindeutige Zuordnung. Externe Dienstleister und temporäre Nutzer nutzen letztendlich dasselbe Zugangsmodell wie feste Mitarbeiter, weil es einfacher zu verwalten ist als eine echte Zugangsrichtlinie.
802.1X löst dieses Problem, indem es jeder Sitzung eine Identität zuweist. Der Ablauf besteht aus drei Teilen:
- Der Supplikant, also das Client-Gerät
- Der Authentifikator, in der Regel der Access Point oder Switch-Port
- Der Authentifizierungsserver, typischerweise RADIUS
Wenn Sie eine verständliche Referenz für diese dritte Rolle suchen, ist diese Übersicht darüber, was ein RADIUS-Server tut, ein nützlicher Ausgangspunkt.
Dieses Modell unterstützt Enterprise-Kontrollen, die PSKs nur unzureichend oder gar nicht bewältigen können.
Was Sie über eine stärkere Verschlüsselung hinaus gewinnen
Verschlüsselung ist wichtig, aber der primäre Gewinn liegt in der administrativen Kontrolle.
Ein praktischer Vergleich verdeutlicht den Unterschied:
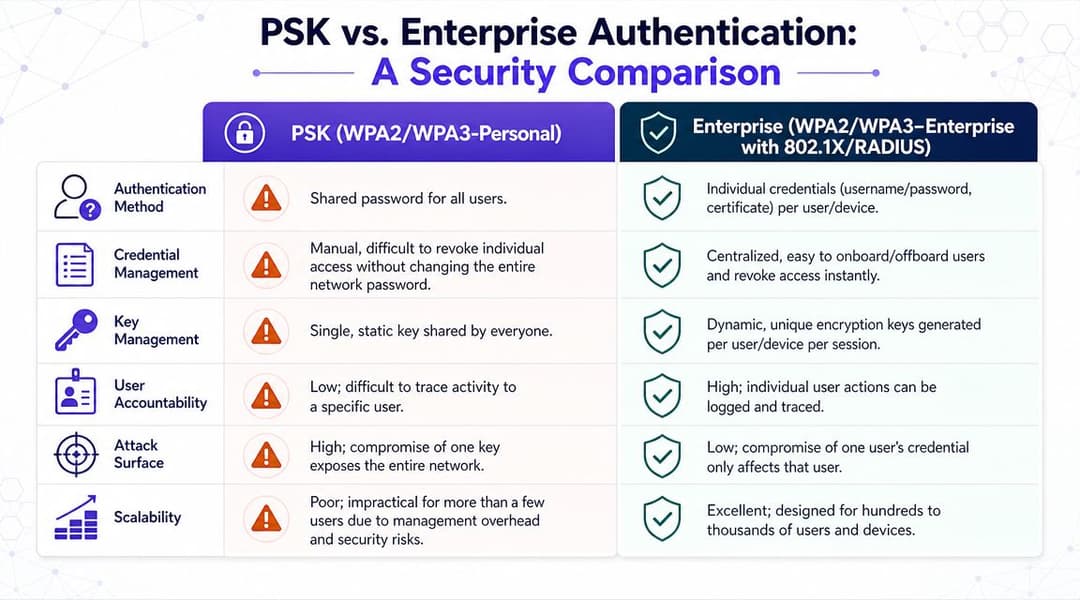
| Anforderung | Gemeinsames Passwort-Modell | Enterprise-Authentifizierungsmodell |
|---|---|---|
| Einen Benutzer entfernen | Das gesamte Passwort ändern und neu verteilen | Das individuelle Konto oder Zertifikat deaktivieren |
| Aktivitäten untersuchen | Schwer eindeutig zuzuordnen | Ereignisse mit einer Benutzer- oder Geräteidentität verknüpfen |
| Rollenbasierte Zugriffssteuerung anwenden | Unpräzise und manuell | In Richtlinienentscheidungen integriert |
| Umgang mit Abgängen und Auftragnehmern | Fehleranfällig | Zentrale Sperrung |
| Gemischte Netzwerke schützen | Unzureichend skalierbar | Geeignet für Mitarbeiter, BYOD und verwaltete Geräte |
Das stärkste Bereitstellungsmuster ist meist unkompliziert:
- Aktivieren Sie die Enterprise-Authentifizierung auf der SSID
- Verwenden Sie eine zentrale Identitätsquelle für Mitarbeiter
- Deaktivieren Sie veraltete Verschlüsselungsverfahren
- Ordnen Sie authentifizierte Benutzer und Gerätetypen den korrekten Netzwerkrichtlinien zu
- Überprüfen Sie den Authentifizierungspfad regelmäßig
Woran Bereitstellungen in der Regel scheitern
Die Komplexität ist der häufigste Einwand, und er ist berechtigt.
Ein PSK vermeidet das Identitätskonzept. 802.1X erzwingt Entscheidungen über Identitätsspeicher, Zertifikatslebenszyklus, Geräte-Onboarding, Gastzugang, Fallback-Methoden und die Ausnahmebehandlung für ältere Hardware. Diese Planung erfordert Zeit, beseitigt jedoch später eine lange Liste wiederkehrender Probleme.
Enterprise WiFi wird verwaltbar, wenn der Zugriff an Identitäten gebunden ist, die Sie bereits an anderer Stelle verwalten.
Die Kompatibilität ist das zweite Problem. Laptops und Telefone funktionieren in der Regel gut mit zertifikatsbasierter Authentifizierung oder verzeichnisgestützter Anmeldung. Drucker, Scanner, medizinische Geräte, OT-Systeme und ältere IoT-Geräte tun dies oft nicht. Ein ausgereiftes Design berücksichtigt das frühzeitig. Halten Sie den modernen Benutzerzugriff auf 802.1X, isolieren Sie die Ausnahmen und vermeiden Sie es, dass eine Handvoll eingeschränkter Geräte die Richtlinien für die gesamte Infrastruktur bestimmt.
In mandantenfähigen und großen öffentlichen Veranstaltungsorten verdient der Gastzugang besondere Aufmerksamkeit. Mitarbeiter und Mandanten-Benutzer sollten sich mit Identitäten authentifizieren, die Sie widerrufen und auditieren können. Gäste sollten einen separaten Onboarding-Prozess nutzen, idealerweise mit Captive Portal-Registrierung, federiertem Login oder Passpoint, sofern die Umgebung dies unterstützt. Das reduziert die gemeinsame Nutzung von Passwörtern, senkt den Support-Aufwand und erleichtert die konsistente Durchsetzung von Zugriffsrichtlinien über alle Standorte hinweg.
Was in der Praxis zu wählen ist
Für die meisten Unternehmen ist dies die Reihenfolge, die funktioniert:
- Mitarbeitergeräte nutzen WPA2-Enterprise oder WPA3-Enterprise mit 802.1X
- Vom Unternehmen verwaltete Endgeräte bevorzugen zertifikatsbasierte Authentifizierung
- BYOD-Benutzer authentifizieren sich über kontrollierte Identitäts-Workflows mit Richtlinieneinschränkungen
- Gäste nutzen einen separaten Zugangs-Workflow und verbleiben außerhalb des Vertrauensmodells der Mitarbeiter
- Veraltete Endgeräte erhalten eine Ausnahmebehandlung mit engem Rahmen und klarer Zuständigkeit
Wenn das Ziel darin besteht, die WiFi Sicherheit auf Unternehmensebene zu verbessern, bauen Sie auf Identität auf, nicht auf ein besseres gemeinsames Passwort. In der Praxis bedeutet dies 802.1X für den Mitarbeiterzugang, SSO oder federierte Identität, wo angemessen, Passpoint für stark frequentierte Gästoumgebungen und eine kurze Liste kontrollierter Ausnahmen anstelle eines Netzwerks, das auf der Verteilung von Passwörtern aufbaut.
Entwurf einer sicheren, segmentierten Netzwerkarchitektur
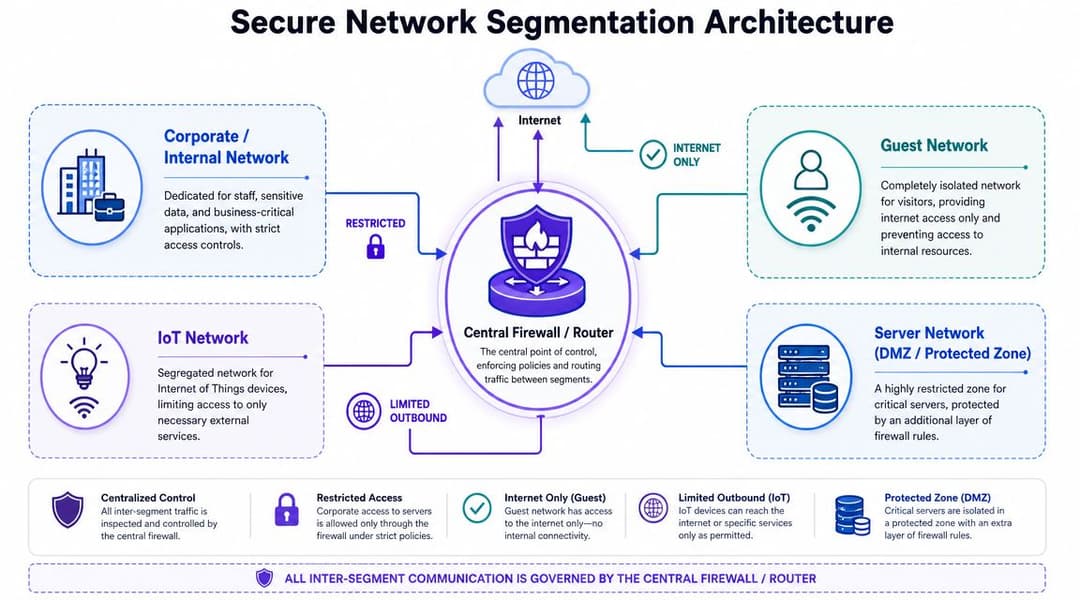
Wenn die Authentifizierung die Frage beantwortet, „wer reinkommt“, beantwortet die Segmentierung die Frage, „wo sie landen“.
Ein flaches drahtloses Netzwerk ist wie eine Autobahn ohne Spuren, ohne Leitplanken und ohne Regeln darüber, welches Fahrzeug welches Ziel erreichen darf. Es bewegt zwar den Verkehr. Vorfälle lassen sich damit aber nicht gut eindämmen.
Segmentierung nach Vertrauen, nicht nach Bequemlichkeit
Der Gastzugang wird oft als einfaches Passwortproblem behandelt, aber das robustere Design besteht darin, das Gäste WiFi in ein separates Subnetz oder Netzwerk zu segmentieren und es von sensiblen Ressourcen zu isolieren, wie in den Empfehlungen von Ekahau zum sicheren WiFi Design beschrieben. Das ist weitaus wichtiger als kosmetische Maßnahmen wie das Ausblenden der SSID.
Das sauberste Segmentierungsmodell in großen Umgebungen umfasst in der Regel separate Zonen für:
- Unternehmensmitarbeiter
- Gäste
- IoT und operative Geräte
- Geschützte Server- oder Anwendungszonen
- Mandantenspezifische oder standortspezifische Netzwerke, wo erforderlich
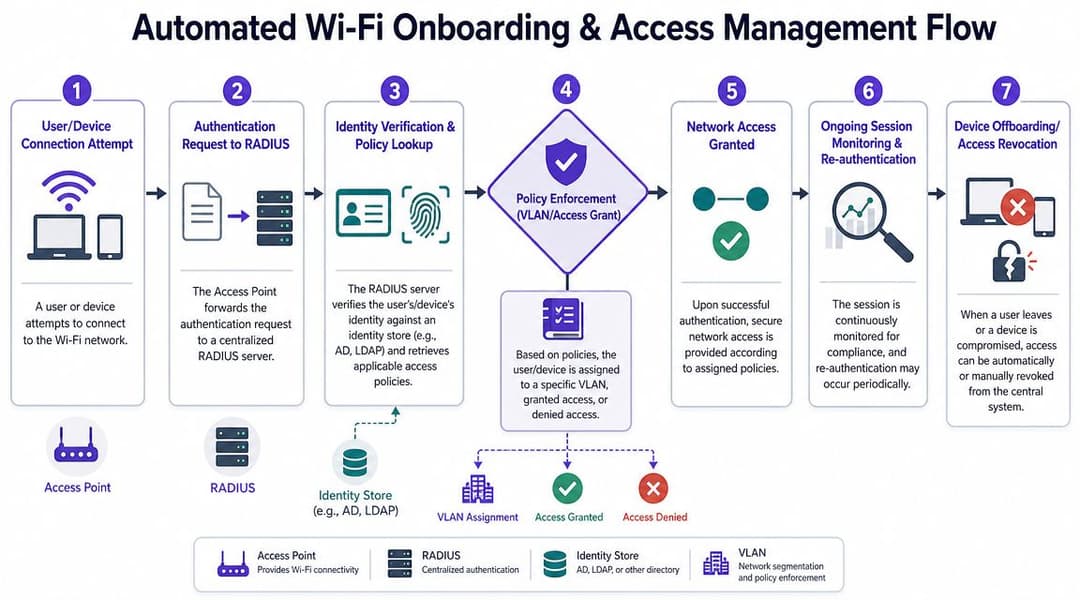
Jede Zone sollte ein eigenes VLAN oder eine entsprechende Richtliniengrenze haben, und der Datenverkehr zwischen den Zonen sollte über eine Firewall oder eine Richtlinien-Engine geleitet werden. Nicht alle Wireless-Controller setzen dies gleich gut durch. Prüfen Sie daher, wo in Ihrer Infrastruktur die Richtlinien verankert sind.
Ein Blueprint, der in realen Standorten funktioniert
Verwenden Sie Segmentierungsregeln, die die tatsächliche Geschäftsfunktion widerspiegeln.
Gastgewerbe und Freizeit
Hotels, Bars, Stadien und Veranstaltungsorte benötigen in der Regel mindestens diese Trennungen:
- Gast-Internetzugang ohne Route zu Back-Office-Systemen
- Mitarbeiterbetrieb für Handgeräte, PMS-Clients und interne Anwendungen
- POS- und Zahlungsumgebungen mit stark eingeschränktem Ost-West-Traffic
- Gebäudesysteme und IoT wie IPTV, Thermostate, Beschilderung, Schlösser oder Kameras
In der Hotellerie besteht der häufigste Fehler darin, dass Bequemlichkeit das Design bestimmt. Jemand möchte eine einzige SSID für "alles". Der Support wird für eine Woche einfacher. Das Risiko steigt für Jahre.
Einzelhandel und Einkaufszentren
Einzelhandelsstandorte müssen in der Regel Folgendes isolieren:
- Geräte des Filialpersonals
- Gastzugang für Kunden
- POS- und Zahlungsterminals
- Digitale Beschilderung und Sensoren
- Systeme von Vermietern oder Centermanagement
Der Schlüssel liegt darin, zu verhindern, dass ein einzelnes Geschäft, ein Kiosk oder ein falsch konfiguriertes Drittanbieter-Gerät zu einer Brücke in einen anderen Betriebsbereich wird.
Mehrparteien-Immobilie
In Wohnungen, BTR, Studentenwohnheimen und gemischt genutzten Immobilien scheitert das WLAN-Design oft, weil Betreiber häusliche Erwartungen mit Enterprise-Risiken vermischen. Mieter wollen einfache Konnektivität. Betreiber benötigen eine strikte Isolation.
Ein praktikables Modell ist:
| Netzwerkklasse | Zugriffsmodell | Erlaubte Reichweite |
|---|---|---|
| Mandantenzugang | Mandantenspezifische Identität oder Profil | Internet und freigegebene Dienste für Bewohner |
| Gebäudebetrieb | Verwaltete Geräteidentität | Nur erforderliche interne Systeme |
| Gäste- / Gemeinschaftsbereichs-WiFi | Separater Gästepfad | Nur Internet |
| Zugang für Auftragnehmer | Zeitlich begrenzte Richtlinie | Nur spezifische Anwendungen oder Supportdienste |
Firewall-Regeln sind wichtiger als VLAN-Diagramme
Teams belassen es oft beim VLAN-Design und betrachten die Arbeit als erledigt. Das ist aber nur die halbe Miete.
Ihre Firewall-Regeln sollten Fragen wie diese beantworten:
- Kann ein Gästegerät irgendetwas außer dem Internetpfad erreichen?
- Kann ein IoT-Gerät Sitzungen in Benutzernetzwerke initiieren?
- Können Mitarbeitergeräte geschützte Anwendungen nur über genehmigte Ports und Dienste erreichen?
- Kann ein Mieternetzwerk jemals ein anderes Mieternetzwerk sehen?
- Können Onboarding-Systeme mit Identitätsdiensten kommunizieren, ohne diese Dienste weiträumig offenzulegen?
Segmentierung scheitert, wenn Richtlinien impliziert statt erzwungen werden.
Eine gute Architektur geht nicht davon aus, dass sich Geräte fehlerfrei verhalten. Sie geht davon aus, dass dies bei einigen nicht der Fall sein wird, und begrenzt den Schaden entsprechend. Deshalb ist die Segmentierung von zentraler Bedeutung, um die WiFi Sicherheit in jeder Umgebung mit temporären Nutzern, unmanaged Geräten oder unterschiedlichen Vertrauensebenen zu verbessern.
Sicheres Onboarding und Zugriffsmanagement automatisieren
Eine manuelle WiFi Administration hält nicht stand, wenn Personalfluktuation, BYOD, externe Dienstleister, Gäste und Altsysteme über mehrere Standorte hinweg verteilt sind. Mitarbeiter gehen. Geräte werden ausgetauscht. Temporäre Zugriffe werden dauerhaft, weil niemand daran denkt, sie zu entfernen.
Automatisierung löst dieses Problem, indem sie Identität, Authentifizierung und Netzwerkrichtlinien miteinander verknüpft.
Der Zugriff von Mitarbeitern sollte dem Identitäts-Lebenszyklus folgen
Wenn ein Mitarbeiter neu hinzukommt, sollte sein WiFi Zugriff als Teil desselben Identitätsprozesses erfolgen, der auch seine Geschäftskonten erstellt. Wenn er das Team wechselt, sollte sich die Richtlinie aktualisieren. Wenn er das Unternehmen verlässt, muss der Zugriff gesperrt werden, ohne dass jemand nach alten Passwörtern oder veralteten MAC-Einträgen suchen muss.
Deshalb verknüpfen ausgereifte Implementierungen den drahtlosen Zugriff mit denselben Identitätsanbietern, die bereits im Unternehmen genutzt werden, wie Microsoft Entra ID, Google Workspace oder Okta. Das Ergebnis ist ein sauberer Onboarding-Pfad, weniger manuelle Ausnahmen und ein zentraler Entzug von Zugriffsrechten.
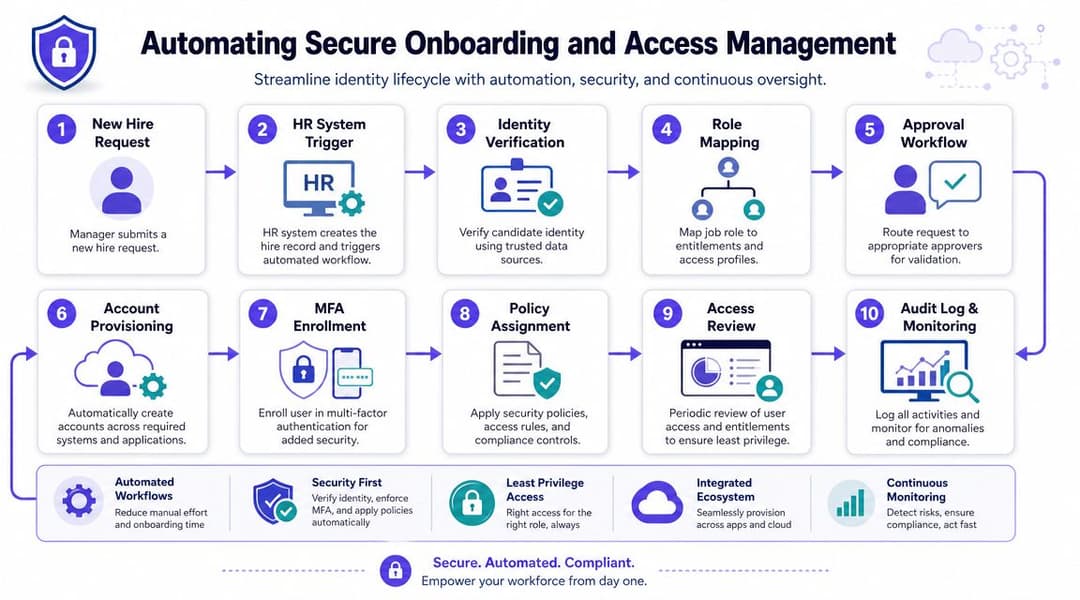
Wenn Sie Orchestrierungsoptionen für die Richtliniendurchsetzung und die identitätsbasierte Zulassung evaluieren, zeigen diese Netzwerkzugangskontrolllösungen die umfassendere Steuerungsebene auf, die Sie rund um das Drahtlosnetzwerk benötigen, nicht nur für die Funkverbindung selbst.
Verschiedene Benutzergruppen benötigen unterschiedliche Onboarding-Pfade
Ein einziger Workflow passt selten für alle. Verwenden Sie separate Methoden für unterschiedliche Vertrauensstufen.
- Verwaltete Mitarbeitergeräte sollten zertifikatsbasierte oder verzeichnisgestützte Authentifizierung mit minimalem Aufwand für die Benutzer nutzen.
- BYOD-Benutzer benötigen einen kontrollierten Registrierungsprozess, der eingeschränkte Richtlinien und klare Ablauf- oder Überprüfungsbedingungen anwendet.
- Gäste benötigen einfachen Zugriff, ohne der Vertrauensdomäne der Mitarbeiter beizutreten.
- Legacy-Geräte erfordern eine Ausnahmebehandlung mit eng definierten Berechtigungen.
Dies ist auch der Punkt, an dem eine Plattformoption die Bereitstellung vereinfachen kann. Purple unterstützt WPA2/3-Enterprise-Zugriff, SSO-gestützte Authentifizierung, Passpoint/OpenRoaming und iPSK für ältere Geräte. Dies eignet sich hervorragend für Umgebungen, die versuchen, gemeinsam genutzte Passwörter zu ersetzen, ohne die gesamte Infrastruktur auf lokalen RADIUS- und Captive Portal Workflows aufzubauen.
Passpoint und passwortloser Gastzugang
Klassisches Gäste-WiFi leitet Nutzer oft über ein Captive Portal und ein gemeinsames Passwort um und führt sie dann auf eine isolierte Internetverbindung. Das kann funktionieren, ist aber unpraktisch und verleitet Unternehmen immer noch dazu, in den Mustern eines „Gästepassworts“ zu denken.
Ein besseres Modell ist das passwortlose Onboarding über Passpoint oder verwandte Roaming-Frameworks, bei denen der Identitätsaustausch sauber abläuft und der Traffic von Beginn der Sitzung an verschlüsselt ist. Das verbessert sowohl die Sicherheit als auch das Benutzererlebnis. Zudem reduziert es den Arbeitsaufwand an der Rezeption in Hotels, entlastet die Teams im Einzelhandel und verringert Reibungsverluste in Wartebereichen im Gesundheitswesen oder an Verkehrsknotenpunkten.
Gutes Onboarding eliminiert gemeinsam genutzte Geheimnisse aus der User Journey und erspart dem Admin-Team manuelle Bereinigungsarbeiten.
Ausnahmen behandeln, ohne den Standard aufzuweichen
Nicht jedes Gerät unterstützt 802.1X. Drucker, Spezialscanner, Smart-TVs, Signage-Player und einige betriebliche Geräte hinken immer noch hinterher. Das bedeutet jedoch nicht, dass Sie für das gesamte Objekt auf ein einziges Passwort zurückgreifen müssen.
Verwenden Sie für diese Geräte einen gerätespezifischen Ansatz wie iPSK, binden Sie dann jeden Berechtigungsnachweis an das richtige Segment und schränken Sie ein, worauf zugegriffen werden kann. Wenn ein Gerät kompromittiert wird, entziehen Sie die Rechte für dieses eine Gerät. Sie müssen nicht das gesamte Netzwerk anpassen.
Automatisierung ist hier wichtig, weil Skalierung alles verändert. Eine Handvoll Ausnahmen lässt sich manuell verwalten. Hunderte davon über verschiedene Immobilien, Standorte oder Campuses hinweg führen dazu, dass Excel-Tabellen Sicherheitsdefizite verursachen.
Aktive Überwachung und Incident Response etablieren
WiFi-Sicherheit scheitert im Betrieb häufiger als beim Entwurf.
Ein Unternehmen kann 802.1X bereitstellen, Gäste von Mitarbeitern segmentieren und gemeinsam genutzte Passwörter durch identitätsbasierten Zugriff ersetzen, verliert dann aber die Kontrolle, weil niemand auf Abweichungen achtet. Ein Zertifikat läuft ab. Eine temporäre SSID bleibt nach einer Veranstaltung bestehen. Ein Mieter fügt einen unverwalteten AP in einem gemeinsam genutzten Bereich hinzu. Eine Richtlinienänderung leitet Geräte in das falsche Segment. In großen Veranstaltungsorten und von mehreren Mietern genutzten Immobilien sind solche Fehler an der Tagesordnung, weil sich das WiFi ständig ändert.
Was kontinuierlich überwacht werden sollte
Beginnen Sie mit Signalen, die an die Zugriffskontrolle und die Durchsetzung von Richtlinien gekoppelt sind, und nicht nur an die Betriebszeit.
Konzentrieren Sie sich auf:
- Erfolgreiche und fehlgeschlagene Authentifizierungen von RADIUS, Identitätsanbietern oder Cloud-NAC-Plattformen
- Administrative Logins und Konfigurationsänderungen auf Controllern, APs, Switches und Gateways
- Neue SSIDs, Richtlinienobjekte oder Ausnahmeregeln, die außerhalb genehmigter Änderungsfenster erstellt wurden
- Muster bei der Client-Zuweisung, die zeigen, dass Benutzer oder Geräte in der falschen Rolle, im falschen VLAN oder in der falschen Richtliniengruppe landen
- AP-Zustand, Firmware-Status und Synchronisationsstatus des Controllers über Standorte und Liegenschaften hinweg
Authentifizierungsfehler benötigen Kontext. Eine Häufung von Fehlern kann ein Support-Problem nach einer Zertifikatsverlängerung oder ein Onboarding-Fehler im Zusammenhang mit SSO sein. Es kann jedoch auch ein erster Hinweis auf Missbrauch von Anmeldedaten, Geräte-Cloning oder eine fehlerhaft definierte Richtlinie sein, die eine gesamte Benutzergruppe betrifft.
Der Punkt ist einfach. Überwachen Sie die Kontrollmechanismen, die darüber entscheiden, wer Zugriff erhält, wie sie ihn erhalten und wo sie danach landen.
Die Erkennung von Rogue APs ist eine Routinekontrolle
Rogue APs stellen nach wie vor eine der einfachsten Sicherheitslücken in einer ansonsten gut konzipierten Wireless-Umgebung dar. Sie sind nicht immer böswillig. In der Praxis entstehen viele aus Bequemlichkeit. Ein Mitarbeiter schließt einen kostengünstigen Router an, um ein Funkloch zu beseitigen. Ein Dienstleister vergisst nach einer Veranstaltung eine Bridge. Ein Mieter installiert Consumer-Geräte in einem gemeinsam genutzten Gebäude und schafft so einen unmanaged Pfad um Ihre Authentifizierungs- und Segmentierungsrichtlinien herum.
Aus diesem Grund gehören regelmäßige HF- und Infrastrukturprüfungen zum normalen Betrieb und nicht in ein jährliches Audit. Führen Sie WiFi Scans nach nicht autorisierten Access Points und Signalabnormalitäten parallel zu Konfigurationsprüfungen, Switch-Port-Kontrollen und physischen Begehungen in Problembereichen durch.
Ein Rogue AP ist deshalb gefährlich, weil er die Identitäts- und Richtlinienentscheidungen umgeht, die Sie an anderer Stelle getroffen haben.
Erstellen Sie ein spezifisches WiFi-Response-Playbook
Generische SOC-Runbooks reichen nicht aus. Vorfälle im Wireless-Bereich erfordern Maßnahmen, die zu den spezifischen Fehlermustern von WiFi passen.
Nutzen Sie eine einfache Playbook-Struktur:
Identifizieren Sie das Ereignis
Bestätigen Sie, ob es sich bei dem Problem um einen Rogue AP, einen Zertifikatsfehler, eine Richtlinienabweichung, ungewöhnliche Authentifizierungsaktivitäten oder verdächtige Seitwärtsbewegungen aus einem drahtlosen Segment handelt.Eindämmen des Risikos
Deaktivieren Sie die SSID, entziehen Sie die Anmeldeinformationen, isolieren Sie den Endpunkt, entfernen Sie den Switch-Port oder blockieren Sie den AP im Controller.Beweise sichern
Bewahren Sie Controller-Protokolle, RADIUS-Transaktionen, Ereignisse des Identitätsanbieters, Konfigurations-Snapshots und Änderungsprotokolle auf.Zugriffspfad nachverfolgen
Bestimmen Sie, welche Identität sich authentifiziert hat, welche Richtlinie angewendet wurde, welches Segment zugewiesen wurde und worauf das Gerät zugreifen konnte.Sicherheitslücke schließen
Beseitigen Sie die Ursache. Wenn ein temporärer Onboarding-Pfad kein Ablaufdatum hatte, fügen Sie eines hinzu. Wenn ein Tenant-Port unmanaged Geräte zugelassen hat, verschärfen Sie die Port-Richtlinie.
In Unternehmens- und Gästewebungen ist die Reaktionsgeschwindigkeit entscheidend, da eine einzige schwache Ausnahme viele Benutzer gleichzeitig betreffen kann. Eine falsch konfigurierte Mitarbeiter-SSID kann den internen Zugriff weiträumig offenlegen. Ein Fehler in der Gästerichtlinie kann die Isolation an einem gesamten Standort aufheben. Ein Modell mit gemeinsam genutzten Passwörtern erschwert die Eindämmung, da es keine einzelne Identität gibt, die entzogen werden kann. Identitätsbasierter Zugriff bietet dem Team einen saubereren Reaktionsweg.
Überprüfen, was gerne vergessen wird
Die wertvollsten Überprüfungen betreffen oft die laufende Betriebspflege:
| Audit-Punkt | Warum es wichtig ist |
|---|---|
| Überprüfung veralteter Verschlüsselungsverfahren | Alte Einstellungen überdauern Migrationen und schwächen neuere Richtlinienstandards |
| Verifizierung des Gast-Pfads | Gast-Datenverkehr ist oft weniger isoliert, als es das Design vorsieht |
| Authentifizierungsserver-Einstellungen | Abweichungen an dieser Stelle beeinträchtigen die Sicherheit |
| Abgleich des AP-Bestands | Unbekannte oder ausgetauschte Hardware taucht im Laufe der Zeit auf |
| Überprüfung von Ausnahme-Geräten | Temporäre Freigaben werden oft zu permanenten Berechtigungen |
Betrachten Sie die WiFi Überwachung als Teil des Zugriffssteuerungsbetriebs. In Enterprise-, Gast- und Multi-Tenant-Umgebungen halten Teams so Identität, Segmentierung und Ausnahmebehandlung mit dem Design in Einklang.
Ihre Checklisten für die WiFi-Sicherheit
Gemeinsam genutzte Passwörter dominieren immer noch zu viele WiFi Implementierungen. In Enterprise-, Gast- und Multi-Tenant-Umgebungen ist genau dieses Modell das Problem. Die praktische Lösung besteht darin, den breiten, gemeinsam genutzten Zugriff durch Identität, Richtlinien und eine schnelle Widerrufung zu ersetzen.
Nutzen Sie die folgenden Checklisten, um die tatsächlich betriebene Umgebung auf Herz und Nieren zu prüfen - und nicht die, die auf dem Planungsdiagramm abgebildet ist.
Hotellerie und stark von Gästen frequentierte Standorte
- Trennen Sie Gast- und Mitarbeiterzugang auf Richtlinienebene. Mitarbeitergeräte, POS, PMS und Back-Office-Systeme sollten sich unterschiedlich authentifizieren und in verschiedenen Netzwerksegmenten landen.
- Verzichten Sie auf gedruckte, gemeinsam genutzte Passwörter. Nutzen Sie Captive Portal Onboarding, SSO wo angemessen, Passpoint/OpenRoaming für unterstützte Prozesse und identitätsbasierten Zugriff für Mitarbeiter.
- Isolieren Sie Zimmer- und Veranstaltungsgeräte. Fernseher, Beschilderung, Thermostate, Schlösser und andere IoT-Systeme benötigen einen eng begrenzten Zugriff, keine umfassende lokale Sichtbarkeit.
- Versehen Sie temporäre Zugänge mit einem Ablaufdatum und einem Eigentümer. Veranstaltungsnetzwerke, Konferenzänderungen und der Zugriff von Auftragnehmern sollten einen namentlich genannten Eigentümer und ein automatisches Enddatum haben.
- Testen Sie aus Sicht des Benutzers. Verbinden Sie sich als Gast und überprüfen Sie, was erreichbar ist. Tun Sie dasselbe für Mitarbeiter, Auftragnehmer und Zimmergeräte.
Unternehmens- und Campus-IT
- Verwenden Sie WPA2-Enterprise oder WPA3-Enterprise mit 802.1X für den Zugang von Mitarbeitern.
- Verknüpfen Sie den WiFi-Zugang mit dem Identity-Lifecycle-Prozess. Neue Mitarbeiter erhalten schnell den richtigen Zugriff. Ausgeschiedene Benutzer verlieren diesen sofort.
- Bevorzugen Sie zertifikatsbasierte Authentifizierung für verwaltete Endgeräte. Dies reduziert das Phishing-Risiko und vermeidet den Supportaufwand für das Rotieren gemeinsamer Passwörter.
- Trennen Sie BYOD strikt vom verwalteten Zugriff. Unterschiedliche Vertrauensstufen von Geräten sollten zu unterschiedlichen Richtlinien, VLANs oder Rollen und unterschiedlichen Zielen führen.
- Entfernen Sie alte Protokoll- und Verschlüsselungsausnahmen. Wenn ein einzelnes Altsystem noch schwächere Einstellungen benötigt, verschieben Sie es in einen isolierten Bereich, anstatt die Sicherheit des gesamten Netzwerks zu schwächen.
Multi-Tenant-Immobilien und Wohnanlagen-Betrieb
- Halten Sie jeden Mandanten konsequent isoliert. Ein Wohnungs-, Büro- oder Bewohnernetzwerk darf keinen lateralen Zugriff auf ein anderes haben.
- Trennen Sie den Gebäudebetrieb vom Mandantenzugang. Kameras, Aufzüge, Zutrittskontrollen, Messungen und Betriebsanlagen benötigen einen eigenen authentifizierten Pfad und ein eingeschränktes Administrationsmodell.
- Geben Sie gerätespezifische Zugangsdaten für Hardware aus, die keine moderne Benutzerauthentifizierung unterstützt. Das gibt dem Team die Möglichkeit, gezielte Sperrungen und Audits durchzuführen.
- Beschränken Sie den Zugang von Auftragnehmern zeitlich und örtlich. Wartungsdienstleister benötigen selten einen umfassenden Netzwerkzugriff und fast nie über einen längeren Zeitraum.
- Prüfen Sie nicht verwaltete und ungenutzte Geräte. Von Mandanten installierte Hardware, ausgetauschte APs und vergessene Switches verändern das Risikoprofil schnell.
Universelle Prüfungen für jede Umgebung
- Ändern Sie alle Standard-Admin-Zugangsdaten
- Deaktivieren Sie WPS, UPnP und die Remote-Verwaltung, die Sie nicht aktiv nutzen
- Halten Sie APs, Controller, Gateways und die RADIUS-Infrastruktur auf unterstützter Software
- Scannen Sie nach Rogue Access Points und unbefugten SSIDs
- Überprüfen Sie, ob die zugewiesene Richtlinie, das Segment und die erreichbaren Ressourcen mit dem Design übereinstimmen
- Überprüfen Sie Ausnahmen jeden Monat. Temporäre Freigaben sind oft der Punkt, an dem schwache Kontrollen dauerhaft werden
Wenn das Ziel darin besteht, die WiFi Sicherheit im Jahr 2026 zu verbessern, beginnen Sie damit, wer Zugriff erhält, wie dieser Zugriff authentifiziert wird und wie schnell er entzogen werden kann. Passwortstärke ist an den Grenzen des Netzwerks nach wie vor wichtig. In großen Infrastrukturen kommt es jedoch mehr auf Identität, Segmentierung und kontrolliertes Onboarding an.
Wenn Sie gemeinsam genutzte Passwörter durch identitätsbasierten WiFi Zugriff für Gäste, Mitarbeiter oder Mieter ersetzen möchten, ist Purple eine Option, die Sie in Betracht ziehen sollten. Es unterstützt Enterprise-Authentifizierung, SSO-basiertes Onboarding, Passpoint/OpenRoaming und Zugriffsmodelle pro Gerät für ältere Hardware. Dies kann großen Veranstaltungsorten und verteilten Immobilien helfen, die WiFi Sicherheit zu modernisieren, ohne sich auf allgemein freigegebene Anmeldeinformationen verlassen zu müssen.