
La mayoría de los consejos de marketing para WiFi en retail comienzan con la pregunta equivocada: ¿cómo podemos recopilar más direcciones de correo electrónico a través de un Captive Portal? Ese enfoque trata la conectividad como un ejercicio de llenado de formularios, crea fricción en la entrada y, a menudo, produce una lista de contactos que nadie puede asociar con una compra o una visita de regreso.
Un modelo más sólido trata al WiFi como una capa de identidad y eventos de primera fuente (first-party). La red debe registrar las conexiones autenticadas, el estado del consentimiento, la zona de la tienda, el horario de la visita, las estimaciones de tiempo de permanencia, la exposición y el canje de ofertas, para luego transmitir esos eventos a los sistemas donde los equipos comerciales y de marketing ya trabajan. El objetivo no es el volumen bruto de inicios de sesión. Es una identidad utilizable, un consentimiento limpio y una ruta de atribución que pueda resistir cualquier escrutinio.
Los compradores del Reino Unido han considerado desde hace mucho tiempo la conectividad como parte de la experiencia de compra. Un estudio de YouGov de 2015 sobre tecnología minorista en el Reino Unido reveló que el 35% de los consumidores deseaba WiFi gratuito en la tienda como estándar, mientras que el 30% lo consideraba la tecnología más persuasiva al elegir un minorista sobre otro. Eso hace que el marketing de WiFi para el sector minorista sea más que un complemento promocional. Puede respaldar la experiencia que atrae a los compradores y el modelo de datos que ayuda a los minoristas a comprender qué sucede después de su llegada.
Más allá del Captive Portal
El Captive Portal se volvió popular porque facilitaba la explicación interna del WiFi para invitados. Un comprador se conecta, ve una página de bienvenida personalizada con la marca, ingresa una dirección de correo electrónico y recibe acceso a internet. El departamento de marketing obtiene un nuevo contacto, TI conserva el control de la red y el proyecto parece concluido.
En la práctica, el modelo a menudo se detiene ahí. Un formulario largo, un intercambio de valor vago y solicitudes de inicio de sesión repetidas desalientan la conexión. La dirección de correo electrónico resultante puede quedarse en un panel de control de WiFi sin un historial de consentimiento, contexto de visita o enlace a un perfil de CRM. Una base de datos llena de identidades desconectadas no es un activo de marketing. Es una responsabilidad operativa.
Regla práctica: Diseñe el recorrido de WiFi al revés, partiendo de la decisión que desea tomar, no del campo que desea recopilar.
La conectividad debe crear eventos
Un programa de marketing de WiFi para retail útil comienza por definir el modelo de eventos. Una conexión no es simplemente el inicio de una sesión. Puede incluir:
- Identidad autenticada: El registro o identificador del cliente asociado con la conexión.
- Estado de consentimiento: Lo que el comprador aceptó, cuándo lo aceptó y qué aviso se aplicó.
- Contexto físico: Área de la tienda, zona o recinto, siempre que la medición sea adecuada y legal.
- Sincronización de la visita: Señales de entrada, conexión, retorno y desconexión.
- Interacción: Exposición, interacción y canje de ofertas.
- Vinculación comercial: Una coincidencia de CRM o un evento de punto de venta que ayuda a comprobar si el marketing influyó en la acción.
Este enfoque transforma el WiFi de un servicio básico a un punto de contacto medible con el cliente. El mismo flujo puede respaldar la estimación de afluencia, el análisis de permanencia a nivel de zona y los mensajes de ciclo de vida, pero solo si el minorista decide de antemano cómo se activará cada evento.
El enfoque de datos de primera mano para WiFi de invitados es útil aquí porque enmarca la red como parte del patrimonio de datos propios de la organización. Eso no significa recopilar todo. Significa recopilar solo las señales que tienen un destino, propietario y regla de retención claros.
La fricción es un problema de calidad de datos
Un flujo de registro difícil no solo disminuye la participación, sino que también altera la composición del conjunto de datos. Los compradores que toleran múltiples campos y consentimientos poco claros no son necesariamente representativos del público general, por lo que los equipos pueden confundir el completar el formulario del portal con obtener información real del cliente.
La evidencia del sector minorista en el Reino Unido refuerza lo que está en juego a nivel comercial. Retail Systems informó que la mala conectividad WiFi y 4G era la mayor frustración móvil para los compradores, mientras que el 87% había utilizado un smartphone conectado en su última visita de compras. La misma investigación sobre cobertura de conectividad en centros comerciales del Reino Unido resumió los hallazgos de la encuesta indicando que el 55% compraría en otro lugar si no hubiera WiFi gratuito y el 66% se alejaría debido a una mala conectividad en la tienda.
La lección es clara. En primer lugar, ofrezca una conexión confiable; en segundo lugar, solicite información proporcional; y, finalmente, haga visible el intercambio de valor. Un portal que maximiza los campos de formulario a la vez que degrada el acceso perjudica tanto la experiencia del cliente como la calidad de los datos que debía generar.
La arquitectura del acceso sin contraseña
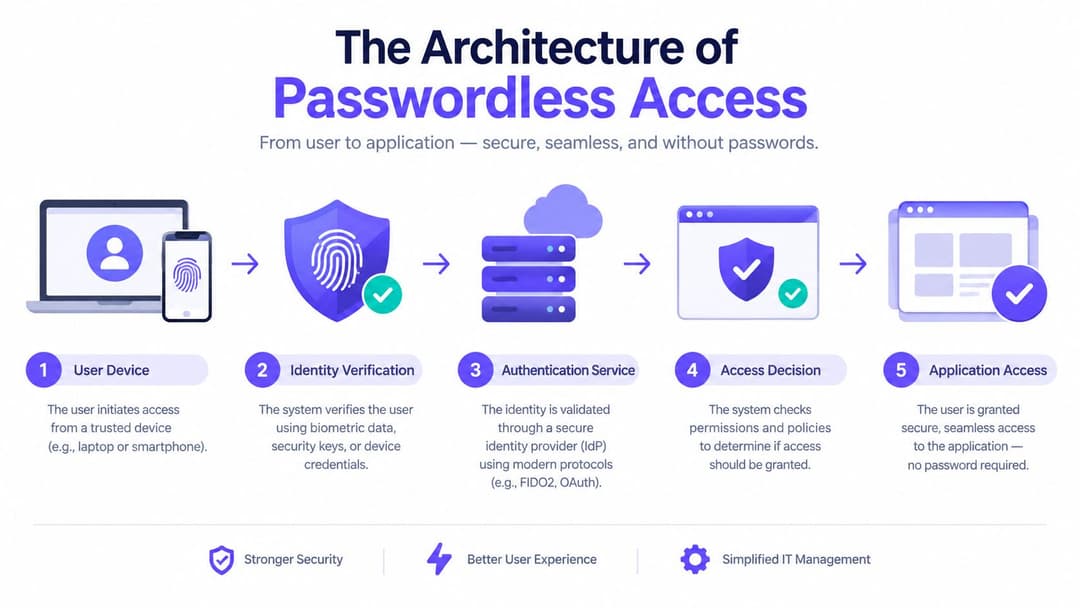
El acceso sin contraseña cambia el papel del portal. En lugar de hacer que cada visita comience con un formulario web, el minorista establece una relación de confianza segura que permite que un dispositivo o identidad se autentique automáticamente cuando regresa. El cliente experimenta continuidad. TI obtiene un control de acceso más sólido. Marketing recibe un evento de conexión confiable sin forzar una interacción repetida.
Las tecnologías clave son Passpoint, también conocida como Hotspot 2.0, y OpenRoaming. Passpoint permite que los dispositivos compatibles descubran y se autentiquen en redes WiFi de confianza de forma automática. OpenRoaming amplía ese principio a través de proveedores de identidad y operadores de red participantes, de modo que un perfil reconocido pueda funcionar en todas las ubicaciones compatibles.
Qué sucede sin la página de bienvenida
Un flujo típico sin contraseña separa la interacción del cliente del proceso de autenticación de red:
- Descubrimiento: El dispositivo identifica una red compatible y de confianza.
- Selección de credenciales: Selecciona un perfil instalado o un proveedor de identidad disponible.
- Autenticación: La red valida la identidad a través del intercambio seguro correspondiente.
- Aplicación de políticas: El servicio de acceso asigna los permisos de red y la segmentación correctos.
- Entrega de eventos: La plataforma registra la conexión autenticada y envía los eventos relevantes a los sistemas descendentes.
La distinción importante es entre la autenticación web y la autenticación de red. Un Captive Portal puede ser útil para una experiencia inicial de consentimiento o registro, pero no es la única forma de autenticar a un cliente. Passpoint puede establecer un acceso cifrado desde el primer paquete, evitando la experiencia abierta y de preautenticación asociada con muchas redes de invitados convencionales.
El modelo de WiFi sin contraseña también hace que las visitas recurrentes sean más útiles. Una vez que el cliente tiene un perfil aprobado, la red puede reconocer la conexión sin exigir otra contraseña o un formulario repetido. Eso reduce el abandono y mejora la continuidad de los registros de visitas en todas las tiendas o inquilinos, sujeto a las reglas de consentimiento e identidad del minorista.
Los entornos multi-tenant necesitan políticas, no contraseñas compartidas
Los centros comerciales, las tiendas departamentales y los espacios de uso mixto exponen los límites de una única contraseña de invitado compartida. Es posible que los inquilinos necesiten informes independientes, experiencias de marca y responsabilidades de datos distintas, mientras que el operador del espacio de igual forma requiere una seguridad y una gobernanza de red consistentes.
Una arquitectura sin contraseña puede separar esas preocupaciones. El equipo de red controla la política de acceso y la segmentación. Cada inquilino puede recibir únicamente los datos de eventos y los permisos de clientes que correspondan a su función. El departamento de marketing puede analizar el recorrido de una visita sin dar a cada negocio acceso ilimitado a los registros de red sin procesar.
Aquí también es donde la compatibilidad con sistemas heredados importa. Algunos dispositivos, quioscos y equipos operativos no admitirán el onboarding moderno, por lo que la arquitectura puede requerir mecanismos como claves precompartidas individuales o identidades de servicio de alcance limitado. El diseño debe preservar el aislamiento en lugar de obligar a todos los dispositivos a seguir el mismo patrón de acceso.
El beneficio comercial no es solo un inicio de sesión más sencillo. Es una relación más limpia entre la identidad, el acceso y la captura de eventos. Cuando esas capas funcionan en conjunto, el retailer puede reducir la fricción del cliente sin sacrificar la seguridad ni la evidencia necesaria para medir el engagement.
Navegando por la privacidad y el cumplimiento normativo
La analítica de WiFi en una tienda física puede revelar la presencia, el movimiento y el comportamiento repetitivo. Esto convierte al diseño de privacidad en un requisito principal del producto, no en una revisión legal que se añade después de que se ha instalado la red. Los identificadores de dispositivos pueden seguir siendo relevantes para el análisis de privacidad incluso cuando los teléfonos aleatorizan las direcciones MAC, especialmente cuando las señales se combinan con otra información.
Los programas del Reino Unido deben tener en cuenta el UK GDPR y PECR, con la base exacta y las obligaciones de comunicación determinadas por la actividad de procesamiento. El error práctico es tratar cada señal como igualmente valiosa. La mayoría de los minoristas no necesitan registros sin procesar y sin restricciones para comprender el rendimiento de la campaña, y retenerlos indefinidamente aumenta la exposición sin mejorar necesariamente las decisiones.
Comience con un mapa de propósito
Antes de la implementación, documente cada campo propuesto con respecto a un propósito comercial:
- Campos de identidad: Capture únicamente la información requerida para autenticar, coincidir o comunicarse con el cliente.
- Señales de ubicación: Defina las zonas de la tienda que respaldan una decisión real de comercialización, dotación de personal o campaña.
- Eventos de interacción: Registre la exposición y el canje únicamente cuando el equipo pueda actuar sobre el resultado.
- Registros técnicos: Restrinja el acceso a los datos operativos necesarios para la seguridad, la resolución de problemas o la gestión del servicio.
- Resultados agregados: Utilice resúmenes para los informes cuando los detalles a nivel individual no aporten valor.
La guía de WiFi para el sector minorista del Reino Unido de Lever describe cómo estos programas pueden revelar la división entre visitantes nuevos y recurrentes, usuarios que han iniciado sesión, afluencia de personas, comportamiento móvil y señales demográficas. Esas capacidades son útiles precisamente porque pueden influir en la segmentación y en las decisiones de la tienda. También son un recordatorio para definir el propósito y el límite de acceso para cada categoría antes de que comience la recopilación.
El consentimiento debe ser útil y defendible
El cliente debe comprender qué sucede cuando se conecta. Separe los términos requeridos para el acceso a la red de los permisos de marketing opcionales, use avisos claros y facilite la cancelación del consentimiento. Registre la redacción exacta y la versión que se presentaron al momento de otorgar el consentimiento, no solo un valor de sí o no.
Un modelo operativo defendible también debería incluir:
- Una base legal documentada: Los responsables legales, de privacidad y de marketing deben acordar cómo se justifica cada actividad de procesamiento.
- Una evaluación de impacto de protección de datos (DPIA) cuando corresponda: El análisis de ubicación o presencia puede requerir una evaluación estructurada de riesgos y salvaguardas.
- Acceso basado en roles: Los equipos de tienda, analistas de marketing y administradores de red no deben ver los mismos datos sin procesar.
- Controles de retención: Elimine, agregue o anonimice la información cuando ya no respalde el propósito establecido.
- Gobernanza del procesador: Los contratos deben definir la seguridad, los subprocesadores, el soporte de eliminación y las responsabilidades ante incidentes.
Un mejor diseño del consentimiento a menudo mejora la utilidad del marketing. Las opciones claras reducen los registros ambiguos, preservan la confianza del cliente y hacen que la asociación de identidad sea más confiable. En contraste, el consentimiento agrupado puede producir una audiencia aparentemente mayor, pero deja al retailer con la incertidumbre de quién puede recibir legalmente qué mensaje.
La pregunta correcta no es si el cumplimiento normativo ralentiza el marketing de WiFi para retail. Es si la organización ha diseñado una señal en la que se pueda confiar, activar y defender.
Integración de datos de WiFi con sistemas CRM
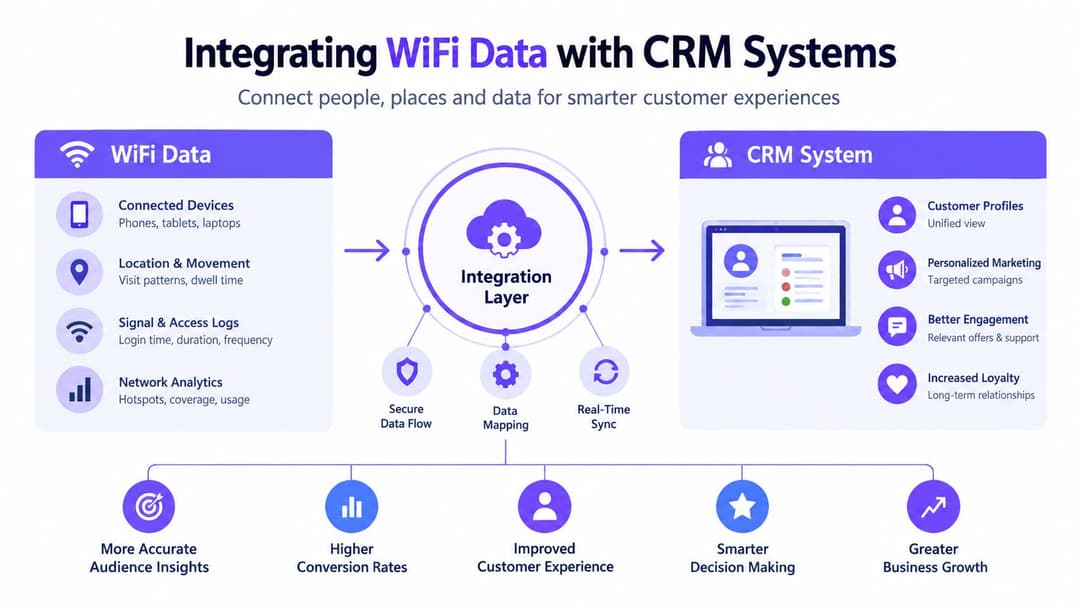
Un dashboard de red puede indicarle a un ingeniero que un dispositivo se conectó. Sin embargo, no puede, por sí solo, decirle a un mercadólogo si esa persona es miembro de un programa de lealtad, si una oferta fue adecuada o si se realizó una compra después de la visita. Ese valor aparece únicamente cuando los eventos autenticados de WiFi ingresan al CRM, la automatización de marketing, la plataforma de datos del cliente y el ecosistema de POS con su contexto intacto.
Construya el contrato de eventos antes del conector
Los equipos suelen comenzar preguntando si un proveedor tiene un conector para Salesforce, HubSpot o correo electrónico. Eso es importante, pero la pregunta más difícil es qué envía el conector. Defina un contrato de eventos que abarque el nombre del evento, el identificador, la marca de tiempo, la tienda, la zona, el estado de consentimiento, la fuente, la confianza y la categoría de retención.
A nivel conceptual, un evento práctico podría estructurarse de la siguiente manera:
| Evento | Contexto útil | Acción posible |
|---|---|---|
| Conexión autenticada | Tienda, estado de identidad, versión de consentimiento | Crear o actualizar un perfil |
| Presencia en zona | Zona, sincronización, nivel de confianza de la medición | Segmentar un recorrido o investigar el diseño |
| Exposición a oferta | Campaña, ubicación, marca de tiempo | Suprimir mensajes duplicados |
| Canje | Oferta, referencia de punto de venta, tienda | Atribuir un resultado comercial |
| Visita recurrente | Señal de retorno, coincidencia de identidad, sincronización | Activar mensajes de retención o lealtad |
La tasa de coincidencia de identidad debe ser el KPI técnico principal. El volumen bruto de conexiones puede crecer mientras la proporción vinculada a un cliente conocido sigue siendo baja. Si la tasa de coincidencia es deficiente, los segmentos descendentes se vuelven poco confiables y la atribución de POS se vuelve selectiva de formas que pueden distorsionar los informes.
Envíe eventos a donde los equipos ya trabajan
El patrón de integración debe admitir tanto informes por lotes como activadores operativos. Una conexión con consentimiento puede actualizar un perfil de CRM. Una visita recurrente puede ubicar a un cliente en un segmento de ciclo de vida específico. El canje de una oferta puede registrarse en el historial de la campaña y en el historial del cliente vinculado al punto de venta.
Los equipos que evalúan su pila de datos de clientes más amplia pueden encontrar útil esta guía de CRM para pequeñas empresas de Brisbane como una referencia en lenguaje sencillo sobre cómo los sistemas CRM organizan la información de los clientes y los flujos de trabajo. Los minoristas empresariales deben aplicar el mismo principio a mayor escala: el sistema necesita una fuente de verdad clara, un mapeo de campos controlado y la propiedad de la calidad de los datos.
No envíe todos los registros de red sin procesar a todas las plataformas. Un mejor enfoque consiste en procesar los eventos de forma centralizada, publicar los atributos aprobados y exponer únicamente lo que cada sistema necesita. El equipo de marketing puede necesitar un segmento de visita y el estado del consentimiento. El equipo de TI puede requerir diagnósticos de autenticación. Un equipo de ciencia de datos puede necesitar patrones de movimiento agregados. Esos son requisitos de acceso distintos.
Conecte la identidad con la verdad comercial
El enlace con el POS es donde el marketing de WiFi para retail se vuelve medible. Utilice un identificador estable y permitido, como una referencia de lealtad o un ID de cliente de CRM, luego defina cómo tratará la organización las compras no coincidentes, las cuentas compartidas, las transacciones fuera de línea y la sincronización retrasada.
El resultado no será una atribución perfecta. Será una capa de medición más honesta que un reporte de red que muestra inicios de sesión sin resultados. Los eventos de tienda, consentimiento, visita, campaña y compra deben ser lo suficientemente rastreables para que los equipos puedan explicar lo que sucedió y lo suficientemente cautelosos como para evitar afirmar que cada transacción correlacionada fue causada por el WiFi.
Activación y medición de campañas
Un minorista con eventos limpios puede hacer más que enviar un correo electrónico de bienvenida genérico. Puede diseñar una secuencia de activación en torno al contexto. Un cliente de fidelidad recurrente que ingresa a un departamento relevante podría recibir una oferta permitida. Un nuevo visitante puede ver un recorrido de bienvenida específico de la tienda. Un comprador que ha visto una oferta pero no la ha canjeado puede ser tratado de manera diferente a alguien que ya la usó.
Esas acciones deben comenzar con una hipótesis, no con un activador de novedad. Por ejemplo, un minorista podría probar si un mensaje específico de zona es más útil que una promoción de tienda general para los clientes que han optado por el marketing. El grupo de control recibe el recorrido existente, mientras que el grupo de prueba recibe la versión contextual. La ventana de medición y la audiencia elegible se definen antes del lanzamiento.
Trate las métricas como líneas de base, no como objetivos universales
Los formatos de retail difieren. Una tienda compacta, una tienda departamental y un centro comercial de uso mixto generan diferentes patrones de movimiento, condiciones de cobertura y oportunidades de conexión. Un único punto de referencia de suscripción o tiempo de permanencia puede ocultar esas diferencias.
La guía de analítica de WiFi de Purple destaca la afluencia de personas, el tiempo de permanencia y el movimiento entre zonas, al tiempo que señala controles de privacidad como la rotación de direcciones MAC con hash, las DPIA y la señalización visible. Esas medidas solo son útiles cuando el minorista comprende qué tan bien reflejan el entorno físico real.
Valide las analíticas contra una fuente de verdad de referencia:
- Elegir una referencia independiente: Utilice un contador de visitas existente, una muestra observada manualmente, un patrón de tráfico de POS u otra medida operativa aprobada.
- Comparar por formato: Pruebe las entradas, los pisos, los departamentos y las áreas de uso mixto por separado en lugar de promediar todo el establecimiento.
- Registrar el error y la confianza: Reporte dónde difiere la estimación de WiFi y bajo qué condiciones.
- Investigar las causas: Busque superposición de cobertura, falta de conexión de dispositivos, dispositivos del personal, áreas de espera y señales repetidas.
- Establecer un umbral de decisión: Acuerde qué nivel de confianza es suficiente para las decisiones de presupuesto, personal o diseño.
Mida el recorrido completo
Monitoree la tasa de registro en la página de bienvenida, el tiempo de permanencia por zona, la tasa de coincidencia de identidad, la exposición a ofertas, el canje y las visitas recurrentes como métricas relativas. Establezca una línea de base para cada formato de tienda y, luego, mejore el proceso mediante cambios controlados en el registro, los mensajes, la señalización y el diseño de las ofertas.
Un equipo de retail podría descubrir que un flujo de registro más corto aumenta las conexiones autenticadas pero reduce la proporción de visitantes que aceptan marketing. Eso no es un fracaso. Es un balance que debe evaluarse frente al valor del alcance con permisos, la calidad de la identidad y la posterior redención.
Para la planeación financiera, una calculadora de ROI de WiFi marketing puede ayudar a los equipos a estructurar las suposiciones antes de comprometer el presupuesto. El resultado debe respaldar, no reemplazar, un plan de experimentación. Reporte los resultados incrementales de manera conservadora, distinga la correlación de la causalidad y mantenga visible la línea de base original.
Selección de proveedores y realidades de implementación
Los proyectos heredados de WiFi para retail a menudo se centran en un servidor RADIUS local, un portal específico del controlador y una configuración manual en cada sitio. Ese esquema puede satisfacer la autenticación básica, pero impone una pesada carga operativa a los equipos de red cuando la propiedad abarca muchas tiendas, inquilinos o marcas.
Las plataformas de identidad nativas de la nube trasladan la gestión de políticas, identidades y eventos a un servicio gobernado centralmente. Los puntos de acceso siguen aplicando la conexión de red, pero la plataforma puede coordinar la autenticación, los cambios de directorio, los registros de consentimiento y las integraciones de marketing sin transformar cada tienda en un proyecto de ingeniería independiente.
Compare los modelos operativos
| Requisito | Enfoque RADIUS heredado | Enfoque de identidad nativo de la nube |
|---|---|---|
| Registro de invitados | A menudo guiado por el portal y específico del sitio | Puede combinar portal, Passpoint y OpenRoaming |
| Acceso del personal | Credenciales manuales o administración local | SSO a través de Entra ID, Okta o Google Workspace |
| Control multi-inquilino | Más configuración a nivel de establecimiento | Política centralizada con límites específicos por inquilino |
| Dispositivos heredados | Requiere un diseño de red independiente | Puede admitir iPSK o un acceso aislado equivalente |
| Datos de marketing | A menudo exportados desde una herramienta de red | Diseñado en torno a eventos, conectores y APIs |
| Despliegue | Depende del trabajo de infraestructura local | Las plantillas centralizadas pueden acelerar el despliegue |
La elección no es puramente técnica. Una plataforma que ofrece un portal pulido pero un aislamiento de red deficiente crea riesgos para TI. Un producto de acceso seguro que carece de una ruta de CRM o POS utilizable deja al departamento de marketing con otro silo. El área de compras debe exigir tanto controles de red como activación descendente.
Pruebe los casos extremos de integración
Solicite a los proveedores que demuestren algo más que un primer inicio de sesión exitoso. Pruebe usuarios recurrentes, revocación de consentimiento, identidades duplicadas, límites de inquilinos, actividad de POS sin conexión, desaprovisionamiento de directorios y un evento de autenticación fallido. Confirme quién es el propietario de los datos, cómo se pueden exportar y cómo se propaga la eliminación a través de los sistemas conectados.
Purple puede evaluarse como una opción para el acceso sin contraseña de invitados y personal, redes multi-inquilino, datos de WiFi de primera mano y analíticas de retail. Su compatibilidad de red declarada incluye proveedores como Meraki, Aruba, Ruckus, Mist y UniFi, pero el retailer debe validar su propio hardware, proveedores de identidad y políticas de seguridad durante una prueba piloto técnica.
Las promesas de despliegue también deben ponerse a prueba frente a la realidad. Un "despliegue rápido" significa poco si los estudios de sitio, los cambios de backhaul, la revisión legal, el mapeo de CRM y la capacitación del personal siguen sin planificarse. Los proveedores más sólidos ayudan a los equipos a estandarizar las partes repetibles, al tiempo que hacen visibles las excepciones antes de que lleguen a producción.
Lista de verificación de implementación estratégica
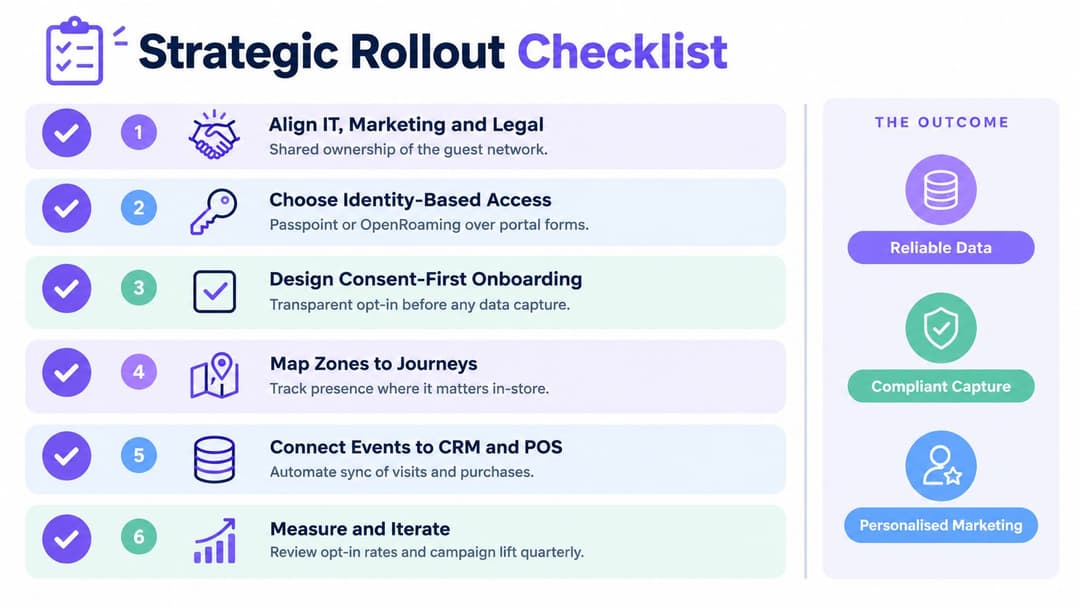
El marketing por WiFi en el sector minorista tiene éxito cuando TI, marketing y el área legal comparten la responsabilidad desde el inicio. El área de marketing define los recorridos del cliente y los resultados comerciales. TI controla la seguridad, disponibilidad e integración. Los equipos legales y de privacidad establecen los límites que permiten que los datos sean utilizables.
Utilice un piloto para probar el modelo operativo, no solo la señal de red. Seleccione una tienda o recinto representativo, documente el recorrido actual del cliente y acuerde qué resultados son importantes antes de cambiar la experiencia.
Alinee el trabajo antes del lanzamiento
- Auditar la red: Verifique la cobertura, la segmentación, la capacidad y las tecnologías de acceso compatibles.
- Definir el modelo de identidad: Decida qué cuenta como un cliente conocido y cómo se concilian las identidades.
- Redactar la experiencia de consentimiento: Separe el acceso de los permisos de marketing y la retención de documentos.
- Mapear zonas significativas: Realice el seguimiento únicamente de las áreas conectadas a una decisión comercial u operativa real.
- Especificar eventos: Defina el nombre de los campos, los propietarios, los destinos y los controles de calidad para cada evento.
- Conectar el CRM y el POS: Pruebe la creación de perfiles, las actualizaciones, los canjes, los registros no coincidentes y la eliminación.
- Establecer la línea base de analíticos: Compare las mediciones de WiFi con una referencia operativa independiente.
- Ejecutar una activación controlada: Comience con un recorrido pequeño, defina un control y revise el resultado con los responsables de finanzas y privacidad.
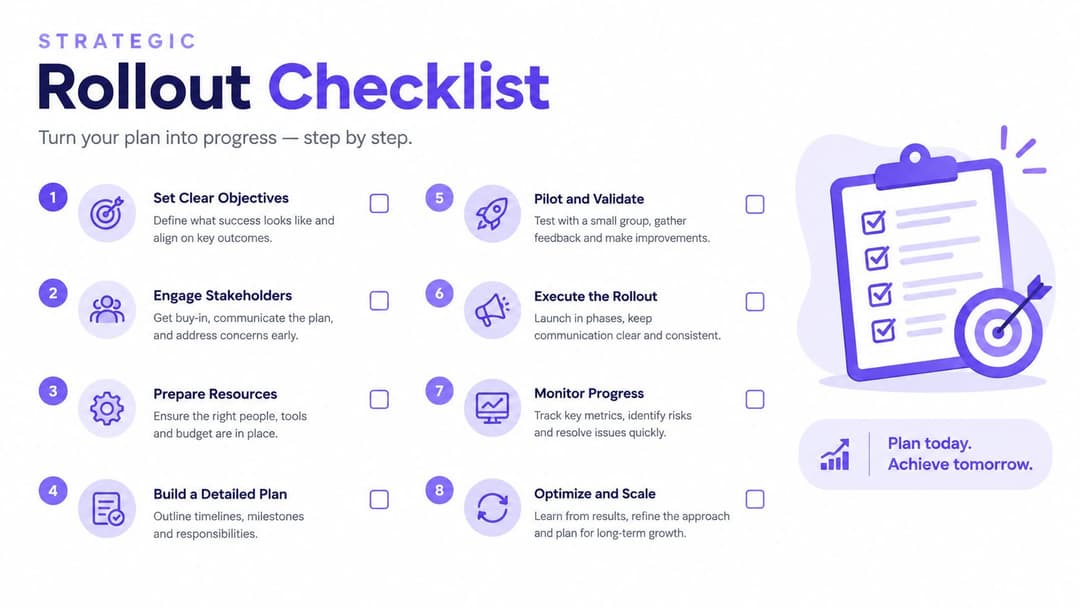
La prueba ejecutiva es sencilla: ¿puede el equipo explicar quién se conectó, qué permiso se aplicó, qué sucedió en la tienda, qué mensaje siguió y si se observó un resultado comercial? Si la respuesta depende de exportar hojas de cálculo de sistemas independientes, el programa no está listo para escalar.
Purple proporciona WiFi para invitados y personal sin contraseña, captura de datos de primera mano basada en el consentimiento, analítica e integraciones que pueden conectar los eventos en la tienda con los flujos de trabajo de marketing minorista. Visite Purple para evaluar cómo una arquitectura de WiFi basada en la identidad puede respaldar una prueba piloto segura con resultados comerciales y de clientes que sean medibles.


