

¿Alguna vez se ha preguntado cómo las redes de gran escala gestionan quién se conecta a su WiFi o VPN? Imagine que su red es un club exclusivo. Un servidor RADIUS es el cadenero digital en la puerta, que decide quién entra, a qué puede acceder y lleva un registro de su visita.
RADIUS significa Remote Authentication Dial-In User Service, un nombre que muestra su antigüedad pero no su importancia actual. Proporciona un marco de trabajo centralizado para gestionar el acceso seguro a la red, y es una pieza crucial del rompecabezas para muchas empresas.
Comprendiendo la esencia de RADIUS
En el fondo, un servidor RADIUS está diseñado para gestionar quién se conecta a su red. En lugar de configurar minuciosamente contraseñas y reglas de acceso en cada punto de acceso WiFi, gateway de VPN o switch de red, usted utiliza una autoridad central para tomar todas las decisiones de seguridad.
Piénselo de esta manera: sin RADIUS, cada punto de acceso es su propio cadenero con una lista de invitados completamente independiente. Esto se convierte rápidamente en una pesadilla de gestión. Con un servidor RADIUS, todos los cadeneros se reportan con un solo jefe de seguridad que tiene la lista maestra. Este enfoque se basa en un marco de trabajo conocido como AAA.
El marco AAA de RADIUS
El verdadero poder de RADIUS proviene de sus tres funciones principales, a menudo llamadas el marco de trabajo AAA. Este sencillo acrónimo desglosa exactamente lo que hace el servidor cada vez que alguien intenta conectarse.
La siguiente tabla ofrece un resumen rápido de lo que hace cada componente en el proceso de autenticación, utilizando nuestra analogía del cadenero digital.
Este modelo AAA es la base de la seguridad de red moderna y escalable. Garantiza que el acceso no solo se otorgue de forma segura, sino que también se gestione y supervise de manera eficaz, ofreciéndole una visión completa de la actividad de la red desde un único punto de control central.
En última instancia, comprender qué es un servidor RADIUS significa ver su función como el guardián central de toda su red. Aplica sus reglas de seguridad de manera constante para cada usuario y cada dispositivo, en todo momento.
``` Free individualmente. ___ <__ _ __ ___ _____ ____ <_
_ ___________ __________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________________... cada vez.____________________________________________________________..._________... cada vez que se conectan.
Cómo funciona realmente la autenticación RADIUS
Para entender realmente qué hace un servidor RADIUS, es necesario observar la rápida conversación que ocurre detrás de escena cada vez que alguien intenta conectarse. Piense en ello como un saludo secreto entre el dispositivo del usuario, el hardware de red y el servidor RADIUS.
Todo este proceso, desde que un usuario escribe su contraseña hasta que se conecta, termina en segundos. Es una forma rápida, segura y centralizada de administrar todas las decisiones de seguridad de su red.
Los actores clave en el proceso de autenticación
Antes de entrar en el paso a paso, conozcamos a los tres personajes principales involucrados en cada autenticación RADIUS. Cada uno tiene una tarea muy específica que realizar.
- El Suplicante: Este es simplemente el dispositivo del usuario que intenta ingresar a la red, como una laptop o un teléfono inteligente. Es el que está suplicando o pidiendo permiso para unirse.
- El Servidor de Acceso a la Red (NAS): Este es el guardián, el hardware al que se conecta primero su suplicante. Puede ser un punto de acceso WiFi o un concentrador VPN. No toma la decisión de acceso por sí mismo; en su lugar, actúa como un elemento de seguridad que pasa la solicitud al servidor RADIUS.
- El Servidor RADIUS: Este es el cerebro de toda la operación. Recibe la solicitud del NAS, verifica los detalles del usuario en su base de datos y emite el veredicto final: dejarlos entrar o mantenerlos fuera.
El flujo de comunicación paso a paso
Ahora, sigamos un único intento de conexión de principio a fin. Imagine a un usuario que intenta conectarse al WiFi de su empresa.
- The Connection Request: El usuario encuentra la red WiFi en su dispositivo e ingresa sus datos de inicio de sesión (como un nombre de usuario y contraseña). Su dispositivo (el supplicant) envía esta información al punto de acceso WiFi más cercano (el NAS).
- The Access-Request Message: El NAS no tiene idea de si estos detalles son correctos. Por lo tanto, empaqueta la información del usuario en un mensaje especial de RADIUS llamado Access-Request y lo reenvía al servidor RADIUS. Crucialmente, la contraseña siempre está cifrada para que no pueda ser espiada.
- Verification and Decision: El servidor RADIUS recibe el Access-Request. Primero, verifica una clave secreta precompartida para asegurarse de que el mensaje realmente proviene de un NAS de confianza y no de un impostor. Luego, descifra la contraseña y comprueba las credenciales con su directorio de usuarios (que podría ser una lista simple o un proveedor de identidad importante como Entra ID).
- Si los detalles son correctos, envía un mensaje Access-Accept de vuelta al NAS, el cual entonces concede al usuario el acceso a la red.
- Si los detalles son incorrectos, envía un mensaje Access-Reject y se bloquea la conexión del usuario.
Protocolos heredados (PAP/CHAP): Password Authentication Protocol (PAP) es el más básico de todos, ya que envía contraseñas en texto plano o con una protección muy débil. Hoy en día se considera una vulnerabilidad de seguridad importante y debe evitarse a toda costa. Challenge-Handshake Authentication Protocol (CHAP) es un pequeño paso adelante, pero sigue sin ser rival para los métodos de ataque modernos.
Protocolos modernos (EAP): El Extensible Authentication Protocol (EAP) es el estándar de la industria actual para el acceso seguro a la red, especialmente a través de WiFi. EAP no es solo un protocolo; es un marco flexible que admite varios métodos altamente seguros. EAP-TLS se considera ampliamente el estándar de oro, ya que utiliza certificados digitales tanto en el servidor como en el dispositivo del cliente para forjar una conexión confiable y fuertemente cifrada. Esta es la tecnología que impulsa la robusta autenticación 802.1X.
- Configuración compleja: Cada nuevo punto de acceso debe configurarse manualmente con la dirección IP del servidor RADIUS y el secreto compartido.
- Limitaciones de hardware: Es posible que su servidor no tenga la capacidad de manejar el aumento de carga, lo que lo obligará a realizar costosas actualizaciones de hardware.
- Gestión de usuarios lenta: Dar de alta a un nuevo empleado o, lo que es más crítico, revocar el acceso de alguien que se ha ido, puede ser un trabajo manual tedioso que crea retrasos en la seguridad.
- Gestión radicalmente simplificada: Se acabó el tener que mantener hardware o realizar configuraciones manuales.
- Postura de seguridad mejorada: El modelo ZTNA y las sincronizaciones automáticas de directorios reducen el riesgo considerablemente.
- Experiencia de usuario superior: Acceso sin esfuerzo y sin contraseñas para todos.
Este flujo directo y seguro es el corazón del marco AAA del protocolo RADIUS - Authentication, Authorisation y Accounting.
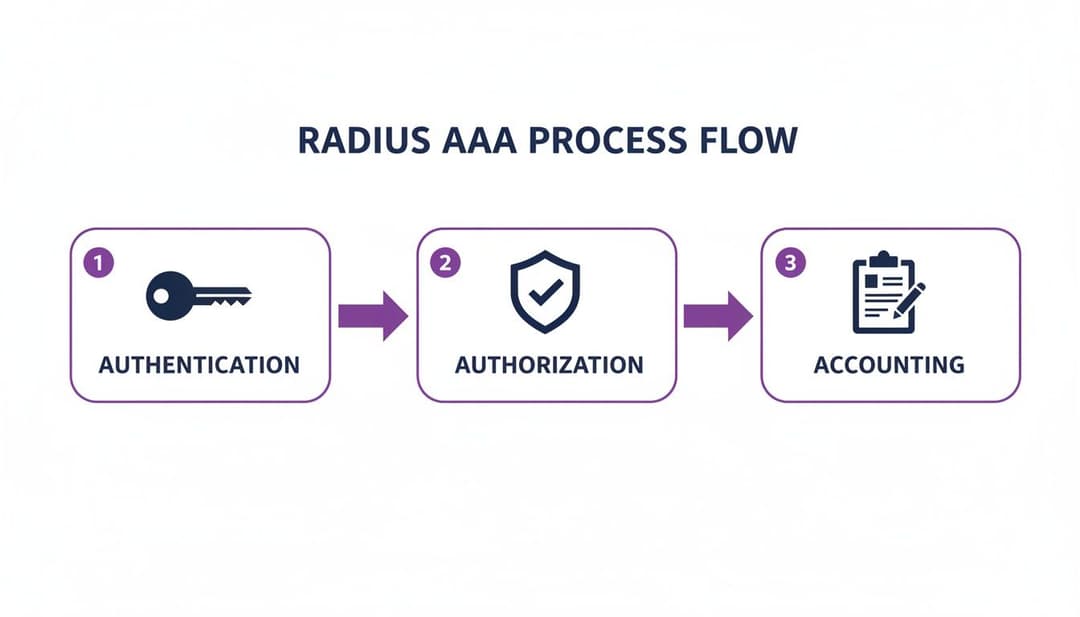
Como muestra el diagrama, RADIUS gestiona la Authentication (¿quién eres?), la Authorisation (¿qué tienes permitido hacer?) y el Accounting (¿qué hiciste?). Para muchas empresas, este proceso se inicia a través de una página de inicio de sesión personalizada; puede obtener más información sobre esto en nuestra guía sobre qué es un Captive Portal. Toda esta secuencia es lo que convierte a RADIUS en un guardián tan confiable para las redes modernas.
Explorando Diferentes Configuraciones y Protocolos de RADIUS
Comprender qué hace un servidor RADIUS es el primer paso. El siguiente, y posiblemente el más crítico, es descubrir cómo configurarlo. No todas las implementaciones de RADIUS son iguales, y sus elecciones en cuanto a protocolos y dónde reside el servidor tendrán un impacto enorme en la seguridad y la gestión diaria de su red.
Estas decisiones realmente se reducen a qué tan segura debe ser su autenticación y cuánto tiempo puede dedicar de manera realista su equipo de TI a mantener todo en funcionamiento.
Piense en los protocolos que utiliza un servidor RADIUS como diferentes tipos de cerraduras en una puerta. Algunos son antiguos y fáciles de forzar, mientras que otros son modernos y casi impenetrables. Elegir el adecuado es esencial.
Cómo elegir el protocolo de autenticación adecuado
El protocolo de autenticación es el método utilizado para verificar la identidad de un usuario. Con los años, estos métodos han evolucionado de ser peligrosamente obsoletos a increíblemente seguros.
Para cualquier empresa moderna, especialmente una que maneje datos confidenciales, el uso de un protocolo sólido basado en EAP no es negociable. Es la diferencia entre un candado endeble y la puerta de una bóveda bancaria para su red. Puede explorar los beneficios con más detalle conociendo las ventajas de la autenticación 802.1X y cómo protege las redes corporativas.
Modelos de implementación en sitio (On-Premise) frente a la nube
Más allá de los protocolos, su decisión más importante es dónde residirá realmente su servidor RADIUS. Básicamente tiene dos caminos principales: un servidor tradicional en sitio que usted mismo administre, o una solución moderna nativa de la nube. Los servidores RADIUS son fundamentales para controlar el acceso a la red en diversos entornos, incluidas aplicaciones especializadas como la gestión segura de Guest WiFi Hotspot Services.
Un servidor RADIUS en sitio tradicional significa que usted es responsable de todo. Debe configurar y mantener el hardware del servidor físico o virtual en su propio centro de datos. Esto implica una gran inversión inicial, requiere personal de TI especializado para la configuración y el parcheo, y necesita un monitoreo constante para mantenerlo en línea y seguro.
Por otro lado, una plataforma de autenticación nativa de la nube como Purple elimina por completo la necesidad de cualquier hardware en sus instalaciones. Todo el servicio AAA se administra para usted en la nube, lo que le brinda mucha más flexibilidad, escalado automático y una administración increíblemente sencilla.
Tomar la decisión correcta entre un servidor RADIUS local y una plataforma nativa en la nube es un paso crítico para cualquier administrador de TI o propietario de un negocio. La siguiente tabla detalla las diferencias clave para ayudarle a ver qué modelo se alinea mejor con sus recursos y objetivos.
RADIUS local frente a autenticación nativa en la nube
En última instancia, elegir entre estos modelos suele reducirse a lo que una empresa prioriza. Si bien un RADIUS local ofrece control directo, conlleva el gran peso del costo y la complejidad. Para la mayoría de las empresas actuales, las soluciones en la nube ofrecen una alternativa mucho más ágil, segura y rentable, lo que libera a su equipo de TI para que se concentre en cosas más importantes que solo mantener los servidores en funcionamiento.
Los dolores ocultos de los servidores RADIUS tradicionales
Si bien un servidor RADIUS es una gran mejora en comparación con la gestión de contraseñas de red individuales, el modelo tradicional local conlleva sus propios dolores de cabeza graves. Para muchos administradores de TI, el término 'legacy RADIUS' evoca imágenes de noches largas, tickets de soporte frustrantes y un ciclo constante de mantenimiento.
Esta es la realidad de mantener en funcionamiento un servidor de autenticación local. Estos sistemas exigen una atención interminable. Necesitan parches de software periódicos, actualizaciones del sistema operativo y monitoreo de hardware solo para evitar que fallen. Cuando algo sale mal - y siempre pasa - la resolución de problemas puede convertirse en una pesadilla que requiere un conocimiento profundo y especializado que cada vez es más difícil de encontrar.
El impacto en el mundo real de legacy RADIUS
Los problemas con RADIUS on-premise no son solo molestias técnicas; tienen un impacto directo en su negocio y en la experiencia de sus clientes. Imagine el caos cuando el WiFi para invitados se cae durante la hora pico de registro de un hotel porque el servidor RADIUS se ha bloqueado.
Los huéspedes se frustran, el personal de recepción se abruma y el equipo de TI se queda luchando por solucionar un punto único de falla complejo. Este escenario es demasiado común.
Una encuesta reciente en el sector de la hospitalidad del Reino Unido reveló que el 67% de los operadores señalaron el mantenimiento de RADIUS como uno de los principales dolores de cabeza de TI. El tiempo de inactividad promedio fue de cuatro horas al mes por sitio, lo que afectó directamente al 15% de los registros en horas pico y causó un daño real a la reputación. Puede leer más sobre los desafíos que enfrentan las empresas del Reino Unido con la infraestructura de red en ispreview.co.uk.
El problema central es que un servidor RADIUS tradicional actúa como un cuello de botella. Es un sistema único y complejo del que todo depende, lo que lo hace frágil y difícil de administrar a medida que su organización crece.
Por qué escalar es tan difícil
Los puntos críticos de RADIUS on-premise solo empeoran a medida que su negocio se expande. Agregar una nueva oficina o incluso solo más usuarios a un sitio existente no es una tarea sencilla. A menudo implica un proceso manual y lento que puede incluir:
Estas cargas operativas convierten lo que debería ser un activo de seguridad en una fuente constante de fricción. El alto mantenimiento, la falta de flexibilidad y la experiencia especializada requerida son precisamente la razón por la que tantas organizaciones buscan ahora una alternativa más inteligente y confiable para la autenticación de red.
El futuro de la autenticación está en la nube
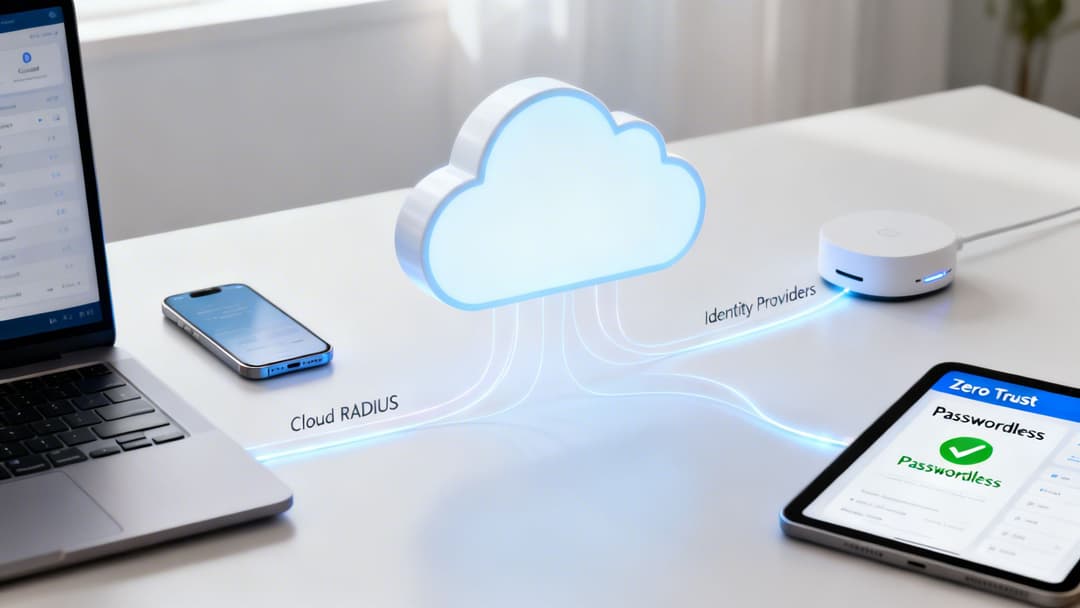
Los constantes dolores de cabeza que genera la gestión de un servidor RADIUS local tradicional han empujado a muchas empresas a buscar una mejor opción. Está claro que el futuro de la autenticación de red no consiste en acumular más hardware en una sala de servidores; se trata de migrar a la nube. Las plataformas modernas como Purple muestran un camino claro para alejarse de esa configuración obsoleta y de alto mantenimiento.
Estos servicios eliminan por completo la necesidad de un servidor en sitio. En lugar de que su equipo de TI dedique su tiempo a actualizaciones de seguridad, mantenimiento y a preocuparse por la capacidad, toda esa responsabilidad se traslada a un proveedor dedicado. Esto libera a su personal calificado para enfocarse en proyectos que realmente impulsen el negocio.
Gestión simplificada y seguridad más sólida
Las soluciones nativas de la nube aportan un nivel reconfortante de simplicidad y seguridad. Están construidas sobre ideas potentes como el Acceso a la Red de Confianza Cero (ZTNA), que funciona bajo un principio simple pero efectivo: "nunca confiar, siempre verificar". Cada intento de conexión se trata como una amenaza potencial hasta que se demuestra que es seguro.
Esta postura de seguridad se respalda con integraciones directas con los proveedores de identidad que ya utiliza, como Microsoft Entra ID, Okta y Google Workspace. Cuando cambia el estatus de un empleado en el directorio principal de su empresa - por ejemplo, si deja la compañía - su acceso a la red se revoca de manera instantánea y automática. Es un cambio sencillo que cierra una enorme brecha de seguridad y le ofrece enormes ganancias operativas.
Por ejemplo, una plataforma nativa de la nube integrada con Google Workspace redujo el tiempo de aprovisionamiento de usuarios de días a segundos en 300 sitios del Reino Unido, al mismo tiempo que aumentó el tiempo de actividad al 99.99%. Dado que se estima que los ayuntamientos del Reino Unido gastaron £450 millones en infraestructura RADIUS en 2025, plataformas como Purple han demostrado reducir estos costos hasta en un 75% a través de la autenticación en la nube. Para conocer mejor las tendencias de conectividad en el Reino Unido, puede explorar la investigación completa sobre 5G e infraestructura de red de juniperresearch.com.
Creando una mejor experiencia de usuario
Más allá de la seguridad, las plataformas en la nube ofrecen una experiencia mucho mejor para sus usuarios. Tecnologías como OpenRoaming hacen que la autenticación sin contraseña, segura y fluida, sea una realidad. Después de una configuración única, los usuarios pueden conectarse de forma automática y segura en miles de establecimientos sin volver a ver una pantalla de inicio de sesión.
Esto crea una conexión fluida tanto para invitados como para empleados, reemplazando los frustrantes Captive Portals con una conectividad cifrada y sin esfuerzo. Para cualquier empresa lista para modernizar su red, la nube ofrece un conjunto de beneficios muy atractivos:
Esta evolución forma parte de un cambio más amplio hacia soluciones de TI más flexibles y basadas en servicios. Puede obtener más información al respecto leyendo nuestra guía sobre Networking as a Service.
Preguntas frecuentes sobre RADIUS
Abordemos algunas de las preguntas más comunes que escuchamos sobre RADIUS y cómo encaja en el panorama de TI moderno.
¿Sigue siendo relevante RADIUS hoy en día?
Los principios fundamentales que estableció RADIUS - Autenticación, Autorización y Contabilidad (AAA) - son más vitales para la seguridad de la red que nunca. Sentó la base de cómo controlamos el acceso a la red.
Sin embargo, el servidor RADIUS local tradicional es una tecnología de otra época. A menudo le cuesta mantenerse al día con las exigencias de seguridad actuales y carece de la agilidad que necesitan las empresas modernas. Las plataformas nativas de la nube han tomado el relevo, haciendo evolucionar esos principios AAA originales para ofrecer una mejor seguridad, confiabilidad y una gestión mucho más sencilla, todo ello sin el costo y la complejidad del hardware físico.
¿Cuál es la diferencia entre RADIUS y Active Directory?
Ayuda a pensar en ellos en términos de roles. Active Directory (o un equivalente moderno como Entra ID) es el directorio principal: es la lista definitiva de quiénes son sus usuarios y qué tienen permitido hacer.
Un servidor RADIUS tradicional actúa como el guardián. Cuando alguien intenta conectarse al WiFi, el servidor RADIUS verifica sus credenciales con esa lista principal en Active Directory. Las plataformas modernas en la nube como Purple, sin embargo, se integran directamente con su proveedor de identidad, convirtiéndose de manera efectiva en el guardián y el verificador del directorio, todo en uno. Esto elimina la necesidad de contar con un servidor RADIUS local e independiente como intermediario.
¿Puedo reemplazar mi servidor RADIUS sin reemplazar el hardware de mi red?
Sí, absolutamente. Esta es una de las mayores ventajas de migrar a la nube. Las plataformas de autenticación modernas están diseñadas para ser independientes del hardware.
Se integran perfectamente con los puntos de acceso WiFi y los switches que ya posees de proveedores líderes como Meraki, Aruba y Ruckus. Esto significa que puedes deshacerte de los costos y dolores de cabeza de tu servidor RADIUS local sin necesidad de una reestructuración de red costosa e disruptiva.
¿Listo para ir más allá de las limitaciones de RADIUS heredado? Descubre cómo Purple ofrece autenticación segura y sin contraseña con cero hardware y una integración perfecta con proveedores de identidad. Obtén más información en purple.ai.



