
Cómo implementar restricciones de tiempo y ancho de banda en el WiFi de invitados
Una guía de referencia técnica autorizada sobre cómo implementar restricciones de tiempo y ancho de banda en redes WiFi de invitados empresariales. Esta guía proporciona planos arquitectónicos prácticos, configuraciones neutrales respecto al proveedor y casos de estudio del mundo real para ayudar a los líderes de TI a equilibrar el rendimiento de la red, el cumplimiento de la seguridad y la experiencia del visitante.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Resumen Ejecutivo
Para la empresa moderna, proporcionar acceso WiFi para invitados ya no es un lujo, es una necesidad operativa. Sin embargo, una red de invitados no gestionada representa un vector de amenaza significativo, capaz de degradar el rendimiento de la red corporativa, exponer datos sensibles e introducir responsabilidades regulatorias. Los gerentes de TI, arquitectos de red y CTO deben alejarse de un modelo de conectividad abierta para adoptar una capa de acceso de invitados altamente estructurada y basada en políticas.
Esta guía de referencia detalla las estrategias técnicas para implementar restricciones precisas de tiempo y ancho de banda en redes WiFi de invitados. Al implementar una segmentación de red lógica a través de Redes de Área Local Virtuales (VLANs), aprovechar los marcos de Calidad de Servicio (QoS) de nivel empresarial e integrar un Punto de Decisión de Políticas (PDP) gestionado en la nube, las organizaciones pueden proteger las operaciones críticas del negocio mientras ofrecen una experiencia de invitado de alta calidad.
A través de la limitación proactiva del ancho de banda, límites de duración de la sesión y la programación de SSID basada en el tiempo, los administradores de red pueden reducir el riesgo de que los acaparadores de ancho de banda saturen el enlace ascendente, mantener el cumplimiento de estándares como PCI-DSS v4.0 y GDPR, y abrir nuevas vías para la interacción con el cliente. Ya sea que se gestione un hotel de 200 habitaciones, un estadio de alta densidad o un entorno minorista de múltiples sitios, el despliegue de políticas estructuradas de acceso a la red de invitados es un pilar de la infraestructura de red moderna.
Análisis Técnico Detallado
La implementación de restricciones de tiempo y ancho de banda en una red WiFi de invitados requiere un conocimiento profundo de los protocolos inalámbricos y la arquitectura de seguridad de red. Para construir una red de invitados resiliente, los administradores deben operar en múltiples capas del modelo OSI, orquestando puntos de acceso, controladores inalámbricos, firewalls y servidores de autenticación.
1. Gestión de Ancho de Banda y Calidad de Servicio (QoS)
Las restricciones de ancho de banda se implementan para evitar que un solo cliente - o la red de invitados en su totalidad - sature el enlace ascendente WAN del sitio. Esto se logra a través de dos mecanismos principales: limitación de tasa (estrangulamiento del tráfico) y priorización del tráfico.
En la capa inalámbrica, la Calidad de Servicio se rige por el estándar IEEE 802.11e, que introdujo WiFi Multimedia (WMM) [1]. WMM prioriza el tráfico en cuatro categorías de acceso (AC):
- Voz (AC_VO): Máxima prioridad, menor latencia (por ejemplo, VoIP).
- Video (AC_VI): Alta prioridad, baja latencia (por ejemplo, transmisión de video).
- Mejor Esfuerzo (AC_BE): Prioridad media, tráfico estándar (por ejemplo, navegación web).
- Segundo Plano (AC_BK): Menor prioridad, datos de alto rendimiento (por ejemplo, descarga de archivos).
Para redes de invitados, todo el tráfico debe asignarse a las categorías de Best Effort (AC_BE) o Background (AC_BK). Esto garantiza que el tráfico corporativo crítico - como las transacciones de punto de venta (POS) o las llamadas VoIP corporativas - tenga prioridad sobre la navegación web de los invitados.
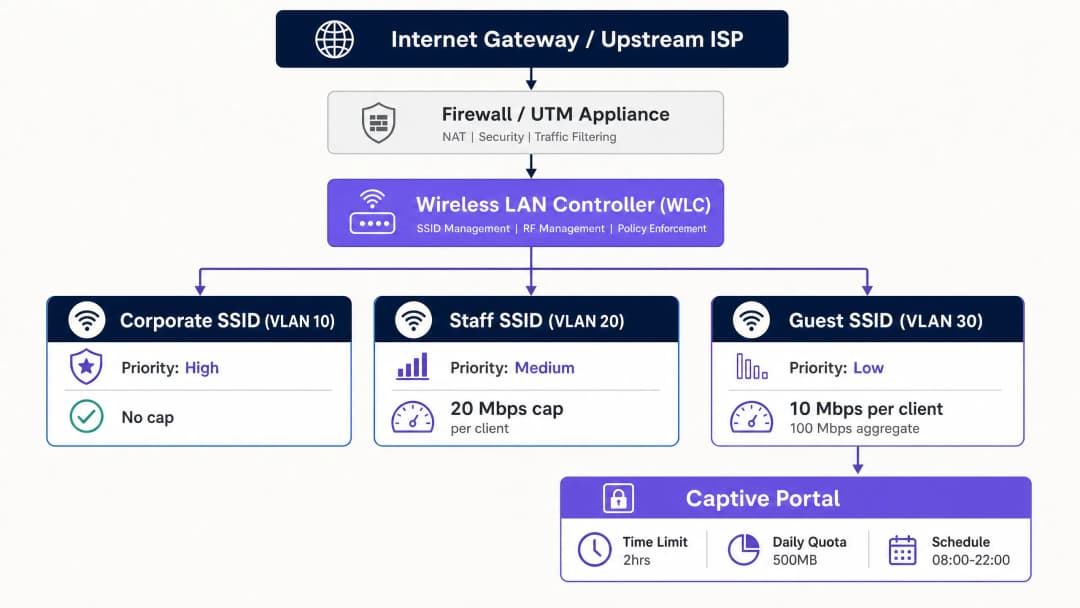
Para aplicar límites estrictos de rendimiento, los administradores implementan la limitación de velocidad por cliente y la limitación de velocidad por SSID. Los límites por cliente restringen la velocidad máxima de bajada y subida de un dispositivo individual (por ejemplo, 10 Mbps de bajada / 2 Mbps de subida), mientras que los límites por SSID restringen el ancho de banda total asignado a toda la red de invitados (por ejemplo, 100 Mbps agregados).
2. Gestión de sesiones y acceso basado en tiempo
Las restricciones basadas en tiempo gestionan la concurrencia de la red y evitan el acceso no autorizado a largo plazo. Esto implica dos conceptos distintos: límites de tiempo de sesión y programación de SSID.
- Límites de tiempo de sesión: Se aplican a través de atributos RADIUS devueltos durante la autenticación del Captive Portal. El servidor RADIUS envía el atributo
Session-Timeout(Atributo RADIUS 27) al punto de acceso (AP) o al controlador de LAN inalámbrica (WLC) [2]. Este valor, en segundos, dicta cuánto tiempo permanece activa la sesión de un cliente antes de que se requiera una nueva autenticación. - Tiempos de espera por inactividad: El atributo
Idle-Timeout(Atributo RADIUS 28) finaliza una sesión si no se detecta tráfico del cliente dentro de un periodo específico (por ejemplo, 15 minutos). Esto es esencial en lugares de alta densidad para recuperar direcciones IP de dispositivos inactivos. - RADIUS Change of Authorisation (CoA): Definido en RFC 5176, CoA permite al servidor RADIUS aplicar cambios de política de forma dinámica al WLC o AP sin interrumpir el enlace inalámbrico físico [3]. Por ejemplo, si un invitado consume su límite de datos diario, el servidor RADIUS puede enviar un mensaje CoA para limitar dinámicamente el ancho de banda del cliente de 20 Mbps de bajada a 1 Mbps.
3. Segmentación de red y cumplimiento
Una regla fundamental de la arquitectura inalámbrica para invitados es el aislamiento completo de los sistemas corporativos. Esto se logra mediante la segmentación de VLAN. El tráfico de invitados debe vivir en una VLAN dedicada (por ejemplo, VLAN 30), completamente aislada de la LAN corporativa (VLAN 10) y de las redes de voz/gestión (VLAN 20).
El enrutamiento entre VLAN debe restringirse en la capa del firewall. Una política de firewall restrictiva debe bloquear todo el tráfico de invitados a la red corporativa. Además, se debe habilitar el aislamiento de clientes (también conocido como bloqueo de igual a igual) en el SSID de invitados. Esto evita que los clientes inalámbricos en la misma red de invitados se comuniquen entre sí, lo que reduce el riesgo de propagación lateral de malware o ataques de intermediario (MITM).
La segmentación de red no es simplemente una buena práctica, es un requisito estricto de cumplimiento. Bajo el Requisito 1.3 de PCI DSS v4.0, las organizaciones deben implementar la segmentación de red para aislar el entorno de datos de titulares de tarjetas (CDE) de las redes no confiables, incluyendo el WiFi para invitados [4]. No segmentar la red de invitados incluye a toda la infraestructura de invitados dentro del alcance de la auditoría de PCI, aumentando drásticamente los costos de cumplimiento y el riesgo de seguridad.
Además, las organizaciones que recopilan datos personales a través de un Captive Portal deben cumplir con el GDPR. Esto requiere establecer una base legal para la recopilación de datos, presentar un aviso de privacidad claro y aplicar límites estrictos de retención de datos en los registros de sesión.
-
Guía de Implementación
Implementar restricciones de tiempo y ancho de banda en una red de nivel empresarial requiere un proceso sistemático e independiente del proveedor. El siguiente es un plan de implementación paso a paso recomendado para ingenieros de red senior.
Paso 1: Segmentación de Red Lógica (VLAN y DHCP)
Antes de configurar cualquier ajuste inalámbrico, establezca los límites de red lógica en sus switches principales y firewall.
- Crear la VLAN de invitados: Configure una VLAN dedicada (por ejemplo, VLAN 30) en el switch principal y conéctela en modo troncal (trunk) a todos los puntos de acceso.
- Configurar el rango de DHCP: Configure un rango de DHCP dedicado para la VLAN de invitados. Utilice tiempos de concesión (lease times) cortos (por ejemplo, de 2 a 4 horas) para evitar el agotamiento de direcciones IP en entornos de alta rotación.
- Habilitar DHCP snooping e inspección ARP: Habilite DHCP snooping y la inspección ARP dinámica (DAI) en los switches para prevenir servidores DHCP no autorizados y ataques de suplantación de identidad (MAC spoofing).
Paso 2: Políticas de Firewall y Modelado de Tráfico (Traffic Shaping)
Configure la puerta de enlace de seguridad (security gateway) para vigilar el tráfico en la VLAN de invitados.
- Bloquear el enrutamiento inter-VLAN: Cree reglas de firewall que descarten explícitamente todo el tráfico que se origine en la VLAN de invitados (VLAN 30) con destino a cualquier subred interna (por ejemplo, VLAN 10, VLAN 20).
- Aplicar modelado de tráfico (traffic shaping): Cree una política de modelado de tráfico compartida en el firewall que limite el rendimiento agregado de la interfaz de la VLAN de invitados para proteger el enlace WAN principal. Por ejemplo, en un circuito de fibra de 1 Gbps, limite la VLAN de invitados a 150 Mbps.
Paso 3: Configuración del SSID Inalámbrico
Configure la red inalámbrica de invitados en su controlador de LAN inalámbrica (WLC) o en el tablero de administración en la nube.
- Crear el SSID de invitados: Transmita un SSID dedicado (por ejemplo, "Venue Guest WiFi").
- Habilitar el aislamiento de clientes: Active "Client Isolation" o "Peer-to-Peer Blocking" para evitar que los dispositivos de los invitados se comuniquen entre sí.
- Habilitar WPA3 Opportunistic Wireless Encryption (OWE): Para proporcionar confidencialidad de datos sin una clave precompartida (PSK) común, configure WPA3-OWE. Esto cifra de forma individual el tráfico aéreo de cada sesión de invitado.
Paso 4: Integración de RADIUS y Captive Portal
Integre su infraestructura inalámbrica con un Punto de Decisión de Políticas (PDP) centralizado, como Guest WiFi, para gestionar la autenticación y la aplicación de políticas.1. Configure el servidor RADIUS: Dirija sus WLC/AP a la dirección IP del servidor RADIUS en la nube. Configure secretos compartidos seguros.
2. Mapee los atributos de RADIUS: Configure el perfil de RADIUS para devolver atributos de restricción de sesión tras una autenticación exitosa:
* Session-Timeout = 7200 (impone un límite de sesión de 2 horas).
* Idle-Timeout = 900 (impone un tiempo de espera por inactividad de 15 minutos).
3. Configure el redireccionamiento del Captive Portal: Establezca ACL de preautenticación en el WLC/AP para permitir DNS, DHCP y el tráfico hacia el nombre de host del Captive Portal, mientras redirige todo el demás tráfico HTTP/HTTPS a la página de inicio de sesión del portal.
Paso 5: Programación de SSID y rangos de tiempo
Para proteger aún más la red y reducir la superficie de ataque, configure la programación de SSID para deshabilitar el acceso de invitados fuera de las horas de operación.
- Defina el horario: En el WLC o en el tablero de la nube, asocie el SSID de invitados a un perfil de tiempo (por ejemplo, de lunes a domingo, de 08:00 a 22:00).
- Aplique un apagado total: Asegúrese de que los AP dejen de transmitir por completo el SSID de invitados fuera de estas horas, en lugar de simplemente bloquear la asociación.
-
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Mejores prácticas
Para garantizar un despliegue equilibrado que mantenga un alto rendimiento de la red sin causar inconvenientes a los invitados, los arquitectos de red deben seguir estas mejores prácticas estándar de la industria.
1. Asignación dinámica de ancho de banda y "bursting"
Los límites estáticos de ancho de banda a veces pueden brindar una mala experiencia a los invitados durante los períodos de baja ocupación. Se recomienda ampliamente implementar una estrategia de asignación dinámica de ancho de banda o de bursting.
- Bursting (o ráfagas): Permite que el dispositivo de un invitado supere temporalmente su límite de ancho de banda (por ejemplo, aumentando de 10 Mbps a 30 Mbps durante los primeros 15 segundos de una descarga) para permitir cargas rápidas de páginas o el almacenamiento en búfer de videos, antes de reducirlo suavemente a la tarifa base. Esto es compatible de forma nativa con controladores avanzados y plataformas como Tanaza [5].
- Modelado dinámico (dynamic shaping): Ajusta el límite de ancho de banda agregado del SSID de invitados en función de la utilización general de la WAN. Si la red corporativa está inactiva, la red de invitados puede expandir dinámicamente su límite, contrayéndose instantáneamente cuando el tráfico corporativo aumenta.
2. Ajuste de políticas según el sector industrial
Las restricciones de ancho de banda y de tiempo no deben ser uniformes en todos los entornos. Deben adaptarse a los tiempos de permanencia específicos y a las expectativas de los usuarios de cada sector.
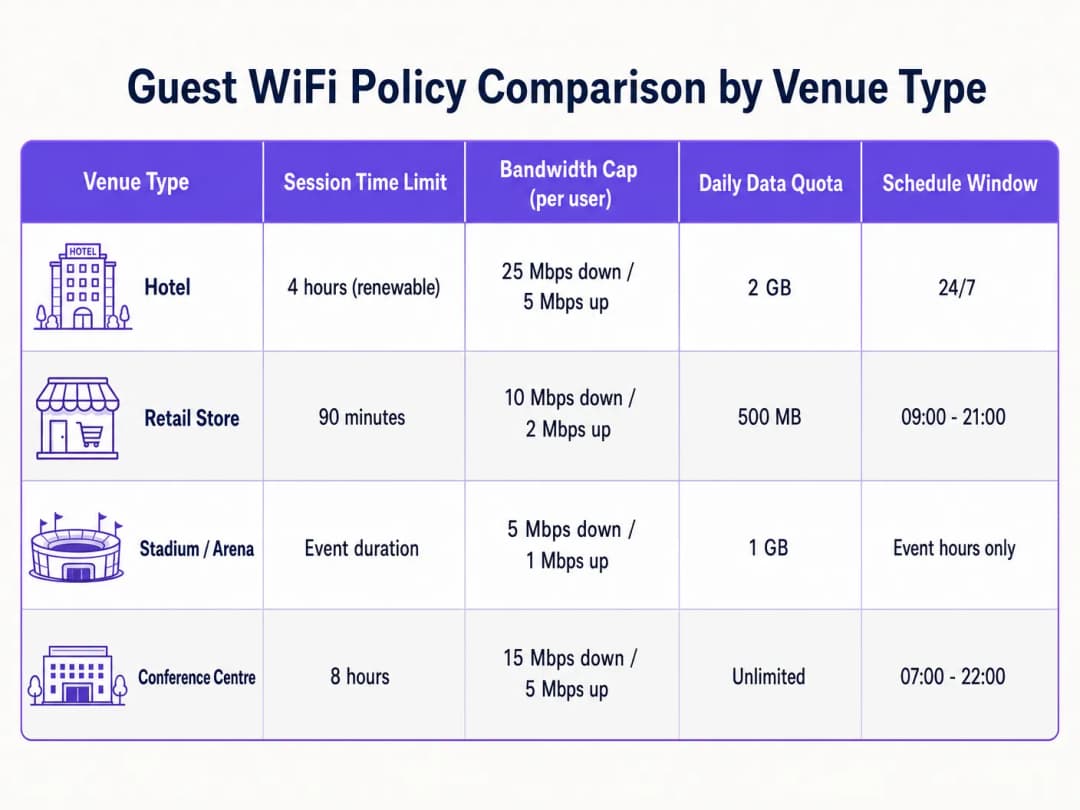
- Hospitalidad: Los huéspedes de los hoteles esperan una conectividad de alto rendimiento para streaming y trabajo remoto. Adapte las políticas para soportar al menos 25 Mbps de descarga por habitación, con duraciones de sesión más largas (por ejemplo, 24 horas) para evitar la frustración de una reautenticación frecuente [6]. Para obtener información más detallada, consulte nuestra guía de Planificación de velocidad y ancho de banda de WiFi para hoteles.* Retail: Los tiempos de permanencia son más cortos, normalmente de 30 a 90 minutos. Implemente un tiempo de espera de sesión estricto de 90 minutos para fomentar la rotación y recopile datos de marketing a través de WiFi Analytics durante la reautenticación [7].
- Estadios y arenas: Entornos de densidad ultraalta con decenas de miles de usuarios concurrentes. La limitación del ancho de banda debe ser muy conservadora (por ejemplo, 5 Mbps de descarga) para evitar la saturación de todo el backhaul, con duraciones de sesión adaptadas a la duración del evento [8].
3. Aprovechamiento del acceso por niveles basado en perfiles
Evite una red de invitados de "talla única". Implemente perfiles de acceso por niveles para recompensar la fidelidad y monetizar la conectividad premium:
- Nivel gratuito: Velocidad estándar (por ejemplo, 5 Mbps de descarga), límite de sesión de 1 hora, inicio de sesión básico en el Captive Portal.
- Nivel Premium: Alta velocidad (por ejemplo, 50 Mbps de descarga), límite de sesión de 24 horas, autenticado mediante credenciales de fidelidad, número de habitación o pago directo. Esto se implementa habitualmente utilizando The 10 Best Network Access Control (NAC) Solutions in 2026 o integrado con How to Implement 802.1X Authentication with Cloud RADIUS.
Resolución de problemas y mitigación de riesgos
Operar una red inalámbrica de invitados con restricciones activas introduce modos de falla específicos que los equipos de TI deben monitorear y mitigar de manera proactiva.
1. Aleatorización de direcciones MAC y seguimiento de sesiones
Los sistemas operativos móviles modernos (iOS 14+, Android 10+) emplean la aleatorización de direcciones MAC de forma predeterminada, rotando el identificador de hardware del dispositivo para proteger la privacidad del usuario.
- Riesgo: Si su red de invitados realiza el seguimiento de los tiempos de espera de las sesiones o los límites de datos únicamente mediante la dirección MAC, un dispositivo que aleatorice su MAC aparecerá como un dispositivo completamente nuevo, eludiendo sus límites de tiempo y políticas de regulación.
- Mitigación: No dependa de las direcciones MAC para el estado de la sesión. Utilice un modelo de autenticación basado en la identidad en la capa del Captive Portal. Vincule el estado de la sesión, los límites de tiempo y los límites de datos a la identidad del usuario autenticado en la base de datos RADIUS (por ejemplo, dirección de correo electrónico, número de teléfono verificado o ID de fidelidad).
2. Agotamiento de direcciones IP en lugares de alta rotación
In lugares de gran afluencia, como centros de transporte o centros comerciales, los tiempos de concesión de DHCP prolongados pueden agotar rápidamente el grupo de direcciones IP disponibles, impidiendo que los nuevos invitados se conecten.
- Riesgo: Si las concesiones de DHCP se establecen en las 24 horas estándar pero el tiempo de permanencia promedio de los invitados es de 20 minutos, miles de direcciones IP seguirán asignadas a dispositivos que ya se han ido, privando de direcciones IP a los usuarios activos.
- Mitigación: Reduzca los tiempos de concesión de DHCP en el alcance de invitados a 30 o 60 minutos. Implemente una máscara de subred más grande (por ejemplo, use un
/20o/19en lugar de un/24) para ampliar el grupo de direcciones IP disponibles. Si su controlador inalámbrico lo admite, habilite DHCP Release on Disconnect.
3. Fallas de redirección del Captive Portal (DNS y SSL)
La queja más común de los invitados es que "la página de inicio de sesión no carga". Esto casi siempre se debe a un DNS mal configurado o a problemas con el certificado SSL.
- Riesgo: Si el dispositivo de un invitado no puede resolver las consultas DNS antes de la autenticación, el Captive Portal no podrá cargarse. Además, si la redirección del Captive Portal utiliza un certificado SSL no confiable o caducado, los navegadores modernos bloquearán la redirección y mostrarán una advertencia de seguridad.
- Mitigación: Asegúrese de que la ACL de preautenticación (walled garden) permita explícitamente el tráfico DNS a los servidores de resolución públicos (por ejemplo,
1.1.1.1o8.8.8.8) o al DNS de la puerta de enlace local. Utilice siempre un certificado SSL/TLS válido y de confianza pública para el nombre de host de redirección de su Captive Portal. Evite los certificados autofirmados.
ROI e Impacto Comercial
Implementar restricciones estructuradas de WiFi para invitados no es un simple ejercicio técnico; ofrece retornos financieros y operativos medibles para la empresa.
1. Control de Costos de WAN y Ahorro de Ancho de Banda
Una red de invitados no controlada obliga a la empresa a actualizar continuamente sus circuitos WAN para hacer frente a la demanda máxima. Al implementar límites de velocidad por usuario y límites agregados, las organizaciones pueden extender significativamente la vida útil de su conectividad a internet existente.
- Escenario: Un hotel de tamaño mediano con un circuito de 500 Mbps sufre una latencia severa durante las horas pico de la tarde debido a que un puñado de huéspedes están transmitiendo video en 4K.
- Solución: La implementación de un límite de 15 Mbps por usuario reduce la utilización máxima en un 40%, eliminando la necesidad de actualizar a un costoso circuito de 1 Gbps y ahorrando miles de dólares al año en costos recurrentes de ISP.
2. Mayor Confiabilidad de la Red Operativa
En los sectores de retail y hotelería, la misma conexión física a internet a menudo admite tanto los servicios para invitados como las operaciones críticas del negocio (como los sistemas POS, el ERP de la oficina central y las comunicaciones del personal).
- Impacto comercial: Implementar una segmentación estricta de VLAN y priorizar el tráfico corporativo a través de WMM garantiza que la actividad de los invitados nunca interfiera con las transacciones. Incluso cuando la red de invitados está saturada de compradores, el procesamiento de tarjetas de la tienda minorista sigue siendo instantáneo, protegiendo directamente los ingresos en el punto de venta.
3. Monetización de Marketing y Captura de Datos de Primera Mano
La aplicación de límites de tiempo de sesión (por ejemplo, 90 minutos) requiere que los invitados interactúen con el Captive Portal de forma periódica. Esto crea puntos de contacto repetibles para capturar valiosos datos de primera mano, impulsar las suscripciones de lealtad y mostrar promociones dirigidas.
- Captura de datos: Al requerir un correo electrónico o un inicio de sesión de redes sociales para renovar una sesión, los establecimientos pueden crear una base de datos de clientes rica y conforme para las plataformas de CRM y marketing.
- Ingresos por publicidad: Los establecimientos pueden monetizar el espacio en pantalla del Captive Portal mostrando páginas de inicio patrocinadas o promociones de negocios locales durante el flujo de reautenticación, transformando el WiFi para invitados de un centro de costos operativos en una fuente de ingresos directa.
Referencias
[1] Estándar IEEE para tecnología de la información - Telecomunicaciones e intercambio de información entre sistemas - Especificaciones de control de acceso al medio (MAC) de LAN inalámbrica y capa física (PHY). Enmienda 8: Mejoras en la calidad de servicio del control de acceso al medio (MAC). IEEE Std 802.11e-2005. [2] Rigney, C., et al. Remote Authentication Dial In User Service (RADIUS). RFC 2865, junio de 2000. [3] Chiba, M., et al. Dynamic Authorization Extensions to Remote Authentication Dial In User Service (RADIUS). RFC 5176, enero de 2008. [4] Estándar de seguridad de datos de la industria de tarjetas de pago (PCI-DSS), requisitos y procedimientos de evaluación de seguridad, versión 4.0. Consejo de Normas de Seguridad de PCI, marzo de 2022. [5] Tanaza S.p.A. Control de ancho de banda por cliente en la plataforma en la nube de Tanaza. Documentación de Tanaza, 2018. [6] Purple.ai. Planificación de velocidad y ancho de banda de WiFi para hoteles: una guía autoritativa para gerentes de TI. Guías de referencia de Purple, 2024. [7] Purple.ai. Plataforma de marketing y analítica de WiFi para invitados: capitalizando el flujo peatonal físico. Documentos de Purple, 2025. [8] Cox Business. Soluciones de conectividad para estadios: despliegue inalámbrico de alta densidad. Documento de Cox Communications, 2025.
Definiciones clave
IEEE 802.11e / WMM
Una enmienda al estándar IEEE 802.11 que introduce mejoras de calidad de servicio (QoS), priorizando el tráfico inalámbrico en categorías de voz, video, mejor esfuerzo y segundo plano.
Los equipos de TI utilizan WMM para mapear el tráfico inalámbrico de invitados a categorías de baja prioridad, lo que garantiza que las aplicaciones corporativas críticas nunca se queden sin ancho de banda.
Atributo RADIUS 27 (Session-Timeout)
Un atributo RADIUS estándar devuelto por el servidor de autenticación que define el número máximo de segundos que una sesión de usuario puede permanecer activa antes de requerir una nueva autenticación.
Se encuentra al integrar captive portals con RADIUS. Se utiliza para aplicar límites de tiempo estrictos en las sesiones de invitados (por ejemplo, 7200 segundos para 2 horas).
Atributo RADIUS 28 (Idle-Timeout)
Un atributo RADIUS que especifica el período máximo de inactividad (en segundos) permitido para una sesión de cliente antes de que el punto de acceso a la red finalice automáticamente la conexión.
Crítico en sedes de alta densidad para recuperar direcciones IP de dispositivos que han abandonado el área sin cerrar sesión.
Cambio de autorización RADIUS (CoA)
Una extensión de protocolo (RFC 5176) que permite a un servidor RADIUS modificar dinámicamente las políticas de una sesión activa (como los límites de ancho de banda o la asignación de VLAN) sin desconectar al cliente.
Se utiliza para limitar dinámicamente el ancho de banda de un invitado en tiempo real una vez que supera su cuota diaria de datos.
Aislamiento de clientes
Una función de seguridad en los puntos de acceso inalámbricos que evita que los clientes inalámbricos asociados al mismo SSID se comuniquen entre sí.
Esencial en redes de invitados para evitar la propagación lateral de malware, el espionaje de dispositivos y los ataques locales de intermediario (man-in-the-middle).
WPA3 Opportunistic Wireless Encryption (OWE)
Un estándar certificado por WiFi Alliance que proporciona cifrado de datos individualizado para redes inalámbricas abiertas, lo que evita la escucha pasiva sin requerir una contraseña compartida.
El reemplazo moderno para las redes de invitados completamente abiertas, que ofrece seguridad y privacidad de datos a los visitantes sin ninguna fricción de conexión.
Tiempo de concesión DHCP
La duración por la cual un dispositivo de red tiene asignada una dirección IP específica por el servidor DHCP antes de que la dirección sea devuelta al pool o renovada.
En redes de invitados con alta rotación, los tiempos de concesión DHCP deben mantenerse cortos (por ejemplo, 1 hora) para evitar el agotamiento del pool de direcciones IP.
Segmentación de red
La práctica arquitectónica de dividir una red física en múltiples subredes lógicas (VLANs), cada una aislada mediante reglas de firewall y políticas de seguridad.
Un requisito obligatorio bajo PCI DSS v4.0 para aislar la red inalámbrica de invitados no confiable del Entorno de Datos de Tarjetas (CDE).
Ejemplos resueltos
Un hotel de lujo de 200 habitaciones desea implementar un modelo de WiFi de invitados por niveles. Los huéspedes estándar deben recibir una conexión básica gratuita y suficiente para la navegación web, mientras que los miembros de fidelidad y los huéspedes que pagan deben recibir un acceso premium de alta velocidad capaz de transmitir video en 4K. El hotel utiliza controladores Cisco Catalyst 9800 WLC y Cisco DNA Centre.
Implemente un único SSID de invitados configurado con 802.1X y MAC Authentication Bypass (MAB) apuntando a un servidor RADIUS centralizado (por ejemplo, Cloud RADIUS). Configure el Captive Portal para autenticar a los usuarios. Tras un inicio de sesión exitoso, el servidor RADIUS evalúa el perfil del usuario:
- Para huéspedes estándar: el servidor RADIUS devuelve un mensaje access-accept con Cisco Vendor-Specific Attributes (VSAs) para la limitación de velocidad:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=5000000"ycisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=1000000"(5 Mbps de bajada / 1 Mbps de subida), junto conSession-Timeout = 86400(24 horas). - Para huéspedes Premium/de fidelidad: el servidor RADIUS devuelve Cisco VSAs para la limitación de velocidad de alta velocidad:
cisco-avpair = "subscriber:traffic-class=in direction=input action=shape rate=50000000"ycisco-avpair = "subscriber:traffic-class=out direction=output action=shape rate=10000000"(50 Mbps de bajada / 10 Mbps de subida), junto conSession-Timeout = 604800(7 días). Este modelo por niveles se aplica de forma dinámica en un único SSID, lo que minimiza la sobrecarga de RF al evitar múltiples SSID de invitados.
Un estadio deportivo de alta densidad con una capacidad de 50,000 espectadores simultáneos necesita evitar que el WiFi de invitados sature su enlace ascendente WAN de 10 Gbps durante los eventos en vivo, garantizando al mismo tiempo que los espectadores puedan subir publicaciones en redes sociales y acceder a la aplicación de pedidos móviles del estadio.
Configure una política inalámbrica de alta densidad y altamente estructurada en el controlador de LAN inalámbrica (por ejemplo, HPE Aruba Mobility Conductor):
- Limitación de velocidad por SSID: establezca un límite estricto de ancho de banda por cliente de 3 Mbps de bajada y 1 Mbps de subida. Esto es suficiente para aplicaciones móviles y subidas de texto/imágenes, pero desincentiva la transmisión de video de alto ancho de banda.
- Modelado de ancho de banda agregado: aplique un contrato de modelado de tráfico agregado en la VLAN de invitados en el firewall (por ejemplo, Fortinet FortiGate) para limitar toda la red de invitados a 2 Gbps (20% de la capacidad total de la WAN), dejando 8 Gbps para los medios de transmisión, las transacciones de punto de venta y el personal operativo.
- Acceso basado en tiempo: establezca el tiempo de espera de la sesión del Captive Portal en 14,400 segundos (4 horas), que coincide con la duración típica de un evento deportivo. Habilite un
Idle-Timeoutagresivo de 600 segundos (15 minutos) para recuperar rápidamente las direcciones IP de los espectadores que abandonen el estadio antes de tiempo.
Una cadena minorista nacional con 150 tiendas desea implementar una red WiFi para invitados que se apague automáticamente fuera del horario de atención para evitar riesgos de seguridad y el uso no autorizado del internet de la tienda por parte de personas que merodean en el estacionamiento durante la noche.
Implemente una arquitectura inalámbrica gestionada en la nube (por ejemplo, Cisco Meraki o Juniper Mist) integrada con un panel de políticas centralizado:
- Configure la programación de SSID: En el panel gestionado en la nube, configure un perfil de programación de tiempo para el SSID 'Store Guest'. Establezca las horas activas para que coincidan con las horas comerciales de la tienda más un margen de 30 minutos (por ejemplo, de lunes a sábado, de 08:30 a 21:30; domingos, de 10:30 a 18:30).
- Aplique la supresión completa de SSID: Asegúrese de que el perfil de la nube esté configurado para desactivar por completo la transmisión de radio del SSID de invitados fuera de estas horas. Esto evita que el SSID aparezca en las listas de escaneo, eliminando el riesgo de ataques de fuerza bruta o sondeo durante la noche.
- Vencimiento de sesión: Establezca un tiempo de espera de sesión estricto de 90 minutos (
Session-Timeout = 5400) en la capa del Captive Portal. Esto coincide con el tiempo promedio de permanencia en tiendas minoristas y solicita a los usuarios que se vuelvan a autenticar si se quedan más tiempo, impulsando interacciones de marketing repetidas.
Preguntas de práctica
Q1. Un importante centro comercial experimenta un agotamiento frecuente de direcciones IP de DHCP en su red de WiFi de invitados durante las horas pico de los fines de semana. La configuración actual utiliza una subred `/24` (254 direcciones IP disponibles) con un tiempo de concesión DHCP de 24 horas. ¿Cómo debería el arquitecto de red resolver este problema sin ampliar la infraestructura de hardware?
Sugerencia: Considere la relación entre el tiempo promedio de permanencia, la duración de la concesión DHCP y el tamaño de la subred lógica.
Ver respuesta modelo
El arquitecto de red debe implementar dos cambios inmediatos:
- Reducir el tiempo de concesión DHCP de 24 horas a 30 o 60 minutos. Dado que el tiempo promedio de permanencia en un centro comercial es de 1 a 2 horas, un tiempo de concesión corto garantiza que las direcciones IP se recuperen rápidamente de los dispositivos que se han retirado y se devuelvan al pool.
- Expandir el alcance de DHCP cambiando la máscara de subred de una
/24a una/21(que proporciona 2,046 direcciones IP disponibles) o/20(que proporciona 4,094 direcciones IP disponibles). Esto aumenta el tamaño lógico del pool de direcciones IP en la VLAN de invitados 30 sin requerir nuevos switches físicos o puntos de acceso.
Q2. Un gerente de TI nota que varios usuarios en la red de WiFi de invitados están eludiendo constantemente la cuota diaria de datos de 500 MB. La red utiliza un seguimiento basado en MAC para aplicar las cuotas. ¿Cómo es probable que los usuarios estén eludiendo esta restricción y cuál es la solución de nivel empresarial recomendada?
Sugerencia: Los sistemas operativos móviles modernos rotan sus identificadores físicos de forma automática.
Ver respuesta modelo
Los usuarios están eludiendo la cuota mediante el uso de la aleatorización de direcciones MAC, una función de privacidad nativa en los dispositivos modernos iOS y Android. Al apagar y encender su conexión WiFi, o al modificar la configuración de su dispositivo, generan una nueva dirección MAC aleatoria, que el punto de acceso de red trata como un dispositivo completamente nuevo con una cuota fresca de 500 MB. La solución recomendada es la transición del seguimiento de sesiones basado en MAC al seguimiento de sesiones basado en identidad. Configure el Captive Portal para que requiera la autenticación del usuario (por ejemplo, verificación de correo electrónico, SMS OTP o inicio de sesión con redes sociales). Asocie la cuota de consumo de datos con la identidad autenticada del usuario en la base de datos de políticas/RADIUS centralizada. Cuando un usuario se conecta, independientemente de la dirección MAC aleatoria que presente su dispositivo, debe iniciar sesión y su sesión se asignará a su identidad única, aplicando el límite diario de 500 MB en todas las direcciones MAC que utilice.
Q3. Una cadena hotelera quiere asegurarse de que su red inalámbrica de invitados cumpla con PCI DSS v4.0. Durante una auditoría, el QSA (Asesor de Seguridad Calificado) descubre que el sistema de gestión de propiedades (PMS) del hotel y la red de WiFi de invitados están en subredes diferentes pero conectados a los mismos switches físicos sin reglas de firewall que bloqueen el tráfico entre subredes. ¿Cuál es el riesgo de cumplimiento y cómo debe remediarse?
Sugerencia: PCI DSS requiere que la segmentación lógica se aplique de forma activa, no solo definida por subredes.
Ver respuesta modelo
El riesgo de cumplimiento es que la red WiFi de invitados no está segmentada del Entorno de Datos de Tarjetahabientes (CDE) donde se encuentra el PMS. En una red física plana con enrutamiento entre subredes activado y sin restricciones de firewall, cualquier dispositivo de invitado en la WiFi puede enrutar tráfico directamente al servidor PMS. Esto coloca a toda la red WiFi de invitados dentro del alcance de la auditoría de PCI, lo que representa un hallazgo crítico de incumplimiento. Para remediar esto:
- Aplique una segmentación estricta de VLAN en los switches. Asigne la WiFi de invitados a una VLAN dedicada (VLAN 30) y el PMS/CDE a una VLAN segura independiente (VLAN 100).
- Implemente políticas de firewall a nivel de gateway/router. Configure Listas de Control de Acceso (ACL) explícitas o reglas de firewall que descarten todo el tráfico que se origine en la VLAN 30 con destino a la VLAN 100.
- Habilite la inspección de estado de paquetes y realice pruebas de penetración periódicas para verificar que ningún dispositivo de invitado pueda establecer una conexión con ningún dispositivo dentro del CDE, excluyendo así oficialmente a la red de invitados del alcance de la auditoría de PCI.
Continúe leyendo esta serie
La guía empresarial para configurar WiFi de invitados: seguridad, segmentación y velocidad
Esta guía técnica empresarial proporciona instrucciones prácticas para gerentes de TI y arquitectos de red sobre cómo implementar un WiFi de invitados seguro y segmentado. Cubre la arquitectura de VLAN, el cifrado WPA3, la autenticación 802.1X, el cumplimiento de PCI DSS y GDPR, y la integración de la capa de Captive Portal de Purple, que es independiente del hardware.
Cómo configurar el WiFi de invitados: Guía de segmentación de redes empresariales
Esta guía detalla la arquitectura técnica, los estándares de autenticación y la metodología de implementación necesarios para construir una red WiFi empresarial segura y segmentada. Aprenderá cómo implementar el modelo de tres SSID, desplegar 802.1X para la autenticación del personal, configurar portales cautivos para el acceso de invitados de conformidad con el GDPR y reducir su alcance de PCI-DSS.
WiFi Familiar: Mejores Prácticas para Centros Comerciales
Esta guía de referencia técnica proporciona metodologías prácticas para implementar el filtrado de URL basado en categorías en redes de WiFi para invitados en entornos de retail. Detalla la arquitectura de red, la definición de políticas y las estrategias de mitigación de riesgos para garantizar el cumplimiento y proteger la reputación de la marca.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.