
Cómo configurar un Captive Portal en Starlink: Una guía para establecimientos marítimos y remotos
Esta guía detalla cómo eludir el hardware nativo de Starlink e integrar un captive portal administrado en la nube utilizando equipos de enrutamiento empresarial. Aprenderá cómo superar la limitación de CGNAT, aplicar la segmentación de VLAN, gestionar las limitaciones de ancho de banda satelital y garantizar el cumplimiento normativo.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
Resumen Ejecutivo
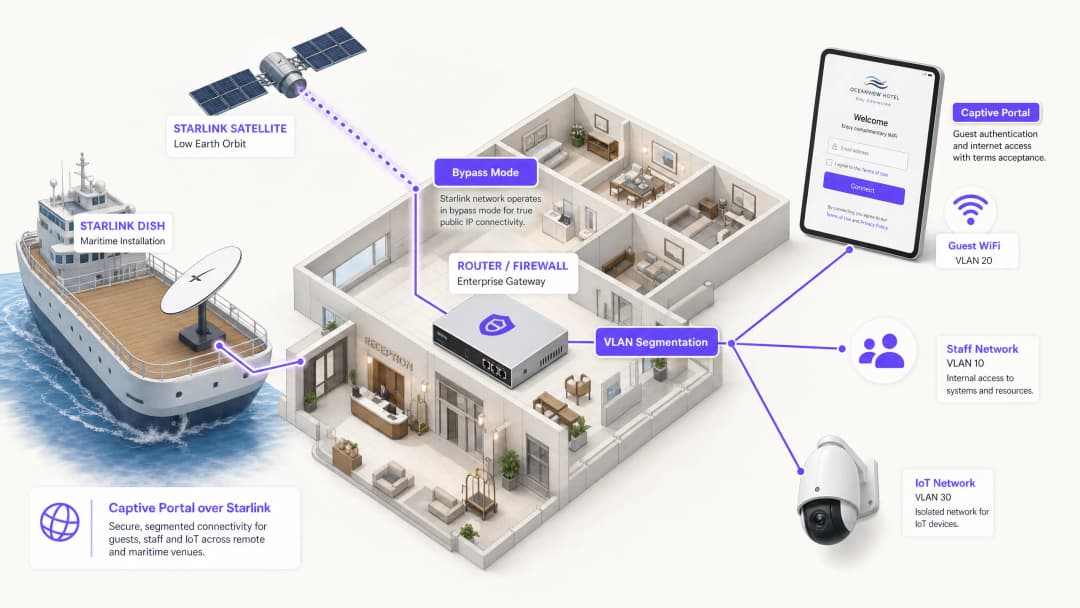
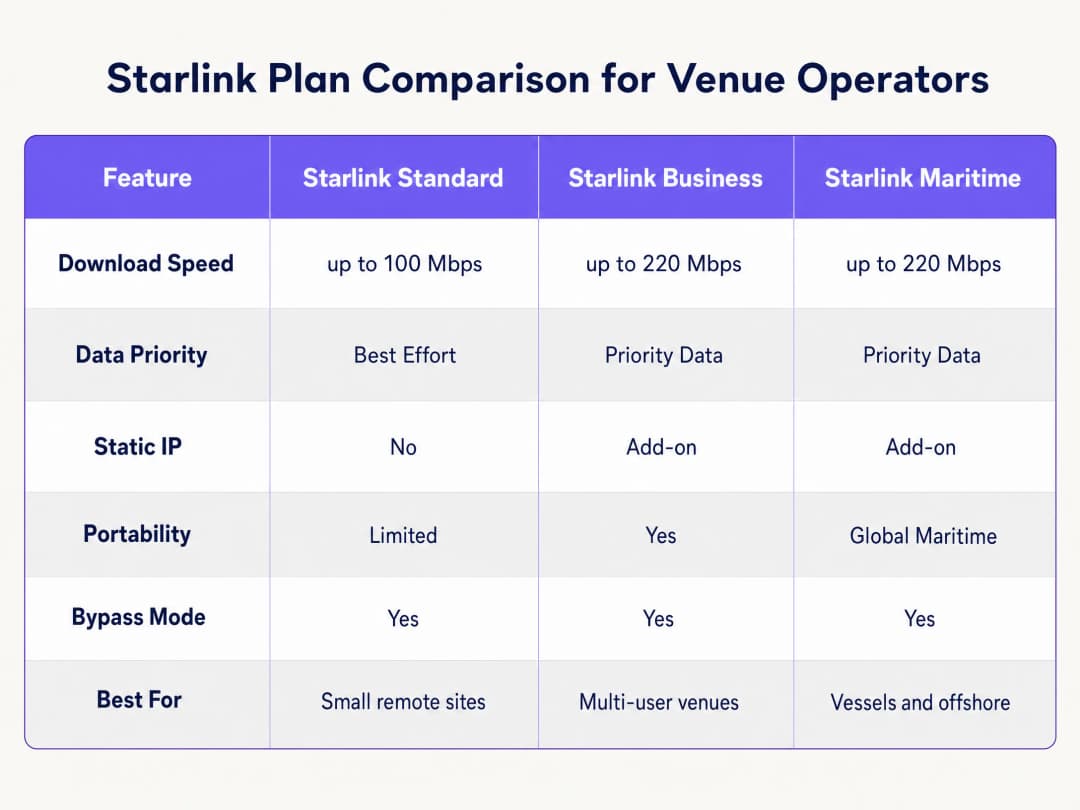
Starlink proporciona conectividad de 220 Mbps en ubicaciones donde la fibra no puede llegar, transformando por completo el panorama de las redes para recintos remotos y marítimos. Sin embargo, para entornos abiertos al público, la conectividad por sí sola no es suficiente. Al implementar Starlink para invitados, pasajeros o tripulación, debe implementar autenticación, control de acceso, consentimiento que cumpla con el GDPR y gestión de ancho de banda. El router nativo de Starlink no proporciona ninguna de estas capacidades.
Esta guía explica a detalle cómo omitir el hardware nativo de Starlink e integrar un Captive Portal gestionado en la nube utilizando equipos de enrutamiento empresarial. Aprenderá a superar las limitaciones de Carrier Grade NAT (CGNAT), implementar la segmentación de VLAN, gestionar las limitaciones de ancho de banda de satélite y garantizar el cumplimiento normativo.
Al implementar esta arquitectura, los operadores de los recintos transforman una línea de internet no gestionada en una red segura y segmentada que captura datos de origen y protege la infraestructura empresarial principal.
Análisis Técnico Detallado
La Limitación de CGNAT
El principal obstáculo técnico al implementar un Captive Portal en Starlink es Carrier Grade NAT (CGNAT). La antena estándar de Starlink se conecta a un router propietario que gestiona DHCP y NAT. Por defecto, la dirección IP WAN asignada a su equipo se encuentra dentro del rango 100.64.0.0/10. Dado que no se trata de una dirección IP pública, su router no puede recibir conexiones entrantes desde internet.
Las arquitecturas estándar de Captive Portal a menudo asumen que el portal en la nube puede comunicarse de vuelta con su red para autenticar usuarios o actualizar las listas de control de acceso. Con CGNAT, las conexiones entrantes fallan.
Para resolver esto, debe configurar la antena de Starlink en Bypass Mode (a menudo denominado modo puente). En Bypass Mode, las funciones del router de Starlink se desactivan y la antena envía la dirección CGNAT directamente al puerto WAN de su router empresarial. Su router empresarial toma entonces el control total de la capa de enrutamiento.

Arquitectura de Túnel Inverso
Incluso con el router empresarial gestionando el tráfico, la restricción de entrada de CGNAT permanece. La solución es una arquitectura de túnel inverso. Su router establece una conexión saliente hacia el portal en la nube y la mantiene de forma continua. Todo el tráfico de autenticación fluye a través de este túnel establecido. La infraestructura en la nube nunca necesita iniciar una conexión entrante.
La arquitectura de superposición en la nube de Purple maneja esto de forma nativa. No es necesario configurar túneles VPN manuales. Si su implementación requiere una IP estática para servidores RADIUS heredados en las instalaciones o una lista de permitidos de IP estricta, los planes de Starlink Business y Maritime proporcionan una IP estática como un complemento de pago.
Limitaciones de ancho de banda y modelado de tráfico
El ancho de banda satelital es un recurso compartido y finito. Un solo usuario que transmite video en 4K puede consumir de forma continua 25 Mbps. En una embarcación con 50 pasajeros que comparten una conexión Starlink de 220 Mbps, un solo usuario podría consumir el 11% de la capacidad total.
Debe abordar esto a nivel de Captive Portal y router mediante un modelado de tráfico estricto:
- Límites por dispositivo: Restrinja los dispositivos de invitados individuales a 5 Mbps de descarga y 2 Mbps de subida.
- Políticas de uso justo: Aplique asignaciones de datos diarias (por ejemplo, 2 GB por cada 24 horas).
- Control de aplicaciones: Priorice la navegación web y los protocolos de mensajería sobre la transmisión de video y el uso compartido de archivos de igual a igual (P2P).
- Acceso por niveles: Ofrezca un nivel gratuito para conectividad básica y un nivel premium de pago para streaming, transformando la infraestructura de WiFi de un centro de costos a una fuente de ingresos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
Siga estos pasos para implementar un Captive Portal seguro en Starlink utilizando hardware empresarial.
Paso 1: Habilitar el modo bypass
- Instale el hardware de Starlink y verifique la conectividad con el router original.
- Abra la aplicación móvil de Starlink y vaya a Settings (Configuración).
- Seleccione y confirme la opción Bypass Starlink WiFi router (Omitir router WiFi de Starlink).
- Conecte el adaptador Ethernet de Starlink al puerto WAN de su router empresarial (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium o Fortinet).
Nota: Si la antena de Starlink se restablece a los valores de fábrica, el modo bypass se desactiva automáticamente. Documente esto en su libro de ruta del sitio y configure una alerta de monitoreo en la interfaz WAN de su router.
Paso 2: Configurar la segmentación de VLAN
Debe aislar el tráfico de invitados de sus sistemas de negocio principales. Configure al menos tres VLAN en su switch principal y puntos de acceso:
- VLAN 10 (Personal): Transporta sistemas de punto de venta (POS), aplicaciones administrativas y tráfico de gestión.
- VLAN 20 (Invitados): Segmento solo para internet que redirecciona al Captive Portal.
- VLAN 30 (IoT): Red aislada para cámaras, termostatos inteligentes y sistemas de gestión de edificios.
Configure reglas de firewall para bloquear todo el enrutamiento inter-VLAN. Un dispositivo de invitado en la VLAN 20 nunca debe poder hacer ping a una terminal POS en la VLAN 10. Esta segmentación es un requisito estricto para el cumplimiento de PCI-DSS.
Paso 3: Implementar el Captive Portal en la nube
- Configure sus puntos de acceso para transmitir el SSID de invitados en la VLAN 20.
- Establezca el método de autenticación en un RADIUS externo o utilice la integración de API del proveedor.
- Dirija el servidor de autenticación a la infraestructura en la nube de Purple.
- Configure el walled garden (lista de permitidos) para autorizar el tráfico a los dominios de Purple antes de que se complete la autenticación.
- Diseñe la página de bienvenida en el portal de Purple, asegurándose de que la identidad de marca coincida con la de su establecimiento y que los términos del servicio se muestren claramente.
Paso 4: Pruebe el flujo de usuario
Pruebe el flujo de autenticación tanto en dispositivos iOS como Android. El Captive Network Assistant (CNA) de Apple y la sonda de red de Android se comportan de manera diferente. Verifique que la página de bienvenida se cargue en menos de 10 segundos y que el dispositivo obtenga acceso a internet inmediatamente después de la autenticación.
Mejores prácticas
- Intercepción de HTTPS: Asegúrese de que su enrutador gestione correctamente la intercepción de HTTPS. Los dispositivos modernos utilizan HTTPS de forma predeterminada. Si el enrutador no puede redireccionar las solicitudes HTTPS de manera limpia, los invitados experimentarán errores de certificado antes de llegar al portal.
- Keepalive de sesión: La constelación de órbita terrestre baja (LEO) de Starlink ofrece latencias de 20 a 40 milisegundos, pero se producen breves picos durante las transiciones entre satélites. Establezca el intervalo de keepalive de la sesión del Captive Portal en 60 segundos o menos para evitar desconexiones prematuras.
- Almacenamiento en caché sin conexión: Configure su enrutador para almacenar en caché las sesiones activas de forma local. Si la conexión de Starlink se cae temporalmente, los invitados que ya estén autenticados seguirán en línea cuando se restaure la conectividad, en lugar de verse obligados a iniciar sesión de nuevo.
Resolución de problemas y mitigación de riesgos
| Modo de falla | Causa raíz | Mitigación |
|---|---|---|
| El Captive Portal no se carga | Configuración incorrecta del walled garden | Verifique que todos los dominios de Purple y endpoints de CDN requeridos estén agregados a la lista de permitidos previa a la autenticación en el enrutador. |
| Errores de doble NAT | El Bypass Mode está desactivado | Verifique la aplicación Starlink para confirmar que el Bypass Mode esté activo. Las fluctuaciones de energía o los restablecimientos manuales pueden haber devuelto la antena a la configuración predeterminada. |
| Velocidades lentas de invitados | Ancho de banda sin restricciones | Aplique límites de ancho de banda por dispositivo (por ejemplo, 5 Mbps) y bloquee aplicaciones de alto consumo de ancho de banda como BitTorrent en el firewall. |
| Falla en la auditoría de seguridad | El enrutamiento inter-VLAN está habilitado | Audite las reglas del firewall para asegurarse de que el tráfico de la VLAN de invitados no pueda enrutarse a la VLAN del personal o de administración. |
ROI e impacto comercial
Implementar un Captive Portal gestionado sobre Starlink transforma una conexión a internet básica en un activo comercial medible.
Para un barco de crucero de 120 camarotes que opera Starlink Maritime a 220 Mbps, el acceso básico no genera ningún retorno comercial. Al implementar puntos de acceso Cisco Meraki y el Captive Portal de Purple, el operador puede aplicar un límite diario de 2 GB para pasajeros estándar, mientras ofrece una opción premium de 10 GB. Los ingresos resultantes de la red WiFi cubren el costo de la suscripción mensual de Starlink de más de $250 USD. Además, el portal recopila datos de correo electrónico de primera mano que cumplen totalmente con las normativas, lo que amplía la lista de marketing directo del operador para futuros viajes. En el entorno de un hotel remoto, implementar un portal con políticas estrictas de ancho de banda reduce las quejas de los huéspedes sobre la lentitud del WiFi hasta en un 60%, ya que se evita que los usuarios de alto consumo monopolicen el enlace satelital.
Definiciones clave
Bypass Mode
Un ajuste de configuración que desactiva las funciones DHCP y NAT del router nativo de Starlink, pasando la IP WAN directamente a un router empresarial de terceros.
Requerido al integrar equipos de red empresariales con una antena Starlink para evitar el doble NAT y conflictos de enrutamiento.
CGNAT (Carrier Grade NAT)
Un método utilizado por los ISP para compartir una única dirección IP pública entre múltiples clientes. El router del cliente recibe una dirección IP privada (normalmente 100.64.0.0/10).
Starlink utiliza CGNAT de forma predeterminada, lo que evita las conexiones entrantes desde el internet y requiere arquitecturas de túnel inverso para la administración en la nube.
VLAN (Virtual Local Area Network)
Una subred lógica que agrupa una colección de dispositivos de diferentes LAN físicas.
Se utiliza para aislar el tráfico de WiFi de invitados de las redes del personal y de IoT, garantizando la seguridad y el cumplimiento.
Captive Portal
Una página web que un usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda acceso.
Se utiliza para hacer cumplir los términos de servicio, recopilar datos de marketing y autenticar a los usuarios en las redes de WiFi de invitados.
Walled Garden
Un entorno limitado que controla el acceso del usuario al contenido y servicios web antes de que se haya autenticado por completo.
Requerido para permitir que los dispositivos de los invitados lleguen al captive portal en la nube y a los servidores de autenticación antes de que se les conceda acceso total a internet.
RADIUS
Un protocolo de red que proporciona una gestión centralizada de autenticación, autorización y contabilidad (Authentication, Authorisation, and Accounting) para los usuarios que se conectan y utilizan un servicio de red.
El protocolo subyacente utilizado por los puntos de acceso empresariales para comunicarse con el captive portal en la nube para verificar las credenciales del usuario.
Traffic Shaping
La manipulación y priorización del tráfico de red para reducir el impacto de los usuarios intensivos o de las aplicaciones sensibles a la latencia.
Esencial en las redes de Starlink para priorizar la navegación web sobre actividades de gran ancho de banda como la transmisión de video.
Datos de primera mano
Información que una empresa recopila directamente de sus clientes y de la que es propietaria.
Capturados mediante el proceso de inicio de sesión del captive portal (por ejemplo, direcciones de correo electrónico) y utilizados para campañas de marketing directo y fidelización.
Ejemplos resueltos
Un barco de cruceros de 120 camarotes que opera Starlink Maritime a 220 Mbps necesita proporcionar WiFi para pasajeros sin degradar las operaciones del barco. Requieren un mecanismo para monetizar la conexión y recopilar datos de marketing.
El operador implementa puntos de acceso Cisco Meraki en todo el barco con tres VLAN estrictas: tripulación, pasajeros y sistemas del barco. El captive portal de Purple maneja la autenticación de pasajeros a través de correo electrónico o una búsqueda de número de camarote integrada con el PMS. Cada pasajero recibe una asignación diaria de 2 GB. Los pasajeros de categoría premium pueden comprar una asignación de 10 GB. El portal recopila datos de correo electrónico de primera mano para marketing posterior al viaje.
Un hotel remoto en las Tierras Altas sin infraestructura de fibra opera Starlink Business a 150 Mbps. Los huéspedes se quejan frecuentemente de velocidades lentas durante la noche y el hotel no tiene visibilidad de quién está utilizando la red.
El hotel implementa puntos de acceso HPE Aruba en el edificio principal y los anexos. Configuran la antena de Starlink en Bypass Mode y la conectan a una puerta de enlace de Aruba. Los huéspedes se autentican a través de correo electrónico en el portal de Purple. El hotel aplica un límite estricto de ancho de banda de 5 Mbps por dispositivo y utiliza los análisis de Purple para monitorear las horas de mayor uso.
Preguntas de práctica
Q1. Un campamento minero remoto ha implementado Starlink Business. Han conectado un firewall Cisco Meraki MX al router de Starlink. Los invitados pueden conectarse al WiFi, pero la página del captive portal agota el tiempo de espera y no se carga. ¿Cuál es la causa más probable?
Sugerencia: Considere cómo el hardware de Starlink maneja el enrutamiento de forma predeterminada y qué requiere el firewall de Meraki para administrar el tráfico de manera efectiva.
Ver respuesta modelo
La antena Starlink no se ha configurado en Bypass Mode. Como resultado, la red sufre de doble NAT (tanto el router de Starlink como el firewall de Meraki intentan realizar la traducción de direcciones de red). El administrador debe usar la aplicación Starlink para habilitar el Bypass Mode, lo que permitirá que el firewall de Meraki reciba la IP de CGNAT directamente y administre el enrutamiento y la intercepción del captive portal.
Q2. Usted está implementando un captive portal para un hotel que utiliza Starlink. Ha configurado el Bypass Mode y la segmentación por VLAN. Durante las pruebas, nota que los dispositivos Apple solicitan al usuario que inicie sesión de inmediato, pero algunos dispositivos Android muestran un error de certificado cuando el usuario intenta navegar a un sitio web seguro antes de autenticarse. ¿Cómo resuelve esto?
Sugerencia: Piense en cómo los navegadores modernos manejan las solicitudes de conexión iniciales y qué debe hacer el router para interceptarlas limpiamente.
Ver respuesta modelo
El router empresarial no está configurado para manejar correctamente la intercepción de HTTPS para la redirección del captive portal. Los navegadores modernos usan HTTPS de forma predeterminada. Cuando el usuario intenta visitar un sitio HTTPS antes de autenticarse, el router intercepta el tráfico y presenta su propio certificado, el cual el navegador rechaza por no ser válido. Debe asegurarse de que la configuración del captive portal del router esté establecida para usar un certificado SSL válido para la redirección, o bien confiar en las sondas de red a nivel del sistema operativo (como el CNA de Apple) que utilizan endpoints HTTP para activar el portal automáticamente.
Q3. Un operador marítimo se queja de que su conexión Starlink Maritime (220 Mbps) se vuelve inutilizable todas las noches. Actualmente ofrecen una red de invitados abierta y sin contraseña. ¿Qué tres configuraciones específicas debería implementar en el router empresarial y en el captive portal para resolver esto?
Sugerencia: Enfóquese en controlar cuántos datos pueden consumir los usuarios individuales y en priorizar los tipos de tráfico críticos.
Ver respuesta modelo
- Implementar un captive portal que requiera autenticación para rastrear y administrar a los usuarios individuales. 2. Aplicar límites de ancho de banda por dispositivo (por ejemplo, 5 Mbps de bajada / 2 Mbps de subida) para evitar que un solo usuario monopolice la conexión. 3. Aplicar reglas de modelado de tráfico en el firewall para priorizar la navegación web y los protocolos de mensajería, mientras se limita o bloquea el uso de aplicaciones de alto ancho de banda como la transmisión de video y el intercambio de archivos P2P.
Preguntas frecuentes
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
Continúe leyendo esta serie
El portal de invitados de Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aisla una falla de redirección en el portal de invitados de UniFi siguiendo en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para abordar la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de cuenta de UniFi OS y pruebas de aislamiento de DNS.
La página de inicio de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta guía práctica de soporte posterior a la instalación aísla en qué punto ha fallado el flujo de inicio de Cisco Meraki: autorización del cliente, inicio de la redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Ofrece a los equipos de TI de los establecimientos una ruta de validación controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en toda la red activa.
Guía de configuración de WiFi para invitados empresarial: segmentación de VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi para invitados como un servicio de acceso controlado a internet, utilizando segmentación de VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple respaldan una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas operativos, de pago y del personal.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.