
El impacto de los anuncios de video en el rendimiento de la red de invitados
Esta guía analiza cómo los anuncios de video de reproducción automática consumen de forma silenciosa el rendimiento de la red de invitados en entornos de alta densidad. Proporciona estrategias prácticas y neutrales con respecto al proveedor para que los directores de TI y arquitectos de red recuperen ancho de banda mediante el filtrado de DNS en el borde.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi para invitados →
Resumen Ejecutivo
Para los CTO y arquitectos de red que gestionan lugares de alta densidad - como estadios, centros de retail, entornos de hospitality y nodos de transport - el rendimiento del WiFi para invitados es una métrica operativa crítica. Sin embargo, la planeación estándar de la capacidad de red a menudo pasa por alto una presión silenciosa y estructural sobre el ancho de banda: los anuncios de video con reproducción automática.
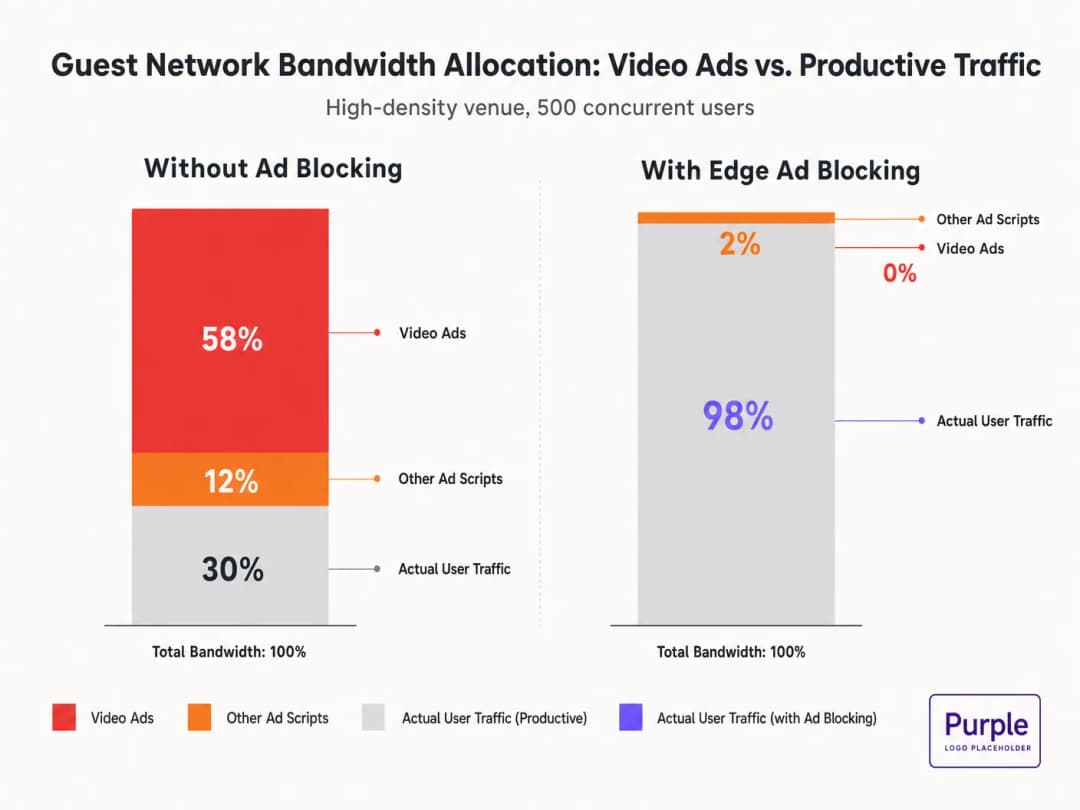
Cuando los invitados se conectan a la red y navegan por recursos web estándar, sus dispositivos inician docenas de conexiones en segundo plano con redes de distribución de publicidad. Estos flujos de video con tasa de bits adaptativa pueden consumir hasta el 50 - 70% del rendimiento disponible, degradando la experiencia de todos los usuarios y saturando los enlaces de retorno (backhaul). Esta guía detalla la mecánica técnica de este consumo de ancho de banda y proporciona un plan de acción neutral respecto al proveedor para mitigarlo en el borde utilizando filtrado DNS. Al implementar estas estrategias, los recintos pueden mejorar drásticamente el rendimiento del guest WiFi sin esperar a los ciclos de actualización de hardware, reduciendo los costos de infraestructura y mejorando el cumplimiento.
Escuche nuestra sesión informativa sobre este tema:
Análisis técnico profundo: La física de la saturación de red impulsada por anuncios
Anatomía de una solicitud web
Cuando un usuario en una red de invitados accede a un sitio web financiado por publicidad, el comportamiento del navegador es sumamente agresivo. La carga de una sola página suele desencadenar conexiones a un rango de entre 8 y 40 dominios de terceros distintos, que incluyen intercambios de anuncios, plataformas de demanda (DSPs) y redes de entrega de contenido (CDNs).
La penalización de ancho de banda por anuncios de video
Los anuncios de video, en particular los formatos pre-roll y mid-roll distribuidos por los principales intercambios, se entregan como transmisiones de tasa de bits adaptable. La CDN sondea el ancho de banda disponible y ofrece la transmisión con la mejor calidad posible. En un entorno de alta densidad con 500 usuarios concurrentes, si el 20% de los usuarios activan una transmisión de anuncios de 1080p a un ritmo de 4 a 8 Mbps, la demanda agregada se dispara instantáneamente entre 400 y 800 Mbps. Este tráfico no deseado elude el perfilado estándar de la Calidad de Servicio (QoS) debido a que se origina a partir de conexiones HTTPS legítimas.
Consumo de tiempo de aire e ineficiencia espectral
Además de la saturación del backhaul, los anuncios de video consumen valioso tiempo de transmisión inalámbrica. En un medio inalámbrico compartido, cada dispositivo que recibe activamente una transmisión de alta tasa de bits reduce las oportunidades de transmisión para los demás dispositivos. Aunque el estándar IEEE 802.11ax (WiFi 6) introdujo OFDMA y BSS Colouring para mejorar la eficiencia espectral, estos mecanismos no pueden compensar el enorme volumen de datos que demandan las redes publicitarias. La capa de radio se congestiona, lo que aumenta la latencia y la pérdida de paquetes para el tráfico productivo.
Cascada de latencia en la resolución DNS
La entrega de anuncios depende de complejas cadenas de redireccionamiento. Una sola impresión de anuncio puede requerir de 6 a 12 consultas DNS antes de que comience la transmisión del video. En una implementación densa, esto escala rápidamente la carga en el servidor de resolución DNS local. Cuando este servidor se convierte en un cuello de botella, la latencia se dispara, causando una degradación perceptible en los tiempos de carga de las páginas para todos los usuarios de la red.
Guía de implementación: Arquitectura de filtrado DNS en el borde
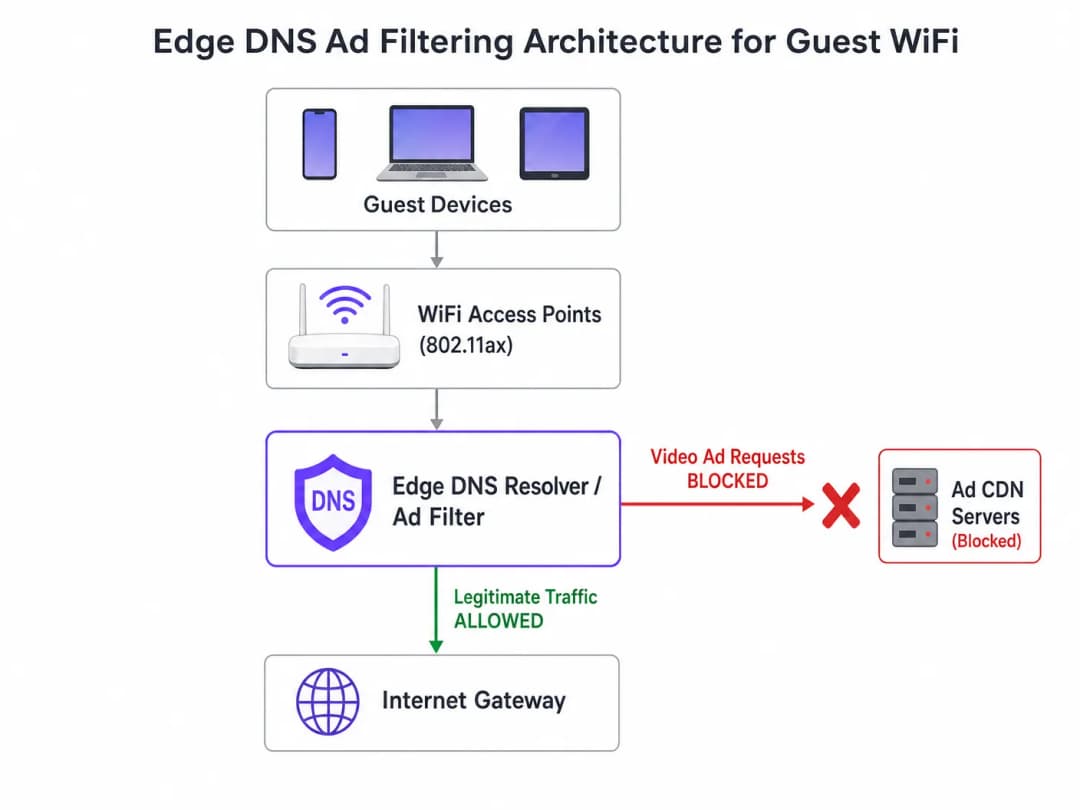
La intervención arquitectónica más eficaz es el filtrado DNS en el borde. Al bloquear los dominios de las redes de anuncios a nivel del servidor de resolución, la red evita que las conexiones TCP lleguen a establecerse. Este enfoque es sin estado (stateless), escala de manera lineal y añade una latencia insignificante.
Estrategia de implementación paso a paso
- Instrumentación pasiva: Implemente el registro pasivo de DNS en la red de invitados durante un periodo de 48 a 72 horas para establecer un perfil de tráfico de referencia. Identifique los dominios más consultados y su volumen. Utilice plataformas como las de analíticas de WiFi para visualizar estos datos.
- Aplicación conservadora de listas de bloqueo: No despliegue listas de bloqueo comunitarias masivas (por ejemplo, la lista de Steven Black) desde el primer día. Comience con los 500 principales dominios conocidos de entrega de anuncios de video. Verifique que la entrega de contenido legítimo no se vea afectada.\n3. Configuración de DNS de horizonte dividido: Asegure una separación estricta entre la infraestructura de DNS corporativa y la de invitados. La política de filtrado debe limitarse exclusivamente a la VLAN de invitados para evitar interrupciones operativas.\n4. Mantenimiento automatizado de listas de bloqueo: Las redes publicitarias rotan dominios dinámicamente y utilizan Algoritmos de Generación de Dominios (DGA). Configure el solucionador para extraer feeds actualizados de inteligencia de amenazas y listas de bloqueo al menos cada 4 horas.\n5. Manejo de DNS sobre HTTPS (DoH): Los navegadores modernos pueden intentar eludir los solucionadores locales utilizando DoH. Mitigue esto bloqueando el puerto de salida TCP/UDP 443 para rangos de IP de proveedores de DoH conocidos, forzando una reversión al solucionador provisto por la red.\n\nPara profundizar en los detalles de configuración, consulte nuestra guía sobre Cómo mejorar la velocidad de WiFi bloqueando las redes de anuncios en el borde.\n\n## Mejores prácticas y cumplimiento\n\n### Privacidad por diseño (Artículo 25 del GDPR)\nLa implementación del filtrado DNS en el borde se alinea con los principios de privacidad por diseño del GDPR. Al evitar las conexiones a dominios de seguimiento de terceros, la red protege inherentemente los datos de los invitados contra la recopilación no autorizada. Esta postura proactiva reduce la carga de cumplimiento del establecimiento.\n\n### Segmentación de red (PCI DSS)\nPara los establecimientos minoristas y de hospitalidad que procesan pagos, PCI DSS requiere una segmentación de red estricta. El filtrado DNS refuerza este límite al garantizar que los dispositivos de los invitados no puedan servir inadvertidamente como vectores de cargas útiles maliciosas entregadas a través de redes publicitarias comprometidas (malvertising).\n\n### Experiencia de usuario transparente\nA diferencia de los anuncios intermedios del Captive Portal o la inspección profunda de paquetes, el filtrado DNS es transparente. El usuario experimenta cargas de página más rápidas y un menor consumo de batería. Si un espacio publicitario no se carga, por lo general se contrae o muestra un espacio vacío, lo que el usuario rara vez percibe como una falla de la red.\n\n## Resolución de problemas y mitigación de riesgos\n\n| Modo de falla | Causa raíz | Estrategia de mitigación |\n| :--- | :--- | :--- |\n| Bloqueo excesivo de contenido legítimo | Bloqueo a nivel raíz de CDN compartidas (por ejemplo, Akamai, Fastly). | Aplique el filtrado a nivel de subdominio. Mantenga una lista de permitidos sólida para los servicios críticos del establecimiento. |\n| Evasión del filtrado a través de DoH | Navegadores que utilizan solucionadores DoH predefinidos. | Rutee a nulo las IP de proveedores de DoH conocidos. Implemente políticas de túnel dividido si utiliza administración de dispositivos móviles (MDM). |\n| Agotamiento de la CPU del solucionador | Infraestructura de DNS con recursos insuficientes que maneja respuestas NXDOMAIN excesivas. | Equipe los solucionadores con CPU y RAM adecuadas. Utilice el almacenamiento en caché de forma agresiva. Considere solucionadores recursivos alojados en la nube para obtener elasticidad. |\n\n## ROI e impacto empresarial\n\nEl impacto empresarial del filtrado DNS en el borde es inmediato y medible:\n- Recuperación de Ancho de Banda: Los recintos suelen recuperar entre el 30 y el 50% de su ancho de banda en la red de invitados, lo que pospone las costosas actualizaciones de los enlaces de retorno.
- Mayor Satisfacción de los Invitados: Las cargas de página más rápidas y una conectividad confiable se correlacionan directamente con puntuaciones Net Promoter Scores (NPS) más altas y opiniones positivas sobre el lugar.
- Eficiencia Operativa: Menos tickets de soporte técnico relacionados con "WiFi lento" permiten a los equipos de TI centrarse en iniciativas estratégicas, como implementar el offline maps mode o expandir las integraciones de ciudades inteligentes, según lo promovido por nuestro liderazgo (consulte Purple appoints Iain Fox as VP Growth).
- Postura de Seguridad Mejorada: El bloqueo proactivo de dominios de publicidad maliciosa (malvertising) y de seguimiento simplifica las auditorías de seguridad y los informes de cumplimiento. Obtenga más información en nuestro artículo sobre cómo mantener una postura segura: Explain what is an audit trail for IT security in 2026.
Definiciones clave
Filtrado de DNS en el borde
La práctica de bloquear el acceso a dominios específicos a nivel del solucionador de DNS local, evitando que los dispositivos resuelvan las direcciones IP de redes de anuncios conocidas.
Utilizado por los equipos de TI para descartar de forma silenciosa el tráfico no deseado antes de que se intente una conexión TCP, ahorrando ancho de banda y mejorando el rendimiento.
Transmisión de tasa de bits adaptable (ABR)
Una tecnología que ajusta dinámicamente la calidad de una transmisión de video en función del ancho de banda disponible del usuario.
Las redes de anuncios utilizan ABR para ofrecer la mayor calidad de video posible, lo que consume de forma agresiva el rendimiento disponible del WiFi para invitados.
DNS de horizonte dividido (Split-Horizon)
Una configuración en la que se proporcionan diferentes respuestas de DNS según la dirección IP de origen de la consulta (por ejemplo, invitados frente a corporativos).
Esencial para aplicar políticas de filtrado restrictivas a las redes de invitados sin afectar las operaciones internas.
DNS sobre HTTPS (DoH)
Un protocolo para realizar la resolución remota de DNS a través del protocolo HTTPS, cifrando las consultas.
DoH puede eludir el filtrado de borde local; los arquitectos de red deben bloquear activamente a los proveedores de DoH conocidos para aplicar las políticas de DNS locales.
Coloración BSS (BSS Colouring)
Una función de Wi-Fi 6 (802.11ax) que añade un identificador de "color" a las transmisiones, permitiendo que los puntos de acceso ignoren el tráfico de redes superpuestas.
Mejora la eficiencia de radio en recintos densos, pero no resuelve la saturación del enlace de retorno causada por los anuncios de video.
NXDOMAIN
Un código de respuesta de DNS que indica que el nombre de dominio solicitado no existe.
La respuesta estándar devuelta por un solucionador de filtrado cuando un dispositivo intenta consultar un dominio de red de anuncios bloqueado.
Algoritmo de generación de dominios (DGA)
Técnicas utilizadas por el malware y algunas redes de anuncios agresivas para generar periódicamente nuevos nombres de dominio con el fin de evadir las listas de bloqueo estáticas.
Requiere que los equipos de TI utilicen fuentes de inteligencia de amenazas dinámicas y actualizadas con frecuencia en lugar de archivos de hosts estáticos.
Publicidad maliciosa (Malvertising)
El uso de publicidad en línea para distribuir malware o redirigir a los usuarios a sitios web maliciosos.
Bloquear las redes de anuncios en el borde protege de forma inherente a los dispositivos de los invitados frente a estas amenazas, mejorando la postura de seguridad del establecimiento.
Ejemplos resueltos
Un hotel de 400 habitaciones experimenta una degradación grave en su WiFi para invitados todas las noches entre las 19:00 y las 22:00 horas. El enlace de retorno de 1 Gbps está saturado, pero el sistema de gestión hotelera (PMS) muestra solo 600 dispositivos conectados. ¿Cómo debería abordar esto el arquitecto de red sin actualizar el circuito?
- Implementar un registro de DNS pasivo en la VLAN de invitados para analizar el perfil de tráfico durante el horario pico. 2. Identificar los dominios que más ancho de banda consumen, que probablemente sean CDN de anuncios de video. 3. Desplegar un solucionador de DNS recursivo con una lista de bloqueo seleccionada que apunte a estas redes de anuncios específicas. 4. Configurar el alcance de DHCP de invitados para asignar el nuevo solucionador. 5. Monitorear la utilización del ancho de banda; se espera una reducción del 30 al 40% en la carga pico.
El director de TI de un estadio quiere implementar el bloqueo de anuncios por DNS, pero le preocupa que se vea afectada la propia aplicación móvil del recinto, la cual utiliza un SDK de análisis de terceros.
- Auditar las dependencias de red de la aplicación móvil mediante una herramienta de proxy. 2. Identificar los endpoints de API específicos requeridos para la funcionalidad de la aplicación. 3. Agregar estos FQDN (nombres de dominio completamente calificados) específicos a la lista de permitidos del solucionador de DNS, anulando cualquier política de lista de bloqueo. 4. Implementar la política de filtrado en un subconjunto de puntos de acceso (por ejemplo, un pasillo) para realizar pruebas beta antes de un despliegue en todo el recinto.
Preguntas de práctica
Q1. Una cadena de tiendas de retail quiere implementar el filtrado DNS en 500 sucursales. Actualmente utilizan una solución de firewall administrada en la nube. ¿Deberían implementar solucionadores DNS locales en cada tienda o enrutar todas las consultas DNS a un solucionador en la nube centralizado?
Sugerencia: Considere el impacto de la latencia de las consultas DNS en los tiempos de carga de las páginas.
Ver respuesta modelo
Deberían enrutar las consultas a un solucionador en la nube centralizado con puntos de presencia (PoPs) distribuidos geográficamente, siempre que la latencia al PoP más cercano sea inferior a 20 ms. Implementar y mantener 500 solucionadores locales introduce una carga operativa significativa. Los solucionadores en la nube ofrecen una gestión centralizada de políticas y actualizaciones automáticas de listas de bloqueo, lo cual es ideal para un entorno de retail distribuido.
Q2. Después de implementar una lista de bloqueo de DNS, el equipo de marketing informa que la página de bienvenida del Captive Portal del establecimiento no se carga para algunos usuarios. ¿Cuál es la causa más probable?
Sugerencia: Los portales cautivos a menudo dependen de recursos externos para el rastreo o la autenticación.
Ver respuesta modelo
Es probable que la lista de bloqueo haya bloqueado accidentalmente un dominio de CDN o un píxel de rastreo (por ejemplo, Google Analytics o una API de inicio de sesión social) del cual depende el Captive Portal. El arquitecto debe revisar los registros de DNS para el rango de IPs del walled garden del Captive Portal, identificar la dependencia bloqueada y agregarla a la lista de permitidos.
Q3. Un centro de conferencias organiza una cumbre de marketing digital. Al director de TI le preocupa que bloquear las redes de anuncios afecte la capacidad de los asistentes para trabajar y mostrar sus productos. ¿Cómo se debe manejar esto?
Sugerencia: Las políticas de red se pueden segmentar por SSID o VLAN.
Ver respuesta modelo
El director de TI debe habilitar un SSID/VLAN dedicado para los asistentes de la cumbre con una política de desvío que utilice solucionadores DNS sin filtrar (por ejemplo, 8.8.8.8). La red WiFi de invitados estándar puede permanecer filtrada. Esto proporciona el acceso necesario para el evento específico sin comprometer el rendimiento de la red pública general.
Continúe leyendo esta serie
Comprensión de RSSI y la intensidad de señal para una planificación de canales óptima
Esta guía ofrece un análisis técnico detallado sobre RSSI, la relación señal/ruido (SNR) y los principios de propagación de RF para una planificación de canales óptima. Equipa a gerentes de TI, arquitectos de red y directores de operaciones de establecimientos con estrategias prácticas para mitigar la interferencia de canal adyacente y cocanal, optimizar la ubicación de AP y aprovechar el análisis de datos para lograr un impacto empresarial medible en entornos de hotelería, comercio minorista y sector público.
WiFi 6 vs WiFi 5: ¿resuelve la interferencia de canales?
Esta guía ofrece un análisis técnico profundo sobre cómo WiFi 6 (802.11ax) aborda la interferencia de canales en entornos empresariales de alta densidad mediante OFDMA y BSS Coloring. Proporciona a los gerentes de TI, arquitectos de red y CTO estrategias de implementación prácticas, casos de estudio reales de hotelería y salud, y un marco para evaluar el ROI de las actualizaciones de infraestructura en lugares donde el rendimiento inalámbrico es crítico para el negocio.
Los mejores canales de WiFi para recintos de alta densidad
Una referencia técnica definitiva para seleccionar y optimizar canales de WiFi en entornos de alta densidad como estadios, arenas y grandes recintos públicos. Cubre la física de RF, las estrategias de reutilización de canales en las bandas de 5 GHz y 6 GHz, y orientación de implementación práctica para líderes de TI.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.