Cloud WiFi architecture and TCO evaluator
Model enterprise wireless total cost of ownership, controller elimination savings, Cloud RADIUS 802.1X throughput, and multi-tenant guest isolation across your venue estate.
Total cost of ownership breakdown: on-prem controllers vs cloud management
Traditional on-premises wireless relies on clustered hardware Wireless LAN Controllers (WLCs) in comms rooms. Cloud management shifts the control plane to the cloud while keeping user data traffic local on site switches, eliminating controller hardware refresh cycles.
- High availability controller pairs required per core data centre
- Recurring hardware maintenance & SmartNet / vendor support contracts
- Manual firmware patching requiring maintenance windows and site downtime
- Config drift between multi-branch locations causing policy discrepancies
- Zero-touch AP provisioning: plug into PoE switch, downloads cloud policy
- Automated firmware management with canary deployment schedules
- Centralized multi-tenant guest analytics and marketing data synchronization
- Autonomous local data plane survivability during internet dropouts
आपके पास पांच साइटें हैं, तीन अतिथि लॉगिन विधियां हैं, लीगेसी APs का एक स्टैक है, और कोई व्यक्ति अभी भी पूछता है कि WiFi समस्याओं को हल करने में पेरोल से अधिक समय क्यों लगता है। यही वह समस्या है जिसे क्लाउड WiFi प्रबंधन हल करता है। यह आपको एक्सेस, नीति और दृश्यता के लिए एक नियंत्रण प्लेन देता है, जिससे आप अलग-अलग स्थानों पर क्रेडेंशियल्स, कंट्रोलर लॉग और अतिथि शिकायतों के पीछे नहीं भागते हैं।
क्लाउड निरीक्षण की ओर बदलाव कोई सिद्धांत नहीं है। IDC ने कहा कि क्लाउड-प्रबंधित एंटरप्राइज WLAN 2015 में कुल एंटरप्राइज WLAN इंफ्रास्ट्रक्चर मार्केट के 20% से ठीक कम था और अनुमान लगाया था कि यह 2020 तक एक-तिहाई से अधिक हो जाएगा। IDC ने यह भी कहा कि क्लाउड-प्रबंधित एंटरप्राइज WLAN इंफ्रास्ट्रक्चर और प्रबंधित सेवाओं का बाजार 2015 में $1.1 बिलियन से बढ़कर 2020 में $3.3 बिलियन हो जाएगा, जो यह दर्शाता है कि संगठन कितनी तेजी से स्थानीय कंट्रोलर फैलाव से केंद्रीय रूप से प्रबंधित वायरलेस संचालन की ओर बढ़े हैं। IDC का क्लाउड-प्रबंधित WLAN बिजनेस केस अंतर्निहित प्रवृत्ति को स्पष्ट करता है, क्लाउड वह जगह है जहां एंटरप्राइज वायरलेस वर्षों से बढ़ रहा है।
Cloud WiFi प्रबंधन क्या है
क्लाउड WiFi प्रबंधन एक संचार कक्ष में बैठे कंट्रोलर के बजाय एक केंद्रीय क्लाउड प्लेटफ़ॉर्म से वायरलेस कॉन्फ़िगरेशन, निगरानी और नीति चलाने की प्रक्रिया है। व्यावहारिक रूप से, यह एक इंजीनियर को प्रत्येक स्थान पर अलग से लॉग इन किए बिना, एक ब्राउज़र से कई साइटों पर SSID बदलने, सुरक्षा नीति लागू करने, क्लाइंट के स्वास्थ्य की समीक्षा करने और दोषों को खोजने की अनुमति देता है।
पुराने मॉडल को पहचानना आसान है। एक साइट का साझा पासवर्ड, एक लोकल कंट्रोलर, शायद बाद में जोड़ा गया एक Captive Portal होता है, और समस्या निवारण तब शुरू होता है जब कोई यूजर शिकायत करता है या डैशबोर्ड लाल हो जाता है। यह तब तक काम करता है जब तक कि संगठन का विकास न हो, क्योंकि प्रत्येक नई साइट एक और ऐसी जगह जोड़ती है जहां क्रेडेंशियल, फर्मवेयर और नीतियां अलग हो सकती हैं।
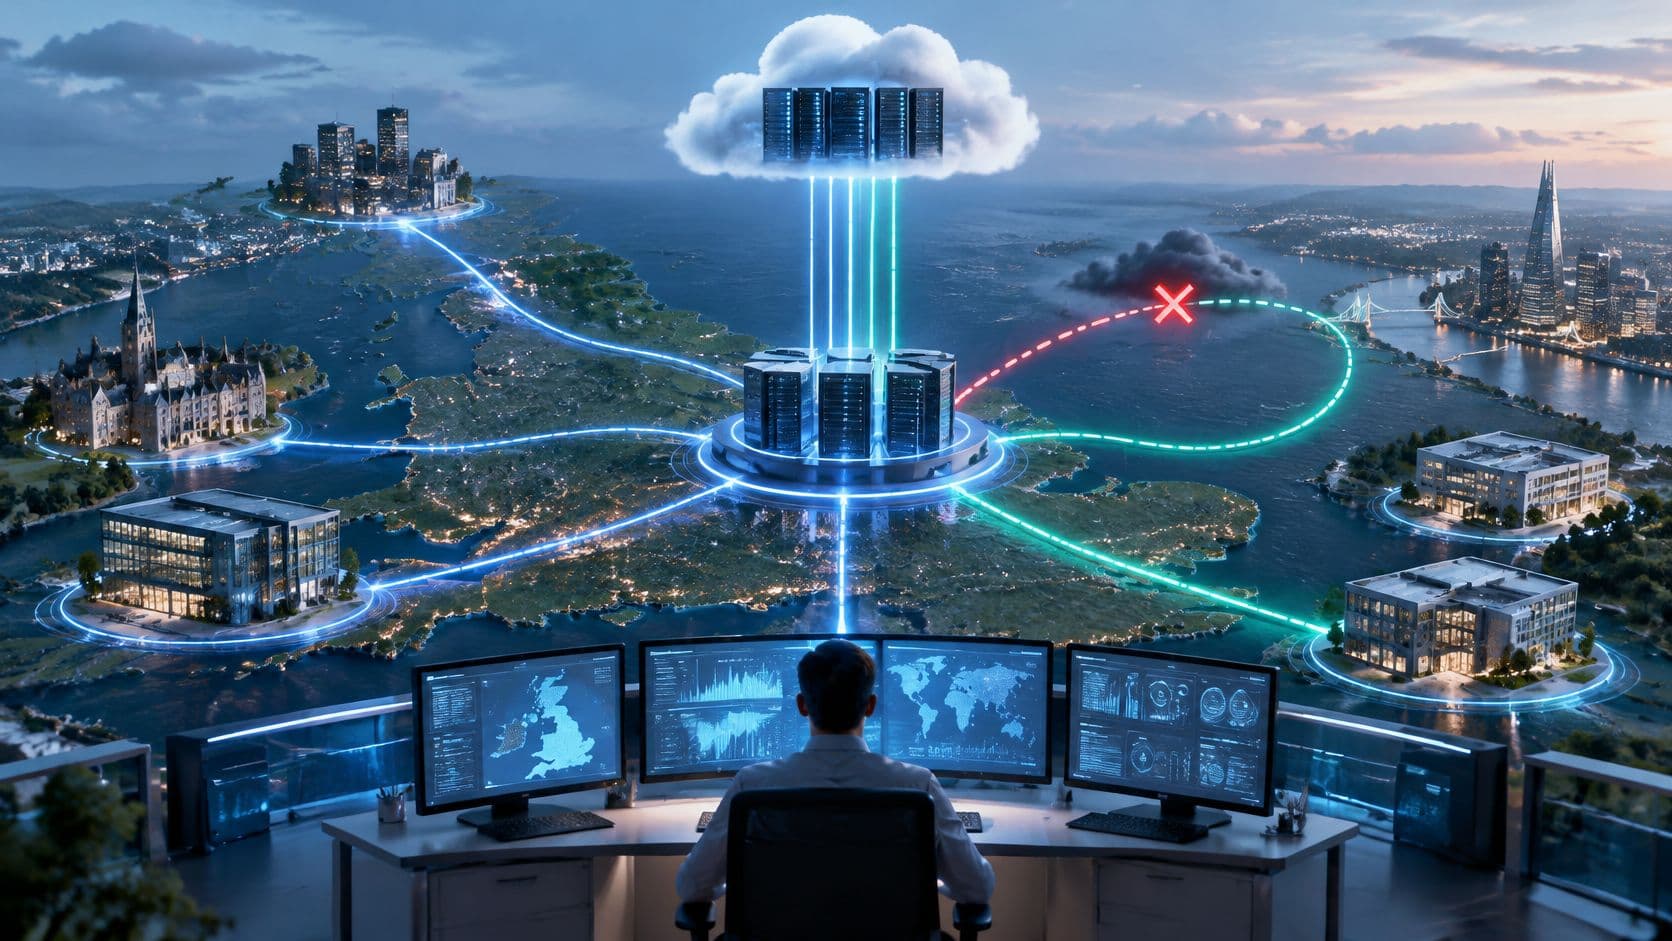
क्लाउड-managed वायरलेस नियंत्रण बिंदु को बदलता है, भौतिकी को नहीं। एक्सेस पॉइंट अभी भी स्थानीय रूप से ट्रैफ़िक की सेवा करते हैं, लेकिन प्रबंधन लेयर क्लाउड में होती है, इसलिए कॉन्फ़िगरेशन, टेलीमेट्री और एक्सेस नियम शाखाओं, होटलों, क्लीनिकों या हाउसिंग ब्लॉकों में मानकीकृत रहते हैं। वितरित संगठनों के लिए, यही एक ऑपरेटिंग मॉडल और स्थानीय अपवादों के ढेर के बीच का अंतर है।
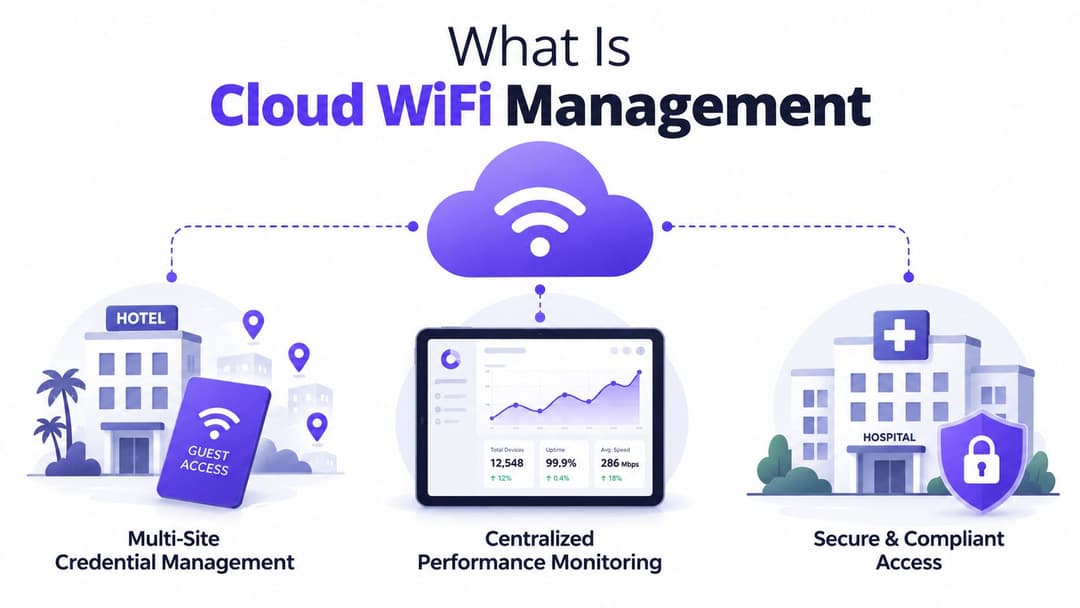
साझा पासवर्ड से पहचान-आधारित पहुंच तक
साझा किए गए पासवर्ड वह आसान माध्यम हैं जिनसे अधिकांश नेटवर्क शुरू होते हैं। इन्हें तैनात करना आसान है, लेकिन इन्हें स्पष्ट रूप से वापस लेना कठिन है, ठीक से खंडित करना मुश्किल है, और तब असुविधाजनक होता है जब कर्मचारियों, मेहमानों, ठेकेदारों और किरायेदारों सभी को अलग-अलग एक्सेस परिणामों की आवश्यकता होती है।
क्लाउड प्लेटफ़ॉर्म आपको उस अव्यवस्था को पहचान-जागरूक नीति (identity-aware policy) से बदलने की अनुमति देते हैं। एक रिसेप्शनिस्ट, एक नर्स और एक अतिथि सभी एक ही वायरलेस फ़ैब्रिक के माध्यम से कनेक्ट हो सकते हैं, लेकिन उन्हें एक ही स्थान पर नहीं पहुंचना चाहिए या उनके पास समान अनुमतियां नहीं होनी चाहिए। प्रोडक्शन में, इसका मतलब है कि एक्सेस लेयर को यह समझना होगा कि उपयोगकर्ता कौन है, वे किस डिवाइस पर हैं, और वे किस प्रकार का सत्र शुरू करने का प्रयास कर रहे हैं।
व्यावहारिक नियम: यदि आपका वायरलेस डिज़ाइन अभी भी इस बात पर निर्भर करता है कि सभी को एक ही पासवर्ड पता हो, तो आप सुविधा का प्रबंधन कर रहे हैं, एक्सेस कंट्रोल का नहीं।
क्लाउड WiFi प्रबंधन का मूल्य निरंतरता है। एक बार जब संगठन यह परिभाषित कर लेता है कि उपयोगकर्ता कैसे प्रमाणित होते हैं, ट्रैफ़िक कहाँ खंडित होता है, और उपयोग को कैसे लॉग किया जाता है, तो उन नियमों को एक ही स्थान से प्रत्येक साइट पर लागू किया जा सकता है। यह तब महत्वपूर्ण होता है जब आप एक मिश्रित एस्टेट में अतिथि पहुंच, कर्मचारियों की पहुंच और विनियमित ट्रैफ़िक को संरेखित रखने की कोशिश कर रहे हों। यह OpenRoaming, SSO, या iPSK जैसे व्यवसाय-विशिष्ट प्रमाणीकरण विकल्पों के लिए एक आसान रास्ता भी बनाता है, क्योंकि उन तरीकों को आपकी आवश्यकता के अनुसार पहुंच परिणाम से जोड़ा जा सकता है। एक होटल को तेज़ अतिथि ऑनबोर्डिंग की सबसे अधिक चिंता हो सकती है, एक क्लिनिक को कड़े पहचान नियंत्रण की चिंता हो सकती है, और एक बहु-किरायेदार साइट को प्रत्येक मंजिल के लिए एक कस्टम वायरलेस अपवाद बनाए बिना एक किरायेदार को दूसरे से अलग करने की चिंता हो सकती है। क्लाउड कंट्रोल प्लेन आपको उस लॉजिक को लागू करने के लिए एक स्थान देता है, जबकि एक्सेस पॉइंट ट्रैफ़िक को स्थानीय बनाए रखता है।
क्लाउड WiFi प्रबंधन एक ऐसा सवाल भी खड़ा करता है जिसे उद्यम खरीदार अनदेखा नहीं कर सकते, विशेष रूप से UK में। यदि प्लेटफ़ॉर्म आपके पसंदीदा अधिकार क्षेत्र से बाहर प्रमाणीकरण डेटा, क्लाइंट लॉग, या स्थान से संबंधित टेलीमेट्री को संसाधित करता है, तो आपको यह जानना होगा कि वह डेटा कहाँ संग्रहीत है, कौन उस तक पहुँच सकता है, और विक्रेता गोपनीयता और प्रतिधारण को कैसे संभालता है। व्यवहार में, यह आर्किटेक्चर निर्णय का हिस्सा है, न कि कानूनी फुटनोट। रोलआउट शुरू होने से पहले नेटवर्क टीम को परिचालन सुविधा और डेटा निवास के बीच के अंतर को समझाने में सक्षम होना चाहिए।
क्लाउड बनाम ऑन-प्रिमाइसेस WiFi प्रबंधन
एक शाखा कार्यालय बंद हो जाता है, उपयोगकर्ता कनेक्ट होते रहते हैं, और सवाल यह नहीं है कि WLAN काम कर रहा है या नहीं। सवाल यह है कि इसे किसे छूना है, नीति कहाँ रहती है, और अगली साइट जो लाइन से बाहर हो जाती है उसे ठीक करने में कितना समय लगता है। ऑन-प्रिमाइसेस वायरलेस प्रबंधन का अभी भी एक स्थान है, लेकिन यह बहुत कुछ मांगता है। आप कंट्रोलर खरीदते हैं, उनका रखरखाव करते हैं, उन्हें पैच करते हैं, उन्हें सुरक्षित करते हैं, और क्षमता या सपोर्ट समाप्त होने पर उन्हें बदलते हैं। क्लाउड-प्रबंधित WiFi उन जिम्मेदारियों को एक सेवा मॉडल में स्थानांतरित करता है, जो नेटवर्क टीम के लिए लागत संरचना और कार्यभार दोनों को बदल देता है।
सबसे स्पष्ट समझौता पूंजी बनाम परिचालन व्यय (कैपिटल बनाम ऑपरेटिंग एक्सपेंस) का है। ऑन-प्रिमाइसेस डिप्लॉयमेंट का आम तौर पर मतलब स्थानीय हार्डवेयर, रैक स्पेस, फ़र्मवेयर रखरखाव और एक ऐसा लाइफसाइकिल है जिसे आप शुरू से अंत तक नियंत्रित करते हैं। क्लाउड-प्रबंधित सिस्टम इसके बदले सब्सक्रिप्शन-आधारित नियंत्रण और केंद्रीय प्रशासन प्रदान करते हैं, जिसे नए स्थानों पर लागू करते समय या एक विस्तृत संपदा का समर्थन करते समय सही ठहराना आसान होता है।
संचालन के स्तर पर क्या बदलता है
IDC के विश्लेषकों ने प्रबंधित वायरलेस की ओर बदलाव को कंट्रोलर की जटिलता को कम करने और अधिक साइटों पर निगरानी को आसान बनाने के दबाव से जोड़ा है। इससे नेटवर्क इंजीनियरिंग की आवश्यकता समाप्त नहीं होती है, लेकिन यह बदल जाता है कि काम कहाँ होता है। स्थानीय बॉक्स पर बदलाव करने के बजाय, टीम नीति, विजिबिलिटी और रोलआउट अनुशासन पर अधिक समय बिताती है। उस बिजनेस केस का एक उपयोगी सारांश क्लाउड RADIUS प्रदाताओं के Purple के अवलोकन में उपलब्ध है।
व्यवहारिक अंतर तब दिखाई देता है जब आप नए स्थान जोड़ते हैं। ऑन-प्रिमाइसेस प्रबंधन अधिक बॉक्स जोड़कर या कमजोर लिंक पर केंद्रीय नियंत्रण का विस्तार करके स्केल करता है। क्लाउड प्रबंधन उसी नीति मॉडल में साइटों को जोड़कर स्केल करता है, जो रिटेल, हॉस्पिटैलिटी और मल्टी-किरायेदार संपत्तियों के लिए अधिक उपयुक्त है।
| मापदंड | ऑन-प्रिमाइसेस | क्लाउड-प्रबंधित |
|---|---|---|
| नियंत्रण बिंदु | स्थानीय कंट्रोलर | केंद्रीय क्लाउड डैशबोर्ड |
| हार्डवेयर बोझ | उच्चतर | कमतर |
| बहु-साइट स्थिरता | बनाए रखना कठिन | मानकीकृत करना आसान |
| परिचालन स्टाफिंग | अधिक व्यावहारिक | कम दोहराव वाला प्रशासन |
| विस्तार | हार्डवेयर-आधारित | नीति-आधारित |
मुश्किल काम WiFi को ऑनलाइन करना नहीं है। यह तब पांच, पचास या पांच सौ स्थानों को एक साथ संरेखित रखना है जब नेटवर्क हर हफ्ते बदलता है।
कनेक्टिविटी लचीलापन वह हिस्सा है जिसके बारे में खरीदार अक्सर सबसे अधिक चिंता करते हैं, और यह स्वाभाविक भी है। एक अच्छी तरह से डिज़ाइन किए गए क्लाउड सेटअप में, उपयोगकर्ता ट्रैफ़िक स्थानीय स्तर पर ही रहता है, इसलिए प्रबंधन लेयर में आउटेज होने पर भी APs अपनी पिछली ज्ञात कॉन्फ़िगरेशन के साथ ट्रैफ़िक पास करना बंद नहीं करते हैं। इसका मतलब है कि क्लाउड प्रबंधन इस बात को बदलता है कि आप नेटवर्क को कैसे नियंत्रित करते हैं, न कि इस बात को कि नेटवर्क उपयोगकर्ताओं की सेवा करना जारी रख सकता है या नहीं।
सुरक्षा और प्रमाणीकरण विधियां
सुरक्षा वह क्षेत्र है जहाँ क्लाउड WiFi प्रबंधन अपनी उपयोगिता साबित करता है। प्लेटफ़ॉर्म का चुनाव उसके नीचे काम करने वाले ऑथेंटिकेशन मॉडल से कम मायने रखता है, क्योंकि गलत ऑनबोर्डिंग फ्लो सपोर्ट टिकट, अनुपालन में बाधाएं और कमजोर एक्सेस कंट्रोल पैदा करेगा, चाहे डैशबोर्ड दिखने में कितना भी शानदार क्यों न हो।
OpenRoaming, Passpoint, और निर्बाध अतिथि पहुंच
जब वातावरण उनका समर्थन करता है, तो गेस्ट और रोमिंग एक्सेस के लिए OpenRoaming और Passpoint, जिसे Hotspot 2.0 भी कहा जाता है, सबसे बेहतर विकल्प हैं। यूजर्स से हर बार वापस आने पर पासवर्ड टाइप कराने या स्पलैश पेज दिखाने के बजाय, डिवाइस एंटरप्राइज-ग्रेड WPA2 या WPA3 सुरक्षा का उपयोग करके स्वचालित रूप से प्रमाणित हो जाता है।
हॉस्पिटैलिटी और सार्वजनिक स्थलों पर यह बात बहुत मायने रखती है क्योंकि अतिथि का अनुभव पहले क्लिक से पहले ही शुरू हो जाता है। दोबारा आने वाले अतिथि, सम्मेलन में भाग लेने वाले, या लॉयल्टी सदस्य को बिना किसी बाधा के कनेक्ट होना चाहिए, और कनेक्शन अभी भी पहले पैकेट से ही सुरक्षित रहना चाहिए। पहचान-आधारित अतिथि यात्राओं का उपयोग करने वाले संगठनों के लिए, यह पुराने साझा-कोड मॉडल से एक बड़ा कदम है।
SSO और डायरेक्टरी-समर्थित स्टाफ एक्सेस
कर्मचारियों के लिए, सिंगल साइन-ऑन अधिक आसान रास्ता है। जब WiFi प्रमाणीकरण Microsoft Entra ID, Google Workspace या Okta से जुड़ता है, तो कर्मचारी उसी पहचान का उपयोग करते हैं जिस पर वे पहले से ही अन्य व्यावसायिक ऐप्स के लिए भरोसा करते हैं। इससे पासवर्ड का फैलाव कम होता है और निरस्तीकरण अधिक आसान हो जाता है, क्योंकि पहुंच को मैन्युअल रूप से बनाए रखी गई स्थानीय सूची के बजाय डायरेक्टरी स्थिति से जोड़ा जा सकता है।
यह व्यवहार में ज़ीरो ट्रस्ट का वायरलेस संस्करण है। नेटवर्क यह मानना बंद कर देता है कि शारीरिक रूप से साइट पर होना भरोसेमंद होने के बराबर है, और हर बार जब कोई उपकरण कनेक्ट होता है तो वह पहचान की जांच करना शुरू कर देता है।
विरासत और मिश्रित-उपकरण संपत्तियों के लिए iPSK
हर डिवाइस 802.1X का समर्थन नहीं कर सकता। प्रिंटर, स्कैनर, पुराने टर्मिनल और कुछ बिल्डिंग सिस्टम्स को अभी भी एक अधिक व्यावहारिक मार्ग की आवश्यकता होती है, और यहीं पर iPSK, यानी व्यक्तिगत प्री-शेयर्ड कुंजियाँ, बिल्कुल फिट बैठती हैं। यह हर डिवाइस या समूह को एक अलग क्रेडेंशियल प्रदान करता है बिना हर चीज़ को एक साझा पासवर्ड में डालने के लिए मजबूर किए।
यह विशेष रूप से मिश्रित संपत्तियों में उपयोगी है, जहाँ परिचालन तकनीक और अतिथि उपकरण पूरी तरह से प्रबंधित लैपटॉप के साथ मौजूद होते हैं। आपको यह मानकर चलने की आवश्यकता नहीं होती कि हर एंडपॉइंट सर्टिफिकेट-आधारित प्रमाणीकरण के लिए पर्याप्त रूप से आधुनिक है, फिर भी आपको अलगाव मिल जाता है।
यदि आप क्लाउड RADIUS संदर्भ में प्रमाणीकरण आर्किटेक्चर का मूल्यांकन कर रहे हैं, तो तकनीकी विभाजन को इस क्लाउड RADIUS प्रदाता अवलोकन के साथ पढ़ना उपयोगी है।
व्यावहारिक नियम: बिना किसी परेशानी के अतिथि एक्सेस के लिए Passpoint का उपयोग करें, कर्मचारियों के लिए SSO का उपयोग करें, और उन जिद्दी उपकरणों के लिए iPSK का उपयोग करें जो अभी तक 802.1X का समर्थन नहीं कर सकते हैं।
UK स्पेक्ट्रम का दृष्टिकोण भी मायने रखता है। Ofcom के 5 GHz नियम बैंड को निचले और ऊपरी सब-बैंड में विभाजित करते हैं, और ऊपरी 5.8 GHz ब्लॉक प्रासंगिक मानक को पूरा करने वाले उपकरणों के लिए उच्च अधिकतम विकीर्ण शक्ति, इनडोर में 1 W e.i.r.p. तक की अनुमति देता है। क्लाउड कंट्रोलर जो प्रति-बैंड शक्ति और चैनल नीति का समर्थन करते हैं, वे घने डिप्लॉयमेंट में कवरेज योजना को बेहतर बनाने और हस्तक्षेप के जोखिम को कम करने के लिए उस लचीलेपन का उपयोग कर सकते हैं। Ofcom का 5 GHz फ्रेमवर्क, जैसा कि इस गाइड में संक्षेप में बताया गया है उन कारणों में से एक है कि RF नीति को एक सामान्य चेकबॉक्स के रूप में नहीं माना जाना चाहिए।
शासन (governance) का एक ऐसा मुद्दा भी है जिस पर अक्सर ध्यान नहीं दिया जाता है। क्लाउड-managed WiFi पर सार्वजनिक सामग्री आमतौर पर एनालिटिक्स और केंद्रीय निगरानी को उजागर करती है, लेकिन यह आमतौर पर यह उत्तर नहीं देती है कि लोकेशन एनालिटिक्स, Captive Portal डेटा, या पहचान रिकॉर्ड UK में रहते हैं, EU में स्थानांतरित होते हैं, या कहीं और प्रोसेस किए जाते हैं। हॉस्पिटैलिटी, रिटेल, हेल्थकेयर, या हाउसिंग में UK के खरीदारों के लिए, यह कोई सामान्य बात नहीं है, यह खरीद निर्णय का एक हिस्सा है।
मल्टी-टेनेंट और स्टाफ गेस्ट WiFi फ़्लो
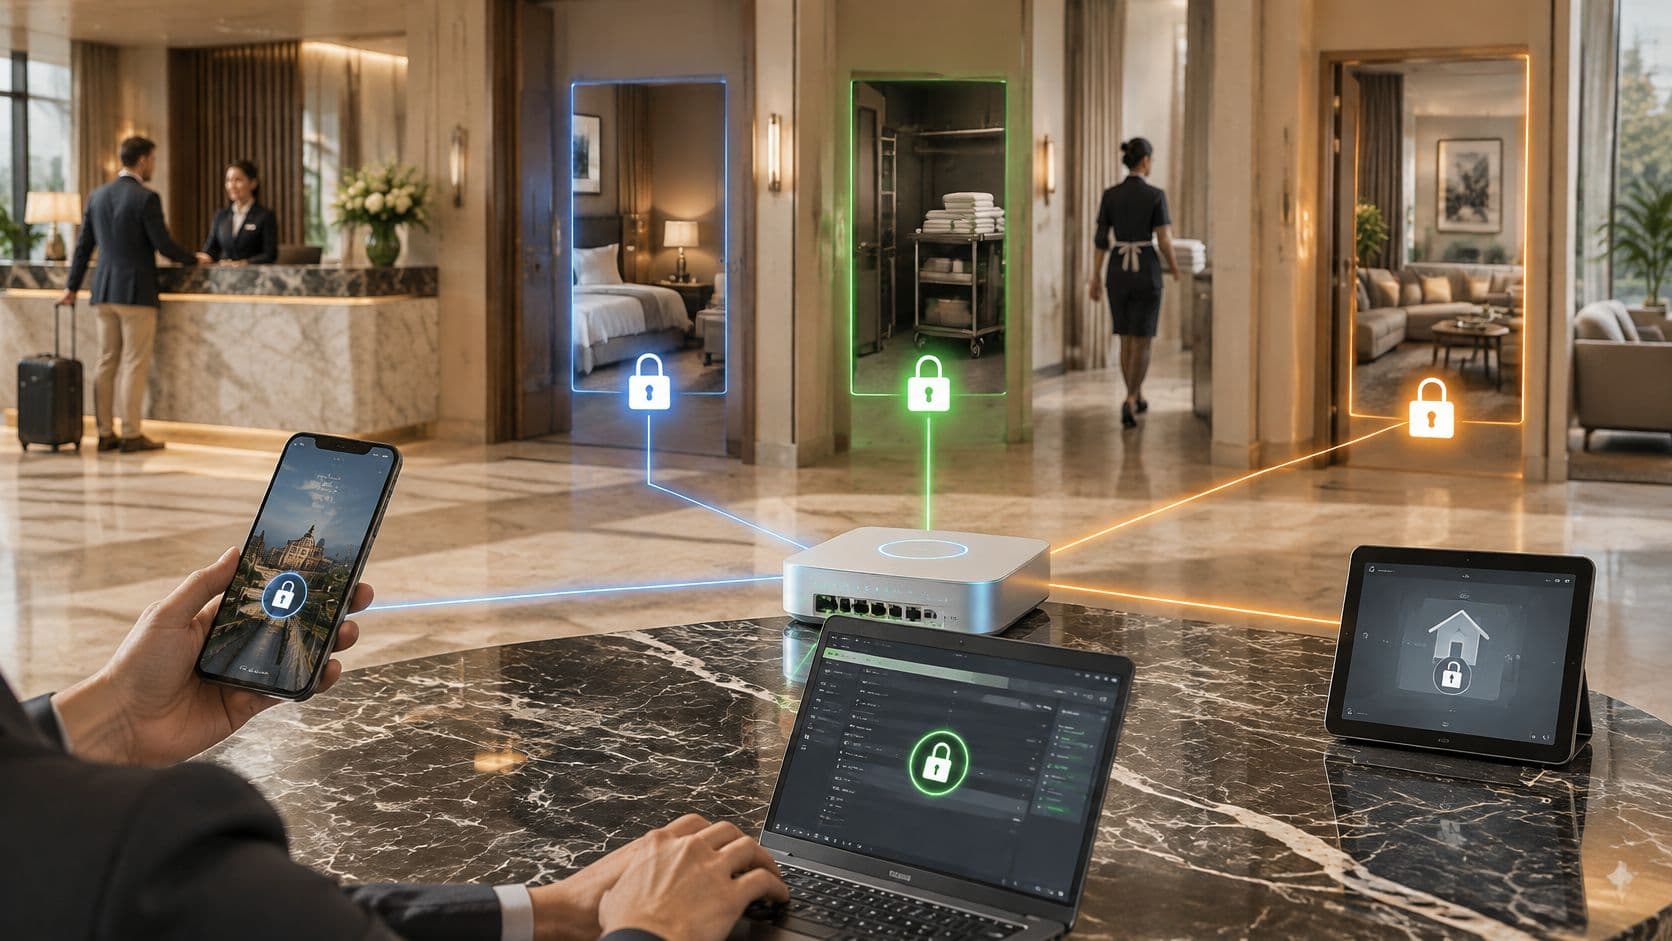
सबसे मजबूत क्लाउड WiFi परिनियोजन (deployments) न केवल उपयोगकर्ताओं को ऑथेंटिकेट करते हैं, बल्कि उनकी यात्राओं को भी स्पष्ट रूप से विभाजित करते हैं। एक होटल अतिथि, एक स्टाफ सदस्य, और एक किरायेदार सभी एक ही इमारत में आ सकते हैं और रिसेप्शन पर किसी के भी कंट्रोलर को छुए बिना पूरी तरह से अलग नेटवर्क अनुभव प्राप्त कर सकते हैं।
व्यवहार में गेस्ट, स्टाफ और किरायेदार के फ्लो
एक अतिथि होटल में आता है, लैपटॉप खोलता है, और यदि अतिथि उस प्रकार की सहज पहुंच के लिए नामांकित है तो डिवाइस Passpoint के माध्यम से कनेक्ट हो जाता है। यदि नहीं, तो अतिथि एक ब्रांडेड स्प्लैश पेज पर पहुंचता है, शर्तों को स्वीकार करता है, और तुरंत ऑनलाइन हो जाता है। मुख्य बात पोर्टल स्वयं नहीं है, बल्कि यह है कि हर फ्रंट डेस्क टीम को एक अलग प्लेबुक सौंपे बिना संपत्तियों में अनुभव को मानकीकृत किया जा सकता है।
स्टाफ का कोई सदस्य एक अलग प्रक्रिया का पालन करता है। वे Entra ID या Okta के साथ प्रमाणित होते हैं, सिस्टम उनके डायरेक्टरी स्टेटस की जांच करता है, और उनके अकाउंट में बदलाव होने पर एक्सेस स्वचालित रूप से प्रदान या वापस ले लिया जाता है। यह एक स्पष्ट परिचालन लाभ है, क्योंकि जब HR कोई अकाउंट बंद करता है तो आपको किसी कर्मचारी द्वारा WiFi पासवर्ड हटाने की याद रखने पर निर्भर नहीं रहना पड़ता।
छात्र आवास या बिल्ड-टू-रेंट ब्लॉक में रहने वाले किरायेदार की तीसरी आवश्यकता होती है। उन्हें नेटवर्क को कॉर्पोरेट VPN जैसा महसूस कराए बिना, व्यक्तिगत एक्सेस, स्थिर प्रदर्शन और पड़ोसियों से अलगाव की आवश्यकता होती है। क्लाउड-प्रबंधित नीति उन यूजर्स को अलग सेगमेंट में मैप कर सकती है और बिलिंग, सपोर्ट और उपयोग के रिकॉर्ड को अलग रख सकती हैं।
परिचालन का निष्कर्ष सरल है। क्लाउड WiFi प्रबंधन तीन मैन्युअल वर्कफ़्लो को एक पॉलिसी फ्रेमवर्क में बदल देता है। समय की बचत यहीं से होती है, और यही कारण है कि यह मॉडल उन स्थानों पर अच्छी तरह से काम करता है जहाँ नेटवर्क केवल एक IT उपयोगिता नहीं, बल्कि सेवा का एक हिस्सा है।
Purple का मल्टी-टेनेंट दृष्टिकोण इस प्रकार के प्रवाह प्रबंधन का एक उदाहरण है, जिसमें एक क्लाउड-प्रबंधित लेयर के तहत अलग अतिथि, कर्मचारी और निवासी पहुंच पैटर्न शामिल हैं। यदि आप तुलना कर रहे हैं कि विभिन्न प्लेटफ़ॉर्म अलगाव के बारे में कैसे सोचते हैं, तो उनकी मल्टी-tenant WiFi गाइड उपयोगी है।
संचालन टिप: यदि आपके डिज़ाइन दस्तावेज़ों में गेस्ट जर्नी और स्टाफ जर्नी बिल्कुल एक जैसी दिखती हैं, तो इसका मतलब है कि कॉन्फ़िगरेशन अभी तक पूरी तरह से परिपक्व नहीं है।
डिप्लॉयमेंट और माइग्रेशन के चरण
क्लाउड माइग्रेशन तब खराब होता है जब टीमें इसे केवल हार्डवेयर के बदलाव की तरह मानती हैं। वास्तव में, सबसे व्यवस्थित रोलआउट चरणबद्ध, सामान्य और अत्यधिक सत्यापित होते हैं। बदलाव के दौरान आप जितनी कम समस्याएं पैदा करेंगे, अगले महीने टाले जा सकने वाले नुकसानों को ठीक करने में समय बर्बाद होने की संभावना उतनी ही कम होगी।
डैशबोर्ड से नहीं, बल्कि परिवेश से शुरुआत करें
पहला काम मूल्यांकन है। एक्सेस पॉइंट्स की सूची बनाएं, नोट करें कि कौन से दोबारा उपयोग करने योग्य हैं, अपने पहचान स्रोतों का मानचित्रण करें, और उन SSIDs का दस्तावेजीकरण करें जिन्हें इस बदलाव के बाद भी बनाए रखने की आवश्यकता है। यदि आप यहाँ निर्भरता श्रृंखला को छोड़ देते हैं, तो प्रवासन केवल एक अनुमान बन कर रह जाता है।
इसके बाद पायलट डिप्लॉयमेंट आता है। Purple Meraki, Aruba, Ruckus, Mist, और UniFi सहित वेंडर्स के साथ काम करता है, जो हार्डवेयर की बाधाओं को कम करता है जब आप सब कुछ हटाने के बजाय मौजूदा बुनियादी ढांचे को बनाए रखना चाहते हैं। यह तब उपयोगी होता है जब लक्ष्य पूरे नेटवर्क को बदलने के बजाय क्लाउड-प्रबंधित कंट्रोल लेयर स्थापित करना हो।
चरणों में कट ओवर करें
पैरेलल रन सबसे सुरक्षित तरीका है। जब तक क्लाउड प्लेटफ़ॉर्म का परीक्षण उपयोगकर्ताओं के एक छोटे समूह पर किया जा रहा हो, तब तक पुराने सिस्टम को चालू रखें, फिर एक-एक करके साइटों को माइग्रेट करें। पायलट प्रोजेक्ट में सामान्य स्टाफ ट्रैफ़िक, गेस्ट ऑनबोर्डिंग और कोई भी लेगेसी डिवाइस शामिल होने चाहिए जो आमतौर पर तकनीकी समस्याएँ पैदा करते हैं।
व्यावहारिक नियम: माइग्रेशन को तब तक सफल न घोषित करें जब तक कि एक ही साइट पर प्रमाणीकरण (authentication), रोमिंग और एनालिटिक्स सभी एक साथ काम न करने लगें।
आम गलतियाँ अनुमानित होती हैं। टीमें मान लेती हैं कि प्रत्येक एपी का पुन: उपयोग किया जा सकता है, डायरेक्टरी इंटीग्रेशन के काम को कम आंकती हैं, या अनुबंध पर हस्ताक्षर करने से पहले यूके डेटा हैंडलिंग की जांच करना भूल जाती हैं। ये ऐसी गलतियाँ हैं जिन्हें रोका जा सकता है, लेकिन केवल तभी जब आप रोलआउट से पहले उनकी समीक्षा करें, बाद में नहीं।
डिप्लॉयमेंट प्रक्रिया का अंत सत्यापन के साथ होना चाहिए, न कि केवल उत्साह के साथ। किसी भी पुरानी चीज़ को हटाने से पहले पुष्टि करें कि पोर्टल काम करता है, डायरेक्टरी सिंक अपेक्षा के अनुरूप काम करता है, और डैशबोर्ड सही टेलीमेट्री एकत्र कर रहा है। यही माइग्रेशन को एक महंगा प्रयोग बनने से रोकता है।
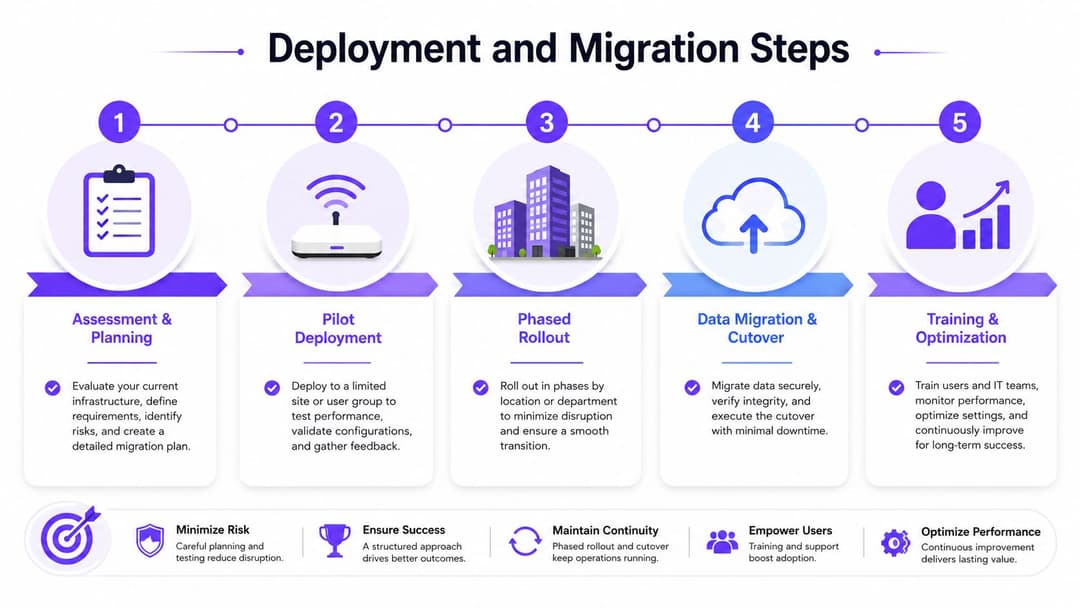
एनालिटिक्स और व्यावसायिक मूल्य
वायरलेस एनालिटिक्स केवल तभी मायने रखता है जब वह किसी निर्णय को बदलता है। यदि यह किसी होटल मैनेजर को सेवा समस्याओं को पहचानने, किसी रिटेल टीम को रुकने के पैटर्न को समझने, या किसी हेल्थकेयर ऑपरेटर को अधिक सुरक्षित रूप से उपकरणों को खंडित करने में मदद नहीं करता है, तो ग्राफ़ से भरा डैशबोर्ड केवल एक शोर है।
बेहतर एनालिटिक्स वास्तव में आपको क्या बताते हैं
175 संगठनों के एक UK सर्वेक्षण में पाया गया कि 49% उत्तरदाता प्रत्येक वर्ष अपने WiFi नेटवर्क के रख-रखाव पर 100 घंटे से कम समय बिताते हैं, और रिपोर्ट में कहा गया है कि आतिथ्य (हॉस्पिटैलिटी) क्षेत्र रख-रखाव पर सबसे अधिक समय बिताने वाला क्षेत्र था। उसी रिपोर्ट में पाया गया कि आधे से अधिक संगठन दिन में कई बार WiFi नेटवर्क स्थिति की जाँच करते हैं, 98% इंस्टॉलेशन से पहले और बाद में सर्वेक्षण करते हैं, और 91% स्पेक्ट्रम विश्लेषण का उपयोग करते हैं। OpenReality की स्टेट ऑफ WiFi 2018 रिपोर्ट दर्शाती है कि क्लाउड विजिबिलिटी और केंद्रीकृत निदान कोई अलग विचार नहीं थे, वे पहले से ही सामान्य संचालन का हिस्सा थे।
यह परिचालन पैटर्न बताता है कि एनालिटिक्स मूल्यवान क्यों हैं। यदि आपकी टीम दिन भर में बार-बार नेटवर्क की स्थिति की जांच कर रही है, तो एक क्लाउड डैशबोर्ड लक्षण और निदान के बीच के समय को कम कर सकता है। यदि आप स्थापना से पहले और बाद में पहले से ही सत्यापन कर रहे हैं, तो केंद्रीय एनालिटिक्स आपको प्रत्येक साइट को एक अलग मामले के रूप में देखने के बजाय साइटों की तुलना करने में मदद करते हैं।
वर्टिकल के अनुसार KPI
आतिथ्य टीमें आमतौर पर अतिथि अनुभव, वापसी यात्राओं, ठहरने के समय, और क्या ऑनबोर्डिंग अनाड़ी के बजाय ब्रांडेड महसूस होती है, इसकी परवाह करती हैं। खुदरा टीमें यह जानना चाहती हैं कि किन क्षेत्रों पर ध्यान दिया जाता है, WiFi सहभागिता भौतिक गतिविधि के साथ कैसे मेल खाती है, और क्या अभियान व्यवहार को बढ़ावा देते हैं। स्वास्थ्य सेवा को डिवाइस घनत्व दृश्यता, अनुपालन लॉगिंग, और रोगी या आगंतुक प्रवाह के स्पष्ट दृष्टिकोण की आवश्यकता होती है। संपत्ति टीमें आमतौर पर अधिभोग, सुविधा के उपयोग, और क्या नेटवर्क एक ऐसे निवासी अनुभव का समर्थन करता है जो पूरे दिन सपोर्ट कॉल को ट्रिगर नहीं करता है, इस पर ध्यान केंद्रित करती हैं।
इसका मूल्य इन सिग्नलों को अन्य प्रणालियों से जोड़ने से मिलता है। CRM कनेक्टर्स और मार्केटिंग ऑटोमेशन टूल स्थानों को फ़र्स्ट-पार्टी WiFi डेटा को फ़ॉलो-अप यात्राओं, सहमति-आधारित जुड़ाव और बेहतर एट्रिब्यूशन में बदलने की अनुमति देते हैं। यह नेटवर्क टीम के काम को प्रतिस्थापित नहीं करता है, लेकिन यह नेटवर्क को बैक-ऑफिस उपयोगिता के बजाय व्यावसायिक बातचीत का एक हिस्सा जरूर बनाता है।
आप देख सकते हैं कि विक्रेता इसे Purple के WiFi एनालिटिक्स गाइड में अधिक विस्तार से कैसे प्रस्तुत करते हैं, खासकर यदि आप इसकी तुलना कर रहे हैं कि डैशबोर्ड क्या प्रदर्शित करता है बनाम व्यवसाय किसका उपयोग कर सकता है।
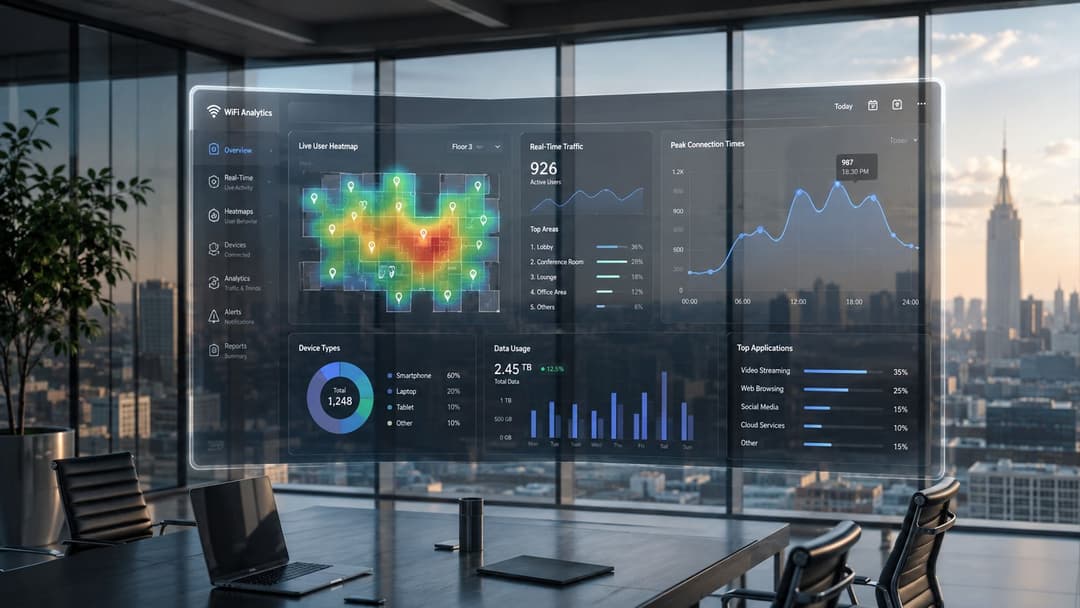
उपयोगी डैशबोर्ड वह है जो किसी निर्णय को त्वरित बनाता है, न कि वह जो केवल दीवार की शोभा बढ़ाता है।
सही प्लेटफॉर्म का चयन करना
सही क्लाउड WiFi प्लेटफ़ॉर्म वह है जो आपके ऑथेंटिकेशन मॉडल, आपके हार्डवेयर की वास्तविकता और आपकी अनुपालन संबंधी आवश्यकताओं के अनुकूल हो। यह सुनने में स्पष्ट लग सकता है, लेकिन कई टीमें अब भी केवल डेमो की चमक-दमक देखकर खरीदारी करती हैं और बाद में उन्हें पता चलता है कि उन्हें उन सुविधाओं की आवश्यकता है जो प्लेटफ़ॉर्म सपोर्ट ही नहीं करता।
हस्ताक्षर करने से पहले क्या जांचें
प्रमाणीकरण से शुरू करें। यदि आपको मेहमानों के लिए Passpoint या OpenRoaming, कर्मचारियों के लिए SSO, और लेगेसी उपकरणों के लिए iPSK की आवश्यकता है, तो प्लेटफॉर्म को इन तीनों का सुचारू रूप से समर्थन करना होगा। यदि यह उनमें से केवल एक को ही अच्छी तरह से संभाल पाता है, तो आप अंततः एक और सिस्टम जोड़ देंगे और उसी जटिलता को फिर से बना देंगे जिसे आप हटाने की कोशिश कर रहे थे।
फिर पहचान और अनुपालन पक्ष की जांच करें। Entra ID, Google Workspace, और Okta एकीकरण को देखें, पूछें कि टेलीमेट्री और पोर्टल डेटा कहां स्टोर किया जाता है, और सत्यापित करें कि वेंडर UK रेजीडेंसी और GDPR अपेक्षाओं को कैसे संभालता है। जब आपका वायरलेस प्लेटफॉर्म फ़र्स्ट-पार्टी डेटा सोर्स के रूप में भी काम करता है, तो डेटा का स्थान कोई कानूनी फुटनोट नहीं रह जाता।
हार्डवेयर कम्पैटिबिलिटी भी मायने रखती है। एक अच्छे प्लेटफ़ॉर्म को तब तक आपको पुराने हार्डवेयर को पूरी तरह से बदलने के लिए मजबूर नहीं करना चाहिए जब तक कि आपने पहले से ही यह निर्णय न ले लिया हो कि यही सही कदम है। इसे आपके वर्तमान एपी (APs) के मिश्रण के साथ भी काम करना चाहिए, क्योंकि अधिकांश वास्तविक परिवेश पूरी तरह से एक समान और नए सेटअप नहीं होते हैं।
एक व्यावहारिक चयन दृष्टिकोण
Purple इस क्षेत्र में एक विकल्प है। यह क्लाउड RADIUS प्रबंधन, प्रमाणीकरण और नीति के लिए एक एकल क्लाउड डैशबोर्ड, और मौजूदा एक्सेस पॉइंट संपदा में अतिथि, कर्मचारी और मल्टी-टेनेंट प्रवाह के लिए सहायता प्रदान करता है। यदि कोई प्लेटफ़ॉर्म एक ही बातचीत में यह नहीं बता सकता कि वह पहचान, अलगाव, एनालिटिक्स और डेटा गवर्नेंस को कैसे संभालता है, तो तलाश जारी रखें।
सबसे सरल खरीदारी नियम यह है। एक ऐसा प्लेटफॉर्म चुनें जो नए ब्लाइंड स्पॉट बनाए बिना मैन्युअल काम को कम करता हो। यदि यह प्रमाणीकरण में सुधार करता है, नीति को केंद्रीकृत करता है, और आपको डेटा हैंडलिंग पर एक मजबूत उत्तर देता है, तो यह अपना काम कर रहा है।
यदि आप क्लाउड WiFi रोलआउट की योजना बना रहे हैं, तो अपने वर्तमान सेटअप के मुकाबले प्रमाणीकरण प्रवाह, मल्टी-साइट पॉलिसी नियंत्रण और एनालिटिक्स की तुलना करने के लिए Purple का उपयोग करें। यह देखने के लिए Purple पर जाएं कि कैसे क्लाउड-प्रबंधित वायरलेस बिना किसी हार्डवेयर रिप-एंड-रिप्लेस के अतिथि पहुंच, कर्मचारी पहचान और मल्टी-टेनेंट अलगाव का समर्थन कर सकता है।