Cloud WiFi architecture and TCO evaluator
Model enterprise wireless total cost of ownership, controller elimination savings, Cloud RADIUS 802.1X throughput, and multi-tenant guest isolation across your venue estate.
Total cost of ownership breakdown: on-prem controllers vs cloud management
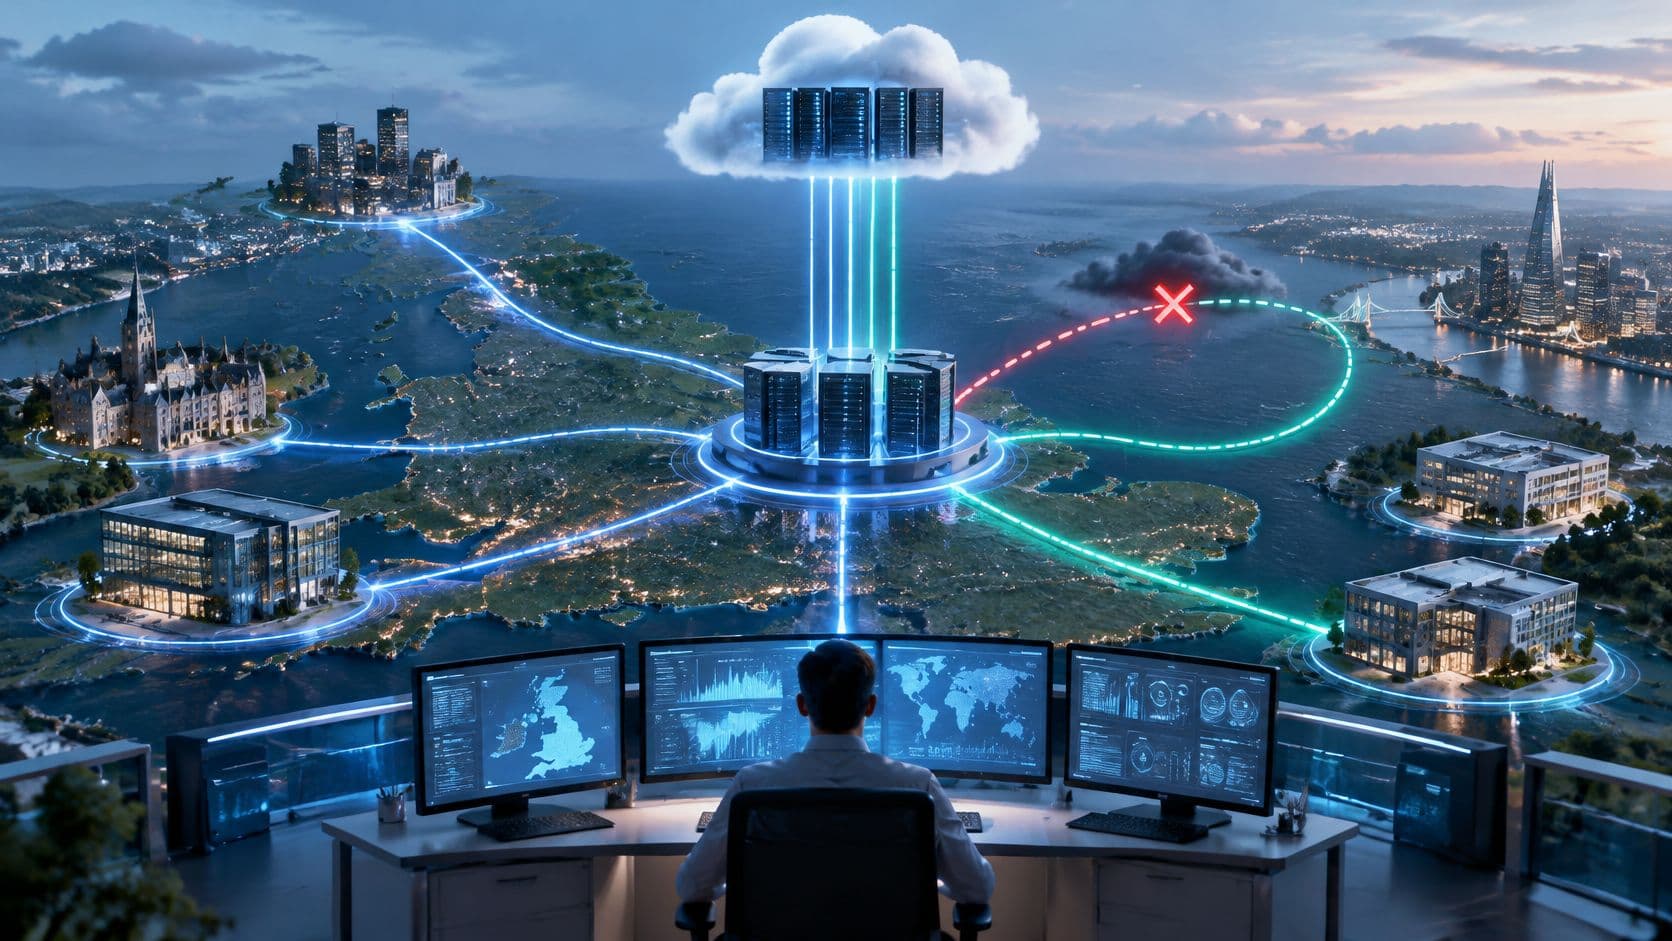
Traditional on-premises wireless relies on clustered hardware Wireless LAN Controllers (WLCs) in comms rooms. Cloud management shifts the control plane to the cloud while keeping user data traffic local on site switches, eliminating controller hardware refresh cycles.
- High availability controller pairs required per core data centre
- Recurring hardware maintenance & SmartNet / vendor support contracts
- Manual firmware patching requiring maintenance windows and site downtime
- Config drift between multi-branch locations causing policy discrepancies
- Zero-touch AP provisioning: plug into PoE switch, downloads cloud policy
- Automated firmware management with canary deployment schedules
- Centralized multi-tenant guest analytics and marketing data synchronization
- Autonomous local data plane survivability during internet dropouts
您有五個站點、三種訪客登入方式、一堆舊型 AP,而管理層還是有人在問,為什麼排除 WiFi 故障花的時間比算薪資還要長。這就是雲端 WiFi 管理要解決的問題。它為您提供一個用於存取、策略和可視性的單一控制層,這樣您就不用在不同的地方分別追蹤憑證、控制器記錄和訪客投訴了。
向雲端監管的轉移並非空談。IDC 表示,雲端管理的企業級 WLAN 在 2015 年僅占整個企業級 WLAN 基礎架構市場的 20% 以下,並預測在 2020 年前將超過三分之一。IDC 還表示,雲端管理的企業級 WLAN 基礎架構和管理服務市場將從 2015 年的 11 億美元增長到 2020 年的 33 億美元,這反映了企業從本地控制器蔓延快速轉向集中管理無線營運的趨勢。IDC 的雲端管理 WLAN 商業案例 明確指出了這一潛在趨勢,雲端正是企業級無線多年來一直朝向的發展方向。
什麼是雲端 WiFi 管理
雲端 WiFi 管理是指從中央雲端平台(而非放置在機房的控制器)執行無線配置、監控和策略。實際而言,它讓工程師能夠從瀏覽器變更 SSID、推播安全策略、檢視用戶端健全狀況,並追蹤多個站點的故障,而無需分別登入每個位置。
舊型模式很容易辨識。站點使用共享密碼、本機控制器,之後可能再加上 Captive Portal,而疑難排解則是在使用者抱怨或儀表板顯示紅色警示時才開始。這種做法在組織擴張之前還行得通,因為每一個新站點都會增加憑證、韌體和原則發生偏差的風險。
雲端管理無線網路改變的是控制點,而不是物理原理。基地台仍然在本地傳輸流量,但管理層位於雲端,因此配置、遙測和存取規則在各個分部、飯店、診所或住宅大樓之間保持統一標準。對於分散式組織而言,這就是單一營運模式與一堆本地特例之間的區別。
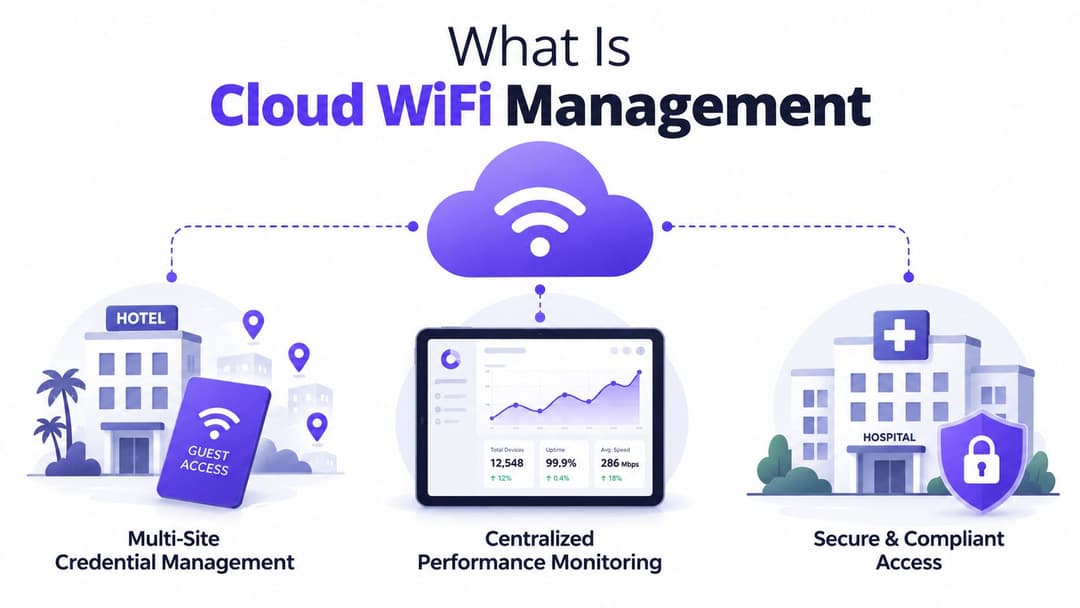
從共用密碼走向基於身分識別的存取控制
共用密碼是大多數網路剛開始時所使用的簡單粗暴工具。它們易於部署,但也很難乾淨俐落地撤銷、難以進行適當的細分,且當員工、訪客、承包商和租戶都需要不同的存取結果時,就會顯得非常尷尬。
雲端平台讓您能夠以身分識別感知的策略取代那種混亂局面。接待員、護士和訪客都可以透過相同的無線架構進行連線,但他們不應該進入同一個網路位置,也不應該擁有相同的權限。在實際運作中,這意味著存取層必須辨識使用者是誰、他們使用的是什麼裝置,以及他們正試圖建立什麼類型的連線工作階段。
實用規則:如果您的無線網路設計仍然依賴每個人都知道同一個密碼,那麼您管理的是便利性,而不是存取控制。
雲端 WiFi 管理的價值在於一致性。一旦企業定義了使用者如何進行驗證、流量在何處進行分割以及如何記錄使用情況,這些規則就可以從單一位置套用到每個站點。當您試圖在混合的資產中保持訪客存取、員工存取和受管制流量的一致時,這一點至關重要。它還為特定業務的驗證選擇(例如 OpenRoaming、SSO 或 iPSK)建立了更清晰的路徑,因為這些方法可以與您所需的存取結果相綁定。飯店可能最關心快速的訪客登入,診所可能最關心更嚴格的身份控制,而多租戶站點可能最關心在不為每個樓層建立自訂無線例外的情況下將一個租戶與另一個租戶隔離開來。雲端控制面板為您提供了一個強制執行該邏輯的單一位置,同時仍將基地台流量保留在本地。
雲端 WiFi 管理也提出了一個企業買家不容忽視的問題,特別是在英國。如果該平台在您偏好的管轄區之外處理驗證資料、用戶端記錄或位置相關的遙測資料,您需要了解這些資料儲存在哪裡、誰可以存取,以及廠商如何處理隱私與保留。在實務上,這是架構決策的一部分,而非法律附註。在部署開始之前,網路團隊應該要能夠解釋營運便利性與資料落地之間的折衷方案。
雲端與地端 WiFi 管理的比較
當分公司斷線、使用者持續嘗試連線時,問題不在於 WLAN 是否運作。問題在於誰必須去處理它、原則存放在哪裡,以及需要花多少時間來修正下一個偏離設定的站點。在地部署的無線管理仍有其一席之地,但其要求極高。您必須購買控制器、進行維護、修補、確保其安全,並在容量不足或支援終止時進行更換。雲端管理的 WiFi 將這些職責轉移到服務模式中,這改變了網路團隊的成本結構與工作負擔。
最顯而易見的權衡是資本支出與營運支出的對比。地端部署通常意味著本地硬體、機架空間、韌體維護以及您需要全程負責的生命週期。雲端管理系統則將其轉化為訂閱制的控制與集中式管理,這在您拓展新據點或支援分散式資產時,更容易證明其投資合理性。
營運上的轉變
IDC 的分析師將向管理式無線的轉變與減少控制器複雜性以及簡化多個站點監控的壓力聯結在一起。這並沒有消除對網路工程的需求,但確實改變了工作發生的地點。團隊不再需要在本地設備上逐步進行變更,而是將更多時間花在策略、可視性和部署紀律上。有關該商業案例的實用總結,請參閱 Purple 對於雲端 RADIUS 供應商的總覽。
當您增加據點時,實際的差異就會顯現。地端管理往往透過增加更多硬體設備,或在較弱的連線鏈結上延伸集中控制來進行擴充。雲端管理則是將站點添加到相同的原則模型中來進行擴充,這對於零售業、餐飲旅宿業和多租戶物業來說更為合適。
| 評估標準 | 在地部署 | 雲端管理 |
|---|---|---|
| 控制點 | 本機控制器 | 中央雲端儀表板 |
| 硬體負擔 | 較高 | 較低 |
| 多站點一致性 | 較難維護 | 較易標準化 |
| 營運人力 | 更多手動操作 | 更少重複性管理 |
| 擴展 | 硬體導向 | 原則導向 |
困難的部分不在於讓 WiFi 上線。而是在網路每週都在變化的情況下,如何讓五個、五十個或五百個位置保持一致。
連線彈性與韌性通常是買家最擔心的部分,這點確實合情合理。在設計良好的雲端架構中,使用者流量保持在本地傳輸,因此管理層的斷線並不會阻止 AP 依據其最後已知的設定繼續傳輸流量。這意味著雲端管理改變的是您控制網路的方式,而不是網路是否能繼續為使用者提供服務。
安全性與驗證方法
安全性是雲端 WiFi 管理的核心價值所在。平台選擇的重要性,其實次於底層的驗證模型,因為不正確的權限指派流程會產生支援工單、合規摩擦與脆弱的存取控制,無論儀表板看起來多麼精美都無濟於事。
OpenRoaming、Passpoint 與無縫訪客存取
在環境支援的情況下,OpenRoaming 和 Passpoint(也稱為 Hotspot 2.0)是訪客與漫遊存取最乾淨俐落的選擇。不需要讓使用者每次返回時都輸入密碼或盯著歡迎頁面,裝置會使用企業級的 WPA2 或 WPA3 安全性進行自動驗證。
這在餐飲旅宿業和麵向公眾的場所中非常重要,因為訪客體驗在第一次點擊之前就已經開始了。再次到訪的旅客、會議與會者或會員應能無縫連線,且連線從第一個封包開始就應受到保護。對於使用基於身分識別之訪客旅程的組織來說,這比舊有的共享密碼模式有了巨大的提升。
SSO 與目錄導向的員工存取
對於員工而言,單一登入是更乾淨俐落的途徑。當 WiFi 驗證與 Microsoft Entra ID、Google Workspace 或 Okta 整合時,員工可以使用他們在其他企業應用程式中已信賴的相同身分識別。這減少了密碼氾濫的問題,並使停用權限變得更加容易,因為存取權限可以與目錄狀態連動,而不需要手動維護本地清單。
這是實踐零信任的無線網路版本。網路不再假設身處實體現場就等同於被信任,而是開始在每次裝置連線時檢查身分。
適用於舊型和混合裝置環境的 iPSK
並非所有裝置都支援 802.1X。印表機、掃描器、舊型終端機以及某些建築系統仍需要更實用的連線途徑,這正是 iPSK(個別預先共用金鑰)能發揮關鍵作用之處。它能為每個裝置或群組提供獨立的憑證,而無需將所有裝置強制納入同一個共用密碼中。
這在混合型環境中特別有用,因為在這種環境中,營運技術和訪客裝置與完全託管的筆記型電腦並存。您無需假裝每個端點都足夠現代化以進行憑證架構驗證,即可獲得隔離效果。
如果您正在雲端 RADIUS 的環境下評估驗證架構,那麼這篇 cloud RADIUS 供應商概述 非常值得與技術拆解一同閱讀。
實用規則:使用 Passpoint 實現無摩擦的訪客存取、使用單一登入(SSO)供員工使用,並使用 iPSK 處理那些尚無法支援 802.1X 的頑固裝置。
英國的頻譜角度也至關重要。Ofcom 的 5 GHz 規範將該頻段拆分為低頻段與高頻段,而較高的 5.8 GHz 區段允許更高的最大輻射功率,對於符合相關標準的設備,室內最高可達 1 W e.i.r.p.。支援單一頻段功率與通道原則的雲端控制器,可以利用這種彈性來改善覆蓋規劃,並降低高密度部署中的干擾風險。本指南中摘要的 Ofcom 5 GHz 架構,正是射頻原則不應被視為一般通用勾選欄位的原因之一。
此外,還有一個經常被忽視的治理問題。關於雲端管理 WiFi 的公開資料往往側重於分析和集中監控,但通常不會解答位置分析、Captive Portal 數據或身分記錄是保留在英國、移至歐盟,還是在其他地方進行處理。對於餐飲旅宿業、零售業、醫療保健業或住宅物業的英國買家來說,這不是微不足道的小事,而是採購決策的重要部分。
多租戶與員工訪客 WiFi 流程
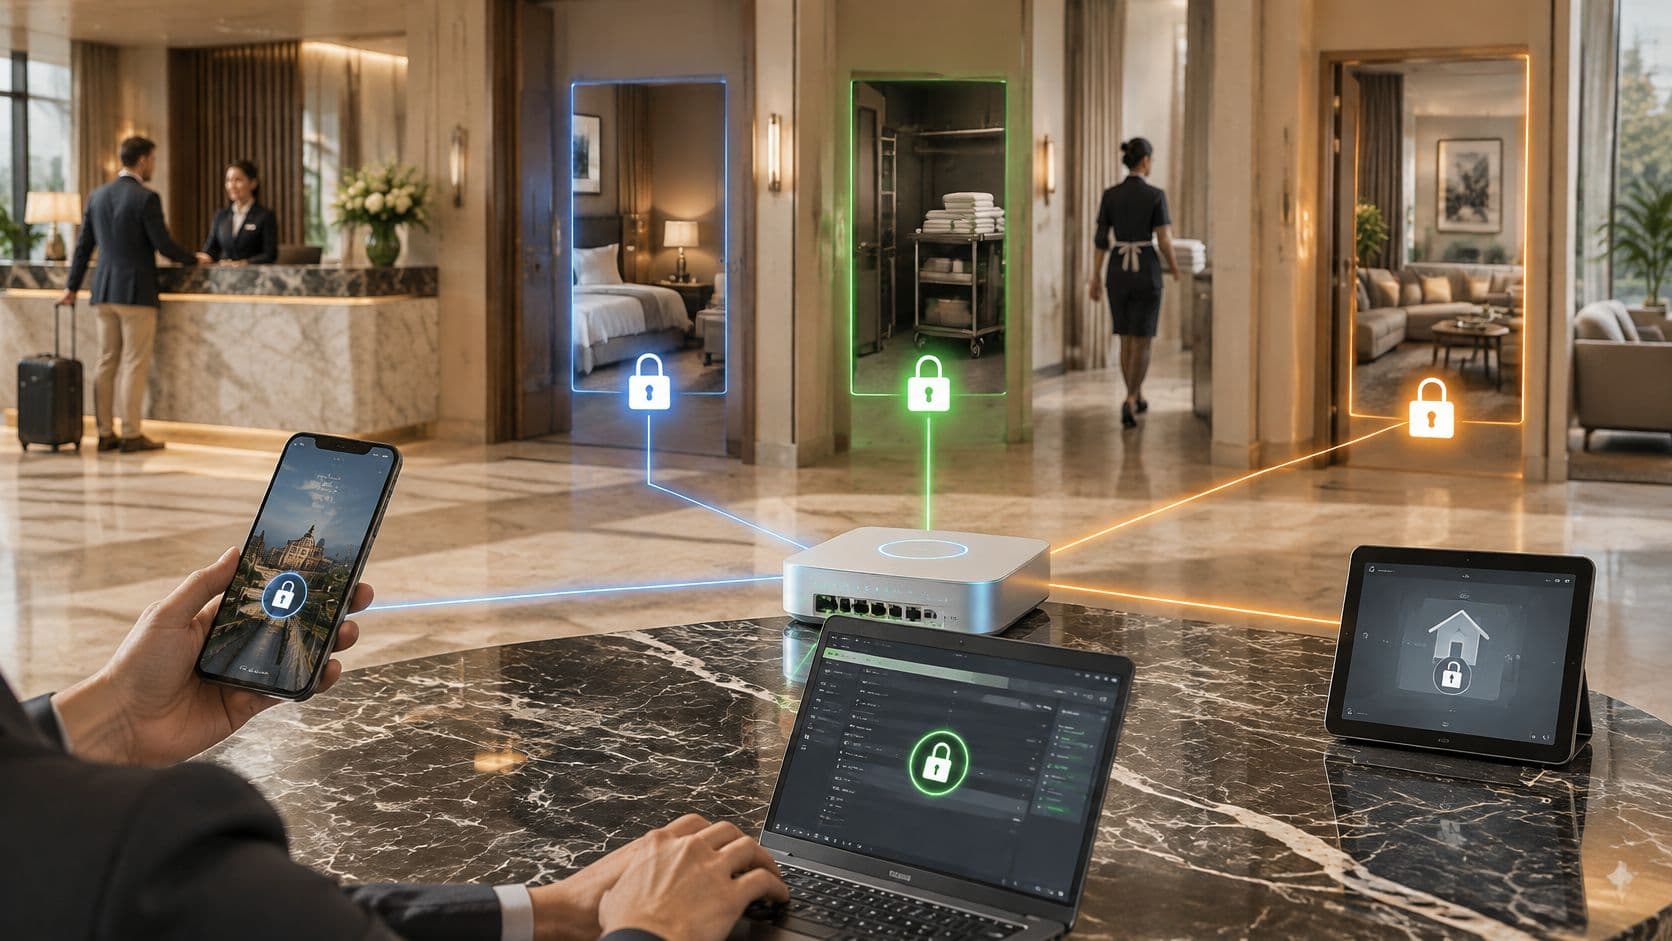
最強大的雲端 WiFi 部署不僅能驗證使用者,還能清晰地分離不同的使用歷程。飯店賓客、工作人員和租戶都可以走進同一棟大樓,獲得完全不同的網路結果,而接待處的任何人都無需操作控制器。
實務中的訪客、員工與租戶流程
旅客抵達飯店,打開筆記型電腦,如果已註冊這種無縫存取方式,裝置就會透過 Passpoint 自動連線。如果沒有,旅客則會進入品牌專屬的歡迎頁面,接受條款,然後快速上網。重點不在於門戶頁面本身,而是可以在不同物業之間將這種體驗標準化,而不需要給每個前台團隊發放不同的操作手冊。
員工的流程則完全不同。他們使用 Entra ID 或 Okta 進行驗證,系統會檢查其目錄狀態,並在帳戶發生變更時自動授予或撤銷存取權限。這是一個顯著的營運優勢,因為您不必依賴特定人員在人資部門關閉帳戶時,還要記得刪除 WiFi 密碼。
學生宿舍或建設租賃(build-to-rent)大樓的租戶則有第三種需求。他們需要個人存取權限、穩定的效能以及與鄰近用戶的隔離,同時又不能讓網路使用起來感覺像公司 VPN。雲端管理的原則可以將這些使用者對應到獨立的分段,並保持帳單、支援和使用記錄的區隔。
營運上的收穫很簡單。雲端 WiFi 管理將三個手動工作流程整合為一個原則框架。這就是節省時間的來源,也是為什麼該模式在網路屬於服務的一部分,而不僅僅是 IT 工具的場所中運作良好的原因。
Purple 的多租戶方法是這種流程處理的一個範例,在單一雲端管理層下提供獨立的訪客、員工和住戶存取模式。他們的多租戶 WiFi 指南 在您比較不同平台如何看待隔離架構時非常實用。
營運提示:如果在您的設計文件中,訪客流程與員工流程看起來完全相同,這代表該設定尚未成熟。
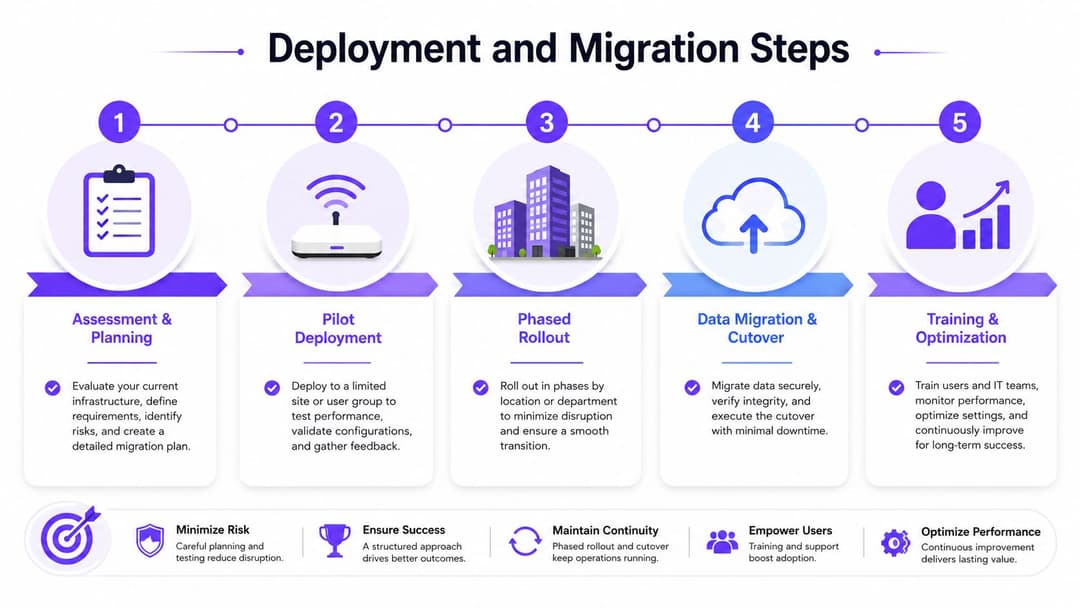
部署與轉移步驟
當團隊將雲端移轉視為單純的硬體更換時,移轉過程通常會很不順利。實際上,最乾淨俐落的部署是分階段、平淡無奇且經過嚴格驗證的。您在轉換期間製造的混亂越少,接下來一個月內花時間修正可避免錯誤的可能性就越低。
從環境開始,而不是從儀表板開始
第一項工作是評估。盤點無線基地台、記錄哪些值得重複使用、對應您的身分識別來源,並記錄在遷移過程中需要保留的 SSID。如果您在這裡漏掉了依賴關係鏈,遷移就會變成憑空猜測。
接下來是試點部署。Purple 支援包括 Meraki、Aruba、Ruckus、Mist 和 UniFi 在內的廠商,當您希望保留現有設備而非全盤汰換時,這能減少硬體相容性的阻礙。當目標是建立雲端管理的控制層,而非全面更換網路時,這非常實用。
分階段切換
平行運作是最安全的模式。在針對一小群使用者測試雲端平台的同時,保持舊系統正常運作,然後逐一移轉各個站點。試點測試應包含一般員工流量、訪客上網流程,以及任何通常會引發邊緣情況的舊版裝置。
實用規則:在同一個場域中,驗證、漫遊和分析功能共同運作正常之前,切勿宣佈轉移成功。
常見的錯誤是可以預測的。團隊往往假設每個 AP 都可以重複使用、低估了目錄整合的工作,或者在簽署合約前忘記確認英國的資料處理規範。這些都是可以避免的錯誤,但前提是您必須在部署前進行評估,而不是在部署後。
部署流程應該以驗證結束,而非以熱情收尾。在除役任何舊系統之前,請先確認入口網站正常運作、目錄同步符合預期,且儀表板正在收集正確的遙測資料。這能避免系統移轉變成一場昂貴的實驗。
分析與商業價值
無線網路分析只有在能改變決策時才有意義。如果一個充滿圖表的儀表板無法幫助飯店經理發現服務問題、無法協助零售團隊了解停留模式,或者無法讓醫療保健營運商更安全地細分裝置,那麼它就只是噪音。
卓越分析能為您帶來的實際洞察
一項針對 175 家企業的英國調查發現,49% 的受訪者每年花費少於 100 小時來維護其 WiFi 網路,報告指出餐飲旅宿業是花費最多時間進行維護的產業。同一份報告發現,超過半數的企業每天會檢查數次 WiFi 網路狀態,98% 的企業在安裝前後進行檢測,而 91% 的企業使用頻譜分析。OpenReality 的 State of WiFi 2018 報告 顯示,雲端可視性與集中式診斷並非邊緣思維,它們早已是日常營運的一部分。
這種營運模式解釋了為什麼分析功能如此重要。如果您的團隊在一天中需要反覆檢查網路健康狀況,雲端控制台可以縮短從出現症狀到完成診斷的時間。如果您在安裝前後就已經在進行驗證,那麼集中式分析可以幫助您比較不同站點,而不是將每個站點都視為單一特例來處理。
各產業 KPI
旅宿團隊通常關心訪客體驗、回訪率、停留時間,以及加入網路的過程是否具有品牌感,而非顯得笨拙。零售團隊想知道哪些區域受到關注、WiFi 互動如何與實體移動軌跡保持一致,以及行銷活動是否能引導行為。醫療保健領域需要裝置密度能見度、合規性記錄,以及對患者或訪客流量的清晰檢視。物業團隊則傾向於關注佔用率、設施使用情況,以及網路是否支援不會整天引發支援通話的住戶體驗。
網路價值的關鍵,在於將這些訊號串接到其他系統。CRM 串接器與行銷自動化工具讓場域能將第一方 WiFi 數據轉化為後續追蹤、基於同意的互動以及更清晰的成效歸因。這並非取代網路團隊的工作,而是讓網路成為商業決策討論的一環,而不僅僅是後勤單位的工具。
您可以在 Purple 的 WiFi 分析指南 中更詳細地了解廠商如何建構這一點,特別是當您在比較儀表板所呈現的內容與業務實際可用的內容時。
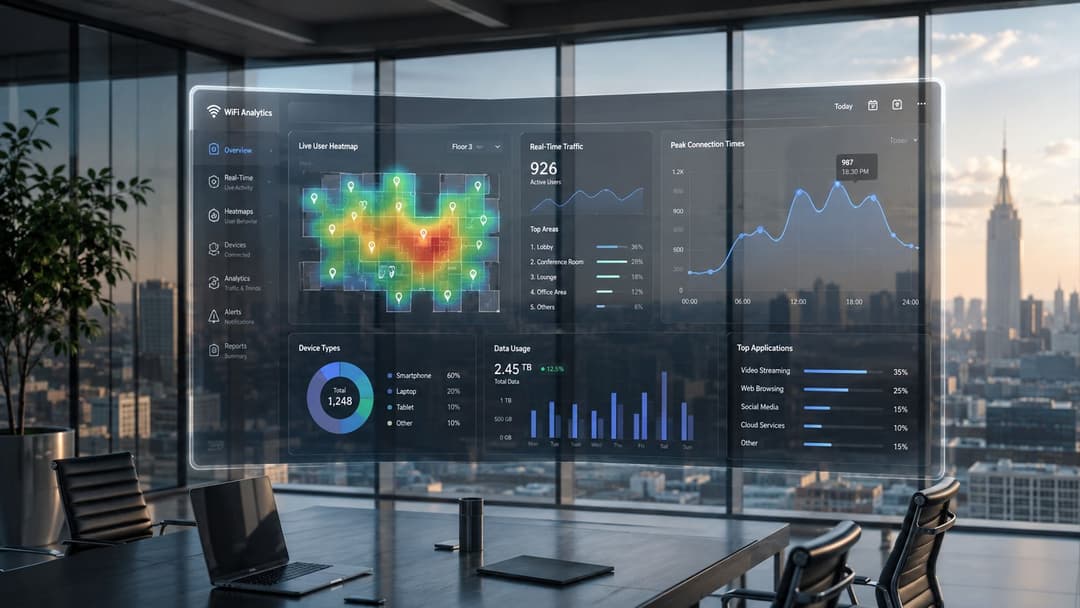
有用的儀表板是能縮短決策時間的儀表板,而不是僅僅用來裝飾牆面的儀表板。
選擇合適的平台
適合您的雲端 WiFi 平台,是能符合您的驗證模型、硬體現狀以及合規負擔的平台。這聽起來很顯而易見,但仍有許多團隊僅憑精美的展示就購買,隨後才發現他們需要該平台不支援的功能。
簽約前的確認要點
從身分驗證開始。如果您需要為訪客提供 Passpoint 或 OpenRoaming、為員工提供 SSO,以及為舊型裝置提供 iPSK,該平台必須能夠乾淨俐落底同時支援這三者。如果它只能做好其中一項,您最終將不得不疊床架屋地附加另一個系統,重新製造出您原本想要消除的複雜性。
接著,請檢查身分驗證與合規性方面。檢視 Entra ID、Google Workspace 和 Okta 的整合情況,詢問遙測資料與入口網站資料的儲存位置,並確認廠商如何處理英國居住地與 GDPR 的要求。當您的無線平台同時兼作第一方數據來源時,數據存放位置絕非只是法律上的附註說明。
硬體相容性同樣重要。一個優秀的平台不應強迫您進行汰換,除非您已經決定這是正確的步驟。它也應該與您目前的 AP 組合搭配運作,因為大多數真實環境都不是整齊且均質的全新部署。
務實的選擇思維
Purple 是這個領域的選擇之一。它提供雲端 RADIUS 管理、用於驗證與策略的單一雲端控制台,並支援跨現有 AP 設備的訪客、員工及多租戶流程。如果一個平台無法在一次討論中清楚說明它如何處理身分識別、隔離、分析和數據治理,那麼請繼續尋找其他解決方案。
最簡單的購買規則是:選擇一個能減少手動工作且不會產生新盲點的平台。如果它能改善驗證、集中管理原則,並在數據處理上為您提供站得住腳的解答,那它就發揮了作用。
如果您正在規劃雲端 WiFi 部署,請使用 Purple 來比較驗證流程、多站點策略控制以及分析功能與您目前設定的差異。請造訪 Purple,瞭解雲端管理無線網路如何在不強制拆除與更換現有硬體的情況下,支援訪客存取、員工身分識別以及多租戶隔離。