
अधिकांश रिटेल WiFi मार्केटिंग सलाह गलत प्रश्न से शुरू होती है: हम एक Captive Portal के माध्यम से अधिक ईमेल पते कैसे एकत्र कर सकते हैं? यह दृष्टिकोण कनेक्टिविटी को एक फॉर्म भरने के अभ्यास के रूप में मानता है, प्रवेश द्वार पर घर्षण पैदा करता है, और अक्सर एक ऐसी संपर्क सूची तैयार करता है जिसे कोई भी खरीद या वापसी विज़िट से नहीं जोड़ सकता।
एक मजबूत मॉडल WiFi को एक फर्स्ट-पार्टी पहचान और इवेंट लेयर के रूप में मानता है। नेटवर्क को प्रमाणित कनेक्शन, सहमति की स्थिति, स्टोर ज़ोन, विज़िट का समय, ठहरने का अनुमान, ऑफ़र प्रदर्शन और रिडेम्पशन को रिकॉर्ड करना चाहिए, फिर उन इवेंट्स को उन सिस्टम में पास करना चाहिए जहाँ मार्केटिंग और कमर्शियल टीमें पहले से काम करती हैं। उद्देश्य केवल लॉगिन वॉल्यूम बढ़ाना नहीं है। यह उपयोगी पहचान, स्पष्ट सहमति और एक एट्रिब्यूशन पाथ है जो जांच के सामने टिक सके।
UK के खरीदार लंबे समय से कनेक्टिविटी को रिटेल अनुभव के हिस्से के रूप में देखते आए हैं। UK रिटेल टेक्नोलॉजी के एक 2015 YouGov अध्ययन में पाया गया कि 35% उपभोक्ता मानक के रूप में मुफ्त इन-स्टोर WiFi चाहते थे, जबकि 30% ने इसे एक रिटेलर को दूसरे पर चुनने में सबसे अधिक प्रभावशाली तकनीक बताया। यह रिटेल WiFi मार्केटिंग को केवल एक प्रमोशनल ऐड-ऑन से कहीं अधिक बनाता है। यह उस अनुभव का समर्थन कर सकता है जो खरीदारों को आकर्षित करता है और उस डेटा मॉडल का भी जो रिटेलर्स को यह समझने में मदद करता है कि उनके आने के बाद क्या होता है।
Captive Portal से आगे बढ़ना
कैप्टिव पोर्टल (Captive Portal) इसलिए लोकप्रिय हुआ क्योंकि इसने आंतरिक रूप से गेस्ट WiFi को समझाना आसान बना दिया। एक खरीदार कनेक्ट करता है, एक ब्रांडेड स्प्लैश पेज देखता है, एक ईमेल पता दर्ज करता है और इंटरनेट का उपयोग शुरू करता है। मार्केटिंग टीम को एक नया संपर्क मिलता है, IT नेटवर्क पर अपना नियंत्रण बनाए रखता है, और प्रोजेक्ट पूरा दिखाई देता है।
व्यवहार में, यह मॉडल अक्सर यहीं रुक जाता है। एक लंबा फॉर्म, एक अस्पष्ट मूल्य विनिमय और बार-बार लॉगिन के अनुरोध कनेक्शन को हतोत्साहित करते हैं। इसके परिणामस्वरूप प्राप्त ईमेल पता बिना किसी सहमति इतिहास, विज़िट संदर्भ या CRM प्रोफ़ाइल के लिंक के WiFi डैशबोर्ड में पड़ा रह सकता है। डिस्कनेक्ट की गई पहचानों से भरा डेटाबेस कोई मार्केटिंग एसेट नहीं है। यह एक परिचालन दायित्व है।
व्यावहारिक नियम: WiFi यात्रा को उस निर्णय से पीछे की ओर डिज़ाइन करें जिसे आप लेना चाहते हैं, न कि उस फ़ील्ड से जिसे आप एकत्र करना चाहते हैं।
कनेक्टिविटी को इवेंट्स बनाने चाहिए
एक उपयोगी रिटेल WiFi मार्केटिंग प्रोग्राम इवेंट मॉडल को परिभाषित करने के साथ शुरू होता है। एक कनेक्शन केवल एक सेशन की शुरुआत नहीं है। इसमें शामिल हो सकते हैं:
- प्रमाणित पहचान: कनेक्शन से संबद्ध ग्राहक रिकॉर्ड या पहचानकर्ता।
- सहमति की स्थिति: खरीदार किस बात पर सहमत हुआ, वे कब सहमत हुए और कौन सा नोटिस लागू हुआ।
- भौतिक संदर्भ: स्टोर, ज़ोन या स्थल क्षेत्र, बशर्ते माप उपयुक्त और कानूनी हो।
- विज़िट का समय: प्रवेश, कनेक्शन, वापसी और डिस्कनेक्शन सिग्नल।
- जुड़ाव: ऑफ़र एक्सपोज़र, इंटरैक्शन और रिडेम्पशन।
- व्यावसायिक जुड़ाव: एक CRM मिलान या POS इवेंट जो यह परीक्षण करने में मदद करता है कि क्या मार्केटिंग ने कार्रवाई को प्रभावित किया।
यह दृष्टिकोण WiFi को एक सामान्य उपयोगिता से एक दृश्यमान ग्राहक टचपॉइंट में बदल देता है। यही स्ट्रीम फुटफॉल अनुमान, ज़ोन-स्तरीय ड्वेल विश्लेषण और लाइफसाइकिल मैसेजिंग का समर्थन कर सकती है, लेकिन केवल तभी जब रिटेलर पहले से यह तय कर ले कि प्रत्येक इवेंट को कैसे सक्रिय किया जाएगा।
अतिथि WiFi के लिए फर्स्ट-पार्टी डेटा दृष्टिकोण यहाँ उपयोगी है क्योंकि यह नेटवर्क को संगठन के स्वामित्व वाले डेटा एस्टेट के हिस्से के रूप में फ्रेम करता है। इसका मतलब सब कुछ एकत्र करना नहीं है। इसका मतलब केवल उन सिग्नलों को एकत्र करना है जिनका एक स्पष्ट गंतव्य, स्वामी और अवधारण नियम हो।
बाधा एक डेटा-गुणवत्ता की समस्या है
एक कठिन ऑनबोर्डिंग प्रक्रिया केवल भागीदारी को ही कम नहीं करती। यह डेटासेट की संरचना को भी बदल देती है। जो खरीदार कई फ़ील्ड्स और अस्पष्ट सहमति को स्वीकार करते हैं, वे जरूरी नहीं कि व्यापक दर्शकों का प्रतिनिधित्व करते हों, इसलिए टीमें पोर्टल को पूरा करने की प्रक्रिया को ही कस्टमर इनसाइट समझने की भूल कर सकती हैं।
UK रिटेल के साक्ष्य व्यावसायिक दांव को मजबूत करते हैं। Retail Systems ने रिपोर्ट किया कि खराब WiFi और 4G कनेक्टिविटी खरीदारों के लिए सबसे बड़ी मोबाइल हताशा थी, जबकि 87% ने अपनी पिछली खरीदारी यात्रा पर कनेक्टेड स्मार्टफोन का उपयोग किया था। उसी UK शॉपिंग-सेंटर कनेक्टिविटी कवरेज ने सर्वेक्षण के निष्कर्षों को संक्षेप में प्रस्तुत किया कि 55% मुफ्त WiFi के बिना कहीं और खरीदारी करेंगे और 66% खराब इन-स्टोर कनेक्टिविटी के कारण दूर चले जाएंगे।
इसका सबक बिल्कुल सीधा है। सबसे पहले एक विश्वसनीय कनेक्शन प्रदान करें, उसके बाद ही आनुपातिक जानकारी मांगें, और इस मूल्य-आदान-प्रदान (value exchange) को पारदर्शी बनाएं। एक ऐसा पोर्टल जो एक्सेस को कठिन बनाते हुए फॉर्म फ़ील्ड्स को अधिकतम करने पर ध्यान केंद्रित करता है, वह ग्राहक अनुभव और डेटा की गुणवत्ता दोनों को नुकसान पहुंचाता है जिसे बनाने के लिए इसे तैयार किया गया था।
पासवर्ड रहित एक्सेस का आर्किटेक्चर
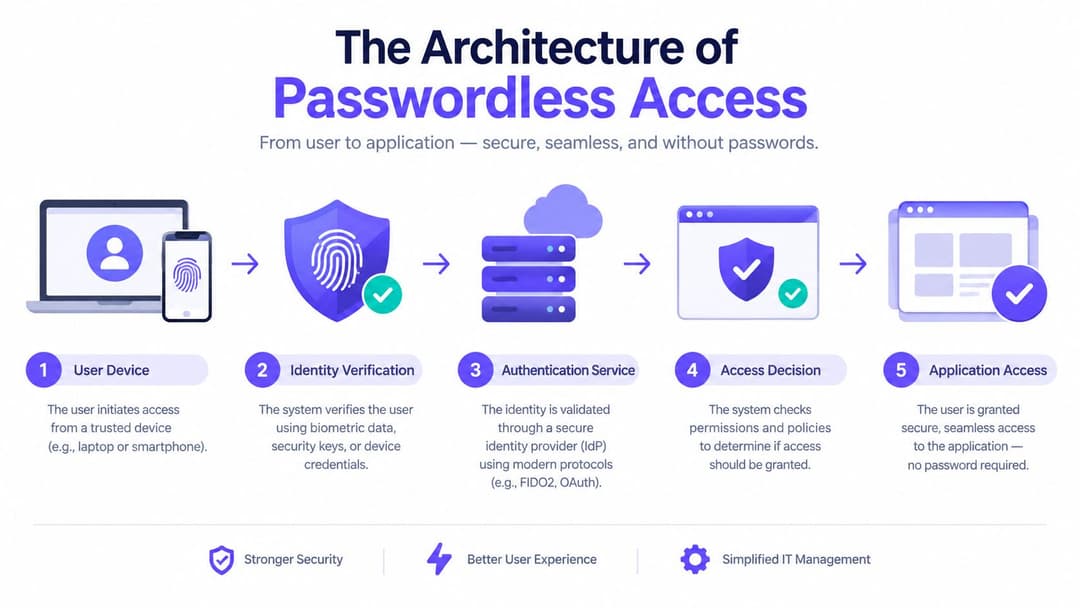
पासवर्ड रहित एक्सेस पोर्टल की भूमिका को बदल देता है। प्रत्येक विज़िट को एक वेब फ़ॉर्म से शुरू करने के बजाय, रिटेलर एक सुरक्षित विश्वास संबंध स्थापित करता है जिससे कोई डिवाइस या पहचान वापस आने पर स्वचालित रूप से ऑथेंटिकेट हो जाती है। ग्राहक निरंतरता का अनुभव करता है। IT को मजबूत एक्सेस कंट्रोल मिलता है। मार्केटिंग को बार-बार इंटरैक्शन के लिए मजबूर किए बिना एक भरोसेमंद कनेक्शन इवेंट प्राप्त होता है।
मुख्य तकनीकें Passpoint हैं, जिसे Hotspot 2.0 भी कहा जाता है, और OpenRoaming हैं। Passpoint संगत डिवाइसेस को विश्वसनीय WiFi नेटवर्क को स्वचालित रूप से खोजने और प्रमाणित करने की अनुमति देता है। OpenRoaming भाग लेने वाले पहचान प्रदाताओं और नेटवर्क ऑपरेटरों के माध्यम से उस सिद्धांत का विस्तार करता है, जिससे एक स्वीकृत प्रोफ़ाइल समर्थित स्थानों पर काम कर सकती है।
स्पैश पेज के बिना क्या होता है
एक सामान्य पासवर्ड रहित फ्लो नेटवर्क प्रमाणीकरण प्रक्रिया से ग्राहक संपर्क को अलग करता है:
- खोज: डिवाइस एक संगत, विश्वसनीय नेटवर्क की पहचान करता है।
- क्रेडेंशियल चयन: यह एक इंस्टॉल किए गए प्रोफाइल या एक उपलब्ध पहचान प्रदाता का चयन करता है।
- प्रमाणीकरण: नेटवर्क उचित सुरक्षित एक्सचेंज के माध्यम से पहचान को मान्य करता है।
- नीति अनुप्रयोग: एक्सेस सेवा सही नेटवर्क अनुमतियाँ और सेगमेंटेशन असाइन करती है।
- इवेंट डिलीवरी: प्लेटफॉर्म प्रमाणित कनेक्शन को रिकॉर्ड करता है और डाउनस्ट्रीम सिस्टम को प्रासंगिक इवेंट भेजता है।
महत्वपूर्ण अंतर वेब ऑथेंटिकेशन और नेटवर्क ऑथेंटिकेशन के बीच है। एक Captive Portal प्रारंभिक सहमति या पंजीकरण अनुभव के लिए उपयोगी हो सकता है, लेकिन यह ग्राहक को ऑथेंटिकेट करने का एकमात्र तरीका नहीं है। Passpoint पहले पैकेट से ही एन्क्रिप्टेड एक्सेस स्थापित कर सकता है, जिससे कई पारंपरिक गेस्ट नेटवर्क से जुड़े ओपन, प्री-ऑथेंटिकेशन अनुभव से बचा जा सकता है।
passwordless WiFi model भी वापसी यात्राओं को अधिक उपयोगी बनाता है। एक बार जब ग्राहक के पास एक स्वीकृत प्रोफ़ाइल हो जाती है, तो नेटवर्क दूसरे पासवर्ड या बार-बार फॉर्म की मांग किए बिना कनेक्शन को पहचान सकता है। यह ड्रॉपआउट को कम करता है और रिटेलर के सहमति और पहचान नियमों के अधीन, स्टोर या किरायेदारों में विज़िट रिकॉर्ड की निरंतरता में सुधार करता है।
मल्टी-टेनेंट वातावरण को पॉलिसी की आवश्यकता होती है, साझा पासवर्ड की नहीं
शॉपिंग सेंटर, डिपार्टमेंट स्टोर और मिश्रित-उपयोग वाले स्थान एकल साझा गेस्ट पासवर्ड की सीमाओं को उजागर करते हैं। किरायेदारों को अलग रिपोर्टिंग, ब्रांड अनुभव और डेटा जिम्मेदारियों की आवश्यकता हो सकती है, जबकि वेन्यू ऑपरेटर को अभी भी लगातार सुरक्षा और नेटवर्क गवर्नेंस की आवश्यकता होती है।
एक पासवर्ड रहित आर्किटेक्चर इन चिंताओं को अलग कर सकता है। नेटवर्क टीम एक्सेस पॉलिसी और सेगमेंटेशन को नियंत्रित करती है। प्रत्येक टेनेंट केवल अपनी भूमिका से संबंधित इवेंट डेटा और कस्टमर अनुमतियां प्राप्त कर सकता है। मार्केटिंग विभाग रॉ नेटवर्क रिकॉर्ड तक हर बिजनेस को अप्रतिबंधित एक्सेस दिए बिना विजिट जर्नी का विश्लेषण कर सकता है।
यह वह जगह भी है जहाँ लीगेसी अनुकूलता मायने रखती है। कुछ डिवाइस, कियोस्क और परिचालन उपकरण आधुनिक ऑनबोर्डिंग का समर्थन नहीं करेंगे, इसलिए आर्किटेक्चर को व्यक्तिगत प्री-शेयर्ड कीज़ या कसकर सीमित सेवा पहचान जैसे तंत्रों की आवश्यकता हो सकती है। डिज़ाइन को हर डिवाइस को एक ही एक्सेस पैटर्न में मजबूर करने के बजाय आइसोलेशन को बनाए रखना चाहिए।
व्यावसायिक लाभ केवल एक आसान लॉगिन नहीं है। यह पहचान, एक्सेस और इवेंट कैप्चर के बीच एक स्पष्ट संबंध है। जब ये लेयर्स एक साथ काम करती हैं, तो रिटेलर सुरक्षा या जुड़ाव को मापने के लिए आवश्यक साक्ष्यों से समझौता किए बिना ग्राहकों के घर्षण को कम कर सकता है।
गोपनीयता और अनुपालन को नेविगेट करना
एक भौतिक स्टोर में WiFi एनालिटिक्स उपस्थिति, मूवमेंट और दोहराव वाले व्यवहार को प्रकट कर सकता है। यह प्राइवेसी डिज़ाइन को एक मुख्य प्रोडक्ट आवश्यकता बनाता है, न कि नेटवर्क स्थापित होने के बाद जोड़ा गया कोई कानूनी रिव्यू। डिवाइस आइडेंटिफायर्स प्राइवेसी एनालिसिस के लिए तब भी प्रासंगिक रह सकते हैं जब फोन MAC एड्रेस को रैंडमाइज़ करते हैं, विशेष रूप से तब जब सिग्नल्स को अन्य जानकारी के साथ जोड़ा जाता है।
यूके के कार्यक्रमों को UK GDPR और PECR को ध्यान में रखना होगा, जिसमें सटीक आधार और संचार दायित्व प्रोसेसिंग गतिविधि द्वारा निर्धारित होते हैं। व्यावहारिक गलती हर सिग्नल को समान रूप से मूल्यवान मानना है। अधिकांश रिटेलर्स को कैंपेन के प्रदर्शन को समझने के लिए अप्रतिबंधित रॉ लॉग की आवश्यकता नहीं होती है, और उन्हें अनिश्चित काल तक बनाए रखना आवश्यक रूप से निर्णयों में सुधार किए बिना जोखिम को बढ़ाता है।
एक उद्देश्य मानचित्र के साथ शुरू करें
परिनियोजन से पहले, प्रत्येक प्रस्तावित फ़ील्ड को व्यावसायिक उद्देश्य के विरुद्ध दस्तावेज़बद्ध करें:
- पहचान फ़ील्ड: ग्राहक को प्रमाणित करने, मिलान करने या संवाद करने के लिए केवल आवश्यक जानकारी कैप्चर करें।
- लोकेशन सिग्नल: उन स्टोर ज़ोन को परिभाषित करें जो वास्तविक मर्चेंडाइजिंग, स्टाफिंग या अभियान के निर्णय का समर्थन करते हैं।
- जुड़ाव इवेंट: एक्सपोज़र और रिडेम्पशन को केवल वहीं रिकॉर्ड करें जहां टीम परिणाम पर कार्रवाई कर सकती है।
- तकनीकी रिकॉर्ड: सुरक्षा, समस्या निवारण या सेवा प्रबंधन के लिए आवश्यक परिचालन डेटा तक पहुंच को प्रतिबंधित करें।
- एकत्रित आउटपुट: रिपोर्टिंग के लिए सारांश का उपयोग करें जब व्यक्तिगत-स्तर के विवरण का कोई मूल्य न हो।
Lever से UK रिटेल WiFi मार्गदर्शन बताता है कि कैसे ये प्रोग्राम नए और लौटने वाले विज़िटर्स के विभाजन, लॉग-ऑन उपयोगकर्ताओं, फुटफ़ॉल, मोबाइल व्यवहार और जनसांख्यिकीय संकेतों को उजागर कर सकते हैं। वे क्षमताएं ठीक इसलिए उपयोगी हैं क्योंकि वे टार्गेटिंग और स्टोर के निर्णयों को प्रभावित कर सकती हैं। वे संग्रह शुरू होने से पहले प्रत्येक श्रेणी के लिए उद्देश्य और एक्सेस सीमा को परिभाषित करने की भी याद दिलाती हैं।
सहमति उपयोगी और बचाव योग्य होनी चाहिए
एक ग्राहक को यह समझ में आना चाहिए कि कनेक्ट होने पर क्या होता है। नेटवर्क एक्सेस के लिए आवश्यक शर्तों को वैकल्पिक मार्केटिंग अनुमतियों से अलग रखें, स्पष्ट नोटिस का उपयोग करें और सहमति वापस लेने की प्रक्रिया को व्यावहारिक बनाएं। सहमति के समय प्रस्तुत किए गए शब्दों और संस्करण को रिकॉर्ड करें, न कि केवल हाँ या ना की वैल्यू को।
एक बचाव योग्य ऑपरेटिंग मॉडल में यह भी शामिल होना चाहिए:
- एक दस्तावेजी कानूनी आधार: कानूनी, गोपनीयता और मार्केटिंग मालिकों को इस बात पर सहमत होना चाहिए कि प्रत्येक प्रोसेसिंग गतिविधि को कैसे सही ठहराया जाए।
- जहां उपयुक्त हो वहां एक DPIA: स्थान या उपस्थिति एनालिटिक्स के लिए जोखिमों और सुरक्षा उपायों के एक संरचित मूल्यांकन की आवश्यकता हो सकती है।
- भूमिका-आधारित पहुंच: स्टोर टीमों, मार्केटिंग विश्लेषकों और नेटवर्क प्रशासकों सभी को एक ही रॉ डेटा नहीं देखना चाहिए।
- रीटेंशन नियंत्रण: जानकारी को हटा दें, एकत्रित करें या गुमनाम कर दें जब यह अब घोषित उद्देश्य का समर्थन नहीं करती है।
- प्रोसेसर गवर्नेंस: अनुबंधों को सुरक्षा, उप-प्रोसेसर, हटाने में सहायता और घटना की जिम्मेदारियों को परिभाषित करना चाहिए।
बेहतर सहमति डिज़ाइन अक्सर मार्केटिंग उपयोगिता में सुधार करता है। स्पष्ट विकल्प अस्पष्ट रिकॉर्ड को कम करते हैं, ग्राहक के विश्वास को बनाए रखते हैं और पहचान जुड़ाव को अधिक विश्वसनीय बनाते हैं। इसके विपरीत, बंडल की गई सहमति एक बड़ा स्पष्ट दर्शक वर्ग तो तैयार कर सकती है, लेकिन रिटेलर को इस बात को लेकर असमंजस में छोड़ देती है कि कौन कानूनी रूप से कौन सा संदेश प्राप्त कर सकता है।
सही सवाल यह नहीं है कि क्या अनुपालन रिटेल WiFi मार्केटिंग को धीमा करता है। बल्कि यह है कि क्या संगठन ने एक ऐसा सिग्नल डिजाइन किया है जिस पर भरोसा किया जा सके, सक्रिय किया जा सके और बचाव किया जा सके।
CRM सिस्टम के साथ WiFi डेटा को एकीकृत करना
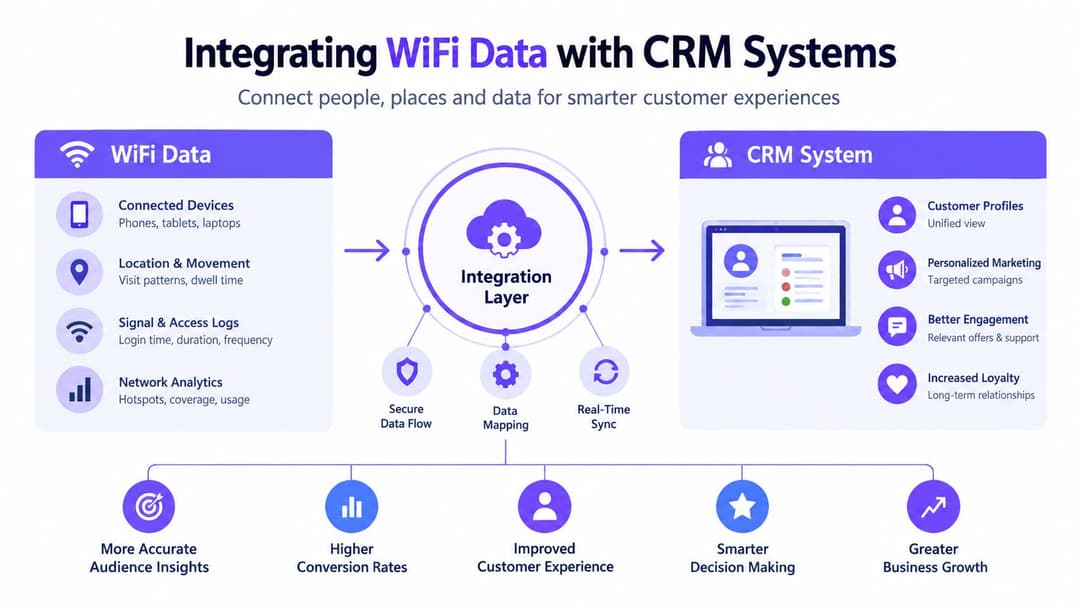
एक नेटवर्क डैशबोर्ड इंजीनियर को यह बता सकता है कि कोई डिवाइस कनेक्ट हुआ है। यह अपने आप में किसी मार्केटर को यह नहीं बता सकता कि वह व्यक्ति लॉयल्टी सदस्य है या नहीं, कोई ऑफ़र उपयुक्त था या नहीं, या विज़िट के बाद कोई खरीदारी की गई थी या नहीं। वह मूल्य केवल तभी दिखाई देता है जब प्रमाणित WiFi इवेंट अपने संदर्भ के साथ CRM, मार्केटिंग ऑटोमेशन, कस्टमर डेटा प्लेटफ़ॉर्म और POS इकोसिस्टम में प्रवेश करते हैं।
कनेक्टर से पहले इवेंट कॉन्ट्रैक्ट बनाएं
टीमें अक्सर यह पूछकर शुरुआत करती हैं कि क्या वेंडर के पास Salesforce, HubSpot या ईमेल कनेक्टर है। यह मायने रखता है, लेकिन अधिक कठिन प्रश्न यह है कि कनेक्टर क्या भेजता है। एक इवेंट कॉन्ट्रैक्ट को परिभाषित करें जिसमें इवेंट का नाम, आइडेंटिफायर, टाइमस्टैम्प, स्टोर, ज़ोन, सहमति की स्थिति, स्रोत, विश्वास और रिटेंशन कैटेगरी शामिल हो।
एक व्यावहारिक इवेंट वैचारिक रूप से इस तरह दिख सकता है:
| इवेंट | उपयोगी संदर्भ | संभावित कार्रवाई |
|---|---|---|
| प्रमाणित कनेक्शन | स्टोर, पहचान की स्थिति, सहमति का वर्शन | एक प्रोफ़ाइल बनाएं या अपडेट करें |
| ज़ोन उपस्थिति | ज़ोन, समय, माप का भरोसा | एक यात्रा को खंडित करें या लेआउट की जांच करें |
| ऑफ़र एक्सपोज़र | अभियान, स्थान, टाइमस्टैम्प | डुप्लिकेट संदेशों को दबाएं |
| रिडेम्पशन | ऑफ़र, POS संदर्भ, स्टोर | व्यावसायिक परिणाम का श्रेय दें |
| बार-बार आना | रिटर्न सिग्नल, पहचान मिलान, समय | रीटेंशन या लॉयल्टी संदेश सेवा को ट्रिगर करें |
आइडेंटिटी-मैच दर प्राथमिक तकनीकी KPI होनी चाहिए। रॉ कनेक्शन वॉल्यूम बढ़ सकता है जबकि किसी ज्ञात ग्राहक से जुड़े होने का अनुपात कमजोर रह सकता है। यदि मैच दर खराब है, तो डाउनस्ट्रीम सेगमेंट अविश्वसनीय हो जाते हैं और POS एट्रिब्यूशन इस तरह से चयनात्मक हो जाता है जिससे रिपोर्टिंग प्रभावित हो सकती है।
इवेंट्स को वहां भेजें जहां टीमें पहले से काम करती हैं
इंटीग्रेशन पैटर्न को बैच रिपोर्टिंग और ऑपरेशनल ट्रिगर्स दोनों का समर्थन करना चाहिए। सहमति के साथ किया गया कनेक्शन CRM प्रोफाइल को अपडेट कर सकता है। दोबारा आने वाले विज़िटर को लाइफसाइकिल सेगमेंट में डाला जा सकता है। किसी ऑफर का लाभ उठाने पर उसे अभियान रिकॉर्ड और POS-लिंक्ड कस्टमर हिस्ट्री में वापस लिखा जा सकता है।
अपनी व्यापक ग्राहक-डेटा स्टैक का मूल्यांकन करने वाली टीमों को यह small business CRM Brisbane guide एक सरल भाषा संदर्भ के रूप में उपयोगी लग सकती है कि कैसे CRM सिस्टम ग्राहक जानकारी और वर्कफ़्लो को व्यवस्थित करते हैं। एंटरप्राइज़ रिटेलर्स को इसी सिद्धांत को बड़े पैमाने पर लागू करना चाहिए: सिस्टम को सत्य का एक स्पष्ट स्रोत, नियंत्रित फ़ील्ड मैपिंग और डेटा गुणवत्ता के लिए स्वामित्व की आवश्यकता होती है।
हर रॉ नेटवर्क रिकॉर्ड को हर प्लेटफ़ॉर्म पर न भेजें। एक बेहतर तरीका इवेंट्स को केंद्रीय रूप से प्रोसेस करना, स्वीकृत एट्रिब्यूट्स को पब्लिश करना और केवल वही प्रदर्शित करना है जिसकी प्रत्येक सिस्टम को आवश्यकता है। मार्केटिंग को विज़िट सेगमेंट और सहमति स्थिति की आवश्यकता हो सकती है। IT को ऑथेंटिकेशन डायग्नोस्टिक्स की आवश्यकता हो सकती है। एक डेटा साइंस टीम को संकलित मूवमेंट पैटर्न्स की आवश्यकता हो सकती है। ये सभी अलग-अलग एक्सेस आवश्यकताएं हैं।
पहचान को व्यावसायिक सच्चाई से जोड़ें
POS लिंकेज वह जगह है जहाँ रिटेल WiFi मार्केटिंग जवाबदेह बनती है। लॉयल्टी रेफरेंस या CRM कस्टमर ID जैसे स्थिर, अनुमति प्राप्त आइडेंटिफायर का उपयोग करें, फिर यह परिभाषित करें कि संगठन बेजोड़ खरीदारी, साझा अकाउंट, ऑफलाइन ट्रांजेक्शन और देरी से होने वाले सिंक्रोनाइजेशन को कैसे संभालता है।
इसका परिणाम कोई सटीक एट्रिब्यूशन नहीं होगा। यह बिना किसी परिणाम के केवल लॉगिन दिखाने वाली नेटवर्क रिपोर्ट की तुलना में अधिक ईमानदार माप परत होगी। स्टोर, सहमति, विज़िट, अभियान और खरीद संबंधी घटनाएं इतनी ट्रैक करने योग्य होनी चाहिए कि टीमें यह समझा सकें कि क्या हुआ था और इतनी सतर्क भी होनी चाहिए कि वे यह दावा न करें कि हर सहसंबद्ध लेनदेन WiFi के कारण ही हुआ था।
कैंपेन सक्रियण और माप
सटीक इवेंट डेटा वाला रिटेलर एक सामान्य स्वागत ईमेल भेजने से कहीं अधिक कर सकता है। वह संदर्भ के आधार पर एक एक्टिवेशन सीक्वेंस डिज़ाइन कर सकता है। एक संबंधित विभाग में प्रवेश करने वाले लौटने वाले लॉयल्टी ग्राहक को एक अनुमत ऑफ़र मिल सकता है। एक नए विज़िटर को स्टोर-विशिष्ट स्वागत यात्रा दिखाई दे सकती है। एक खरीदार जिसने ऑफ़र देखा है लेकिन उसे भुनाया नहीं है, उसके साथ उस व्यक्ति की तुलना में अलग व्यवहार किया जा सकता है जिसने इसे पहले ही उपयोग कर लिया है।
वे कार्रवाइयाँ एक परिकल्पना के साथ शुरू होनी चाहिए, न कि किसी नवीनता ट्रिगर के साथ। उदाहरण के लिए, एक रिटेलर यह परीक्षण कर सकता है कि क्या मार्केटिंग के लिए सहमति देने वाले ग्राहकों के लिए एक ज़ोन-विशिष्ट संदेश एक व्यापक स्टोर प्रमोशन की तुलना में अधिक उपयोगी है या नहीं। कंट्रोल ग्रुप को मौजूदा यात्रा मिलती है, जबकि टेस्ट ग्रुप को प्रासंगिक संस्करण प्राप्त होता है। लॉन्च से पहले माप विंडो और योग्य दर्शकों को परिभाषित किया जाता है।
मेट्रिक्स को बेसलाइन मानें, न कि यूनिवर्सल टारगेट
रिटेल फॉर्मेट अलग-अलग होते हैं। एक छोटा स्टोर, एक डिपार्टमेंटल स्टोर और एक मिश्रित उपयोग वाला शॉपिंग सेंटर अलग-अलग मूवमेंट पैटर्न, कवरेज की स्थिति और कनेक्शन के अवसर पैदा करते हैं। एक सिंगल ऑप्ट-इन या ड्वेल बेंचमार्क उन अंतरों को छुपा सकता है।
Purple का WiFi एनालिटिक्स मार्गदर्शन फुटफॉल, ड्वेल ड्यूरेशन और ज़ोन के बीच मूवमेंट को रेखांकित करता है, साथ ही हैशेड MAC रोटेशन, DPIAs और दृश्यमान साइनेज जैसे प्राइवेसी कंट्रोल्स की ओर भी इशारा करता है। वे उपाय केवल तभी उपयोगी होते हैं जब रिटेलर यह समझता है कि वे भौतिक वातावरण को कितनी सटीकता से दर्शाते हैं।
सच्चे स्रोत के विरुद्ध एनालिटिक्स को सत्यापित करें:
- एक स्वतंत्र संदर्भ चुनें: एक मौजूदा डोर काउंटर, मैन्युअल रूप से देखे गए सैंपल, POS ट्रैफ़िक पैटर्न या किसी अन्य स्वीकृत परिचालन माप का उपयोग करें।
- प्रारूप के अनुसार तुलना करें: पूरे एस्टेट का औसत निकालने के बजाय प्रवेश द्वारों, मंजिलों, विभागों और मिश्रित-उपयोग वाले क्षेत्रों का अलग-अलग परीक्षण करें।
- त्रुटि और विश्वास रिकॉर्ड करें: रिपोर्ट करें कि WiFi अनुमान कहाँ भिन्न होता है और किन परिस्थितियों में।
- कारणों की जांच करें: कवरेज ओवरलैप, डिवाइस का कनेक्ट न होना, स्टाफ डिवाइस, कतार वाले क्षेत्र और बार-बार मिलने वाले संकेतों की तलाश करें।
- एक निर्णय सीमा निर्धारित करें: इस बात पर सहमति बनाएं कि बजट, स्टाफिंग या लेआउट निर्णयों के लिए विश्वास का कौन सा स्तर पर्याप्त है।
पूरी यात्रा को मापें
स्प्लैश ऑप्ट-इन दर, ज़ोन के अनुसार ड्वेल टाइम, पहचान-मिलान दर, ऑफर एक्सपोज़र, रिडेम्पशन और रिपीट विज़िट को सापेक्ष मेट्रिक्स (relative metrics) के रूप में ट्रैक करें। स्टोर प्रारूप के अनुसार उनका एक बेसलाइन बनाएं, फिर ऑनबोर्डिंग, मैसेजिंग, साइनेज और ऑफर डिज़ाइन में नियंत्रित बदलावों के माध्यम से यात्रा को बेहतर बनाएं।
एक रिटेल टीम यह पा सकती है कि एक छोटा रजिस्ट्रेशन फ्लो प्रमाणित कनेक्शनों को बढ़ाता है लेकिन उन विजिटर्स के अनुपात को कम करता है जो मार्केटिंग स्वीकार करते हैं। यह कोई विफलता नहीं है। यह एक ट्रेड-ऑफ है जिसका मूल्यांकन अनुमत पहुंच, पहचान की गुणवत्ता और उसके बाद के रिडेम्पशन के मूल्य के आधार पर किया जाना चाहिए।
वित्तीय योजना के लिए, एक WiFi मार्केटिंग ROI कैलकुलेटर टीमों को बजट आवंटित करने से पहले धारणाओं को व्यवस्थित करने में मदद कर सकता है। आउटपुट को एक प्रयोग योजना का समर्थन करना चाहिए, न कि उसका स्थान लेना चाहिए। वृद्धिशील परिणामों को रूढ़िवादी तरीके से रिपोर्ट करें, सहसंबंध को कार्य-कारण से अलग करें, और मूल बेसलाइन को दृश्यमान रखें।
वेंडर चयन और परिनियोजन की वास्तविकताएं
लीगेसी रिटेल WiFi प्रोजेक्ट अक्सर ऑन-प्रिमाइसेस RADIUS सर्वर, कंट्रोलर-विशिष्ट पोर्टल और प्रत्येक साइट पर मैनुअल कॉन्फ़िगरेशन के इर्द-गिर्द केंद्रित होते हैं। वह सेटअप बुनियादी प्रमाणीकरण को तो संतुष्ट कर सकता है, लेकिन जब एस्टेट में कई स्टोर, टेनेंट या ब्रांड शामिल होते हैं, तो यह नेटवर्क टीमों पर एक भारी परिचालन बोझ डालता है।
क्लाउड-नेटीव आइडेंटिटी प्लेटफ़ॉर्म पॉलिसी, आइडेंटिटी और इवेंट मैनेजमेंट को एक केंद्रीय रूप से प्रशासित सेवा में स्थानांतरित करते हैं। एक्सेस पॉइंट्स अभी भी नेटवर्क कनेक्शन लागू करते हैं, लेकिन प्लेटफ़ॉर्म प्रत्येक स्टोर को एक अलग इंजीनियरिंग प्रोजेक्ट में बदले बिना ऑथेंटिकेशन, डायरेक्टरी परिवर्तन, सहमति रिकॉर्ड और मार्केटिंग इंटीग्रेशन्स को समन्वित कर सकता है।
ऑपरेटिंग मॉडल्स की तुलना करें
| आवश्यकता | लीगेसी RADIUS दृष्टिकोण | क्लाउड-नेटिव पहचान दृष्टिकोण |
|---|---|---|
| गेस्ट ऑनबोर्डिंग | अक्सर पोर्टल-आधारित और साइट-विशिष्ट | पोर्टल, Passpoint और OpenRoaming को संयोजित कर सकता है |
| स्टाफ एक्सेस | मैनुअल क्रेडेंशियल या स्थानीय प्रशासन | Entra ID, Okta या Google Workspace के माध्यम से SSO |
| मल्टी-टेनेंट नियंत्रण | स्थान स्तर पर अधिक कॉन्फ़िगरेशन | टेनेंट-विशिष्ट सीमाओं के साथ केंद्रीय नीति |
| लीगेसी डिवाइस | अलग नेटवर्क डिज़ाइन की आवश्यकता होती है | iPSK या समकक्ष पृथक एक्सेस का समर्थन कर सकता है |
| मार्केटिंग डेटा | अक्सर एक नेटवर्क टूल से निर्यात किया जाता है | इवेंट्स, कनेक्टर्स और APIs के इर्द-गिर्द डिज़ाइन किया गया |
| रोलआउट | स्थानीय बुनियादी ढांचे के काम पर निर्भर | केंद्रीय टेम्पलेट परिनियोजन को तेज़ कर सकते हैं |
यह चुनाव पूरी तरह से तकनीकी नहीं है। एक ऐसा प्लेटफॉर्म जो एक बेहतरीन पोर्टल प्रदान करता है लेकिन कमजोर नेटवर्क अलगाव देता है, IT के लिए जोखिम पैदा करता है। बिना किसी उपयोगी CRM या POS पाथ वाला एक सुरक्षित एक्सेस प्रोडक्ट मार्केटिंग विभाग के लिए एक और साइलो छोड़ देता है। खरीद प्रक्रिया में नेटवर्क नियंत्रण और डाउनस्ट्रीम एक्टिवेशन दोनों की आवश्यकता होनी चाहिए।
इंटीग्रेशन के एज केसेस का परीक्षण करें
विक्रेताओं से केवल एक सफल पहले लॉगिन से अधिक प्रदर्शित करने के लिए कहें। लौटने वाले उपयोगकर्ताओं, सहमति वापस लेने, डुप्लिकेट पहचानों, टेनेंट सीमाओं, ऑफ़लाइन POS गतिविधि, निर्देशिका डीप्रोविज़निंग और एक विफल प्रमाणीकरण घटना का परीक्षण करें। पुष्टि करें कि डेटा का मालिक कौन है, इसे कैसे निर्यात किया जा सकता है, और डिलीट की प्रक्रिया कनेक्टेड सिस्टम के माध्यम से कैसे आगे बढ़ती है।
पासवर्ड रहित अतिथि और कर्मचारी एक्सेस, मल्टी-टेनेंट नेटवर्किंग, फर्स्ट-पार्टी WiFi डेटा और रिटेल एनालिटिक्स के लिए एक विकल्प के रूप में Purple का मूल्यांकन किया जा सकता है। इसकी घोषित नेटवर्क अनुकूलता में Meraki, Aruba, Ruckus, Mist और UniFi जैसे विक्रेता शामिल हैं, लेकिन रिटेलर को एक तकनीकी पायलट के दौरान अपने स्वयं के हार्डवेयर, पहचान प्रदाताओं और सुरक्षा नीतियों को सत्यापित करना चाहिए।
डिप्लॉयमेंट के दावों का भी वास्तविकता के खिलाफ परीक्षण किया जाना चाहिए। "तेज रोलआउट" का कोई मतलब नहीं रह जाता यदि साइट सर्वे, बैकहॉल बदलाव, कानूनी समीक्षा, CRM मैपिंग और स्टाफ ट्रेनिंग की योजना ही न बनाई गई हो। सबसे मजबूत वेंडर टीमों को दोहराए जाने वाले हिस्सों को मानकीकृत करने में मदद करते हैं, साथ ही प्रोडक्शन में पहुंचने से पहले अपवादों को स्पष्ट करते हैं।
रणनीतिक रोलआउट चेकलिस्ट
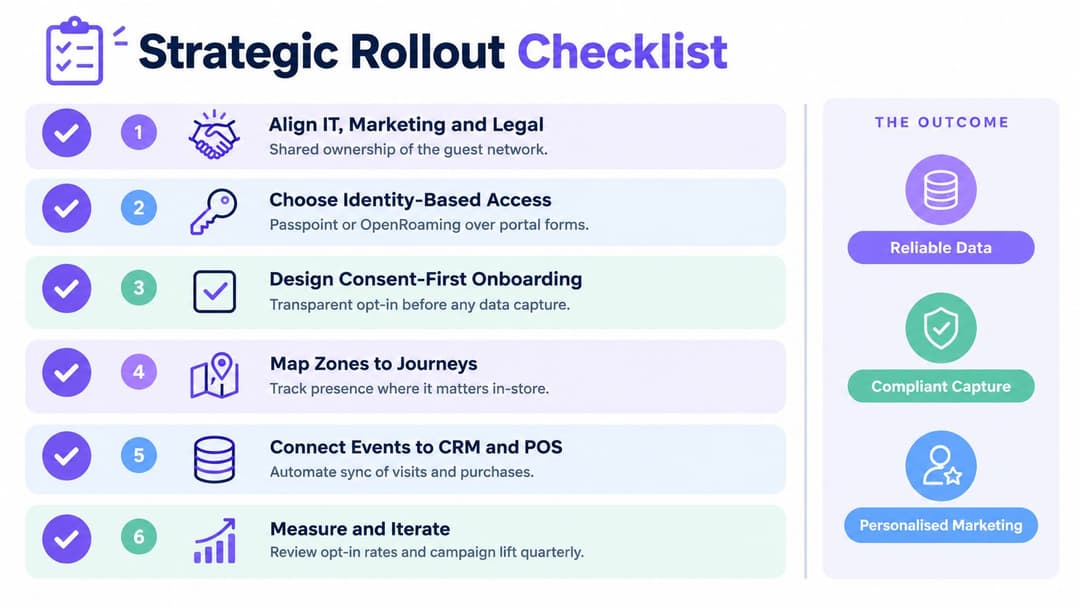
रिटेल WiFi मार्केटिंग तब सफल होती है जब IT, मार्केटिंग और कानूनी टीमें शुरू से ही इसकी संयुक्त जिम्मेदारी साझा करती हैं। मार्केटिंग यात्राओं और व्यावसायिक परिणामों को परिभाषित करती है। IT सुरक्षा, उपलब्धता और इंटीग्रेशन को नियंत्रित करता है। कानूनी और गोपनीयता टीमें उन सीमाओं को स्थापित करती हैं जो डेटा को उपयोगी बनाती हैं।
केवल नेटवर्क सिग्नल को ही नहीं, बल्कि ऑपरेटिंग मॉडल को साबित करने के लिए एक पायलट का उपयोग करें। अनुभव को बदलने से पहले एक प्रतिनिधि स्टोर या स्थल का चयन करें, वर्तमान ग्राहक यात्रा का दस्तावेजीकरण करें और इस बात पर सहमत हों कि कौन से परिणाम मायने रखते हैं।
लॉन्च से पहले काम को संरेखित करें
- नेटवर्क का ऑडिट करें: कवरेज, सेगमेंटेशन, क्षमता और समर्थित एक्सेस तकनीकों की जांच करें।
- पहचान मॉडल परिभाषित करें: तय करें कि ज्ञात ग्राहक के रूप में क्या माना जाएगा और पहचानों का मिलान कैसे किया जाएगा।
- सहमति अनुभव लिखें: एक्सेस को मार्केटिंग अनुमतियों और डेटा प्रतिधारण (डेटा रिटेंशन) से अलग करें।
- महत्वपूर्ण क्षेत्रों (ज़ोन) का मानचित्रण करें: केवल वास्तविक मर्चेंडाइजिंग या परिचालन संबंधी निर्णय से जुड़े क्षेत्रों को ट्रैक करें।
- इवेंट्स निर्दिष्ट करें: प्रत्येक इवेंट के लिए फ़ील्ड, स्वामियों, गंतव्यों और गुणवत्ता जांच को नाम दें।
- CRM और POS को कनेक्ट करें: प्रोफाइल निर्माण, अपडेट, रिडेम्पशन, बिना मिलान वाले रिकॉर्ड और विलोपन का परीक्षण करें।
- एनालिटिक्स का बेसलाइन तय करें: एक स्वतंत्र परिचालन संदर्भ के साथ WiFi मापों की तुलना करें।
- नियंत्रित सक्रियण चलाएं: एक छोटी यात्रा के साथ शुरुआत करें, एक नियंत्रण परिभाषित करें और वित्त तथा गोपनीयता हितधारकों के साथ परिणाम की समीक्षा करें।
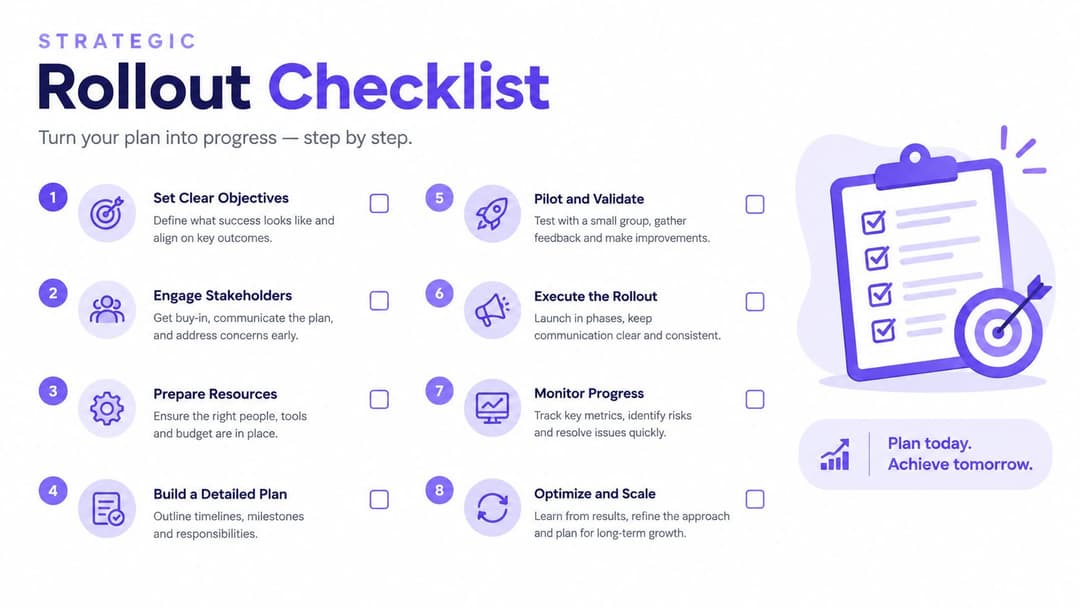
कार्यकारी परीक्षण सरल है: क्या टीम यह समझा सकती है कि कौन जुड़ा, कौन सी अनुमति लागू हुई, स्टोर में क्या हुआ, कौन सा संदेश भेजा गया और क्या कोई व्यावसायिक परिणाम देखा गया? यदि उत्तर अलग-अलग सिस्टम से स्प्रेडशीट निर्यात करने पर निर्भर करता है, तो प्रोग्राम स्केल करने के लिए तैयार नहीं है।
Purple पासवर्ड रहित गेस्ट और स्टाफ WiFi, सहमति-आधारित फर्स्ट-पार्टी डेटा कैप्चर, एनालिटिक्स और इंटीग्रेशन्स प्रदान करता है जो इन-स्टोर इवेंट्स को रिटेल मार्केटिंग वर्कफ़्लो से जोड़ सकते हैं। यह मूल्यांकन करने के लिए Purple पर जाएं कि कैसे एक पहचान-आधारित WiFi आर्किटेक्चर मापने योग्य ग्राहक और व्यावसायिक परिणामों के साथ एक सुरक्षित पायलट का समर्थन कर सकता है।


