मुख्य सामग्री पर जाएं

तकनीकी WiFi गाइड

गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।

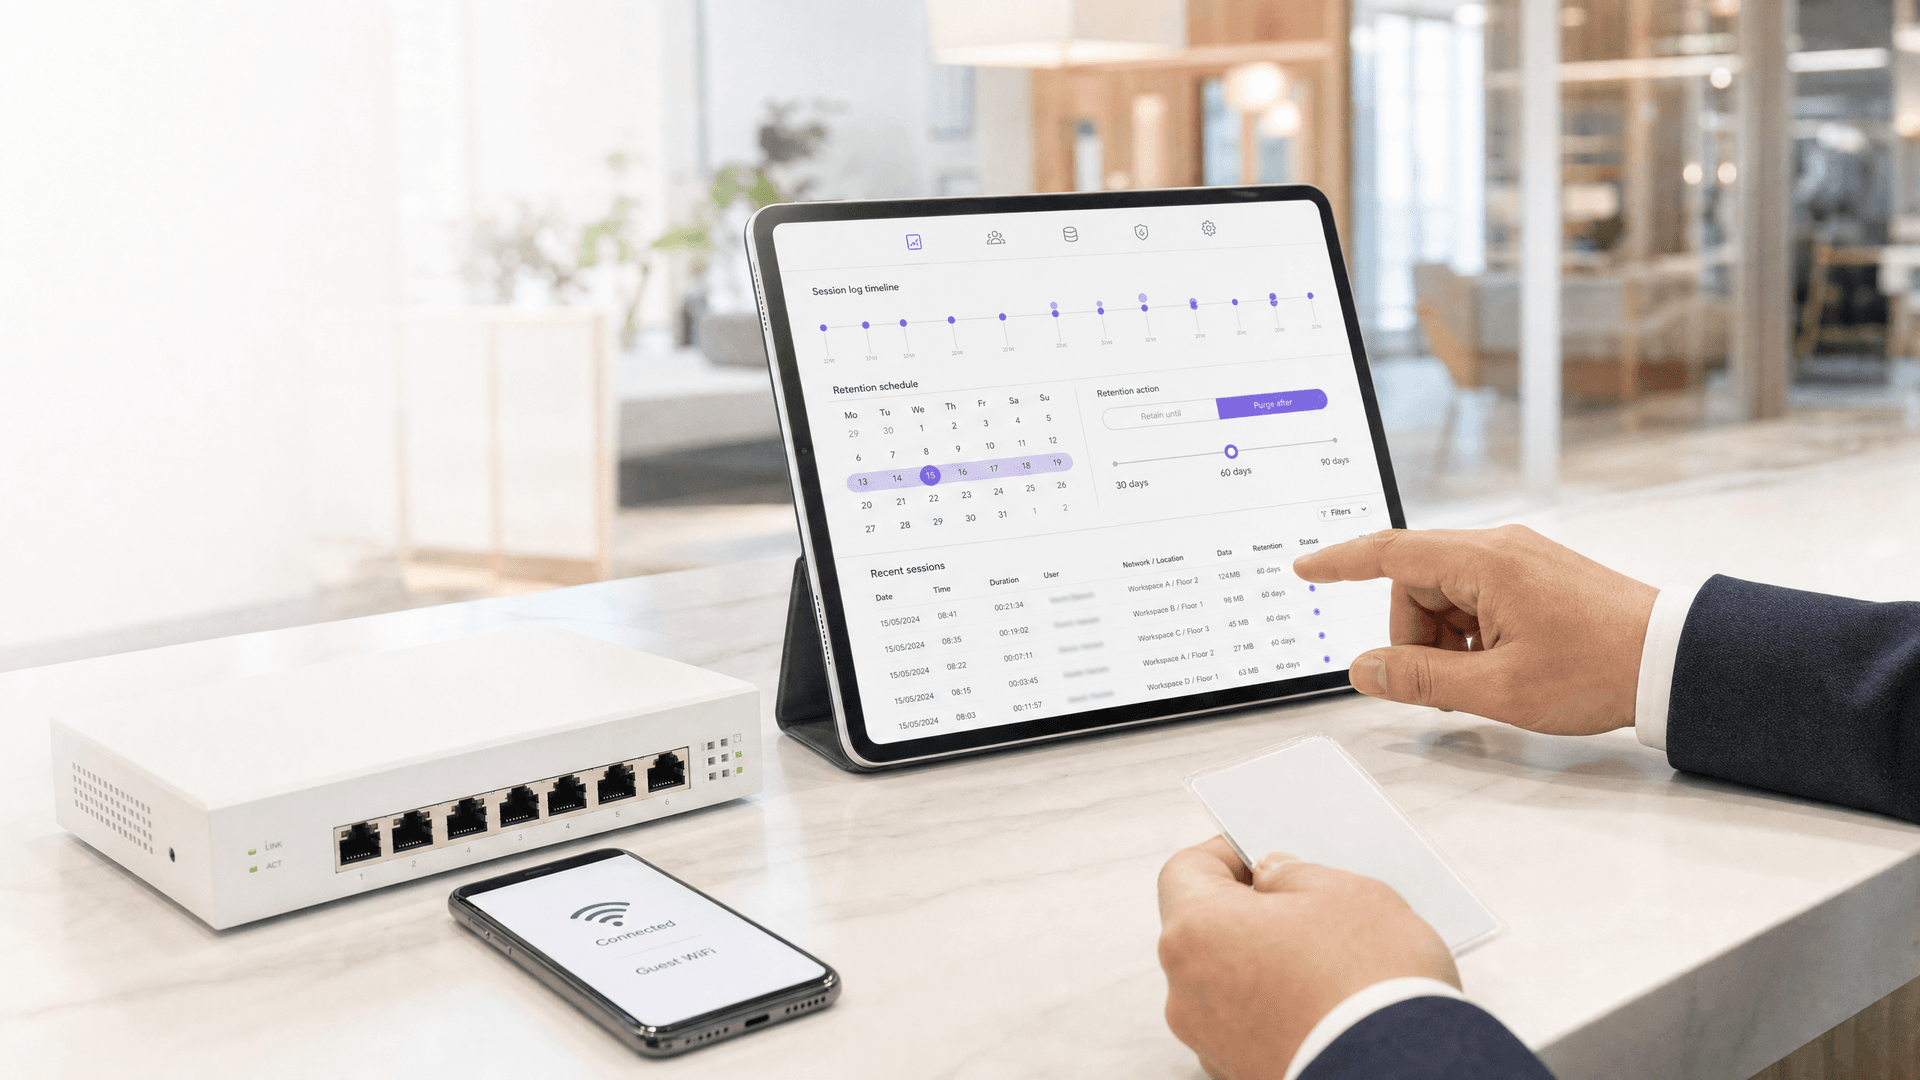
साझा WiFi ऑपरेटरों के लिए GDPR डेटा रिटेंशन: आप गेस्ट लॉगिन डेटा और नेटवर्क लॉग कितने समय तक रख सकते हैं
Security & Compliance

साझा WiFi ऑपरेटरों के लिए GDPR डेटा रिटेंशन: आप गेस्ट लॉगिन डेटा और नेटवर्क लॉग कितने समय तक रख सकते हैं

कनेक्शन मेटाडेटा से लेकर RADIUS एकाउंटिंग लॉग तक, साझा WiFi डेटा की प्रत्येक श्रेणी के लिए एक दस्तावेजीकरण रिटेंशन अवधि निर्धारित करें, और इसे GDPR Article 5(1)(e) के तहत सही ठहराएं। आप यह भी तय करने में सक्षम होंगे कि आप प्रत्येक किरायेदार (tenant) के लिए कंट्रोलर हैं या प्रोसेस, और क्या Investigatory Powers Act 2016 वास्तव में आपको 12 महीनों के लिए रिकॉर्ड रखने के लिए बाध्य करता है।

15 मिनट की रीडिंग4k शब्द
अस्पताल के कर्मचारियों के WiFi के लिए HIPAA तकनीकी सुरक्षा उपाय: Security Rule वास्तव में क्या आवश्यक बनाता है
Security & Compliance

अस्पताल के कर्मचारियों के WiFi के लिए HIPAA तकनीकी सुरक्षा उपाय: Security Rule वास्तव में क्या आवश्यक बनाता है

आप 45 CFR 164.312 पर पांच HIPAA तकनीकी सुरक्षा मानकों में से प्रत्येक को एक विशिष्ट स्टाफ WiFi नियंत्रण से मैप करने में सक्षम होंगे। इसके बाद आप यह निर्णय ले सकते हैं कि कौन से SSID कॉन्फ़िगरेशन OCR ऑडिट में पास होते हैं, साझा पासफ़्रैज़ को समाप्त कर सकते हैं और अपने अगले जोखिम विश्लेषण से पहले ऑडिटर द्वारा मांगे जाने वाले साक्ष्य एकत्र कर सकते हैं।

14 मिनट की रीडिंग3k शब्द
Security & Compliance

कैसे Staff WiFi आपको ISO/IEC 27001 का पालन करने में मदद करता है: Annex A नियंत्रणों को आपके वायरलेस नेटवर्क से जोड़ना

आप यह तय करने में सक्षम होंगे कि क्या आपका स्टाफ WiFi 12 ISO/IEC 27001:2022 Annex A नियंत्रणों का प्रमाण दे सकता है, जिसमें A.5.15, A.8.5 और A.8.22 शामिल हैं। आप एक साझा WPA2-PSK कुंजी को IEEE 802.1X और डायनेमिक VLANs से बदलने में भी सक्षम होंगे। अंत में, आप RADIUS लॉग, अलगाव परीक्षण और सप्लायर रिकॉर्ड एकत्र कर सकते हैं जिन्हें एक ऑडिटर चरण 2 पर स्वीकार करता है।

14 मिनट की रीडिंग3k शब्द
Security & Compliance

Cyber Essentials और Staff WiFi: अपने वायरलेस नेटवर्क पर पांच नियंत्रणों को पास करना

आप अपने staff WiFi के लिए पांच Cyber Essentials नियंत्रणों में से प्रत्येक का मिलान करने और मूल्यांकनकर्ताओं को मिलने वाली कमियों को दूर करने में सक्षम होंगे। फिर आप प्रत्येक डिवाइस श्रेणी के लिए 802.1X, iPSK और एक अलग किए गए WPA2-PSK नेटवर्क के बीच चयन कर सकते हैं। अंत में, आप जानेंगे कि Cyber Essentials Plus ऑडिट के लिए एक्सेस पॉइंट्स, कंट्रोलर्स और BYOD को कैसे तैयार किया जाए।

14 मिनट की रीडिंग3k शब्द
Security & Compliance

MDU WiFi में टेनेंट सेशन ट्रैकिंग और दुरुपयोग एट्रिब्यूशन: Meraki फ़्लो को Purple iPSK आइडेंटिटी से मैप करना

आप MDU, BTR या स्टूडेंट नेटवर्क पर सिंगल-पब्लिक-IP दुरुपयोग नोटिस को एक विशिष्ट अपार्टमेंट से ट्रेस करने में सक्षम होंगे। आप MAC, VLAN और समय के आधार पर Meraki MX फ़्लो एक्सपोर्ट को Purple iPSK आइडेंटिटी और RADIUS Accounting रिकॉर्ड से जोड़ते हैं। आप उन रिटेंशन, NTP और ड्रिल नियंत्रणों को भी जानेंगे जो उस चेन को कानूनी टीम के लिए सुरक्षित और पुख्ता रखते हैं।

13 मिनट की रीडिंग3k शब्द
होटल WiFi के लिए PCI DSS 4.0.1: आपके गेस्ट और POS नेटवर्क के लिए 2025 की समय-सीमा का क्या अर्थ है
Security & Compliance

होटल WiFi के लिए PCI DSS 4.0.1: आपके गेस्ट और POS नेटवर्क के लिए 2025 की समय-सीमा का क्या अर्थ है

यह गाइड होटल WiFi नेटवर्क के लिए अनिवार्य PCI DSS v4.0.1 आवश्यकताओं को विस्तार से समझाती है, जिसमें मार्च 2025 की समय-सीमा पर ध्यान केंद्रित किया गया है। यह 2026 के आकलनों के दौरान अनुपालन सुनिश्चित करने के लिए नेटवर्क सेगमेंटेशन, सॉफ्टवेयर पैचिंग और वायरलेस स्कैनिंग पर IT लीडर्स के लिए व्यावहारिक मार्गदर्शन प्रदान करती है।

5 मिनट की रीडिंग1k शब्द