
तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
82 guides in Network Design
प्रति-इकाई VLAN और PSK आर्किटेक्चर: MDU नेटवर्क के लिए एक डिज़ाइन गाइड
आप चार कारकों का उपयोग करके प्रत्येक अपार्टमेंट में VLAN और प्रत्येक निवासी की अनूठी कुंजी द्वारा संचालित नीति के बीच चयन करने में सक्षम होंगे: वायर्ड पोर्ट, चर्न, सेगमेंट काउंट और हार्डवेयर सपोर्ट। फिर आप BTR, PBSA और आपार्टहोटल साइटों के लिए DHCP स्कोप का आकार तय कर सकते हैं, अपनी वास्तविक प्लेटफॉर्म सीमाओं के विरुद्ध सेगमेंट की गिनती कर सकते हैं और परिचालन लागत का अनुमान लगा सकते हैं।
Retrofit vs new build: MDU WiFi केबलिंग और एक्सेस पॉइंट प्लेसमेंट की योजना बनाना
यह तय करें कि किसी अपार्टमेंट इमारत को कॉरिडोर या इन-यूनिट एक्सेस पॉइंट की आवश्यकता है या नहीं, और केबलिंग, राइजर, फायर-स्टॉपिंग तथा PoE बजट की योजना बनाएं जिसकी प्रत्येक मार्ग को आवश्यकता होती है। आप पहुंच सीमाओं के आसपास एक ऑक्यूपाइड-बिल्डिंग रिट्रोफिट का दायरा निर्धारित करने में सक्षम होंगे, या RIBA Stage 3 तक नेटवर्क डिज़ाइन को एक नई इमारत में ला सकेंगे ताकि प्रत्येक AP 90-मीटर परमानेंट लिंक के भीतर रहे।
Managed WiFi cost per door: MDU ऑपरेटरों के लिए एक मॉडल
आप केबल बिछाने, एक्सेस पॉइंट, स्विचिंग, लाइसेंसिंग और सपोर्ट के आधार पर MDU योजना के लिए एक सही managed WiFi cost per door तैयार कर सकेंगे। इसके बाद आप मैनेज्ड सर्विस बोलियों को सामान्य बना सकते हैं, यह जांच सकते हैं कि स्केल और एसेट की लाइफ से आंकड़े कैसे बदलते हैं, और रिटेल ब्रॉडबैंड बेंचमार्क के साथ पूर्ण मासिक लागत की तुलना कर सकते हैं।
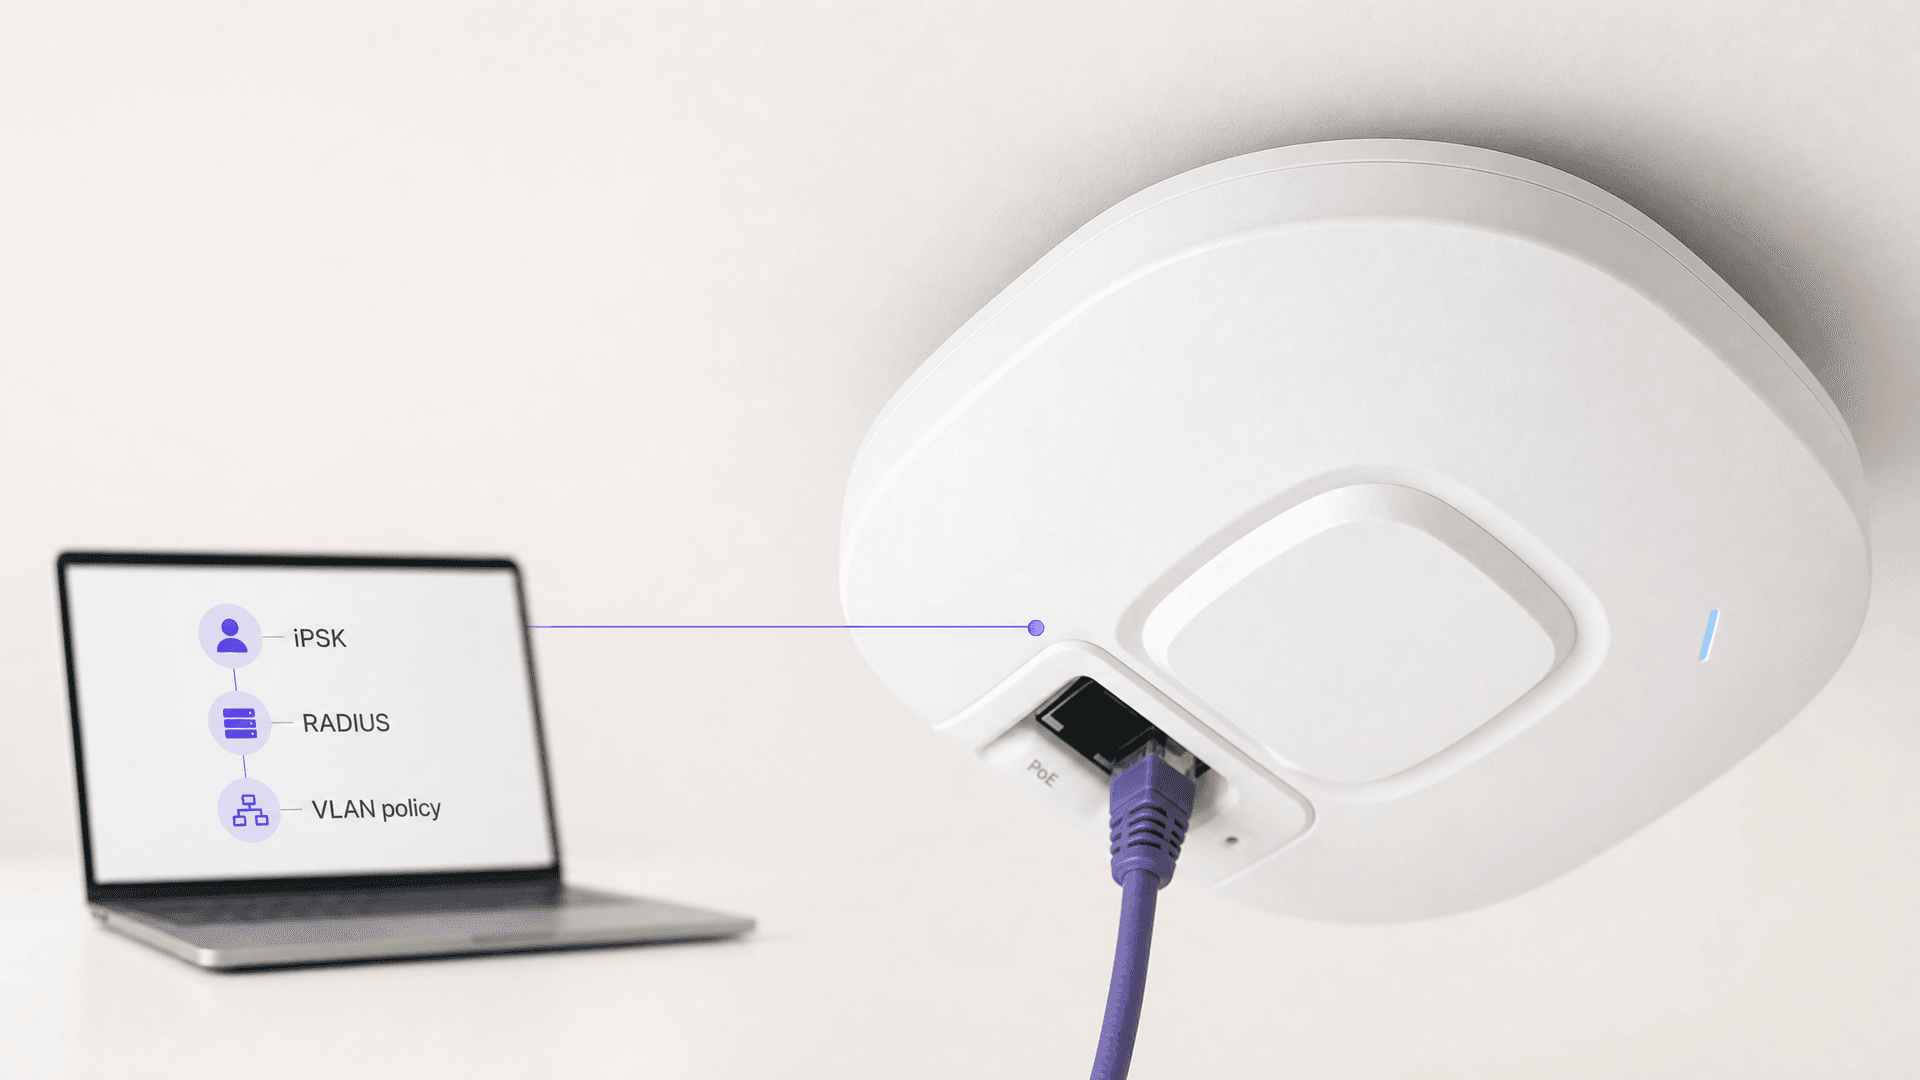
Cisco Meraki, HPE Aruba और Ruckus पर iPSK को कैसे डिप्लॉय करें
यह व्यावहारिक गाइड दिखाती है कि Cisco Meraki पर iPSK, HPE Aruba Central पर MPSK और Ruckus SmartZone पर DPSK को कैसे डिप्लॉय किया जाए, जिसमें एक संक्षिप्त UniFi PPSK परिशिष्ट शामिल है। यह की (key) जारी करने, VLAN या पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह और निरसन (revocation) परीक्षणों पर केंद्रित है जो यह प्रमाणित करते हैं कि एक लाइव वेन्यू में डिप्लॉयमेंट काम कर रहा है।
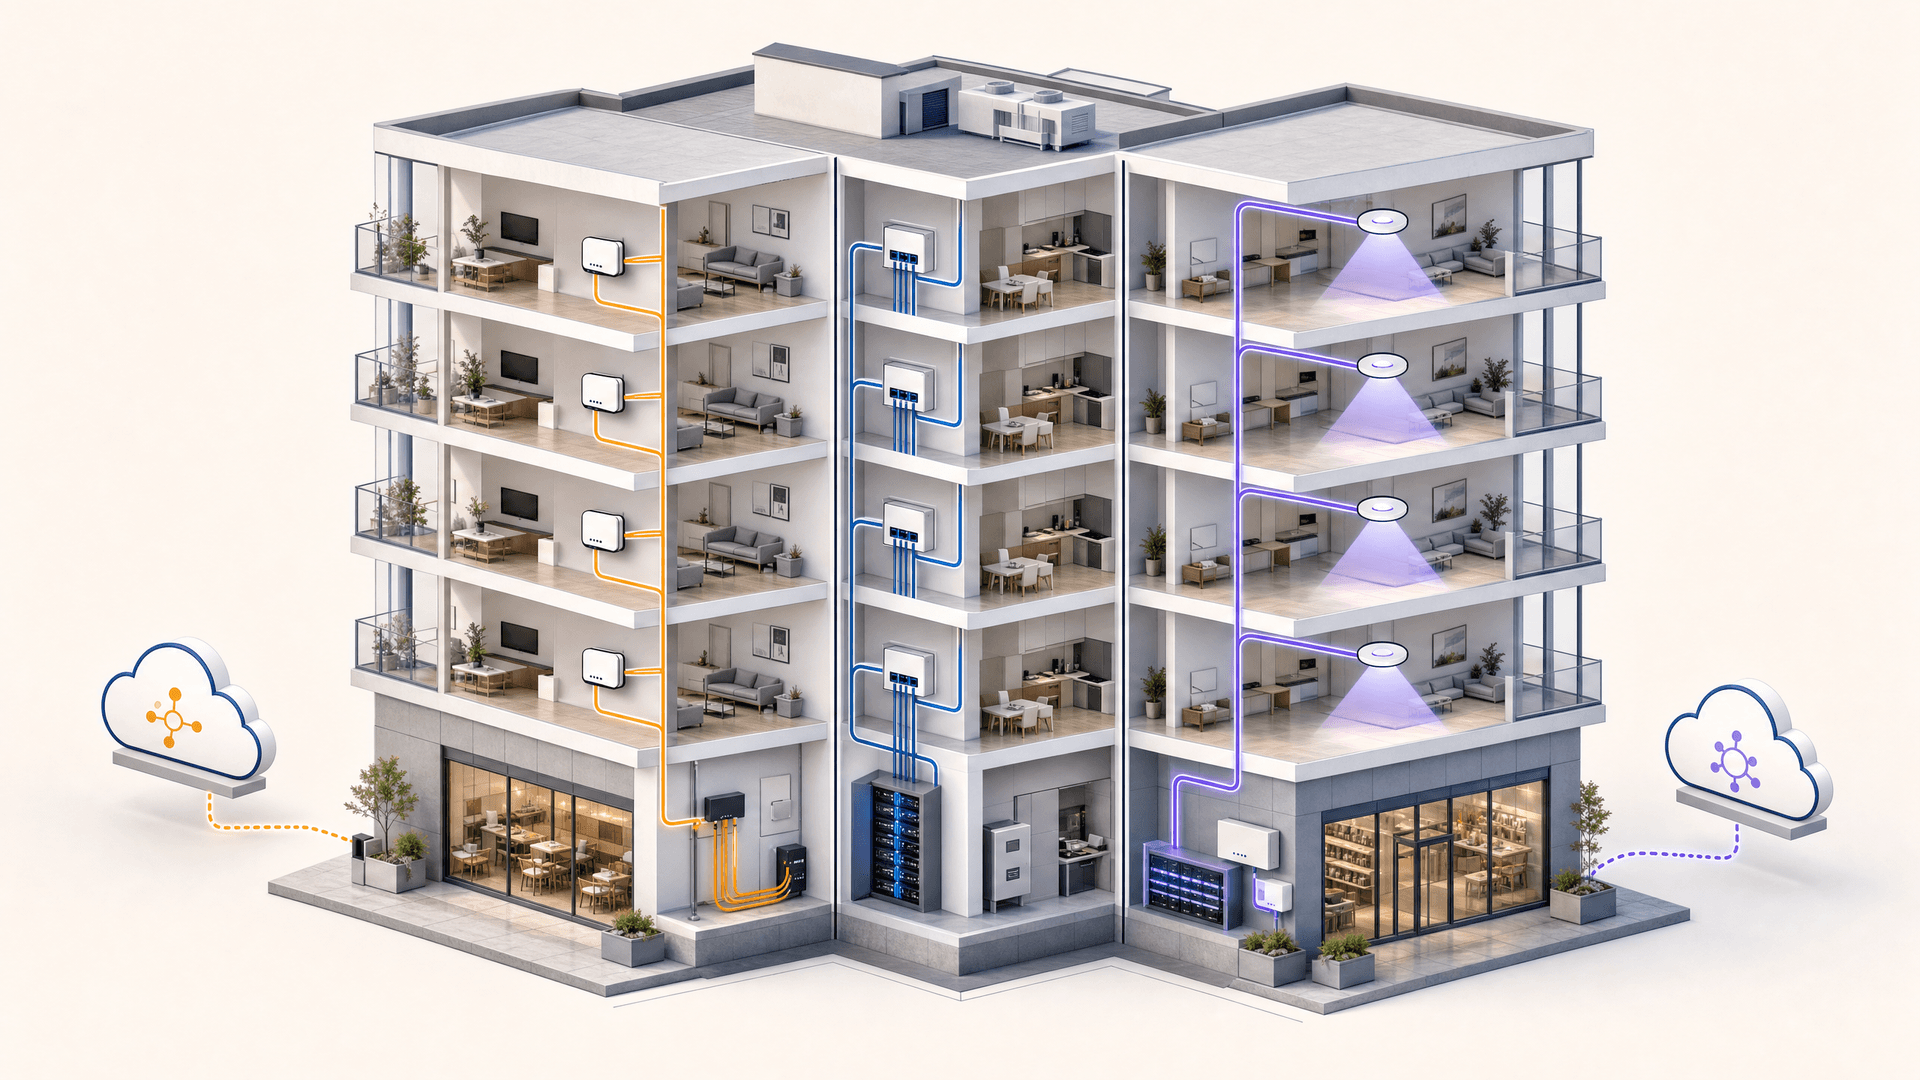
Bulk internet agreement बनाम managed WiFi: आपकी बिल्डिंग के लिए कौन सा मॉडल सही है
प्रॉपर्टी, IT और ऑपरेशन्स लीडर्स के लिए एक व्यावहारिक खरीद संदर्भ जो रेजिडेंट-पेड रिटेल ब्रॉडबैंड, bulk internet agreement और managed WiFi की तुलना करता है। यह US bulk-internet फ्रेमिंग और UK समकक्षों का उपयोग करके स्वामित्व, रेजिडेंट मूव-इन, सुरक्षा, लागत दायरे और कॉन्ट्रैक्ट एग्जिट को स्पष्ट करता है।
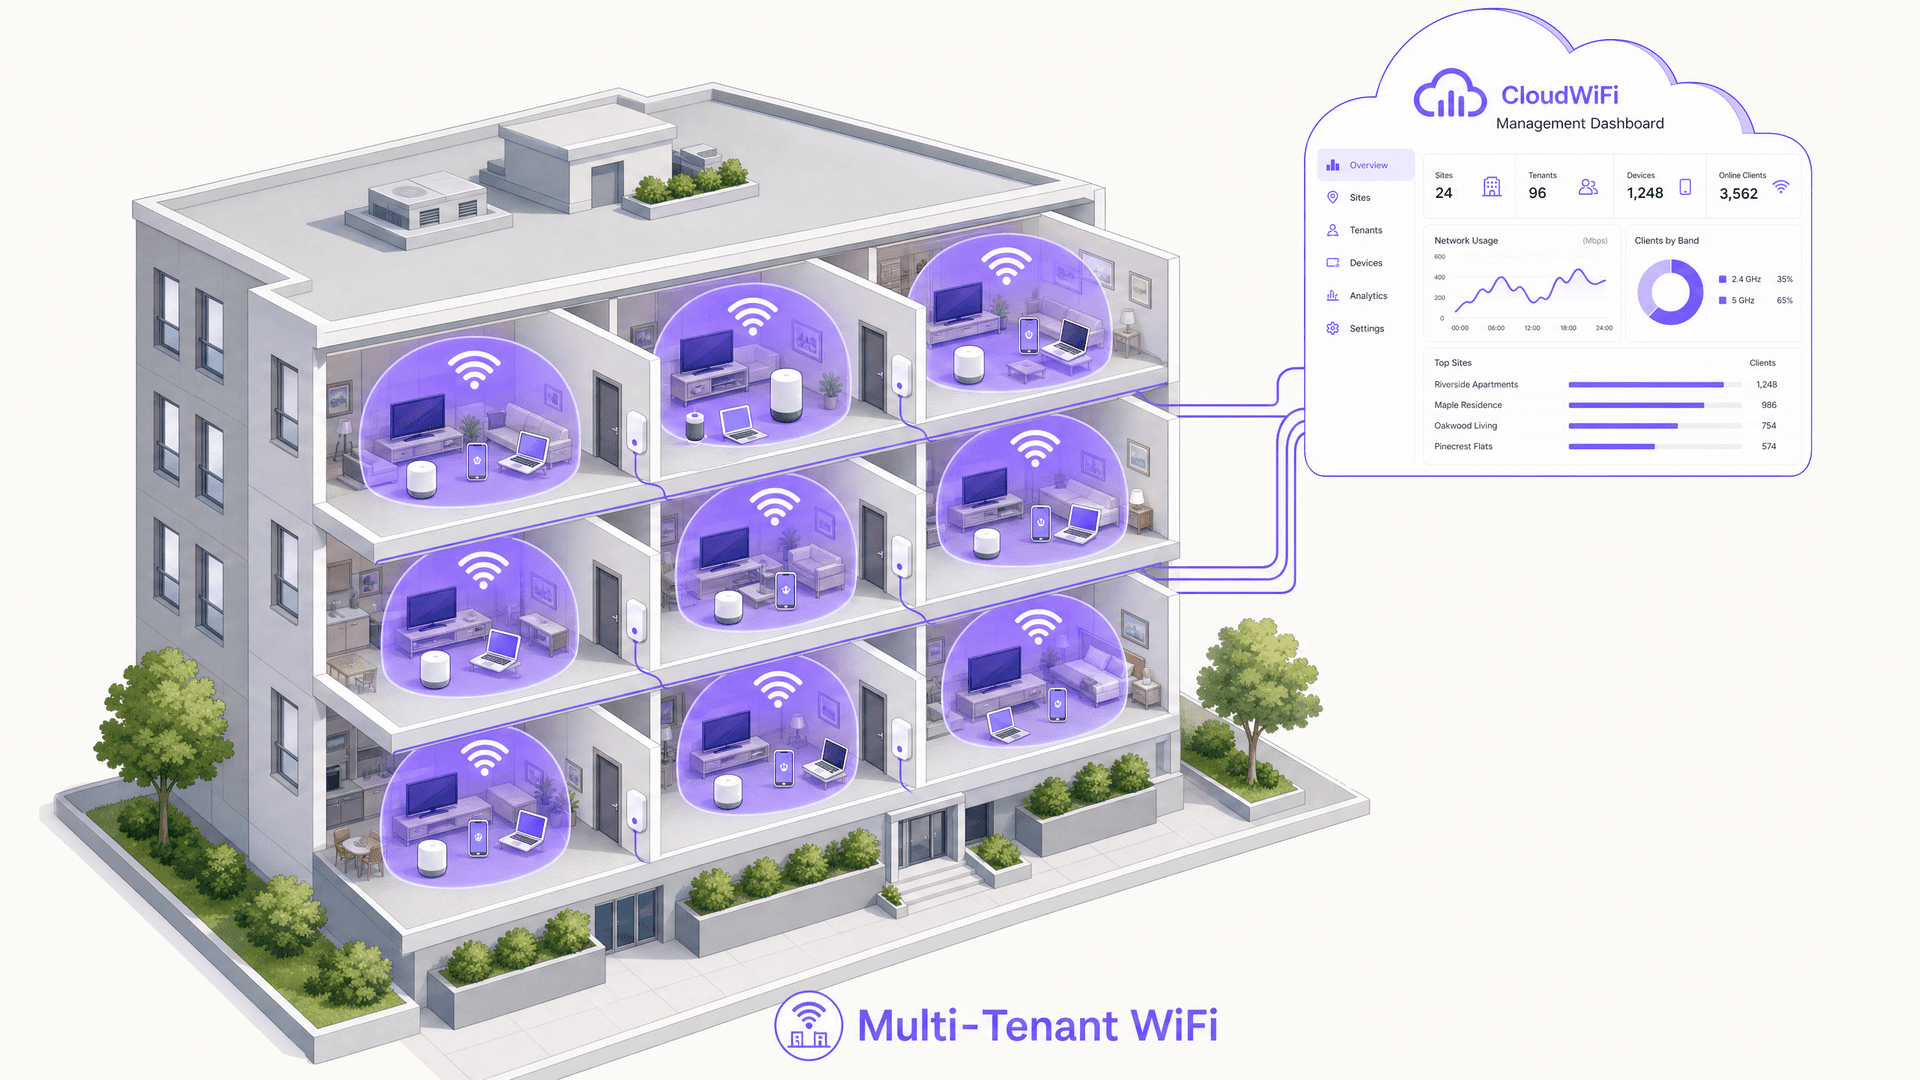
अपार्टमेंट WiFi समाधान: व्यवसायों के लिए एक व्यापक गाइड
यह गाइड Build to Rent और multi-dwelling unit संपत्तियों में अपार्टमेंट WiFi समाधानों के लिए आर्किटेक्चर, परिनियोजन और व्यावसायिक मामले को कवर करती है। यह बताती है कि कैसे Identity Pre-Shared Key (iPSK) तकनीक स्मार्ट उपकरणों और IoT का समर्थन करते हुए प्रत्येक निवासी के लिए सुरक्षित, पृथक नेटवर्क बबल बनाती है। प्रॉपर्टी डेवलपर्स, मकान मालिकों और BTR ऑपरेटरों को व्यावहारिक परिनियोजन मार्गदर्शन, ROI डेटा और व्यावहारिक कार्यान्वयन परिदृश्य मिलेंगे।
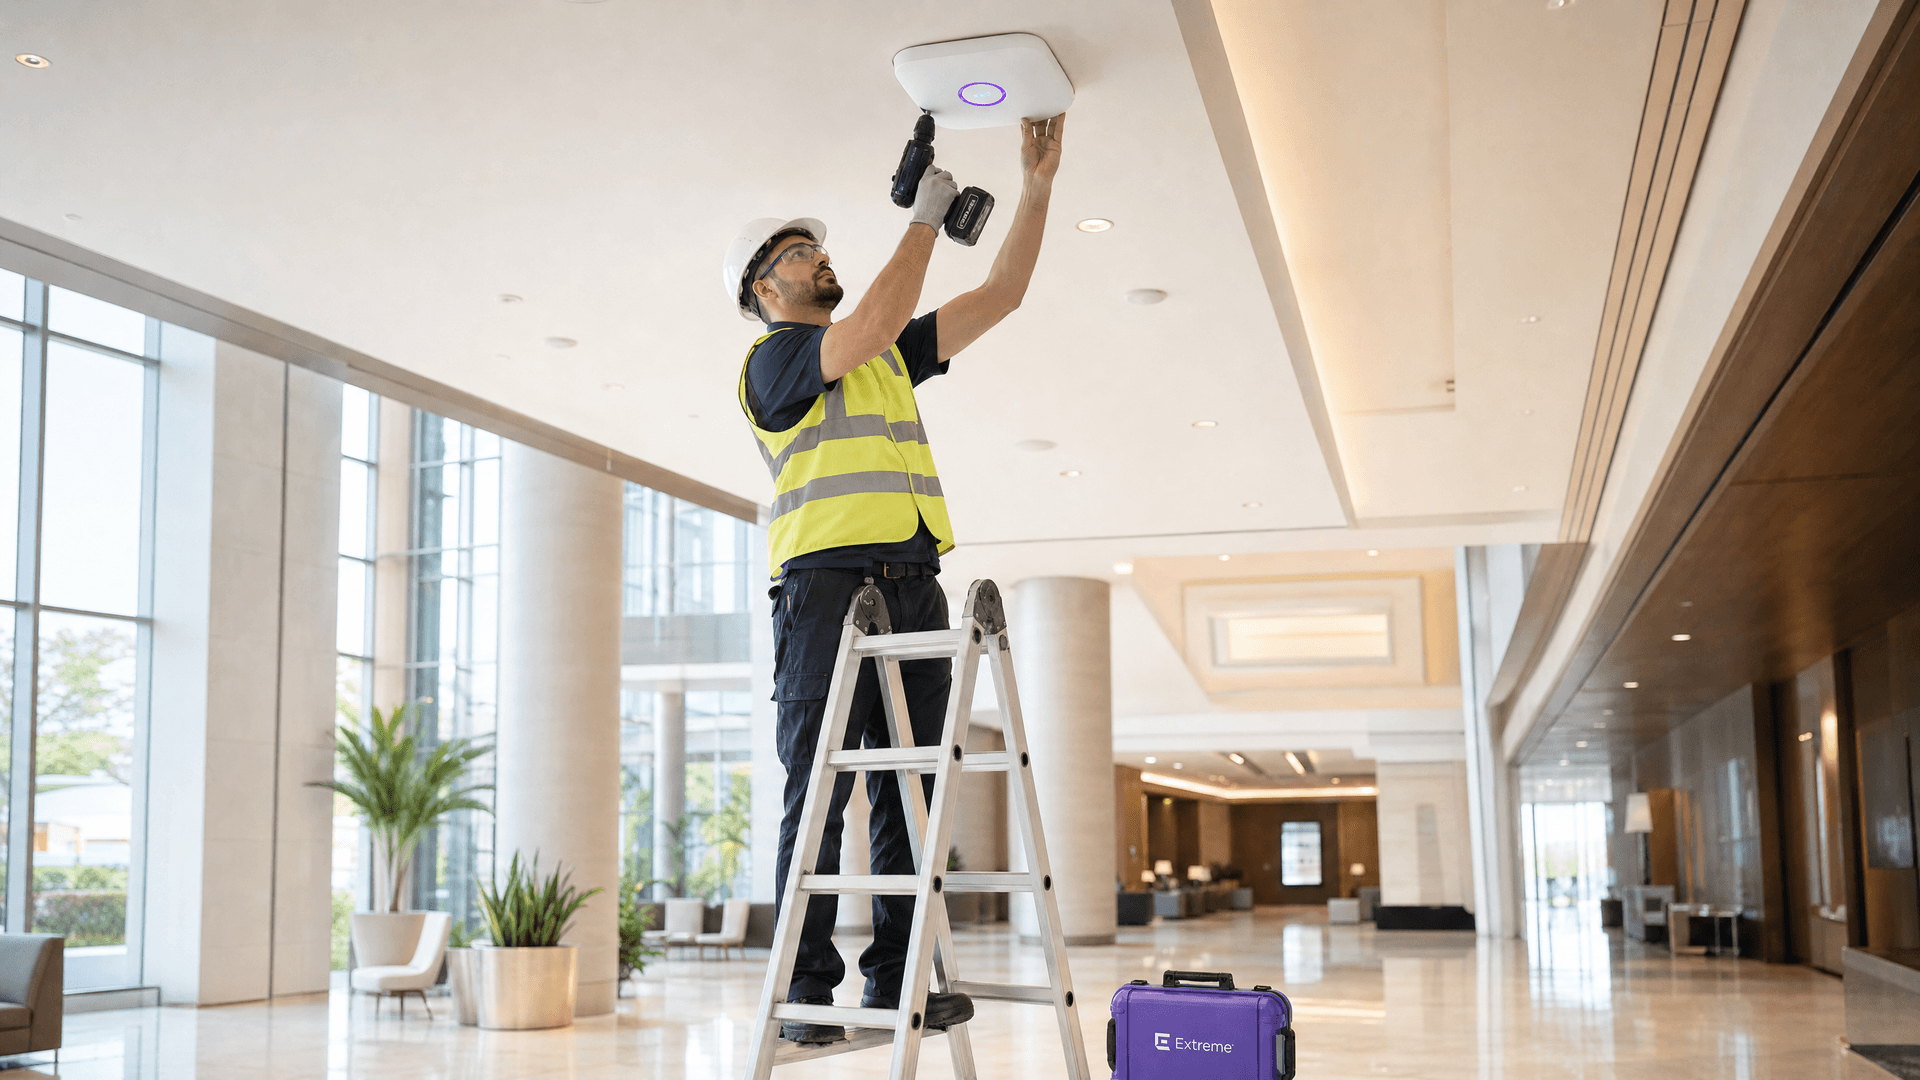
Cox Business managed WiFi: व्यवसायों के लिए एक व्यापक गाइड
यह गाइड विवरण देती है कि कैसे प्रॉपर्टी डेवलपर्स और BTR ऑपरेटर Cox Business managed WiFi का उपयोग करके स्केलेबल, सुरक्षित नेटवर्क तैनात कर सकते हैं। इसमें नेटवर्क आर्किटेक्चर, वेंडर-तटस्थ हार्डवेयर परिनियोजन, और कनेक्टिविटी को एक परिचालन सिरदर्द से विश्वसनीय बुनियादी ढांचे में बदलने के व्यावसायिक प्रभाव को शामिल किया गया है।
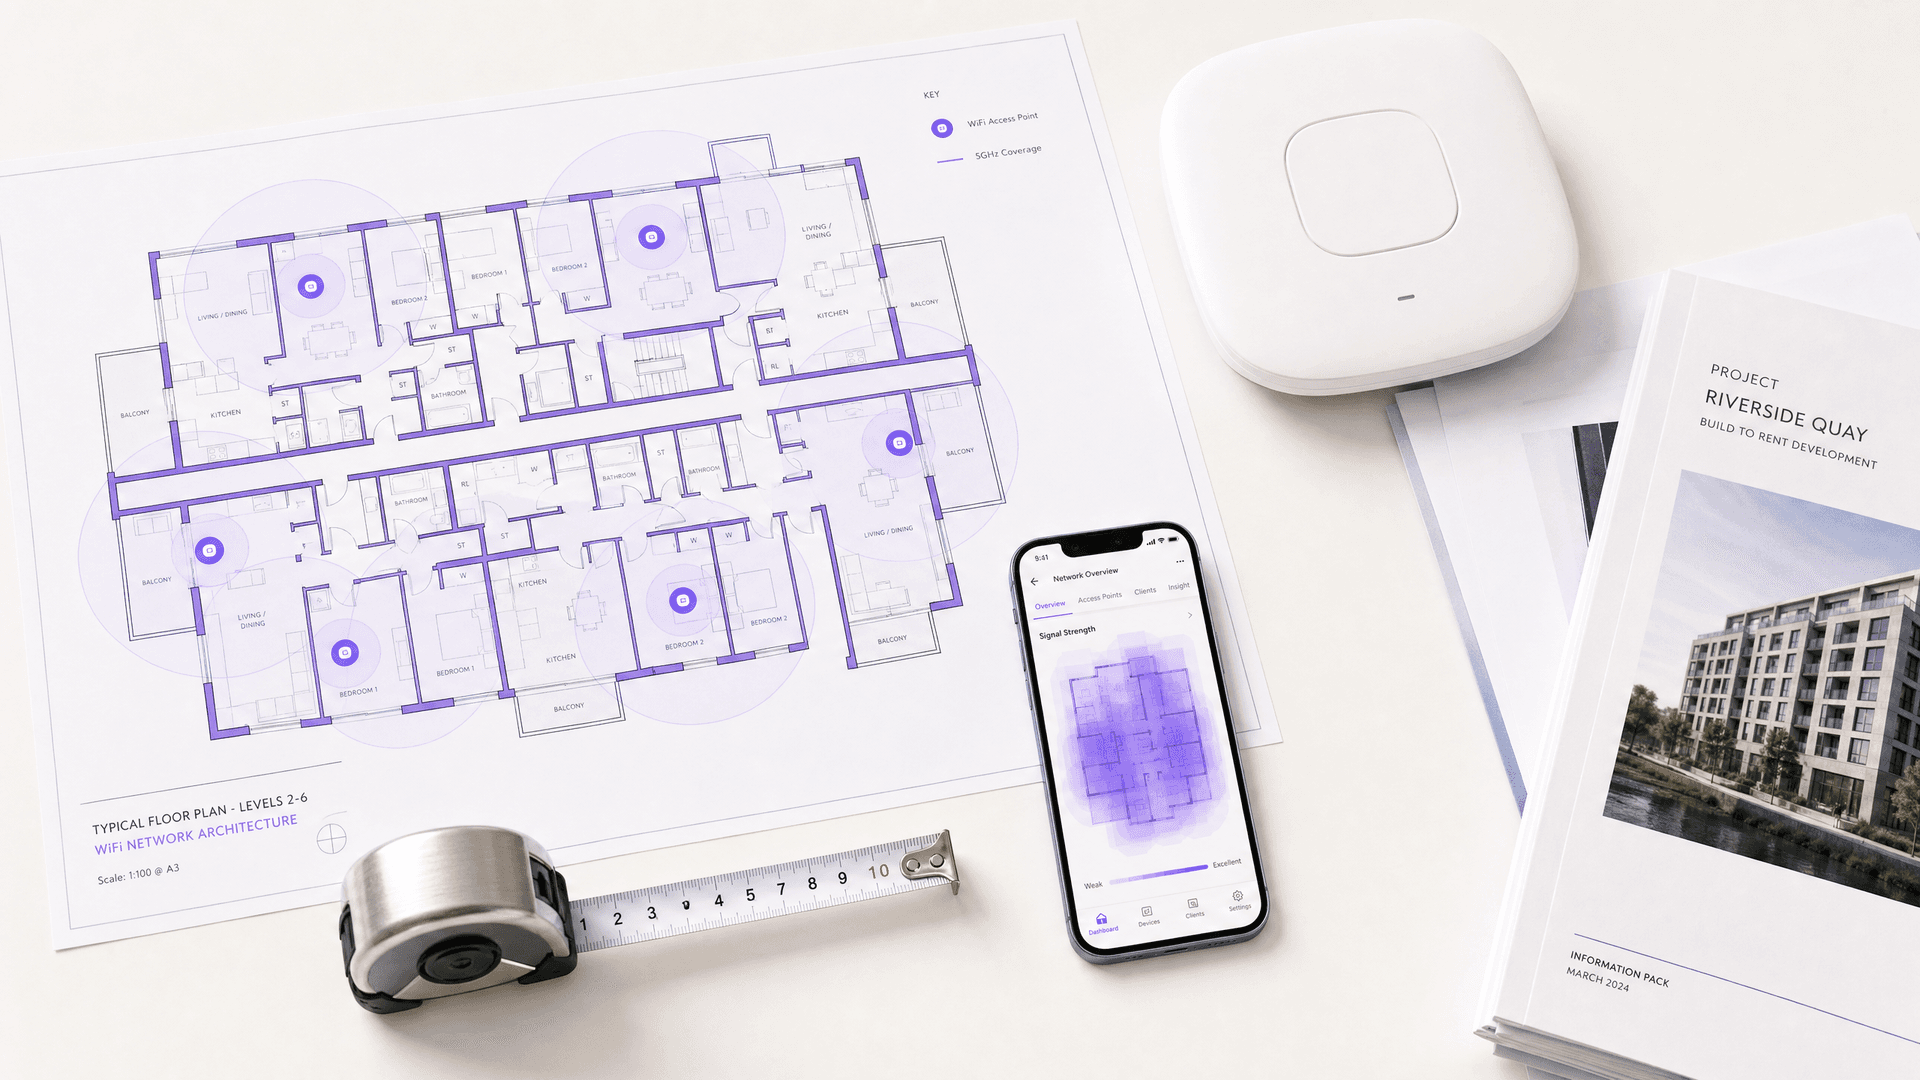
Spectrum प्रबंधित WiFi ग्राहक सेवा: व्यवसायों के लिए एक व्यापक गाइड
यह व्यापक गाइड विवरण देती है कि कैसे बिल्ड-टू-रेंट ऑपरेटर और संपत्ति डेवलपर्स निवासियों के लिए सुरक्षित, अलग नेटवर्क अनुभव प्रदान करने के लिए spectrum प्रबंधित WiFi तैनात कर सकते हैं। इसमें सपोर्ट ओवरहेड को कम करने के लिए व्यावहारिक कार्यान्वयन रणनीतियों के साथ-साथ क्लाउड RADIUS, VLAN अलगाव और iPSK के तकनीकी आर्किटेक्चर को शामिल किया गया है।
दुबई में Managed WiFi सेवाएं: व्यवसायों के लिए एक विस्तृत गाइड
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और प्रॉपर्टी डेवलपर्स को दुबई में managed WiFi सेवाएं तैनात करने के लिए एक व्यावहारिक रूपरेखा प्रदान करती है। इसमें iPSK का उपयोग करके मल्टी-टेनेंट आइसोलेशन, VLAN सेगमेंटेशन आर्किटेक्चर, TDRA और UAE PDPL अनुपालन, और हॉस्पिटैलिटी, रिटेल और BTR परिवेशों में कनेक्टिविटी को एक प्रबंधित सुविधा के रूप में मानने का व्यावसायिक मामला शामिल है।
Dubai में Managed WiFi समाधान: व्यवसायों के लिए एक व्यापक गाइड
यह गाइड Dubai में IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और प्रॉपर्टी डेवलपर्स को मल्टी-टेनेंट परिवेशों में managed WiFi समाधानों को तैनात करने के लिए एक व्यावहारिक ब्लूप्रिंट प्रदान करती है। इसमें TDRA अनुपालन आवश्यकताओं और कनेक्टिविटी को एक प्रबंधित सुविधा के रूप में मानने के व्यावसायिक मामले के साथ-साथ VLAN सेगमेंटेशन, iPSK और 802.1X ऑथेंटिकेशन का तकनीकी आर्किटेक्चर शामिल है। चाहे आप Build to Rent डेवलपमेंट, एक लग्जरी होटल, या एक रिटेल मॉल का संचालन करते हों, यह गाइड आपको बड़े पैमाने पर एंटरप्राइज-ग्रेड WiFi को तैनात और प्रबंधित करने के लिए निर्णय फ्रेमवर्क और कार्यान्वयन चरण प्रदान करती है।
Cloud-managed WiFi समाधान: व्यावसायिक परिनियोजन गाइड | Purple
मल्टी-टेनेंट और व्यावसायिक भवनों में क्लाउड-प्रबंधित WiFi परिनियोजित करें। आर्किटेक्चर की तुलना करें, iPSK और VLAN आइसोलेशन को कॉन्फ़िगर करें, और TCO तथा एमेनिटी ROI को मॉडल करें।
PPSK WiFi: सुविधाओं और डिप्लॉयमेंट मॉडल की तुलना
Private Pre-Shared Key (PPSK) और iPSK आर्किटेक्चर पर तकनीकी गाइड: डायनेमिक VLAN सेगमेंटेशन, mDNS आइसोलेशन और मल्टी-टेनेंट वाईफाई एयरटाइम रिकवरी।
सुरक्षित गेस्ट WiFi कैसे सेटअप करें: एक सुरक्षित एंटरप्राइज कॉन्फ़िगरेशन गाइड
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को सुरक्षित एंटरप्राइज गेस्ट WiFi को तैनात करने का एक निश्चित खाका प्रदान करती है। इसमें अनुपालन करने वाले फर्स्ट-पार्टी डेटा को कैप्चर करते हुए आंतरिक प्रणालियों की सुरक्षा के लिए आवश्यक आर्किटेक्चर, WPA3 माइग्रेशन, VLAN सेगमेंटेशन और captive portal इंटीग्रेशन शामिल हैं।
प्रति-डिवाइस PSK (iPSK, DPSK, MPSK) का उपयोग करके WiFi SSID की संख्या कैसे कम करें
यह आधिकारिक तकनीकी संदर्भ गाइड बताती है कि कैसे IT टीमें प्रति-डिवाइस PSK (xPSK) का उपयोग करके कई विशिष्ट उद्देश्यों के लिए बनाए गए नेटवर्क को एक सिंगल SSID में मिलाकर SSID बीकन ओवरहेड के कारण होने वाले WiFi परफॉर्मेंस के नुकसान को समाप्त कर सकती हैं। इसमें Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK और Ubiquiti UniFi PPSK के वेंडर परिदृश्य को शामिल किया गया है, जिसमें डायनेमिक VLAN असाइनमेंट, IoT ऑनबोर्डिंग और PCI DSS अनुपालन पर व्यावहारिक कार्यान्वयन मार्गदर्शन दिया गया है। हॉस्पिटैलिटी, रिटेल, स्टेडियम और सार्वजनिक क्षेत्र के संगठनों के वेन्यू ऑपरेटरों को इसमें व्यावहारिक आर्किटेक्चर मार्गदर्शन और वास्तविक दुनिया के व्यावहारिक उदाहरण मिलेंगे।
एक Probe Request क्या है? यह समझना कि डिवाइस नेटवर्क की खोज कैसे करते हैं
यह तकनीकी संदर्भ गाइड IEEE 802.11 probe requests, सक्रिय बनाम निष्क्रिय स्कैनिंग, और स्थान एनालिटिक्स पर MAC randomisation के प्रभाव का गहन विश्लेषण प्रदान करती है। यह नेटवर्क आर्किटेक्ट्स के लिए उच्च-घनत्व वाले डिप्लॉयमेंट को अनुकूलित करने, probe storms को कम करने, और प्रमाणित पहचान परतों का उपयोग करके सटीक, GDPR-अनुरूप डेटा संग्रह सुनिश्चित करने के लिए व्यावहारिक कार्यान्वयन रणनीतियाँ प्रदान करती है।
अपने इंटरनेट प्लान को अपग्रेड किए बिना स्लो WiFi को कैसे ठीक करें
ISP बैंडविड्थ बढ़ाए बिना एंटरप्राइज WiFi प्रदर्शन को अनुकूलित करने पर IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक व्यापक तकनीकी संदर्भ गाइड। इसमें RF ट्यूनिंग, क्लाइंट डेंसिटी मैनेजमेंट, QoS कार्यान्वयन, और बाधाओं का निदान और समाधान करने के लिए WiFi एनालिटिक्स का लाभ उठाने का तरीका शामिल है।
निरंतर ट्रस्ट मॉनिटरिंग के लिए पोस्ट-एडमिशन NAC को कैसे लागू करें
यह गाइड हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और पब्लिक-सेक्टर सहित एंटरप्राइज स्थानों पर कंटीन्यूअस ट्रस्ट मॉनिटरिंग के साथ पोस्ट-एडमिशन नेटवर्क एक्सेस कंट्रोल (NAC) को लागू करने के लिए एक विश्वसनीय तकनीकी खाका प्रदान करती है। यह RADIUS CoA, व्यावहारिक आधारभूत विश्लेषण और टेलीमेट्री एकीकरण का उपयोग करके स्टेटिक प्री-एडमिशन चेक से डायनेमिक, सेशन-अवेयर एनफोर्समेंट में आर्किटेक्चरल बदलाव का विवरण देती है। IT आर्किटेक्ट्स और नेटवर्क ऑपरेशंस टीमों को यहां व्यावहारिक परिनियोजन मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज, अनुपालन संरेखण नोट और मापने योग्य ROI फ्रेमवर्क मिलेंगे।
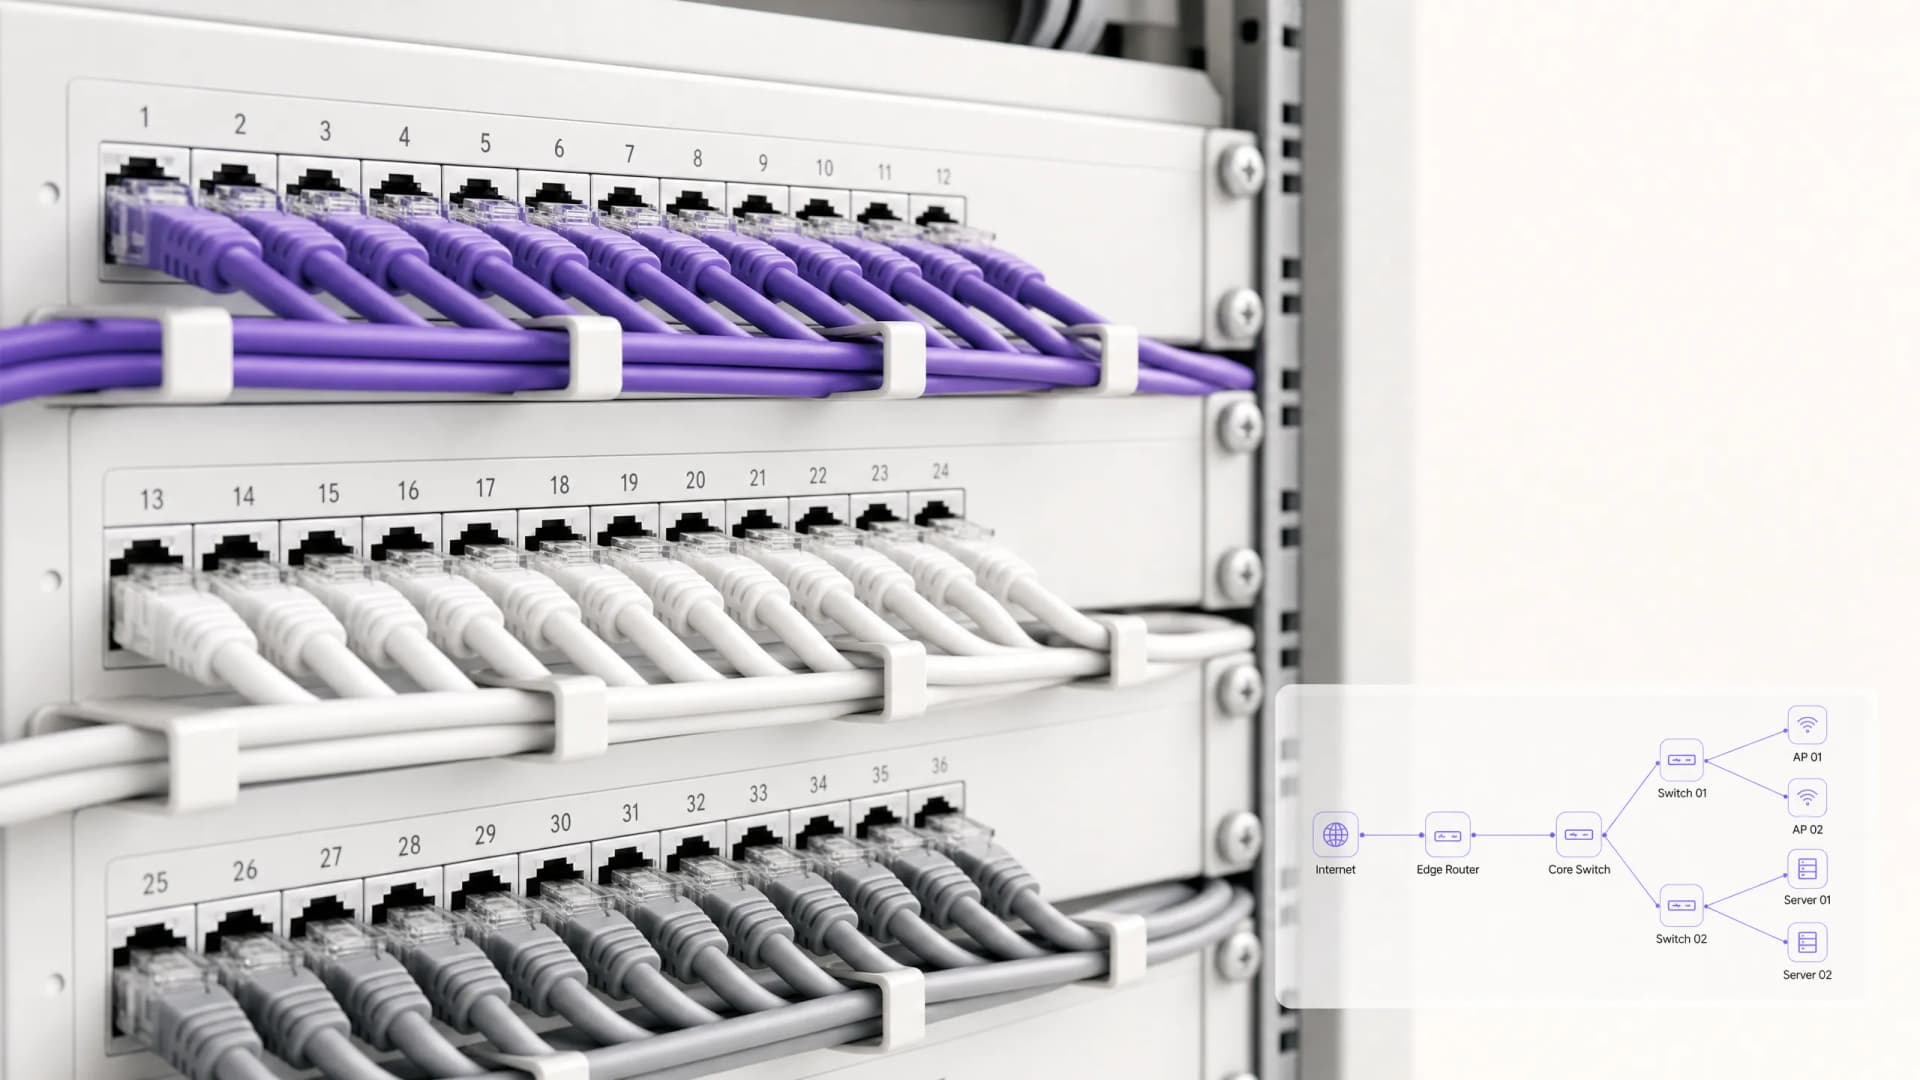
हाइब्रिड कार्य को सुरक्षित बनाना: निर्बाध पहुंच के लिए NAC और ZTNA का संयोजन
यह आधिकारिक तकनीकी गाइड कॉर्पोरेट, रिटेल, हॉस्पिटैलिटी और सार्वजनिक क्षेत्र के स्थानों में हाइब्रिड कार्य वातावरण को सुरक्षित करने के लिए नेटवर्क एक्सेस कंट्रोल (NAC) और Zero Trust Network Access (ZTNA) के आर्किटेक्चरल अभिसरण को कवर करती है। यह उन IT आर्किटेक्ट्स और CTOs के लिए चरणबद्ध परिनियोजन ब्लूप्रिंट, वास्तविक दुनिया के मामले के अध्ययन और अनुपालन मार्गदर्शन प्रदान करता है जिन्हें अलग-थलग ऑन-प्रिमाइसेस और क्लाउड एक्सेस डोमेन द्वारा बनाई गई सुरक्षा कमियों को समाप्त करने की आवश्यकता है।
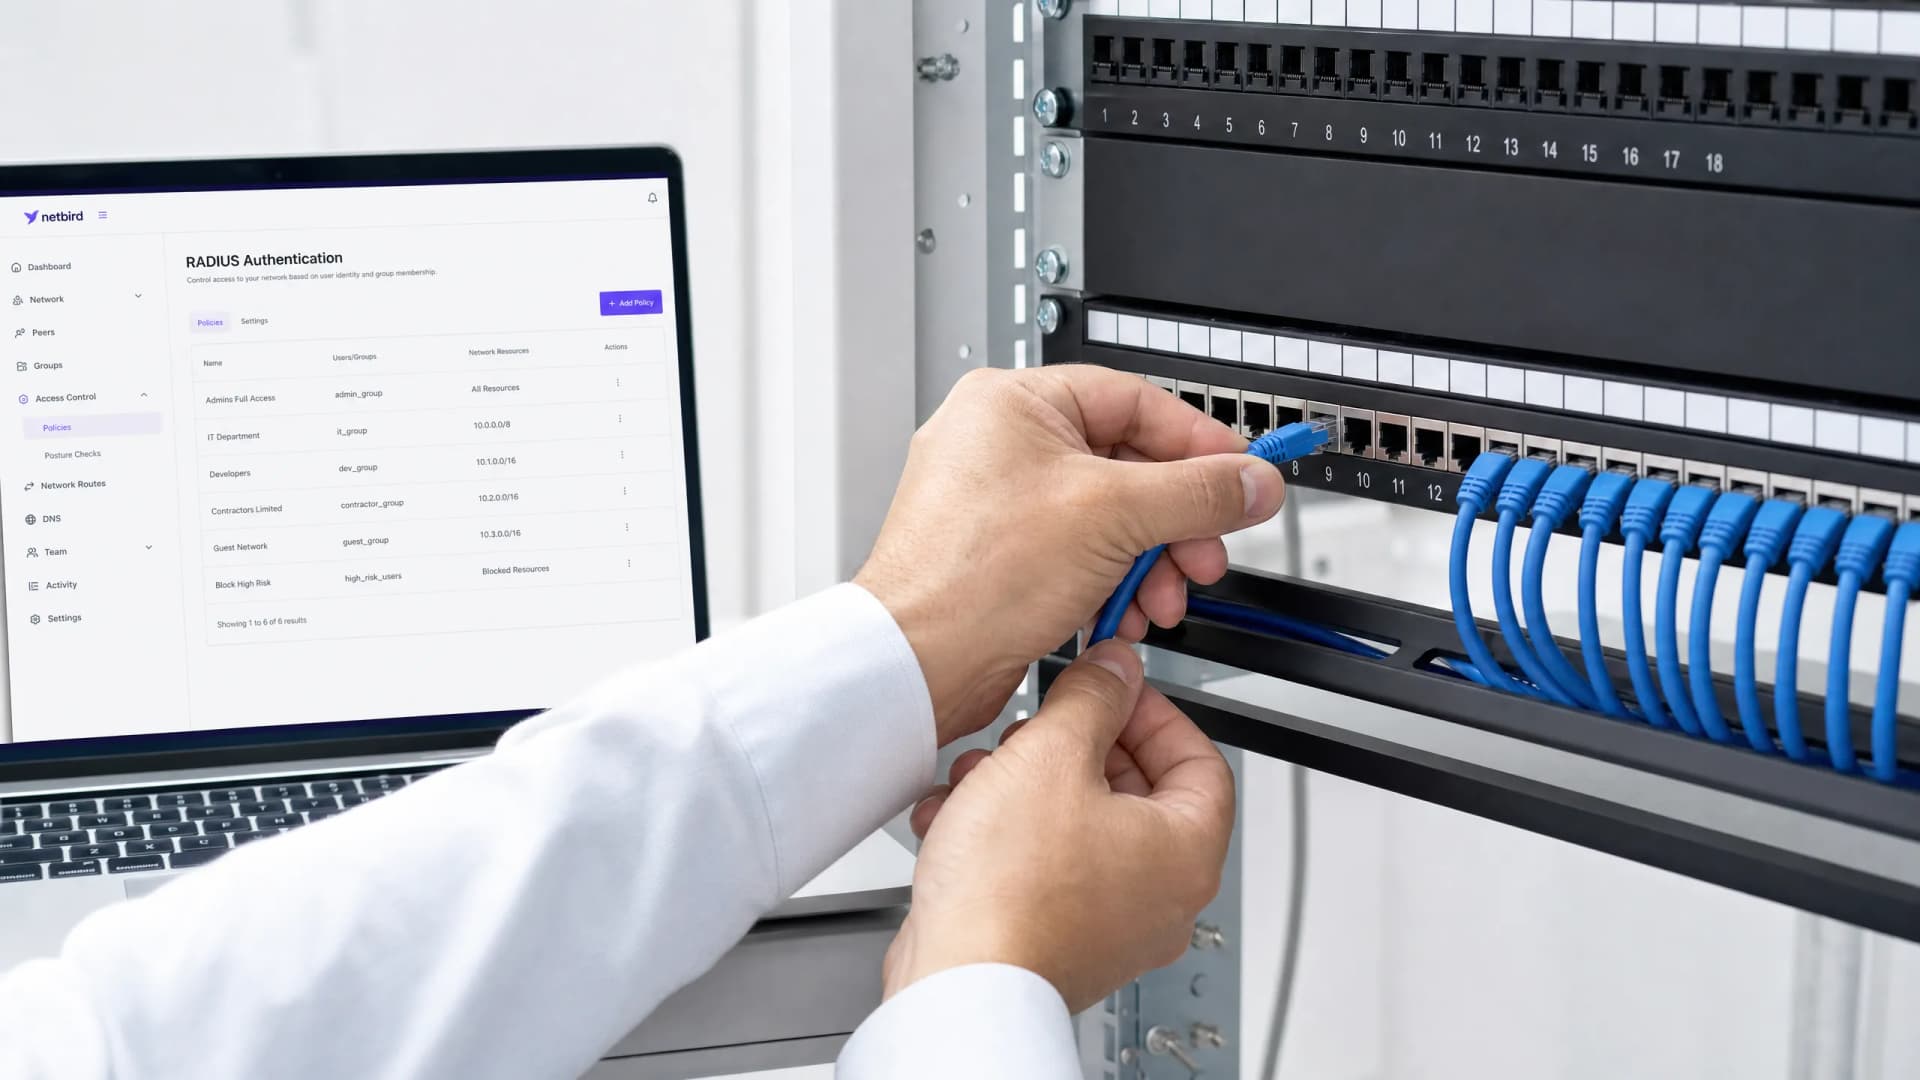
बारीक नेटवर्क एक्सेस कंट्रोल के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करना
यह आधिकारिक गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू संचालन निदेशकों को बारीक नेटवर्क एक्सेस कंट्रोल प्राप्त करने के लिए RADIUS पॉलिसियों को कॉन्फ़िगर करने के लिए एक संपूर्ण तकनीकी खाका प्रदान करती है। इसमें 802.1X आर्किटेक्चर, डायनेमिक VLAN असाइनमेंट, EAP विधि चयन और चरणबद्ध परिनियोजन रणनीतियाँ शामिल हैं। हॉस्पिटैलिटी और रिटेल के वास्तविक कार्यान्वयन परिदृश्य यह प्रदर्शित करते हैं कि कैसे ये तकनीकें मापने योग्य अनुपालन, सुरक्षा और परिचालन ROI प्रदान करती हैं।
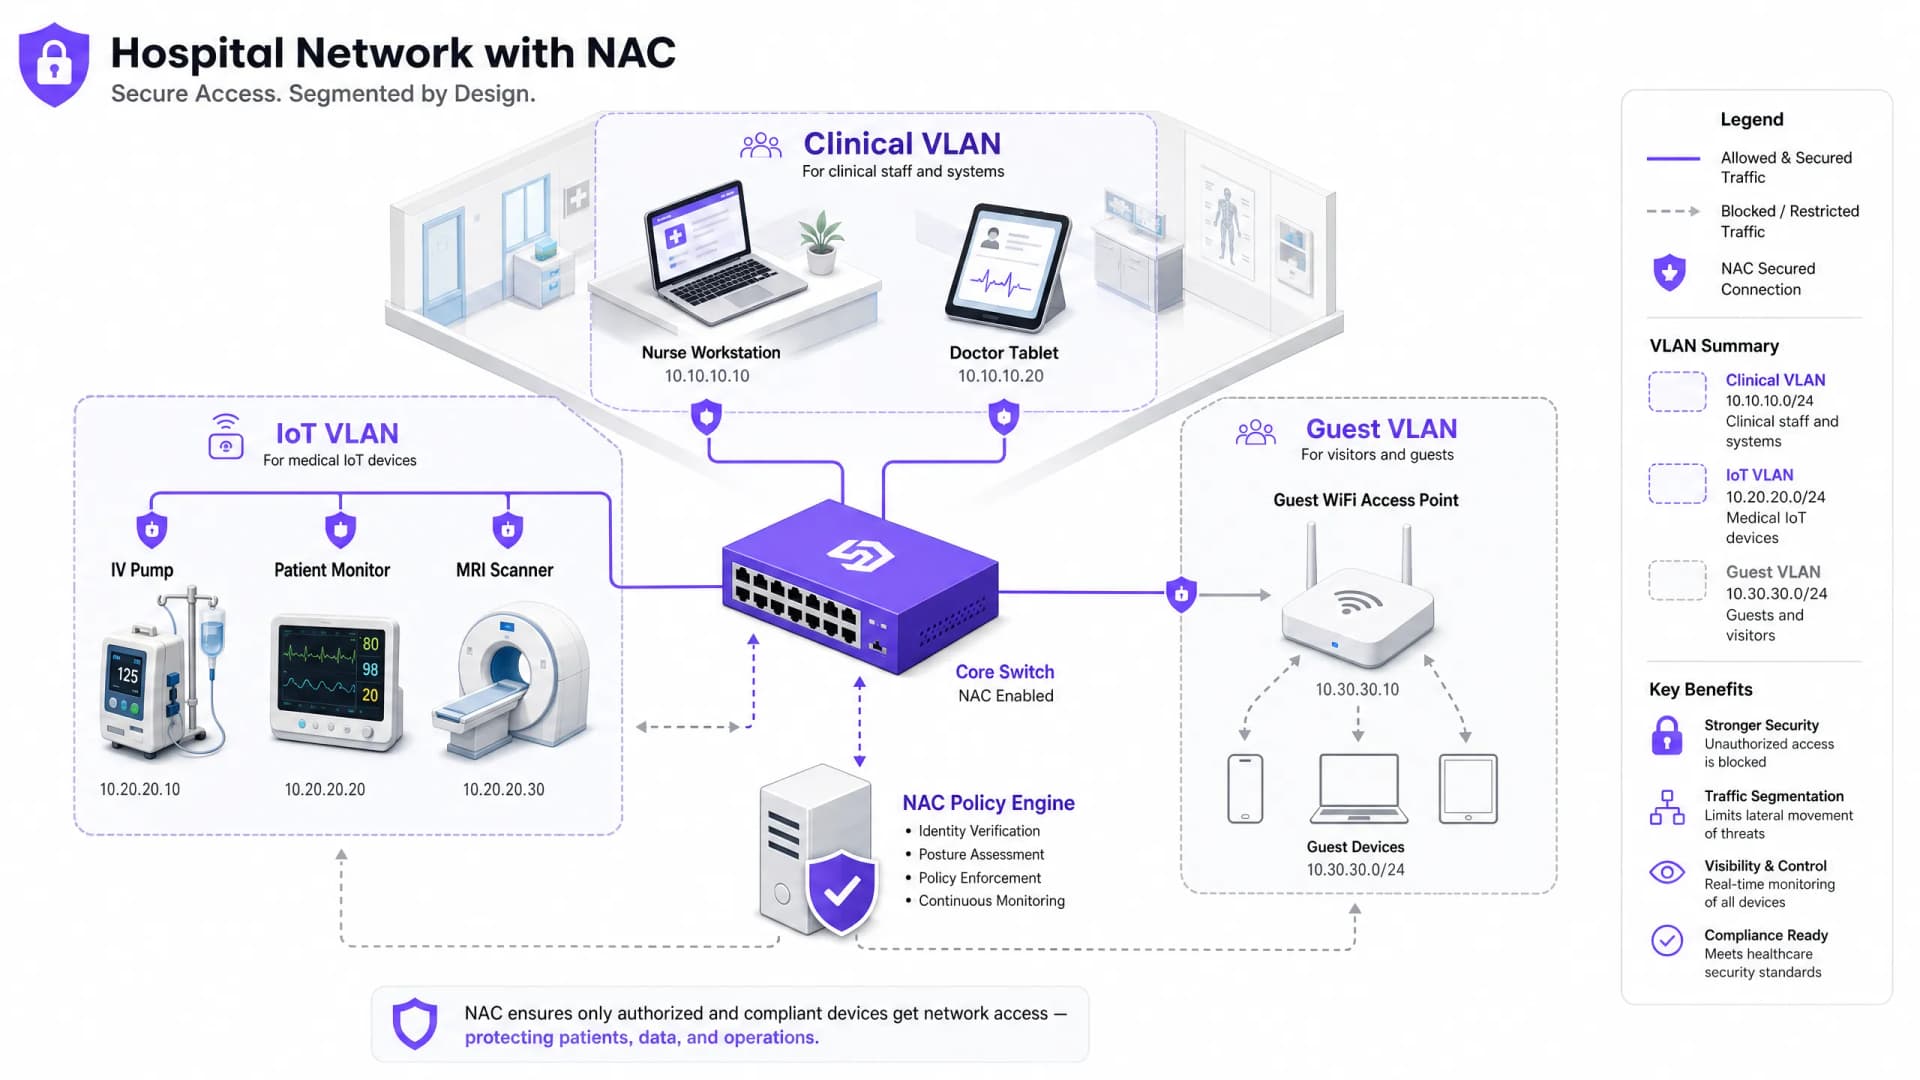
हेल्थकेयर के लिए NAC: मेडिकल उपकरणों और रोगी डेटा को सुरक्षित करना
यह गाइड हेल्थकेयर परिवेशों में नेटवर्क एक्सेस कंट्रोल (NAC) को तैनात करने के लिए एक व्यापक तकनीकी संदर्भ प्रदान करती है, जिसमें मेडिकल IoT, क्लिनिकल सिस्टम और गेस्ट एक्सेस के लिए आर्किटेक्चर डिज़ाइन, ऑथेंटिकेशन मैकेनिज्म, डिवाइस प्रोफाइलिंग और VLAN सेगमेंटेशन शामिल है। यह HIPAA, NHS DSP Toolkit, ISO 27001 और GDPR के अनुपालन आवश्यकताओं को संबोधित करता है, जिसमें ठोस कार्यान्वयन परिदृश्य और वेंडर-न्यूट्रल सर्वोत्तम अभ्यास शामिल हैं। हेल्थकेयर में IT निदेशकों और CTOs के लिए, क्लिनिकल वर्कफ़्लो को बाधित किए बिना मेडिकल उपकरणों और रोगी डेटा को सुरक्षित करने का यह एक परिचालन ब्लूप्रिंट है।
NAC के साथ K-12 स्कूल नेटवर्क को सुरक्षित करने के सर्वोत्तम अभ्यास
यह तकनीकी संदर्भ मार्गदर्शिका IT लीडर्स को K-12 स्कूल वातावरण में Network Access Control (NAC) को आर्किटेक्ट, तैनात और प्रबंधित करने के लिए व्यावहारिक रणनीतियाँ प्रदान करती है। इसमें 802.1X ऑथेंटिकेशन और VLAN सेगमेंटेशन से लेकर MAB और MPSK के साथ IoT उपकरणों को संभालने, मजबूत सुरक्षा और अनुपालन सुनिश्चित करने तक के आवश्यक विषय शामिल हैं।
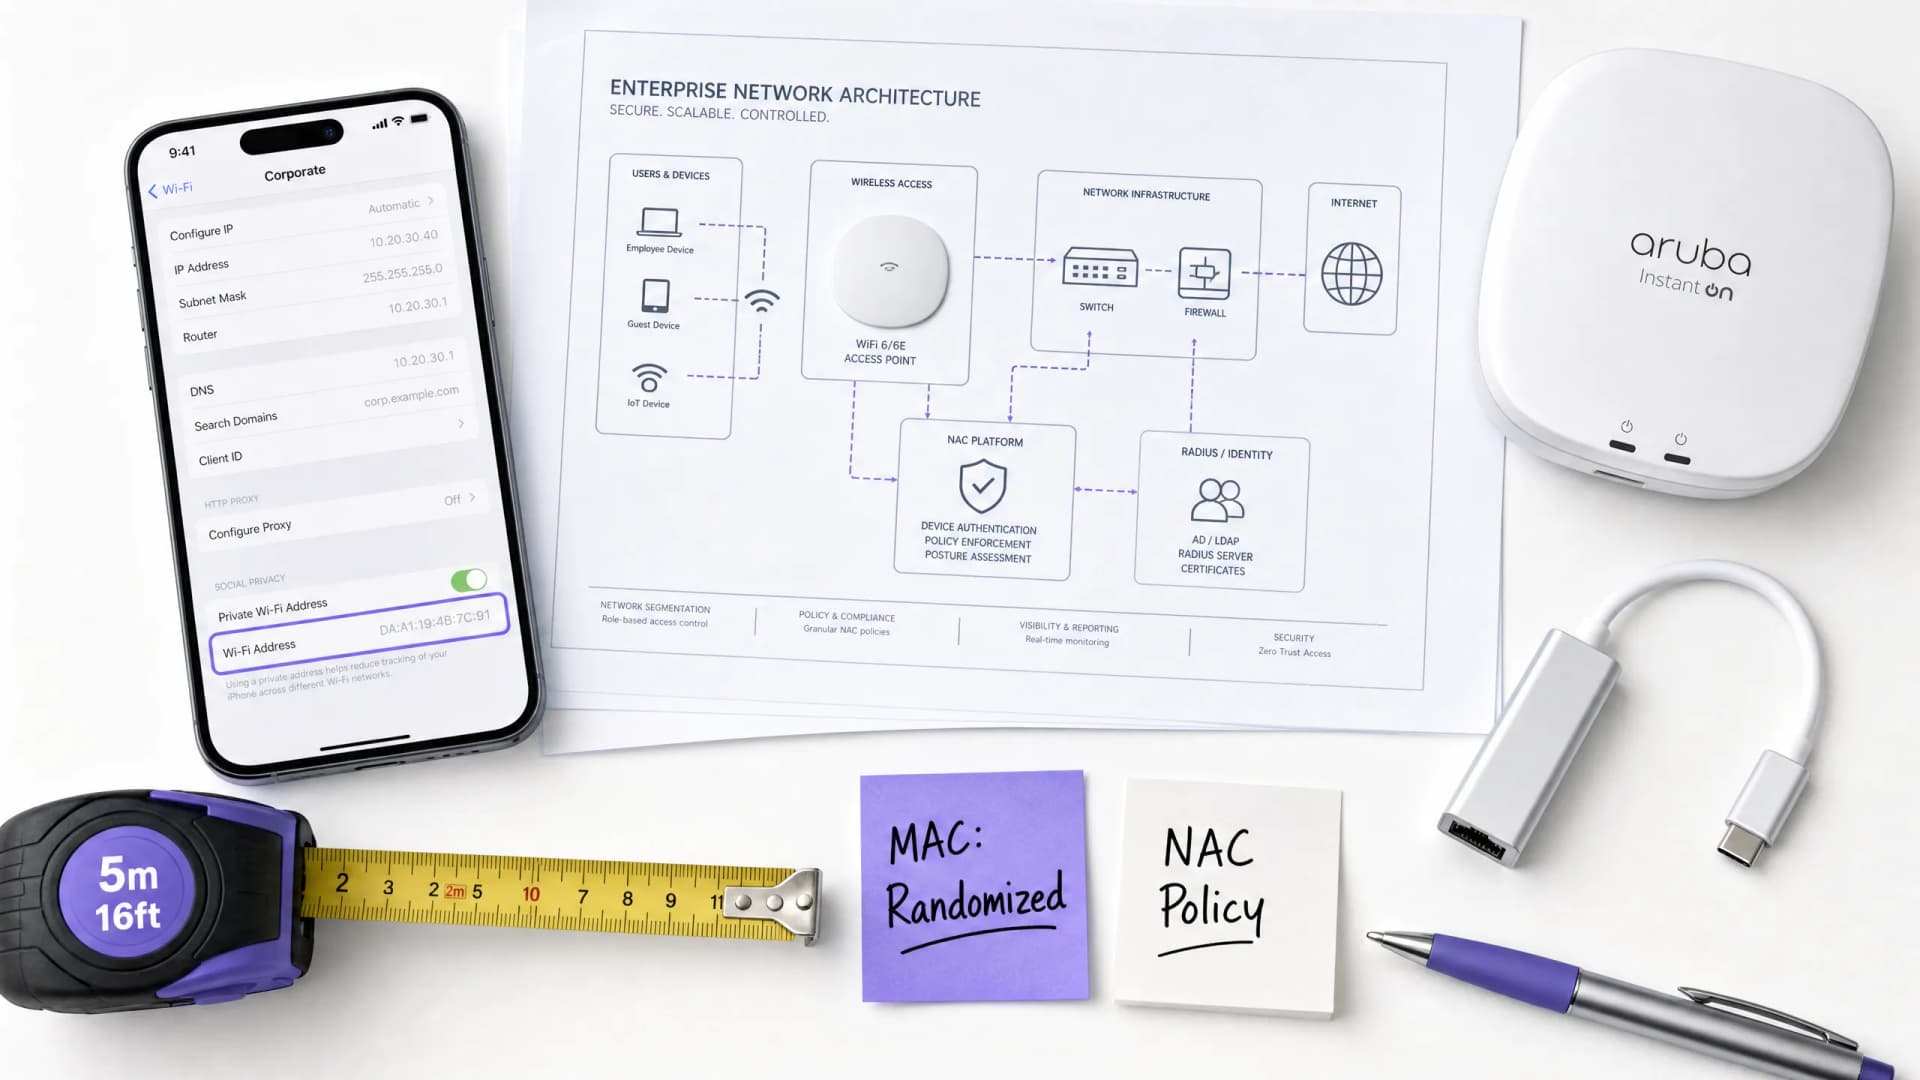
NAC पर MAC रैंडमाइज़ेशन का प्रभाव और इसे कैसे दूर करें
यह मार्गदर्शिका नेटवर्क एक्सेस कंट्रोल (NAC) सिस्टम और गेस्ट WiFi आर्किटेक्चर पर MAC एड्रेस रैंडमाइज़ेशन के प्रभाव पर एक डीप-डाइव तकनीकी संदर्भ प्रदान करती है। यह iOS, Android और Windows में प्रति-नेटवर्क और आवधिक MAC रोटेशन की कार्यप्रणाली की व्याख्या करती है, और इसके कारण होने वाली विफलताओं की श्रृंखला का विवरण देती है — Captive Portal की थकान और DHCP की समाप्ति से लेकर नीति प्रवर्तन के टूटने और गलत एनालिटिक्स तक। IT लीडर्स और नेटवर्क आर्किटेक्ट्स को IEEE 802.1X, Passpoint (Hotspot 2.0) और OpenRoaming का उपयोग करके डिवाइस-केंद्रित से पहचान-केंद्रित प्रमाणीकरण में माइग्रेट करने के लिए कार्रवाई योग्य, वेंडर-न्यूट्रल रणनीतियां मिलेंगी, जिसमें हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और सार्वजनिक-क्षेत्र के वातावरण के लिए ठोस कार्यान्वयन मार्गदर्शन शामिल है।
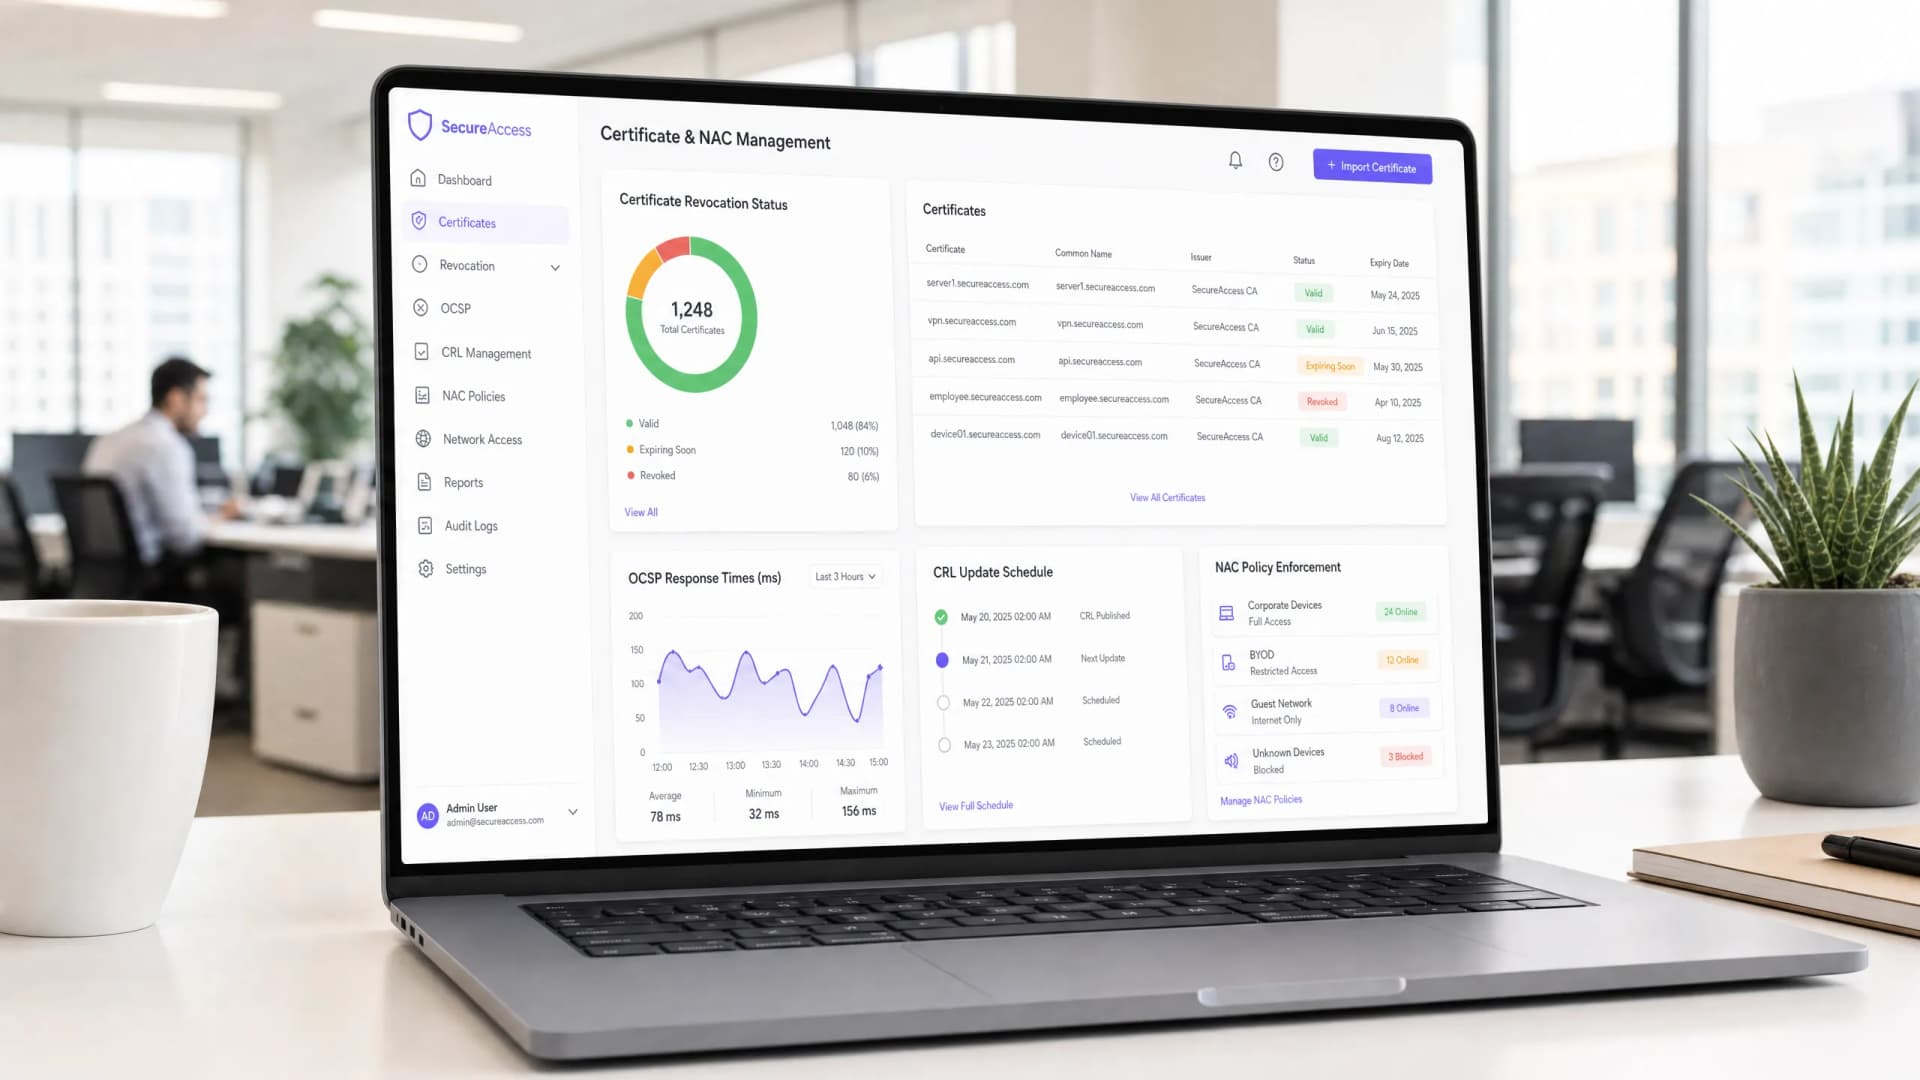
एक NAC वातावरण में OCSP और CRL के साथ सर्टिफिकेट रिवोकेशन को ऑटोमेट करना
यह तकनीकी संदर्भ गाइड IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को एक नेटवर्क एक्सेस कंट्रोल (NAC) वातावरण में सर्टिफिकेट रिवोकेशन को ऑटोमेट करने का विस्तृत विवरण प्रदान करती है। यह OCSP और CRL के बीच आर्किटेक्चरल ट्रेड-ऑफ की जांच करती है, वेंडर-न्यूट्रल कार्यान्वयन मार्गदर्शन प्रदान करती है, और रियल-टाइम पॉलिसी लागू करने के व्यावसायिक प्रभाव को रेखांकित करती है।
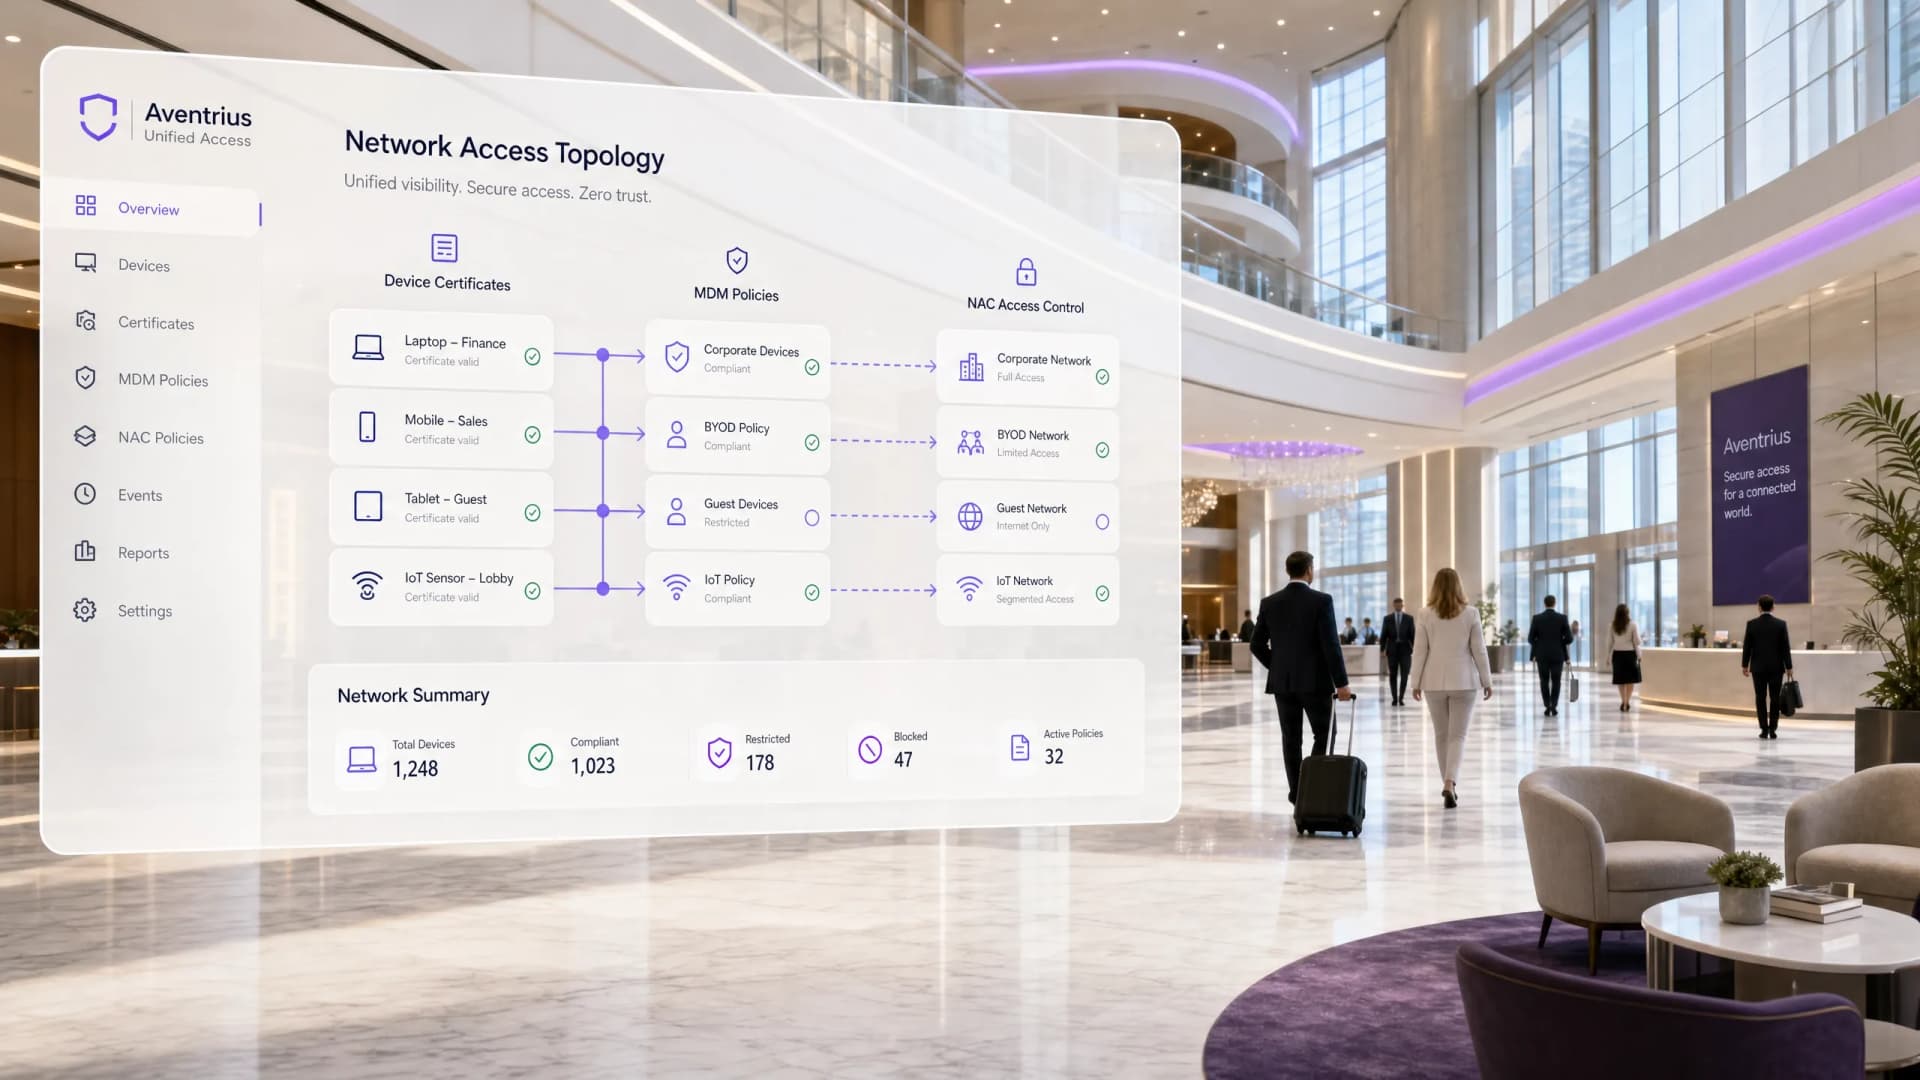
आधुनिक MDM इंफ्रास्ट्रक्चर में SCEP और NAC की भूमिका
यह गाइड इस बात का एक व्यापक तकनीकी विवरण प्रदान करती है कि कैसे SCEP और NAC, एंटरप्राइज स्तर पर सुरक्षित, जीरो-टच नेटवर्क एक्सेस प्रदान करने के लिए MDM प्लेटफॉर्म के साथ एकीकृत होते हैं। इसमें 802.1X प्रवर्तन के माध्यम से सर्टिफिकेट जारी करने से लेकर पूरे आर्किटेक्चर को शामिल किया गया है, जिसमें हॉस्पिटैलिटी और रिटेल से वास्तविक दुनिया के कार्यान्वयन परिदृश्य शामिल हैं। यह बड़े वेन्यू के IT लीडर्स के लिए डिज़ाइन किया गया है जिन्हें इस तिमाही में पासवर्ड की कमजोरियों को समाप्त करने, डिवाइस प्रोविज़निंग को ऑटोमैटिक करने और अनुपालन आवश्यकताओं को पूरा करने की आवश्यकता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
