
दुबई में Managed WiFi सेवाएं: व्यवसायों के लिए एक विस्तृत गाइड
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और प्रॉपर्टी डेवलपर्स को दुबई में managed WiFi सेवाएं तैनात करने के लिए एक व्यावहारिक रूपरेखा प्रदान करती है। इसमें iPSK का उपयोग करके मल्टी-टेनेंट आइसोलेशन, VLAN सेगमेंटेशन आर्किटेक्चर, TDRA और UAE PDPL अनुपालन, और हॉस्पिटैलिटी, रिटेल और BTR परिवेशों में कनेक्टिविटी को एक प्रबंधित सुविधा के रूप में मानने का व्यावसायिक मामला शामिल है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: मल्टी-टेनेंट WiFi गाइड →
Executive summary
दुबई का कमर्शियल रियल एस्टेट बाजार ऐसी कनेक्टिविटी की मांग करता है जो इसकी वास्तुकला की महत्वाकांक्षा से मेल खाती हो। IT प्रबंधकों और वेन्यू ऑपरेशन्स निदेशकों के लिए, दुबई में प्रबंधित WiFi सेवाओं को तैनात करना अब केवल इंटरनेट एक्सेस प्रदान करने तक सीमित नहीं है। इसके लिए एक पहचान-आधारित नेटवर्क बनाने की आवश्यकता होती है जो हजारों समवर्ती उपकरणों का समर्थन करता है, किरायेदार ट्रैफ़िक को सुरक्षित रूप से अलग करता है, और UAE व्यक्तिगत डेटा संरक्षण कानून (PDPL) का अनुपालन करता है। यह गाइड हॉस्पिटैलिटी, रिटेल और मल्टी-टेनेंट वातावरणों में एंटरप्राइज-ग्रेड WiFi प्रदान करने के लिए आवश्यक तकनीकी आर्किटेक्चर का विवरण देती है। हम जांच करते हैं कि कैसे iPSK (Identity Pre-Shared Key) तकनीक साझा पासवर्ड को प्रति-निवासी नेटवर्क बबल्स से बदल देती है, जिससे सपोर्ट ओवरहेड कम होता है और नेट ऑपरेटिंग इनकम (NOI) बढ़ती है। चाहे आप शेख जायद रोड पर 200 कमरों वाले होटल को अपग्रेड कर रहे हों या दुबई मरीना में एक नए Build-to-Rent (BTR) विकास को सुसज्जित कर रहे हों, यह संदर्भ लचीला, स्केलेबल वायरलेस इंफ्रास्ट्रक्चर तैनात करने के लिए आवश्यक वेंडर-न्यूट्रल फ्रेमवर्क और Purple एकीकरण प्रदान करता है। Purple वैश्विक स्तर पर 80,000+ लाइव वेन्यू संचालित करता है, जिसमें 99.999% अपटाइम और ISO 27001 प्रमाणन है।
Technical deep-dive: architecture and isolation
आधुनिक एंटरप्राइज WiFi को साझा भौतिक इंफ्रास्ट्रक्चर पर सख्त तार्किक अलगाव की आवश्यकता होती है। एक फ्लैट नेटवर्क एक सुरक्षा भेद्यता और एक परिचालन दायित्व है। दुबई में बड़े वेन्यू के लिए मानक दृष्टिकोण तीन-स्तरीय आर्किटेक्चर है: एक क्लाउड प्रबंधन प्लेटफॉर्म, एक मजबूत कोर नेटवर्क (फायरवॉल और RADIUS सर्वर), और एक हाई-डेंसिटी एक्सेस लेयर।
The multi-tenant isolation problem
एक BTR या Multi-Dwelling Unit (MDU) वातावरण में, निवासी उम्मीद करते हैं कि उनके स्मार्ट टीवी, गेम कंसोल और वॉयस असिस्टेंट बिना किसी बाधा के संचार करें। हालांकि, उन्हें बगल वाले निवासी के उपकरण नहीं दिखने चाहिए। पारंपरिक गेस्ट WiFi, जो हर डिवाइस को हर दूसरे डिवाइस से अलग करता है, स्मार्ट होम कार्यक्षमता को बाधित करता है। पारंपरिक होम WiFi, जो सभी को एक ही सबनेट पर रखता है, निवासी के डेटा को उजागर करता है और गोपनीयता की अपेक्षाओं का उल्लंघन करता है।
तकनीकी समाधान iPSK (Identity Pre-Shared Key) है, जिसे Cisco Meraki द्वारा Personal Private Network या HPE Aruba द्वारा PPSK कहा जाता है। iPSK प्रत्येक निवासी या किरायेदार को एक अद्वितीय WPA2/WPA3 पासफ़्रेज़ असाइन करता है। RADIUS सर्वर उपयोगकर्ता के उपकरणों को गतिशील रूप से एक विशिष्ट VLAN या माइक्रो-सेगमेंट में असाइन करने के लिए इस पासफ़्रेज़ का उपयोग करता है।
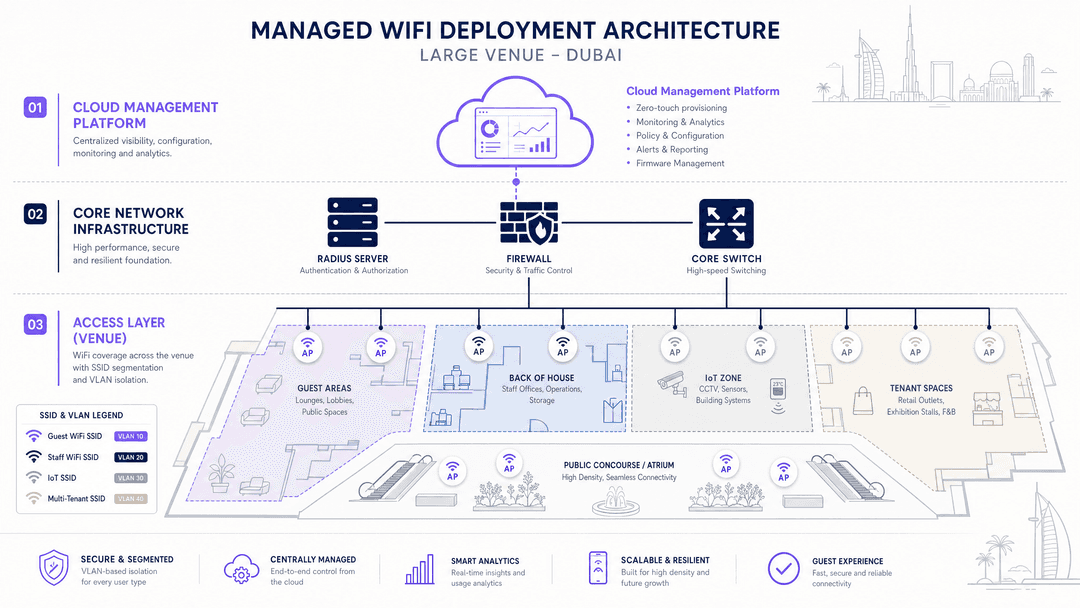
यह एक निजी नेटवर्क बबल बनाता है। निवासी A के पासफ़्रेज़ का उपयोग करने वाले सभी उपकरण mDNS रिफ्लेक्शन के माध्यम से एक-दूसरे को खोज सकते हैं और संचार कर सकते हैं - इसलिए उनका Chromecast, स्मार्ट स्पीकर और कंसोल सभी वैसे ही कनेक्ट होते हैं जैसे वे घर पर होते हैं। निवासी B के पासफ़्रेज़ का उपयोग करने वाले उपकरण, भले ही वे बिल्कुल उसी एक्सेस पॉइंट से जुड़े हों, पूरी तरह से अदृश्य रहते हैं। जब निवासी A बाहर जाता है, तो Purple उनके विशिष्ट पासफ़्रेज़ को रद्द कर देता है। पूरी इमारत का नेटवर्क अछूता रहता है, और किसी अन्य निवासी को अपनी सेटिंग्स अपडेट करने की आवश्यकता नहीं होती है। PPSK परिनियोजन मॉडलों की गहन तुलना के लिए, हमारी गाइड देखें: Power probe PPSK: सुविधाओं और परिनियोजन मॉडलों की तुलना।
SSID design: three networks, one infrastructure
एक अच्छी तरह से डिज़ाइन किए गए वेन्यू नेटवर्क में तीन SSIDs का उपयोग किया जाता है, जिनमें से प्रत्येक एक अलग VLAN से मैप होता है। इस आर्किटेक्चर के बारे में हमारी गाइड में अधिक पढ़ें: सभी पर राज करने के लिए तीन SSIDs: गेस्ट, Passpoint, और IoT WiFi।
| SSID | प्रमाणीकरण | VLAN | उपयोग का मामला |
|---|---|---|---|
| Staff WiFi | Microsoft Entra ID, Okta, या Google Workspace के माध्यम से 802.1X | कॉर्पोरेट (जैसे, VLAN 10) | कर्मचारी, संचालन, बैक-ऑफ-हाउस |
| Resident/Tenant WiFi | iPSK (प्रति-यूनिट अद्वितीय पासफ़्रेज़) | प्रति-यूनिट माइक्रो-सेगमेंट (जैसे, VLANs 101-500) | BTR निवासी, होटल के मेहमान, कोवर्किंग सदस्य |
| Guest WiFi | कैप्टिव पोर्टल के साथ ओपन | केवल-इंटरनेट (जैसे, VLAN 900) | आगंतुक, डिलीवरी कर्मी, खुदरा खरीदार |
Hardware and standards
परिनियोजन को उच्च डिवाइस डेंसिटी का समर्थन करना चाहिए। एक 200-यूनिट BTR इमारत में आमतौर पर 3,000 से 5,000 समवर्ती उपकरण दिखाई देंगे। Purple Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, और Fortinet के साथ एकीकृत होता है। सभी नए निर्माणों के लिए बेसलाइन के रूप में WiFi 6 (802.11ax) या WiFi 6E हार्डवेयर तैनात करें। जहां समर्थित हो वहां WPA3-Enterprise लागू करें, पुराने उपकरणों के लिए WPA2-Enterprise पर वापस आएं। प्रमाणीकरण के लिए, स्टाफ नेटवर्क के लिए क्लाउड RADIUS बैकएंड के साथ 802.1X का उपयोग करें, और निवासी और IoT नेटवर्क के लिए iPSK का उपयोग करें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Implementation guide: deployment strategies
दुबई में प्रबंधित WiFi सेवाओं को तैनात करने के लिए दूरसंचार और डिजिटल सरकार नियामक प्राधिकरण (TDRA) के दिशानिर्देशों और स्थानीय निर्माण वास्तविकताओं के साथ संरेखित करने के लिए सावधानीपूर्वक योजना की आवश्यकता होती है।
Step 1: RF planning and access point placement
दुबई की वास्तुकला में कंक्रीट, स्टील और मिरर किए गए ग्लास का दबदबा है। ये सामग्रियां RF सिग्नलों को गंभीर रूप से कमजोर करती हैं। केवल भविष्य कहने वाले सर्वेक्षणों पर भरोसा न करें। केबल रन को अंतिम रूप देने से पहले सक्रिय साइट सर्वेक्षण (AP-on-a-stick) करें। हॉस्पिटैलिटी और BTR के लिए, मानक इन-रूम परिनियोजन मॉडल है: प्रति कमरा एक एक्सेस पॉइंट, जिसे मीडिया एनक्लोजर में छिपाने के बजाय छत पर लगाया जाता है। छत पर लगे एक्सेस पॉइंट पूरे कमरे में लगातार कवरेज प्रदान करते हैं और फर्नीचर और दीवारों के कारण होने वाले सिग्नल क्षरण से बचाते हैं।
Step 2: Network segmentation design
हार्डवेयर कॉन्फ़िगर करने से पहले अपने SSID और VLAN संरचना को डिज़ाइन करें। ऊपर वर्णित तीन-SSID मॉडल शुरुआती बिंदु है। विशिष्ट परिचालन क्षेत्रों (सम्मेलन क्षेत्र, खाद्य और पेय, खुदरा रियायतें) वाले बड़े वेन्यू के लिए, ब्रॉडकास्ट ट्रैफ़िक को नियंत्रित करने और समस्या निवारण को आसान बनाने के लिए प्रति क्षेत्र अतिरिक्त VLAN जोड़ें।
Step 3: Selecting the service model
ऑपरेटरों को यह चुनना होगा कि इंफ्रास्ट्रक्चर का प्रबंधन कैसे किया जाए।
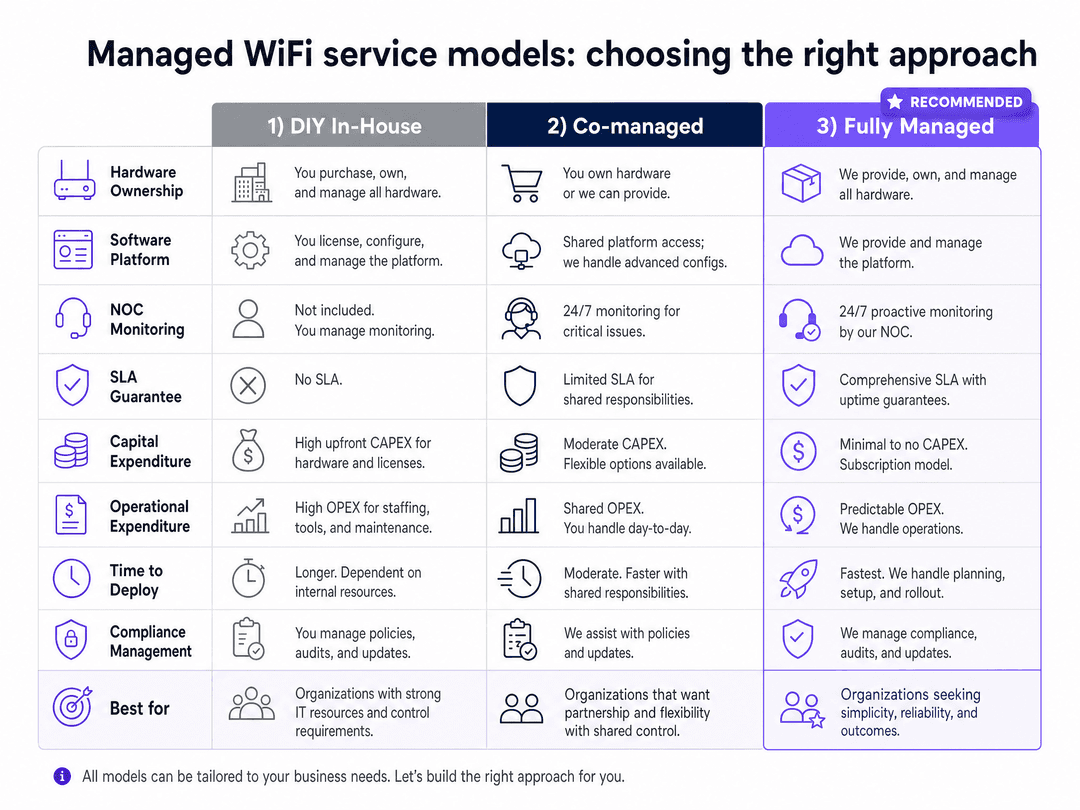
हम एक सॉफ्टवेयर ओवरले मॉडल की सलाह देते हैं। आप हार्डवेयर (जैसे, Cisco Meraki या HPE Aruba) खरीदते हैं और उसके मालिक होते हैं, और Purple हमारे हार्डवेयर-अज्ञेयवादी प्लेटफॉर्म के माध्यम से क्लाउड RADIUS, कैप्टिव पोर्टल और प्रबंधन परत प्रदान करता है। यह वेंडर लॉक-इन को रोकता है और पूंजीगत व्यय को प्रबंधनीय रखता है। Purple के क्लाउड RADIUS ने 80,000+ वेन्यू में 99.999% अपटाइम बनाए रखा है।
Step 4: Captive portal and data capture
खुदरा और हॉस्पिटैलिटी में Guest WiFi के लिए, कैप्टिव पोर्टल वह जगह है जहाँ व्यावसायिक मूल्य उत्पन्न होता है। Purple का सचेत-विकल्प ऑप्ट-इन मॉडल स्पष्ट सहमति के साथ प्रथम-पक्ष डेटा - ईमेल पते, विज़िट आवृत्ति, ठहरने का समय - एकत्र करता है। यह डेटा सीधे WiFi Analytics में फीड होता है, जिससे आपको वेन्यू के उपयोग के बारे में कार्रवाई योग्य जानकारी मिलती है। Harrods और Manchester Airports Group (MAG) बड़े पैमाने पर व्यक्तिगत जुड़ाव बढ़ाने के लिए इस इंफ्रास्ट्रक्चर का उपयोग करते हैं।
Best practices for the UAE market
Data privacy and PDPL compliance
UAE व्यक्तिगत डेटा संरक्षण कानून (2021 का संघीय डिक्री-कानून संख्या 45) नियंत्रित करता है कि आप उपयोगकर्ता डेटा को कैसे एकत्र और संग्रहीत करते हैं। खुदरा या हॉस्पिटैलिटी में गेस्ट WiFi के लिए कैप्टिव पोर्टल संचालित करते समय, आपको मार्केटिंग के लिए ईमेल पते या फोन नंबर एकत्र करने से पहले स्पष्ट ऑप्ट-इन सहमति प्राप्त करनी होगी, डेटा न्यूनतमकरण का अभ्यास करना होगा, और स्वचालित डेटा विलोपन नीतियों को लागू करना होगा। Purple डेटा को सुरक्षित क्षेत्रीय इंस्टेंस में संग्रहीत करता है और GDPR, CCPA, और UAE PDPL के अनुपालन को स्वचालित करता है। अंतर्राष्ट्रीय आगंतुकों की मेजबानी करने वाले वेन्यू के लिए, GDPR दायित्व यूरोपीय संघ के निवासियों पर लागू होते हैं, चाहे नेटवर्क कहीं भी स्थित हो।
TDRA compliance
सुनिश्चित करें कि आयातित और तैनात किए गए सभी वायरलेस हार्डवेयर TDRA द्वारा प्रकार-अनुमोदित हों। गैर-अनुमोदित हार्डवेयर के कारण जुर्माना और जबरन हटाया जा सकता है। TDRA ने इमारतों के लिए एक दूरसंचार नेटवर्क विनिर्देश मैनुअल और, दुबई नगर पालिका के साथ साझेदारी में, एक स्मार्ट बिल्डिंग गाइडलाइन प्रकाशित की है जो नए विकासों में दूरसंचार एकीकरण, IoT और साइबर सुरक्षा के लिए तकनीकी आवश्यकताओं को परिभाषित करती है। उन स्थानीय सिस्टम इंटीग्रेटर्स के साथ काम करें जो इन आवश्यकताओं को समझते हैं।
PCI DSS for payment environments
यदि आपका वेन्यू नेटवर्क पर कार्ड भुगतान संसाधित करता है, तो PCI DSS अनुपालन अनिवार्य है। भुगतान टर्मिनल ट्रैफ़िक को एक समर्पित VLAN पर विभाजित करें, जो गेस्ट और स्टाफ दोनों नेटवर्क से अलग हो। भुगतान क्षेत्रों की सेवा करने वाले किसी भी एक्सेस पॉइंट पर स्प्लिट टनलिंग को अक्षम करें।
Troubleshooting and risk mitigation
The captive portal will not load on mobile
आधुनिक स्मार्टफोन सख्त कैप्टिव पोर्टल पहचान का उपयोग करते हैं। यदि आपका फायरवॉल उन विशिष्ट डोमेन को ब्लॉक करता है जिनका उपयोग Apple और Google कनेक्टिविटी का परीक्षण करने के लिए करते हैं, तो पोर्टल रेंडर होने में विफल रहता है। सुनिश्चित करें कि आपका वॉल्ड गार्डन captive.apple.com और connectivitycheck.gstatic.com पर ट्रैफ़िक की अनुमति देता है।
IoT device onboarding failures
कई स्मार्ट होम उपकरणों में वेब ब्राउज़र नहीं होता है और वे कैप्टिव पोर्टल पर नेविगेट नहीं कर सकते हैं। वे अक्सर केवल 2.4GHz बैंड का भी समर्थन करते हैं। iPSK का उपयोग करें: निवासी Purple ऐप के माध्यम से एक डिवाइस-विशिष्ट पासवर्ड उत्पन्न करता है और इसे IoT डिवाइस में दर्ज करता है। सुनिश्चित करें कि आपका नेटवर्क निवासी SSID पर 2.4GHz सिग्नल प्रसारित करता है।
IP address exhaustion
आधुनिक स्मार्टफोन पर MAC एड्रेस रैंडमाइजेशन के कारण एक 500-उपयोगकर्ता वाला वेन्यू कुछ ही घंटों में एक मानक /24 DHCP स्कोप को समाप्त कर सकता है। गेस्ट नेटवर्क के लिए /22 या /21 सबनेट का उपयोग करें और खुदरा फर्श या होटल लॉबी जैसे क्षणिक क्षेत्रों के लिए DHCP लीज समय को घटाकर 30 मिनट करें।
Roaming failures in large venues
कई एक्सेस पॉइंट वाले वेन्यू में, खराब रोमिंग कॉन्फ़िगरेशन के कारण डिवाइस किसी करीबी एक्सेस पॉइंट पर रोम करने के बजाय दूर के, कमजोर एक्सेस पॉइंट से जुड़े रहते हैं। निर्बाध रोमिंग को सक्षम करने के लिए सभी एक्सेस पॉइंट पर 802.11r (Fast BSS Transition) and 802.11k (Neighbour Reports) सक्षम करें।
ROI and business impact
प्रबंधित WiFi एक राजस्व चालक है, न कि कोई लागत केंद्र।
BTR ऑपरेटरों के लिए, एक सुविधा के रूप में तत्काल, हाई-स्पीड WiFi प्रदान करने से प्रति यूनिट मासिक किराया प्रीमियम $20 से $40 तक बढ़ जाता है (Purple आंतरिक डेटा, नेशनल अपार्टमेंट एसोसिएशन बेंचमार्क)। WiredScore की 2024 स्मार्ट लिविंग रिपोर्ट के शोध में पाया गया कि मध्य पूर्व के 89% निवासी पहले दिन से तेज़ इंटरनेट की उम्मीद करते हैं, और दस में से नौ स्मार्ट तकनीक सुविधाओं वाले आवास के लिए 2.3% का प्रीमियम देने को तैयार हैं। प्रबंधित WiFi पारंपरिक ब्रॉडबैंड इंस्टॉलेशन के लिए 5 से 10 दिनों के इंतजार को समाप्त करता है, जिससे रिक्ति अवधि कम होती है और नेट ऑपरेटिंग इनकम में सुधार होता है।
खुदरा और हॉस्पिटैलिटी के लिए, Purple सचेत-विकल्प ऑप्ट-इन के माध्यम से प्रथम-पक्ष डेटा कैप्चर करता है। McDonald's, Harrods, और Manchester Airports Group वेन्यू के उपयोग को समझने और व्यक्तिगत जुड़ाव बढ़ाने के लिए इस इंफ्रास्ट्रक्चर का उपयोग करते हैं। Purple ने विश्व स्तर पर 80,000+ वेन्यू में 29 बिलियन डेटा पॉइंट एकत्र किए हैं (Purple आंतरिक डेटा, 2024)। प्रमाणीकरण डेटा का विश्लेषण करके, आप ठहरने के समय को ट्रैक कर सकते हैं, भौतिक लेआउट परिवर्तनों के प्रभाव को माप सकते हैं, और लक्षित प्रचार प्रदान कर सकते हैं।
परिवहन केंद्रों और बड़े सार्वजनिक वेन्यू के लिए, Expo 2020 Dubai परिनियोजन एक बेंचमार्क प्रदान करता है: Cisco ने 453 WiFi 6 एक्सेस पॉइंट सहित 8,645 एक्सेस पॉइंट तैनात किए, जिससे 4.38 वर्ग किलोमीटर के क्षेत्र में छह महीनों में तीस लाख अद्वितीय WiFi कनेक्शन सक्षम हुए (Cisco, 2022)। वह नेटवर्क अब Expo City Dubai की रीढ़ है।
जब आप हार्डवेयर के मालिक होते हैं और प्रबंधन ओवरले के रूप में Purple का उपयोग करते हैं, तो प्रति-दरवाजा लागत किसी तीसरे पक्ष के ब्रॉडबैंड अनुबंध के साथ WiFi को बंडल करने की तुलना में 30% से 50% कम होती है (Purple आंतरिक डेटा)। आप नेटवर्क, डेटा और निवासी अनुभव पर नियंत्रण बनाए रखते हैं।
मुख्य परिभाषाएं
iPSK (Identity Pre-Shared Key)
एक सुरक्षा तंत्र जो एक ही SSID पर कई विशिष्ट पासफ्रेज का उपयोग करने की अनुमति देता है। नेटवर्क उपयोगकर्ता की पहचान करने और गतिशील रूप से विशिष्ट नेटवर्क नीतियों या VLANs को असाइन करने के लिए पासफ्रेज का उपयोग करता है। इसे HPE Aruba द्वारा PPSK और Cisco Meraki द्वारा पर्सनल प्राइवेट नेटवर्क कहा जाता है।
BTR और MDU तैनाती के लिए आवश्यक है ताकि 802.1X एंटरप्राइज प्रमाणीकरण की आवश्यकता के बिना निजी नेटवर्क बबल प्रदान किए जा सकें, जिसे कई IoT उपकरण सपोर्ट नहीं करते हैं।
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जो विभिन्न भौतिक LAN सेगमेंट के उपकरणों के समूह को एक साथ लाता है। इसे 802.1Q टैगिंग का उपयोग करके स्विच और एक्सेस पॉइंट्स पर कॉन्फ़िगर किया जाता है।
स्टाफ ट्रैफिक को गेस्ट ट्रैफिक से अलग करने और एक साझा बिल्डिंग इंफ्रास्ट्रक्चर के भीतर व्यक्तिगत टेनेंट नेटवर्क को अलग करने के लिए उपयोग किया जाता है। एक सही ढंग से डिज़ाइन किया गया VLAN आर्किटेक्चर क्रॉस-टेनेंट विजिबिलिटी को रोकता है और ब्रॉडकास्ट ट्रैफिक को नियंत्रित करता है।
Captive Portal
एक वेब पेज जिसे उपयोगकर्ता को सार्वजनिक नेटवर्क तक पहुंच प्राप्त करने से पहले देखना और उसके साथ इंटरैक्ट करना होता है। आमतौर पर इसका उपयोग उपयोगकर्ता डेटा एकत्र करने, सेवा की शर्तें प्रदर्शित करने और मार्केटिंग सहमति प्राप्त करने के लिए किया जाता है।
रिटेल और हॉस्पिटैलिटी परिवेश में फर्स्ट-पार्टी डेटा कैप्चर करने और सेवा की शर्तों को लागू करने का मुख्य तंत्र। आधुनिक iOS और Android डिवाइस पर सही ढंग से काम करने के लिए सटीक वॉल्ड गार्डन कॉन्फ़िगरेशन की आवश्यकता होती है।
mDNS (Multicast DNS)
एक प्रोटोकॉल जो उन छोटे नेटवर्कों के भीतर होस्टनाम को IP एड्रेस में रिज़ॉल्व करता है जिनमें स्थानीय नेम सर्वर शामिल नहीं होता है। इसका उपयोग Chromecast, Apple TV, AirPlay और Sonos द्वारा डिवाइस की खोज के लिए किया जाता है।
वह तकनीक जो स्मार्टफोन को Chromecast या Apple TV खोजने की अनुमति देती है। इसके लिए उपकरणों का एक ही ब्रॉडकास्ट डोमेन में होना आवश्यक है। mDNS रिफ्लेक्शन के साथ iPSK इसे अन्य निवासियों के सामने उजागर किए बिना निवासी के निजी नेटवर्क बबल के भीतर सक्षम बनाता है।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क से कनेक्ट होने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
मुख्य इंजन जो उपयोगकर्ता क्रेडेंशियल या iPSK पासफ़्रेज़ को सत्यापित करता है और एक्सेस पॉइंट को निर्देश देता है कि कनेक्ट होने वाले डिवाइस को कौन सा VLAN असाइन करना है। Purple क्लाउड RADIUS-as-a-Service प्रदान करता है, जिससे ऑन-प्रिमाइसेस सर्वर की आवश्यकता समाप्त हो जाती है।
PDPL (Personal Data Protection Law)
UAE का संघीय डिक्री-कानून संख्या 45 वर्ष 2021, जो UAE के भीतर व्यक्तिगत डेटा के प्रसंस्करण और सुरक्षा को नियंत्रित करता है। यह 2 जनवरी 2022 को लागू हुआ।
यह निर्धारित करता है कि वेन्यू ऑपरेटरों को Captive Portals के माध्यम से एकत्र किए गए अतिथि डेटा को कैसे संभालना चाहिए। इसके लिए स्पष्ट सहमति, डेटा न्यूनतमकरण और सुरक्षित स्टोरेज की आवश्यकता होती है। गैर-अनुपालन पर भारी वित्तीय जुर्माना लगाया जाता है।
BTR (Build-to-Rent)
उद्देश्य-निर्मित आवासीय परियोजनाएं जिन्हें विशेष रूप से बिक्री के बजाय रेंटल मार्केट के लिए डिज़ाइन किया गया है। इसकी पहचान पेशेवर प्रबंधन, साझा सुविधाओं और दीर्घकालिक किरायेदारी से होती है।
दुबई में तेजी से बढ़ता हुआ एक क्षेत्र जिसके लिए एंटरप्राइज़-ग्रेड मल्टी-टेनेंट WiFi आर्किटेक्चर की आवश्यकता होती है। BTR परियोजनाओं में रहने वाले निवासी रहने आने के पहले दिन से ही WiFi को एक प्रबंधित सुविधा के रूप में शामिल करने की उम्मीद करते हैं।
WPA3-Enterprise
नवीनतम WiFi सुरक्षा मानक, जो 192-बिट सुरक्षा मोड का उपयोग करके बेहतर एन्क्रिप्शन प्रदान करता है और मैन-इन-द-मिडल हमलों को रोकने के लिए सर्वर प्रमाणपत्र सत्यापन की आवश्यकता होती है।
नए कॉर्पोरेट और स्टाफ नेटवर्क के लिए लक्षित सुरक्षा मानक। WPA2 की तुलना में ब्रूट-फोर्स हमलों के खिलाफ बेहतर सुरक्षा प्रदान करता है। इसके लिए क्लाइंट डिवाइस के समर्थन की आवश्यकता होती है, इसलिए पुराने हार्डवेयर के लिए WPA2-Enterprise फॉलबैक की आवश्यकता होती है।
TDRA (Telecommunications and Digital Government Regulatory Authority)
दूरसंचार सेवाओं और डिजिटल सरकार को विनियमित करने के लिए जिम्मेदार UAE की संघीय संस्था। वायरलेस उपकरणों के प्रकार अनुमोदन की देखरेख करती है और भवन दूरसंचार बुनियादी ढांचे के लिए तकनीकी मानक प्रकाशित करती है।
UAE में तैनात सभी वायरलेस हार्डवेयर TDRA प्रकार-स्वीकृत होने चाहिए। TDRA ने इमारतों के लिए एक दूरसंचार नेटवर्क विशिष्टता मैनुअल और दुबई नगर पालिका के साथ IoT और साइबर सुरक्षा आवश्यकताओं को कवर करने वाला एक स्मार्ट बिल्डिंग दिशानिर्देश प्रकाशित किया है।
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (PNAC) के लिए एक IEEE मानक। नेटवर्क पर EAP (एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल) का उपयोग करके LAN या WLAN से कनेक्ट होने वाले उपकरणों के लिए एक प्रमाणीकरण तंत्र प्रदान करता है।
स्टाफ WiFi प्रमाणीकरण के लिए उपयोग किया जाता है, जो आमतौर पर Microsoft Entra ID, Okta, या Google Workspace द्वारा समर्थित होता है। प्रति-उपयोगकर्ता पहचान प्रदान करता है और उपयोगकर्ता की भूमिका के आधार पर गतिशील VLAN असाइनमेंट सक्षम करता है।
हल किए गए उदाहरण
दुबई मरीना में एक 300-यूनिट वाले BTR डेवलपमेंट को WiFi की आवश्यकता है जहां निवासी स्मार्ट होम उपकरणों का सुरक्षित रूप से उपयोग कर सकें। डेवलपर किराए में WiFi शामिल करना चाहता है लेकिन सैकड़ों व्यक्तिगत ब्रॉडबैंड खातों के प्रबंधन से बचना चाहता है। इसका आर्किटेक्चर कैसा होना चाहिए?
HPE Aruba एक्सेस पॉइंट्स (प्रति यूनिट एक, छत पर स्थापित) का उपयोग करके एक केंद्रीकृत एंटरप्राइज नेटवर्क तैनात करें। iPSK का उपयोग करके Purple का मल्टी-टेनेंट WiFi समाधान लागू करें। API के माध्यम से प्रॉपर्टी मैनेजमेंट सिस्टम के साथ Purple को एकीकृत करें। जब कोई निवासी लीज पर हस्ताक्षर करता है, तो सिस्टम स्वचालित रूप से एक विशिष्ट iPSK पासफ्रेज जनरेट करता है और इसे Purple ऐप के माध्यम से निवासी को भेजता है। निवासी इस एकल पासफ्रेज का उपयोग अपने फोन, लैपटॉप, Apple TV और स्मार्ट स्पीकर के लिए करता है। RADIUS सर्वर उस पासफ्रेज का उपयोग करने वाले सभी उपकरणों को एक समर्पित VLAN में असाइन करता है, जिससे अन्य 299 इकाइयों से अलग एक निजी नेटवर्क बबल बनता है। VLAN के भीतर mDNS रिफ्लेक्शन डिवाइस डिस्कवरी (Chromecast, AirPlay, आदि) को बिल्कुल वैसे ही काम करने की अनुमति देता है जैसे वह होम नेटवर्क पर करता है। जब निवासी बाहर जाता है, तो Purple पासफ्रेज को रद्द कर देता है। कोई अन्य निवासी प्रभावित नहीं होता है।
पाम जुमेराह पर एक लक्जरी होटल में उच्च सहायता वॉल्यूम का सामना करना पड़ रहा है क्योंकि मेहमान अपने व्यक्तिगत गेमिंग कंसोल और स्मार्ट टीवी को Captive Portal नेटवर्क से कनेक्ट नहीं कर पा रहे हैं। IT टीम ने उपकरणों को MAC बाईपास सूची में जोड़ने का प्रयास किया है लेकिन वे इस वॉल्यूम को संभालने में असमर्थ हैं। स्केलेबल समाधान क्या है?
बिना स्क्रीन वाले हेडलेस उपकरणों के लिए iPSK का उपयोग करके पूरी तरह से Captive Portal मॉडल से हाइब्रिड मॉडल में बदलाव करें। डेटा कैप्चर और PDPL सहमति प्रवाह को बनाए रखने के लिए मानक मोबाइल और लैपटॉप कनेक्शन के लिए Captive Portal बनाए रखें। Purple ऐप के भीतर एक सेल्फ-सर्विस फ्लो जोड़ें: मेहमान द्वारा Captive Portal के माध्यम से प्रमाणित करने के बाद, वे अपने कंसोल या स्मार्ट टीवी के लिए एक डिवाइस-विशिष्ट iPSK पासफ्रेज जनरेट कर सकते हैं। मेहमान इस पासफ्रेज को सीधे डिवाइस में दर्ज करता है। RADIUS सर्वर डिवाइस को सही गेस्ट VLAN पर रखता है, जो मेहमान के अन्य उपकरणों के समान नेटवर्क सेगमेंट में होता है। यह IT टीम के मैन्युअल MAC बाईपास वर्कलोड को पूरी तरह से समाप्त कर देता है।
अभ्यास प्रश्न
Q1. दुबई में पांच मॉल में काम करने वाली एक रिटेल चेन खरीदारों का डेटा एकत्र करने के लिए गेस्ट WiFi लागू करना चाहती है। उनकी IT टीम रसीदों पर प्रिंट किए गए एकल साझा WPA2 पासवर्ड का उपयोग करने का प्रस्ताव करती है। इस दृष्टिकोण में तकनीकी और व्यावसायिक खामियां क्या हैं, और इसके बजाय उन्हें क्या लागू करना चाहिए?
संकेत: फर्स्ट-पार्टी डेटा संग्रह के लक्ष्यों और मार्केटिंग सहमति के लिए UAE PDPL की आवश्यकताओं पर विचार करें।
मॉडल उत्तर देखें
एक साझा WPA2 पासवर्ड एन्क्रिप्शन प्रदान करता है लेकिन कोई उपयोगकर्ता पहचान नहीं देता है। रिटेलर शून्य फ़र्स्ट-पार्टी डेटा एकत्र करता है क्योंकि ईमेल पते, विज़िट फ्रीक्वेंसी या जनसांख्यिकी को कैप्चर करने के लिए कोई Captive Portal नहीं है। मार्केटिंग संचार के लिए UAE PDPL द्वारा आवश्यक स्पष्ट ऑप्ट-इन सहमति प्राप्त करने का भी कोई तंत्र नहीं है। सही दृष्टिकोण एक Captive Portal के साथ एक ओपन SSID है जिसके लिए उपयोगकर्ताओं को प्रमाणित करने (ईमेल, सोशल लॉगिन या फोन नंबर के माध्यम से) और स्पष्ट रूप से मार्केटिंग शर्तों को स्वीकार करने की आवश्यकता होती है। यह PDPL आवश्यकताओं को पूरा करते हुए व्यक्तिगत जुड़ाव के लिए आवश्यक फ़र्स्ट-पार्टी डेटा उत्पन्न करता है।
Q2. आप बिजनेस बे में एक नए 50 मंजिला आवासीय टावर के लिए नेटवर्क डिजाइन कर रहे हैं। डेवलपर रूटिंग को आसान बनाने के लिए सभी 400 अपार्टमेंट को एक ही /16 सबनेट पर रखने का सुझाव देता है। आपको इस डिज़ाइन को क्यों अस्वीकार करना चाहिए, और इसके बजाय आपको कौन सा आर्किटेक्चर निर्दिष्ट करना चाहिए?
संकेत: इस बारे में सोचें कि जब डिवाइस स्थानीय नेटवर्क पर एक-दूसरे को ढूंढते हैं तो क्या होता है, और ब्रॉडकास्ट ट्रैफ़िक के पैमाने पर विचार करें।
मॉडल उत्तर देखें
एक एकल फ्लैट सबनेट निवासियों की गोपनीयता को नष्ट कर देता है। कोई भी निवासी mDNS या SMB के माध्यम से अन्य अपार्टमेंट के उपकरणों को खोज सकता है और संभावित रूप से उनके साथ बातचीत कर सकता है। यह एक विशाल ब्रॉडकास्ट डोमेन भी बनाता है: प्रत्येक में 15 से 25 उपकरणों वाले 400 अपार्टमेंट 6,000 से 10,000 उपकरण उत्पन्न करते हैं जो ब्रॉडकास्ट ट्रैफ़िक भेजते हैं, जिससे नेटवर्क प्रदर्शन गंभीर रूप से प्रभावित होता है। सही आर्किटेक्चर प्रत्येक अपार्टमेंट को उसके अपने पृथक VLAN में असाइन करने के लिए iPSK का उपयोग करता है। प्रत्येक VLAN एक /24 या /25 सबनेट है, जो अपार्टमेंट के उपकरणों के लिए पर्याप्त बड़ा है लेकिन ब्रॉडकास्ट को सीमित करने के लिए पर्याप्त छोटा है। प्रत्येक VLAN के भीतर mDNS रिफ्लेक्शन निवासियों को एक-दूसरे के सामने उजागर किए बिना अपार्टमेंट के भीतर डिवाइस की खोज को सही ढंग से काम करने की अनुमति देता है।
Q3. एक होटल IT प्रबंधक रिपोर्ट करता है कि Captive Portal लैपटॉप पर तुरंत लोड हो जाता है लेकिन नए iPhones और Android उपकरणों पर पूरी तरह से विफल हो जाता है। पोर्टल के सही ढंग से चलने की पुष्टि की गई है। इसका सबसे संभावित कारण क्या है और आप इसे कैसे ठीक करते हैं?
संकेत: मोबाइल ऑपरेटिंग सिस्टम ब्राउज़र खोलने से पहले कैसे पता लगाते हैं कि वे Captive Portal के पीछे हैं?
मॉडल उत्तर देखें
फ़ायरवॉल या वॉल्ड गार्डन कॉन्फ़िगरेशन उन विशिष्ट URL को ब्लॉक कर रहा है जिनका उपयोग मोबाइल ऑपरेटिंग सिस्टम Captive Portal का पता लगाने के लिए करते हैं। iOS डिवाइस captive.apple.com की जांच करते हैं; Android डिवाइस connectivitycheck.gstatic.com की जांच करते हैं। यदि ये जांच ब्लॉक हो जाती हैं या अप्रत्याशित प्रतिक्रिया देती हैं, तो डिवाइस मान लेता है कि कोई इंटरनेट कनेक्शन नहीं है और पोर्टल रेंडर होने से पहले WiFi एसोसिएशन को छोड़ देता है। समाधान इन डिटेक्शन एंडपॉइंट्स पर HTTP/HTTPS ट्रैफ़िक की अनुमति देने के लिए वॉल्ड गार्डन नियमों को अपडेट करना है। यह OS को Captive Portal का पता लगाने और स्प्लैश पेज पर ब्राउज़र को स्वचालित रूप से खोलने की अनुमति देता है।
Q4. दुबई में एक BTR ऑपरेटर दो विकल्पों का मूल्यांकन कर रहा है: AED 150 प्रति यूनिट प्रति माह पर तीसरे पक्ष के ब्रॉडबैंड अनुबंध के साथ WiFi को बंडल करना, या हार्डवेयर एमोर्टाइजेशन के बाद अनुमानित AED 60 प्रति यूनिट प्रति माह OPEX पर सॉफ्टवेयर ओवरले के रूप में Purple के साथ स्वामित्व वाले HPE Aruba हार्डवेयर को तैनात करना। लागत से परे कौन से कारक इस निर्णय को सूचित करने चाहिए?
संकेत: डेटा स्वामित्व, विक्रेता लॉक-इन, निवासी अनुभव और दीर्घकालिक लचीलेपन पर विचार करें।
मॉडल उत्तर देखें
60% लागत बचत के अलावा, ओन्ड-हार्डवेयर सॉफ्टवेयर-ओवरले मॉडल प्रदान करता है: (1) डेटा ओनरशिप - ऑपरेटर ब्रॉडबैंड प्रदाता के बजाय सभी निवासी कनेक्शन डेटा और एनालिटिक्स को अपने पास रखता है; (2) हार्डवेयर लचीलापन - यदि ऑपरेटर भविष्य में सॉफ्टवेयर प्लेटफॉर्म को बदलना चाहता है, तो HPE Aruba एक्सेस पॉइंट्स अपनी जगह पर बने रहेंगे; (3) निवासी अनुभव नियंत्रण - ऑपरेटर ऑनबोर्डिंग प्रवाह, ब्रांडिंग और सहायता मॉडल को नियंत्रित करता है; (4) मल्टी-टेनेंट क्षमता - iPSK-आधारित आइसोलेशन मानक ब्रॉडबैंड बंडल मॉडल में उपलब्ध नहीं है; (5) अनुपालन नियंत्रण - ऑपरेटर किसी तीसरे पक्ष पर भरोसा करने के बजाय PDPL डेटा प्रतिधारण नीतियों को सीधे प्रबंधित करता है। बंडल मॉडल को खरीदना आसान है लेकिन यह इन सभी रणनीतिक लाभों को छोड़ देता है।
इस श्रृंखला में आगे पढ़ें
Cisco Meraki, HPE Aruba और Ruckus पर iPSK को कैसे डिप्लॉय करें
यह व्यावहारिक गाइड दिखाती है कि Cisco Meraki पर iPSK, HPE Aruba Central पर MPSK और Ruckus SmartZone पर DPSK को कैसे डिप्लॉय किया जाए, जिसमें एक संक्षिप्त UniFi PPSK परिशिष्ट शामिल है। यह की (key) जारी करने, VLAN या पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह और निरसन (revocation) परीक्षणों पर केंद्रित है जो यह प्रमाणित करते हैं कि एक लाइव वेन्यू में डिप्लॉयमेंट काम कर रहा है।
Bulk internet agreement बनाम managed WiFi: आपकी बिल्डिंग के लिए कौन सा मॉडल सही है
प्रॉपर्टी, IT और ऑपरेशन्स लीडर्स के लिए एक व्यावहारिक खरीद संदर्भ जो रेजिडेंट-पेड रिटेल ब्रॉडबैंड, bulk internet agreement और managed WiFi की तुलना करता है। यह US bulk-internet फ्रेमिंग और UK समकक्षों का उपयोग करके स्वामित्व, रेजिडेंट मूव-इन, सुरक्षा, लागत दायरे और कॉन्ट्रैक्ट एग्जिट को स्पष्ट करता है।
अपार्टमेंट WiFi समाधान: व्यवसायों के लिए एक व्यापक गाइड
यह गाइड Build to Rent और multi-dwelling unit संपत्तियों में अपार्टमेंट WiFi समाधानों के लिए आर्किटेक्चर, परिनियोजन और व्यावसायिक मामले को कवर करती है। यह बताती है कि कैसे Identity Pre-Shared Key (iPSK) तकनीक स्मार्ट उपकरणों और IoT का समर्थन करते हुए प्रत्येक निवासी के लिए सुरक्षित, पृथक नेटवर्क बबल बनाती है। प्रॉपर्टी डेवलपर्स, मकान मालिकों और BTR ऑपरेटरों को व्यावहारिक परिनियोजन मार्गदर्शन, ROI डेटा और व्यावहारिक कार्यान्वयन परिदृश्य मिलेंगे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।