
दुबईमध्ये मॅनेज्ड WiFi सेवा: व्यवसायांसाठी एक व्यापक मार्गदर्शिका
ही मार्गदर्शिका आयटी मॅनेजर्स, नेटवर्क आर्किटेक्ट्स आणि प्रॉपर्टी डेव्हलपर्सना दुबईमध्ये मॅनेज्ड WiFi सेवा उपयोजित करण्यासाठी एक व्यावहारिक फ्रेमवर्क प्रदान करते. यामध्ये iPSK चा वापर करून मल्टी-टेनंट आयसोलेशन, VLAN सेगमेंटेशन आर्किटेक्चर, TDRA आणि UAE PDPL अनुपालन, आणि हॉस्पिटॅलिटी, रिटेल आणि BTR वातावरणात कनेक्टिव्हिटीला मॅनेज्ड सुविधा म्हणून हाताळण्याच्या व्यावसायिक प्रकरणांचा समावेश आहे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: मल्टी-टेनंट WiFi मार्गदर्शिका →
कार्यकारी सारांश (Executive summary)
दुबईच्या व्यावसायिक रिअल इस्टेट मार्केटला त्यांच्या वास्तुशिल्पीय महत्त्वाकांक्षेला साजेशी कनेक्टिव्हिटी आवश्यक आहे. IT व्यवस्थापक आणि वेन्यू ऑपरेशन्स डायरेक्टर्ससाठी, दुबईमध्ये व्यवस्थापित (managed) WiFi सेवा तैनात करणे म्हणजे केवळ इंटरनेट ॲक्सेस देणे नाही. यासाठी एक ओळख-आधारित (identity-based) नेटवर्क तयार करणे आवश्यक आहे जे हजारो समवर्ती उपकरणांना (concurrent devices) सपोर्ट करते, भाडेकरूंच्या ट्रॅफिकला सुरक्षितपणे वेगळे करते आणि UAE च्या वैयक्तिक डेटा संरक्षण कायद्याचे (PDPL) पालन करते. हे मार्गदर्शक हॉस्पिटॅलिटी, रिटेल आणि बहु-भाडेकरू (multi-tenant) वातावरणात एंटरप्राइझ-ग्रेड WiFi प्रदान करण्यासाठी आवश्यक तांत्रिक आर्किटेक्चरचे विश्लेषण करते. आम्ही अभ्यास करणार आहोत की iPSK (Identity Pre-Shared Key) तंत्रज्ञान हे शेअर्ड पासवर्डच्या ऐवजी प्रति-रहिवासी नेटवर्क बबल्स कसे आणते, ज्यामुळे सपोर्ट ओव्हरहेड कमी होतो आणि नेट ऑपरेटिंग इनकम (NOI) वाढते. तुम्ही शेख झायेद रोडवरील २०० खोल्यांचे हॉटेल अपग्रेड करत असाल किंवा दुबई मरिनामधील नवीन बिल्ड-टू-रेंट (BTR) डेव्हलपमेंट सुसज्ज करत असाल, हे संदर्भ साधन लवचिक आणि स्केलेबल वायरलेस इन्फ्रास्ट्रक्चर तैनात करण्यासाठी आवश्यक असलेले वेंडर-न्यूट्रल फ्रेमवर्क आणि Purple इंटिग्रेशन्स प्रदान करते. Purple जागतिक स्तरावर ८०,००० पेक्षा जास्त थेट वेन्यू चालवते, ज्यामध्ये ९९.९९९% अपटाइम आणि ISO 27001 प्रमाणपत्र समाविष्ट आहे.
तांत्रिक सखोल विश्लेषण: आर्किटेक्चर आणि विलगीकरण (isolation)
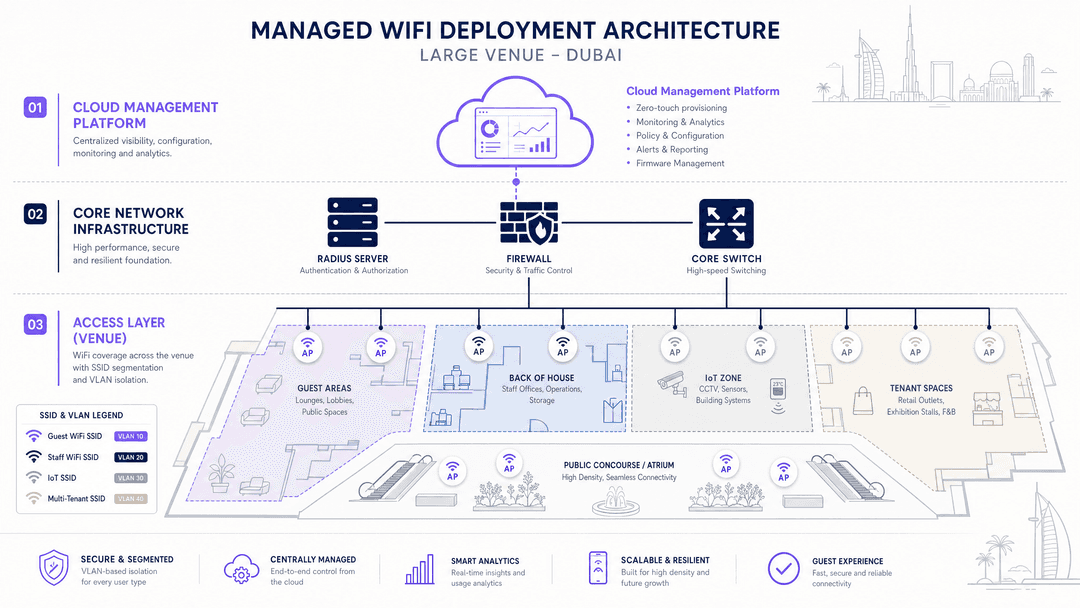
आधुनिक एंटरप्राइझ WiFi साठी सामायिक भौतिक पायाभूत सुविधांवर कठोर तार्किक विलगीकरण (logical separation) आवश्यक आहे. एक सपाट (flat) नेटवर्क ही सुरक्षेतील त्रुटी आणि ऑपरेशनल उत्तरदायित्व आहे. दुबईमधील मोठ्या वेन्यूसाठी प्रमाणित दृष्टीकोन म्हणजे थ्री-टियर आर्किटेक्चर: एक क्लाउड मॅनेजमेंट प्लॅटफॉर्म, एक मजबूत कोअर नेटवर्क (फायरवॉल्स आणि RADIUS सर्व्हर्स), आणि एक हाय-डेंसिटी ॲक्सेस लेयर.
बहु-भाडेकरू विलगीकरणाची (multi-tenant isolation) समस्या
BTR किंवा मल्टी-ड्वेलिंग युनिट (MDU) वातावरणात, रहिवासी त्यांचे स्मार्ट टीव्ही, गेम्स कन्सोल आणि व्हॉइस असिस्टंट अखंडपणे संवाद साधतील अशी अपेक्षा करतात. तथापि, त्यांना शेजारच्या रहिवाशाची उपकरणे दिसू नयेत. पारंपारिक अतिथी (guest) WiFi, जे प्रत्येक उपकरणाला इतर सर्व उपकरणांपासून वेगळे करते, ते स्मार्ट होम कार्यक्षमतेला अडथळा आणते. पारंपारिक होम WiFi, जे सर्वांना एकाच सबनेटवर ठेवते, ते रहिवाशांच्या डेटाला उघड करते आणि गोपनीयतेच्या अपेक्षांचे उल्लंघन करते.
तांत्रिक उपाय म्हणजे iPSK (Identity Pre-Shared Key), ज्याला Cisco Meraki द्वारे पर्सनल प्रायव्हेट नेटवर्क किंवा HPE Aruba द्वारे PPSK असे संबोधले जाते. iPSK प्रत्येक रहिवासी किंवा भाडेकरूला एक अनन्य WPA2/WPA3 पासफ्रेज नियुक्त करते. RADIUS सर्व्हर या पासफ्रेजचा वापर वापरकर्त्याच्या उपकरणांना विशिष्ट VLAN किंवा मायक्रो-सेगमेंटमध्ये डायनॅमिकपणे नियुक्त करण्यासाठी करतो.
हे एक खाजगी नेटवर्क बबल तयार करते. Resident A चा पासवर्ड वापरणारी सर्व उपकरणे mDNS रिफ्लेक्शनद्वारे एकमेकांचा शोध घेऊ शकतात आणि संवाद साधू शकतात - ज्यामुळे त्यांचे Chromecast, स्मार्ट स्पीकर आणि कन्सोल सर्व घरी जोडल्याप्रमाणे कनेक्ट होतात. Resident B चा पासवर्ड वापरणारी उपकरणे, अगदी त्याच ॲक्सेस पॉइंटशी कनेक्ट केलेली असली तरीही, पूर्णपणे अदृश्य राहतात. जेव्हा Resident A घर सोडून जातो, तेव्हा Purple त्यांचा विशिष्ट पासवर्ड रद्द करते. संपूर्ण इमारतीमधील नेटवर्कला कोणताही धक्का लागत नाही आणि इतर कोणत्याही रहिवाशाला त्यांची सेटिंग्ज अपडेट करण्याची गरज पडत नाही. PPSK डिप्लॉयमेंट मॉडेल्सच्या सखोल तुलनेसाठी, आमचे मार्गदर्शक पहा: Power probe PPSK: comparing features and deployment models.
SSID डिझाइन: तीन नेटवर्क, एक पायाभूत सुविधा
उत्कृष्टरित्या डिझाइन केलेले व्हेन्यू नेटवर्क तीन SSIDs वापरते, जे प्रत्येक स्वतंत्र VLAN शी मॅप केलेले असते. या आर्किटेक्चरबद्दल आमच्या मार्गदर्शकामध्ये अधिक वाचा: Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi.
| SSID | प्रमाणीकरण (Authentication) | VLAN | वापर प्रकरण (Use case) |
|---|---|---|---|
| Staff WiFi | Microsoft Entra ID, Okta, किंवा Google Workspace द्वारे 802.1X | कॉर्पोरेट (उदा. VLAN 10) | कर्मचारी, ऑपरेशन्स, बॅक-ऑफ-हाउस |
| Resident/Tenant WiFi | iPSK (प्रति-युनिट युनिक पासवर्ड) | प्रति-युनिट मायक्रो-सेगमेंट (उदा. VLANs 101-500) | BTR रहिवासी, हॉटेलचे पाहुणे, कोवर्किंग सदस्य |
| Guest WiFi | Captive Portal सह ओपन | केवळ इंटरनेट (उदा. VLAN 900) | अभ्यागत, डिलिव्हरी कर्मचारी, किरकोळ खरेदीदार |
हार्डवेअर आणि मानके
डिप्लॉयमेंट्समध्ये उच्च उपकरण घनतेला (high device density) सपोर्ट असणे आवश्यक आहे. २०० युनिट्सच्या BTR इमारतीत सामान्यतः ३,००० ते ५,००० एकाच वेळी कार्यरत असलेली उपकरणे दिसतील. Purple हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti, UniFi, Cambium, Extreme Networks, आणि Fortinet सोबत इंटिग्रेट होते. सर्व नवीन बांधकामांसाठी बेसलाइन म्हणून WiFi 6 (802.11ax) किंवा WiFi 6E हार्डवेअर डिप्लॉय करा. जेथे सपोर्ट असेल तेथे WPA3-Enterprise लागू करा, आणि जुन्या उपकरणांसाठी WPA2-Enterprise चा वापर करा. प्रमाणीकरणासाठी, स्टाफ नेटवर्कसाठी क्लाउड RADIUS बॅकएंडसह 802.1X वापरा, आणि रहिवासी तसेच IoT नेटवर्कसाठी iPSK वापरा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: डिप्लॉयमेंट धोरणे
दुबईमध्ये व्यवस्थापित WiFi सेवा डिप्लॉय करण्यासाठी टेलिकम्युनिकेशन्स अँड डिजिटल गव्हर्नमेंट रेग्युलेटरी ऑथॉरिटी (TDRA) मार्गदर्शक तत्त्वे आणि स्थानिक बांधकाम परिस्थितीशी सुसंगत राहण्यासाठी काळजीपूर्वक नियोजनाची आवश्यकता आहे.
पायरी १: RF नियोजन आणि ॲक्सेस पॉइंट प्लेसमेंट
काँक्रीट, स्टील आणि आरशाच्या काचा हे दुबईच्या वास्तुकलेत प्रामुख्याने आढळतात. हे साहित्य RF सिग्नलला गंभीरपणे कमकुवत करतात. केवळ अंदाज लावणाऱ्या सर्वेक्षणांवर अवलंबून राहू नका. केबल घालण्याचे काम अंतिम करण्यापूर्वी सक्रिय साइट सर्वेक्षण (AP-on-a-stick) करा. हॉस्पिटॅलिटी आणि BTR साठी, इन-रूम डिप्लॉयमेंट मॉडेल हे मानक आहे: प्रति खोली एक ॲक्सेस पॉइंट, जो मीडिया एन्क्लोजरमध्ये लपवण्याऐवजी छतावर बसवला जातो. छतावर बसवलेले ॲक्सेस पॉइंट्स संपूर्ण खोलीत सातत्यपूर्ण कव्हरेज देतात आणि फर्निचर व भिंतींमुळे होणारे सिग्नलचे नुकसान टाळतात.
पायरी २: नेटवर्क सेगमेंटेशन डिझाइन
हार्डवेअर कॉन्फिगर करण्यापूर्वी तुमच्या SSID आणि VLAN संरचनेची रचना करा. वर वर्णन केलेले तीन-SSID मॉडेल हा सुरुवातीचा बिंदू आहे. स्वतंत्र ऑपरेशनल झोन (कॉन्फरन्स क्षेत्रे, अन्न आणि पेय, किरकोळ सवलती) असलेल्या मोठ्या ठिकाणांसाठी, ब्रॉडकास्ट ट्रॅफिक नियंत्रित करण्यासाठी आणि ट्रबलशूटिंग सुलभ करण्यासाठी प्रति झोन अतिरिक्त VLAN जोडा.
पायरी ३: सर्व्हिस मॉडेल निवडणे
ऑपरेटरने इन्फ्रास्ट्रक्चर कसे व्यवस्थापित करायचे ते निवडणे आवश्यक आहे.
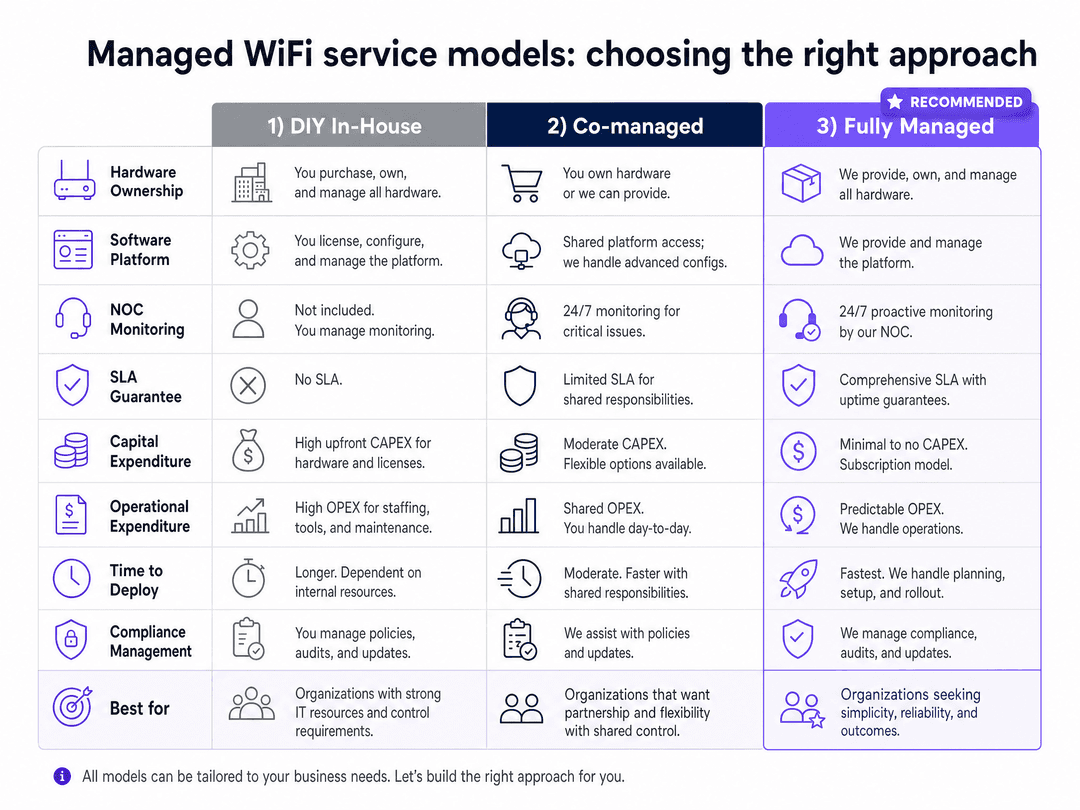
आम्ही सॉफ्टवेअर ओव्हरले मॉडेलची शिफारस करतो. तुम्ही हार्डवेअर खरेदी करता आणि त्याचे मालक बनता (उदा. Cisco Meraki किंवा HPE Aruba), आणि Purple आमच्या हार्डवेअर-अज्ञेयवादी प्लॅटफॉर्मद्वारे क्लाउड RADIUS, Captive Portal आणि मॅनेजमेंट लेयर प्रदान करते. हे व्हेंडर लॉक-इन प्रतिबंधित करते आणि भांडवली खर्च नियंत्रणात ठेवते. Purple च्या क्लाउड RADIUS ने ८०,०००+ हून अधिक ठिकाणी ९९.९९९% अपटाइम राखला आहे.
पायरी ४: Captive portal आणि डेटा कॅप्चर
रिटेल आणि हॉस्पिटॅलिटीमधील Guest WiFi साठी, Captive Portal हे असे ठिकाण आहे जिथे व्यावसायिक मूल्य निर्माण होते. Purple चे सजग-निवड ऑप्ट-इन मॉडेल स्पष्ट संमतीसह फर्स्ट-पार्टी डेटा - ईमेल पत्ते, भेट देण्याची वारंवारता, मुक्कामाची वेळ - गोळा करते. हा डेटा थेट WiFi Analytics मध्ये फीड केला जातो, ज्यामुळे तुम्हाला ठिकाणाच्या वापराविषयी उपयुक्त माहिती मिळते. Harrods आणि Manchester Airports Group (MAG) मोठ्या प्रमाणावर वैयक्तिकृत सहभाग वाढवण्यासाठी या इन्फ्रास्ट्रक्चरचा वापर करतात.
UAE मार्केटसाठी सर्वोत्तम पद्धती
डेटा गोपनीयता आणि PDPL अनुपालन
UAE वैयक्तिक डेटा संरक्षण कायदा (फेडरल डिक्री-लॉ क्र. ४५, २०२१) तुम्ही वापरकर्त्याचा डेटा कसा गोळा करता आणि स्टोअर करता हे नियंत्रित करतो. रिटेल किंवा हॉस्पिटॅलिटीमध्ये गेस्ट WiFi साठी Captive Portal ऑपरेट करताना, तुम्ही मार्केटिंगसाठी ईमेल पत्ते किंवा फोन नंबर गोळा करण्यापूर्वी स्पष्ट ऑप्ट-इन संमती मिळवली पाहिजे, डेटाचे कमीत कमी संकलन केले पाहिजे आणि स्वयंचलित डेटा हटवण्याची धोरणे लागू केली पाहिजेत. Purple डेटा सुरक्षित प्रादेशिक इन्स्टन्समध्ये स्टोअर करते आणि GDPR, CCPA आणि UAE PDPL चे अनुपालन स्वयंचलित करते. आंतरराष्ट्रीय अभ्यागतांचे यजमानपद भूषवणाऱ्या ठिकाणांसाठी, नेटवर्क कुठेही असले तरीही EU रहिवाशांना GDPR चे दायित्व लागू होते.
TDRA अनुपालन
आयात केलेले आणि तैनात केलेले सर्व वायरलेस हार्डवेअर TDRA द्वारे टाइप-मंजूर असल्याची खात्री करा. मंजूर नसलेल्या हार्डवेअरमुळे दंड आणि सक्तीने काढून टाकणे होऊ शकते. TDRA ने इमारतींसाठी दूरसंचार नेटवर्क तपशील मॅन्युअल आणि दुबई म्युनिसिपॅलिटीच्या भागीदारीत, नवीन विकासांमध्ये दूरसंचार एकत्रीकरण, IoT आणि सायबर सुरक्षा यासाठी तांत्रिक आवश्यकता परिभाषित करणारे स्मार्ट बिल्डिंग मार्गदर्शक तत्त्वे प्रकाशित केले आहेत. या आवश्यकता समजून घेणाऱ्या स्थानिक सिस्टम इंटिग्रेटर्ससोबत काम करा.
पेमेंट वातावरणासाठी PCI DSS
जर तुमचे ठिकाण नेटवर्कवर कार्ड पेमेंट प्रक्रिया करत असेल, तर PCI-DSS चे पालन करणे अनिवार्य आहे. पेमेंट टर्मिनल ट्रॅफिक एका समर्पित VLAN वर विभाजित करा, जे अतिथी आणि कर्मचारी दोन्ही नेटवर्कपासून वेगळे असेल. पेमेंट झोनमध्ये सेवा देणाऱ्या कोणत्याही ॲक्सेस पॉइंट्सवर स्प्लिट टनेलिंग निष्क्रिय करा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
मोबाईलवर captive portal लोड होत नाही
आधुनिक स्मार्टफोन कठोर captive portal शोध पद्धती वापरतात. Apple आणि Google कनेक्टिव्हिटी तपासण्यासाठी ज्या विशिष्ट डोमेन्सचा वापर करतात, त्यांना जर तुमच्या फायरवॉलने ब्लॉक केले, तर पोर्टल लोड होऊ शकत नाही. तुमच्या वॉल्ड गार्डनमध्ये captive.apple.com आणि connectivitycheck.gstatic.com साठी ट्रॅफिकला परवानगी असल्याची खात्री करा.
IoT डिव्हाइस ऑनबोर्डिंग अयशस्वी होणे
बऱ्याच स्मार्ट होम डिव्हाइसेसमध्ये वेब ब्राउझर नसतो आणि ते captive portal वापरू शकत नाहीत. ते अनेकदा फक्त 2.4GHz बँडला सपोर्ट करतात. यासाठी iPSK वापरा: रहिवासी Purple ॲपद्वारे डिव्हाइस-विशिष्ट पासवर्ड तयार करतो आणि तो IoT डिव्हाइसमध्ये प्रविष्ट करतो. तुमचे नेटवर्क रहिवासी SSID वर 2.4GHz सिग्नल ब्रॉडकास्ट करत असल्याची खात्री करा.
IP ॲड्रेस संपणे
५०० युझर्सच्या ठिकाणी आधुनिक स्मार्टफोनवरील MAC ॲड्रेस रँडमायझेशनमुळे काही तासांतच मानक /24 DHCP स्कोप संपू शकतो. अतिथी नेटवर्कसाठी /22 किंवा /21 सबनेट वापरा आणि किरकोळ विक्री मजले किंवा हॉटेल लॉबी यांसारख्या तात्पुरत्या क्षेत्रांसाठी DHCP लीज वेळ ३० मिनिटांपर्यंत कमी करा.
मोठ्या ठिकाणांमध्ये रोमिंग अयशस्वी होणे
अनेक ॲक्सेस पॉइंट्स असलेल्या ठिकाणी, खराब रोमिंग कॉन्फिगरेशनमुळे डिव्हाइसेस जवळच्या ॲक्सेस पॉइंटवर रोमिग करण्याऐवजी दूरच्या, कमकुवत ॲक्सेस पॉइंटशी कनेक्ट राहतात. अखंड रोमिंग सक्षम करण्यासाठी सर्व ॲक्सेस पॉइंट्सवर 802.11r (Fast BSS Transition) आणि 802.11k (Neighbour Reports) सक्षम करा.
ROI आणि व्यावसायिक प्रभाव
मॅनेज्ड WiFi हा महसूल वाढवणारा घटक आहे, खर्चाचे केंद्र नाही.
BTR ऑपरेटर्ससाठी, एक सुविधा म्हणून त्वरित, हाय-स्पीड WiFi प्रदान केल्याने प्रति युनिट मासिक भाड्यात $२० ते $४० ची वाढ होते (Purple अंतर्गत डेटा, नॅशनल अपार्टमेंट असोसिएशन बेंचमार्क). WiredScore च्या २०२४ च्या स्मार्ट लिविंग रिपोर्टमधील संशोधनात असे आढळून आले आहे की मिडल ईस्ट मधील ८९% रहिवासी पहिल्या दिवसापासून जलद इंटरनेटची अपेक्षा करतात आणि १० पैकी ९ रहिवासी स्मार्ट तंत्रज्ञान वैशिष्ट्ये असलेल्या घरासाठी २.३% प्रीमियम देण्यास तयार आहेत. मॅनेज्ड WiFi पारंपारिक ब्रॉडबँड इन्स्टॉलेशनसाठी लागणारा ५ ते १० दिवसांचा प्रतीक्षा काळ संपवते, ज्यामुळे जागा रिक्त राहण्याचा कालावधी कमी होतो आणि नेट ऑपरेटिंग इन्कममध्ये सुधारणा होते.
किरकोळ विक्री आणि हॉस्पिटॅलिटी साठी, Purple जाणीवपूर्वक घेतलेल्या संमतीद्वारे (opt-ins) फर्स्ट-पार्टी डेटा गोळा करते. McDonald's, Harrods आणि Manchester Airports Group या पायाभूत सुविधांचा वापर ठिकाणाचा वापर समजून घेण्यासाठी आणि वैयक्तिकृत सहभाग वाढवण्यासाठी करतात. Purple ने जागतिक स्तरावर ८०,०००+ ठिकाणांवरून २९ अब्ज डेटा पॉइंट्स गोळा केले आहेत (Purple अंतर्गत डेटा, २०२४). ऑथेंटिकेशन डेटाचे विश्लेषण करून, तुम्ही थांबण्याचा वेळ (dwell times) ट्रॅक करू शकता, भौतिक मांडणीतील बदलांच्या प्रभावाचे मोजमाप करू शकता आणि लक्ष्यित जाहिराती देऊ शकता.वाहतूक केंद्रे आणि मोठ्या सार्वजनिक ठिकाणांसाठी, Expo 2020 Dubai ची अंमलबजावणी एक बेंचमार्क प्रदान करते: Cisco ने 453 WiFi 6 ॲक्सेस पॉइंट्ससह 8,645 ॲक्सेस पॉइंट्स तैनात केले, ज्यामुळे 4.38 चौरस किलोमीटरच्या परिसरात सहा महिन्यांत तीस लाख युनिक WiFi कनेक्शन्स सक्षम झाले (Cisco, 2022). ते नेटवर्क आता Expo City Dubai चा कणा आहे.
जेव्हा तुम्ही हार्डवेअरचे मालक असता आणि मॅनेजमेंट ओव्हरले म्हणून Purple वापरता, तेव्हा प्रति-दरवाजा (per-door) खर्च हा तृतीय-पक्ष ब्रॉडबँड करारासह WiFi बंडल करण्यापेक्षा 30% ते 50% कमी असतो (Purple अंतर्गत डेटा). तुम्ही नेटवर्क, डेटा आणि रहिवाशांच्या अनुभवावर नियंत्रण ठेवता.
महत्वाच्या व्याख्या
iPSK (Identity Pre-Shared Key)
एक सुरक्षा यंत्रणा जी एकाच SSID वर एकाधिक युनिक पासफ्रेज वापरण्याची अनुमती देते. नेटवर्क वापरकर्त्याची ओळख पटवण्यासाठी आणि डायनॅमिकली विशिष्ट नेटवर्क पॉलिसी किंवा VLAN नियुक्त करण्यासाठी पासफ्रेजचा वापर करते. याला HPE Aruba द्वारे PPSK आणि Cisco Meraki द्वारे पर्सनल प्रायव्हेट नेटवर्क म्हटले जाते.
BTR आणि MDU डिप्लॉयमेंटसाठी ८०२.१X एंटरप्राइझ ऑथेंटिकेशनची आवश्यकता न ठेवता खाजगी नेटवर्क बबल प्रदान करण्यासाठी आवश्यक आहे, ज्याला अनेक IoT डिव्हाइसेस सपोर्ट करत नाहीत.
VLAN (Virtual Local Area Network)
विविध फिजिकल LAN विभागांमधील डिव्हाइसेसचा समूह एकत्र करणारा एक लॉजिकल सबनेटवर्क. 802.1Q टॅगिंगचा वापर करून स्विचेस आणि ॲक्सेस पॉइंट्सवर कॉन्फिगर केलेला असतो.
कर्मचाऱ्यांच्या ट्रॅफिकला गेस्ट ट्रॅफिकपासून वेगळे करण्यासाठी आणि सामायिक इमारतीच्या पायाभूत सुविधांमध्ये वैयक्तिक टेनंट नेटवर्क्स वेगळे करण्यासाठी वापरले जाते. योग्यरित्या डिझाइन केलेले VLAN स्ट्रक्चर क्रॉस-टेनंट दृश्यमानता प्रतिबंधित करते आणि ब्रॉडकास्ट ट्रॅफिक नियंत्रित करते.
Captive Portal
सार्वजनिक नेटवर्कवर ॲक्सेस मिळण्यापूर्वी वापरकर्त्याने पाहणे आणि संवाद साधणे आवश्यक असलेले वेब पेज. हे सामान्यतः वापरकर्त्याचा डेटा गोळा करण्यासाठी, सेवेच्या शर्ती प्रदर्शित करण्यासाठी आणि मार्केटिंग संमती मिळवण्यासाठी वापरले जाते.
रिटेल आणि हॉस्पिटॅलिटी वातावरणामध्ये फर्स्ट-पार्टी डेटा गोळा करण्यासाठी आणि सेवा शर्ती लागू करण्यासाठी मुख्य कार्यपद्धती. आधुनिक iOS आणि Android डिव्हाइसेसवर योग्यरित्या काम करण्यासाठी काळजीपूर्वक वॉल्ड गार्डन (walled garden) कॉन्फिगरेशन आवश्यक आहे.
mDNS (Multicast DNS)
एक प्रोटोकॉल जो स्थानिक नाव सर्व्हर नसलेल्या लहान नेटवर्कमध्ये होस्टनावांचे IP ॲड्रेसमध्ये रूपांतर करतो. डिव्हाइस शोधण्यासाठी Chromecast, Apple TV, AirPlay आणि Sonos द्वारे वापरला जातो.
स्मार्टफोनला Chromecast किंवा Apple TV शोधण्याची अनुमती देणारे तंत्रज्ञान. यासाठी डिव्हाइसेस एकाच ब्रॉडकास्ट डोमेनमध्ये असणे आवश्यक आहे. mDNS रिफ्लेक्शनसह iPSK मुळे रहिवाशांना इतर रहिवाशांसमोर उघडे न पाडता त्यांच्या खाजगी नेटवर्क बबलमध्ये हे सक्षम होते.
RADIUS (Remote Authentication Dial-In User Service)
नेटवर्कशी कनेक्ट होणाऱ्या वापरकर्त्यांसाठी सेंट्रलाइज्ड ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करणारा एक नेटवर्किंग प्रोटोकॉल.
वापरकर्त्याची क्रेडेंशियल्स किंवा iPSK पासफ्रेजेस सत्यापित करणारे आणि कनेक्ट करणाऱ्या डिव्हाइसला कोणता VLAN नियुक्त करायचा हे ॲक्सेस पॉइंटला निर्देशित करणारे मुख्य इंजिन. Purple क्लाउड RADIUS-as-a-Service प्रदान करते, ज्यामुळे ऑन-प्रिमायसेस सर्व्हरची आवश्यकता संपुष्टात येते.
PDPL (Personal Data Protection Law)
UAE फेडरल डिक्री-लॉ क्र. 45 ऑफ 2021, जे UAE मधील वैयक्तिक डेटाच्या प्रक्रियेवर आणि संरक्षणावर नियंत्रण ठेवते. हा कायदा 2 जानेवारी 2022 रोजी लागू झाला.
Captive Portals द्वारे गोळा केलेला अतिथींचा डेटा व्हेन्यू ऑपरेटर्सनी कसा हाताळला पाहिजे हे ठरवते. यासाठी स्पष्ट संमती, डेटा मिनिमायझेशन आणि सुरक्षित स्टोरेज आवश्यक आहे. नियमांचे पालन न केल्यास मोठा आर्थिक दंड होऊ शकतो.
BTR (Build-to-Rent)
विक्रीसाठी न ठेवता विशेषतः भाड्याच्या बाजारपेठेसाठी डिझाइन केलेले उद्देशपूर्ण निवासी प्रकल्प. व्यावसायिक व्यवस्थापन, सामायिक सुविधा आणि दीर्घकालीन भाडेकरू ही याची वैशिष्ट्ये आहेत.
दुबईमध्ये वेगाने वाढणारा एक क्षेत्र ज्यासाठी एंटरप्राइझ-ग्रेड मल्टि-टेनंट WiFi आर्किटेक्चर आवश्यक आहे. BTR मधील रहिवासी पहिल्या दिवसापासूनच एक व्यवस्थापित सुविधा म्हणून WiFi समाविष्ट असण्याची अपेक्षा करतात.
WPA3-Enterprise
नवीनतम WiFi सुरक्षा मानक, जे 192-बिट सुरक्षा मोडचा वापर करून सुधारित एन्क्रिप्शन प्रदान करते आणि मॅन-इन-द-मिडल हल्ले रोखण्यासाठी सर्व्हर प्रमाणपत्र प्रमाणीकरण आवश्यक करते.
नवीन कॉर्पोरेट आणि कर्मचारी नेटवर्कसाठी लक्ष्यित सुरक्षा मानक. WPA2 च्या तुलनेत ब्रूट-फोर्स हल्ल्यांपासून उत्कृष्ट संरक्षण प्रदान करते. क्लायंट डिव्हाइसचे समर्थन आवश्यक आहे, त्यामुळे जुन्या हार्डवेअरसाठी WPA2-Enterprise फॉलबॅक आवश्यक आहे.
TDRA (Telecommunications and Digital Government Regulatory Authority)
दूरसंचार सेवा आणि डिजिटल सरकारचे नियमन करण्यासाठी जबाबदार असलेली UAE ची फेडरल संस्था. वायरलेस उपकरणांच्या मंजुरीवर देखरेख ठेवते आणि इमारत दूरसंचार पायाभूत सुविधांसाठी तांत्रिक मानके प्रकाशित करते.
UAE मध्ये तैनात केलेले सर्व वायरलेस हार्डवेअर TDRA द्वारे मंजूर केलेले असणे आवश्यक आहे. TDRA ने इमारतींसाठी टेलिकम्युनिकेशन नेटवर्क स्पेसिफिकेशन्स मॅन्युअल आणि दुबई नगरपालिकेसह, IoT आणि सायबर सुरक्षा आवश्यकतांचा समावेश असलेली स्मार्ट बिल्डिंग गाइडलाइन प्रकाशित केली आहे.
802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोल (PNAC) साठी एक IEEE मानक. नेटवर्कवर EAP (Extensible Authentication Protocol) वापरून LAN किंवा WLAN शी कनेक्ट होणाऱ्या डिव्हाइसेससाठी ऑथेंटिकेशन यंत्रणा प्रदान करते.
कर्मचाऱ्यांच्या WiFi ऑथेंटिकेशनसाठी वापरले जाते, ज्याला सहसा Microsoft Entra ID, Okta, किंवा Google Workspace चे पाठबळ असते. हे प्रति-वापरकर्ता ओळख प्रदान करते आणि वापरकर्त्याच्या भूमिकेवर आधारित डायनॅमिक VLAN असाइनमेंट सक्षम करते.
सोडवलेली उदाहरणे
दुबई मरिना मधील एका ३००-युनिटच्या BTR डेव्हलपमेंटसाठी WiFi आवश्यक आहे जेथे रहिवासी स्मार्ट होम डिव्हाइसेस सुरक्षितपणे वापरू शकतील. डेव्हलपरला भाड्यामध्ये WiFi समाविष्ट करायचे आहे परंतु शेकडो वैयक्तिक ब्रॉडबँड खाती व्यवस्थापित करणे टाळायचे आहे. याचे आर्किटेक्चर कसे असावे?
HPE Aruba ऍक्सेस पॉईंट्स (प्रति युनिट एक, छतावर बसवलेले) वापरून एक केंद्रीकृत एंटरप्राइझ नेटवर्क स्थापित करा. iPSK चा वापर करून Purple चे मल्टी-टेनंट WiFi सोल्यूशन लागू करा. API द्वारे Purple ला प्रॉपर्टी मॅनेजमेंट सिस्टमसह समाकलित करा. जेव्हा एखादा रहिवासी भाडेपट्टा स्वाक्षरी करतो, तेव्हा सिस्टम स्वयंचलितपणे एक युनिक iPSK पासफ्रेज जनरेट करते आणि Purple ॲपद्वारे रहिवाशांना पाठवते. रहिवासी हा एकच पासफ्रेज त्यांचा फोन, लॅपटॉप, Apple TV आणि स्मार्ट स्पीकरसाठी वापरतो. RADIUS सर्व्हर त्या पासफ्रेजचा वापर करून सर्व डिव्हाइसेसना एका समर्पित VLAN मध्ये नियुक्त करतो, ज्यामुळे इतर २९९ युनिट्सपासून वेगळा असलेला एक खाजगी नेटवर्क बबल तयार होतो. VLAN मधील mDNS रिफ्लेक्शन डिव्हाइस शोधण्यास (Chromecast, AirPlay इ.) अगदी होम नेटवर्कप्रमाणे कार्य करण्यास अनुमती देते. जेव्हा रहिवासी तिथून बाहेर पडतो, तेव्हा Purple तो पासफ्रेज रद्द करते. इतर कोणत्याही रहिवाशावर याचा परिणाम होत नाही.
पाम जुमेराह येथील एका लक्झरी हॉटेलमध्ये सपोर्टचे प्रमाण खूप जास्त आहे कारण पाहुणे त्यांचे वैयक्तिक गेमिंग कन्सोल आणि स्मार्ट टीव्ही Captive Portal नेटवर्कशी कनेक्ट करू शकत नाहीत. आयटी टीमने डिव्हाइसेसना MAC बायपास सूचीमध्ये जोडण्याचा प्रयत्न केला आहे परंतु ते वाढत्या प्रमाणाचा सामना करू शकत नाहीत. यावर स्केलेबल सोल्यूशन काय आहे?
प्युअर Captive Portal मॉडेलकडून हेडलेस डिव्हाइसेससाठी iPSK वापरून हायब्रीड मॉडेलकडे मार्गक्रमण करा. डेटा कॅप्चर आणि PDPL संमती प्रवाह टिकवून ठेवण्यासाठी मानक मोबाईल आणि लॅपटॉप कनेक्शनसाठी Captive Portal सुरू ठेवा. Purple ॲपमध्ये एक सेल्फ-सर्व्हिस प्रवाह जोडा: पाहुण्याने Captive Portal द्वारे ऑथेंटिकेट केल्यानंतर, ते त्यांच्या कन्सोल किंवा स्मार्ट टीव्हीसाठी डिव्हाइस-विशिष्ट iPSK पासफ्रेज जनरेट करू शकतात. पाहुणे हा पासफ्रेज थेट डिव्हाइसमध्ये प्रविष्ट करतात. RADIUS सर्व्हर डिव्हाइसला योग्य गेस्ट VLAN वर, पाहुण्यांच्या इतर डिव्हाइसेसच्या समान नेटवर्क सेगमेंटमध्ये ठेवतो. यामुळे आयटी टीमचे मॅन्युअल MAC बायपासचे काम पूर्णपणे संपुष्टात येते.
सराव प्रश्न
Q1. दुबईमधील पाच मॉल्समध्ये कार्यरत असणारी एक रिटेल साखळी खरेदीदारांचा डेटा गोळा करण्यासाठी अतिथी WiFi लागू करू इच्छिते. त्यांच्या IT टीमने पावतीवर छापलेला एकच सामायिक WPA2 पासवर्ड वापरण्याचा प्रस्ताव दिला आहे. या पध्दतीमधील तांत्रिक आणि व्यावसायिक त्रुटी कोणत्या आहेत आणि त्यांनी त्याऐवजी काय लागू केले पाहिजे?
टीप: फर्स्ट-पार्टी डेटा संकलनाची उद्दिष्टे आणि मार्केटिंग संमतीसाठी UAE PDPL च्या आवश्यकतांचा विचार करा.
नमुना उत्तर पहा
सामायिक WPA2 पासवर्ड एनक्रिप्शन प्रदान करतो परंतु वापरकर्त्याची ओळख पटवू शकत नाही. रिटेलर कोणताही फर्स्ट - पार्टी डेटा गोळा करू शकत नाही कारण ईमेल पत्ते, भेटींची वारंवारता किंवा लोकसंख्याशास्त्र कॅप्चर करण्यासाठी कोणताही Captive Portal नाही. तसेच मार्केटिंग संवादांसाठी UAE PDPL द्वारे आवश्यक असलेली स्पष्ट संमती (opt-in consent) मिळविण्याची कोणतीही यंत्रणा नाही. योग्य दृष्टीकोन म्हणजे Captive Portal सह खुला SSID वापरणे, ज्यामध्ये वापरकर्त्यांना प्रमाणीकरण करणे (ईमेल, सोशल लॉगिन किंवा फोन नंबरद्वारे) आणि विपणन अटी स्पष्टपणे स्वीकारणे आवश्यक आहे. हे PDPL आवश्यकता पूर्ण करताना वैयक्तिकृत संपर्कासाठी आवश्यक असलेला फर्स्ट - पार्टी डेटा तयार करते.
Q2. तुम्ही बिझनेस बे मधील नवीन ५० मजली निवासी टॉवरसाठी नेटवर्क डिझाइन करत आहात. डेव्हलपर राउटिंग सोपे करण्यासाठी सर्व ४०० अपार्टमेंट्स एकाच /16 सबनेटवर ठेवण्याची सूचना देतो. तुम्ही हे डिझाइन का नाकारले पाहिजे आणि त्याऐवजी तुम्ही कोणती आर्किटेक्चर निर्दिष्ट केली पाहिजे?
टीप: जेव्हा डिव्हाइसेस स्थानिक नेटवर्कवर एकमेकांना शोधतात तेव्हा काय होते याचा विचार करा आणि ब्रॉडकास्ट ट्रॅफिकच्या प्रमाणाचा विचार करा.
नमुना उत्तर पहा
एकच फ्लॅट सबनेट रहिवाशांच्या गोपनीयतेला पूर्णपणे नष्ट करतो. कोणताही रहिवासी mDNS किंवा SMB द्वारे इतर अपार्टमेंटमधील डिव्हाइसेस शोधू शकतो आणि संभाव्यत: त्यांच्याशी संवाद साधू शकतो. हे एक प्रचंड ब्रॉडकास्ट डोमेन देखील तयार करते: प्रत्येकी १५ ते २५ डिव्हाइसेस असलेले ४०० अपार्टमेंट्स ६,००० ते १०,००० डिव्हाइसेस तयार करतात जे ब्रॉडकास्ट ट्रॅफिक पाठवतात, ज्यामुळे नेटवर्क कार्यक्षमतेत लक्षणीय घट होते. योग्य आर्किटेक्चर प्रत्येक अपार्टमेंटला स्वतःच्या वेगळ्या VLAN वर नियुक्त करण्यासाठी iPSK चा वापर करते. प्रत्येक VLAN हे /24 किंवा /25 सबनेट असते, जे अपार्टमेंटच्या डिव्हाइसेससाठी पुरेसे मोठे असते परंतु ब्रॉडकास्ट मर्यादित ठेवण्यासाठी पुरेसे लहान असते. प्रत्येक VLAN मधील mDNS रिफ्लेक्शन रहिवाशांना एकमेकांसमोर उघड न करता अपार्टमेंटमध्ये डिव्हाइस शोध कार्य योग्यरित्या करण्यास अनुमती देते.
Q3. एक हॉटेल IT व्यवस्थापक अहवाल देतो की Captive Portal लॅपटॉपवर त्वरित लोड होतो परंतु नवीन iPhones आणि Android डिव्हाइसेसवर पूर्णपणे अपयशी ठरतो. पोर्टल योग्यरित्या चालू असल्याचे पुष्टी झाले आहे. याचे बहुधा कारण काय आहे आणि तुम्ही ते कसे दुरुस्त कराल?
टीप: मोबाईल ऑपरेटिंग सिस्टीम ब्राउझर उघडण्यापूर्वी त्या Captive Portal च्या मागे आहेत हे कसे शोधतात?
नमुना उत्तर पहा
फायरवॉल किंवा वॉल्ड गार्डन कॉन्फिगरेशन मोबाईल ऑपरेटिंग सिस्टीमद्वारे Captive Portal शोधण्यासाठी वापरल्या जाणाऱ्या विशिष्ट URLs ब्लॉक करत आहे. iOS डिव्हाइसेस captive.apple.com तपासतात; Android डिव्हाइसेस connectivitycheck.gstatic.com तपासतात. जर हे तपास ब्लॉक केले गेले किंवा अनपेक्षित प्रतिसाद मिळाले, तर डिव्हाइस असे गृहीत धरते की इंटरनेट कनेक्शन नाही आणि पोर्टल रेंडर होण्यापूर्वी WiFi असोसिएशन बंद करते. याचे निवारण म्हणजे या डिटेक्शन एंडपॉइंट्सवर HTTP/HTTPS ट्रॅफिकला अनुमती देण्यासाठी वॉल्ड गार्डन नियम अपडेट करणे. हे OS ला Captive Portal शोधण्याची आणि स्वयंचलितपणे स्प्लॅश पृष्ठावर ब्राउझर उघडण्याची अनुमती देते.
Q4. दुबईमधील एक BTR ऑपरेटर दोन पर्यायांचे मूल्यमापन करत आहे: दरमहा प्रति युनिट AED 150 दराने थर्ड - पार्टी ब्रॉडबँड करारासह WiFi बंडल करणे, किंवा हार्डवेअर अमॉर्टायझेशननंतर अंदाजे AED 60 प्रति युनिट प्रति महिना OPEX वर सॉफ्टवेअर ओव्हरले म्हणून Purple सह मालकीचे HPE Aruba हार्डवेअर तैनात करणे. खर्चाच्या पलीकडे कोणते घटक या निर्णयाला माहिती देणारे असले पाहिजेत?
टीप: डेटा मालकी, व्हेंडर लॉक-इन, रहिवाशांचा अनुभव आणि दीर्घकालीन लवचिकता यांचा विचार करा.
नमुना उत्तर पहा
६०% खर्च बचतीच्या पलीकडे, मालकीच्या-हार्डवेअरसह सॉफ्टवेअर-ओव्हरले मॉडेल पुढील फायदे प्रदान करते: (१) डेटा मालकी - ब्रॉडबँड प्रदात्याऐवजी ऑपरेटर सर्व रहिवासी कनेक्शन डेटा आणि विश्लेषणे स्वतःकडे ठेवतो; (२) हार्डवेअर लवचिकता - ऑपरेटरला भविष्यात सॉफ्टवेअर प्लॅटफॉर्म बदलायचा असल्यास, HPE Aruba ॲक्सेस पॉइंट्स जागेवरच राहतात; (३) रहिवासी अनुभव नियंत्रण - ऑपरेटर ऑनबोर्डिंग प्रवाह, ब्रँडिंग आणि सपोर्ट मॉडेल नियंत्रित करतो; (४) मल्टि-टेनंट क्षमता - iPSK - आधारित आयसोलेशन मानक ब्रॉडबँड बंडल मॉडेल्समध्ये उपलब्ध नसते; (५) अनुपालन नियंत्रण - ऑपरेटर तिसऱ्या पक्षावर अवलंबून राहण्याऐवजी थेट PDPL डेटा धारणा धोरणे व्यवस्थापित करतो. बंडल मॉडेल खरेदी करण्यासाठी सोपे आहे परंतु या सर्व धोरणात्मक फायद्यांवर पाणी सोडते.
या मालिकेमध्ये पुढे वाचा
Cisco Meraki, HPE Aruba आणि Ruckus वर iPSK कसे उपयोजित करावे
हे प्रत्यक्ष संदर्भ मार्गदर्शक Cisco Meraki वर iPSK, HPE Aruba Central वर MPSK आणि Ruckus SmartZone वर DPSK कसे उपयोजित करावे हे दर्शवते, सोबत एक लहान UniFi PPSK परिशिष्ट समाविष्ट आहे. हे मुख्यत्वे की जारी करणे, VLAN किंवा पॉलिसी प्लेसमेंट, RADIUS निर्णय प्रवाह आणि रिव्होकेशन चाचण्यांवर लक्ष केंद्रित करते जे थेट ठिकाणी उपयोजन कार्य करत असल्याचे सिद्ध करतात.
Bulk internet agreement विरुद्ध managed WiFi: तुमच्या इमारतीसाठी कोणते मॉडेल योग्य आहे
मालमत्ता, IT आणि ऑपरेशन्स लीडर्ससाठी एक व्यावहारिक खरेदी संदर्भ जो रहिवासी-सशुल्क रिटेल ब्रॉडबँड, bulk internet agreement आणि managed WiFi यांची तुलना करतो. हे US bulk-internet फ्रेमिंग आणि UK समतुल्य वापरून मालकी हक्क, रहिवाशांचे स्थलांतर (move-in), सुरक्षा, खर्चाची व्याप्ती आणि करारातून बाहेर पडणे स्पष्ट करते.
अपार्टमेंट WiFi सोल्यूशन्स: व्यवसायांसाठी एक व्यापक मार्गदर्शक
हे मार्गदर्शक Build to Rent आणि multi-dwelling unit प्रॉपर्टीजमधील अपार्टमेंट WiFi सोल्यूशन्ससाठी आर्किटेक्चर, डिप्लॉयमेंट आणि बिझनेस केस कव्हर करते. हे स्पष्ट करते की कशा प्रकारे Identity Pre-Shared Key (iPSK) तंत्रज्ञान स्मार्ट डिव्हाइसेस आणि IoT ला सपोर्ट करत प्रत्येक रहिवाशासाठी सुरक्षित, वेगळे नेटवर्क बबल्स तयार करते. प्रॉपर्टी डेव्हलपर्स, घरमालक आणि BTR ऑपरेटर्सना यामध्ये प्रत्यक्ष अंमलबजावणीसाठी डिप्लॉयमेंट मार्गदर्शन, ROI डेटा आणि सविस्तर अंमलबजावणीच्या परिस्थिती मिळतील.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.