
迪拜托管式 WiFi 服务:企业全面指南
本指南为 IT 经理、网络架构师和物业开发商提供在迪拜部署托管式 WiFi 服务的实用框架。内容涵盖使用 iPSK 的多租户隔离、VLAN 分段架构、TDRA 和阿联酋 PDPL 合规性,以及在酒店、零售和 BTR(长租公寓)环境中将网络连接作为托管便利设施进行商业部署的案例。
Video overview
收听本指南
查看播客转录
核心系列的一部分:多租户 WiFi 指南 →
执行摘要
迪拜的商业房地产市场对网络连接的要求与其建筑雄心不相上下。对于 IT 经理和场所运营总监而言,在迪拜部署托管 WiFi 服务已不再是简单地提供互联网接入。它需要构建一个基于身份的网络,以支持数千台并发设备、安全地隔离租户流量,并符合阿联酋个人数据保护法 (PDPL)。本指南详细介绍了在酒店、零售和多租户环境中提供企业级 WiFi 所需的技术架构。我们研究了 iPSK (Identity Pre-Shared Key) 技术如何通过为每个居民提供独立的网络气泡来取代共享密码,从而减少支持开销并提高净营运收入 (NOI)。无论您是要升级谢赫扎耶德路上拥有 200 间客房的酒店,还是为迪拜码头的新建出租 (BTR) 项目配备设备,本参考指南都提供了部署弹性、可扩展无线基础设施所需的厂商中立框架和 Purple 集成。Purple 在全球运行着 80,000 多个活跃场所,拥有 99.999% 的在线率,并已通过 ISO 27001 认证。
技术深度剖析:架构与隔离
现代企业级 WiFi 需要在共享物理基础设施上进行严格的逻辑隔离。扁平网络既是安全漏洞,也是运营隐患。迪拜大型场所的标准方法是三层架构:云管理平台、强大的核心网络(防火墙和 RADIUS 服务器)以及高密度接入层。
多租户隔离问题
在 BTR 或多住户单元 (MDU) 环境中,居民希望他们的智能电视、游戏机和语音助手能够无缝通信。但是,他们绝对不能看到隔壁邻居的设备。传统的访客 WiFi 隔离了所有设备之间的通信,这会破坏智能家居功能。而传统的家庭 WiFi 让所有人处于同一个子网中,这会暴露居民数据并违反隐私预期。
技术解决方案是 iPSK (Identity Pre-Shared Key),在 Cisco Meraki 中被称为个人私有网络,在 HPE Aruba 中被称为 PPSK。iPSK 为每个居民或租户分配一个唯一的 WPA2/WPA3 密码。RADIUS 服务器利用该密码动态地将用户的设备分配到特定的 VLAN 或微隔离分段中。
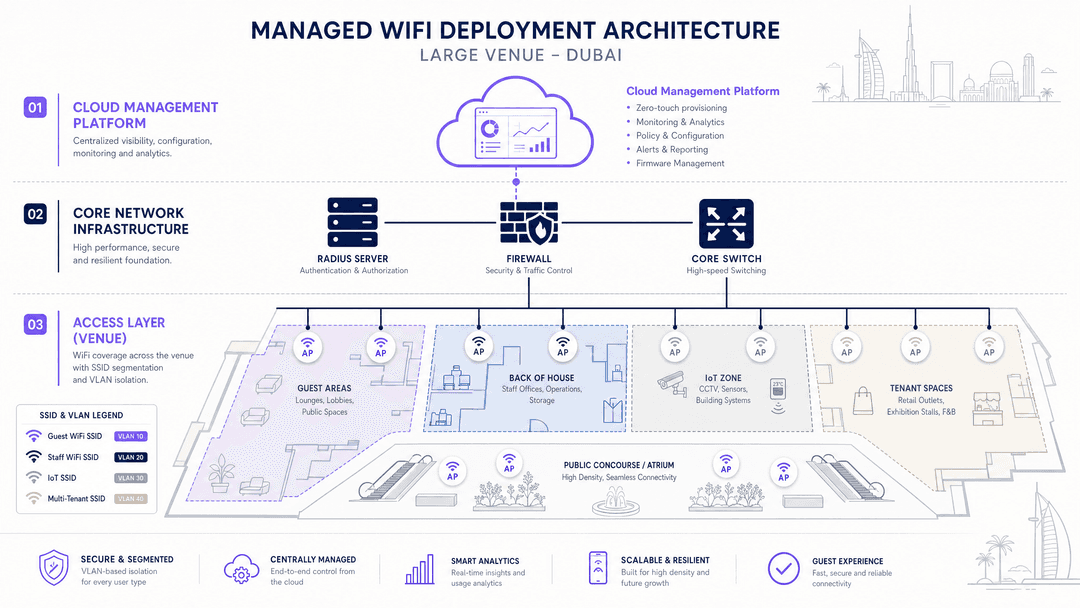
这将创建一个私有网络泡。所有使用居民 A 密码的设备都可以通过 mDNS 反射发现彼此并进行通信 - 因此他们的 Chromecast、智能音箱和游戏机都可以像在家里一样进行连接。而使用居民 B 密码的设备,即使连接到完全相同的接入点,也完全不可见。当居民 A 搬出时,Purple 会撤销其特定密码。整个大楼的网络保持原样,其他居民无需更新其设置。有关 PPSK 部署模型的更深入对比,请参阅我们的指南:Power probe PPSK: comparing features and deployment models。
SSID 设计:三个网络,一个基础设施
设计良好的场所网络使用三个 SSID,每个 SSID 映射到不同的 VLAN。在我们的指南中阅读有关此架构的更多信息:Three SSIDs to rule them all: guest, Passpoint, and IoT WiFi。
| SSID | 认证 | VLAN | 使用场景 |
|---|---|---|---|
| Staff WiFi | 通过 Microsoft Entra ID、Okta 或 Google Workspace 进行 802.1X 认证 | 企业(例如 VLAN 10) | 员工、运营、后台 |
| Resident/Tenant WiFi | iPSK(每户独立唯一密码) | 每户微隔离(例如 VLAN 101-500) | BTR 居民、酒店客人、联合办公会员 |
| Guest WiFi | 带有 Captive Portal 的开放网络 | 仅限互联网(例如 VLAN 900) | 访客、送货人员、零售顾客 |
硬件与标准
部署必须支持高设备密度。一栋拥有 200 个单元的 BTR 大楼通常会有 3,000 到 5,000 台并发设备。Purple 与 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme Networks 和 Fortinet 无缝集成。部署 WiFi 6 (802.11ax) 或 WiFi 6E 硬件作为所有新建项目的基准。在支持的情况下强制执行 WPA3 密码体系,对旧设备则降级兼容 WPA2 密码体系。在认证方面,员工网络使用带有云 RADIUS 后端的 802.1X,居民和物联网网络则使用 iPSK。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南:部署策略
在迪拜部署托管 WiFi 服务需要周密的规划,以符合电信和数字政府监管局 (TDRA) 的指南以及当地的建设实际情况。
步骤 1:射频规划和接入点放置
混凝土、钢材和镜面玻璃是迪拜建筑的主要材料。这些材料会严重衰减射频信号。请勿仅依赖预测性勘测。在确定线缆走线之前,进行主动现场勘测(AP-on-a-stick)。对于酒店和 BTR,标准是房内部署模型:每间客房一个接入点,安装在天花板上,而不是隐藏在媒体箱中。吸顶式接入点可在整个房间内提供均匀的覆盖,并避免因家具和墙壁造成的信号衰减。
步骤 2:网络切片设计
在配置硬件之前,请先设计好您的 SSID 和 VLAN 结构。上述的三 SSID 模型是一个起点。对于具有不同运营区域(会议区、餐饮区、零售特许经营区)的大型场馆,请在每个区域添加额外的 VLAN,以抑制广播流量并简化排障工作。
步骤 3:选择服务模式
运营商必须选择如何管理基础设施。
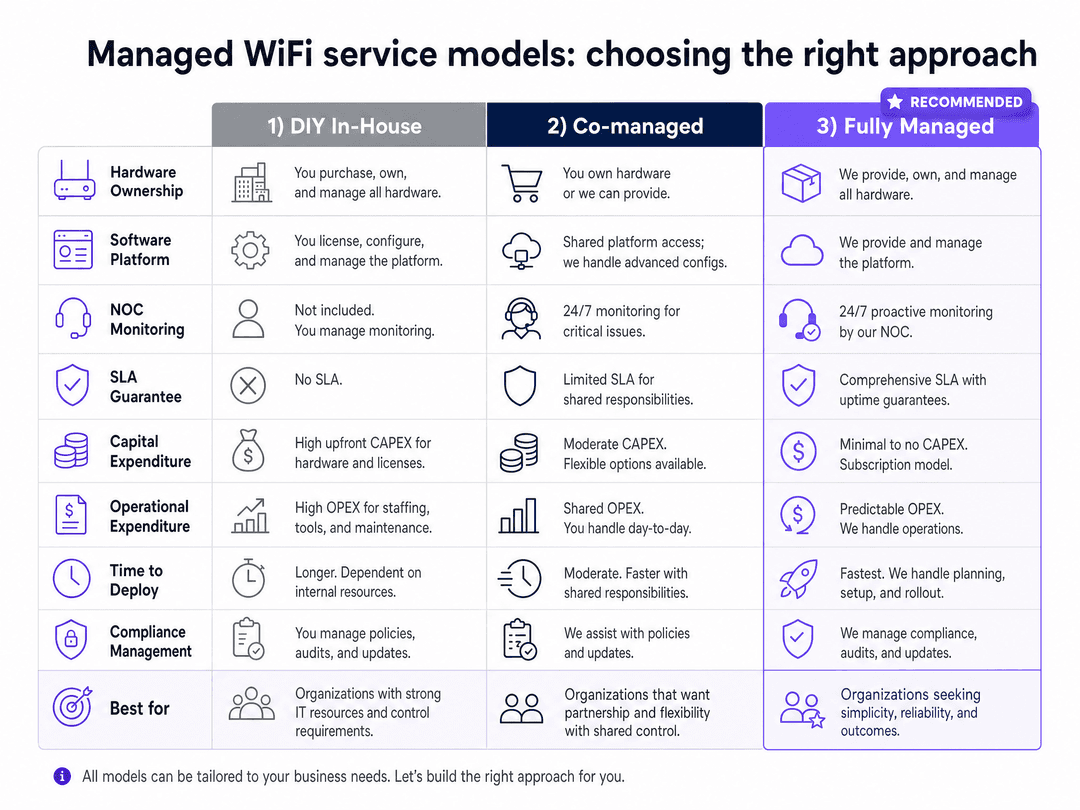
我们推荐软件叠加模式。您购买并拥有硬件(例如 Cisco Meraki 或 HPE Aruba),而 Purple 则通过我们的硬件无关平台提供云 RADIUS、Captive Portal 和管理层。这可以防止厂商锁定并保持可控的资本支出。Purple 的云 RADIUS 在 80,000 多个场馆中保持了 99.999% 的在线率。
步骤 4:Captive Portal 和数据采集
对于零售和酒店业的 Guest WiFi,Captive Portal 是产生商业价值的地方。Purple 的自觉选择加入模式在获得明确同意的情况下收集第一方数据 - 电子邮件地址、到访频率、停留时间。这些数据直接输入 WiFi Analytics,为您提供有关场馆利用率的可行洞察。哈罗德百货 (Harrods) 和曼彻斯特机场集团 (MAG) 正在使用这一基础设施来实现大规模的个性化互动。
阿联酋市场的最佳实践
数据隐私与 PDPL 合规性
阿联酋个人数据保护法(2021 年第 45 号联邦法令 - 法律)规范了您收集和存储用户数据的方式。在零售或酒店业运营用于宾客 WiFi 的 Captive Portal 时,您必须在收集用于营销的电子邮件地址或电话号码之前获得明确的勾选同意、实行数据最小化,并执行自动数据删除策略。Purple 将数据存储在安全的区域实例中,并自动实现对 GDPR、CCPA 和阿联酋 PDPL 的合规。对于接待国际游客的场馆,无论网络位于何处,GDPR 义务都适用于欧盟居民。
TDRA 合规性
确保所有进口和部署的无线硬件均获得 TDRA 的型号核准。未经核准的硬件可能会导致罚款和强制拆除。TDRA 发布了《建筑物电信网络规范手册》,并与迪拜市政厅合作发布了《智能建筑指南》,其中定义了新开发项目中电信集成、物联网和网络安全的标准技术要求。请与了解这些要求的当地系统集成商合作。
针对支付环境的 PCI DSS
如果您的场所通过网络处理刷卡支付,则必须符合 PCI-DSS 合规性。请将支付终端流量划分到专用的 VLAN 中,使其与访客和员工网络隔离。在所有为支付区域提供服务的接入点上禁用分流隧道。
故障排除与风险缓解
移动端无法加载 Captive Portal
现代智能手机使用严格的 Captive Portal 检测机制。如果您的防火墙拦截了 Apple 和 Google 用于测试连接性的特定域名,则门户将无法渲染。请确保您的围墙花园(Walled Garden)允许流量访问 captive.apple.com 和 connectivitycheck.gstatic.com。
物联网 (IoT) 设备绑定失败
许多智能家居设备没有 Web 浏览器,无法跳转 Captive Portal。它们通常也仅支持 2.4GHz 频段。请使用 iPSK:居民通过 Purple 应用程序生成特定于设备的密码,并将其输入到物联网设备中。确保您的网络在居民 SSID 上广播 2.4GHz 信号。
IP 地址耗尽
由于现代智能手机上的 MAC 地址随机化,一个拥有 500 名用户的场所在几小时内就可能耗尽标准的 /24 DHCP 范围。对于访客网络,请使用 /22 或 /21 子网,并将零售卖场或酒店大堂等临时区域的 DHCP 租期缩短至 30 分钟。
大型场所中的漫游失败
在拥有众多接入点的场所中,糟糕的漫游配置会导致设备一直连接在远距离、信号弱的接入点上,而不是漫游到更近的接入点。在所有接入点上启用 802.11r(快速 BSS 过渡)和 802.11k(邻居报告),以实现无缝漫游。
ROI 与业务影响
托管 WiFi 是收入驱动力,而非成本中心。
对于长租公寓(BTR)运营商而言,将即开即用的高速 WiFi 作为一项便利设施提供,可使每套房源的月租金溢价增加 20 至 40 美元(Purple 内部数据,美国公寓协会基准)。WiredScore 2024 年《智能生活报告》的研究发现,89% 的中东居民期望从入住第一天起就拥有快速的网络,十分之九的居民愿意为拥有智能技术功能的住宅支付 2.3% 的溢价。托管 WiFi 消除了传统宽带安装 5 到 10 天的等待时间,从而缩短了空置期并提高了净营运收入(NOI)。
对于 零售 和 酒店/餐饮 行业,Purple 通过用户主动选择加入来收集第一方数据。麦当劳、哈罗德百货和曼彻斯特机场集团都利用该基础设施来了解场所利用率并推动个性化互动。Purple 已在全球 80,000 多个场所收集了 290 亿个数据点(Purple 内部数据,2024 年)。通过分析认证数据,您可以追踪停留时间、衡量物理布局变化的影响并提供精准的促销信息。 对于 交通 枢纽和大型公共场所,2020年迪拜世博会的部署提供了一个基准:Cisco部署了8,645个接入点,其中包括453个WiFi 6接入点,在六个月内、占地4.38平方公里的场地上实现了300万次独特的WiFi连接(Cisco,2022年)。该网络现在已成为迪拜世博城的骨干网络。
当您拥有硬件并使用Purple作为管理覆盖层时,单户成本比将WiFi与第三方宽带合同捆绑在一起低30%至50%(Purple内部数据)。您保留了对网络、数据和住户体验的控制权。
关键定义
iPSK (Identity Pre-Shared Key)
一种安全机制,允许在单个 SSID 上使用多个唯一的密码。网络使用该密码来识别用户并动态分配特定的网络策略或 VLAN。HPE Aruba 称其为 PPSK,Cisco Meraki 称其为个人私有网络。
对于 BTR 和 MDU(多住户单元)部署至关重要,可提供私有网络泡,而无需许多物联网设备不支持的 802.1X 企业身份验证。
VLAN (Virtual Local Area Network)
一个逻辑子网,用于对来自不同物理局域网段的一组设备进行分组。使用 802.1Q 标记在交换机和接入点上进行配置。
用于将员工流量与宾客流量区分开,并在共享的建筑基础设施中隔离单个租户网络。合理设计的 VLAN 结构可防止跨租户的可视性,并限制广播流量。
Captive Portal
用户在获准访问公共网络之前必须查看并与之交互的网页。通常用于收集用户数据、显示服务条款以及获取营销同意。
在零售和酒店环境中捕获第一方数据并执行服务条款的核心机制。在现代 iOS 和 Android 设备上需要仔细配置围墙花园(walled garden)才能正常运行。
mDNS (Multicast DNS)
一种在不包含本地名称服务器的小型网络中将主机名解析为 IP 地址的协议。Chromecast、Apple TV、AirPlay 和 Sonos 使用该协议进行设备发现。
允许智能手机寻找 Chromecast 或 Apple TV 的技术。它要求设备处于同一个广播域中。支持 mDNS 反射的 iPSK 可以在住户的私有网络泡泡内实现这一点,而不会将其暴露给其他住户。
RADIUS (Remote Authentication Dial-In User Service)
一种网络协议,为连接到网络的客户提供集中的认证、授权和计费 (AAA) 管理。
验证用户凭据或 iPSK 密码,并指示接入点为连接设备分配哪个 VLAN 的核心引擎。Purple 提供云端 RADIUS-as-a-Service,无需本地服务器。
PDPL (Personal Data Protection Law)
阿联酋 2021 年第 45 号联邦法令,管辖阿联酋境内个人数据的处理和保护。于 2022 年 1 月 2 日生效。
规定了场所运营商必须如何处理通过 Captive Portals 收集的访客数据。要求明确同意、数据最小化和安全存储。不合规将面临巨额财务处罚。
BTR (Build-to-Rent)
专为租赁市场而非销售设计的定制住宅项目。其特点是专业化管理、共享便利设施和长期租赁。
迪拜一个快速增长的行业,需要企业级的多租户 WiFi 架构。BTR 项目的住户期望从入住当天起,WiFi 就作为一项托管便利设施包含在内。
WPA3-Enterprise
最新的 WiFi 安全标准,使用 192 位安全模式提供改进的加密,并要求服务器证书验证以防止中间人攻击。
新企业和员工网络的目标安全标准。与 WPA2 相比,提供了针对暴力破解攻击的卓越保护。由于需要客户端设备支持,因此对于老旧硬件仍需要 WPA2-Enterprise 降级兼容。
TDRA (Telecommunications and Digital Government Regulatory Authority)
阿联酋负责监管电信服务和数字政府的联邦机构。负责无线设备的型号核准,并发布建筑电信基础设施的技术标准。
在阿联酋部署的所有无线硬件都必须经过 TDRA 型号核准。TDRA 已发布了《建筑物电信网络规范手册》,并与迪拜市政厅共同发布了涵盖物联网和网络安全要求的《智能建筑指南》。
802.1X
用于基于端口的网络访问控制 (PNAC) 的 IEEE 标准。通过在网络上使用 EAP(可扩展身份验证协议),为连接到局域网或无线局域网的设备提供了一种认证机制。
用于员工 WiFi 认证,通常由 Microsoft Entra ID、Okta 或 Google Workspace 提供支持。提供单用户身份,并允许根据用户角色进行动态 VLAN 分配。
应用实例
迪拜码头(Dubai Marina)一个拥有 300 套房源的 BTR 项目需要部署 WiFi,使住户能够安全地使用智能家居设备。开发商希望将 WiFi 费用包含在租金中,但要避免管理数百个单独的宽带账户。该如何设计此架构?
部署使用 HPE Aruba 接入点(每户一个,吸顶式安装)的集中式企业网络。利用 iPSK 技术实施 Purple 的多租户 WiFi 解决方案。通过 API 将 Purple 与物业管理系统进行集成。当住户签署租约时,系统会自动生成一个唯一的 iPSK 密码,并通过 Purple 应用程序发送给住户。住户可在手机、笔记本电脑、Apple TV 和智能音箱上使用这同一个密码。RADIUS 服务器将使用该密码的所有设备分配到一个专属的 VLAN 中,从而创建一个与其他 299 套房源隔离的私有网络泡。VLAN 内的 mDNS 反射允许设备发现(Chromecast、AirPlay 等)像在家庭网络中一样正常工作。当住户搬出时,Purple 会撤销该密码,其他任何住户都不会受到影响。
朱美拉棕榈岛(Palm Jumeirah)的一家豪华酒店正面临高工作量的技术支持,因为宾客无法将个人游戏机和智能电视连接到 Captive Portal 网络。IT 团队尝试将这些设备添加到 MAC 旁路列表中,但无法跟上如此庞大的数量。有什么可扩展的解决方案吗?
从纯 Captive Portal 模式过渡到使用 iPSK 针对无屏幕设备的混合模式。对标准手机和笔记本电脑连接继续保留 Captive Portal,以维持数据捕获和 PDPL 同意流程。在 Purple 应用程序中添加自服务流程:宾客通过 Captive Portal 进行身份验证后,可以为其游戏机或智能电视生成设备专用的 iPSK 密码。宾客将此密码直接输入到设备中。RADIUS 服务器会将该设备置于正确的访客 VLAN 中,与该宾客的其他设备处于同一网络段。这彻底免除了 IT 团队手动维护 MAC 旁路列表的工作量。
练习题
Q1. 一家在迪拜五家商场内运营的零售连锁店希望实施访客 WiFi 以收集购物者数据。他们的 IT 团队建议使用印在收据上的单一共享 WPA2 密码。这种方法在技术和业务上存在哪些缺陷?他们应该改用什么方案?
提示:请考虑第一方数据收集的目标以及阿联酋 PDPL 对营销同意的要求。
查看标准答案
共享的 WPA2 密码仅提供加密,无法识别用户。由于没有用于捕获电子邮件地址、访问频率或人口统计信息的 Captive Portal,零售商无法收集到任何第一方数据。此外,也无法获得阿联酋 PDPL 所要求的用于营销沟通的明确选择性同意(opt-in)。正确的做法是使用开放式 SSID 并结合 Captive Portal,要求用户通过电子邮件、社交账号登录或电话号码进行身份验证,并明确接受营销条款。这不仅能生成个性化互动所需的第一方数据,同时也能满足 PDPL 的合规要求。
Q2. 您正在为商业湾(Business Bay)一座新建的 50 层住宅大楼设计网络。开发商建议将所有 400 套公寓分配在同一个 /16 子网中以简化路由。为什么您必须拒绝这一设计?您应该指定什么样的架构?
提示:思考当设备在本地网络上相互发现时会发生什么,并考虑广播流量的规模。
查看标准答案
单一的扁平子网会彻底破坏住户的隐私。任何住户都可以通过 mDNS 或 SMB 发现并可能与其他公寓中的设备进行交互。这还会产生一个庞大的广播域:400 套公寓,每套有 15 到 25 台设备,将产生 6,000 到 10,000 台设备发送广播流量,从而严重降低网络性能。正确的架构是使用 iPSK 将每套公寓分配到其独立且隔离的 VLAN 中。每个 VLAN 采用一个 /24 或 /25 子网,其容量足够容纳公寓内的设备,但又小到足以抑制广播。每个 VLAN 内的 mDNS 反射允许设备在公寓内部正常进行设备发现,而不会向其他住户暴露。
Q3. 一位酒店 IT 经理反映,Captive Portal 在笔记本电脑上能瞬间加载,但在较新的 iPhone 和 Android 设备上却完全失败。经确认,Portal 页面运行正常。最可能的原因是什么?该如何解决?
提示:移动操作系统在打开浏览器之前,是如何检测自身是否处于 Captive Portal 之后的?
查看标准答案
防火墙或围墙花园(walled garden)配置阻挡了移动操作系统用于 Captive Portal 检测的特定 URL。iOS 设备会探测 captive.apple.com;Android 设备会探测 connectivitycheck.gstatic.com。如果这些探测被阻止或返回异常响应,设备就会认为没有互联网连接,并在 Portal 页面渲染之前断开 WiFi 关联。解决方法是更新围墙花园规则,允许流向这些检测端点的 HTTP/HTTPS 流量。这样可以让操作系统检测到 Captive Portal,并自动打开浏览器跳转至登录页面。
Q4. 迪拜的一家 BTR(建房出租)运营商正在评估两个方案:一是将 WiFi 与第三方宽带合同捆绑,每套公寓每月 150 迪拉姆;二是部署自有 HPE Aruba 硬件,并将 Purple 作为软件叠加层,硬件折旧后的运营支出(OPEX)预计为每套公寓每月 60 迪拉姆。除成本之外,还有哪些因素应该影响这一决策?
提示:考虑数据所有权、厂商锁定、住户体验以及长期灵活性。
查看标准答案
除了节省 60% 的成本外,自主硬件加软件叠加(Software Overlay)模型还提供:(1) 数据所有权 - 运营商保留所有常驻连接数据和分析,而不是宽带提供商;(2) 硬件灵活性 - 如果运营商未来想更换软件平台,HPE Aruba 接入点仍可保留在原处;(3) 住户体验控制 - 运营商控制入网流程、品牌塑造和支持模式;(4) 多租户能力 - 标准宽带捆绑模式中不提供基于 iPSK 的隔离;(5) 合规控制 - 运营商直接管理 PDPL 数据保留政策,而不是依赖第三方。捆绑模式虽然采购更简单,但放弃了所有这些战略优势。
继续阅读本系列
如何在 Cisco Meraki、HPE Aruba 和 Ruckus 上部署 iPSK
本实用参考指南演示了如何在 Cisco Meraki 上部署 iPSK、在 HPE Aruba Central 上部署 MPSK 以及在 Ruckus SmartZone 上部署 DPSK,并附带简短的 UniFi PPSK 附录。重点介绍密钥分发、VLAN 或策略分配、RADIUS 决策流以及证明部署在实际场所中正常工作的撤销测试。
大宗互联网协议与托管 WiFi:哪种模式适合您的建筑
一份面向物业、IT 和运营负责人的实用采购参考,对比了住户自付的零售宽带、大宗互联网协议和托管 WiFi。它明确了所有权、住户入住、安全、成本范围和合同退出的界限,并参考了美国大宗互联网框架及英国的对应概念。
公寓 WiFi 解决方案:面向企业的全面指南
本指南涵盖了 BTR(建设出租)和多户住宅物业中公寓 WiFi 解决方案的架构、部署和商业案例。它解释了 Identity Pre-Shared Key (iPSK) 技术如何为每位住户创建安全、隔离的网络气泡,同时支持智能设备和物联网。物业开发商、房东和 BTR 运营商将在此找到具有可行性的部署指导、投资回报率 (ROI) 数据以及实际实施场景。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。