
तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
54 guides in Security
स्कूल WiFi खरीद: एक ही स्पेसिफिकेशन में स्टाफ 802.1X, छात्रों के डिवाइस, विज़िटर और फ़िल्टरिंग
आप स्टाफ, प्रबंधित छात्र डिवाइस, विज़िटर्स और बिल्डिंग डिवाइस को कवर करते हुए एक ही स्कूल WiFi स्पेसिफिकेशन लिख सकेंगे, जिनमें से प्रत्येक का अपना प्रमाणीकरण, VLAN और फ़िल्टरिंग नीति होगी। इसके बाद आप लाइव डिमॉन्स्ट्रेशन पर बोलीदाताओं का मूल्यांकन कर सकते हैं, DfE फ़िल्टरिंग और मॉनिटरिंग मानकों के विरुद्ध नेटवर्क का परीक्षण कर सकते हैं, और हर एक लाइन के आधार पर कीमतों की तुलना कर सकते हैं।
अलग-अलग गेस्ट WiFi, RADIUS और DNS फ़िल्टरिंग वेंडर्स को बदलना: बहु-साइट संपत्तियों के लिए समेकन का मामला
आप यह तय कर सकेंगे कि गेस्ट WiFi, स्टाफ़ RADIUS और DNS फ़िल्टरिंग को एक ही प्लेटफ़ॉर्म पर समेकित किया जाए, किसी एक विशेषज्ञ को बनाए रखा जाए, या रिन्यूअल की प्रतीक्षा की जाए। आप अपने स्वयं के टिकट डेटा पर सप्लायर्स के बीच हैंड-ऑफ़ की लागत का आकलन कर सकते हैं, हटाए जाने वाले ऑडिट साक्ष्यों की गणना कर सकते हैं, और अपने मौजूदा एक्सेस पॉइंट्स पर चरणबद्ध बदलाव की योजना बना सकते हैं।
KCSIE और स्कूल WiFi: कंटेंट फिल्टरिंग के साथ सुरक्षित एक्सेस को मिलाना
आप यह तय करने में सक्षम होंगे कि स्टाफ, छात्र और गेस्ट WiFi पर DfE फिल्टरिंग और मॉनिटरिंग मानकों को कैसे पूरा किया जाए। आप देखेंगे कि प्रति-व्यक्ति प्रमाणीकरण और DNS फिल्टरिंग कैसे मिलकर काम करते हैं ताकि हर लॉग एक व्यक्ति का नाम दे सके। आपको एक क्रमबद्ध योजना, योजना बनाते समय ध्यान रखने योग्य सीमाएं और अपने फिल्टरिंग प्रदाता से पूछे जाने वाले प्रश्न भी मिलेंगे।
CIPA अनुपालन: वेन्यू ऑपरेटरों के लिए अनुपालन चेकलिस्ट
आप यह तय कर सकेंगे कि CIPA आपके WiFi को बाध्य करता है या नहीं, फिर नेटवर्क को विभाजित करें, DNS को Purple Shield के माध्यम से रूट करें और बाईपास मार्गों को बंद करें। आपको यह भी पता चल जाएगा कि Form 486 या Form 479 प्रमाणन के लिए कौन से साक्ष्य रखने हैं। चेकलिस्ट प्रत्येक आवश्यकता के लिए एक मालिक सौंपती है, ताकि आपके अगले फंडिंग वर्ष के प्रमाणन में कुछ भी न छूटे।
WPA3 transition mode कनेक्शन विफलताएं: Cisco Meraki, HPE Aruba और Ruckus के लिए एक डिप्लॉयमेंट चेकलिस्ट
इस चेकलिस्ट का उपयोग यह पता लगाने के लिए करें कि डिवाइस WPA3 SAE transition mode SSID पर क्यों विफल हो रहे हैं और इसे Cisco Meraki, HPE Aruba या Ruckus पर ठीक करें। आप 802.11 स्टेटस कोड को कारणों से मिलाएंगे, PMF, 802.11r और 6GHz समस्याओं को अलग करेंगे, और यह तय करेंगे कि कब केवल-WPA3 SSID पर स्विच करना है।
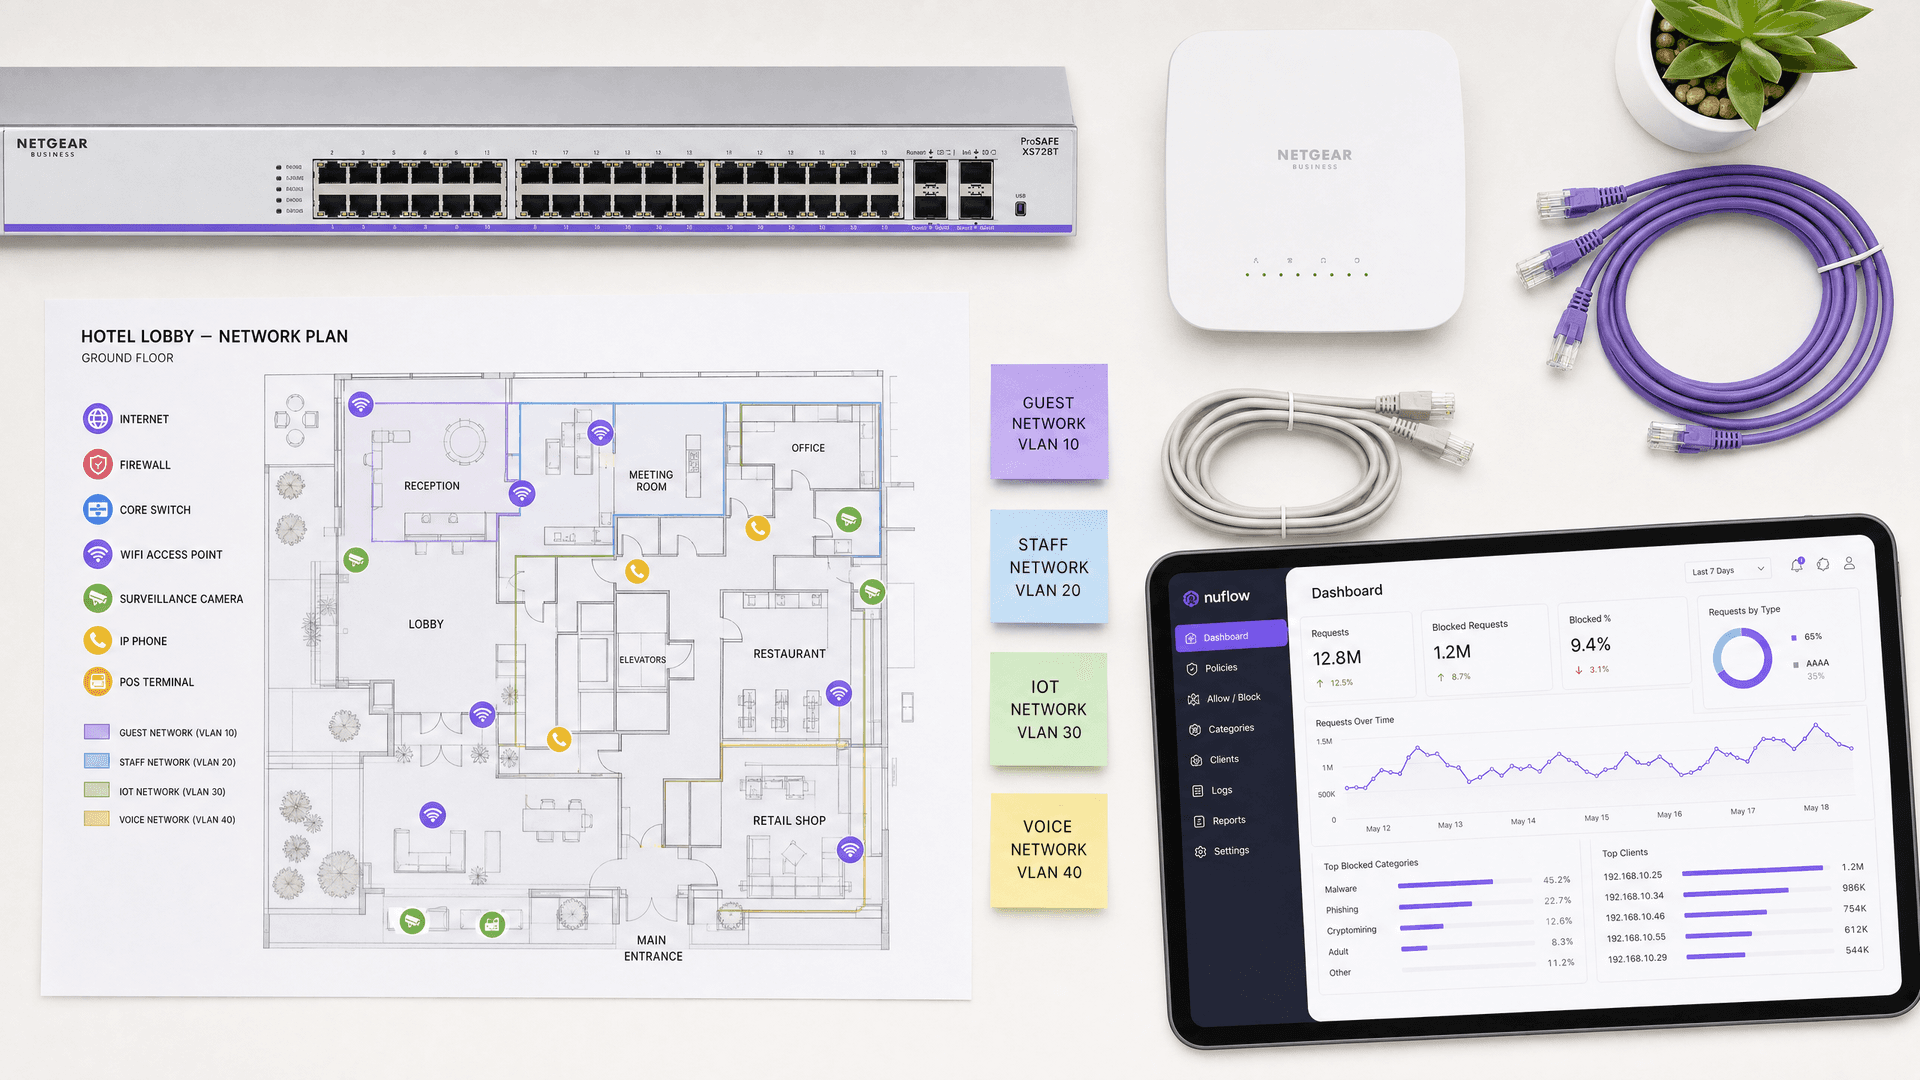
बेस्ट DNS filtering: व्यवसायों के लिए एक व्यापक गाइड
यह तकनीकी संदर्भ गाइड बताती है कि कैसे एंटरप्राइज़ DNS filtering - कनेक्शन स्थापित होने से पहले - रिज़ॉल्यूशन लेयर पर दुर्भावनापूर्ण डोमेन को ब्लॉक करके सार्वजनिक नेटवर्क को सुरक्षित करता है। यह IT निदेशकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस टीमों को वह डिप्लॉयमेंट आर्किटेक्चर, फ़ायरवॉल कॉन्फ़िगरेशन और अनुपालन संदर्भ प्रदान करता है जिसकी उन्हें हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरण में Guest WiFi की सुरक्षा के लिए आवश्यकता होती है। Purple Shield 80,000+ से अधिक लाइव वेन्यू पर DNS स्तर पर मालवेयर, बॉटनेट्स और अनुपयुक्त सामग्री को ब्लॉक करता है।
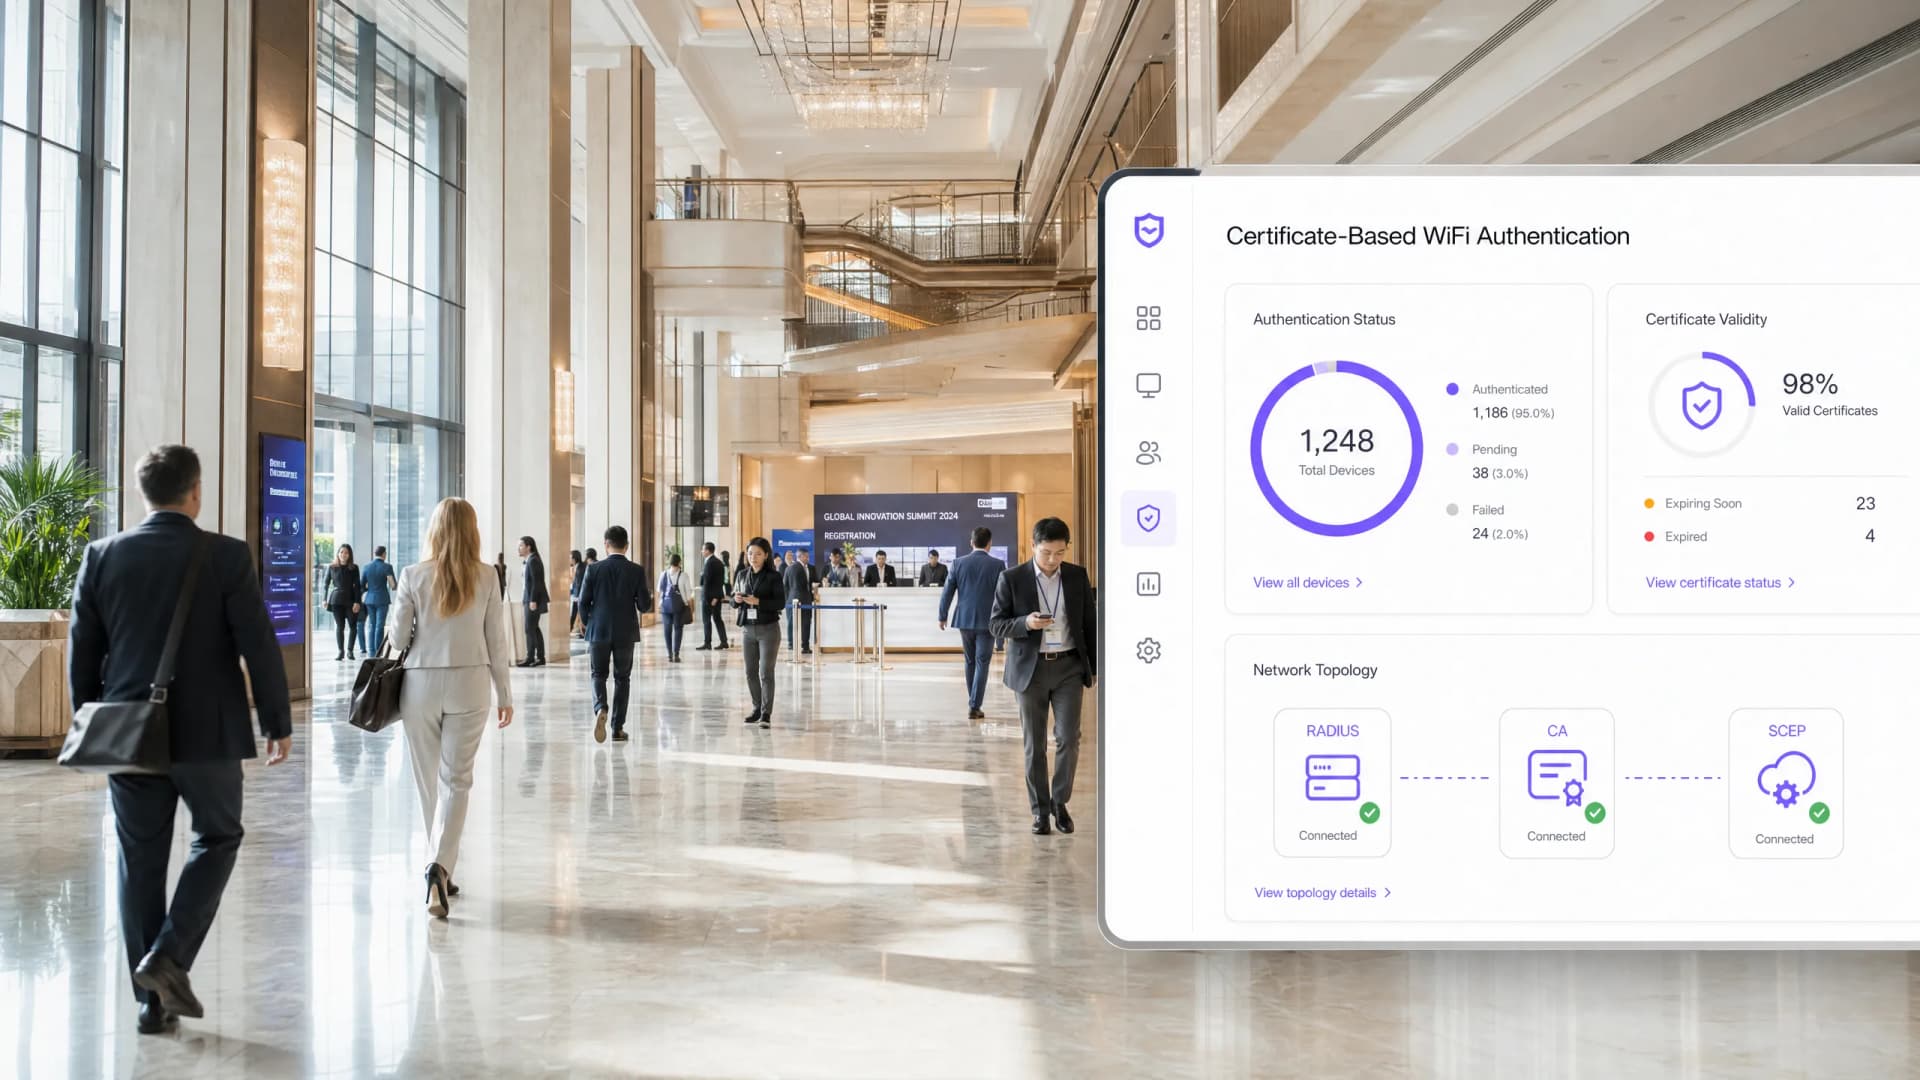
SCEP के लिए एंटरप्राइज गाइड: स्वचालित कैंपस WiFi सुरक्षा के लिए सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल को लागू करना
यह तकनीकी संदर्भ गाइड SCEP का उपयोग करके एंटरप्राइज WiFi सर्टिफिकेट डिप्लॉयमेंट के लिए एक निश्चित आर्किटेक्चरल ब्लूप्रिंट और चरण-दर-चरण कार्यान्वयन रणनीति प्रदान करती है। इसमें SCEP और PKCS के बीच महत्वपूर्ण अंतर, सफलता के लिए आवश्यक सटीक डिप्लॉयमेंट अनुक्रम, और IT लीडर्स के लिए वास्तविक दुनिया की जोखिम न्यूनीकरण रणनीतियों को शामिल किया गया है।
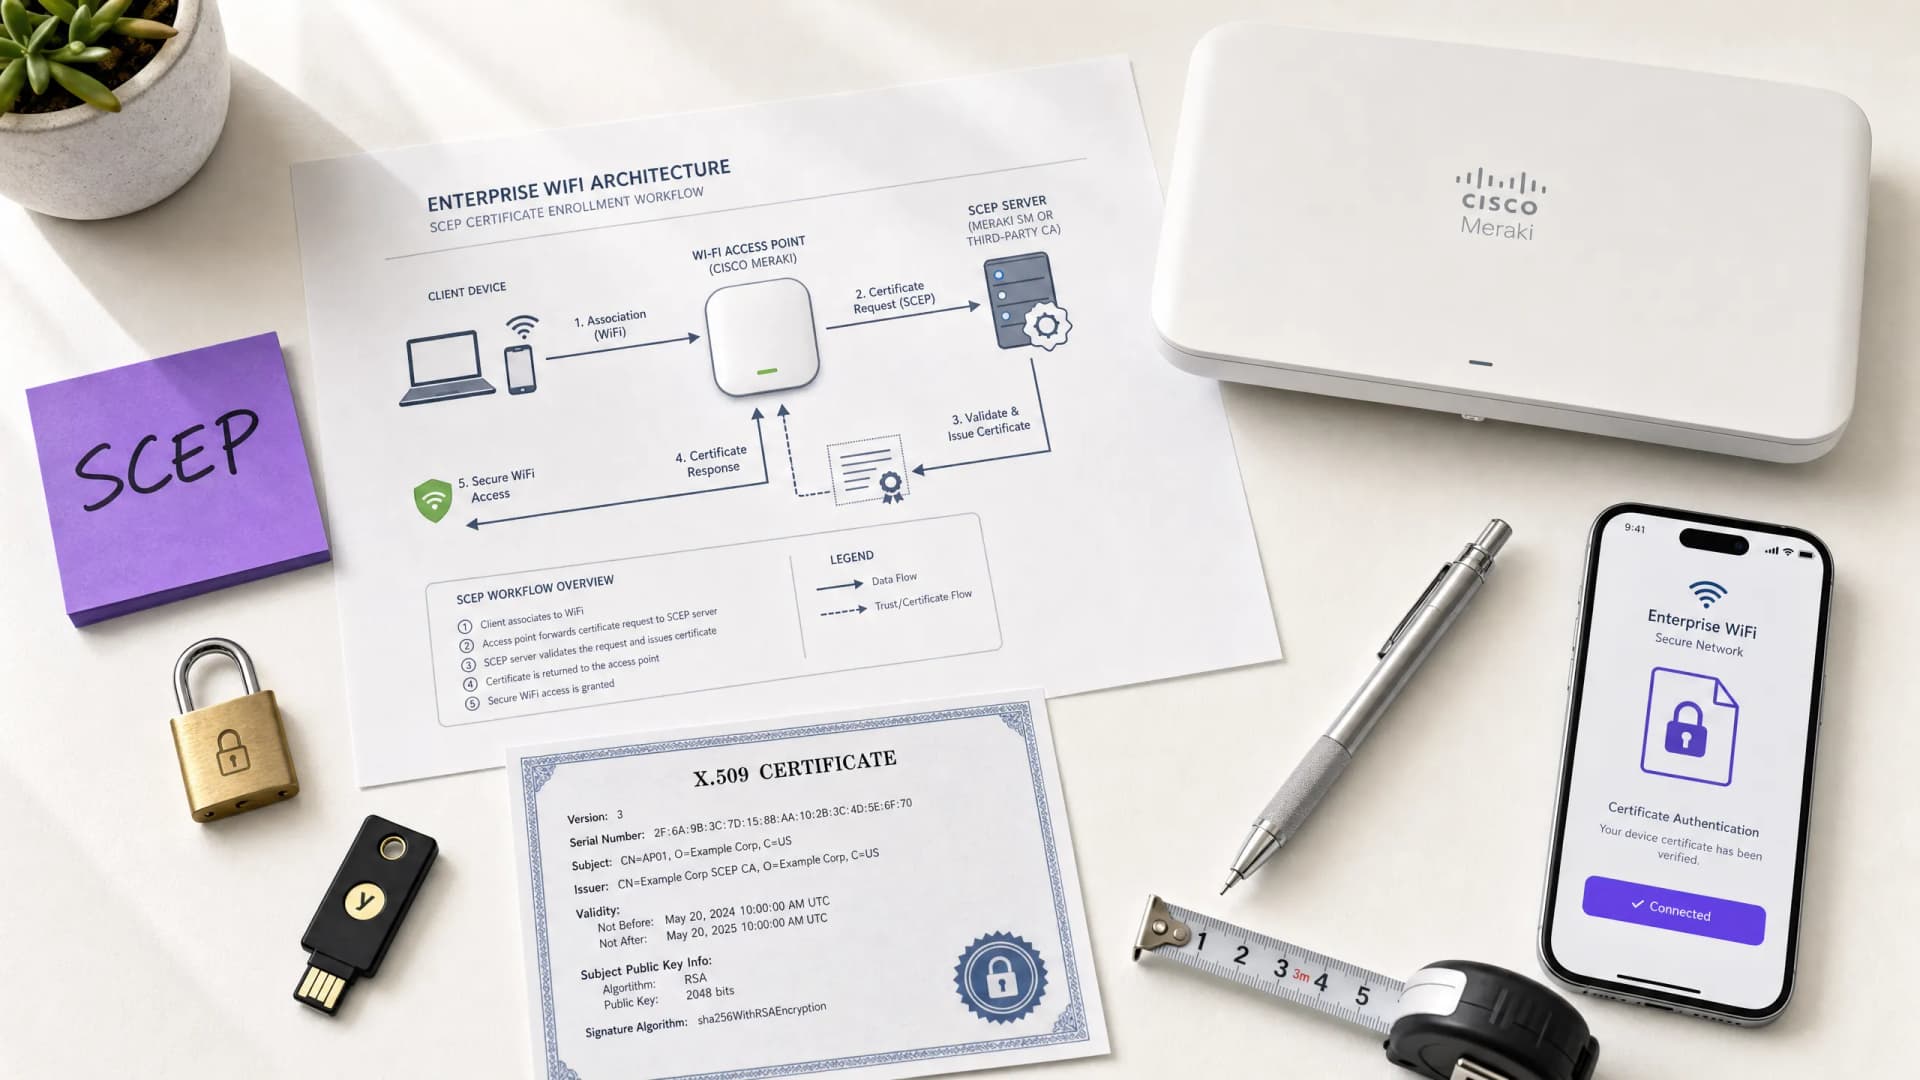
स्वचालित WiFi प्रमाणपत्र नामांकन के लिए SCEP को कैसे लागू करें
यह गाइड बताती है कि एंटरप्राइज वेन्यू में स्वचालित WiFi प्रमाणपत्र नामांकन के लिए SCEP (सिंपल सर्टिफिकेट एनरोलमेंट प्रोटोकॉल) को कैसे लागू किया जाए। इसमें PKI डिज़ाइन और MDM एकीकरण से लेकर अनिवार्य तीन-चरणीय परिनियोजन अनुक्रम तक का पूरा आर्किटेक्चरल ब्लूप्रिंट शामिल है - और IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स को दिखाता है कि साझा क्रेडेंशियल्स को कैसे समाप्त किया जाए, प्रमाणपत्र जीवनचक्र प्रबंधन को स्वचालित किया जाए, और बड़े पैमाने पर PCI DSS और GDPR आवश्यकताओं को पूरा किया जाए।
Cisco SUDI को समझना: नेटवर्क एक्सेस कंट्रोल में हार्डवेयर - आधारित डिवाइस पहचान
यह गाइड Cisco SUDI के तकनीकी आर्किटेक्चर का विवरण देती है, और यह स्पष्ट करती है कि कैसे हार्डवेयर - एंकर वाली पहचान नेटवर्क एक्सेस कंट्रोल को सुरक्षित करती है। यह IT लीडर्स के लिए उद्यम स्थलों पर 802.1X EAP-TLS प्रमाणीकरण को तैनात करने और ज़ीरो टच प्रोविज़निंग को स्वचालित करने के लिए व्यावहारिक कार्यान्वयन चरण प्रदान करती है।
सुरक्षित BYOD और 802.1X नेटवर्क ऑथेंटिकेशन के लिए SCEP को कैसे कॉन्फ़िगर करें
यह गाइड सर्टिफिकेट-आधारित 802.1X नेटवर्क ऑथेंटिकेशन को तैनात करने के लिए SCEP को कॉन्फ़िगर करने के लिए एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें साझा पासवर्ड से EAP-TLS में आर्किटेक्चरल बदलाव, मोबाइल डिवाइस मैनेजमेंट इंटीग्रेशन, और एंटरप्राइज वातावरण में सुरक्षित BYOD एक्सेस के लिए सख्त नेटवर्क सेगमेंटेशन शामिल है।
स्टाफ WiFi नियम और शर्तें: कानूनी और अनुपालन अनिवार्यताएं
यह गाइड एंटरप्राइज वेन्यू के लिए स्टाफ WiFi नियमों और शर्तों का मसौदा तैयार करने और उन्हें लागू करने की कानूनी और तकनीकी आवश्यकताओं को कवर करती है। यह विवरण देती है कि स्वीकार्य उपयोग नीति (AUP) में क्या शामिल किया जाए, GDPR और PCI DSS आवश्यकताओं को कैसे पूरा किया जाए, और कॉर्पोरेट संपत्तियों की सुरक्षा के लिए पहचान-आधारित प्रमाणीकरण और नेटवर्क सेगमेंटेशन को कैसे तैनात किया जाए। होटलों, खुदरा श्रृंखलाओं, स्टेडियमों और सार्वजनिक क्षेत्र के संगठनों के IT प्रबंधकों, HR टीमों और संचालन निदेशकों को व्यावहारिक मार्गदर्शन मिलेगा जिसे वे इस तिमाही में लागू कर सकते हैं।
Enterprise SCEP सेटअप गाइड: उच्च शिक्षा और बड़े नेटवर्क के लिए सर्टिफिकेट-आधारित WiFi ऑथेंटिकेशन
यह गाइड SCEP का उपयोग करके सर्टिफिकेट-आधारित WiFi ऑथेंटिकेशन को लागू करने के लिए एक व्यापक तकनीकी रूपरेखा प्रदान करती है। इसमें प्री-शेयर्ड कीज़ से EAP-TLS पर आर्किटेक्चरल ट्रांज़िशन, MDM प्लेटफॉर्म पर परिनियोजन (deployment) क्रम और बड़े पैमाने के नेटवर्क के लिए महत्वपूर्ण जोखिम शमन रणनीतियों को शामिल किया गया है।
WiFi सुरक्षा का भविष्य: AI-संचालित NAC और ख़तरे का पता लगाना
यह आधिकारिक गाइड लेगेसी WPA2 से AI-संचालित Network Access Control (NAC) और ख़तरे का पता लगाने वाली तकनीक तक एंटरप्राइज WiFi सुरक्षा के विकास की पड़ताल करती है। IT लीडर्स के लिए डिज़ाइन की गई, यह गाइड Purple के पहचान-आधारित नेटवर्क का उपयोग करके रिटेल, हॉस्पिटैलिटी और स्टेडियमों जैसे उच्च-घनत्व वाले वातावरण को सुरक्षित करने के लिए व्यावहारिक डिप्लॉयमेंट रणनीतियाँ प्रदान करती है।
RadSec: कैसे RADIUS over TLS, WiFi ऑथेंटिकेशन सुरक्षा को बेहतर बनाता है
यह आधिकारिक तकनीकी संदर्भ बताता है कि कैसे RadSec (RFC 6614) पारंपरिक RADIUS ट्रैफ़िक को TLS एन्क्रिप्शन में रैप करके एंटरप्राइज़ WiFi ऑथेंटिकेशन को सुरक्षित करता है। IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए डिज़ाइन किया गया, यह कॉर्पोरेट और गेस्ट नेटवर्क पर अनएन्क्रिप्टेड UDP RADIUS ट्रैफ़िक के जोखिमों को कम करने के लिए आर्किटेक्चर, परिनियोजन रणनीतियों और व्यावहारिक कदमों को कवर करता है।
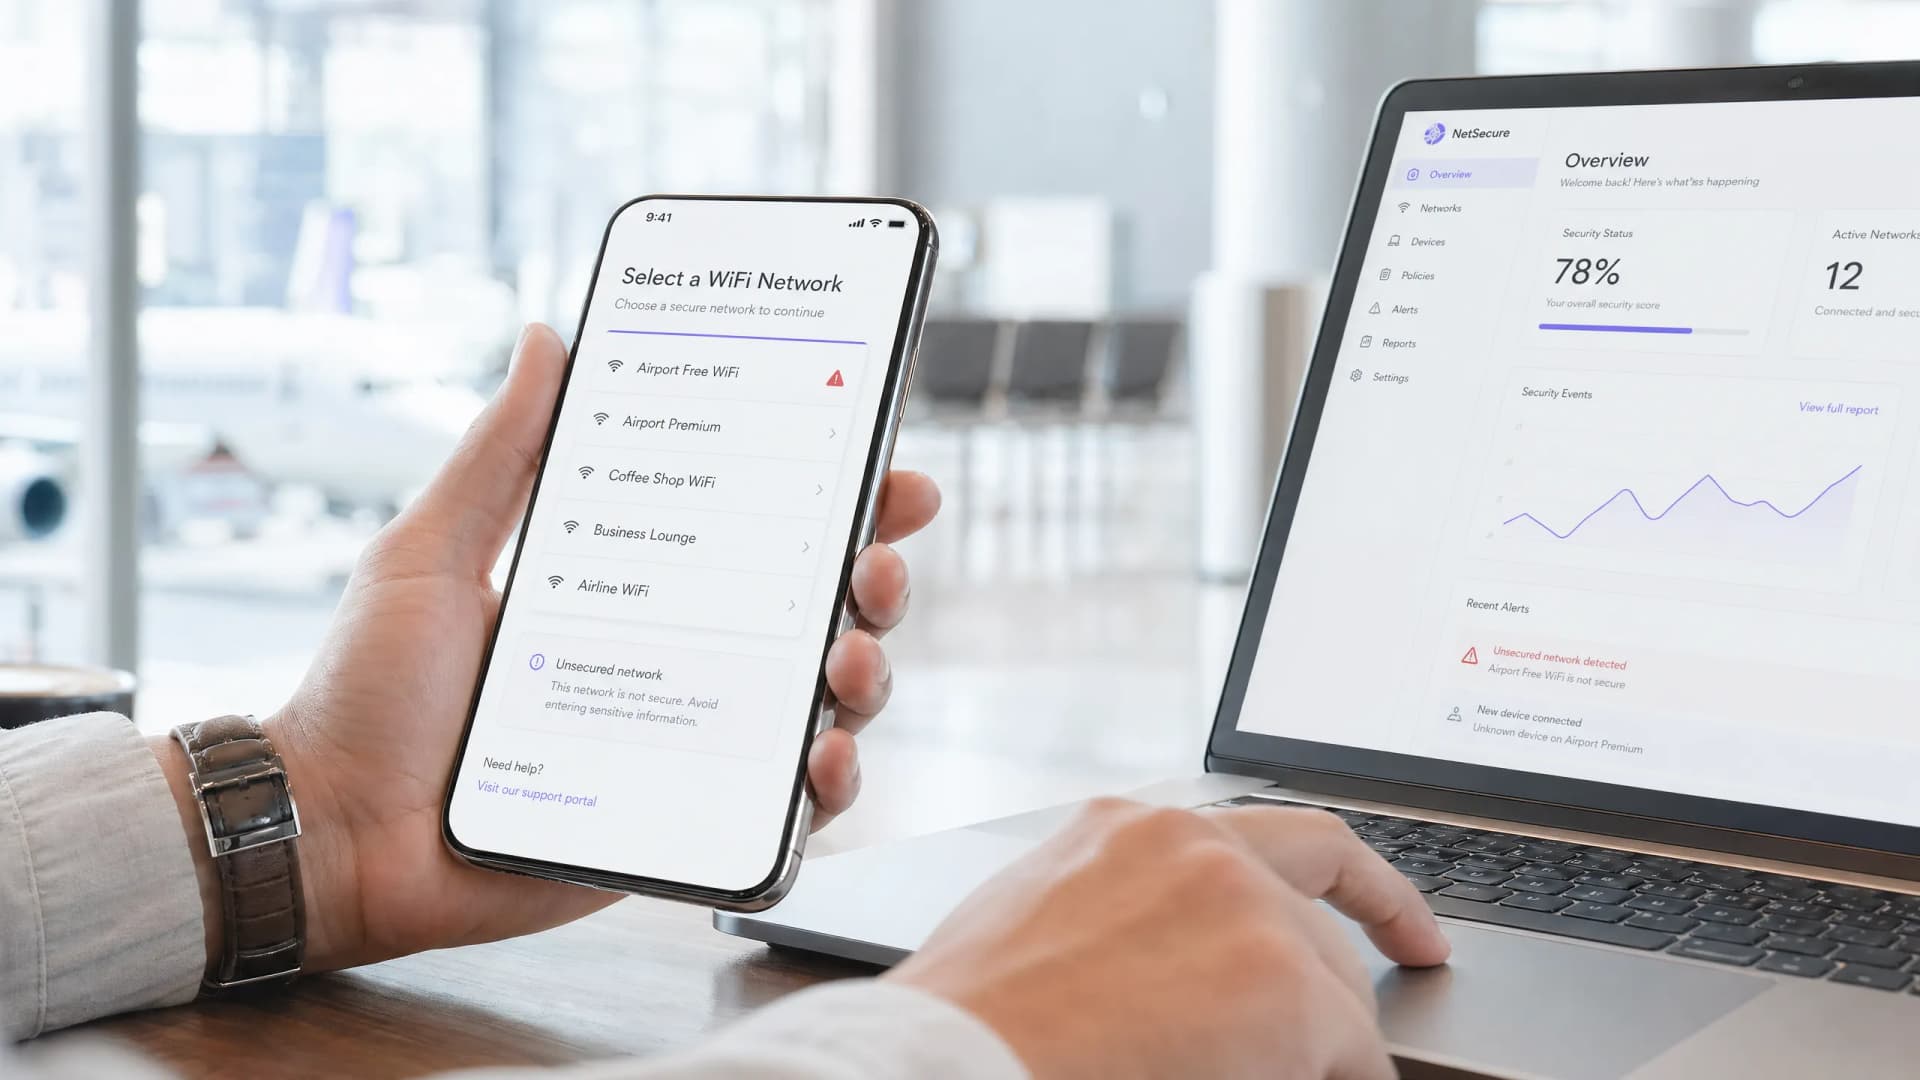
Airport WiFi सुरक्षा: पब्लिक नेटवर्क पर यात्रियों को कैसे सुरक्षित रखें
यह तकनीकी संदर्भ गाइड Airport WiFi के विशिष्ट खतरे के परिदृश्य का विवरण देती है, जिसमें Evil Twin एक्सेस पॉइंट्स, अनधिकृत हार्डवेयर और Man-in-the-Middle हमले शामिल हैं। यह IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों को बड़े पैमाने पर यात्रियों और एंटरप्राइज इन्फ्रास्ट्रक्चर की सुरक्षा के लिए व्यावहारिक आर्किटेक्चरल रणनीतियाँ प्रदान करती है - जिसमें WPA3 कार्यान्वयन, VLAN सेगमेंटेशन, WIPS डिप्लॉयमेंट और GDPR-अनुपालन वाला Captive Portal डिज़ाइन शामिल है। पूरे समस्या क्षेत्र में Purple के गेस्ट WiFi और एनालिटिक्स प्लेटफॉर्म को ठोस रूप से मैप किया गया है।
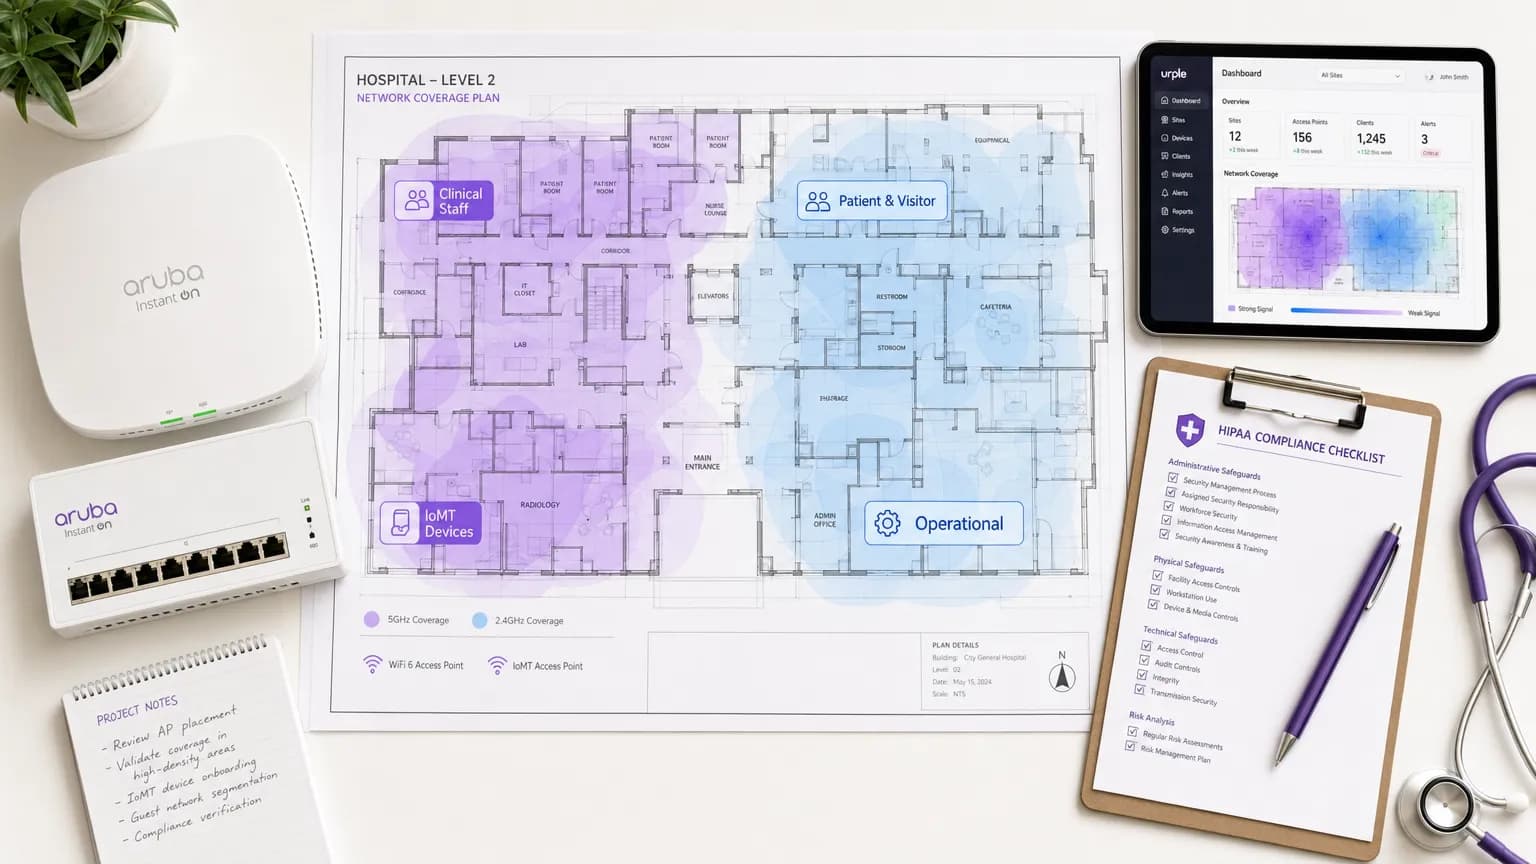
Healthcare WiFi: HIPAA, DSPT और WiFi अनुपालन की पूरी जानकारी
यह गाइड स्वास्थ्य सेवा परिवेश में वायरलेस नेटवर्क तैनात करने वाले IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और अनुपालन अधिकारियों के लिए एक निश्चित तकनीकी संदर्भ प्रदान करती है। यह HIPAA (US) और NHS डेटा सुरक्षा और संरक्षण टूलकिट (DSPT, UK) की विशिष्ट आवश्यकताओं को ठोस नेटवर्क आर्किटेक्चर निर्णयों के साथ जोड़ती है — जिसमें सेगमेंटेशन, पहचान-आधारित पहुंच, एन्क्रिप्शन मानक और IoMT डिवाइस हैंडलिंग शामिल हैं। Purple के अतिथि WiFi और एनालिटिक्स प्लेटफ़ॉर्म को पूरे दस्तावेज़ में एक नियंत्रित वायरलेस एस्टेट के भीतर मरीज और विज़िटर कनेक्टिविटी को प्रबंधित करने के लिए एक अनुपालन-अनुकूल, एंटरप्राइज़-ग्रेड समाधान के रूप में प्रस्तुत किया गया है।
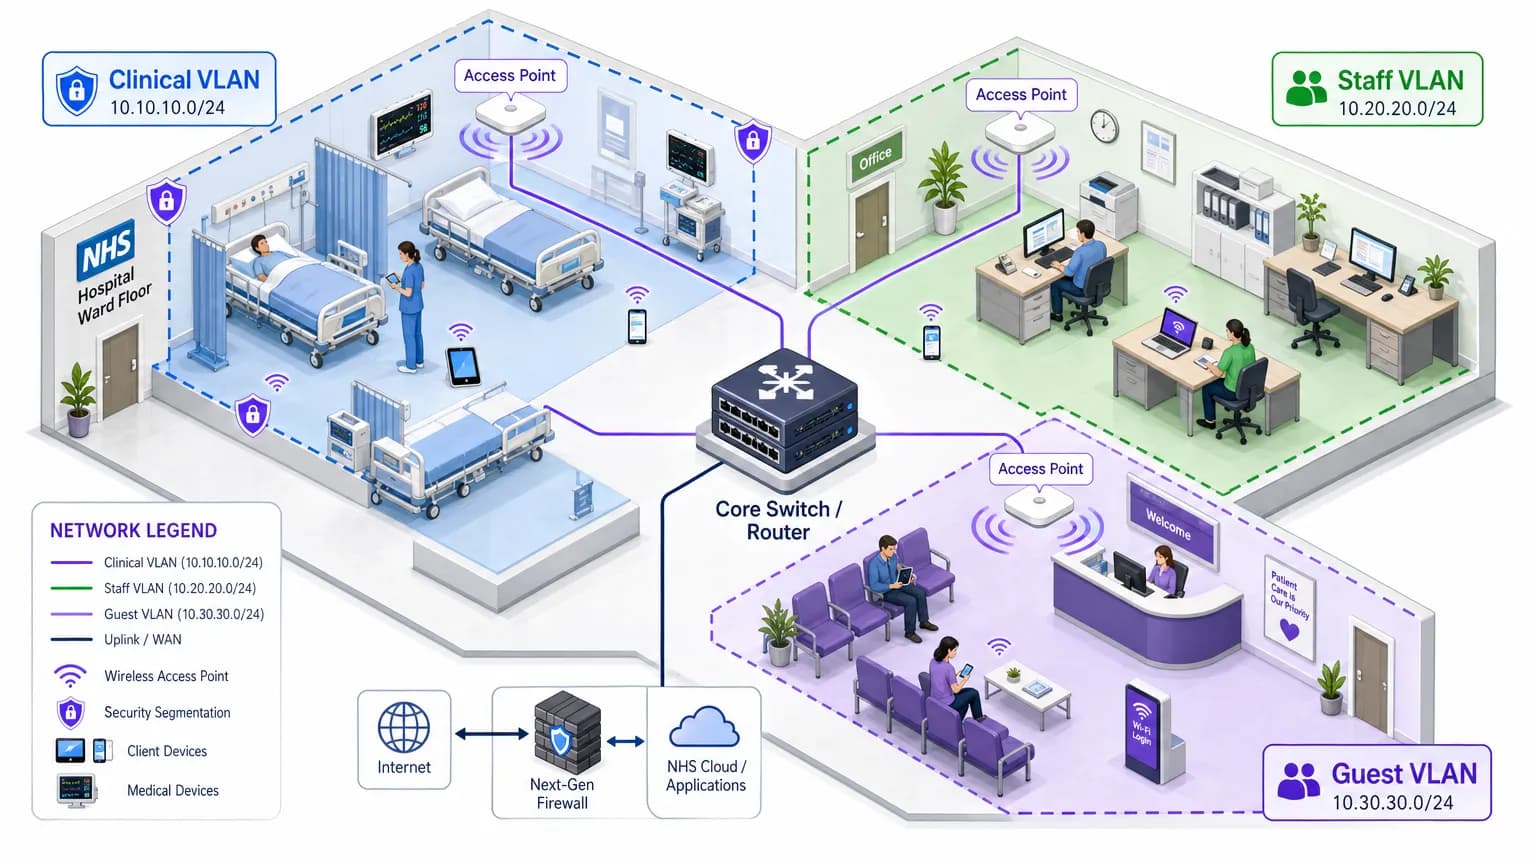
NHS स्टाफ WiFi: स्वास्थ्य सेवा में सुरक्षित वायरलेस नेटवर्क कैसे तैनात करें
यह तकनीकी संदर्भ मार्गदर्शिका NHS स्टाफ WiFi के लिए आर्किटेक्चर, सुरक्षा प्रोटोकॉल और तैनाती रणनीतियों का विवरण देती है, जिसमें 802.1X प्रमाणीकरण, VLAN विभाजन, BYOD नीतियां और DSP टूलकिट अनुपालन शामिल हैं। यह IT नेताओं को सुरक्षा से समझौता किए बिना साझा भौतिक बुनियादी ढांचे पर नैदानिक, प्रशासनिक और अतिथि उपयोगकर्ताओं की सेवा करने वाले एंटरप्राइज़-ग्रेड वायरलेस नेटवर्क को तैनात करने पर व्यावहारिक मार्गदर्शन प्रदान करता है। चाहे आप एक नई तैनाती की योजना बना रहे हों या किसी मौजूदा संपत्ति को मजबूत कर रहे हों, यह मार्गदर्शिका इस तिमाही में कार्रवाई करने के लिए आवश्यक निर्णय ढांचे और कार्यान्वयन कदम प्रदान करती है।
Hotel WiFi Security: अपने मेहमानों और अपनी प्रतिष्ठा की रक्षा कैसे करें
यह आधिकारिक गाइड IT प्रबंधकों और वेन्यू ऑपरेशंस निदेशकों को होटल WiFi नेटवर्क को सुरक्षित करने के लिए एक व्यापक ढांचा प्रदान करती है। इसमें मेहमानों के डेटा की सुरक्षा और वेन्यू की प्रतिष्ठा की रक्षा के लिए नेटवर्क सेगमेंटेशन, मजबूत प्रमाणीकरण प्रोटोकॉल और अनुपालन-संचालित Captive Portals सहित आवश्यक तकनीकी कार्यान्वयन शामिल हैं।

India DPDP Act: भारतीय स्थानों के लिए Guest WiFi अनुपालन
यह आधिकारिक तकनीकी संदर्भ गाइड अतिथि WiFi संचालित करने वाले भारतीय स्थानों के लिए डिजिटल पर्सनल डेटा प्रोटेक्शन (DPDP) Act 2023 का विश्लेषण करती है। यह व्यावहारिक अनुपालन रणनीतियाँ, कैप्टिव पोर्टल के लिए आर्किटेक्चरल विचार, और डेटा प्रतिधारण (retention) और सीमा पार स्थानान्तरण के लिए व्यावहारिक रूपरेखा प्रदान करती है।

ब्राजील LGPD और गेस्ट WiFi: एक अनुपालन गाइड
यह तकनीकी संदर्भ गाइड विस्तार से बताती है कि ब्राजील का LGPD एंटरप्राइज गेस्ट WiFi तैनाती पर कैसे लागू होता है, जिसमें कैप्टिव पोर्टल अनुपालन, प्रसंस्करण के लिए कानूनी आधार और Marco Civil da Internet के साथ अंतर्संबंध पर ध्यान केंद्रित किया गया है। यह IT लीडर्स और नेटवर्क आर्किटेक्ट्स के लिए नेटवर्क उपयोगिता को बनाए रखते हुए नियामक जोखिम को कम करने के लिए व्यावहारिक कार्यान्वयन मार्गदर्शन प्रदान करता है.

EU AI Act और Guest WiFi: मार्केटर्स को क्या जानना चाहिए
EU AI Act (विनियमन 2024/1689) एक जोखिम-आधारित ढांचा पेश करता है जो सीधे तौर पर प्रभावित करता है कि वेन्यू ऑपरेटर AI-संचालित WiFi मार्केटिंग, Captive Portal और अतिथि एनालिटिक्स को कैसे डिप्लॉय करते हैं। यह गाइड वास्तविक दुनिया के Guest WiFi उपयोग के मामलों के विरुद्ध अधिनियम के चार जोखिम स्तरों को मैप करती है, भावना अनुमान और सोशल स्कोरिंग सहित निषिद्ध प्रथाओं की पहचान करती है, और हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वातावरण में काम करने वाले IT टीमों और मार्केटिंग निदेशकों के लिए कार्रवाई योग्य अनुपालन कदम प्रदान करती है। यह समझना कि आपका डिप्लॉयमेंट जोखिम स्पेक्ट्रम पर कहाँ बैठता है - और AI चैटबॉट्स और संवादात्मक पोर्टल्स के लिए अनुच्छेद 50 पारदर्शिता दायित्वों को लागू करना - अब वैकल्पिक नहीं है: निषिद्ध प्रथा प्रवर्तन फरवरी 2025 में शुरू हो गया है।

कनाडा में गेस्ट WiFi के लिए PIPEDA अनुपालन
यह गाइड PIPEDA के तहत गेस्ट WiFi तैनात करने वाले कनाडाई वेन्यू ऑपरेटरों के लिए एक निश्चित तकनीकी और परिचालन संदर्भ प्रदान करती है। इसमें OPC का सार्थक सहमति ढांचा, जवाबदेही सिद्धांत, Tim Hortons और Google WiFi जांच के प्रवर्तन उदाहरण, और विधेयक C-27 के तहत आने वाले उपभोक्ता गोपनीयता संरक्षण अधिनियम (CPPA) को पूरा करने के लिए आवश्यक आर्किटेक्चरल बदलाव शामिल हैं। IT प्रबंधकों और अनुपालन प्रमुखों को व्यावहारिक Captive Portal डिज़ाइन विनिर्देश, डेटा न्यूनीकरण आवश्यकताएं, और GDPR-पैमाने के जुर्मानों से भविष्य को सुरक्षित रखने के लिए एक स्पष्ट रोडमैप मिलेगा।

क्या यूनिवर्सिटी WiFi सुरक्षित है? छात्रों के लिए एक गाइड
IT प्रबंधकों और वेन्यू ऑपरेटरों के लिए यूनिवर्सिटी WiFi (eduroam/802.1X) के सुरक्षा आर्किटेक्चर पर एक व्यापक तकनीकी संदर्भ। यह गाइड बताती है कि एंटरप्राइज-ग्रेड ऑथेंटिकेशन कैसे काम करता है, इसके इम्प्लीमेंटेशन की कमियाँ क्या हैं, और ये सिद्धांत हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के डिप्लॉयमेंट पर कैसे लागू होते हैं।

क्या Train WiFi सुरक्षित है? रेल यात्रियों को क्या जानना आवश्यक है
यह गाइड पैसेंजर रेल WiFi नेटवर्क के सुरक्षा आर्किटेक्चर की जांच करती है, जिसमें पैकेट स्निफिंग और Evil Twin हमलों से लेकर Man-in-the-Middle कारनामों तक के थ्रेट लैंडस्केप का विश्लेषण किया गया है। यह ऑपरेटरों और कॉर्पोरेट IT टीमों के लिए क्लाइंट आइसोलेशन, Captive Portal ऑथेंटिकेशन, DNS फ़िल्टरिंग, और Hotspot 2.0 के मार्ग को कवर करते हुए व्यावहारिक डिप्लॉयमेंट गाइडेंस प्रदान करती है - जिसमें Purple के Guest WiFi और एनालिटिक्स प्लेटफॉर्म के लिए सीधे इंटीग्रेशन बिंदु शामिल हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
