
तकनीकी गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
7 guides in Staff WiFi
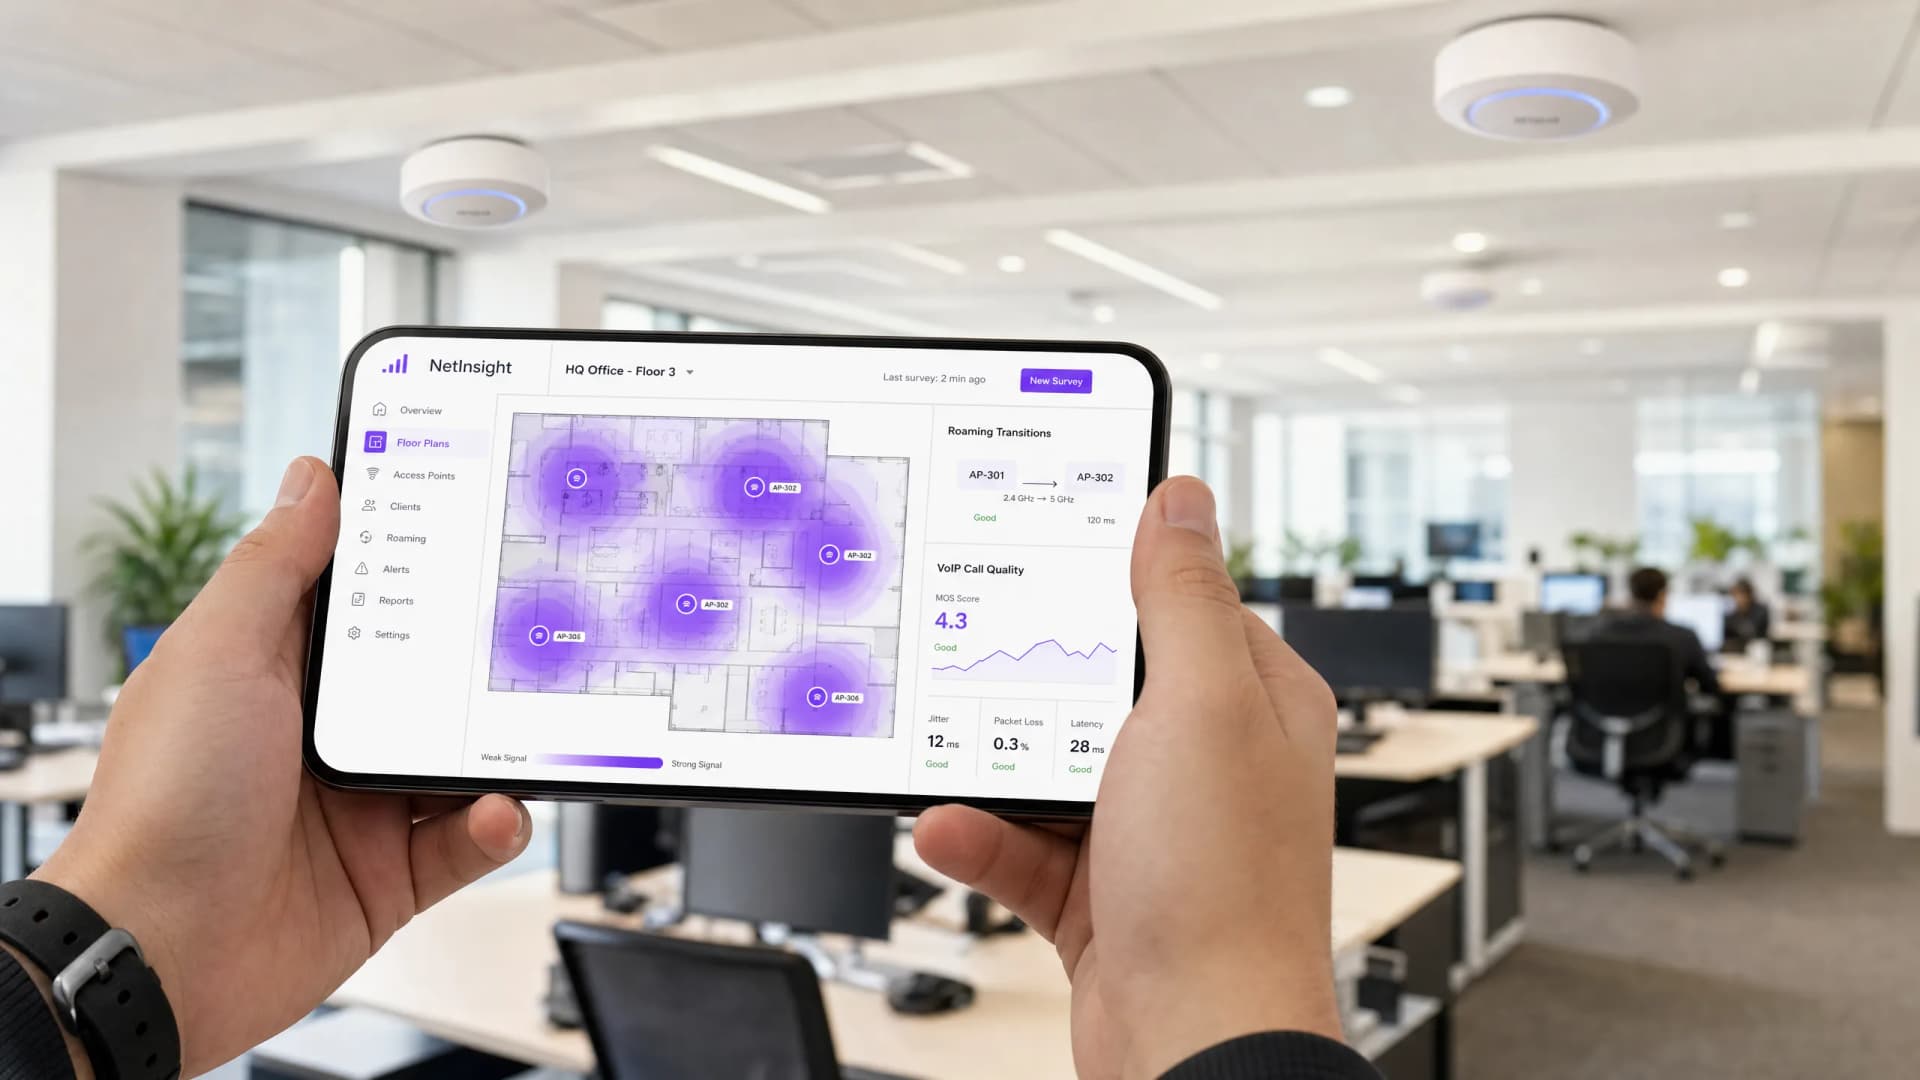
Corporate WiFi पर VoIP और वीडियो कॉल के लिए Roaming अनुकूलन
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और CTOs को कॉर्पोरेट स्टाफ नेटवर्क पर निर्बाध VoIP और वीडियो कॉल का समर्थन करने के लिए WiFi roaming को अनुकूलित करने के लिए एक व्यापक, वेंडर-तटस्थ खाका प्रदान करती है। इसमें IEEE 802.11k/r/v प्रोटोकॉल स्टैक, WMM QoS कॉन्फ़िगरेशन, RF सेल डिज़ाइन और सब-50ms हैंडऑफ़ लेटेंसी प्राप्त करने के लिए आवश्यक एंड-टू-एंड वायर्ड QoS मैपिंग शामिल है। हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और बड़े-स्थल वाले वातावरण में लागू, इस संदर्भ गाइड में वास्तविक दुनिया के कार्यान्वयन परिदृश्य, समस्या निवारण फ्रेमवर्क और एक मापने योग्य ROI विश्लेषण शामिल हैं।
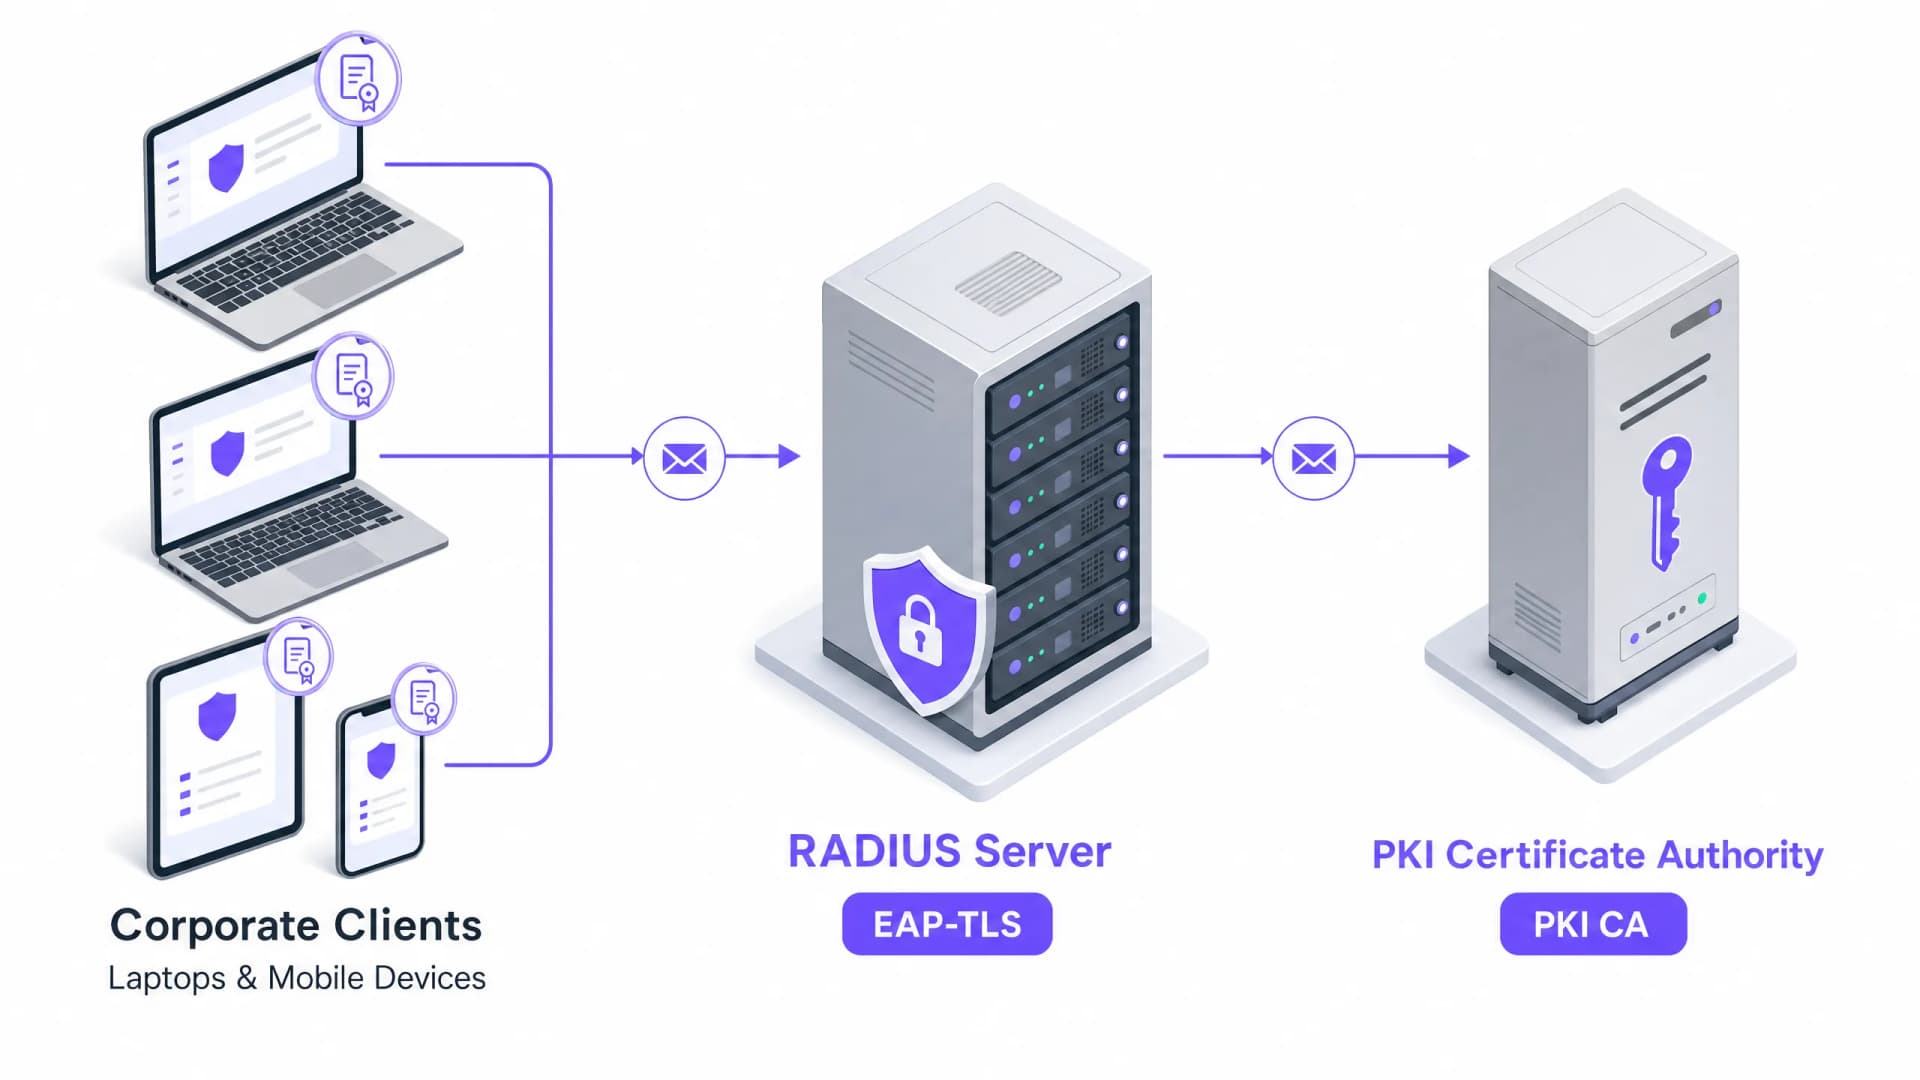
कॉरपोरेट उपकरणों के लिए प्रमाणपत्र-आधारित प्रमाणीकरण (EAP-TLS)
यह आधिकारिक तकनीकी संदर्भ गाइड कॉरपोरेट उपकरणों के लिए EAP-TLS प्रमाणपत्र-आधारित प्रमाणीकरण के आर्किटेक्चर, परिनियोजन और परिचालन सर्वोत्तम प्रथाओं को कवर करती है। IT आर्किटेक्ट्स और स्थल संचालन नेताओं के लिए डिज़ाइन की गई, यह पासवर्ड-आधारित क्रेडेंशियल जोखिमों को समाप्त करने और बहु-साइट उद्यम वातावरण में मजबूत 802.1X नेटवर्क एक्सेस नियंत्रण प्राप्त करने के लिए एक व्यावहारिक रोडमैप प्रदान करती है।
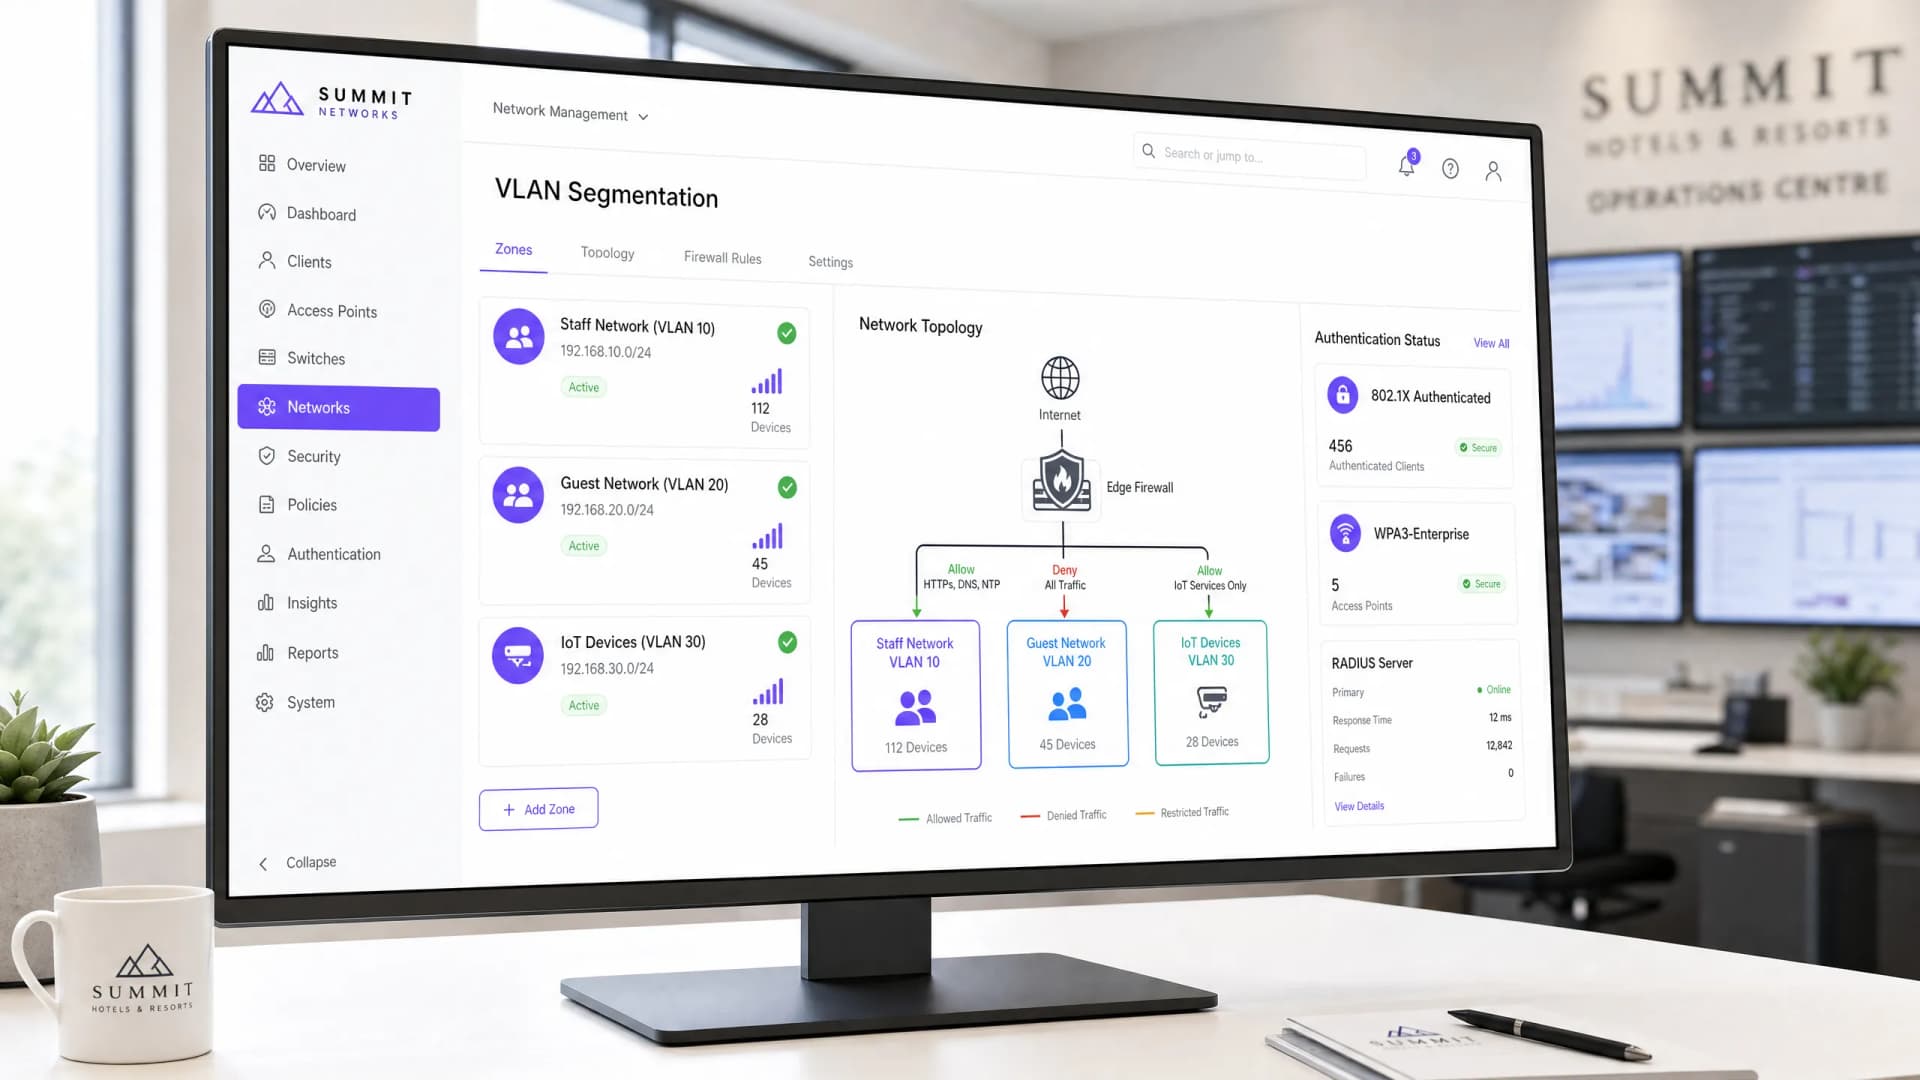
मेहमानों के ट्रैफिक से अलग सुरक्षित Staff WiFi नेटवर्क डिजाइन करना
सुरक्षित, उच्च-प्रदर्शन वाले staff WiFi नेटवर्क को डिजाइन करने पर नेटवर्क आर्किटेक्ट्स और IT लीडर्स के लिए एक प्रामाणिक तकनीकी संदर्भ मार्गदर्शिका। यह अनुपालन मानदंडों (PCI-DSS, GDPR) को पूरा करने और लैटरल मूवमेंट सुरक्षा जोखिमों को समाप्त करने के लिए VLANs, 802.1X प्रमाणीकरण और WPA3-Enterprise का उपयोग करके सार्वजनिक गेस्ट नेटवर्क से परिचालन ट्रैफिक के लॉजिकल और फिजिकल सेगमेंटेशन का विवरण देता है।
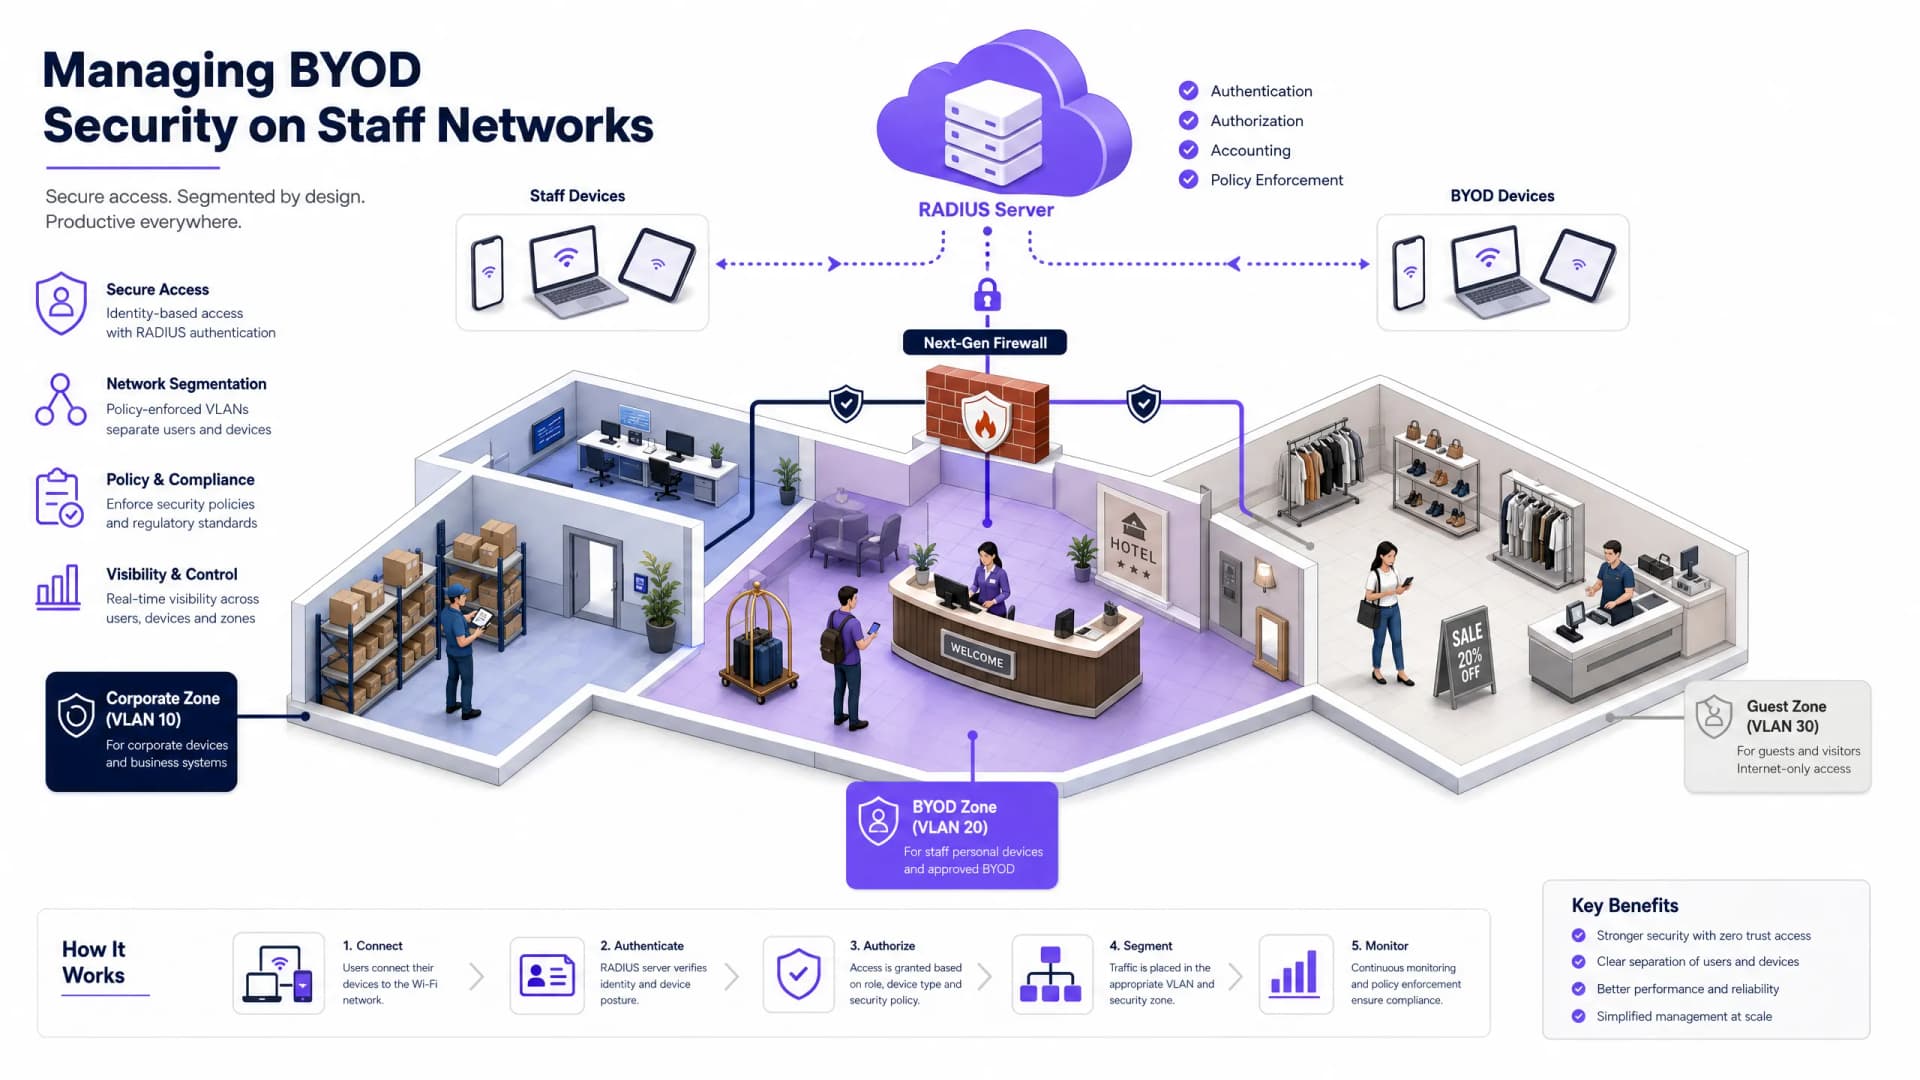
स्टाफ नेटवर्क पर BYOD (Bring Your Own Device) सुरक्षा का प्रबंधन
स्टाफ नेटवर्क पर Bring Your Own Device (BYOD) एक्सेस को सुरक्षित करने पर एंटरप्राइज IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक आधिकारिक, तकनीकी संदर्भ गाइड। यह गाइड डेटा लीक को कम करने और उच्च-फुटफॉल वाले स्थानों पर नियामक अनुपालन बनाए रखने के लिए आवश्यक सटीक नेटवर्क आर्किटेक्चर, ऑथेंटिकेशन प्रोटोकॉल और MDM इंटीग्रेशन वर्कफ़्लो को रेखांकित करती है।
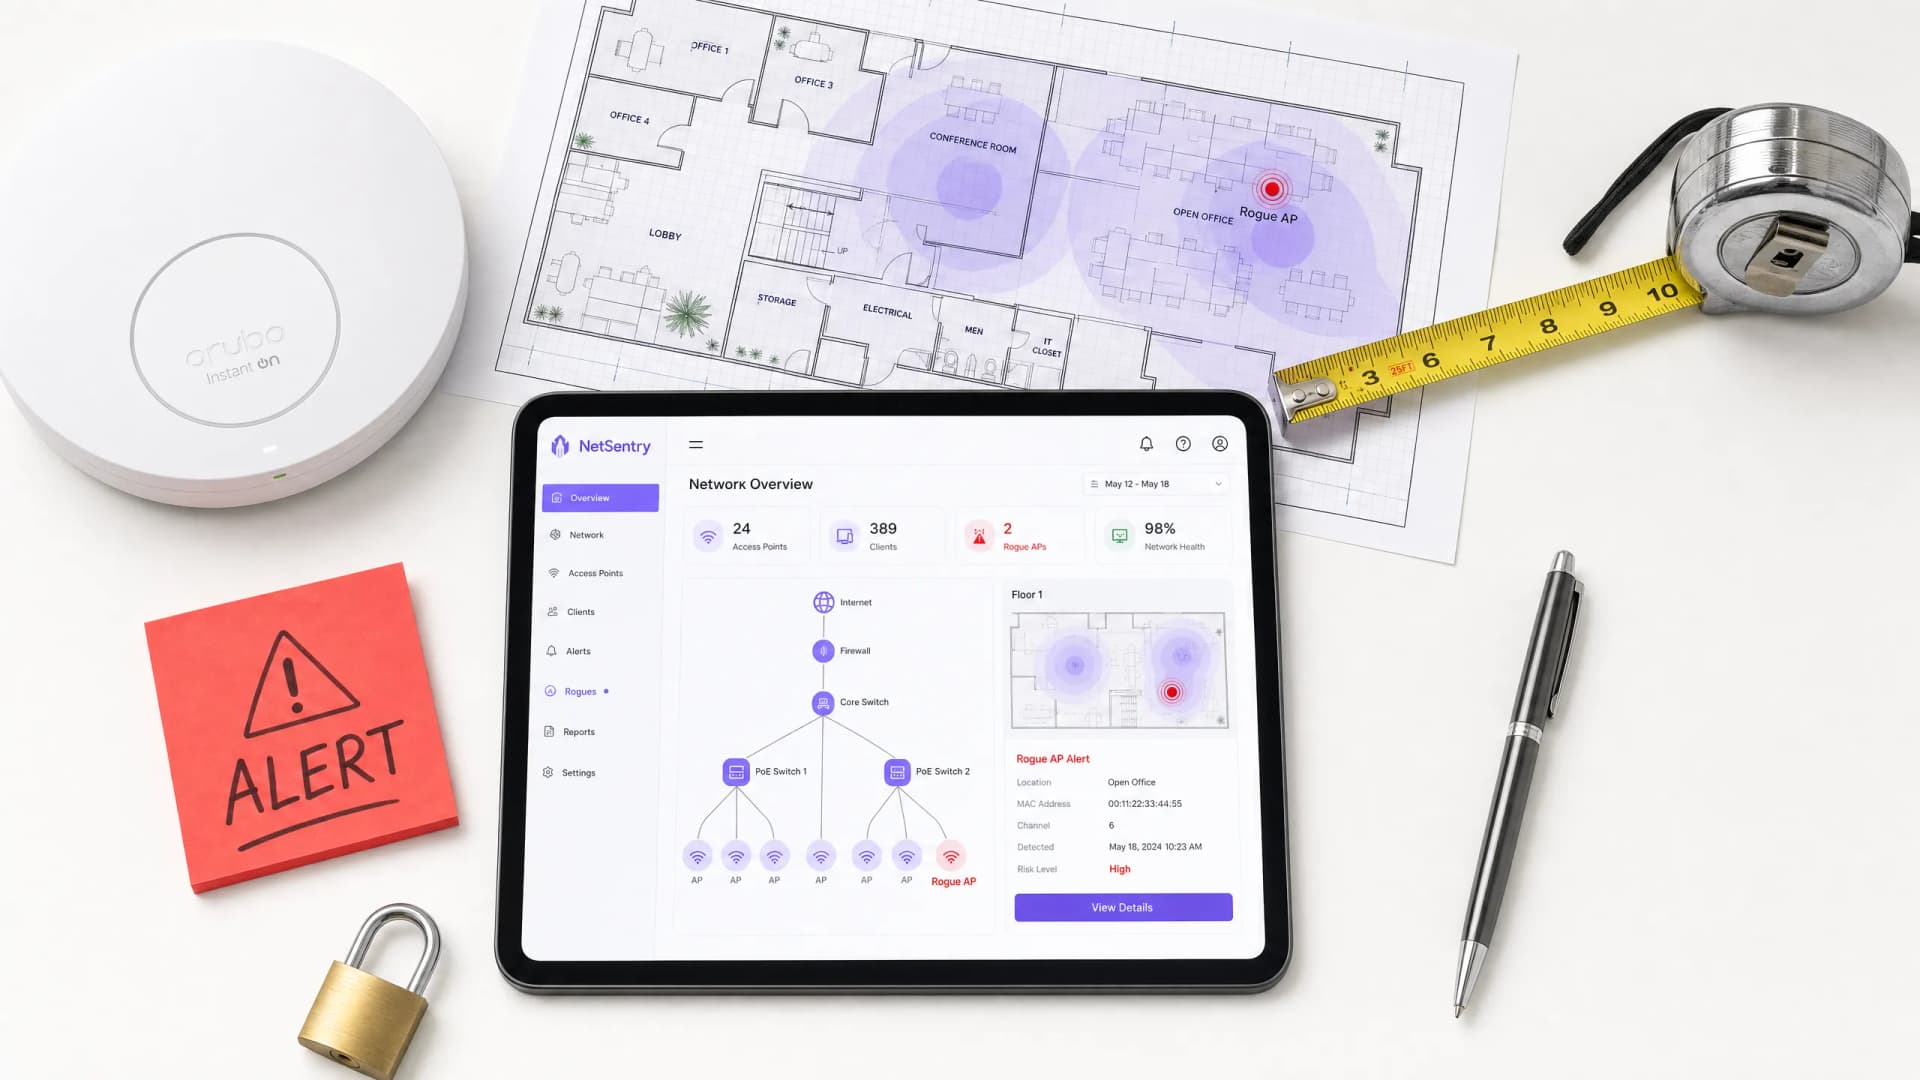
Enterprise Networks पर Rogue Access Points के प्रभाव को कम करना
यह तकनीकी संदर्भ मार्गदर्शिका Wireless Intrusion Prevention Systems (WIPS) और Wireless Intrusion Detection Systems (WIDS) का उपयोग करके enterprise networks पर rogue access points के प्रभाव को कम करने के लिए आर्किटेक्चर, परिनियोजन और परिचालन प्रक्रियाओं का विवरण देती है। यह IT सुरक्षा प्रशासकों के लिए hospitality, रिटेल, healthcare और सार्वजनिक क्षेत्र के स्थानों सहित जटिल भौतिक वातावरणों में अनधिकृत APs का पता लगाने, वर्गीकृत करने और उन्हें निष्क्रिय करने के लिए कार्रवाई योग्य रूपरेखा प्रदान करती है। यह मार्गदर्शिका खतरे के वर्गीकरण, स्वचालित नियंत्रण तंत्र, अनुपालन निहितार्थ (PCI DSS, GDPR, HIPAA), और मापने योग्य व्यावसायिक परिणामों को कवर करती है।
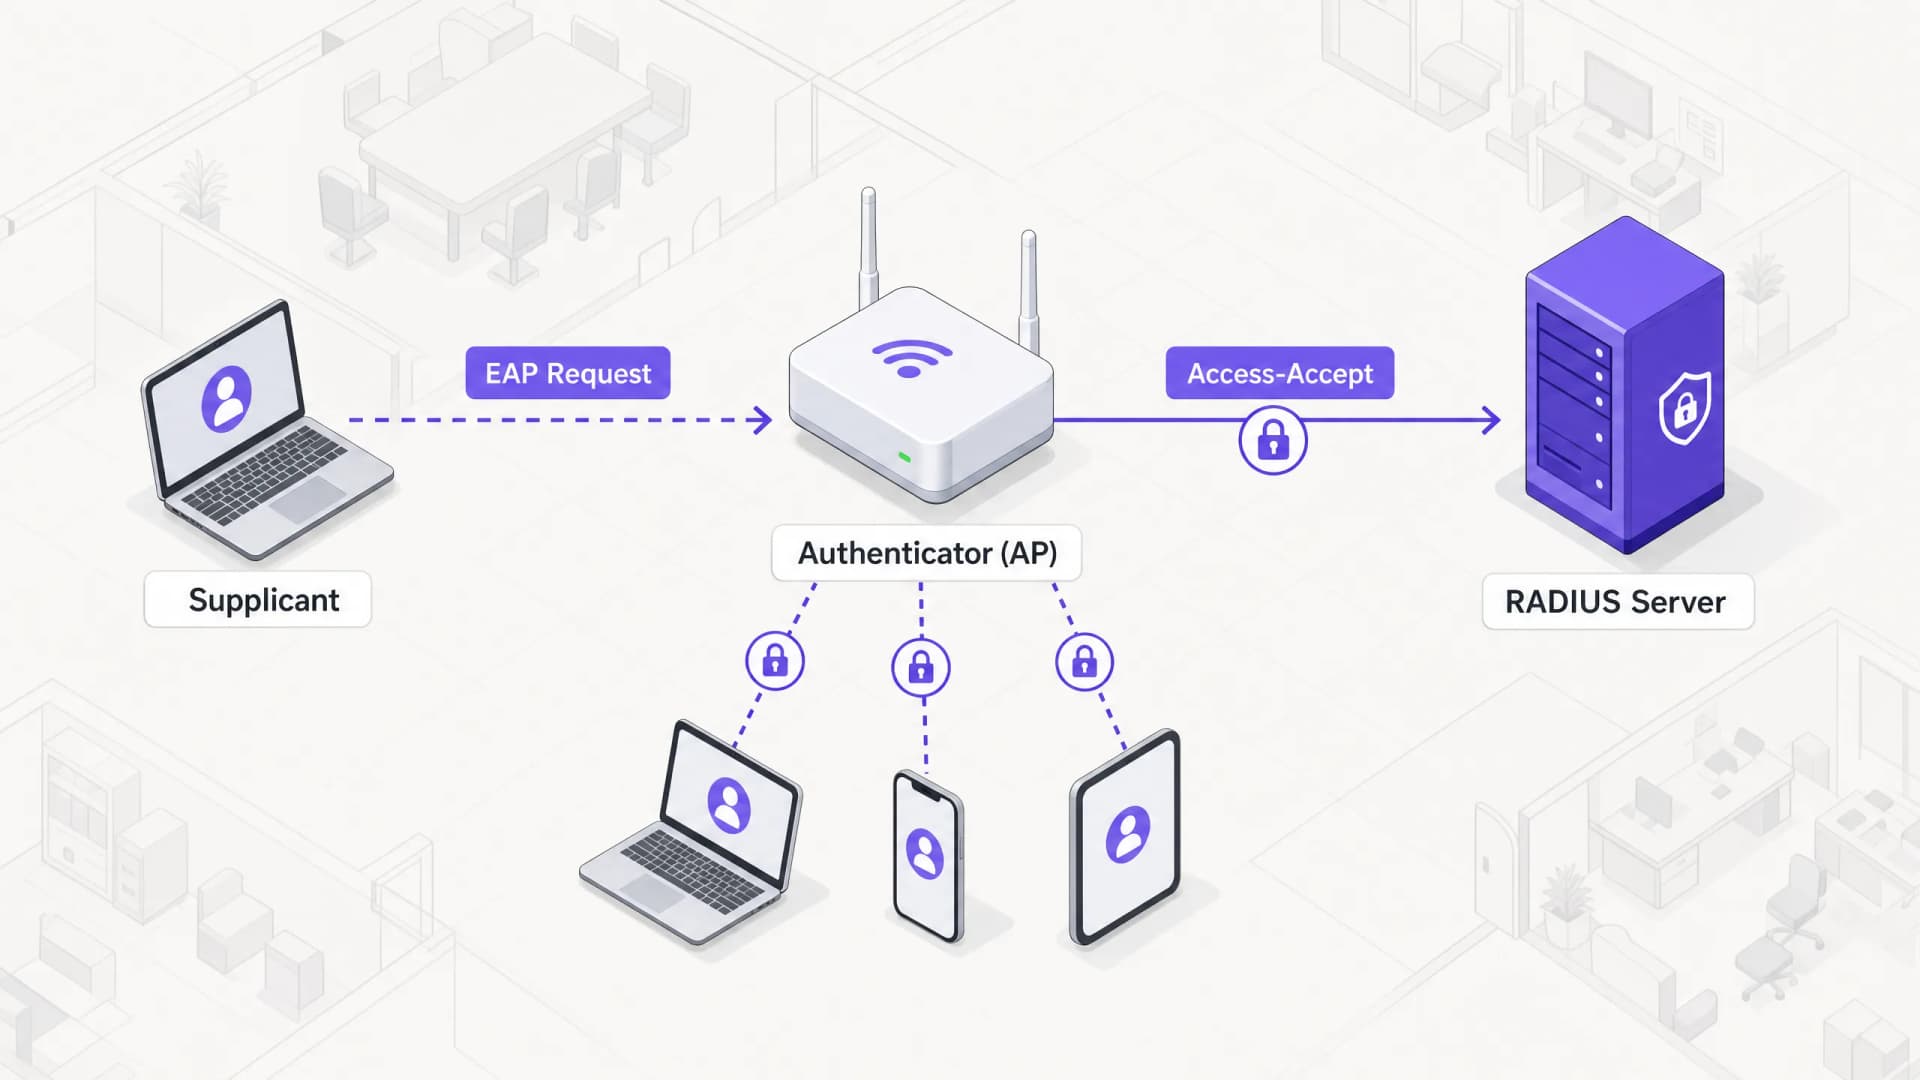
कॉरपोरेट नेटवर्क के लिए 802.1X Authentication की पूरी जानकारी
यह आधिकारिक गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को कॉरपोरेट नेटवर्क के लिए 802.1X authentication का गहन तकनीकी विश्लेषण प्रदान करती है। इसमें मल्टी-साइट वातावरण में सुरक्षित और अनुपालन योग्य WiFi एक्सेस सुनिश्चित करने के लिए आर्किटेक्चर, EAP विधियों, परिनियोजन रणनीतियों और जोखिम शमन को शामिल किया गया है।

कर्मचारी WiFi नेटवर्क के लिए सुरक्षित BYOD नीतियां
यह आधिकारिक गाइड IT लीडर्स को कर्मचारियों के व्यक्तिगत उपकरणों को सुरक्षित रूप से ऑनबोर्ड करने के लिए एक वेंडर-न्यूट्रल ढांचा प्रदान करती है। यह मुख्य कॉर्पोरेट इन्फ्रास्ट्रक्चर से समझौता किए बिना BYOD का समर्थन करने के लिए आवश्यक नेटवर्क सेगमेंटेशन, EAP-TLS प्रमाणीकरण, और MDM एकीकरण सहित महत्वपूर्ण आर्किटेक्चर निर्णयों का विवरण देती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
