मुख्य सामग्री पर जाएं

तकनीकी गाइड

गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।

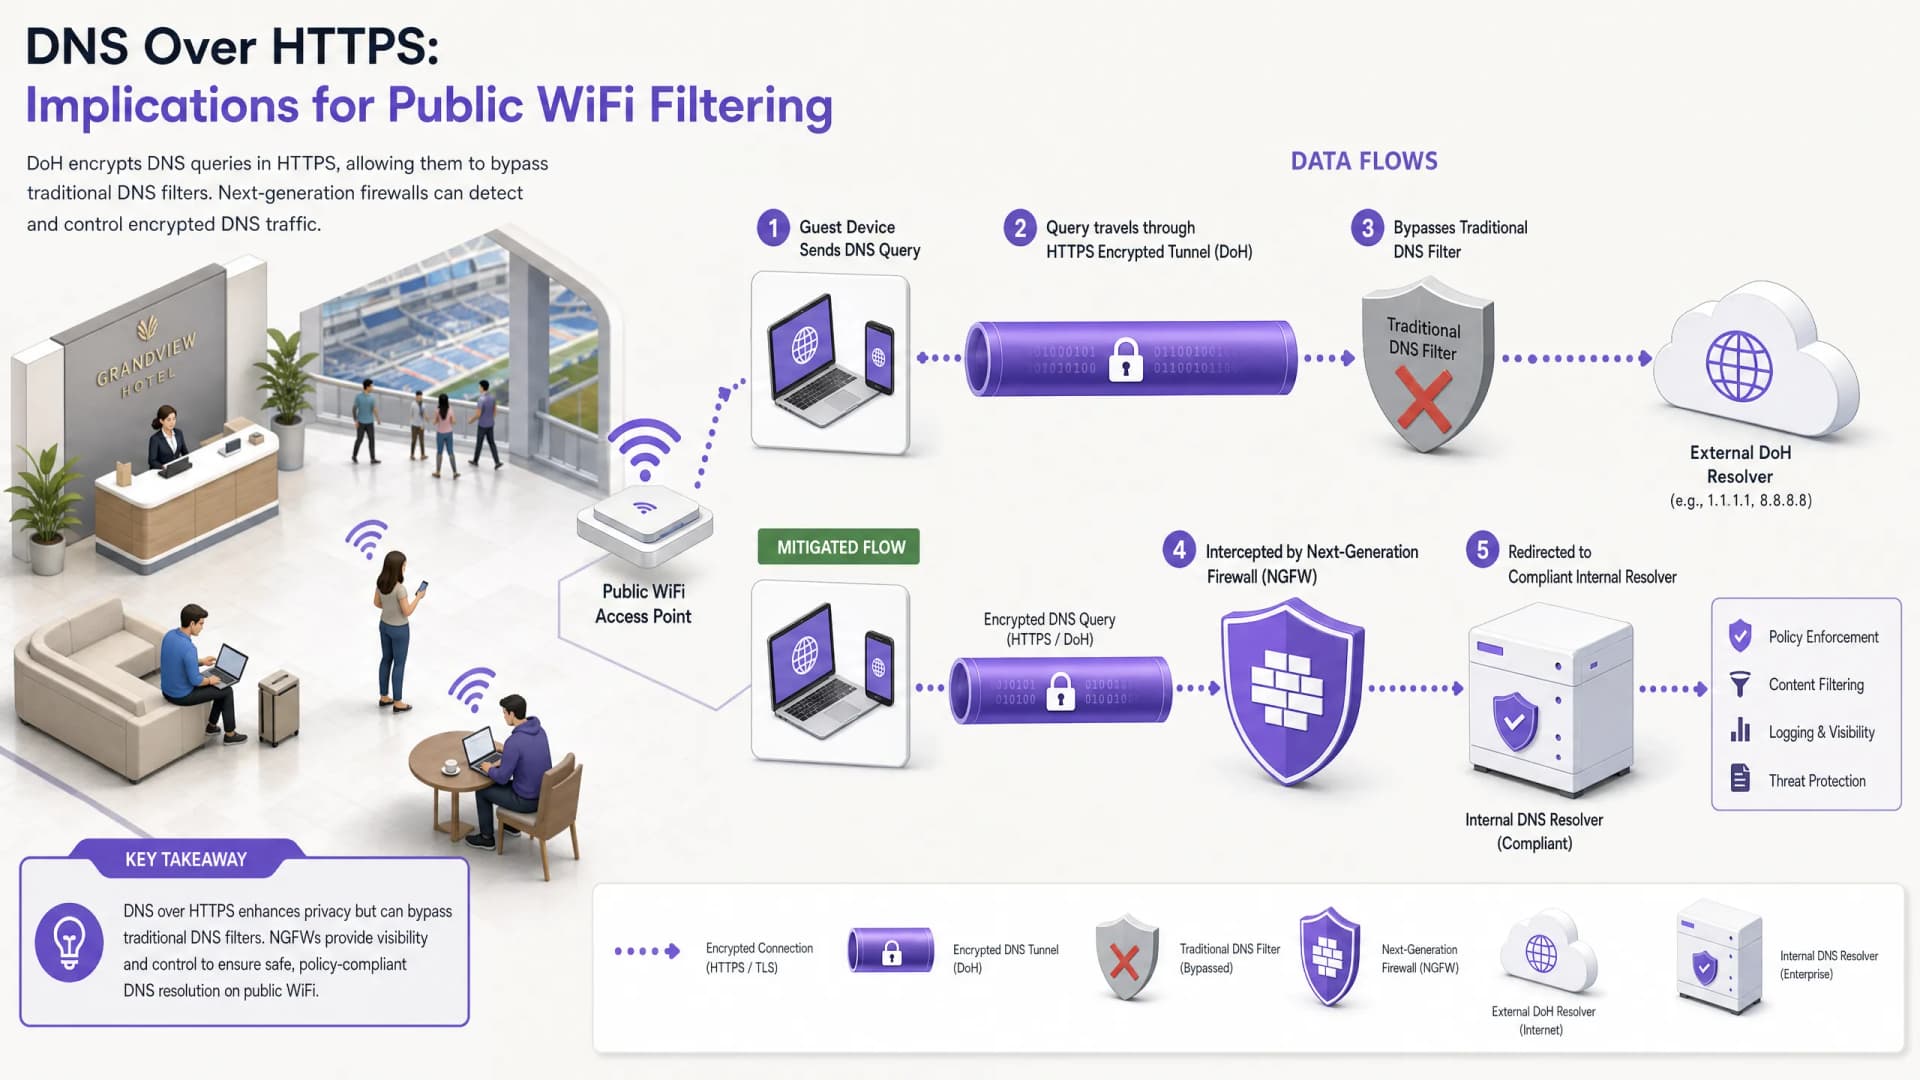
DNS Over HTTPS (DoH): Public WiFi Filtering पर प्रभाव
Cybersecurity

DNS Over HTTPS (DoH): Public WiFi Filtering पर प्रभाव

यह तकनीकी संदर्भ गाइड बताती है कि कैसे DNS over HTTPS (DoH) पब्लिक WiFi नेटवर्क पर पारंपरिक पोर्ट 53 कंटेंट फ़िल्टरिंग को बायपास करता है। यह नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को विजिबिलिटी वापस पाने, अनुपालन लागू करने और एंटरप्राइज वातावरण में गेस्ट एक्सेस सुरक्षित करने के लिए व्यावहारिक, वेंडर-न्यूट्रल समाधान रणनीतियाँ प्रदान करता है।

6 मिनट की रीडिंग1k शब्द
पब्लिक WiFi दायित्व: कंटेंट फ़िल्टरिंग क्यों अनिवार्य है
Cybersecurity

पब्लिक WiFi दायित्व: कंटेंट फ़िल्टरिंग क्यों अनिवार्य है

यह तकनीकी संदर्भ मार्गदर्शिका अनफ़िल्टर्ड पब्लिक WiFi प्रदान करने के कानूनी और परिचालन जोखिमों की रूपरेखा तैयार करती है, और विस्तार से बताती है कि वेन्यू ऑपरेटरों के लिए कंटेंट फ़िल्टरिंग एक अनिवार्य परिनियोजन आवश्यकता क्यों है। यह नेटवर्क को अवैध गतिविधि, कॉपीराइट उल्लंघन और नियामक गैर - अनुपालन से बचाने के लिए व्यावहारिक आर्किटेक्चर रणनीतियाँ, कार्यान्वयन कदम और जोखिम शमन रणनीतियाँ प्रदान करता है। वेन्यू ऑपरेटरों और CTOs को एक सुरक्षित, अनुपालन योग्य गेस्ट WiFi वातावरण लागू करने के लिए ठोस केस स्टडीज, निर्णय फ्रेमवर्क और कॉन्फ़िगरेशन मार्गदर्शन मिलेगा।

7 मिनट की रीडिंग2k शब्द
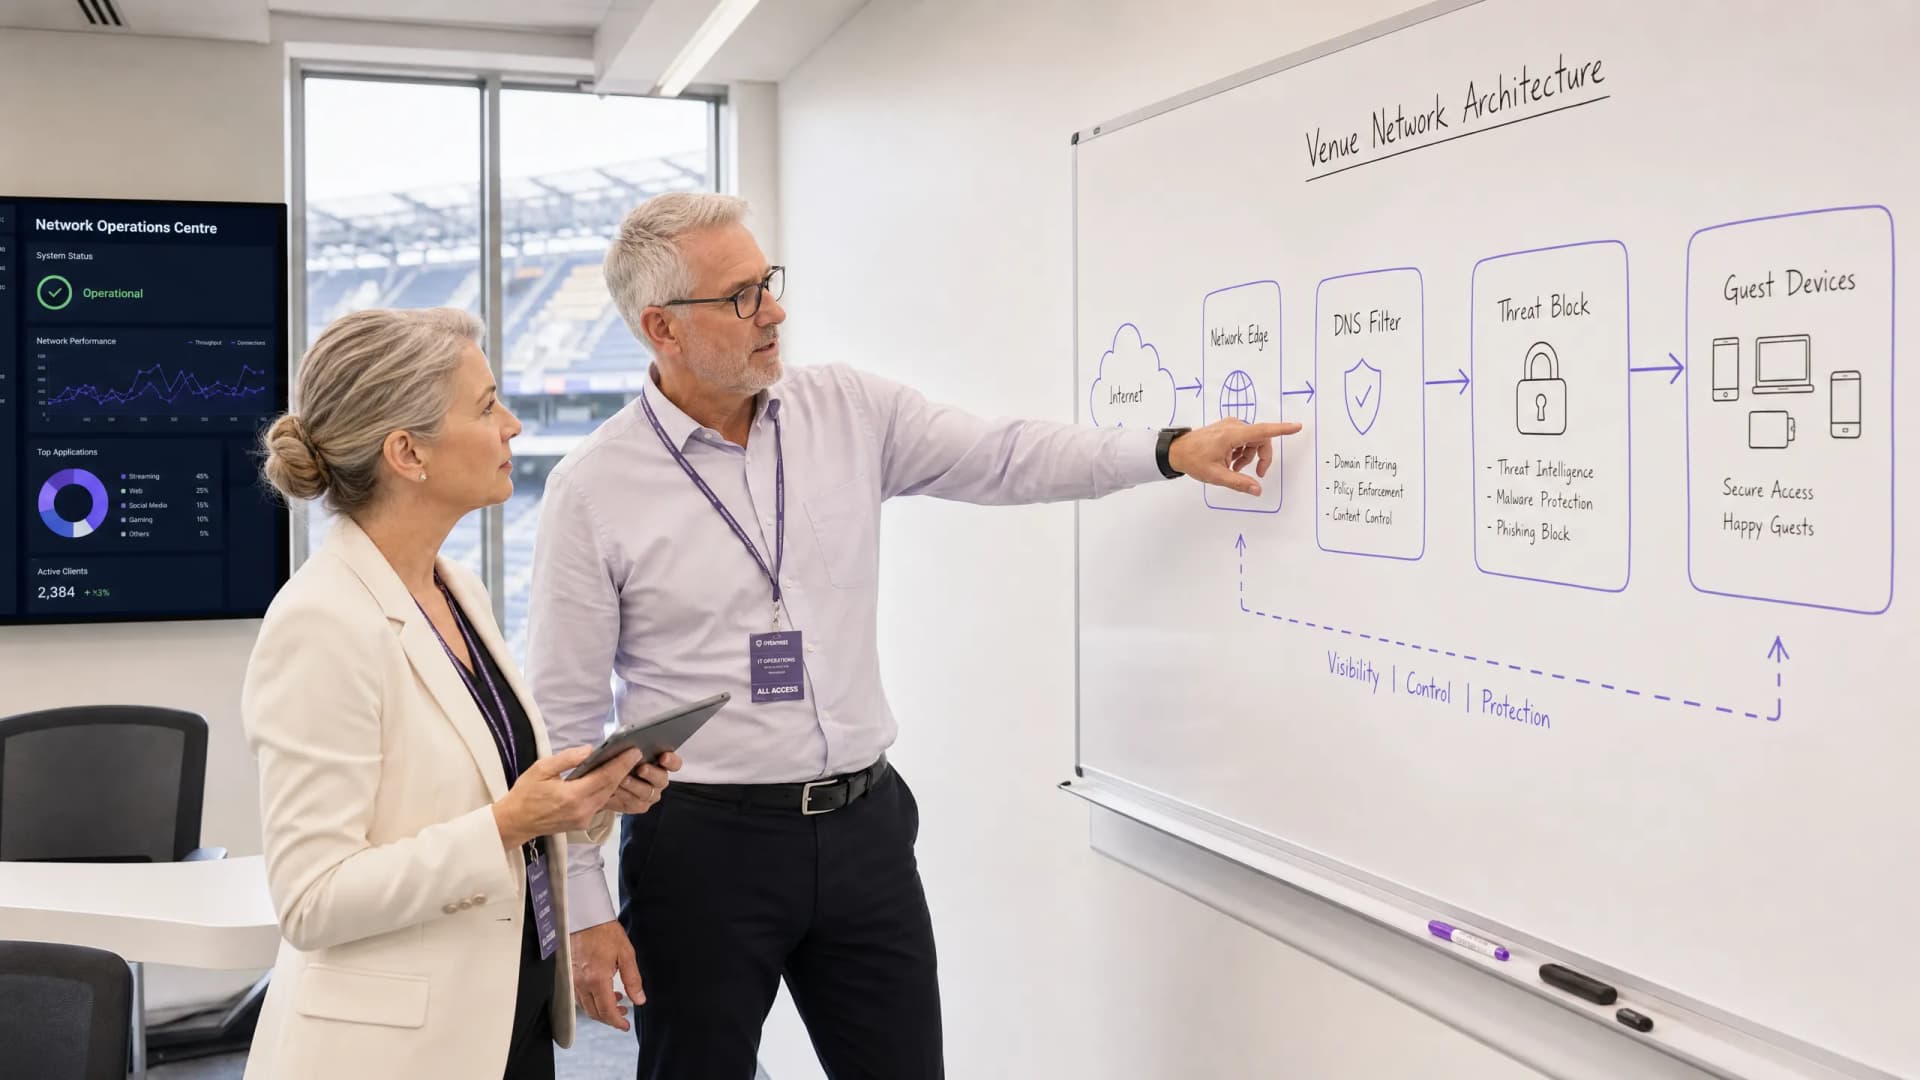
नेटवर्क एज (Network Edge) पर मैलवेयर और फ़िशिंग को ब्लॉक करना
Cybersecurity

नेटवर्क एज (Network Edge) पर मैलवेयर और फ़िशिंग को ब्लॉक करना

यह तकनीकी संदर्भ मार्गदर्शिका नेटवर्क एज पर अप्रबंधित गेस्ट और IoT उपकरणों को सुरक्षित करने के लिए नेटवर्क - स्तरीय खतरा सुरक्षा लागू करने की वास्तुकला, परिनियोजन और व्यावसायिक प्रभाव की रूपरेखा तैयार करती है। यह IT लीडरों को सक्रिय रूप से मैलवेयर और फ़िशिंग को ब्लॉक करने के लिए व्यावहारिक मार्गदर्शन प्रदान करती है।

3 मिनट की रीडिंग1k शब्द
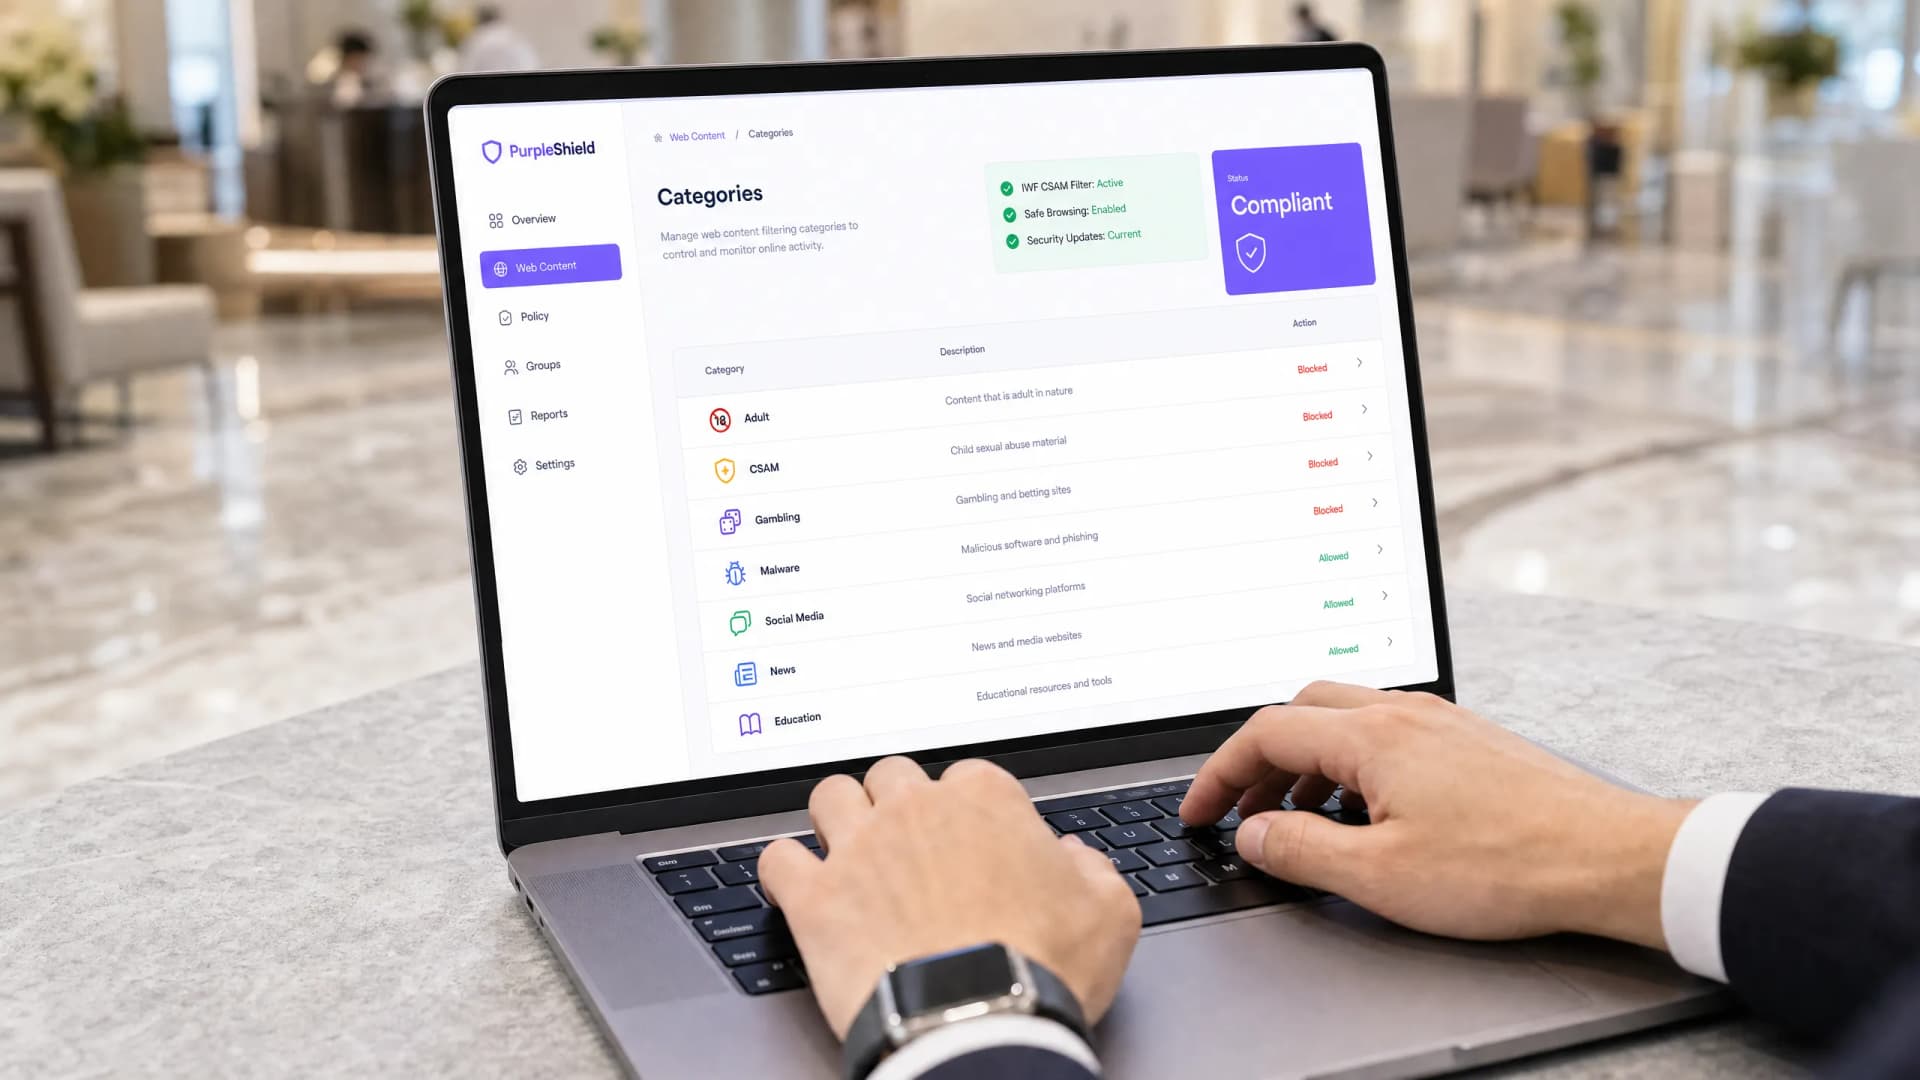
यूके में पब्लिक WiFi नेटवर्क के लिए IWF अनुपालन
Cybersecurity

यूके में पब्लिक WiFi नेटवर्क के लिए IWF अनुपालन

यह आधिकारिक मार्गदर्शिका यूके के वेन्यू में IWF-अनुपालक पब्लिक WiFi नेटवर्क लागू करने के लिए तकनीकी आवश्यकताओं, आर्किटेक्चर और परिनियोजन रणनीतियों का विवरण देती है। यह IT लीडर्स को उच्च-प्रदर्शन नेटवर्क एक्सेस बनाए रखते हुए कानूनी जोखिमों को कम करने के लिए कार्रवाई योग्य फ्रेमवर्क प्रदान करती है।

5 मिनट की रीडिंग1k शब्द
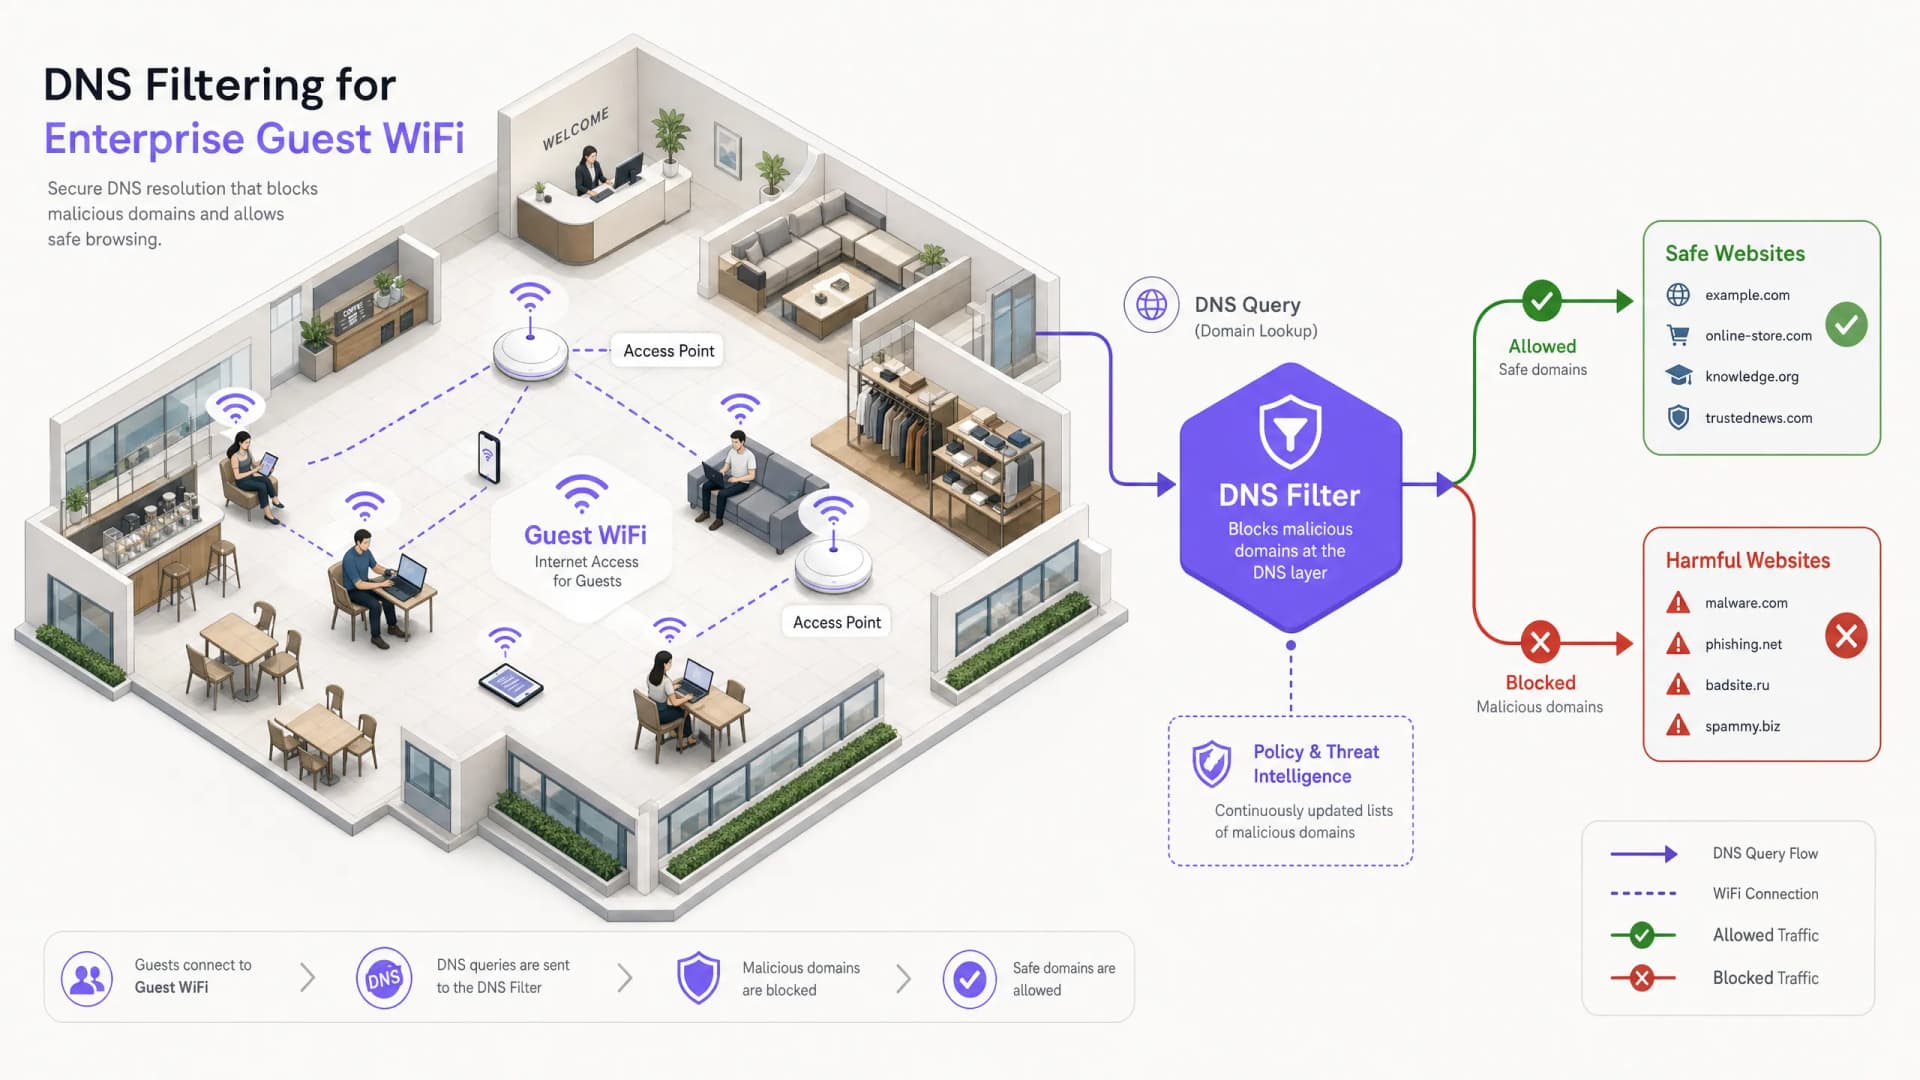
DNS फ़िल्टरिंग क्या है? गेस्ट WiFi पर हानिकारक सामग्री को कैसे ब्लॉक करें
Cybersecurity

DNS फ़िल्टरिंग क्या है? गेस्ट WiFi पर हानिकारक सामग्री को कैसे ब्लॉक करें

यह व्यापक तकनीकी गाइड बताती है कि एंटरप्राइज गेस्ट WiFi को सुरक्षित करने के लिए नेटवर्क लेयर पर DNS फ़िल्टरिंग कैसे काम करती है, जिसमें परिनियोजन आर्किटेक्चर, अपवंचन रोकथाम और Captive Portal एकीकरण शामिल हैं। यह रिटेल, हॉस्पिटैलिटी और सार्वजनिक क्षेत्र के स्थानों में आईटी लीडर्स के लिए व्यावहारिक कार्यान्वयन मार्गदर्शन प्रदान करता है, जिन्हें सामग्री नीतियों को लागू करने, ब्रांड प्रतिष्ठा की रक्षा करने और PCI-DSS और GDPR का अनुपालन प्रदर्शित करने की आवश्यकता होती है। होटल और खुदरा वातावरण के वास्तविक दुनिया के मामले के अध्ययन व्यावहारिक ट्रेड - ऑफ और कॉन्फ़िगरेशन निर्णयों को स्पष्ट करते हैं जो परिनियोजन की सफलता को निर्धारित करते हैं।

8 मिनट की रीडिंग2k शब्द