
तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
46 guides in Authentication
WiFi के लिए Microsoft Cloud PKI: Intune और Entra ID के साथ EAP-TLS प्रमाण पत्र परिनियोजन
आप यह तय करने में सक्षम होंगे कि Microsoft Cloud PKI, एक Cloud PKI root या bring your own CA (BYOCA) आपकी संपत्ति के लिए उपयुक्त है या नहीं। इसके बाद आप NDES के बिना Intune-प्रबंधित उपकरणों में EAP-TLS WiFi प्रमाण पत्र तैनात कर सकते हैं। यह गाइड RADIUS को शृंखला पर भरोसा कराने, CRL के माध्यम से प्रमाण पत्रों को रद्द करने और आठ सबसे आम विफलताओं को ठीक करने को भी कवर करती है।
cloud RADIUS के साथ Juniper Mist पर 802.1X कॉन्फ़िगर करना
आप Juniper Mist पर एक WPA2 या WPA3-Enterprise WLAN कॉन्फ़िगर करने में सक्षम होंगे जो cloud RADIUS के खिलाफ प्रमाणित होता है, UDP RADIUS, RadSec और Mist Edge प्रॉक्सी के बीच निर्णय ले सकेंगे, और RADIUS विशेषताओं को डायनेमिक VLANs में मैप कर सकेंगे। आप यह भी जान पाएंगे कि Mist की क्लाइंट इनसाइट्स टाइमलाइन और Marvis कहाँ दिखाते हैं कि कोई विफल प्रमाणीकरण वास्तव में कहाँ टूटा।
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
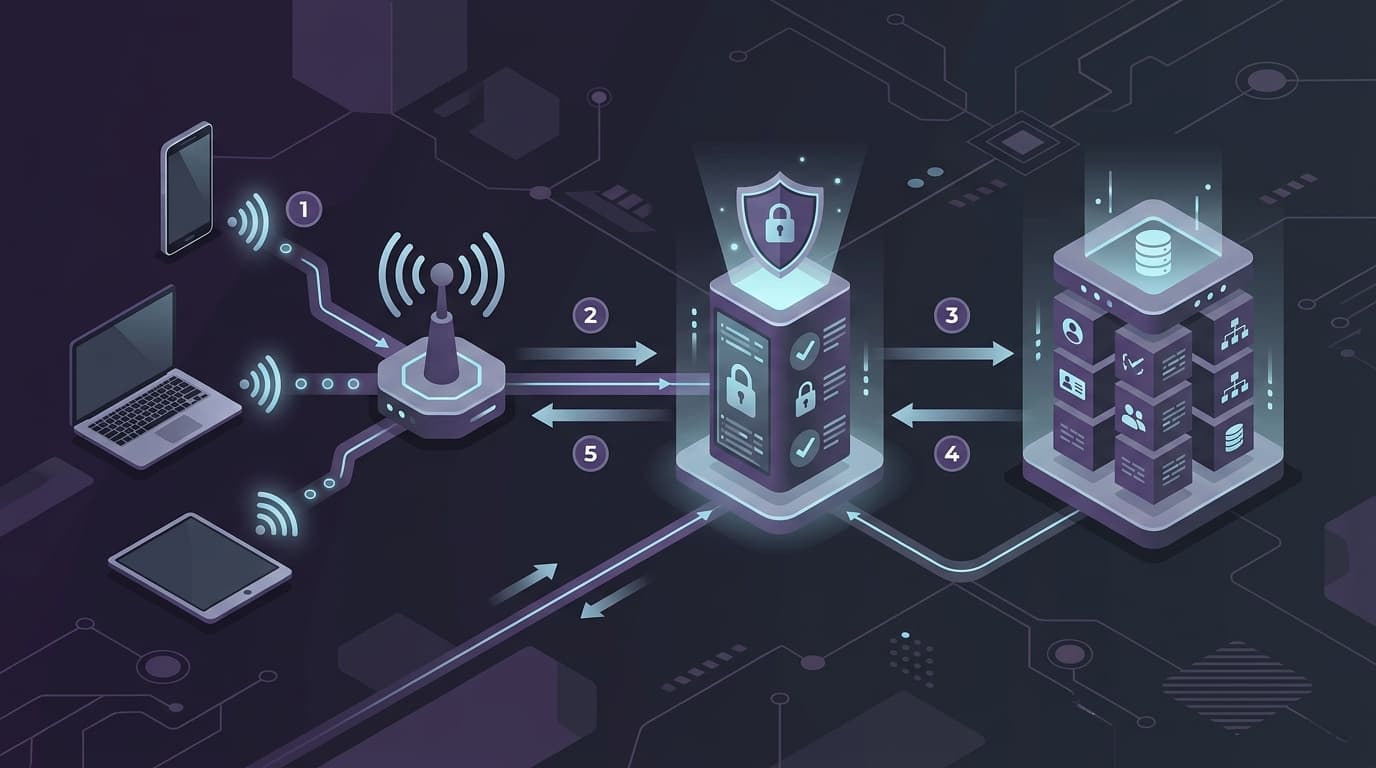
अतिथि और स्टाफ WiFi नेटवर्क के लिए RADIUS ऑथेंटिकेशन को कॉन्फ़िगर करना
यह तकनीकी संदर्भ गाइड एंटरप्राइज़ अतिथि और स्टाफ WiFi नेटवर्क के लिए RADIUS ऑथेंटिकेशन के आर्किटेक्चर, कॉन्फ़िगरेशन और डिप्लॉयमेंट की रूपरेखा तैयार करती है। यह नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को सुरक्षित, स्केलेबल वायरलेस एक्सेस कंट्रोल सिस्टम बनाने के लिए आवश्यक सटीक प्रोटोकॉल, सुरक्षा मानक और ट्रबलशूटिंग कार्यप्रणाली प्रदान करती है।
Passpoint और OpenRoaming: संपूर्ण गाइड
यह तकनीकी संदर्भ गाइड एंटरप्राइज़ WiFi नेटवर्क के भीतर Passpoint (हॉटस्पॉट 2.0) और WBA OpenRoaming फ्रेमवर्क का एक व्यापक विश्लेषण प्रदान करती है। यह सुरक्षित, निर्बाध अतिथि कनेक्टिविटी स्थापित करने के लिए आवश्यक बुनियादी ऑथेंटिकेशन प्रोटोकॉल, आर्किटेक्चरल घटकों और परिनियोजन रणनीतियों का विवरण देती है। नेटवर्क आर्किटेक्ट और IT लीडर्स सीखेंगे कि कैसे इन मानकों को डिज़ाइन, लागू और ट्रबलशूट किया जाए ताकि एंटरप्राइज़-ग्रेड सुरक्षा बनाए रखते हुए मैनुअल लॉगिन बाधाओं को समाप्त किया जा सके।
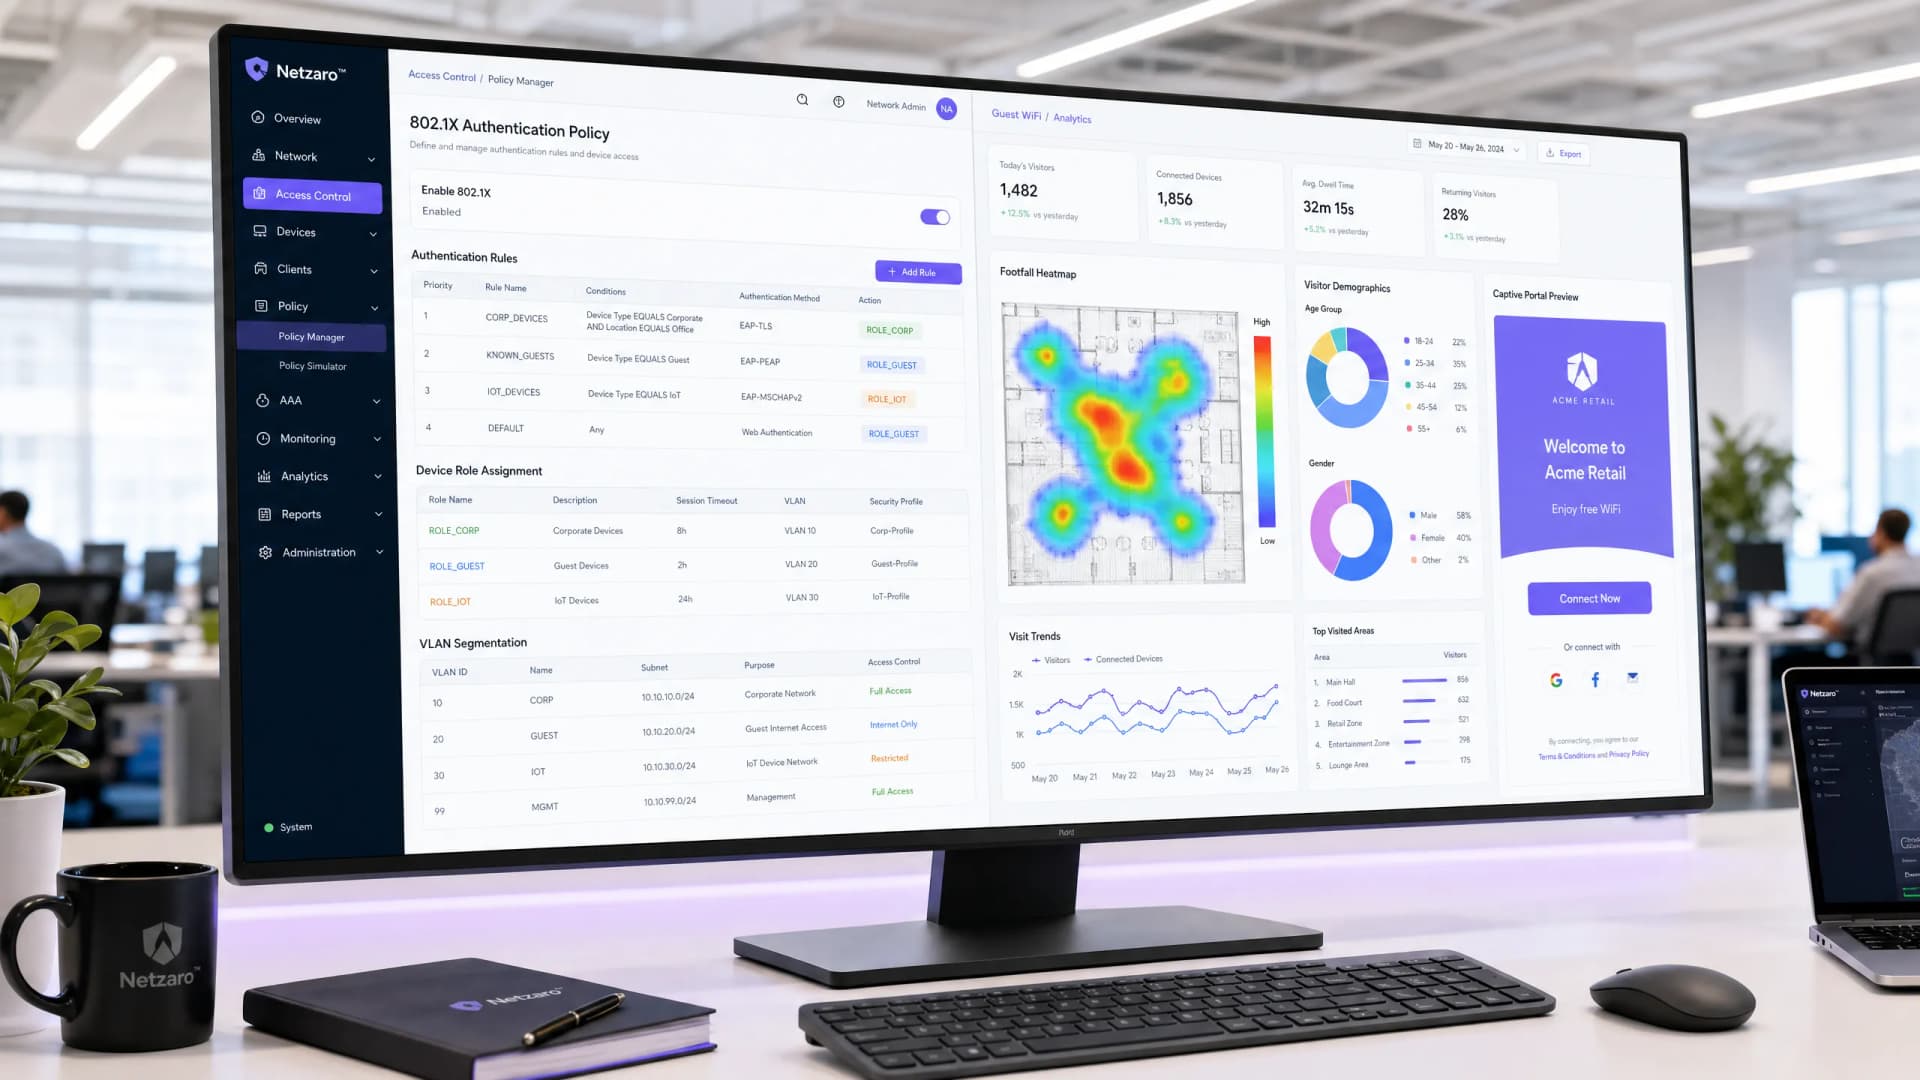
Aruba ClearPass बनाम Purple WiFi: सुविधाओं और सह-तैनाती की तुलना
Aruba ClearPass और Purple WiFi के सह-तैनाती आर्किटेक्चर का विवरण देने वाली एक व्यापक तकनीकी गाइड। इसमें RADIUS प्रॉक्सी कॉन्फ़िगरेशन, डायनेमिक VLAN असाइनमेंट, और एंटरप्राइज़ NAC के साथ सुरक्षित, एनालिटिक्स-संचालित अतिथि नेटवर्क प्रदान करने के सर्वोत्तम अभ्यास शामिल हैं।
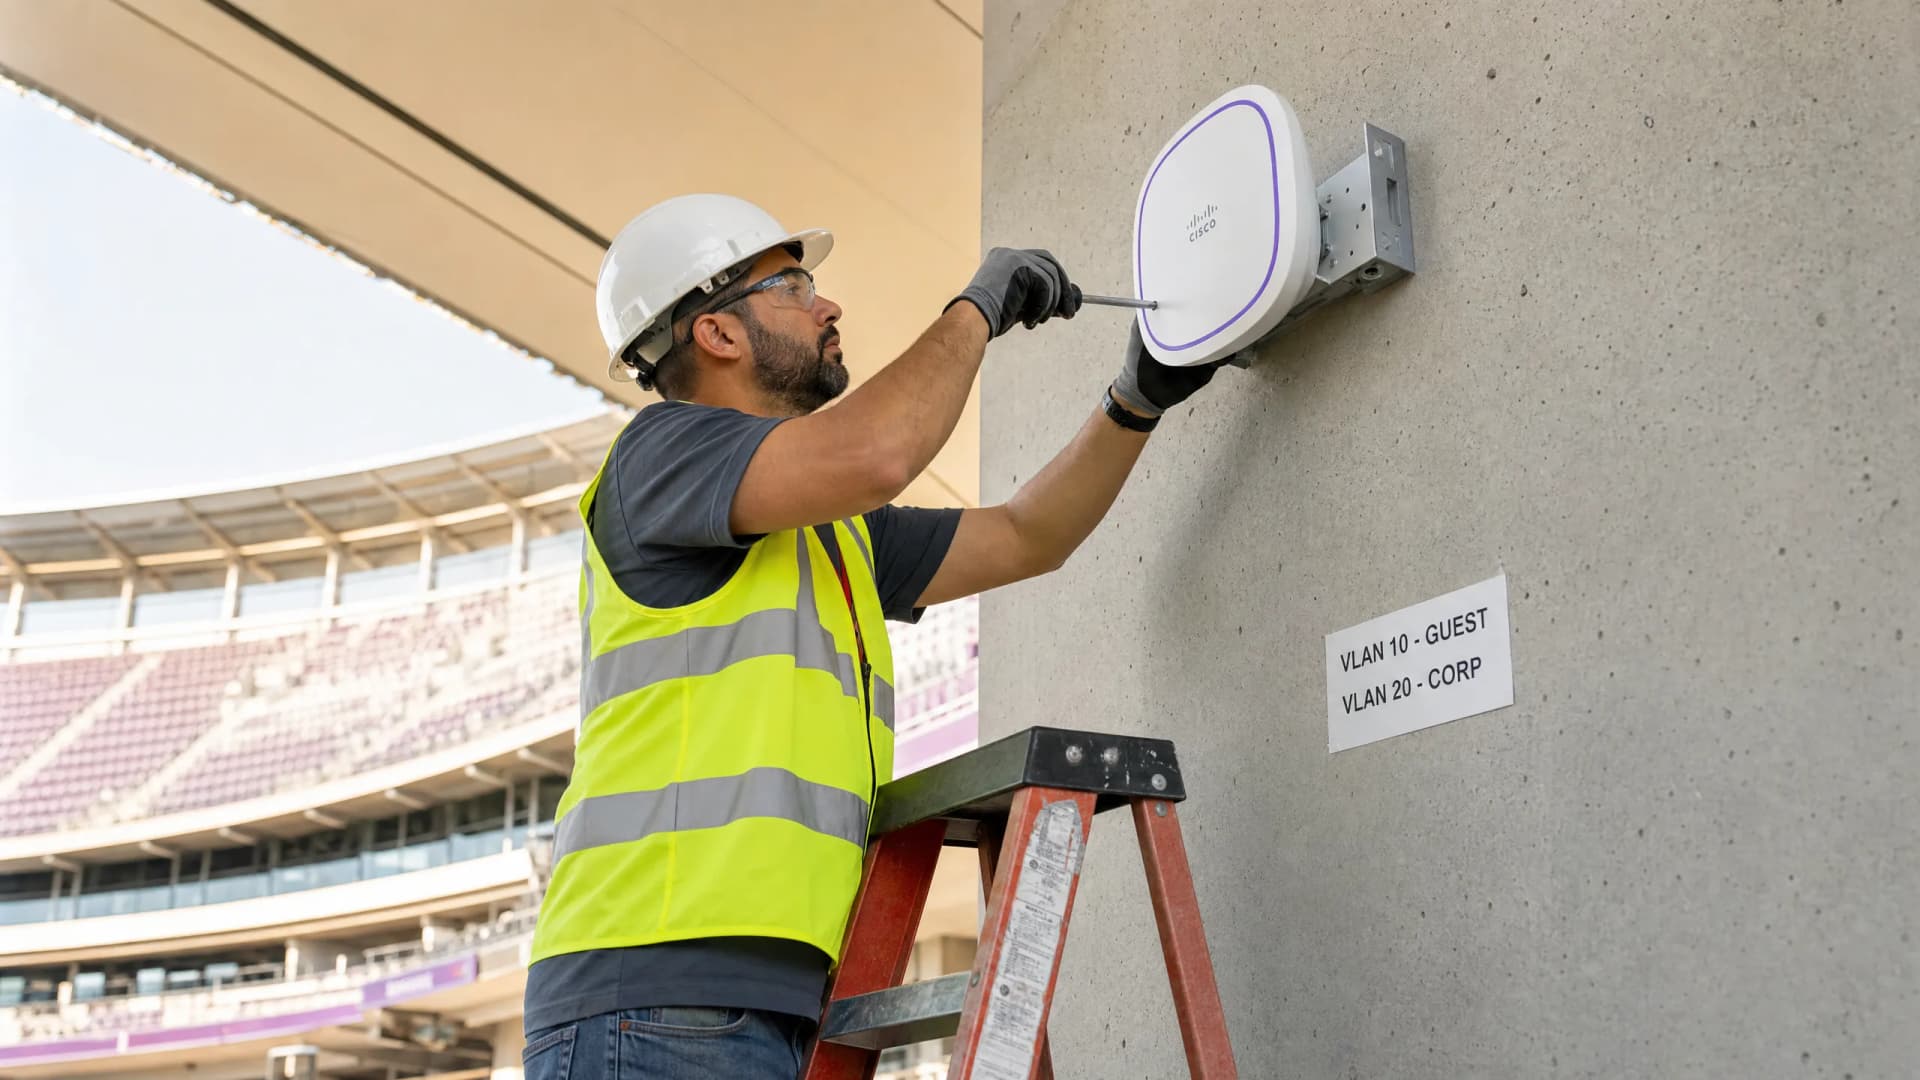
Cisco ISE बनाम Purple WiFi: वे कैसे तुलना करते हैं और एक साथ कैसे काम करते हैं
यह गाइड बताती है कि कैसे Cisco ISE और Purple WiFi एंटरप्राइज नेटवर्क में अलग-अलग लेकिन पूरक भूमिकाएं निभाते हैं। यह विस्तार से बताती है कि सुरक्षित 802.1X कॉर्पोरेट एक्सेस के लिए Cisco ISE का उपयोग कैसे करें और साथ ही GDPR-अनुपालन वाले अतिथि WiFi, मार्केटिंग एनालिटिक्स और CRM एकीकरण के लिए Purple का लाभ कैसे उठाएं।
EAP-TLS बनाम EAP-TTLS: आपको कौन सा प्रमाणपत्र-आधारित WiFi प्रोटोकॉल चुनना चाहिए?
आप उपकरण के स्वामित्व के आधार पर अपनी संपत्ति के प्रत्येक उपकरण समूह को EAP-TLS, EAP-TTLS या iPSK में मैप करने में सक्षम होंगे। आप यह भी देखेंगे कि प्रत्येक विधि क्रेडेंशियल चोरी, जाने वाले कर्मचारियों को हटाने, PCI DSS साक्ष्य और परिचालन लागत को कैसे प्रभावित करती है। गाइड उन कॉन्फ़िगरेशन नियमों के साथ समाप्त होती है जो आपके द्वारा चुनी गई किसी भी विधि पर लागू होते हैं।
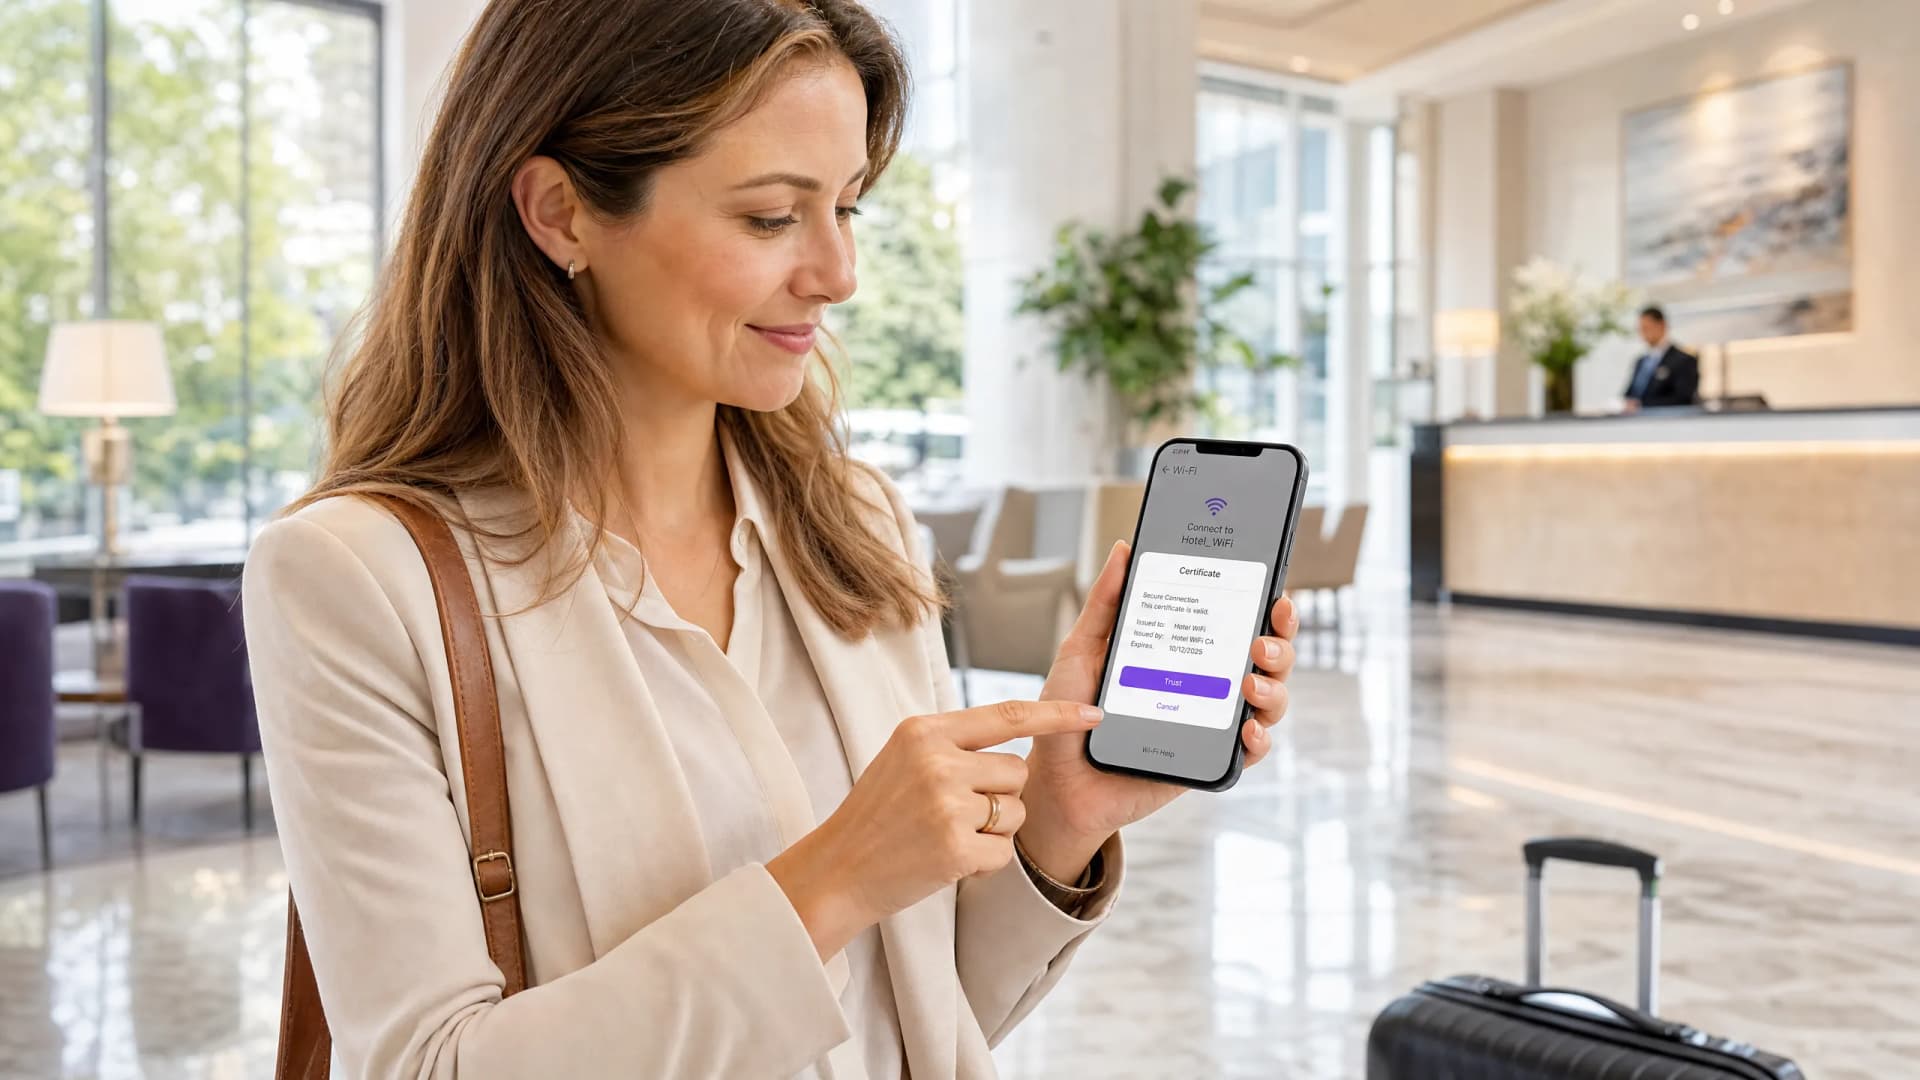
एक 802.1X Supplicant क्या है? क्लाइंट के प्रकार और डिवाइस कॉन्फ़िगरेशन
यह गाइड एंटरप्राइज़ WiFi ऑथेंटिकेशन में 802.1X supplicant की भूमिका को समझाती है। यह तकनीकी आर्किटेक्चर को कवर करती है, नेटिव OS supplicants की तुलना थर्ड-पार्टी क्लाइंट्स से करती है, और EAP-TLS और PEAP को तैनात करने वाली IT टीमों के लिए व्यावहारिक कॉन्फ़िगरेशन मार्गदर्शन प्रदान करती है।
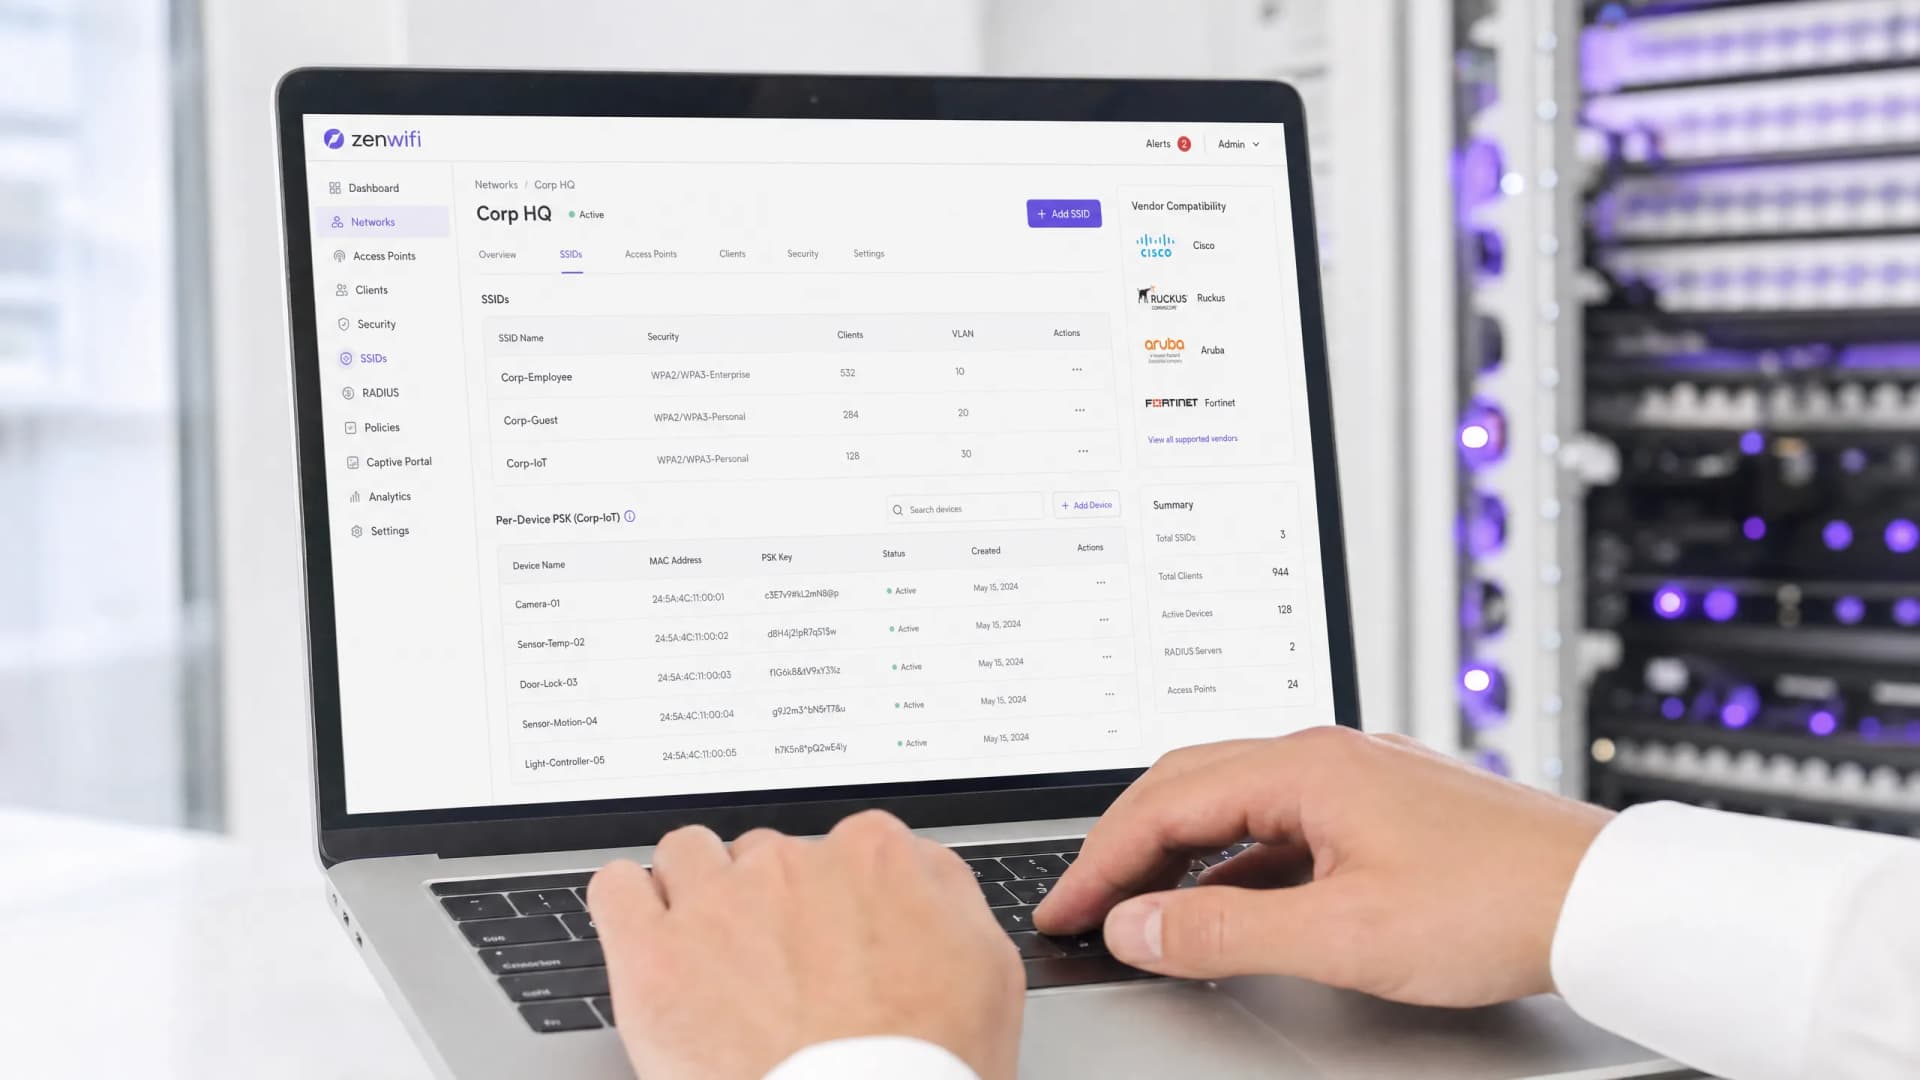
विक्रेता के अनुसार प्रति-डिवाइस PSK: iPSK, DPSK, MPSK और PPSK की तुलना (और WPA3 समर्थन)
Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Extreme, Fortinet और Ubiquiti UniFi में प्रति-डिवाइस PSK कार्यान्वयन की एक व्यापक तुलना। जानें कि WPA3-SAE प्रति-डिवाइस कुंजी रणनीतियों को कैसे प्रभावित करता है और 802.1X पर जाने बनाम ट्रांज़िशन मोड को कब तैनात करना है।
कैप्टिव पोर्टल प्रमाणीकरण विधियों की तुलना
यह आधिकारिक तकनीकी संदर्भ गाइड पांच मुख्य कैप्टिव पोर्टल प्रमाणीकरण विधियों के आर्किटेक्चरल, परिचालन और अनुपालन से जुड़े समझौतों (trade-offs) का मूल्यांकन करती है। यह नेटवर्क आर्किटेक्ट्स, IT निदेशकों और मार्केटिंग प्रबंधकों को एंटरप्राइज़ स्थानों पर डेटा-संग्रह आवश्यकताओं के साथ गेस्ट ऑनबोर्डिंग घर्षण को संतुलित करने के लिए आवश्यक मात्रात्मक डेटा और निर्णय ढांचे प्रदान करती है।
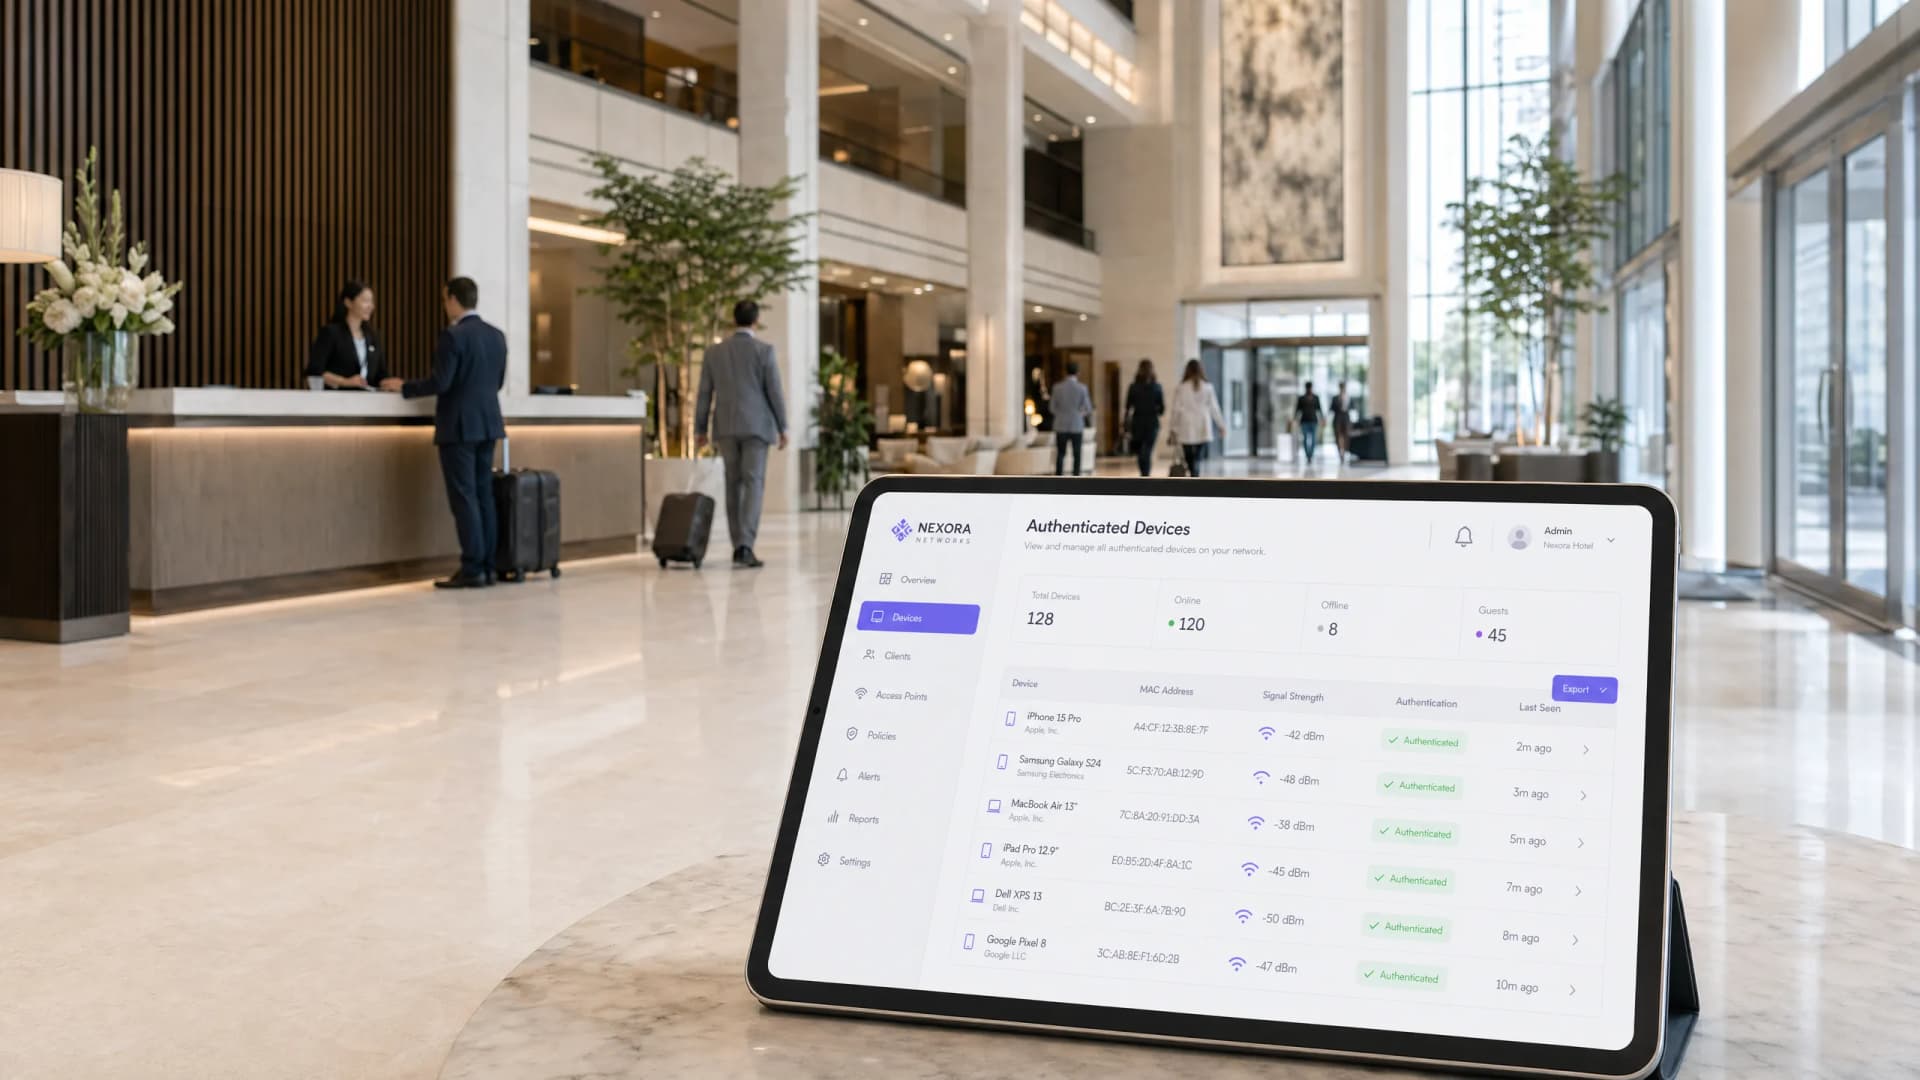
MAC Address प्रमाणीकरण क्या है? इसका उपयोग कब करें और कब इससे बचें
यह आधिकारिक तकनीकी संदर्भ गाइड एंटरप्राइज़ WiFi परिवेशों में MAC address प्रमाणीकरण को कवर करती है - कि कैसे RADIUS-आधारित MAC प्रमाणीकरण Layer 2 पर काम करता है, इसकी अंतर्निहित सुरक्षा कमजोरियां (जिसमें MAC spoofing और OS-स्तरीय MAC randomisation का प्रभाव शामिल है), और वे सटीक परिचालन संदर्भ जहां यह IoT और हेडलेस उपकरणों के प्रबंधन के लिए एक वैध उपकरण बना हुआ है। यह आतिथ्य, खुदरा, स्वास्थ्य सेवा और सार्वजनिक क्षेत्र के स्थानों में IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए वास्तविक दुनिया के व्यावहारिक उदाहरणों, निर्णय ढांचे और Purple के guest WiFi और एनालिटिक्स प्लेटफॉर्म के लिए एकीकरण संदर्भ के साथ व्यावहारिक तैनाती मार्गदर्शन प्रदान करता है।
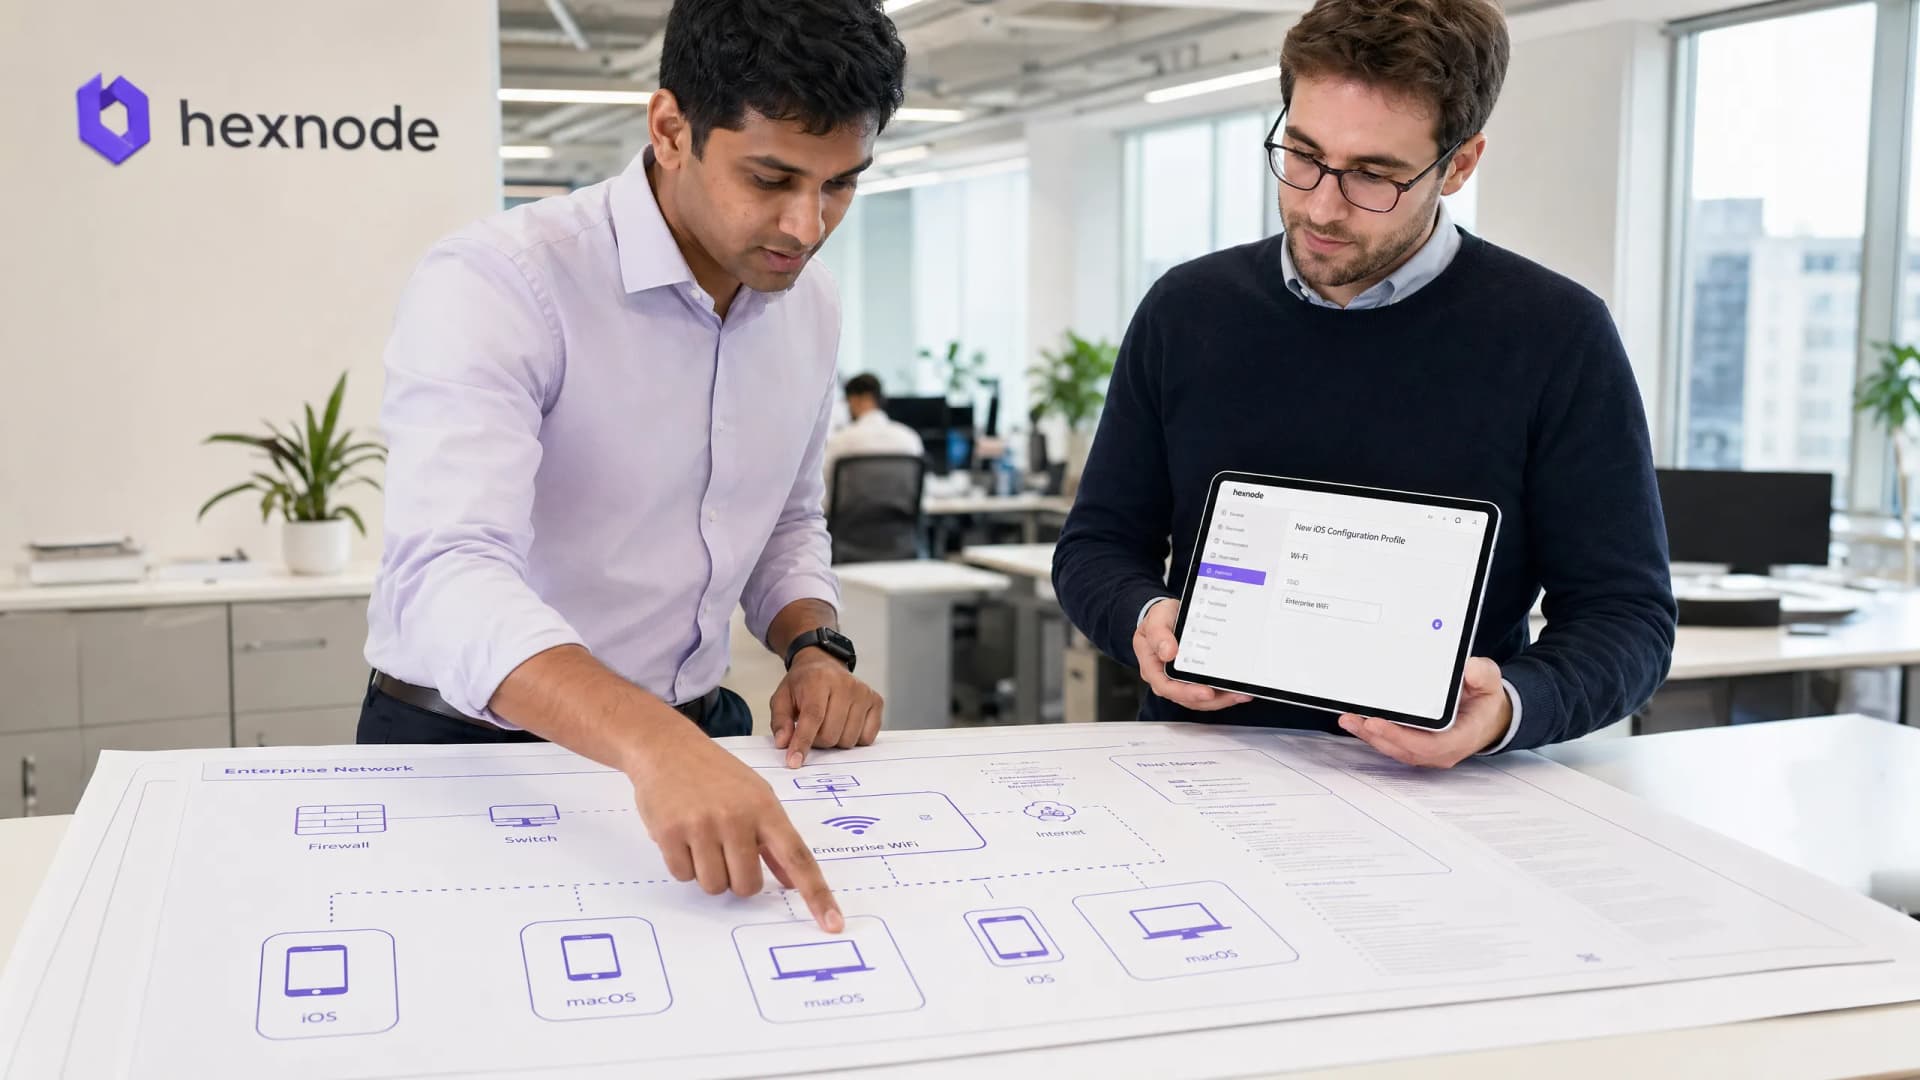
802.1X के साथ iOS और macOS पर Enterprise WiFi कैसे सेट अप करें
आप एक तीन-पेलोड कॉन्फ़िगरेशन प्रोफ़ाइल बना सकेंगे जो iPhone, iPad और Mac को EAP-TLS के साथ WPA2 या WPA3-Enterprise पर सेट करती है। इसके बाद आप डिलीवरी के लिए मैन्युअल सेटअप, Jamf Pro और Microsoft Intune के बीच चयन कर सकते हैं। आप कर्मचारियों को गेस्ट WiFi से अलग (सेगमेंट) करने, प्रमाणपत्र जीवनचक्र का परीक्षण करने और अपने पूरे फ़्लीट तक पहुँचने से पहले सामान्य समस्याओं को ठीक करने में भी सक्षम होंगे।
EAP-TLS के साथ Android डिवाइसों पर Enterprise WiFi कैसे सेट करें
आप पायलट के लिए मैन्युअल रूप से या पूरे फ़्लीट के लिए MDM-पुश किए गए Android Enterprise प्रोफ़ाइल के माध्यम से, EAP-TLS enterprise WiFi के लिए Android डिवाइसों को कॉन्फ़िगर करने में सक्षम होंगे। आप यह भी जान पाएंगे कि प्रमाणीकरण को कैसे सत्यापित करें, सामान्य प्रमाण पत्र और प्रोफ़ाइल विफलता को कैसे ठीक करें, और यह कैसे तय करें कि EAP-TLS, आइडेंटिटी-बेस्ड नेटवर्क और गेस्ट WiFi कहां संबंधित हैं।
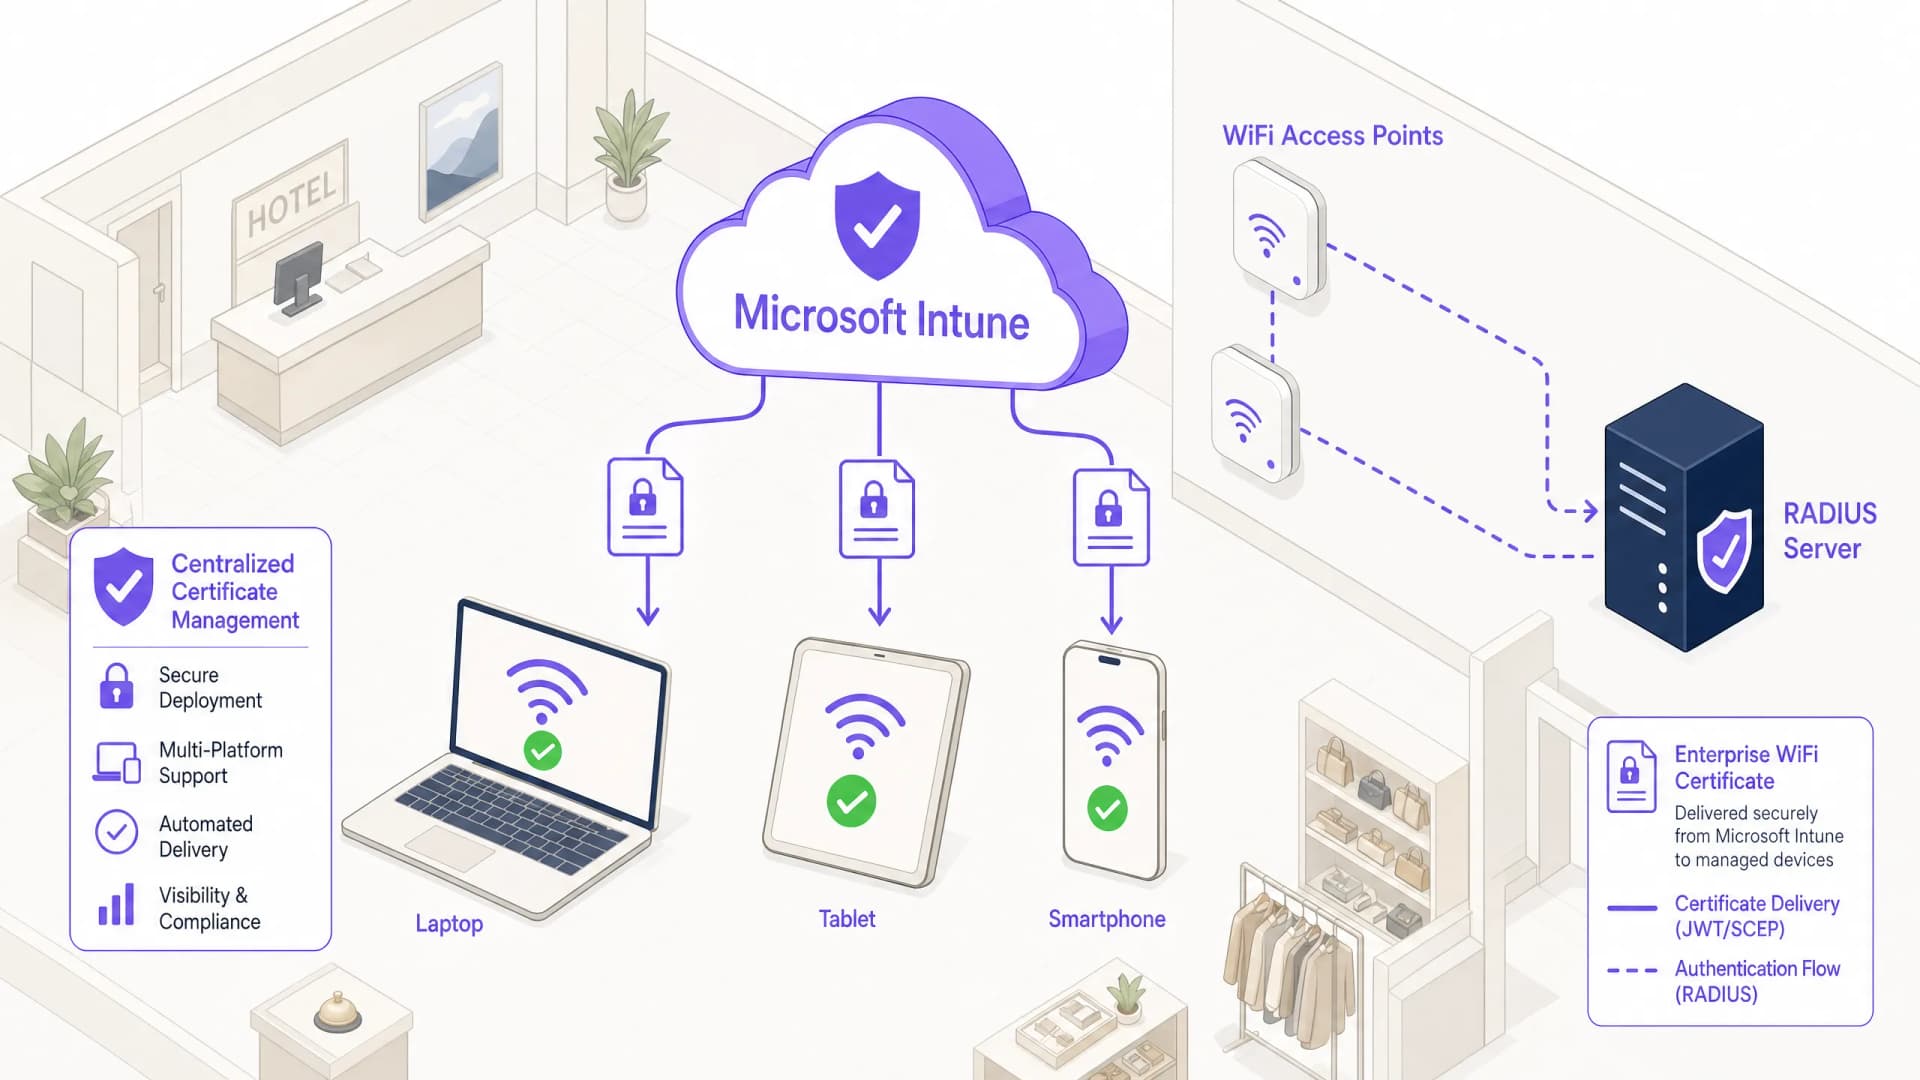
उपकरणों पर WiFi प्रमाणपत्रों को पुश करने के लिए Microsoft Intune का उपयोग कैसे करें
आप Microsoft Intune से सही क्रम में WiFi प्रमाणपत्र पुश करने में सक्षम होंगे: विश्वसनीय रूट, SCEP या PKCS क्लाइंट प्रमाणपत्र, और फिर एक EAP-TLS WiFi प्रोफ़ाइल। आप एक प्रमाणन प्राधिकरण (CA) और RADIUS सर्वर चुन सकते हैं, प्रत्येक परत की पुष्टि कर सकते हैं, सामान्य विफलताओं को ठीक कर सकते हैं और बिना किसी डाउनटाइम के साझा की गई WiFi कुंजियों को हटा सकते हैं।
WiFi ऑथेंटिकेशन के लिए Azure Entra ID (Azure AD) को कैसे सेटअप करें
यह आधिकारिक गाइड एंटरप्राइज WiFi ऑथेंटिकेशन के लिए 802.1X के साथ Azure Entra ID को इंटीग्रेट करने के आर्किटेक्चर, इम्प्लीमेंटेशन स्टेप्स और बिजनेस इम्पैक्ट का विवरण देती है। यह नेटवर्क आर्किटेक्ट्स और IT मैनेजर्स को व्यावहारिक डिप्लॉयमेंट रणनीतियां प्रदान करती है, जो पुराने PSK को जीरो - ट्रस्ट, सर्टिफिकेट - बेस्ड नेटवर्क एक्सेस से बदलती हैं।
सामान्य Access Point प्लेटफॉर्म (Cisco, Aruba, Ubiquiti) पर WPA2-Enterprise को कैसे कॉन्फ़िगर करें
यह तकनीकी संदर्भ मार्गदर्शिका वरिष्ठ IT पेशेवरों और नेटवर्क आर्किटेक्ट्स को Cisco, Aruba, और Ubiquiti प्लेटफॉर्म पर WPA2-Enterprise को तैनात करने के लिए एक निश्चित, विक्रेता-विशिष्ट पूर्वाभ्यास प्रदान करती है। यह एंटरप्राइज और स्थल वातावरण में आर्किटेक्चर, RADIUS एकीकरण, अनुपालन आवश्यकताओं, और वास्तविक दुनिया के परिनियोजन परिदृश्यों का विवरण देती है।
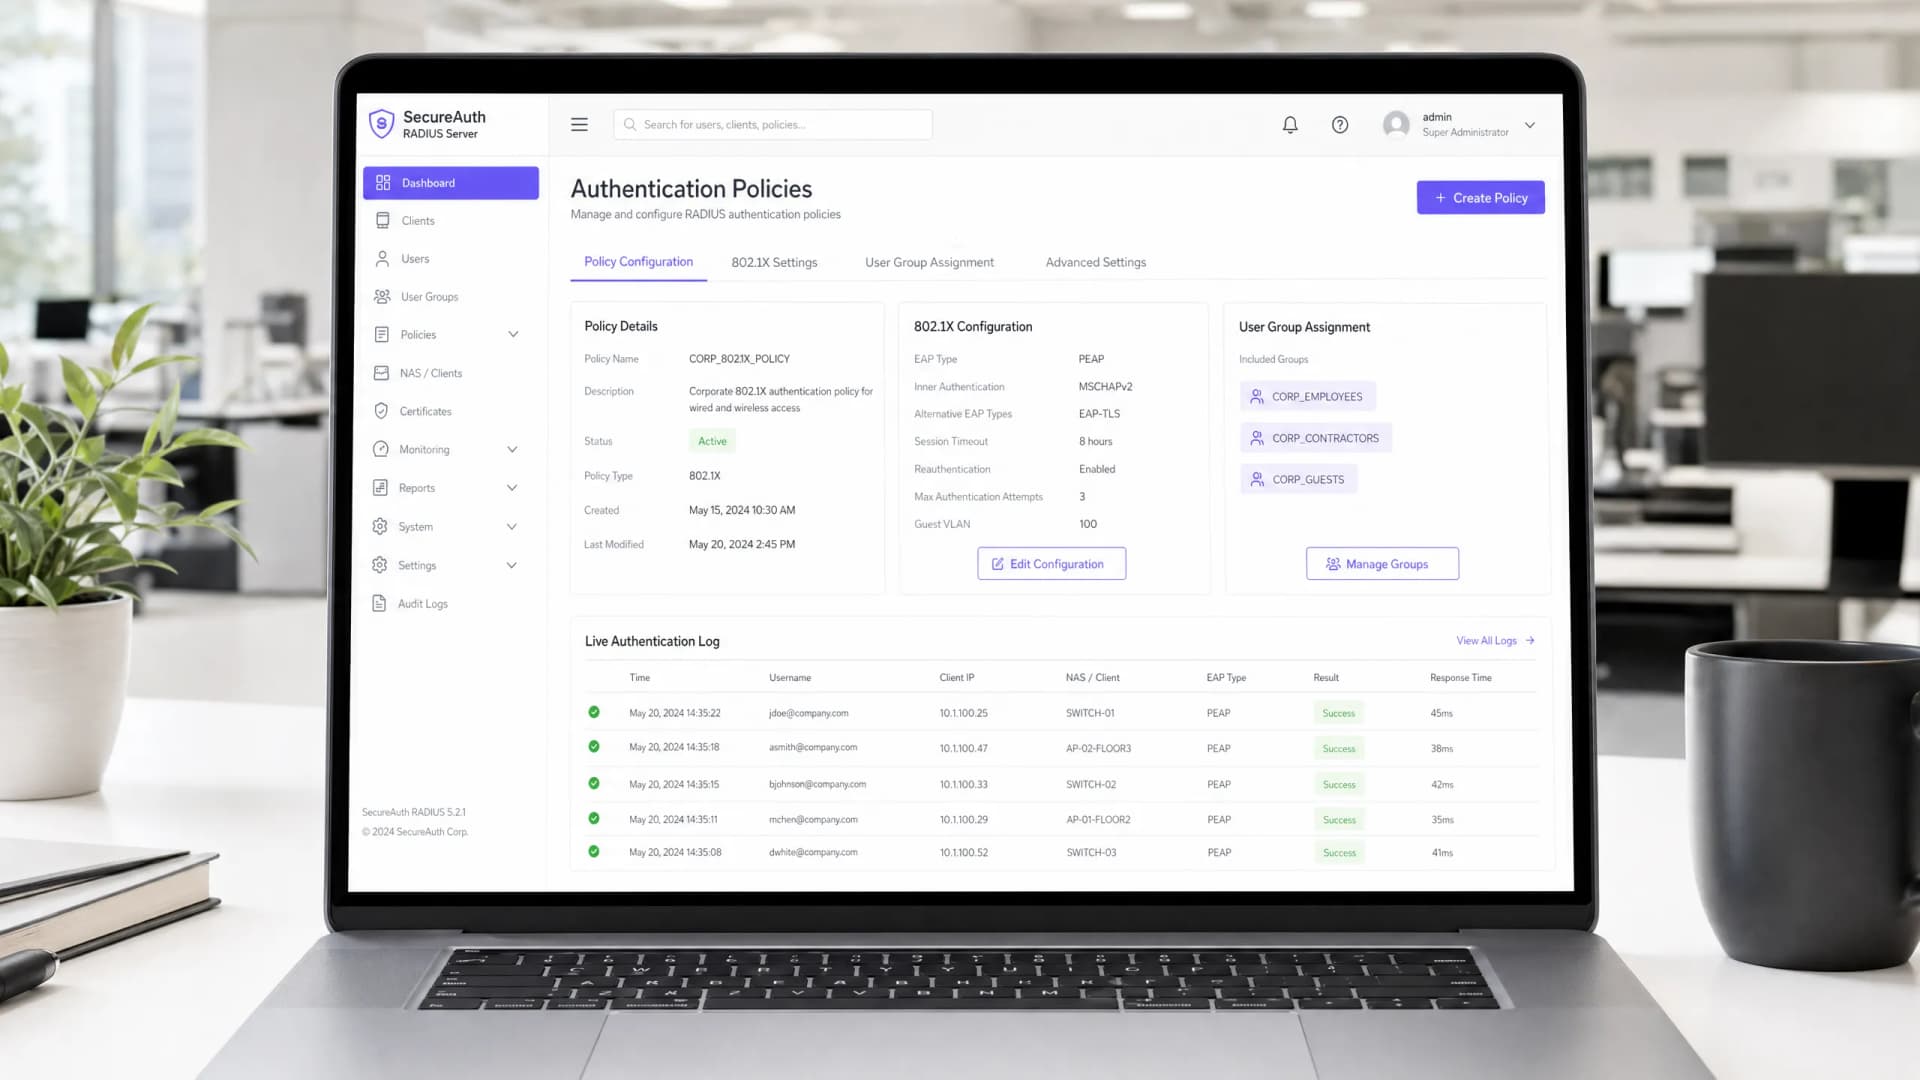
WiFi ऑथेंटिकेशन के लिए RADIUS सर्वर कैसे सेटअप करें: चरण-दर-चरण 802.1X गाइड
एंटरप्राइज़ 802.1X WiFi ऑथेंटिकेशन के लिए FreeRADIUS, Windows Server NPS और Cloud RADIUS कॉन्फ़िगर करें। शेयर्ड सीक्रेट, EAP-TLS सर्टिफिकेट, डायनेमिक VLAN असाइनमेंट और Microsoft Entra ID इंटीग्रेशन को कवर करने वाली चरण-दर-चरण गाइड।
802.1X WiFi प्रमाणीकरण को कैसे कॉन्फ़िगर करें: एक चरण-दर-चरण मार्गदर्शिका
यह तकनीकी मार्गदर्शिका 802.1X एंटरप्राइज़ WiFi प्रमाणीकरण को कॉन्फ़िगर करने के लिए चरण-दर-चरण प्रक्रिया प्रदान करती है। इसमें RADIUS सर्वर सेटअप, प्रमाणपत्र परिनियोजन और अत्यधिक भीड़-भाड़ वाले स्थानों के IT लीडर्स के लिए व्यावहारिक परिनियोजन रणनीतियाँ शामिल हैं।
Eduroam और 802.1X: उच्च शिक्षा के लिए सुरक्षित WiFi प्रमाणीकरण | Purple
उच्च शिक्षा में eduroam 802.1X WiFi को आर्किटेक्ट और सुरक्षित करें। EAP-TLS बनाम PEAP की तुलना करें, RADIUS फेडरेशन और RadSec को कॉन्फ़िगर करें, और गेस्ट नेटवर्क को अलग करें।

PKI क्या है? पब्लिक की इन्फ्रास्ट्रक्चर WiFi सुरक्षा को कैसे सशक्त बनाता है
यह आधिकारिक तकनीकी संदर्भ गाइड पब्लिक की इन्फ्रास्ट्रक्चर (PKI) और हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के स्थानों में एंटरप्राइज WiFi नेटवर्क को सुरक्षित करने में इसकी महत्वपूर्ण भूमिका की व्याख्या करती है। IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए डिज़ाइन की गई, यह सर्टिफिकेट-आधारित प्रमाणीकरण, EAP-TLS के साथ IEEE 802.1X परिनियोजन, और स्केलेबल, अनुपालन कनेक्टिविटी के लिए Purple का प्लेटफ़ॉर्म इन मानकों का कैसे लाभ उठाता है, इस पर व्यावहारिक मार्गदर्शन प्रदान करती है। पाठकों को एक ठोस परिनियोजन रोडमैप, वास्तविक दुनिया के केस स्टडीज और इस बात की स्पष्ट समझ मिलेगी कि PKI साझा-गुप्त WiFi की कमजोरियों को कैसे समाप्त करता है।
सुरक्षित नेटवर्क एक्सेस के लिए यूजर ऑनबोर्डिंग को सुव्यवस्थित करना
यह गाइड IT मैनेजरों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टरों के लिए सुरक्षित नेटवर्क एक्सेस के लिए यूजर ऑनबोर्डिंग को सुव्यवस्थित करने के बारे में एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें पूर्ण ऑथेंटिकेशन स्टैक शामिल है - सेल्फ-सर्विस Captive Portal और आइडेंटिटी फेडरेशन से लेकर IEEE 802.1X, WPA3, RADIUS, और OpenRoaming तक - हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वातावरण के लिए व्यावहारिक परिनियोजन मार्गदर्शन के साथ। यह गाइड GDPR और PCI-DSS अनुपालन आवश्यकताओं, रोल-बेस्ड एक्सेस कंट्रोल और MAC कैशिंग रणनीतियों को संबोधित करती है, जिससे टीमों को सुरक्षा स्थिति से समझौता किए बिना ऑनबोर्डिंग घर्षण और प्रशासनिक ओवरहेड को कम करने में मदद मिलती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
