
एक Probe Request क्या है? यह समझना कि डिवाइस नेटवर्क की खोज कैसे करते हैं
यह तकनीकी संदर्भ गाइड IEEE 802.11 probe requests, सक्रिय बनाम निष्क्रिय स्कैनिंग, और स्थान एनालिटिक्स पर MAC randomisation के प्रभाव का गहन विश्लेषण प्रदान करती है। यह नेटवर्क आर्किटेक्ट्स के लिए उच्च-घनत्व वाले डिप्लॉयमेंट को अनुकूलित करने, probe storms को कम करने, और प्रमाणित पहचान परतों का उपयोग करके सटीक, GDPR-अनुरूप डेटा संग्रह सुनिश्चित करने के लिए व्यावहारिक कार्यान्वयन रणनीतियाँ प्रदान करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: WiFi Analytics Guide →

कार्यकारी सारांश
एंटरप्राइज नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस डायरेक्टर्स के लिए, प्रोब रिक्वेस्ट्स (probe requests) वायरलेस डिवाइस खोज का मूल तंत्र हैं। यह एक Layer 2 मैनेजमेंट फ्रेम है जो यह निर्धारित करता है कि बिना कनेक्टेड डिवाइस Retail, Hospitality, और Transport परिवेशों में एक्सेस पॉइंट्स को कैसे पहचानते हैं और उनसे कैसे कनेक्ट होते हैं। हालांकि, प्रोब-आधारित एनालिटिक्स का परिदृश्य मौलिक रूप से बदल गया है। iOS और Android में MAC एड्रेस रैंडमाइजेशन के सर्वव्यापी कार्यान्वयन के साथ, पूरी तरह से बिना प्रमाणित प्रोब डेटा पर निर्भर रहने वाले विरासत फुटफॉल ट्रैकिंग और ड्वेल टाइम माप अब व्यवहार्य या अनुपालन योग्य नहीं रह गए हैं।
यह गाइड प्रोब रिक्वेस्ट और रिस्पॉन्स चक्र के तकनीकी तंत्र को स्पष्ट करती है, एक्टिव और पैसिव स्कैनिंग के बीच महत्वपूर्ण अंतरों की पड़ताल करती है, और हाई-डेंसिटी डेप्लॉयमेंट्स में प्रोब स्टॉर्म्स के परिचालन प्रभाव का विवरण देती है। इससे भी महत्वपूर्ण बात यह है कि यह हार्डवेयर-आधारित ट्रैकिंग से Guest WiFi और WiFi Analytics प्लेटफॉर्म्स का उपयोग करके प्रमाणित, पहचान-संचालित एनालिटिक्स में संक्रमण के लिए एक रणनीतिक रोडमैप प्रदान करती है, जो मजबूत नेटवर्क प्रदर्शन और व्यावहारिक व्यावसायिक इंटेलिजेंस सुनिश्चित करती है।
Technical Deep-Dive: Discovery का तंत्र
IEEE 802.11 State Machine
इससे पहले कि कोई डिवाइस IP ट्रैफ़िक ट्रांसमिट कर सके, उसे 802.11 कनेक्शन स्टेट मशीन से गुजरना होगा: discovery, प्रमाणीकरण (authentication), और एसोसिएशन। Probe request विशेष रूप से discovery चरण में काम करती है। इसे सबटाइप 4 मैनेजमेंट फ़्रेम के रूप में वर्गीकृत किया गया है, जिसे उपलब्ध Basic Service Sets (BSS) का पता लगाने के लिए क्लाइंट डिवाइस (STA) द्वारा ट्रांसमिट किया जाता है।
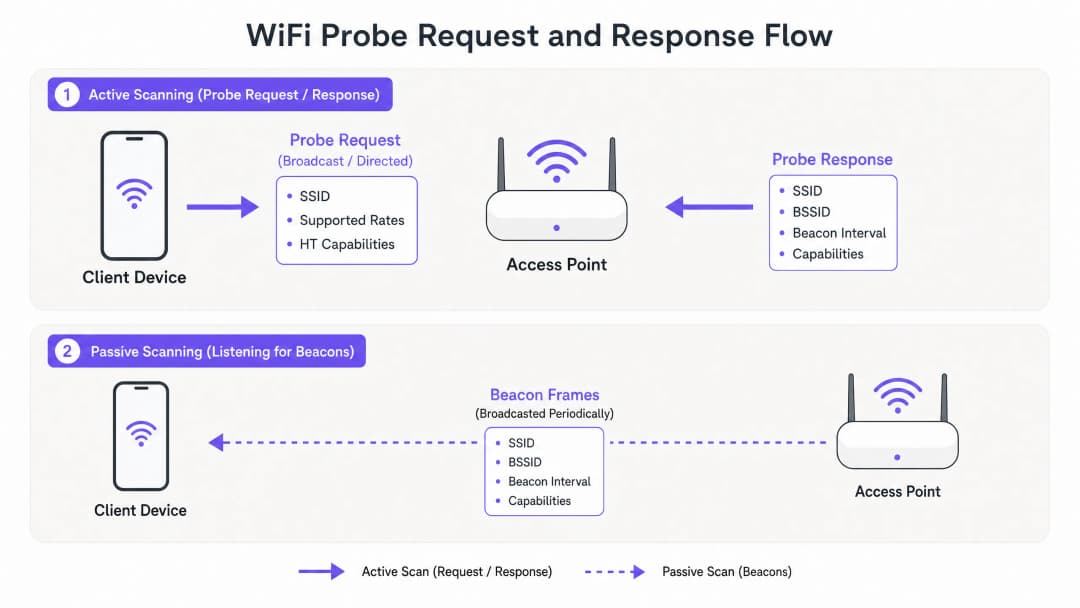
Discovery के दो प्राथमिक तरीके हैं:
- Passive Scanning: क्लाइंट डिवाइस अपने रेडियो को एक विशिष्ट चैनल पर ट्यून करता है और Access Point (AP) द्वारा समय-समय पर (आमतौर पर हर 100ms में) प्रसारित होने वाले Beacon फ़्रेम को सुनता है। यह तरीका बैटरी की बचत करता है लेकिन discovery के रिस्पॉन्स टाइम को बढ़ा देता है।
- Active Scanning: क्लाइंट डिवाइस विभिन्न चैनलों पर सक्रिय रूप से Probe Request फ़्रेम ट्रांसमिट करता है और APs से Probe Response फ़्रेम की प्रतीक्षा करता है। यह discovery को तेज़ करता है लेकिन एयरटाइम और पावर की खपत करता है।
Broadcast बनाम Directed Probe Requests
Active scanning दो अलग-अलग प्रकार की probe requests का उपयोग करती है:
- Broadcast (Wildcard) Probe Request: SSID फ़ील्ड को शून्य (zero length) पर सेट किया जाता है। डिवाइस रेंज के भीतर किसी भी AP को ब्रॉडकास्ट करता है, और एक तरह से पूछता है, "वहाँ कौन-कौन है?" इस फ़्रेम को प्राप्त करने वाले सभी AP, बशर्ते कि वे अपने SSID को छिपाने के लिए कॉन्फ़िगर न किए गए हों, एक Probe Response के साथ उत्तर देंगे।
- Directed Probe Request: SSID फ़ील्ड में एक विशिष्ट नेटवर्क नाम होता है। डिवाइस अपनी Preferred Network List (PNL) से किसी ज्ञात नेटवर्क के लिए क्वेरी कर रहा होता है। केवल वही AP उत्तर देंगे जो उस विशिष्ट SSID को होस्ट कर रहे हैं। छिपे हुए नेटवर्कों से ऑटो-कनेक्ट करने का प्रयास करने वाले डिवाइसों के लिए यह तंत्र बेहद महत्वपूर्ण है।
Probe Request Frame की संरचना
एक मानक probe request फ़्रेम में महत्वपूर्ण Information Elements (IEs) होते हैं जो AP को क्लाइंट की क्षमताओं के बारे में सूचित करते हैं। मुख्य फ़ील्ड्स में शामिल हैं:
- MAC Header: इसमें फ़्रेम नियंत्रण, अवधि, गंतव्य का पता (आमतौर पर ब्रॉडकास्ट पता
ff:ff:ff:ff:ff:ff), सोर्स एड्रेस (क्लाइंट का MAC), और BSSID शामिल होता है। - SSID: लक्षित नेटवर्क का नाम (या ब्रॉडकास्ट के लिए शून्य)।
- Supported Rates: क्लाइंट द्वारा समर्थित बुनियादी और ऑपरेशनल डेटा दरों को परिभाषित करता है (जैसे, लेगेसी 802.11b के लिए 1, 2, 5.5, 11 Mbps, आधुनिक OFDM दरों तक)।
- Extended Supported Rates: क्लाइंट द्वारा समर्थित अतिरिक्त डेटा दरें।
- HT/VHT/HE Capabilities: हाई थ्रूपुट (802.11n), वेरी हाई थ्रूपुट (802.11ac), या हाई एफिशिएंसी (802.11ax/WiFi 6) सुविधाओं के लिए समर्थन को इंगित करता है, जिसमें स्पेशियल स्ट्रीम और चैनल की चौड़ाई शामिल है।
बाद के एसोसिएशन चरण के दौरान इष्टतम कनेक्शन पैरामीटरों पर बातचीत करने के लिए APs के लिए इन क्षमताओं को समझना आवश्यक है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
MAC Randomisation का प्रभाव
ऐतिहासिक रूप से, एक प्रोब अनुरोध में स्रोत का पता डिवाइस का वैश्विक रूप से अद्वितीय, बर्न-इन MAC एड्रेस होता था। इस निरंतरता ने वेन्यू ऑपरेटरों को बिना कनेक्टेड वाले डिवाइसों को ट्रैक करने, ड्वेल टाइम को मापने और केवल प्रोब अनुरोधों को निष्क्रिय रूप से सुनकर फुटफॉल हीटमैप बनाने की अनुमति दी।
हालांकि, लगातार बने रहने वाले आइडेंटिफायर्स के ब्रॉडकास्टिंग से संबंधित गोपनीयता संबंधी चिंताओं के कारण MAC रैंडमाइजेशन को लागू किया गया। iOS 14 और Android 10 में पेश किए गए, आधुनिक ऑपरेटिंग सिस्टम अब प्रोब अनुरोधों को ट्रांसमिट करते समय एक रैंडमाइज्ड, स्थानीय रूप से प्रबंधित MAC एड्रेस जनरेट करते हैं।
बिना ऑथेंटिकेशन वाले ट्रैकिंग का अंत

इसका परिचालन संबंधी प्रभाव गहरा है:
- बढ़ी हुई डिवाइस संख्या: एक अकेला डिवाइस समय के साथ कई रैंडमाइज्ड MAC एड्रेस जनरेट कर सकता है, जो लीगेसी एनालिटिक्स सिस्टम में अद्वितीय विज़िटर मेट्रिक्स को कृत्रिम रूप से बढ़ा देता है।
- टूटा हुआ ड्वेल टाइम: किसी वेन्यू के भीतर किसी डिवाइस की यात्रा को ट्रैक करना असंभव है यदि उसकी पहचान यात्रा के बीच में बदल जाती है।
- दोबारा आने वाले विज़िटर डेटा का नुकसान: बिना किसी स्थायी आइडेंटिफायर के, प्रोब डेटा के माध्यम से नए विज़िटर और दोबारा आने वाले विज़िटर के बीच अंतर करना व्यावहारिक नहीं है।
पहचान-संचालित समाधान
एनालिटिकल सटीकता को बहाल करने के लिए, ट्रैकिंग प्रतिमान को लेयर 2 हार्डवेयर आइडेंटिफायर्स से लेयर 7 ऑथेंटिकेटेड आइडेंटिटीज पर स्थानांतरित होना चाहिए। एक मजबूत Captive Portal या सहज ऑनबोर्डिंग फ़्लो लागू करके (जैसे कैसे एक WiFi असिस्टेंट 2026 में पासवर्ड रहित पहुंच सक्षम बनाता है), वेन्यू एक स्थायी, सहमति वाली पहचान (जैसे, ईमेल, सोशल प्रोफाइल, या लॉयल्टी ID) कैप्चर करते हैं।
एक बार जब कोई यूजर ऑथेंटिकेट हो जाता है, तो Purple प्लेटफॉर्म वर्तमान MAC एड्रेस को (भले ही उस विशिष्ट SSID के लिए रैंडमाइज्ड किया गया हो) यूजर के स्थायी प्रोफाइल के साथ सहसंबद्ध करता है। यह सुनिश्चित करता है कि बाद की यात्राओं और गतिविधियों को ऑथेंटिकेटेड पहचान के विरुद्ध सटीक रूप से ट्रैक किया जाता है, जिससे MAC रैंडमाइजेशन की सीमाएं पूरी तरह से बायपास हो जाती हैं। यह दृष्टिकोण अतिथि संतुष्टि को कैसे सुधारें: अंतिम प्लेबुक में उल्लिखित रणनीतियों को निष्पादित करने के लिए मौलिक है।
इम्प्लीमेंटेशन गाइड: हाई-डेंसिटी के लिए अनुकूलन
स्टेडियम या बड़े रिटेल स्पेस जैसे वातावरण में, हजारों डिवाइसों से प्रोब अनुरोधों की भारी मात्रा नेटवर्क प्रदर्शन को गंभीर रूप से कम कर सकती है। यह घटना, जिसे प्रोब स्टॉर्म के रूप में जाना जाता है, मूल्यवान एयरटाइम की खपत करती है, जिससे वास्तविक डेटा ट्रांसमिशन के लिए कम क्षमता बचती है।
प्रोब स्टॉर्म को कम करना
नेटवर्क आर्किटेक्ट्स को मैनेजमेंट फ़्रेम ओवरहेड को प्रबंधित करने के लिए सक्रिय कॉन्फ़िगरेशन रणनीतियों को लागू करना चाहिए:
- Probe Response Suppression: APs को एक विशिष्ट सीमा (जैसे, -75 dBm) से कम Received Signal Strength Indicator (RSSI) वाले डिवाइसों से ब्रॉडकास्ट प्रोब अनुरोधों को अनदेखा करने के लिए कॉन्फ़िगर करें। यदि कोई डिवाइस विश्वसनीय कनेक्शन स्थापित करने के लिए बहुत दूर है, तो AP को उसकी प्रोब का उत्तर देने में एयरटाइम बर्बाद नहीं करना चाहिए।
- लोअर डेटा रेट्स को अक्षम करें: लीगेसी डेटा रेट्स (जैसे, 1, 2, 5.5, 11 Mbps) को अक्षम करके और न्यूनतम अनिवार्य बेसिक रेट को 12 Mbps या 24 Mbps पर सेट करके, मैनेजमेंट फ्रेम (जो सबसे कम बेसिक रेट पर प्रसारित होते हैं) काफी कम एयरटाइम का उपभोग करते हैं।
- Band Steering: सक्षम क्लाइंट्स को सक्रिय रूप से 5 GHz या 6 GHz बैंड पर निर्देशित करें। 2.4 GHz बैंड में सीमित नॉन-ओवरलैपिंग चैनल होते हैं और यह प्रोब स्टॉर्म से होने वाली भीड़भाड़ के प्रति अत्यधिक संवेदनशील होता है।
- SSID सीमित करें: AP द्वारा प्रसारित प्रत्येक SSID को अपने स्वयं के बीकन फ्रेम और Probe Responses की आवश्यकता होती है। मैनेजमेंट ओवरहेड को कम करने के लिए SSIDs की संख्या न्यूनतम (आदर्श रूप से प्रति AP तीन से अधिक नहीं) तक सीमित रखें।
सुरक्षा और अनुपालन
डायरेक्टेड प्रोब का प्राइवेसी एक्सपोज़र
डायरेक्टेड प्रोब अनुरोध एक अनोखा सुरक्षा जोखिम पैदा करते हैं। चूंकि वे पहले से कनेक्टेड नेटवर्क (PNL) के नामों को ब्रॉडकास्ट करते हैं, इसलिए इन फ्रेमों को कैप्चर करने वाला हमलावर उपयोगकर्ता की गतिविधियों का एक प्रोफ़ाइल बना सकता है (जैसे कि उनके होम नेटवर्क, नियोक्ता, या अक्सर देखे जाने वाले कैफे की पहचान करना)।
इसके अलावा, यह डिवाइस को Evil Twin हमलों के प्रति संवेदनशील बनाता है। एक हमलावर पीड़ित के PNL से एक SSID ब्रॉडकास्ट करने वाला एक दुष्ट AP तैनात कर सकता है। पीड़ित का डिवाइस, अपने डायरेक्टेड प्रोब रिस्पॉन्स में परिचित SSID को पहचानकर, स्वचालित रूप से उस दुष्ट AP से कनेक्ट हो सकता है, जिससे वह ट्रैफ़िक इंटरसेप्शन के जोखिम में आ जाता है।
शमन: WPA3-Enterprise या WPA3-Enhanced Open (OWE) को लागू करने से पोस्ट-एसोसिएशन इंटरसेप्शन का जोखिम कम हो जाता है, लेकिन नेटवर्क स्वच्छता (उपयोगकर्ताओं द्वारा सार्वजनिक नेटवर्क को मैन्युअल रूप से भूल जाना) PNL एक्सपोज़र के खिलाफ प्राथमिक सुरक्षा बनी हुई है।
GDPR और वैध हित (Legitimate Interest)
UK GDPR और EU GDPR के तहत, MAC एड्रेस एकत्र करना - भले ही वे हैश किए गए हों या रैंडमाइज्ड हों - व्यक्तिगत डेटा को प्रोसेस करने के दायरे में आ सकता है यदि इसे किसी व्यक्ति से जोड़ा जा सकता है। प्रोब-आधारित एनालिटिक्स को तैनात करते समय, संगठनों को निम्नलिखित कार्य करने चाहिए:
- एक स्पष्ट कानूनी आधार स्थापित करें (आमतौर पर अनाम फुटफॉल के लिए वैध हित, या लक्षित मार्केटिंग के लिए सहमति)।
- आगंतुकों को यह सूचित करने के लिए प्रमुख साइनेज लगाएं कि WiFi स्कैनिंग सक्रिय है।
- एक स्पष्ट ऑप्ट-आउट तंत्र प्रदान करें।
एक प्रमाणित Guest WiFi मॉडल पर संक्रमण अनुपालन को सरल बनाता है, क्योंकि ऑनबोर्डिंग प्रक्रिया के दौरान स्पष्ट सहमति प्राप्त की जाती है।
ROI और व्यावसायिक प्रभाव
प्रोब अनुरोधों को समझना और प्रबंधित करना केवल एक तकनीकी कार्य नहीं है; यह सीधे तौर पर बॉटम लाइन को प्रभावित करता है।
- नेटवर्क प्रदर्शन: उचित प्रोब स्टॉर्म शमन कनेक्टेड उपयोगकर्ताओं के लिए उच्च थ्रूपुट और कम विलंबता सुनिश्चित करता है, जो सीधे तौर पर मेहमानों की संतुष्टि और परिचालन दक्षता को प्रभावित करता है।* सटीक एनालिटिक्स: त्रुटिपूर्ण प्रोब-आधारित ट्रैकिंग से प्रमाणित पहचान परतों में संक्रमण यह सुनिश्चित करता है कि मार्केटिंग और ऑपरेशंस टीमें विश्वसनीय डेटा के आधार पर निर्णय लें। यह अभियान एट्रिब्यूशन को मापने, वास्तविक फुटफॉल के आधार पर स्टाफिंग स्तरों को अनुकूलित करने, और लक्षित जुड़ाव के माध्यम से राजस्व बढ़ाने के लिए महत्वपूर्ण है।
- जोखिम शमन: मैनेजमेंट फ्रेम्स का सक्रिय प्रबंधन और गोपनीयता नियमों का पालन संगठन को अनुपालन जुर्माने और प्रतिष्ठा के नुकसान से बचाता है।
डिवाइस खोज के तंत्र में महारत हासिल करके, IT लीडर्स ऐसे नेटवर्क डिजाइन कर सकते हैं जो न केवल लचीले और प्रदर्शन करने वाले हों, बल्कि एंटरप्राइज इंटेलिजेंस के लिए मूलभूत संपत्ति के रूप में भी काम करें। स्थान-आधारित ट्रैकिंग के बारे में अधिक जानकारी के लिए, The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained की समीक्षा करें।
मुख्य परिभाषाएं
Probe Request
एक क्लाइंट डिवाइस द्वारा अपने आस-पास उपलब्ध 802.11 नेटवर्क की खोज करने के लिए प्रसारित एक लेयर 2 मैनेजमेंट फ़्रेम।
एक डिवाइस द्वारा प्रमाणित या संबद्ध होने से पहले नेटवर्क की खोज के लिए मौलिक तंत्र।
Probe Response
नेटवर्क क्षमताओं और कॉन्फ़िगरेशन मापदंडों से युक्त, Probe Request के उत्तर में एक Access Point द्वारा प्रसारित एक मैनेजमेंट फ़्रेम।
क्लाइंट को एसोसिएशन प्रक्रिया शुरू करने के लिए आवश्यक जानकारी प्रदान करता है।
MAC Randomisation
एक गोपनीयता विशेषता जहाँ नेटवर्क को स्कैन करते समय एक डिवाइस अपने स्थायी हार्डवेयर एड्रेस के बजाय एक अस्थायी, स्थानीय रूप से प्रशासित MAC एड्रेस उत्पन्न करता है।
अद्वितीय डिवाइस गणना को बढ़ाकर लेगेसी, अप्रमाणित फुटफॉल एनालिटिक्स को गलत बनाता है।
Probe Storm
उच्च-घनत्व वाले वातावरण में एक ऐसी स्थिति जहाँ भारी मात्रा में probe requests और responses उपलब्ध एयरटाइम का एक महत्वपूर्ण प्रतिशत उपभोग करते हैं।
गंभीर नेटवर्क प्रदर्शन में गिरावट का कारण बनता है, जिसके लिए विशिष्ट AP कॉन्फ़िगरेशन शमन की आवश्यकता होती है।
Preferred Network List (PNL)
एक क्लाइंट डिवाइस द्वारा बनाए रखी गई सूची जिसमें उन नेटवर्कों के SSIDs शामिल होते हैं जिनसे वह पहले कनेक्ट हो चुका है।
डिवाइस इन SSIDs को Directed Probe Requests में प्रसारित करते हैं, जिससे संभावित गोपनीयता और सुरक्षा जोखिम पैदा होते हैं।
RSSI (Received Signal Strength Indicator)
प्राप्त रेडियो सिग्नल में मौजूद शक्ति का एक माप।
दूर के उपकरणों से आने वाले अनुरोधों को फ़िल्टर करने के लिए Probe Response Suppression में उपयोग किया जाता है।
Management Frame
क्लाइंट और APs के बीच संचार स्थापित करने और बनाए रखने के लिए उपयोग किए जाने वाले 802.11 फ़्रेम (जैसे, बीकन, प्रोब, ऑथेंटिकेशन फ़्रेम)।
डेटा फ़्रेम के विपरीत, ये नेटवर्क नियंत्रण जानकारी ले जाते हैं और एयरटाइम को संरक्षित करने के लिए इनका सावधानीपूर्वक प्रबंधन किया जाना चाहिए।
Band Steering
AP द्वारा उपयोग की जाने वाली एक तकनीक जिससे डुअल-बैंड क्लाइंट्स को 2.4 GHz के बजाय कम भीड़भाड़ वाले 5 GHz या 6 GHz बैंड से कनेक्ट होने के लिए प्रोत्साहित किया जाता है।
लेगेसी बैंड पर probe storms के प्रभाव को कम करने के लिए एक प्रमुख रणनीति।
हल किए गए उदाहरण
एक 400-स्टोर वाली रिटेल चेन व्यस्त सप्ताहांत घंटों के दौरान गंभीर WiFi प्रदर्शन में गिरावट का अनुभव कर रही है। IT डैशबोर्ड 2.4 GHz बैंड पर उच्च चैनल उपयोग दिखाता है, लेकिन डेटा थ्रूपुट कम है। नेटवर्क आर्किटेक्ट को इसका समाधान कैसे करना चाहिए?
- probe storm की उपस्थिति की पुष्टि करने के लिए एक पैकेट कैप्चर करें। 2. Probe Response Suppression लागू करें, APs को -75 dBm से कमजोर RSSI वाले probe requests को अनदेखा करने के लिए कॉन्फ़िगर करें। 3. लेगेसी 802.11b डेटा दरों (1, 2, 5.5, 11 Mbps) को अक्षम करें ताकि मैनेजमेंट फ़्रेम को उच्च गति पर संचारित करने के लिए मजबूर किया जा सके, जिससे कम एयरटाइम खर्च हो। 4. डुअल-बैंड क्लाइंट्स को 5 GHz पर धकेलने के लिए आक्रामक बैंड स्टीयरिंग सक्षम करें।
एक बड़े सम्मेलन केंद्र के मार्केटिंग निदेशक की रिपोर्ट है कि उनका फुटफॉल एनालिटिक्स डैशबोर्ड 50,000 अद्वितीय विज़िटर दिखाता है, लेकिन टिकटों की बिक्री केवल 15,000 उपस्थित लोगों को दर्शाती है। इस विसंगति का क्या कारण है और इसे कैसे हल किया जा सकता है?
यह विसंगति MAC address randomisation के कारण होती है। अनकनेक्टेड डिवाइस रोटेटिंग MAC एड्रेस के साथ probe requests प्रसारित कर रहे हैं, जिससे लेगेसी एनालिटिक्स प्लेटफ़ॉर्म एकल डिवाइस को कई बार गिन रहा है। इसका समाधान एक प्रमाणित गेस्ट WiFi पोर्टल तैनात करना है। उपयोगकर्ताओं को लॉग इन करने की आवश्यकता (जैसे, ईमेल या सोशल SSO के माध्यम से) करके, स्थल एनालिटिक्स को एक रोटेटिंग हार्डवेयर पहचानकर्ता के बजाय एक स्थायी पहचान से जोड़ता है।
अभ्यास प्रश्न
Q1. आप 50,000 सीटों वाले स्टेडियम के लिए WiFi नेटवर्क डिजाइन कर रहे हैं। एक टेस्ट इवेंट के दौरान, आप 2.4 GHz पर 60% चैनल उपयोग देखते हैं, लेकिन वास्तविक डेटा ट्रैफिक बहुत कम है। कौन सा कॉन्फ़िगरेशन परिवर्तन सबसे तत्काल सकारात्मक प्रभाव डालेगा?
संकेत: इस बात पर विचार करें कि मैनेजमेंट फ्रेम कैसे ट्रांसमिट होते हैं और एयरटाइम पर उनके प्रभाव को कैसे कम किया जाए।
मॉडल उत्तर देखें
सबसे कम अनिवार्य बेसिक डेटा रेट (1, 2, 5.5, 11 Mbps) को अक्षम करें और -75 dBm से कमजोर RSSI वाले क्लाइंट के लिए प्रोब रिस्पॉन्स सप्रेशन लागू करें। यह मैनेजमेंट फ्रेम को तेजी से ट्रांसमिट करने के लिए मजबूर करता है (जिससे कम एयरटाइम खर्च होता है) और AP को उन डिवाइसों को जवाब देने से रोकता है जो सुरक्षित रूप से कनेक्ट होने के लिए बहुत दूर हैं।
Q2. एक क्लाइंट 'घर्षण-रहित एनालिटिक्स' की इच्छा का हवाला देते हुए, एक ऐसी फुटफॉल ट्रैकिंग समाधान का अनुरोध करता है जिसमें उपयोगकर्ताओं को WiFi से कनेक्ट करने की आवश्यकता न हो। आप उन्हें क्या सलाह देंगे?
संकेत: आधुनिक मोबाइल OS सुरक्षा सुविधाओं और Layer 2 ट्रैकिंग की सीमाओं को ध्यान में रखें।
मॉडल उत्तर देखें
क्लाइंट को सलाह दें कि iOS 14+ और Android 10+ में MAC एड्रेस रैंडमाइजेशन के कारण बिना ऑथेंटिकेशन वाला, प्रोब-आधारित फुटफॉल ट्रैकिंग अब विश्वसनीय नहीं रह गया है। बिना कनेक्टेड डिवाइस कई अनूठे विजिटर के रूप में दिखाई देंगे, जिससे डेटा अत्यधिक बढ़ जाएगा। अनुशंसित आर्किटेक्चर यह है कि लगातार Layer 7 पहचान प्राप्त करने के लिए एक सहज, ऑथेंटिकेटेड गेस्ट WiFi पोर्टल तैनात किया जाए, जिससे सटीक डेटा और GDPR अनुपालन सुनिश्चित हो सके।
Q3. एक कार्यकारी अधिकारी अपने पसंदीदा नेटवर्क सूचियों (PNL) को प्रसारित करने वाले डिवाइसों के सुरक्षा प्रभावों को लेकर चिंतित है। वह विशिष्ट अटैक वेक्टर कौन सा है जिसके बारे में वे चिंतित हैं, और इसे कैसे निष्पादित किया जाता है?
संकेत: विचार करें कि हमलावर डायरेक्टेड प्रोब रिक्वेस्ट में मौजूद जानकारी का उपयोग कैसे कर सकता है।
मॉडल उत्तर देखें
कार्यकारी अधिकारी Evil Twin हमले को लेकर चिंतित हैं। एक हमलावर डिवाइस के PNL से एक SSID युक्त डायरेक्टेड प्रोब रिक्वेस्ट को कैप्चर करता है। इसके बाद हमलावर ठीक उसी SSID को ब्रॉडकास्ट करने वाला एक अनधिकृत एक्सेस पॉइंट स्थापित करता है। चूंकि डिवाइस नेटवर्क नाम पर भरोसा करता है, इसलिए यह स्वचालित रूप से उस अनधिकृत AP से जुड़ सकता है, जिससे हमलावर को ट्रैकिंग रोकने या मैन-इन-द-मिडल हमलों को शुरू करने की अनुमति मिलती है।
अक्सर पूछे जाने वाले प्रश्न
What is the difference between active scanning and passive scanning in WiFi networks?
In active scanning, a client device actively transmits Probe Request management frames across radio channels and waits for nearby access points to reply with Probe Response frames. In passive scanning, the client transmits no radio energy at all; it merely listens across each channel for periodic Beacon frames broadcast by APs (typically sent every 102.4 ms). Active scanning accelerates network discovery but consumes radio airtime and battery life, while passive scanning conserves airtime but takes longer to discover candidate APs.
What causes a WiFi probe storm and how does it degrade network performance?
A probe storm occurs in high-density environments when hundreds or thousands of unassociated client devices scan the airwaves simultaneously. Because management frames like probe requests and probe responses are transmitted at the lowest mandatory basic data rate (such as 1 Mbps in legacy 802.11b networks), each frame occupies disproportionate channel airtime. When multiplied across thousands of devices and multiple SSIDs, management frame contention saturates channel capacity, causing packet loss, high latency, and dropped throughput for associated user traffic.
Why do directed probe requests pose a security and privacy risk?
Directed probe requests contain explicit network names (SSIDs) from the client's Preferred Network List (PNL) of previously joined networks. Because 802.11 management frames are transmitted in cleartext, eavesdroppers can capture these frames to profile a user's location history (such as identifying their home network, workplace, or frequent retail visits). Attackers can also set up rogue Evil Twin APs broadcasting a matching SSID to trick the device into automatically connecting, exposing user traffic to man-in-the-middle inspection.
How does MAC randomisation affect visitor analytics and venue footfall tracking?
Modern mobile operating systems generate pseudo-random MAC addresses when transmitting probe frames, changing the hardware identifier over time or per SSID. As a result, unauthenticated Layer 2 sniffer systems overcount unique visitors by 300% to 500% and cannot track continuous dwell time or repeat customer loyalty. Venues overcome this by transitioning to Layer 7 authenticated identity resolution via Purple captive portals and Passpoint profiles, tying visits to consented user profiles rather than volatile physical MAC addresses.
How does 6 GHz network discovery differ from 2.4 GHz and 5 GHz in WiFi 6E and WiFi 7?
The 6 GHz band contains up to 59 twenty-megahertz channels, making brute-force active probing across all channels inefficient. IEEE 802.11ax restricts active broadcast probing to 15 Preferred Scanning Channels (PSC) spaced 80 MHz apart (channels 5, 21, 37, etc.). Additionally, clients discover 6 GHz BSSIDs out-of-band by reading the Reduced Neighbor Report (RNR) information element embedded in the 2.4 GHz and 5 GHz beacons of multi-band enterprise APs.
इस श्रृंखला में आगे पढ़ें
चिड़ियाघर और थीम पार्क WiFi: अत्यधिक भीड़भाड़ वाले स्थानों के लिए कनेक्टिविटी गाइड
यह गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स को चिड़ियाघरों और थीम पार्कों में उच्च प्रदर्शन वाले WiFi को तैनात करने के लिए एक व्यापक ढांचा प्रदान करती है। इसमें आउटडोर RF प्लानिंग, कैप्टिव पोर्टल परिनियोजन, परिवार-सुरक्षित कंटेंट फ़िल्टरिंग, और कनेक्टिविटी को व्यावहारिक परिचालन एनालिटिक्स में बदलने की रणनीतियाँ शामिल हैं।
Retail WiFi: इन-स्टोर WiFi बिक्री, वफादारी और फुटफॉल को कैसे बढ़ाता है
यह आधिकारिक तकनीकी संदर्भ गाइड विवरण देती है कि कैसे एंटरप्राइज़ IT और संचालन टीमें रिटेल WiFi को एक रणनीतिक व्यावसायिक संपत्ति के रूप में तैनात कर सकती हैं। इसमें फर्स्ट-पार्टी डेटा कैप्चर, फुटफॉल एनालिटिक्स और सुरक्षित, हाई-डेंसिटी नेटवर्क आर्किटेक्चर के माध्यम से बुनियादी कनेक्टिविटी से राजस्व-उत्पन्न करने वाले बुनियादी ढांचे में बदलाव को शामिल किया गया है।
रिटेल WiFi: ट्रैफ़िक एनालिटिक्स से लेकर व्यक्तिगत इन-स्टोर अनुभवों तक
यह तकनीकी संदर्भ गाइड रिटेल वातावरण में पारंपरिक गेस्ट WiFi से इंटेलिजेंट एज प्लेटफॉर्म में आर्किटेक्चरल बदलाव का विवरण देती है। यह IT लीडर्स को पहचान-संचालित नेटवर्क तैनात करने, CRM सिस्टम के साथ एनालिटिक्स को एकीकृत करने और व्यक्तिगत इन-स्टोर अनुभवों के माध्यम से मापने योग्य ROI प्राप्त करने पर व्यावहारिक मार्गदर्शन प्रदान करती है। RF डिज़ाइन और कैप्टिव पोर्टल अनुकूलन से लेकर क्लाइंटेलिंग एकीकरण और GDPR अनुपालन तक, यह गाइड संपूर्ण एंड-टू-एंड परिनियोजन जीवनचक्र को कवर करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।