
Probe Request म्हणजे काय? डिव्हाइसेस नेटवर्कचा शोध कसा घेतात हे समजून घेणे
हे तांत्रिक संदर्भ मार्गदर्शक IEEE 802.11 probe requests, ऍक्टिव्ह विरुद्ध पॅसिव्ह स्कॅनिंग आणि ठिकाणच्या ॲनालिटिक्सवर MAC randomisation च्या प्रभावाचा सखोल अभ्यास प्रदान करते. हे नेटवर्क आर्किटेक्ट्सना उच्च - घनतेच्या तैनाती ऑप्टिमाइझ करण्यासाठी, probe storms कमी करण्यासाठी आणि ऑथेंटिकेटेड आयडेंटिटी लेयर्सचा वापर करून अचूक, GDPR - सुसंगत डेटा संकलन सुनिश्चित करण्यासाठी ठोस अंमलबजावणी धोरणे देते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: WiFi Analytics मार्गदर्शक →

मुख्य सारांश
एंटरप्राइझ नेटवर्क आर्किटेक्ट्स आणि व्हेन्यू ऑपरेशन्स डायरेक्टर्ससाठी, प्रोब रिक्वेस्ट (probe request) ही वायरलेस डिव्हाइस शोधण्याची मूलभूत यंत्रणा आहे. ही एक Layer 2 मॅनेजमेंट फ्रेम आहे जी Retail, Hospitality, आणि Transport वातावरणात न जोडलेली डिव्हाइसेस ऍक्सेस पॉइंट्स कसे ओळखतात आणि त्यांच्याशी कशी कनेक्ट होतात हे ठरवते. तथापि, प्रोब-आधारित विश्लेषणाचे (analytics) लँडस्केप पूर्णपणे बदलले आहे. iOS आणि Android मध्ये MAC ऍड्रेस रँडमायझेशनच्या सर्वव्यापी अंमलबजावणीमुळे, केवळ अनऑथेंटिकेटेड प्रोब डेटावर अवलंबून असणारे जुने फूटफॉल ट्रॅकिंग आणि ड्वेल टाइम मोजमाप आता व्यवहार्य किंवा सुसंगत राहिलेले नाहीत.
हे मार्गदर्शक प्रोब रिक्वेस्ट आणि रिस्पॉन्स सायकलच्या तांत्रिक यंत्रणेचे स्पष्टीकरण देते, ऍक्टिव्ह आणि पॅसिव्ह स्कॅनिंगमधील महत्त्वपूर्ण फरक शोधते, आणि हाय-डेन्सिटी डिप्लॉयमेंट्समध्ये प्रोब स्टॉर्म्सच्या ऑपरेशनल प्रभावाचा तपशील देते. सर्वात महत्त्वाचे म्हणजे, हे हार्डवेअर-आधारित ट्रॅकिंगकडून Guest WiFi आणि WiFi Analytics प्लॅटफॉर्मचा वापर करून ऑथेंटिकेटेड, ओळख-चालित विश्लेषणाकडे जाण्यासाठी एक धोरणात्मक रोडमॅप प्रदान करते, ज्यामुळे मजबूत नेटवर्क कार्यप्रदर्शन आणि कृतीयोग्य व्यावसायिक बुद्धिमत्ता (business intelligence) सुनिश्चित होते.
तांत्रिक सखोल विश्लेषण: डिस्कव्हरीची यंत्रणा
IEEE 802.11 स्टेट मशीन
डिव्हाइस IP ट्रॅफिक ट्रान्समिट करण्यापूर्वी, ते 802.11 कनेक्शन स्टेट मशीनमधून जाणे आवश्यक आहे: डिस्कव्हरी, ऑथेंटिकेशन आणि असोसिएशन. प्रोब रिक्वेस्ट विशेषतः डिस्कव्हरी टप्प्यात कार्य करते. हे सबटाईप 4 मॅनेजमेंट फ्रेम म्हणून वर्गीकृत आहे, जे उपलब्ध Basic Service Sets (BSS) शोधण्यासाठी क्लायंट डिव्हाइस (STA) द्वारे ट्रान्समिट केले जाते.
डिस्कव्हरीच्या दोन प्राथमिक पद्धती आहेत:
- पॅसिव्ह स्कॅनिंग: क्लायंट डिव्हाइस त्याचे रेडिओ एका विशिष्ट चॅनेलवर ट्यून करते आणि Access Point (AP) द्वारे ठराविक कालावधीने (साधारणपणे दर 100ms ला) ब्रॉडकास्ट केलेल्या बीकन फ्रेम्स ऐकते. ही पद्धत बॅटरीचे आयुष्य वाचवते परंतु डिस्कव्हरीचा विलंब वाढवते.
- अॅक्टिव्ह स्कॅनिंग: क्लायंट डिव्हाइस विविध चॅनेलवर प्रोब रिक्वेस्ट फ्रेम्स सक्रियपणे ट्रान्समिट करते आणि APs कडून प्रोब रिस्पॉन्स फ्रेम्सची प्रतीक्षा करते. हे डिस्कव्हरीला गती देते परंतु एअरटाइम आणि पॉवर वापरते.
ब्रॉडकास्ट विरुद्ध डायरेक्टेड प्रोब रिक्वेस्ट्स
अॅक्टिव्ह स्कॅनिंग दोन वेगळ्या प्रकारच्या प्रोब रिक्वेस्ट्सचा वापर करते:
- ब्रॉडकास्ट (वाइल्डकार्ड) प्रोब रिक्वेस्ट: Service Set Identifier (SSID) फील्ड नॅश (शून्य लांबी) वर सेट केले जाते. डिव्हाइस रेंजमधील कोणत्याही AP ला ब्रॉडकास्ट करते, आणि विचारते, "तिथे कोण आहे?" ही फ्रेम प्राप्त करणारे सर्व APs, जर ते त्यांचे SSID लपवण्यासाठी कॉन्फिगर केलेले नसतील, तर प्रोब रिस्पॉन्ससह उत्तर देतील.
- डायरेक्टेड प्रोब रिक्वेस्ट: SSID फील्डमध्ये विशिष्ट नेटवर्क नाव असते. डिव्हाइस त्याच्या Preferred Network List (PNL) मधील ज्ञात नेटवर्क शोधत असते. केवळ ते विशिष्ट SSID होस्ट करणारे APs प्रतिसाद देतील. लपविलेल्या नेटवर्कशी ऑटो-कनेक्ट करण्याचा प्रयत्न करणाऱ्या डिव्हाइसेससाठी ही यंत्रणा अत्यंत महत्त्वाची आहे.
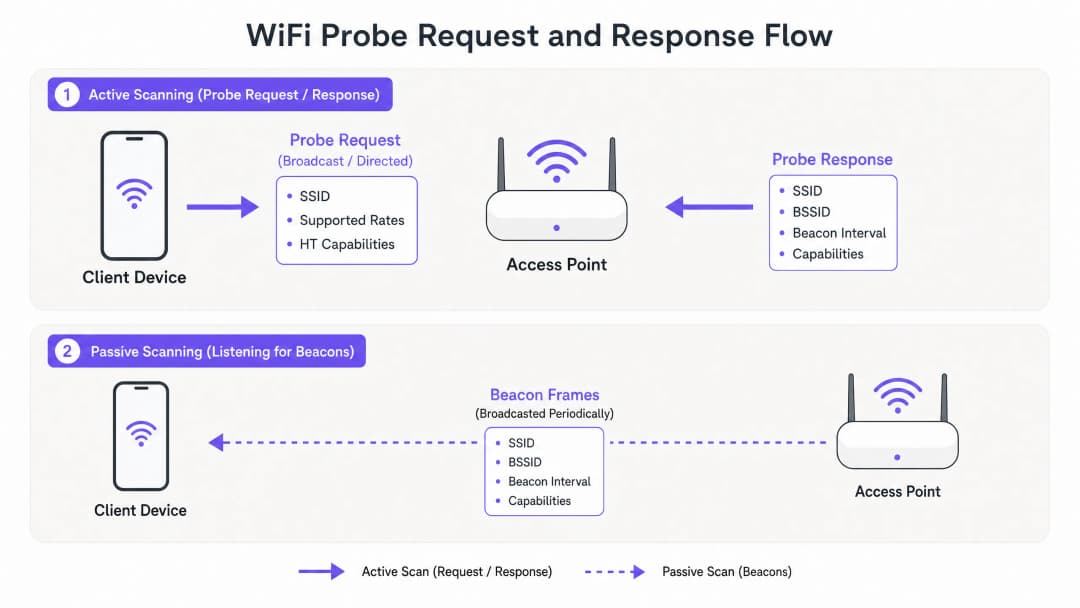
प्रोब रिक्वेस्ट फ्रेमची रचना
मानक प्रोब रिक्वेस्ट फ्रेममध्ये महत्त्वपूर्ण इन्फॉर्मेशन एलिमेंट्स (IEs) असतात जे AP ला क्लायंटच्या क्षमतेबद्दल माहिती देतात. मुख्य फील्ड्समध्ये समाविष्ट आहे:
- MAC हेडर: यामध्ये फ्रेम कंट्रोल, ड्युरेशन, डेस्टिनेशन ॲड्रेस (सामान्यतः ब्रॉडकास्ट ॲड्रेस
ff:ff:ff:ff:ff:ff), सोर्स ॲड्रेस (क्लायंटचा MAC) आणि BSSID समाविष्ट असते. - SSID: लक्ष्यित नेटवर्कचे नाव (किंवा ब्रॉडकास्टसाठी शून्य).
- सपोर्टेड रेट्स: क्लायंटद्वारे समर्थित बेसिक आणि ऑपरेशनल डेटा रेट्स परिभाषित करते (उदा. जुन्या 802.11b साठी 1, 2, 5.5, 11 Mbps, आधुनिक OFDM रेट्सपर्यंत).
- एक्स्टेंडेड सपोर्टेड रेट्स: क्लायंटद्वारे समर्थित अतिरिक्त डेटा रेट्स.
- HT/VHT/HE क्षमता: हाय थ्रुपुट (802.11n), व्हेरी हाय थ्रुपुट (802.11ac), किंवा हाय एफिशियन्सी (802.11ax/WiFi 6) वैशिष्ट्यांसाठी समर्थन दर्शवते, ज्यामध्ये स्पेशल स्ट्रीम्स आणि चॅनेल विड्थ समाविष्ट आहे.
पुढील असोसिएशन टप्प्यादरम्यान इष्टतम कनेक्शन पॅरामीटर्सवर वाटाघाटी करण्यासाठी APs साठी या क्षमता समजून घेणे आवश्यक आहे.
MAC रँडमायझेशनचा प्रभाव
ऐतिहासिकदृष्ट्या, probe request मधील सोर्स ॲड्रेस हा डिव्हाइसचा जागतिक स्तरावर युनिक असलेला, बर्न-इन झालेला MAC ॲड्रेस असायचा. या सातत्यामुळे वेन्यू ऑपरेटर्सना कनेक्ट नसलेल्या डिव्हाइसेसचा मागोवा घेणे, ड्वेल टाईम मोजणे आणि केवळ निष्क्रियपणे probe requests ऐकून फूटफॉल हीटमॅप तयार करणे सोपे जात असे.
तथापि, सातत्यपूर्ण आयडेंटिफायर्स ब्रॉडकास्ट करण्याबाबतच्या प्रायव्हसीच्या चिंतांमुळे MAC randomisation लागू करण्यात आले. iOS 14 आणि Android 10 मध्ये सुरू झालेल्या आधुनिक ऑपरेटिंग सिस्टम्स आता probe requests ट्रान्समिट करताना यादृच्छिक (randomised), स्थानिक पातळीवर व्यवस्थापित केलेला MAC ॲड्रेस जनरेट करतात.
अनऑथेंटिकेटेड ट्रॅकिंगचा अंत

याचा कार्यात्मक प्रभाव खूप मोठा आहे:
- वाढलेली डिव्हाइस संख्या: एकच डिव्हाइस कालांतराने अनेक randomised MAC ॲड्रेसेस जनरेट करू शकते, ज्यामुळे जुन्या ॲनालिटिक्स सिस्टम्समध्ये युनिक व्हिजिटर्सच्या संख्येत कृत्रिम वाढ दिसते.
- खंडित ड्वेल टाईम: जर एखाद्या डिव्हाइसचा आयडेंटिफायर भेटीच्या दरम्यानच बदलला, तर वेन्यूमध्ये त्याच्या प्रवासाचा मागोवा घेणे अशक्य होते.
- पुन्हा भेट देणाऱ्या व्हिजिटर्सच्या डेटाचे नुकसान: सातत्यपूर्ण आयडेंटिफायर नसल्यास, probe डेटाद्वारे नवीन व्हिजिटर आणि पुन्हा भेट देणारा व्हिजिटर यामधील फरक ओळखणे अशक्य होते.
ओळख-आधारित सोल्यूशन्स
ॲनालिटिकल अचूकता पुनर्संचयित करण्यासाठी, ट्रॅकिंगचे स्वरूप Layer 2 हार्डवेअर आयडेंटिफायर्सवरून Layer 7 ऑथेंटिकेटेड ओळखींमध्ये बदलणे आवश्यक आहे. एक मजबूत Captive Portal किंवा अखंड ऑनबोर्डिंग फ्लो (जसे की 2026 मध्ये WiFi असिस्टंट पासवर्डशिवाय कशा प्रकारे ॲक्सेस सक्षम करतो) लागू करून, वेन्यू मालक एक सातत्यपूर्ण, संमती असलेली ओळख (उदा. ईमेल, सोशल प्रोफाईल किंवा लॉयल्टी ID) कॅप्चर करू शकतात.
एकदा युझर ऑथेंटिकेट झाला की, Purple प्लॅटफॉर्म सध्याच्या MAC ॲड्रेसचा (त्या विशिष्ट SSID साठी तो randomised असला तरीही) युझरच्या कायमस्वरूपी प्रोफाईलशी संबंध जोडतो. यामुळे पुढील भेटी आणि ॲक्टिव्हिटींचा ऑथेंटिकेटेड ओळखीनुसार अचूक मागोवा घेतला जातो, ज्यामुळे MAC randomisation च्या मर्यादांवर पूर्णपणे मात करता येते. गेस्ट सॅटिस्फॅक्शन कसे सुधारावे: अल्टिमेट प्लेबुक मध्ये नमूद केलेल्या धोरणांची अंमलबजावणी करण्यासाठी हा दृष्टिकोन अत्यंत महत्त्वाचा आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शिका: हाय-डेन्सिटीसाठी ऑप्टिमायझेशन
स्टेडियम किंवा मोठ्या रिटेल स्पेस सारख्या वातावरणात, हजारो डिव्हाइसेसकडून येणाऱ्या probe requests च्या प्रचंड संख्येमुळे नेटवर्कच्या परफॉर्मन्सवर गंभीर परिणाम होऊ शकतो. या प्रकाराला Probe Storm असे म्हटले जाते, जे नेटवर्कमधील मौल्यवान एअरटाईम वापरून घेते, ज्यामुळे प्रत्यक्ष डेटा ट्रान्समिशनसाठी कमी क्षमता शिल्लक राहते.
Probe Storms कमी करणे
नेटवर्क आर्किटेक्ट्सनी मॅनेजमेंट फ्रेम ओव्हरहेड व्यवस्थापित करण्यासाठी प्रोॲक्टिव्ह कॉन्फिगरेशन धोरणे राबवणे आवश्यक आहे:
- Probe Response Suppression: APs अशा प्रकारे कॉन्फिगर करा की ते विशिष्ट मर्यादेपेक्षा (उदा. -75 dBm) कमी Received Signal Strength Indicator (RSSI) असलेल्या डिव्हाइसेसकडून येणाऱ्या ब्रॉडकास्ट प्रोब विनंत्यांकडे दुर्लक्ष करतील. जर एखादे डिव्हाइस विश्वसनीय कनेक्शन स्थापित करण्यासाठी खूप लांब असेल, तर AP ने त्याच्या प्रोब्सना प्रतिसाद देऊन एअरटाइम वाया घालवू नये.
- काढून टाका लोअर डेटा रेट्स: जुने डेटा रेट्स (उदा. 1, 2, 5.5, 11 Mbps) अक्षम करून आणि किमान अनिवार्य बेसिक रेट 12 Mbps किंवा 24 Mbps वर सेट करून, मॅनेजमेंट फ्रेम्स (ज्या सर्वात कमी बेसिक रेटवर ट्रान्समिट होतात) लक्षणीयरीत्या कमी एअरटाइम वापरतात.
- Band Steering: सक्षम क्लायंट्सना 5 GHz किंवा 6 GHz बँडवर सक्रियपणे निर्देशित करा. 2.4 GHz बँडमध्ये मर्यादित नॉन-ओव्हरलॅपिंग चॅनेल्स असतात आणि प्रोब स्टॉर्म्समुळे येथे गर्दी होण्याची दाट शक्यता असते.
- SSID ची संख्या मर्यादित करा: AP द्वारे ब्रॉडकास्ट केल्या जाणाऱ्या प्रत्येक SSID ला स्वतःच्या बीकन फ्रेम्स आणि Probe Responses च्या सेटची आवश्यकता असते. मॅनेजमेंट ओव्हरहेड कमी करण्यासाठी SSID ची संख्या किमान ठेवा (आदर्शपणे प्रति AP तीनपेक्षा जास्त नसावी).
सुरक्षा आणि अनुपालन (Security and Compliance)
निर्देशित प्रोब्सचे गोपनीयता धोके (Privacy Exposure of Directed Probes)
निर्देशित प्रोब विनंत्या (Directed probe requests) एक अनोखा सुरक्षा जोखीम निर्माण करतात. कारण त्या पूर्वी कनेक्ट केलेल्या नेटवर्कची नावे (PNL) ब्रॉडकास्ट करतात, त्यामुळे या फ्रेम्स कॅप्चर करणारा एखादा आक्रमणकर्ता वापरकर्त्याच्या क्रियाकलापांचे प्रोफाइल तयार करू शकतो (जसे की त्यांचे होम नेटवर्क, नियोक्ता किंवा वारंवार भेट देणारे कॅफे ओळखणे).
याव्यतिरिक्त, यामुळे डिव्हाइस Evil Twin हल्ल्यांच्या छायेत येते. एखादा आक्रमणकर्ता पीडित व्यक्तीच्या PNL मधील SSID ब्रॉडकास्ट करणारा रोग (rogue) AP तैनात करू शकतो. पीडित व्यक्तीचे डिव्हाइस, त्याच्या निर्देशित प्रोब प्रतिसादात परिचित SSID ओळखून, त्या रोग AP शी स्वयंचलितपणे कनेक्ट होऊ शकते, ज्यामुळे ट्रॅफिक इंटरसेप्शनचा धोका निर्माण होतो.
निवारण: WPA3-Enterprise किंवा WPA3-Enhanced Open (OWE) लागू केल्याने असोसिएशन-नंतरच्या इंटरसेप्शनचा धोका कमी होतो, परंतु नेटवर्क हायजीन (वापरकर्त्यांनी मॅन्युअली सार्वजनिक नेटवर्क्स विसरणे) हा PNL उघड होण्याविरुद्धचा प्राथमिक बचाव राहतो.
GDPR आणि कायदेशीर हित (Legitimate Interest)
UK GDPR आणि EU GDPR अंतर्गत, MAC ॲड्रेस गोळा करणे - अगदी हॅश किंवा रँडमाइज केलेले असले तरीही - जर ते एखाद्या व्यक्तीशी जोडले जाऊ शकत असेल, तर तो वैयक्तिक डेटावर प्रक्रिया करण्याचा भाग मानला जाऊ शकतो. प्रोब-आधारित ॲनालिटिक्स तैनात करताना, संस्थांनी खालील गोष्टी करणे आवश्यक आहे:
- एक स्पष्ट कायदेशीर आधार स्थापित करणे (सहसा अनामित फूटफॉलसाठी वैध हितसंबंध, किंवा लक्ष्यित मार्केटिंगसाठी संमती).
- भेट देणाऱ्यांना WiFi स्कॅनिंग सक्रिय असल्याची माहिती देणारे ठळक फलक लावणे.
- एक स्पष्ट ऑप्ट-आउट पर्याय प्रदान करणे.
प्रमाणित Guest WiFi मॉडेलवर संक्रमण केल्याने अनुपालन सोपे होते, कारण ऑनबोर्डिंग प्रक्रियेदरम्यान स्पष्ट संमती घेतली जाते.
ROI आणि व्यावसायिक प्रभाव (ROI and Business Impact)
प्रोब विनंत्या समजून घेणे आणि व्यवस्थापित करणे हा केवळ एक तांत्रिक सराव नाही; याचा थेट परिणाम व्यावसायिक फायद्यावर होतो.
- नेटवर्क परफॉर्मन्स: प्रोब स्टॉर्मचे योग्य निवारण केल्याने कनेक्ट केलेल्या वापरकर्त्यांसाठी उच्च थ्रूपुट आणि कमी लेटन्सी सुनिश्चित होते, ज्याचा थेट परिणाम अतिथींच्या समाधानावर आणि कार्यक्षमतेवर होतो.* अचूक विश्लेषण: त्रुटीयुक्त प्रोब-आधारित ट्रॅकिंगकडून ऑथेंटिकेटेड ओळख स्तरांकडे संक्रमण केल्याने विपणन (marketing) आणि ऑपरेशन्स टीम विश्वसनीय डेटावर आधारित निर्णय घेतील याची खात्री होते. मोहिमेचे श्रेय मोजण्यासाठी, वास्तविक फूटफॉलवर आधारित कर्मचारी पातळी ऑप्टिमाइझ करण्यासाठी आणि लक्ष्यित प्रतिबद्धतेद्वारे महसूल वाढवण्यासाठी हे महत्त्वपूर्ण आहे.
- जोखीम कमी करणे: मॅनेजमेंट फ्रेम्सचे सक्रिय व्यवस्थापन आणि गोपनीयता नियमांचे पालन केल्याने संस्था अनुपालन दंड आणि प्रतिष्ठेच्या नुकसानीपासून सुरक्षित राहते.
डिव्हाइस शोधाच्या मेकॅनिक्समध्ये प्रभुत्व मिळवून, IT लीडर्स अशा नेटवर्क्सची रचना करू शकतात जे केवळ लवचिक आणि कार्यक्षम नसून एंटरप्राइझ इंटेलिजन्ससाठी मूलभूत मालमत्ता म्हणून देखील कार्य करतात. स्थान-आधारित ट्रॅकिंगबद्दल अधिक माहितीसाठी, The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained चे पुनरावलोकन करा.
महत्वाच्या व्याख्या
Probe Request
क्लायंट डिव्हाइसद्वारे त्याच्या जवळील उपलब्ध 802.11 नेटवर्क्स शोधण्यासाठी ट्रान्समिट केलेली लेअर २ मॅनेजमेंट फ्रेम.
डिव्हाइस ऑथेंटिकेट किंवा असोसिएट होण्यापूर्वी नेटवर्कचा शोध घेण्यासाठी ही सर्वात मूलभूत यंत्रणा आहे.
Probe Response
Probe Request ला उत्तर म्हणून Access Point द्वारे ट्रान्समिट केलेली मॅनेजमेंट फ्रेम, ज्यामध्ये नेटवर्क क्षमता आणि कॉन्फिगरेशन पॅरामीटर्स समाविष्ट असतात.
असोसिएशन प्रक्रिया सुरू करण्यासाठी क्लायंटला आवश्यक माहिती प्रदान करते.
MAC Randomisation
एक प्रायव्हसी वैशिष्ट्य जेथे नेटवर्क स्कॅन करताना डिव्हाइस त्याच्या कायमस्वरूपी हार्डवेअर पत्त्याऐवजी तात्पुरता, स्थानिकरित्या प्रशासित केलेला MAC पत्ता तयार करते.
युनिक डिव्हाइसची संख्या वाढवून जुन्या, अन-ऑथेंटिकेटेड फूटफॉल ॲनालिटिक्सला चुकीचे बनवते.
Probe Storm
उच्च-घनतेच्या वातावरणातील अशी स्थिती जिथे केवळ probe requests आणि responses चे प्रचंड प्रमाण उपलब्ध एअरटाइमचा मोठा हिस्सा वापरून घेते.
नेटवर्कच्या कार्यक्षमतेमध्ये गंभीर घसरण घडवून आणते, ज्यासाठी विशिष्ट AP कॉन्फिगरेशन उपायांची आवश्यकता असते.
Preferred Network List (PNL)
क्लायंट डिव्हाइसद्वारे राखलेली एक सूची ज्यामध्ये त्याने पूर्वी कनेक्ट केलेल्या नेटवर्क्सचे SSIDs असतात.
डिव्हाइसेस हे SSIDs Directed Probe Requests मध्ये ब्रॉडकास्ट करतात, ज्यामुळे संभाव्य गोपनीयता आणि सुरक्षा धोके निर्माण होतात.
RSSI (Received Signal Strength Indicator)
प्राप्त झालेल्या रेडिओ सिग्नलमधील शक्तीचे मोजमाप.
दूरवरच्या डिव्हाइसेस कडून येणाऱ्या विनंत्या फिल्टर करण्यासाठी Probe Response Suppression मध्ये वापरले जाते.
Management Frame
क्लायंट आणि APs मधील संवाद स्थापित आणि राखण्यासाठी वापरल्या जाणाऱ्या 802.11 फ्रेम्स (उदा. Beacons, Probes, Authentication फ्रेम्स).
डेटा फ्रेम्सच्या उलट, यामध्ये नेटवर्क नियंत्रण माहिती असते आणि एअरटाइम वाचवण्यासाठी याचे काळजीपूर्वक व्यवस्थापन करणे आवश्यक आहे.
Band Steering
ड्युअल - बँड क्लायंट्सना 2.4 GHz ऐवजी कमी गर्दी असलेल्या 5 GHz किंवा 6 GHz बँडशी कनेक्ट होण्यासाठी प्रेरित करण्यासाठी APs द्वारे वापरले जाणारे एक तंत्र.
जुन्या बँड्सवरील probe storms चा प्रभाव कमी करण्यासाठी एक महत्त्वाचे धोरण.
सोडवलेली उदाहरणे
एका ४००-स्टोअरच्या रिटेल चेनला शनिवार व रविवारच्या गर्दीच्या वेळेत गंभीर WiFi कार्यक्षमतेच्या घसरणीचा सामना करावा लागत आहे. IT डॅशबोर्ड २.४ GHz बँडवर उच्च चॅनेल वापर दर्शवतो, परंतु डेटा थ्रूपुट कमी आहे. नेटवर्क आर्किटेक्टने याचे निवारण कसे करावे?
१. probe storm चे अस्तित्व निश्चित करण्यासाठी पॅकेट कॅप्चर करा. २. APs ना -७५ dBm पेक्षा कमी RSSI असलेल्या probe requests कडे दुर्लक्ष करण्यासाठी कॉन्फिगर करून Probe Response Suppression लागू करा. ३. मॅनेजमेंट फ्रेम्स जास्त वेगाने ट्रान्समिट होण्यासाठी आणि एअरटाइम कमी वापरण्यासाठी जुने 802.11b डेटा रेट्स (१, २, ५.५, ११ Mbps) बंद करा. ४. ड्युअल-बँड क्लायंटना ५ GHz वर पाठवण्यासाठी आक्रमक बँड स्टीयरिंग सक्षम करा.
एका मोठ्या कॉन्फरन्स सेंटरमधील मार्केटिंग डायरेक्टरने अहवाल दिला आहे की त्यांच्या फूटफॉल ॲनालिटिक्स डॅशबोर्डवर ५०,००० युनिक व्हिजिटर्स दिसत आहेत, परंतु तिकीट विक्री केवळ १५,००० उपस्थितांची नोंद दर्शवते. या विसंगतीचे कारण काय आहे आणि ती कशी सोडवली जाऊ शकते?
ही विसंगती MAC address randomisation मुळे उद्भवली आहे. न जोडलेली डिव्हाइसेस फिरत्या MAC पत्त्यांसह probe requests ट्रान्समिट करत आहेत, ज्यामुळे जुने ॲनालिटिक्स प्लॅटफॉर्म एकाच डिव्हाइसची अनेक वेळा मोजणी करत आहे. यावर उपाय म्हणजे ऑथेंटिकेटेड Guest WiFi पोर्टल तैनात करणे. वापरकर्त्यांना लॉगिन करणे बंधनकारक करून (उदा. ईमेल किंवा सोशल SSO द्वारे), हे ठिकाण ॲनालिटिक्सला फिरत्या हार्डवेअर आयडेंटिफायरऐवजी एका कायमस्वरूपी ओळखीशी जोडते.
सराव प्रश्न
Q1. तुम्ही ५०,००० आसनक्षमता असलेल्या स्टेडियमसाठी WiFi नेटवर्क डिझाइन करत आहात. एका चाचणी इव्हेंट दरम्यान, तुम्हाला 2.4 GHz वर ६०% चॅनेल वापरल्याचे दिसून येते, परंतु प्रत्यक्ष डेटा ट्रॅफिक खूपच कमी आहे. कोणत्या कॉन्फिगरेशन बदलाचा सर्वात जलद सकारात्मक प्रभाव पडेल?
टीप: मॅनेजमेंट फ्रेम्स कशा ट्रान्समिट केल्या जातात आणि एअरटाईमवरील त्यांचा प्रभाव कसा कमी करायचा याचा विचार करा.
नमुना उत्तर पहा
सर्वात कमी अनिवार्य बेसिक डेटा दर (१, २, ५.५, ११ Mbps) बंद करा आणि -७५ dBm पेक्षा कमकुवत RSSI असलेल्या क्लायंटसाठी Probe Response Suppression लागू करा. हे मॅनेजमेंट फ्रेम्सना वेगाने ट्रान्समिट करण्यास भाग पाडते (कमी एअरटाईम वापरून) आणि APs ना विश्वासार्हपणे कनेक्ट होण्यासाठी खूप दूर असलेल्या उपकरणांना प्रतिसाद देण्यापासून रोखते.
Q2. एक क्लायंट 'घर्षणमुक्त विश्लेषण' (frictionless analytics) ची इच्छा व्यक्त करत, युजर्सना WiFi शी कनेक्ट करण्याची आवश्यकता नसलेल्या फूटफॉल ट्रॅकिंग सोल्यूशनची विनंती करतो. तुम्ही त्यांना कसा सल्ला द्याल?
टीप: आधुनिक मोबाइल OS गोपनीयता वैशिष्ट्ये आणि Layer 2 ट्रॅकिंगच्या मर्यादा लक्षात घ्या.
नमुना उत्तर पहा
iOS 14+ आणि Android 10+ मधील MAC address randomisation मुळे अन-ऑथेंटिकेट केलेले, प्रोब - आधारित फूटफॉल ट्रॅकिंग आता विश्वसनीय राहिलेले नाही, असा सल्ला क्लायंटला द्या. कनेक्ट नसलेली उपकरणे एकाधिक युनिक व्हिजिटर्स म्हणून दिसतील, ज्यामुळे डेटा अत्यंत वाढवून दर्शविला जाईल. अचूक डेटा आणि GDPR चे पालन सुनिश्चित करण्यासाठी, सातत्यपूर्ण Layer 7 आयडेंटिटी कॅप्चर करण्यासाठी एक अखंड, ऑथेंटिकेट केलेले Guest WiFi पोर्टल तैनात करणे ही शिफारस केलेली आर्किटेक्चर आहे.
Q3. एक एक्झिक्युटिव्ह त्यांची उपकरणे त्यांच्या प्रिफर्ड नेटवर्क लिस्ट (PNL) प्रसारित करत असल्याच्या सुरक्षा परिणामांबद्दल चिंतेत आहे. ते नेमक्या कोणत्या अटॅक व्हेक्टरबद्दल काळजीत आहेत आणि तो कसा कार्यान्वित केला जातो?
टीप: एखादा हल्लेखोर Directed Probe Request मध्ये असलेल्या माहितीचा वापर कसा करू शकतो याचा विचार करा.
नमुना उत्तर पहा
एक्झिक्युटिव्ह एका Evil Twin हल्ल्याबद्दल चिंतेत आहेत. एखादा हल्लेखोर डिव्हाइसच्या PNL मधील SSID समाविष्ट असलेली Directed Probe Request कॅप्चर करतो. त्यानंतर हल्लेखोर तोच तंतोतंत SSID ब्रॉडकास्ट करणारा एक बनावट ॲक्सेस पॉइंट उभा करतो. उपकरण नेटवर्क नावावर विश्वास ठेवत असल्याने, ते आपोआप त्या बनावट AP शी कनेक्ट होऊ शकते, ज्यामुळे हल्लेखोराला ट्रॅफिक इंटरसेप्ट करण्याची किंवा मॅन - इन - द - मिडल हल्ले करण्याची संधी मिळते.
वारंवार विचारले जाणारे प्रश्न
What is the difference between active scanning and passive scanning in WiFi networks?
In active scanning, a client device actively transmits Probe Request management frames across radio channels and waits for nearby access points to reply with Probe Response frames. In passive scanning, the client transmits no radio energy at all; it merely listens across each channel for periodic Beacon frames broadcast by APs (typically sent every 102.4 ms). Active scanning accelerates network discovery but consumes radio airtime and battery life, while passive scanning conserves airtime but takes longer to discover candidate APs.
What causes a WiFi probe storm and how does it degrade network performance?
A probe storm occurs in high-density environments when hundreds or thousands of unassociated client devices scan the airwaves simultaneously. Because management frames like probe requests and probe responses are transmitted at the lowest mandatory basic data rate (such as 1 Mbps in legacy 802.11b networks), each frame occupies disproportionate channel airtime. When multiplied across thousands of devices and multiple SSIDs, management frame contention saturates channel capacity, causing packet loss, high latency, and dropped throughput for associated user traffic.
Why do directed probe requests pose a security and privacy risk?
Directed probe requests contain explicit network names (SSIDs) from the client's Preferred Network List (PNL) of previously joined networks. Because 802.11 management frames are transmitted in cleartext, eavesdroppers can capture these frames to profile a user's location history (such as identifying their home network, workplace, or frequent retail visits). Attackers can also set up rogue Evil Twin APs broadcasting a matching SSID to trick the device into automatically connecting, exposing user traffic to man-in-the-middle inspection.
How does MAC randomisation affect visitor analytics and venue footfall tracking?
Modern mobile operating systems generate pseudo-random MAC addresses when transmitting probe frames, changing the hardware identifier over time or per SSID. As a result, unauthenticated Layer 2 sniffer systems overcount unique visitors by 300% to 500% and cannot track continuous dwell time or repeat customer loyalty. Venues overcome this by transitioning to Layer 7 authenticated identity resolution via Purple captive portals and Passpoint profiles, tying visits to consented user profiles rather than volatile physical MAC addresses.
How does 6 GHz network discovery differ from 2.4 GHz and 5 GHz in WiFi 6E and WiFi 7?
The 6 GHz band contains up to 59 twenty-megahertz channels, making brute-force active probing across all channels inefficient. IEEE 802.11ax restricts active broadcast probing to 15 Preferred Scanning Channels (PSC) spaced 80 MHz apart (channels 5, 21, 37, etc.). Additionally, clients discover 6 GHz BSSIDs out-of-band by reading the Reduced Neighbor Report (RNR) information element embedded in the 2.4 GHz and 5 GHz beacons of multi-band enterprise APs.
या मालिकेमध्ये पुढे वाचा
प्राणीसंग्रहालय आणि थीम पार्क WiFi: गर्दीच्या ठिकाणांसाठी कनेक्टिव्हिटी मार्गदर्शक
हे मार्गदर्शक IT लीडर्स आणि नेटवर्क आर्किटेक्ट्सना प्राणीसंग्रहालय आणि थीम पार्क्समध्ये हाय-परफॉर्मन्स WiFi तैनात करण्यासाठी एक सर्वसमावेशक फ्रेमवर्क प्रदान करते. यामध्ये आउटडोअर RF नियोजन, कॅप्टिव्ह पोर्टल उपयोजन, फॅमिली-सेफ कंटेंट फिल्टरिंग आणि कनेक्टिव्हिटीचे उपयुक्त कार्यात्मक विश्लेषणामध्ये रूपांतर करण्याच्या धोरणांचा समावेश आहे.
Retail WiFi: इन-स्टोअर WiFi मुळे विक्री, निष्ठा आणि ग्राहकांची गर्दी (Footfall) कशी वाढते
हे अधिकृत तांत्रिक संदर्भ मार्गदर्शक एंटरप्राइझ IT आणि ऑपरेशन्स टीम्स रिटेल WiFi चा एक धोरणात्मक व्यावसायिक मालमत्ता म्हणून कसा वापर करू शकतात याबद्दल तपशीलवार माहिती देते. यामध्ये बेसिक कनेक्टिव्हिटीपासून ते थेट पहिल्या-पक्षाच्या डेटा कॅप्चर, फूटफॉल विश्लेषण आणि सुरक्षित, हाय-डेन्सिटी नेटवर्क आर्किटेक्चरद्वारे महसूल देणाऱ्या इन्फ्रास्ट्रक्चरमधील बदलांचा समावेश आहे.
रिटेल WiFi: ट्रॅफिक ॲनालिटिक्सपासून ते वैयक्तिकृत इन-स्टोअर अनुभवांपर्यंत
हा तांत्रिक संदर्भ मार्गदर्शक रिटेल वातावरणात जुन्या गेस्ट WiFi वरून इंटेलिजेंट एज प्लॅटफॉर्मवर होणाऱ्या आर्केटेक्चरल बदलाचे तपशील देतो. हे IT लीडर्सना ओळख-आधारित नेटवर्क तैनात करणे, CRM सिस्टीमसह ॲनालिटिक्स समाकलित करणे आणि वैयक्तिकृत इन-स्टोअर अनुभवांद्वारे मोजता येण्याजोगा ROI मिळवणे यावर कृतीयोग्य मार्गदर्शन प्रदान करते. RF डिझाइन आणि कॅप्टिव्ह पोर्टल ऑप्टिमायझेशनपासून ते क्लायंटेलिंग इंटिग्रेशन आणि GDPR अनुपालनापर्यंत, हा मार्गदर्शक संपूर्ण एंड-टू-एंड डिप्लॉयमेंट लाइफसायकल कव्हर करतो.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.