
什麼是 Probe Request?深入瞭解裝置如何探索網路
本技術參考指南深入探討 IEEE 802.11 probe requests、主動與被動掃描,以及 MAC address 隨機化對場域分析的影響。它為網路架構師提供了具體的實作策略,以最佳化高密度部署、減輕 probe storms,並確保使用已驗證的身分層進行準確且符合 GDPR 規範的數據收集。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:WiFi Analytics Guide →

執行摘要
對於企業網路架構師與場域營運總監而言,probe request 是無線裝置探索的基本機制。這是一種 Layer 2 管理訊框,決定了未連線的裝置在 Retail、Hospitality 與 Transport 環境中如何識別並連線至存取點。然而,基於探測的分析領域已發生根本性的變化。隨著 iOS 與 Android 中廣泛實施 MAC 位址隨機化,僅依賴未驗證探測數據的傳統客流量追蹤與停留時間測量已不再可行,亦不符合合規要求。
本指南釐清了 probe request 與 response 週期的技術機制,探討了主動掃描與被動掃描之間的关键差異,並詳細說明了高密度佈署中探測風暴(probe storms)對營運的影響。更重要的是,它提供了一個策略藍圖,協助企業從基於硬體的追蹤過渡到使用 Guest WiFi 與 WiFi Analytics 平台進行身分驗證驅動、具備身分識別的分析,從而確保強健的網路效能與具可行性的商業智慧。
技術深度解析:探索機制
IEEE 802.11 狀態機
在裝置可以傳輸 IP 流量之前,必須先經過 802.11 連線狀態機:探索、驗證和關聯。探針請求(Probe Request)專門在探索階段運作。它被歸類為子類型 4 的管理訊框,由用戶端裝置(STA)傳送,用以偵測可用的基本服務集(BSS)。
探索的主要方法有兩種:
- 被動掃描:用戶端裝置將其無線電調整到特定頻道,並接聽存取點(AP)定期(通常每 100 毫秒)廣播的 Beacon 訊框。此方法可節省電池壽命,但會增加探索延遲。
- 主動掃描:用戶端裝置在各個頻道上主動傳送探針請求訊框,並等待來自 AP 的探針回應(Probe Response)訊框。這可以加速探索,但會消耗空檔時間和電力。
廣播與定向探針請求
主動掃描利用兩種不同類型的探針請求:
- 廣播(萬用字元)探針請求:服務設定識別碼(SSID)欄位設定為 Null(長度為零)。裝置向範圍內的任何 AP 進行廣播,實際上是在問:「有誰在附近?」所有收到此訊框的 AP,只要未設定隱藏其 SSID,都會回覆探針回應。
- 定向探針請求:SSID 欄位包含特定的網路名稱。裝置正在查詢其偏好網路清單(PNL)中已知的網路。只有託管該特定 SSID 的 AP 才會做出回應。此機制對於試圖自動連線到隱藏網路的裝置至關重要。
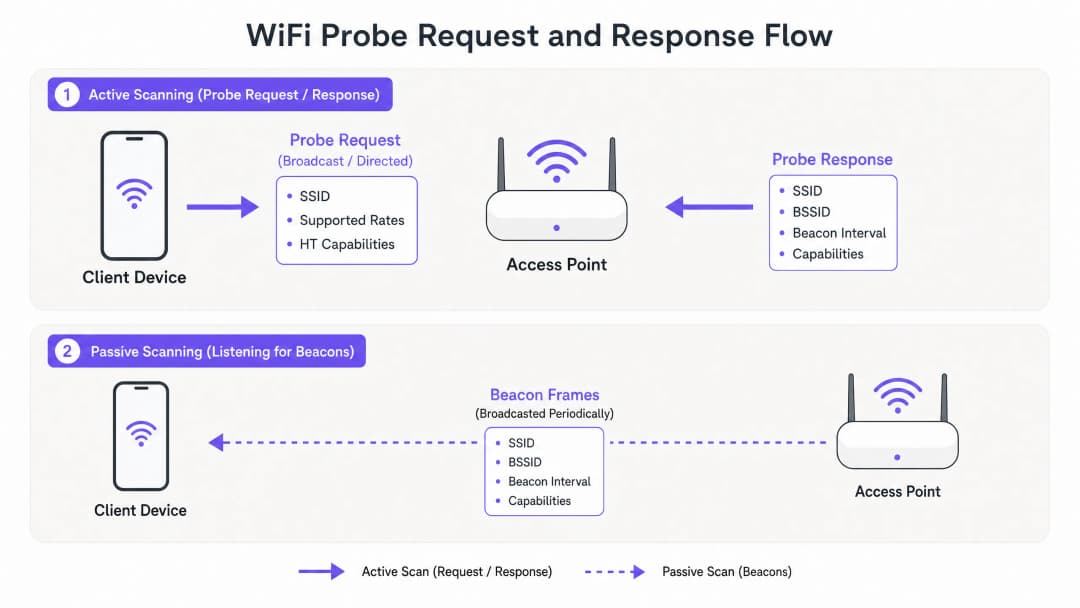
探針請求訊框結構
標準探針請求訊框包含關鍵的資訊元素(IE),用以通知 AP 用戶端的能力。關鍵欄位包括:
- MAC 標頭:包含訊框控制、持續時間、目的地位址(通常為廣播位址
ff:ff:ff:ff:ff:ff)、來源位址(用戶端的 MAC)以及 BSSID。 - SSID:目標網路名稱(或廣播時為 Null)。
- 支援速率:定義用戶端支援的基本和運作資料速率(例如,傳統 802.11b 的 1, 2, 5.5, 11 Mbps,直至現代 OFDM 速率)。
- 擴充支援速率:用戶端支援的其他資料速率。
- HT/VHT/HE 能力:表示支援高吞吐量(802.11n)、超高吞吐量(802.11ac)或高效率(802.11ax/WiFi 6)功能,包括空間串流和頻道寬度。
了解這些能力對於 AP 在隨後的關聯階段中協商最佳連線參數至關重要。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
MAC 隨機化的影響
在過去,探測請求中的來源地址是裝置全球唯一、寫死在硬體中的 MAC 地址。這種一致性讓場域營運商只需透過被動監聽探測請求,就能追蹤未連線的裝置、測量停留時間並建立人流熱圖。
然而,針對廣播持久識別碼的隱私疑慮促成了 MAC 隨機化技術的實施。自 iOS 14 和 Android 10 引入後,現代作業系統在傳送探測請求時,現在都會產生一個隨機的、本機管理的 MAC 地址。
未經驗證追蹤的終結

這對營運帶來了深遠的影響:
- 膨脹的裝置數量:單一裝置隨著時間可能會產生多個隨機 MAC 地址,這會使傳統分析系統中的不重複訪客指標異常膨脹。
- 失效的停留時間:如果裝置的識別碼在訪問過程中發生變化,就無法追蹤該裝置在場域內的動線。
- 流失重返訪客數據:沒有持久的識別碼,就無法透過探測數據來區分新訪客與重返訪客。
身分驅動的解決方案
為了恢復分析的準確性,追蹤範式必須從 Layer 2 的硬體識別碼轉移到 Layer 7 的驗證身分。透過部署強大的 Captive Portal 或無縫的上網流程(例如 WiFi 助理如何在 2026 年實現無密碼存取),場域能夠獲取經同意的持久身分(例如電子郵件、社群帳號或會員 ID)。
一旦使用者通過驗證,Purple 平台就會將目前的 MAC 地址(即使針對該特定 SSID 進行了隨機化)與使用者的持久設定檔進行關聯。這可確保後續的訪問和活動都能精確地對照已驗證的身分進行追蹤,完全避開了 MAC 隨機化的限制。此方法是執行 如何提升顧客滿意度:終極策略指南 中所述策略的根本基礎。
實作指南:針對高密度的最佳化
在體育場或大型零售空間等環境中,來自數千台裝置的龐大探測請求量會嚴重降低網路效能。這種被稱為**探測風暴(Probe Storm)**的現象會消耗寶貴的空中傳輸時間,導致實際數據傳輸的容量減少。
緩解探測風暴
網路架構師必須實施主動的組態策略,以管理管理訊框(Management Frame)的開銷:1. 探針回應抑制(Probe Response Suppression):設定 AP 忽略來自接收訊號強度指示(RSSI)低於特定閾值(例如 -75 dBm)之裝置的廣播探針請求。如果裝置距離太遠而無法建立可靠的連線,AP 就不應浪費空中傳輸時間來回應其探針。 2. 停用較低的資料傳輸率:透過停用舊有的資料傳輸率(例如 1、2、5.5、11 Mbps)並將最低強制基本速率設定為 12 Mbps 或 24 Mbps,管理訊框(以最低基本速率傳輸)所消耗的空中傳輸時間會顯著減少。 3. 頻段引導(Band Steering):主動將具備能力的用戶端引導至 5 GHz 或 6 GHz 頻段。2.4 GHz 頻段的非重疊通道有限,且極易受到探針風暴造成的擁塞影響。 4. 限制 SSID 數量:AP 廣播的每個 SSID 都需要自己的一組指標訊框和探針回應。將 SSID 的數量限制在最少(理想情況下每個 AP 不超過三個),以減少管理開銷。
安全與合規性
定向探針的隱私洩露風險
定向探針請求會帶來獨特的安全風險。因為它們會廣播先前連線過的網路名稱(PNL),擷取到這些訊框的攻擊者可以建立該使用者活動的設定檔(例如識別其家庭網路、雇主或經常造訪的咖啡館)。
此外,這會使裝置暴露於 Evil Twin 攻擊。攻擊者可以部署一個惡意 AP,廣播受害者 PNL 中的 SSID。受害者的裝置在定向探針回應中識別出熟悉的 SSID 後,可能會自動連線到該惡意 AP,從而面臨流量被攔截的風險。
緩解措施:實施 WPA3-Enterprise 或 WPA3-Enhanced Open (OWE) 可降低關聯後被攔截的風險,但網路衛生(使用者手動忘記公開網路)仍然是防範 PNL 洩露的主要防禦手段。
GDPR 與正當利益
在 UK GDPR 和 EU GDPR 規範下,收集 MAC 位址(即使經過雜湊或隨機化處理)如果可以與個人關聯,仍可能構成個人資料的處理。部署基於探針的分析時,企業必須:
- 確立明確的法律依據(通常是匿名人流量的正當利益,或針對性行銷的同意)。
- 設置顯著的標示,告知訪客 WiFi 掃描正在進行中。
- 提供明確的選擇退出(opt-out)機制。
轉移到已驗證的 Guest WiFi 模式可以簡化合規流程,因為在加入過程中就已取得明確的同意。
投資報酬率與商業影響
理解並管理探針請求不僅僅是一項技術工作,它會直接影響到盈虧底線。
- 網路效能:適當的探針風暴緩解措施可確保為已連線的使用者提供更高的吞吐量和更低的延遲,直接影響顧客滿意度和營運效率。
- 精準分析:從有缺陷的基於探測的追蹤過渡到經過驗證的身分層,可確保行銷與營運團隊基於可靠的數據做出決策。這對於衡量行銷活動歸因、根據實際客流量優化人力配置以及透過精準互動帶動營收至關重要。
- 降低風險:主動管理管理訊框並遵守隱私法規,可保護企業免受合規罰款與聲譽損害。
透過掌握裝置探索的機制,IT 領導者可以設計出不僅具備彈性與高效能,還能作為企業智慧基礎資產的網路。如需更多關於定位追蹤的見解,請參閱 The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained。
關鍵定義
Probe Request
由用戶端裝置傳送的 Layer 2 管理訊框,用以探索其附近可用的 802.11 網路。
裝置進行驗證或關聯之前探索網路的基本機制。
Probe Response
由 Access Point 回應 Probe Request 所傳送的管理訊框,其中包含網路功能和配置參數。
為用戶端提供啟動關聯程序所需的資訊。
MAC Randomisation
一種隱私保護功能,裝置在掃描網路時會產生一個暫時的、本地管理的 MAC 位址,而非其永久性的硬體位址。
因膨脹了不重複裝置的數量,導致舊版、未經驗證的客流量分析變得不準確。
Probe Storm
高密度環境中的一種狀況,此時大量的 probe requests 和 responses 消耗了大部分的可用空口時間。
導致嚴重的網路效能下降,需要特定的 AP 配置緩解措施。
Preferred Network List (PNL)
由用戶端裝置維護的清單,其中包含該裝置先前曾連線過的 SSID。
裝置在 Directed Probe Requests 中廣播這些 SSID,帶來潛在的隱私與安全風險。
RSSI (Received Signal Strength Indicator)
對接收到的無線電訊號強度的測量值。
用於 Probe Response Suppression 中,以過濾掉來自遠端裝置的要求。
Management Frame
用於在用戶端和 AP 之間建立與維持通訊的 802.11 訊框(例如:Beacons、Probes、驗證訊框)。
與數據訊框不同,它們承載網路控制資訊,必須小心管理以保留空口時間。
Band Steering
AP 用來引導雙頻用戶端連線至較不擁擠的 5 GHz 或 6 GHz 頻段,而非 2.4 GHz 頻段的技術。
減輕 probe storms 對舊版頻段影響的重要策略。
範例
一家擁有 400 家分店的零售連鎖店在週末尖峰時段遭遇嚴重的 WiFi 效能下降。IT 儀表板顯示 2.4 GHz 頻段的頻道使用率極高,但數據吞吐量卻很低。網路架構師該如何解決這個問題?
- 進行封包擷取以確認是否存在 probe storm。2. 實作 Probe Response Suppression,配置 AP 忽略 RSSI 弱於 -75 dBm 的 probe requests。3. 停用舊版 802.11b 數據傳輸速率(1, 2, 5.5, 11 Mbps),以強制管理訊框以更高的速度傳輸,減少佔用空口時間。4. 啟用強制的頻段引導(band steering),將雙頻用戶端推向 5 GHz。
一家大型會議中心的行銷總監報告指出,他們的客流量分析儀表板顯示有 50,000 名不重複訪客,但門票銷售卻顯示僅有 15,000 名與會者。是什麼原因導致了這種差異,又該如何解決?
此差異是由 MAC 隨機化所引起的。未連接的裝置正在發送帶有輪替 MAC 位址的 probe requests,導致舊版分析平台將單一裝置重複計算多次。解決方案是部署經身分驗證的訪客 Captive Portal。藉由要求使用者登入(例如:透過電子郵件或社群單一登入 SSO),該場域便能將分析與持續性身分連結,而非輪替的硬體識別碼。
練習題
Q1. 您正在為一座擁有 50,000 個座位的體育場設計 WiFi 網路。在測試活動中,您發現 2.4 GHz 的頻道利用率達到 60%,但實際的數據流量極少。哪種組態變更將能帶來最即時的正面影響?
提示:思考管理訊框是如何傳輸的,以及如何減少其佔用的空口時間(airtime)。
查看標準答案
停用最低的強制基本數據速率(1、2、5.5、11 Mbps),並針對 RSSI 弱於 -75 dBm 的用戶端實施探測回應抑制。這會強制管理訊框以更快的速度傳輸(佔用較少的空口時間),並阻止 AP 回應因距離太遠而無法穩定連線的裝置。
Q2. 客戶要求提供一種不需要使用者連線到 WiFi 的人流追蹤解決方案,並表示希望獲得「無摩擦分析」。您應該給他們什麼建議?
提示:考慮到現代行動作業系統的隱私功能,以及 Layer 2 追蹤的限制。
查看標準答案
建議客戶,由於 iOS 14+ 和 Android 10+ 中的 MAC 位址隨機化,未驗證、基於探測的舊版人流追蹤已不再可靠。未連線的裝置將會顯示為多個不重複的訪客,從而嚴重誇大數據。推薦的架構是部署無縫、經身分驗證的 Guest WiFi 入口網站,以擷取持續性的 Layer 7 身分,確保數據準確性並符合 GDPR 規範。
Q3. 一位高階主管擔心裝置廣播其偏好網路清單(PNL)所帶來的安全性影響。他們擔心的是哪種具體的攻擊向量,該攻擊又是如何執行的?
提示:思考攻擊者可能如何利用定向探測請求中包含的資訊。
查看標準答案
該主管擔心的是 Evil Twin 攻擊。攻擊者會擷取包含裝置 PNL 中 SSID 的定向探測請求,然後攻擊者會架設一個廣播該確切 SSID 的 rogue AP。因為裝置信任該網路名稱,它可能會自動與 rogue AP 建立關聯,從而使攻擊者能夠攔截流量或發起中間人攻擊。
常見問題
What is the difference between active scanning and passive scanning in WiFi networks?
In active scanning, a client device actively transmits Probe Request management frames across radio channels and waits for nearby access points to reply with Probe Response frames. In passive scanning, the client transmits no radio energy at all; it merely listens across each channel for periodic Beacon frames broadcast by APs (typically sent every 102.4 ms). Active scanning accelerates network discovery but consumes radio airtime and battery life, while passive scanning conserves airtime but takes longer to discover candidate APs.
What causes a WiFi probe storm and how does it degrade network performance?
A probe storm occurs in high-density environments when hundreds or thousands of unassociated client devices scan the airwaves simultaneously. Because management frames like probe requests and probe responses are transmitted at the lowest mandatory basic data rate (such as 1 Mbps in legacy 802.11b networks), each frame occupies disproportionate channel airtime. When multiplied across thousands of devices and multiple SSIDs, management frame contention saturates channel capacity, causing packet loss, high latency, and dropped throughput for associated user traffic.
Why do directed probe requests pose a security and privacy risk?
Directed probe requests contain explicit network names (SSIDs) from the client's Preferred Network List (PNL) of previously joined networks. Because 802.11 management frames are transmitted in cleartext, eavesdroppers can capture these frames to profile a user's location history (such as identifying their home network, workplace, or frequent retail visits). Attackers can also set up rogue Evil Twin APs broadcasting a matching SSID to trick the device into automatically connecting, exposing user traffic to man-in-the-middle inspection.
How does MAC randomisation affect visitor analytics and venue footfall tracking?
Modern mobile operating systems generate pseudo-random MAC addresses when transmitting probe frames, changing the hardware identifier over time or per SSID. As a result, unauthenticated Layer 2 sniffer systems overcount unique visitors by 300% to 500% and cannot track continuous dwell time or repeat customer loyalty. Venues overcome this by transitioning to Layer 7 authenticated identity resolution via Purple captive portals and Passpoint profiles, tying visits to consented user profiles rather than volatile physical MAC addresses.
How does 6 GHz network discovery differ from 2.4 GHz and 5 GHz in WiFi 6E and WiFi 7?
The 6 GHz band contains up to 59 twenty-megahertz channels, making brute-force active probing across all channels inefficient. IEEE 802.11ax restricts active broadcast probing to 15 Preferred Scanning Channels (PSC) spaced 80 MHz apart (channels 5, 21, 37, etc.). Additionally, clients discover 6 GHz BSSIDs out-of-band by reading the Reduced Neighbor Report (RNR) information element embedded in the 2.4 GHz and 5 GHz beacons of multi-band enterprise APs.
繼續閱讀本系列
動物園與主題樂園 WiFi:高人流量場域連線指南
本指南為 IT 領導者與網路架構師提供在動物園及主題樂園佈署高性能 WiFi 的全面框架。內容涵蓋戶外 RF 規劃、captive portal 佈署、家庭安全內容過濾,以及將連線轉化為具實作價值之營運分析的策略。
零售 WiFi:店內 WiFi 如何帶動銷售額、忠誠度與客流量
這份具權威性的技術參考指南詳細介紹了企業 IT 與營運團隊如何將零售 WiFi 部署為策略性商業資產。內容涵蓋了從基本連線到透過第一方數據收集、客流量分析以及安全、高密度網路架構轉型為創收基礎設施的過程。
零售 WiFi:從客流分析到個人化店內體驗
本技術參考指南詳細介紹了零售環境中從傳統顧客 WiFi 到智慧邊緣平台的架構轉變。它為 IT 主管提供了實用的指導,涵蓋如何部署身分驅動的網路、將分析與 CRM 系統整合,以及透過個人化店內體驗推動可衡量的 ROI。從 RF 設計和 Captive Portal 最佳化,到導購整合與 GDPR 合規性,本指南涵蓋了完整的端到端部署生命週期。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。