
什么是 Probe Request?深入理解设备如何发现网络
本技术参考指南深入探讨了 IEEE 802.11 probe requests、主动与被动扫描以及 MAC 随机化对场所分析的影响。它为网络架构师提供了实用的实施策略,以优化高密度部署、缓解探针风暴,并确保使用认证身份层进行准确且符合 GDPR 的数据收集。
Video overview
收听本指南
查看播客转录
核心系列的一部分:WiFi Analytics Guide →

执行摘要
对于企业网络架构师和场所运营总监而言,探测请求(probe requests)是无线设备发现的核心机制。它是一种第 2 层管理帧,决定了未连接的设备在 Retail、Hospitality 和 Transport 环境中如何识别并连接到接入点。然而,基于探测的分析领域已经发生了根本性的变化。随着 iOS 和 Android 中 MAC 地址随机化技术的普及,仅仅依赖未授权探测数据进行客流量跟踪和停留时间测量的传统方法已不再可行,也不再合规。
本指南阐明了探测请求和响应周期的技术原理,探讨了主动扫描与被动扫描之间的关键差异,并详细介绍了高密度部署中探测风暴对运营的影响。更重要的是,它为企业提供了从基于硬件的跟踪向利用 Guest WiFi 和 WiFi Analytics 平台进行认证式、身份驱动的分析过渡的战略路线图,从而确保强大的网络性能和可落地的商业智能。
技术深度剖析:发现机制
IEEE 802.11 状态机
在设备能够传输 IP 流量之前,它必须经历 802.11 连接状态机:发现、认证和关联。探针请求(probe request)专门在发现阶段运行。它被分类为子类型 4 的管理帧,由客户端设备(STA)发送以检测可用的基本服务集(BSS)。
主要有两种发现方法:
- 被动扫描:客户端设备将其无线电调谐到特定信道,并倾听接入点(AP)定期(通常每 100 毫秒)广播的信标帧(Beacon frame)。这种方法可以节省电池寿命,但会增加发现延迟。
- 主动扫描:客户端设备在各个信道上积极发送探针请求帧,并等待来自 AP 的探针响应(Probe Response)帧。这加速了发现过程,但会消耗空口时间和电量。
广播与定向探针请求
主动扫描利用了两种不同类型的探针请求:
- 广播(通配符)探针请求:服务集标识符(SSID)字段设置为空(长度为零)。设备向范围内的任何 AP 发送广播,实际上是在问:“谁在那里?”所有收到该帧的 AP(只要它们未被配置为隐藏 SSID)都会回复探针响应。
- 定向探针请求:SSID 字段包含特定的网络名称。设备正在查询其首选网络列表(PNL)中的已知网络。只有承载该特定 SSID 的 AP 才会做出响应。此机制对于尝试自动连接到隐藏网络的设备至关重要。
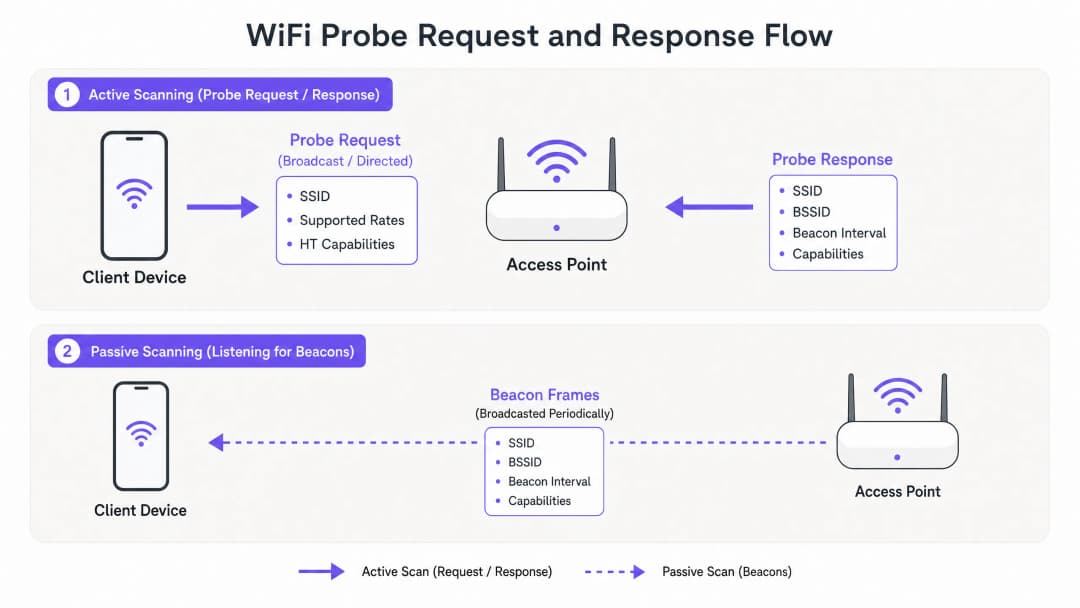
探针请求帧的结构
标准的探针请求帧包含关键的信息元素(IE),用于向 AP 告知客户端的能力。关键字段包括:
- MAC 头部:包含帧控制、持续时间、目的地址(通常是广播地址
ff:ff:ff:ff:ff:ff)、源地址(客户端的 MAC)和 BSSID。 - SSID:目标网络名称(广播时为空)。
- 支持的速率:定义客户端支持的基本和操作数据速率(例如,传统 802.11b 的 1、2、5.5、11 Mbps,直至现代的 OFDM 速率)。
- 扩展支持速率:客户端支持的其他数据速率。
- HT/VHT/HE 能力:表示对高吞吐量(802.11n)、极高吞吐量(802.11ac)或高效率(802.11ax/WiFi 6)功能的支持,包括空间流和信道宽度。
理解这些能力对于 AP 在随后的关联阶段中协商最佳连接参数至关重要。
MAC 随机化的影响
在过去,探测请求中的源地址是设备的全球唯一、烧录好的 MAC 地址。这种一致性允许场所运营者只需通过被动监听探测请求,即可跟踪未连接的设备、测量停留时间并构建人流量热力图。
然而,对于广播持久标识符带来的隐私担忧导致了 MAC 随机化的实施。在 iOS 14 和 Android 10 中引入后,现代操作系统现在在传输探测请求时会生成一个随机的、本地管理的 MAC 地址。
未认证跟踪的终结

这对运营产生了深远的影响:
- 虚高设备计数:单个设备随着时间的推移会生成多个随机 MAC 地址,这会在传统分析系统中人为地推高独立访客指标。
- 停留时间失效:如果设备的标识符在访问中途发生变化,就无法在场所内跟踪该设备的行程轨迹。
- 流失回头客数据:没有持久的标识符,就无法通过探测数据来区分新访客和回头客。
身份驱动的解决方案
要恢复分析的准确性,跟踪范式必须从第 2 层硬件标识符转变为第 7 层已认证身份。通过部署强大的 Captive Portal 或无缝接入流程(例如 WiFi 助手在 2026 年如何实现无密码访问),场所可以获取一个持久的、经同意的身份(例如电子邮件、社交账号或会员 ID)。
一旦用户通过认证,Purple 平台就会将当前的 MAC 地址(即使针对该特定 SSID 进行了随机化)与用户的持久档案相关联。这确保了后续的访问和活动能够对照该已认证身份进行准确跟踪,从而完全避开 MAC 随机化的限制。这种方法对于执行 如何提高宾客满意度:终极指南 中概述的策略至关重要。
实施指南:高密度环境优化
在体育场馆或大型零售空间等环境中,来自数万台设备的极大量探测请求会严重降低网络性能。这种被称为 探测风暴 的现象会消耗宝贵的空口时间,从而减少实际数据传输的可用容量。
缓解探测风暴
网络架构师必须实施主动的配置策略,以管理管理帧的开销:1. 探针响应抑制:配置AP忽略来自接收信号强度指示(RSSI)低于特定阈值(例如 -75 dBm)的设备的广播探针请求。如果设备距离太远而无法建立可靠连接,AP不应浪费空口时间来响应其探针。 2. 禁用较低数据速率:通过禁用传统数据速率(例如 1、2、5.5、11 Mbps)并将最低强制基础速率设置为 12 Mbps 或 24 Mbps,管理帧(以最低基础速率传输)消耗的空口时间会显著减少。 3. 频谱导航(Band Steering):主动将支持该功能的客户端引导至 5 GHz 或 6 GHz 频段。2.4 GHz 频段的非重叠信道有限,且极易受到探针风暴引起的拥堵影响。 4. 限制 SSID 数量:AP广播的每个 SSID 都需要自己的一套信标帧和探针响应。将 SSID 数量限制在最低限度(理想情况下每个AP不超过三个),以减少管理开销。
安全与合规性
定向探针的隐私暴露风险
定向探针请求带来了独特的安全风险。因为它们会广播以前连接过的网络名称(PNL),捕获这些帧的攻击者可以勾勒出用户的活动轨迹(例如识别他们的家庭网络、雇主或经常光顾的咖啡馆)。
此外,这使设备容易受到双面恶魔(Evil Twin)攻击。攻击者可以部署一个恶意AP,广播受害者 PNL 中的 SSID。受害者的设备在其定向探针响应中识别出熟悉的 SSID 后,可能会自动连接到该恶意AP,从而暴露于流量拦截风险中。
缓解措施:部署 WPA3-Enterprise 或 WPA3-Enhanced Open (OWE) 可以降低关联后的拦截风险,但网络卫生(用户手动忽略公共网络)仍然是防范 PNL 暴露的首要防御手段。
GDPR 与正当利益
在 UK GDPR 和欧盟 GDPR 下,收集 MAC 地址 - 即使经过哈希处理或随机化 - 如果可以关联到个人,也可能构成处理个人数据。在部署基于探针的分析时,企业必须:
- 确立明确的法律依据(通常对于匿名客流使用正当利益,对于精准营销使用同意书)。
- 设立醒目的标识,告知访客 WiFi 扫描正在运行。
- 提供明确的退出机制。
转型为经过身份验证的 Guest WiFi 模式可以简化合规性,因为在准入过程中就已经获得了明确的同意。
投资回报率(ROI)与业务影响
理解和管理探针请求不仅是一项技术工作,它还直接影响到企业的收益。
- 网络性能:妥善缓解探针风暴可确保为已连接用户提供更高的吞吐量和更低的延迟,直接提升顾客满意度和运营效率。
- 精准分析:从存在缺陷的基于探测的跟踪过渡到已认证的身份层,确保营销和运营团队基于可靠的数据做出决策。这对于衡量营销活动归因、根据实际客流量优化员工配备水平以及通过针对性互动增加收入至关重要。
- 降低风险:对管理帧的主动管理以及对隐私法规的遵守,可保护组织免受合规罚款和声誉损失的影响。
通过掌握设备发现的机制,IT 领导者可以设计出不仅具备弹性和高性能,而且能够作为企业智能基础资产的网络。如需了解更多关于定位跟踪的见解,请参阅 The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained。
关键定义
Probe Request
客户端设备发送的第 2 层管理帧,用于发现其附近可用的 802.11 网络。
设备在进行身份验证或关联之前发现网络的基本机制。
Probe Response
接入点(AP)为回应 Probe Request 而发送的管理帧,包含网络功能和配置参数。
向客户端提供发起关联过程所需的信息。
MAC 随机化
一种隐私功能,设备在扫描网络时会生成一个临时的、本地管理的 MAC 地址,而不是其永久的硬件地址。
由于夸大了独立设备数量,导致传统的、未认证的人流量分析不准确。
探针风暴
高密度环境下的一种状况,其中大量的 probe requests 和响应消耗了很大比例的可用空口时间。
导致严重的网络性能下降,需要特定的 AP 配置缓解措施。
首选网络列表 (PNL)
由客户端设备维护的列表,其中包含其先前连接过的网络的 SSID。
设备在定向 Probe Requests 中广播这些 SSID,从而带来潜在的隐私和安全风险。
RSSI (接收信号强度指示)
对接收到的无线电信号中存在的功率的测量。
用于探针响应抑制中,以过滤掉来自远处设备的请求。
管理帧
用于在客户端和 AP 之间建立和维护通信的 802.11 帧(例如信标帧、探针帧、认证帧)。
与数据帧不同,它们承载网络控制信息,必须仔细管理以节省空口时间。
频段导航
AP用来引导双频客户端连接到拥堵较少的5 GHz或6 GHz频段,而不是2.4 GHz频段的技术。
减轻探针风暴对传统频段影响的关键策略。
应用实例
一个拥有 400 家门店的零售连锁店在周末高峰时段遇到严重的 WiFi 性能下降。IT 仪表板显示 2.4 GHz 频段上的信道利用率很高,但数据吞吐量却很低。网络架构师应该如何解决这个问题?
- 进行数据包捕获以确认是否存在探针风暴。2. 实施探针响应抑制,配置 AP 忽略 RSSI 弱于 -75 dBm 的 probe requests。3. 禁用传统 802.11b 数据速率(1、2、5.5、11 Mbps),以强制管理帧以更高的速度传输,从而消耗更少的空口时间。4. 启用主动频段导航,将双频客户端引导至 5 GHz。
一家大型会议中心的营销总监报告称,其人流量分析仪表板显示有 50,000 名独立访客,但门票销售情况显示仅有 15,000 名参会者。导致这一差异的原因是什么,应如何解决?
该差异是由 MAC 地址随机化引起的。未连接的设备正在传输带有轮换 MAC 地址的 probe requests,导致传统的分析平台多次计算单个设备。解决方案是部署经过认证的访客 WiFi 门户。通过要求用户登录(例如通过电子邮件或社交媒体单点登录),场所可以将分析与持久身份绑定,而不是轮换的硬件标识符。
练习题
Q1. 您正在为一个拥有50,000个座位的体育场设计WiFi网络。在一次测试活动中,您发现2.4 GHz频段的信道利用率达到60%,但实际的数据流量却非常少。哪种配置更改会产生最立竿见影的积极影响?
提示:考虑管理帧是如何发送的,以及如何减少它们对空口时间的占用。
查看标准答案
禁用最低的强制基本数据速率(1, 2, 5.5, 11 Mbps),并对RSSI弱于 -75 dBm的客户端实施探测响应抑制。这会强制管理帧以更快的速度发送(占用更少的空口时间),并阻止AP对距离过远而无法建立可靠连接的设备做出响应。
Q2. 有客户提出需要一种无需用户连接WiFi的客流追踪解决方案,并称希望实现“无摩擦分析”。您应该如何向其提供建议?
提示:考虑现代移动操作系统的隐私特性以及二层(Layer 2)追踪的局限性。
查看标准答案
建议客户,由于iOS 14+和Android 10+中引入了MAC地址随机化,基于未授权探测的传统客流追踪已不再可靠。未连接的设备将显示为多个不同的访客,从而严重夸大分析数据。推荐的架构是部署一个无缝、经过身份验证的访客WiFi门户(Guest WiFi),以获取持久的七层(Layer 7)身份,从而确保数据的准确性并符合GDPR合规要求。
Q3. 一位高管担心设备广播其首选网络列表(PNL)的安全隐患。他们担心的是哪种具体的攻击向量,又是如何实施的?
提示:想一想攻击者可能会如何利用定向探测请求中包含的信息。
查看标准答案
该高管担心的是双面恶魔(Evil Twin)攻击。攻击者捕获包含设备首选网络列表(PNL)中SSID的定向探测请求。然后,攻击者部署一个广播该特定SSID的流氓接入点。由于设备信任该网络名称,它可能会自动关联到该流氓AP,从而使攻击者能够窃听流量或发起中间人攻击。
常见问题
What is the difference between active scanning and passive scanning in WiFi networks?
In active scanning, a client device actively transmits Probe Request management frames across radio channels and waits for nearby access points to reply with Probe Response frames. In passive scanning, the client transmits no radio energy at all; it merely listens across each channel for periodic Beacon frames broadcast by APs (typically sent every 102.4 ms). Active scanning accelerates network discovery but consumes radio airtime and battery life, while passive scanning conserves airtime but takes longer to discover candidate APs.
What causes a WiFi probe storm and how does it degrade network performance?
A probe storm occurs in high-density environments when hundreds or thousands of unassociated client devices scan the airwaves simultaneously. Because management frames like probe requests and probe responses are transmitted at the lowest mandatory basic data rate (such as 1 Mbps in legacy 802.11b networks), each frame occupies disproportionate channel airtime. When multiplied across thousands of devices and multiple SSIDs, management frame contention saturates channel capacity, causing packet loss, high latency, and dropped throughput for associated user traffic.
Why do directed probe requests pose a security and privacy risk?
Directed probe requests contain explicit network names (SSIDs) from the client's Preferred Network List (PNL) of previously joined networks. Because 802.11 management frames are transmitted in cleartext, eavesdroppers can capture these frames to profile a user's location history (such as identifying their home network, workplace, or frequent retail visits). Attackers can also set up rogue Evil Twin APs broadcasting a matching SSID to trick the device into automatically connecting, exposing user traffic to man-in-the-middle inspection.
How does MAC randomisation affect visitor analytics and venue footfall tracking?
Modern mobile operating systems generate pseudo-random MAC addresses when transmitting probe frames, changing the hardware identifier over time or per SSID. As a result, unauthenticated Layer 2 sniffer systems overcount unique visitors by 300% to 500% and cannot track continuous dwell time or repeat customer loyalty. Venues overcome this by transitioning to Layer 7 authenticated identity resolution via Purple captive portals and Passpoint profiles, tying visits to consented user profiles rather than volatile physical MAC addresses.
How does 6 GHz network discovery differ from 2.4 GHz and 5 GHz in WiFi 6E and WiFi 7?
The 6 GHz band contains up to 59 twenty-megahertz channels, making brute-force active probing across all channels inefficient. IEEE 802.11ax restricts active broadcast probing to 15 Preferred Scanning Channels (PSC) spaced 80 MHz apart (channels 5, 21, 37, etc.). Additionally, clients discover 6 GHz BSSIDs out-of-band by reading the Reduced Neighbor Report (RNR) information element embedded in the 2.4 GHz and 5 GHz beacons of multi-band enterprise APs.
继续阅读本系列
动物园与主题乐园 WiFi:高客流量场所连接性指南
本指南为 IT 负责人和网络架构师提供了一个在动物园和主题乐园部署高性能 WiFi 的全面框架。内容涵盖户外 RF 规划、captive portal 部署、适合家庭的安全内容过滤,以及将连接性转化为可操作运营分析的策略。
零售 WiFi:店内 WiFi 如何推动销售、忠诚度和客流量
本权威技术参考指南详细介绍了企业 IT 和运营团队如何将零售 WiFi 部署为战略性商业资产。它涵盖了通过第一方数据捕获、客流量分析和安全的高密度网络架构,从基础连接向创收基础设施的转变。
零售WiFi:从客流分析到个性化店内体验
本技术参考指南详细介绍了零售环境中从传统访客WiFi到智能边缘平台的架构转变。它为IT领导者提供了可操作的指导,内容涉及部署身份驱动型网络、将分析与CRM系统集成,以及通过个性化店内体验推动可衡量的投资回报率。从射频设计和Captive Portal优化到客户关怀集成和GDPR合规性,本指南涵盖了从端到端的完整部署生命周期。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。