
Probe Request কী? ডিভাইস কীভাবে নেটওয়ার্ক সনাক্ত করে তা বোঝা
এই টেকনিক্যাল রেফারেন্স নির্দেশিকাটি IEEE 802.11 probe requests, সক্রিয় বনাম নিষ্ক্রিয় স্ক্যানিং এবং ভেন্যু অ্যানালিটিক্সের ওপর MAC randomisation-এর প্রভাব সম্পর্কে একটি গভীর বিশ্লেষণ প্রদান করে। এটি নেটওয়ার্ক আর্কিটেক্টদের জন্য উচ্চ-ঘনত্বের ডেপ্লয়মেন্ট অপ্টিমাইজ করতে, probe storms প্রশমিত করতে এবং অথেন্টিকেটেড আইডেন্টিটি লেয়ার ব্যবহার করে সঠিক, GDPR-সম্মত ডেটা সংগ্রহ নিশ্চিত করতে কার্যকরী বাস্তবায়ন কৌশল প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: WiFi Analytics নির্দেশিকা →

এক্সিকিউটিভ সামারি
এন্টারপ্রাইজ নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের জন্য, ওয়্যারলেস ডিভাইস আবিষ্কারের মূল ভিত্তি হলো probe requests। এটি একটি Layer 2 ম্যানেজমেন্ট ফ্রেম যা নির্ধারণ করে যে কীভাবে সংযোগহীন ডিভাইসগুলি Retail, Hospitality, এবং Transport পরিবেশে অ্যাক্সেস পয়েন্টগুলিকে সনাক্ত করে এবং সেগুলির সাথে সংযোগ স্থাপন করে। তবে, প্রোব-ভিত্তিক অ্যানালিটিক্সের পরিমণ্ডল এখন আমূল পরিবর্তিত হয়েছে। iOS এবং Android এ MAC address randomisation এর সর্বব্যাপী বাস্তবায়নের ফলে, শুধুমাত্র অননুমোদিত প্রোব ডেটার উপর নির্ভর করে লিগ্যাসি ফুটফল ট্র্যাকিং এবং ডোয়েল টাইম পরিমাপ করা আর কার্যকর বা নীতিসম্মত নয়।
এই নির্দেশিকাটি প্রোব রিকোয়েস্ট এবং রেসপন্স চক্রের প্রযুক্তিগত কার্যপদ্ধতি স্পষ্টভাবে ব্যাখ্যা করে, অ্যাক্টিভ এবং প্যাসিভ স্ক্যানিংয়ের মধ্যে গুরুত্বপূর্ণ পার্থক্যগুলি অন্বেষণ করে এবং হাই-ডেনসিটি স্থাপনায় প্রোব স্টর্মের অপারেশনাল প্রভাব বিস্তারিতভাবে তুলে ধরে। আরও গুরুত্বপূর্ণ বিষয় হলো, এটি হার্ডওয়্যার-ভিত্তিক ট্র্যাকিং থেকে Guest WiFi এবং WiFi Analytics প্ল্যাটফর্ম ব্যবহার করে প্রমাণীকৃত, আইডেন্টিটি-চালিত অ্যানালিটিক্সে স্থানান্তরিত হওয়ার জন্য একটি কৌশলগত রোডম্যাপ প্রদান করে, যা শক্তিশালী নেটওয়ার্ক পারফরম্যান্স এবং কার্যকর বিজনেস ইন্টেলিজেন্স নিশ্চিত করে।
Technical Deep-Dive: Discovery এর কার্যপ্রক্রিয়া
IEEE 802.11 State Machine
একটি ডিভাইস IP ট্রাফিক প্রেরণ করার আগে, এটিকে অবশ্যই 802.11 সংযোগ state machine-এর মধ্য দিয়ে যেতে হবে: discovery, authentication, এবং association। Probe request বিশেষ করে discovery ধাপে কাজ করে। এটি একটি সাবটাইপ 4 ম্যানেজমেন্ট ফ্রেম হিসেবে শ্রেণীবদ্ধ, যা অ্যাক্সেসযোগ্য Basic Service Sets (BSS) সনাক্ত করতে ক্লায়েন্ট ডিভাইস (STA) দ্বারা প্রেরিত হয়।
Discovery-এর দুটি প্রধান পদ্ধতি রয়েছে:
- Passive Scanning: ক্লায়েন্ট ডিভাইসটি তার রেডিওকে একটি নির্দিষ্ট চ্যানেলে টিউন করে এবং Access Point (AP) দ্বারা পর্যায়ক্রমিক ব্যবধানে (সাধারণত প্রতি 100ms পর পর) ব্রডকাস্ট করা Beacon ফ্রেমগুলো শোনে। এই পদ্ধতিটি ব্যাটারি লাইফ বাঁচায় কিন্তু discovery latency বাড়িয়ে দেয়।
- Active Scanning: ক্লায়েন্ট ডিভাইসটি সক্রিয়ভাবে বিভিন্ন চ্যানেলে Probe Request ফ্রেম প্রেরণ করে এবং AP-সমূহ থেকে Probe Response ফ্রেমের জন্য অপেক্ষা করে। এটি discovery-কে দ্রুততর করে কিন্তু এয়ারটাইম এবং পাওয়ার ব্যবহার করে।
Broadcast বনাম Directed Probe Requests
Active scanning-এ দুটি ভিন্ন ধরণের probe requests ব্যবহার করা হয়:
- Broadcast (Wildcard) Probe Request: এক্ষেত্রে Service Set Identifier (SSID) ফিল্ডটি শূন্য (zero length) সেট করা থাকে। ডিভাইসটি রেঞ্জের মধ্যে থাকা যেকোনো AP-এর কাছে ব্রডকাস্ট করে কার্যকরভাবে জিজ্ঞাসা করে, "সেখানে কে আছেন?" যে সকল AP এই ফ্রেমটি পায়, যদি তাদের SSID হাইড করার কনফিগারেশন না করা থাকে, তবে তারা একটি Probe Response দিয়ে উত্তর দেবে।
- Directed Probe Request: SSID ফিল্ডে একটি নির্দিষ্ট নেটওয়ার্কের নাম থাকে। ডিভাইসটি তার Preferred Network List (PNL) থেকে একটি পরিচিত নেটওয়ার্কের জন্য অনুসন্ধান করে। কেবল সেই নির্দিষ্ট SSID হোস্টকারী AP-সমূহ প্রতিক্রিয়া জানাবে। যে ডিভাইসগুলো লুকানো নেটওয়ার্কে অটো-কানেক্ট করার চেষ্টা করছে তাদের জন্য এই প্রক্রিয়াটি অত্যন্ত গুরুত্বপূর্ণ।
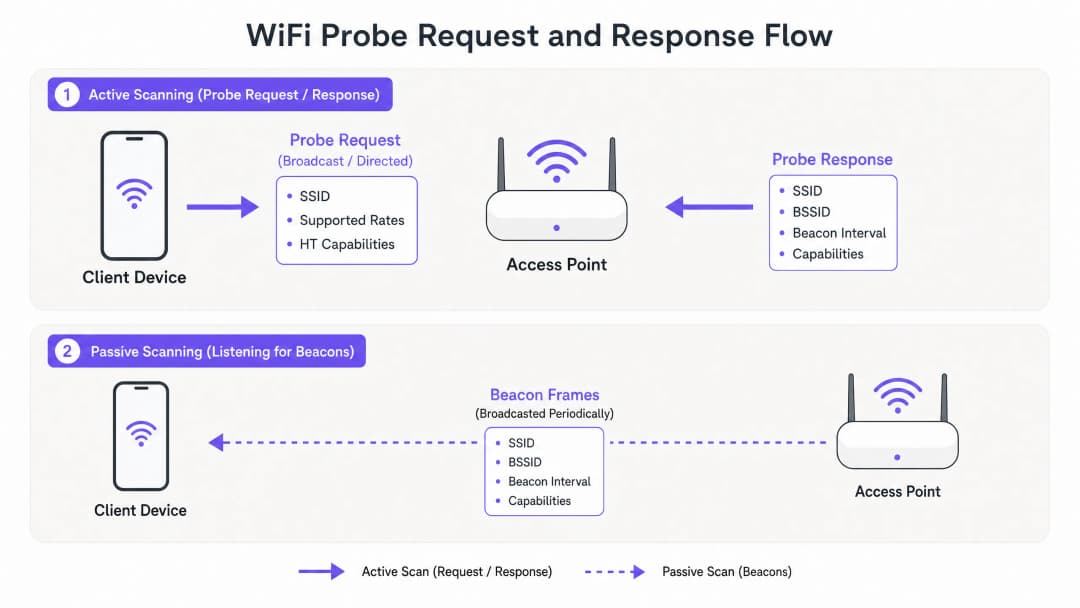
একটি Probe Request ফ্রেমের গঠন
একটি স্ট্যান্ডার্ড probe request ফ্রেমে অত্যন্ত গুরুত্বপূর্ণ Information Elements (IEs) থাকে যা ক্লায়েন্টের ক্ষমতা সম্পর্কে AP-কে অবহিত করে। প্রধান ফিল্ডগুলোর মধ্যে রয়েছে:
- MAC Header: এতে থাকে ফ্রেম কন্ট্রোল, ডিউরেশন, ডেস্টিনেশন অ্যাড্রেস (সাধারণত ব্রডকাস্ট অ্যাড্রেস
ff:ff:ff:ff:ff:ff), সোর্স অ্যাড্রেস (ক্লায়েন্টের MAC), এবং BSSID। - SSID: টার্গেট নেটওয়ার্কের নাম (অথবা ব্রডকাস্টের জন্য null)।
- Supported Rates: ক্লায়েন্ট দ্বারা সমর্থিত বেসিক এবং অপারেশনাল ডেটা রেট নির্ধারণ করে (যেমন লিগ্যাসি 802.11b-এর জন্য 1, 2, 5.5, 11 Mbps থেকে শুরু করে আধুনিক OFDM রেট পর্যন্ত)।
- Extended Supported Rates: ক্লায়েন্ট দ্বারা সমর্থিত অতিরিক্ত ডেটা রেট।
- HT/VHT/HE Capabilities: High Throughput (802.11n), Very High Throughput (802.11ac), অথবা High Efficiency (802.11ax/WiFi 6) ফিচারগুলোর জন্য সমর্থন নির্দেশ করে, যার মধ্যে স্পেশিয়াল স্ট্রিম এবং চ্যানেল উইডথ অন্তর্ভুক্ত রয়েছে।
পরবর্তী association ধাপের সময় সর্বোত্তম সংযোগের প্যারামিটারগুলো নির্ধারণ করার জন্য AP-সমূহের কাছে এই সক্ষমতাগুলো বোঝা অত্যন্ত প্রয়োজনীয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
MAC Randomisation এর প্রভাব
ঐতিহাসিকভাবে, একটি probe request-এর সোর্স অ্যাড্রেস ছিল ডিভাইসের বিশ্বব্যাপী অনন্য, বার্ন-ইন MAC address। এই ধারাবাহিকতার কারণে ভেন্যু অপারেটররা শুধুমাত্র নিষ্ক্রিয়ভাবে probe request শুনেই আনকানেক্টেড ডিভাইস ট্র্যাক করতে, ডুয়েলের সময় পরিমাপ করতে এবং ফুটফল হিটম্যাপ তৈরি করতে পারতেন।
যাইহোক, পারসিস্টেন্ট আইডেন্টিফায়ার ব্রডকাস্ট করার বিষয়ে গোপনীয়তার উদ্বেগের কারণে MAC randomisation প্রয়োগ করা হয়। iOS 14 এবং Android 10-এ প্রবর্তিত, আধুনিক অপারেটিং সিস্টেমগুলো এখন probe request পাঠানোর সময় একটি এলোমেলো, স্থানীয়ভাবে পরিচালিত MAC address তৈরি করে।
The End of Unauthenticated Tracking

এর কার্যকারিতার প্রভাব অত্যন্ত গভীর:
- স্ফীত ডিভাইস গণনা: একটি একক ডিভাইস সময়ের সাথে সাথে একাধিক এলোমেলো MAC address তৈরি করতে পারে, যা লেগ্যাসি অ্যানালিটিক্স সিস্টেমে ইউনিক ভিজিটর মেট্রিক্সকে কৃত্রিমভাবে বাড়িয়ে দেয়।
- ভুল ডুয়েলের সময়: কোনো ডিভাইসের আইডেন্টিফায়ার যদি পরিদর্শনের মাঝামাঝি সময়ে পরিবর্তিত হয়ে যায়, তবে ভেন্যুর মধ্যে তার গতিপথ ট্র্যাক করা অসম্ভব।
- পুনরাবৃত্ত ভিজিটর ডেটা হারানো: একটি পারসিস্টেন্ট আইডেন্টিফায়ার ছাড়া, probe ডেটার মাধ্যমে একজন নতুন ভিজিটরকে ফিরে আসা ভিজিটর থেকে আলাদা করা অসম্ভব।
Identity-Driven Solutions
অ্যানালিটিক্যাল নির্ভুলতা ফিরিয়ে আনতে, ট্র্যাকিংয়ের ধরন অবশ্যই লেয়ার ২ হার্ডওয়্যার আইডেন্টিফায়ার থেকে লেয়ার ৭ অথেনটিকেটেড আইডেন্টিটিতে স্থানান্তরিত করতে হবে। একটি শক্তিশালী Captive Portal বা নির্বিঘ্ন অনবোর্ডিং ফ্লো (যেমন how a WiFi Assistant enables passwordless access in 2026) বাস্তবায়ন করে, ভেন্যুগুলো একটি পারসিস্টেন্ট, সম্মতিযুক্ত পরিচয় (যেমন, ইমেল, সোশ্যাল প্রোফাইল, বা লয়ালটি আইডি) সংগ্রহ করে।
একবার ব্যবহারকারী অথেনটিকেটেড হয়ে গেলে, Purple প্ল্যাটফর্মটি বর্তমান MAC address-টিকে (এমনকি সেই নির্দিষ্ট SSID-এর জন্য এলোমেলো করা হলেও) ব্যবহারকারীর পারসিস্টেন্ট প্রোফাইলের সাথে সংযুক্ত করে। এটি নিশ্চিত করে যে পরবর্তী পরিদর্শন এবং ক্রিয়াকলাপগুলো অথেনটিকেটেড আইডেন্টিটির বিপরীতে সঠিকভাবে ট্র্যাক করা হচ্ছে, যা MAC randomisation-এর সীমাবদ্ধতাকে সম্পূর্ণরূপে এড়িয়ে যায়। এই পদ্ধতিটি How to Improve Guest Satisfaction: The Ultimate Playbook-এ বর্ণিত কৌশলগুলো বাস্তবায়নের জন্য মৌলিক।
Implementation Guide: Optimisation for High-Density
স্টেডিয়াম বা বড় রিটেল স্পেসের মতো পরিবেশে, হাজার হাজার ডিভাইস থেকে আসা probe request-এর বিশাল পরিমাণ নেটওয়ার্কের কার্যক্ষমতাকে মারাত্মকভাবে হ্রাস করতে পারে। এই ঘটনাটি, যা Probe Storm নামে পরিচিত, মূল্যবান এয়ারটাইম গ্রাস করে, যার ফলে প্রকৃত ডেটা স্থানান্তরের ক্ষমতা কমে যায়।
Mitigating Probe Storms
ম্যানেজমেন্ট ফ্রেম ওভারহেড পরিচালনা করতে নেটওয়ার্ক আর্কিটেক্টদের অবশ্যই সক্রিয় কনফিগারেশন কৌশলগুলো বাস্তবায়ন করতে হবে:
- Probe Response Suppression: নির্দিষ্ট থ্রেশহোল্ডের (যেমন, -75 dBm) নিচে Received Signal Strength Indicator (RSSI) থাকা ডিভাইসগুলি থেকে ব্রডকাস্ট করা প্রোব রিকোয়েস্ট উপেক্ষা করার জন্য AP কনফিগার করুন। কোনো ডিভাইস যদি একটি নির্ভরযোগ্য সংযোগ স্থাপন করার জন্য খুব বেশি দূরে থাকে, তাহলে AP-এর উচিত হবে না তার প্রোবগুলিতে সাড়া দিয়ে এয়ারটাইম নষ্ট করা।
- নিম্ন ডেটা রেট নিষ্ক্রিয় করা: লিগ্যাসি ডেটা রেট (যেমন, 1, 2, 5.5, 11 Mbps) নিষ্ক্রিয় করে এবং সর্বনিম্ন বাধ্যতামূলক বেসিক রেট 12 Mbps বা 24 Mbps এ সেট করার মাধ্যমে, ম্যানেজমেন্ট ফ্রেমগুলি (যা সর্বনিম্ন বেসিক রেটে ট্রান্সমিট করে) উল্লেখযোগ্যভাবে কম এয়ারটাইম ব্যবহার করে।
- Band Steering: সক্ষম ক্লায়েন্টদের সক্রিয়ভাবে 5 GHz বা 6 GHz ব্যান্ডে চালিত করুন। 2.4 GHz ব্যান্ডে সীমিত নন-ওভারল্যাপিং চ্যানেল রয়েছে এবং এটি প্রোব স্টর্ম থেকে সৃষ্ট কনজেশনের জন্য অত্যন্ত সংবেদনশীল।
- SSID-এর সংখ্যা সীমিত করা: একটি AP দ্বারা ব্রডকাস্ট করা প্রতিটি SSID-এর জন্য নিজস্ব বীকন ফ্রেম এবং Probe Responses-এর সেট প্রয়োজন হয়। ম্যানেজমেন্ট ওভারহেড কমাতে SSID-এর সংখ্যা সর্বোন্নিম পর্যায়ে রাখুন (আদর্শভাবে প্রতি AP-তে তিনটির বেশি নয়)।
সিকিউরিটি এবং কমপ্লায়েন্স
নির্দেশিত প্রোবের গোপনীয়তা ঝুঁকি
নির্দেশিত প্রোব রিকোয়েস্টগুলি একটি অনন্য নিরাপত্তা ঝুঁকি তৈরি করে। যেহেতু এগুলি পূর্বে সংযুক্ত নেটওয়ার্কের (PNL) নাম ব্রডকাস্ট করে, তাই এই ফ্রেমগুলি ক্যাপচারকারী একজন আক্রমণকারী ব্যবহারকারীর কার্যকলাপের একটি প্রোফাইল তৈরি করতে পারে (যেমন তাদের বাড়ির নেটওয়ার্ক, নিয়োগকর্তা বা ঘন ঘন যাওয়া ক্যাফেগুলি সনাক্ত করা)।
তাছাড়া, এটি ডিভাইসটিকে Evil Twin আক্রমণের মুখোমুখি করে। একজন আক্রমণকারী ভিকটিমের PNL থেকে একটি SSID ব্রডকাস্টকারী একটি রোগ AP মোতায়েন করতে পারে। ভিকটিমের ডিভাইসটি, তার নির্দেশিত প্রোব রেসপন্সে পরিচিত SSID সনাক্ত করে স্বয়ংক্রিয়ভাবে সেই রোগ AP-এর সাথে সংযুক্ত হতে পারে, যা এটিকে ট্রাফিক ইন্টারসেপশনের ঝুঁকির মধ্যে ফেলে দেয়।
শমন পদ্ধতি: WPA3-Enterprise বা WPA3-Enhanced Open (OWE) প্রয়োগ করা অ্যাসোসিয়েশন-পরবর্তী ইন্টারসেপশনের ঝুঁকি কমায়, তবে নেটওয়ার্ক হাইজিন (ব্যবহারকারীরা ম্যানুয়ালি পাবলিক নেটওয়ার্কগুলি ভুলে যাওয়া) PNL এক্সপোজারের বিরুদ্ধে প্রাথমিক সুরক্ষা হিসেবে কাজ করে।
GDPR এবং আইনি স্বার্থ
UK GDPR এবং EU GDPR-এর অধীনে, MAC অ্যাড্রেস সংগ্রহ করা - এমনকি যদি হ্যাশ বা র্যান্ডমাইজড করা হয় - তাহলেও তা ব্যক্তিগত ডেটা প্রক্রিয়াকরণ হিসাবে গণ্য হতে পারে যদি এটি কোনো ব্যক্তির সাথে যুক্ত করা সম্ভব হয়। প্রোব-ভিত্তিক অ্যানালিটিক্স স্থাপন করার সময়, সংস্থাগুলিকে অবশ্যই:
- একটি স্পষ্ট আইনি ভিত্তি স্থাপন করতে হবে (সাধারণত বেনামী ফুটফলের জন্য আইনি স্বার্থ, বা লক্ষ্যযুক্ত বিপণনের জন্য সম্মতি)।
- দর্শকদের WiFi স্ক্যানিং সক্রিয় রয়েছে তা জানানোর জন্য বিশিষ্ট সাইনেজ স্থাপন করতে হবে।
- একটি স্পষ্ট অপ্ট-আউট প্রক্রিয়া প্রদান করতে হবে।
একটি অনুমোদিত Guest WiFi মডেলে রূপান্তর কমপ্লায়েন্স প্রক্রিয়াটিকে সহজ করে তোলে, কারণ অনবোর্ডিং প্রক্রিয়ার সময় স্পষ্ট সম্মতি প্রাপ্ত হয়।
ROI এবং ব্যবসায়িক প্রভাব
প্রোব রিকোয়েস্ট বোঝা এবং পরিচালনা করা কেবল একটি প্রযুক্তিগত অনুশীলন নয়; এটি সরাসরি শেষ ফলাফলকে প্রভাবিত করে।
- নেটওয়ার্ক পারফরম্যান্স: সঠিক প্রোব স্টর্ম প্রশমন সংযুক্ত ব্যবহারকারীদের জন্য উচ্চতর থ্রুপুট এবং কম লেটেন্সি নিশ্চিত করে, যা সরাসরি অতিথিদের সন্তুষ্টি এবং অপারেশনাল দক্ষতাকে প্রভাবিত করে।* সঠিক অ্যানালিটিক্স: ত্রুটিপূর্ণ প্রোব-ভিত্তিক ট্র্যাকিং থেকে প্রমাণীকৃত আইডেন্টিটি লেয়ারে স্থানান্তরিত হওয়ার ফলে বিপণন এবং অপারেশনাল টিমগুলি নির্ভরযোগ্য ডেটার উপর ভিত্তি করে সিদ্ধান্ত নিতে পারে। ক্যাম্পেইন অ্যাট্রিবিউশন পরিমাপ করা, প্রকৃত ফুটফলের উপর ভিত্তি করে স্টাফিং লেভেল অপ্টিমাইজ করা এবং টার্গেটেড এনগেজমেন্টের মাধ্যমে রাজস্ব বৃদ্ধি করার জন্য এটি অত্যন্ত গুরুত্বপূর্ণ।
- ঝুঁকি প্রশমন: ম্যানেজমেন্ট ফ্রেমের সক্রিয় পরিচালনা এবং গোপনীয়তা সংক্রান্ত নিয়মাবলী মেনে চলা প্রতিষ্ঠানকে কমপ্লায়েন্স জরিমানা এবং সুনামহানি থেকে রক্ষা করে।
ডিভাইস আবিষ্কারের কার্যপদ্ধতি আয়ত্ত করার মাধ্যমে, আইটি লিডাররা এমন নেটওয়ার্ক ডিজাইন করতে পারেন যা কেবল স্থিতিস্থাপক এবং পারফরম্যান্টই নয়, বরং এন্টারপ্রাইজ ইন্টেলিজেন্সের ভিত্তিগত সম্পদ হিসেবেও কাজ করে। অবস্থান-ভিত্তিক ট্র্যাকিং সম্পর্কে আরও জানতে, The Mechanics of WiFi Wayfinding: Trilateration and RSSI Explained পর্যালোচনা করুন।
মূল সংজ্ঞাসমূহ
Probe Request
একটি ক্লায়েন্ট ডিভাইস দ্বারা তার আশেপাশে উপলব্ধ 802.11 নেটওয়ার্কগুলি সনাক্ত করতে প্রেরিত একটি লেয়ার ২ ম্যানেজমেন্ট ফ্রেম।
একটি ডিভাইস অথেন্টিকেট বা অ্যাসোসিয়েট করার আগে নেটওয়ার্ক সনাক্তকরণের মৌলিক প্রক্রিয়া।
Probe Response
একটি Probe Request-এর উত্তরে একটি অ্যাক্সেস পয়েন্ট দ্বারা প্রেরিত একটি ম্যানেজমেন্ট ফ্রেম, যার মধ্যে নেটওয়ার্কের ক্ষমতা এবং কনফিগারেশন প্যারামিটার থাকে।
অ্যাসোসিয়েশন প্রক্রিয়া শুরু করার জন্য ক্লায়েন্টকে প্রয়োজনীয় তথ্য সরবরাহ করে।
MAC Randomisation
একটি গোপনীয়তা বৈশিষ্ট্য যেখানে একটি ডিভাইস নেটওয়ার্ক স্ক্যান করার সময় তার স্থায়ী হার্ডওয়্যার অ্যাড্রেসের পরিবর্তে একটি অস্থায়ী, স্থানীয়ভাবে পরিচালিত MAC অ্যাড্রেস তৈরি করে।
অনন্য ডিভাইসের সংখ্যা বাড়িয়ে দিয়ে লিগ্যাসি, নন-অথেন্টিকেটেড ফুটফল অ্যানালিটিক্সকে ভুল প্রমাণিত করে।
Probe Storm
উচ্চ-ঘনত্বের পরিবেশে এমন একটি পরিস্থিতি যেখানে প্রচুর পরিমাণে probe requests এবং responses উপলব্ধ এয়ারটাইমের একটি উল্লেখযোগ্য শতাংশ গ্রাস করে।
নেটওয়ার্কের কার্যক্ষমতা মারাত্মকভাবে হ্রাস করে, যার জন্য নির্দিষ্ট AP কনফিগারেশন প্রশমন প্রয়োজন হয়।
Preferred Network List (PNL)
একটি ক্লায়েন্ট ডিভাইস দ্বারা রক্ষণাবেক্ষণ করা একটি তালিকা যার মধ্যে পূর্বে সংযুক্ত নেটওয়ার্কগুলির SSID থাকে।
ডিভাইসগুলি Directed Probe Requests-এ এই SSID-গুলি ব্রডকাস্ট করে, যা সম্ভাব্য গোপনীয়তা এবং নিরাপত্তা ঝুঁকি তৈরি করে।
RSSI (Received Signal Strength Indicator)
একটি প্রাপ্ত রেডিও সিগন্যালে উপস্থিত শক্তির পরিমাপ।
দূরবর্তী ডিভাইস থেকে আসা অনুরোধগুলি ফিল্টার করতে Probe Response Suppression-এ ব্যবহৃত হয়।
Management Frame
ক্লায়েন্ট এবং AP-গুলির মধ্যে যোগাযোগ স্থাপন এবং বজায় রাখতে ব্যবহৃত 802.11 ফ্রেম (যেমন, Beacons, Probes, Authentication ফ্রেম)।
ডেটা ফ্রেমের বিপরীতে, এগুলি নেটওয়ার্ক নিয়ন্ত্রণ তথ্য বহন করে এবং এয়ারটাইম সংরক্ষণের জন্য সাবধানে পরিচালনা করা আবশ্যক।
Band Steering
AP-এর দ্বারা ব্যবহৃত একটি প্রযুক্তি যা ডুয়াল-ব্যান্ড ক্লায়েন্টদের ২.৪ GHz-এর পরিবর্তে কম জনাকীর্ণ ৫ GHz বা ৬ GHz ব্যান্ডে সংযোগ করতে উত্সাহিত করে।
লিগ্যাসি ব্যান্ডগুলিতে probe storms-এর প্রভাব প্রশমিত করার একটি মূল কৌশল।
সমাধানকৃত উদাহরণসমূহ
একটি ৪০০-দোকানের রিটেইল চেইন ব্যস্ত উইকএন্ডের সময় মারাত্মক WiFi পারফরম্যান্স হ্রাসের সম্মুখীন হচ্ছে। আইটি ড্যাশবোর্ড ২.৪ GHz ব্যান্ডে উচ্চ চ্যানেল ব্যবহার দেখাচ্ছে, কিন্তু ডেটা থ্রুপুট কম। নেটওয়ার্ক আর্কিটেক্টের এটি কীভাবে সমাধান করা উচিত?
১. একটি probe storm এর উপস্থিতি নিশ্চিত করতে প্যাকেট ক্যাপচার পরিচালনা করুন। ২. Probe Response Suppression কার্যকর করুন, যাতে AP-গুলি -৭৫ dBm-এর চেয়ে দুর্বল RSSI সহ probe requests উপেক্ষা করার জন্য কনফিগার করা হয়। ৩. লিগ্যাসি 802.11b ডেটা রেট (১, ২, ৫.৫, ১১ Mbps) নিষ্ক্রিয় করুন যাতে ম্যানেজমেন্ট ফ্রেমগুলি উচ্চ গতিতে ট্রান্সমিট হতে বাধ্য হয়, যা কম এয়ারটাইম খরচ করবে। ৪. ডুয়াল-ব্যান্ড ক্লায়েন্টদের ৫ GHz-এ স্থানান্তরিত করতে অ্যাগ্রেসিভ ব্যান্ড স্টিয়ারিং সক্রিয় করুন।
একটি বড় কনফারেন্স সেন্টারের মার্কেটিং ডিরেক্টর রিপোর্ট করেছেন যে তাদের ফুটফল অ্যানালিটিক্স ড্যাশবোর্ড ৫০,০০০ অনন্য ভিজিটর দেখাচ্ছে, কিন্তু টিকিট বিক্রি মাত্র ১৫,০০০ উপস্থিতিকে নির্দেশ করছে। এই অমিলটি কী কারণে ঘটছে এবং এটি কীভাবে সমাধান করা যেতে পারে?
এই অমিলটি MAC address randomisation-এর কারণে ঘটছে। আনকানেক্টেড ডিভাইসগুলি ঘূর্ণায়মান MAC অ্যাড্রেস সহ probe requests পাঠাচ্ছে, যার ফলে লিগ্যাসি অ্যানালিটিক্স প্ল্যাটফর্ম একটি একক ডিভাইসকে একাধিকবার গণনা করছে। এর সমাধান হল একটি অথেন্টিকেটেড Guest WiFi পোর্টাল স্থাপন করা। ব্যবহারকারীদের লগইন করার প্রয়োজনীয়তার মাধ্যমে (যেমন, ইমেল বা সোশ্যাল SSO এর মাধ্যমে), ভেন্যুটি একটি ঘূর্ণায়মান হার্ডওয়্যার আইডেন্টিফায়ারের পরিবর্তে একটি স্থায়ী আইডেন্টিটির সাথে অ্যানালিটিক্সকে যুক্ত করে।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনি ৫০,০০০ আসনের একটি স্টেডিয়ামের জন্য WiFi নেটওয়ার্ক ডিজাইন করছেন। একটি পরীক্ষা ইভেন্ট চলাকালীন, আপনি ২.৪ GHz-এ ৬০% চ্যানেল ব্যবহার লক্ষ্য করেছেন, কিন্তু খুব কম প্রকৃত ডেটা ট্র্যাফিক দেখতে পেয়েছেন। কোন কনফিগারেশন পরিবর্তনটি সবচেয়ে দ্রুত ইতিবাচক প্রভাব ফেলবে?
ইঙ্গিত: ম্যানেজমেন্ট ফ্রেমগুলি কীভাবে স্থানান্তরিত হয় এবং এয়ারটাইমে কীভাবে তাদের প্রভাব হ্রাস করা যায় তা বিবেচনা করুন।
মডেল উত্তর দেখুন
সর্বনিম্ন বাধ্যতামূলক বেসিক ডেটা রেট (১, ২, ৫.৫, ১১ Mbps) নিষ্ক্রিয় করুন এবং -৭৫ dBm-এর চেয়ে দুর্বল RSSI সহ ক্লায়েন্টদের জন্য Probe Response Suppression প্রয়োগ করুন। এটি ম্যানেজমেন্ট ফ্রেমগুলিকে দ্রুত ট্রান্সমিট করতে বাধ্য করে (কম এয়ারটাইম গ্রহণ করে) এবং নির্ভরযোগ্যভাবে সংযোগ করার জন্য খুব দূরে থাকা ডিভাইসগুলিতে AP-এর সাড়া দেওয়া বন্ধ করে দেয়।
Q2. একজন ক্লায়েন্ট এমন একটি ফুটফল ট্র্যাকিং সলিউশন অনুরোধ করছেন যা ব্যবহারকারীদের WiFi-এ সংযোগ করার প্রয়োজন করে না, এবং তারা 'ঝামেলাহীন অ্যানালিটিক্স' পাওয়ার ইচ্ছা প্রকাশ করেছেন। আপনি তাদের কীভাবে পরামর্শ দেবেন?
ইঙ্গিত: আধুনিক মোবাইল OS-এর গোপনীয়তা বৈশিষ্ট্য এবং Layer 2 ট্র্যাকিংয়ের সীমাবদ্ধতাগুলি বিবেচনা করুন।
মডেল উত্তর দেখুন
ক্লায়েন্টকে পরামর্শ দিন যে iOS 14+ এবং Android 10+-এ MAC address randomisation-এর কারণে প্রমাণীকরণহীন, প্রোব-ভিত্তিক ফুটফল ট্র্যাকিং এখন আর নির্ভরযোগ্য নয়। সংযোগহীন ডিভাইসগুলি একাধিক অনন্য ভিজিটর হিসাবে প্রদর্শিত হবে, যা ডেটার সংখ্যাকে অত্যন্ত বাড়িয়ে দেবে। প্রস্তাবিত আর্কিটেকচার হল অবিচ্ছিন্ন Layer 7 আইডেন্টিটি ক্যাপচার করার জন্য একটি নিরবচ্ছিন্ন, প্রমাণীকৃত Guest WiFi পোর্টাল স্থাপন করা, যা সঠিক ডেটা এবং GDPR সম্মতি নিশ্চিত করে।
Q3. একজন এক্সিকিউটিভ তাদের ডিভাইসের Preferred Network Lists (PNL) ব্রডকাস্ট করার নিরাপত্তা সংক্রান্ত প্রভাব নিয়ে চিন্তিত। তারা ঠিক কোন আক্রমণ ভেক্টর সম্পর্কে চিন্তিত এবং এটি কীভাবে কার্যকর করা হয়?
ইঙ্গিত: একটি Directed Probe Request-এর মধ্যে থাকা তথ্য কীভাবে একজন আক্রমণকারী ব্যবহার করতে পারে তা ভাবুন।
মডেল উত্তর দেখুন
এক্সিকিউটিভ একটি Evil Twin আক্রমণ সম্পর্কে চিন্তিত। একজন আক্রমণকারী একটি Directed Probe Request ক্যাপচার করে যার মধ্যে ডিভাইসের PNL থেকে একটি SSID থাকে। আক্রমণকারী তখন অবিকল সেই SSID ব্রডকাস্টকারী একটি অননুমোদিত অ্যাক্সেস পয়েন্ট তৈরি করে। যেহেতু ডিভাইসটি নেটওয়ার্কের নামটি বিশ্বাস করে, তাই এটি স্বয়ংক্রিয়ভাবে অননুমোদিত AP-এর সাথে যুক্ত হতে পারে, যা আক্রমণকারীকে ট্র্যাফিক ইন্টারসেপ্ট করতে বা ম্যান-ইন-দ্য-মিডল আক্রমণ চালু করার অনুমতি দেয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is the difference between active scanning and passive scanning in WiFi networks?
In active scanning, a client device actively transmits Probe Request management frames across radio channels and waits for nearby access points to reply with Probe Response frames. In passive scanning, the client transmits no radio energy at all; it merely listens across each channel for periodic Beacon frames broadcast by APs (typically sent every 102.4 ms). Active scanning accelerates network discovery but consumes radio airtime and battery life, while passive scanning conserves airtime but takes longer to discover candidate APs.
What causes a WiFi probe storm and how does it degrade network performance?
A probe storm occurs in high-density environments when hundreds or thousands of unassociated client devices scan the airwaves simultaneously. Because management frames like probe requests and probe responses are transmitted at the lowest mandatory basic data rate (such as 1 Mbps in legacy 802.11b networks), each frame occupies disproportionate channel airtime. When multiplied across thousands of devices and multiple SSIDs, management frame contention saturates channel capacity, causing packet loss, high latency, and dropped throughput for associated user traffic.
Why do directed probe requests pose a security and privacy risk?
Directed probe requests contain explicit network names (SSIDs) from the client's Preferred Network List (PNL) of previously joined networks. Because 802.11 management frames are transmitted in cleartext, eavesdroppers can capture these frames to profile a user's location history (such as identifying their home network, workplace, or frequent retail visits). Attackers can also set up rogue Evil Twin APs broadcasting a matching SSID to trick the device into automatically connecting, exposing user traffic to man-in-the-middle inspection.
How does MAC randomisation affect visitor analytics and venue footfall tracking?
Modern mobile operating systems generate pseudo-random MAC addresses when transmitting probe frames, changing the hardware identifier over time or per SSID. As a result, unauthenticated Layer 2 sniffer systems overcount unique visitors by 300% to 500% and cannot track continuous dwell time or repeat customer loyalty. Venues overcome this by transitioning to Layer 7 authenticated identity resolution via Purple captive portals and Passpoint profiles, tying visits to consented user profiles rather than volatile physical MAC addresses.
How does 6 GHz network discovery differ from 2.4 GHz and 5 GHz in WiFi 6E and WiFi 7?
The 6 GHz band contains up to 59 twenty-megahertz channels, making brute-force active probing across all channels inefficient. IEEE 802.11ax restricts active broadcast probing to 15 Preferred Scanning Channels (PSC) spaced 80 MHz apart (channels 5, 21, 37, etc.). Additionally, clients discover 6 GHz BSSIDs out-of-band by reading the Reduced Neighbor Report (RNR) information element embedded in the 2.4 GHz and 5 GHz beacons of multi-band enterprise APs.
এই সিরিজে পড়া চালিয়ে যান
চিড়িয়াখানা এবং থিম পার্ক WiFi: উচ্চ-জনসমাগমপূর্ণ ভেন্যু কানেক্টিভিটি গাইড
এই গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের চিড়িয়াখানা এবং থিম পার্ক জুড়ে উচ্চ-ক্ষমতাসম্পন্ন WiFi স্থাপনের জন্য একটি ব্যাপক ফ্রেমওয়ার্ক প্রদান করে। এটি আউটডোর RF প্ল্যানিং, ক্যাপটিভ পোর্টাল স্থাপন, ফ্যামিলি-সেফ কনটেন্ট ফিল্টারিং এবং কানেক্টিভিটিকে কার্যকর অপারেশনাল অ্যানালিটিক্সে রূপান্তর করার কৌশলগুলো কভার করে।
রিটেইল WiFi: কীভাবে ইন-স্টোর WiFi বিক্রি, আনুগত্য এবং গ্রাহক সমাগম বৃদ্ধি করে
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটিতে বিস্তারিত আলোচনা করা হয়েছে কীভাবে এন্টারপ্রাইজ আইটি এবং অপারেশনস টিমগুলো রিটেইল WiFi-কে একটি কৌশলগত বাণিজ্যিক সম্পদ হিসেবে স্থাপন করতে পারে। এটি ফার্স্ট-পার্টি ডেটা সংগ্রহ, গ্রাহক সমাগম বিশ্লেষণ এবং নিরাপদ, হাই-ডেনসিটি নেটওয়ার্ক আর্কিটেকচারের মাধ্যমে সাধারণ কানেক্টিভিটি থেকে রাজস্ব-উৎপাদনকারী অবকাঠামোতে রূপান্তরের বিষয়টি কভার করে।
রিটেইল WiFi: ট্রাফিক অ্যানালিটিক্স থেকে ব্যক্তিগতকৃত ইন-স্টোর অভিজ্ঞতা
এই টেকনিক্যাল রেফারেন্স গাইডটি রিটেইল পরিবেশে লিগ্যাসি গেস্ট WiFi থেকে ইন্টেলিজেন্ট এজ প্ল্যাটফর্মে আর্কিটেকচারাল পরিবর্তনের বিস্তারিত বিবরণ দেয়। এটি আইটি লিডারদের আইডেন্টিটি-চালিত নেটওয়ার্ক স্থাপন, CRM সিস্টেমের সাথে অ্যানালিটিক্স একীভূত করা এবং ব্যক্তিগতকৃত ইন-স্টোর অভিজ্ঞতার মাধ্যমে পরিমাপযোগ্য ROI চালনা করার বিষয়ে কার্যকর নির্দেশনা প্রদান করে। RF ডিজাইন এবং ক্যাপটিভ পোর্টাল অপ্টিমাইজেশন থেকে শুরু করে ক্লায়েন্টেলিং ইন্টিগ্রেশন এবং GDPR কমপ্লায়েন্স পর্যন্ত, এই গাইডটি সম্পূর্ণ এন্ড-টু-এন্ড ডিপ্লয়মেন্ট লাইফসাইকেল কভার করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।