Sei nella camera di un hotel, il tuo telefono mostra che è connesso, ma la pagina di login non compare mai. Il laptop si collega alla stessa rete, ma va in timeout caricando il portale di lavoro. La reception afferma che la banda larga funziona correttamente, ma lo streaming si interrompe, le videochiamate cadono e ogni nuovo dispositivo genera un'altra segnalazione di WiFi dell'hotel non funzionante.
Il sintomo visibile è spesso fuorviante. Un dispositivo client può associarsi a un access point ma non riuscire a ottenere un indirizzo IP, risolvere i nomi di dominio, superare il Captive Portal, effettuare il roaming tra le varie antenne o accedere a Internet in modo affidabile. Per una risoluzione dei problemi efficace occorre identificare quale livello ha riscontrato l'errore, invece di riavviare le apparecchiature sperando che il problema scompaia.
Perché essere connessi non significa avere una rete utilizzabile
L'icona del WiFi conferma solo una parte della connessione. Di solito indica soltanto che il dispositivo ha scambiato abbastanza traffico radio con un access point per stabilire un'associazione. Non conferma che l'access point abbia capacità residua, che la rete abbia rilasciato un indirizzo DHCP, che il DNS stia rispondendo o che il gateway sia in grado di raggiungere la rete Internet globale.
Questa distinzione è fondamentale negli hotel poiché gli ospiti si spostano tra camere, corridoi, ristoranti, sale riunioni e reception. I loro dispositivi possono rimanere associati a un access point lontano, restare vincolati a una frequenza radio satura o non effettuare correttamente il roaming. Le interferenze e la perdita di pacchetti possono rendere un dispositivo apparentemente connesso del tutto inutilizzabile, anche quando il circuito in fibra funziona regolarmente.
Le linee guida indipendenti sulle reti nel Regno Unito individuano punti ciechi, carico eccessivo di client, interferenze, progettazione errata degli access point ed esaurimento dei DHCP come cause distinte delle segnalazioni sulla connettività negli hotel. Sottolineano inoltre che gli hotel con connessioni internet a 500 Mbps o 1 Gbps possono comunque ricevere reclami, poiché la continuità della copertura e la latenza possono contare più della velocità nominale (linee guida indipendenti sulla progettazione e sui problemi del WiFi negli hotel).
Cosa non rileva uno speed test
Uno speed test è utile, ma risponde a una domanda limitata. Misura il throughput tra un dispositivo specifico e un servizio di test in un preciso momento. Potrebbe non rilevare perdite intermittenti di pacchetti, risposte DNS lente, un roaming fallito, un pool DHCP esaurito o un Captive Portal che blocca la normale navigazione.
Un ospite in una camera con un segnale debole potrebbe completare un test durante un periodo di scarso traffico, per poi perdere l'usabilità effettiva quando le camere adiacenti diventano occupate. Un secondo ospite potrebbe trovarsi vicino a un access point ma contendere l'airtime con troppi client. Entrambe le esperienze possono generare la stessa segnalazione alla reception, ma richiedono soluzioni diverse.
| Cosa vede l'ospite | Cosa potrebbe effettivamente non funzionare |
|---|---|
| Connesso, nessuna navigazione | DHCP, DNS, portale, firewall o WAN |
| Test rapido, videochiamata instabile | Latenza, perdita di pacchetti, interferenza o roaming |
| Una sola camera interessata | Copertura RF, cablaggio, access point o porta dello switch |
| Tutte le camere interessate | Servizio di autenticazione, gateway, uplink o fornitore |
| Funziona di notte, si blocca nelle ore di punta | Capacità, occupazione del canale o limiti dei criteri |
Per una visione operativa più completa, i team possono combinare i test a livello di stanza con l'analisi del WiFi analytics e il monitoraggio dell'esperienza client. Il passaggio fondamentale è semplice: una connettività utilizzabile è il risultato di un servizio, non il punteggio di uno speed test.
Soluzioni immediate per gli ospiti e lo staff della reception
Quando la pagina di login non appare, iniziare a verificare il dispositivo anziché chiedere continuamente la password alla reception. Aprire una normale pagina web non-HTTPS in un browser. Il reindirizzamento può attivare il rilevamento del Captive Portal, mentre una richiesta HTTPS potrebbe resistere all'intercettazione poiché il browser si aspetta una destinazione sicura valida.
Se non succede nulla, disabilita temporaneamente la VPN, la funzione DNS privato o il filtro di sicurezza. Questi strumenti possono impedire al dispositivo di rilevare o raggiungere il portale. Riconnettiti dopo aver apportato la modifica e ripristina la funzione di privacy una volta autorizzato e verificato l'accesso.
Una checklist pratica per l'ospite
- Dimentica la rete dell'hotel. Rimuovi il profilo salvato, quindi connettiti di nuovo all'SSID per evitare che una vecchia sessione o una configurazione errata persista.
- Usa un altro browser. Un'estensione del browser, un reindirizzamento memorizzato in cache o un problema di compatibilità specifico del dispositivo possono impedire il caricamento della pagina.
- Prova un secondo dispositivo. Se uno smartphone si connette con successo ma un laptop no, è meno probabile che la causa immediata sia il servizio dell'intera struttura.
- Verifica l'autorizzazione. Chiedi alla reception di confermare che la sessione della camera o del dispositivo sia stata approvata e, se supportato, di reimpostare la sessione.
- Registra il problema. Prendi nota di camera, dispositivo, ora, SSID e messaggio esatto. Dire "Il WiFi funziona male" fornisce allo staff ben pochi elementi su cui indagare.
Le linee guida per il settore dell'ospitalità individuano nelle pagine portale che non si caricano su alcuni dispositivi, che richiedono troppi passaggi o che non reindirizzano correttamente, la causa ricorrente delle chiamate alla reception. Avvertono inoltre che un SSID aperto può esporre il traffico radio e creare un falso senso di sicurezza, poiché un Captive Portal non equivale alla crittografia (linee guida sul WiFi per gli ospiti e sul comportamento del portale).

Un portale dovrebbe semplificare l'accesso, non trasformare la reception in una coda per l'autenticazione manuale. Lo stesso principio si applica quando si valuta un alloggio per un viaggio. Gli utenti che confrontano residence a Norwich dovrebbero verificare se la struttura spiega chiaramente la procedura di connessione, specialmente se il soggiorno prevede esigenze di lavoro, streaming o l'uso di più dispositivi.
Per gli operatori, un flusso di lavoro di verifica controllato può aiutare lo staff a confermare se un ospite si è autenticato e se il dispositivo corretto è associato alla sessione prevista. Un flusso di lavoro di verifica del guest WiFi dovrebbe integrare, non sostituire, i controlli a livello di rete.
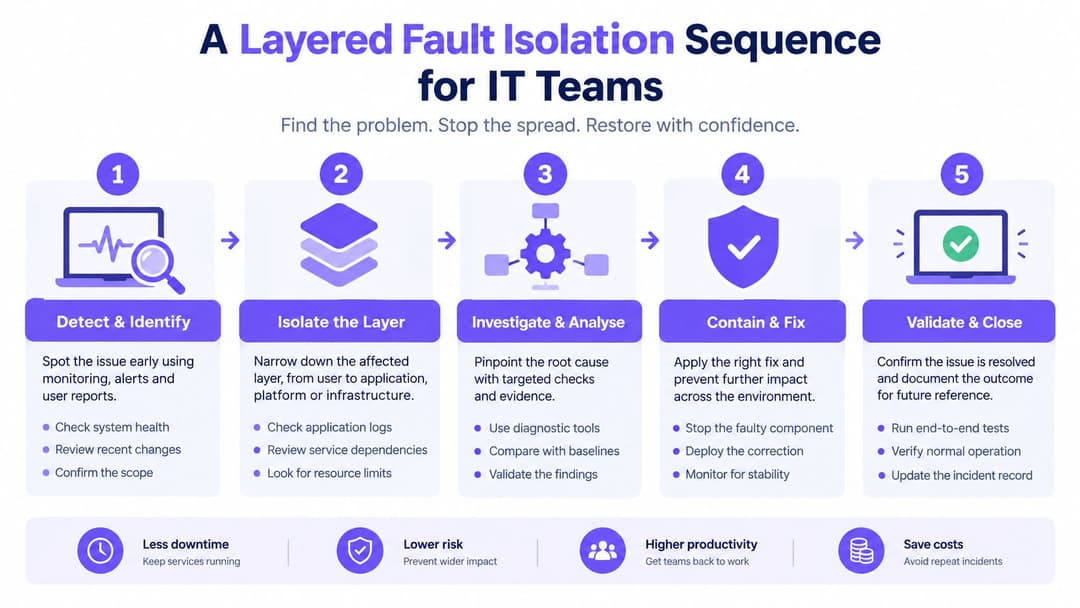
Una sequenza a livelli di isolamento dei guasti per i team IT
Riavviare in modo casuale gli access point spesso rimuove prove utili. Una risposta migliore inizia registrando con precisione il problema, per poi effettuare test dalla posizione effettiva dell'ospite.
Annota camera, SSID, tipo di dispositivo, ora e portata del problema. Stabilisci se l'inconveniente riguarda un solo dispositivo, una sola camera, un piano o l'intera struttura. Esegui un test con un secondo dispositivo nella stessa camera, quindi prova il dispositivo originale in un'altra area, se possibile. Questo consente di distinguere rapidamente un problema specifico del client da un malfunzionamento della posizione o del servizio.
Segui il guasto attraverso lo stack
- Confermare l'associazione. Verificare sul controller l'associazione del client, la qualità del segnale, la radio, la cronologia di roaming e l'evento di autenticazione. Un client che non si associa mai presenta un problema relativo a RF, dispositivo o SSID.
- Verificare l'indirizzamento. Controllare se il client ha ricevuto un indirizzo DHCP, il gateway predefinito e il server DNS. Un'associazione senza un indirizzo indica problemi relativi a DHCP o VLAN.
- Testare il gateway. Verificare la raggiungibilità del gateway prima di testare i siti web pubblici. Un errore in questa fase mantiene l'attenzione sulla rete locale anziché sul fornitore di banda larga.
- Testare il DNS separatamente. Se il gateway risponde ma i nomi non vengono risolti, verificare il percorso del resolver, le regole di walled garden e i criteri del portale. Un IP valido con DNS non funzionante indica problemi di configurazione del resolver o del walled garden (guida alla risoluzione dei problemi del WiFi negli hotel del Regno Unito).
- Testare l'accesso HTTPS. Un DNS funzionante senza raggiungibilità esterna indica problemi di firewall, WAN o criteri dell'account. Acquisire l'ora e il client interessato in modo che i team a monte possano correlare i log.
Confronta le condizioni, non le supposizioni
Ripetere i controlli durante un periodo di scarso traffico e un periodo di punta. Se l'indirizzamento e il DNS funzionano fuori orario ma falliscono durante la colazione o la sera, verificare l'esaurimento delle risorse e la capacità. Se la stessa camera presenta continui problemi mentre le camere adiacenti funzionano, ispezionare l'access point, il cablaggio, la porta dello switch, le condizioni del canale e i materiali di costruzione.
Evita le alterazioni più comuni durante i test. Disabilita temporaneamente la VPN, rimuovi le impostazioni DNS personalizzate e verifica che il dispositivo non stia utilizzando un profilo di rete configurato manualmente. Un errore di reindirizzamento del portale può sembrare un'interruzione della copertura RF anche quando la connessione radio è perfettamente funzionante.
Un toolkit diagnostico multifunzione può aiutare il personale a registrare in modo coerente i risultati relativi a client, gateway, DNS e raggiungibilità. Il valore risiede nel produrre prove comparabili per ogni incidente, non nel raccogliere ulteriori screenshot. Un toolkit di test della rete può supportare questo processo di raccolta delle prove affiancando i log del controller e del gateway.
Audit della capacità e dei colli di bottiglia nella progettazione di rete
I reclami frequenti raramente scompaiono solo perché un hotel acquista un pacchetto di banda larga più potente. La risorsa limitante potrebbe essere il tempo d'antenna, il posizionamento degli access point, la capacità di uplink, la disponibilità del DHCP o la policy che consente a un singolo client di consumare una quota eccessiva del servizio condiviso.
Esegui l'audit della rete direttamente dove gli ospiti la utilizzano. Misura i client simultanei per access point durante la colazione, lo streaming serale e il checkout. Mappa l'RSSI e l'utilizzo dei canali stanza per stanza, quindi confronta throughput per client, retrasmissioni, disponibilità di lease DHCP, latenza DNS e utilizzo WAN.
Guarda oltre il semplice circuito di rete
Una struttura può disporre di un'ampia capacità Internet ma offrire comunque un servizio scadente a livello delle singole camere. Le pareti spesse possono indebolire la copertura, i dispositivi radio adiacenti possono creare interferenze e gli access point posizionati in modo errato possono far sì che gli ospiti rimangano collegati a un'antenna lontana. Aggiungere altri access point senza una misurazione RF può peggiorare la situazione aumentando la sovrapposizione dei canali.
Utilizza le misurazioni per rispondere a domande specifiche:
- La frequenza radio è intasata? Un elevato utilizzo del canale e frequenti ritrasmissioni indicano un problema di tempo di trasmissione (airtime), non necessariamente della banda larga.
- L'access point è sovraccarico? Il numero di client e le prestazioni per singolo client rivelano se la domanda è concentrata in camere specifiche o nelle aree comuni.
- L'indirizzamento è disponibile? La disponibilità degli indirizzi DHCP deve essere verificata insieme al numero di client, specialmente quando i dispositivi si connettono ma non ricevono mai un indirizzo.
- La rete WAN viene utilizzata in modo equo? Confronta la domanda degli ospiti con le esigenze di terminali di pagamento, piattaforme di prenotazione, sistemi gestionali della struttura, dispositivi dello staff e controlli dell'edificio.
Un obiettivo pratico di progettazione consiste nel mantenere il traffico degli ospiti entro circa il 60 - 80 percento della capacità totale della banda larga, conservando un margine del 20 - 40 percento per i servizi operativi (linee guida sulla capacità per le reti nel settore ricettivo). Non si tratta di una garanzia di prestazioni universale. Lo streaming, le condizioni della frequenza radio, la struttura dell'edificio e le funzionalità dei dispositivi client possono influire notevolmente sul risultato finale.
Isola gli ospiti dalle operazioni aziendali
Colloca i dispositivi degli ospiti su una VLAN dedicata con isolamento dei client. Convalida la policy da un dispositivo ospite, verificando che non possa raggiungere le reti di pagamento, prenotazione, gestione della struttura o controllo dell'edificio. Ciò evita che un problema di prestazioni si trasformi in un incidente di sicurezza.
Applica limiti di velocità per client o per camera e regole QoS dove opportuno. L'obiettivo non è rendere ogni dispositivo identico, ma impedire che un singolo client monopolizzi la capacità WAN o il tempo di trasmissione, mantenendo un servizio prevedibile per il resto della struttura.
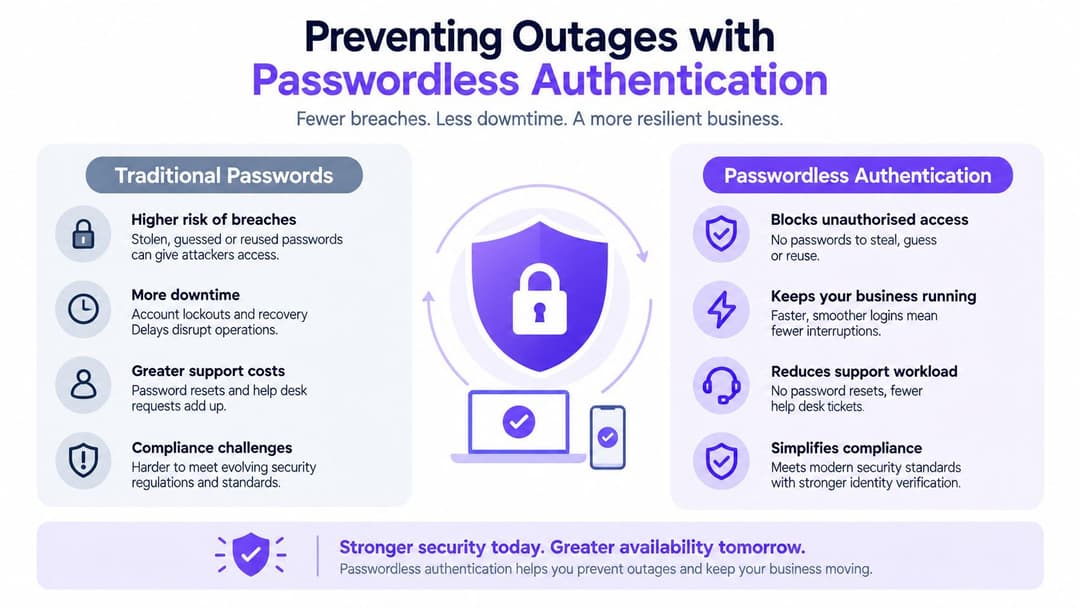
Prevenire le interruzioni di servizio con l'autenticazione senza password
I Captive Portal sono comodi quando funzionano, ma creano una fragile dipendenza da reindirizzamenti del browser, rilevamento dei dispositivi, comportamento del DNS, certificati e stato della sessione. Un ospite potrebbe avere una connessione radio perfettamente funzionante e comunque non essere in grado di iniziare la navigazione a causa del fallimento dello strato di autenticazione.
Gli standard passwordless come Hotspot 2.0, Passpoint e OpenRoaming offrono un modello differente. Il dispositivo individua una rete affidabile, ne valuta le credenziali e stabilisce una connessione crittografata senza richiedere all'ospite di inserire una password condivisa in un modulo web. Nelle configurazioni idonee, questo elimina i problemi di compatibilità della schermata iniziale dal percorso critico.
Perché il livello di autenticazione è importante
Un Captive Portal tradizionale deve funzionare su smartphone, laptop, tablet, smart TV e altri dispositivi degli ospiti. Deve inoltre gestire DNS privati, VPN, restrizioni dei browser, convalida dei certificati e comportamenti specifici del captive network in base al sistema operativo. Ogni passaggio aggiuntivo crea un ulteriore punto in cui l'ospite può bloccarsi.
Passpoint e gli approcci correlati trasferiscono gran parte di questo processo nella relazione tra dispositivo e rete. L'accesso crittografato inizia come parte della connessione di rete anziché dopo che l'ospite è passato attraverso un SSID aperto. Questa distinzione è fondamentale perché un portale non crittografa un collegamento wireless altrimenti aperto.
Per lo staff e gli ambienti gestiti, l'integrazione delle identità offre un maggiore controllo. I servizi directory possono assegnare l'accesso automaticamente, applicare criteri basati sui ruoli e revocare l'accesso quando un utente si dimette o cambia stato. Questo approccio è molto più gestibile rispetto alla rotazione di password condivise tra reparti, fornitori esterni e tenant.
Dove i portali mantengono ancora il loro ruolo
L'accesso senza password non è un motivo per trascurare la progettazione del portale. Alcuni visitatori non disporranno di un profilo supportato, certi dispositivi necessitano di una modalità di riserva e alcune strutture richiedono il consenso o la registrazione prima di erogare il servizio. Un portale di fallback deve essere essenziale, accessibile, chiaramente personalizzato con il marchio e testato sulle tipologie di dispositivi solitamente utilizzate dagli ospiti.
Purple offre una piattaforma WiFi per ospiti nel settore alberghiero che supporta modelli di accesso senza password, inclusi Passpoint e OpenRoaming, fornendo al contempo flussi di lavoro con Captive Portal e funzionalità di rete basate sull'identità per ambienti riservati a ospiti e personale. Si integra con i servizi di directory e i vendor di rete, ma spetta comunque ai gestori verificare la copertura, le policy, il failover e la compatibilità dei dispositivi.
L'obiettivo corretto non è eliminare qualsiasi pagina web, ma garantire che un errore di autenticazione non si mascheri da guasto radio o generi lavoro inutile alla reception.
Sviluppare una strategia di connettività resiliente per l'ospitalità
Una connettività alberghiera affidabile inizia considerando il WiFi come un'infrastruttura operativa anziché come un semplice servizio per gli ospiti da controllare solo in caso di reclami. La connessione supporta i sistemi di pagamento, le piattaforme di prenotazione, i flussi di lavoro dello staff, gli ordini online, i servizi dell'edificio e la comunicazione con gli ospiti. Un guasto in uno qualsiasi di questi ambiti può creare problemi ben più gravi di un download lento.
Secondo il report sull'inattività di Beaming nel Regno Unito, le strutture ricettive del Regno Unito hanno registrato una media stimata da 26,8 a 27 ore di inattività Internet nel 2023, con tempi di ripristino di circa 7,9 - 8 ore per ogni guasto. Le cifre riguardano la connettività aziendale in generale e non solo il WiFi per gli ospiti, ma dimostrano perché gli hotel necessitano di monitoraggio, resilienza, escalation e comunicazioni chiare.
Creare una lista di controllo per l'operatore
- Misurare la disponibilità. Verificare se l'SSID è visibile, se i client possono associarsi, se l'autenticazione ha esito positivo, se il DHCP viene completato, se il DNS risponde e se l'accesso HTTPS esterno funziona.
- Misurare l'esperienza. Registrare la latenza, la perdita di pacchetti, il comportamento di roaming e il tempo di risoluzione, non solo la velocità della banda larga pubblicizzata.
- Testare i periodi di picco. Eseguire i controlli quando la domanda degli ospiti è massima, quindi confrontarli con i risultati dei periodi di scarsa attività.
- Proteggere le operazioni. Mantenere il traffico degli ospiti all'interno della capacità pianificata, isolarlo dalle VLAN operative e confermare che i criteri di QoS funzionino correttamente sotto carico.
- Mantenere un percorso secondario. Utilizzare una connessione secondaria fissa, 4G o 5G laddove la perdita dell'accesso a Internet influirebbe sulle operazioni dell'hotel. Testare il failover sotto carico, non semplicemente mentre il circuito di backup è abilitato.
- Preparare le comunicazioni. Fornire alla reception una breve procedura di diagnostica e un modulo di escalation che acquisisca camera, dispositivo, ora, SSID, stato di autenticazione e sintomi riscontrati.
Un circuito di failover che non ha mai gestito traffico di produzione è un'ipotesi, non un piano di resilienza. Lo stesso vale per un portale testato solo sul dispositivo di un dipendente. Gli hotel dovrebbero testare le combinazioni utilizzate dagli ospiti, inclusi diversi sistemi operativi, browser, impostazioni VPN, configurazioni DNS private e posizioni delle camere.
La connettività influisce anche sulle esperienze al di fuori della struttura. Gli operatori che organizzano escursioni o trasferimenti possono trovare utile questa guida pratica su perché i tour necessitano di WiFi e SIM affidabili durante la pianificazione delle comunicazioni con viaggiatori e personale.
Il processo di gestione degli incidenti più efficace si conclude con le prove. Dopo la risoluzione, registra lo strato interessato dall'errore, l'azione correttiva e il segnale di monitoraggio che dovrebbe rilevarlo la volta successiva. Questo trasforma il problema del "WiFi dell'hotel non funzionante" da un reclamo ricorrente a una condizione di servizio diagnosticabile.
Purple aiuta gli operatori del settore dell'ospitalità a sostituire i fragili percorsi basati su password condivise e Captive Portal con accessi per gli ospiti senza password, reti aziendali basate sull'identità per lo staff, flussi di lavoro di verifica e analisi della connettività. Visita Purple per valutare come un'esperienza WiFi alberghiera più osservabile e resiliente possa integrarsi nella tua rete esistente.