सोमवारची सकाळ पाहुणे येण्यापूर्वीच सुरू होते. हॉटेलच्या शिफ्ट हँडओव्हरच्या वेळी, नाईट टीम साइन आउट करते, डे टीम येते आणि स्टाफचे तीन लॅपटॉप Captive Portal वरच अडकून राहतात, कारण कोणीतरी शेअर्ड WiFi पासवर्ड बदलला होता आणि बॅक-ऑफिसच्या व्हाईटबोर्डवर तो अपडेट करायला विसरले होते. एक कर्मचारी जुने तिकीट शोधतो, दुसरा सुपरवायझरला विचारतो आणि तिसरा सोडून देऊन वैयक्तिक हॉटस्पॉट वापरतो.
ती WiFi कव्हरेजची समस्या नाही. ती ओळखीची (identity) समस्या आहे. सिंगल साइन-ऑन, किंवा SSO, कर्मचाऱ्यांना त्यांच्या अस्तित्वात असलेल्या कामाच्या ओळखीसह ऑथेंटिकेट करण्याची आणि दुसरा शेअर केलेला पासवर्ड प्रॉम्ट न वापरता स्टाफ नेटवर्कमध्ये प्रवेश मिळवण्याची परवानगी देते. हे मार्गदर्शक Purple-व्यवस्थापित स्टाफ SSID वर सिंगल साइन-ऑन कशा प्रकारे सक्षम करावे, योग्य आयडेंटिटी प्रदाता कसा निवडावा, फेडरेशन कॉन्फिगर कसे करावे, निकालाची चाचणी कशी घ्यावी आणि काही गडबड झाल्यास रोलआउट कसा सुरक्षित ठेवावा हे स्पष्ट करते.
कर्मचाऱ्यांच्या नेटवर्कसाठी सिंगल साइन-ऑनची आवश्यकता का आहे
शेअर्ड प्री-शेअर्ड कीज (keys) अंदाजित पद्धतींनी अपयशी ठरतात. कर्मचारी त्या स्टिकी नोट्सवर लिहून ठेवतात, तिकीट प्रणालीमध्ये पेस्ट करतात, रेडिओवर त्यांची पुनरावृत्ती करतात आणि एखादी व्यक्ती व्यवसाय सोडून गेल्यावरही त्यांचा वापर सुरूच ठेवतात. एखादे ठिकाण एका ऍक्सेस समस्येचे निवारण करण्यासाठी की बदलू शकते, परंतु यामुळे केवळ पुढील शिफ्ट बदलाच्या वेळी नवीन लॉगिन विनंत्यांची रांग तयार होते.
ऑपरेशनल खर्च छोट्या व्यत्ययांच्या स्वरूपात दिसून येतो. चेक-इन दरम्यान रिसेप्शनिस्ट रिसेटची वाट पाहतो, नर्स वर्कस्टेशन रीकनेक्ट करण्यात वेळ गमावते आणि हँडहेल्ड डिव्हाइस स्टाफ SSID शी कनेक्ट होत नसल्यामुळे रिटेल सुपरवायझर हेल्पडेस्कला कॉल करतो. या विलंबांचे वैयक्तिकरित्या मोजमाप करणे कठीण आहे, परंतु जेव्हा जेव्हा नेटवर्क संपूर्ण वर्कफोर्सला एकच अकाउंट म्हणून गृहीत धरते, तेव्हा हे वारंवार घडते.
SSO हे ॲक्सेसचे युनिट सामायिक पासवर्डवरून वैयक्तिक आयडेंटिटीमध्ये बदलते. कर्मचारी संस्थेच्या आयडेंटिटी प्रोव्हाइडरद्वारे साइन इन करतो आणि नेटवर्क त्या व्यक्तीशी किंवा त्यांच्या ग्रुपशी संबंधित ॲक्सेस पॉलिसी लागू करते. जेव्हा कर्मचारी विभाग बदलतो, तेव्हा त्यांची ग्रुप मेंबरशिप त्यांच्यासोबत बदलू शकते. जेव्हा ते संस्था सोडतात, तेव्हा डिरेक्टरी अकाऊंट बंद केल्याने इतर सर्वांनी वापरलेला पासवर्ड न बदलताही ॲक्सेस काढून टाकला जाऊ शकतो.
UK मधील सार्वजनिक-क्षेत्रातील संस्थांसाठी, विखंडनाची समस्या राष्ट्रीय पातळीवर आधीच दिसून येत आहे. GOV.UK's authentication and digital identity guidance नुसार २०२१ मध्ये संपूर्ण सरकारमध्ये अंदाजे १२१ single sign-on सोल्युशन्स, त्यासोबत सुमारे १९१ खाते सेट-अप पद्धती आणि ४४ साइन-इन पद्धती कार्यरत होत्या. एक सामान्य ऑथेंटिकेशन स्तर म्हणून GOV.UK One Login ची निर्मिती करण्यात आली, आणि त्याच अहवालात असे समोर आले की जुलै २०२३ पर्यंत १५ लाखांहून अधिक लोकांनी त्यांची ओळख सिद्ध करण्यासाठी याचा वापर केला होता, तर त्याच्या सोबती ॲपला २० लाख वेळा डाउनलोड केले गेले होते.
स्टाफ SSID ने काय लागू केले पाहिजे
Purple-मॅनेज्ड स्टाफ नेटवर्क व्हेन्यूला वायरलेस ॲक्सेससह वर्क आयडेंटिटी कनेक्ट करण्यासाठी एक व्यावहारिक जागा देते. हा identity-based networking approach स्टाफ ॲक्सेसला गेस्ट ॲक्सेसपासून वेगळे करतो आणि नोटिसबोर्डवर प्रिंट केलेल्या क्रेडेंशियलऐवजी ऑथेंटिकेटेड आयडेंटिटीचे पालन करण्यासाठी नेटवर्क पॉलिसीला अनुमती देतो.
हे केवळ सोयीपेक्षा अधिक महत्त्वाचे आहे:
- हँडोव्हर: कर्मचारी मागील शिफ्टमधील कर्मचाऱ्यांकडे की (key) मागण्याऐवजी स्वतःची कामाची क्रेडेंशियल्स वापरू शकतात.
- ऑफबोर्डिंग: डिरेक्टरी बंद केल्याने प्रत्येक सहकाऱ्याला पुन्हा कनेक्ट करण्याची सक्ती न करता त्यांचे ॲक्सेस काढून टाकता येतात.
- ऑडिटेबिलिटी: नेटवर्कवरील घडामोडी एखाद्या अज्ञात PSK ऐवजी विशिष्ट व्यक्ती किंवा ग्रुपशी जोडल्या जाऊ शकतात.
- सेगमेंटेशन: त्यांच्या भूमिकेला साजेसे असे ग्रुप्स स्टाफ SSIDs, VLANs, किंवा कॅप्टिव्ह-पोर्टल पॉलिसींशी मॅप केले जाऊ शकतात.
- अनुपालन स्वच्छता: संवेदनशील क्रेडेंशियल्स हेल्पडेस्क तिकिटांमध्ये किंवा शेअर केलेल्या कागदपत्रांमध्ये दिसण्याची शक्यता कमी होते.
SSO मुळे लवचिक वायरलेस डिझाइन, डिव्हाइस व्यवस्थापन किंवा योग्य ॲक्सेस नियंत्रणांची गरज दूर होत नाही. हे शेअर्ड-क्रेडेन्शियल ट्रॅप दूर करते, जे सहसा कर्मचाऱ्यांचे WiFi व्यवस्थापित करण्याचा सर्वात सोपा मार्ग असतो.
स्टाफ SSO ला सक्षम करणारे ऑथेंटिकेशन फ्लो
तुम्ही निवडलेला फ्लो ऑथेंटिकेशन कुठे होते आणि तुमच्या नेटवर्क उपकरणांना काय समजते यावर अवलंबून असतो. आयडेंटिटी प्रोव्हाइडर असर्शन जारी करू शकतो, परंतु डिव्हाइस SSID मध्ये सामील होऊ शकते की नाही हे ठरवण्यासाठी ॲक्सेस पॉईंटला अजूनही एका यंत्रणेची आवश्यकता असते.
SAML 2.0 हा सामान्य एंटरप्राइझ वर्कहॉर्स आहे. Entra ID आणि Okta एक स्टेबल आयडेंटिफायर, ईमेल पत्ता आणि ग्रुप माहिती असलेले साईन केलेले असेर्शन जारी करू शकतात. सर्व्हिस प्रोव्हाइडर त्या असेर्शनचे व्हॅलिडेशन करतो आणि ऑथेंटिकेटेड सेशन तयार करतो. ज्या संस्था आधीपासूनच SaaS ॲप्लिकेशन्ससाठी SAML वापरत आहेत आणि ज्यांना एक डिरेक्टरी हीच सोर्स ऑफ ट्रुथ ठेवायची आहे त्यांच्यासाठी हे सुयोग्य आहे.
OpenID Connect, किंवा OIDC, आधुनिक JSON-आधारित टोकेन्स वापरते. हे Google Workspace आणि नवीन ॲप्लिकेशन्ससाठी विशेषतः योग्य आहे, आणि ट्रबलशूटिंग दरम्यान त्याची टोकन रचना तपासणे सोपे असू शकते. जुने वायरलेस प्लॅटफॉर्म नेहमीच थेट OIDC ला सपोर्ट करत नाहीत, त्यामुळे ॲक्सेस पॉईंटने निर्णय लागू करण्यापूर्वी या फ्लोला अजूनही ब्रोकर किंवा गेटवेची आवश्यकता असू शकते.
RADIUS हा ओळख आणि एंटरप्राइझ WiFi मधील पूल म्हणून काम करतो. एक 802.1X ऑथेंटिकेटर, जो साधारणपणे ॲक्सेस पॉइंट किंवा वायरलेस कंट्रोलर असतो, तो RADIUS सेवेकडे ऑथेंटिकेशन विनंत्या पाठवतो. ती सेवा Cloud RADIUS, Microsoft NPS, ऑन-प्रिमाइसेस RADIUS सर्व्हर किंवा व्यवस्थापित प्रदाता असू शकते. अगदी वापरकर्ता SAML आयडेंटिटी प्रदात्यापासून सुरुवात करत असला तरीही, RADIUS सामान्यतः ओळख प्रणाली आणि वायरलेस इन्फ्रास्ट्रक्चरच्या दरम्यान कार्य करतो.
प्रमाणपत्र-आधारित ऑथेंटिकेशन उच्च-विश्वास कनेक्शन स्थापित करण्यासाठी मशीन प्रमाणपत्र आणि कधीकधी युझर प्रमाणपत्र वापरते. हॉस्पिटल, प्रयोगशाळा आणि ट्रेडिंग परिसर मॅनेज्ड डिव्हाइसेससाठी या पद्धतीला प्राधान्य देऊ शकतात कारण प्रमाणपत्र कर्मचाऱ्याने टाईप करण्याऐवजी डिव्हाइस पॉलिसीद्वारे जारी केले जाते. यासाठी अधिक तयारी आवश्यक असते, विशेषतः प्रमाणपत्र नोंदणी, नूतनीकरण आणि रिव्होकेशनच्या संदर्भात, परंतु यामुळे परस्परसंवादी पासवर्ड एंट्रीवरील अवलंबित्व कमी होते.
स्टाफ SSO ऑथेंटिकेशन फ्लो एका दृष्टीक्षेपात
| प्रवाह | सर्वोत्तम तंदुरुस्त | ठराविक IdP | कर्मचारी UX |
|---|---|---|---|
| SAML 2.0 | एंटरप्राइझ फेडरेशन आणि गट-आधारित प्रवेश | Entra ID किंवा Okta | ब्राउझर साइन-इन, नंतर प्रमाणित सत्र |
| OIDC | आधुनिक ॲप्लिकेशन्स आणि JSON-आधारित इंटिग्रेशन्स | Google Workspace किंवा OIDC-सक्षम IdP | टोकन-आधारित फेडरेशनसह परिचित वेब प्रमाणीकरण |
| RADIUS | 802.1X वायरलेस प्रवेश आणि जुने नेटवर्क उपकरणे | Cloud RADIUS, NPS, किंवा व्यवस्थापित प्रदाता | नेटवर्क प्रमाणीकरणानंतर डिव्हाइस SSID मध्ये सामील होते |
| प्रमाणपत्र-आधारित प्रमाणीकरण | व्यवस्थापित डिव्हाइसेस आणि उच्च-विश्वासू वातावरण | निर्देशिका इंटिग्रेशनसह एंटरप्राइझ PKI | प्रमाणपत्र नावनोंदणीनंतर सहसा मूक (silent) |
एक Purple कर्मचारी SSID या थरांना एकत्र जोडू शकतो. IdP ओळख स्थापित करतो, जेथे आवश्यक असेल तेथे RADIUS नेटवर्क प्रमाणीकरण मध्यस्थी करतो, ॲक्सेस पॉइंट परिणाम लागू करतो आणि Purple डॅशबोर्ड प्रशासकांना साइन-इन इव्हेंटचे ऑपरेशनल दृश्य देतो. जर MFA तुमच्या रचनेचा भाग असेल, तर नेटवर्क विभाजनाला पर्याय म्हणून पाहण्याऐवजी नियंत्रण ओळख म्हणून त्याकडे पहा. SSO प्रवाहाभोवती दुसरा घटक कसा बसेल हे ठरवताना Networking2000's MFA विहंगावलोकन उपयुक्त पार्श्वभूमी ठरेल.
व्यावहारिक नियम: जेव्हा तुमचे एंटरप्राइझ ॲप्लिकेशन्स आधीपासूनच त्यावर अवलंबून असतात तेव्हा SAML वापरा, आधुनिक वेब-आधारित इंटिग्रेशन्ससाठी OIDC, 802.1X अंमलबजावणीसाठी RADIUS, आणि जेव्हा डिव्हाइसने स्वतःकडे ओळखीचा मजबूत पुरावा बाळगणे आवश्यक असते तेव्हा सर्टिफिकेट्स वापरा.
योग्य आयडेंटिटी प्रोव्हायडर निवडणे
योग्य आयडेंटिटी प्रोव्हाइडर सहसा तोच असतो जो तुमची संस्था आधीच चांगल्या प्रकारे चालवत आहे. वैशिष्ट्यांच्या सूचीमधून निवड केल्याने तांत्रिकदृष्ट्या उत्कृष्ट डिझाइन तयार होऊ शकते, परंतु वेन्यू मॅनेजर त्याचे व्यवस्थापन करू शकत नाहीत आणि सर्व्हिस डेस्कला ते समजत नाही.
Microsoft Entra ID हे Microsoft 365 च्या अवतीभवती तयार केलेल्या इस्टेट्ससाठी अतिशय योग्य आहे. कंडिशनल ॲक्सेस, डिरेक्टरी ग्रुप्स, डिव्हाइस कॉन्टेक्स्ट आणि विद्यमान ॲडमिनिस्ट्रेटर स्किल्स या सर्व गोष्टी स्टाफ नेटवर्क पॉलिसीला सपोर्ट करू शकतात. मॅनेज्ड एंडपॉइंट्स आणि प्रादेशिक Microsoft इस्टेट्स असलेली हॉस्पिटल्स बहुधा त्यांचे ऑथेंटिकेशनचे निर्णय त्यांच्या इतर वर्कफोर्स सेवांप्रमाणेच एकाच कंट्रोल प्लेनमध्ये ठेवण्यास पसंती देतात.
Google Workspace अशा ठिकाणी चांगले काम करते जिथे डिरेक्टरी आधीपासूनच Google मध्ये आहे आणि व्यवसायाला इतर कोणतेही ओळख प्लॅटफॉर्म आणणे टाळायचे आहे. ज्या हॉटेल्स, किरकोळ विक्रेते आणि लहान आदरातिथ्य गटांनी Google चा मानक म्हणून स्वीकार केला आहे, त्यांना याचे प्रशासन सोपे आणि वापरकर्त्याचे लाइफसायकल व्यवस्थापन सरळ वाटू शकते.
Okta अशा संस्थांना अनुकूल ठरते ज्यांना बदलणारे ॲप्लिकेशन्स, अधिग्रहित व्यवसाय किंवा मल्टिपल डिरेक्टरीजमध्ये विस्तृत फेडरेशन लेयरची आवश्यकता असते. जेव्हा एखादा हॉस्पिटॅलिटी ग्रुप वाढत असतो किंवा स्वतंत्र इस्टेट्स एकत्रित करत असतो, तेव्हा न वापरलेल्या वैशिष्ट्यांच्या लांब सूचीपेक्षा SCIM, तपशीलवार ग्रुप नियम आणि क्लीन SAML मेटाडेटा एक्सचेंज अधिक महत्त्वाचे ठरू शकतात.
ऑन-प्रिमायसेस Active Directory आणि NPS जोडीला अजूनही महत्त्व आहे. जिथे वायरलेस इस्टेट आधीच 802.1X वर अवलंबून आहे, डिरेक्टरी स्थानिक आहे, WAN उपलब्धता मर्यादित आहे किंवा संस्थेकडे मजबूत Windows इन्फ्रास्ट्रक्चर कौशल्ये आहेत अशा ठिकाणी हे फायदेशीर ठरू शकते. हे पॅचिंग, सर्टिफिकेट मॅनेजमेंट, रेडंडन्सी आणि मॉनिटरिंगसाठी अधिक जबाबदारी देखील तयार करते.
Purple स्टाफ SSO साठी IdP डिसिजन मॅट्रिक्स
| IdP | बलस्थान | याकडे लक्ष द्या | ठराविक ठिकाण |
|---|---|---|---|
| Entra ID | कंडिशनल ऍक्सेस, Microsoft 365 सुसंगतता, प्रगत ग्रुप प्रशासन | लायसन्सिंग आणि पॉलिसी गुंतागुंतीसाठी तज्ञ प्रशासनाची आवश्यकता असू शकते | रुग्णालय किंवा बहु-प्रादेशिक मालमत्ता |
| Google Workspace | विद्यमान Google डिरेक्टरी, परिचित प्रशासन, सोपी वर्कफोर्स सुसंगतता | नेटवर्क ऑथेंटिकेशनसाठी अतिरिक्त RADIUS किंवा फेडरेशन लेयरची आवश्यकता असू शकते | आधीपासूनच Google वापरणारे हॉटेल किंवा रिटेल ग्रुप | Okta | लवचिक फेडरेशन, SCIM, तपशीलवार ग्रुप्स, मिश्र वातावरणासाठी सपोर्ट | करार रचना आणि प्रति-सीट खर्चाचे काळजीपूर्वक पुनरावलोकन आवश्यक आहे | झपाट्याने वाढणारा आदरातिथ्य (hospitality) ग्रुप |
| Active Directory अधिक NPS | स्थापित 802.1X आणि स्थानिक Windows वातावरणासाठी अत्यंत योग्य | ऑपरेट करण्यासाठी, सुरक्षित ठेवण्यासाठी आणि उच्च उपलब्धता राखण्यासाठी अधिक इन्फ्रास्ट्रक्चर आवश्यक | प्रगत ऑन-प्रिमाइसेस आयटी असलेले ठिकाण |
ॲक्सेस पॉलिसीमुळे ही निवड प्रत्यक्षात येते. प्रोव्हाइडर विश्वसनीय ग्रुप क्लेम्स दाखवू शकतो का, ते क्लेम्स स्टाफ रोल्स किंवा VLANs शी मॅप केले जाऊ शकतात का, MFA कसा लागू केला जातो आणि एखादे डिसेबल केलेले अकाउंट ऑथेंटिकेट करणे किती लवकर थांबवते हे तपासा. तसेच एखादा नॉन-IT व्हेन्यू मॅनेजर नवीन येणाऱ्या कर्मचाऱ्याचे किंवा विभागाच्या बदल्यांचे काम हाताळण्यासाठी ॲडमिनिस्ट्रेशन स्क्रीन्स चांगल्या प्रकारे समजून घेऊ शकतो का याचे देखील मूल्यांकन करा.
आयडेंटिटी आणि ॲक्सेस मॅनेजमेंटचा व्यावसायिक प्रणालींवर कसा परिणाम होतो याच्या सविस्तर माहितीसाठी, Kushan Business Solutions चे IAM संसाधने वायरलेस ऑथेंटिकेशन पलीकडील उपयुक्त संदर्भ प्रदान करतात. व्यावहारिक सल्ला सोपा आहे: तुमच्या डिरेक्टरीच्या वास्तविकतेपासून सुरुवात करा, पुरवठादाराच्या वैशिष्ट्यांच्या माहितीपत्रकापासून नाही.
Purple मानक फेडरेशन डेटा वापरते, त्यामुळे IdP मधील बदलाचा अर्थ वायरलेस रीबिल्ड असा होत नाही. अचूक मायग्रेशनची चाचणी घेणे अद्याप आवश्यक आहे, परंतु आयडेंटिटी कनेक्शन बदलणे हा सहसा नियंत्रित कॉन्फिगरेशनचा भाग असतो. प्रोव्हाइडर बदलण्यापूर्वी नेटवर्क पॉलिसी, ग्रुपचे नाव आणि फॉलबॅक पाथ डॉक्युमेंट करून ठेवा. ज्या टीम्सना मॅनेज्ड RADIUS लेयरची आवश्यकता आहे, त्यांनी RADIUS कडे दुर्लक्ष न करता आयडेंटिटी प्लॅटफॉर्मसह उपलब्ध Cloud RADIUS providers चे पुनरावलोकन करावे.
Purple कन्सोल आणि डिरेक्टरीवर SSO कॉन्फिगर करणे
Purple कनेक्शन तयार करण्यापूर्वी ओळख प्रदाता (IdP) तयार केला असल्यास फेडरेशन अधिक यशस्वीरित्या कार्य करते. दोन्ही कन्सोल उघडणे आणि कोणते आयडेंटिफायर, क्लेम नेम आणि सर्टिफिकेट अधिकृत असेल हे आधी न ठरवता मूल्ये इकडून तिकडे कॉपी करणे, ही एक सामान्य चूक आहे.
एंटरप्राइझ ॲप्लिकेशन तयार करा
Microsoft Entra ID, Okta, किंवा Google Workspace मध्ये ॲप्लिकेशन तयार करा. जेव्हा स्टाफ नेटवर्क इंटिग्रेशनला अॅसर्शनची आवश्यकता असते तेव्हा SAML 2.0 निवडा, नंतर Purple द्वारे प्रदान केलेली सर्विस प्रोव्हायडर मूल्ये रेकॉर्ड करा:
- ACS URL, ज्याला असर्शन कन्झ्युमर सर्व्हिस URL देखील म्हटले जाते, ती IdP च्या रिप्लाय किंवा साइन-ऑन URL फील्डमध्ये कॉपी करा.
- Entity ID IdP च्या आयडेंटिफायर किंवा ऑडियन्स फील्डमध्ये कॉपी करा.
- इंटिग्रेशनसाठी आवश्यक असलेल्या स्थिर कर्मचारी आयडेंटिफायरवर NameID सेट करा. यासाठी ईमेल अनेकदा व्यावहारिक ठरतो, परंतु रोलआउटच्या दरम्यान फॉरमॅट बदलू नका.
- आवश्यक ॲट्रिब्युट्स रिलीझ करा, सामान्यतः ईमेल, डिस्प्ले नेम आणि ग्रुप.
- संपूर्ण कर्मचाऱ्यांऐवजी एका पायलट ग्रुपला हे नियुक्त करा.
- IdP कडून फेडरेशन मेटाडेटा आणि साइनिंग सर्टिफिकेट डाउनलोड करा.
OIDC साठी, इंटिग्रेशनद्वारे प्रदान केल्यानुसार इश्युअर, क्लायंट आयडेंटिफायर, ऑथरायझेशन एंडपॉइंट, टोकन एंडपॉइंट आणि क्लायंट सिक्रेट रेकॉर्ड करा. सिक्रेट्स मंजूर पासवर्ड मॅनेजरमध्ये ठेवा, कोणत्याही तिकीट किंवा शेअर्ड स्प्रेडशीटमध्ये नाही.
Purple मध्ये प्रोव्हायडर जोडा
Purple पोर्टल उघडा आणि Authentication > Identity Providers > Add वर जा. डिझाइननुसार SAML 2.0 किंवा OIDC निवडा, नंतर IdP मेटाडेटा इम्पोर्ट करा किंवा विनंती केलेले एंडपॉइंट्स मॅन्युअली प्रविष्ट करा. नवीन आयडेंटिटी प्रदात्याला स्टाफ RADIUS रेल्म किंवा Captive Portal प्रोफाइलशी बाइंड करा आणि सेव्ह करण्यापूर्वी ग्रुप-टू-पॉलिसी मॅपिंग्स निवडा.
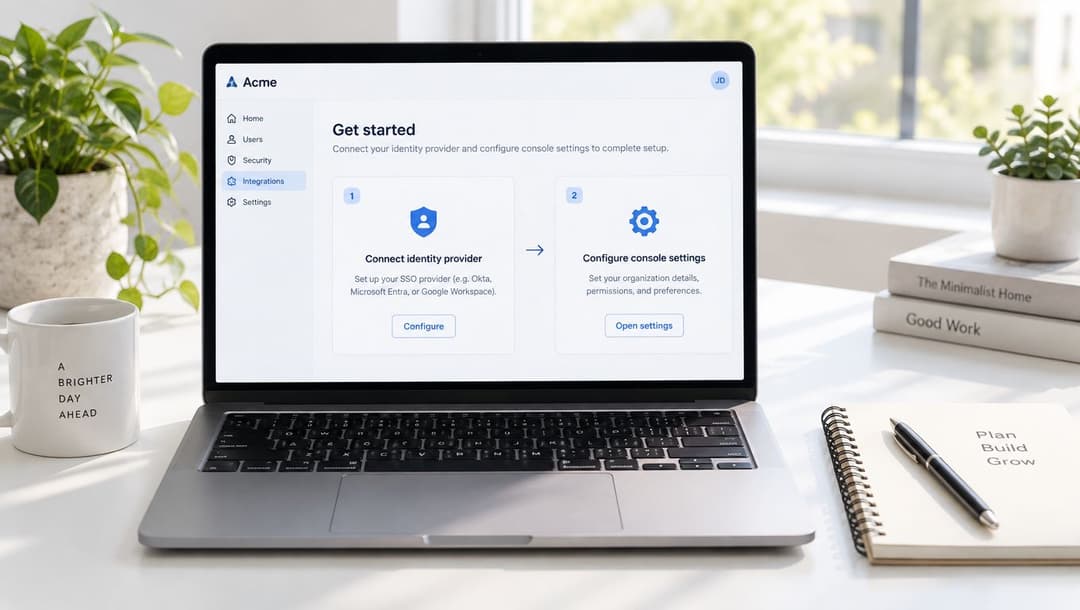
तुमच्या सुरक्षा पॉलिसीला अधिक कडक मूल्याची आवश्यकता नसल्यास, कन्सोलच्या दस्तऐवजीकृत डीफॉल्ट क्लॉक-स्क्यू टॉलरन्सचा वापर करा. अपयशी ठरणारे प्रतिपादन यशस्वी करण्यासाठी स्थानिक टॉलरन्स तयार करू नका. त्याऐवजी IdP, RADIUS सेवा आणि नेटवर्क उपकरणांवरील वेळेचा स्रोत दुरुस्त करा.
कॉन्फिगरेशन क्रम: IdP ॲप्लिकेशन तयार करा आणि नियुक्त करा, क्लेम्स मॅप करा, मेटाडेटा एक्सपोर्ट करा, तो Purple मध्ये इम्पोर्ट करा, स्टाफ प्रोफाइल बाइंड करा, पायलट खात्यासह चाचणी करा, नंतर प्रोडक्शन पॉलिसी सक्षम करा.
पहिल्या अयशस्वी प्रयत्नांमध्ये दोन त्रुटींचा मोठा वाटा असतो. पहिली म्हणजे IdP मधील आयडेंटिफायर URI आणि Purple ला अपेक्षित असलेला Entity ID यांच्यातील विसंगती. दुसरी म्हणजे मेटाडेटा इम्पोर्ट करणे ज्यावर स्वाक्षरी केलेली नाही किंवा रिफ्रेश केल्यानंतर ज्याच्या स्वाक्षरीची पडताळणी केली जाऊ शकत नाही. कॅपिटल-स्मॉल अक्षरे आणि शेवटी असणाऱ्या वर्णांसह अचूक स्ट्रिंग तपासा आणि प्रोडक्शनपूर्वी सर्टिफिकेट रोटेशनला कशी मंजुरी दिली जाईल हे निश्चित करा.
जर साइट अजूनही Windows डोमेन इन्फ्रास्ट्रक्चरवर अवलंबून असेल, तर डिरेक्टरी डिझाइनला फेडरेशन डिझाइनपासून वेगळे करा. Monro Cloud चे डोमेन कंट्रोलर प्रमोट करण्याचे स्पष्टीकरण यासारखे मार्गदर्शक मूळ Active Directory कार्य समजून घेण्यास मदत करू शकते, परंतु ते SSO कॉन्फिगरेशन किंवा नेटवर्क टेस्टिंगची जागा घेऊ शकत नाही.
शेवटी, Purple च्या कनेक्टर लायब्ररीमधील संबंधित एकत्रीकरण पर्याय तपासा. पहिला बदल मर्यादित ठेवा. एकाच वेळी संपूर्ण इस्टेटवर बदल करण्यापेक्षा एक कर्मचारी गट, एक SSID पॉलिसी, एक नामांकित चाचणी ठिकाण आणि एक दस्तऐवजीकृत फॉलबॅक ठेवल्यास त्रुटी निवारण करणे खूप सोपे होते.
स्टाफ साइन-इन फ्लोची चाचणी आणि पडताळणी करणे
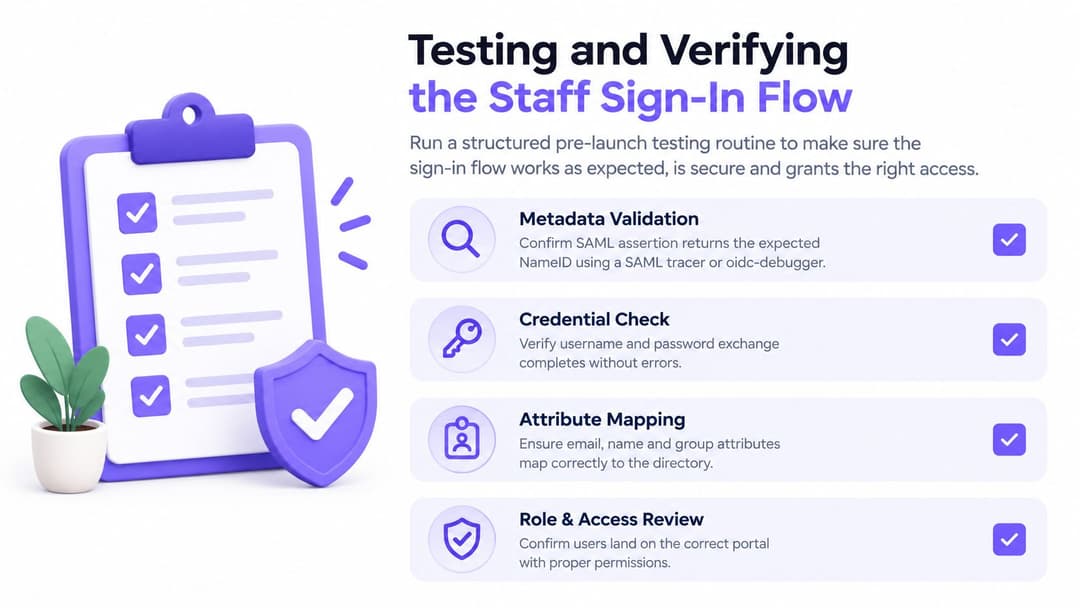
केवळ प्रशासकाच्या आधीपासूनच ऑथेंटिकेट केलेल्या ब्राउझरवरून चाचणी करू नका. कॅश केलेल्या IdP सेशन्समुळे बिघडलेले फेडरेशन देखील कार्यरत असल्यासारखे दिसू शकते. खाजगी ब्राउझर विंडो, एक नवीन चाचणी खाते आणि प्रतिपादन, नेटवर्क निर्णय आणि वापरकर्त्याचा अंतिम अनुभव तपासणारा क्रम वापरा.
मेटाडेटा पडताळणीसह प्रारंभ करा. प्रतिसादाची तपासणी करण्यासाठी आणि अपेक्षित NameID format, ऑडियन्स URI, इश्यूअर, सिग्नेचर आणि ग्रुप क्लेम्सची पुष्टी करण्यासाठी SAML ट्रेसर किंवा OIDC डीबगर वापरा. RADIUS-backed प्रवाहासाठी, ब्रोकरला आयडेंटिटी मिळाल्याची आणि पॉलिसी मॅपिंगसाठी आवश्यक असलेल्या ॲट्रिब्युट्ससह स्वीकृती किंवा नाकारण्याचा निर्णय परत केल्याची पुष्टी करा.
डिव्हाइस आणि नेटवर्क संदर्भानुसार चाचणी करा
एकच यशस्वी ब्राउझर चाचणी संपूर्ण इस्टेट कव्हर करते असे गृहीत धरण्याऐवजी वेगवेगळ्या प्रकारच्या एंडपॉईंटवर हा प्रवाह चालवा:
- मॅनेज्ड लॅपटॉप: कॉर्पोरेट VLAN वरील डोमेन-जॉइन केलेल्या डिव्हाइसचा वापर करा आणि अपेक्षित स्टाफ पॉलिसी लागू होत असल्याची खात्री करा.
- BYOD फोन: गेस्ट SSID वरून कनेक्ट करा आणि स्टाफ क्रेडेंशियल चुकूनही अधिक नेटवर्क ॲक्सेस देणार नाहीत याची पडताळणी करा.
- शेअर्ड किओस्क: क्लीन ब्राउझर सेशनसह Captive Portal ची चाचणी घ्या, नंतर साइन आउट करा आणि दुसऱ्या स्टाफ अकाऊंटसह पुन्हा प्रयत्न करा.
- रिव्होकेशन पाथ: चाचणी अकाऊंट बदला किंवा बंद करा आणि नवीन ऑथेंटिकेशनचा प्रयत्न अयशस्वी ठरतो तसेच विद्यमान सेशन्स कॉन्फिगर केलेल्या कालावधीचे पालन करतात याची खात्री करा.
पासवर्ड किंवा खाते-स्थिती बदलल्यानंतर सेशनचा कालावधी आणि सक्तीने पुन्हा होणारे प्रमाणीकरण तपासा. 802.1X साठी, RADIUS अकाउंटिंग पॅकेट्सचे निरीक्षण करा आणि ॲक्सेस पॉइंट अपेक्षेप्रमाणे स्टार्ट, स्टॉप आणि आयडेंटिटी इव्हेंट्स रेकॉर्ड करत असल्याची खात्री करा.
ट्रान्झॅक्शनच्या दोन्ही बाजूंची पडताळणी करा
ओळख प्रदाता लॉग आणि Purple इव्हेंट प्रवाह एकत्र वाचा. Entra साइन-इन लॉग, Okta सिस्टीम लॉग आणि Google Admin ऑडिट डेटामध्ये ऑथेंटिकेशन विनंती, पॉलिसी निकाल आणि वापरकर्ता ओळख दिसली पाहिजे. Purple मध्ये संबंधित विनंती आणि नेटवर्क परिणाम दिसला पाहिजे.
जिथे उपलब्ध असेल तिथे दोन्ही सिस्टीममधील कोरिलेशन ID नोंदवून ठेवा. व्यस्त शिफ्ट दरम्यान केवळ टाईमस्टॅम्प बऱ्याचदा खूप अस्पष्ट असतो, तर सामायिक केलेला आयडेंटिफायर तुम्हाला नाकारलेला ग्रुप क्लेम आणि वायरलेस असोसिएशनची समस्या यामधील फरक ओळखू देतो. कॉन्फिगरेशन बदलण्यापूर्वी यशस्वी ट्रेस कॅप्चर करा, जेणेकरून सर्व्हिस डेस्ककडे तुलनेसाठी एक ज्ञात-चांगले उदाहरण असेल.
रोलबॅक प्लॅन्स आणि सामान्य त्रुटींचे निवारण
मंगळवारी सकाळी 09:00 वाजता, एक 220-रुमचे हॉटेल एका पायलट ग्रुपसाठी SSO सक्षम करते. पहिला ॲडमिनिस्ट्रेटर यशस्वीरित्या साइन इन करतो. दहा मिनिटांनंतर, हाऊसकीपिंग, रिसेप्शन आणि फूड सर्व्हिस कडून हेल्पडेस्क तिकिटे येतात. काही वापरकर्त्यांना अंतहीन रिडायरेक्ट दिसतो, इतर IdP पर्यंत पोहोचतात परंतु चुकीच्या कर्मचारी पॉलिसीवर उतरतात, आणि एक जुना लॅपटॉप कनेक्शन पूर्णपणे नाकारतो.
प्रत्येक कंट्रोल एकाच वेळी बंद करणे हा यावर उपाय नाही. स्थानिक RADIUS रेल्म फॉलबॅक म्हणून सक्षम ठेवा, कॅप्टिव्ह-पोर्टल प्रोफाइल दोन क्लिकमध्ये पुन्हा पासवर्ड ऑथेंटिकेशनवर हलवा, आणि पायलट अद्याप ऑथेंटिकेट करू शकत नसेल तरच SAML कनेक्शन अक्षम करा. तो क्रम फेडरेशन वेगळे केले जात असताना कर्मचाऱ्यांना कार्यरत ठेवतो.
सामान्य SSO त्रुटी आणि त्यांचे निवारण
| लक्षण | संभाव्य कारण | निवारण |
|---|---|---|
| Assertion लगेच नाकारले गेले | सिस्टम्स दरम्यान Clock skew (वेळेतील तफावत) | IdP, RADIUS सर्व्हिस, कंट्रोलर आणि ऍक्सेस पॉईंटवरील वेळेचे सिंक्रोनाइझेशन तपासा. सहजपणे वेळ वाढवण्याऐवजी दस्तऐवजीकरण केलेल्या Purple टॉलरन्सचा वापर करा. |
| साइन-इन पुन्हा पोर्टलवरच फिरून येते | Captive Portal कुकी IdP सेशनशी विसंगत ठरते | पोर्टल सेशन क्लिअर करा, प्रायव्हेट विंडोमध्ये चाचणी घ्या आणि Captive Portal प्रोफाइलवरील रिडायरेक्ट आणि कुकी वर्तनाचे पुनरावलोकन करा. |
| वापरकर्ता ऑथेंटिकेट होतो परंतु कर्मचारी ऍक्सेस मिळत नाही | गहाळ किंवा चुकीचे नाव असलेले ग्रुप क्लेम | Assertion ची Purple ग्रुप मॅपिंगशी तुलना करा, नंतर IdP क्लेम दुरुस्त करा आणि पायलट अकाऊंटसह पुन्हा चाचणी घ्या. |
| सर्टिफिकेट बदलल्यानंतर SAML कनेक्शन अयशस्वी होते | मुदत संपलेले, अविश्वासू किंवा चुकीच्या पद्धतीने इम्पोर्ट केलेले सायनिंग सर्टिफिकेट | सध्याचा IdP मेटाडेटा एक्स्पोर्ट करा, सायनिंग सर्टिफिकेटची पडताळणी करा आणि रिफ्रेश केलेला मेटाडेटा Purple आयडेंटिटी-प्रोव्हाइडर रेकॉर्डमध्ये इम्पोर्ट करा. |
| Assertion सिग्नेचर नाकारले गेले | असमर्थित किंवा जुळत नसलेला सायनिंग अल्गोरिदम | IdP सायनिंग अल्गोरिदम इंटिग्रेशन आवश्यकतांशी सुसंगत करा आणि व्हेरीफाईड मेटाडेटा पुन्हा इम्पोर्ट करा. |
| केवळ काही वापरकर्ते अयशस्वी होतात | चुकीचे ॲप्लिकेशन असाइनमेंट किंवा ग्रुप मेंबरशिप | नेटवर्क बदलण्यापूर्वी वापरकर्त्याचे IdP ॲप्लिकेशन असाइनमेंट, ग्रुप मेंबरशिप आणि पॉलिसी मॅपिंग तपासा. |
नवीन मार्गाने डिव्हाइस चाचण्या यशस्वी होईपर्यंत आणि सपोर्ट टीमला बिघाड कसा ओळखायचा हे समजल्याशिवाय जुने रेल्म हटवू नका. रोलबॅक म्हणजे अयशस्वी प्रकल्प नव्हे. हे एक सामान्य नियंत्रण आहे जे ऑथेंटिकेशनच्या कामामुळे संपूर्ण ठिकाणचे नेटवर्क ठप्प होण्यापासून वाचवते.
सर्टिफिकेट समाप्तीकडे (expiry) विशेष लक्ष देणे आवश्यक आहे कारण ते वायरलेस इस्टेटमध्ये कोणताही बदल न करता येऊ शकते. सर्टिफिकेट मालक, नूतनीकरण प्रक्रिया आणि इम्पोर्ट लोकेशन नोंदवून ठेवा. मेटाडेटा रिफ्रेशसाठी, सक्रिय कनेक्शन बदलण्यापूर्वी फाइल आणि तिच्या सिग्नेचरची पडताळणी करा, त्यानंतर क्लीन सेशनमधून SP-initiated प्रवाहाची चाचणी घ्या.
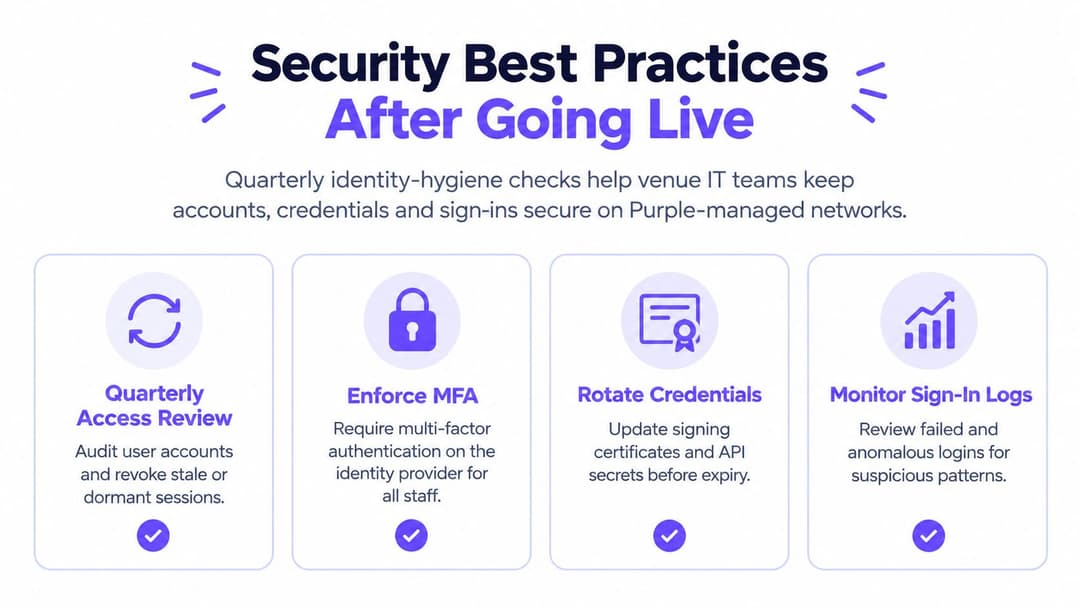
लाइव्ह झाल्यानंतरच्या सुरक्षिततेच्या सर्वोत्तम पद्धती
SSO केवळ त्यामागील ओळख लाइफसायकलइतकेच मजबूत असते. मध्यवर्ती लॉगिन नियंत्रणामध्ये सुधारणा करू शकते, परंतु प्रशासकांनी निष्क्रिय खाती तशीच ठेवल्यास, डिरेक्टरी अॅट्रिब्युट्स जास्त प्रमाणात रिलीज केल्यास किंवा सामायिक सेवा ओळखीला सामान्य पॉलिसी बायपास करण्याची परवानगी दिल्यास यामुळे जोखीम देखील वाढू शकते.
आयडेंटिटी आणि नेटवर्क टीमसह त्रैमासिक पुनरावलोकन करा. जॉइनर्स, मूव्हर्स आणि लीव्हर्स हे योग्य स्टाफ ग्रुपमध्ये दिसत आहेत, निष्क्रिय अकाऊंट्सना आता नेटवर्क ॲक्सेस मिळत नाही आणि मॅन्युअल कॉपी न करता ग्रुपमधील बदल स्टाफ पॉलिसीपर्यंत पोहोचत आहेत याची खात्री करा. SaaS सुरक्षितपणे वापरण्याबाबतचे NCSC मार्गदर्शन क्लाउडच्या संदर्भात पासवर्ड क्लाउडमध्ये सिंक्रोनाइझ करण्याऐवजी पूर्ण आयडेंटिटी फेडरेशनची शिफारस करते, जे स्टाफ नेटवर्क इंटिग्रेशनसाठी एक उपयुक्त डिझाइन तत्त्व आहे.
दर तिमाहीला तपासण्यासारखी नियंत्रणे
- फिशिंग-प्रतिरोधक MFA वापरा: जेथे प्लॅटफॉर्म आणि डिव्हाइस मालमत्ता समर्थन देतात तेथे IdP खात्यांसाठी FIDO2 सुरक्षा की किंवा प्लॅटफॉर्म पासकी आवश्यक करा. SMS किंवा केवळ-पासवर्ड प्रवेशाकडे सुसंगतता अपवाद म्हणून पहा, लक्ष्यित स्थिती म्हणून नाही.
- सत्र सातत्य मर्यादित करा: IdP सत्र लाइफटाइम अशा प्रकारे सेट करा जेणेकरून Purple पुन्हा-प्रमाणीकरण कॉर्पोरेट पॉलिसीचे पालन करेल. लॉगआउट, ब्राउझर बंद करणे, पासवर्ड बदलणे आणि खाते निष्क्रिय केल्यानंतर काय होते याची चाचणी घ्या.
- जस्ट-इन-टाइम प्रवेशाचे पुनरावलोकन करा: जुन्या असाइनमेंटसाठी तात्पुरते कर्मचारी आणि अतिथी भूमिकांचे ऑडिट करा. नेटवर्क कन्सोलमधील मॅन्युअल सूचीवर अवलंबून राहण्याऐवजी स्त्रोत निर्देशिकेतूनच (source directory) प्रवेश काढा.
- इव्हेंट प्रवाहावर लक्ष ठेवा: Purple डॅशबोर्डवरील फेडरेशन त्रुटी आणि असामान्य साइन-इन पॅटर्नचे निरीक्षण करा, नंतर त्यांचा IdP लॉगशी संबंध जोडा.
- किमान दावे जारी करा: केवळ कर्मचारी पॉलिसीला आवश्यक असलेले गुणधर्म पाठवा, सहसा ईमेल, डिस्प्ले नाव आणि गट. वायरलेस प्रतिपादनामध्ये (wireless assertion) अनावश्यक निर्देशिका डेटाला स्थान नाही.
- ट्रस्ट मटेरियल फिरवा: मुदत संपण्यापूर्वी स्वाक्षरी प्रमाणपत्रे आणि API गुपिते नूतनीकरण करा, बदलीची चाचणी घ्या आणि मागील प्रमाणपत्र केवळ मंजूर संक्रमण कालावधीसाठी उपलब्ध ठेवा.
- सामायिक ओळख काढून टाका: व्यवस्थापित डिव्हाइस किंवा नियुक्त वापरकर्ता कार्य करू शकत असलेल्या सर्व ठिकाणी सामायिक सेवा खाती निष्क्रिय करा. एखादा अपवाद कायम राहिल्यास, त्याच्या मालकाचे नाव आणि पुनरावलोकन तारीख नोंदवून ठेवा.
UK चे ओळख कार्यक्रम हे दर्शवतात की ऑथेंटिकेशन सोबतच ते स्वीकारणे आणि त्याचा पुनर्वापर करणे का महत्त्वाचे आहे. 2026 GOV.UK digital identity sectoral analysis अहवालानुसार, ७७% प्रतिसादकर्त्यांनी किमान एक डिजिटल ओळख वापरून प्रक्रिया पूर्ण केली होती, तर डिजिटल ओळख सेवा वापरलेल्या २०% लोकांनी पुनर्वापर करण्यायोग्य ओळख सादर केल्याचे नमूद केले. वेन्यू IT साठी हा एक व्यावहारिक धडा आहे: लॉगिन उपयुक्त आहे, परंतु सातत्यपूर्ण पुनर्वापर, खात्री, सुलभता आणि लाइफसायकल नियंत्रण या गोष्टी ठरवतात की SSO खऱ्या सेवांमध्ये प्रभावीपणे कार्य करतो की नाही.
NCSC ओळख आणि ॲक्सेस व्यवस्थापन मार्गदर्शन खाती निष्क्रिय करण्याच्या आणि तो निर्णय कनेक्ट केलेल्या सेवांवर लागू करण्याच्या महत्त्वावर देखील भर देते. त्या अंमलबजावणीची सतत चाचणी घेत राहा. SSO हे एक वेळचे कॉन्फिगरेशन नाही. जेव्हा डिरेक्टरीमधील बदल आणि स्टाफ नेटवर्क पॉलिसी एकमेकांशी सुसंगत राहतात, तेव्हाच त्याचे मूल्य दिसून येते.
Purple स्टाफ WiFi ऑथेंटिकेशन प्रदान करते जे Entra ID, Google Workspace, Okta आणि SAML 2.0 सारख्या आयडेंटिटी प्रदात्यांना व्यवस्थापित नेटवर्क ॲक्सेसशी जोडते, ज्यामध्ये पॉलिसी आणि ऑथेंटिकेशन इव्हेंट्स त्याच्या प्लॅटफॉर्मद्वारे हाताळले जातात. तुमच्या हॉटेल्स, हॉस्पिटल्स, रिटेल साइट्स किंवा इतर ठिकाणांसाठी आयडेंटिटी-फेडरेटेड स्टाफ SSID चे मूल्यांकन करण्यासाठी Purple ला भेट द्या आणि चाचणी केलेल्या रोलबॅक पाथसह पायलटची योजना आखा.