बहुतेक Captive Portal मार्गदर्शक चुकीच्या ठिकाणाहून सुरू होतात. ते लोगो, स्प्लॅश-पेजचे रंग आणि ईमेल फॉर्मपासून सुरू होतात, नंतर नेटवर्क सुरक्षेकडे केवळ एक चेकबॉक्स म्हणून पाहतात. एखादे आकर्षक पेज ओपन SSID सुरक्षित करत नाही, आणि यशस्वी लॉगिन हे सिद्ध करत नाही की पाहुण्याचे डिव्हाइस अंतर्गत सिस्टमपर्यंत पोहोचू शकत नाही.
एक विश्वासार्ह captive portal setup ॲक्सेस नेटवर्कपासून सुरू होते. तुम्हाला स्वतंत्र अतिथी मार्ग, घट्ट नियंत्रित पूर्व-प्रमाणीकरण ट्रॅफिक, वास्तविक भेट देणाऱ्यांसाठी कार्य करणारा प्रमाणीकरण प्रवास आणि लाँचनंतर प्रभावी राहणारी कार्यप्रणाली नियंत्रणे आवश्यक आहेत. पोर्टल हा केवळ मार्केटिंगचा भाग नसून सुरक्षा आर्किटेक्चरचा एक भाग आहे.
पोर्टलची ॲक्सेस बाउंड्री म्हणून पुनर्व्याख्या करणे
कॅफे, हॉटेल्स, वाहतूक ठिकाणे, ग्रंथालये आणि इतर सार्वजनिक जागांवर ठिकाणांनी ॲक्सेस वाढवल्यामुळे सार्वजनिक WiFi ही एक दैनंदिन सेवा बनली आहे. 2014 मध्ये, यूकेमध्ये दर 11 लोकांमागे साधारणपणे एक WiFi हॉटस्पॉट होता, आणि बहुतेक हॉटस्पॉट्सवर इंटरनेट ॲक्सेस मिळण्यापूर्वी नोंदणी आवश्यक होती, जरी काही विनामूल्य होते आणि इतर व्यावसायिक सेवा होत्या. याच यूके स्थानिक सरकार डिजिटल कनेक्टिव्हिटी मार्गदर्शनाने चेतावणी दिली होती की सार्वजनिक WiFi सुरक्षा "शिथिल किंवा अस्तित्वात नसलेली" असू शकते.
तो इतिहास महत्त्वाचा आहे कारण तो पोर्टलचे खरे कार्य उघड करतो. हे वायरलेस असोसिएशन आणि निर्बंधमुक्त प्रवेश यांच्यामध्ये बसून नोंदणी, अटींची स्वीकृती किंवा पेमेंट चेकपॉइंट प्रदान करते. हे अभ्यागताचे प्रमाणीकरण करू शकते किंवा संमतीची नोंद करू शकते, परंतु ते स्वतः सामान्य ट्रॅफिक एनक्रिप्ट करत नाही आणि जोपर्यंत नेटवर्क आयसोलेशन लागू करत नाही तोपर्यंत ते कनेक्ट केलेल्या डिव्हाइसला दुसऱ्या डिव्हाइसवर हल्ला करण्यापासून थांबवत नाही.
व्यावहारिक नियम: पोर्टलला अविश्वासू नेटवर्कमध्ये ठेवलेले ऑथोरायझेशन वर्कफ्लो मानून काम करा, न की सेगमेंटेशनची जागा घेणारी सुरक्षा सीमा मानून.
हा फरक समजणे कठीण जाऊ शकते. एखादा गेस्ट ब्रँडेड साइन इन पूर्ण करू शकतो आणि तरीही ओपन वायरलेस ॲक्सेसशी संबंधित धोक्यांना बळी पडू शकतो. जर गेस्ट VLAN कॉर्पोरेट सर्व्हिसेस, मॅनेजमेंट इंटरफेसेस, प्रिंटर्स किंवा स्मार्ट डिव्हाइसकडे राउट करू शकत असेल, तर पोर्टलने केवळ एका असुरक्षित नेटवर्कला अधिक विश्वासार्ह दाखवले आहे.
म्हणूनच ओळख आणि नेटवर्क धोरण एकत्र असले पाहिजेत. ओळख-जागरूक डिझाइन एखाद्या व्यक्ती, सत्र किंवा धोरणासह प्रवेश जोडेल, परंतु अंमलबजावणी बिंदूला अद्याप ते सत्र कशापर्यंत पोहोचू शकते यावर मर्यादा घालणे आवश्यक आहे. त्या मॉडेलसाठी एक उपयुक्त संदर्भ म्हणजे identity-based networking, विशेषतः जेथे ठिकाणांना अभ्यागत, कर्मचारी, कंत्राटदार आणि व्यवस्थापित डिव्हाइसेससाठी वेगवेगळ्या उपचारांची आवश्यकता असते.
Office for National Statistics इंटरनेट ॲक्सेस रिलीजनुसार, 2015 पर्यंत UK च्या कनेक्ट केलेल्या लोकसंख्येने सोयीस्कर मोबाइल ॲक्सेसची अपेक्षा केली होती, जेव्हा Great Britain मधील 78% प्रौढ, म्हणजेच 39.3 दशलक्ष लोक दररोज किंवा जवळजवळ दररोज इंटरनेट वापरत होते. त्यामुळे एका चांगल्या पोर्टलने दोन वास्तवांचा समतोल राखला पाहिजे: अभ्यागत जलद कनेक्शनची अपेक्षा करतात, तर ऑपरेटर नियंत्रित आणि स्पष्ट करण्यायोग्य ॲक्सेस मार्गासाठी जबाबदार राहतो.
नेटवर्क पूर्वअटी आणि ट्रॅफिक आयसोलेशन
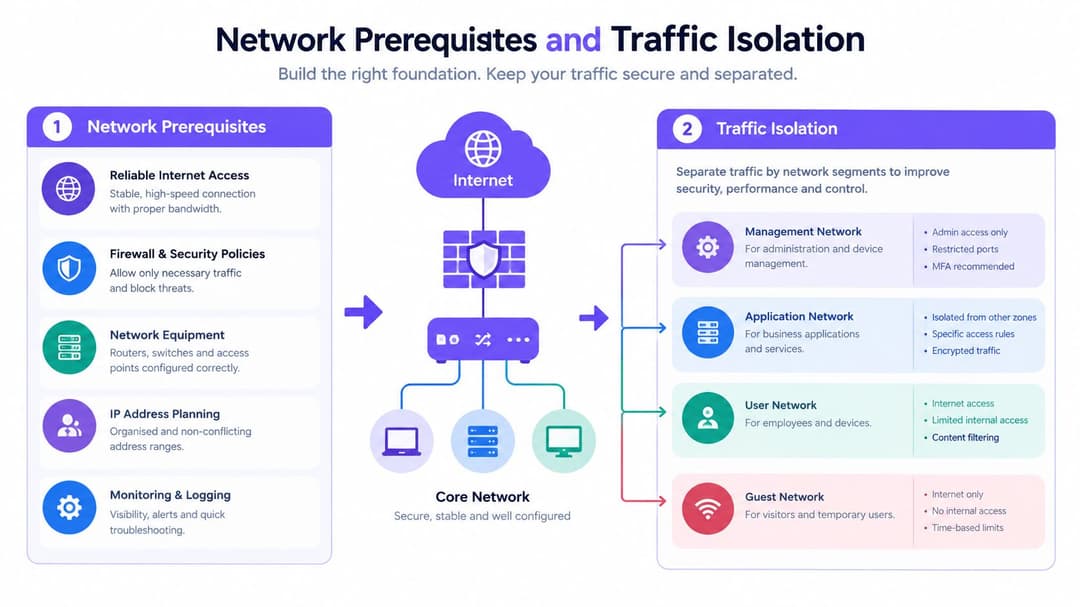
पेज कॉन्फिगर करण्यापूर्वी गेस्ट नेटवर्क तयार करा. स्वतंत्र VLAN वर मॅप केलेल्या डेडिकेटेड गेस्ट SSID सह सुरुवात करा. वेगळ्या स्प्लॅश स्क्रीनसह स्टाफ SSID चा पुन्हा वापर करू नका आणि तुम्ही परिणामी फायरवॉल वर्तनाची चाचणी करेपर्यंत केवळ गेस्ट रोल पुरेसे अलगीकरण प्रदान करतो असा गैरसमज करून घेऊ नका.
प्रथम गेस्ट पाथ तयार करा
VLAN कडे स्वतःची DHCP आणि DNS व्याप्ती असावी. पुढील गोष्टी ब्लॉक करणारे स्टेटफुल फायरवॉल नियम लागू करा:
- गेस्ट-टू-कॉर्पोरेट ट्रॅफिक: व्यावसायिक ॲप्लिकेशन्स, फाइल सेवा, व्हॉइस सिस्टम्स आणि इतर खाजगी संसाधनांमध्ये प्रवेश रोखा.
- गेस्ट-टू-मॅनेजमेंट ट्रॅफिक: वायरलेस कंट्रोलर्स, स्विचेस, गेटवे, ॲक्सेस पॉइंट्स आणि प्रशासकीय इंटरफेसमध्ये प्रवेश नाकारा.
- अनऑथेंटिकेटेड इनबाउंड ट्रॅफिक: अयाचित कनेक्शन्सना गेस्ट क्लायंट आणि अंतर्गत नेटवर्कपर्यंत पोहोचण्यापासून थांबवा.
- गेस्ट लॅटरल ट्रॅफिक: प्लॅटफॉर्म सपोर्ट करत असल्यास WLAN लेयरवर क्लायंट आयसोलेशन सक्षम करा, नंतर वास्तविक चाचणी उपकरणांवरून परिणामाची पडताळणी करा.
प्रमाणीकरणापूर्वी, प्रवास पूर्ण करण्यासाठी आवश्यक असलेल्या फक्त अवलंबित्व गोष्टींना अनुमती द्या. त्यामध्ये सामान्यतः DHCP, DNS, पोर्टल आणि API एंडपॉइंट्स आणि कोणत्याही स्पष्टपणे आवश्यक ऑपरेटिंग-सिस्टम कनेक्टिव्हिटी तपासण्यांचा समावेश होतो. प्री-ऑथेंटिकेशन अलाऊ-लिस्ट संकुचित ठेवा. एक व्यापक अलाऊ-लिस्ट काही मिनिटांसाठी ट्रबलशूटिंग सोपे करते, परंतु नंतर असे धोरण तयार करते ज्याचे कोणीही आत्मविश्वासाने पुनरावलोकन करू शकत नाही.
वॉल्ड गार्डन (Walled Garden) विचारपूर्वक ठेवा
वेब विनंत्या वैध प्रमाणपत्रासह HTTPS पोर्टलवर रीडायरेक्ट करा. लॉगिन करण्यापूर्वी पोर्टलची सामग्री आणि ऑथेंटिकेशन अवलंबित्व अनुमती द्या, परंतु लोड होण्यात अपयशी ठरणाऱ्या पृष्ठासाठी पर्याय म्हणून संबंधित नसलेल्या ब्राउझिंगला अनुमती देऊ नका. एक walled garden generator आवश्यक नोंदी गोळा करण्यात मदत करू शकतो, परंतु अंतिम सूचीचे वापरल्या जाणाऱ्या वास्तविक ओळख, सामग्री वितरण आणि पेमेंट सेवांविरुद्ध पुनरावलोकन करणे आवश्यक आहे.
प्लॅटफॉर्मची निवड आपण हे धोरण किती स्पष्टपणे मांडू शकता यावर परिणाम करते. जर आपण अतिथी डिझाइनसह वायरलेस एनक्रिप्शन आणि एंटरप्राइझ प्रवेश पर्यायांची तुलना करत असाल, तर ही WPA3 व्यवसाय मार्गदर्शिका उपयुक्त संदर्भ प्रदान करते. WPA3 मुळे Captive Portal ची गरज संपत नाही, परंतु कर्मचारी किंवा व्यवस्थापित उपकरणांसाठी अधिक सुरक्षित मार्ग निवडताना ते प्रासंगिक असू शकते.
स्वीकृती चाचणी म्हणजे “पेज लोड होते” हे नाही. ती म्हणजे “अप्रमाणित गेस्ट फक्त आम्ही ठरवलेल्या गंतव्यस्थानांपर्यंतच पोहोचू शकतो आणि प्रमाणित गेस्ट अद्याप खाजगी नेटवर्कपर्यंत पोहोचू शकत नाही”.
जोपर्यंत अतिरिक्त नियंत्रणे धोका कमी करत नाहीत तोपर्यंत विशेष अधिकार असलेली प्रशासकीय उपकरणे Captive Portal नेटवर्कवर ठेवू नका. NCSC VPN मार्गदर्शक नमूद करते की Captive Portal ला ऑथेंटिकेशन दरम्यान VPN बाहेर थेट ब्राउझिंग आवश्यक असते आणि त्या प्रक्रियेदरम्यान उपकरणे उघडी पडू शकतात. कर्मचारी आणि प्रशासकांनी सामान्यतः प्रमाणपत्र-आधारित एंटरप्राइज WiFi किंवा इतर नियंत्रित ॲक्सेस पाथ वापरला पाहिजे.
योग्य प्रमाणीकरण पद्धत निवडणे
ऑथेंटिकेशन हा डिझाइनचा निर्णय आहे, तो फॉर्म-फिल्डचा निर्णय नाही. ईमेल कॅप्चर कॅफेसाठी योग्य असू शकते, SSO कर्मचाऱ्यांसाठी योग्य असू शकते, iPSK जुन्या उपकरणांसाठी योग्य असू शकते आणि Passpoint वारंवार येणाऱ्या युझर्ससाठी पोर्टल पूर्णपणे हटवू शकते. योग्य निवड ही कोण कनेक्ट करत आहे, ऑपरेटर्सना काय सिद्ध करायचे आहे आणि पसंतीची पद्धत अयशस्वी झाल्यास काय होते यावर अवलंबून असते.
| पद्धत | युझर फ्रिक्शन | सुरक्षा पातळी | आदर्श वापर प्रकरण |
|---|---|---|---|
| क्लिक-थ्रू किंवा ईमेल कॅप्चर | आवश्यक फील्ड्सनुसार, कमी ते मध्यम | मूलभूत ओळख किंवा संमती सिग्नल | सार्वजनिक गेस्ट ॲक्सेस जिथे प्रमाणबद्ध डेटा संकलन स्वीकार्य आहे |
| SSO | अभ्यागतांसाठी मध्यम, विद्यमान कर्मचारी वापरकर्त्यांसाठी कमी | अधिक मजबूत, डिरेक्टरी-बॅक्ड ॲक्सेस | व्यवस्थापित संस्थात्मक ओळख असलेले कर्मचारी आणि कंत्राटदार |
| iPSK | तरतूद केल्यानंतर कमी, डिव्हाइस सेटअप दरम्यान जास्त | मजबूत डिव्हाइस किंवा सेगमेंट नियंत्रण | लेगसी डिव्हाइसेस, IoT आणि मल्टी-टेनंट वातावरण |
| Passpoint किंवा OpenRoaming | एनरोलमेंटनंतर खूप कमी | अधिक मजबूत एनक्रिप्टेड ऑनबोर्डिंग | परत येणारे वापरकर्ते आणि अखंड सेल्यूलर ऑफलोड |
वापरकर्त्यानुसार पद्धत जुळवा
ईमेल कॅप्चर समजण्यास सोपे आहे, परंतु जेव्हा ऑपरेटर्स मार्केटिंग संमतीला इंटरनेट ॲक्सेसची अट मानतात तेव्हा ते समस्याप्रधान बनते. शक्य असेल तेथे स्पष्टपणे लेबल असलेला गैर-मार्केटिंग मार्ग प्रदान करा, डेटा का गोळा केला जातो याचे स्पष्टीकरण द्या आणि सेवेला आवश्यक नसलेली माहिती विचारणे टाळा.
कर्मचाऱ्यांसाठी SSO योग्य आहे कारण संस्था ॲक्सेसला विद्यमान डिरेक्टरीशी कनेक्ट करू शकते आणि रोजगार किंवा कंत्राटदाराची स्थिती बदलल्यावर तो रद्द करू शकते. ही सार्वत्रिक गेस्ट पद्धत नाही. अभ्यागतांकडे सुसंगत खाते नसू शकते आणि ग्राहकाला एंटरप्राइझ आयडेंटिटी फ्लोद्वारे सक्ती केल्याने अनावश्यक अडथळे निर्माण होतात.
iPSK ॲडमिनिस्ट्रेटर्सना शेअर केलेल्या पासवर्डपेक्षा अधिक नियंत्रण देते, विशेषतः अशा डिव्हाइसेससाठी जे आधुनिक परस्परसंवादी ऑथेंटिकेशन हाताळू शकत नाहीत. जिथे डिव्हाइसेसना वेगवेगळ्या उपचारांची आवश्यकता असते तिथे स्वतंत्र की किंवा पॉलिसी वापरा आणि क्रेडेंशियल्स वितरीत करण्यापूर्वी रिव्होकेशन प्रक्रियेचे नियोजन करा.
ब्रँडेड स्प्लॅश पेजपेक्षा अडथळामुक्त, एनक्रिप्टेड ॲक्सेसला प्राधान्य दिल्यास Passpoint आणि OpenRoaming उत्तम प्रकारे कार्य करतात. त्यांना सुसंगत नोंदणी आणि ओळख पायाभूत सुविधांची आवश्यकता असते, ज्यामुळे ते प्रत्येक ठिकाणी पोर्टलला बदलण्याऐवजी पूरक ठरतात.
डायरेक्टरी बाक्ड ऑथेंटिकेशनसाठी, मॅनेज्ड RADIUS सर्व्हिस ऑन प्रिमायसेस ऑथेंटिकेशन स्टॅक मेंटेन करण्याचा भार कमी करू शकते. तुमच्या वायरलेस प्लॅटफॉर्ममध्ये आधीपासूनच उपलब्ध असलेल्या क्षमतांसोबत चाचणी करण्यासाठी RADIUS-as-a-Service हा एक पर्याय आहे.
अयशस्वी होण्याच्या शक्यता आणि ॲक्सेसिबिलिटीसाठी डिझाइन करा
योग्यरित्या नियोजित केलेला प्रवास मोबाईल सिग्नल नसलेले भेट देणारे, मार्केटिंगला संमती न देणारे लोक, सहाय्यक तंत्रज्ञान वापरणारे वापरकर्ते आणि वैद्यकीय, कार्य किंवा सुरक्षिततेच्या कारणांमुळे त्वरित ॲक्सेस आवश्यक असलेले अतिथी यांचा विचार करतो. कर्मचारी-सहाय्यित ॲक्सेस, व्हाउचर्स किंवा इतर प्रमाणात पर्याय ऑफर करा, आणि ते पृष्ठ कीबोर्ड नॅव्हिगेशन आणि स्क्रीन रीडर्ससह कार्य करते याची खात्री करा.
पोर्टलने इंटरनेट प्रमाणीकरण आणि जाहिरात संमती देखील वेगळी केली पाहिजे. 2025 ची हॉटेल आणि ग्राहक तंत्रज्ञान नोंद ब्रिटीश ग्राहकांच्या राष्ट्रीय स्तरावरील प्रातिनिधिक सर्वेक्षणाचे वर्णन करते आणि प्रत्येक पाहुण्याला समान डिजिटल प्रवास हवा आहे असे गृहीत धरण्याऐवजी हॉस्पिटॅलिटी ऑपरेटरने पसंतींची चाचणी का केली पाहिजे यावर भर देते.
व्हेंडर-विशिष्ट कॉन्फिगरेशन बारकावे
आर्किटेक्चर वेगवेगळ्या व्हेंडर्समध्ये समान राहते, परंतु अपयशाचे मुद्दे समान राहत नाहीत. प्रत्येक प्रकरणात, ऑथेंटिकेट न केलेल्या क्लायंटला कुठे पाठवायचे, ऑथेंटिकेशनपूर्वी कोणती गंतव्यस्थाने पोहोचण्यायोग्य आहेत आणि यशस्वी कॉलबॅक क्लायंटची ॲक्सेस स्थिती कशी बदलते हे कंट्रोलरला माहित असणे आवश्यक आहे.
Meraki
Meraki वर, गेस्ट SSID साठी योग्य स्प्लॅश-पेज मोड निवडा आणि बाह्य पोर्टल किंवा ऑथेंटिकेशन सेवा कॉन्फिगर करा. संबंधित वॉल्ड-गार्डन आणि फायरवॉल नियंत्रणांचे एकत्र पुनरावलोकन करा. कॉलबॅक ब्लॉक असताना पोर्टल यशस्वीरित्या लोड होऊ शकते, ज्यामुळे युझर ब्राऊझरमध्ये ऑथेंटिकेट होतो परंतु गेटवेवर अनऑथोराइज्ड राहतो.
रीडायरेक्ट पॅरामीटर्स काळजीपूर्वक तपासा. तुमच्या चित्रणाला वेन्यू, SSID आणि क्लायंट सेशन ओळखण्यासाठी पुरेसा कॉन्टेक्स्ट आवश्यक आहे, परंतु तुम्ही URL मध्ये अनावश्यक माहिती उघड करू नये. पोस्ट ऑथेंटिकेशन रिटर्न पाथ व्हॅलिडेट करा आणि अपेक्षित नेटवर्क डिव्हाइसवर पॉलिसी बदल घडत असल्याची खात्री करा.
Aruba
Aruba वातावरणात सामान्यत: युझरच्या भूमिकेवरून ॲक्सेस मिळवला जातो. ऑथेंटिकेशनपूर्वी कोणती भूमिका लागू होते, यशस्वी कॉलबॅकनंतर कोणती भूमिका लागू होते आणि रोलची फायरवॉल पॉलिसी इच्छित इंटरनेट सेवांना अनुमती देते की नाही याची पुष्टी करा. परिणामी रोलने अजूनही DNS किंवा आउटबाउंड ट्रॅफिक ब्लॉक केले असल्यास योग्यरित्या कॉन्फिगर केलेले बाह्य पोर्टल निरुपयोगी ठरते.
प्री-ऑथेंटिकेशन रोल मुद्दाम प्रतिबंधात्मक ठेवा. नवीन डिव्हाइस आणि पूर्वी ऑथोराइज्ड केलेल्या डिव्हाइस दोन्हीसह रोल असाइनमेंटची चाचणी घ्या, कारण कॅश केलेली स्थिती चुकीचे संक्रमण लपवू शकते.
Ruckus
Ruckus हॉटस्पॉट सेवांना हॉटस्पॉट प्रोफाईल आणि WLAN मधील संबंधांवर बारीक लक्ष देणे आवश्यक आहे. बाह्य लॉगिन पृष्ठ, walled garden आणि प्रमाणीकरणानंतरचे धोरण एकाच अतिथी सेवेशी जोडलेले असल्याची खात्री करा. क्लायंट ॲक्सेस पॉइंट्स दरम्यान फिरत असताना रोमिंग वर्तनाची तपासणी करा, विशेषतः जिथे नियंत्रक किंवा गेटवे सत्र स्थिती मध्यवर्तीपणे राखतात.
Mist
Mist डिप्लॉयमेंटची पॉलिसी आणि क्लाउड-इंटीग्रेशन लेयर्सवर चाचणी केली पाहिजे. WLAN पॉलिसी, गेस्ट VLAN आणि बाह्य ऑथेंटिकेशन वर्कफ्लो क्लायंटच्या स्थितीबद्दल सहमत असल्याची पडताळणी करा. क्लाउड-व्यवस्थापित दृश्यमानता उपयुक्त आहे, परंतु ॲक्सेस न देता कॉलबॅक यशस्वी झाल्यास ते पॅकेट-स्तरीय तपासणीची जागा घेत नाही.
UniFi
UniFi च्या बाह्य पोर्टल सर्व्हर सेटिंग्जमध्ये पोर्टल URL, रीडायरेक्ट हाताळणी आणि पूर्व-प्राधिकृत ॲक्सेस सूची एकमेकांशी जुळणे आवश्यक आहे. जेव्हा गंतव्यस्थानांचा अधिक संकुचित संच शक्य असतो तेव्हा संपूर्ण पोर्टलच्या पॅरेंट डोमेनला अनुमती देणे टाळा. लॉगिन केल्यानंतर, क्लायंट अतिथी निर्बंधातून बाहेर पडला आहे का आणि DNS, IPv4 आणि IPv6 समान धोरणाचे अनुसरण करतात का ते तपासा.
एक यशस्वी स्प्लॅश पेज केवळ हेच सिद्ध करते की ब्राउझर पेजपर्यंत पोहोचला आहे. हे कॉलबॅक, रोल ट्रान्सिअंट किंवा फायरवॉल परिणामाबद्दल काहीही सांगत नाही.
सर्व व्हेंडर्समध्ये, प्रत्येक टप्प्यावर अचूक पॉलिसी स्थितीची नोंद ठेवा: ॲसोसिएटेड, ॲड्रेस केलेले, प्री-ऑथेंटिकेटेड, ऑथेंटिकेटेड आणि एक्स्पायर्ड. यामुळे ट्रबलशूटिंग स्पष्ट होते. ऑथेंटिकेशन यशस्वी झाले परंतु इंटरनेट ॲक्सेस न मिळाल्यास, पेजचे पुनर्रचना करण्याऐवजी कॉलबॅक पाथ, ऑथोरायझेशन स्थिती, DNS रीचॅबिलिटी आणि गेटवे लॉग्सची तपासणी करा.
कडक चाचणी आणि व्हॅलिडेशन प्रक्रिया
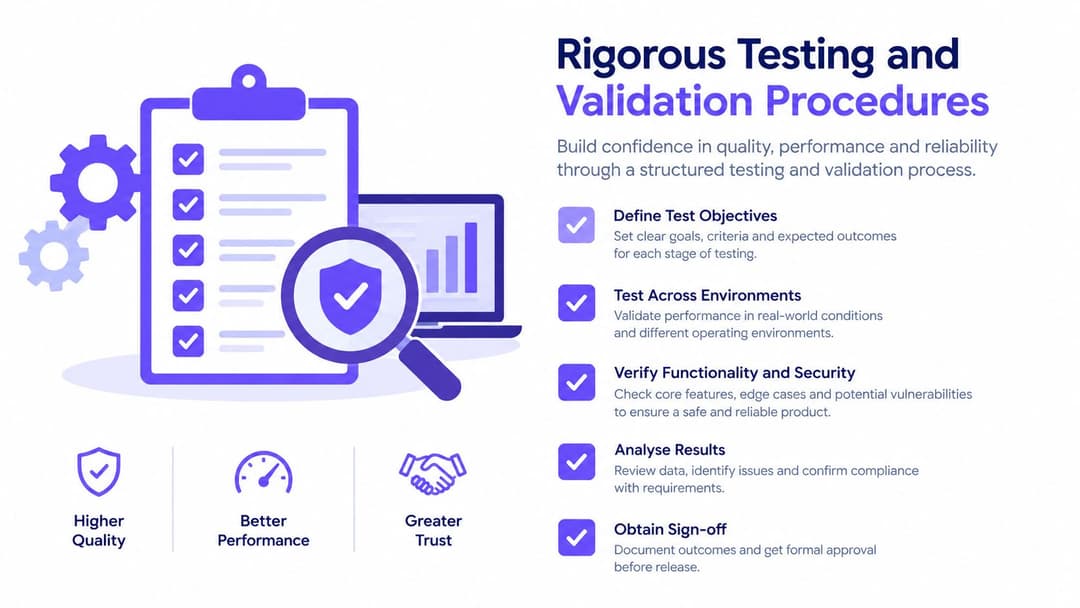
स्प्लॅश पेज लोड होणारा एकच फोन ही डिप्लॉयमेंट टेस्ट नाही. ती केवळ एक व्हिज्युअल तपासणी आहे. प्रॉडक्शन व्हॅलिडेशनने प्रमाणीकरणापूर्वी, प्रमाणीकरणानंतर, ॲक्सेस पॉइंट्स दरम्यान मूव्हमेंट करताना आणि एखादी डिपेंडन्सी अयशस्वी झाल्यास नेटवर्क योग्यरित्या कार्य करते याची खात्री केली पाहिजे.
सुरक्षा सीमेची (Security Boundary) चाचणी घ्या
गेस्ट SSID वर एक क्लीन क्लायंट वापरा आणि अंतर्गत सर्व्हिसेस, मॅनेजमेंट इंटरफेसेस आणि इतर गेस्ट क्लायंटपर्यंत पोहोचण्याचा प्रयत्न करा. ऑथराइज्ड टेस्ट डिव्हाइसवरून नियंत्रित अंतर्गत नेटवर्क स्कॅन रन करा, जिथे आवश्यक असेल तिथे क्लायंट टू क्लायंट ट्रॅफिक ब्लॉक केले आहे याची खात्री करा आणि फायरवॉल लॉग्स तसेच WLAN पॉलिसी काउंटर्स दोन्ही तपासा.
अप्रमाणित आणि प्रमाणित स्थितींची स्वतंत्रपणे चाचणी करा. अप्रमाणित क्लायंटला फक्त पोर्टल शोधण्यासाठी आवश्यक असणारे DHCP आणि DNS वर्तन, अधिक मंजूर पूर्व-प्रमाणीकरण गंतव्यस्थाने मिळाली पाहिजेत. प्राधिकरणांनंतर, क्लायंटला कॉर्पोरेट, व्यवस्थापन किंवा मर्यादित डिव्हाइस नेटवर्कमध्ये प्रवेश न मिळता इंटरनेट ॲक्सेस मिळाला पाहिजे.
प्रत्यक्ष डिव्हाइस वर्तनाची चाचणी घ्या
iOS, Android, Windows आणि macOS डिव्हाइस वापरा. कॅप्टिव्ह नेटवर्क असिस्टंट्स पूर्ण ब्राऊझरपेक्षा वेगळे वर्तन करू शकतात, विशेषतः जेव्हा पोर्टल गुंतागुंतीचे JavaScript वापरते, डोमेनवर रीडायरेक्ट करते किंवा VPN वर अवलंबून असते. NCSC विशेषतः उपलब्ध तेथे प्लॅटफॉर्मचा कॅप्टिव्ह-पोर्टल हेल्पर वापरण्याचा आणि सार्वजनिक WiFi ला अविश्वासू मानण्याचा सल्ला देते.
या व्हॅलिडेशन सूचीद्वारे कार्य करा:
- सर्टिफिकेट तपासणे: पोर्टल त्याच्या नावासाठी वैध प्रमाणपत्र सादर करत असल्याची आणि क्लायंटला कोणतीही सर्टिफिकेट वॉर्निंग मिळत नसल्याची खात्री करा.
- DNS वर्तन: प्री-ऑथेंटिकेशन DNS अपेक्षेप्रमाणे कार्य करत असल्याचे आणि प्रायव्हेट DNS किंवा DNS-over-HTTPS सेटिंग्ज अनपेक्षितपणे पॉलिसी बायपास करत नसल्याची तपासणी करा.
- IPv4 आणि IPv6: दोन्ही प्रोटोकॉलवर समान नियंत्रणे लागू करा. कॅप्टिव्ह पॉलिसी बायपास करणारा IPv6 मार्ग हे डिप्लोॉयमेंटचे अपयश मानले जाते.
- Roaming: ॲक्सेस पॉइंट्स दरम्यान मूव्ह व्हा आणि सेशन सुसंगत राहते किंवा पॉलिसीनुसार एक्स्पायर होते याची पडताळणी करा.
- VPN स्टार्टअप: पोर्टल फ्लो पूर्ण करा, त्यानंतर VPN त्वरित स्थापित होऊ शकते याची खात्री करा. ऑलवेज-ऑन VPN कॅप्टिव्ह स्थितीतून ऑथेंटिकेट करू शकते असा अंदाज लावू नका.
- टाइमआउट्स: सेशन्स एक्स्पायर होऊ द्या आणि क्लायंट अपेक्षित प्रतिबंधित स्थितीत परत येतो याची पडताळणी करा.
- एरर हाताळणी: एका नियंत्रित चाचणीमध्ये कंट्रोलर, गेटवे किंवा पोर्टल डिपेंडन्सी डिस्कनेक्ट करा आणि ॲक्सेस फेल्स क्लोज्ड होतो, फेल्स ओपन होतो किंवा जुने सेशन्स तसेच ठेवतो याचे दस्तऐवजीकरण करा.
MAC गृहीतकांव्यतिरिक्त ओळखीची चाचणी घ्या
दीर्घकाळ टिकणारी ओळख म्हणून MAC एड्रेस वापरू नका. यादृच्छिक (Randomised) MAC एड्रेसेस, रोमिंग आणि डिव्हाइस रिसेटमुळे MAC-आधारित ओळख अस्थिर होते. अल्पकालीन प्रमाणित सेशन्स आणि केंद्रीय लॉग वापरा, नंतर गोपनीयता-ॲड्रेसिंग सक्षम करून वारंवार होणाऱ्या कनेक्शन्सची चाचणी घ्या.
तुम्ही अपयशाची चाचणी केली नसेल, तर तुम्ही पोर्टलची चाचणी केलेली नाही.
ऑपरेशन्स गव्हर्नन्स आणि डिरेक्टरी इंटिग्रेशन
जेव्हा पोर्टलकडे वन ऑफ लाँच प्रोजेक्ट म्हणून पाहिले जाते तेव्हा गेस्ट नेटवर्क मॅनेज करणे कठीण होते. पहिला व्हिजिटर कनेक्ट होण्यापूर्वी मालकी, पॉलिसी, रिटेंशन आणि एस्केलेशन परिभाषित करा. संशयास्पद ॲक्टिव्हिटीचे पुनरावलोकन कोण करते, पोर्टल कोण बदलू शकते आणि किती पटकन ॲक्सेस मागे घेतला जाऊ शकतो हे ऑपरेटरला माहित असावे.
डायरेक्टरी एकत्रीकरण कर्मचारी आणि कंत्राटदारांसाठी विशेषतः मूल्यवान आहे. कर्मचाऱ्यांच्या प्रवासाला संस्थेच्या निवडलेल्या ओळख डायरेक्टरीशी जोडा, जसे की Entra ID, Google Workspace किंवा Okta, नंतर डायरेक्टरी ग्रुप्सना नेटवर्क भूमिकांमध्ये मॅप करा. प्रोव्हिजनिंग हे रोजगार किंवा कराराच्या स्थितीनुसार असावे आणि रिव्होकेशन मॅन्युअल स्प्रेडशीटऐवजी डायरेक्टरी बदलांनुसार झाले पाहिजे.
तपासणीसाठी पुरेसा डेटा लॉग करा
प्रमाणीकरणाचा निकाल, असाइन केलेले डिव्हाइस किंवा सत्र ओळखकर्ता, टाइमस्टॅम्प, ॲक्सेस पॉइंट किंवा स्थान आणि धोरण आवृत्ती नोंदवा. प्रशासकीय ॲक्सेस मर्यादित ठेवा, घड्याळे सिंक्रोनाइझ करा, मध्यवर्ती लॉग स्टोरेजचे रक्षण करा आणि उपयोजनापूर्वी ते किती काळ ठेवायचे ते परिभाषित करा. वैयक्तिक डेटा कमीत कमी ठेवा, आणि भेट देणाऱ्यांना उद्देश व डेटा ठेवण्याचा कालावधी स्पष्टपणे सांगा.
सरकारी वायरलेस-सुरक्षा मार्गदर्शक तत्त्वांनुसार यशस्वी गेस्ट Captive Portal प्रमाणीकरणे लॉग किंवा मॉनिटर करणे, वारंवार अपयशी ठरलेल्या प्रयत्नांची चौकशी करणे आणि गेस्टच्या क्रियाकलापांचे स्वीकार्य-वापर धोरणाविरुद्ध मॉनिटर करणे आवश्यक आहे. हे एका व्यावहारिक कार्यप्रणाली मॉडेलला देखील पाठिंबा देते:
- वारंवार होणारे अपयश: दर-मर्यादा (rate-limit) चे प्रयत्न आणि संशयास्पद पॅटर्नवर अलर्ट करा.
- धोरणाचे उल्लंघन: प्रकाशित स्वीकार्य-वापर धोरणाविरुद्ध (acceptable-use policy) क्रियाकलापांचे पुनरावलोकन करा.
- पोर्टल बदल: व्यापक रिलीजपूर्वी नियंत्रित ठिकाणी बदलांची चाचणी करा.
- इंसिडेंट रिस्पॉन्स: सत्रे ब्लॉक करणे, क्रेडेन्शियल्स अक्षम करणे आणि संबंधित नोंदी जतन करण्यासाठी एक स्पष्ट मार्ग ठेवा.
- गोपनीयता पुनरावलोकन: नमूद केलेल्या उद्देशासाठी आवश्यक नसलेली फील्ड्स आणि डेटा रिटेंशन काढून टाका.
सेवा गुणवत्ता आणि नियंत्रण मोजा
गेस्ट्सने ते सोडून दिल्यास किंवा कर्मचाऱ्यांनी टाळता येण्याजोग्या लॉगिन समस्या सोडवण्यात त्यांचा वेळ घालवल्यास पोर्टल सुरक्षित राहूनही कार्यक्षमतेने अपयशी ठरते. साइट आणि डिव्हाइस प्रकारानुसार पोर्टल पूर्ण होण्याचा दर, मध्यक टाइम टू इंटरनेट, ऑथेंटिकेशन अपयश दर, हेल्प डेस्क इन्सिडेंट्स आणि पॉलिसी व्हॉयलेशन अलर्ट्स ट्रॅक करा.
नियंत्रणे कमकुवत करून प्रक्रिया पूर्ण करण्याचे प्रमाण ऑप्टिमाइझ करू नका. लहान फॉर्म ॲक्सेस सुधारू शकतो परंतु डेटा-गुणवत्तेच्या समस्या वाढवू शकतो, आणि विस्तृत walled garden तिकिटे कमी करू शकते परंतु एक्सपोजर वाढवू शकते. योग्य डिझाइन इंटरनेटवर वेगाने पोहोचते, प्रमाणात पुरावे नोंदवते, अतिथी ट्रॅफिक वेगळे करते आणि काही चुकीचे घडल्यास ऑपरेटर्सना बचावात्मक प्रतिसाद देते.
Purple क्लाउड Captive Portal आणि ओळख-आधारित नेटवर्किंग क्षमता प्रदान करते ज्या Meraki, Aruba, Ruckus, Mist आणि UniFi सारख्या विद्यमान वातावरणासह कार्य करतात, ज्यामध्ये ब्रँडेड अतिथी प्रमाणीकरण, निर्देशिका-कनेक्ट केलेले कर्मचारी प्रवेश आणि operational analytics समाविष्ट आहेत. आपल्या सध्याच्या अतिथी VLAN, प्रमाणीकरण फॉलबॅक आणि लॉगिंग नियंत्रणांचे पुनरावलोकन करा, नंतर प्लॅटफॉर्म आपल्या Captive Portal सेटअपमध्ये कसे बसू शकते याचे मूल्यांकन करण्यासाठी Purple ला भेट द्या.