प्रकल्प कागदावर सोपा दिसतो. व्हेंडरच्या कोटमध्ये ॲक्सेस पॉइंट्स, कदाचित स्विचेस, कदाचित कंट्रोलर लायसन्स असतात आणि स्पॉन्सरने आधीच कटओव्हर वीकेंड निश्चित केलेला असतो. मग कोणीतरी विचारते की गेस्ट ऑथेंटिकेशनची मालकी कोणाची आहे, कर्मचाऱ्यांचे डिव्हाइसेस योग्य VLAN वर कसे जातील, जुन्या बॅज रीडर्स आणि प्रिंटरचे काय होईल, आणि Captive Portal अजूनही हॉटेल CRM किंवा हॉस्पिटल आयडेंटिटी प्लॅटफॉर्मशी का जोडलेले नाही. हा तो क्षण असतो जेव्हा बहुतेक wireless network deployment ची कामे रेडिओ प्रोजेक्ट न राहता आर्किटेक्चर प्रोजेक्ट बनतात.
मी पाठवलेले सर्वोत्तम उपयोजन केवळ कव्हरेजबद्दल नव्हते. त्यांनी RF डिझाइन, ओळख, सेगमेंटेशन आणि ऑपरेशन्स यांना एकाच योजनेत जोडले आहे, जेणेकरून टीम प्रत्येक स्तरावर एकाच प्रश्नाचे उत्तर देऊ शकेल - "सिग्नल या खोलीपर्यंत पोहोचू शकतो का?" पासून ते "या डिव्हाइसला या SSID वर परवानगी दिली जावी का?" पर्यंत. हे युनायटेड किंगडममध्ये देखील महत्त्वाचे आहे, जिथे Ofcom चा 2024 Connected Nations अहवाल दाखवतो की 4G भौगोलिक कव्हरेज ८८% जमिनीवर आणि 5G ६१% आहे, तर किमान एका ऑपरेटरकडून इनडोअर कव्हरेज 4G परिसरासाठी ९९% आणि 5G परिसरासाठी ९३% वर पोहोचले आहे, जे तुम्हाला सांगते की बाजार आता नकाशा कव्हरेजइतकाच इमारतीमधील प्रवेशाबद्दल देखील आहे Ofcom Connected Nations report.
बहुतांश एंटरप्राइझ वायरलेस रोलआउट्स स्विच-ऑन होण्यापूर्वी विस्कळीत का होतात
एका हॉटेलच्या आयटी प्रमुखाने मला एकदा "नवीन वायरलेस इस्टेट" साठी स्वाक्षरी केलेले कोटेशन दाखवले होते. त्यामध्ये फक्त रेडिओ आणि परवाने समाविष्ट होते, आणि तितकेच. कोणताही आयडेंटिटी फ्लो नाही. कोणताही सेगमेंटेशन मॉडेल नाही. कोणताही गेस्ट ऑनबोर्डिंग प्रवास नाही. रिसेप्शनला पहिल्या दिवशी आवश्यक असलेल्या जुन्या SSIDs साठी कोणतीही मायग्रेशन योजना नव्हती.
अशा प्रकारच्या अंतरामुळेच प्रोजेक्ट्स भरकटतात. बिझनेसचे नियम निश्चित होण्यापूर्वीच रेडिओ डिझाइन मंजूर केले जाते, ज्यामुळे ॲक्सेस पॉइंट्स आधीच निवडल्यानंतर टीम ऑथेंटिकेशन, गेस्ट ॲक्सेस आणि पॉलिसी कंट्रोल्स रेट्रोफिट करण्याचा प्रयत्न करत बसते. प्रत्यक्ष व्यवहारात, याचा अर्थ असा होतो की केबलिंग, माउंटिंग आणि कंट्रोलरचे काम निम्मे पूर्ण झालेले असते तर सुरक्षा, ऑपरेशन्स आणि प्रॉपर्टी टीम्स ऑनबोर्डिंगची मालकी कोणाकडे आहे आणि कोणती डिव्हाइसेस कोणत्या नेटवर्कशी संबंधित आहेत यावर वाद घालत असतात.
व्यावहारिक नियम: जर तुम्ही एका परिच्छेदात पाहुणे, कर्मचारी आणि IoT ॲक्सेसचे वर्णन करू शकत नसाल, तर तुम्ही अजून APs स्थापित करण्यासाठी तयार नाही आहात.
सर्वात सुरक्षित डिप्लॉयमेंट्स हे आउटकम्सपासून सुरू होतात, हार्डवेअरपासून नाही. हॉस्पिटलचा वॉर्ड, रिटेल मजला आणि कॉन्फरन्सचे ठिकाण या सर्वांना एकाच मुख्य प्रश्नांची वेगवेगळी उत्तरे हवी असतात - कोण कनेक्ट होते, त्यांना काय करण्याची परवानगी आहे, ते कुठे पोहोचतात आणि जेव्हा ते रोमिंग करतात तेव्हा काय होते. रेडिओ प्लॅनने त्या उत्तरांना साहाय्य केले पाहिजे, ती उत्तरे निश्चित करू नयेत.
बजेट सहसा तिथेच वाया जाते. APs साठीचे कोटेशन स्पष्ट दिसते. प्रमाणपत्र रोलआउट, डिरेक्टरी इंटिग्रेशन, मॉनिटरिंग आणि रोलबॅक चाचणीसाठी लागणारे प्रयत्न सहसा दिसत नाहीत. जर तुम्ही पहिल्या दिवसापासून त्यांचा तैनातीचा भाग म्हणून विचार केला नाही, तर ते नंतर विलंब, आपत्कालीन चेंज विंडोज आणि कधीही न संपणाऱ्या "तात्पुरत्या" अपवादांच्या रूपात समोर येतात.
एकाही ॲक्सेस पॉइंटला स्पर्श करण्यापूर्वी आवश्यक व्याप्ती निश्चित करणे
सर्वेक्षण साधनांऐवजी स्टेकहोल्डर्सपासून सुरुवात करा. ऑपरेशन्स, सुरक्षा, सुविधा आणि प्रत्येक वातावरणासाठीच्या लाइन-ऑफ-बिझनेस मालकाशी बोला, त्यानंतर त्यांना काय हवे आहे आणि नेटवर्कने कशाची हमी दिली पाहिजे, या गोष्टी वेगवेगळ्या करा. एका बॉलरूमला लोडिंग बे सारख्याच सेवा प्रोफाइलची आवश्यकता नसते, आणि वॉर्डमध्ये रोमिंग अयशस्वी होण्याची तितकी सहनशीलता नसते जितकी स्टाफ ब्रेक रूममध्ये असते.
व्यवसायाच्या गरजांचे नेटवर्क नियमांमध्ये रूपांतर करा
डिप्लॉयमेंटची व्याप्ती ठरवण्याचा सर्वात सोपा मार्ग म्हणजे प्रथम ॲप्लिकेशन्स लिहून ठेवणे. व्हॉईस, व्हिडिओ, पॉइंट ऑफ सेल, टेलिमेट्री, प्रिंटर, सेन्सर्स, क्लिनिकल सिस्टम आणि व्हिजिटर ॲक्सेस हे सर्व लोड आणि बिघाड असताना वेगवेगळ्या प्रकारे वर्तन करतात. जर ठिकाण पेमेंट टर्मिनल्स, वेळेचे महत्त्व असलेले व्हॉईस किंवा हेडलेस IoT वर अवलंबून असेल, तर त्या केवळ "अशाच सोयी" नसतात, तर त्या सुरुवातीपासूनच SSID संख्या, ऑथेंटिकेशन पद्धत आणि सेगमेंटेशनचे स्वरूप ठरवतात.
त्यानंतर कोण कनेक्ट होत आहे ते परिभाषित करा. BYOD, कॉर्पोरेट लॅपटॉप्स, व्यवस्थापित मोबाईल्स, स्कॅनर्स, कॅमेरे, पर्यावरणीय सेन्सर्स आणि जे काही 802.1X चालवू शकत नाही त्यांची यादी करा. ती डिव्हाइस सूची व्यवसाय आणि RF मधील दुवा आहे, कारण ती आपल्याला सांगते की मुख्य समस्या कव्हरेज, क्षमता, रोमिंग किंवा ओळख यापैकी कोणती आहे.
जर साइट मालक म्हणाला की “आम्हाला फक्त सर्वत्र WiFi हवे आहे”, तर जोपर्यंत त्याचे रूपांतर विशिष्ट ॲप्लिकेशन्स आणि विशिष्ट डिव्हाइस प्रकारांमध्ये होत नाही तोपर्यंत विचारत रहा.
उपयुक्त स्कोपिंग शीटमध्ये पाच कॉलम्स असतात. क्षेत्र, वापरकर्ता प्रकार, ॲप्लिकेशनची संवेदनशीलता, अपेक्षित कॉन्करन्सी आणि कोणतेही अनुपालन निर्बंध. रिटेल सहसा पेमेंट आणि व्हिजिटर फ्लो एकाच जागेत आणते, हेल्थकेअर क्लिनिकल आणि गेस्ट ट्रॅफिक जवळ आणते, आणि हॉस्पिटॅलिटीला सहसा या तिन्ही पॅटर्नची एकाच वेळी गरज असते.
खालील इन्फोग्राफिक हे डिस्कव्हरी टप्पा मर्यादित आणि व्यावहारिक ठेवण्यासाठी एक उत्तम आणि उपयुक्त स्मरणपत्र आहे.
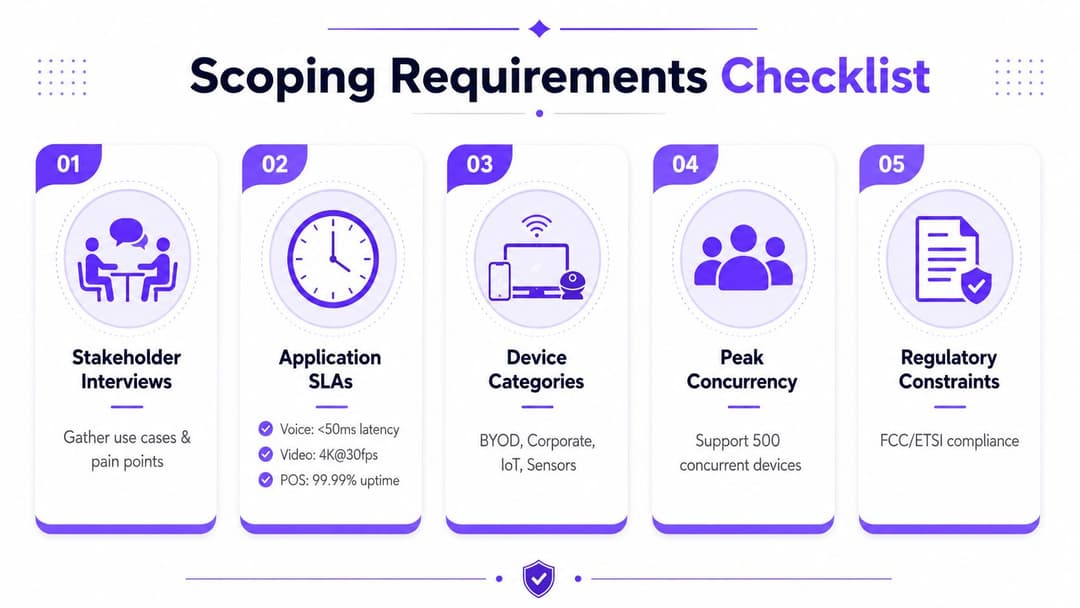
ते हातात आल्यावर, तुम्ही एक पानाची अशी संक्षिप्त रूपरेषा लिहू शकता ज्याचे प्रोक्युअरमेंट, सिक्युरिटी आणि फॅसिलिटीज विभाग पुन्हा न लिहिता पुनरावलोकन करू शकतात. यश कशाला म्हणायचे, कोणत्या ग्रुप्सना ॲक्सेसची आवश्यकता आहे, कोणत्या सेवा कव्हरेजमध्ये आहेत आणि कोणती साइट्स किंवा झोन्स हे पहिले प्राधान्य आहेत हे त्यामध्ये स्पष्टपणे नमूद केले पाहिजे. तो दस्तऐवज संदर्भ बिंदू बनतो जेव्हा नंतर कोणीतरी विचारते की लॉबीचे डिझाइन वॉर्डपेक्षा वेगळे का आहे, किंवा IoT डिव्हाइसेस गेस्ट SSID वर का नाहीत.
साइट सर्व्हे आणि RF डिझाइन जे युझर अनुभवाचा अंदाज घेतात
डिझाइन "पूर्ण" झाल्यानंतर सुरू होणारे सर्वेक्षण सहसा फक्त एका चुकीच्या गृहीतकाची पुष्टी करते. चांगल्या तैनातीमध्ये, सर्वेक्षण हा असा टप्पा असतो जिथे भिंतीवर कोणतेही ब्रॅकेट्स लागण्यापूर्वी योजना स्वतःला सिद्ध करते किंवा दुरुस्त केली जाते. तिथेच Ekahau किंवा NetSpot सारखी साधने, स्पष्ट फ्लोअर प्लॅन आणि वास्तववादी वापरकर्ता गृहीतके ही चमकदार AP मॉडेलपेक्षा अधिक महत्त्वाची ठरतात.
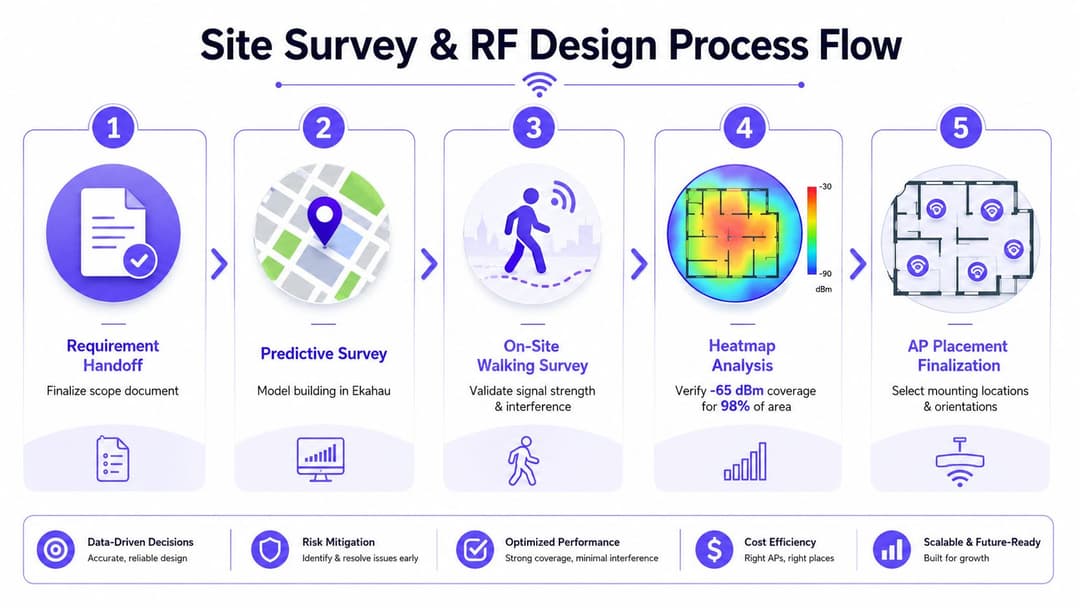
आधी प्रेडिक्टिव्ह काम, नंतर वॉकिंग सर्व्हे
प्रेडिक्टिव्ह मॉडेल हे इमारतीचे वास्तविक चित्र दर्शवणारे असावे, एखादी काल्पनिक आवृत्ती नाही. यूकेच्या वास्तूंच्या बाबतीत, याचा अर्थ सस्पेंडेड सिलिंग्स, काँक्रीट रायझर्स, विटांचे पार्टिशन्स, लिफ्ट्स, एट्रियम्स आणि प्लांट रूम्सचा विचार करणे आणि नंतर AP सिलिंग टाइलमध्ये, डॅडो ट्रंकिंगवर किंवा आउटडोअर एन्क्लोजरमध्ये बसवायचा की नाही हे ठरवणे होय. प्रेडिक्टिव्ह प्लॅन तेव्हाच उपयुक्त ठरतो जेव्हा माउंटिंग पद्धत साइटवर प्रत्यक्षात स्थापित केली जाऊ शकते.
केबल प्लांट देखील RF मॉडेलइतकाच महत्त्वाचा आहे. एकूण पॅच-कॉर्ड-प्लस-केबल अंतर १०० मीटर च्या खाली ठेवा जेणेकरून रेडिओ प्लॅन स्क्रीनवर परिपूर्ण दिसत असला तरीही, इन्फ्रास्ट्रक्चर लेयरवर डिझाइन कोलमडणार नाही. दाट मजल्यांवर, प्रथम वापरकर्ते आणि डिव्हाइसेसच्या संख्येनुसार आकार निश्चित करा. एक व्यावहारिक ऑपरेटिंग लक्ष्य सुमारे २५ क्लायंट प्रति रेडिओ किंवा ५० क्लायंट प्रति AP आहे, म्हणूनच हॉटेल्स, वॉर्ड आणि मीटिंग फ्लोर्समध्ये जुना एक-AP-प्रति-खोली नियम अयशस्वी ठरतो WatchGuard deployment best practices.
मॉडेलचे कौतुक करण्यासाठी नाही, तर त्याचे प्रमाणीकरण करण्यासाठी सर्वेक्षणाचा वापर करा. मुख्य भिंतींच्या दोन्ही बाजूंना सिग्नल तपासा, माउंटिंग पॉईंट्स व्यवहार्य आहेत का याची खात्री करा आणि शेजारील हस्तक्षेपाकडे (neighbour interference) लक्ष द्या ज्याचा अंदाज फ्लोर प्लॅन लावू शकत नाही. योग्य वॉकिंग सर्वे हे देखील दर्शवतो की नियोजित AP पोझिशन्स इमारतीच्या मांडणीशी जुळत आहेत की नाही.
चांगले कॅपॅसिटी प्लॅनिंग कसे दिसते
एक उपयुक्त सायझिंग वर्कफ्लो योजना आखणे, डिझाइन करणे, अंमलबजावणी करणे आणि ऑप्टिमाइझ करणे या क्रमाचे अनुसरण करतो. प्रथम, ॲप्लिकेशन आणि SLA गरजा परिभाषित करा. नंतर सेल डेन्सिटी आणि अँटेना ओरिएंटेशनचे आकारमान ठरवा. बेसलाइनच्या विरुद्ध स्थापित करा, चाचणी घ्या आणि ट्यून करा. सामान्य AP संख्येने मजला भरण्याचा प्रयत्न करण्यापेक्षा हा क्रम अधिक विश्वासार्ह आहे.
कॅपॅसिटी-आधारित डिप्लॉयमेंट्ससाठी, योग्य प्रश्न हा नाही की किती खोल्या आहेत, तर हा आहे की प्रत्येक झोनने किती समवर्ती डिव्हाइसेसना सपोर्ट केला पाहिजे. २०० खोल्यांच्या हॉटेलमध्ये लॉबी, कॉन्फरन्स स्पेस आणि गेस्ट फ्लोर्समध्ये अतिशय भिन्न घनता असू शकते, त्यामुळे AP मॅपने सरासरी क्षेत्राऐवजी सर्वात व्यस्त क्षेत्रे दर्शवली पाहिजेत. ४० बेडच्या वॉर्डमध्येही हेच खरे आहे, जिथे क्लिनिकल डिव्हाइसेस, कर्मचाऱ्यांचे मोबाईल आणि गेस्ट व्हिजिटर्स तुलनेने लहान जागेत भिन्न लोडिंग पॅटर्न तयार करतात.
त्वरित प्लॅनिंगच्या मदतीसाठी, मी बऱ्याचदा टीम्सना ॲक्सेस पॉइंट कॅल्क्युलेटर वापरण्याचा सल्ला देतो, जसे की Purple चे ॲक्सेस पॉइंट कॅल्क्युलेटर, आणि नंतर प्रत्यक्ष भिंतींचे प्रकार आणि साइटवरील डिव्हाइसेसच्या मिश्रणासह मिळणाऱ्या निकालाची खात्री करून घेतो. हा प्रत्यक्ष सर्वेक्षणाचा पर्याय नाही, परंतु पहिल्या इन्स्टॉलेशनची तारीख बुक होण्यापूर्वी उघडपणे अंडरबिल्ट असलेले झोन्स शोधण्यात यामुळे मदत होते.
Meraki, Aruba, Ruckus, Mist आणि UniFi मधील निवड
व्हेंडरची निवड वापरकर्त्याच्या अनुभवात बदल घडवून आणण्यापूर्वीच डिप्लॉयमेंटच्या स्वरूपात बदल घडवून आणते. सर्वात महत्त्वाचा प्रश्न हा नाही की "कोणत्या प्लॅटफॉर्ममध्ये सर्वाधिक फीचर्स आहेत", तर तो हा आहे की "कोणता प्लॅटफॉर्म आमच्या आयडेंटिटी स्टॅक, आमच्या सपोर्ट मॉडेल आणि आमच्या ठिकाणाच्या प्रकारासाठी कमीत कमी त्रासात प्रोडक्शन सुरू करू शकतो".
Meraki सहसा सुरुवातीचा रोलआउट सुलभ करते कारण क्लाउड-फर्स्ट प्रोव्हिजनिंग सोपे आहे आणि ऑपरेशनल मॉडेल लहान टीम्सच्या परिचयाचे आहे. Aruba मोठ्या किंवा अधिक विभागलेल्या वातावरणासाठी योग्य ठरते, विशेषतः जेव्हा टीमला मजबूत पॉलिसी कंट्रोल आणि एंटरप्राइझ इंटिग्रेशन हवे असते. जेव्हा कठीण इमारतींमध्ये RF परफॉर्मन्सला प्राधान्य दिले जाते तेव्हा सहसा Ruckus निवडले जाते. AI-आसिस्टेड ऑपरेशन्स आणि क्लीन क्लाउड मॅनेजमेंट इच्छिणाऱ्या टीम्सना Mist आकर्षित करते. UniFi खर्च कमी करू शकते आणि लहान डिप्लॉयमेंट्स सोपे करू शकते, परंतु तडजोड अशी आहे की तुम्हाला प्रगत एंटरप्राइझ आवश्यकता आणि लाइफसायकल गव्हर्नन्सबद्दल काळजीपूर्वक विचार करावा लागेल.
आयडेंटिटी लेयर हा असा स्तर आहे जिथे हे फरक स्पष्टपणे जाणवू लागतात. काही कंट्रोलर्स Passpoint - स्टाईल ऑनबोर्डिंग इतरांपेक्षा सोपे करतात. काही टीम्स क्लाउड RADIUS वर अधिक जास्त अवलंबून राहतील. शुद्ध नेटवर्क कंट्रोलर प्रदान करतो त्यापेक्षा काही वातावरणांमध्ये गेस्ट मॅनेजमेंट आणि ॲनालिटिक्ससह अधिक घनिष्ठ संबंध असणे गरजेचे असते. जर डिप्लॉयमेंटमध्ये गेस्ट, कर्मचारी आणि IoT चे वेगळेकरण समाविष्ट असेल, तर तो निर्णय पहिला पायलट SSID लाइव्ह होण्यापूर्वी घेतला पाहिजे, नंतर नाही.
| विक्रेता | नेटिव्ह Passpoint / OpenRoaming | ओळख एकत्रीकरण | सर्वात योग्य ठिकाण |
|---|---|---|---|
| Meraki | क्लाउड-मॅनेज्ड गेस्ट आणि रोमिंग वर्कफ्लोची आवश्यकता असलेल्या ठिकाणी योग्य ठरते | क्लाउड RADIUS आणि डिरेक्टरी-बॅक असलेल्या ऍक्सेससह सहसा चांगले कार्य करते | हॉटेल्स, रिटेल, मल्टी-साइट शाखा |
| Aruba | मोठ्या सेगमेंटेशन गरजांसाठी मजबूत एंटरप्राइझ स्थिती | सखोल पॉलिसी आणि ओळख नियोजनासाठी योग्य | रुग्णालये, कॅम्पस, मोठे रिअल इस्टेट |
| Ruckus | कठीण RF वातावरण आणि दाट लोकवस्तीच्या ठिकाणांसाठी व्यावहारिक | आयडेंटिटी ओव्हरलेसह जोडले असताना चांगले कार्य करते | स्टेडियम, हॉटेल्स, मिश्र-वापर इमारती |
| Mist | मजबूत क्लाउड ऑपरेशन्स आणि ॲनालिटिक्स ओरिएंटेशन | ऑटोमेशन आणि अचूक निरीक्षण हव्या असलेल्या टीम्ससाठी योग्य | कॅम्पस, कार्यालये, उच्च-स्पर्श ऑपरेशन्स |
| UniFi | साध्या उपयोजनांसाठी वापरण्यायोग्य, परंतु एंटरप्राइझ वैशिष्ट्यांची खोली काळजीपूर्वक तपासा | ओळख आणि नियंत्रणाभोवती सहसा अधिक डिझाइन शिस्तीची आवश्यकता असते | लहान साइट्स, बजेट-सजग रोलआउट्स |
खरेदीच्या अधिक व्यापक चर्चेसाठी, wireless buying guide उपयुक्त आहे कारण तो प्लॅटफॉर्मची निवड केवळ वैशिष्ट्यांच्या यादीवरून न ठरवता डिप्लॉयमेंटच्या परिणामांवरून ठरवतो. बैठकांचे योग्य संचालन करण्यासाठी ही योग्य मानसिकता आहे, जिथे मुख्य प्रश्न हा असतो की प्लॅटफॉर्म तुम्हाला आवश्यक असलेल्या ऍक्सेस मॉडेलला किती लवकर सपोर्ट करेल.
पाहुणे, कर्मचारी आणि IoT साठी ऑथेंटिकेशन आणि सेगमेंटेशन
चुकीचे उपकरण चुकीच्या नेटवर्कवर पोहोचले तर RF चे यश निरुपयोगी ठरते. सर्वात स्पष्ट प्रोडक्शन नमुना म्हणजे गोंधळ, एअरटाइम ओव्हरहेड आणि सपोर्ट कॉल्स निर्माण करणाऱ्या ओव्हरलॅपिंग SSIDs ची लांबलचक यादी ठेवण्याऐवजी, विशिष्ट ओळखी आणि पॉलिसींसह एकच SSID स्ट्रॅटेजी असणे हा आहे. पाहुणे, कर्मचारी आणि हेडलेस आयओटी यांच्याशी एकसारखा व्यवहार केला जाऊ नये.
पोर्टल बनवण्यापूर्वी ओळख मॉडेल तयार करा
कर्मचाऱ्यांसाठी, जेथे डिव्हाइसेस ते हाताळू शकतात तिथे 802.1X सह WPA2/WPA3-Enterprise हा योग्य बेसलाइन मार्ग राहतो. मॉडर्न सेटअपमध्ये, याचा अर्थ बहुधा असा स्टाफ SSID असतो जो क्लाउड RADIUS द्वारे Entra ID किंवा Okta च्या समोर कार्य करतो, ज्यामध्ये तुम्हाला हव्या असलेल्या पॉलिसीनुसार सर्टिफिकेट किंवा डिरेक्टरी-बॅक्ड ऑथेंटिकेशन असते. हे तुम्हाला रिव्होकेशन कंट्रोल आणि शेअर्ड पासवर्ड्सशिवाय झिरो-ट्रस्ट स्टाईल ॲक्सेसचा मार्ग मिळवून देते.
गेस्टसाठी, Passpoint आणि OpenRoaming घर्षण कमी करतात कारण प्रत्येक वेळी Captive Portal पासवर्ड पुन्हा टाईप न करता डिव्हाइस ऑथेंटिकेट होऊ शकते. Passpoint R2 प्रोफाइल EAP-TTLS चा वापर अधिक सुलभ ऑनबोर्डिंग प्रवाहासाठी करू शकते जेथे ठिकाणास पासवर्डशिवाय गेस्ट ॲक्सेस आणि पहिल्या पॅकेटपासून एन्क्रिप्टेड कनेक्टिव्हिटी हवी असते. खराब मोबाईल सिग्नलवर सूचना वाचणाऱ्या लोकांवर अवलंबून असणाऱ्या पोर्टलपेक्षा याला सपोर्ट देणे खूप सोपे आहे.
802.1X करू न शकणाऱ्या जुन्या उपकरणांसाठी, iPSK हा व्यावहारिक पर्याय आहे. हे तुम्हाला प्रत्येक सेन्सर, कॅमेरा किंवा कंट्रोलरसाठी एकच सामायिक पासवर्ड वापरण्याच्या गोंधळाला टाळून, आयओटी VLAN स्वतंत्र ठेवू देते. हे अशा इमारतींमध्ये महत्त्वाचे ठरते जिथे प्रिंटर, बॅज रीडर आणि पर्यावरणीय सेन्सर्स कधीही मॅनेज केलेल्या लॅपटॉपसारखे वागणार नसतात.
एक व्यवहार्य ऑपरेटिंग मॉडेल सोपे असते. गेस्ट ट्रॅफिक केवळ इंटरनेट प्रवेशासह गेस्ट सेगमेंटमध्ये जाते. स्टाफ ट्रॅफिक डिरेक्टरी-बॅक असलेल्या कॉर्पोरेट सेगमेंटमध्ये जाते. आयओटी ट्रॅफिक केवळ आवश्यक असलेल्या गंतव्यस्थानांसह लॉक केलेल्या VLAN मध्ये जाते. AP रेडिओचे काम करतो, परंतु आयडेंटिटी लेयर हे ठरवते की प्रत्येक क्लायंटला कशापर्यंत पोहोचण्याची परवानगी आहे.
ते फ्रंट एंड हाताळण्यासाठी Purple हा एक पर्याय आहे, कारण ते WLAN ची पूर्ण अदलाबदल न करता पाहुणे आणि कर्मचाऱ्यांचे ऑनबोर्डिंग, Passpoint फ्लो आणि सेगमेंटेशन व्यवस्थापित करण्यासाठी Meraki, Aruba, Ruckus, Mist किंवा UniFi च्या समोर कार्य करते.
व्यावहारिक नियम: जर एखादे डिव्हाइस नियंत्रित पद्धतीने ऑनबोर्ड आणि रद्द केले जाऊ शकत नसेल, तर ते कर्मचाऱ्यांच्या लॅपटॉपसारख्या समान पॉलिसी पाथवर असणे योग्य नाही.
guest WiFi management guide हा त्या लोकांसाठी उपयुक्त आहे जे SSID लिस्टला मेंटेनन्सचे ओझे न बनवता हॉस्पिटॅलिटी-स्टाईल गेस्ट प्रवासाला एंटरप्राइझ स्टाफ ॲक्सेसपासून वेगळे करण्याचा प्रयत्न करत आहेत. महत्त्वाची गोष्ट स्वतः पोर्टल नाही, तर प्रत्येक वेळी योग्य आयडेंटिटीज योग्य VLANs वर पोहचतील याची खात्री करणे ही आहे.
मायग्रेशन पाथ आणि जुन्या SSIDs सोबत सहअस्तित्व
जेव्हा टीम्स कटओव्हर्सना एकाच इव्हेंटसारखे हाताळतात तेव्हा ते अपयशी ठरतात. रिअल इस्टेट्स, विशेषतः हॉटेल्स, हॉस्पिटल्स आणि मल्टि-टेनंट इमारतींना अशा स्थलांतर योजनेची (migration plan) आवश्यकता असते जी सहअस्तित्व गृहीत धरते. याचा अर्थ असा की नवीन डिझाइन जुन्या डिझाइनच्या सोबतीने इतका वेळ कार्यरत राहिले पाहिजे जेणेकरून वापरकर्ते, सर्टिफिकेट्स आणि डिव्हाइस मालक त्या गतीशी जुळवून घेऊ शकतील.
ग्रीनफिल्ड साइट्स ही सर्वात सोपी केस असते. जर उर्वरित इमारत तयार असेल तर तुम्ही कंट्रोलर स्टेज करू शकता, RF प्रमाणित करू शकता, आयडेंटिटी पॉलिसी लागू करू शकता आणि एकाच नियंत्रित चेंज विंडोमध्ये थेट सुरू करू शकता. ब्रॉनफिल्ड इस्टेट्स वेगळे असतात. जुन्या SSID सोबतच नवीन SSID चालवणे, ट्रॅफिक हळूहळू वळवणे आणि वापरकर्ते स्थलांतरित झाल्यानंतर जुने हार्डवेअर काढून टाकणे हा अधिक सुरक्षित नमुना आहे.
धोकादायक भागांचा क्रम काळजीपूर्वक लावा
फर्मवेअर अपग्रेड्स, सर्टिफिकेट रोलआउट्स आणि Passpoint प्रोफाइल पुशेस या सर्व गोष्टी एकाच वेळी घडू नयेत. प्रथम प्लॅटफॉर्म बदल करा, नंतर ऑथेंटिकेशनचे प्रमाणीकरण करा, नंतर पायलट ग्रुप स्थलांतरित करा, आणि त्यानंतर व्याप्ती वाढवा. जर ठिकाण अतिथींच्या WiFi प्रवेशावर अवलंबून असेल, तर उर्वरित साइटला स्पर्श करण्यापूर्वी एकाच फ्लोर किंवा झोनवर त्या मार्गाची चाचणी घ्या.
सामायिक इमारतींमध्येही अशीच खबरदारी लागू होते. भाडेकरू त्यांचे स्वतःचे वायरलेस उपकरणे चालवू शकतात, आणि शेजारील नेटवर्क्स तुमच्या प्रोजेक्टचा भाग नसतानाही हस्तक्षेप करू शकतात. अशा वातावरणात, सहअस्तित्व हा तात्पुरता उपाय नाही. तोच खरा डेव्हलपमेंट मॉडेल आहे.
गो-लाइव्ह होण्यापूर्वी रोलबॅक ट्रिगर्स लिखित स्वरूपात तयार असायला हवेत. जर ऑथेंटिकेशन अयशस्वी होऊ लागले, DHCP मध्ये समस्या येऊ लागल्या, किंवा Captive Portal वापरकर्त्यांना पुन्हा साइन-इन पृष्ठावर पाठवू लागले, तर टीमकडे एक स्पष्ट अशी वेळ असणे आवश्यक आहे जिथे ते थांबून पूर्वीच्या स्थितीत परत जाऊ शकतात. जर पायलट फ्लोरने आधीच कटओव्हर रनबुक सिद्ध केले असेल तर हे हाताळणे बरेच सोपे होते.
एका चांगल्या स्थलांतर योजनेत सहसा तीन मार्ग असतात - जुना SSID, नवीन SSID आणि एक डिकमिशन सूची. जुने नेटवर्क केवळ तोपर्यंतच चालू राहते जोपर्यंत ते निर्धारित उद्दिष्ट पूर्ण करत असते. नवीन नेटवर्क प्रत्येक आठवड्यात अधिक ट्रॅफिक सामावून घेते. डिकमिशन सूची हार्डवेअर काढण्याचे काम दुसऱ्या तिमाहीत लांबणीवर पडण्यापासून रोखते.
चाचणी, मॉनिटरिंग आणि ॲनालिटिक्स जे डेव्हलपमेंट सिद्ध करतात
केवळ APs माउंट करणे ही अंतिम स्थिती नाही. जेव्हा युजर्स सुरळीतपणे कनेक्ट होतात, कोणत्याही व्यत्ययाशिवाय रोमिंग करतात आणि साइटवर गर्दी झाल्यानंतरही कनेक्ट राहतात, तेव्हाच डिप्लॉयमेंट यशस्वी झाले असे म्हणता येईल. स्वीकृती चाचणीमध्ये थ्रूपुट तपासणी, व्हॉइस परफॉर्मन्स, रोमिंग वॉक-थ्रू आणि Passpoint ऑटो-कनेक्ट पडताळणी समाविष्ट असावी, कारण शांत खोलीत आढळणाऱ्या त्रुटी आणि प्रत्यक्षात सुरू असलेल्या मजल्यावर दिसणाऱ्या त्रुटी वेगवेगळ्या असतात.
महत्त्वाच्या संकेतांचा मागोवा घ्या
सपोर्ट कॉल्सचा अंदाज लावणाऱ्या गोष्टींचा बेसलाइन तयार करा. ऑथेंटिकेशन यश दर, DHCP अपयश, रोमिंग लेटन्सी आणि क्लायंट रिट्राय काउंट्स हे गो-लाइव्ह नंतरच्या सुंदर हीटमॅपपेक्षा वापरकर्त्याच्या त्रासाबद्दल अधिक अचूक माहिती देतात. जर हे मेट्रिक्स निरोगी राहिले, तर डिप्लॉयमेंट कदाचित त्याचे काम व्यवस्थित करत आहे.
तुमच्या टीमला निरुपयोगी अलर्ट्सच्या गर्दीत बुडवू नका. एका उपयुक्त डॅशबोर्डने ऑथेंटिकेशन सर्व्हर आउटेज, RADIUS रांगेची खोली, रोग APs आणि सतत होणारे DHCP अपयश यावर लक्ष केंद्रित केले पाहिजे. डिफॉल्ट मॉनिटरिंग अनेकदा खूप सारे कमी-मूल्याचे अलार्म्स पाठवते, ज्यामुळे प्रत्यक्ष समस्या उद्भवल्यास त्या शोधणे अधिक कठीण होते.
Purple चे ॲनालिटिक्स आणि CRM कनेक्टर्स येथे संबंधित आहेत कारण ते WiFi लेयरला केवळ हेल्थ स्क्रीन न ठेवता फर्स्ट-पार्टी युसेज डेटामध्ये रूपांतरित करतात. हे टीम्सना रेडिओ परफॉर्मन्ससह व्हिजिट्स, ड्वेल टाइम आणि सेगमेंटेशन परिणामांवरून डिप्लॉयमेंटचे मूल्यमापन करण्यास मदत करते. हॉस्पिटॅलिटी आणि रिटेलमध्ये, आयडेंटिटी आणि ॲनालिटिक्समधील हा संबंधच अनेकदा कामाचे समर्थन करतो.
ऑपरेशनल रोलआउट सहसा टप्प्याटप्प्याने आकारास येतो. आवश्यकता आणि व्याप्ती, डिझाइन आणि सर्वेक्षण, अंमलबजावणी, प्रमाणीकरण, ऑप्टिमायझेशन आणि नंतर हस्तांतरण. प्रकल्पाला काही आठवडे लागतात की त्याहून अधिक काळ हे इस्टेट आणि मायग्रेशनच्या मर्यादांवर अवलंबून असते, परंतु क्रम बदलू नये. एक प्रिंट करण्यायोग्य चेकलिस्ट थेट योजना, डिझाइन, अंमलबजावणी, ऑप्टिमायझेशनशी सुसंगत असावी जेणेकरून टीम्समध्ये काहीही सुटू नये.
जेव्हा पहिली गो-लाइव्ह समस्या उद्भवते, तेव्हा ज्युनियर इंजिनिअरला लक्षणांवरून सुरुवात करता आली पाहिजे आणि कुठे पाहावे हे माहित असले पाहिजे. गहाळ Passpoint प्रोफाइल सहसा प्रोव्हिजनिंग वर्कफ्लोमधील त्रुटी दर्शवते. Captive Portal रिडायरेक्ट लूप सहसा DNS, पॉलिसी आणि पोर्टल लॉजिकच्या संकरात असतात. RADIUS टाईमआउट्स ऑथेंटिकेशन पाथमध्ये असतात. गेस्ट VLAN मल्टिकास्ट ब्रेक्स सहसा स्विचिंग किंवा पॉलिसी हाताळणीशी संबंधित असतात. चुकीच्या SSID वर अडकलेले IoT डिव्हाइसेस सहसा ऑनबोर्डिंग नियम किंवा लेगसी प्रोफाइल असाइनमेंटला पुन्हा तपासण्याची गरज असल्याचे दर्शवतात.
wireless network deployment ची खरी परीक्षा म्हणजे टीम कोणतीही शंका न बाळगता त्याचे स्पष्टीकरण, दुरुस्ती आणि मॉनिटरिंग करू शकते की नाही. जर तुम्हाला तुमच्या पुढील रोलआउटमध्ये RF, ओळख, अतिथी प्रवेश आणि सेगमेंटेशन यांमध्ये असाच समन्वय हवा असेल, तर Purple ला भेट द्या आणि पहिला AP बसवण्यापूर्वी त्यांचे प्लॅटफॉर्म आणि सेवा डिप्लॉयमेंट वर्कफ्लोमध्ये कशा प्रकारे फिट होतात याचे पुनरावलोकन करा.