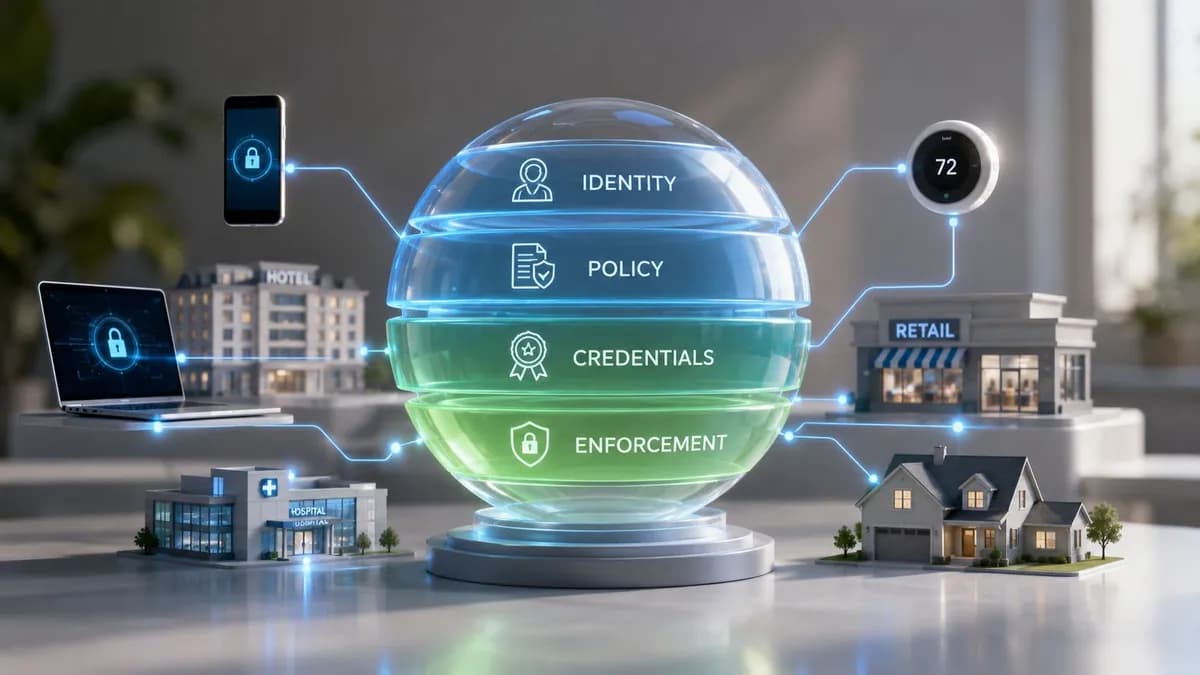
IoT network architecture & bandwidth planner
Model your enterprise IoT deployment to calculate bandwidth demands, DHCP subnet sizing, wireless protocols, and network segmentation policies.
Determines polling intervals, sensor density, and baseline throughput profiles.
Sets battery longevity expectations and RF spectrum requirements.
Defines Cloud RADIUS dynamic VLAN tagging and lateral movement prevention.
Baseline continuous throughput across all connected endpoints.
Anticipated maximum during OTA firmware updates and sensor alarms.
DHCP pool allocated for 525 addresses with churn overhead.
Estimated telemetry sensor life using Enterprise.
RF spectrum & access point infrastructure recommendation
- RF band allocation: Dual-band 2.4 GHz + 5 GHz with Target Wake Time (TWT) scheduled sleep.
- Access point capacity: Deploy approximately 6 enterprise access points dedicated to or partitioned for IoT coverage.
- Target Wake Time (TWT): Enable 802.11ax broadcast and individual TWT negotiation to prevent low-power battery sensors from saturating airtime.
- Client isolation: Enforce strict Layer 2 isolation on the IoT SSID to block peer-to-peer ARP queries and broadcast storms.
Secure and scale your IoT estate with Purple
Integrate IoT onboarding, cloud RADIUS dynamic VLAN assignment and venue presence analytics on your existing Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist or Ubiquiti UniFi estate.
Request an IoT network blueprint
Get an engineer-led audit of your IoT segmentation, device credentials, and AP radio planning.
अनेक संघ सध्या अशाच परिस्थितीत आहेत. इमारतीमध्ये स्मार्ट लॉक्स, ऑक्युपन्सी सेन्सर्स, कॅमेरे, डिजिटल सायनेज, HVAC कंट्रोल्स, किओस्क, टॅब्लेट, पेमेंट टर्मिनल्स, पाहुण्यांसाठी WiFi, कर्मचाऱ्यांची उपकरणे आणि वेगवेगळ्या विभागांनी वेगवेगळ्या वेळी खरेदी केलेल्या अनेक सिस्टीम आहेत. सर्व काही कनेक्ट केलेले आहे, परंतु ते चांगल्या प्रकारे कनेक्ट केलेले असेलच असे नाही.
इथेच इंटरनेट ऑफ थिंग्स आर्किटेक्चर हे केवळ एक काल्पनिक आकृती न राहता प्रत्यक्ष कार्यप्रणाली बनते. जर आर्किटेक्चर कमकुवत असेल, तर डिव्हाइसेस वेगवेगळ्या कप्प्यात बंदिस्त होतात, डेटा खूप उशिरा पोहोचतो, ओळख विसंगत होते आणि सुरक्षा नशिबावर अवलंबून राहते. जर आर्किटेक्चर भक्कम असेल, तर तीच इस्टेट सुरक्षित करणे सोपे होते, सपोर्ट करणे सोपे होते आणि व्यवसायासाठी ती अधिक उपयुक्त ठरते.
IoT आर्किटेक्चर काय आहे आणि ते आता का महत्त्वाचे आहे
हॉटेल डायरेक्टरला एक समस्या दिसते. पाहुण्यांना वेगवान WiFi हवे असते, खोल्या ऊर्जा-कार्यक्षम असाव्यात, कर्मचाऱ्यांनी सिस्टीम दरम्यान कोणत्याही अडथळ्याशिवाय काम करावे आणि कनेक्ट केलेली उपकरणे सुरळीत चालली पाहिजेत. IT डायरेक्टर यामागील मूळ समस्या पाहतात. हे सर्व परिणाम संस्थेकडे उपकरणे, कनेक्टिव्हिटी, प्रोसेसिंग, ॲक्सेस आणि ॲप्लिकेशन्ससाठी एक सुसंगत आर्किटेक्चर आहे की नाही यावर अवलंबून असतात.
IoT architecture ही अशी ब्लूप्रिंट आहे जी भौतिक डिव्हाइसेस डेटा कसा गोळा करतात, तो डेटा कसा प्रवास करतो, त्यावर कुठे प्रक्रिया केली जाते, सिस्टम त्यावर कशी कारवाई करतात आणि प्रत्येक भागाशी संवाद साधण्याची कोणाला परवानगी आहे हे परिभाषित करते. व्यावहारिकदृष्ट्या, हे अशा प्रश्नांची उत्तरे देते जे ऑपरेशन्स यशस्वी किंवा अयशस्वी ठरवू शकतात. थर्मोस्टॅट कोणत्या नेटवर्कमध्ये जोडला जातो. कॅमेरा फुटेजचे विश्लेषण कुठे केले जाते. एखादा जुना सेन्सर कसा ऑथेंटिकेट होतो. कंत्राटदार काम सोडून गेल्यावर काय होते. अतिथींचे डिव्हाइसेस क्लिनिकल सिस्टम किंवा बॅक-ऑफिस टूल्सपासून कशा प्रकारे वेगळे ठेवले जातात.
UK मध्ये परिस्थिती खरोखरच गंभीर आहे. कनेक्टेड इस्टेट्सची वाढ आता केवळ सैद्धांतिक राहिलेली नाही. UK मध्ये 2023 मध्ये 1.2 अब्जाहून अधिक IoT कनेक्शन्स होती, जी 2022 च्या तुलनेत 35% वाढ दर्शवते, आणि GeeksforGeeks येथील IoT आर्किटेक्चर आणि UK मधील वापरण्याच्या पद्धतींच्या हवाल्यानुसार, 77% UK व्यवसायांनी त्यांच्या IoT सिस्टम्सवर सायबर धोके नोंदवले आहेत.
ते कॉम्बिनेशन चर्चेची दिशा बदलते. रचनेशिवाय केलेले स्केल कार्यात्मक अडथळे निर्माण करते. रचनेसह केलेले स्केल फायदा मिळवून देते.
आर्किटेक्चर हेच डिव्हाइसेसना एका सिस्टममध्ये रूपांतरित करते
बहुतेक अयशस्वी झालेले IoT प्रोग्राम्स सेन्सर्स खराब असल्यामुळे फेल होत नाहीत. ते फेल होतात कारण त्याभोवतीचे डिझाइन कमकुवत होते.
एक व्यावहारिक आर्किटेक्चर तुम्हाला खालील गोष्टी देते:
- भूमिकांचे स्पष्ट वर्गीकरण: डिव्हाइसेस डेटा गोळा करतात, नेटवर्क तो ट्रान्सपोर्ट करतात, गेटवे त्यावर प्रोसेस करतात, ॲप्लिकेशन्स तो सादर करतात आणि आयडेंटिटी नियंत्रणे प्रवेश व्यवस्थापित करतात.
- अपेक्षित सुरक्षा सीमा: अतिथी ट्रॅफिक, कर्मचारी प्रवेश आणि मशीन ट्रॅफिक एकमेकांमध्ये मिसळत नाहीत.
- कार्यात्मक सुसंगतता: ऑनबोर्डिंग, रिव्होकेशन, मॉनिटरिंग आणि ट्रबलशूटिंग एकाच पुनरावृत्ती करण्यायोग्य पॅटर्नचे अनुसरण करतात.
- व्यवसाय उपयुक्तता: डेटा अशा सिस्टम्सपर्यंत पोहोचतो ज्या त्यावर कारवाई करू शकतात, मग ते BMS असो, CRM असो किंवा सर्व्हिस डेस्क असो.
व्यावहारिक नियम: जर एखादे कनेक्ट केलेले डिव्हाइस केवळ "अपवाद करून" जोडले जाऊ शकत असेल, तर ते आर्किटेक्चर अद्याप परिपक्व नाही.
कनेक्टेड मालमत्ता किती वेगाने वाढत आहेत याचा अंदाज घ्यायचा असल्यास, इंटरनेटशी किती डिव्हाइसेस कनेक्ट आहेत याचे हे विहंगावलोकन बिझनेस पातळीवर एक उपयुक्त संदर्भ बिंदू ठरेल.
IoT आर्किटेक्चरचे पायाभूत थर
इंटरनेट ऑफ थिंग्ज आर्किटेक्चर सोप्या पद्धतीने समजून घेण्यासाठी, त्याची एका इमारतीसारखी कल्पना करा. प्रत्येक मजल्याचा एक विशिष्ट उद्देश असतो. जर खालचे मजले अस्थिर असतील, तर पेंटहाऊसला काही अर्थ उरत नाही.
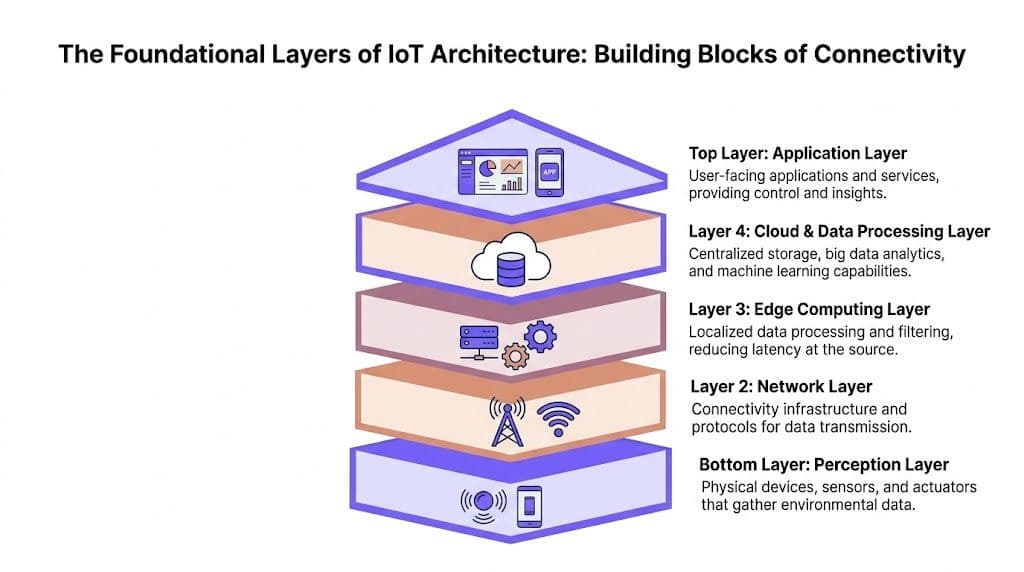
पर्सेप्शन लेयर
हा तळमजला आहे. यामध्ये संवेदना घेणाऱ्या किंवा कृती करणाऱ्या भौतिक गोष्टींचा समावेश होतो.
यामध्ये ऑक्युपन्सी सेन्सर्स, थर्मोस्टॅट्स, कॅमेरा, स्मार्ट लॉक्स, मेडिकल मॉनिटर्स, एन्व्हायरनमेंटल प्रोब्स, किओस्क, पेमेंट टर्मिनल्स आणि ॲक्च्युएटर्स यांचा समावेश होतो. हे डिव्हाइसेस कच्चे सिग्नल्स जनरेट करतात ज्यावर उर्वरित स्टॅक अवलंबून असतो.
येथील मुख्य डिझाइन चिंतेचा विषय केवळ डिव्हाइसची निवड हा नाही. तो विश्वासार्हता हा आहे. कमकुवत फर्मवेअर, खराब अपडेट पाथ्स किंवा मर्यादित आयडेंटिटी सपोर्ट असलेले स्वस्त सेन्सर्स अशा समस्या निर्माण करतात ज्या नंतर स्टॅकमध्ये पूर्णपणे दुरुस्त केल्या जाऊ शकत नाहीत. हॉस्पिटॅलिटी आणि रिटेलमध्ये, टीम्सना बऱ्याचदा आधुनिक आणि लेगसी डिव्हाइसेसची संमिश्र इस्टेट वारशाने मिळते. आर्किटेक्चरला नवीन सुरुवात गृहीत धरण्याऐवजी या वास्तवाचा स्वीकार करावा लागतो.
नेटवर्क लेयर
ही इमारतीचे वायरिंग आणि प्लंबिंग आहे. हे डिव्हाइसेस, गेटवे, प्लॅटफॉर्म्स आणि ॲप्लिकेशन्स दरम्यान डेटाचे वहन करते.
नेटवर्क लेयरमध्ये ट्रान्सपोर्ट पाथ, वायरलेस आणि वायर्ड कनेक्टिव्हिटी, गेटवे प्लेसमेंट, ट्रॅफिक आयसोलेशन आणि कोणते सिस्टीम कोणाशी बोलू शकतात हे ठरवणारे नियम समाविष्ट असतात. हॉस्पिटलमध्ये, याचा अर्थ रुग्णांच्या देखरेखीचा प्रवाह पाहुण्यांच्या इंटरनेट ॲक्सेसपासून वेगळा ठेवणे असा होऊ शकतो. रिटेलमध्ये, याचा अर्थ पॉईंट-ऑफ-सेल ट्रॅफिकला ऑक्युपन्सी ॲनालिटिक्स आणि पब्लिक WiFi पासून वेगळे करणे असा असू शकतो.
एक मजबूत नेटवर्क लेयर तीन गोष्टी चांगल्या प्रकारे करतो:
- विश्वासार्हपणे कनेक्ट होते: उपकरणे सतत मानवी हस्तक्षेपाशिवाय ऑनलाइन राहतात.
- योग्यरित्या सेगमेंट करते: एका झोनमधील सुरक्षिततेचा धोका दुसऱ्या झोनमध्ये पसरत नाही.
- योग्य प्रोटोकॉल मिश्रणास समर्थन देते: मर्यादित उपकरणे आणि एंटरप्राइझ ॲप्लिकेशन्सच्या ट्रान्सपोर्ट गरजा सारख्या नसतात.
एज कम्प्युटिंग लेयर
हा स्थानिक युटिलिटी कक्ष आहे. हा डिव्हाइसेसच्या जवळ असतो आणि ट्रॅफिक अपस्ट्रीम जाण्यापूर्वी वेळेच्या दृष्टीने संवेदनशील किंवा जास्त बँडविड्थ घेणारी कामे हाताळतो.
एज गेटवेज अनावश्यक डेटा फिल्टर करतात, डेटा सामान्य करतात, स्थानिक पॉलिसी लागू करतात आणि कधीकधी त्वरित निर्णय घेतात. हे अशा वातावरणात महत्त्वाचे ठरते जिथे दूरच्या क्लाउड सर्व्हिसकडून येणाऱ्या प्रतिसादाची वाट पाहणे हा चुकीचा डिझाइन पर्याय असू शकतो. उदाहरणार्थ, एखादे क्रेडेंशियल वैध आहे की नाही हे ठरवण्यासाठी डोअर कंट्रोलर बाहेरील धीम्या मार्गावर अवलंबून नसावा. गेटवेने स्थानिक पातळीवर प्रक्रिया करण्याऐवजी प्रत्येक रॉ इव्हेंट पुढे पाठवल्यामुळे बिल्डिंग अलर्टला उशीर होता कामा नये.
जेव्हा उशीर होणे, बँडविड्थचा वापर किंवा गोपनीयता हे कार्यात्मक धोके बनतात, तेव्हा निर्णय प्रक्रियेला इव्हेंटच्या अधिक जवळ आणा.
क्लाउड आणि डेटा प्रोसेसिंग लेयर
हा मध्यवर्ती नियंत्रण कक्ष आहे. तो अनेक साईट्सवरून माहिती एकत्रित करतो, ती साठवतो, तिचा परस्परसंबंध लावतो आणि ॲनालिटिक्स किंवा व्यावसायिक वर्कफ्लोला फीड करतो.
क्लाउड लेयर हा असा घटक आहे जिथे संस्था संपूर्ण मालमत्तेची दृश्यमानता एकत्र आणतात. परंतु इथेच अनेकदा नकळत गुंतागुंत निर्माण होते. जर प्रत्येक डिव्हाइसने कोणतीही फिल्टरिंग न करता सर्वकाही अपस्ट्रीम पाठवले, तर टीम्सना नको असलेल्या ट्रान्सपोर्ट आणि स्टोरेजसाठी भुर्दंड पडतो, ज्यामुळे डॅशबोर्ड्स गोंधळलेले बनतात आणि इन्सिडेंट रिस्पॉन्स धीमा होतो.
या थराचा वापर केंद्रीकरणाचा फायदा मिळणाऱ्या वर्कलोड्ससाठी करणे सर्वात योग्य ठरते:
- क्रॉस-साइट रिपोर्टिंग: विविध ठिकाणांमधील किंवा इमारतींमधील कामगिरीची तुलना करणे
- ऐतिहासिक विश्लेषण: जागेचा वापर, मालमत्तेचा वापर किंवा सेवा गुणवत्तेमधील कल शोधणे
- व्यावसायिक एकत्रीकरण: IoT इव्हेंट्स तिकीटिंग, CRM, ऑटोमेशन किंवा डेटा प्लॅटफॉर्मशी जोडणे
ॲप्लिकेशन लेयर
हा भाग युजर्सना दिसतो. डॅशबोर्ड्स, सर्व्हिस पोर्टल्स, अलर्ट्स, बिल्डिंग मॅनेजमेंट इंटरफेस, स्टाफ ॲप्स आणि रिपोर्टिंग टूल्स सर्व येथेच असतात.
जर ॲप्लिकेशन लेयर कमकुवत असेल, तर स्टेकहोल्डर्सना संपूर्ण प्रोग्राम निकृष्ट दर्जाचा वाटतो. जर फॅसिलिटीज टीम अलार्मवर कारवाई करू शकत नसेल, फ्रंट-ऑफ-हाउस टीम रूमची उपलब्धता पाहू शकत नसेल किंवा ऑपरेशन्स मॅनेजर्स वास्तविक घटना आणि पार्श्वभूमीतील गोंधळ यातील फरक ओळखू शकत नसतील, तर क्लीन बॅकएंडचा काहीच फायदा होत नाही.
सर्वोत्तम ॲप्लिकेशन लेयर प्रत्येक प्रेक्षकाला फक्त आवश्यक तेच सादर करतो. नेटवर्क टीम्सना टेलिमेट्री आणि पॉलिसी व्हिझिबिलिटीची आवश्यकता असते. व्हेन्यू मॅनेजर्सना ऑपरेशनल समरी हवी असते. क्लिनिकल किंवा हॉस्पिटॅलिटी स्टाफला वर्कफ्लोची आवश्यकता असते, पॅकेट-लेव्हल तपशीलांची नाही.
प्लॅटफॉर्म्स या लेयर्सना एकत्र कसे आणतात याच्या संबंधित माहितीसाठी, internet of things platforms वरील हे मार्गदर्शक वाचण्यासारखे आहे.
IoT कम्युनिकेशन प्रोटोकॉल्स हाताळणे
प्रोटोकॉलची निवड ही अशी जागा आहे जिथे इंटरनेट ऑफ थिंग्स आर्किटेक्चर अतिशय प्रॅक्टिकल बनते. टीम्स MQTT, CoAP किंवा AMQP यापैकी एकाची निवड ते इतरांपेक्षा आधुनिक दिसते म्हणून करत नाहीत. ते त्यांची निवड करतात कारण प्रत्येक प्रोटोकॉल एक वेगळी समस्या सोडवतो.
चुकीचा प्रोटोकॉल नेहमी लगेच अपयशी ठरतो असे नाही. बऱ्याचदा, यामुळे अडथळे निर्माण होतात. डिव्हाइसेसच्या बॅटरी खूप वेगाने संपतात. गेटवेज अनावश्यक चॅटर वाहून नेतात. इंटिग्रेशन्स कमकुवत होतात. सुरक्षा नियंत्रणे अंगभूत असण्याऐवजी शेवटी वरून जोडली जातात.
ऑपरेटिंग परिस्थितीपासून सुरुवात करा
हॉटेल रूममधील बॅटरीवर चालणाऱ्या ऑक्युपेंसी सेन्सरच्या गरजा या एखाद्या बॅकएंड वर्कफ्लोपेक्षा खूप वेगळ्या असतात, जो इव्हेंट CRM किंवा मार्केटिंग ऑटोमेशन सिस्टममध्ये पाठवतो. एकाला हलक्या आणि कार्यक्षम देवाणघेवाणीची गरज असते. दुसऱ्याला टिकाऊ, विश्वासार्ह सर्व्हर-टू-सर्व्हर मेसेजिंग हवे असते.
Intetics कडून घेतलेला प्रोटोकॉल आढावा हा फरक स्पष्ट करतो. MQTT हे कमी-पॉवर डेटा संकलनासाठी डिझाइन केलेले आहे, CoAP मर्यादित क्षमता असलेल्या डिव्हाइसेससाठी योग्य आहे, आणि AMQP हे सर्व्हर-टू-सर्व्हर देवाणघेवाणीसाठी योग्य आहे. तोच स्रोत असेही नमूद करतो की MQTT चे pub-sub मॉडेल हजारो एकाच वेळी असणारे कनेक्शन्स हाताळू शकते, जे शेकडो access points आणि अनेक कनेक्टेड एंडपॉइंट्स कार्यरत असलेल्या ठिकाणी महत्त्वाचे ठरते.
सामान्य IoT कम्युनिकेशन प्रोटोकॉल्सची तुलना
| प्रोटोकॉल (Protocol) | ट्रान्सपोर्ट (Transport) | मुख्य वैशिष्ट्य | यासाठी सर्वोत्तम |
|---|---|---|---|
| MQTT | TCP/IP | हलक्या वजनाचे पब्लिश-सबस्क्राइब मेसेजिंग | कमी-शक्तीचे सेन्सर्स, टेलिमेट्री, संपूर्ण ठिकाणावरील डिव्हाइस इव्हेंट्स |
| CoAP | UDP/IP | मर्यादित डिव्हाइसेससाठी किमान ओव्हरहेड | मेमरी-मर्यादित किंवा बॅटरी-संवेदनशील एंडपॉइंट्स |
| AMQP | सामान्यतः TCP/IP | विश्वासार्ह असिंक्रोनस क्यूइंग आणि ब्रोकर केलेली डिलिव्हरी | सर्व्हर-टू-सर्व्हर वर्कफ्लो, एंटरप्राइझ इंटिग्रेशन्स |
| DDS | सामान्यतः IP नेटवर्कवर | रिअल-टाइम वितरित संप्रेषण | जलद पीअर-टू-पीअर डेटा एक्सचेंज आवश्यक असलेली वातावरणे |
वास्तविक उपयोजनांमध्ये काय चांगले कार्य करते
टेलिमेट्री-भारी मालमत्तेसाठी MQTT हा सहसा सर्वात सुरक्षित डीफॉल्ट पर्याय असतो. जेव्हा अनेक उपकरणे वारंवार लहान पॅकेटची माहिती पाठवतात आणि तुम्हाला एकाधिक सबस्क्राइबर्सना स्केलेबल फॅन-आउटची आवश्यकता असते तेव्हा हे चांगले कार्य करते. एखाद्या रिटेल सेंटर किंवा हॉटेलमध्ये, यामध्ये रूम सेन्सर्स, ऑक्युपन्सी काउंटर्स किंवा पर्यावरणीय देखरेख समाविष्ट असू शकते जे एकाधिक डाउनस्ट्रीम सिस्टीमना फीड पुरवतात.
CoAP अत्यंत मर्यादित पॉवर किंवा मेमरी बजेट असलेल्या उपकरणांसाठी योग्य ठरते. जर तुमच्याकडे साधे सेन्सर असतील ज्यांना बॅटरीचे आयुष्य वाचवणे आणि मर्यादित डेटा एक्सचेंज करणे आवश्यक आहे, तर CoAP हा एक तार्किक पर्याय आहे. जर तुमचे संघ उपकरणांच्या लाइफसायकल व्यवस्थापनाबद्दल आणि ऑब्झर्व्हेबिलिटीबद्दल शिस्तबद्ध नसतील, तर हे कठीण जाऊ शकते, कारण मर्यादित उपकरणांमधील त्रुटी शोधणे अधिक कठीण असू शकते.
AMQP स्टॅकमध्ये वरच्या पातळीवर कार्य करते. हे सहसा लहान एज डिव्हाइसेससाठी पहिली पसंती नसते, परंतु बिझनेस सिस्टम्स दरम्यान विश्वासार्ह असिंक्रोनस हँडऑफसाठी ते योग्य ठरते. जर एखादा इव्हेंट IoT प्लॅटफॉर्मवरून बुकिंग, CRM, सेवा व्यवस्थापन किंवा ॲनालिटिक्स वर्कफ्लोमध्ये हलवायचा असेल, तर डिव्हाइस-ओरिएंटेड प्रोटोकॉलला एंटरप्राइझ मेसेजिंग भूमिकेमध्ये खेचण्याचा प्रयत्न करण्यापेक्षा AMQP नियंत्रित करणे सहसा सोपे असते.
सुरक्षा आणि स्केलेबिलिटी हे देखील प्रोटोकॉलचे निर्णय आहेत
प्रोटोकॉल निवडीचा परिणाम केवळ मेसेज फॉरमॅटपेक्षा अधिक गोष्टींवर होतो. यामुळे सुरक्षा मॉडेल आणि ऑपरेटिंग खर्च देखील ठरतो.
एका चांगल्या डिझाईनमध्ये सहसा खालील गोष्टींचा समावेश होतो:
- एनक्रिप्टेड ट्रान्सपोर्ट: जिथे प्रोटोकॉल आणि डिव्हाइस सपोर्ट करत असतील तिथे TLS/SSL वापरा.
- कार्यानुसार विभागणी: डिव्हाइस क्लासेस आणि मेसेज पाथ्स वेगळे ठेवा.
- वर्तनानुसार देखरेख: केवळ डिव्हाइसच्या उपस्थितीवर नव्हे, तर असामान्य कनेक्शन पॅटर्न्सवर लक्ष ठेवा.
- ब्रोकर किंवा गेटवे शिस्त: प्रत्येक डिव्हाइसला मोठ्या प्रमाणावर संवाद साधण्याची परवानगी देणे टाळा.
हलकाफुलका परंतु खराब व्यवस्थापन असलेला प्रोटोकॉल सपोर्टच्या तासांच्या स्वरूपात अधिक महाग ठरतो.
एक सामान्य चूक म्हणजे प्रमाणीकरण (standardisation) मिळवण्यासाठी खूप जास्त आक्रमक प्रयत्न करणे. काही संघ प्रत्येक लेयरवर एकच प्रोटोकॉल सक्तीने वापरण्याचा प्रयत्न करतात कारण ते सोपे वाटते. प्रत्यक्षात, यामुळे सहसा गुंतागुंत इतर ठिकाणी सरकते. जेव्हा डिव्हाइस लेयर लाइटवेट प्रोटोकॉल वापरतो आणि अपस्ट्रीम इंटिग्रेशन्स अधिक मजबूत मेसेजिंग मॉडेल वापरतात तेव्हा मिश्र वातावरण अनेकदा चांगली कामगिरी करते.
एज कम्प्युटिंग लेयरची महत्त्वपूर्ण भूमिका
क्लाउड-फर्स्ट विचारांचा प्रभाव अजूनही अनेक IoT चर्चांमध्ये दिसून येतो, परंतु केवळ क्लाउडवर आधारित डिझाइन गर्दीच्या प्रत्यक्ष वातावरणात फार काळ टिकत नाही. ज्या क्षणी तुमची उपकरणे रिअल-टाइममध्ये ऑपरेशन्सना मदत करतात, त्याच क्षणी एज कॉम्प्युटिंग स्तर (edge computing layer) हा मुख्य आर्किटेक्चरचा भाग बनतो, कोणताही पर्यायी पर्याय नाही.
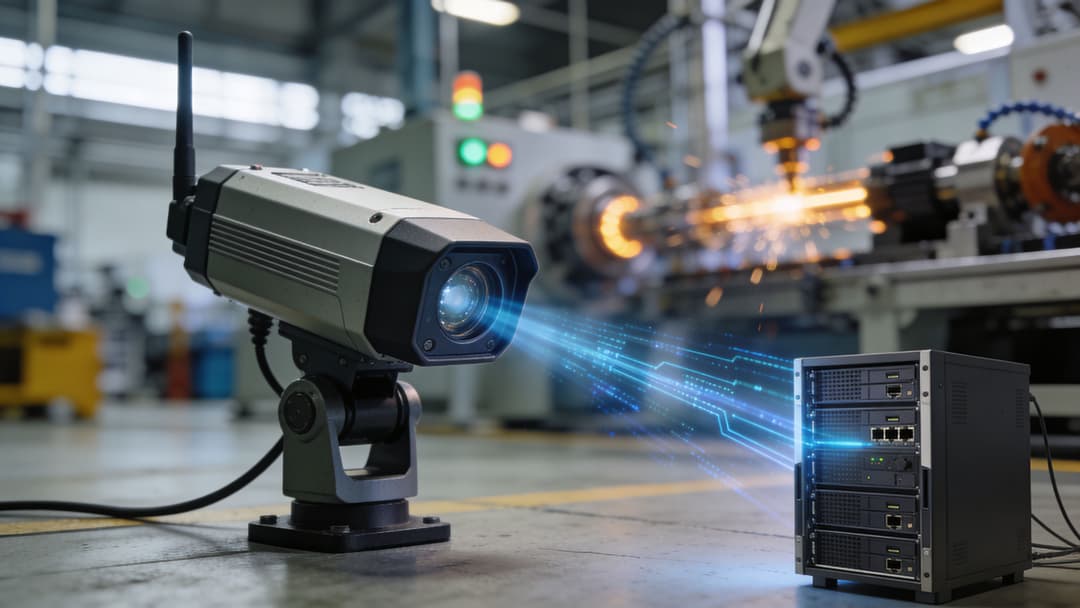
याचे कारण अगदी सोपे आहे. दूरच्या निर्णयांपेक्षा स्थानिक निर्णय अनेकदा चांगले असतात. एखादे बिल्डिंग गेटवे डेटा साइट सोडण्यापूर्वीच त्यावर फिल्टर, एग्रीगेट आणि कारवाई करू शकते. यामुळे विलंब कमी होतो, नको असणारी ट्रॅफिक वाहतूक मर्यादित होते आणि संवेदनशील प्रोसेसिंग प्रत्यक्ष इव्हेंट घडलेल्या ठिकाणाच्या जवळ होते.
ऑपरेशनच्या दृष्टीने एजचे काय महत्त्व आहे
एज-सक्षम डिझाइनकडे यूकेचा कल आधीच दिसून येत आहे. Itransition मधील उद्धृत आर्किटेक्चर विहंगावलोकन नुसार, 2023 मध्ये यूकेमधील 52% डिप्लॉयमेंट्समध्ये एज-सक्षम आर्किटेक्चरचा वाटा होता, जो 2020 मध्ये 28% होता. हाच स्त्रोत सांगतो की एज लेयर बँडविड्थचा वापर 60% पर्यंत कमी करू शकतो, आणि हे नोंदवतो की 42,000 यूके हॉटेल रूम्सनी IoT गेटवे समाकलित केले आहेत.
हे आकडे नेटवर्क टीम्स प्रत्यक्ष व्यवहारात जे पाहतात त्याच्याशी सुसंगत आहेत. जेव्हा साईट्स स्थानिक पातळीवर उघड नॉईजवर प्रक्रिया करतात, तेव्हा अपस्ट्रीम सिस्टीम्स अधिक सुटसुटीत आणि चालवण्यासाठी स्वस्त होतात. त्या अधिक उपयुक्त देखील ठरतात.
उत्कृष्ट एज डिझाईन तीन सामान्य समस्या सोडवते
Latency-sensitive actions
जर एखाद्या नियमाला त्वरित प्रतिसादाची आवश्यकता असेल, तर एज प्रोसेसिंग (edge processing) हा सामान्यतः चांगला पर्याय ठरतो. दरवाजाचा प्रवेश, सुरक्षा इशारे, स्थानिक पर्यावरणीय नियंत्रणे आणि उपस्थिती-आधारित कृती या सर्वांना लहान निर्णय मार्गांचा फायदा होतो.बँडविड्थचा अपव्यय
प्रत्येक प्राथमिक इव्हेंट क्लाउडवर पाठवण्याची गरज नसते. जर तुम्ही प्रत्येक संदेशाला समान मूल्यवान समजले, तर कॅमेरा, दाट सेन्सर मालमत्ता आणि वारंवार मिळणारे स्टेटस अपडेट्स लिंक्सवर ताण आणू शकतात.डेटा हाताळणीवरील मर्यादा
काही संस्था गोपनीयता, लवचिकता किंवा ऑपरेशन्सच्या कारणांमुळे काही प्रक्रिया स्त्रोताच्या जवळ ठेवण्यास प्राधान्य देतात. एज गेटवेज हे पूर्णपणे केंद्रीय दृश्यमानता न गमावता हे शक्य करतात.
काय करू नये
एक कमकुवत एज स्ट्रॅटेजी सहसा दोन टोकांच्या परिस्थितींपैकी एक दिसते.
एकतर गेटवेला फक्त एक डंब पास-थ्रू मानले जाते आणि त्यामुळे फारसा फायदा होत नाही, किंवा ते सानुकूल लॉजिकने भरलेले एक अव्यवस्थित मिनी डेटा सेंटर बनते ज्याला कोणीही सपोर्ट देऊ इच्छित नाही. दोन्ही परिस्थिती डोकेदुखी ठरतात.
यासाठी सर्वोत्तम पर्याय म्हणजे एजवर निवडक इंटेलिजन्स वापरणे. आक्रमकपणे फिल्टर करा. अपलिंक विस्कळीत असताना जे उपलब्ध असणे आवश्यक आहे ते कॅश करा. ज्या फ्लोला गरज आहे त्यावर स्थानिक पॉलिसी लागू करा. केंद्रीय प्लॅटफॉर्मवर संक्षिप्त डेटा आणि महत्त्वपूर्ण इव्हेंट्स पाठवा.
जर साईटचे अपस्ट्रीम कनेक्टिव्हिटी कनेक्शन काही काळासाठी खंडित झाले, तर इमारतीचे कामकाज हळूहळू कमी क्षमतेने सुरू राहिले पाहिजे, ते पूर्णपणे निरुपयोगी होऊ नये.
हा नियम हॉस्पिटॅलिटी, हेल्थकेअर आणि रिटेलमध्ये सर्वात महत्त्वाचा ठरतो. केंद्रीय सेवा मंद असल्यामुळे हे एनव्हार्यनमेंट थांबत नाहीत. लोक अजूनही चेक-इन करत असतात, रूममध्ये जात असतात, वॉर्डमधून फिरत असतात किंवा काउंटरवर पेमेंट करत असतात. आर्किटेक्चरने याचा आदर केला पाहिजे.
आधुनिक आयडेंटिटी पॅटर्न्ससह आर्किटेक्चर सुरक्षित करणे
पारंपारिक पेरीमीटर सुरक्षा एखाद्या IoT मालमत्तेमध्ये वेगाने कोलमडते. उपकरणे हलतात. कंत्राटदार येतात आणि जातात. व्यावसायिक विभागांमध्ये नवीन सेवा समोर येतात. अतिथी प्रवेश, कर्मचारी प्रवेश आणि मशीन प्रवेश हे सर्व एकाच प्रत्यक्ष पायाभूत सुविधेवर सहअस्तित्वात असतात. एकदा असे झाले की, "नेटवर्कच्या आत" ही एक अर्थपूर्ण विश्वासू सीमा राहत नाही.
म्हणूनच आधुनिक IoT सुरक्षा आता ओळखीकडे (identity) वळली आहे. केवळ युजरची ओळख नाही, तर डिव्हाइसची ओळख, सर्व्हिसची ओळख आणि दोघांशी जोडलेले धोरण.
जुने मॉडेल मल्टि - युझर वातावरणासाठी योग्य नाही
एका हॉटेलमध्ये, एकाच ठिकाणी अतिथींचे फोन, कॉन्फरन्स AV किट्स, खोलीतील सेन्सर्स, कर्मचाऱ्यांचे टॅब्लेट्स, स्मार्ट टीव्ही, POS टर्मिनल्स आणि इंजिनिअरिंग उपकरणे असू शकतात. आरोग्य सेवांमध्ये, हे मिश्रण अधिकच कठीण असते. क्लिनिकल सिस्टम्स, रुग्णांसाठीचा प्रवेश, सुविधा उपकरणे आणि जुनी वैद्यकीय उपकरणे या सर्वांना वेगवेगळ्या कारणांसाठी नेटवर्क प्रवेशाची आवश्यकता असते.
फ्लॅट ट्रस्ट मॉडेल्स एवढ्या विविधतेमध्ये तग धरू शकत नाहीत. शेअर केलेले पासवर्ड्स जुने झाल्यावर निरुपयोगी ठरतात. व्यापक VLAN ऍक्सेसचा गैरवापर होतो. मॅन्युअल डीप्रोव्हिजनिंग खूप संथ असते. एकदा का एखाद्या डिव्हाइस किंवा वापरकर्त्याला आवश्यकतेपेक्षा जास्त ऍक्सेस मिळाला की, लॅटरल मूव्हमेंट खूप सोपी होते.
आयडेंटिटी हाच नियंत्रणाचा बिंदू आहे जो स्केल वाढवतो
एक मजबूत मॉडेल प्रत्येक कनेक्शनला पडताळणी, वर्गीकरण आणि मर्यादित ठेवण्याची गोष्ट म्हणून हाताळते.
याचा सहसा असा अर्थ होतो:
- आधुनिक उपकरणे मजबूत ओळख नियंत्रणे वापरतात: SSO, प्रमाणपत्रे आणि डिरेक्टरी-चालित प्रवेश यामुळे ऑनबोर्डिंग आणि रिव्होकेशन अधिक सुलभ होते.
- जुन्या उपकरणांसाठी भरपाई नियंत्रणे वापरली जातात: जेथे प्रमाणपत्र-आधारित पद्धती व्यावहारिक नसतात, तेथे पॉलिसीद्वारे त्यांना पूर्णपणे वेगळे करणे आणि मर्यादित करणे आवश्यक असते.
- प्रवेश हा भूमिका आणि संदर्भावर आधारित असतो: कर्मचाऱ्यांचे डिव्हाइस, अतिथीचा फोन आणि थर्मोस्टॅट हे केवळ एकाच SSID वर कनेक्ट आहेत म्हणून एकाच ट्रस्ट झोनमध्ये कधीही एकत्र येऊ नयेत.
- रिव्होकेशन स्वयंचलित असणे आवश्यक आहे: एखादा युझर निघून गेल्यास किंवा डिव्हाइसची स्थिती बदलल्यास, तिकीट रांगेची वाट न पाहता प्रवेश त्वरित अपडेट झाला पाहिजे.
Arm Developer मधील उद्धृत डिझाइन-पॅटर्न चर्चा हा बदल दर्शवते. यामध्ये नमूद केले आहे की UK चे अनुपालन नियम जसे की Data Protection Act 2018 आणि PSTI 2024 हे IoT सुरक्षेला नवीन आकार देत आहेत आणि मानक मिडलवेअर पॅटर्न अपुरे ठरत आहेत. तोच स्त्रोत नवीन उपकरणांसाठी SSO आणि जुन्या उपकरणांसाठी iPSK यांचे संयोजन करणाऱ्या हायब्रिड पध्दतींकडे बोट दाखवतो, ज्यामध्ये स्वयंचलित रिव्होकेशन आणि टेनंट आयसोलेशन समाविष्ट आहे. Meraki आणि Aruba सारख्या प्लॅटफॉर्मवर यामुळे डिप्लॉयमेंटचा वेळ महिन्यांवरून आठवड्यांवर येऊ शकतो असेही यात नमूद केले आहे.
झिरो ट्रस्ट हे व्यावहारिक आहे, सैद्धांतिक नाही
काही टीम्स "झिरो ट्रस्ट" ऐकतात आणि बहु-वर्षीय ट्रान्सफॉर्मेशन प्रोग्रामचा विचार करतात. IoT मध्ये, हे त्याहून अधिक व्यावहारिक आहे.
याचा अर्थ जेव्हा जेव्हा एखादे डिव्हाइस किंवा वापरकर्ता कनेक्ट होतो तेव्हा काही कठोर प्रश्न विचारणे हा आहे:
- हे कोण किंवा काय आहे
- याचे ऑथेंटिकेशन कसे केले गेले
- हे कुठपर्यंत पोहोचायला हवे
- काय ब्लॉक केले पाहिजे
- ऍक्सेस किती वेगाने रद्द केला जाऊ शकतो
तो दृष्टिकोन यशस्वी ठरतो कारण तो वास्तविक ऑपरेटिंग परिस्थितीशी जुळतो. डिव्हाइसेस वैविध्यपूर्ण आहेत. इस्टेट सामायिक आहेत. बदल हा निरंतर आहे.
ध्येय कशावरही विश्वास न ठेवणे हे नाही. ध्येय म्हणजे डीफॉल्टनुसार विश्वास ठेवणे थांबवणे हे आहे.
IT डायरेक्टर्ससाठी, इंटरनेट ऑफ थिंग्स आर्किटेक्चर सुरक्षेमधील हा मुख्य बदल आहे. एका मऊ केंद्राभोवती कठीण कवच तयार करणे थांबवा. कनेक्शन पॉईंटवर ओळख, किमान विशेषाधिकार आणि आयसोलेशन नियुक्त करण्यास सुरुवात करा.
तुमच्या एंटरप्राइझ नेटवर्कमध्ये IoT समाविष्ट करणे
बहुतेक IoT आर्किटेक्चर समस्या ग्रीनफील्ड डायग्रामवर दिसत नाहीत. त्या तेव्हा समोर येतात जेव्हा चालू नेटवर्कला अतिथी प्रवेश, कर्मचाऱ्यांचे वर्कफ्लो किंवा अनुपालन नियमांना बाधा न पोहोचवता नवीन डिव्हाइसेस सामावून घ्यावे लागतात.
विशेषत: multi-user enterprise environments मध्ये हे अगदी खरे ठरते. हॉटेल्स, शॉपिंग सेंटर्स, हॉस्पिटल्स, निवासी इमारती आणि मिश्र-वापराच्या जागा या सर्वांमध्ये एक गोष्ट समान असते. वेगवेगळ्या ग्रुप्सद्वारे समान भौतिक पायाभूत सुविधा शेअर केल्या जातात, परंतु त्यांनी समान सुरक्षितता मर्यादा शेअर करू नयेत.
केवळ कनेक्टिव्हिटीऐवजी सहअस्तित्वाने सुरुवात करा
IoT रोलआउटला सध्याच्या WLAN चे एक साधे जोडणी समजणे ही एक सामान्य चूक आहे. डिव्हाइसेस कनेक्ट होतात, पाकीट्स वाहू लागतात आणि प्रोजेक्ट लाइव्ह झाल्याचे घोषित केले जाते. त्यानंतर सपोर्ट तिकिटे येऊ लागतात. एखादे गेस्ट डिव्हाइस जिथे पोहोचू नये तिथे पोहोचते. फॅसिलिटीज सप्लायरला ॲक्सेस हवा असतो परंतु त्यांना सहजपणे वेगळे करता येत नाही. एखादा लेगसी एंडपॉइंट पसंतीचे ऑथेंटिकेशन पद्धत सपोर्ट करत नाही. इमारतींच्या दरम्यान कर्मचाऱ्यांचे रोमिंग विसंगत होते.
महत्त्वाचा प्रश्न हा आहे: कनेक्टेड डिव्हाइसेस, युजर्स आणि व्यावसायिक सिस्टीम्स एकमेकांच्या जोखमीचा प्रभाव न पडू देता एकाच नेटवर्कवर कशा एकत्र राहतील?
एक व्यावहारिक एकत्रीकरण मॉडेल
बहुतेक एंटरप्राइझ इस्टेट्ससाठी, बेसलाइनमध्ये या डिझाइन पर्यायांचा समावेश असावा:
- भूमिका आणि उद्देशानुसार ट्रॅफिक वेगळे करा: अतिथी प्रवेश, कर्मचारी प्रवेश आणि IoT डिव्हाइस ट्रॅफिकसाठी स्वतंत्र पॉलिसी पाथ असणे आवश्यक आहे.
- आयडेंटिटीला पॉलिसीशी मॅप करा: जिथे शक्य असेल तिथे कर्मचाऱ्यांसाठी डिरेक्टरी-बॅक्ड प्रवेश आणि व्यवस्थापित डिव्हाइसेससाठी स्पष्ट असाइनमेंट वापरा.
- जुन्या डिव्हाइसेसना काळजीपूर्वक हाताळा: जुन्या एंडपॉइंट्सना सहसा वेगवेगळ्या ऑनबोर्डिंग पॅटर्नची आवश्यकता असते, परंतु तरीही त्यांना मजबूत आयसोलेशनची गरज असते.
- साइट्स दरम्यानच्या हालचालींचे नियोजन करा: युझर्स आणि डिव्हाइसेस रोम करत असल्यास, पॉलिसी देखील त्यांच्यासोबत बदलली पाहिजे.
याचे सर्वात स्पष्ट उदाहरणांपैकी एक म्हणजे बिल्ड टू रेंट किंवा विद्यार्थ्यांचे निवासस्थान. रहिवासी घरासारख्या साधेपणाची अपेक्षा करतात. ऑपरेटर्सना एंटरप्राइझ-ग्रेड अलगाव (separation) आवश्यक असते. हीच समस्या कर्मचारी, रुग्ण, अभ्यागत आणि वैद्यकीय उपकरणांसह रुग्णालयांमध्ये आणि पाहुणे, कर्मचारी, परिषद आयोजक आणि तृतीय-पक्ष पुरवठादारांसह हॉस्पिटॅलिटीमध्ये दिसून येते.
आयसोलेशन ऑपरेशनच्या दृष्टीने सोपे असावे लागते
आर्किटेक्ट्स सहसा कागदावर सेगमेंटेशन योग्यरित्या करतात परंतु ऑपरेशन्समध्ये ते चुकते. त्यांची धोरणे योग्य असतात, परंतु ऑनबोर्डिंग इतके अवघड असते की टीम्स शॉर्टकट शोधतात. शेअर केलेले क्रेडेंशियल्स पुन्हा वापरले जाऊ लागतात. तात्पुरते अपवाद कायमचे बनतात. लोकल ॲडमिन्स स्प्रेडशीट वापरणे सुरू ठेवतात कारण प्लॅटफॉर्म मॉडेल खूप कडक असते.
म्हणूनच सोपे, पुनरावृत्ती करता येणारे उपकरणांचे अलगाव महत्त्वाचे आहे. WiFi वर IoT उपकरणांचे वर्गीकरण आणि अ-प्रमाणित उपकरणांना वेगळे करणे यावरील हे मार्गदर्शन समस्येच्या कार्यात्मक बाजूसाठी एक उपयुक्त संदर्भ आहे.
प्रत्यक्षात काय यशस्वी ठरते
एक व्यावहारिक एकत्रीकरण रचना सहसा प्रत्येक गोष्टीवर एकाच पद्धतीची सक्ती करण्याऐवजी अनेक ऍक्सेस पॅटर्न्सचे मिश्रण करते.
डिरेक्टरी-आधारित कर्मचारी प्रवेश
कर्मचाऱ्यांच्या डिव्हाइसेसनी संस्थेची डिरेक्टरी आणि ॲक्सेस पॉलिसींशी जोडलेली मजबूत ओळख वापरली पाहिजे. यामुळे ऑनबोर्डिंग आणि ऑफबोर्डिंग सुसंगत राहते आणि शेअर केलेल्या क्रेडेंशियलमुळे होणारा पसारा टळतो.स्पष्ट विलगतेसह गेस्ट आणि अभ्यागत प्रवेश
गेस्ट सहजपणे कनेक्ट झाले पाहिजेत, परंतु त्यांचे ट्रॅफिक बिझनेस आणि डिव्हाइस नेटवर्कपासून पूर्णपणे विलग राहिले पाहिजे. सर्वोत्तम आर्किटेक्चर नेटवर्कच्या सीमा न तोडता वापरकर्ता अनुभव सुरळीत ठेवतात.जुने किंवा हेडलेस IoT डिव्हाइसेससाठी नियंत्रित ऑनबोर्डिंग
काही डिव्हाइसेस आधुनिक आयडेंटिटी वर्कफ्लोला सपोर्ट करणार नाहीत. तरीही त्यांना युनिक पॉलिसी ट्रिटमेंट, मर्यादित पोहोच आणि स्पष्ट मालकीची आवश्यकता असते.घर्षण कमी करणारे रोमिंग मॉडेल मल्टी-साइट मालमत्तांमध्ये, वापरकर्त्यांना सतत पुन्हा-ऑथेंटिकेट करायचे नसते. घर्षणरहित, सुरक्षित रोमिंग अनुभवात सुधारणा करते आणि हेल्पडेस्कवरील भार कमी करते, परंतु केवळ तेव्हाच जेव्हा पॉलिसी सर्व ठिकाणी अबाधित राहते.
चांगले इंटिग्रेशन डिझाइन सपोर्टचे कष्ट कमी करते कारण ते संदिग्धता दूर करते. नेटवर्कला आधीच माहित असते की कनेक्शनला काय करण्याची परवानगी आहे.
व्यावसायिक परिणाम सहसा तांत्रिक बदलापेक्षा मोठा असतो. अतिथी अधिक वेगाने कनेक्ट होतात. कर्मचाऱ्यांचा कमी वेळ वाया जातो. सुविधा टीम्स जोखमीचे अपवाद न मागता नवीन उपकरणे जोडू शकतात. सुरक्षा टीम्सना अधिक स्पष्ट सीमा मिळतात. या आर्किटेक्चरचा हाच मुख्य उद्देश आहे. यामुळे थेट कार्यरत असलेली मालमत्ता व्यवस्थापित करणे सोपे झाले पाहिजे, केवळ अधिक कनेक्टेड नाही.
निष्कर्ष यश मिळवण्यासाठी तुमची आर्किटेक्चरल ब्ल्यूप्रिंट
इंटरनेट ऑफ थिंग्ज आर्किटेक्चर म्हणजे केवळ खरेदीनंतर फाईल करून ठेवायचा डायग्राम नाही. हा अशा डिझाइन निर्णयांचा संच आहे जो तुमची कनेक्ट केलेली मालमत्ता व्यवस्थापित करण्यायोग्य होणार की गोंधळाची, हे ठरवतो.
सर्वात मजबूत आर्किटेक्चरमध्ये काही समान वैशिष्ट्ये असतात. ते स्पष्ट स्तर वापरतात. ते फॅशनवर नव्हे, तर कार्यरत परिस्थितीवर आधारित प्रोटोकॉल्स निवडतात. ते वेग, लवचिकता आणि नियंत्रणासाठी एज प्रोसेसिंगला एक व्यावहारिक साधन मानतात. ते एका क्षीण होत चाललेल्या पेरीमीटर मॉडेलवर अवलंबून राहण्याऐवजी ओळख आणि अलगाव याद्वारे प्रवेश सुरक्षित करतात.
IT संचालकांसाठी, हे महत्त्वाचे आहे कारण याचे परिणाम व्यवसायाला स्पष्ट दिसतात. अधिक चांगला अतिथी प्रवेश, अधिक सुरक्षित उपकरण ऑनबोर्डिंग, अधिक स्पष्ट डेटा प्रवाह आणि कमी कार्यात्मक अडथळे या सर्वांची सुरुवात आर्किटेक्चरपासून होते. हा आराखडा अचूक ठेवा आणि मालमत्ता स्केल करणे अधिक सोपे, सुरक्षित करणे अधिक सुलभ आणि कितीतरी पटीने अधिक मौल्यवान बनेल.
IoT आर्किटेक्चरबद्दल वारंवार विचारले जाणारे प्रश्न
काही सर्वात कठीण प्रश्न आर्किटेक्चर व्यापकपणे समजून घेतल्यानंतर समोर येतात. अडचणीचे मुद्दे सहसा कुठून सुरुवात करावी, काय मोजावे आणि जास्त खर्च न करता तडजोड कशी करावी याभोवती असतात.
IoT आर्किटेक्चर FAQ
| प्रश्न | उत्तर |
|---|---|
| आमच्या नेटवर्कमध्ये आधीपासूनच जुने (legacy) डिव्हाइसेस आणि संमिश्र वेंडर असल्यास आम्ही कशी सुरुवात करावी? | शोध (discovery) आणि वर्गीकरणाने सुरुवात करा. कोणते डिव्हाइसेस आधुनिक ऑथेंटिकेशनला सपोर्ट करतात, कोणत्या डिव्हाइसेसना भरपाई देणाऱ्या नियंत्रणांची (compensating controls) गरज आहे आणि त्यांना प्रत्यक्षात कोणत्या बिझनेस सिस्टीमपर्यंत पोहोचणे आवश्यक आहे ते ओळखा. सर्व काही एकाच वेळी प्रमाणित करण्यास सुरुवात करू नका. डिव्हाइसचे वर्ग वेगळे करून, पॉलिसी झोन परिभाषित करून आणि प्रत्येक प्रकारासाठी ऑनबोर्डिंग मार्ग निश्चित करून सुरुवात करा. |
| आमचे आर्किटेक्चर मोठ्या प्रमाणावर स्केल होईल याची सर्वात उपयुक्त लक्षणे कोणती आहेत? | दिखाऊ मेट्रिक्सऐवजी ऑपरेशनल निर्देशकांकडे पहा. तुम्ही मॅन्युअल अपवादांशिवाय नवीन डिव्हाइसेस ऑनबोर्ड करू शकता का. तुम्ही प्रवेश त्वरित रद्द करू शकता का. एखाद्या डिव्हाइसला कोणती पॉलिसी मिळाली आणि का, याचा शोध तुम्ही घेऊ शकता का. अपस्ट्रीम लिंक्स बिघडल्यास साइट्स सुरळीतपणे चालू राहू शकतात का. स्केलेबल आर्किटेक्चर सहसा कमी सपोर्ट समस्या आणि अधिक अंदाज लावता येण्याजोग्या बदल व्यवस्थापनाच्या रूपात दिसून येते. |
| डिझाइन अतिशय गुंतागुंतीचे न करता आम्ही क्लाउड, एज आणि सुरक्षा गुंतवणुकीचा समतोल कसा राखू? | व्यवसायाच्या परिणामांना जिथे अर्थ प्राप्त होतो तिथे प्रोसेसिंग ठेवा. वेळेच्या दृष्टीने संवेदनशील कृती आणि स्थानिक फिल्टरिंगसाठी एजचा वापर करा. क्रॉस-साइट व्हिजिटिबिलिटी आणि विश्लेषणासाठी केंद्रीय प्लॅटफॉर्म वापरा. संपूर्ण प्रक्रियेत ओळख-आधारित (identity-led) सुरक्षा वापरा. जर एखादा स्तर लवचिकता, नियंत्रण किंवा वापरण्यायोग्यतेमध्ये सुधारणा करत नसेल, तर ते आर्किटेक्चरऐवजी गुंतागुंत असू शकते. |
निर्णयांचे मूल्यांकन करण्याचा एक प्रॅक्टिकल मार्ग म्हणजे प्रत्येक प्रस्तावित बदलाचे तीन चाचण्यांवर पुनरावलोकन करणे होय:
- कार्यात्मक चाचणी: साइटवरील टीम्स याला सातत्याने सपोर्ट करू शकतील का
- सुरक्षा चाचणी: हे अप्रत्यक्ष विश्वास कमी करते आणि पोहोच अधिक कडक करते का
- व्यावसायिक चाचणी: हे वापरकर्ता अनुभव, डेटाची उपयुक्तता किंवा सेवा वितरणाचा वेग सुधारते का
जर एखादी रचना यापैकी केवळ एकाच चाचणीत उत्तीर्ण झाली, तर सहसा त्यावर अधिक काम करण्याची गरज असते.
तुम्ही हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर किंवा मल्टि-टेनंट प्रॉपर्टीमध्ये कनेक्टेड इस्टेटचे नियोजन करत असल्यास, Purple नेटवर्क आणि आयडेंटिटी घटकांना एकत्र आणण्यास मदत करते. Purple अतिथी आणि कर्मचाऱ्यांसाठी पासवर्डशिवाय WiFi प्रवेश प्रदान करते, मल्टि-टेनंट आयसोलेशनला सपोर्ट करते, Entra ID आणि Okta सारख्या प्लॅटफॉर्मसह इंटिग्रेट होते आणि संस्थांना iPSK सारख्या व्यावहारिक नियंत्रणांसह जुनी IoT डिव्हाइसेस हाताळण्यास मदत करते. सामायिक पासवर्ड किंवा जुनाट captive portals चा वापर न करता सुरक्षित प्रवेश, सोपे ऑपरेशन्स आणि उत्तम युझर एक्सपिरियन्स इच्छिणाऱ्या टीम्ससाठी हा एक उत्तम पर्याय आहे.