

एक पाहुणा तुमच्या हॉटेलच्या WiFi वर कनेक्ट होतो. स्टाफमधील एक सदस्य Entra ID द्वारे त्याच नेटवर्क फॅमिलीमध्ये साइन इन करतो. पॉइंट-ऑफ-सेल टॅबलेट स्वयंचलितपणे पुन्हा कनेक्ट होतो. कागदावर पाहिल्यास, तुम्ही कठीण काम पूर्ण केले आहे. ओळख (identity) व्यवस्थापित केली आहे, SSIDs विभागले गेले आहेत, प्रमाणपत्रे जारी केली गेली आहेत आणि तुमचे फायरवॉल नियम सुव्यवस्थित दिसत आहेत.
त्यानंतर एक शांत DNS विनंती या सगळ्यातून पुढे निघून जाते.
हाच तो भाग आहे जो अनेक टीम्सकडून सुटतो. बहुतेक डिव्हाइसेस विचारतात तो पहिला प्रश्न "मला या नेटवर्कवर परवानगी आहे का?" असा नसतो. तर तो "मला ज्या ठिकाणी पोहोचायचे आहे ते कुठे आहे?" असा असतो. जर तुमचा DNS स्तर या प्रश्नाचे आंधळेपणाने उत्तर देत असेल, तर हल्ला करणारा अशा एका प्रोटोकॉलचा गैरवापर करू शकतो ज्याला जवळजवळ प्रत्येक नेटवर्क डीफॉल्टनुसार परवानगी देते. व्यस्त आदरातिथ्य (hospitality), किरकोळ विक्री (retail), आरोग्य सेवा (healthcare) आणि मिश्र-वापर असलेल्या वातावरणात, प्रवेश नियंत्रण (access control) आणि वास्तविक संरक्षण यामधील ही एक गंभीर दरी आहे.
उत्कृष्ट dns आणि सुरक्षा पद्धती ही दरी भरून काढतात. हे DNS कडे केवळ बॅकग्राउंड इन्फ्रास्ट्रक्चरपेक्षा अधिक काहीतरी म्हणून पाहते. हे अखंडता, गोपनीयता, धोरण आणि दृश्यमानतेसाठी एक नियंत्रण केंद्र बनते, विशेषतः अशा नेटवर्कमध्ये जिथे अतिथी ट्रॅफिक, कर्मचारी ट्रॅफिक आणि ऑपरेशन्सचे डिव्हाइसेस एकत्र अस्तित्वात असतात.
तुमच्या नेटवर्कची अदृश्य असुरक्षितता
एक सामान्य बिघाड हा एखाद्या नाट्यमय अलर्टने सुरू होत नाही. त्याची सुरुवात अगदी लहान गोष्टीने होते. अतिथीचे डिव्हाइस वेन्यू नेटवर्कमध्ये सामील होते आणि एखाद्या दुर्भावनापूर्ण बनावट डोमेनचे रिझोल्यूशन करते. बॅक-ऑफिस लॅपटॉप चुकीच्या सेवेकडे जाणाऱ्या पॉयझन्ड DNS प्रतिसादाचे अनुसरण करतो. एखादे संक्रमित डिव्हाइस रिमोट कंट्रोलरशी संपर्क साधण्यासाठी DNS चा वापर करते कारण बाह्य वेब ट्रॅफिकवर कडक फिल्टर लावलेले असते, परंतु DNS वर अजूनही व्यापकपणे विश्वास ठेवला जात असतो.
हा क्रम अगदी सामान्य वाटतो कारण DNS ट्रॅफिक सुरुवातीला नेहमीच सामान्य दिसते. प्रत्येक फोन, टॅबलेट, ब्राउझर, बिलिंग काउंटर, स्मार्ट टीव्ही आणि स्कॅनर यावर अवलंबून असतो. टीम्स बऱ्याचदा लॉगिन फ्लो सुरक्षित करण्यासाठी जास्त वेळ घालवतात, परंतु ज्या नेम-रिझोल्यूशन सिस्टीमवर प्रत्येक लॉगिन आणि ॲप्लिकेशन कॉल अवलंबून असतो, त्याला सुरक्षित करण्याकडे दुर्लक्ष करतात.
DNS कडे बोर्ड पातळीवर लक्ष देण्याची गरज का आहे
युनायटेड किंगडममधील डेटाकडे दुर्लक्ष करणे कठीण आहे. या DNS इतिहास आणि सुरक्षा विहंगावलोकन नुसार, यूके NCSC च्या डेटानुसार २०२१ ते २०२२ दरम्यान DNS दुरुपयोगाच्या प्रकरणांमध्ये ४४% वाढ झाली असून ही संख्या ३५६,४६३ घटनांवर पोहोचली आहे. तोच स्रोत असे नमूद करतो की २०२३ पर्यंत, आरोग्य सेवा आणि वाहतूक यांसारख्या गंभीर क्षेत्रांमध्ये नोंदवलेल्या एकूण सायबर घटनांपैकी २५% घटना DNS-आधारित हल्ल्यांमुळे झाल्या होत्या.
हे आकडे महत्त्वाचे आहेत कारण प्रभावित झालेले क्षेत्र हे आधुनिक हाय-ट्रॅफिक WiFi वातावरणासारखेच दिसतात. ते सतत कनेक्टिव्हिटी, मिश्रित डिव्हाइसेस आणि नावे जलद व विश्वासार्हतेने रिझॉल्व्ह करणाऱ्या सेवांवर अवलंबून असतात. जर DNS धोक्यात आले, तर वापरकर्त्याचा अनुभव खालावतो आणि त्याच वेळी सुरक्षा देखील कमकुवत होते.
DNS हा केवळ मार्गाचा एक भाग नाही. अनेक Environments मध्ये, डिव्हाइसला सामोरे जावा लागणारा हा पहिला सुरक्षा निर्णय असतो.
हे प्रत्यक्ष ऑपरेशन्समध्ये कुठे दिसून येते
व्यावसायिक परिणाम सहसा तीन ठिकाणी दिसून येतो:
- सुरक्षेला धोका: वापरकर्त्यांना दुर्भावनायुक्त वेबसाईट्सवर रिडायरेक्ट केले जाऊ शकते, मालवेअर कमांड-अँड-कंट्रोल डोमेन्स सोडवू शकतात आणि अनेक सुरक्षा नियंत्रणे दुर्लक्षित करत असलेल्या चॅनेलद्वारे डेटा नेटवर्कच्या बाहेर जाऊ शकतो.
- कार्यात्मक व्यत्यय: कर्मचाऱ्यांचे ॲप्स अधूनमधून बंद पडतात, Captive पोर्टलमधील वर्कफ्लो विचित्रपणे काम करतात आणि समस्यानिवारण संथ होते कारण त्याची लक्षणे सामान्य कनेक्टिव्हिटी समस्यांसारखी दिसतात.
- ग्राहक अनुभव: बिघाड हा DNS स्पूफिंग, फिल्टरिंग त्रुटी किंवा रिझोल्व्हर टाईमआउटमुळे झाला आहे की नाही याने अतिथींना फरक पडत नाही. त्यांना फक्त एवढेच माहित असते की WiFi विश्वासार्ह वाटत नाही.
जेव्हा टीम्स DNS कडे केवळ प्लंबिंग म्हणून पाहण्याऐवजी एक सुरक्षा प्लेन म्हणून पाहू लागतात, तेव्हा त्यांना प्रत्येक कनेक्शनमध्ये अडथळा न आणता जोखीम नियंत्रित करण्याचा अधिक चांगला मार्ग मिळतो.
DNS सुरक्षेमधील त्रुटी समजून घेणे
"इंटरनेटची फोनबुक" ही उपमा सर्वपरिचित आहे. ती उपयुक्त आहे, पण अपूर्ण आहे. DNS फक्त नावे शोधत नाही. ते उपकरणांना पुढे कुठे जायचे ते सांगते, आणि बऱ्याचदा कोणतेही अधिक मजबूत नियंत्रण सक्रिय होण्यापूर्वीच हे घडते. त्यामुळे हे फोनबुकसारखे नसून संपूर्ण नेटवर्कसाठी एका दिशादर्शक फलकासारखे (signpost system) काम करते.
हा ब्लाइंड स्पॉट DNS च्या मूळ गृहीतकांमधून येतो. याची निर्मिती अधिक खुल्या इंटरनेटसाठी केली गेली होती, जिथे रिझॉल्व्हर्स आणि ऑथॉरिटेटिव्ह सर्व्हर्स विश्वसनीय असण्याची अपेक्षा होती. आधुनिक एंटरप्राइझ आणि अतिथी WiFi वातावरण अशा जगात काम करत नाहीत. त्यांच्यामध्ये अविश्वासू क्लायंट, रोमिंग डिव्हाइसेस, थर्ड-पार्टी सेवा आणि वेगाने, सतत रिझोल्यूशनवर अवलंबून असलेले ॲप्लिकेशन्स असतात.
लुकअप दरम्यान प्रत्यक्षात काय घडते
जेव्हा एखादा वापरकर्ता ॲप उघडतो किंवा साइटला भेट देतो, तेव्हा उपकरण प्रथम रिझॉल्व्हरला डोमेन नेमशी लिंक असलेला पत्ता विचारते. जर रिझॉल्व्हरकडे आधीच उत्तर कॅश केलेले असेल, तर ते त्वरित प्रतिसाद देते. तसे नसल्यास, ते उत्तर मिळेपर्यंत DNS हायलीआर्कीमधून ती विनंती पुढे पाठवते आणि नंतर क्लायंटला उत्तर परत देते.
हे ऐकायला सोपे वाटते, परंतु या प्रक्रियेत अनेक विश्वासाच्या गृहितकांचा समावेश असतो:
- क्लायंट अचूक उत्तरासाठी रिझॉल्वरवर विश्वास ठेवतो.
- रिझॉल्वर अपस्ट्रीम डेटावर विश्वास ठेवतो जोपर्यंत पडताळणी केली जात नाही.
- मार्गाचे निरीक्षण करणारी कोणतीही व्यक्ती क्वेरी जाणून घेऊ शकते जर ट्रान्सपोर्ट कूटबद्ध (encrypted) नसेल.
- पॉलिसी बऱ्याचदा नंतर लागू केली जाते, जेव्हा DNS ने आधीच डिव्हाइसला अंतिम स्थानाकडे निर्देशित केलेले असते.
एक मजबूत आयडेंटिटी स्टॅक या गृहीतकांचे स्वतःहून निराकरण करत नाही. युझर उत्तम प्रकारे ऑथेंटिकेट करू शकतो आणि तरीही DNS इंटीग्रिटी किंवा प्रायव्हसी कमकुवत असल्यास त्याला चुकीच्या ठिकाणी पाठवले जाऊ शकते.
टीम्स समस्येला कमी का लेखतात
DNS सामायिक पायाभूत सुविधा असल्यामुळे बऱ्याचदा पार्श्वभूमीत नाहीसे होते. जेव्हा ते व्यवस्थित काम करते तेव्हा कोणाच्याही ते लक्षात येत नाही. पण जेव्हा ते अयशस्वी होते, तेव्हा त्याची लक्षणे ब्राउझर, ॲप्स, APIs, वायरलेस ऑनबोर्डिंग आणि क्लाउड ॲक्सेसवर पसरतात, ज्यामुळे टीम्स चुकीच्या लेयरवर प्रथम उपाय शोधत राहतात.
येथे वाचक अनेकदा गोंधळात पडतात: ते असे गृहीत धरतात की ॲप्लिकेशन ट्रॅफिक TLS वापरत असल्यामुळे, DNS आधीच सुरक्षित आहे. सामान्यतः तसे नसते. अंतिम सेवेसाठी एनक्रिप्टेड सत्र सुरू होण्यापूर्वीच पारंपारिक DNS क्वेरी अजूनही दृश्यमान असू शकतात किंवा त्यांच्याशी छेडछाड केली जाऊ शकते.
प्रायोगिक नियम: जर तुम्ही आयडेंटिटी, WiFi ऑथेंटिकेशन आणि ॲप्लिकेशन सेशन्स सुरक्षित केले पण DNS अनऑथेंटिकेटेड किंवा अनइन्क्रिप्टेड ठेवले, तर तुम्ही कनेक्शनची सुरुवात सुरक्षित केलेली नाही.
आर्किटेक्चरल कमकुवतपणा
तुम्ही जाणीवपूर्वक दुरुस्त करेपर्यंत DNS मध्ये दोन मुख्य कमकुवतपणा असतात:
| कमकुवतपणा | प्रत्यक्षात याचा काय अर्थ होतो | हे का महत्त्वाचे आहे |
|---|---|---|
| कोणतीही अंगभूत सत्यता (authenticity) नाही | क्लायंट बनावट किंवा फेरफार केलेले उत्तर स्वीकारू शकतो | वापरकर्ते आणि डिव्हाइसेसना चुकीच्या मार्गावर वळवले जाऊ शकते |
| कोणतीही अंगभूत गोपनीयता (confidentiality) नाही | इतर पक्ष क्वेरीचा मार्ग पाहू शकतात | ब्राउझिंगचा उद्देश, सेवांचा वापर आणि डिव्हाइसचे वर्तन उघड होऊ शकते |
म्हणूनच dns आणि सुरक्षा हे ओळख, वर्गीकरण आणि प्रवेश धोरण यासारख्याच चर्चेचा भाग असले पाहिजेत. टीम निष्काळजी असल्यामुळे DNS अपयशी ठरत नाही. हे अपयशी ठरत आहे कारण अनेक डिप्लॉयमेंट्स अजूनही अशा ट्रस्ट मॉडेल्सवर अवलंबून आहेत जे आताच्या वास्तविक नेटवर्क परिस्थितीशी जुळत नाहीत.
आधुनिक DNS धोक्यांचे लँडस्केप
हॅकर्सना DNS आवडते कारण डिफेन्डर्सना त्याला परवानगी देणे भाग असते. जे उपकरण नावे शोधू शकत नाही (resolve), ते काहीच करू शकत नाही, त्यामुळे DNS हा अशा काही मोजक्या प्रोटोकॉल्सपैकी एक आहे ज्याला जवळजवळ प्रत्येक नेटवर्कवर व्यापकपणे परवानगी दिलेली असते. यामुळे हे रिडायरेक्शन, गुप्त सिग्नलिंग आणि मोठ्या प्रमाणावर गैरवापरासाठी एक सोयीस्कर मार्ग बनते.
याची व्याप्ती खूप मोठी आहे. EfficientIP च्या DNS जोखीम मूल्यमापनात नमूद केल्यानुसार, Forrester 2025 च्या डेटावरून असे दिसून येते की 95% संस्थांना DNS द्वारे हल्ल्यांचा सामना करावा लागला आहे. तोच स्रोत DNS डेटा चोरीचे (exfiltration) एक व्यावहारिक लक्षण स्पष्ट करतो: हल्लेखोर सबडोमेन फील्डमध्ये पेलोड लपवू शकतात, आणि वैध विनंत्यांसाठी सामान्यतः साधारण 63 ते 255 वर्णांची असणारी क्वेरीची लांबी, डेटा चोरीच्या प्रयत्नांमध्ये 500 वर्णांपेक्षा जास्त असू शकते.
कॅशे पॉयझनिंग आणि चुकीची उत्तरे
कॅशे पॉइझनिंग रिझॉल्व्हरवरील विश्वासाला लक्ष्य करते. जर एखादा हल्लेखोर कॅशेमध्ये चुकीचे उत्तर टाकू शकला, तर वैध प्रश्न विचारणाऱ्या वापरकर्त्यांना दुर्भावनापूर्ण गंतव्यस्थान मिळू शकते. एखाद्या ठिकाणी, याचा परिणाम एकाच वेळी अनेक क्लायंटवर वेगाने होऊ शकतो कारण शेअर केलेले रिझॉल्व्हर्स मोठ्या लोकसंख्येला सेवा देतात.
धोका केवळ फिशिंगचा नाही. अंतर्गत ॲप्लिकेशन्स, क्लाउड सेवा, अपडेट सिस्टम आणि व्हेंडर प्लॅटफॉर्म हे सर्व अचूक नाव रिझोल्यूशनवर अवलंबून असतात. एकदा का रिझॉल्व्हरने चुकीचा डेटा परत केला की, उर्वरित स्टॅक डिझाइन केल्याप्रमाणे वागू शकतो परंतु तरीही वापरकर्त्यांना चुकीच्या ठिकाणी घेऊन जातो.
DNS टनेलिंग आणि डेटा गळती
DNS टनेलिंग हे क्वेरी फील्ड्सचे गुप्त ट्रान्सपोर्ट चॅनेलमध्ये रूपांतर करते. पत्ता विचारण्यासाठी केवळ DNS चा वापर करण्याऐवजी, मालवेअर क्वेरीच्या नावामध्येच माहिती पॅक करतो. त्यानंतर एक दुर्भावनायुक्त ऑथॉरिटेटिव्ह सर्व्हर बाहेरून त्या तुकड्यांची पुन्हा जुळणी करतो.
विसंगती महत्त्वपूर्ण आहेत. अत्यंत लांब क्वेरी स्ट्रिंग्स, बिंदूंची (dots) असामान्य संख्या किंवा विचित्र सबडोमेन्ससाठी वारंवार येणाऱ्या विनंत्या हे दर्शवू शकतात की एखादे डिव्हाइस रिझोल्यूशन व्यतिरिक्त इतर कशासाठी तरी DNS वापरत आहे. पाहुण्यांच्या किंवा मल्टी-टेनंट नेटवर्कमध्ये हे महत्त्वाचे ठरते कारण पारंपारिक नियंत्रणे सहसा वेब श्रेणी आणि ज्ञात पोर्ट्सवर लक्ष केंद्रित करतात आणि DNS कडे दुर्लक्ष करतात.
लांब आणि विचित्र DNS क्वेरीज नेहमीच निरुपद्रवी नसतात. ते नेटवर्कच्या बाबतीत कोणीतरी फायर एक्झिटमधून फाईल्स चोरून नेण्यासारखे असू शकते.
अनुमती असलेल्या ट्रॅफिकवर कमांड आणि कंट्रोल
हॅकर्स कमांड आणि कंट्रोलसाठी देखील DNS चा वापर करतात कारण ते सहज मिसळून जाते. अत्यंत काटेकोरपणे व्यवस्थापित केलेले नेटवर्क देखील मान्यताप्राप्त रिझॉल्व्हर्सकडे DNS प्रवाहित होऊ देते. सूचना मिळवण्यासाठी किंवा हल्ल्याचा पुढील टप्पा शोधण्यासाठी मालवेअर या नेहमीच्या मार्गाचा गैरफायदा घेऊ शकतो.
हे विशेषतः आदरातिथ्य (hospitality) आणि किरकोळ विक्री (retail) क्षेत्रामध्ये खूप कठीण असते कारण येथील वातावरण गोंधळाचे असते. उपकरणे सतत येत-जात असतात. ब्राउझर, ॲप्स, लॉयल्टी प्लॅटफॉर्म्स, गेस्ट ऑनबोर्डिंग सिस्टीम्स आणि जाहिरात SDKs मोठ्या प्रमाणावर लुकअप जनरेट करतात. त्या बॅकग्राउंड ट्रॅफिकमुळे कमकुवत मॉनिटरिंग सहज लपून राहते.
DDoS अॅम्प्लीफिकेशन आणि सर्व्हिसवरील ताण
DNS चा वापर अँप्लिफिकेशनद्वारे हल्ला करण्यासाठी देखील केला जाऊ जाऊ शकतो. उघडे किंवा गैरवापर केलेले रिझॉल्व्हर्स मोठ्या डिनायल-ऑफ-सर्व्हिस (DoS) पॅटर्नचा भाग बनू शकतात - एकतर लक्ष्य म्हणून किंवा अनपेक्षित सहभागी म्हणून. तुमची संस्था अंतिम बळी नसली तरीही, असुरक्षित DNS डिझाइनमुळे अस्थिरता निर्माण होऊ शकते, संसाधने खर्च होऊ शकतात आणि इन्सिडेंट रिस्पॉन्स गुंतागुंतीचा होऊ शकतो.
गेस्ट WiFi ऑपरेट करणाऱ्या टीम्ससाठी, याच कारणामुळे DNS लेयरवरील फिल्टरिंग आणि धोरण हे संरक्षणात्मक असण्यासोबतच ऑपरेशनल दृष्ट्याही उपयुक्त ठरू शकते. डोमेन-स्तरीय नियंत्रण सुरक्षितता आणि वापरकर्ता अनुभव या दोन्हीवर कसा परिणाम करते हे तुम्ही पाहत असाल, तर Purple चे गेस्ट WiFi साठी DNS फिल्टरिंग - मालवेअर आणि अयोग्य कंटेंट ब्लॉक करणे हे मार्गदर्शक नक्कीच वाचण्यासारखे आहे.
हे प्रत्यक्षात जमिनीवर कसे दिसते
DNS धोक्यांविषयी प्रोटोकॉल तपशीलांऐवजी व्यावसायिक प्रभावाच्या दृष्टीने विचार करणे हा एक उपयुक्त मार्ग आहे:
- चुकीचे मार्गक्रमण (Misrouting): वापरकर्ते चुकीच्या अंतिम स्थानावर पोहोचतात.
- छुपा संवाद (Silent communication): संक्रमित डिव्हाइसेस बाहेरील जगाशी संपर्क चालू ठेवतात.
- छुपी माहिती चोरी (Hidden exfiltration): डेटा अशा पॅटर्नमध्ये बाहेर पाठवला जातो जो सामान्य लुकअपसारखा दिसतो.
- सेवा विस्कळीत होणे: कायदेशीर प्रवेश संथ, अस्थिर किंवा अनुपलब्ध होतो.
म्हणूनच DNS सुरक्षा हा केवळ तज्ञांसाठीचा मर्यादित कंट्रोल नाही. हा एंडपॉइंट डिफेन्स, ॲक्सेस कंट्रोल, इन्सिडेंट रिस्पॉन्स आणि ग्राहकांसाठीच्या विश्वासार्हतेचा एकाच वेळी भाग आहे.
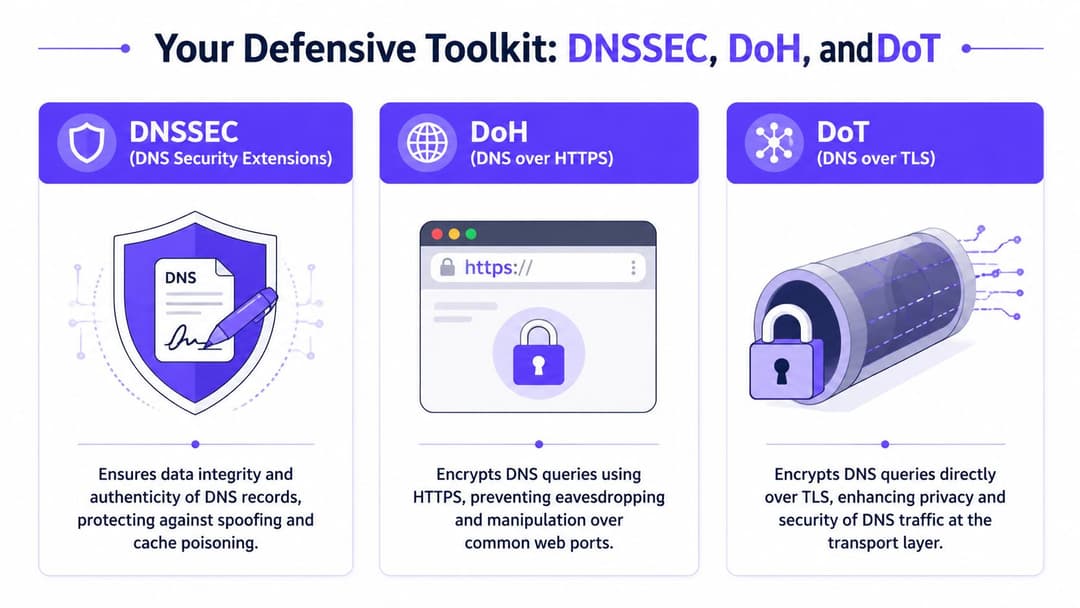
तुमचे बचावात्मक साधन DNSSEC DoH आणि DoT
गंभीर DNS सुरक्षा डिझाइनमध्ये तीन तंत्रज्ञान वारंवार समोर येतात: DNSSEC, DoH, आणि DoT. ते वेगवेगळ्या समस्या सोडवतात. टीम अनेकदा त्यांना एकत्र जोडतात आणि जेव्हा एखादे नियंत्रण त्यांच्या मनातील धोक्याला रोखू शकत नाही तेव्हा निराश होतात.
त्यांना वेगळे करण्याचा सर्वात सोपा मार्ग असा आहे. DNSSEC प्रमाणिकता (authenticity) आणि अखंडता (integrity) यांचे रक्षण करते. DoH आणि DoT ट्रान्झिटमधील गोपनीयतेचे (privacy) रक्षण करतात. तुम्हाला तुमच्या आर्किटेक्चरमध्ये या दोन्ही संकल्पनांची आवश्यकता असते कारण "हे उत्तर अस्सल आहे का?" आणि "वाटेत कोणी या क्वेरीवर लक्ष ठेवू शकते किंवा त्यात बदल करू शकते का?" हे वेगवेगळे प्रश्न आहेत.
डिजिटल मेणाच्या सीलसारखा DNSSEC
DNSSEC हे DNS डेटावर स्वाक्षरी करते जेणेकरून रिझॉल्व्हर्स हे पडताळू शकतील की उत्तर योग्य स्रोताकडून आले आहे आणि त्यात कोणताही बदल केला गेला नाही. एखाद्या अधिकृत पत्रावरील मेणाच्या मोहरासारखा (wax seal) याचा विचार करा. ही मोहर पत्रातील मजकूर लपवत नाही, परंतु बनावट ओळखण्यास मदत करते.
हे DNSSEC ला स्पूफिंग आणि कॅशे पॉइझनिंग विरुद्ध विशेषतः उपयुक्त बनवते. जर रिझॉल्व्हरने DNSSEC व्हॅलिडेट केले आणि सिग्नेचर चेन जुळली नाही, तर ते आंधळेपणाने विश्वास ठेवण्याऐवजी उत्तर नाकारू शकते.
DNSSEC क्वेरी इन्क्रिप्ट करत नाही. लोक सहसा याकडे दुर्लक्ष करतात. हे तुम्हाला केवळ उत्तर अस्सल असल्याची खात्री देते. हे निरीक्षकांना कोणत्या नावाची विनंती केली गेली होती हे पाहण्यापासून रोखत नाही.
एन्क्रिप्टेड कुरियर म्हणून DoH आणि DoT
DNS over HTTPS (DoH) आणि DNS over TLS (DoT) हे दोन्ही क्लायंट आणि रिझॉल्व्हर दरम्यान, किंवा तुमच्या डिझाइननुसार नेटवर्क घटकांदरम्यानचा DNS ट्रॅफिक एन्क्रिप्ट करतात. त्यांचे काम गोपनीयता आणि ट्रान्सपोर्ट सुरक्षितता राखणे हे आहे.
एक साधे उदाहरण मदत करू शकते. जर DNSSEC हा मेणाचा शिक्का (wax seal) असेल, तर DoH आणि DoT हे सुरक्षित कुरियरचे पाकीट आहेत. ते अनधिकृत पाळत ठेवण्यास थांबवतात आणि इन-ट्रान्झिट फेरफार करणे कठीण करतात.
या दोघांमधील फरक मुख्यत्वे ऑपरेशनल आहे:
- DoH हे HTTPS च्या आत DNS पाठवते. हे वेब-केंद्रित वातावरण आणि काही ॲप्लिकेशन आर्किटेक्चरशी सुसंगत ठरू शकते.
- DoT हे विशेषतः DNS साठी TLS चा वापर करते. जेव्हा अधिक स्पष्ट पृथक्करण आणि DNS ट्रॅफिकवर अधिक थेट नियंत्रण हवे असते, तेव्हा अनेक टीम्स याला प्राधान्य देतात.
DNS सुरक्षा प्रोटोकॉलची तुलना
| प्रोटोकॉल | मुख्य ध्येय | प्रणाली | यापासून संरक्षण करते | यासाठी सर्वोत्तम |
|---|---|---|---|---|
| DNSSEC | विश्वसनीयता आणि अखंडता | DNS रेकॉर्ड्सवरील क्रिप्टोग्राफिक स्वाक्षऱ्या | स्पूफिंग, खोट्या प्रतिक्रिया, कॅशे पॉयझनिंग | DNS उत्तरे खरी आहेत हे सत्यापित करणे |
| DoH | ट्रान्झिट दरम्यान गोपनीयता | HTTPS अंतर्गत DNS एनक्रिप्ट करते | इव्हसड्रॉपिंग आणि ट्रान्झिट दरम्यान होणारी फेरफार | क्लायंट-फेसिंग वातावरण आणि वेब-संरेखित आर्किटेक्चर्स |
| DoT | ट्रान्झिट दरम्यान गोपनीयता | TLS वर DNS एनक्रिप्ट करते | इव्हसड्रॉपिंग आणि ट्रान्झिट दरम्यान होणारी फेरफार | रिझॉल्व्हर-टू-क्लायंट किंवा व्यवस्थापित नेटवर्क DNS गोपनीयता |
योग्य पर्याय निवडणे
जेव्हा तुम्ही प्रत्येक नियंत्रणाचा संबंध एखाद्या ठोस जोखमीशी जोडता, तेव्हा बराचसा गोंधळ दूर होतो.
तुम्हाला खोट्या DNS उत्तरांची चिंता असल्यास, DNSSEC validation ने सुरुवात करा.
तुम्हाला अविश्वासू नेटवर्कवरील क्वेरी दृश्यमानतेची चिंता असल्यास, DoH किंवा DoT जोडा.
तुम्हाला दोन्ही गोष्टींची काळजी असल्यास, सत्यता आणि एन्क्रिप्शन एकत्रित करा.
मुख्य फरक: DNSSEC उत्तर देते की "मी या उत्तरावर विश्वास ठेवू शकतो का?" DoH आणि DoT उत्तर देतात की "वाटेत कोणीही हा संवाद पाहू किंवा त्यात फेरबदल करू शकते का?"
सामान्य डिझाइन चुका
टीम्सकडून टाळता येण्याजोग्या तीन चुका होण्याची शक्यता असते:
प्रमाणीकरणाशिवाय एन्क्रिप्शन लागू करणे
क्वेरीज ट्रान्झिटमध्ये सुरक्षित असतात, परंतु रिझोल्व्हर तरीही अपस्ट्रीममध्ये अप्रमाणित डेटा स्वीकारू शकतो.कार्यात्मक नियोजनाशिवाय प्रमाणीकरण सक्षम करणे
जेव्हा रेकॉर्ड्स किंवा डेलिगेशन्सचे व्यवस्थापन नीट होत नाही, तेव्हा DNSSEC बिघाड निर्माण करते, त्यामुळे देखरेख आणि बदल शिस्त महत्त्वाची ठरते.अतिथी नेटवर्कवरील रिझोल्व्हरच्या वर्तनाकडे दुर्लक्ष करणे
जोपर्यंत तुमचे नेटवर्क धोरण आणि ऑनबोर्डिंग डिझाइन त्या गोष्टीचा विचार करत नाही, तोपर्यंत अतिथी डिव्हाइसेस त्यांच्या स्वतःच्या DNS पसंती वापरू शकतात.
एंटरप्राइझ आणि हाय-ट्रॅफिक WiFi वातावरणात, सर्वात मजबूत पॅटर्न लेयर्ड (थरावर थर असलेला) असतो. जिथे अस्सलतेची गरज आहे तिथे पडताळणी (validate) करा. जिथे क्वेरी गोपनीयतेची गरज आहे तिथे कूटबद्ध (encrypt) करा. रिझॉल्व्हरवर संरक्षणात्मक पॉलिसी जोडा जेणेकरून DNS ही केवळ एक लुकअप सेवा न राहता एक सक्रिय नियंत्रण बनेल.
प्रत्यक्षात सुरक्षित DNS डिप्लोय करणे
डिझाइनचा प्रश्न "आम्ही DNS सुरक्षित केले पाहिजे का?" हा नसून, "आम्ही ते कुठे लागू करू आणि वापरकर्त्याच्या प्रवासात व्यत्यय आणणे कसे टाळू?" हा आहे. व्यवस्थापित एंटरप्राइझ नेटवर्क आणि सार्वजनिक किंवा अर्ध-सार्वजनिक WiFi सेवेमध्ये याचे उत्तर भिन्न असते.
तुमच्या ओळख प्लॅटफॉर्मवर नोंदणीकृत कॉर्पोरेट लॅपटॉप तुम्हाला कठोर धोरणासाठी वाव देतो. हॉटेलच्या लॉबीतील अतिथीचा फोन तसे करत नाही. दोघांनाही अद्याप सुरक्षित DNS आवश्यक आहे, परंतु नियंत्रणे वेगवेगळ्या ठिकाणी असतात.
एंटरप्राइझच्या बाजूने
कर्मचारी आणि व्यवस्थापित उपकरणांसाठी, तुमच्या आर्किटेक्चरला शक्य असेल तितके DNS धोरण केंद्रीकृत करा. याचा अर्थ सामान्यतः मान्यताप्राप्त रिझॉल्व्हर्स, सत्यापित उत्तरे, योग्य ठिकाणी एन्क्रिप्टेड ट्रान्सपोर्ट आणि तुमच्या मॉनिटरिंग स्टॅकमध्ये स्पष्ट टेलिमेट्री असा होतो.
एक प्रॅक्टिकल डिप्लोयमेंट पॅटर्न खालीलप्रमाणे दिसतो:
- व्यवस्थापित रिझॉल्व्हर्स वापरा: कर्मचाऱ्यांची डिव्हाइसेस तुम्ही नियंत्रित करत असलेल्या किंवा स्पष्टपणे विश्वास ठेवत असलेल्या रिझॉल्व्हर्सशी जोडलेली ठेवा, जेणेकरून पॉलिसी आणि लॉगिंग सुसंगत राहतील.
- विश्वसनीयता सत्यापित करा: अंतर्गत वापरकर्त्यांना आणि महत्त्वपूर्ण वर्कफ्लोसाठी उपयुक्त असणाऱ्या रिझॉल्व्हर्सवर DNSSEC पडताळणी सक्षम करा.
- संवेदनशील पाथ एनक्रिप्ट करा: जेथे क्वेरी गोपनीयतेला महत्त्व आहे, विशेषतः कमी विश्वासू विभाग किंवा बाह्य लिंक्सवर DoH किंवा DoT वापरा.
- शोधलेले धोके ऑपरेशन्समध्ये समाविष्ट करा: जेव्हा तुमचे SOC किंवा NOC ओळख, एंडपॉईंट आणि वायरलेस इव्हेंट्सशी त्यांचा संबंध जोडू शकतात, तेव्हा रिझॉल्व्हर लॉग्स अधिक मूल्यवान ठरतात.
प्रोटेक्टिव्ह DNS सेवांसाठी देखील हे योग्य ठिकाण आहे, ज्या कनेक्शन तयार होण्यापूर्वीच ज्ञात मालवेअर किंवा पॉलिसीचे उल्लंघन करणाऱ्या ठिकाणांना ब्लॉक करतात. याचा योग्य वापर केल्यास, पॅकेट इन्स्पेक्शनवर अवलंबून राहण्यापेक्षा तुम्हाला अधिक सुस्पष्ट आणि चांगले नियंत्रण मिळते.
अतिथी WiFi वर
गेस्ट WiFi ला सुलभ हाताळणीची गरज असते. लोकांना जलद, विना-अडथळा ॲक्सेस हवा असतो. अत्यंत आक्रमक फिल्टरिंग किंवा रिझॉल्व्हरच्या निवडीमुळे विलंब झाल्यास, युझर्सना तुमच्या सुरक्षेचे महत्त्व समजण्यापूर्वीच सपोर्ट कॉल्स सुरू होतील.
उद्दिष्ट अगदी सोपे आहे: ब्राउझिंग सुरळीत ठेवून स्पष्टपणे हानिकारक किंवा अयोग्य रेझोल्यूशन मार्ग थांबवणे.
प्रथम कशाला प्राधान्य द्यावे
- सुरक्षित अपस्ट्रीम DNS प्रदाते निवडा: आधुनिक सुरक्षा नियंत्रणे आणि स्थिर कामगिरीला समर्थन देणारे प्रदाते निवडा.
- श्रेणी आणि थ्रेट फिल्टरिंग काळजीपूर्वक लागू करा: मालवेअर, फिशिंग आणि स्पष्टपणे नको असलेल्या गंतव्यस्थानांना ब्लॉक करा, परंतु सामान्य अतिथींच्या वर्तनानुसार पॉलिसीजची चाचणी घ्या.
- रिझॉल्व्हर पाथ अंदाज लावण्याजोगा ठेवा: तुमचे गेटवे, कंट्रोलर्स किंवा एज सेवा अशा प्रकारे डिझाइन करा जेणेकरून अतिथींचा DNS व्यवस्थापित न केलेल्या पाथमध्ये भरकटणार नाही.
- केवळ ज्ञात वाईट डोमेन्सच नाही, तर विसंगतींवरही लक्ष ठेवा: टनेलिंग आणि डेटा गळती ब्लॉकलिस्टवर दिसण्यापूर्वी बऱ्याचदा विचित्र क्वेरी पॅटर्नच्या स्वरूपात समोर येतात.
या श्रेणीतील एक व्यावहारिक पर्याय म्हणजे Purple Shield, जे WiFi वातावरणासाठी DNS-स्तर फिल्टरिंग लागू करते. मिश्रित जागेमध्ये, अशा प्रकारचे नियंत्रण विद्यमान नेटवर्क हार्डवेअरच्या वर असू शकते आणि सत्रे स्थापित होण्यापूर्वीच जोखमीच्या डोमेन्सना ब्लॉक करू शकते.
सर्वात महत्त्वाच्या असलेल्या ऑपरेशनल सवयी
कॉन्फिगरेशन हे केवळ निम्मे काम आहे. ऑपरेशनल हायजीन सुटल्यावर लक्ष न येता DNS सुरक्षा अपयशी ठरू शकते.
| कार्यात्मक सराव | हे का महत्त्वाचे आहे |
|---|---|
| DNS रेकॉर्ड्स आणि रिझॉल्व्हर्ससाठी चेंज कंट्रोल | अपघाती आऊटेज आणि पडताळणीतील अपयश कमी करते |
| फिल्टरिंग निर्णयांचे नियमित पुनरावलोकन | अतिथींच्या खराब अनुभवांना आणि ओव्हरब्लॉकिंगला प्रतिबंधित करते |
| ओळख किंवा वापरकर्त्याच्या प्रकारानुसार टेलिमेट्री पुनरावलोकन | अतिथींच्या सामान्य वापराला कर्मचाऱ्यांच्या धोक्यापासून वेगळे करण्यास मदत करते |
| DNS पुराव्यांचा समावेश असलेले इन्सिडेंट प्लेबुक्स | जेव्हा लक्षणे अनेक सिस्टीममध्ये पसरलेली असतात तेव्हा तपासाचा वेग वाढवतात |
जर तुमच्या इन्सिडेंट प्रोसेसमध्ये घटनेपूर्वी डिवायसने काय रिझॉल्व्ह केले होते हे विचारले जात नसेल, तर तुम्ही बऱ्याचदा खूप उशिरा सुरुवात करत आहात.
टीम्स कुठे अडकतात
बहुतेक अंमलबजावणीच्या समस्या दोन गृहीतकांपैकी एका संशयामुळे उद्भवतात. पहिले म्हणजे, टीम्स असे गृहीत धरतात की सुरक्षित DNS ही केवळ पेरीमीटरची (परिमितीची) समस्या आहे. तसे नाही. अंतर्गत रिझॉल्व्हरचे वर्तन देखील तितकेच महत्त्वाचे असते. दुसरे म्हणजे, ते असे गृहीत धरतात की अडथळे निर्माण केल्याशिवाय गेस्ट ट्रॅफिक सुरक्षित ठेवणे अशक्य आहे. हे देखील खरे नाही. योग्यरित्या डिझाइन केलेली DNS नियंत्रणे सहसा वापरकर्त्याचा अनुभव सुधारतात कारण वापरकर्त्यांना दिसण्यापूर्वीच ते दुर्भावनायुक्त वळणे काढून टाकतात.
सराव मध्ये सुरक्षित DNS हा कोणत्याही एका प्रॉडक्ट किंवा प्रोटोकॉलपेक्षा त्याच्या शिस्तबद्ध प्लेसमेंटशी अधिक संबंधित असतो. रिझॉल्व्हरवर योग्य कंट्रोल्स ठेवा, त्यांना युझरच्या प्रकारानुसार जुळवा आणि DNS टेलिमेट्रीला तुमच्या सामान्य नेटवर्क ऑपरेशन्सचा भाग बनवा.
तुमच्या Zero Trust नेटवर्कमध्ये DNS समाविष्ट करणे
बहुतांश Zero Trust प्रोग्राम्स ओळखीपासून (identity) सुरू होतात. ते योग्यच आहे. वापरकर्ता कोण आहे, ते कोणत्या उपकरणावर आहेत आणि त्यांना कशाचा ॲक्सेस मिळायला हवा, हे तुम्हाला जाणून घ्यायचे असते. परंतु अनेक नेटवर्क वातावरण तिथेच थांबतात. ते सेशन ऑथेंटिकेट करतात, नेटवर्क सेगमेंट करतात आणि तरीही DNS ला एका खुल्या युटिलिटीसारखे कार्यरत ठेवतात.
ती दरी आता अधिक स्पष्टपणे दिसू लागली आहे. Zero Trust धोरणांमधील गहाळ दुवा म्हणून DNS चे Cygnalabs चे विश्लेषण यामध्ये संदर्भित केलेल्या RSA Conference 2025 मधील चर्चेत असे नमूद केले आहे की सुरक्षात्मक DNS सेवांचा वापर वाढत आहे, परंतु फिशिंग, रॅन्समवेअर आणि डेटा चोरीच्या मागे DNS चा दुरुपयोग कारणीभूत असूनही त्याचा अवलंब अद्याप विसंगत आहे. तोच स्रोत पासवर्डमुक्त प्रमाणीकरण प्रणाली आणि Zero Trust नेटवर्कमध्ये DNS सुरक्षा एकत्रित करण्याच्या न सुटलेल्या आव्हानाकडे निर्देश करतो जेणेकरून DNS चॅनेलद्वारे होणारी लॅटरल मूव्हमेंट आणि डेटा एक्स्फ़िल्ट्रेशन रोखता येईल.
पॉलिसी अंमलबजावणी बिंदू म्हणून DNS
या टप्प्यावर, DNS ही केवळ एक साहाय्यक सेवा राहत नाही, तर ती एका पॉलिसी अंमलबजावणी बिंदू (policy enforcement point) सारखी काम करू लागते. रिझॉल्व्हरला वापरकर्त्याचा हेतू अगदी सुरुवातीलाच समजतो. वापरकर्ता किंवा डिव्हाइस एखाद्या ॲप्लिकेशनपर्यंत पोहोचण्यापूर्वी, ते नावासाठी विचारणा करते. त्या क्वेरीची पॉलिसी, ओळख, जोखीम संकेत आणि थ्रेट इंटेलिजन्सच्या आधारे तपासणी केली जाऊ शकते.
या RSA Conference 2025 DNS सुरक्षा सारांशात NIST SP 800-81 Revision 3 च्या एप्रिल २०२५ मधील चर्चेमध्ये, DNS चा वापर क्वेरी वर्तनाचा Zero Trust इंजिन्सना इनपुट म्हणून वापर करून प्रवेशाचे निर्णय लागू करण्याचा एक मार्ग म्हणून केला आहे, ज्यामुळे धोरणाचे उल्लंघन करणाऱ्या विनंत्या ब्लॉक किंवा रिडायरेक्ट करणे शक्य होते. ओळख-आधारित नेटवर्किंगसाठी, "हे डिव्हाइस प्रमाणित आहे" आणि "हे डिव्हाइस सध्या हे गंतव्यस्थान रिझोल्व्ह करू शकते" यामधील हाच तो गहाळ दुवा आहे.
आयडेंटिटी - अवेअर DNS कसा दिसतो
आधुनिक WiFi एन्व्हायरनमेंटमध्ये, तुम्ही खालीलसारख्या संदर्भाशी DNS पॉलिसी जोडू शकता:
- वापरकर्त्याचा प्रकार: अतिथी, कर्मचारी, कंत्राटदार, भाडेकरू, व्यवस्थापित नसलेले डिव्हाइस
- प्रमाणीकरण स्थिती (Authentication state): लॉगिन-पूर्व, नवीन ऑनबोर्ड केलेले, पूर्णपणे विश्वसनीय
- डिव्हाइसची स्थिती (Device posture): व्यवस्थापित, व्यवस्थापित नसलेले, जुने (legacy), सामायिक-वापराचे
- स्थान किंवा वेन्यूची भूमिका: फ्रंट-ऑफ-हाऊस, बॅक-ऑफिस, क्लिनिकल, रिटेल फ्लोअर, रहिवासी नेटवर्क
डिरेक्टरी-इंटिग्रेटेड वर्कफ्लोद्वारे ऑथेंटिकेट केलेल्या कर्मचाऱ्याच्या लॅपटॉपने, गेस्ट फोन किंवा IoT डिस्प्लेसारख्याच डेस्टिनेशनवर जाण्याची आवश्यकता नाही. DNS पॉलिसी प्रत्येक निर्णय फायरवॉल तपासणीवर सोपवल्याशिवाय हे बदल घडवून आणू शकते.
याच कारणामुळे डोमेनची सुव्यवस्थित स्वच्छता अद्यापही महत्त्वाची ठरते. जर तुमचे रेकॉर्ड्स, नामकरण मानके आणि मालकीचे मॉडेल विस्कळीत असतील, तर धोरण सातत्याने लागू करणे कठीण होते. OneNine चे डोमेन आणि DNS व्यवस्थापनासाठी धोरणे हे मार्गदर्शक एक उपयुक्त ऑपरेशनल संदर्भ आहे, विशेषतः अशा टीम्ससाठी ज्या DNS गव्हर्नन्सला व्यापक सुरक्षा नियंत्रणांसह सुसंगत करण्याचा प्रयत्न करत आहेत.
हाय - ट्रॅफिक WiFi मध्ये हे का महत्त्वाचे आहे
ओळख-आधारित नेटवर्किंग प्लॅटफॉर्म हे स्थापित करू शकतात की नेटवर्कमध्ये कोण किंवा काय सामील झाले आहे. DNS पुढील तार्किक नियंत्रण जोडते: त्या घटकाला कोणती नावे रिझॉल्व्ह करण्याची परवानगी आहे. Purple च्या उपयोजन (deployment) मॉडेलमध्ये, हा संबंध महत्त्वाचा आहे कारण अतिथी, कर्मचारी आणि बहु-भाडेकरू (multi-tenant) वापरकर्ते पायाभूत सुविधा सामायिक करतात तर त्यांना वेगवेगळ्या विश्वास सीमांची (trust boundaries) आवश्यकता असते. DNS पॉलिसी तुम्हाला त्या सीमांचे आधीच आणि कोणत्याही अडथळ्याशिवाय पालन करण्यास मदत करते.
उदाहरणार्थ, एखाद्या पाहुण्याच्या (guest) डिव्हाइसला सामान्य ब्राउझिंगची परवानगी दिली जाऊ शकते परंतु मालवेअर वितरणाशी संबंधित डोमेन रिझॉल्व्ह करण्यापासून ब्लॉक केले जाऊ शकते. कर्मचाऱ्याच्या डिव्हाइसला अंतर्गत SaaS आणि ऑपरेशनल सेवांमध्ये प्रवेश करण्याची परवानगी दिली जाऊ शकते, तरीही संशयास्पद ठिकाणांना प्रतिबंधित केले जाऊ शकते. एखादे जुने (legacy) डिव्हाइस अधिक समृद्ध एंडपॉइंट नियंत्रणांना समर्थन देत नसले तरीही त्यावर कठोर मर्यादा घातल्या जाऊ शकतात.
जर तुम्ही अधिक व्यापक ॲक्सेस मॉडेल डिझाइन करत असाल, तर Purple चे झिरो ट्रस्ट नेटवर्क ॲक्सेस इम्प्लीमेंटेशन स्ट्रॅटेजीज आणि सर्वोत्तम पद्धतींचे मार्गदर्शन, नेटवर्क आयडेंटिटी आणि पॉलिसी एकत्र कशा काम करतात यासाठी उपयुक्त संदर्भ देते.
सर्वात स्पष्ट Zero Trust नियंत्रण बऱ्याचदा सुरुवातीचे असते. जर एखाद्या डिव्हाइसने गंतव्यस्थान कधीही रिझॉल्व्ह केले नाही, तर धोकादायक सेशन कधीही सुरू होत नाही.
एक चांगला मानसिक दृष्टिकोन
ओळखीला पासपोर्ट तपासणी आणि DNS ला मार्ग नियंत्रण समजा. ऑथेंटिकेशन तुम्हाला सांगते की कोण आले आहे. तर DNS धोरण तुम्हाला सांगते की त्यांना दिलेल्या डेस्टिनेशनकडे जाण्याची परवानगी आहे की नाही.
त्या दुसऱ्या लेयरशिवाय, झिरो ट्रस्ट कमालीचे सैल बनू शकते. युझर्सची पडताळणी केली जाते, परंतु त्यांच्या डिवायसेसना कोणतीही गोष्ट कुठे आहे हे विचारण्याचे व्यापक स्वातंत्र्य मिळते. मॉडेलमध्ये DNS समाविष्ट केल्याने ही विसंगती दूर होते.
DNS ला तुमची बचावाची पहिली ओळ बनवणे
DNS कडे पाहण्याचा जुना दृष्टिकोन प्रशासकीय होता. रेकॉर्ड्स व्यवस्थित ठेवा, रिझोल्यूशन जलद ठेवा आणि "वास्तविक" सुरक्षा स्तरांकडे वळा. हा दृष्टिकोन आता एंटरप्राइझ आणि अतिथी कनेक्टिव्हिटी वातावरणात टिकत नाही जेथे कोणतीही उपयुक्त गोष्ट घडण्यापूर्वी प्रत्येक डिव्हाइस DNS वर अवलंबून असते.
DNS आता विश्वासाच्या सुरुवातीला स्थित आहे. वापरकर्ते योग्य सेवेपर्यंत पोहोचतात की नाही, मालवेअर त्याचे कंट्रोलर शोधू शकते की नाही, डेटा नकळत बाहेर जाऊ शकतो की नाही आणि Zero Trust पॉलिसी वेळेत लागू होते की नाही यावर त्याचा प्रभाव पडतो. जर तो लेयर कमकुवत असेल, तर तुमचे उर्वरित नियंत्रणे कनेक्शनच्या अगदी सुरुवातीला असलेल्या त्रुटीची भरपाई करण्यातच आपला वेळ घालवतात.
व्यावहारिक निष्कर्ष
टिकाऊ DNS आणि सुरक्षा धोरणामध्ये सामान्यतः एकत्र काम करणाऱ्या चार संकल्पनांचा समावेश होतो:
- अखंडता (Integrity) नियंत्रणे: जिथे उत्तराची सत्यता महत्त्वाची असते तिथे DNSSEC वापरा.
- गोपनीयता नियंत्रणे: जिथे क्वेरीची गोपनीयता महत्त्वाची असते तिथे DoH किंवा DoT वापरा.
- संरक्षणात्मक धोरण: रिझॉल्व्हरवर धोकादायक, दुर्भावनायुक्त किंवा अयोग्य रिझोल्यूशन मार्ग ब्लॉक करा.
- ओळख संदर्भ (Identity context): वापरकर्ता कोण आहे, त्यांच्याकडे कोणते डिव्हाइस आहे आणि ते नेटवर्कमध्ये कुठे आहेत यावर आधारित वेगवेगळे DNS निर्णय लागू करा.
हे कॉम्बिनेशन विशेषतः हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर, ट्रान्सपोर्ट आणि रेसिडेन्शियल डिप्लॉयमेंट्समध्ये उपयुक्त ठरते जिथे एकाच एस्टेटमध्ये गेस्ट ॲक्सेस, स्टाफ ॲक्सेस आणि ऑपरेशनल डिवायसेस एकाच वेळी कार्यरत असू शकतात.
प्रगल्भ टीम्स काय वेगळे करतात
प्रगल्भ टीम्स DNS लॉग्सकडे बॅकग्राउंड नॉईज म्हणून पाहणे थांबवतात. त्या ट्रबलशूटिंग, इन्सिडंट रिस्पॉन्स आणि ॲक्सेस गव्हर्नन्समध्ये DNS पुराव्यांचा वापर करतात. त्या ऑथेंटिकेशन इव्हेंट्ससोबत रिझॉल्व्हरच्या वर्तनाचे पुनरावलोकन करतात. त्या गेस्ट WiFi पॉलिसी अशा प्रकारे डिझाइन करतात ज्यामुळे कनेक्टिव्हिटी कठीण न वाटता संभाव्य धोके कमी करता येतील.
वायर्ड आणि वायरलेस वातावरणासाठी DNS विस्तृत संरक्षण मॉडेलमध्ये कसे बसते याबद्दल तुम्हाला अधिक माहिती हवी असल्यास, Purple चे नेटवर्क आणि वायरलेस सुरक्षा अंतर्दृष्टी वाचणे हा एक योग्य पुढील पर्याय आहे.
सर्वात उपयुक्त बदल वैचारिक आहे. DNS ला सुरक्षितता जोडण्याची गरज आहे का, असा प्रश्न विचारू नका. तुमचे सुरक्षा धोरण आधीपासूनच किती प्रमाणात DNS वर अवलंबून आहे, मग तुम्ही त्याचे नियोजन केले असो वा नसो, याचा विचार करा. एकदा का तुम्ही DNS कडे नियंत्रण पातळी (control plane) म्हणून पाहिले की, तुमचे प्राधान्यक्रम अधिक स्पष्ट होतात.
पाहुणे, कर्मचारी आणि मल्टी-टेनंट वातावरणासाठी ओळख-आधारित WiFi प्रवेश प्रदान करण्यात Purple संस्थांना मदत करते, ज्यामध्ये व्यापक सुरक्षित कनेक्टिव्हिटी धोरणाचा भाग म्हणून DNS-layer संरक्षणास समर्थन देणारे पर्याय समाविष्ट आहेत. प्रमाणीकरण (authentication), पॉलिसी आणि वापरकर्ता अनुभव यांनी एकत्र कसे काम केले पाहिजे याचा तुम्ही पुन्हा विचार करत असल्यास, Purple एक्सप्लोर करा.



