WiFi Security Type Checker & Upgrade Advisor
Select your operating system and environment to verify your security settings and evaluate upgrade options.
🔍 Check WiFi Security Type on Windows 11 / 10
- Click the WiFi / Network icon on the right side of your taskbar.
- Click the arrow next to your connected WiFi network name.
- Select Properties under the network status.
- Scroll down to the Properties section at the bottom of the window.
- Look for Security type (e.g., WPA2-Personal, WPA3-Personal, or WPA2-Enterprise).
WPA2-Personal (WPA2-PSK / AES)
Encryption: AES-CCMP with 128-bit pre-shared passphrase
- Vulnerable to offline dictionary and brute-force attacks
- Vulnerable to KRACK (Key Reinstallation Attacks)
- Shared passphrase: one compromised employee exposes entire network
- Cannot revoke access per-device without changing password for everyone
Acceptable for home use. Business venues should upgrade to WPA3 or 802.1X Enterprise.
Upgrading Venue or Business WiFi to 802.1X Enterprise Security?
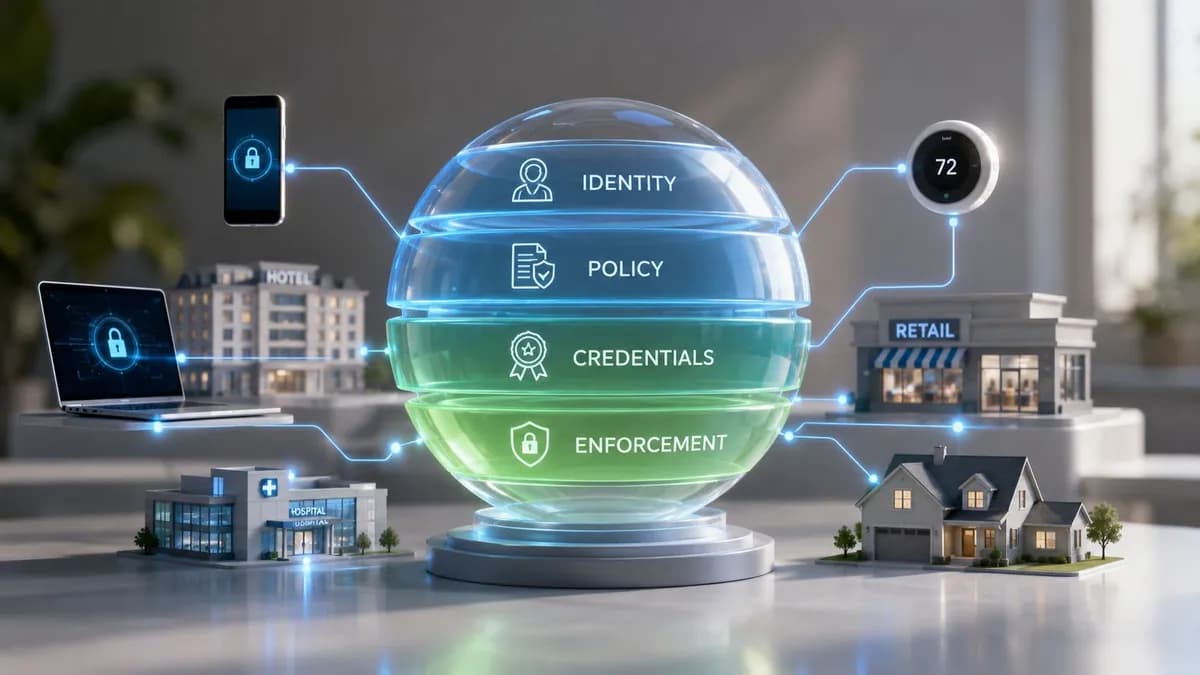
Purple integrates with your existing Cisco Meraki, HPE Aruba, Ruckus, and UniFi access points to deliver passwordless 802.1X security, RADIUS authentication, and ISO 27001 compliant guest WiFi.
Request Enterprise WiFi Security Audit
WPA2 हा एक दीर्घकाळापासून चालत आलेला WiFi सुरक्षा मानक आहे जो २००६ ते २०२० पर्यंत WiFi प्रमाणित उपकरणांसाठी अनिवार्य करण्यात आला होता, आणि तो अद्यापही UK मधील आरोग्य सेवा आणि वाहतूक क्षेत्रातील सार्वजनिक क्षेत्रातील ६५% WiFi चा पाया आहे. ट्रॅफिक सुरक्षित करण्यासाठी हे मजबूत AES-आधारित एन्क्रिप्शन वापरते, परंतु जुन्या ऑथेंटिकेशन मॉडेल्सवर, विशेषतः शेअर्ड पासवर्डवर त्याचे अवलंबित्व, याला २०२६ मध्ये एक लेगसी प्रोटोकॉल बनवते.
तुम्ही हॉटेल, रिटेल इस्टेट, हॉस्पिटल, ट्रान्सपोर्ट हब किंवा मल्टी-टेनंट प्रॉपर्टीसाठी WiFi व्यवस्थापित करत असल्यास, WPA2 लगेचच काही आपत्कालीन परिस्थिती निर्माण करत नाही. तथापि, शेअर्ड प्री-शेअर्ड की (PSK) वर अवलंबून राहिल्याने ऑपरेशनल आणि सुरक्षा धोके निर्माण होतात ज्यांच्यासाठी आधुनिक उपायांची आवश्यकता असते.
WPA2 WiFi सुरक्षा म्हणजे काय?
WPA2 (WiFi Protected Access 2) ची रचना WEP आणि WPA ला बदलण्यासाठी करण्यात आली होती. यामध्ये CCMP (काउंटर मोड सायफर ब्लॉक चेनिंग मेसेज ऑथेंटिकेशन कोड प्रोटोकॉल) सादर केले गेले, जे १२८-बिट AES एन्क्रिप्शन वापरते. दोन दशकांपासून, CCMP ने वायरलेस नेटवर्कवर मजबूत डेटा गोपनीयता प्रदान केली आहे.
WPA2 प्रामुख्याने दोन मोडमध्ये काम करते:
- WPA2-Personal (WPA2-PSK): प्रत्येक कनेक्ट केलेल्या क्लायंटसाठी एकच शेअर्ड पासवर्ड वापरतो. हे डिप्लॉय करणे सोपे आहे परंतु जेव्हा कर्मचारी, पाहुणे किंवा कंत्राटदारांमध्ये क्रेडेंशियल्स शेअर केले जातात तेव्हा सिंगल पॉईंट ऑफ फेल्युअर तयार होते.
- WPA2-Enterprise (802.1X): एका RADIUS सर्व्हर आणि EAP प्रोटोकॉल्स (जसे की EAP-TLS किंवा PEAP) द्वारे प्रत्येक युझरला वैयक्तिकरित्या ऑथेंटिकेट करते, आणि प्रत्येक क्लायंटसाठी युनिक सेशन की जारी करते.
WPA2 WiFi एंटरप्राइझ नेटवर्कसाठी अद्याप सुरक्षित आहे का?
WPA2 मधील AES एन्क्रिप्शन क्रिप्टोग्राफिकली अद्याप अभेद्य असले तरी, या प्रोटोकॉलमध्ये दोन मुख्य स्ट्रक्चरल कमकुवतपणा आहेत:
- ऑफलाइन डिक्शनरी हल्ले: WPA2-Personal पॅसिव्ह कॅप्चरसाठी उघडे असलेल्या 4-वे हँडशेकचा वापर करते. हँडशेक कॅप्चर करणारे आक्रमणकर्ते नेटवर्क ॲडमिनिस्ट्रेटरला कोणतीही पूर्वकल्पना न मिळता ऑफलाइन पद्धतीने शेअर्ड पासफ्रेजवर ब्रूट-फोर्स हल्ला करू शकतात.
- KRACK (की रीइन्स्टॉलेशन हल्ले): २०१७ मध्ये शोधून काढण्यात आलेला KRACK हल्ला 4-वे हँडशेकला टार्गेट करून नॉन्स (nonce) चा पुन्हा वापर करण्यास भाग पाडतो, ज्यामुळे आक्रमणकर्ते पॅकेट्स डिक्रिप्ट करू शकतात, घातक डेटा इंजेक्ट करू शकतात किंवा TCP कनेक्शन्स हायजॅक करू शकतात.
एंटरप्राइझ ठिकाणी, मुख्य आव्हान अनेकदा निव्वळ एन्क्रिप्शनच्या जोखमीपेक्षा ऑथेंटिकेशनची जोखीम हे असते. शेकडो कर्मचारी किंवा वेन्यूवरील पाहुण्यांमध्ये शेअर्ड PSK पासवर्ड व्यवस्थापित केल्याने क्रेडेंशियल्स लीक होणे, मॅन्युअल पासवर्ड रिसेट करणे आणि ॲडमिनवरील कामाचा ताण वाढतो.
WPA2 आणि WPA3 सुरक्षेमध्ये काय फरक आहे?
WPA3 हे पासवर्ड-आधारित कनेक्शन्स मधील असुरक्षित ४-वे हँडशेक बदलण्यासाठी SAE (Simultaneous Authentication of Equals) सादर करते, जे कमकुवत पासवर्डसह देखील फॉरवर्ड सिक्रेसी आणि ऑफलाइन डिक्शनरी हल्ल्यांपासून संरक्षण प्रदान करते.
| वैशिष्ट्य | WPA2 Personal (PSK) | WPA2 Enterprise (802.1X) | WPA3 Enterprise | Passpoint / OpenRoaming |
|---|---|---|---|---|
| डेटा कूटबद्धीकरण (Encryption) | AES-CCMP (128-bit) | AES-CCMP (128-bit) | AES-GCMP-256 | AES-256 + WPA3 Enterprise |
| प्रमाणीकरण (Authentication) | शेअर्ड प्री-शेअर्ड की | RADIUS / EAP प्रमाणपत्रे | 192-bit EAP Suite | ओळख प्रदाता (Identity Provider) / Passpoint 3.0 |
| क्रेडेन्शियल्स लीक होण्याचा धोका | उच्च (शेअर्ड सीक्रेट) | कमी (प्रति युझर / प्रमाणपत्र) | कमी (प्रति युझर / प्रमाणपत्र) | शून्य (प्रमाणपत्र आधारित) |
| लेगसी सुसंगतता | सार्वत्रिक (१००% डिव्हाइसेस) | व्यापक | आधुनिक APs आणि क्लायंट्स | व्यापक (जगभरात ८०,०००+ हून अधिक ठिकाणे) |
| ऑपरेशनल ओव्हरहेड | वारंवार पासवर्ड रिसेट करण्याची झंझट | मध्यम RADIUS देखभाल | मध्यम RADIUS देखभाल | शून्य मॅन्युअल पासवर्ड रिसेट्स |
नेटवर्क हार्डवेअर न बदलता तुम्ही WPA2 सुरक्षा कशी अपग्रेड करू शकता?
मल्टी-साईट इस्टेटमधील प्रत्येक ऍक्सेस पॉईंट बदलणे क्वचितच व्यावहारिक किंवा आवश्यक असते. त्याऐवजी, प्रगतीशील IT लीडर्स सध्याचे हार्डवेअर कायम ठेवून ऑथेंटिकेशन आर्किटेक्चरचे आधुनिकीकरण करतात:
- कर्मचाऱ्यांसाठी सामायिक केलेले PSKs बंद करा: कॉर्पोरेट प्रमाणीकरण Microsoft Entra ID, Okta, किंवा Google Workspace शी जोडलेल्या प्रमाणपत्र-आधारित प्रवेशावर स्थानांतरित करा.
- लेगसी IoT डिव्हाइसेस वेगळे करा: जुने स्कॅनर्स, प्रिंटर्स किंवा लेगसी एंडपॉइंट्स कठोर फायरवॉल नियमांसह वेगळ्या VLANs वर विभाजित करा.
- Passpoint 3.0 आणि OpenRoamingचा अवलंब करा: अतिथींसाठी असणारे Captive Portal आणि सामायिक केलेले पासवर्ड काढून स्वयंचलित, कूटबद्ध केलेले Passpoint प्रोफाइल ऑनबोर्डिंग वापरा.
- लाइफसायकल रद्दीकरण स्वयंचलित करा: एखादा कर्मचारी सोडून गेल्यास किंवा एखादे डिव्हाइस अनमॅनेज्ड असल्यास नेटवर्क प्रवेश स्वयंचलितपणे रद्द केला जाईल याची खात्री करा.