

बहुतेक लीडर्स wi fi assistant ऐकतात आणि फोन सेटिंगचा विचार करतात. तो विचार खूप मर्यादित आहे.
मोठी संधी तुमच्या हँडसेटने मोबाईल डेटावर कधी स्विच करायचे हे ठरवण्यात नाही. तर तुमचे नेटवर्क लोक आणि उपकरणांना सुरक्षितपणे कसे ओळखायचे, त्यांना कोणत्याही अडचणीशिवाय प्रवेश कसा द्यायचा आणि इमारती, ब्रँड आणि भेटींदरम्यान तो अनुभव कसा सुसंगत ठेवायचा हे ठरवते यात आहे. CIO साठी, हा बदल महत्त्वाचा आहे कारण तो WiFi ला एका युटिलिटीमधून ओळख आणि सेवा स्तरामध्ये बदलतो.
नक्की WiFi असिस्टंट म्हणजे काय आहे
बहुतेक लोकांना माहीत असलेला ग्राहक अर्थ
Apple डिव्हाइसेसवर, WiFi Assist चा अर्थ काहीतरी वेगळा आणि विशिष्ट आहे. हे iOS 9 मध्ये सादर केले गेले आणि WiFi कमकुवत किंवा अस्थिर असताना डिव्हाइस स्वयंचलितपणे सेल्युलरवर स्विच करते. Apple चे स्वतःचे उदाहरण दर्शवते की पाच महिन्यांत याने 15 GB च्या मासिक प्लॅनवर 55.1 MB डेटा वापरला, ज्याचे वर्णन Apple मासिक डेटा वापरात 0.37% वाढ असे करते, त्यामुळे बहुतेक वापरकर्त्यांसाठी अतिरिक्त डेटाचा वापर अगदी नगण्य असतो, जसे की Apple च्या WiFi Assist सपोर्ट नोट मध्ये स्पष्ट केले आहे.
ते वैशिष्ट्य उपयुक्त आहे. ते युजरला दुसऱ्या मार्गावर हलवून खराब WiFi लपवते. जर तुम्ही विमानतळावरून चालत असाल किंवा ओव्हरलोड गेस्ट WiFi असलेल्या कॅफेमध्ये बसले असाल, तर तुमचा फोन सुरू राहतो आणि तुम्हाला त्याचा विचार करावा लागत नाही.
पण ते मूळ नेटवर्क समस्येचे निराकरण करत नाही. त्याऐवजी, ते त्याभोवती मार्ग काढते.
अधिक महत्त्वाचा असलेला enterprise अर्थ
एंटरप्राइज वातावरणात, wi fi assistant चा अर्थ अधिक सक्षम काहीतरी असायला हवा. सेटिंग्जमध्ये लपवलेला एखादा टॉगल नव्हे, तर एक network experience layer जो युझरच्या अगदी नगण्य प्रयत्नांशिवाय शोध, ऑथेंटिकेशन, ऍक्सेस पॉलिसी आणि रोमिंग हाताळतो.
व्यावहारिक फरक अगदी सोपा आहे:
- कंझ्युमर WiFi असिस्ट एका डिव्हाइसवरील एका वापरकर्त्याचे सेशन सुरक्षित करतो.
- एंटरप्राइझ WiFi असिस्टंट संपूर्ण संस्थेमध्ये कर्मचारी, पाहुणे, कंत्राटदार आणि डिव्हाइसेस कसे ऑनलाइन येतात हे ठरवतो.
- कंझ्युमर फॉलबॅक हा सेल्युलर कव्हरेज आणि वापरकर्त्याच्या डेटा प्लॅनवर अवलंबून असतो.
- एंटरप्राइझ ऑनबोर्डिंग हे विश्वसनीय ओळख, पॉलिसी आणि सुरक्षित वायरलेस डिझाइनवर अवलंबून असते.
व्यावहारिक नियम: जर तुमचा "असिस्टंट" फक्त नेटवर्क बदलत असेल, तर ते केवळ सोयीचे वैशिष्ट्य आहे. पण जर तो ओळख पटवून स्वयंचलितपणे योग्य ऍक्सेस प्रदान करत असेल, तर ती एक व्यावसायिक क्षमता आहे.
CIO साठी हा फरक का महत्त्वाचा आहे
एखाद्या हॉटेल, हॉस्पिटल, किरकोळ विक्रेता किंवा कॅम्पसला खराब WiFi मधून फोन सुटल्याने धोरणात्मक फायदा मिळत नाही. तर मोठ्या प्रमाणावर कनेक्टिव्हिटीमधील अडथळे दूर केल्याने फायदा मिळतो.
याचा अर्थ शेअर्ड पासवर्ड टाकण्यात कमी वेळ घालवणे, captive portal मधील बिघाड कमी होणे, पाहुणे आणि कर्मचाऱ्यांच्या ॲक्सेसमध्ये अधिक स्पष्ट फरक असणे आणि नेटवर्कवर कोण आहे यावर बरेच चांगले नियंत्रण असणे असा होतो. याचा अर्थ असाही होतो की नेटवर्क केवळ एक इंटरनेट पाईप न राहता फर्स्ट-पार्टी ऑपरेशनल इनसाईटचा एक स्रोत बनू शकते.
म्हणूनच या संज्ञेची पुन्हा व्याख्या करणे आवश्यक आहे. कन्झ्युमर व्हर्जन वास्तविक आहे, परंतु मर्यादित आहे. आधुनिक एंटरप्राइझ व्हर्जन हे पासवर्डशिवाय मिळणारा ॲक्सेस, सर्टिफिकेट-आधारित विश्वास आणि Passpoint व OpenRoaming सारख्या रोमिंग फ्रेमवर्क्सच्या भोवती तयार केले आहे. 2026 मध्ये चर्चा करण्यास योग्य असा हाच खरा WiFi असिस्टंट आहे.
जुनी पद्धत विरुद्ध नवीन स्वागतार्ह स्वागत
बहुतेक संस्था अजूनही जुन्या पद्धतीने युजर्सचे WiFi वर स्वागत करतात. हे ओळखीचे आहे, आणि अनाड़ी आहे.
एक पाहुणा येतो, सेटिंग्ज उघडतो, SSID शोधतो, ओपन नेटवर्कवर जॉइन करतो, Captive Portal ची वाट पाहतो, फॉर्म भरतो, अटी स्वीकारतो, कदाचित कर्मचाऱ्याला पासवर्ड विचारतो आणि नंतर पुढील ठिकाणी हीच प्रक्रिया पुन्हा करतो. कर्मचाऱ्यांची सहसा वेगळीच समस्या असते. ते सामायिक क्रेडेंशियल्स वापरतात, डिव्हाइसेसवर जुने पासवर्ड सेव्ह करून ठेवतात किंवा सर्टिफिकेट्स आणि प्रोफाइल योग्यरित्या मॅनेज न केल्यास सर्व्हिस डेस्कला कॉल करतात.
आधुनिक पर्याय लॉग इन करण्यापेक्षा एखाद्या विश्वासू दारातून आत चालत जाण्यासारखा वाटतो.
वापरकर्त्याला प्रत्यक्षात काय अनुभव येतो
आधुनिक wi fi assistant सह, पोर्टल अधिक आकर्षक बनवणे हे ध्येय नाही. तर, मुख्य प्रक्रियेतून पोर्टल पूर्णपणे काढून टाकणे हे ध्येय आहे. एकदा का डिव्हाइस योग्य ओळख आणि विश्वासाच्या सेटिंग्जसह एनरोल झाले की, ते नेटवर्क शोधू शकते आणि आपोआप कनेक्ट होऊ शकते.
त्यामुळे अनुभवाचा एकूणच सूर बदलतो. अडचणी नाहीशा होतात. कर्मचारी पुन्हा कनेक्ट करण्यासाठी त्यांचे काम थांबवत नाहीत. खराब लोड होणाऱ्या स्प्लॅश पेजमुळे पाहुणे अडकून पडत नाहीत. फ्रंट डेस्क टीम्स न देय सेवा देणाऱ्या नेटवर्क सपोर्टसारखे काम करणे थांबवतात.
| कनेक्शन पद्धत | वापरकर्ता अनुभव | सुरक्षा | ऑपरेशनल भार |
|---|---|---|---|
| Captive Portal सह जुनी गेस्ट WiFi | वापरकर्ता SSID निवडतो, रिडायरेक्टची वाट पाहतो, तपशील भरतो, बऱ्याचदा प्रत्येक भेटीदरम्यान याची पुनरावृत्ती होते | बऱ्याचदा प्रत्यक्षात असुरक्षित असते कारण प्रवेश हा ओपन ऑनबोर्डिंग, सामायिक क्रेडेंशियल्स किंवा मर्यादित ओळख तपासणीवर आधारित असतो | खूप जास्त. कर्मचारी कनेक्शनच्या प्रश्नांची उत्तरे देतात, पोर्टलची देखभाल करावी लागते आणि सपोर्ट टीम वारंवार येणाऱ्या प्रवेश समस्या हाताळतात |
| सामायिक पासवर्ड WiFi | सुरुवातीला जलद, परंतु पासवर्ड पसरतात, मुदत संपल्यानंतर त्रासदायक ठरतात आणि बदलल्यावर गोंधळ निर्माण करतात | आधुनिक वातावरणासाठी अयोग्य कारण क्रेडेंशियल व्यक्ती किंवा डिव्हाइसशी जोडलेले नसून सामायिक केलेले असते | खूप जास्त. पासवर्ड बदलण्यामुळे अडथळा निर्माण होतो आणि ऑफबोर्डिंग कठीण असते |
| विश्वासू ओळख वापरणारा पासवर्डलेस WiFi असिस्टंट | नावनोंदणीनंतर डिव्हाइस आपोआप कनेक्ट होते, भविष्यातील भेटींवर वापरकर्त्याला कोणतीही किंवा अगदी कमी कृती करावी लागते | अधिक मजबूत कारण प्रवेश हा सर्वत्र माहित असलेल्या पासवर्डऐवजी सत्यापित ओळख आणि डिव्हाइस विश्वासाशी जोडलेला असतो | कमी. ऑनबोर्डिंग आणि प्रवेश रद्द करणे अधिक नियंत्रित असते आणि सपोर्टची मागणी कमी होते |
जुने गेस्ट WiFi युजर्सना प्रत्येक वेळी ते प्रवेशास पात्र असल्याचे सिद्ध करण्यास सांगते. आधुनिक WiFi नेटवर्कला विश्वासू युजर्स योग्यरित्या लक्षात ठेवण्यास सांगते.
जुने मॉडेल अजूनही का टिकून आहे
हे टिकून राहते कारण ते समजायला सोपे आहे. Captive Portal दिसायला स्पष्ट आणि नियंत्रित करण्यायोग्य वाटतात. शेअर केलेले पासवर्ड्स सोपे वाटतात. पण हे दोन्ही दृष्टिकोन नंतर गुंतागुंत निर्माण करतात.
याचा छुपा खर्च रिसेप्शन डेस्क, IT टीम्स आणि कनेक्टिव्हिटी सुरळीतपणे व्हावी अशी इच्छा असलेल्या युजर्सवर पडतो. प्रत्यक्षात, नवीन स्वागताची पद्धत अधिक चांगली आहे कारण ती WiFi कडे केवळ साइन-इनचा सोपस्कार म्हणून न बघता, एक व्यवस्थापित आयडेंटिटी सर्व्हिस म्हणून पाहते.
Passwordless WiFi असिस्टंट कसे काम करतात
हे समजून घेण्याचा सर्वात सोपा मार्ग म्हणजे एका डिजिटल पासपोर्टचा विचार करणे.
वापरकर्ता एकदाच नोंदणी करतो. त्यांच्या डिव्हाइसला एक विश्वसनीय क्रेडेन्शियल मिळते. जेव्हा ती व्यक्ती सहभागी ठिकाणी प्रवेश करते, तेव्हा सीमा नियंत्रण पासपोर्ट तपासते त्याप्रमाणे नेटवर्क क्रेडेन्शियल तपासते. ओळख वैध असल्यास आणि धोरण जुळल्यास, प्रवेश स्वयंचलितपणे मंजूर केला जातो. कोणताही सामायिक पासवर्ड नाही. कोणतेही Captive Portal नाही. "कृपया रिसेप्शनवर विचारा" असे म्हणण्याची गरज नाही.
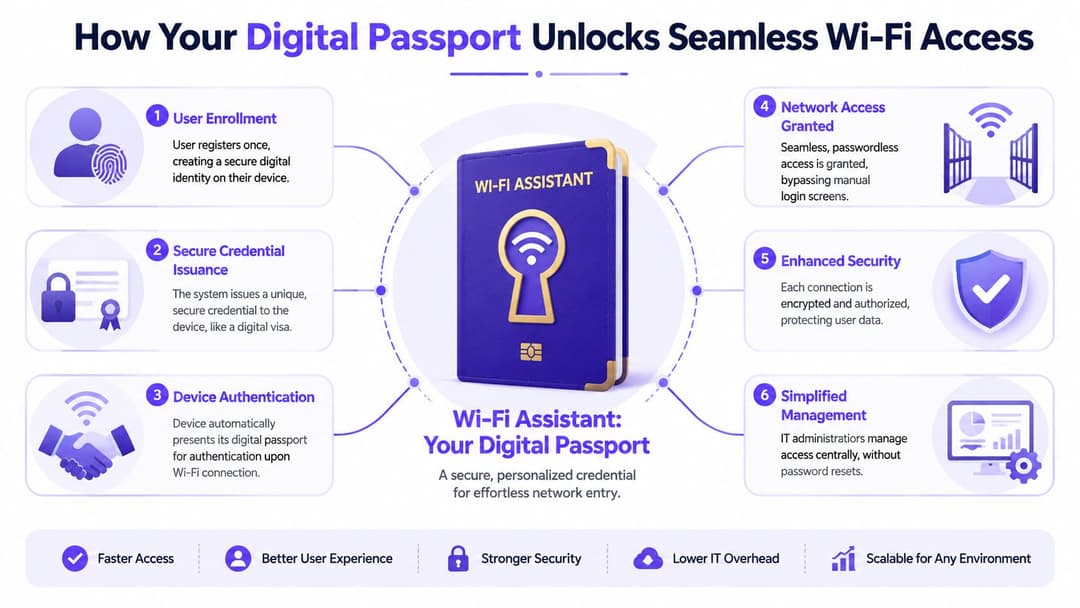
वापरात असलेल्या या मॉडेलच्या व्यावहारिक उदाहरणासाठी, passwordless WiFi access पहा.
Passpoint शोधण्याची प्रक्रिया हाताळते
Passpoint डिव्हाइसेसना हे ओळखण्यास मदत करते की नेटवर्क विश्वसनीय आहे आणि ते तिथे स्वयंचलितपणे जॉइन होऊ शकतात. युझरला वायरलेस नावांची यादी स्क्रोल करायला लावून त्यातील कोणते योग्य आहे याचा अंदाज लावण्यास भाग पाडण्याऐवजी, डिव्हाइस सुसंगत सेवा ओळखू शकते आणि अधिक नियंत्रित मार्गाने कनेक्ट होऊ शकते.
हे महत्त्वाचे आहे कारण मॅन्युअल SSID निवड ही बर्याच टीम्स मान्य करतात त्यापेक्षा मोठी समस्या आहे. युजर्स चुकीचे नेटवर्क निवडतात. ते सुरक्षित स्टाफ ऍक्सेस ऐवजी कमकुवत गेस्ट ओव्हरलेमध्ये जॉईन होतात. ते सूचनांकडे दुर्लक्ष करतात. प्रत्येक मॅन्युअल पायरी विलंब किंवा चुकीसाठी जागा निर्माण करते.
Passpoint हा निर्णय घेण्याचा भार कमी करते. नेटवर्क प्रभावीपणे सांगते की, "तुम्ही कोणाशी कनेक्ट होणार आहात हे मला माहित आहे आणि ते सुरक्षितपणे कसे करायचे हे मला माहित आहे."
OpenRoaming विविध ठिकाणांवर विश्वास वाढवते
विश्वसनीय आयडेंटिटी प्रोव्हाइडर्स आणि सहभागी नेटवर्कना एकमेकांना ओळखण्याची परवानगी देऊन OpenRoaming ही संकल्पना आणखी पुढे घेऊन जाते. जर Passpoint ही डिव्हाइसला शोधण्यात आणि कनेक्ट होण्यात मदत करणारी यंत्रणा असेल, तर OpenRoaming हा पडद्यामागील रोमिंग करार आहे.
विमानतळाचे उदाहरण येथे योग्य ठरेल. तुमचा पासपोर्ट एका प्राधिकरणाद्वारे जारी केला जातो, परंतु अनेक देश तो स्वीकारण्यास सहमती दर्शवतात. त्याच प्रकारे, एखादा युजर एकदा नोंदणी करू शकतो आणि नंतर प्रत्येक वेळी पूर्ण साइन-अप न करता सहभागी साइट्सवर सहजपणे फिरू शकतो.
हॉटेल ग्रुप्स, मिश्र - वापर मालमत्ता पोर्टफोलिओ, आरोग्य सेवा केंद्रे, वाहतूक केंद्रे आणि रिटेल चेन्ससाठी हे महत्त्वाचे आहे. याचे मूल्य केवळ सुलभतेत नाही. तर ते सातत्य राखण्यात आहे. भौतिक वातावरण बदलले तरी युझर अनुभव सुसंगत राहतो.
प्रमाणपत्रे विश्वासाचा स्तर प्रदान करतात
सुरक्षेचा मुख्य आधार म्हणजे certificate-based authentication, जे सहसा EAP-TLS सारख्या पद्धतींसह लागू केले जाते. गैर - तज्ञांसाठी, याचे सर्वात सोपे वर्णन म्हणजे डिव्हाइसमध्ये लक्षात ठेवलेल्या गुपिताऐवजी ओळखीचा क्रिप्टोग्राफिक पुरावा असतो.
पासवर्ड्स हे अनेक लोकांना एकच चावी सुपूर्द करण्यासारखे आहेत. याउलट सर्टिफिकेट्स प्रत्येक मंजूर डिव्हाइसला एक युनिक, पडताळणी करण्यायोग्य बॅज देण्यासारखे आहेत.
- सामायिक केलेले पासवर्ड इच्छित वापरकर्त्यांच्या कक्षेबाहेर पसरतात.
- सर्टिफिकेट्स डिव्हाइस-विशिष्ट राहतात, ज्यामुळे रिव्होकेशन (रद्द करणे) अधिक सोपे होते.
- ॲक्सेसचे निर्णय अधिक अचूक होतात कारण IT विभाग पॉलिसीला ओळख आणि डिव्हाइसच्या स्थितीशी जोडू शकतो.
- वापरकर्त्याचा अनुभव सुधारतो कारण लोकांना वारंवार क्रेडेंशियल्स पुन्हा टाकण्याची आवश्यकता नसते.
एक चांगला wi fi assistant फक्त लोकांना वेगाने कनेक्ट करत नाही. तर तो नेटवर्क ट्रस्ट मॉडेल कमी नाजूक बनवतो.
वापरकर्त्यांच्या काय लक्षात येते आणि काय येत नाही
युजर्सच्या लक्षात येते की WiFi "सहज काम करते". ते वेगवेगळ्या जागा, मजले किंवा विभागांमध्ये जातात आणि फारच कमी व्यत्ययासह कनेक्टेड राहतात.
ज्या गोष्टीकडे त्यांचे लक्ष जात नाही तो अधिक महत्त्वाचा भाग आहे. ओळख पडताळणी (identity checks), पॉलिसी अंमलबजावणी, एन्क्रिप्शन आणि रोमिंगचे निर्णय बॅकग्राउंडमध्ये शांतपणे होतात. ते अगदी तसेच असायला हवे. सर्वोत्तम नेटवर्क असिस्टन्स हा जवळजवळ अदृश्य असतो.
महत्त्वाचे सुरक्षा आणि व्यावसायिक फायदे मिळवणे
एकदा आपण याकडे सोयीचे वैशिष्ट्य म्हणून पाहणे थांबवले आणि कंट्रोल-प्लेन इन्फ्रास्ट्रक्चर म्हणून हाताळण्यास सुरुवात केली की, याचा बिझनेस केस अधिक मजबूत होतो.
सुरक्षा फायदे जे आपण प्रत्यक्षात वापरू शकता
सामायिक केलेले पासवर्ड कायमस्वरूपी प्रशासकीय अडचण निर्माण करतात. ते नोट्स ॲप्समध्ये कॉपी केले जातात, व्हाईटबोर्डवर लिहिले जातात, भूमिका बदलल्यानंतरही पुन्हा वापरले जातात आणि सोयीचे वाटते म्हणून त्रयस्थ पक्षांना दिले जातात. एकदा असे झाले की, तुमचे ॲक्सेस मॉडेल केवळ आशेवर अवलंबून राहते.
पासवर्डशिवाय चालणारा wi fi assistant हे चित्र बदलतो. ऍक्सेस एखाद्या व्यक्तीशी, डिव्हाइसशी किंवा दोन्हीशी जोडला जाऊ शकतो. जर कोणी नोकरी सोडली, भूमिका बदलली किंवा डिव्हाइस हरवले, तर IT विभाग एकाच सामायिक पासवर्डमध्ये बदल करून सर्वांना त्रास देण्याऐवजी अधिक अचूक पद्धतीने ऍक्सेस रद्द करू शकतो.
सुरक्षा टीम्सना सुद्धा झिरो ट्रस्ट विचारांशी सुसंगत राहण्याचा फायदा होतो:
- केवळ पासवर्ड असण्याऐवजी ओळख प्रथम येते.
- कर्मचारी, पाहुणे, कंत्राटदार आणि अनमॅनेज्ड डिव्हाइसेस यांसारख्या वापरकर्ता गटानुसार पॉलिसी वेगळी असू शकते.
- ओपन जॉइन अनुभवानंतर जोडण्याऐवजी, सेशनच्या सुरुवातीपासूनच एन्क्रिप्शन लागू केले जाऊ शकते.
- ऑडिटेबिलिटी सुधारते कारण ॲक्सेस हा सामूहिक गुपितांऐवजी मॅनेज्ड क्रेडेंशियल्सशी जोडलेला असतो.
यात समाविष्ट असलेल्या नियंत्रणांच्या विस्तृत माहितीसाठी, हे सुरक्षित वायरलेस नेटवर्किंगचे मार्गदर्शक उपयुक्त आहे.
जलद गतीने दिसणारे व्यावसायिक फायदे
ऑपरेशनल दृष्टिकोनातून, हा विजय CIO ला पटवून देणे अधिक सोपे आहे. कनेक्ट करताना कमी लोक अडकतात. मदतीसाठी कमी लोक कॉल करतात. फ्रंटलाईनवरील कमी कर्मचारी अनधिकृत सपोर्ट इंजिनीअर बनतात.
जेव्हा यामध्ये AI-सहाय्यित सपोर्ट जोडला जातो, तेव्हा त्याचे फायदे आणखी वाढतात. Enxoo च्या AI WiFi असिस्टंट सेल्फ-सर्व्हिसच्या विश्लेषणांनुसार, एंटरप्राइझ-ग्रेड AI WiFi असिस्टंट सिस्टम्स ६०-७०% नियमित कनेक्टिव्हिटी डायग्नोस्टिक्स स्वयंचलित करू शकतात, ज्यामुळे समस्या निवारणाचा सरासरी वेळ आणि कॉल सेंटरचा खर्च कमी होतो, तसेच ARPU वाढवणाऱ्या अपसेलच्या संधी देखील ओळखता येतात.
याचा अर्थ असा नाही की प्रत्येक संस्थेला पहिल्याच दिवशी चॅटबॉटची गरज आहे. याचा अर्थ असा आहे की आधुनिक आर्किटेक्चर एक असा पाया तयार करते जिथे निदान, पॉलिसी आणि ग्राहकांचे संदर्भ एकत्र काम करू शकतात.
काय काम करते आणि काय नाही
युजरच्या प्रवासातून वारंवार करावी लागणारी कामे काढून टाकणे प्रभावी ठरते. ऑटोमॅटिक नोंदणी फ्लो, स्पष्ट आयडेंटिटी इंटिग्रेशन आणि समंजस रोल-बेस्ड वर्गीकरण यामुळे सपोर्टचा भार नैसर्गिकरित्या कमी होतो.
जुने captive portal वापरून त्याला केवळ आधुनिक दाखवणे अजिबात काम करत नाही. जर युझर्सना अजूनही पासवर्ड लक्षात ठेवावा लागत असेल, वारंवार ऑथेंटिकेट करावे लागत असेल किंवा ऑनलाइन जाण्यासाठी कर्मचाऱ्यांची मदत घ्यावी लागत असेल, तर संस्थेने मॉडेल बदललेले नाही. त्यांनी फक्त साईन-इन पेजचा रंग बदलला आहे.
Enterprise अंमलबजावणी आणि एकत्रीकरण मार्गदर्शक
एक चांगली अंमलबजावणी ही ॲक्सेस पॉइंट्सपासून नव्हे, तर ओळखीपासून सुरू होते.
अनेक प्रकल्प हार्डवेअर रिफ्रेशच्या चर्चेने सुरू होतात, जरी मुख्य समस्या एनरोलमेंट, पॉलिसी आणि लाइफसायकल व्यवस्थापन ही असते. जोपर्यंत तुम्ही कोण कनेक्ट व्हावे, विश्वास कसा प्रस्थापित करावा आणि ऍक्सेस कसा रद्द करावा हे ठरवत नाही, तोपर्यंत नवीन रेडिओ तुमचे रक्षण करू शकत नाहीत.
अंमलबजावणीभिमुख संदर्भासाठी, दृष्टिकोनांची तुलना करण्यासाठी हे पासवर्डलेस WiFi उपयोजन मार्गदर्शक एक चांगली जागा आहे.
ओळख स्रोतांपासून (identity sources) सुरुवात करा
बहुतांश एंटरप्रायझेसकडे त्यांना आवश्यक असलेला आयडेंटिटी लेयर आधीपासूनच असतो. व्यावहारिक काम म्हणजे WiFi पॉलिसीला Microsoft Entra ID, Google Workspace, किंवा Okta सारख्या सिस्टम्सशी जोडणे आणि नंतर कोणते युझर ग्रुप्स कोणत्या नेटवर्क विशेषाधिकारांशी मॅप करायचे हे ठरवणे.
एक सरळ आणि सोपी अंमलबजावणी सहसा या पद्धतीचा अवलंब करते:
- आधी लोकसंख्या स्पष्ट करा. SSID ला स्पर्श करण्यापूर्वी कर्मचारी, पाहुणे, कंत्राटदार आणि अनमॅनेज्ड डिव्हाइसेस वेगळे करा.
- नावनोंदणीचा मार्ग निवडा. कर्मचारी डिरेक्टरी-बॅक्ड साइन-इन आणि डिव्हाइस प्रोव्हिजनिंग वापरू शकतात. पाहुणे वन-टाइम नोंदणी प्रवाह वापरू शकतात जो एक विश्वासू प्रोफाइल स्थापित करतो.
- रद्द करण्याचे नियम आधीच सेट करा. मूळ ओळख बदलल्यास ऑफबोर्डिंग स्वयंचलित असावे.
- जुनी डिव्हाइसेस कुठे ठेवायची ते ठरवा. काही IoT आणि विशिष्ट एंडपॉइंट्सना अजूनही पर्यायी हाताळणीची आवश्यकता असते.
हार्डवेअरकडे एक ओव्हरले निर्णय म्हणून पहा
अनेक वातावरणात, आधुनिक WiFi सहाय्यक क्षमता थेट बदलण्याऐवजी सध्याच्या एंटरप्राइझ वायरलेस पायाभूत सुविधांवर काम करतात. म्हणूनच Meraki, Aruba, Ruckus, Mist, किंवा UniFi मधील प्लॅटफॉर्म वापरणाऱ्या संस्था एकाच वेळी संपूर्ण मालमत्ता पुन्हा डिझाइन न करता प्रवेश अनुभव सुलभ करू शकतात.
या श्रेणीतील एक पर्याय म्हणजे Purple, जो पासवर्डशिवाय ऑथेंटिकेशन, आयडेंटिटी-आधारित ॲक्सेस आणि सपोर्टेड नेटवर्क एनव्हायर्नमेंटमध्ये पाहुणे आणि कर्मचाऱ्यांच्या प्रवासासाठी इंटिग्रेशन्स प्रदान करतो. जर तुम्हाला गेस्ट एक्सपिरीयन्स, ऑथेंटिकेशन आणि ॲनालिटिक्स एकाच ऑपरेशनल मॉडेलमध्ये जोडायचे असतील तर हे महत्त्वाचे ठरते.
सर्वात मजबूत उपयोजन जुनी सिस्टीम "पूर्णपणे काढून नवीन टाकणे" असा विचार टाळतात. ते आधी ओळख हाताळणी सुधारतात, आणि नंतर टप्प्याटप्प्याने कव्हरेज आणि पॉलिसीचा विस्तार करतात.
टप्प्याटप्प्याने अंमलबजावणी करा, एकाच वेळी मोठा बदल करू नका
सर्व साईट्स एकाच वेळी बदलण्यापेक्षा टप्प्याटप्प्याने अंमलबजावणी करणे सामान्यतः अधिक सुरक्षित असते.
हेड ऑफिसचे कर्मचारी, एखादे हॉटेल किंवा हॉस्पिटलचा एक विभाग अशा मर्यादित ग्रुपपासून सुरुवात करा. नोंदणी कुठे रखडते, युजर्सना कुठे मार्गदर्शनाची गरज आहे आणि जुनी डिव्हाइसेस कुठे निकषांवर अपयशी ठरतात यावर लक्ष ठेवा. त्यानंतर व्याप्ती वाढवा.
उपयुक्त तपासणीच्या मुद्द्यांमध्ये समाविष्ट आहे:
- अनेक श्रेणी जोडण्यापूर्वी एका प्रेक्षक वर्गावर चांगली चाचणी घ्या.
- जरी ते मूळ पायाभूत सुविधा सामायिक करत असले तरीही पाहुणे आणि कर्मचाऱ्यांची धोरणे वेगळी ठेवा.
- वापरकर्त्यांच्या बदलांबद्दल स्पष्टपणे संवाद साधा जेणेकरून लोकांना कळेल की जुने पासवर्ड आता का चालत नाहीत.
- सुरुवातीच्या अडचणी समजून घेण्यासाठी रोलआउट दरम्यान समर्थन ट्रेंडचे मोजमाप करा.
तांत्रिक गोष्टी महत्त्वाच्या आहेत, पण ऑपरेटिंग मॉडेल त्याहूनही अधिक महत्त्वाचे आहे. जेव्हा ओळख, पॉलिसी आणि कम्युनिकेशन सुसंगत होतात, तेव्हा उपयोजन विस्कळीत होण्याऐवजी नियंत्रित वाटते.
वास्तविक-जगातील वापर आणि ROI दर्शवणे
एक आधुनिक wi fi assistant स्वतःला स्लाईड डेकमध्ये नाही, तर दैनंदिन हालचालींमध्ये सिद्ध करतो.
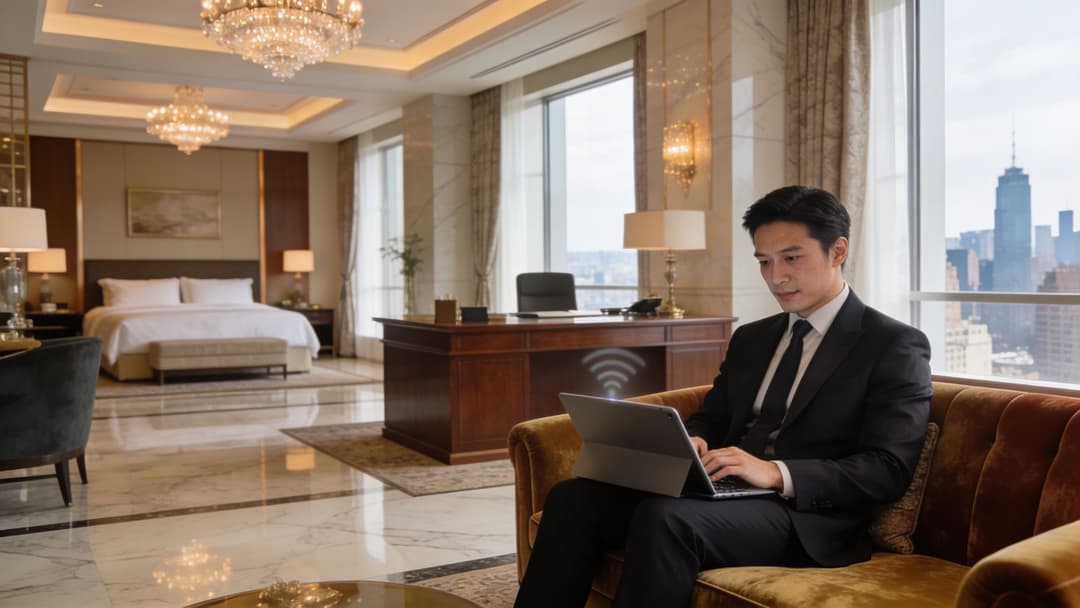
हॉस्पिटॅलिटी, रिटेल आणि कामाच्या ठिकाणांची उदाहरणे
हॉस्पिटॅलिटी क्षेत्रात, याचा फायदा स्पष्ट आहे. परत येणाऱ्या पाहुण्याला त्याच ब्रँड फॅमिलीतील प्रॉपर्टीमध्ये प्रवेश करताना प्रत्येक वेळी पुन्हा नोंदणी करावी लागू नये. जेव्हा नेटवर्क त्यांचे डिव्हाइस ओळखते आणि सुरक्षितपणे कनेक्ट होते, तेव्हा त्यांचा मुक्काम अधिक सुखकर वाटतो. WiFi हा अडथळा न राहता स्वागताचा एक भाग बनतो.
किरकोळ विक्री (retail) क्षेत्रात, ही कथा अधिक व्यापक होते. सुरक्षित ओळख-आधारित ॲक्सेस अशा ॲनालिटिक्ससह एकत्र काम करू शकतो जे ऑपरेटरना ग्राहकांच्या हालचालींचे पॅटर्न, वारंवार येणे आणि ऑन-साइट एंगेजमेंट समजून घेण्यास मदत करतात. म्हणूनच WiFi ॲनालिटिक्स मार्केट २०२४ मधील १६.६८ अब्ज USD वरून २०३३ पर्यंत ९०.०३ अब्ज USD पर्यंत वाढण्याचा अंदाज आहे, ज्याला ग्राहकांच्या वर्तनाचे ज्ञान आणि ऑपरेशनल कार्यक्षमतेसाठी असलेल्या एंटरप्राइझ मागणीमुळे गती मिळत आहे.
कामाच्या ठिकाणी, रोमिंग हा एक छुपा हिरो आहे. कर्मचारी क्रेडेंशियल्सशी संघर्ष न करता मजले, इमारती किंवा कॅम्पस दरम्यान सहज वावरतात. उत्पादकतेतील वाढ सहसा कोणत्याही भपकेबाज फ्रंट-एंड वैशिष्ट्यापेक्षा कमी व्यत्यय, अधिक स्पष्ट ॲक्सेस कंट्रोल आणि कमी सपोर्ट त्रासांमधून मिळते.
अशीच अपेक्षा आता लवचिक कामाच्या वातावरणातही आहे. जर तुम्ही प्रवासी आणि दुर्गम कामगार जागा कशा निवडतात हे पाहत असाल, तर Funchal मधील समुदाय-चालित कोवर्किंग चे हे दृश्य एक उपयुक्त आठवण करून देते की विश्वासार्ह, कमी-अडचणीची कनेक्टिव्हिटी उत्पादनाचा भाग बनली आहे, केवळ पायाभूत सुविधांचा भाग नाही.
कोणत्याही अनुमानाशिवाय ROI कसा दाखवायचा
सर्वात मजबूत ROI चर्चा अशा ऑपरेशनल पुराव्यांचा वापर करतात ज्यांवर CIO आधीच विश्वास ठेवतात.
यांसारख्या निर्देशकांकडे लक्ष द्या:
- सपोर्टचा भार. कनेक्शन-संबंधित तिकिटे आणि रिसेप्शनवरील चौकशी कमी होत आहे का?
- वापरकर्ता सातत्य. परत येणारे पाहुणे आणि कर्मचारी कमीत कमी व्यत्ययांसह ऑनलाइन येत आहेत का?
- सुरक्षा स्थिती. संस्थेने सामायिक पासवर्ड आणि मॅन्युअल क्रेडेंशियल वितरणावरील अवलंबित्व कमी केले आहे का?
- व्यावसायिक इनसाइट. WiFi द्वारे मिळालेला फर्स्ट-पार्टी डेटा मार्केटिंग, ऑपरेशन्स किंवा स्पेस प्लॅनिंग टीम्सना अधिक आत्मविश्वासाने काम करण्यास मदत करत आहे का?
जर नेटवर्क केवळ ऍक्सेस प्रदान करत असेल, तर ते खर्चाचे केंद्र आहे. पण जर ते विश्वासू ऍक्सेस सोबत उपयुक्त ऑपरेशनल डेटा देखील प्रदान करत असेल, तर ते एका मालमत्तेसारखे काम करू लागते.
हेल्थकेअर आणि विखुरलेल्या मालमत्तांसाठी एक नोंद
आरोग्य सेवा हे एक विशेषतः रंजक प्रकरण आहे कारण याचे मूल्य रुग्णांच्या पाहुण्यांच्या प्रवेशाच्या पलीकडे जाते. ट्रस्ट आणि मल्टि-साइट ऑपरेटरना बऱ्याचदा जुन्या इमारती आणि मिश्रित मालमत्तांमध्ये कर्मचारी गतिशीलता, डिव्हाइस व्यवस्थापन आणि सुरक्षित प्रमाणीकरणासाठी चांगल्या समर्थनाची आवश्यकता असते. असमान पायाभूत सुविधा असलेल्या प्रादेशिक साइट्ससाठी देखील हेच खरे आहे, जेथे सोपे, मध्यवर्ती व्यवस्थापित ट्रस्ट मॉडेल स्थानिक गुंतागुंत कमी करू शकते.
अशा ठिकाणीच आरओआयचे (ROI) समर्थन करणे सर्वात सोपे होते. अमूर्त "नवकल्पना" च्या भाषेत नाही, तर सुलभ वर्कफ्लो, कमी ॲक्सेस डोकेदुखी आणि विखुरलेल्या पर्यावरणावर अधिक चांगल्या नियंत्रणाच्या स्वरूपात.
कनेक्टिव्हिटीचे भविष्य कष्टविरहित आहे
wi fi assistant बद्दल विचार करण्याचा उपयुक्त मार्ग म्हणजे हँडसेटची सोय म्हणून नाही, तर आधुनिक प्रवेशासाठी अदृश्य ऑपरेटिंग लेयर म्हणून पाहणे हा आहे.
पुढे जाणाऱ्या संस्था त्या नसतील ज्यांच्याकडे सर्वात सुंदर captive portals आहेत. तर त्या असतील ज्या कनेक्टिव्हिटी प्रत्येक साईटवर आणि प्रत्येक रिटर्न व्हिजिटदरम्यान स्वयंचलित, सुरक्षित आणि सातत्यपूर्ण बनवतील. त्यासाठी आयडेंटिटी-अवेअर डिझाईन, पासवर्डशिवाय असणारा विश्वास आणि एकाच इमारतीपलीकडे काम करणारे रोमिंग करार आवश्यक आहेत.
CIOs साठी हाच एक मोठा बदल आहे. WiFi ही युझर्सना संघर्ष करावा लागणारी गोष्ट न राहता संस्था चांगल्या प्रकारे नियंत्रित करू शकणारी गोष्ट बनते. कर्मचारी कार्यक्षम राहतात. पाहुण्यांना जॉइन होण्याच्या प्रक्रियेची अडचण जाणवत नाही. सिक्युरिटी टीम्सना अधिक सुस्पष्ट नियंत्रण मिळते. ऑपरेशन्स टीम्स टाळता येण्याजोग्या अडचणी सोडवण्यात कमी वेळ घालवतात.
कनेक्टिव्हिटीचे भविष्य गोंगाटयुक्त नाही. ते अधिक शांत आहे. ते बॅकग्राउंडमध्ये कार्य करते, आणि नेमके याच कारणामुळे युजर्स त्याचे मूल्य मानतात.
जर तुम्ही Captive Portal आणि सामायिक पासवर्डवरून ओळख-आधारित, पासवर्डलेस प्रवेशावर कसे जायचे याचे मूल्यांकन करत असाल, तर त्या शॉर्टलिस्टचा भाग म्हणून Purple चे मूल्यांकन करणे योग्य आहे. हे सुरक्षित पाहुणे आणि कर्मचारी प्रमाणीकरण, रोमिंग-अनुकूल प्रवेश आणि गुंतवणूक सिद्ध करण्यासाठी टीम्सना आवश्यक असलेल्या ऑपरेशनल डेटावर लक्ष केंद्रित करते.



