

अधिकांश लीडर wi fi assistant सुनते हैं और फोन की सेटिंग के बारे में सोचते हैं। वह बहुत संकीर्ण सोच है।
बड़ा अवसर यह नहीं है कि आपका हैंडसेट यह तय करे कि कब मोबाइल डेटा पर जाना है। बल्कि यह है कि आपका नेटवर्क यह तय करे कि लोगों और उपकरणों को सुरक्षित रूप से कैसे पहचानना है, उन्हें बिना किसी बाधा के प्रवेश देना है, और इमारतों, ब्रांडों और दौरों में उस अनुभव को सुसंगत बनाए रखना है। एक CIO के लिए, यह बदलाव महत्वपूर्ण है क्योंकि यह WiFi को एक उपयोगिता से पहचान और सेवा परत में बदल देता है।
वास्तव में WiFi Assistant क्या है
उपभोक्ता अर्थ जिसे अधिकांश लोग जानते हैं
Apple उपकरणों पर, WiFi Assist का मतलब कुछ बहुत विशिष्ट है। इसे iOS 9 में पेश किया गया था और WiFi कमजोर या अस्थिर होने पर यह स्वचालित रूप से डिवाइस को सेलुलर पर स्विच कर देता है। Apple का अपना उदाहरण दिखाता है कि पांच महीनों में इसने 15 GB के मासिक प्लान पर 55.1 MB का उपयोग किया, जिसे Apple मासिक डेटा खपत में 0.37% की वृद्धि के रूप में वर्णित करता है, इसलिए अधिकांश उपयोगकर्ताओं के लिए अतिरिक्त डेटा का उपयोग न्यूनतम है, जैसा कि Apple के WiFi Assist सहायता नोट में बताया गया है।
वह फीचर उपयोगी है। यह उपयोगकर्ता को दूसरे पथ पर ले जाकर खराब WiFi को छुपाता है। यदि आप किसी हवाई अड्डे से गुजर रहे हैं या ओवरलोडेड गेस्ट WiFi वाले कैफे में बैठे हैं, तो आपका फोन काम करता रहता है और आपको इसके बारे में सोचना नहीं पड़ता है।
लेकिन यह अंतर्निहित नेटवर्क समस्या का समाधान नहीं करता है। इसके बजाय, यह इसके चारों ओर से रास्ता बनाता है।
Enterprise अर्थ जो अधिक महत्वपूर्ण है
एंटरप्राइज वातावरण में, एक WiFi सहायक का मतलब कुछ अधिक सक्षम होना चाहिए। सेटिंग्स में छिपा हुआ एक टॉगल नहीं, बल्कि एक नेटवर्क अनुभव परत जो लगभग बिना किसी उपयोगकर्ता प्रयास के खोज, प्रमाणीकरण, एक्सेस पॉलिसी और रोमिंग को संभालती है।
व्यावहारिक अंतर सरल है:
- कंज्यूमर WiFi असिस्ट एक डिवाइस पर एक यूज़र सेशन की सुरक्षा करता है।
- एंटरप्राइज WiFi Assistant यह तय करता है कि पूरे संगठन में स्टाफ, मेहमान, ठेकेदार और डिवाइस ऑनलाइन कैसे आते हैं।
- कंज्यूमर फॉलबैक सेलुलर कवरेज और यूज़र के डेटा प्लान पर निर्भर करता है।
- एंटरप्राइज ऑनबोर्डिंग विश्वसनीय पहचान, पॉलिसी और सुरक्षित वायरलेस डिज़ाइन पर निर्भर करती है।
व्यावहारिक नियम: यदि आपका "असिस्टेंट" केवल नेटवर्क स्विच करता है, तो यह एक सुविधा फीचर है। यदि यह पहचान को पहचानता है और स्वचालित रूप से सही एक्सेस प्रदान करता है, तो यह एक व्यावसायिक क्षमता है।
एक CIO के लिए यह अंतर क्यों मायने रखता है
किसी होटल, अस्पताल, रिटेलर या परिसर को खराब WiFi से बचने वाले फोन से रणनीतिक मूल्य नहीं मिलता है। इसे बड़े पैमाने पर कनेक्शन के घर्षण को दूर करने से मूल्य मिलता है।
इसका मतलब है शेयर्ड पासवर्ड दर्ज करने में कम समय लगना, कम Captive Portal विफलताएं, गेस्ट और स्टाफ एक्सेस के बीच अधिक स्पष्ट अलगाव, और नेटवर्क पर कौन है इस पर बेहतर नियंत्रण। इसका मतलब यह भी है कि नेटवर्क केवल एक इंटरनेट पाइप होने के बजाय फर्स्ट-पार्टी ऑपरेशनल इनसाइट का एक स्रोत बन सकता है।
यही कारण है कि इस शब्द को नए सिरे से परिभाषित करने की आवश्यकता है। इसका कंज्यूमर वर्जन वास्तविक है, लेकिन सीमित है। आधुनिक एंटरप्राइज़ वर्जन पासवर्डलेस एक्सेस, सर्टिफिकेट-आधारित ट्रस्ट और Passpoint व OpenRoaming जैसे रोमिंग फ्रेमवर्क के इर्द-गिर्द बनाया गया है। यही वह WiFi असिस्टेंट है जो 2026 में चर्चा के योग्य है।
पुराना तरीका बनाम नया स्वागत योग्य अनुभव
अधिकांश संगठन अभी भी उपयोगकर्ताओं का WiFi पर पुराने तरीके से स्वागत करते हैं। यह परिचित है, और यह अनाड़ी है।
एक मेहमान आता है, सेटिंग्स खोलता है, SSID ढूंढता है, एक ओपन नेटवर्क से जुड़ता है, एक Captive Portal का इंतज़ार करता है, एक फॉर्म भरता है, शर्तों को स्वीकार करता है, शायद स्टाफ के किसी सदस्य से पासवर्ड मांगता है, और फिर अगले स्थान पर इसी प्रक्रिया को दोहराता है। स्टाफ की अक्सर एक अलग समस्या होती है। वे शेयर्ड क्रेडेंशियल्स रखते हैं, डिवाइसों पर पुराने पासवर्ड सेव करते हैं, या सर्टिफिकेट और प्रोफाइल ठीक से मैनेज न होने पर सर्विस डेस्क को कॉल करते हैं।
आधुनिक विकल्प लॉग इन करने जैसा कम और किसी विश्वसनीय दरवाजे से चलने जैसा अधिक महसूस होता है।
उपयोगकर्ता वास्तव में क्या अनुभव करता है
एक आधुनिक WiFi सहायक के साथ, लक्ष्य पोर्टल को अधिक सुंदर बनाना नहीं है। लक्ष्य पोर्टल को महत्वपूर्ण पथ से पूरी तरह से हटाना है। एक बार जब कोई डिवाइस सही पहचान और ट्रस्ट सेटिंग्स के साथ नामांकित हो जाता है, तो यह नेटवर्क की खोज कर सकता है और स्वचालित रूप से कनेक्ट हो सकता है।
यह अनुभव के भावनात्मक टोन को बदल देता है। घर्षण गायब हो जाता है। कर्मचारी दोबारा कनेक्ट करने के लिए अपना काम नहीं रोकते हैं। मेहमान खराब तरीके से लोड होने वाले स्पैश पेज के पीछे नहीं फंसते हैं। फ्रंट डेस्क टीमें बिना भुगतान वाले नेटवर्क सपोर्ट के रूप में काम करना बंद कर देती हैं।
| कनेक्शन विधि | उपयोगकर्ता अनुभव | सुरक्षा | परिचालन बोझ |
|---|---|---|---|
| Captive Portal के साथ विरासत guest WiFi | उपयोगकर्ता SSID चुनता है, रीडायरेक्ट की प्रतीक्षा करता है, विवरण भरता है, अक्सर प्रत्येक विज़िट पर दोहराता है | व्यवहार में अक्सर कमजोर क्योंकि पहुंच खुली ऑनबोर्डिंग, साझा क्रेडेंशियल्स, या सीमित पहचान जांच के आसपास बनाई गई है | उच्च। कर्मचारी कनेक्शन के सवालों का जवाब देते हैं, पोर्टल्स को रखरखाव की आवश्यकता होती है, और सहायता टीमें बार-बार होने वाली पहुंच समस्याओं को संभालती हैं |
| साझा पासवर्ड WiFi | शुरुआत में तेज़, लेकिन पासवर्ड फैल जाते हैं, बुरी तरह समाप्त हो जाते हैं, और बदले जाने पर भ्रम पैदा करते हैं | आधुनिक वातावरण के लिए अनुपयुक्त क्योंकि क्रेडेंशियल किसी व्यक्ति या डिवाइस से जुड़े होने के बजाय साझा किया जाता है | उच्च। पासवर्ड रोटेशन व्यवधान पैदा करता है और ऑफबोर्डिंग कठिन होती है |
| विश्वसनीय पहचान का उपयोग करने वाला पासवर्डलेस WiFi Assistant | भविष्य की विज़िट पर कम या बिना किसी उपयोगकर्ता कार्रवाई के नामांकन के बाद डिवाइस स्वचालित रूप से कनेक्ट हो जाता है | मजबूत क्योंकि पहुंच व्यापक रूप से ज्ञात पासवर्ड के बजाय सत्यापित पहचान और डिवाइस ट्रस्ट से जुड़ी होती है | कम। ऑनबोर्डिंग और निरसन अधिक नियंत्रित हैं और सहायता की मांग कम हो जाती है |
पुराना अतिथि WiFi उपयोगकर्ताओं से हर बार यह साबित करने के लिए कहता है कि वे एक्सेस के हकदार हैं। आधुनिक WiFi नेटवर्क से विश्वसनीय उपयोगकर्ताओं को ठीक से याद रखने के लिए कहता है।
पुराना मॉडल अभी भी क्यों बना हुआ है
यह इसलिए बना हुआ है क्योंकि इसे समझना आसान है। Captive Portal दृश्यमान और नियंत्रणीय लगते हैं। साझा किए गए पासवर्ड सरल महसूस होते हैं। लेकिन दोनों ही दृष्टिकोण जटिलता को आगे बढ़ाते हैं।
छिपी हुई लागत रिसेप्शन डेस्क, IT टीमों और उन अंतिम उपयोगकर्ताओं पर आती है जो केवल कनेक्टिविटी चाहते हैं। व्यवहार में, नया स्वागत तरीका बेहतर है क्योंकि यह WiFi को एक प्रबंधित पहचान सेवा के रूप में देखता है, न कि साइन-इन की कोई औपचारिकता।
पासवर्ड रहित WiFi Assistants कैसे काम करते हैं
इसे समझने का सबसे आसान तरीका एक डिजिटल पासपोर्ट के बारे में सोचना है।
एक उपयोगकर्ता एक बार नामांकन करता है। उनके डिवाइस को एक विश्वसनीय क्रेडेंशियल प्राप्त होता है। जब वह व्यक्ति किसी भागीदार स्थान पर प्रवेश करता है, तो नेटवर्क क्रेडेंशियल की जांच उसी तरह करता है जैसे सीमा नियंत्रण पासपोर्ट की जांच करता है। यदि पहचान मान्य है और नीति उपयुक्त है, तो एक्सेस स्वचालित रूप से प्रदान की जाती है। कोई साझा पासवर्ड नहीं। कोई Captive Portal डायवर्जन नहीं। कोई "कृपया रिसेप्शन पर पूछें" नहीं।
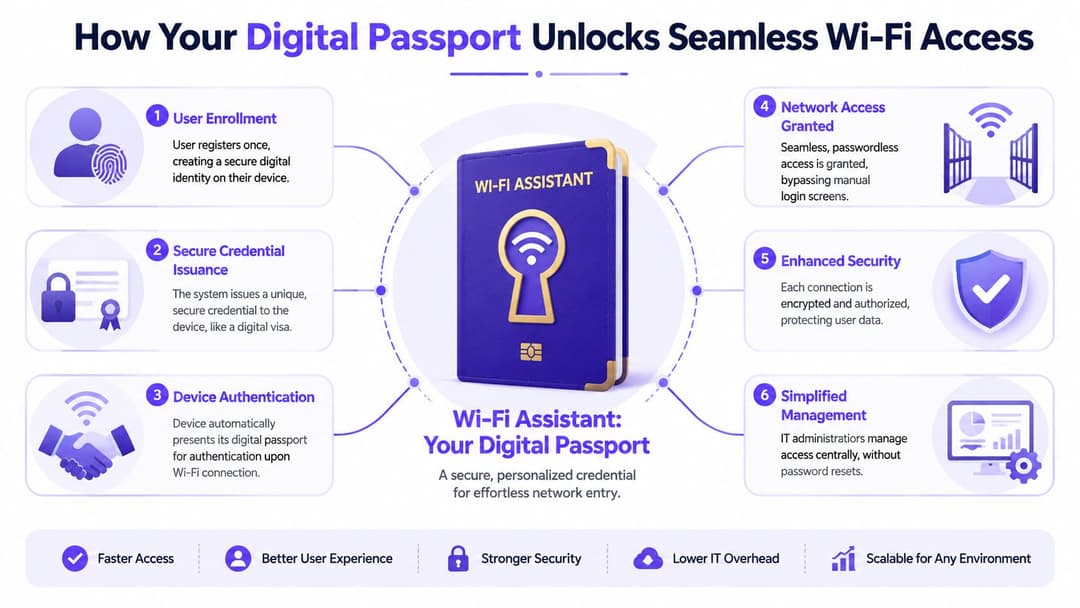
उपयोग में इस मॉडल के व्यावहारिक उदाहरण के लिए, passwordless WiFi access देखें।
Passpoint खोज को संभालता है
Passpoint डिवाइसों को यह पहचानने में मदद करता है कि नेटवर्क विश्वसनीय है और वे ऑटोमैटिक रूप से इसमें शामिल हो सकते हैं। यूजर को वायरलेस नामों की सूची में स्क्रॉल करने और यह अनुमान लगाने के लिए मजबूर करने के बजाय कि कौन सा सही है, डिवाइस एक संगत सर्विस की पहचान कर सकता है और अधिक नियंत्रित तरीके से कनेक्ट हो सकता है।
यह इसलिए महत्वपूर्ण है क्योंकि मैन्युअल SSID चयन उससे कहीं बड़ी समस्या है जितना कई टीमें स्वीकार करती हैं। उपयोगकर्ता गलत नेटवर्क चुन लेते हैं। वे सुरक्षित स्टाफ एक्सेस के बजाय कमजोर गेस्ट ओवरले से जुड़ जाते हैं। वे निर्देशों की अनदेखी करते हैं। हर मैन्युअल कदम देरी या त्रुटि की गुंजाइश बनाता है।
Passpoint उस निर्णय के बोझ को कम करता है। नेटवर्क प्रभावी रूप से कहता है, "मुझे पता है कि आप किससे जुड़ने के लिए बने हैं, और मुझे पता है कि इसे सुरक्षित रूप से कैसे करना है।"
OpenRoaming विभिन्न स्थानों पर विश्वास का विस्तार करता है
OpenRoaming विश्वसनीय पहचान प्रदाताओं और भाग लेने वाले नेटवर्क को एक-दूसरे को पहचानने की अनुमति देकर इस अवधारणा को आगे बढ़ाता है। यदि Passpoint वह तंत्र है जो डिवाइस को खोजने और शामिल होने में मदद करता है, तो OpenRoaming पर्दे के पीछे का रोमिंग समझौता है।
हवाई अड्डे का उदाहरण यहाँ बिल्कुल सही बैठता है। आपका पासपोर्ट एक प्राधिकरण द्वारा जारी किया जाता है, लेकिन कई देश इसे स्वीकार करने के लिए सहमत होते हैं। उसी तरह, एक उपयोगकर्ता एक बार नामांकन कर सकता है और फिर हर बार पूरी साइन-अप प्रक्रिया से गुजरे बिना भागीदार स्थानों पर आ-जा सकता है।
यह होटल समूहों, मिश्रित-उपयोग संपत्ति पोर्टफोलियो, स्वास्थ्य सेवा परिसरों, परिवहन केंद्रों और खुदरा श्रृंखलाओं के लिए महत्वपूर्ण है। मूल्य केवल सुविधा नहीं है। यह स्थिरता है। भौतिक वातावरण बदलने पर भी उपयोगकर्ता का अनुभव सुसंगत रहता है।
Certificates विश्वास की परत प्रदान करते हैं
सुरक्षा एंकर प्रमाणपत्र-आधारित प्रमाणीकरण है, जिसे अक्सर EAP-TLS जैसे तरीकों से लागू किया जाता है। गैर-विशेषज्ञों के लिए, सबसे सरल विवरण यह है कि डिवाइस याद किए गए रहस्य के बजाय पहचान का एक क्रिप्टोग्राफिक प्रमाण रखता है।
पासवर्ड बहुत से लोगों को एक ही चाबी सौंपने जैसा है। प्रमाणपत्र प्रत्येक स्वीकृत डिवाइस को एक विशिष्ट, सत्यापन योग्य बैज जारी करने के करीब हैं।
- शेयर्ड पासवर्ड लक्षित दर्शकों से बहुत आगे तक फैल जाते हैं।
- सर्टिफिकेट डिवाइस-विशिष्ट रहते हैं, जिससे रिवोकेशन अधिक साफ-सुथरा हो जाता है।
- एक्सेस के निर्णय बारीक हो जाते हैं क्योंकि IT पॉलिसी को पहचान और डिवाइस की स्थिति से जोड़ सकता है।
- यूज़र अनुभव में सुधार होता है क्योंकि लोगों को लगातार क्रेडेंशियल्स दोबारा दर्ज करने की आवश्यकता नहीं होती है।
एक अच्छा wi fi assistant केवल लोगों को तेजी से नहीं जोड़ता है। यह नेटवर्क ट्रस्ट मॉडल को कम नाजुक बनाता है।
उपयोगकर्ता क्या नोटिस करते हैं और क्या नहीं
उपयोगकर्ता ध्यान देते हैं कि WiFi "बस काम करता है"। वे स्थानों, मंजिलों या विभागों के बीच जाते हैं और बहुत कम रुकावट के साथ जुड़े रहते हैं।
वे जिस बात पर ध्यान नहीं देते, वह अधिक महत्वपूर्ण हिस्सा है। पहचान की जांच, नीति लागू करना, एन्क्रिप्शन और रोमिंग के निर्णय पृष्ठभूमि में शांति से होते हैं। इसे बिल्कुल ऐसा ही होना चाहिए। सबसे अच्छी नेटवर्क सहायता लगभग अदृश्य होती है।
प्रमुख सुरक्षा और परिचालन लाभों को अनलॉक करना
एक बार जब आप इसे एक सुविधा के रूप में आंकना बंद कर देते हैं और इसे कंट्रोल-प्लेन इन्फ्रास्ट्रक्चर के रूप में मानना शुरू कर देते हैं, तो व्यावसायिक मामला और मजबूत हो जाता है।
सुरक्षा लाभ जिनका आप वास्तव में उपयोग कर सकते हैं
शेयर्ड पासवर्ड एक स्थायी गवर्नेंस समस्या पैदा करते हैं। वे नोट्स ऐप्स में कॉपी हो जाते हैं, व्हाइटबोर्ड पर लिखे जाते हैं, भूमिका बदलने के बाद भी दोबारा इस्तेमाल किए जाते हैं, और थर्ड पार्टी को सौंप दिए जाते हैं क्योंकि यह आसान लगता है। एक बार ऐसा होने पर, आपका एक्सेस मॉडल केवल उम्मीद पर आधारित रह जाता है।
एक पासवर्ड रहित WiFi सहायक इसे बदल देता है। एक्सेस को किसी व्यक्ति, डिवाइस या दोनों से जोड़ा जा सकता है। यदि कोई छोड़ देता है, भूमिका बदलता है, या कोई डिवाइस खो देता है, तो IT एक साझा रहस्य को बदलने और सभी को बाधित करने के बजाय अधिक लक्षित तरीके से एक्सेस रद्द कर सकता है।
सुरक्षा टीमों को ज़ीरो ट्रस्ट सोच के साथ बेहतर संरेखण से भी लाभ होता है:
- महज एक पासवर्ड होने के बजाय पहचान सबसे पहले आती है।
- स्टाफ, मेहमानों, ठेकेदारों और अनमैनेज्ड डिवाइसों जैसे यूज़र ग्रुप के आधार पर पॉलिसी अलग हो सकती है।
- एन्क्रिप्शन को सेशन की शुरुआत से ही लागू किया जा सकता है, न कि किसी ओपन जॉइन अनुभव के बाद जोड़ा जाए।
- ऑडिटेबिलिटी में सुधार होता है क्योंकि एक्सेस सामुदायिक सीक्रेट्स के बजाय मैनेज्ड क्रेडेंशियल्स से जुड़ा होता है।
शामिल नियंत्रणों के व्यापक दृष्टिकोण के लिए, सुरक्षित वायरलेस नेटवर्किंग के लिए यह गाइड उपयोगी है।
परिचालन लाभ जो तेजी से दिखाई देते हैं
परिचालन की दृष्टि से, CIO को इसका लाभ समझाना और भी आसान है। कम लोग कनेक्ट करते समय फंसते हैं। कम लोग मदद के लिए कॉल करते हैं। कम फ्रंटलाइन कर्मचारी अनौपचारिक सहायता इंजीनियर बनते हैं।
इसका लाभ तब और बढ़ जाता है जब इसके ऊपर AI-असिस्टेड सपोर्ट जोड़ा जाता है। Enxoo के AI WiFi असिस्टेंट सेल्फ-सर्विस के विश्लेषण के अनुसार, एंटरप्राइज-ग्रेड AI WiFi Assistant सिस्टम 60-70% रूटीन कनेक्टिविटी डायग्नोस्टिक्स को ऑटोमेट कर सकते हैं, जिससे समाधान का औसत समय और कॉल सेंटर की लागत कम हो जाती है, साथ ही अपसेल के अवसरों की पहचान भी होती है जो ARPU को बढ़ाते हैं।
इसका मतलब यह नहीं है कि हर संगठन को पहले ही दिन चैटबॉट की आवश्यकता होती है। इसका मतलब यह है कि आधुनिक आर्किटेक्चर एक ऐसा आधार तैयार करता है जहाँ निदान, नीति और ग्राहक संदर्भ एक साथ काम कर सकते हैं।
क्या काम करता है और क्या नहीं
जो काम करता है वह है उपयोगकर्ता यात्रा से दोहराए जाने वाले कार्यों को हटाना। स्वचालित नामांकन प्रवाह, स्पष्ट पहचान एकीकरण और समझदारी से भूमिका आधारित विभाजन समर्थन के बोझ को स्वाभाविक रूप से कम करते हैं।
जो चीज काम नहीं करती है वह है एक लेगेसी Captive Portal को लेना और उसे आधुनिकीकरण के रूप में पेश करना। यदि यूजर्स को अभी भी पासवर्ड याद रखने, लगातार पुनः ऑथेंटिकेट करने, या ऑनलाइन होने के लिए स्टाफ को कॉल करने की आवश्यकता होती है, तो संगठन ने मॉडल को नहीं बदला है। उसने सिर्फ साइन-इन पेज को दोबारा पेंट किया है।
Enterprise डिप्लॉयमेंट और इंटीग्रेशन गाइड
एक अच्छी तैनाती पहचान से शुरू होती है, एक्सेस पॉइंट्स से नहीं।
बहुत सी परियोजनाएं हार्डवेयर रिफ्रेश चर्चा के साथ शुरू होती हैं, भले ही मुख्य मुद्दा नामांकन, पॉलिसी और जीवनचक्र प्रबंधन का हो। यदि आप यह तय नहीं करते हैं कि किसे कनेक्ट होना चाहिए, ट्रस्ट कैसे स्थापित किया जाता है, और एक्सेस को कैसे रद्द किया जाता है, तो नए रेडियो आपको नहीं बचा पाएंगे।
कार्यान्वयन-उन्मुख संदर्भ के लिए, दृष्टिकोणों की तुलना करने के लिए यह passwordless WiFi परिनियोजन मार्गदर्शिका एक अच्छा स्थान है।
पहचान स्रोतों के साथ शुरुआत करें
अधिकांश उद्यमों के पास पहले से ही उनकी आवश्यक पहचान परत होती है। व्यावहारिक कार्य WiFi पॉलिसी को Microsoft Entra ID, Google Workspace, या Okta जैसे सिस्टम से जोड़ना है, फिर यह तय करना है कि कौन से उपयोगकर्ता समूह किन नेटवर्क विशेषाधिकारों से मेल खाते हैं।
एक सीधा रोलआउट आमतौर पर इस पैटर्न का अनुसरण करता है:
- पहले आबादी को परिभाषित करें। SSIDs को छूने से पहले कर्मचारियों, मेहमानों, ठेकेदारों और अप्रबंधित उपकरणों को अलग करें।
- नामांकन पथ चुनें। कर्मचारी डायरेक्ट्री-समर्थित साइन-इन और डिवाइस प्रोविज़निंग का उपयोग कर सकते हैं। मेहमान एकमुश्त पंजीकरण प्रवाह का उपयोग कर सकते हैं जो एक विश्वसनीय प्रोफ़ाइल स्थापित करता है।
- निरसन नियम जल्दी सेट करें। अपस्ट्रीम में पहचान बदलने पर ऑफबोर्डिंग स्वचालित होनी चाहिए।
- तय करें कि विरासत उपकरण कहाँ बैठते हैं। कुछ IoT और विशेषज्ञ एंडपॉइंट्स को अभी भी वैकल्पिक प्रबंधन की आवश्यकता है।
हार्डवेयर को एक ओवरले निर्णय के रूप में मानें
कई परिवेशों में, आधुनिक WiFi सहायक क्षमताएं मौजूदा एंटरप्राइज वायरलेस इंफ्रास्ट्रक्चर को पूरी तरह से बदलने के बजाय उसके ऊपर काम करती हैं। यही कारण है कि Meraki, Aruba, Ruckus, Mist, या UniFi के प्लेटफॉर्म का उपयोग करने वाले संगठन पूरे एस्टेट को एक साथ पुनर्गठित किए बिना अपने एक्सेस अनुभव को आधुनिक बना सकते हैं।
इस श्रेणी में एक विकल्प Purple है, जो समर्थित नेटवर्क वातावरण में गेस्ट और स्टाफ के सफ़र के लिए पासवर्डलेस ऑथेंटिकेशन, पहचान-आधारित एक्सेस और इंटीग्रेशन प्रदान करता है। यह तब महत्वपूर्ण होता है जब आपको एक ही ऑपरेशनल मॉडल में गेस्ट एक्सपीरियंस, ऑथेंटिकेशन और एनालिटिक्स को जोड़ने की आवश्यकता होती है।
सबसे मजबूत परिनियोजन "पूरी तरह से बदलने" वाली सोच से बचते हैं। वे पहले पहचान प्रबंधन में सुधार करते हैं, फिर चरणों में कवरेज और नीति का विस्तार करते हैं।
चरणों में रोल आउट करें, एक बार में बहुत बड़ा बदलाव करने के बजाय
चरणबद्ध रोलआउट आमतौर पर एक ही बार में हर साइट को स्विच करने की तुलना में अधिक सुरक्षित होता है।
एक सीमित समूह से शुरुआत करें जैसे कि मुख्य कार्यालय के कर्मचारी, एक होटल प्रॉपर्टी, या एक अस्पताल विभाग। देखें कि नामांकन कहाँ रुकता है, कहाँ उपयोगकर्ताओं को मार्गदर्शन की आवश्यकता होती है, और कहाँ पुराने डिवाइस मान्यताओं को तोड़ते हैं। फिर इसका दायरा बढ़ाएं।
उपयोगी चेकपॉइंट्स में शामिल हैं:
- एकाधिक व्यक्तित्वों को जोड़ने से पहले एक दर्शक वर्ग पर अच्छी तरह से पायलट परीक्षण करें।
- अतिथि और कर्मचारी नीतियों को अलग रखें भले ही वे अंतर्निहित बुनियादी ढांचे को साझा करते हों।
- उपयोगकर्ता परिवर्तन के बारे में स्पष्ट रूप से सूचित करें ताकि लोगों को पता चले कि पुराने पासवर्ड अब क्यों लागू नहीं होते हैं।
- शुरुआती बाधाओं को पकड़ने के लिए रोलआउट के दौरान सहायता प्रवृत्तियों को मापें।
तकनीकी हिस्से मायने रखते हैं, लेकिन ऑपरेटिंग मॉडल अधिक मायने रखता है। जब पहचान, नीति और संचार एक लाइन में आ जाते हैं, तो परिनियोजन विघटनकारी के बजाय नियंत्रित महसूस होता है।
वास्तविक दुनिया के उपयोग के मामले और ROI का प्रदर्शन
एक आधुनिक wi fi assistant रोजमर्रा की हलचल में खुद को साबित करता है, न कि किसी स्लाइड डेक में।
आतिथ्य, रिटेल और कार्यस्थल के उदाहरण
हॉस्पिटैलिटी में, इसका लाभ स्पष्ट है। एक बार आ चुके गेस्ट को उसी ब्रांड परिवार की किसी प्रॉपर्टी में प्रवेश करने पर हर बार फिर से रजिस्ट्रेशन नहीं करना चाहिए। जब नेटवर्क उनके डिवाइस को पहचान लेता है और सुरक्षित रूप से कनेक्ट होता है, तो उनका ठहराव अधिक सुखद महसूस होता है। WiFi अब एक बाधा नहीं रह जाता, बल्कि स्वागत का हिस्सा बन जाता है।
रिटेल क्षेत्र में, इसका प्रभाव और बढ़ जाता है। सुरक्षित पहचान आधारित एक्सेस उन एनालिटिक्स के साथ मौजूद रह सकता है जो ऑपरेटरों को मूवमेंट पैटर्न, बार-बार आने वाले आगंतुकों और ऑन-साइट जुड़ाव को समझने में मदद करते हैं। यही एक कारण है कि WiFi एनालिटिक्स मार्केट के 2024 में 16.68 बिलियन USD से बढ़कर 2033 तक 90.03 billion USD होने का अनुमान है, जो ग्राहक व्यवहार की जानकारी और परिचालन दक्षता के लिए एंटरप्राइज मांग से प्रेरित है।
कार्यस्थल में, रोमिंग एक मूक नायक है। स्टाफ बिना क्रेडेंशियल्स से परेशान हुए मंजिलों, इमारतों या परिसरों के बीच आवागमन करता है। प्रोडक्टिविटी में बढ़ोतरी आमतौर पर किसी दिखावटी फ्रंट-एंड फीचर के बजाय कम बाधाओं, स्पष्ट एक्सेस कंट्रोल और कम सपोर्ट समस्याओं से आती है।
इसी तरह की उम्मीद अब लचीले कार्य परिवेशों में भी मौजूद है। यदि आप यह देख रहे हैं कि यात्री और दूरस्थ कर्मचारी स्थानों का चयन कैसे करते हैं, तो Funchal में समुदाय-संचालित कोवर्किंग का यह दृश्य एक उपयोगी अनुस्मारक है कि विश्वसनीय, कम-घर्षण वाली कनेक्टिविटी उत्पाद का हिस्सा बन गई है, न कि केवल बुनियादी ढांचे का हिस्सा।
बिना किसी अनुमान के ROI कैसे दिखाएं
सबसे मजबूत ROI चर्चाएं उस परिचालन साक्ष्य का उपयोग करती हैं जिस पर CIO पहले से ही भरोसा करता है।
इन संकेतकों पर ध्यान दें जैसे:
- सहायता का बोझ। क्या कनेक्शन से जुड़े टिकट और रिसेप्शन के सवाल कम हो रहे हैं?
- उपयोगकर्ता निरंतरता। क्या लौटने वाले मेहमान और कर्मचारी कम बाधाओं के साथ ऑनलाइन आ रहे हैं?
- सुरक्षा स्थिति। क्या संगठन ने साझा पासवर्ड और मैन्युअल क्रेडेंशियल वितरण पर निर्भरता कम की है?
- व्यावसायिक अंतर्दृष्टि। क्या WiFi से प्राप्त फर्स्ट-पार्टी डेटा मार्केटिंग, संचालन या स्पेस प्लानिंग टीमों को अधिक आत्मविश्वास के साथ कार्य करने में मदद कर रहा है?
यदि नेटवर्क केवल एक्सेस प्रदान करता है, तो यह एक लागत केंद्र है। यदि यह विश्वसनीय एक्सेस के साथ उपयोगी परिचालन डेटा प्रदान करता है, तो यह एक संपत्ति की तरह काम करने लगता है।
स्वास्थ्य सेवा और वितरित परिसंपत्तियों के लिए एक विशेष नोट
हेल्थकेयर एक विशेष रूप से दिलचस्प मामला है क्योंकि इसका मूल्य रोगी अतिथि एक्सेस से कहीं अधिक है। ट्रस्टों और मल्टी-साइट ऑपरेटरों को अक्सर पुरानी इमारतों और मिश्रित परिसंपत्तियों में कर्मचारियों की गतिशीलता, डिवाइस प्रबंधन और सुरक्षित प्रमाणीकरण के लिए बेहतर सहायता की आवश्यकता होती है। यही बात असमान बुनियादी ढांचे वाले क्षेत्रीय स्थानों पर भी लागू होती है, जहां एक सरल, केंद्रीय रूप से प्रबंधित ट्रस्ट मॉडल स्थानीय जटिलता को काफी हद तक समाप्त कर सकता है।
यही वह जगह है जहाँ ROI का बचाव करना सबसे आसान हो जाता है। अमूर्त "इनोवेशन" की भाषा में नहीं, बल्कि आसान वर्कफ़्लो, कम एक्सेस समस्याओं और एक खंडित वातावरण में बेहतर नियंत्रण के रूप में।
कनेक्टिविटी का भविष्य सहज है
wi fi assistant के बारे में सोचने का उपयोगी तरीका इसे हैंडसेट की सुविधा के रूप में नहीं, बल्कि आधुनिक एक्सेस के लिए एक अदृश्य ऑपरेटिंग परत के रूप में देखना है।
जो संगठन आगे बढ़ेंगे वे वे नहीं होंगे जिनके पास सबसे सुंदर Captive Portal हैं। वे वे होंगे जो कनेक्टिविटी को हर साइट और हर बार आने वाले विज़िटर के लिए ऑटोमैटिक, सुरक्षित और सुसंगत महसूस कराएंगे। इसके लिए आइडेंटिटी-अवेयर डिज़ाइन, पासवर्डलेस ट्रस्ट और रोमिंग समझौतों की आवश्यकता होती है जो केवल एक बिल्डिंग से परे काम करते हैं।
CIOs के लिए, यही बदलाव है। WiFi अब ऐसी चीज़ नहीं रह जाती जिससे यूजर परेशान हों, बल्कि यह एक ऐसी चीज़ बन जाती है जिसे संगठन बेहतर ढंग से संचालित करता है। स्टाफ प्रोडक्टिव बना रहता है। गेस्ट कनेक्ट होने की प्रक्रिया पर ध्यान देना बंद कर देते हैं। सुरक्षा टीमों को अधिक स्पष्ट नियंत्रण मिलता है। ऑपरेशन्स टीमें रोके जा सकने वाले घर्षण को ठीक करने में कम समय बिताती हैं।
कनेक्टिविटी का भविष्य शोर-शराबे वाला नहीं है। यह अधिक शांत है। यह पृष्ठभूमि में काम करता है, और यही कारण है कि उपयोगकर्ता इसे महत्व देते हैं।
यदि आप Captive Portal और साझा किए गए पासवर्ड से पहचान-आधारित, पासवर्ड रहित एक्सेस पर जाने का मूल्यांकन कर रहे हैं, तो उस शॉर्टलिस्ट के हिस्से के रूप में Purple का मूल्यांकन करने योग्य है। यह सुरक्षित अतिथि और कर्मचारी प्रमाणीकरण, रोमिंग-अनुकूल एक्सेस और निवेश को साबित करने के लिए परिचालन डेटा टीमों की आवश्यकता पर ध्यान केंद्रित करता है।



