
Starlink वर Captive Portal कसे सेट करावे: दुर्गम आणि सागरी ठिकाणांसाठी मार्गदर्शिका
ही मार्गदर्शिका मूळ Starlink हार्डवेअरला बायपास कसे करावे आणि एंटरप्राइझ राउटिंग उपकरणे वापरून क्लाउड-व्यवस्थापित captive portal कसे समाकलित करावे याबद्दल तपशीलवार माहिती देते. आपण CGNAT मर्यादा कशी ओलांडायची, VLAN विभागणी कशी लागू करायची, सॅटेलाइट बँडविड्थ मर्यादा कशा व्यवस्थापित करायच्या आणि नियामक अनुपालन कसे सुनिश्चित करायचे हे शिकाल.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Captive Portal मार्गदर्शिका →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
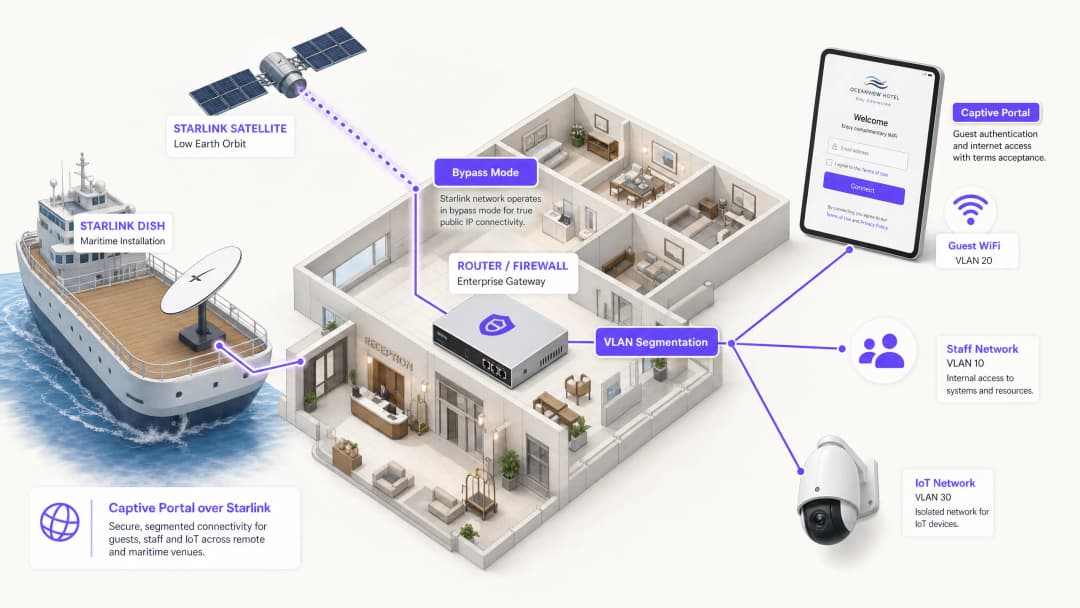
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
मुख्य सारांश (Executive Summary)
Starlink फायबर पोहोचू शकत नसलेल्या ठिकाणी २२० Mbps कनेक्टिव्हिटी प्रदान करते, ज्यामुळे दुर्गम आणि सागरी ठिकाणांचे नेटवर्किंग क्षेत्र पूर्णपणे बदलून जाते. तथापि, सार्वजनिक क्षेत्रांसाठी केवळ कनेक्टिव्हिटी असणे पुरेसे नाही. जेव्हा तुम्ही पाहुणे, प्रवासी किंवा क्रू सदस्यांसाठी Starlink उपयोजित करता, तेव्हा तुम्हाला प्रमाणीकरण (authentication), प्रवेश नियंत्रण (access control), GDPR सुसंगत संमती आणि बँडविड्थ व्यवस्थापन लागू करणे आवश्यक आहे. मूळ Starlink राउटर यापैकी कोणतीही सुविधा प्रदान करत नाही.
हे मार्गदर्शक मूळ Starlink हार्डवेअरला बायपास कसे करावे आणि एंटरप्राइझ राउटिंग उपकरणे वापरून क्लाउड-व्यवस्थापित Captive Portal कसे समाकलित (integrate) करावे हे तपशीलवार स्पष्ट करते. तुम्ही करिअर ग्रेड NAT (CGNAT) च्या मर्यादांवर मात कशी करावी, VLAN विभागणी कशी लागू करावी, उपग्रह बँडविड्थ मर्यादा कशा व्यवस्थापित कराव्यात आणि नियामक अनुपालन (compliance) कसे सुनिश्चित करावे हे शिकाल.
या आर्किटेक्चरची अंमलबजावणी करून, ठिकाण चालक एका अव्यवस्थित इंटरनेट पाईपला सुरक्षित, विभागलेल्या नेटवर्कमध्ये रूपांतरित करतात जे प्रथम-पक्ष डेटा संकलित करते आणि मूळ व्यवसाय पायाभूत सुविधांचे रक्षण करते.
तांत्रिक सखोल विश्लेषण (Technical Deep Dive)
CGNAT मर्यादा
Starlink वर Captive Portal उपयोजित करताना सर्वात मोठी तांत्रिक अडचण म्हणजे करिअर ग्रेड NAT (CGNAT) ही आहे. मानक Starlink डिश एका प्रोप्रायटरी राउटरशी कनेक्ट होते जे DHCP आणि NAT हाताळते. डिफॉल्टनुसार, तुमच्या उपकरणाला नियुक्त केलेला WAN IP पत्ता 100.64.0.0/10 श्रेणीमध्ये येतो. हा सार्वजनिक IP पत्ता नसल्यामुळे, तुमचा राउटर इंटरनेटवरून येणारे इनबाउंड कनेक्शन प्राप्त करू शकत नाही.
मानक Captive Portal आर्किटेक्चर सहसा असे गृहीत धरतात की वापरकर्त्यांचे प्रमाणीकरण करण्यासाठी किंवा प्रवेश नियंत्रण सूची अपडेट करण्यासाठी क्लाउड पोर्टल तुमच्या नेटवर्कपर्यंत पोहोचू शकते. CGNAT मुळे, हे इनबाउंड कनेक्शन अपयशी ठरतात.
याचे निराकरण करण्यासाठी, तुम्ही Starlink डिश बायपास मोडमध्ये (ज्याला अनेकदा ब्रिज मोड म्हटले जाते) कॉन्फिगर करणे आवश्यक आहे. बायपास मोडमध्ये, Starlink राउटरची कार्ये अक्षम केली जातात आणि डिश थेट तुमच्या एंटरप्राइझ राउटरच्या WAN पोर्टवर CGNAT पत्ता पाठवते. त्यानंतर तुमचा एंटरप्राइझ राउटर राउटिंग लेयरचे पूर्ण नियंत्रण घेतो.

रिव्हर्स टनेल आर्किटेक्चर
एंटरप्राइझ राउटर वाहतूक (traffic) हाताळत असतानाही, CGNAT इनबाउंड निर्बंध कायम राहतात. यावर उपाय म्हणजे रिव्हर्स टनेल आर्किटेक्चर आहे. तुमचा राउटर क्लाउड पोर्टलवर एक आउटबाउंड कनेक्शन स्थापित करतो आणि ते सतत सुरू ठेवतो. सर्व प्रमाणीकरण ट्रॅफिक या स्थापित टनेलद्वारे प्रवाहित होते. क्लाउड पायाभूत सुविधांना कधीही इनबाउंड कनेक्शन सुरू करण्याची आवश्यकता नसते.
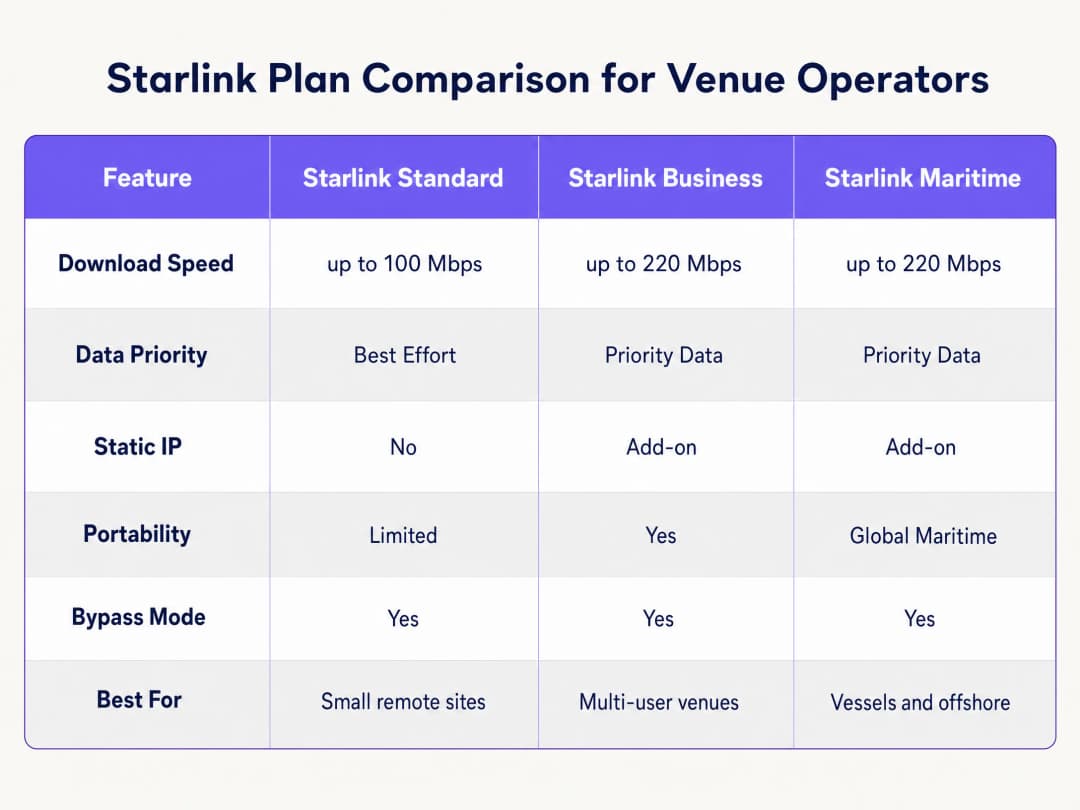
Purple च्या क्लाउड ओव्हरले आर्किटेक्चरद्वारे हे नेटिव्हली हाताळले जाते. आपल्याला मॅन्युअल VPN टनेल कॉन्फिगर करण्याची आवश्यकता नाही. आपल्या डिप्लॉयमेंटला लेगसी ऑन - प्रिमायसेस RADIUS सर्व्हर्स किंवा कडक IP अलाव्हलिस्टिंगसाठी स्टॅटिक IP आवश्यक असल्यास, Starlink बिझनेस आणि मॅरीटाईम प्लॅन्स पेड ॲड - ऑन म्हणून स्टॅटिक IP प्रदान करतात.
बँडविड्थ मर्यादा आणि ट्रॅफिक शेपिंग
सॅटेलाइट बँडविड्थ हा एक सामायिक, मर्यादित स्रोत आहे. 4K व्हिडिओ स्ट्रीम करणारा एकच युझर सतत 25 Mbps वापरू शकतो. 220 Mbps चा Starlink कनेक्शन सामायिक करणाऱ्या 50 प्रवाशांसह असलेल्या जहाजावर, एक युझर एकूण क्षमतेच्या 11% वापरू शकतो.
आपल्याला कडक ट्रॅफिक शेपिंगद्वारे Captive Portal आणि राउटर स्तरावर हे सोडवणे आवश्यक आहे:
- प्रति - डिव्हाइस मर्यादा: वैयक्तिक गेस्ट डिव्हाइसेसना 5 Mbps डाउनलोड आणि 2 Mbps अपलोडपर्यंत मर्यादित करा.
- फेअर - युज पॉलिसीज: दररोजचा डेटा वापर लागू करा (उदा. दर 24 तासांना 2GB).
- ॲप्लिकेशन कंट्रोल: व्हिडिओ स्ट्रीमिंग आणि पीअर - टू - पीअर फाईल शेअरिंगऐवजी वेब ब्राउझिंग आणि मेसेजिंग प्रोटोकॉल्सना प्राधान्य द्या.
- टायर्ड ॲक्सेस: बेसिक कनेक्टिव्हिटीसाठी विनामूल्य टियर आणि स्ट्रीमिंगसाठी सशुल्क प्रीमियम टियर प्रदान करा, ज्यामुळे WiFi इन्फ्रास्ट्रक्चर एका खर्च केंद्रावरून कमाईच्या स्त्रोतामध्ये रूपांतरित होईल.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
एंटरप्राइज हार्डवेअर वापरून Starlink वर सुरक्षित Captive Portal डिप्लॉय करण्यासाठी या पायऱ्यांचे अनुसरण करा.
पायरी 1: बायपास मोड सक्षम करा
- Starlink हार्डवेअर इंस्टॉल करा आणि मूळ राउटर वापरून कनेक्टिव्हिटी सत्यापित करा.
- Starlink मोबाईल ॲप्लिकेशन उघडा आणि Settings वर जा.
- Bypass Starlink WiFi router निवडा आणि पुष्टी करा.
- Starlink इथरनेट ॲडॉप्टर आपल्या एंटरप्राइज राउटरच्या (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, किंवा Fortinet) WAN पोर्टशी कनेक्ट करा.
टीप: जर Starlink डिश फॅक्टरी रिसेट झाली, तर बायपास मोड स्वयंचलितपणे अक्षम केला जातो. आपल्या साईट रनबुकमध्ये याची नोंद करा आणि आपल्या राउटरच्या WAN इंटरफेसवर मॉनिटरिंग अलर्ट कॉन्फिगर करा.
पायरी 2: VLAN सेगमेंटेशन कॉन्फिगर करा
आपल्याला आपल्या मुख्य व्यवसाय प्रणालींपासून गेस्ट ट्रॅफिक वेगळे करणे आवश्यक आहे. आपल्या मुख्य स्विच आणि ॲक्सेस पॉईंट्सवर किमान तीन VLANs कॉन्फिगर करा:
- VLAN 10 (स्टाफ): POS सिस्टम्स, बॅक - ऑफिस ॲप्लिकेशन्स आणि मॅनेजमेंट ट्रॅफिक वाहून नेतो.
- VLAN 20 (गेस्ट): फक्त - इंटरनेट सेगमेंट जो Captive Portal वर रिडायरेक्ट करतो.
- VLAN 30 (IoT): कॅमेरा, स्मार्ट थर्मोस्टॅट्स आणि बिल्डिंग मॅनेजमेंट सिस्टम्ससाठी वेगळे नेटवर्क.
सर्व इंटर - VLAN राउटिंग ब्लॉक करण्यासाठी फायरवॉल नियम कॉन्फिगर करा. VLAN 20 वरील गेस्ट डिव्हाइस VLAN 10 वरील POS टर्मिनलला कधीही पिंग करण्यास सक्षम नसावे. हे सेगमेंटेशन PCI-DSS अनुपालनासाठी कठोर आवश्यकता आहे.
पायरी 3: क्लाउड Captive Portal डिप्लॉय करा
- VLAN 20 वर गेस्ट SSID ब्रॉडकास्ट करण्यासाठी आपले ॲक्सेस पॉईंट्स कॉन्फिगर करा.
- ऑथेंटिकेशन पद्धत बाह्य RADIUS वर सेट करा किंवा वेंडरचे API इंटिग्रेशन वापरा.3. ऑथेंटिकेशन सर्व्हरला Purple च्या क्लाउड इन्फ्रास्ट्रक्चरकडे निर्देशित करा.
- ऑथेंटिकेशन पूर्ण होण्यापूर्वी Purple च्या डोमेन्सवरील ट्रॅफिकला परवानगी देण्यासाठी वॉल्ड गार्डन (allowlist) कॉन्फिगर करा.
- Purple पोर्टलमध्ये स्प्लॅश पेज डिझाइन करा, ज्याद्वारे ब्रँडिंग तुमच्या वेन्यूशी सुसंगत असेल आणि सेवा शर्ती स्पष्टपणे प्रदर्शित केल्या जातील याची खात्री करा.
पायरी ४: युझर फ्लोची चाचणी घ्या
iOS आणि Android दोन्ही डिव्हाइसेसवर ऑथेंटिकेशन फ्लोची चाचणी घ्या. Apple चे Captive Network Assistant (CNA) आणि Android चे नेटवर्क प्रोब वेगळ्या पद्धतीने कार्य करतात. स्प्लॅश पेज १० सेकंदांच्या आत लोड होत असल्याची आणि ऑथेंटिकेशन झाल्यानंतर डिव्हाइसला लगेच इंटरनेट ॲक्सेस मिळत असल्याची खात्री करा.
सर्वोत्तम पद्धती
- HTTPS इंटरसेप्ट: तुमचा राउटर HTTPS इंटरसेप्शन योग्यरित्या हाताळत असल्याची खात्री करा. आधुनिक डिव्हाइसेस डीफॉल्टनुसार HTTPS वापरतात. राउटर जर HTTPS विनंत्या स्पष्टपणे रिडायरेक्ट करू शकत नसेल, तर पाहुण्यांना पोर्टलवर पोहोचण्यापूर्वी सर्टिफिकेट एररचा सामना करावा लागेल.
- सेशन कीपअलाईव्ह: Starlink चे लो अर्थ ऑर्बिट (LEO) कॉन्स्टेलेशन २० ते ४० मिलिसेकंदांची लेटन्सी प्रदान करते, परंतु सॅटेलाइट हँडऑफ दरम्यान थोड्या काळासाठी स्पाइक्स येतात. वेळेपूर्वी डिस्कनेक्शन रोखण्यासाठी तुमचा Captive Portal सेशन कीपअलाईव्ह इंटरव्हल ६० सेकंद किंवा त्यापेक्षा कमी सेट करा.
- ऑफलाईन कॅशिंग: सक्रिय सेशन्स स्थानिक पातळीवर कॅश करण्यासाठी तुमचा राउटर कॉन्फिगर करा. Starlink कनेक्शन तात्पुरते खंडित झाल्यास, आधीच ऑथेंटिकेट झालेले पाहुणे कनेक्टिव्हिटी पुनर्संचयित झाल्यावर पुन्हा लॉग इन करावे लागण्याऐवजी ऑनलाइन राहतील.
ट्रबलशूटिंग आणि जोखीम निवारण
| बिघाड मोड | मूळ कारण | निवारण |
|---|---|---|
| Captive Portal लोड होण्यात अपयशी | चुकीचे वॉल्ड गार्डन कॉन्फिगरेशन | सर्व आवश्यक Purple डोमेन्स आणि CDN एंडपॉइंट्स राउटरवरील प्री - ऑथेंटिकेशन अलोलिस्टमध्ये जोडलेले असल्याची खात्री करा. |
| डबल NAT एरर्स | बायपास मोड अकार्यक्षम आहे | बायपास मोड सक्रिय असल्याची पुष्टी करण्यासाठी Starlink ॲप तपासा. पॉवरमधील चढउतार किंवा मॅन्युअल रिसेटमुळे डिश डीफॉल्ट सेटिंग्जवर परत गेली असू शकते. |
| पाहुण्यांना संथ गती मिळणे | अनियंत्रित बँडविड्थ | प्रति - डिव्हाइस बँडविड्थ मर्यादा (उदा. ५ Mbps) लागू करा आणि फायरवॉलवर BitTorrent सारख्या हाय - बँडविड्थ ॲप्लिकेशन्सना ब्लॉक करा. |
| सुरक्षा ऑडिट अयशस्वी | इंटर - VLAN राउटींग सक्षम आहे | गेस्ट VLAN मधील ट्रॅफिक स्टाफ किंवा मॅनेजमेंट VLAN कडे जाऊ शकत नाही याची खात्री करण्यासाठी फायरवॉल नियमांचे ऑडिट करा. |
ROI आणि व्यावसायिक प्रभाव
Starlink वर व्यवस्थापित Captive Portal तैनात केल्याने कच्च्या इंटरनेट कनेक्शनचे रूपांतर मोजता येण्याजोग्या व्यावसायिक मालमत्तेत होते.
२२० Mbps वर Starlink मेरिटाइम चालवणाऱ्या १२० - कॅबिनच्या क्रूझ शिपसाठी, कच्चा ॲक्सेस कोणताही व्यावसायिक परतावा देत नाही. Cisco Meraki ॲक्सेस पॉईंट्स आणि Purple चे Captive Portal तैनात करून, ऑपरेटर सामान्य प्रवाशांसाठी २GB ची दैनिक मर्यादा लागू करू शकतो आणि सोबतच १०GB च्या प्रीमियम टियरची विक्री (upsell) करू शकतो. यातून मिळणारा WiFi महसूल $२५०+ च्या मासिक Starlink सबस्क्रिप्शनचा खर्च भरून काढतो. शिवाय, हे पोर्टल पूर्णपणे सुसंगत फर्स्ट - पार्टी ईमेल डेटा कॅप्चर करते, ज्यामुळे भविष्यातील प्रवासासाठी ऑपरेटरची थेट विपणन (डायरेक्ट मार्केटिंग) सूची विस्तारते. दुर्गम हॉटेलच्या वातावरणात, कडक बँडविड्थ पॉलिसीसह पोर्टल तैनात केल्याने संथ WiFi बद्दलच्या पाहुण्यांच्या तक्रारी ६०% पर्यंत कमी होतात, कारण अति-वापरकर्त्यांना सॅटेलाइट लिंकचा पूर्ण ताबा घेण्यापासून रोखले जाते.
महत्वाच्या व्याख्या
Bypass Mode
एक कॉन्फिगरेशन सेटिंग जे मूळ Starlink राउटरचे DHCP आणि NAT फंक्शन्स निष्क्रिय करते, आणि WAN IP थेट थर्ड-पार्टी एंटरप्राइझ राउटरकडे पाठवते.
डबल NAT आणि राउटिंग संघर्ष टाळण्यासाठी Starlink डिशसह एंटरप्राइझ नेटवर्किंग उपकरणे समाकलित करताना आवश्यक आहे.
CGNAT (Carrier Grade NAT)
अनेक ग्राहकांमध्ये एकच सार्वजनिक IP पत्ता शेअर करण्यासाठी ISPs द्वारे वापरली जाणारी पद्धत. ग्राहकाच्या राउटरला खाजगी IP पत्ता मिळतो (सहसा 100.64.0.0/10).
Starlink डीफॉल्टनुसार CGNAT वापरते, जे इंटरनेटवरून येणाऱ्या इनबाउंड कनेक्शनला प्रतिबंधित करते आणि क्लाउड व्यवस्थापनासाठी रिव्हर्स टनेल आर्किटेक्चरची आवश्यकता असते.
VLAN (Virtual Local Area Network)
एक लॉजिकल सबनेटवर्क जे वेगवेगळ्या फिजिकल LANs मधील डिव्हाइसेसचा समूह एकत्र करते.
सुरक्षा आणि अनुपालन सुनिश्चित करून, कर्मचारी आणि IoT नेटवर्कपासून अतिथींच्या WiFi ट्रॅफिकला वेगळे करण्यासाठी वापरले जाते.
Captive Portal
एक वेब पृष्ठ जे सार्वजनिक प्रवेश नेटवर्कच्या वापरकर्त्याला प्रवेश मिळण्यापूर्वी पाहणे आणि त्यावर संवाद साधणे बंधनकारक असते.
सेवा अटी लागू करण्यासाठी, मार्केटिंग डेटा गोळा करण्यासाठी आणि अतिथी WiFi नेटवर्कवरील वापरकर्त्यांचे प्रमाणीकरण करण्यासाठी वापरले जाते.
Walled Garden
एक मर्यादित वातावरण जे वापरकर्त्याचे वेब सामग्री आणि सेवांवरील प्रवेश नियंत्रित करते, जोपर्यंत त्यांचे पूर्ण प्रमाणीकरण होत नाही.
अतिथी डिव्हाइसेसना संपूर्ण इंटरनेट प्रवेश मिळण्यापूर्वी क्लाउड captive portal आणि प्रमाणीकरण सर्व्हरपर्यंत पोहोचण्याची अनुमती देण्यासाठी आवश्यक आहे.
RADIUS
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा कनेक्ट करणाऱ्या आणि वापरणाऱ्या वापरकर्त्यांसाठी केंद्रीकृत प्रमाणीकरण, अधिकृतता आणि लेखा व्यवस्थापन प्रदान करतो.
वापरकर्त्याची क्रेडेन्शियल्स तपासण्यासाठी क्लाउड captive portal शी संवाद साधण्यासाठी एंटरप्राइझ ॲक्सेस पॉइंट्सद्वारे वापरला जाणारा मूळ प्रोटोकॉल.
Traffic Shaping
जास्त वापर करणाऱ्या वापरकर्त्यांचा किंवा लॅटन्सी-संवेदनशील ॲप्लिकेशन्सचा प्रभाव कमी करण्यासाठी नेटवर्क ट्रॅफिकमध्ये फेरबदल करणे आणि त्याला प्राधान्य देणे.
व्हिडिओ स्ट्रीमिंग सारख्या उच्च-बँडविड्थ क्रियाकलापांपेक्षा वेब ब्राउझिंगला प्राधान्य देण्यासाठी Starlink नेटवर्कवर आवश्यक आहे.
First-Party Data
कंपनी थेट तिच्या ग्राहकांकडून गोळा करते आणि तिच्या मालकीची असते अशी माहिती.
captive portal लॉगिन प्रक्रियेद्वारे (उदा. ईमेल पत्ते) गोळा केलेला आणि थेट विपणन व लॉयल्टी मोहिमांसाठी वापरला जाणारा डेटा.
सोडवलेली उदाहरणे
220 Mbps वर Starlink Maritime चालवणाऱ्या 120-केबिनच्या क्रूझ जहाजाला जहाजाच्या कामकाजात अडथळा न आणता प्रवाशांना WiFi प्रदान करणे आवश्यक आहे. त्यांना कनेक्शनमधून कमाई करण्यासाठी आणि मार्केटिंग डेटा गोळा करण्यासाठी एका यंत्रणेची आवश्यकता आहे.
ऑपरेटर संपूर्ण जहाजात तीन कडक VLANs: क्रू, प्रवासी आणि जहाज प्रणालीसह Cisco Meraki ॲक्सेस पॉइंट्स तैनात करतो. Purple चे captive portal ईमेल किंवा PMS सह समाकलित केलेल्या केबिन नंबर शोध याद्वारे प्रवाशांचे प्रमाणीकरण हाताळते. प्रत्येक प्रवाशाला दररोज 2GB भत्ता मिळतो. प्रीमियम श्रेणीतील प्रवासी 10GB वाटप खरेदी करू शकतात. हे पोर्टल प्रवासांनंतरच्या मार्केटिंगसाठी फर्स्ट-पार्टी ईमेल डेटा गोळा करते.
फायबर पायाभूत सुविधा नसलेले एक दुर्गम हायलँड हॉटेल 150 Mbps वर Starlink Business चालवते. संध्याकाळच्या वेळी मंद गतीबद्दल पाहुणे वारंवार तक्रार करतात आणि नेटवर्क कोण वापरत आहे याबद्दल हॉटेलकडे कोणतीही स्पष्टता नसते.
हॉटेल मुख्य इमारत आणि बाहेरील इमारतींमध्ये HPE Aruba ॲक्सेस पॉइंट्स तैनात करते. ते Starlink डिशला Bypass Mode मध्ये कॉन्फिगर करतात आणि त्याला Aruba गेटवेशी जोडतात. पाहुणे Purple च्या पोर्टलवर ईमेलद्वारे प्रमाणीकरण करतात. हॉटेल प्रति-डिव्हाइस कठोर 5 Mbps बँडविड्थ मर्यादा लागू करते आणि पीक वापराच्या वेळांवर लक्ष ठेवण्यासाठी Purple चे विश्लेषक वापरते.
सराव प्रश्न
Q1. एका दुर्गम खाण छावणीने Starlink Business तैनात केले आहे. त्यांनी Starlink राउटरला Cisco Meraki MX फायरवॉल कनेक्ट केले आहे. अतिथी WiFi शी कनेक्ट करू शकतात, परंतु captive portal चे पृष्ठ टाईम आउट होते आणि लोड होण्यात अपयशी ठरते. याचे सर्वात संभाव्य कारण काय आहे?
टीप: डिफॉल्टनुसार Starlink हार्डवेअर राउटिंग कसे हाताळते आणि रहदारीचे प्रभावीपणे व्यवस्थापन करण्यासाठी Meraki फायरवॉलला कशाची आवश्यकता आहे याचा विचार करा.
नमुना उत्तर पहा
Starlink डिश Bypass Mode मध्ये ठेवलेली नाही. परिणामी, नेटवर्कला डबल NAT चा त्रास होत आहे (Starlink राउटर आणि Meraki फायरवॉल दोन्ही नेटवर्क ॲड्रेस ट्रान्सलेशन करण्याचा प्रयत्न करत आहेत). प्रशासकाने Bypass Mode सक्षम करण्यासाठी Starlink ॲप वापरणे आवश्यक आहे, ज्यामुळे Meraki फायरवॉलला थेट CGNAT IP प्राप्त होऊ शकेल आणि राउटिंग व captive portal इंटरसेप्शन व्यवस्थापित करता येईल.
Q2. तुम्ही Starlink वापरून हॉटेलसाठी captive portal तैनात करत आहात. तुम्ही Bypass Mode आणि VLAN विभागणी कॉन्फिगर केली आहे. चाचणी दरम्यान, तुमच्या लक्षात येते की Apple उपकरणे वापरकर्त्याला त्वरित लॉगिन करण्यास सूचित करतात, परंतु काही Android उपकरणे वापरकर्त्याने प्रमाणीकरण करण्यापूर्वी सुरक्षित वेबसाइट ब्राउझ करण्याचा प्रयत्न केल्यास प्रमाणपत्र त्रुटी दर्शवतात. तुम्ही याचे निवारण कसे कराल?
टीप: आधुनिक ब्राउझर सुरुवातीच्या कनेक्शन विनंत्या कशा हाताळतात आणि राउटरने त्यांना सुरळीतपणे अडवण्यासाठी काय केले पाहिजे याचा विचार करा.
नमुना उत्तर पहा
एंटरप्राइझ राउटर captive portal रिडायरेक्टसाठी HTTPS इंटरसेप्शन योग्यरित्या हाताळण्यासाठी कॉन्फिगर केलेले नाही. आधुनिक ब्राउझर डिफॉल्टनुसार HTTPS वापरतात. जेव्हा वापरकर्ता प्रमाणीकरण करण्यापूर्वी HTTPS साइटला भेट देण्याचा प्रयत्न करतो, तेव्हा राउटर रहदारी अडवतो आणि त्याचे स्वतःचे प्रमाणपत्र सादर करतो, जे ब्राउझर अवैध म्हणून नाकारतो. तुम्ही राउटरची captive portal सेटिंग्ज रिडायरेक्टसाठी वैध SSL प्रमाणपत्र वापरण्यासाठी कॉन्फिगर केली असल्याची खात्री करणे आवश्यक आहे, किंवा OS-स्तरीय नेटवर्क प्रोब्सवर (जसे की Apple चे CNA) अवलंबून रहावे जे पोर्टल स्वयंचलितपणे ट्रिगर करण्यासाठी HTTP एंडपॉइंट्स वापरतात.
Q3. एक सागरी ऑपरेटर तक्रार करतो की त्यांचे Starlink Maritime कनेक्शन (220 Mbps) दररोज संध्याकाळी निरुपयोगी होते. ते सध्या खुली, पासवर्ड-मुक्त अतिथी नेटवर्क प्रदान करत आहेत. याचे निवारण करण्यासाठी तुम्ही एंटरप्राइझ राउटर आणि captive portal वर कोणते तीन विशिष्ट कॉन्फिगरेशन लागू केले पाहिजेत?
टीप: वैयक्तिक वापरकर्ते किती डेटा वापरू शकतात यावर नियंत्रण ठेवण्यावर आणि महत्त्वपूर्ण रहदारीच्या प्रकारांना प्राधान्य देण्यावर लक्ष केंद्रित करा.
नमुना उत्तर पहा
- वैयक्तिक वापरकर्त्यांचा मागोवा घेण्यासाठी आणि त्यांचे व्यवस्थापन करण्यासाठी प्रमाणीकरण आवश्यक असलेले captive portal लागू करा. 2. एकाच वापरकर्त्याला संपूर्ण कनेक्शनवर मक्तेदारी मिळवण्यापासून रोखण्यासाठी प्रति-उपकरण बँडविड्थ मर्यादा (उदा. 5 Mbps डाउन / 2 Mbps अप) लागू करा. 3. व्हिडिओ स्ट्रीमिंग आणि P2P फाइल शेअरिंग सारख्या उच्च-बँडविड्थ ॲप्लिकेशन्सचा वेग कमी करताना किंवा ब्लॉक करताना वेब ब्राउझिंग आणि मेसेजिंग प्रोटोकॉल्सना प्राधान्य देण्यासाठी फायरवॉलवर ट्रॅफिक शेपिंग नियम लागू करा.
वारंवार विचारले जाणारे प्रश्न
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
या मालिकेमध्ये पुढे वाचा
Ubiquiti UniFi guest portal redirection होत नाही: कारणे आणि उपाय
ही मार्गदर्शिका guest state, redirect, pre-authorisation route आणि controller authorisation यांचा अनुक्रमे मागोवा घेऊन UniFi guest portal redirect बिघाड वेगळा करते. हे वेन्यू IT टीम्सना guest-network विरुद्ध Hotspot गोंधळ, बाह्य portal हँड-ऑफ, सद्य UniFi OS खाते आवश्यकता आणि DNS आयसोलेशन चाचणीचे निराकरण करण्यासाठी एक विश्वसनीय पद्धत प्रदान करते.
Cisco Meraki splash page काम करत नाही: एक ट्रबलशूटिंग फ्लोचार्ट
हा प्रॅक्टिकल मार्गदर्शक Cisco Meraki splash फ्लो नेमका कुठे अयशस्वी झाला आहे ते शोधून काढतो: client authorisation, HTTP redirect initiation, walled-garden reachability किंवा RADIUS sign-on. हा व्हेन्यू IT टीम्सना एक नियंत्रित पुरावा मार्ग प्रदान करतो, जेणेकरून ते थेट सुरू असलेल्या नेटवर्कवर मोठे बदल न करता Guest WiFi पूर्ववत करू शकतील.
Enterprise Guest WiFi सेटअप मार्गदर्शक: VLAN विभागणी, सुरक्षा आणि Captive Portals
हे तांत्रिक मार्गदर्शक IT टीम्सना VLAN विभागणी, फायरवॉल पॉलिसी आणि captive portal चा वापर करून Guest WiFi एक नियंत्रित इंटरनेट - ऍक्सेस सेवा म्हणून कसे सेट करावे हे दर्शवते. हे मार्गदर्शक कर्मचारी, पेमेंट आणि ऑपरेशनल सिस्टम्सच्या सुरक्षिततेची सीमा कमकुवत न करता Purple चे नोंदणी फॉर्म्स आणि ऑनबोर्डिंग नियंत्रणे पाहुण्यांना एक सुयोग्य अनुभव कसा देतात हे देखील स्पष्ट करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.