
Eduroam आणि 802.1X: उच्च शिक्षणासाठी सुरक्षित WiFi ऑथेंटिकेशन | Purple
उच्च शिक्षणामध्ये eduroam 802.1X WiFi ची रचना आणि सुरक्षितता सुधारा. EAP-TLS विरुद्ध PEAP ची तुलना करा, RADIUS फेडरेशन आणि RadSec कॉन्फिगर करा, आणि अतिथी नेटवर्क्स वेगळे करा.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi Security Guide →
Eduroam & Higher Education Campus WiFi Architecture Planner
Model your university’s eduroam 802.1X deployment: calculate RADIUS peak authentication throughput during lecture turnover, evaluate EAP-TLS vs PEAP credential risks, test RadSec NRO uplink posture, and architect compliant visitor onboarding.
- PEAP-MSCHAPv2 Credential Theft: a rogue AP "evil twin" can capture the MSCHAPv2 exchange and crack the password offline when students accept an unknown certificate because they onboarded without a CAT/geteduroam profile.
- Unencrypted WAN RADIUS (RFC 2865): RADIUS over plaintext UDP across the public internet exposes authentication packets to packet sniffing and BlastRADIUS (CVE-2024-3596) MD5 collision attacks. Upgrade to RadSec (TLS / port 2083).
- Protected Management Frames (PMF / 802.11w) Disabled: Deauthentication and disassociation frames remain unencrypted, allowing script kiddies to knock campus lecture halls offline with simple deauth flood tools.
| VLAN | Network Segment | Subnet | Security Enforcement |
|---|---|---|---|
| 10 | Faculty & Academic Staff | 10.10.0.0/20 | WPA3-Enterprise EAP-TLS + Dynamic RADIUS Role 10 |
| 20 | Enrolled Student BYOD (eduroam) | 10.20.0.0/18 | 802.1X eduroam with client certificate / EAP-TLS |
| 30 | Visiting eduroam Scholars (Federated) | 10.30.0.0/19 | Isolated Internet-only routing, RFC 1918 internal blocking |
| 40 | Campus Visitor & Event Guest | 172.24.0.0/19 | Purple Captive Portal + Layer 2 Client Isolation + DNS Filtering |
| 50 | Campus IoT & Facilities (BMS) | 10.50.0.0/22 | iPSK / MAB with zero internet routing |
कार्यकारी सारांश (Executive Summary)
उच्च शिक्षण संस्थांसाठी, आणि त्यांच्या कर्मचारी आणि विद्यार्थ्यांना सेवा देणाऱ्या ठिकाणांसाठी, सुरक्षित, अखंड वायरलेस कनेक्टिव्हिटी प्रदान करणे ही आता चैनीची गोष्ट राहिलेली नाही - ती एक व्यावहारिक गरज आहे. या कनेक्टिव्हिटीसाठीचे मानक eduroam आहे, जी IEEE 802.1X फ्रेमवर्कवर तयार केलेली जागतिक रोमिंग सेवा आहे.
हे मार्गदर्शक IT व्यवस्थापक, नेटवर्क आर्किटेक्ट्स आणि ठिकाण परिचालन संचालकांना 802.1X आणि eduroam समजून घेण्यासाठी, तैनात करण्यासाठी आणि ट्रबलशूट करण्यासाठी एक व्यापक, व्हेंडर-निरपेक्ष संदर्भ प्रदान करते. आम्ही एंटरप्राइझ-ग्रेड कॅम्पस WiFi प्रत्यक्षात कसे कार्य करते हे तपासण्यासाठी मूलभूत सैद्धांतिक मॉडेलच्या पलीकडे जातो, ज्यामध्ये प्रमाणपत्र व्यवस्थापन, RADIUS प्रॉक्सी आर्किटेक्चर आणि विस्तृत अतिथी नेटवर्क धोरणासह एकत्रीकरण समाविष्ट आहे.
तुम्ही जुने झालेले युनिव्हर्सिटी नेटवर्क अपग्रेड करत असाल किंवा शैक्षणिक अभ्यागतांना सपोर्ट करण्यासाठी कॉन्फरन्स सेंटर कॉन्फिगर करत असाल, 802.1X ची अचूक अंमलबजावणी केल्याने सुरक्षा जोखीम - विशेषतः क्रेडेंशियल चोरी - लक्षणीयरीत्या कमी होते आणि सपोर्टचा खर्च देखील मोठ्या प्रमाणात वाचतो. पारंपारिक उच्च शिक्षणाबाहेरील ठिकाणांसाठी, OpenRoaming सारख्या व्यावसायिक रोमिंग फेडरेशनचे मूल्यांकन करण्यासाठी हे मानक समजून घेणे आवश्यक आहे, जे समान मूलभूत आर्किटेक्चर सामायिक करतात.
तांत्रिक सखोल विश्लेषण: 802.1X आणि eduroam आर्किटेक्चर
मुख्यतः, eduroam हे IEEE 802.1X चे इम्प्लीमेंटेशन आहे, जे पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलचे मानक आहे. 802.1X मूळतः वायर्ड नेटवर्कसाठी डिझाइन केले गेले होते, परंतु ते WPA2-Enterprise आणि WPA3-Enterprise सुरक्षेचा पाया तयार करते.
802.1X ट्रँगल मॉडेल
802.1X फ्रेमवर्क प्रवेश अधिकृत करण्यासाठी तीन स्वतंत्र घटकांच्या परस्परसंवादावर अवलंबून असते:
- Supplicant: नेटवर्क ॲक्सेसची विनंती करणारे क्लायंट डिव्हाइस (उदा. विद्यार्थ्याचा लॅपटॉप किंवा स्मार्टफोन).
- Authenticator: नेटवर्क ॲक्सेस डिव्हाइस (उदा. वायरलेस ॲक्सेस पॉइंट किंवा मॅनेज्ड स्विच). हे गेटकीपर म्हणून काम करते, डिव्हाइस अधिकृत होईपर्यंत ऑथेंटिकेशन संदेशांशिवाय इतर सर्व ट्रॅफिक ब्लॉक करते.
- Authentication Server: क्रेडेंशियल्स सत्यापित करणारी बॅक-एंड सिस्टम, जी प्रामुख्याने RADIUS (Remote Authentication Dial-In User Service) सर्व्हर असते.
जेव्हा एखादे डिव्हाइस कनेक्ट होते, तेव्हा authenticator एक नियंत्रित पोर्ट स्थापित करतो. तो supplicant आणि authentication server दरम्यान Extensible Authentication Protocol (EAP) संदेश रिले करतो. क्रेडेंशियल्स वैध असल्यास, सर्व्हर RADIUS Access-Accept संदेश पाठवतो आणि authenticator सामान्य IP ट्रॅफिकला परवानगी देण्यासाठी पोर्ट उघडतो.

eduroam ची RADIUS प्रॉक्सी हायराॅर्की
eduroam चे वैशिष्ट्य म्हणजे त्याचे फेडरेटेड आर्किटेक्चर आहे. हे वापरकर्त्यांना त्यांच्या मूळ संस्थेच्या क्रेडेंशियल्सचा वापर करून कोणत्याही सहभागी संस्थेमध्ये ऑथेंटिकेट करण्याची परवानगी देते, ज्यासाठी होस्ट संस्थेकडे त्या क्रेडेंशियल्सची कॉपी असण्याची गरज नसते.
हे RADIUS प्रॉक्सीच्या श्रेणीबद्ध साखळीद्वारे साध्य केले जाते. जेव्हा username@university.ac.uk मधील वापरकर्ता होस्ट ठिकाणी eduroam SSID शी कनेक्ट होतो:
- वापरकर्त्याचे डिव्हाइस
username@university.ac.ukया स्वरूपात ऑथेंटिकेशन विनंती पाठवते. - होस्ट ठिकाणचा RADIUS सर्व्हर रीयल्म (
@चिन्हा नंतरचा भाग) तपासतो. डोमेन बाह्य असल्याचे ओळखून, तो राष्ट्रीय उच्च-स्तरीय RADIUS सर्व्हरकडे (National Research and Education Network किंवा NREN द्वारे ऑपरेट केलेले) ही विनंती प्रॉक्सी करतो. - राष्ट्रीय सर्व्हर ही विनंती मूळ संस्थेच्या RADIUS सर्व्हरकडे (
university.ac.uk) पाठवतो. - मूळ संस्था क्रेडेंशियल्स सत्यापित करते आणि साखळीद्वारे
Access-AcceptकिंवाAccess-Rejectसंदेश परत पाठवते.
ही संपूर्ण प्रक्रिया सामान्यतः दोन सेकंदांपेक्षा कमी वेळेत पूर्ण होते. महत्त्वाचे म्हणजे, वापरकर्त्याचा पासवर्ड कधीही होस्ट संस्थेला किंवा मध्यवर्ती प्रॉक्सी सर्व्हरला उघड केला जात नाही; हे थेट supplicant आणि मूळ RADIUS सर्व्हर दरम्यान स्थापित केलेल्या एन्क्रिप्टेड EAP टनेलमध्ये सुरक्षित असते.
EAP पद्धती: सुरक्षा आणि डिप्लॉयबिलिटी दरम्यानचे तडजोड
EAP पद्धतीची निवड हे ठरवते की एनक्रिप्टेड टनेल कसा तयार होतो आणि क्रेडेंशियलची देवाणघेवाण कशी होते. सुरक्षा सुनिश्चित करण्यासाठी eduroam पॉलिसी सेवा व्याख्या केवळ परवानगी असलेल्या पद्धती मर्यादित करते.
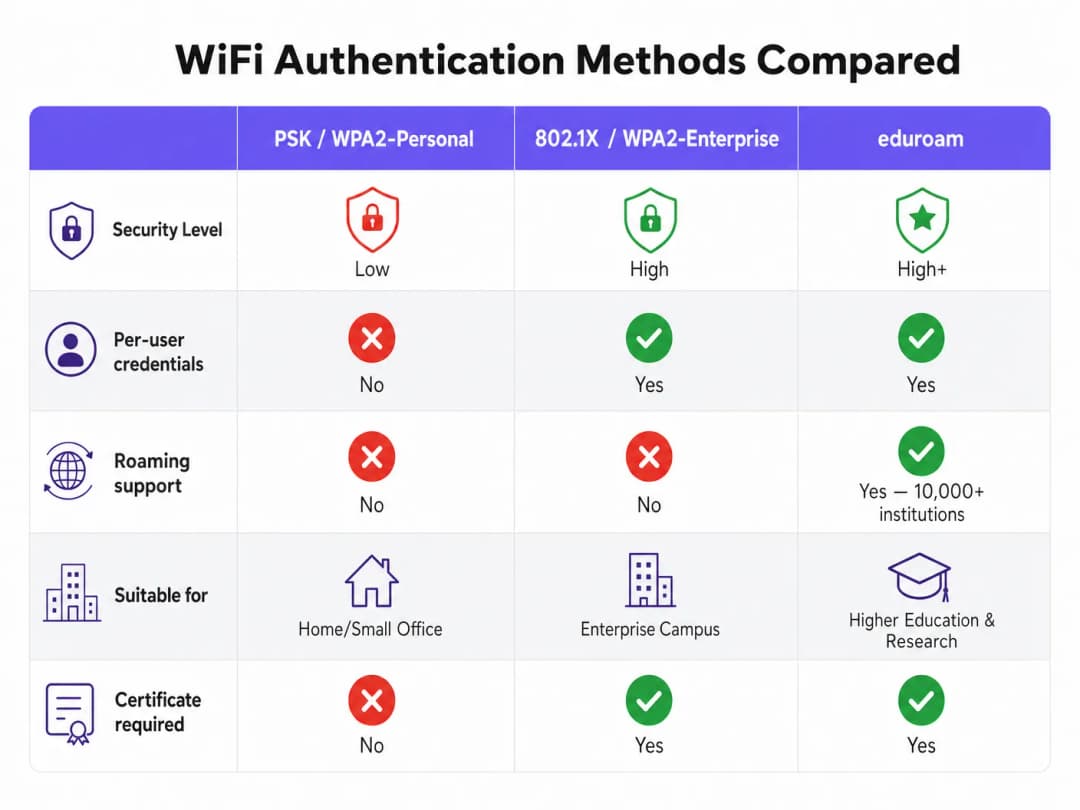
- PEAP (Protected EAP): सर्वात सामान्य उपयोजन पद्धत. TLS टनेल स्थापित करण्यासाठी हे RADIUS सर्व्हरवर सर्व्हर-साइड प्रमाणपत्र वापरते. त्यानंतर क्लायंट त्या टनेलच्या आत ऑथेंटिकेट करतो, सामान्यतः MSCHAPv2 (वापरकर्तानाव आणि पासवर्ड) वापरून. हे उपयोजित करणे तुलनेने सोपे आहे, परंतु जर क्लायंटला सर्व्हर प्रमाणपत्र काटेकोरपणे प्रमाणित करण्यासाठी कॉन्फिगर केले नसेल, तर ते बनावट ॲक्सेस पॉइंट हल्ल्यांसाठी संवेदनशील असते.
- EAP-TLS: सुरक्षेसाठी सुवर्ण मानक. यासाठी परस्पर ऑथेंटिकेशन आवश्यक आहे, ज्याचा अर्थ असा की RADIUS सर्व्हर आणि क्लायंट डिव्हाइस दोन्हीकडे वैध प्रमाणपत्रे असणे आवश्यक आहे. क्रेडेंशियल फिशिंगपासून सुरक्षित असले तरी, क्लायंट प्रमाणपत्रे जारी करण्यासाठी आणि व्यवस्थापित करण्यासाठी मजबूत पब्लिक की इन्फ्रास्ट्रक्चर (PKI) आवश्यक आहे, ज्यामुळे मोठ्या प्रमाणावर उपयोजन अधिक क्लिष्ट बनते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
802.1X आणि eduroam उपयोजित करण्यासाठी नेटवर्क इन्फ्रास्ट्रक्चर, ओळख व्यवस्थापन आणि क्लायंट कॉन्फिगरेशन दरम्यान काळजीपूर्वक समन्वयाची आवश्यकता आहे.
1. इन्फ्रास्ट्रक्चरची तयारी
तुमचे वायरलेस ॲक्सेस पॉइंट्स आणि कंट्रोलर WPA2-Enterprise/WPA3-Enterprise आणि 802.1X ला सपोर्ट करत असल्याची खात्री करा. कोणतेही आधुनिक एंटरप्राइझ-ग्रेड हार्डवेअर (Cisco, Aruba, Juniper आणि इतर) ही आवश्यकता पूर्ण करेल. अपेक्षित ऑथेंटिकेशन लोड हाताळण्यास आणि विनंत्या प्रॉक्सी करण्यास सक्षम असलेले मजबूत RADIUS इन्फ्रास्ट्रक्चर (जसे की FreeRADIUS, Cisco ISE किंवा Aruba ClearPass) देखील तुम्ही उपयोजित केले पाहिजे.
2. प्रमाणपत्र व्यवस्थापन
PEAP उपयोजनांसाठी, तुमच्या RADIUS सर्व्हरला तुमच्या क्लायंटद्वारे विश्वासू असलेल्या प्रमाणपत्र प्राधिकरणाने (CA) जारी केलेले TLS प्रमाणपत्र आवश्यक आहे. प्रोडक्शन eduroam उपयोजनामध्ये कधीही स्वतः स्वाक्षरी केलेले प्रमाणपत्र वापरू नका. ऑथेंटिकेशनमधील व्यत्यय टाळण्यासाठी प्रमाणपत्रांचे नियमितपणे नूतनीकरण केले पाहिजे.
3. क्लायंट कॉन्फिगरेशन (CAT टूल)
eduroam उपयोजनांमधील बिघाड होण्याचे सर्वात सामान्य कारण म्हणजे क्लायंटचे चुकीचे कॉन्फिगरेशन. जेव्हा वापरकर्ते मॅन्युअली कनेक्ट करतात, तेव्हा ते अनेकदा प्रमाणपत्र प्रमाणीकरण कॉन्फिगर करण्यात अयशस्वी ठरतात, ज्यामुळे ते क्रेडेंशियल-हार्वेस्टिंग हल्ल्यांना बळी पडतात.
हा धोका कमी करण्यासाठी, संस्थांनी पूर्व-कॉन्फिगर केलेले प्रोफाइल्स वितरित करण्यासाठी eduroam Configuration Assistant Tool (CAT) किंवा MDM सोल्यूशन वापरणे आवश्यक आहे. हे प्रोफाइल्स योग्य EAP पद्धत स्वयंचलितपणे कॉन्फिगर करतात, अपेक्षित RADIUS सर्व्हर प्रमाणपत्र पिन करतात आणि योग्य इनर ऑथेंटिकेशन प्रोटोकॉल सेट करतात.
4. VLAN असाइनमेंट आणि वर्गीकरण
एक प्रगत उपयोजन वापरकर्त्याच्या ओळखीवर आधारित डायनॅमिकपणे VLAN नियुक्त करण्यासाठी RADIUS ॲट्रिब्युट्स वापरते.
- अंतर्गत वापरकर्ते: कॅम्पस रिसोर्सेसमध्ये योग्य प्रवेशासह अंतर्गत VLANs नियुक्त केले जातात.
- भेट देणारे वापरकर्ते: केवळ इंटरनेट प्रवेश देणाऱ्या मर्यादित अतिथी VLAN ला नियुक्त केले जातात.
भेट देणारे डिव्हाइसेस संवेदनशील अंतर्गत नेटवर्कपर्यंत पोहोचू शकत नाहीत याची खात्री करण्यासाठी हे वर्गीकरण सुरक्षा आणि अनुपालनासाठी अत्यंत आवश्यक आहे.
सर्वोत्तम पद्धती आणि वेंडर-न्यूट्रल शिफारसी
- WPA3 ला प्राधान्य द्या: नवीन उपयोजनांसाठी, अनिवार्य 192-बिट एन्क्रिप्शन आणि ऑफलाइन डिक्शनरी हल्ल्यांविरुद्ध अधिक चांगल्या सुरक्षिततेसाठी WPA3-Enterprise सक्षम करा.
- प्रमाणपत्र प्रमाणीकरण सक्तीचे करा: क्रेडेंशियल प्रसारित करण्यापूर्वी सप्लीकंट RADIUS सर्व्हर प्रमाणपत्राचे काटेकोरपणे प्रमाणीकरण करेल याची खात्री करण्यासाठी कॉन्फिगरेशन प्रोफाइल (CAT किंवा MDM द्वारे) वापरणे आवश्यक करा.
- RadSec वापरा: राष्ट्रीय फेडरेशनमध्ये RADIUS प्रॉक्सी कनेक्शन्स कॉन्फिगर करताना, साध्या UDP ऐवजी RadSec (TLS वरील RADIUS) वापरा. हे प्रॉक्सी ट्रॅफिक एन्क्रिप्ट करते आणि वाईड-एरिया लिंक्सवर विश्वासार्हता सुधारते.
- गेस्ट सोल्यूशनसह समाकलित करा: eduroam केवळ शैक्षणिक क्रेडेंशियल असलेल्या वापरकर्त्यांना सेवा देते. कंत्राटदार, सामान्य जनता आणि कार्यक्रमातील उपस्थितांसाठी तुम्ही एक स्वतंत्र, सुरक्षित Guest WiFi सोल्यूशन राखले पाहिजे.
- संबंधित पायाभूत सुविधांचे पुनरावलोकन करा: तुमचे मुख्य नेटवर्क सुरक्षित असल्याची खात्री करा. अधिक तपशीलांसाठी आमचे मार्गदर्शक Securing your network with robust DNS and security वाचा. विद्यापीठाच्या कार्यक्रमांसाठी तात्पुरती पायाभूत सुविधा तैनात करत असल्यास, Event WiFi: Planning and Deploying Temporary Wireless Networks किंवा पोर्तुगीज भाषेतील आवृत्ती Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias पहा.
ट्रबलशूटिंग आणि जोखीम कमी करणे
जेव्हा प्रमाणीकरण अपयशी ठरते, तेव्हा पद्धतशीर ट्रबलशूटिंग आवश्यक आहे.
- अपयशी डोमेन विलग करा: बिघाड स्थानिक आहे (तुमच्या स्वतःच्या नेटवर्कवरील वापरकर्त्यांवर परिणाम करणारा), रिमोट आहे (तुमच्या इतर ठिकाणच्या वापरकर्त्यांवर परिणाम करणारा), की इनबाउंड आहे (तुमच्या नेटवर्कवरील अभ्यागतांवर परिणाम करणारा) हे निश्चित करा.
- RADIUS लॉग तपासा: RADIUS सर्व्हर लॉग हे सत्य शोधण्याचे मुख्य स्त्रोत आहेत.
Access-Rejectसंदेश (चुकीचे क्रेडेंशियल किंवा पॉलिसीचे उल्लंघन दर्शवणारे) किंवा टाइमआउट्स (प्रॉक्सी कनेक्टिव्हिटी समस्या दर्शवणारे) शोधा. - प्रमाणपत्राची वैधता सत्यापित करा: RADIUS सर्व्हर प्रमाणपत्र कालबाह्य झाले नसल्याची आणि क्लायंटला संपूर्ण प्रमाणपत्र साखळी सादर केली जात असल्याची खात्री करा.
- अपस्ट्रीम लेटन्सीचे निरीक्षण करा: राष्ट्रीय RADIUS प्रॉक्सीमध्ये जास्त लेटन्सी असल्यास क्लायंट टाइमआउट होऊ शकतो, परिणामी क्रेडेंशियल योग्य असतानाही कनेक्शन अपयशी ठरू शकते.
ROI आणि व्यावसायिक प्रभाव
उच्च शिक्षण संस्थांसाठी, योग्यरित्या तैनात केलेल्या eduroam अंमलबजावणीचा परतावा सपोर्ट तिकिटांमध्ये मोठ्या प्रमाणात झालेल्या घसरणीत दिसून येतो. Captive Portal आणि मॅन्युअल पासवर्ड एन्ट्री काढून टाकल्याने, आयटी हेल्पडेस्कला कनेक्टिव्हिटी-संबंधित कॉलमध्ये लक्षणीय घट दिसते. (या क्षेत्रासाठी Purple ची बांधिलकी स्पष्ट आहे; Purple appoints Tim Peers as VP of Education, underlining its higher education ambitions पहा).
व्यावसायिक ठिकाणांसाठी - जसे की हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर, किंवा ट्रान्सपोर्ट - eduroam व्हिजिटर ॲक्सेस (eVA) किंवा OpenRoaming सारख्या तत्सम फेडरेशनला सपोर्ट करणे उच्च-मूल्य असलेल्या लोकसंख्येसाठी एक घर्षणविरहित अनुभव प्रदान करते. हे सुनिश्चित करते की शैक्षणिक अभ्यागत स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होतील, ज्यामुळे समाधान सुधारते आणि ठिकाणाला कठोर नेटवर्क वर्गीकरण राखण्याची परवानगी मिळते. या मागणीला सपोर्ट करण्यासाठी तुमच्या ठिकाणाला समर्पित बँडविड्थची आवश्यकता असल्यास, भाड्याने घेतलेली लाईन काय आहे? व्यवसायासाठी तयार केलेले इंटरनेट वाचण्याचा विचार करा.
नेटवर्क अपग्रेडचे नियोजन करताना, 802.1X क्षमता समाकलित केल्याने तुमची पायाभूत सुविधा आधुनिक ओळख-आधारित नेटवर्किंगसाठी तयार आहे याची खात्री होते, ज्यामुळे प्रगत WiFi Analytics आणि स्थान-आधारित सेवांसाठी पाया रचला जातो.
महत्वाच्या व्याख्या
802.1X
पोर्ट-आधारित नेटवर्क ऍक्सेस कंट्रोल (PNAC) साठी एक IEEE मानक. हे LAN किंवा WLAN ला जोडू इच्छिणाऱ्या डिव्हाइसेसना एक ऑथेंटिकेशन यंत्रणा प्रदान करते.
एंटरप्राइझ-ग्रेड WiFi सुरक्षेसाठी पायाभूत प्रोटोकॉल, जो सामायिक पासवर्ड (PSKs) च्या जागी वैयक्तिकृत ऑथेंटिकेशन लागू करतो.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा कनेक्ट आणि वापरणाऱ्या युझर्ससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
802.1X उपयोजनामधील बॅकएंड सर्व्हर जो युझरच्या क्रेडेंशियल्सची डायरेक्टरी (उदा. Active Directory) शी प्रत्यक्षात पडताळणी करतो.
EAP (Extensible Authentication Protocol)
वायरलेस नेटवर्क आणि पॉइंट-टू-पॉइंट कनेक्शन्समध्ये वारंवार वापरली जाणारी ऑथेंटिकेशन फ्रेमवर्क. हे विविध ऑथेंटिकेशन यंत्रणांचे वहन आणि वापर सुलभ करते.
802.1X हँडशेक दरम्यान क्लायंट डिव्हाइस आणि RADIUS सर्व्हर दरम्यान वापरली जाणारी भाषा.
Supplicant
802.1X चा वापर करून नेटवर्कवर ऑथेंटिकेट करण्याचा प्रयत्न करणारे क्लायंट डिव्हाइस (उदा., लॅपटॉप, स्मार्टफोन) किंवा त्या डिव्हाइसवरील सॉफ्टवेअर.
ऍक्सेसची विनंती करणारी संस्था. याचे कॉन्फिगरेशन (विशेषतः सर्टिफिकेट व्हॅलिडेशनच्या संदर्भात) सुरक्षेसाठी अत्यंत महत्त्वपूर्ण आहे.
Authenticator
Supplicant आणि ऑथेंटिकेशन सर्व्हर दरम्यान मेसेजेस पाठवून 802.1X ऑथेंटिकेशन प्रक्रिया सुलभ करणारे नेटवर्क डिव्हाइस (उदा., वायरलेस ऍक्सेस पॉइंट, इथरनेट स्विच).
जोपर्यंत RADIUS सर्व्हरकडून परवानगी मिळत नाही, तोपर्यंत नेटवर्क ट्रॅफिक रोखून ठेवणारा गेटकीपर.
PEAP (Protected Extensible Authentication Protocol)
एक EAP पद्धत जी सर्व्हर-साइड सर्टिफिकेट वापरून तयार केलेल्या TLS टनेलमध्ये EAP ट्रान्झॅक्शन सुरक्षित करते, ज्यामुळे आतील ऑथेंटिकेशन (सहसा पासवर्ड) सुरक्षित राहते.
eduroam साठी सर्वात सामान्य ऑथेंटिकेशन पद्धत, जी सुरक्षेसह सुलभ उपयोजनाचा समतोल राखते.
RadSec
पारंपारिक UDP ऐवजी TCP आणि TLS वरून RADIUS डेटा ट्रान्समिट करण्याचा एक प्रोटोकॉल.
संस्था आणि राष्ट्रीय eduroam फेडरेशनमधील प्रॉक्सी कनेक्शन्स सुरक्षित ठेवण्यासाठी आणि ऑथेंटिकेशन ट्रॅफिकमधील अडथळे रोखण्यासाठी शिफारस केलेले.
Realm
युझरच्या ओळखीचा '@' चिन्हाच्या नंतरचा भाग (उदा. 'user@university.ac.uk' मधील 'university.ac.uk').
eduroam सारख्या फेडरेटेड वातावरणात ऑथेंटिकेशन विनंती कुठे मार्गस्थ करायची हे निर्धारित करण्यासाठी RADIUS प्रॉक्सी सर्व्हरद्वारे वापरले जाते.
सोडवलेली उदाहरणे
एका मोठ्या विद्यापीठाला लागून असलेल्या 400 खोल्यांच्या कॉन्फरन्स हॉटेलमध्ये अनेकदा शैक्षणिक परिसंवाद आयोजित केले जातात. आयटी संचालकांना भेट देणाऱ्या अभ्यासकांना हॉटेलचे मानक Captive Portal न वापरता आपोआप कनेक्ट होण्याची परवानगी द्यायची आहे, परंतु हे अभ्यागत हॉटेलच्या कॉर्पोरेट नेटवर्क किंवा मानक अतिथी नेटवर्क VLAN ला ॲक्सेस करू शकणार नाहीत याची खात्री करणे आवश्यक आहे.
हॉटेलने eduroam Visitor Access (eVA) लागू केले पाहिजे किंवा OpenRoaming सारख्या व्यावसायिक फेडरेशनमध्ये सामील झाले पाहिजे.
- हॉटेल त्यांच्या एंटरप्राइझ ॲक्सेस पॉईंट्सवर एक नवीन SSID ('eduroam' किंवा 'OpenRoaming') कॉन्फिगर करते.
- APs WPA2-Enterprise/802.1X वापरण्यासाठी कॉन्फिगर केले आहेत.
- हॉटेल स्थानिक RADIUS सर्व्हर तैनात करते जो राष्ट्रीय फेडरेशन (eduroam साठी) किंवा OpenRoaming हब कडे बाह्य क्षेत्रांसाठी ऑथेंटिकेशन विनंत्या प्रॉक्सी करण्यासाठी कॉन्फिगर केलेला असतो.
- सर्वात महत्त्वाचे म्हणजे, स्थानिक RADIUS सर्व्हर सर्व प्रॉक्सी ऑथेंटिकेशन्ससाठी
Access-Acceptसंदेशात विशिष्ट VLAN ID ॲट्रिब्यूट परत करण्यासाठी कॉन्फिगर केला जातो. - ॲक्सेस पॉईंट्स या ऑथेंटिकेट झालेल्या युजर्सना एका वेगळ्या, केवळ-इंटरनेट VLAN वर ठेवतात, जे हॉटेलच्या कॉर्पोरेट आणि मानक अतिथी ट्रॅफिकपासून पूर्णपणे वेगळे असते.
विद्यापीठाच्या आयटी टीमला विद्यार्थ्यांच्या कॉम्प्रोमाइज्ड अकाऊंट्समध्ये वाढ झाल्याचे दिसून आले आहे. चौकशीअंती असे समोर आले आहे की विद्यार्थी स्थानिक कॉफी शॉपमध्ये 'eduroam' SSID ब्रॉडकास्ट करणाऱ्या एका फसव्या ॲक्सेस पॉईंटशी कनेक्ट होत आहेत. हा फसव्या AP credentials गोळा करण्यासाठी PEAP द्वारे सेल्फ-साइन केलेले सर्टिफिकेट वापरत आहे.
आयटी टीमने तात्काळ सर्व क्लायंट डिव्हाइसेसवर कठोर सर्टिफिकेट व्हॅलिडेशन सक्तीचे केले पाहिजे.
- त्यांनी विद्यार्थ्यांना मॅन्युअली SSID ला कनेक्ट करण्याचा आणि 'सर्टिफिकेट चेतावणी स्वीकारण्याचा' सल्ला देणे बंद केले पाहिजे.
- ते BYOD डिव्हाइसेससाठी eduroam Configuration Assistant Tool (CAT) तैनात करतात आणि व्यवस्थापित डिव्हाइसेससाठी MDM प्रोफाइल्स अपडेट करतात.
- हे प्रोफाइल्स सप्लिकंटला केवळ त्या विशिष्ट सर्टिफिकेट ऑथॉरिटी (CA) वर विश्वास ठेवण्यासाठी कॉन्फिगर करतात ज्याने विद्यापीठाचे RADIUS सर्व्हर सर्टिफिकेट जारी केले आहे आणि सर्व्हरचे Common Name (CN) पडताळण्यासाठी कॉन्फिगर करतात.
- एकदा कॉन्फिगर केल्यावर, जर विद्यार्थ्याच्या डिव्हाइसला फसव्या AP चा सामना करावा लागला, तर EAP टनेलची स्थापना अयशस्वी होईल कारण फसवे सर्टिफिकेट पिन केलेल्या CA/CN शी जुळत नाही, ज्यामुळे credentials ट्रान्समिट होण्यापासून रोखले जातात.
एका रिटेल चेनला त्यांच्या अस्तित्वात असलेल्या अतिथी WiFi इन्फ्रास्ट्रक्चरचा वापर करून 50 ठिकाणी OpenRoaming ऑफर करायचे आहे, जे सध्या Captive Portal सह ओपन SSID वर अवलंबून आहे.
रिटेल चेनने 802.1X आणि RADIUS प्रॉक्सीइंगला सपोर्ट करण्यासाठी त्यांचे नेटवर्क अपग्रेड करणे आवश्यक आहे.
- नेटवर्क टीम OpenRoaming कन्सोर्टियम OI (ऑर्गनायझेशन आयडेंटिफायर) ब्रॉडकास्ट करणारा नवीन SSID सक्षम करते.
- ते 802.1X द्वारे ऑथेंटिकेट करण्यासाठी ॲक्सेस पॉईंट्स कॉन्फिगर करतात.
- ते त्यांच्या सेंट्रल RADIUS सर्व्हरला OpenRoaming फेडरेशन हबकडे विनंत्या प्रॉक्सी करण्यासाठी कॉन्फिगर करतात.
- ते खात्री करतात की त्यांचे इंटरनेट बॅकहॉल स्वयंचलित कनेक्शनमधील अपेक्षित वाढीस सपोर्ट करू शकेल, आवश्यक असल्यास समर्पित लीज्ड लाइन्सवर अपग्रेड करेल.
सराव प्रश्न
Q1. तुमची युनिव्हर्सिटी एक नवीन वायरलेस नेटवर्क तैनात करत आहे. CISO चा असा आदेश आहे की रोग (rogue) ऍक्सेस पॉइंट्सद्वारे क्रेडेंशियल फिशिंग होणे गणितीयदृष्ट्या अशक्य असावे. तुम्ही कोणती EAP पद्धत निवडली पाहिजे?
टीप: कोणती पद्धत पासवर्डवर अवलंबून आहे आणि कोणती पूर्णपणे क्रिप्टोग्राफिक की वर अवलंबून आहे याचा विचार करा.
नमुना उत्तर पहा
तुम्ही EAP-TLS निवडले पाहिजे. TLS टनेलमध्ये पासवर्डवर अवलंबून असणाऱ्या PEAP च्या उलट, EAP-TLS ला परस्पर सर्टिफिकेट ऑथेंटिकेशनची आवश्यकता असते. क्लायंट डिव्हाइस पासवर्ड ऐवजी क्रिप्टोग्राफिक सर्टिफिकेट वापरून ऑथेंटिकेट करत असल्याने, रोग ऍक्सेस पॉइंटला फिश करण्यासाठी कोणतेही क्रेडेंशियल्स उपलब्ध नसतात.
Q2. दुसऱ्या युनिव्हर्सिटीमधील एक भेट देणारे संशोधक तक्रार करत आहेत की ते तुमच्या eduroam नेटवर्कशी कनेक्ट करू शकत नाहीत. तुमचे स्थानिक युझर्स व्यवस्थित कनेक्ट होत आहेत. तुम्ही तुमचे स्थानिक RADIUS सर्व्हर लॉग तपासता आणि विनंती येत असल्याचे दिसते, परंतु Access-Accept मिळण्यापूर्वीच टाइम-आउट होतो. याचे सर्वात संभाव्य कारण काय आहे?
टीप: स्थानिक युझर विरुद्ध भेट देणाऱ्या युझरसाठी ऑथेंटिकेशन विनंतीच्या प्रवासाच्या मार्गाचा विचार करा.
नमुना उत्तर पहा
याचे सर्वात संभाव्य कारण म्हणजे तुमचा स्थानिक RADIUS सर्व्हर आणि राष्ट्रीय NREN RADIUS प्रॉक्सी दरम्यान कनेक्टिव्हिटी किंवा लेटन्सीची समस्या आहे. स्थानिक युझर्स थेट तुमच्या सर्व्हरवर ऑथेंटिकेट होत असल्याने, त्यांच्यावर परिणाम होत नाही. भेट देणाऱ्या युझरची विनंती अपस्ट्रीम प्रॉक्सी केली पाहिजे आणि टाइम-आउट दर्शवतो की मूळ संस्थेकडून वेळेत प्रतिसाद मिळत नाही आहे.
Q3. तुम्ही एका मोठ्या युनिव्हर्सिटीच्या जवळ असलेल्या रिटेल चेनसाठी नेटवर्क आर्किटेक्ट आहात. तुम्हाला eduroam Visitor Access (eVA) वापरणाऱ्या विद्यार्थ्यांना अखंड WiFi ऑफर करायचे आहे, परंतु तुम्हाला तुमच्या पॉइंट-ऑफ-सेल टर्मिनल्ससाठी PCI-DSS चे पालन करणे बंधनकारक आहे. तुम्ही eVA सुरक्षितपणे कसे समाकलित कराल?
टीप: 802.1X ऑथेंटिकेशननंतर नेटवर्क ऍक्सेस पॉइंटला ट्रॅफिक वेगळे करण्याची परवानगी कशी देते?
नमुना उत्तर पहा
तुम्ही तुमच्या RADIUS सर्व्हरला सर्व यशस्वी eVA ऑथेंटिकेशन्स एका समर्पित, फक्त-इंटरनेट वापरणाऱ्या अतिथी VLAN वर नियुक्त करण्यासाठी कॉन्फिगर करून eVA समाकलित करता. RADIUS सर्व्हरकडून येणाऱ्या Access-Accept संदेशामध्ये विशिष्ट VLAN ID समाविष्ट असणे आवश्यक आहे. हे विद्यार्थ्यांच्या साधनांना पॉइंट-ऑफ-सेल टर्मिनल्सद्वारे वापरल्या जाणार्या PCI-compliant VLAN पासून पूर्णपणे विभाजित ठेवण्याची खात्री करते, ज्यामुळे अनुपालन आवश्यकतांची पूर्तता होते.
वारंवार विचारले जाणारे प्रश्न
What is eduroam and how does 802.1X authentication work on campus networks?
eduroam (education roaming) is a global federated WiFi roaming service for higher education and research institutions. When a user connects to the eduroam SSID, their device authenticates using IEEE 802.1X. If the user is on their home campus, the local RADIUS server verifies their credentials. If visiting another institution, the local authenticator forwards the request via National Roaming Operator (NRO) RADIUS proxies to the visitor home identity provider using hierarchical routing.
Why should higher education institutions migrate from PEAP-MSCHAPv2 to EAP-TLS for eduroam?
PEAP-MSCHAPv2 relies on username and password authentication inside a TLS tunnel, which exposes university credentials to offline dictionary attacks and rogue access point evil twin harvesting when users accept untrusted server certificates. EAP-TLS uses X.509 client certificates managed by PKI and MDM (such as Microsoft Intune), eliminating passwords entirely and providing cryptographic immunity against over-the-air credential theft.
What is RadSec and why is it recommended for eduroam RADIUS federation?
RadSec (RFC 6614) encapsulates RADIUS datagrams inside a secure TLS connection over TCP port 2083. Traditional RADIUS operates over UDP (ports 1812/1813) with MD5 packet hashing, which is vulnerable to packet loss, WAN routing jitter, and BlastRADIUS collision attacks. RadSec provides end-to-end transport layer encryption and mutual authentication between institutional RADIUS servers and national federation proxies.
How should universities handle non-eduroam visitors, parents, and conference attendees?
eduroam only authenticates users belonging to participating academic institutions. For non-eduroam campus visitors (conference attendees, visiting families, contractors, athletics spectators), universities deploy a separate, isolated guest SSID powered by an enterprise captive portal like Purple. This provides self-service SMS or sponsored authentication, accepts terms of use, enforces Layer 2 client isolation, and routes traffic through an isolated DMZ without accessing university intranet resources.
How do dynamic VLANs work with 802.1X in a university campus environment?
When a student or faculty member completes 802.1X authentication, the RADIUS server returns RFC 2868 attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, and Tunnel-Private-Group-ID) to the wireless LAN controller. The network dynamically steers enrolled students to a high-capacity BYOD subnet, faculty to an administrative subnet with intranet access, and visiting eduroam users to an isolated internet-only VLAN.
या मालिकेमध्ये पुढे वाचा
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.