
Eduroam 與 802.1X:高等教育的安全 WiFi 驗證 | Purple
規劃高等教育中的 eduroam 802.1X WiFi 網絡並保障其安全。比較 EAP-TLS 與 PEAP,設定 RADIUS 聯盟與 RadSec,並隔離訪客網路。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:企業級 WiFi 安全指南 →
Eduroam & Higher Education Campus WiFi Architecture Planner
Model your university’s eduroam 802.1X deployment: calculate RADIUS peak authentication throughput during lecture turnover, evaluate EAP-TLS vs PEAP credential risks, test RadSec NRO uplink posture, and architect compliant visitor onboarding.
- PEAP-MSCHAPv2 Credential Theft: a rogue AP "evil twin" can capture the MSCHAPv2 exchange and crack the password offline when students accept an unknown certificate because they onboarded without a CAT/geteduroam profile.
- Unencrypted WAN RADIUS (RFC 2865): RADIUS over plaintext UDP across the public internet exposes authentication packets to packet sniffing and BlastRADIUS (CVE-2024-3596) MD5 collision attacks. Upgrade to RadSec (TLS / port 2083).
- Protected Management Frames (PMF / 802.11w) Disabled: Deauthentication and disassociation frames remain unencrypted, allowing script kiddies to knock campus lecture halls offline with simple deauth flood tools.
| VLAN | Network Segment | Subnet | Security Enforcement |
|---|---|---|---|
| 10 | Faculty & Academic Staff | 10.10.0.0/20 | WPA3-Enterprise EAP-TLS + Dynamic RADIUS Role 10 |
| 20 | Enrolled Student BYOD (eduroam) | 10.20.0.0/18 | 802.1X eduroam with client certificate / EAP-TLS |
| 30 | Visiting eduroam Scholars (Federated) | 10.30.0.0/19 | Isolated Internet-only routing, RFC 1918 internal blocking |
| 40 | Campus Visitor & Event Guest | 172.24.0.0/19 | Purple Captive Portal + Layer 2 Client Isolation + DNS Filtering |
| 50 | Campus IoT & Facilities (BMS) | 10.50.0.0/22 | iPSK / MAB with zero internet routing |
執行摘要
對於高等教育機構以及為其教職員工和學生提供服務的場所而言,提供安全、無縫的無線連線已不再是奢侈品,而是一項營運要求。這種連線的標準是 eduroam,這是一項建立在 IEEE 802.1X 架構之上的全球漫遊服務。
本指南為 IT 經理、網路架構師和場所營運總監提供了一個全面且不限特定廠商的參考,以瞭解、部署和排查 802.1X 和 eduroam。我們超越了基本的理論模型,深入探討企業級校園 WiFi 在實務中如何運作,包括憑證管理、RADIUS 代理架構以及與更廣泛的訪客網路策略的整合。
無論您是升級老舊的大學網路,還是設定支援學術訪客的會議中心,正確實作 802.1X 都能顯著降低安全風險 - 特別是憑證竊取 - 同時大幅減少支援開銷。對於傳統高等教育以外的場所,瞭解這些標準對於評估與其共享相同底層架構的商業漫遊聯盟(例如 OpenRoaming)至關重要。
技術深探:802.1X 與 eduroam 架構
eduroam 的核心是 IEEE 802.1X(基於連接埠的網路存取控制標準)的具體實現。802.1X 最初是為有線網路設計的,但它構成了 WPA2-Enterprise 和 WPA3-Enterprise 安全性的基礎。
802.1X 三角模型
802.1X 架構依賴三個不同元件之間的互動來授權存取:
- Supplicant(用戶端): 請求網路存取的用戶端裝置(例如:學生的筆記型電腦或智慧型手機)。
- Authenticator(認證器): 網路存取裝置(例如:無線存取點或網管交換器)。它充當守門人,在裝置獲得授權之前,阻擋除認證訊息以外的所有流量。
- Authentication Server(認證伺服器): 驗證憑證的後端系統,幾乎全為 RADIUS (Remote Authentication Dial-In User Service) 伺服器。
當裝置連線時,認證器會建立一個受控連接埠。它在用戶端與認證伺服器之間轉發可延伸驗證協定 (EAP) 訊息。如果憑證有效,伺服器會傳回 RADIUS Access-Accept 訊息,認證器隨即開啟連接埠以允許標準 IP 流量通過。

eduroam 的 RADIUS 代理階層架構
eduroam 的獨特之處在於其同盟架構。它允許使用者在任何參與計畫的機構使用其本機機構憑證進行認證,而主辦機構無需保留這些憑證的副本。
這是透過 RADIUS 代理的階層式鏈結來實現的。當來自 username@university.ac.uk 的使用者在主辦場所連線到 eduroam SSID 時:
- 使用者的裝置發送格式為
username@university.ac.uk的認證請求。 - 主辦場所的 RADIUS 伺服器檢查領域(
@符號後面的部分)。識別出其為外部網域後,它將請求代理發送到國家級頂層 RADIUS 伺服器(由國家學術研究網路,即 NREN 營運)。 - 國家級伺服器將請求路由到本機機構的 RADIUS 伺服器 (
university.ac.uk)。 - 本機機構驗證憑證,並沿著鏈結傳回
Access-Accept或Access-Reject訊息。
整個過程通常在兩秒內完成。至關重要的是,使用者的密碼絕不會暴露給主辦機構或中間代理伺服器;它在用戶端與本機 RADIUS 伺服器之間直接建立的加密 EAP 通道中受到保護。
EAP 方法:安全性與部署便利性之間的權衡
選擇 EAP 方法決定了加密通道的建立方式以及憑證的交換方式。eduroam 策略服務定義嚴格限制了允許的方法,以確保安全性。
- PEAP (Protected EAP): 最常見的部署方法。它在 RADIUS 伺服器上使用伺服器端憑證來建立 TLS 通道。接著,用戶端在該通道內進行驗證,通常使用 MSCHAPv2(使用者名稱和密碼)。它相對容易部署,但如果用戶端未設定為嚴格驗證伺服器憑證,則容易受到惡意存取點攻擊。
- EAP-TLS: 安全性的黃金標準。它需要雙向驗證,這意味著 RADIUS 伺服器和用戶端裝置都必須出示有效的憑證。雖然它能免受憑證網路釣魚的影響,但需要強大的公開金鑰基礎建設 (PKI) 來發行和管理用戶端憑證,這使得大規模部署更加複雜。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南
部署 802.1X 和 eduroam 需要在網路基礎建設、身分管理和用戶端設定之間進行仔細的協調。
1. 基礎建設準備
確保您的無線存取點和控制器支援 WPA2-Enterprise/WPA3-Enterprise 和 802.1X。任何現代企業級硬體 (Cisco、Aruba、Juniper 等) 都將滿足此要求。您還必須部署強大的 RADIUS 基礎建設 (例如 FreeRADIUS、Cisco ISE 或 Aruba ClearPass),以便能夠處理預期的驗證負載和代理請求。
2. 憑證管理
對於 PEAP 部署,您的 RADIUS 伺服器需要一個由您用戶端所信任的憑證授權單位 (CA) 所發行的 TLS 憑證。切勿在生產環境的 eduroam 部署中使用自我簽署憑證。憑證必須定期更新,以防止驗證中斷。
3. 用戶端設定 (CAT 工具)
eduroam 部署中最常見的失敗點是用戶端設定錯誤。當使用者手動連線時,他們通常無法設定憑證驗證,從而暴露在憑證收集攻擊之下。
為了解決這種風險,機構必須使用 eduroam Configuration Assistant Tool (CAT) 或 MDM 解決方案來發送預先設定好的設定檔。這些設定檔會自動設定正確的 EAP 方法、鎖定預期的 RADIUS 伺服器憑證,並設定適當的內部驗證協定。
4. VLAN 指派和區段劃分
成熟的部署使用 RADIUS 屬性,根據使用者身分動態指派 VLAN。
- 內部使用者: 指派到具有適當校園資源存取權限的內部 VLAN。
- 訪客使用者: 指派到僅提供網際網路存取權限的受限訪客 VLAN。
這種區段劃分對於安全性和合規性至關重要,可確保訪客裝置無法接觸敏感的內部網路。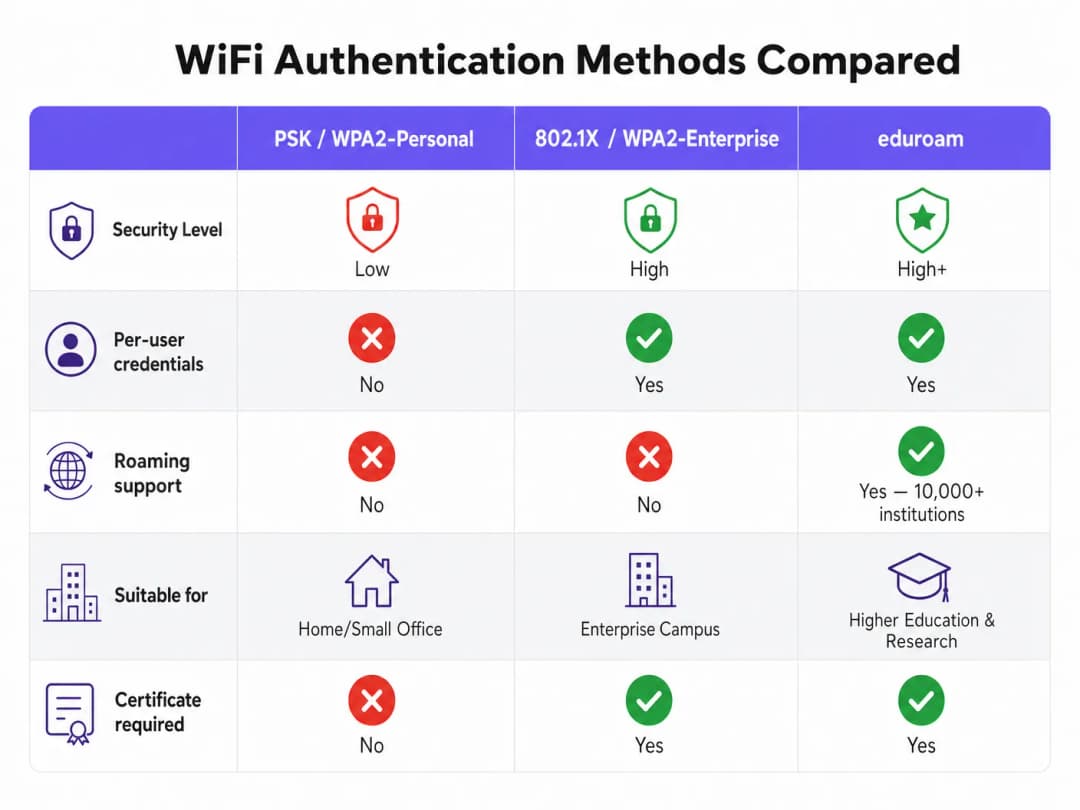
最佳實踐與廠商中立建議
- 優先使用 WPA3: 對於新部署,啟用 WPA3-Enterprise 以獲得強制性的 192 位元加密以及更佳的防範離線字典攻擊保護。
- 強制執行憑證驗證: 要求使用設定描述檔(透過 CAT 或 MDM),以確保用戶端在傳送憑證之前嚴格驗證 RADIUS 伺服器憑證。
- 使用 RadSec: 在設定至國家聯盟的 RADIUS Proxy 連線時,使用 RadSec(RADIUS over TLS)而非純 UDP。這可以加密 Proxy 流量,並提高廣域連結上的可靠性。
- 與訪客解決方案整合: eduroam 僅服務擁有學術憑證的使用者。您必須為承包商、公眾成員和活動參與者維護一個獨立且安全的 Guest WiFi 解決方案。
- 審查相關基礎設施: 確保您的底層網路安全。閱讀我們的指南 透過強大的 DNS 和安全來保障您的網路安全 以取得更多細節。如果為大學活動部署臨時基礎設施,請參閱 活動 WiFi:規劃與部署臨時無線網路 或葡萄牙語版本 活動 WiFi:臨時無線網路的規劃與實施。
故障排除與風險緩釋
當驗證失敗時,系統化的故障排除至關重要。
- 隔離故障網域: 確定故障是本機(影響您自己網路上的使用者)、遠端(影響在其他地方的您的使用者),還是入站(影響您網路上的訪客)。
- 檢查 RADIUS 記錄: RADIUS 伺服器記錄是權威的信任來源。尋找
Access-Reject訊息(表示憑證錯誤或違反原則)或逾時(表示 Proxy 連線問題)。 - 驗證憑證有效性: 確保 RADIUS 伺服器憑證尚未過期,且完整的憑證鏈已呈現給用戶端。
- 監控上游延遲: 到國家 RADIUS Proxy 的高延遲可能會導致用戶端逾時,從而導致即使憑證正確也連線失敗。
投資報酬率與業務影響
對於高等教育機構而言,妥善部署 eduroam 實作的報酬體現在支援工單的顯著減少。透過消除 Captive Portal 和手動密碼輸入,IT 服務台在連線相關呼叫上看到了顯著下降。(Purple 對該領域的承諾顯而易見;請參閱 Purple 任命 Tim Peers 為教育副總裁,突顯其高等教育雄心)。
對於商業場所 - 例如 餐飲旅宿、零售、醫療保健 或 交通運輸 - 支援 eduroam 訪客存取 (eVA) 或類似的聯盟(如 OpenRoaming)可為高價值客群提供無摩擦的體驗。它能確保學術訪客自動且安全地連線,在提高滿意度的同時,允許場所保持嚴格的網路分段。如果您的場所需要專用頻寬來支援此需求,請考慮閱讀 什麼是專線?為企業打造的網際網路。
在規劃網路升級時,整合 802.1X 功能可確保您的基礎設施為現代身分識別驅動的網路做好準備,為進階的 WiFi Analytics 和定位服務奠定基礎。
關鍵定義
802.1X
一項針對基於連接埠之網路存取控制 (PNAC) 的 IEEE 標準。它為希望連線到 LAN 或 WLAN 的裝置提供驗證機制。
企業級 WiFi 安全的基礎協定,以個人化驗證取代共用密碼 (PSK)。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連線並使用網路服務的使用者提供集中式的驗證、授權與計帳 (AAA) 管理。
802.1X 部署中的後端伺服器,實際負責比對目錄 (如 Active Directory) 來驗證使用者的憑證。
EAP (Extensible Authentication Protocol)
一種常用於無線網路和點對點連線的驗證框架。它提供了多種驗證機制的傳輸與使用方式。
在 802.1X 握手期間,用戶端裝置與 RADIUS 伺服器之間進行溝通的語言。
Supplicant
嘗試使用 802.1X 向網路進行驗證的用戶端裝置 (例如筆記型電腦、智慧型手機) 或該裝置上的軟體。
請求存取的實體。其設定 (特別是關於憑證驗證) 對安全性至關重要。
Authenticator
一種網路裝置 (例如無線存取點、乙太網路交換器),藉由在 Supplicant 與驗證伺服器之間傳遞訊息,來促成 802.1X 驗證程序。
守門人,負責阻擋網路流量,直到 RADIUS 伺服器給予核准訊號為止。
PEAP (Protected Extensible Authentication Protocol)
一種 EAP 方法,將 EAP 交易封裝於使用伺服器端憑證建立的 TLS 通道中,以保護內部的驗證資訊 (通常為密碼)。
eduroam 最常見的驗證方法,在安全性和部署便利性之間取得平衡。
RadSec
一種用於在 TCP 和 TLS (而非傳統 UDP) 上傳輸 RADIUS 資料的協定。
建議用於保護機構與國家 eduroam 聯盟之間的代理連線,防止驗證流量被攔截。
Realm
使用者身分識別中位於 '@' 符號後面的部分 (例如 'user@university.ac.uk' 中的 'university.ac.uk')。
由 RADIUS 代理伺服器使用,在 eduroam 等聯盟環境中確定將驗證請求路由至何處。
範例
一間鄰近知名大學、擁有 400 間客房的會議酒店經常舉辦學術研討會。其 IT 總監希望允許來訪的學術人員自動連線,而無需使用酒店標準的 Captive Portal,但必須確保這些訪客無法存取酒店的企業網路或標準訪客網路 VLAN。
酒店應實施 eduroam Visitor Access (eVA) 或加入如 OpenRoaming 的商業聯盟。
- 酒店在其企業級無線基地台上設定一個新的 SSID(「eduroam」或「OpenRoaming」)。
- 無線基地台設定為使用 WPA2-Enterprise/802.1X。
- 酒店部署一台本地 RADIUS 伺服器,設定為將外部網域的驗證請求代理傳送至國家聯盟(針對 eduroam)或 OpenRoaming 樞紐。
- 至關重要的是,本地 RADIUS 伺服器需設定為在所有代理驗證的
Access-Accept訊息中傳回特定的 VLAN ID 屬性。 - 無線基地台將這些通過驗證的使用者置於隔離且僅限網際網路的 VLAN 中,與酒店的企業和標準訪客流量完全區隔。
一所大學的 IT 團隊發現受駭學生帳戶數量激增。調查顯示,學生正在連線到當地咖啡廳中廣播「eduroam」SSID 的惡意無線基地台。該惡意無線基地台正使用自我簽署憑證,透過 PEAP 收集帳密憑證。
IT 團隊必須立即在所有用戶端裝置上強制執行嚴格的憑證驗證。
- 他們必須停止建議學生手動連線到該 SSID 並「接受憑證警告」。
- 他們為 BYOD 裝置部署 eduroam Configuration Assistant Tool (CAT),並為託管裝置更新 MDM 設定檔。
- These 這些設定檔將用戶端端(supplicant)設定為僅信任核發該大學 RADIUS 伺服器憑證的特定憑證授權單位 (CA),並驗證伺服器的一般名稱 (CN)。
- 設定完成後,若學生的裝置遇到惡意無線基地台,由於惡意憑證與固定的 CA/CN 不符,EAP 通道建立將會失敗,從而防止憑證的外洩。
一家零售連鎖店希望利用其現有的訪客 WiFi 基礎架構,在 50 個營業據點提供 OpenRoaming 服務,目前該基礎架構依賴帶有 Captive Portal 的開放式 SSID。
該零售連鎖店必須升級其網路以支援 802.1X 和 RADIUS 代理功能。
- 網路團隊啟用一個廣播 OpenRoaming 聯盟 OI (Organisation Identifier) 的新 SSID。
- 他們將無線基地台設定為透過 802.1X 進行驗證。
- They 他們將其中央 RADIUS 伺服器設定為將請求代理傳送至 OpenRoaming 聯盟樞紐。
- 他們確保其網際網路骨幹連線能夠支援預期增加的自動連線流量,必要時可升級為專線連接。
練習題
Q1. 您的大學正在部署一個新的無線網路。資訊安全長 (CISO) 要求,必須在數學上完全不可能透過偽冒存取點進行憑證釣魚。您必須選擇哪種 EAP 方法?
提示:思考哪種方法依賴密碼,而哪種方法完全依賴密鑰。
查看標準答案
您必須選擇 EAP-TLS。與依賴 TLS 通道內密碼的 PEAP 不同,EAP-TLS 需要雙向憑證驗證。因為用戶端裝置是使用金鑰憑證而非密碼進行驗證,所以偽冒存取點無法進行憑證釣魚。
Q2. 一位來自其他大學的訪客研究員反映他們無法連線到您的 eduroam 網路。您的本地使用者連線正常。您檢查了本地 RADIUS 伺服器的記錄,看到請求已到達,但在收到 Access-Accept 之前就發生逾時。最可能的原因是什麼?
提示:思考訪客使用者與本地使用者在驗證請求傳遞路徑上的差異。
查看標準答案
最可能的原因是您本地的 RADIUS 伺服器與國家級 NREN RADIUS 代理伺服器之間的連線或延遲問題。因為本地使用者是直接向您的伺服器進行驗證,所以不受影響。訪客使用者的請求必須代理傳送到上游,而逾時表示來自其母機構的判斷回應未能及時傳回。
Q3. 您是鄰近一所大型大學的零售連鎖店的網路架構師。您希望使用 eduroam Visitor Access (eVA) 向學生提供無縫 WiFi,但您必須讓您的銷售點 (POS) 終端機符合 PCI DSS 規範。您該如何安全地整合 eVA?
提示:802.1X 如何讓網路存取點在驗證後區分流量?
查看標準答案
您整合 eVA 的方式是配置 RADIUS 伺服器,將所有成功的 eVA 認證分配至專屬且僅限網際網路的訪客 VLAN。來自 RADIUS 伺服器的 Access-Accept 訊息必須包含特定的 VLAN ID。這能確保學生的裝置與銷售終端機(POS)所使用的符合 PCI 規範的 VLAN 完全隔離,從而滿足合規性要求。
常見問題
What is eduroam and how does 802.1X authentication work on campus networks?
eduroam (education roaming) is a global federated WiFi roaming service for higher education and research institutions. When a user connects to the eduroam SSID, their device authenticates using IEEE 802.1X. If the user is on their home campus, the local RADIUS server verifies their credentials. If visiting another institution, the local authenticator forwards the request via National Roaming Operator (NRO) RADIUS proxies to the visitor home identity provider using hierarchical routing.
Why should higher education institutions migrate from PEAP-MSCHAPv2 to EAP-TLS for eduroam?
PEAP-MSCHAPv2 relies on username and password authentication inside a TLS tunnel, which exposes university credentials to offline dictionary attacks and rogue access point evil twin harvesting when users accept untrusted server certificates. EAP-TLS uses X.509 client certificates managed by PKI and MDM (such as Microsoft Intune), eliminating passwords entirely and providing cryptographic immunity against over-the-air credential theft.
What is RadSec and why is it recommended for eduroam RADIUS federation?
RadSec (RFC 6614) encapsulates RADIUS datagrams inside a secure TLS connection over TCP port 2083. Traditional RADIUS operates over UDP (ports 1812/1813) with MD5 packet hashing, which is vulnerable to packet loss, WAN routing jitter, and BlastRADIUS collision attacks. RadSec provides end-to-end transport layer encryption and mutual authentication between institutional RADIUS servers and national federation proxies.
How should universities handle non-eduroam visitors, parents, and conference attendees?
eduroam only authenticates users belonging to participating academic institutions. For non-eduroam campus visitors (conference attendees, visiting families, contractors, athletics spectators), universities deploy a separate, isolated guest SSID powered by an enterprise captive portal like Purple. This provides self-service SMS or sponsored authentication, accepts terms of use, enforces Layer 2 client isolation, and routes traffic through an isolated DMZ without accessing university intranet resources.
How do dynamic VLANs work with 802.1X in a university campus environment?
When a student or faculty member completes 802.1X authentication, the RADIUS server returns RFC 2868 attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, and Tunnel-Private-Group-ID) to the wireless LAN controller. The network dynamically steers enrolled students to a high-capacity BYOD subnet, faculty to an administrative subnet with intranet access, and visiting eduroam users to an isolated internet-only VLAN.
繼續閱讀本系列
網路管理員指南:如何為訪客 WiFi 設定 RADIUS 驗證
為網路管理員提供部署訪客 WiFi RADIUS 驗證的全面技術參考。涵蓋架構、不限廠商的設定步驟、安全最佳實作,以及常見部署失敗的疑難排解。
在高教機構中為安全 BYOD 與 802.1X WiFi 部署 SCEP
本技術指南詳細介紹高等教育 IT 團隊如何使用 SCEP 為數萬台 BYOD 裝置自動進行 802.1X 憑證登錄。內容涵蓋架構、安全效益以及實際部署步驟,旨在以安全、零接觸的網路存取模式取代手動上線。
為訪客與員工 WiFi 網路配置 RADIUS 驗證
本技術參考指南概述了企業訪客和員工 WiFi 網路的 RADIUS 驗證架構、配置與部署。它為網路架構師和 IT 經理提供了構建安全、可擴展的無線存取控制系統所需的確切協定、安全標準與疑難排解方法。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。