
802.1X Supplicant म्हणजे काय? क्लायंटचे प्रकार आणि डिव्हाइस कॉन्फिगरेशन
हे मार्गदर्शक एंटरप्राइझ WiFi ऑथेंटिकेशनमध्ये 802.1X supplicant च्या भूमिकेबद्दल स्पष्टीकरण देते. यामध्ये तांत्रिक आर्किटेक्चर समाविष्ट आहे, नेटिव्ह OS supplicants ची थर्ड-पार्टी क्लायंट्सशी तुलना केली आहे आणि EAP-TLS आणि PEAP उपयोजित करणाऱ्या IT टीम्ससाठी व्यावहारिक कॉन्फिगरेशन मार्गदर्शन दिले आहे.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक →
802.1X supplicant configuration and security advisor
Select your endpoint client operating system, authentication method, and deployment mechanism to evaluate security compliance, diagnose OS-specific connection traps, and generate validated profile code.
Supplicant security & protocol evaluation
EAP-TLS delivers gold-standard mutual authentication. Both client supplicant and RADIUS server validate each other via X.509 digital certificates, eliminating passwords, credential harvesting, and man-in-the-middle rogue AP attacks.
⚠ Platform-specific supplicant traps (Windows 11 / 10 Enterprise)
- Windows supplicant requires the RADIUS Server Certificate Subject Alternative Name (SAN) or Common Name (CN) to match the server name specified in the profile.
- Enable "Validate server certificate" and explicitly select the enterprise Root CA in the WLAN AutoConfig profile.
802.1X supplicant implementation checklist
Eliminate manual supplicant setup with automated zero trust onboarding
Manually provisioning 802.1X profiles leads to broken authentication, expired certificates, and helpdesk tickets. Purple Cloud RADIUS automates certificate distribution and supplicant configuration across Windows, macOS, iOS, and Android.

मुख्य कार्यकारी सारांश (Executive Summary)
जेव्हा एखादे डिव्हाइस एंटरप्राइझ नेटवर्कशी कनेक्ट होते, तेव्हा 802.1X supplicant हा त्याची ओळख सिद्ध करण्यासाठी जबाबदार असलेला सॉफ्टवेअर घटक असतो. मोठ्या ठिकाणांवरील IT व्यवस्थापक आणि नेटवर्क आर्किटेक्ट्ससाठी, हेल्पडेस्क तिकिटे निर्माण न करता नेटवर्क प्रवेश सुरक्षित करण्यासाठी supplicant कसा काम करतो हे समजून घेणे अत्यंत आवश्यक आहे. हे मार्गदर्शक IEEE 802.1X ऑथेंटिकेशनमधील डिव्हाइस-साइड एजंटचे स्पष्टीकरण देते आणि मूळ OS क्षमतांची तुलना थर्ड-पार्टी supplicant सॉफ्टवेअरशी करते. आम्ही EAP-TLS आणि PEAP-MSCHAPv2 साठी supplicants कसे कॉन्फिगर करायचे याचे परीक्षण करू, आदरातिथ्य (hospitality) आणि किरकोळ (retail) क्षेत्रातील वास्तविक-जगातील उपयोजन परिस्थिती शोधू, आणि प्रवेश ऑप्टिमाइझ करण्यासाठी योग्य supplicant कॉन्फिगरेशन आयडेंटिटी-बेस्ड नेटवर्कशी कसे समाकलित होते याचे तपशील देऊ. तुम्ही 200-खोल्यांचे हॉटेल व्यवस्थापित करत असाल किंवा 80,000 पेक्षा जास्त आसने असलेले सक्रिय ठिकाण, सुरक्षित, विश्वासार्ह WiFi तयार करण्यासाठी योग्य supplicant कॉन्फिगरेशन हा पाया आहे.
सखोल तांत्रिक माहिती (Deep Tech Dive)
IEEE 802.1X मानक पोर्ट-आधारित नेटवर्क प्रवेश नियंत्रण परिभाषित करते. हे एका साध्या गृहीतकावर कार्य करते: जोपर्यंत एखादे डिव्हाइस त्याची ओळख सिद्ध करत नाही तोपर्यंत नेटवर्कच्या टोकावरील (edge) सर्व ट्रॅफिक ब्लॉक करा. या प्रक्रियेत supplicant हा क्लायंट-साइडचा सहभागी असतो.
802.1X चे तीन घटक
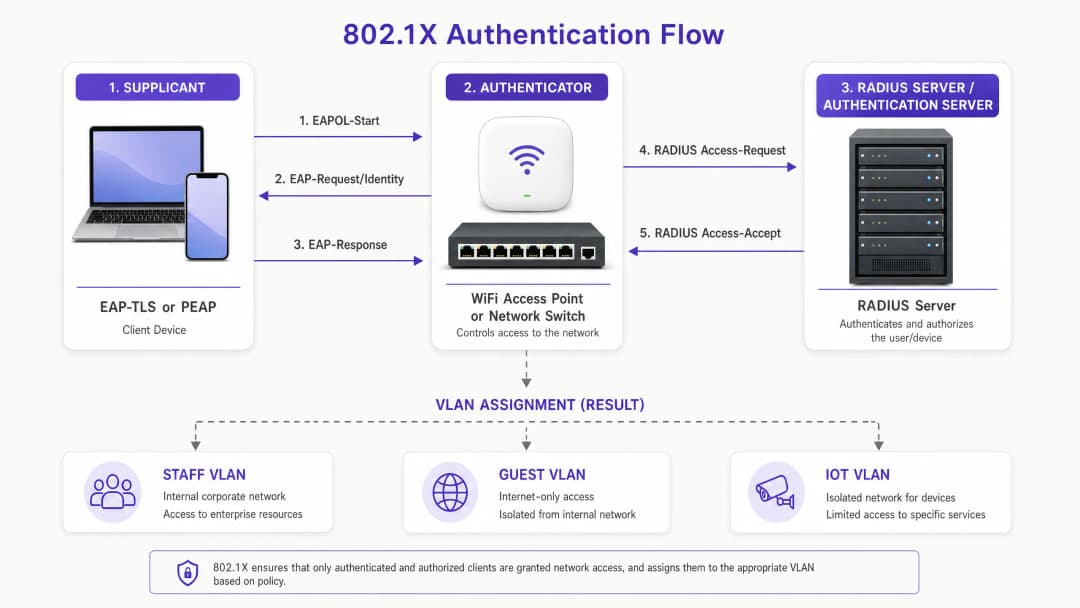
ऑथेंटिकेशनसाठी तीन स्वतंत्र घटकांची आवश्यकता असते:
- Supplicant: क्लायंट डिव्हाइस (लॅपटॉप, स्मार्टफोन किंवा टॅब्लेट) जे नेटवर्क प्रवेशाची विनंती करते.
- Authenticator: नेटवर्क ऍक्सेस डिव्हाइस, जसे की Cisco Meraki, HPE Aruba, Ruckus, किंवा Juniper Mist ऍक्सेस पॉइंट.
- Authentication Server: RADIUS सर्व्हर जो Microsoft Entra ID किंवा Okta सारख्या आयडेंटिटी प्रदाताच्या विरूद्ध क्रेडेंशियल्स प्रमाणित करतो.
ऑथेंटिकेशनपूर्वी, authenticator चे पोर्ट अनधिकृत स्थितीत असते, जे केवळ LAN वरील Extensible Authentication Protocol (EAPOL) ट्रॅफिकला अनुमती देते. Supplicant ही प्रक्रिया EAPOL-Start फ्रेमसह सुरू करतो. Authenticator ओळखीची विनंती करतो आणि supplicant त्याला प्रतिसाद देतो. ही ओळख RADIUS सर्व्हरकडे पाठविली जाते, जी वापरली जाणारी EAP पद्धत ठरवते. यशस्वी प्रमाणीकरणानंतर, RADIUS सर्व्हर Access-Accept संदेश पाठवतो, पोर्ट अधिकृत स्थितीत बदलते आणि डिव्हाइस सामान्यतः विशिष्ट VLAN ला नियुक्त केले जाते.
EAP पद्धती: Supplicant ची भाषा
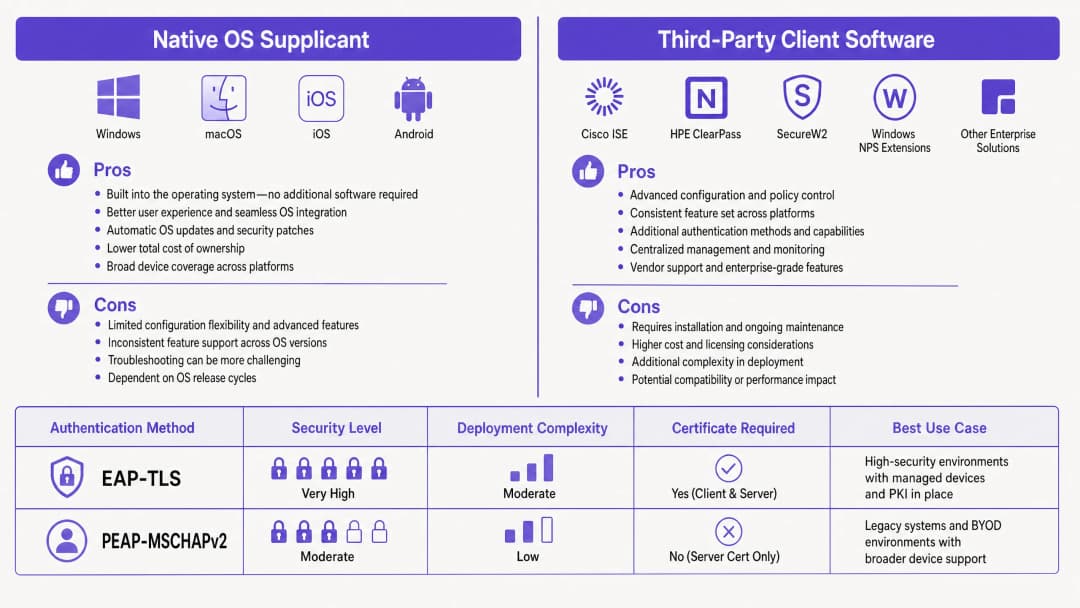
Supplicant आणि RADIUS सर्व्हरने Extensible Authentication Protocol (EAP) पद्धतीवर सहमत असणे आवश्यक आहे. EAP पद्धतीची निवड सुरक्षिततेची स्थिती आणि supplicant वरील कॉन्फिगरेशनचा भार ठरवते.
EAP-TLS (Transport Layer Security) EAP-TLS ला प्रमाणपत्र-आधारित परस्पर प्रमाणीकरण आवश्यक असते. आपली ओळख सिद्ध करण्यासाठी सप्लीकंट एक क्लायंट प्रमाणपत्र प्रदान करतो आणि नेटवर्कची वैधता सिद्ध करण्यासाठी RADIUS सर्व्हर एक सर्व्हर प्रमाणपत्र प्रदान करतो. ही पासवर्डशिवाय असणारी पद्धत क्रेडेंशियल चोरी नाहीशी करते आणि NIST SP 800-171 सारख्या कडक सुरक्षा फ्रेमवर्कद्वारे ती अनिवार्य आहे. सप्लीकंटने जारी करणाऱ्या प्रमाणपत्र प्राधिकरणावर (CA) विश्वास ठेवण्यासाठी कॉन्फिगर केलेले असणे आणि त्याच्याकडे वैध क्लायंट प्रमाणपत्र असणे आवश्यक आहे.
PEAP (Protected EAP) ज्या परिस्थितीमध्ये संपूर्ण पब्लिक की इन्फ्रास्ट्रक्चर (PKI) शक्य नसते, तिथे PEAP मोठ्या प्रमाणावर वापरले जाते. हे एका सुरक्षित TLS टनेलमध्ये अंतर्गत प्रमाणीकरण पद्धतीला (सामान्यतः MSCHAPv2) एन्कॅप्स्युलेट करते. RADIUS सर्व्हर एक प्रमाणपत्र प्रदान करतो, परंतु सप्लीकंटला फक्त युझरनेम आणि पासवर्ड प्रदान करणे आवश्यक असते. जरी PEAP तैनात करणे सोपे असले, तरीही जर सप्लीकंटला सर्व्हर प्रमाणपत्राचे प्रमाणीकरण करण्यासाठी काटेकोरपणे कॉन्फिगर केले नसेल, तर ते क्रेडेंशियल चोरीसाठी अत्यंत संवेदनशील ठरते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
802.1X तैनात करताना, IT टीम्सनी ऑपरेटिंग सिस्टममध्ये समाविष्ट असलेला मूळ सप्लीकंट वापरायचा की थर्ड-पार्टी सप्लीकंट सॉफ्टवेअर तैनात करायचे, यापैकी एकाची निवड करणे आवश्यक आहे.
मूळ OS सप्लीकंट्स
प्रत्येक आधुनिक ऑपरेटिंग सिस्टममध्ये मूळ 802.1X सप्लीकंट समाविष्ट असतो. Windows यादरम्यान Wired AutoConfig आणि WLAN AutoConfig सेवांचा वापर करते. Apple डिव्हाइसेस Network Profiles चा वापर करतात. Android हे त्याच्या WiFi सेटिंग्जमध्ये समाकलित करते.
व्यवस्थापित उपकरणांच्या ताफ्यासाठी मूळ सप्लीकंट्स आदर्श आहेत. Microsoft Intune किंवा Jamf सारख्या मोबाईल डिव्हाइस मॅनेजमेंट (MDM) प्लॅटफॉर्मचा वापर करून, IT ॲडमिन्स अगदी शांतपणे कॉन्फिगरेशन प्रोफाइल्स लागू करू शकतात जे SCEP द्वारे SSID, EAP पद्धत, विश्वसनीय रूट CA आणि प्रमाणपत्र नोंदणी प्रक्रिया परिभाषित करतात. युझरचा अनुभव अखंड असतो; डिव्हाइस बॅकग्राउंडमध्ये प्रमाणीकृत होते.
थर्ड-पार्टी सप्लीकंट सॉफ्टवेअर
विशिष्ट परिस्थितींमध्ये Cisco AnyConnect Network Access Manager किंवा SecureW2 JoinNow सारख्या थर्ड-पार्टी सप्लीकंट्सची आवश्यकता असते:
- प्रोप्रायटरी प्रोटोकॉल्स: Cisco EAP-FAST वापरण्यासाठी Cisco सप्लीकंटची आवश्यकता असते.
- BYOD ऑनबोर्डिंग: थर्ड-पार्टी टूल्स बऱ्याचदा ऑनबोर्डिंग मार्गदर्शक म्हणून काम करतात, जे युझर्सना अ-व्यवस्थापित डिव्हाइसेसवर प्रमाणपत्रे स्थापित करण्यास मार्गदर्शन करतात जेथे मूळ कॉन्फिगरेशन गुंतागुंतीचे असते (विशेषतः विखंडित Android वातावरणात).
- कडक कॉन्फिगरेशन नियंत्रण: थर्ड-पार्टी सप्लीकंट्स सेटिंग्ज लॉक करू शकतात, ज्यामुळे युझर्सना सर्व्हर प्रमाणपत्र प्रमाणीकरण अक्षम करण्यापासून रोखता येते.
सर्व्हर प्रमाणपत्र प्रमाणीकरण कॉन्फिगर करणे
निवडलेला सप्लीकंट कोणताही असला तरी, सर्व्हर प्रमाणपत्र प्रमाणीकरण कॉन्फिगर करणे अत्यंत महत्त्वाचे आहे, विशेषतः PEAP साठी. जर सप्लीकंट RADIUS सर्व्हरच्या प्रमाणपत्राची पडताळणी करत नसेल, तर तो तुमच्या SSID ची नक्कल करणाऱ्या बनावट ॲक्सेस पॉइंटवर आंधळेपणाने क्रेडेंशियल्स पाठवेल.
Windows मध्ये, याचा अर्थ PEAP गुणधर्मांमध्ये "Verify the server's identity by validating the certificate" टिक करणे, Trusted Root Certification Authority (Root CA) निवडणे आणि क्लायंटने ज्या अचूक सर्व्हर नावांची अपेक्षा ठेवली पाहिजे ती निर्दिष्ट करणे असा होतो. Apple उपकरणांवर, कॉन्फिगरेशन प्रोफाइलमध्ये विश्वसनीय प्रमाणपत्रांची स्पष्टपणे सूची असणे आवश्यक आहे.
सर्वोत्तम पद्धती
१. सर्व्हर प्रमाणीकरण लागू करा: PEAP उपयोजित करताना, RADIUS सर्व्हर प्रमाणपत्र प्रमाणित करण्यासाठी सप्लिकंट्स कॉन्फिगर केल्याशिवाय कधीही असे करू नका. "इव्हिल ट्विन" हल्ल्यांविरुद्ध ही बचावाची प्राथमिक ओळ आहे. २. प्रमाणपत्र जीवनचक्र स्वयंचलित करा: EAP-TLS वापरताना, SCEP किंवा NDES वापरून MDM द्वारे क्लायंट प्रमाणपत्र नोंदणी आणि नूतनीकरण स्वयंचलित करा. मॅन्युअल प्रमाणपत्र व्यवस्थापन स्केल होत नाही आणि यामुळे अचानक ऑथेंटिकेशन अपयशी ठरू शकते. ३. ओळख द्वारे वेगळे करा: प्रमाणित ओळखीच्या आधारावर VLANs नियुक्त करण्यासाठी RADIUS गुणधर्म वापरा. कर्मचाऱ्यांची उपकरणे आणि POS टर्मिनल्सनी एकाच SSID वर ऑथेंटिकेट केले पाहिजे परंतु ते पूर्णपणे वेगवेगळ्या VLANs वर गेले पाहिजेत. ४. IoT साठी नियोजन करा: बहुतांश IoT उपकरणांमध्ये 802.1X सप्लिकंट्स नसतात. या उपकरणांसाठी, MAC Address Bypass (MAB) वापरा, परंतु ते समर्पित IoT VLAN वर काटेकोरपणे वेगळे ठेवले असल्याची खात्री करा.
त्रुटी निवारण आणि जोखीम कमी करणे
जेव्हा एखादे उपकरण कनेक्ट करण्यात अपयशी ठरते, तेव्हा ही समस्या बहुदा क्लायंट कॉन्फिगरेशन किंवा प्रमाणपत्र साखळीमध्ये असते.
- "Connected, No Internet": हे सहसा VLAN असाइनमेंट अपयश किंवा ऑथेंटिकेशन नंतरच्या DHCP समस्यांकडे निर्देश करते. Access-Accept संदेशामध्ये योग्य Tunnel-Private-Group-Id समाविष्ट असल्याचे सत्यापित करण्यासाठी RADIUS लॉग तपासा.
- Windows 11 वर सायलेंट अपयश: अलीकडील Windows 11 वैशिष्ट्य अद्यतनांनी (जसे की 24H2) मूळ सप्लिकंट EAP-TLS फॉलबॅक कसे हाताळतो ते बदलले आहे. व्यापक उपयोजनापूर्वी नवीन OS बिल्डवर प्रोफाइलची नेहमी चाचणी करा.
- प्रमाणपत्राची मुदत समाप्ती: उपकरणांचा समूह अचानक ऑफलाइन झाल्यास, क्लायंट प्रमाणपत्रांचा वैधता कालावधी तपासा. तुमचे MDM त्यांची मुदत संपण्यापूर्वी यशस्वीरित्या नूतनीकरण करत असल्याची खात्री करा.
ROI आणि व्यावसायिक प्रभाव
योग्यरित्या कॉन्फिगर केलेल्या सप्लिकंट्ससह 802.1X वर स्थलांतरित केल्याने मोजण्यायोग्य व्यावसायिक मूल्य मिळते. सामायिक पासवर्ड (Pre-Shared Keys/PSK) काढून टाकून, कर्मचारी सोडून गेल्यावर पासवर्ड बदलण्याचा ऑपरेशनल खर्च तुम्ही पूर्णपणे काढून टाकता. EAP-TLS कडे गेल्याने पासवर्ड रिसेटच्या तिकिटांचे प्रमाण पूर्णपणे संपुष्टात येऊ शकते, ज्यामुळे सर्व्हिस डेस्कसाठी लक्षणीय उत्पादक तास मोकळे होतात.
शिवाय, 802.1X एकाच SSID वर ओळख-आधारित नेटवर्क विलगीकरण सक्षम करते. Guest WiFi, कर्मचारी आणि ऑपरेशन्ससाठी स्वतंत्र नेटवर्क प्रसारित करण्याऐवजी, एकच SSID क्लायंट क्रेडेंशियल्सच्या आधारावर सुरक्षितपणे ट्रॅफिक मार्गस्थ करू शकतो. यामुळे चॅनलमधील हस्तक्षेप कमी होतो आणि एकूण नेटवर्क कार्यप्रदर्शन सुधारते, जे थेट Purple च्या हार्डवेअर-अज्ञेयवादी नेटवर्क व्यवस्थापनाच्या क्लाउड ओव्हरले दृष्टिकोनाला समर्थन देते. सखोल विश्लेषणात्मक अंतर्दृष्टीसाठी, आमचे WiFi Analytics वैशिष्ट्य एक्सप्लोर करा.
महत्वाच्या व्याख्या
802.1X Supplicant
क्लायंट डिव्हाइसवरील सॉफ्टवेअर घटक जो IEEE 802.1X संरक्षित नेटवर्कमध्ये सामील होण्यासाठी आवश्यक असलेली ऑथेंटिकेशन प्रक्रिया हाताळतो.
डिव्हाइस नेटवर्कवर आपली ओळख कशी सिद्ध करते हे परिभाषित करण्यासाठी IT टीम्स supplicant कॉन्फिगर करतात.
Authenticator
नेटवर्क डिव्हाइस (स्विच किंवा ऍक्सेस पॉईंट) जे supplicant यशस्वीरित्या ऑथेंटिकेट होईपर्यंत ट्रॅफिक ब्लॉक करते.
Cisco Meraki किंवा HPE Aruba सारख्या विक्रेत्यांचे हार्डवेअर ऑथेंटिकेटर म्हणून काम करते, जे डिव्हाइस आणि सर्व्हर दरम्यान मेसेज रिले करते.
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस. supplicant द्वारे प्रदान केलेले क्रेडेंशियल्स सत्यापित करणारा सर्व्हर.
RADIUS सर्व्हर प्रवेश मंजूर करण्यापूर्वी Okta किंवा Microsoft Entra ID सारख्या डिरेक्टरीजवर ओळख तपासून घेतो.
EAP-TLS
ट्रान्सपोर्ट लेअर सिक्युरिटीसह एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल. एक ऑथेंटिकेशन पद्धत ज्यामध्ये क्लायंट आणि सर्व्हर दोन्ही डिजिटल सर्टिफिकेट्स आवश्यक असतात.
एंटरप्राइझ नेटवर्क्ससाठी सर्वात सुरक्षित पद्धत मानली जाते, ज्यामुळे पासवर्डची आवश्यकता पूर्णपणे संपुष्टात येते.
PEAP
प्रोटेक्टेड एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल. एक ऑथेंटिकेशन पद्धत जी पासवर्ड-आधारित ऑथेंटिकेशनचे रक्षण करण्यासाठी सुरक्षित TLS टनेल तयार करते.
सामान्यतः BYOD वातावरणात वापरले जाते जिथे अनमॅनेज्ड डिव्हाइसेसवर क्लायंट सर्टिफिकेट्स तैनात करणे खूप गुंतागुंतीचे असते.
EAPOL
Extensible Authentication Protocol over LAN. सप्लीकंट आणि ऑथेंटिकेटर यांच्यातील EAP संदेश सुरक्षितपणे पाठवण्यासाठी वापरला जाणारा प्रोटोकॉल.
ऑथेंटिकेशनपूर्वी, EAPOL हा एकमेव प्रकारचा ट्रॅफिक आहे ज्याला ऑथेंटिकेटर पोर्टवरून जाण्याची परवानगी देतो.
MAC Authentication Bypass (MAB)
एक पर्यायी ऑथेंटिकेशन पद्धत जिथे नेटवर्क डिव्हाइसचा MAC ॲड्रेस त्याची ओळख म्हणून वापरते.
802.1X सप्लीकंट नसलेल्या प्रिंटर, कॅमेरा आणि IoT उपकरणांसाठी वापरले जाते.
VLAN Assignment
ऑथेंटिकेट केलेल्या डिव्हाइसला विशिष्ट व्हर्च्युअल नेटवर्क सेगमेंटवर डायनॅमिकली ठेवण्याची प्रक्रिया.
सप्लीकंटच्या ओळखीच्या आधारावर कोणत्या VLAN मध्ये समाविष्ट करायचे हे RADIUS सर्व्हर ऑथेंटिकेटरला सांगतो.
सोडवलेली उदाहरणे
एका २०० खोल्यांच्या हॉटेलला त्यांच्या स्टाफ नेटवर्क सुरक्षित करायचे आहे. सध्या ते शेअर केलेल्या पासवर्डसह WPA2-Personal वापरत आहेत, आणि त्यांना 802.1X वर स्थलांतरित व्हायचे आहे. कर्मचारी शेड्युलिंगसाठी कॉर्पोरेट मालकीचे Windows लॅपटॉप आणि वैयक्तिक Android फोन यांचे मिश्रण वापरतात. त्यांनी supplicants कसे कॉन्फिगर करावे?
हॉटेलने हायब्रिड दृष्टिकोन अवलंबला पाहिजे. कॉर्पोरेट Windows लॅपटॉपसाठी, त्यांनी Microsoft Intune द्वारे कॉन्फिगर केलेले नेटिव्ह Windows supplicant वापरले पाहिजे. MDM प्रोफाइलने EAP-TLS सेटिंग्ज पुश केल्या पाहिजेत, Root CA इंस्टॉल केले पाहिजे आणि SCEP द्वारे क्लायंट सर्टिफिकेट एनरोलमेंट स्वयंचलित केले पाहिजे. वैयक्तिक Android फोनसाठी, त्यांनी सेल्फ-सर्व्हिस पोर्टलद्वारे थर्ड-पार्टी ऑनबोर्डिंग एजंट (जसे की SecureW2) तैनात केले पाहिजे. कर्मचारी सदस्य त्यांचे Microsoft Entra ID क्रेडेंशियल वापरून पोर्टलमध्ये लॉग इन करतात, आणि एजंट आपोआप नेटिव्ह Android supplicant ला PEAP-MSCHAPv2 साठी कॉन्फिगर करतो, ज्यामुळे सर्व्हर सर्टिफिकेट व्हॅलिडेशन सुरक्षितपणे लॉक होते.
५० स्टोअर्स असलेली एक मोठी रिटेल साखळी नवीन मोबाईल पॉईंट-ऑफ-सेल (POS) टॅब्लेट रोल आउट करत आहे. PCI DSS ला कठोर नेटवर्क आयसोलेशन आवश्यक आहे. supplicant कॉन्फिगरेशनने अनुपालन कसे सुनिश्चित केले पाहिजे?
टॅब्लेटचे व्यवस्थापन MDM द्वारे केले पाहिजे. MDM द्वारे EAP-TLS लागू करणारे नेटिव्ह supplicant कॉन्फिगरेशन प्रोफाइल पाठवले जाते. प्रत्येक टॅब्लेटला एक युनिक क्लायंट सर्टिफिकेट मिळते ज्यामध्ये त्याला POS डिव्हाइस म्हणून ओळखणारे गुणधर्म असतात. जेव्हा टॅब्लेटचे supplicant ऑथेंटिकेट होते, तेव्हा RADIUS सर्व्हर हे गुणधर्म वाचतो आणि विशेषतः PCI-सुसंगत नेटवर्क सेगमेंटसाठी VLAN असाइनमेंट परत करतो. स्टोअरमधील कर्मचारी नेटवर्क सेटिंग्ज बदलू शकणार नाहीत यासाठी supplicant कॉन्फिगरेशन लॉक डाऊन केले पाहिजे.
सराव प्रश्न
Q1. तुमची संस्था नवीन कर्मचारी BYOD नेटवर्कसाठी PEAP-MSCHAPv2 तैनात करत आहे. चाचणी दरम्यान, तुमच्या लक्षात आले की डिव्हाइसेस त्याच SSID चे प्रसारण करणाऱ्या चाचणी ॲक्सेस पॉइंटशी कनेक्ट होऊ शकतात, जरी ते तुमच्या RADIUS सर्व्हरशी कनेक्ट केलेले नसले तरीही. कोणती सप्लीकंट कॉन्फिगरेशन पायरी चुकली आहे?
टीप: MSCHAPv2 क्रेडेंशियल्स पाठवण्यापूर्वी सप्लीकंट नेटवर्कची ओळख कशी सत्यापित करतो याचा विचार करा.
नमुना उत्तर पहा
सप्लीकंट सर्व्हर प्रमाणपत्र सत्यापित करण्यासाठी कॉन्फिगर केलेले नव्हते. PEAP मध्ये, RADIUS सर्व्हरचे प्रमाणपत्र जारी करणाऱ्या विशिष्ट Root CA वर विश्वास ठेवण्यासाठी आणि सर्व्हरच्या डोमेन नेमची पडताळणी करण्यासाठी सप्लीकंट स्पष्टपणे कॉन्फिगर करणे आवश्यक आहे. याशिवाय, सप्लीकंट प्रमाणपत्र सादर करणाऱ्या कोणत्याही सर्व्हरसह TLS टनेल स्थापित करेल, ज्यामुळे वापरकर्त्याचे क्रेडेंशियल्स बनावट ॲक्सेस पॉइंटच्या संपर्कात येतील.
Q2. एक विद्यापीठ त्यांचे व्यवस्थापित Windows लॅपटॉप ताफा PEAP वरून EAP-TLS वर स्थलांतरित करत आहे. ते MDM द्वारे नवीन कॉन्फिगरेशन प्रोफाइल पुश करतात, परंतु सर्व डिव्हाइसेस ऑथेंटिकेट करण्यात अयशस्वी ठरतात. RADIUS लॉग 'EAP-TLS failed SSL/TLS handshake' असे दर्शवतात. याचे सर्वात संभाव्य कारण काय आहे?
टीप: EAP-TLS ला परस्पर ऑथेंटिकेशन आवश्यक आहे. क्लायंटला अशा कोणत्या गोष्टीची आवश्यकता आहे जी PEAP साठी आवश्यक नव्हती?
नमुना उत्तर पहा
क्लायंट डिव्हाइसेसकडे वैध क्लायंट प्रमाणपत्र नाही. EAP-TLS ला सप्लीकंटने RADIUS सर्व्हरला प्रमाणपत्र सादर करणे आवश्यक आहे. MDM प्रोफाइल केवळ EAP पद्धत TLS वर सेट करण्यासाठी कॉन्फिगर केलेले नसून, ऑथेंटिकेशनचा प्रयत्न करण्यापूर्वी संस्थेच्या PKI कडून क्लायंट प्रमाणपत्राची विनंती करण्यासाठी आणि स्थापित करण्यासाठी SCEP सारख्या प्रोटोकॉलला ट्रिगर करण्यासाठी देखील कॉन्फिगर केलेले असणे आवश्यक आहे.
Q3. तुम्हाला [Healthcare](/industries/healthcare) वातावरणात ५० स्मार्ट टीव्ही नेटवर्कशी कनेक्ट करायचे आहेत. टीव्ही केवळ WPA2-Personal (Pre-Shared Key) ला सपोर्ट करतात आणि त्यांच्याकडे 802.1X सप्लीकंट नाही. कर्मचाऱ्यांच्या डिव्हाइसेससाठी 802.1X राखून ठेवत असताना तुम्ही त्यांचा ॲक्सेस कसा सुरक्षित कराल?
टीप: जर डिव्हाइस EAP बोलू शकत नसेल, तर ऑथेंटिकेटरने त्याची ओळख दुसऱ्या मार्गाने ओळखली पाहिजे.
नमुना उत्तर पहा
तुम्ही MAC Authentication Bypass (MAB) वापरला पाहिजे. ऑथेंटिकेटर स्मार्ट टीव्हीचा MAC ॲड्रेस युझरनेम आणि पासवर्ड म्हणून वापरून RADIUS सर्व्हरकडे पाठवेल. MAC ॲड्रेस स्पूफ केले जाऊ शकत असल्याने, RADIUS सर्व्हर या डिव्हाइसेसना अत्यंत प्रतिबंधित, विलग केलेल्या IoT VLAN मध्ये समाविष्ट करण्यासाठी कॉन्फिगर केलेला असणे आवश्यक आहे, जो केवळ आवश्यक ट्रॅफिकला अनुमती देतो.
वारंवार विचारले जाणारे प्रश्न
802.1X सप्लिकंट म्हणजे काय?
802.1X सप्लिकंट हा एंडपॉइंट डिव्हाइसवर (जसे की लॅपटॉप, स्मार्टफोन किंवा टॅबलेट) चालणारा क्लायंट सॉफ्टवेअर एजंट आहे जो ऑथेंटिकेशन सर्व्हरसह नेटवर्क प्रवेशासाठी बोलणी करण्यासाठी LAN वरील एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल (EAPOL) चा वापर करून ऑथेंटिकेटरशी (जसे की एंटरप्राइझ WiFi ऍक्सेस पॉईंट किंवा नेटवर्क स्विच) संवाद साधतो.
802.1X सप्लिकंट, ऑथेंटिकेटर आणि ऑथेंटिकेशन सर्व्हरमध्ये काय फरक आहे?
सप्लिकंट हे नेटवर्क प्रवेशाची विनंती करणारे क्लायंट डिव्हाइस आहे. ऑथेंटिकेटर हे मध्यस्थ नेटवर्क हार्डवेअर (ऍक्सेस पॉईंट किंवा स्विच) असते जे पोर्ट प्रवेश नियंत्रित करते आणि ऑथेंटिकेशन ट्रॅफिक रिले करते. ऑथेंटिकेशन सर्व्हर (सामान्यतः RADIUS किंवा क्लाउड RADIUS सर्व्हर) आयडेंटिटी प्रोव्हाइडर विरुद्ध क्रेडेंशियल किंवा डिजिटल प्रमाणपत्रांची पडताळणी करतो आणि प्रवेश मंजूर किंवा नाकारतो.
Windows 11 वर 802.1X सप्लिकंट कसा कॉन्फिगर करावा?
Windows 11 मूळ WLAN AutoConfig सेवेचा वापर करते. एंटरप्राइझ वातावरणामध्ये, मॅन्युअल युझर एंट्रीशिवाय क्लायंट प्रमाणपत्रे वितरीत करण्यासाठी आणि सर्व्हर प्रमाणपत्र पिनिंग, रूट CA ट्रस्ट आणि WPA3-Enterprise पॅरामीटर्स पूर्व-कॉन्फिगर करण्यासाठी SCEP/PKCS प्रोफाइलचा वापर करून MDM (जसे की Microsoft Intune) द्वारे सप्लिकंट प्रोफाइल स्वयंचलितपणे पुश केले जातात.
Android 11+ डिव्हाइसेस 802.1X एंटरप्राइझ नेटवर्कशी कनेक्ट होण्यास का अयशस्वी ठरतात?
Android 11 पासून सुरुवात करून, Google ने मूळ सप्लिकंटमधील CA प्रमाणपत्रांसाठी 'Do Not Validate' पर्याय काढून टाकला आहे. Android एंडपॉइंट्स कठोरपणे विश्वसनीय रूट CA प्रमाणपत्राची मागणी करतात आणि डोमेन फील्डमध्ये RADIUS सर्व्हरचे अचूक FQDN कॉन्फिगर करणे आवश्यक असते जे सर्व्हर प्रमाणपत्राच्या Subject Alternative Name (SAN) शी जुळते.
PEAP-MSCHAPv2 च्या तुलनेत EAP-TLS सप्लिकंट पासवर्ड असुरक्षितता कशी दूर करते?
EAP-TLS क्लायंट आणि RADIUS सर्व्हर दोन्हीवर X.509 प्रमाणपत्रांद्वारे परस्पर क्रिप्टोग्राफिक ऑथेंटिकेशन वापरते. PEAP-MSCHAPv2 च्या विपरीत, नेटवर्कवर कोणतेही पासवर्ड किंवा MSCHAPv2 हॅश जात नाहीत, ज्यामुळे इव्हिल ट्विन रॉग ऍक्सेस पॉईंट्स, पासवर्ड स्प्रेइंग आणि ऑफलाइन हॅश क्रॅकिंगद्वारे क्रेडेंशियल चोरी पूर्णपणे रोखली जाते.
या मालिकेमध्ये पुढे वाचा
Portnox पर्याय: पूर्ण NAC शिवाय Cloud RADIUS
तुम्ही तीन-प्रश्नांच्या चाचणीचा वापर करून हे ठरवू शकाल की तुमच्या मालमत्तेला पूर्ण NAC ची आवश्यकता आहे की केवळ WiFi साठी cloud RADIUS ची. त्यानंतर तुम्ही Portnox, Purple, SecureW2 आणि JumpCloud ची वायर्ड अंमलबजावणी, पॉश्चर तपासणी, प्रमाणपत्रे, अतिथी प्रवेश आणि तीन वर्षांच्या चालण्याच्या खर्चावर तुलना करू शकता आणि साइट-बाय-साइट पायलटचे नियोजन करू शकता.
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.