
WPA2 Personal vs Enterprise: फरक काय आहे आणि तुम्ही कोणते वापरले पाहिजे?
हे तांत्रिक संदर्भ मार्गदर्शक enterprise WiFi वातावरणातील WPA2 Personal आणि WPA2 Enterprise सुरक्षा प्रोटोकॉलची सर्वसमावेशक तुलना प्रदान करते. हे नेटवर्क आर्किटेक्ट्स आणि IT नेत्यांना माहितीपूर्ण उपयोजन निर्णय घेण्यास मदत करण्यासाठी प्रत्येक मानकांचे आर्किटेक्चरल फरक, उपयोजन पद्धती आणि सुरक्षा परिणाम स्पष्ट करते.
Video overview
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
WPA2 Personal vs Enterprise security & TCO evaluator
Evaluate your wireless authentication posture, measure shared pre-shared key (PSK) credential leakage, audit regulatory compliance gaps, and calculate the operational cost of manual key rotations.
Network parameters
Security posture & credential exposure
- PCI-DSS 4.0 (Req 8.2 / 8.3: Shared passphrases violate unique authentication)
- SOC 2 Type II (Immediate cryptographic revocation on staff exit not achievable)
- ISO/IEC 27001:2022 (Annex A 5.17 Authentication information; A.9 in the 2013 edition)
WPA2/WPA3-Enterprise with EAP-TLS
Deploy certificate-based 802.1X authentication integrated with your identity provider (Azure AD / Google Workspace). Every device receives a unique cryptographic certificate via MDM/SCEP, completely eliminating passwords, shared key leakage, and manual rotations.
Eliminate shared PSK vulnerabilities & automate enterprise 802.1X
Purple integrates with Cisco, Aruba, Ruckus, Meraki, and UniFi access points to deliver automated RADIUS authentication, compliant guest onboarding, and dynamic VLAN segmentation without manual key management.
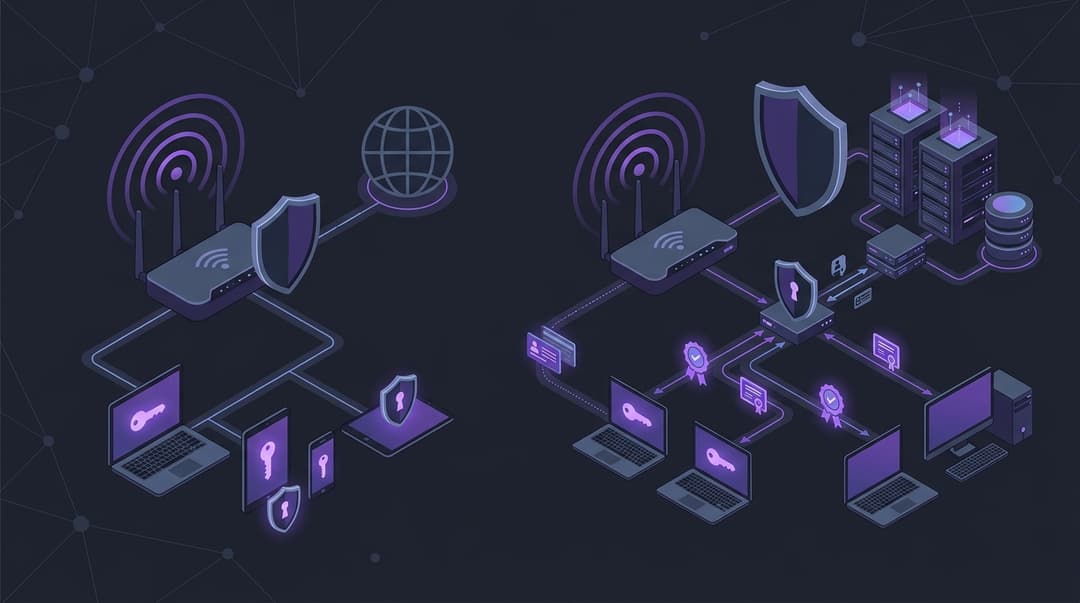
कार्यकारी सारांश
वायरलेस सुरक्षा हा आधुनिक एंटरप्राइझ इन्फ्रास्ट्रक्चरचा एक पायाभूत स्तंभ आहे. आयटी व्यवस्थापक, नेटवर्क आर्किटेक्ट आणि CTOs साठी, योग्य वायरलेस सुरक्षा प्रोटोकॉल निवडणे हा केवळ तांत्रिक पर्याय नसून एक महत्त्वपूर्ण जोखीम व्यवस्थापनाचा निर्णय आहे. हे मार्गदर्शक WPA2 Personal (WPA2-PSK) आणि WPA2 Enterprise (WPA2-802.1X) मधील मूलभूत फरक तपासते, ज्यामध्ये पूर्वीची पद्धत व्यावसायिक वातावरणात अस्वीकार्य असुरक्षितता कशी निर्माण करते याचे तपशील दिले आहेत.
WPA2 Personal सर्व वापरकर्त्यांमध्ये शेअर केलेल्या एकाच प्री-शेअर्ड की (PSK) वर अवलंबून असते, तर WPA2 Enterprise केंद्रीय सर्व्हरद्वारे प्रमाणित वैयक्तिक क्रेडेंशियल्सचा वापर करते. हा आर्किटेक्चरल फरक सामायिक की तडजोडीचा धोका काढून टाकतो, ग्रॅन्युलर प्रवेश नियंत्रण सक्षम करतो आणि व्यापक ऑडिट ट्रेल्स प्रदान करतो. हॉटेल्स, रिटेल चेन, स्टेडियम किंवा कॉर्पोरेट कार्यालये व्यवस्थापित करणाऱ्या संस्थांसाठी, संवेदनशील डेटा सुरक्षित करण्यासाठी, नियामक अनुपालन राखण्यासाठी आणि ब्रँडची प्रतिष्ठा सुरक्षित ठेवण्यासाठी WPA2 Enterprise कडे जाणे आवश्यक आहे. हा दस्तऐवज हे संक्रमण यशस्वीरित्या पूर्ण करण्यासाठी आवश्यक असणारी तांत्रिक खोली आणि व्यावहारिक ब्ल्यूप्रिंट्स प्रदान करतो.
तांत्रिक सखोल विश्लेषण
WPA2 Personal आणि WPA2 Enterprise मधील सुरक्षिततेची विषमता समजून घेण्यासाठी, एखाद्याने त्यांच्या अंतर्निहित प्रमाणीकरण यांत्रिकी आणि क्रिप्टोग्राफिक की डेरिव्हेशन प्रक्रियांचे विश्लेषण करणे आवश्यक आहे.
WPA2 Personal (WPA2-PSK) आर्किटेक्चर
WPA2 Personal एका प्री-शेअर्ड की (PSK) वर अवलंबून असते - जे ८ ते ६३ वर्णांमधील पासफ्रेज आहे. या पद्धतीची सुरक्षितता ४-वे हँडशेकवर अवलंबून असते, जी प्रत्यक्ष PSK हवेत प्रसारित न करता सत्रासाठी एन्क्रिप्शन की स्थापित करते.
- PMK डेरिव्हेशन: ॲक्सेस पॉइंट (AP) आणि क्लायंट स्टेशन (STA) स्वतंत्रपणे पेअरवाइज मास्टर की (PMK) मिळवतात. हे PBKDF2 (पासवर्ड-आधारित की डेरिव्हेशन फंक्शन २) अल्गोरिदम वापरून, पासफ्रेज, SSID, SSID लांबी हॅश करून आणि ४०९६ वेळा प्रक्रियेची पुनरावृत्ती करून केले जाते. SSID हॅशमध्ये समाविष्ट असल्यामुळे, वेगवेगळ्या SSIDs वर समान पासफ्रेज वेगवेगळ्या PMKs तयार करते.
- ४-वे हँडशेक: एकदा PMK स्थापित झाल्यानंतर, युनिकास्ट ट्रॅफिक एन्क्रिप्ट करणारी पेअरवाइज ट्रान्झिएंट की (PTK) आणि मल्टिकास्ट व ब्रॉडकास्ट ट्रॅफिक एन्क्रिप्ट करणारी ग्रुप टेम्पोरल की (GTK) व्युत्पन्न करण्यासाठी AP आणि STA हँडशेक कार्यान्वित करतात.
- संदेश १: AP क्लायंटला (STA) एक यादृच्छिक मूल्य (ANonce) पाठवतो.
- संदेश २: STA स्वतःचे यादृच्छिक मूल्य (SNonce) व्युत्पन्न करते आणि PMK, ANonce, SNonce आणि दोन्ही उपकरणांचे MAC पत्ते वापरून PTK ची गणना करते. STA संदेशाची अखंडता सिद्ध करण्यासाठी मेसेज इंटिग्रिटी कोड (MIC) सह SNonce AP ला पाठवते ज्यामुळे त्याला PMK माहित असल्याचे सिद्ध होते.
- संदेश ३: AP MIC पडताळतो, PTK मिळवतो आणि STA ला GTK आणि MIC पाठवतो.
- Message 4: STA ने पावती दिल्याबद्दल खात्री केली आणि की (keys) वापरण्यासाठी तयार असल्याचे सूचित केले.
The Vulnerability: WPA2 Personal मधील मूलभूत त्रुटी म्हणजे PMK हा स्टॅटिक असतो आणि नेटवर्कवरील प्रत्येक उपकरणासाठी समान असतो. जर एखाद्या आक्रमणकर्त्याने 4-Way Handshake कॅप्चर केला (जो कनेक्ट केलेल्या क्लायंटला डी-ऑथेंटिकेशन फ्रेम्स पाठवून सक्तीने केला जाऊ शकतो), तर ते ऑफलाइन डिक्शनरी अटॅक करू शकतात. SSID आणि MAC ॲड्रेस स्पष्टपणे ट्रान्समिट होत असल्याने, आक्रमणकर्ता नेटवर्कशी संवाद न साधता पासफ्रेज शोधण्यासाठी प्री-कॉम्प्युटेड हॅशेस किंवा GPU-वेगवान साधनांचा वापर करू शकतात. एकदा पासफ्रेज सापडल्यानंतर, आक्रमणकर्ता हवेतून कॅप्चर केलेली सर्व जुनी आणि भविष्यातील ट्रॅफिक डिक्रिप्ट करू शकतो.
WPA2 Enterprise (WPA2-802.1X) Architecture
WPA2 Enterprise ऑथेंटिकेशन आणि एन्क्रिप्शन वेगळे करून शेअर्ड की संबंधित त्रुटी दूर करते. हे IEEE 802.1X मानकाची अंमलबजावणी करते, जे तीन-पार्टी मॉडेल सादर करते: Supplicant (क्लायंट उपकरण), Authenticator (ॲक्सेस पॉईंट किंवा वायरलेस LAN कंट्रोलर), आणि Authentication Server (सामान्यतः RADIUS सर्व्हर).
स्टॅटिक PMK ऐवजी, WPA2 Enterprise प्रत्येक सत्रासाठी डायनॅमिक पद्धतीने एक युनिक PMK तयार करते. ऑथेंटिकेशन प्रक्रिया Extensible Authentication Protocol (EAP) द्वारे नियंत्रित केली जाते. एंटरप्राइझ वातावरणात तैनात केलेल्या सर्वात सामान्य EAP पद्धतींमध्ये पुढील गोष्टींचा समावेश होतो:
- EAP-TLS (Transport Layer Security): सर्वात सुरक्षित पद्धत. यासाठी परस्पर सर्टिफिकेट-आधारित ऑथेंटिकेशन आवश्यक आहे. सर्व्हर आणि क्लायंट दोघांनीही विश्वासू सर्टिफिकेट ऑथॉरिटी (CA) द्वारे जारी केलेली वैध डिजिटल सर्टिफिकेट सादर करणे आवश्यक आहे. यामुळे पासवर्ड-आधारित असुरक्षितता पूर्णपणे संपुष्टात येते.
- PEAP-MSCHAPv2 (Protected EAP): ही दोन-टप्प्यांची प्रोटोकॉल पद्धत आहे. पहिल्या टप्प्यात, RADIUS सर्व्हर त्याचे सर्टिफिकेट क्लायंटला सादर करतो, ज्यामुळे एक एन्क्रिप्टेड TLS टनेल स्थापित होते. दुसऱ्या टप्प्यात, क्लायंट MSCHAPv2 प्रोटोकॉलद्वारे युझरनेम आणि पासवर्ड वापरून या सुरक्षित टनेलच्या आत ऑथेंटिकेशन पूर्ण करतो. EAP-TLS पेक्षा हे तैनात करणे सोपे असले, तरी जर क्लायंट सर्व्हरचे सर्टिफिकेट सत्यापित करण्यासाठी कॉन्फिगर केलेले नसतील, तर हे क्रेडेंशियल हार्वेस्टिंगसाठी असुरक्षित राहू शकते.
- EAP-TTLS (Tunneled TLS): PEAP प्रमाणेच, हे सर्व्हरचे सर्टिफिकेट वापरून सुरक्षित TLS टनेल स्थापित करते. तथापि, आतील ऑथेंटिकेशन थेट लेगसी प्रोटोकॉल, क्लायंट सर्टिफिकेट किंवा डिरेक्टरी सेवांना सपोर्ट करू शकते.
एकदा EAP ऑथेंटिकेशन यशस्वीरित्या पूर्ण झाल्यावर, RADIUS सर्व्हर एक Master Session Key (MSK) तयार करतो. सर्व्हर हा MSK सुरक्षित वायर्ड कनेक्शनद्वारे (AP आणि RADIUS सर्व्हरमधील शेअर्ड सिक्रेट वापरून) Authenticator (AP) कडे पाठवतो. त्यानंतर क्लायंट आणि AP मानक 4-Way Handshake सुरू करण्यासाठी PMK म्हणून MSK चा वापर करतात. PMK हा त्या सत्रासाठी युनिक असतो आणि कधीही पुन्हा वापरला जात नसल्यामुळे, हँडशेक कॅप्चर केल्याने आक्रमणकर्त्याला कोणताही फायदा होत नाही; क्रॅक करण्यासाठी कोणताही शेअर्ड पासफ्रेज नसतो आणि इतर युझर्सची ट्रॅफिक पूर्णपणे सुरक्षित राहते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
Implementation Guide
WPA2 Personal कडून WPA2 Enterprise कडे संक्रमण करण्यासाठी पद्धतशीर नियोजनाची आवश्यकता असते. खाली PEAP-MSCHAPv2 (एक सुरुवातीचे पाऊल म्हणून) आणि EAP-TLS (व्यवस्थापित कॉर्पोरेट मालमत्तांसाठी) वापरून लवचिक WPA2 Enterprise नेटवर्कसाठी उपयोजन आराखडा दिला आहे.
पायरी 1: ओळख स्त्रोत (Identity Source) आणि PKI स्थापित करा
वायरलेस हार्डवेअर कॉन्फिगर करण्यापूर्वी, तुम्ही एक विश्वासू ओळख स्त्रोत आणि Public Key Infrastructure (PKI) स्थापित करणे आवश्यक आहे.
- डिरेक्टरी सेवा: तुमची वापरकर्ता डिरेक्टरी (Active Directory, LDAP, किंवा Okta किंवा Azure AD सारखे क्लाउड ओळख प्रदाते) योग्य सुरक्षा गटांसह भरलेली आणि संरचित असल्याची खात्री करा.
- सर्टिफिकेट ऑथॉरिटी (CA): EAP-TLS साठी, मशीन आणि वापरकर्ता प्रमाणपत्रे जारी करण्यासाठी अंतर्गत CA (जसे की Active Directory Certificate Services) उपयोजित करा. PEAP साठी, RADIUS सर्व्हरसाठी विश्वासू सार्वजनिक CA (उदा., DigiCert, Sectigo) कडून सार्वजनिक SSL/TLS प्रमाणपत्र मिळवा. उत्पादनासाठी (production) स्वतः स्वाक्षरी केलेले (self-signed) प्रमाणपत्रे वापरणे टाळा, कारण ते क्लायंट प्रोव्हिजनिंग गुंतागुंतीचे करतात आणि मॅन-इन-द-मिडल हल्ल्यांचा धोका वाढवतात.
पायरी 2: RADIUS सर्व्हर उपयोजित आणि कॉन्फिगर करा
RADIUS सर्व्हर पॉलिसी निर्णय बिंदू म्हणून कार्य करतो. सामान्य एंटरप्राइझ पर्यायांमध्ये Cisco ISE, FreeRADIUS, आणि Microsoft Network Policy Server (NPS) यांचा समावेश होतो.
- RADIUS क्लायंट परिभाषित करा: तुमचे वायरलेस LAN कंट्रोलर्स (WLCs) किंवा स्वतंत्र ऍक्सेस पॉईंट्स RADIUS क्लायंट म्हणून नोंदणीकृत करा. AP/WLC आणि RADIUS सर्व्हरमधील संवादासाठी एक मजबूत, यादृच्छिकपणे व्युत्पन्न केलेला सामायिक गुप्त कोड (किमान 24 वर्ण) नियुक्त करा.
- ऑथेंटिकेशन पॉलिसी कॉन्फिगर करा: कोणत्या EAP पद्धतींना अनुमती आहे ते परिभाषित करा. PAP, CHAP आणि EAP-MD5 सारखे कमकुवत प्रोटोकॉल अक्षम करा. अनुमत प्रोटोकॉल फक्त EAP-TLS आणि PEAP-MSCHAPv2 पुरते मर्यादित ठेवा.
- ऑथरायझेशन पॉलिसी कॉन्फिगर करा: डिरेक्टरी गटांना नेटवर्क ऍक्सेस स्तरांशी मॅप करा. उदाहरणार्थ, 'Finance-Dept' गटातील सदस्यांना VLAN 10 नियुक्त केले जावे, तर 'Marketing-Dept' ला VLAN 20 नियुक्त केले जावे. Access-Accept संदेशामध्ये विशिष्ट RADIUS गुणधर्म परत करून हे साध्य केले जाते (उदा.,
Tunnel-Type = VLAN,Tunnel-Medium-Type = 802,Tunnel-Private-Group-ID = [VLAN ID]).
पायरी 3: वायरलेस इन्फ्रास्ट्रक्चर कॉन्फिगर करा
तुमच्या WLC किंवा AP व्यवस्थापन प्लॅटफॉर्मच्या व्यवस्थापन इंटरफेसमध्ये प्रवेश करा (जसे की Purple चे एकात्मिक डॅशबोर्ड किंवा तुमचे हार्डवेअर कंट्रोलर).
- नवीन SSID तयार करा: एक नवीन SSID परिभाषित करा (उदा., 'Corporate-Secure').
- सुरक्षा प्रकार सेट करा: WPA2 Enterprise निवडा (किंवा हार्डवेअर सपोर्ट करत असल्यास WPA3 Enterprise निवडा, जेणेकरून मागील आवृत्त्यांशी सुसंगतता सुनिश्चित होईल).
- RADIUS सर्व्हर कॉन्फिगर करा: तुमच्या प्राथमिक आणि दुय्यम RADIUS सर्व्हरचे IP पत्ते प्रविष्ट करा. पायरी 2 मध्ये कॉन्फिगर केलेले जुळणारे सामायिक गुप्त कोड प्रविष्ट करा. ऑथेंटिकेशन पोर्ट UDP 1812 आणि अकाउंटिंग पोर्ट UDP 1813 वर सेट करा.
- 802.11r सक्षम करा (Fast Transition): क्लायंट AP दरम्यान फिरत असताना रोमिंगमधील विलंब टाळण्यासाठी, 802.11r सक्षम करा. हे क्लायंट आणि AP ला आधीच संलग्न होण्याची परवानगी देते, ज्यामुळे रोमिंग दरम्यान पूर्ण 802.1X री-ऑथेंटिकेशनचा ताण कमी होतो.
पायरी 4: क्लायंट प्रोव्हिजनिंग आणि ऑनबोर्डिंग
अनकॉन्फिगर केलेली क्लायंट डिव्हाइसेस जर RADIUS सर्व्हरच्या सर्टिफिकेटवर विश्वास ठेवत नसतील, तर ते 802.1X कनेक्शन नाकारतील.
- मॅनेज्ड डिव्हाइसेस: कॉर्पोरेट लॅपटॉप आणि स्मार्टफोनवर वायरलेस प्रोफाइल पुश करण्यासाठी मोबाईल डिव्हाइस मॅनेजमेंट (MDM) किंवा ग्रुप पॉलिसी ऑब्जेक्ट्स (GPO) चा वापर करा. या प्रोफाइलमध्ये विश्वसनीय रूट CA, RADIUS सर्व्हरचे अचूक होस्टनाव आणि ऑथेंटिकेशन पद्धत (उदा. मशीन सर्टिफिकेटसह EAP-TLS) निर्दिष्ट करणे आवश्यक आहे.
- अनमॅनेज्ड/BYOD डिव्हाइसेस: ऑनबोर्डिंग पोर्टल (जसे की Purple चे गेस्ट आणि BYOD ऑनबोर्डिंग वर्कफ्लो) लागू करा जे युजर्सना तात्पुरते प्रोफाइल किंवा सर्टिफिकेट इंस्टॉल करण्यासाठी मार्गदर्शित करते, ज्यामुळे सप्लिकेंट कॉन्फिगरेशन स्वयंचलित होते.
सर्वोत्तम पद्धती (Best Practices)
एक सुरक्षित आणि कार्यक्षम WPA2 Enterprise वातावरण राखण्यासाठी, खालील उद्योग मानकांचे पालन करा:
- कठोर सर्टिफिकेट व्हॅलिडेशन सक्तीचे करा: RADIUS सर्व्हरचे सर्टिफिकेट प्रमाणित केल्याशिवाय क्लायंटना कनेक्ट करण्याची परवानगी कधीही देऊ नका. क्लायंट डिव्हाइसेसवर 'व्हॅलिडेट सर्व्हर सर्टिफिकेट' अक्षम असल्यास, ते समान SSID नावाचे ब्रॉडकास्ट करणाऱ्या कोणत्याही फसव्या (rogue) AP कडे क्रेडेंशियल सादर करतील, ज्यामुळे क्रेडेंशियल चोरीचा धोका निर्माण होईल.
- डायनॅमिक VLAN असाइनमेंट लागू करा: सर्व ऑथेंटिकेट झालेल्या युजर्सना एकाच सपाट नेटवर्कवर ठेवू नका. युजर्सच्या भूमिकेनुसार त्यांना आयसोलेटेड VLANs मध्ये डायनॅमिकली नियुक्त करण्यासाठी RADIUS ॲट्रिब्युट्सचा वापर करा, ज्यामुळे कोणत्याही तडजोड केलेल्या डिव्हाइसची लॅटरल मूव्हमेंट क्षमता मर्यादित होईल.
- गेस्ट ट्रॅफिक आयसोलेट करा: गेस्ट नेटवर्कने कधीही सामायिक की सह WPA2 Enterprise किंवा WPA2 Personal वापरू नये. त्याऐवजी, AP स्तरावर क्लायंट आयसोलेशन सक्षम असलेले captive portal वापरणारे स्वतंत्र गेस्ट SSID तैनात करा. हे गेस्ट डिव्हाइसेसना एकमेकांशी संवाद साधण्यापासून किंवा कॉर्पोरेट संसाधनांमध्ये प्रवेश करण्यापासून रोखते.
- RADIUS लॉग्सचे निरीक्षण करा: RADIUS ऑथेंटिकेशन लॉग्स एका SIEM (Security Information and Event Management) सिस्टममध्ये केंद्रीकृत करा. ऑथेंटिकेशन अयशस्वी होण्याचे उच्च दर, असामान्य ठिकाणांहून लॉगिन किंवा क्रेडेंशियल शेअरिंग यासारख्या विसंगतींवर लक्ष ठेवा.
- जुने प्रोटोकॉल बंद करा: TKIP (Temporal Key Integrity Protocol) पूर्णपणे अक्षम केले असल्याची खात्री करा. केवळ AES-CCMP एन्क्रिप्शनला परवानगी दिली पाहिजे.
ट्रबलशूटिंग आणि जोखीम कमी करणे
802.1X तैनात केल्याने गुंतागुंत वाढते ज्यामुळे विशिष्ट त्रुटी येऊ शकतात. या समस्या समजून घेतल्याने त्वरित निराकरण करणे शक्य होते.
1. क्लायंट कनेक्शन अयशस्वी होणे (सर्टिफिकेट अविश्वासू)
- लक्षण: क्लायंट डिव्हाइसेस कनेक्ट होण्यास अपयशी ठरतात, 'ऑथेंटिकेशन अयशस्वी' किंवा 'अविश्वासू सर्टिफिकेट' अशा चेतावणी दर्शवतात.
- मूळ कारण: क्लायंटकडे रूट CA सर्टिफिकेट नसते ज्याने RADIUS सर्व्हरच्या सर्टिफिकेटवर स्वाक्षरी केली आहे किंवा क्लायंटचा सिस्टम क्लॉक चुकीचा आहे (ज्यामुळे वैध सर्टिफिकेट प्रमाणीकरण रोखले जाते).
- निवारण: SSID तैनात करण्यापूर्वी MDM द्वारे सर्व मॅनेज्ड डिव्हाइसेसना रूट CA सर्टिफिकेट वितरित केले गेल्याची खात्री करा. BYOD साठी, सर्टिफिकेट चेन इंस्टॉल करण्यासाठी ऑनबोर्डिंग पोर्टलचा वापर करा.
2. RADIUS सर्व्हर टाइमआउट
- Symptom: क्लायंट्सना मोठा विलंब होतो किंवा ते पूर्णपणे कनेक्ट होण्यास अपयशी ठरतात, आणि AP लॉग्जमध्ये 'RADIUS server unreachable' असे दर्शविले जाते.
- Root Cause: AP आणि RADIUS सर्व्हरमधील नेटवर्क लेटन्सी AP च्या टाईमआउट थ्रेशोल्डपेक्षा जास्त होते, किंवा फायरवॉल्स UDP पोर्ट्स 1812 आणि 1813 ब्लॉक करत आहेत.
- Mitigation: RADIUS सर्व्हर भौगोलिकदृष्ट्या वायरलेस इन्फ्रास्ट्रक्चरच्या जवळ ठेवा. क्लाउड-होस्टेड RADIUS सर्व्हरवर ऑथेंटिकेट करत असल्यास WAN लेटन्सी सामावून घेण्यासाठी AP टाईमआउट सेटिंग्ज डीफॉल्टवरून (साधारणपणे 3 सेकंद) 5 किंवा 7 सेकंदांपर्यंत समायोजित करा.
3. Roaming Drops and Latency
- Symptom: फॅसिलिटीमधून चालताना वापरकर्त्यांना VoIP कॉल्स ड्रॉप होणे किंवा सेशन डिस्कनेक्ट होण्याचा अनुभव येतो.
- Root Cause: क्लायंट प्रत्येक AP ट्रान्झिशनवर संपूर्ण 802.1X ऑथेंटिकेशन एक्सचेंज (ज्याला 1000ms पर्यंत वेळ लागू शकतो) करत असतो.
- Mitigation: वायरलेस कंट्रोलरवर 802.11r (Fast Transition) किंवा Opportunistic Key Caching (OKC) सक्षम करा. हे कॅश केलेल्या कीजचा पुन्हा वापर करून रोमिंग हँडऑफ वेळ 50ms पेक्षा कमी करते.
ROI & Business Impact
WPA2 Enterprise वर स्थलांतरित होणे म्हणजे ऑपरेशनल सुरक्षेमधील एक गुंतवणूक आहे जी मोजता येण्याजोगा व्यावसायिक परतावा देते.
Risk Reduction and Financial Protection
डेटा ब्रीचचा आर्थिक प्रभाव गंभीर असतो. WPA2 Personal नेटवर्कवर हल्ल्याचा मोठा धोका असतो; एखादा नाराज कर्मचारी सामायिक पासफ्रेजसह संस्था सोडून गेल्यास प्रत्येक डिव्हाइसवरील की बदलणे आवश्यक होते - हे एक ऑपरेशनल दुस्वप्न आहे जे क्वचितच पूर्ण केले जाते. परिणामी, माजी कर्मचाऱ्यांकडे सहसा कॉर्पोरेट नेटवर्कचा ॲक्सेस राहतो. WPA2 Enterprise हा धोका पूर्णपणे कमी करतो. जेव्हा एखादा कर्मचारी नोकरी सोडतो, तेव्हा केंद्रीय डिरेक्टरीमधील त्यांचे खाते निष्क्रिय केल्याने सर्व डिव्हाइसेसवरील त्यांचा वायरलेस ॲक्सेस त्वरित रद्द होतो, ज्यामुळे अनधिकृत ॲक्सेस आणि संभाव्य डेटा चोरीला प्रतिबंध होतो.
Operational Efficiency
शेकडो डिव्हाइसेसवर प्री-शेअर्ड कीज व्यवस्थापित करणे अत्यंत अकार्यक्षम आहे. आयटी कर्मचारी नवीन डिव्हाइसेसवर मॅन्युअली कीज कॉन्फिगर करण्यात, तडजोड झाल्यास कीज अपडेट करण्यात आणि कनेक्टिव्हिटीच्या समस्यांचे निवारण करण्यात महत्त्वपूर्ण तास घालवतात. ऑटोमेटेड ऑनबोर्डिंग प्लॅटफॉर्मसह एकत्रित केलेले WPA2 Enterprise मॅन्युअल की वितरण काढून टाकते. वापरकर्ते सध्याच्या कॉर्पोरेट क्रेडेंशियलचा वापर करून स्वतः ऑथेंटिकेट करतात, ज्यामुळे वायरलेस-संबंधित हेल्पडेस्क तिकिटे 40% पर्यंत कमी होतात.
Regulatory Compliance
नियमन केलेल्या क्षेत्रांमध्ये कार्यरत असलेल्या संस्थांसाठी (जसे की क्रेडिट कार्ड प्रक्रिया करणारे रिटेल किंवा रुग्णांचा डेटा व्यवस्थापित करणारे हेल्थकेअर), WPA2 Enterprise ही सहसा एक बंधनकारक आवश्यकता असते. PCI-DSS (अपेक्षितता 8) आणि HIPAA सारखे मानक अद्वितीय वापरकर्ता ओळख आणि सुरक्षित ॲक्सेस नियंत्रणे अनिवार्य करतात. WPA2 Enterprise लागू केल्याने अनुपालन सुनिश्चित होते, महागडे दंड टाळता येतात आणि संस्थेच्या ब्रँड प्रतिष्ठेचे रक्षण होते.
महत्वाच्या व्याख्या
WPA2 Personal (WPA2-PSK)
घरगुती आणि लहान कार्यालयीन नेटवर्कसाठी डिझाइन केलेले एक वायरलेस सुरक्षा मानक जे प्रमाणीकरण आणि एन्क्रिप्शन की निर्मितीसाठी एकाच Pre-Shared Key (PSK) चा वापर करते.
हे enterprise वातावरणात अत्यंत असुरक्षित आहे कारण एका उपकरणाशी तडजोड झाल्यास संपूर्ण नेटवर्क धोक्यात येते.
WPA2 Enterprise (WPA2-802.1X)
एक एंटरप्राइझ - ग्रेड वायरलेस सुरक्षा मानक ज्यासाठी 802.1X प्रोटोकॉलचा वापर करून बाह्य ऑथेंटिकेशन सर्व्हर (RADIUS) द्वारे युजर्स किंवा डिव्हाइसेसचे स्वतंत्र ऑथेंटिकेशन आवश्यक असते.
हे प्रति सत्र डायनॅमिक की जनरेशन प्रदान करते, ज्यामुळे सामायिक की च्या असुरक्षितता दूर होतात.
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा कनेक्ट करणाऱ्या आणि वापरणाऱ्या युजर्ससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो.
हे WPA2 Enterprise नेटवर्कमध्ये मध्यवर्ती निर्णय इंजिन म्हणून कार्य करते.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
एक अत्यंत सुरक्षित EAP पद्धत जी क्लायंट आणि ऑथेंटिकेशन सर्व्हरमधील परस्पर ऑथेंटिकेशनसाठी डिजिटल प्रमाणपत्रांचा (certificates) वापर करते, ज्यामुळे पासवर्डची आवश्यकता उरत नाही.
मॅनेज्ड कॉर्पोरेट डिव्हाइसेस सुरक्षित करण्यासाठी हे एक इंडस्ट्री मानक आहे.
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
मोठ्या प्रमाणावर वापरली जाणारी EAP पद्धत जी RADIUS सर्व्हरच्या प्रमाणपत्राद्वारे स्थापित केलेल्या सुरक्षित TLS टनेलमध्ये MSCHAPv2 पासवर्ड-आधारित ऑथेंटिकेशन प्रोटोकॉल समाविष्ट करते.
हे EAP-TLS पेक्षा उपयोजित करण्यास सोपे आहे परंतु मॅन - इन - द - मिडल हल्ले रोखण्यासाठी यासाठी क्लायंट-साइडचे कठोर प्रमाणपत्र प्रमाणीकरण आवश्यक आहे.
Supplicant
युजरच्या डिव्हाइसवर (उदा. लॅपटॉप, स्मार्टफोन) रन होणारा सॉफ्टवेअर क्लायंट जो 802.1X फ्रेमवर्क अंतर्गत ऑथेंटिकेशनची बोलणी करतो.
यशस्वी 802.1X उपयोजनासाठी सप्लिकंटचे योग्य कॉन्फिगरेशन अत्यंत आवश्यक आहे.
Authenticator
नेटवर्क डिव्हाइस (सामान्यतः वायरलेस ॲक्सेस पॉइंट किंवा वायरलेस LAN कंट्रोलर) जे सप्लिकंट आणि ऑथेंटिकेशन सर्व्हर दरम्यान क्रेडेन्शियल्स पास करून ऑथेंटिकेशन प्रक्रिया सुलभ करते.
जोपर्यंत ऑथेंटिकेशन सर्व्हर क्लायंटला मान्यता देत नाही तोपर्यंत ऑथेंटिकेटर सर्व नॉन - EAP ट्रॅफिक ब्लॉक करतो.
Dynamic VLAN Assignment
एक सुरक्षा तंत्र जिथे RADIUS सर्व्हर स्टॅटिक SSID-to-VLAN मॅपिंगऐवजी युजरची ओळख किंवा ग्रुप सदस्यत्वाच्या आधारे कनेक्टिंग क्लायंटला विशिष्ट VLAN मध्ये ठेवण्यासाठी ॲक्सेस पॉइंटला निर्देश देतो.
हे संस्थांना SSIDs न वाढवता त्यांचे नेटवर्क डायनॅमिकली विभाजित करण्याची परवानगी देते.
सोडवलेली उदाहरणे
१५० स्टोअर्स असलेली एक राष्ट्रीय रिटेल साखळी सध्या सर्व पॉईंट ऑफ सेल (POS) टर्मिनल्स आणि बॅक-ऑफिस संगणकांसाठी एकाच पासफ्रेजसह WPA2 Personal वापरते. त्यांनी PCI-DSS अनुपालन साध्य करणे आवश्यक आहे, जे नेटवर्क प्रवेशासाठी सामायिक क्रेडेंशियल्स वापरण्यास प्रतिबंधित करते. त्यांनी WPA2 Enterprise मधील संक्रमणाची रचना आणि अंमलबजावणी कशी करावी?
- बॅकअप डेटा सेंटरमधील दुय्यम नोडसह त्यांच्या प्राथमिक डेटा सेंटरमध्ये एक केंद्रित RADIUS क्लस्टर (जसे की FreeRADIUS किंवा Cisco ISE) उपयोजित करा.
- RADIUS क्लस्टरला त्यांच्या Active Directory डोमेनशी समाकलित करा.
- POS टर्मिनल्ससाठी AD मध्ये एक समर्पित सुरक्षा गट ('POS-Devices') आणि प्रशासकीय लॅपटॉपसाठी दुसरा गट ('Admin-Staff') तयार करा.
- मानक RADIUS गुणधर्म (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) वापरून 'POS-Devices' च्या सदस्यांसाठी VLAN 100 (विलग केलेले POS नेटवर्क) आणि 'Admin-Staff' साठी VLAN 200 परत करण्यासाठी RADIUS सर्व्हर कॉन्फिगर करा.
- ट्रॅफिक विलग करण्यासाठी प्रति स्टोअर स्थान एक अद्वितीय सामायिक गुप्त की वापरून, मध्यवर्ती RADIUS क्लस्टरकडे निर्देश करण्यासाठी स्टोअर APs कॉन्फिगर करा.
- Active Directory Certificate Services (AD CS) द्वारे नोंदणीकृत मशीन प्रमाणपत्रांचा वापर करून POS टर्मिनल्ससाठी EAP-TLS उपयोजित करा जेणेकरून वापरकर्त्याच्या हस्तक्षेपाची आवश्यकता भासणार नाही आणि क्रेडेंशियल्स चोरीला जाणार नाहीत.
एका लक्झरी हॉटेल आणि कॉन्फरन्स सेंटरला त्यांचे प्रशासकीय नेटवर्क (रिसेप्शन, व्यवस्थापन आणि बॅक-ऑफ-हाऊस कर्मचाऱ्यांद्वारे वापरले जाणारे) सुरक्षित ठेवण्याची आणि त्याच वेळी एक वेगळे, उच्च क्षमतेचे अतिथी नेटवर्क राखण्याची आवश्यकता आहे. सध्याच्या सेटअपमध्ये कर्मचाऱ्यांसाठी एकच WPA2 Personal नेटवर्क वापरले जाते, ज्यामुळे क्रेडेंशियल्स वारंवार लीक होतात. ते एक सुरक्षित, स्केलेबल समाधान कसे लागू करू शकतात?
- दोन स्वतंत्र SSIDs तयार करून भौतिक/तार्किक नेटवर्क वेगळे करा: 'Hotel-Staff' (WPA2 Enterprise) आणि 'Hotel-Guest' (Captive Portal सह ओपन).
- 'Hotel-Staff' साठी, हॉटेलच्या प्रॉपर्टी मॅनेजमेंट सिस्टम (PMS) किंवा स्थानिक डिरेक्टरीसह समाकलित केलेले PEAP-MSCHAPv2 कॉन्फिगर करा. हे कर्मचाऱ्यांना त्यांचे वैयक्तिक डिरेक्टरी क्रेडेंशियल्स वापरून लॉग इन करण्यास अनुमती देते.
- अतिथी ते अतिथी संवाद रोखण्यासाठी 'Hotel-Guest' नेटवर्कवर क्लायंट आयसोलेशन लागू करा.
- ॲनालिटिक्स कॅप्चर करण्यासाठी आणि Captive Portal द्वारे अतिथी ऑनबोर्डिंग सुरक्षितपणे व्यवस्थापित करण्यासाठी अतिथी नेटवर्कवर Purple चे WiFi इंटेलिजेंस प्लॅटफॉर्म समाकलित करा, ज्यामुळे अतिथी ट्रॅफिक प्रशासकीय VLAN पासून पूर्णपणे विभाजित असल्याचे सुनिश्चित होते.
- प्रशासकीय ट्रॅफिकला प्राधान्य देताना, बँडविड्थ संपणे टाळण्यासाठी अतिथी नेटवर्कवर रेट लिमिटिंग लागू करा.
सराव प्रश्न
Q1. एका मोठ्या कॉन्फरन्सच्या ठिकाणाला त्यांच्या अंतर्गत ऑपरेशनल स्टाफसाठी (तिकीट, सुरक्षा आणि सुविधा) एक सुरक्षित वायरलेस नेटवर्क उपयोजित करायचे आहे. उपयोजन खर्च वाचवण्यासाठी कॉन्फरन्स ऑपरेशन्स डायरेक्टर मजबूत, 63-कॅरेक्टर पासफ्रेजसह WPA2 Personal वापरण्याचा सल्ला देतात. एक नेटवर्क आर्किटेक्ट म्हणून, तुम्ही या प्रस्तावाचे मूल्यमापन कसे कराल आणि तुम्ही कोणत्या जोखमींवर प्रकाश टाकाल?
टीप: जेव्हा कर्मचारी सोडून जातात किंवा डिव्हाइसेस गमावले जातात तेव्हा शेअर केलेल्या की च्या ऑपरेशनल लाइफसायकलचा विचार करा.
नमुना उत्तर पहा
महत्त्वपूर्ण ऑपरेशनल आणि सुरक्षा जोखमींमुळे हा प्रस्ताव नाकारला जावा. जरी 63-कॅरेक्टरचा पासफ्रेज ब्रूट - फोर्स हल्ल्यांना अत्यंत प्रतिरोधक असला, तरी तो एक प्री - शेअर की (PSK) म्हणून राहतो. कॉन्फरन्सच्या ठिकाणासारख्या उच्च कर्मचारी बदल (turnover) असलेल्या वातावरणात, पासफ्रेज अपरिहार्यपणे शेअर केला जाईल, लीक होईल किंवा सोडून जाणाऱ्या कर्मचाऱ्यांकडे राहील. एका सिंगल व्यक्तीचा ॲक्सेस रद्द करण्यासाठी, IT टीमला प्रत्येक ऑपरेशनल डिव्हाइसवर (तिकीट स्कॅनर, सिक्युरिटी टॅब्लेट, फॅसिलिटी लॅपटॉप) पासफ्रेज बदलावा लागेल, ज्यामुळे मोठ्या प्रमाणावर ऑपरेशनल व्यत्यय येईल. शिवाय, WPA2 Personal वैयक्तिक जबाबदारी प्रदान करत नाही; नेटवर्कवरील सर्व क्रिया एकाच शेअर केलेल्या ओळखीखाली दिसतात, ज्यामुळे अंतर्गत उल्लंघन झाल्यास फॉरेन्सिक विश्लेषण करणे अशक्य होते. शिफारस केलेला दृष्टिकोन म्हणजे कॉन्फरन्सच्या ठिकाणाच्या मध्यवर्ती डिरेक्टरीसह एकत्रित केलेले WPA2 Enterprise (802.1X) उपयोजित करणे, ज्यामुळे इतर युजर्सवर परिणाम न करता वैयक्तिक खाती त्वरित रद्द केली जाऊ शकतात.
Q2. PEAP-MSCHAPv2 च्या उपयोजनादरम्यान, अनेक Android आणि iOS डिव्हाइसेस कॉर्पोरेट SSID शी कनेक्ट करण्यात अयशस्वी ठरतात. तपासणीत असे दिसून आले आहे की क्लायंट्स युजर्सना अज्ञात प्रमाणपत्रावर 'Trust' करण्यासाठी प्रवृत्त करत आहेत किंवा कोणतीही सूचना न देता कनेक्टिव्हिटी अयशस्वी होत आहे. या वर्तनाचे मूळ कारण काय आहे आणि नेटवर्क टीमने याचे निवारण कसे करावे?
टीप: आधुनिक मोबाईल ऑपरेटिंग सिस्टीम डीफॉल्टनुसार सर्व्हर प्रमाणपत्र प्रमाणीकरण कसे हाताळतात ते पहा.
नमुना उत्तर पहा
मूळ कारण म्हणजे आधुनिक मोबाईल ऑपरेटिंग सिस्टीम्स (विशेषतः Android 11+ आणि iOS 14+) डिफॉल्टनुसार कडक सर्व्हर सर्टिफिकेट व्हॅलिडेशनची सक्ती करतात आणि वापरकर्त्यांना सहजपणे सर्टिफिकेट वॉर्निंग दुर्लक्षित करण्याची परवानगी देत नाहीत. जर RADIUS सर्व्हर सेल्फ-साईन्ड सर्टिफिकेट किंवा अशा अंतर्गत CA ने जारी केलेले सर्टिफिकेट वापरत असेल ज्याचे रूट सर्टिफिकेट मोबाईल डिव्हाइसेसवर इन्स्टॉल केलेले नाही, तर कनेक्शन अयशस्वी होईल. हे सोडवण्यासाठी, नेटवर्क टीमने पुढील गोष्टी केल्या पाहिजेत: १. iOS आणि Android च्या ट्रस्ट स्टोअर्समध्ये आधीपासूनच समाविष्ट असलेल्या, सार्वजनिकरित्या विश्वसनीय Certificate Authority (CA) कडून RADIUS सर्व्हरसाठी सर्टिफिकेट मिळवावे. २. सर्टिफिकेटवरील डोमेन नेम वायरलेस प्रोफाईलमध्ये कॉन्फिगर केलेल्या डोमेनशी जुळत असल्याची खात्री करावी. ३. मॅनेज्ड कॉर्पोरेट डिव्हाइसेससाठी, ट्रस्टेड रूट CA सर्टिफिकेटसह वायरलेस प्रोफाईल पुश करण्यासाठी MDM वापरावे. BYOD डिव्हाइसेससाठी, आवश्यक सर्टिफिकेट चेनचे सुरक्षित इन्स्टॉलेशन स्वयंचलित करण्यासाठी एक ऑनबोर्डिंग सोल्यूशन (जसे की Purple चे ऑनबोर्डिंग पोर्टल) लागू करावे.
Q3. एक हल्ला करणारा व्यक्ती कॉर्पोरेट ऑफिसच्या बाहेर उभा राहून WPA2 Personal नेटवर्कशी कनेक्ट होणाऱ्या क्लायंटचा 4-way handshake कॅप्चर करतो. या कॅप्चरमुळे हल्ला करणाऱ्याला त्याच नेटवर्कवरील इतर वापरकर्त्यांचे ट्रॅफिक डिक्रिप्ट करणे कसे शक्य होते, आणि हा हल्ला WPA2 Enterprise च्या विरोधात का कुचकामी ठरतो ते स्पष्ट करा.
टीप: दोन्ही प्रोटोकॉलमध्ये Pairwise Master Key (PMK) कसा मिळवला जातो याचे विश्लेषण करा.
नमुना उत्तर पहा
WPA2 Personal मध्ये, Pairwise Master Key (PMK) हा शेअर केलेल्या पासफ्रेज आणि SSID वरून स्टॅटिकली मिळवला जातो. पासफ्रेज आणि SSID सर्व वापरकर्त्यांसाठी सारखेच असल्यामुळे, नेटवर्कवरील प्रत्येक डिव्हाइस एकच PMK शेअर करते. जेव्हा हल्ला करणारा कोणत्याही क्लायंटचा 4-way handshake कॅप्चर करतो, तेव्हा तो शेअर केलेला PMK आणि सार्वजनिकरित्या ट्रान्समिट केलेले नॉनसेस (ANonce, SNonce) आणि MAC ॲड्रेसेस वापरून त्या विशिष्ट क्लायंटचा Pairwise Transient Key (PTK) मिळवू शकतो. यामुळे हल्ला करणाऱ्याला त्या क्लायंटचे ट्रॅफिक डिक्रिप्ट करता येते. याशिवाय, PMK सर्वांसाठी समान असल्यामुळे, हल्ला करणारा नेटवर्कवरील इतर कोणत्याही वापरकर्त्याचा 4-way handshake कॅप्चर करून त्यांच्या ट्रॅफिकचे देखील डिक्रिप्ट करू शकतो. याउलट, WPA2 Enterprise हे 802.1X द्वारे प्रत्येक सिंगल ऑथेंटिकेशन सेशनसाठी एक युनिक Master Session Key (MSK) डायनॅमिकली जनरेट करते. हा MSK केवळ त्याच सेशनसाठी युनिक PMK म्हणून काम करतो. हल्ला करणाऱ्याने एका क्लायंटचा 4-way handshake कॅप्चर केला तरीही तो इतर वापरकर्त्यांचे ट्रॅफिक डिक्रिप्ट करू शकत नाही, कारण प्रत्येक वापरकर्त्याकडे एक पूर्णपणे युनिक PMK असतो जो शेअर केलेल्या सिक्रेटवरून मिळवता येत नाही.
वारंवार विचारले जाणारे प्रश्न
WPA2 Personal आणि WPA2 Enterprise मधील मूलभूत फरक काय आहे?
WPA2 Personal सर्व कनेक्ट करणाऱ्या क्लायंट डिव्हाइसेसमध्ये एकच Pre-Shared Key (PSK) वापरते, ज्यामुळे सुरक्षिततेचा धोका निर्माण होतो. WPA2 Enterprise प्रत्येक युझर किंवा डिव्हाइसला स्वतंत्रपणे युनिक डायनॅमिक सेशन की सह प्रमाणित करण्यासाठी IEEE 802.1X ऑथेंटिकेशन फ्रेमवर्क आणि बाह्य RADIUS सर्व्हरचा वापर करते.
व्यवसाय आणि एंटरप्राइझ नेटवर्कसाठी WPA2 Personal असुरक्षित का आहे?
WPA2 Personal मध्ये, ज्याला शेअर्ड पासफ्रेज माहीत आहे तो फोर-वे हँडशेक कॅप्चर करू शकतो आणि इतर युझर्सचा ओव्हर-द-एअर वायरलेस ट्रॅफिक डिक्रिप्ट करू शकतो. याशिवाय, जेव्हा एखादा कर्मचारी किंवा कंत्राटदार काम सोडतो, तेव्हा जोपर्यंत IT विभाग मॅन्युअली प्रत्येक ॲक्सेस पॉइंट आणि क्लायंट रीकॉन्फिगर करत नाही, तोपर्यंत नेटवर्क पासफ्रेज त्यांच्या वैयक्तिक डिव्हाइसेसवर तसाच राहतो.
WPA2 Personal हे PCI-DSS आणि HIPAA सारख्या नियामक मानकांचे पालन करते का?
नाही. PCI-DSS 4.0 ची आवश्यकता 8 आणि HIPAA सिक्युरिटी रूल § 164.312 कडकपणे युनिक युझर ऑथेंटिकेशन आणि ऑडिट लॉगिंगची मागणी करतात, ज्यामध्ये कार्डधारक डेटा किंवा इलेक्ट्रॉनिक प्रोटेक्टेड हेल्थ इन्फॉर्मेशन (ePHI) हाताळणाऱ्या वातावरणात शेअर्ड क्रेडेंशियल्स वापरण्यास प्रतिबंध आहे. अनुपालनासाठी WPA2 Enterprise किंवा सर्टिफिकेट-आधारित 802.1X आवश्यक आहे.
WPA2 Enterprise मधील PEAP-MSCHAPv2 आणि EAP-TLS मध्ये काय फरक आहे?
PEAP-MSCHAPv2 हे RADIUS सर्व्हर सर्टिफिकेटद्वारे स्थापित केलेल्या TLS टनेलमध्ये कूटबद्ध केलेल्या कॉर्पोरेट डिरेक्टरी युझरनेम आणि पासवर्ड क्रेडेंशियल्सचा वापर करून युझर्सना प्रमाणित करते. EAP-TLS हे क्लायंट आणि सर्व्हर दोन्हीवर परस्पर क्रिप्टोग्राफिक X.509 डिजिटल सर्टिफिकेट्स वापरते, ज्यामुळे पासवर्डची गरज पूर्णपणे नष्ट होते आणि क्रेडेंशियल चोरी किंवा बनावट ॲक्सेस पॉइंट हल्ल्यांना प्रतिबंध होतो.
एक एंटरप्राइझ WPA2 Personal आणि WPA2 Enterprise दोन्ही एकाच वेळी चालवू शकते का?
होय. एंटरप्राइझेस सहसा एकाच फिजिकल ॲक्सेस पॉइंट्सवर वेगवेगळे SSID ब्रॉडकास्ट करतात, ज्यामध्ये कॉर्पोरेट लॅपटॉप्सना WPA2/WPA3 Enterprise 802.1X नेटवर्कवर रूट केले जाते, तर जुन्या किंवा स्क्रीन नसलेल्या IoT डिव्हाइसेसना मर्यादित VLANs शी मॅप केलेल्या Identity Pre-Shared Keys (iPSK) किंवा PPSK चा वापर करून वेगळ्या SSID शी कनेक्ट केले जाते.
या मालिकेमध्ये पुढे वाचा
कर्मचारी बाहेर पडल्यावर WiFi ॲक्सेस कसा रद्द करावा
ही मार्गदर्शिका IT आणि स्थळ ऑपरेशन्स टीम्सना उर्वरित कर्मचाऱ्यांच्या कामात व्यत्यय न आणता, एखादा कर्मचारी बाहेर पडल्यावर स्टाफ WiFi ॲक्सेस कसा काढून टाकावा हे दाखवते. हे सर्टिफिकेट-आधारित 802.1X, ओळख-विशिष्ट iPSK आणि SCIM-संचालित डीप्रॉव्हिजनिंगची तुलना करते, आणि त्यानंतर एकाच दिवसात लागू करता येईल अशी रनबुक, चाचणी पद्धत आणि ऑडिट पुरावा मॉडेल प्रदान करते.
सुरक्षित BYOD WiFi: Passpoint प्रमाणपत्र ऑनबोर्डिंग विरुद्ध xPSK (iPSK)
झिरो-टच Passpoint EAP-TLS प्रमाणपत्रे विरुद्ध व्हेंडर-विशिष्ट xPSK (iPSK/easyPSK, DPSK, PPSK, MPSK) चा वापर करून व्यवस्थापित नसलेली कर्मचारी आणि विद्यार्थ्यांची उपकरणे (BYOD) सुरक्षित करण्यासाठी IT टीम्ससाठी एक सर्वसमावेशक तांत्रिक मार्गदर्शक.
सर्वांवर नियंत्रण ठेवण्यासाठी तीन SSIDs: अतिथी, Passpoint, आणि IoT WiFi सेटअप मार्गदर्शक
हे तांत्रिक मार्गदर्शक एंटरप्राइझ ठिकाणी तीन-SSID WiFi डिझाइन लागू करण्यासाठी एक निश्चित ब्ल्यूप्रिंट प्रदान करते. हे VLAN विभाजन आणि झिरो-ट्रस्ट नेटवर्क ॲक्सेस मिळवण्यासाठी ओपन Guest WiFi पोर्टल, स्वयंचलित Passpoint ऑनबोर्डिंग आणि प्रति-डिव्हाइस xPSK ऑथेंटिकेशनचे कॉन्फिगरेशन तपशीलवार सांगते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.