
Network audit trail and compliance readiness evaluator
Assess whether your WiFi access logs and network audit trails meet statutory standards for PCI-DSS, HIPAA, SOC 2, GDPR, and eduroam.
Select the audit controls currently implemented across your wireless estate:
Warning: 3 mandatory control(s) are missing for PCI-DSS v4.0. In the event of a regulatory inspection or security incident, unauthenticated sessions or missing accounting packets may lead to compliance failure.
- 1All individual user access to cardholder data environments
- 2All actions taken by individuals with administrative privileges
- 3Access to all audit trails and log manipulation attempts
- 4Invalid logical access attempts and authentication failures
- 5Use of identification and authentication mechanisms (RADIUS/802.1X)
- 6Initialization of audit logs and stopping/pausing of logging services
Automate compliant audit trails for enterprise and guest WiFi
Purple provides hardware-agnostic Cloud RADIUS accounting, automated visitor consent logging, and encrypted SIEM streaming across Cisco, Aruba, Ruckus, Fortinet, and Meraki networks.
একটি অডিট ট্রেইল হলো একটি সুরক্ষিত, কালানুক্রমিক রেকর্ড যা দেখায় যে একটি সিস্টেমে কে, কী, কোথায় এবং কখন কাজ করেছে, এবং যুক্তরাজ্যে দুর্বল অডিট ট্রেইল নথিপত্র ১৫% FCA প্রয়োগকারী মামলার জন্য দায়ী ছিল, যেখানে £৫০০ মিলিয়নেরও বেশি জরিমানা অপর্যাপ্ত ট্রানজ্যাকশন লগিং এবং পর্যবেক্ষণের সাথে সম্পর্কিত। এটি ফিন্যান্সের মতোই WiFi এবং নেটওয়ার্ক অ্যাক্সেসের ক্ষেত্রেও সমান গুরুত্বপূর্ণ, কারণ আপনি যদি কোনও ব্যবহারকারী সেশন, প্রমাণীকরণ ইভেন্ট বা অ্যাডমিন পরিবর্তন পুনর্গঠন করতে না পারেন, তবে আপনি কী ঘটেছে তা প্রমাণ করতে পারবেন না।
আপনি যদি গেস্ট WiFi, কর্মীদের SSO, শেয়ার্ড অফিস ফ্লোর, স্টুডেন্ট হাউজিং বা একাধিক টেন্যান্ট নেটওয়ার্ক সহ একটি হোটেল নিয়ে কাজ করেন, তবে আপনি সম্ভবত ইতিমধ্যেই এমন পরিস্থিতির সম্মুখীন হয়েছেন যেখানে কেউ একটি সাধারণ প্রশ্ন জিজ্ঞাসা করেছে যা একটি কঠিন তদন্তে পরিণত হয়েছে। ওই ডিভাইসটি কে কানেক্ট করেছে? কেন একজন ব্যবহারকারীকে ভুল VLAN-এ রাখা হয়েছিল? ব্যর্থ লগইন কি একজন আসল কর্মী, একটি পুরোনো সার্টিফিকেট, নাকি পুরানো ক্রেডেনশিয়াল পুনরায় ব্যবহার করার চেষ্টা করা একটি ডিভাইস থেকে এসেছে?
ঠিক সেখানেই what is audit trail একটি সাধারণ কমপ্লায়েন্স টার্ম হওয়া বন্ধ করে এবং কার্যক্ষমভাবে দরকারী হয়ে ওঠে। ব্যবহারিক ক্ষেত্রে, এটি একটি বিল্ডিংয়ের CCTV ফুটেজ এবং এর অ্যাক্সেস কন্ট্রোল লগের ডিজিটাল সমতুল্য। আপনি এমন একটি রেকর্ড চান যা আপনাকে গতিবিধি ট্র্যাক করতে, পরিচয় যাচাই করতে এবং কোনো পদক্ষেপ বৈধ, আকস্মিক নাকি ক্ষতিকারক ছিল তা প্রমাণ করতে সহায়তা করবে।
অডিট ট্রেইল কী? (What is an Audit Trail)
একটি দরকারী সংজ্ঞা হলো এটি। একটি অডিট ট্রেইল হলো ঘটনার একটি টেম্পার-প্রুফ, সময়-ক্রমিক রেকর্ড যা আপনাকে শুরু থেকে শেষ পর্যন্ত একটি কার্যকলাপ পুনর্গঠন করতে দেয়। IT সিকিউরিটিতে, এর অর্থ সাধারণত ব্যবহারকারী, ডিভাইস, সিস্টেম বা ট্রানজ্যাকশনের সাথে যুক্ত এন্ট্রির একটি সিকোয়েন্স। আইডেন্টিটি-ভিত্তিক WiFi-তে, এর অর্থ হলো আপনি প্রাথমিক প্রমাণীকরণ থেকে শুরু করে পলিসি অ্যাসাইনমেন্ট, সেশন অ্যাক্টিভিটি, অ্যাক্সেস স্টেটের পরিবর্তন এবং অবশেষে ডিসকানেক্ট হওয়া পর্যন্ত একটি কানেকশন অনুসরণ করতে পারবেন।
একটি রুটিন ঘটনার কথা চিন্তা করুন। একজন ভেন্যু ম্যানেজার বলছেন যে একজন গেস্ট কোনোভাবে একটি সংরক্ষিত নেটওয়ার্কে প্রবেশ করেছেন। একজন সিকিউরিটি অ্যানালিস্ট একজন কর্মীর ডিভাইস থেকে বারবার প্রমাণীকরণের ব্যর্থতা দেখছেন। একজন অডিটর প্রমাণ চান যে শুধুমাত্র অনুমোদিত ব্যবহারকারীরাই একটি নির্দিষ্ট পরিষেবা অ্যাক্সেস করেছেন। আপনার কাছে যদি অসামঞ্জস্যপূর্ণ টাইমস্ট্যাম্প সহ কয়েকটি সাধারণ লগ থাকে, তবে আপনি কেবল অনুমানই করতে পারবেন। কিন্তু আপনার কাছে যদি একটি সঠিক অডিট ট্রেইল থাকে, তবে আপনি প্রমাণ সহ উত্তর দিতে পারবেন।
একটি সিস্টেম লগ কেবল ইভেন্ট রেকর্ড করে। একটি অডিট ট্রেইল আপনাকে একটি নির্ভরযোগ্য সিকোয়েন্সে সেই ইভেন্টগুলির গল্প বলার সুযোগ দেয়।
নেটওয়ার্ক টিমের জন্য, গুরুত্বপূর্ণ অংশটি ডিকশনারির অর্থ নয়। এটি হলো ব্যবহারিক প্রয়োজনীয়তা যাতে রেকর্ডটি কয়েকটি মৌলিক প্রশ্নের স্পষ্ট উত্তর দিতে পারে:
কে কাজ করেছে
একটি আসল পরিচয়, সার্ভিস অ্যাকাউন্ট, বা ডিভাইস পরিচয়কী ঘটেছে
লগইন, ব্যর্থ প্রমাণীকরণ, রোল পরিবর্তন, পলিসি পুশ, সার্টিফিকেট ইস্যু, ডিসকানেক্ট, অ্যাডমিন এডিটকোথায় ঘটেছে
সংশ্লিষ্ট সিস্টেম, SSID, কন্ট্রোলার, অ্যাপ্লিকেশন, টেন্যান্ট বা রিসোর্সকখন এটি ঘটেছে
একটি নির্ভরযোগ্য টাইমস্ট্যাম্প যা আপনার বাকি পরিবেশের সাথে সামঞ্জস্যপূর্ণএটি সফল হয়েছে কিনা
সাফল্য, ব্যর্থতা, টাইমআউট, প্রত্যাখ্যান বা আংশিক সমাপ্তি
আধুনিক WiFi পরিবেশে, এটি অত্যন্ত গুরুত্বপূর্ণ কারণ অ্যাক্সেস কন্ট্রোল এখন আর কেবল "ব্যবহারকারী কি সঠিক পাসওয়ার্ড টাইপ করেছেন?" এর মধ্যে সীমাবদ্ধ নেই। এটি হল আইডেন্টিটি, পোসচার, ফেডারেশন, রোমিং, সেগমেন্টেশন, টেন্যান্ট সীমানা এবং অত্যন্ত দ্রুত নেওয়া পলিসি সিদ্ধান্ত। একটি অডিট ট্রেইল ছাড়া, জিরো-ট্রাস্ট দাবিগুলি প্রমাণ করা কঠিন।
কেন অডিট ট্রেইল ব্যবসার জন্য অত্যন্ত প্রয়োজনীয়
অডিট ট্রেইল উপেক্ষা করা কেবল একটি প্রযুক্তিগত ত্রুটি নয়, এটি একটি ব্যবসায়িক ঝুঁকি। যুক্তরাজ্যে, কোম্পানি অ্যাক্ট ১৯৮৫ থেকে অডিট ট্রেইল আর্থিক শাসনের একটি অন্যতম ভিত্তি হিসেবে রয়েছে, এবং FCA তাদের ২০২২/২৩ রিপোর্টে উল্লেখ করেছে যে অডিট ট্রেইল ডকুমেন্টেশনের ব্যর্থতা ১৫% এনফোর্সমেন্ট কেস এর জন্য দায়ী ছিল, যার ফলে অপর্যাপ্ত লেনদেন লগিং এবং পর্যবেক্ষণের জন্য ৫০০ মিলিয়ন পাউন্ডের বেশি জরিমানা করা হয়েছিল। ICO আরও জানিয়েছে যে GDPR এর পরে অ্যাক্সেস কন্ট্রোলে অপর্যাপ্ত অডিট ট্রেইলের কারণে ৬৮% জরিমানা করা হয়েছিল, যা এই অডিট ট্রেইল ওভারভিউতে সংক্ষিপ্ত আকারে দেওয়া রয়েছে।
এটি গেল নিয়ন্ত্রক দিক। অপারেশনাল দিকে, দুর্বল অডিটযোগ্যতা এক ধরণের নীরব ক্ষতি করে। সিকিউরিটি টিম তদন্ত করতে দীর্ঘ সময় ব্যয় করে। নেটওয়ার্ক ইঞ্জিনিয়াররা একটি ভুল পরিবর্তনের উৎস খুঁজে বের করতে পারেন না। ভেন্যু অপারেটররা প্রমাণ করতে হিমশিম খান যে কোনও ব্যবহারকারীর অভিযোগ বৈধ কিনা। ফাইন্যান্স এবং কমপ্লায়েন্স টিমকে শেষ পর্যন্ত স্ক্রিনশট, এক্সপোর্ট এবং কী ঘটেছিল সে সম্পর্কে কারও স্মৃতির উপর নির্ভর করতে হয়।
সিকিউরিটি ডিফেন্স
একটি আইডেন্টিটি-ভিত্তিক নেটওয়ার্কে, অডিট ট্রেইল হল প্রথম জায়গা যেখানে আপনি অপব্যবহারের প্রাথমিক লক্ষণগুলি সন্ধান করেন। বারবার ব্যর্থ অথেনটিকেশন, অ্যাক্সেস রোলে আকস্মিক পরিবর্তন, বিভিন্ন অবস্থানের মধ্যে অস্বাভাবিক রোমিং আচরণ, অথবা সাধারণ পরিবর্তনের সময়ের বাইরে কোনও অ্যাডমিনের পলিসি পরিবর্তন করা - রেকর্ডগুলি সঠিকভাবে সাজানো থাকলে এই সবই সহজে ধরা পড়ে।
একটি শেয়ারড পাসওয়ার্ড ঘটনার পরে আপনাকে প্রায় কিছুই জানাতে পারে না। কিন্তু একজন ব্যবহারকারীর সাথে যুক্ত ইভেন্ট ট্রেইল আপনাকে অনেক বেশি তথ্য দেয়।
- গেস্ট নেটওয়ার্কগুলি উপকৃত হয় কারণ আপনি একজন প্রকৃত প্রত্যাবর্তনকারী ভিজিটরকে একটি সন্দেহজনক বারবার সংযোগ করার প্যাটার্ন থেকে আলাদা করতে পারেন।
- স্টাফ অ্যাক্সেস পর্যবেক্ষণ করা সহজ হয় কারণ SSO ইভেন্টগুলিকে একটি নির্দিষ্ট আইডেন্টিটির সাথে যুক্ত করা যেতে পারে।
- মাল্টি-টেন্যান্ট নেটওয়ার্কগুলি নিরাপদ হয় কারণ আপনি যাচাই করতে পারেন যে আইসোলেশন নিয়মগুলি উদ্দেশ্য অনুযায়ী প্রয়োগ করা হয়েছে কিনা।
ডিজিটাল ফরেনসিকস
একটি ঘটনার সময়, সবচেয়ে খারাপ পরিণতি এটি নয় যে "আমরা ক্ষতিকারক কার্যকলাপ পেয়েছি"। সবচেয়ে খারাপ পরিণতি হলো "কী ঘটেছে তা আমরা প্রমাণ করতে পারছি না"। অডিট ট্রেইল হলো আপনার পুনর্গঠন স্তর। এগুলো আপনাকে একটি টাইমলাইন তৈরি করতে, পরিবর্তনের মধ্যে সম্পর্ক স্থাপন করতে এবং আসল কারণকে অন্যান্য কোলাহল থেকে আলাদা করতে সাহায্য করে।
ব্যবহারিক নিয়ম: আপনার নেটওয়ার্ক প্ল্যাটফর্ম যদি একটি টাইমলাইনে আইডেন্টিটি ইভেন্ট, পলিসি সিদ্ধান্ত এবং অ্যাডমিন পরিবর্তনগুলি দেখাতে না পারে, তবে আপনার ফরেনসিক প্রক্রিয়া প্রয়োজনের চেয়ে ধীরগতির হতে চলেছে।
সাইবার ঘটনার বাইরেও এটি গুরুত্বপূর্ণ। জালিয়াতি দল, অভ্যন্তরীণ অডিট এবং কমপ্লায়েন্স কর্মীরা সবাই ট্র্যাকযোগ্য রেকর্ডের উপর নির্ভর করে। যদি আপনার প্রতিষ্ঠানের আর্থিক নিয়ন্ত্রণ এবং তদন্তের বিষয়ে বিশেষজ্ঞের সহায়তার প্রয়োজন হয়, তবে একটি ব্যবহারিক বাহ্যিক সংস্থান হলো detect fraud with Lighthouse Consultants, বিশেষ করে যখন লগিং এবং গভর্ন্যান্সের মধ্যে ওভারল্যাপ থাকে।
নিয়ন্ত্রণকারী কমপ্লায়েন্স
অনেক দল অডিট ট্রেইলকে এমন প্রমাণ হিসেবে দেখে যা কেবল একজন অডিটর চাইলে সংগ্রহ করতে হয়। এটি ভুল ধারণা। ভালো অডিট ট্রেইল ক্রমাগত তৈরি করা হয় যাতে প্রশ্ন ওঠার আগেই প্রমাণ উপস্থিত থাকে।
WiFi এবং অ্যাক্সেস প্ল্যাটফর্মের ক্ষেত্রে, কমপ্লায়েন্স প্রায়শই নির্ভর করে আপনি এটি দেখাতে পারছেন কিনা যে - কে অথেন্টিকেট করেছে, কোন ডেটা প্রসেস করা হয়েছে, কোন অ্যাডমিনিস্ট্রেটর পরিবর্তনটি করেছে এবং কখন সেটি ঘটেছে। যদি সেই রেকর্ডগুলি অসম্পূর্ণ বা পরিবর্তনযোগ্য হয়, তবে কমপ্লায়েন্সের অবস্থান দ্রুত দুর্বল হয়ে পড়ে।
অপারেশনাল ট্রাবলশুটিং
অডিট ট্রেইল ব্যবহারের প্রতিটি ঘটনা নাটকীয় হয় না। অনেকগুলোই দৈনন্দিন ইঞ্জিনিয়ারিং সমস্যা।
একজন ব্যবহারকারী বলতে পারেন যে তাদের সুরক্ষিত SSID থেকে বাদ দেওয়া হয়েছে। একজন ভাড়াটিয়া বলতে পারেন যে তাদের ডিভাইসগুলি ভুল প্রোফাইলে চলে গেছে। একটি ভেন্যু রিপোর্ট করতে পারে যে অনবোর্ডিং গতকাল কাজ করছিল কিন্তু আজ ব্যর্থ হচ্ছে। অডিট ট্রেইল প্রায়শই দ্রুত উত্তর দেখায়: মেয়াদোত্তীর্ণ আইডেন্টিটি, প্রত্যাখ্যাত পলিসি ম্যাপিং, ব্যর্থ ডিরেক্টরি সিঙ্ক, সার্টিফিকেট অমিল, বা একটি কনফিগারেশন পরিবর্তন যা অ্যাক্সেস লজিক পরিবর্তন করেছে।
এই কারণেই অভিজ্ঞ দলগুলি অডিট ট্রেইলকে মৃত আর্কাইভ হিসেবে গণ্য করে না। তারা এগুলোকে লাইভ অপারেশনাল ডেটা হিসেবে ব্যবহার করে।
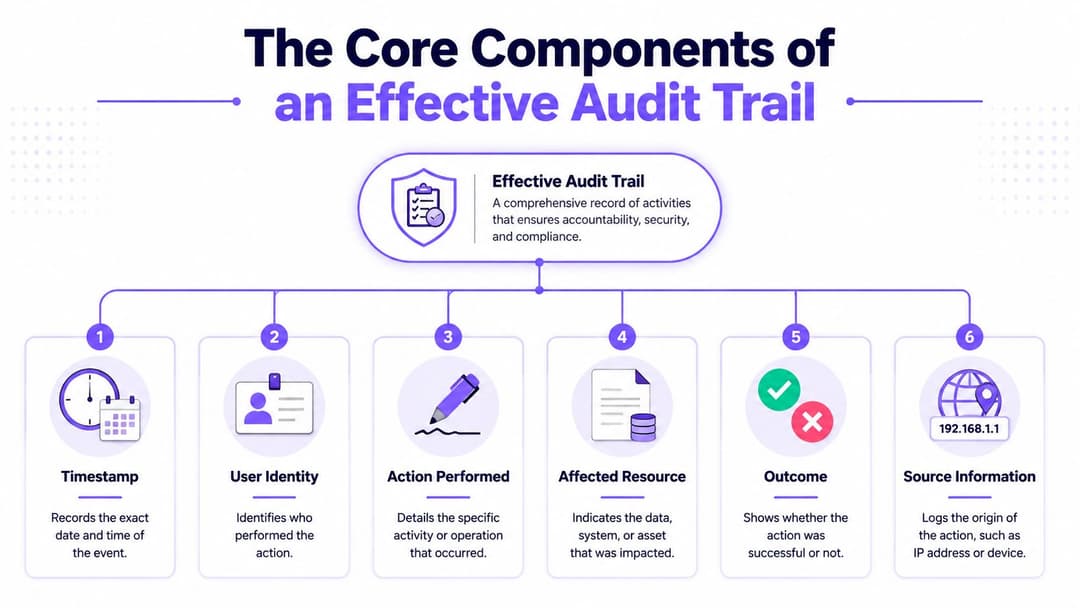
একটি কার্যকর অডিট ট্রেইলের মূল উপাদানসমূহ
একটি অডিট ট্রেইল প্রতিটি ইভেন্টের কাঠামোর মতোই কার্যকর হয়। যদি এন্ট্রিগুলি অস্পষ্ট, পরিবর্তনশীল বা অসঙ্গতিপূর্ণ হয়, তবে তদন্তের সময় ট্রেইলটি টিকবে না। ভালো অডিটেবিলিটি একটি রেসিপির মতো কাজ করে। একটি প্রয়োজনীয় উপাদান বাদ দিলে ফলাফলটি অবিশ্বস্ত হয়ে পড়ে।
UK Data Protection Act 2018-এর অধীনে, অডিট ট্রেইলগুলি অবশ্যই টেম্পার-এভিডেন্ট হতে হবে। NIST SP 800-53 Rev. 5-এ প্রতিফলিত এবং UK NCSC-সংযুক্ত অনুশীলনে গৃহীত প্রযুক্তিগত নির্দেশিকা WORM স্টোরেজ বা SHA-256 এর মতো ক্রিপ্টোগ্রাফিক হ্যাশিং ব্যবহার করে অপরিবর্তনীয় লগিংয়ের দিকে নির্দেশ করে। একই উৎসের সারসংক্ষেপে উল্লেখ করা হয়েছে যে UK ICO এনফোর্সমেন্টের মধ্যে £18M British Airways জরিমানা অন্তর্ভুক্ত ছিল, যেখানে অনুপস্থিত ট্রেইলের কারণে ঘটনার প্রতিক্রিয়া জানাতে 72 ঘণ্টা দেরি হয়েছিল। অন্তর্নিহিত রেফারেন্সটি হল অডিট ট্রেইলের জন্য NIST গ্লসারি এন্ট্রি।
ইভেন্ট নিজেই
স্পষ্ট কিন্তু প্রায়শই উপেক্ষিত পয়েন্ট দিয়ে শুরু করা যাক। প্রতিটি এন্ট্রিতে একটি অর্থপূর্ণ ইভেন্ট বর্ণনা করতে হবে।
এর অর্থ কেবল "অথেন্টিকেশন হয়েছে" তা নয়, বরং কোন ধরণের অথেন্টিকেশন, কোন আইডেন্টিটি সোর্সের বিপরীতে, কোন নেটওয়ার্ক কনটেক্সটের জন্য, কী ফলাফল সহ তা ব্যাখ্যা করা। অ্যাডমিন অ্যাকশনের ক্ষেত্রেও একই কথা প্রযোজ্য। "সেটিংস পরিবর্তিত হয়েছে" প্রায় অকেজো। "SSID পলিসি নামযুক্ত অ্যাডমিন অ্যাকাউন্ট দ্বারা স্টাফ অ্যাক্সেস থেকে গেস্ট অ্যাক্সেসে পরিবর্তন করা হয়েছে" এটি কার্যকর পদক্ষেপ গ্রহণের উপযোগী।
একটি শক্তিশালী ইভেন্ট রেকর্ডে নিম্নলিখিত বিষয়গুলি ক্যাপচার করা উচিত:
- ব্যবহারকারীর পরিচয় যেমন কোনো নামযুক্ত ব্যবহারকারী, সার্ভিস অ্যাকাউন্ট, বা ডিভাইস সার্টিফিকেট সাবজেক্ট
- সম্পাদিত পদক্ষেপ যেমন লগইন, লগআউট, এনরোলমেন্ট, রোল অ্যাসাইনমেন্ট, পলিসি আপডেট, বা রিভোকেশন
- প্রভাবিত রিসোর্স যেমন SSID, টেন্যান্ট, ইউজার গ্রুপ, অ্যাক্সেস প্রোফাইল, বা কন্ট্রোলার অবজেক্ট
- ফলাফল যার মধ্যে রয়েছে সাফল্য, প্রত্যাখ্যান, ব্যর্থতার কারণ, বা টাইমআউট
- উৎস কনটেক্সট যেমন ডিভাইসের ধরণ, অথেন্টিকেশন উৎস, বা উদ্ভূত সিস্টেম
সময় এবং সিকোয়েন্স
WiFi কন্ট্রোলার, আইডেন্টিটি প্রোভাইডার, ফায়ারওয়াল এবং SIEM টুলস জুড়ে রিলেশন তৈরি না করা পর্যন্ত টাইমস্ট্যাম্পগুলিকে সহজ মনে হয়। আপনার সময়ের উৎসগুলি সারিবদ্ধ না থাকলে, তদন্তগুলি জটিল হয়ে ওঠে।
যখন প্রায় একই সাথে বেশ কয়েকটি পদক্ষেপ ঘটে তখন মিলিসেকেন্ডের নির্ভুলতা গুরুত্বপূর্ণ হতে পারে। একটি ব্যর্থ SSO, একটি পুনরায় চেষ্টা, একটি পলিসি লুকআপ এবং একটি সেশন গ্রহণ সবই মুহূর্তের মধ্যে ঘটতে পারে। সুনির্দিষ্ট সিকোয়েন্সিং ছাড়া, অ্যানালিস্টরা বলতে পারেন না কোন ইভেন্টটি পরেরটির কারণ হয়েছিল।
যদি লগগুলি আত্মবিশ্বাসের সাথে সিকোয়েন্স করা না যায়, তবে মানুষ অসম্পূর্ণ প্রমাণ থেকে কারণ অনুমান করা শুরু করে। এখান থেকেই খারাপ ঘটনার রিপোর্ট তৈরি হয়।
অখণ্ডতা এবং অপরিবর্তনীয়তা
কোনো নোটিশ ছাড়া এডিট করা যায় এমন একটি লগ কোনো অডিট ট্রেইল নয়। এটি কেবল একটি নোট নেওয়ার সিস্টেম।
টেম্পার এভিডেন্সই রেকর্ডটিকে নির্ভরযোগ্যতা দেয়। বাস্তবে, দলগুলি সাধারণত অ্যাপেন্ড-অনলি স্টোরেজ, নিয়ন্ত্রিত এক্সপোর্ট পাথ, ক্রিপ্টোগ্রাফিক হ্যাশিং, কঠোর ভূমিকা পৃথকীকরণ এবং কেন্দ্রীয় রিটেনশন নিয়ন্ত্রণের মাধ্যমে এটি বাস্তবায়ন করে। উদ্দেশ্যটি সহজ - যদি কেউ কোনো রেকর্ড পরিবর্তন করে, আপনি তা সনাক্ত করতে পারবেন।
অ্যাডমিন অ্যাকশনের জন্য এটি বিশেষভাবে গুরুত্বপূর্ণ। যাদের সর্বোচ্চ সুবিধা রয়েছে তারা সবচেয়ে বেশি ঝুঁকি তৈরি করে যদি তাদের পরিবর্তনগুলি স্বাধীনভাবে রেকর্ড করা না হয়।
আগের এবং পরের কনটেক্সট
নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য, সবচেয়ে মূল্যবান ক্ষেত্রগুলির মধ্যে একটি হলো পরিবর্তনের কনটেক্সট। পূর্বের অবস্থা কী ছিল এবং নতুন অবস্থা কী?
এটি যে বিষয়গুলির জন্য গুরুত্বপূর্ণ:
- অতিথি থেকে কর্মীদের জন্য ভূমিকা পরিবর্তন
- শেয়ার্ড প্রোপার্টির জন্য ট্যানেন্ট ম্যাপিং সম্পাদনা
- পলিসি আপডেট যা VLAN, ACL, বা সেশন আচরণ পরিবর্তন করে
- সার্টিফিকেট লাইফসাইকেল ইভেন্ট যেমন ইস্যু, রিনিউয়াল এবং রিভোকেশন
আপনি যদি একটি জিরো - ট্রাস্ট মডেল তৈরি করেন, তবে আপনার অডিট ট্রেইলে জবাবদিহিতার একই স্তর বজায় রাখা উচিত। এই অপারেশনাল মানসিকতার একটি ভালো রেফারেন্স হলো zero trust network access সংক্রান্ত এই নিবন্ধটি।
WiFi এবং নেটওয়ার্ক অ্যাক্সেসে অডিট ট্রেইলের উদাহরণ
অডিট ট্রেইলকে বাস্তবিকভাবে বোঝার সবচেয়ে দ্রুত উপায় হলো বাস্তবসম্মত ইভেন্ট সিকোয়েন্স বা ক্রমগুলি দেখা। WiFi এবং নেটওয়ার্ক অ্যাক্সেসে, মূল্য একটি একক লগ লাইনের মধ্যে থাকে না। এটি থাকে রেকর্ডের সম্পূর্ণ চেইনে যা একটি পুরো সেশনকে ব্যাখ্যা করে।
উদাহরণ এক, একটি হোটেলে গেস্ট WiFi
একজন অতিথি আসেন, একটি ভেন্যু SSID-এর সাথে সংযুক্ত হন, পাসওয়ার্ডহীন প্রক্রিয়ার মাধ্যমে প্রমাণীকরণ বা অথেন্টিকেশন সম্পন্ন করেন এবং ইন্টারনেট অ্যাক্সেস পান। পরবর্তীতে, রিসেপশন রিপোর্ট করে যে অতিথি জানিয়েছেন যে নেটওয়ার্ক বারবার বিচ্ছিন্ন হচ্ছিল।
সেই সেশনের জন্য একটি কার্যকরী অডিট ট্রেইল দেখতে এরকম হতে পারে:
| ইভেন্টের সময় | আইডেন্টিটি | অ্যাকশন | রিসোর্স | ফলাফল |
|---|---|---|---|---|
| 08:14:22 | গেস্ট ইউজার রেকর্ড | অ্যাসোসিয়েশন রিকোয়েস্ট | গেস্ট SSID | গৃহীত |
| 08:14:24 | গেস্ট ইউজার রেকর্ড | অথেন্টিকেশন চ্যালেঞ্জ সম্পন্ন | গেস্ট অ্যাক্সেস সার্ভিস | সফল |
| 08:14:25 | গেস্ট ইউজার রেকর্ড | অ্যাক্সেস পলিসি অ্যাসাইনড | গেস্ট নেটওয়ার্ক রোল | সফল |
| 08:14:26 | ডিভাইস সেশন | সেশন শুরু হয়েছে | ভেন্যু WiFi সার্ভিস | সফল |
| 08:37:10 | ডিভাইস সেশন | রি-অথেন্টিকেশন চেষ্টা | গেস্ট অ্যাক্সেস সার্ভিস | টাইমআউট |
| 08:37:14 | ডিভাইস সেশন | সেশন পুনরায় চালু হয়েছে | গেস্ট নেটওয়ার্ক রোল | সফল |
| 09:02:41 | ডিভাইস সেশন | কানেকশন বিচ্ছিন্ন | গেস্ট SSID | ক্লায়েন্ট দ্বারা শুরু করা হয়েছে |
এই সিকোয়েন্সটি একজন ইঞ্জিনিয়ারকে দ্রুত বেশ কয়েকটি প্রশ্নের উত্তর দিতে সাহায্য করে। অতিথি কি অথেন্টিকেশন সম্পন্ন করেছিলেন? হ্যাঁ। অ্যাক্সেস কি মঞ্জুর করা হয়েছিল? হ্যাঁ। পলিসি পরিবর্তনের কারণে কি সংযোগ বিচ্ছিন্ন হয়েছিল? না। রি-অথেন্টিকেশনের সময় কি কোনো টাইমআউট হয়েছিল? হ্যাঁ। এটি ট্রাবলশুটিংয়ের কাজকে তাৎক্ষণিকভাবে সহজ করে তোলে।
উদাহরণ দুই, একটি মাল্টি-টেন্যান্ট বিল্ডিংয়ে কর্মীদের অ্যাক্সেস
এখন একটি ভিন্ন পরিস্থিতি বিবেচনা করুন। একটি যৌথ বাণিজ্যিক সম্পত্তির একজন কর্মী মেম্বার কর্পোরেট SSO ব্যবহার করে সংযোগ করছেন। পরে, সিকিউরিটি জানতে চায় কেন ব্যবহারকারী সাময়িকভাবে একটি অভ্যন্তরীণ অ্যাপ্লিকেশনে অ্যাক্সেস হারিয়েছেন।
ট্রেইলটি কিছুটা এইরকম হতে পারে:
user=j.smith
action=authentication_request
identity_source=corporate_directory
resource=staff_secure_ssid
outcome=success
user=j.smith
action=certificate_validated
identity_source=enterprise_ca
resource=network_access_policy
outcome=success
user=j.smith
action=role_assignment
resource=tenant_staff_profile
outcome=success
admin=directory_sync_service
action=group_membership_update
resource=tenant_staff_profile
outcome=success
user=j.smith
action=reauthorisation
resource=application_access_segment
outcome=denied
এটি সম্পূর্ণ ভিন্ন একটি ঘটনা প্রকাশ করে। WiFi সংযোগটি হয়তো ঠিকই ছিল। সমস্যাটি সম্ভবত এমন একটি গ্রুপ মেম্বারশিপ বা অথরাইজেশন স্টেট থেকে এসেছে যা প্রাথমিক অ্যাক্সেসের পরে পরিবর্তিত হয়েছে। অডিট ট্রেইল না থাকলে, নেটওয়ার্ক টিম হয়তো ভুলবশত ওয়্যারলেস লেয়ারকে দায়ী করত।
ভালো উদাহরণগুলো কী প্রকাশ করে
এই উদাহরণগুলোর মূল উদ্দেশ্য ফরম্যাটিং নয়। বিভিন্ন সিস্টেম syslog, JSON, CEF, API ইভেন্ট বা প্রোপরাইটারি রেকর্ড তৈরি করে। আসল বিষয়টি হলো ট্রেইলটি যেন বাস্তব সিদ্ধান্ত গ্রহণে সাহায্য করার মতো যথেষ্ট সুসংগত হয়।
তিনটি গুণের সন্ধান করুন:
- সেশন ধারাবাহিকতা যাতে একজন ব্যবহারকারীর যাত্রা শুরু থেকে শেষ পর্যন্ত ট্র্যাক করা যায়
- পরিচয়ের স্পষ্টতা যাতে নামসহ ব্যবহারকারী, অতিথি, ডিভাইস এবং পরিষেবাগুলো একসাথে মিশে না যায়
- প্রশাসনিক ট্রেসেবিলিটি যাতে ইঞ্জিনিয়ার, হেল্প ডেস্ক স্টাফ এবং অটোমেশনের মাধ্যমে করা পরিবর্তনগুলো দৃশ্যমান হয়
এন্টারপ্রাইজ WiFi-এ, দুর্বল অডিট ট্রেইলগুলো সাধারণত হ্যান্ড-অফের সময় ব্যর্থ হয়। অথেনটিকেশন এক জায়গায় লগ করা হয়, পলিসি সংক্রান্ত সিদ্ধান্ত অন্য জায়গায়, এবং অ্যাডমিন পরিবর্তনগুলো অন্য কোথাও। শক্তিশালী অডিট ট্রেইল এই সমস্ত অংশকে একসাথে জুড়ে দেয়।
নিরাপদভাবে অডিট ট্রেইল ডেটা পরিচালনা করা
অডিট ডেটা সংগ্রহ করা সহজ কাজ। এটিকে কার্যকর, সুরক্ষিত এবং অনুসন্ধানযোগ্য রাখাটাই হলো আসল চ্যালেঞ্জ যেখানে টিমগুলো সাধারণত সমস্যায় পড়ে। চ্যালেঞ্জটি হলো স্টোরেজ খরচ, গোপনীয়তা বিবেচনা এবং অপারেশনাল ওভারহেডের বিপরীতে প্রমাণের গুণমানের ভারসাম্য বজায় রাখা।
প্রথম সিদ্ধান্তটি হলো রিটেনশন। ডেটা খুব কম সময়ের জন্য রাখলে কোনো সমস্যা সামনে আসার আগেই আপনি প্রমাণ হারিয়ে ফেলবেন। কোনো কাঠামো ছাড়াই সবকিছু চিরকালের জন্য সংরক্ষণ করলে এমন একটি বিশাল আর্কাইভ তৈরি হবে যা কেউ দ্রুত অনুসন্ধান করতে পারবে না। উত্তরটি আপনার রেগুলেটরি বাধ্যবাধকতা, ইনসিডেন্ট রেসপন্সের প্রয়োজনীয়তা এবং ঐতিহাসিক অ্যাক্সেস রেকর্ডের ব্যবসায়িক মূল্যের উপর ভিত্তি করে হওয়া উচিত।
স্টোরেজ এবং অ্যাক্সেস কন্ট্রোল
অডিট ট্রেইলগুলো নিজেই সংবেদনশীল। এগুলো প্রায়শই ইউজারনেম, অ্যাক্সেস প্যাটার্ন, অ্যাডমিন অ্যাকশন এবং সিস্টেম স্ট্রাকচার প্রকাশ করে। এগুলোকে কেবল ইঞ্জিনিয়ারিং একজস্ট হিসেবে নয়, বরং সুরক্ষিত অপারেশনাল ডেটা হিসেবে বিবেচনা করুন।
একটি সঠিক পদ্ধতির মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
- সীমিত অ্যাক্সেস যাতে শুধুমাত্র অনুমোদিত অ্যাডমিন, সিকিউরিটি অ্যানালিস্ট এবং অডিটররা লগ দেখতে বা এক্সপোর্ট করতে পারেন
- কাজের বিভাজন যাতে পরিবর্তনকারী ব্যক্তি নিজেই সেই রেকর্ড পরীক্ষা বা মুছে ফেলার একমাত্র ব্যক্তি না হন
- সেন্ট্রাল রিটেনশন রুলস যাতে লোকাল ডিভাইসগুলো প্রমাণের একমাত্র উৎস না হয়ে ওঠে
- নিয়ন্ত্রিত এক্সপোর্ট যাতে তদন্তের ফলে শাসন বা তদারকি ছাড়াই সংবেদনশীল লগের কপির বিস্তার না ঘটে
যেসব পরিবেশে অ্যাক্সেস এবং অকুপেন্সি ডেটা একে অপরকে ওভারল্যাপ করে, সেখানে প্রোপার্টি টিমগুলোর প্রায়শই সংলগ্ন অপারেশনাল কন্ট্রোলের প্রয়োজন হয়। একটি প্রাসঙ্গিক উদাহরণ হলো Nimbio দিয়ে প্রোপার্টি অ্যাক্সেস ম্যানেজ করা, বিশেষ করে যেখানে গেস্ট জার্নি এবং বিল্ডিং অ্যাক্সেস প্রসেসগুলো একে অপরের সাথে যুক্ত হয়।
সাধারণ অডিট লগ ফরম্যাটের তুলনা
| ফরম্যাট | গঠন | যার জন্য সবচেয়ে উপযুক্ত | প্রধান সুবিধা |
|---|---|---|---|
| Syslog | প্লেইন টেক্সট, ইভেন্ট-ওরিয়েন্টেড | নেটওয়ার্ক ডিভাইস, কন্ট্রোলার, ফায়ারওয়াল | ইনফ্রাস্ট্রাকচার টুল জুড়ে ব্যাপক সমর্থন |
| JSON | স্ট্রাকচার্ড কি-ভ্যালু ফরম্যাট | আধুনিক প্ল্যাটফর্ম, API, ক্লাউড লগিং | সহজ পার্সিং এবং সমৃদ্ধ কনটেক্সট |
| CEF | নরমালাইজড ইভেন্ট ফরম্যাট | SIEM ইনজেশন এবং ক্রস-ভেন্ডর কোরিলেশন | ধারাবাহিক সিকিউরিটি ইভেন্ট হ্যান্ডলিং |
ভলিউমের চেয়ে খুঁজে পাওয়ার যোগ্যতা বেশি গুরুত্বপূর্ণ
বাস্তব কোনো ঘটনার ক্ষেত্রে, আপনার টিম যদি লগগুলো দ্রুত কুয়েরি করতে না পারে, তবে আপনি কতগুলো লগ রিটেইন বা সংরক্ষণ করেছেন তা নিয়ে কেউ প্রভাবিত হবে না। সস্তা স্টোরেজে র ডেটা ডাম্প করার চেয়ে ইনডেক্সিং, নরমালাইজেশন এবং যুক্তিযুক্ত ফিল্ড নেমিং বেশি গুরুত্বপূর্ণ।
অপারেশনাল পরামর্শ: যা সার্চ করতে পারেন তা রিটেইন বা সংরক্ষণ করুন। যা রিস্টোর করতে পারেন তা আর্কাইভ করুন। এই দুটি অবস্থাকে গুলিয়ে ফেলবেন না।
অডিট ডেটা সেন্ট্রালাইজ করা প্রতিষ্ঠানগুলোর জন্য প্রাথমিক সুবিধা প্রদান করে। এটি অ্যাক্সেস কন্ট্রোলকে সহজ করে, কোরিলেশন দ্রুত করে এবং লোকাল সিস্টেমগুলো রোল ওভার বা পুনর্নির্মাণ করার সময় রেকর্ড হারানোর ঝুঁকি কমায়। আপনি যদি অপারেশনাল এবং ইউজার ডেটা হ্যান্ডলিং সম্পর্কিত আরও বিস্তৃত প্ল্যাটফর্ম কন্ট্রোলগুলো পর্যালোচনা করতে চান, তবে ডেটা এবং সিকিউরিটি অনুশীলনের এই ওভারভিউটি একটি দরকারী রেফারেন্স পয়েন্ট।
আপনার এন্টারপ্রাইজে অডিট ট্রেইল বাস্তবায়ন করা
সবচেয়ে কার্যকর অডিট ট্রেইল প্রোগ্রামগুলো অ্যাক্সেস আর্কিটেকচারের অংশ হিসেবে ডিজাইন করা হয়, ডেপ্লয়মেন্টের পরে যুক্ত করা হয় না। আপনার নেটওয়ার্ক, আইডেন্টিটি প্ল্যাটফর্ম এবং সিকিউরিটি টুলিং যদি কোনো সাধারণ কাঠামো ছাড়া স্বাধীনভাবে লগ তৈরি করে, তবে আপনি একটি নির্ভরযোগ্য প্রমাণের চেইনের পরিবর্তে সত্যের কিছু খণ্ডাংশ পাবেন।
সেন্ট্রালাইজেশন বা কেন্দ্রীকরণ দিয়ে শুরু করুন। নেটওয়ার্ক অ্যাক্সেস ইভেন্ট, অ্যাডমিন অ্যাকশন, আইডেন্টিটি ইভেন্ট এবং প্ল্যাটফর্ম-লেভেলের পরিবর্তনগুলোকে একটি একক অ্যানালিসিস লেয়ারে নিয়ে আসুন, সাধারণত একটি SIEM বা লগ ম্যানেজমেন্ট প্ল্যাটফর্মে। Splunk, Microsoft Sentinel, Elastic, IBM QRadar এবং অনুরূপ টুলগুলো সাধারণত এর জন্য ব্যবহৃত হয় কারণ এগুলো ওয়্যারলেস, ডিরেক্টরি, এন্ডপয়েন্ট এবং অ্যাপ্লিকেশন ডেটা জুড়ে পারস্পরিক সম্পর্ক তৈরি করতে দেয়।
অপারেশনের সাথে মানানসই একটি লগিং মডেল বেছে নিন
একটি বিকেন্দ্রীকৃত বা ডিসেন্ট্রালাইজড মডেল ছোট পরিবেশে কাজ করতে পারে, কিন্তু একাধিক টিম যখন একই অ্যাক্সেস ফ্লো নিয়ে কাজ করে তখন এটি ব্যর্থ হয়। এন্টারপ্রাইজ WiFi-তে, একটি ইউজার সেশনের সাথে একটি ওয়্যারলেস কন্ট্রোলার, একটি আইডেন্টিটি প্রোভাইডার, একটি সার্টিফিকেট সার্ভিস, একটি পলিসি ইঞ্জিন এবং একটি ক্লাউড ড্যাশবোর্ড জড়িত থাকতে পারে। যদি প্রতিটি নিজস্ব রিটেনশন এবং অ্যাক্সেস কন্ট্রোল সহ আলাদা হিস্ট্রি বজায় রাখে, তাহলে তদন্তের গতি তাৎক্ষণিকভাবে কমে যায়।
একটি কেন্দ্রীভূত বা সেন্ট্রালাইজড মডেল সাধারণত আরও ভালো কাজ করে কারণ এটি আপনাকে দেয়:
- সেশন এবং অ্যাডমিন অ্যাক্টিভিটির জন্য একটি সার্চ পয়েন্ট
- সিস্টেমজুড়ে সামঞ্জস্যপূর্ণ রিটেনশন
- সন্দেহজনক অ্যাক্সেস প্যাটার্নের জন্য সহজ অ্যালার্টিং
- অডিট এবং ইনসিডেন্ট রেসপন্সের সময় সহজতর এভিডেন্স হ্যান্ডলিং
তার মানে এই নয় যে প্রতিটি র-ইভেন্ট চিরতরে এক জায়গায় থাকতে হবে। এর অর্থ হলো আপনার গুরুত্বপূর্ণ অডিট রেকর্ডগুলো এমনভাবে সংগ্রহ এবং সংরক্ষণ করা উচিত যা তাদের চেইন অফ কাস্টডি অক্ষুণ্ণ রাখে।
অডিট ট্রেইলকে অ্যাক্সেস পলিসির সাথে সংযুক্ত করুন
অনেক ইমপ্লিমেন্টেশন এই জায়গায় পিছিয়ে পড়ে। টিমগুলো অথেনটিকেশন ইভেন্ট লগ করে, কিন্তু তারা এগুলোর সাথে যুক্ত পলিসির সিদ্ধান্তগুলো লগ করে না। এটি "ইউজার সাইন ইন করেছেন" এবং "ইউজারকে এটি করার অনুমতি দেওয়া হয়েছিল" - এর মধ্যে একটি শূন্যতা তৈরি করে।
একটি পরিপক্ক ডিজাইন উভয়ই রেকর্ড করে। এতে আইডেন্টিটি, অ্যাক্সেস ডিসিশন, রোল অ্যাসাইনমেন্ট এবং প্রশাসনিক পরিবর্তনগুলো দেখানো উচিত যা সেই ফলাফলগুলোকে প্রভাবিত করেছে। যদি আপনি পর্যালোচনা করে থাকেন যে কীভাবে অ্যাক্সেস এনফোর্সমেন্ট একটি বৃহত্তর এন্টারপ্রাইজ কাঠামোর সাথে খাপ খায়, তাহলে network access control solutions-এর এই গাইডটি একটি চমৎকার শুরুর পয়েন্ট।
এছাড়াও অডিট রেকর্ডের আরও শক্তিশালী ইন্টিগ্রিটি মডেলের প্রতি আগ্রহ বাড়ছে, বিশেষ করে যেখানে একাধিক সংস্থা ট্রাস্ট বাউন্ডারি শেয়ার করে। সেই ক্ষেত্রে, টিমগুলো কখনও কখনও অ্যাপেন্ড-অনলি এবং ডিস্ট্রিবিউটেড ভেরিফিকেশন পদ্ধতিগুলো অন্বেষণ করে যেমন blockchain solutions for enterprises, লগিংয়ের বিকল্প হিসেবে নয়, বরং নির্বাচিত রেকর্ডগুলোর জন্য একটি অতিরিক্ত ইন্টিগ্রিটি লেয়ার হিসেবে।
প্রোডাকশনে কার্যকর সেরা অনুশীলনসমূহ
যে টিমগুলো এটি ভালোভাবে করে তারা সাধারণত সাধারণ বিষয়গুলোতে বেশ নিয়মতান্ত্রিক হয়। তারা ফিল্ডগুলোকে স্ট্যান্ডার্ডাইজ করে, সময় সিঙ্ক করে রাখে, অ্যাডমিন লগগুলোকে আক্রমণাত্মকভাবে সুরক্ষিত করে এবং কোনো দুর্ঘটনা ঘটার আগেই তা পুনরুদ্ধারের পরীক্ষা করে।
একটি ব্যবহারিক চেকলিস্ট:
- অথেনটিকেশন সোর্স, পলিসি রেজাল্ট এবং অ্যাডমিন অ্যাকশন সহ আইডেন্টিটি-সমৃদ্ধ ইভেন্ট লগ করুন
- ওয়্যারলেস, আইডেন্টিটি এবং সিকিউরিটি সিস্টেমজুড়ে সময় সিনক্রোনাইজ করুন
- append-only কন্ট্রোল এবং সীমিত বিশেষাধিকার দিয়ে লগগুলো সুরক্ষিত রাখুন
- প্রধান ক্ষেত্রগুলো স্বাভাবিক করুন যাতে সমস্ত ভেন্ডরের ক্ষেত্রে অনুসন্ধান কাজ করে
- একটি নমুনা ইউজার জার্নি পুনর্গঠন করে নিয়মিত তদন্তের পরীক্ষা করুন
- মালিকানা নথিভুক্ত করুন যাতে কেউ ধারণ, পর্যালোচনা এবং রপ্তানি নিয়ন্ত্রণের জন্য দায়বদ্ধ থাকে
পলিসির নমুনা অংশসমূহ
একটি ডেটা ধারণ সংক্রান্ত বিবৃতি সহজ হতে পারে:
নেটওয়ার্ক অ্যাক্সেস, আইডেন্টিটি ইভেন্ট এবং প্রশাসনিক কাজের জন্য সিকিউরিটি-সম্পর্কিত অডিট রেকর্ডগুলো প্রযোজ্য আইনি, নিয়ন্ত্রক এবং অপারেশনাল প্রয়োজনীয়তা অনুসারে কেন্দ্রীয়ভাবে সংরক্ষণ করতে হবে। রেকর্ডগুলো সক্রিয় ধারণ মেয়াদের মধ্যে অনুসন্ধানযোগ্য রাখতে হবে এবং অননুমোদিত পরিবর্তন বা মুছে ফেলা থেকে সুরক্ষিত রাখতে হবে।
একটি অ্যাক্সেস কন্ট্রোল বিবৃতিও একইভাবে স্পষ্ট হওয়া উচিত:
অডিট ট্রেইল ডেটায় অ্যাক্সেস শুধুমাত্র অনুমোদিত কর্মীদের মধ্যে সীমাবদ্ধ থাকবে যাদের একটি নির্দিষ্ট অপারেশনাল, নিরাপত্তা, কমপ্লায়েন্স বা তদন্তের প্রয়োজন রয়েছে। বিশেষাধিকার প্রাপ্ত অ্যাডমিনিস্ট্রেটররা অনুমোদিত ধারণ প্রক্রিয়ার বাইরে অডিট রেকর্ড পরিবর্তন বা মুছে ফেলতে পারবেন না।
এগুলো কোনো চমৎকার পলিসি নয়। এগুলো কার্যকর কারণ এগুলো প্রয়োগ করা সম্ভব।
অডিট ট্রেইল সম্পর্কে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
একটি অডিট ট্রেইল এবং একটি সিস্টেম লগের মধ্যে পার্থক্য কী?
একটি সিস্টেম লগ সাধারণত কোনো ডিভাইস, অ্যাপ্লিকেশন বা পরিষেবা দ্বারা তৈরি ইভেন্টগুলোর একটি অপরিশোধিত রেকর্ড। একটি অডিট ট্রেইল হলো ব্যবহারকারীর কোনো কাজ, অ্যাডমিন পরিবর্তন বা ব্যবসায়িক প্রক্রিয়ার সাথে সম্পর্কিত সেই ইভেন্টগুলোর পুনর্গঠনযোগ্য অনুক্রম।
অন্যভাবে বলতে গেলে, লগগুলো হলো উপাদান। অডিট ট্রেইল হলো প্রমাণের চেইন যা আপনি ব্যবহার করতে পারেন।
আমাদের কতক্ষণ অডিট ট্রেইল ডেটা সংরক্ষণ করা উচিত?
এমন কোনো সার্বজনীন সময়কাল নেই যা প্রতিটি সংস্থার জন্য প্রযোজ্য। ধারণ সময়কাল আপনার পরিবেশের সবচেয়ে কঠোর প্রযোজ্য আইনি, নিয়ন্ত্রক, চুক্তিভিত্তিক এবং তদন্তের প্রয়োজনীয়তা অনুসরণ করা উচিত।
ব্যবহারিক দৃষ্টিকোণ থেকে, এটিকে সহজ রাখুন। সিস্টেম ক্যাটাগরি অনুসারে ধারণ সময়কাল নির্ধারণ করুন, কারণটি নথিভুক্ত করুন এবং নিশ্চিত করুন যে ডেটাটি আপনার দাবি করা ধারণ মেয়াদের মধ্যে এখনও অনুসন্ধানযোগ্য রয়েছে।
অডিট ট্রেইল কি পরিবর্তন করা সম্ভব?
সেগুলো লক্ষ্যবস্তু হতে পারে, আর ঠিক এই কারণেই টেম্পার এভিডেন্স বা হস্তক্ষেপের প্রমাণ গুরুত্বপূর্ণ। একটি নির্ভরযোগ্য অডিট ট্রেইল এমন কন্ট্রোল ব্যবহার করে যা অননুমোদিত পরিবর্তন শনাক্তযোগ্য করে তোলে, যেমন append-only হ্যান্ডলিং, ক্রিপ্টোগ্রাফিক ইন্টিগ্রিটি চেক, কঠোর পারমিশন এবং সেন্ট্রালাইজড রিটেনশন।
যদি কোনো প্ল্যাটফর্ম নীরবে গুরুত্বপূর্ণ অ্যাক্সেস রেকর্ড এডিট বা ডিলিট করার অনুমতি দেয়, তবে এটি এখনও লগ তৈরি করতে পারে, কিন্তু এটি আপনাকে নির্ভরযোগ্য প্রমাণ দিচ্ছে না।
একটি নেটওয়ার্ক টিমের প্রথমে কোনটিকে অগ্রাধিকার দেওয়া উচিত?
আইডেন্টিটি ইভেন্ট, প্রশাসনিক পরিবর্তন এবং অ্যাক্সেসের সিদ্ধান্তগুলো দিয়ে শুরু করুন। এই তিনটি ক্যাটাগরি এন্টারপ্রাইজ WiFi পরিবেশের বেশিরভাগ জটিল সমস্যার সমাধান করে।
আপনি যদি কেবল কানেকশন চেষ্টার লগ রাখেন, তবে আপনি কেবল জানতে পারবেন যে একটি ডিভাইস উপস্থিত হয়েছিল। আপনি জানতে পারবেন না এটি কার ছিল, এটি কী পলিসি পেয়েছে, অথবা কোনো অ্যাডমিন পরিবর্তনের কারণে এই ফলাফল হয়েছে কিনা।
আপনি যদি শেয়ার করা WiFi পাসওয়ার্ড পরিবর্তন করতে চান, গেস্ট অ্যাক্সেস আধুনিকীকরণ করতে চান, অথবা স্টাফ এবং ভাড়াটেদের কানেক্টিভিটি অডিট করা সহজ করতে চান, তবে Purple-এর দিকে আপনার নজর দেওয়া উচিত। এর আইডেন্টিটি-ভিত্তিক পদ্ধতি প্রতিষ্ঠানগুলোকে সাধারণ কানেকশন লগ থেকে গেস্ট অথেন্টিকেশন, স্টাফ অ্যাক্সেস এবং মাল্টি-টেন্যান্ট নেটওয়ার্ক অ্যাক্টিভিটির আরও স্পষ্ট এবং সমর্থনযোগ্য রেকর্ডে স্থানান্তরিত হতে সাহায্য করে।



