Okta WiFi authentication and 802.1x architecture planner
Model cloud RADIUS integration, certificate-based EAP-TLS authentication, dynamic VLAN steering, and zero-trust identity policies for enterprise wireless networks.
Identity Concurrency & Trust Controls
Authentication Sizing Analysis
Looking to deploy enterprise 802.1x authentication with Okta?
Purple integrates directly with Okta Universal Directory and your existing wireless controllers to deliver branded captive portals, Passpoint onboarding, and compliance-ready analytics.
সোমবার সকালটি শুরু হয় একটি পরিচিত সাপোর্ট টিকিট দিয়ে। কর্মীরা কর্পোরেট SSID দেখতে পাচ্ছেন, কিন্তু পাসওয়ার্ড পরিবর্তনের পর অথেন্টিকেশন ব্যর্থ হচ্ছে। একজন ঠিকাদারকে শেয়ার্ড WiFi কী দেওয়া হয়েছে, একটি প্রিন্টার এখনও সেই একই ক্রেডেনশিয়ালের ওপর নির্ভর করছে, এবং কোন কোন ডিভাইস কানেক্টেড থাকা উচিত তা কেউ নিশ্চিত করে বলতে পারছে না। ওয়্যারলেস নেটওয়ার্ক কাজ করছে, কিন্তু অ্যাক্সেস কন্ট্রোল এখন কেবল একগুচ্ছ ব্যতিক্রমী নিয়মে পরিণত হয়েছে।
Okta WiFi অথেন্টিকেশন সেই শেয়ার্ড সিক্রেটকে একটি আইডেন্টিটি সিদ্ধান্তের মাধ্যমে প্রতিস্থাপন করতে পারে। গুরুত্বপূর্ণ বিষয়টি হলো আর্কিটেকচারাল: Okta নিজেই কোনো সম্পূর্ণ WiFi অথেন্টিকেটর নয়। আপনার WLAN কন্ট্রোলার বা অ্যাক্সেস পয়েন্টগুলোর জন্য এখনও একটি স্ট্যান্ডার্ড-সম্মত RADIUS লেয়ারের প্রয়োজন এবং লিগ্যাসি ডিভাইস ও গেস্টদের জন্য নিজস্ব অ্যাক্সেস মডেল প্রয়োজন।
এই নির্দেশিকাটি একটি Okta আইডেন্টিটি থেকে অনুমোদিত নেটওয়ার্ক সংযোগের অপারেশনাল পাথ অনুসরণ করে। এতে RADIUS ফরওয়ার্ডিং, SAML এবং Captive Portal ডিজাইন, সার্টিফিকেট-ভিত্তিক অ্যাক্সেস, Passpoint, OpenRoaming এবং যুক্তরাজ্যের মিশ্র এস্টেটে প্রয়োজনীয় ব্যবহারিক সমঝোতাগুলো কভার করা হয়েছে।
কেন Okta WiFi অথেন্টিকেশন এখন গুরুত্বপূর্ণ
শেয়ার্ড WiFi পাসওয়ার্ডটি চমৎকার মনে হয় যতক্ষণ না কেউ সংস্থা ছেড়ে চলে যায়, কোনো সরবরাহকারী অ্যাক্সেস হারায়, অথবা কোনো ডিভাইস নেটওয়ার্কে চলে আসে যার কোনো স্পষ্ট মালিক নেই। কী পরিবর্তন করার অর্থ হলো প্রতিটি ম্যানেজড ডিভাইস স্পর্শ করা এবং নতুন সিক্রেট পুনরায় বিতরণ করা। এটি অপরিবর্তিত রাখার অর্থ হলো এমন অ্যাক্সেস মেনে নেওয়া যা কোনো ব্যক্তি, ডিভাইস বা ব্যবসায়িক উদ্দেশ্যের সাথে স্পষ্টভাবে যুক্ত করা যায় না।
আইডেন্টিটি-ভিত্তিক অ্যাক্সেস কন্ট্রোল পয়েন্টকে পরিবর্তন করে। কোনো ডিভাইসের নেটওয়ার্ক পাসওয়ার্ড জানা আছে কিনা তা জিজ্ঞাসা করার পরিবর্তে, WLAN জিজ্ঞাসা করে যে একজন নির্দিষ্ট ব্যবহারকারী বা তালিকাভুক্ত ডিভাইস সংস্থার অ্যাক্সেস পলিসি পূরণ করে কিনা। Okta পরিচয় এবং সাইন-ইনের শর্তাবলী মূল্যায়নকারী সিস্টেম হিসেবে থাকতে পারে, যখন নেটওয়ার্ক RADIUS অ্যাট্রিবিউট, VLAN প্লেসমেন্ট বা একটি পৃথক পলিসি ইঞ্জিনের মাধ্যমে ফলস্বরূপ অনুমোদন প্রয়োগ করে।
যুক্তরাজ্য এই মডেলের জন্য অত্যন্ত উপযুক্ত অবস্থানে রয়েছে। Okta-এর 2023 UK Secure Sign-in Trends Report অনুযায়ী যুক্তরাজ্যের ব্যবহারকারীদের মধ্যে MFA গ্রহণের হার ৭৫%, যা তুলনামূলক পরিসংখ্যানে ফ্রান্স (৫৫%), নেদারল্যান্ডস (৬২%), সুইডেন (৬৪%) এবং অস্ট্রেলিয়ার (৬৫%) চেয়ে যুক্তরাজ্যকে এগিয়ে রেখেছে। একই রিপোর্টে দেখা গেছে যে Okta গ্রাহকদের মধ্যে সামগ্রিক MFA গ্রহণের হার প্রতি বছর ৬% বৃদ্ধি পেয়ে ২০২৩ সালে ৬৪%-এ দাঁড়িয়েছে।
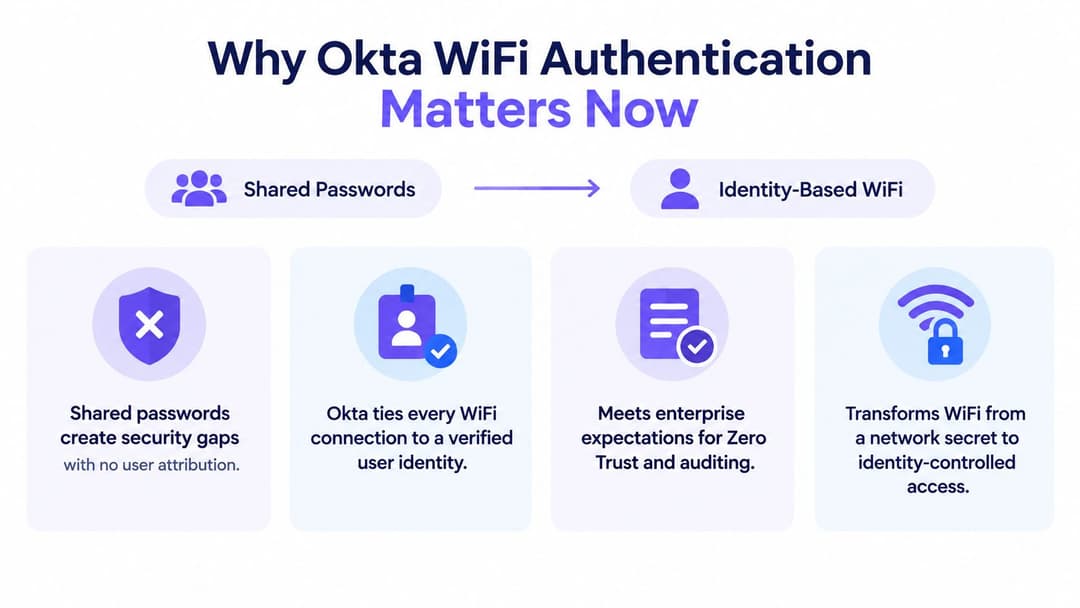
নেটওয়ার্কটি পরিচয় লাইফসাইকেলের একটি অংশ হয়ে ওঠে
সেই পরিপক্কতা গুরুত্বপূর্ণ কারণ অ্যাপ্লিকেশন অ্যাক্সেস পরিচালনাকারী একই ডিরেক্টরি ইভেন্টগুলি ওয়্যারলেস অ্যাক্সেসও পরিচালনা করতে পারে। যে ব্যবহারকারী তার Okta অ্যাসাইনমেন্ট হারিয়েছেন, তার শুধুমাত্র এই কারণে কর্মীদের নেটওয়ার্ক অ্যাক্সেস ধরে রাখা উচিত নয় যে তিনি একসময় একটি PSK পেয়েছিলেন। একজন ঠিকাদার একটি সীমাবদ্ধ গ্রুপের অন্তর্ভুক্ত হতে পারেন, একটি ভিন্ন নেটওয়ার্ক পলিসি পেতে পারেন এবং অন্য সবার ব্যবহৃত ক্রেডেনশিয়াল পরিবর্তন না করেই তাকে বাদ দেওয়া যেতে পারে।
Okta এর 2024 সিকিউর সাইন-ইন ট্রেন্ডস রিপোর্ট ডকুমেন্টেশন অনুযায়ী জানুয়ারি ২০২৪ পর্যন্ত Okta ওয়ার্কফোর্স ব্যবহারকারীদের মধ্যে MFA গ্রহণ করার হার ৬৬% রেকর্ড করা হয়েছে, যেখানে ৯১% অ্যাডমিনিস্ট্রেটর MFA ব্যবহার করছেন। পাসওয়ার্ডহীন পদ্ধতিগুলি প্রাথমিক পর্যায় থেকে বৃদ্ধি পাচ্ছিল, যেখানে FastPass ২% থেকে বেড়ে ৬% হয়েছে, FIDO2 WebAuthn ২% থেকে ৩% হয়েছে এবং পাসওয়ার্ডহীন অভিজ্ঞতা জানুয়ারি ২০২৩-এ ২% এর কম থেকে বৃদ্ধি পেয়ে জানুয়ারি ২০২৪-এ প্রায় ৫% হয়েছে।
এই পরিসংখ্যানগুলির মানে এই নয় যে প্রতিটি অ্যাক্সেস পয়েন্ট হঠাৎ করে পাসওয়ার্ডহীন প্রমাণীকরণ করতে পারে। তবে তারা দেখায় যে কেন নেটওয়ার্ক টিমগুলি শেয়ার্ড কী এবং পাসওয়ার্ড প্রম্পটের বাইরে চিন্তাভাবনা করছে। একটি পরিপক্ক পরিচয় প্রোগ্রাম ওয়্যারলেস টিমকে গ্রুপ, নিশ্চয়তার সংকেত, প্রত্যাহারের ঘটনা এবং অডিট রেকর্ড প্রদান করে যার ভিত্তিতে তারা কাজ করতে পারে।
ব্যবহারিক নিয়ম: WiFi অ্যাক্সেসকে একটি আলাদা পাসওয়ার্ড বিতরণ প্রক্রিয়া হিসেবে না দেখে, আইডেন্টিটি গভর্ন্যান্সের একটি অংশ হিসেবে বিবেচনা করুন।
কেবল সুরক্ষাই একমাত্র চালিকাশক্তি নয়। প্রতি ব্যবহারকারী ভিত্তিক অ্যাক্সেস তদন্তের উন্নতি ঘটায় কারণ লগগুলি একটি অ্যাকাউন্ট বা ডিভাইসের সাথে একটি সংযোগকে যুক্ত করতে পারে। এটি কর্মী এবং অতিথিদের আরও স্পষ্টভাবে আলাদা করতেও সহায়তা করে, বিশেষত যেখানে একটি ভেন্যুতে একই ফিজিক্যাল অবকাঠামোতে কর্মচারীদের অ্যাক্সেস, ঠিকাদারদের অ্যাক্সেস, পরিচালিত IoT এবং পাবলিক কানেক্টিভিটি প্রয়োজন হয়।
যেসব অপারেটর আরও বড় ডিজাইনের কথা ভাবছেন তারা সেগমেন্টেশন, অথেন্টিকেশন এবং লাইফসাইকেলের প্রয়োজনীয়তাগুলো একসাথে সাজাতে এই enterprise WiFi security guide ব্যবহার করতে পারেন। মূল সিদ্ধান্তটি এটি নয় যে WLAN কনফিগারেশনে Okta-এর উল্লেখ করা যাবে কিনা। সিদ্ধান্তটি হলো চারপাশের RADIUS, সার্টিফিকেট, গেস্ট এবং লেগাসি-ডিভাইস আর্কিটেকচার ধারাবাহিকভাবে আইডেন্টিটির সিদ্ধান্তটি কার্যকর করতে পারে কিনা।
আপনার Okta WiFi অথেন্টিকেশন অপশনগুলি বোঝা
এখানে তিনটি বাস্তবসম্মত প্যাটার্ন রয়েছে এবং সেগুলি ভিন্ন ভিন্ন সমস্যার সমাধান করে। RADIUS ফরোয়ার্ডিং প্রচলিত এন্টারপ্রাইজ 802.1X স্থাপনার জন্য উপযুক্ত। Captive Portal-এর মাধ্যমে SAML বা SSO ব্রাউজার-ভিত্তিক গেস্ট এবং ব্যবহারকারীদের যাত্রার জন্য উপযুক্ত। Passpoint এবং OpenRoaming-এর মাধ্যমে প্রসারিত সার্টিফিকেট-ভিত্তিক WPA2-Enterprise বা WPA3-Enterprise, নথিভুক্ত ডিভাইস এবং পুনরাবৃত্ত গেস্টদের জন্য সবচেয়ে পরিচ্ছন্ন পাসওয়ার্ডহীন অভিজ্ঞতা প্রদান করে।
সবচেয়ে সাধারণ ডিজাইনের ভুলটি হলো প্রথম প্যাটার্নটি বেছে নেওয়া কারণ এটি শুনতে WiFi-এর সবচেয়ে কাছাকাছি মনে হয়। Okta-এর RADIUS ইন্টিগ্রেশন ডকুমেন্টেশন বলে যে এই ইন্টিগ্রেশনটি Password + MFA, MFA Only, এবং Password + passcode সমর্থন করে, কিন্তু Okta RADIUS এজেন্ট শুধুমাত্র PAP-ভিত্তিক অথেন্টিকেশন সমর্থন করে এবং স্পষ্টভাবে বলে যে WiFi অবকাঠামো সমর্থিত নয়। এটি এজেন্টকে একটি অথেন্টিকেশন চেইনের অংশ করে তোলে, WLAN-এর RADIUS সার্ভিসের কোনো বিকল্প নয়।
| পদ্ধতি | যার জন্য সেরা | সুরক্ষা স্তর | ব্যবহারকারীর অভিজ্ঞতা |
|---|---|---|---|
| Okta-তে RADIUS ফরোয়ার্ডিং | কন্ট্রোলার, NAC, বা ক্লাউড RADIUS সার্ভিস ব্যবহারকারী বিদ্যমান এন্টারপ্রাইজ WLANs | শক্তিশালী যখন RADIUS লেয়ার উপযুক্ত EAP এবং পলিসি নিয়ন্ত্রণ সমর্থন করে। Okta আইডেন্টিটি যাচাইকরণ প্রদান করে, তবে পার্শ্ববর্তী সার্ভিসটি WLAN প্রোটোকল প্রয়োজনীয়তা পরিচালনা করে | কর্মীদের জন্য পরিচিত, যদিও পাসওয়ার্ড এবং MFA প্রম্পট প্রথম সংযোগে বাধা সৃষ্টি করতে পারে |
| Captive Portal-এর মাধ্যমে SAML বা SSO | অতিথি, ঠিকাদার এবং ব্রাউজার-চালিত অ্যাক্সেস যেখানে ইন্টারনেট অ্যাক্সেসের আগে একটি আইডেন্টিটি প্রদানকারীর কাছে পৌঁছানো সম্ভব | আইডেন্টিটি এবং সেশন পলিসির জন্য দরকারী, তবে পোর্টাল নিয়ন্ত্রণ, ডিভাইসের আচরণ এবং নেটওয়ার্ক আইসোলেশনের উপর নির্ভরশীল | ব্রাউজার আছে এমন ডিভাইসে সহজ, হেডলেস সরঞ্জাম এবং রোমিংয়ের জন্য কম সামঞ্জস্যপূর্ণ |
| Passpoint বা OpenRoaming-এর সাথে সার্টিফিকেট-ভিত্তিক WPA2-Enterprise বা WPA3-Enterprise | ম্যানেজড স্টাফ ডিভাইস, পুনরাবৃত্ত অতিথি এবং স্বয়ংক্রিয় সুরক্ষিত সংযোগের সন্ধানকারী ভেন্যু | উচ্চ যখন সার্টিফিকেট, ট্রাস্ট চেইন, পলিসি এবং ডিভাইস এনরোলমেন্ট সঠিকভাবে পরিচালিত হয় | প্রায়-পাসওয়ার্ডহীন। ডিভাইসটি বারবার কোনো শেয়ার্ড কি বা পোর্টাল ফর্ম প্রদর্শন না করেই সংযুক্ত হয় |
RADIUS হলো একটি নেটওয়ার্ক প্রোটোকল স্তর
একটি প্রচলিত কর্মী স্থাপনায়, অ্যাক্সেস পয়েন্ট বা ওয়্যারলেস কন্ট্রোলার একটি RADIUS পরিষেবায় একটি 802.1X এক্সচেঞ্জ পাঠায়। সেই পরিষেবাটি আইডেন্টিটি সোর্সের বিপরীতে ব্যবহারকারী বা সার্টিফিকেট যাচাই করে, তারপর একটি গ্রহণ বা প্রত্যাখ্যানের সিদ্ধান্ত এবং সম্ভাব্য অনুমোদনের অ্যাট্রিবিউট ফেরত পাঠায়। Okta পরিচয় এবং পলিসির সিদ্ধান্ত সরবরাহ করতে পারে, তবে এটি WLAN-এর মুখোমুখি RADIUS ফাংশনের প্রয়োজনীয়তা দূর করে না।
SAML এবং SSO একটি ভিন্ন পথ অবলম্বন করে। একজন অতিথি বা ঠিকাদারকে একটি পোর্টালে রিডাইরেক্ট করা হয়, একটি আইডেন্টিটি ফ্লো সম্পন্ন করা হয় এবং গেটওয়ে থেকে একটি সেশন সিদ্ধান্ত প্রাপ্ত হয়। এটি ভেন্যুগুলির জন্য ব্যবহারিক, তবে এটি এনক্রিপ্ট করা প্রথম প্যাকেট নেটওয়ার্ক অ্যাক্সেসের মতো নয়। ব্রাউজার রিডাইরেক্ট, ওয়াল্ড-গার্ডেন নিয়ম, captive portal সনাক্তকরণ এবং নন-ব্রাউজার ক্লায়েন্ট সবকিছুরই পরীক্ষা করা প্রয়োজন।
সার্টিফিকেট এবং Passpoint-এর জন্য আরও বেশি প্রস্তুতির প্রয়োজন হয়, বিশেষ করে MDM, ট্রাস্ট অ্যাঙ্কর, এনরোলমেন্ট, রিনিউয়াল এবং রিভোকেশন নিয়ে। এর বিনিময়ে, এগুলি পাসওয়ার্ডের অপারেশনাল দুর্বলতা এড়ায় এবং পুনরায় সংযোগ করার প্রক্রিয়াকে অনেক মসৃণ করে তোলে। ম্যানেজড এন্ডপয়েন্ট সহ একটি ক্লাউড-ম্যানেজড WLAN-এর জন্য, এটি সাধারণত সবচেয়ে শক্তিশালী দীর্ঘমেয়াদী সমাধান। প্রিন্টার, স্ক্যানার, POS সরঞ্জাম এবং আনম্যানেজড ঠিকাদারী ডিভাইসের জন্য, এটিকে একটি ব্যবহারকারী সার্টিফিকেট ডিজাইনের উপর জোরপূর্বক চাপিয়ে দেওয়ার পরিবর্তে একটি ডিভাইস-নির্দিষ্ট নিয়মের সাথে যুক্ত করা উচিত।
নিরাপদ WiFi অ্যাক্সেসের জন্য কীভাবে Okta কনফিগার করবেন
Okta অ্যাপ্লিকেশন টাইল দিয়ে নয়, বরং WLAN দিয়ে শুরু করুন। কন্ট্রোলার বা NAC প্ল্যাটফর্ম, যে SSID-গুলির আইডেন্টিটি কন্ট্রোল প্রয়োজন, যে ডিভাইসের ধরনগুলি 802.1X সম্পাদন করতে পারে না এবং একটি সফল প্রমাণীকরণের পরে যে নেটওয়ার্ক নীতিগুলি অনুসরণ করা উচিত তা চিহ্নিত করুন। Meraki, Aruba, Ruckus, Mist, এবং UniFi সবই এই প্যাটার্নে অংশ নিতে পারে, তবে তাদের পরিভাষা এবং অ্যাট্রিবিউট পরিচালনার পদ্ধতি ভিন্ন।
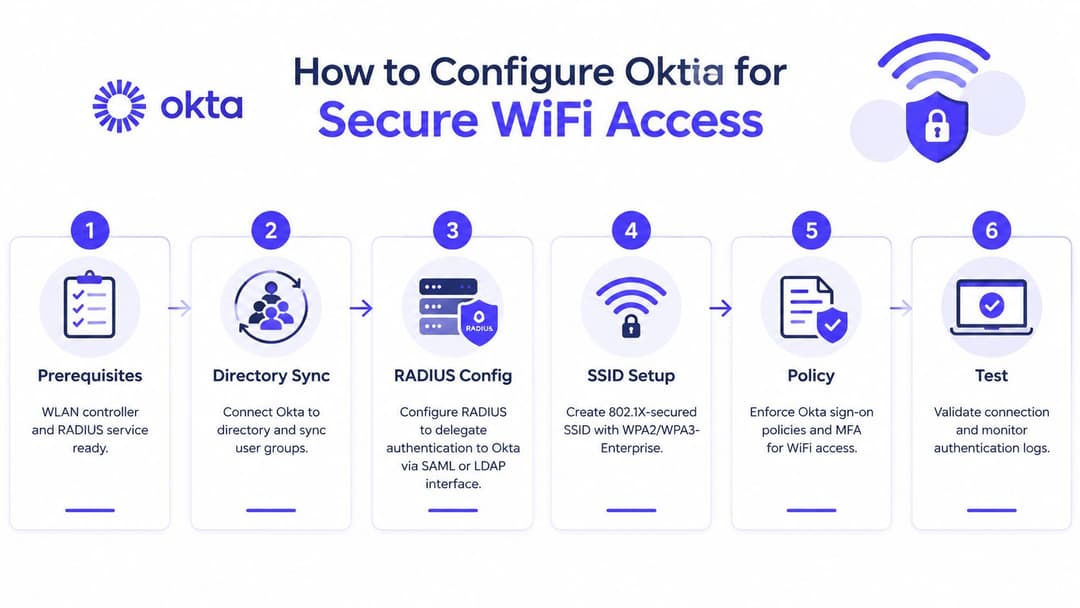
প্রথমে অথেন্টিকেশন পাথ নির্ধারণ করুন
সঠিক ক্রমটি হলো:
WLAN এবং RADIUS সার্ভিস প্রস্তুত করুন। নিশ্চিত করুন যে কন্ট্রোলার বা NAC একটি RADIUS ক্লায়েন্ট হিসেবে কাজ করতে পারে, যেখানে প্রয়োজন সেখানে সার্টিফিকেট উপস্থাপন করা যেতে পারে এবং নির্বাচিত সার্ভিসটি আপনার এন্ডপয়েন্টগুলোর ব্যবহার করা EAP মেথড সমর্থন করে। একটি ক্লাউড RADIUS প্রদানকারী অন-প্রিমিসেস RADIUS সার্ভার পরিচালনার প্রয়োজনীয়তা দূর করতে পারে, তবে এটি এখনও WLAN এবং Okta-এর মধ্যে থাকতে হবে।
Okta-কে অথোরেটেটিভ ডিরেক্টরির সাথে সংযুক্ত করুন। স্টাফ, ঠিকাদার, অ্যাডমিনিস্ট্রেটর এবং যেকোনো সীমাবদ্ধ জনসংখ্যার প্রতিনিধিত্বকারী গ্রুপগুলোকে সিঙ্ক্রোনাইজ করুন। গ্রুপের নাম এবং অ্যাক্সেসের উদ্দেশ্য সহজ রাখুন। একটি অনিথিভুক্ত ব্যতিক্রম থেকে তৈরি পলিসির চেয়ে
Staff-WiFiনামের একটি গ্রুপ অডিট করা অনেক সহজ।RADIUS লেয়ারের মাধ্যমে ডেলিগেশন কনফিগার করুন। কন্ট্রোলারের উচিত RADIUS এন্ডপয়েন্টে রিকোয়েস্ট পাঠানো। অ্যাক্সেস পয়েন্ট সরাসরি Okta RADIUS এজেন্টের কাছে একটি WiFi EAP কনভারসেশন পাঠানোর পরিবর্তে, সেই এন্ডপয়েন্টটি উপযুক্ত Okta ইন্টিগ্রেশনকে কল করে। স্ব-হোস্টেড পরিকাঠামোর সাথে একটি পরিচালিত মধ্যস্থতাকারীর তুলনা করার সময় cloud RADIUS provider overview-টি দরকারী।
সুরক্ষিত SSID তৈরি করুন। স্টাফ অ্যাক্সেসের জন্য 802.1X সহ WPA2-Enterprise বা WPA3-Enterprise ব্যবহার করুন। প্রয়োগ সক্ষম করার আগে ক্লায়েন্টদের উপর সার্ভার সার্টিফিকেট ট্রাস্টের প্রয়োজনীয়তা নির্ধারণ করুন। এন্ডপয়েন্ট ম্যানেজমেন্টে ক্লায়েন্ট সার্টিফিকেট ইস্যু বা রিনিউ করার কোনো নির্ভরযোগ্য উপায় না থাকা অবস্থায় সার্টিফিকেট-ব্যাকড SSID স্থাপন করবেন না।
অথোরাইজেশন পলিসি প্রয়োগ করুন। প্রমাণীকরণ (Authentication) নির্ধারণ করে ব্যবহারকারী বা ডিভাইসটি কে। অথোরাইজেশন নির্ধারণ করে এটি কোথায় যেতে পারে। Okta গ্রুপ বা সার্টিফিকেট অ্যাট্রিবিউটগুলোকে VLANs, ডাউনলোডযোগ্য ACLs, রোল পলিসি বা WLAN প্ল্যাটফর্মের সমতুল্য নিয়ন্ত্রণের সাথে ম্যাপিং করুন। স্টাফ, ঠিকাদার এবং বিশেষ সুবিধা প্রাপ্ত অ্যাডমিনিস্ট্রেটরদের ডিফল্টরূপে একই নেটওয়ার্ক ট্রিটমেন্ট পাওয়া উচিত নয়।
পরীক্ষা করুন এবং পর্যবেক্ষণ করুন। একজন অনুমোদিত ব্যবহারকারী, একজন অসমর্পিত ব্যবহারকারী, একজন নিষ্ক্রিয় ব্যবহারকারী, একটি হারানো সার্টিফিকেট এবং প্রত্যাশিত গ্রুপের বাইরের একটি ডিভাইস পরীক্ষা করুন। কন্ট্রোলার লগ, RADIUS রিকোয়েস্ট এবং রেসপন্স বিবরণ, Okta সিস্টেম লগ এবং এন্ডপয়েন্ট সাপ্লিক্যান্ট মেসেজ ক্যাপচার করুন। শুধুমাত্র একটি সফল লগইন প্রমাণ করে না যে সেগমেন্টেশন বা রিভোকেশন কাজ করছে।
অথেন্টিকেশন মোডগুলোকে পৃথক পরীক্ষা হিসেবে বিবেচনা করুন
Okta-র নথিভুক্ত মোডগুলি ভিন্নভাবে কাজ করে। পাসওয়ার্ড এবং MFA-এর সমন্বয় একটি পাসওয়ার্ড প্রম্পট তৈরি করতে পারে যার পরে একটি পুশ বা অন্য ফ্যাক্টর আসে। শুধুমাত্র-MFA এবং পাসকোড ফ্লো মূলত RADIUS পরিষেবা কীভাবে অনুরোধটি প্যাকেজ করে এবং ক্লায়েন্ট সাপ্লিক্যান্ট কীভাবে সাড়া দেয় তার উপর নির্ভর করতে পারে। একটি পরীক্ষার সময় তিনটি ভেরিয়েবল পরিবর্তন করবেন না এবং তারপরে একটি একক "access denied" বার্তা থেকে ফলাফল নির্ণয় করার চেষ্টা করবেন না।
PAP সামঞ্জস্যতাও সমানভাবে গুরুত্বপূর্ণ। Okta-র এজেন্ট সীমাবদ্ধতার অর্থ হল এমন একটি স্থাপনা যার জন্য EAP-TLS, PEAP, বা TTLS প্রয়োজন, তারা তাদের 802.1X অবকাঠামোকে সেই এজেন্টের দিকে নির্দেশ করতে পারে না এবং হ্যান্ডশেকটি কাজ করবে বলে আশা করতে পারে না। এমন একটি মধ্যস্থতাকারী নির্বাচন করুন যা প্রয়োজনীয় EAP পদ্ধতিটি শেষ (terminate) করে, তারপর সমর্থিত আইডেন্টিটি পাথের সাহায্যে সেই পরিষেবাটিকে Okta-র সাথে একীভূত করুন।
একটি পাইলট SSID বা একটি সীমিত কন্ট্রোলার স্কোপ ব্যবহার করুন। পরিবর্তন উইন্ডো চলাকালীন একটি জরুরি প্রশাসনিক পথ রাখুন এবং কীভাবে একজন ব্যবহারকারীকে প্রত্যাহার করতে হবে, একটি শংসাপত্র প্রতিস্থাপন করতে হবে, একটি ডিভাইস সরাতে হবে এবং একটি অনুপলব্ধ পরিচয় পরিষেবা থেকে পুনরুদ্ধার করতে হবে তা নথিভুক্ত করুন। সাফল্যের মাপকাঠি হলো নিয়ন্ত্রিত ব্যর্থতা, কেবল একটি সবুজ সংযোগ আইকন নয়।
Purple এবং Okta-এর সাহায্যে পাসওয়ার্ডহীন অ্যাক্সেস সহজ করা
পাসওয়ার্ডহীন WiFi সবচেয়ে ভালো কাজ করে যখন ব্যবহারকারীকে অথেন্টিকেশন প্রক্রিয়াটি বুঝতে হয় না। একটি ম্যানেজড স্টাফ ডিভাইস এন্ডপয়েন্ট ম্যানেজমেন্টের মাধ্যমে তার ট্রাস্ট কনফিগারেশন গ্রহণ করতে পারে, একটি সার্টিফিকেট-ব্যাকড নেটওয়ার্কের সাথে সংযোগ করতে পারে এবং তার আইডেন্টিটি অ্যাসাইনমেন্ট বা ডিভাইসের অবস্থা পরিবর্তিত হলে অ্যাক্সেস হারাতে পারে। একজন গেস্ট একবার একটি স্বীকৃত আইডেন্টিটি ফ্লো ব্যবহার করতে পারেন, তারপর কোনো শেয়ার্ড ভেন্যু পাসওয়ার্ডে ফিরে না গিয়েই Passpoint বা OpenRoaming-এর মাধ্যমে পুনরায় সংযোগ করতে পারেন।
কার্যকর আর্কিটেকচারটি Okta-কে সোর্স অব ট্রুথ হিসেবে রাখে এবং একই সাথে WLAN ডেলিভারিকে ওয়্যারলেস পলিসির জন্য ডিজাইন করা একটি সার্ভিসে স্থানান্তরিত করে। Purple স্টাফ WiFi-কে SAML এবং SCIM-এর মতো আইডেন্টিটি কানেকশনের মাধ্যমে Okta-এর সাথে ইন্টিগ্রেট করতে পারে, স্বয়ংক্রিয় প্রভিশনিং এবং রিভোকেশন সমর্থন করতে পারে এবং স্টাফ, গেস্ট এবং মাল্টি-টেন্যান্ট নেটওয়ার্কের জন্য ক্লাউড-ভিত্তিক কন্ট্রোল প্রদান করতে পারে। এটি অ্যাক্সেস পয়েন্টের নেটিভ WiFi অথেন্টিকেটর হিসেবে Okta RADIUS এজেন্টকে ব্যবহার করা এড়িয়ে চলে।
একটি আইডেন্টিটি মডেল, কয়েকটি ডিভাইসের বাস্তবতা
একটি মিশ্র এস্টেটের জন্য একাধিক ধরণের ক্রেডেনশিয়াল প্রয়োজন। পরিচালিত ল্যাপটপ এবং ফোনগুলি সার্টিফিকেট-গ্রেড অ্যাক্সেস ব্যবহার করতে পারে। অতিথিরা Passpoint বা OpenRoaming-এর মাধ্যমে একটি পাসওয়ার্ডহীন আইডেন্টিটি জার্নি ব্যবহার করতে পারেন। প্রিন্টার, স্ক্যানার, POS টার্মিনাল এবং IoT ডিভাইসগুলির iPSK বা অন্য কোনও ডিভাইস-নির্দিষ্ট পদ্ধতির প্রয়োজন হতে পারে কারণ তারা ব্যবহারকারী-চালিত 802.1X বিনিময় সম্পন্ন করতে পারে না।
পরিচালনগত সুবিধাটি হলো নিয়ন্ত্রণ। একটি লিগ্যাসি ডিভাইস পুরো SSID কে একটি শেয়ার্ড পাসওয়ার্ড ব্যবহারে বাধ্য করে না। এর ব্যক্তিগত কী বা ডিভাইসের পরিচয় একটি সীমিত পলিসির সাথে ম্যাপ করা যেতে পারে, যখন কর্মী এবং অতিথিদের পরিচয়গুলি আরও শক্তিশালী নিয়ন্ত্রণ ব্যবহার করা চালিয়ে যেতে পারে। এটি ব্যতিক্রমটিকে দৃশ্যমান রাখে এবং এর পরিধি সীমিত করে।
UK-এর অ্যাডপশন সিগন্যালগুলো দেখায় যে কেন এটি একটি তাত্ত্বিক বিষয়ের পরিবর্তে একটি ব্যবহারিক ডিজাইন সমস্যায় পরিণত হচ্ছে। এন্টারপ্রাইজ WiFi নিরাপত্তার একটি Purple পর্যালোচনা রিপোর্ট করেছে যে, ৮১% WBA সমীক্ষায় অংশগ্রহণকারী ২০২৫ সালে OpenRoaming স্থাপনের পরিকল্পনা করেছেন, যেখানে UK কভারেজে রিপোর্ট করা হয়েছে যে ৩৮% ইতিমধ্যেই OpenRoaming বা Passpoint-সম্মত নেটওয়ার্ক স্থাপন করেছে। এই পরিসংখ্যানগুলো গতি নির্দেশ করে, তবে এগুলো ডিভাইস সমর্থন, রোমিং প্রোফাইল, আইডেন্টিটি অ্যাসুরেন্স এবং পলিসি বাউন্ডারি সংক্রান্ত ইঞ্জিনিয়ারিংয়ের কাজগুলো দূর করে না।
গেস্ট অ্যাক্সেসের জন্য লাইফসাইকেল নিয়ন্ত্রণ প্রয়োজন
গেস্ট WiFi-কে প্রায়শই একটি পোর্টাল সমস্যা হিসেবে বিবেচনা করা হয়। ব্যবহারিক ক্ষেত্রে, সবচেয়ে মূল্যবান নিয়ন্ত্রণ হলো প্রথম কানেকশনের পর কী ঘটে। একজন অপারেটর কি একটি পূর্বে অনুমোদিত পরিচিতিকে একটি অবিন্যস্ত ডিভাইস থেকে আলাদা করতে পারেন? প্রতিটি গেস্ট ক্রেডেনশিয়াল পরিবর্তন না করেই কি অ্যাক্সেস বাতিল করা সম্ভব? একই ফিজিক্যাল WLAN এস্টেট ব্যবহার করার সময় কর্মী, বাসিন্দা, দর্শক এবং ঠিকাদাররা কি বিভিন্ন নেটওয়ার্ক পারমিশন পেতে পারেন?
ডিভাইস এবং পরিষেবা সঠিকভাবে কনফিগার করা থাকলে Passpoint এবং OpenRoaming প্রথম প্যাকেট থেকেই এনক্রিপ্টেড সংযোগ প্রদান করতে পারে। Purple-এর মতো একটি প্ল্যাটফর্ম ভেন্যু অ্যানালিটিক্স এবং আইডেন্টিটি ওয়ার্কফ্লোর সাথে সেই যাত্রাগুলিকে সংযুক্ত করতে পারে, পাশাপাশি কর্মীদের এবং এন্টারপ্রাইজ ব্যবহারকারীদের জন্য Okta-কে প্রাসঙ্গিক রাখতে পারে। এর ফলাফল কেবল দ্রুত সাইন-ইন নয়। এটি পরিচয়, ডিভাইস, ভেন্যু এবং নেটওয়ার্ক পলিসির মধ্যে আরও বেশি নিরীক্ষণযোগ্য সম্পর্ক তৈরি করে।
যেসব অপারেটর এই মডেলটি মূল্যায়ন করছেন, তাদের জন্য Purple সহ পাসওয়ার্ডহীন WiFi এই সার্ভিস পদ্ধতির বর্ণনা দেয়। তবুও সিদ্ধান্তটি গোপনীয়তার প্রয়োজনীয়তা, রিটেনশন পলিসি, ভেন্যু অনবোর্ডিং, রোমিং পার্টনার এবং আধুনিক এনরোলমেন্ট সাপোর্ট করে না এমন ডিভাইসগুলোর বিপরীতে যাচাই করা উচিত।
সাধারণ Okta WiFi সমস্যাগুলোর সমাধান
বেশিরভাগ ব্যর্থ ডেপ্লয়মেন্ট কোনো রহস্যময় Okta ত্রুটির কারণে ঘটে না। এগুলো ঘটে একটি আইডেন্টিটি ইন্টিগ্রেশনকে একটি সম্পূর্ণ 802.1X পরিষেবা হিসেবে ব্যবহার করার কারণে, অথবা সার্টিফিকেট, গ্রুপ ম্যাপিং এবং লেগাসি ক্লায়েন্টদের উপেক্ষা করে কেবল সফল পথটি পরীক্ষা করার কারণে।
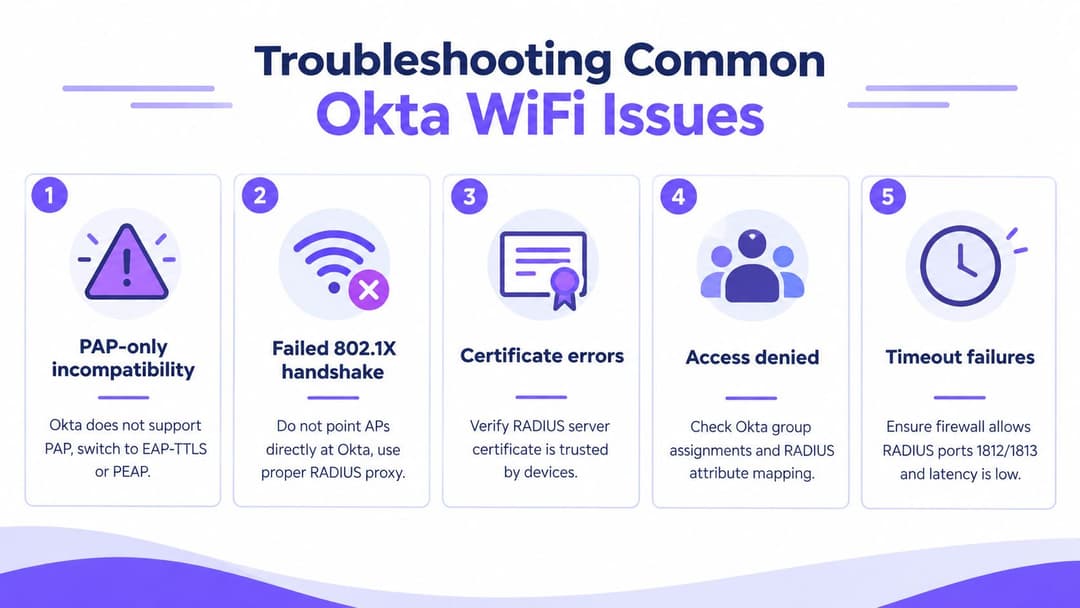
যেসব ব্যর্থতা সবচেয়ে বেশি দেখা যায়
শুধুমাত্র PAP-এর অসঙ্গতি: Okta RADIUS এজেন্ট PAP সমর্থন করে, অন্যদিকে অনেক এন্টারপ্রাইজ 802.1X ডিজাইন WLAN-মুখী RADIUS সার্ভিস দ্বারা পরিচালিত EAP পদ্ধতির উপর নির্ভর করে। একটি RADIUS মধ্যস্থতাকারী ব্যবহার করুন যা প্রয়োজনীয় EAP পদ্ধতি সমর্থন করে এবং Okta-এর সাথে একীভূত হয়, এজেন্টকে এমন একটি ভূমিকায় বাধ্য করার পরিবর্তে যা এটি সমর্থন করে না।
ব্যর্থ 802.1X হ্যান্ডশেক: একটি অ্যাক্সেস পয়েন্ট বা কন্ট্রোলারকে সরাসরি Okta এজেন্টের দিকে নির্দেশ করলে সাধারণত টাইমআউট বা প্রত্যাখ্যাত নেগোসিয়েশন ঘটে। প্রথমে অনুরোধটি একটি স্ট্যান্ডার্ড-সম্মত RADIUS লেয়ারে পাঠান, তারপরে EAP এক্সচেঞ্জ এবং ডাউনস্ট্রিম আইডেন্টিটি রেসপন্স আলাদাভাবে পরীক্ষা করুন।
সার্টিফিকেট ত্রুটি: একটি ক্লায়েন্ট ভুল সার্ভার সার্টিফিকেট বিশ্বাস করতে পারে, ইস্যুকারী CA প্রত্যাখ্যান করতে পারে, বা একটি মেয়াদোত্তীর্ণ ক্লায়েন্ট সার্টিফিকেট প্রদর্শন করতে পারে। এন্ডপয়েন্ট এবং RADIUS সার্ভিসে সম্পূর্ণ ট্রাস্ট চেইন পরীক্ষা করুন, তারপর সার্টিফিকেটের মেয়াদ শেষ হওয়ার আগে রিনিউয়াল পরীক্ষা করুন।
সফল আইডেন্টিটি যাচাইকরণের পরেও অ্যাক্সেস প্রত্যাখ্যান: Okta ব্যবহারকারীকে প্রমাণীকরণ করতে পারে কিন্তু WLAN তবুও অনুরোধটি প্রত্যাখ্যান করে কারণ গ্রুপ অ্যাসাইনমেন্ট বা রিটার্ন করা RADIUS অ্যাট্রিবিউটগুলি একটি অনুমোদিত রোলের সাথে ম্যাপ হয় না। একটি একক ট্রানজ্যাকশনে Okta গ্রুপ, RADIUS রেসপন্স এবং কন্ট্রোলার পলিসি তুলনা করুন।
টাইমআউট ব্যর্থতা: ফায়ারওয়াল, রাউটিং, বা অতিরিক্ত লেটেন্সি RADIUS এক্সচেঞ্জ সম্পূর্ণ হতে বাধা দিতে পারে। নির্বাচিত সার্ভিস অনুযায়ী প্রয়োজনীয় প্রমাণীকরণ এবং অ্যাকাউন্টিং ট্রাফিক অনুমোদিত কিনা তা পরীক্ষা করুন এবং কন্ট্রোলারটি প্রাইমারি ও সেকেন্ডারি উভয় এন্ডপয়েন্টে পৌঁছাতে পারছে কিনা তা নিশ্চিত করুন।
সেটিংস পরিবর্তন করার আগে স্তরগুলোকে আলাদা করুন
এন্ডপয়েন্ট থেকে শুরু করুন এবং পিছনের দিকে যান। ডিভাইসটি কি সার্ভার শংসাপত্রটিকে বিশ্বাস করে? এটি কি প্রত্যাশিত EAP পদ্ধতি পাঠিয়েছে? কন্ট্রোলার কি অনুরোধটি ফরোয়ার্ড করেছে? RADIUS পরিষেবা কি এটি পেয়েছে? Okta কি উদ্দিষ্ট পলিসি মূল্যায়ন করেছে? কন্ট্রোলার কি প্রত্যাবর্তিত অনুমোদন প্রয়োগ করেছে?
পাসকোড এবং পুশ ফ্লো-এর জন্য নিজস্ব টেস্ট কেস থাকা প্রয়োজন। একটি পুশ প্রম্পট ব্যবহারকারীর এমন একটি ইন্টারঅ্যাকশনের ওপর নির্ভর করতে পারে যা একটি WiFi সাপ্লিক্যান্ট স্পষ্টভাবে উপস্থাপন করে না, অন্যদিকে একটি পাসকোড একটি সাধারণ পাসওয়ার্ডের চেয়ে ভিন্নভাবে আচরণ করতে পারে। প্রতিটি মোড আলাদাভাবে পরীক্ষা করুন, সঠিক ফলাফল রেকর্ড করুন এবং একটি 802.1X SSID-এ Captive Portal-এর মতো অভিজ্ঞতা ডিজাইন করা এড়িয়ে চলুন। প্ল্যাটফর্মের ডকুমেন্টেশনে RADIUS ইন্টিগ্রেশনকে সরাসরি WiFi অবকাঠামো সমর্থন থেকে স্পষ্টভাবে আলাদা করা হয়েছে।
Okta এর সাথে Zero Trust WiFi এর পরবর্তী পদক্ষেপ
ডিভাইস এবং অ্যাক্সেস যাত্রার উপর ভিত্তি করে আর্কিটেকচার নির্বাচন করুন, আইডেন্টিটি প্রোডাক্টের নামের উপর ভিত্তি করে নয়। যখন আপনার একটি প্রতিষ্ঠিত এন্টারপ্রাইজ WLAN রয়েছে এবং Okta-ব্যাকড আইডেন্টিটি সিদ্ধান্তের প্রয়োজন হয়, তখন RADIUS ফরওয়ার্ডিং ব্যবহার করুন। যখন ম্যানেজড ডিভাইস বা পুনরাবৃত্ত অতিথিদের স্বয়ংক্রিয়, পাসওয়ার্ডহীন সংযোগের প্রয়োজন হয়, তখন Passpoint বা OpenRoaming-এর সাথে সার্টিফিকেট-ভিত্তিক WPA2 বা WPA3 ব্যবহার করুন। যেখানে ব্রাউজার-ভিত্তিক অতিথি বা ঠিকাদারদের অনবোর্ডিং উপযুক্ত, সেখানে একটি পোর্টাল মডেল ব্যবহার করুন।
সবচেয়ে শক্তিশালী রোলআউট প্ল্যানটি ইচ্ছাকৃতভাবেই সহজ ও সাধারণ রাখা হয়:
- পরিচয় নীতি যাচাই করুন: কোন Okta গ্রুপ, ফ্যাক্টর এবং লাইফসাইকেল ইভেন্ট ওয়্যারলেস অ্যাক্সেস মঞ্জুর বা প্রত্যাহার করতে পারে তা নিশ্চিত করুন।
- কর্মী নেটওয়ার্ক সুরক্ষিত করুন: একটি বড় কর্মী VLAN ব্যবহার করার পরিবর্তে ব্যবহারকারী-ভিত্তিক বা ডিভাইস-ভিত্তিক অথেন্টিকেশন ব্যবহার করুন এবং তারপর ভূমিকা-ভিত্তিক সেগমেন্টেশন প্রয়োগ করুন।
- ব্যতিক্রমগুলি পৃথক করুন: প্রিন্টার, স্ক্যানার, POS সিস্টেম এবং IoT ডিভাইসগুলির জন্য একটি শেয়ার করা কর্মী ক্রেডেনশিয়ালের পরিবর্তে iPSK এর মতো একটি নিয়ন্ত্রিত ডিভাইস-নির্দিষ্ট পাথ দিন।
- রোমিং অভিজ্ঞতা পাইলট করুন: সমর্থিত ডিভাইস, পুনরাবৃত্তি ভিজিট, সার্টিফিকেট ট্রাস্ট এবং বাতিলের মাধ্যমে Passpoint বা OpenRoaming পরীক্ষা করুন।
- শুধুমাত্র কানেকশন স্পিড নয়, নিয়ন্ত্রণ পরিমাপ করুন: পাসওয়ার্ড-রিসেটের চাহিদা, ব্যর্থ অনবোর্ডিং, বাসি অ্যাক্সেস, বাতিলের সঠিকতা এবং অথেন্টিকেশন লগের গুণমান ট্র্যাক করুন।
Networking Plus দ্বারা রিপোর্ট করা একটি UK শিল্প সমীক্ষায় দেখা গেছে যে ৪৭% উত্তরদাতা তাদের নেটওয়ার্কে OpenRoaming বা Passpoint যুক্ত করার পরিকল্পনা করেছেন, যা একই শিল্পের প্রেক্ষাপটে রিপোর্ট করা ৮১% ব্যাপক বিস্তৃতির চিত্রের সাথে সামঞ্জস্যপূর্ণ। তাই ভেন্যুগুলোর জন্য বাণিজ্যিক সুবিধাটি কেবল একটি মসৃণ লগইনের চেয়েও ব্যাপক। অপারেটররা যদি সম্মতি, ডেটা ধারণ এবং সেগমেন্টেশন সঠিকভাবে ডিজাইন করেন, তবে আইডেন্টিটি-লিঙ্কড WiFi আরও ভালো লাইফসাইকেল কন্ট্রোল, আরও স্পষ্ট কমপ্লায়েন্সের প্রমাণ এবং আরও দরকারী ফার্স্ট-পার্টি এঙ্গেজমেন্ট সমর্থন করতে পারে।
সিদ্ধান্তের চেকলিস্টটি সহজ। পরিচয়ের জন্য Okta কে প্রামাণিক রাখুন। Okta এবং WLAN এর মধ্যে একটি সঠিক RADIUS বা ওয়্যারলেস পলিসি লেয়ার রাখুন যেখানে 802.1X এর প্রয়োজন হয়। পরিচালিত ডিভাইসগুলির জন্য শংসাপত্র ব্যবহার করুন, লিগ্যাসি সরঞ্জামগুলি আলাদা করুন এবং অতিথিদের একটি পৃথক লাইফসাইকেল হিসাবে বিবেচনা করুন। তারপর সাইটগুলিতে প্রসারিত করার আগে ব্যর্থতার ক্ষেত্রগুলি যাচাই করুন।
Purple কর্মীদের, গেস্ট এবং মাল্টি-ট্যানেন্ট WiFi ওয়ার্কফ্লোর সাথে Okta আইডেন্টিটি কানেক্ট করে, যার মধ্যে পাসওয়ার্ডহীন অ্যাক্সেস, Passpoint এবং OpenRoaming, ক্লাউড RADIUS ক্ষমতা এবং লিগ্যাসি ডিভাইসের জন্য iPSK সাপোর্ট অন্তর্ভুক্ত রয়েছে। আপনার UK এস্টেটের জন্য একটি আইডেন্টিটি-ভিত্তিক WiFi ডিজাইন মূল্যায়ন করতে এবং আপনার WLAN ভেন্ডরদের জুড়ে একটি নিয়ন্ত্রিত পাইলট পরিকল্পনা করতে Purple ভিজিট করুন।