

অধিকাংশ লিডার wi fi assistant শুনলে একটি ফোনের সেটিং সম্পর্কে চিন্তা করেন। এটি অত্যন্ত সংকীর্ণ ধারণা।
সবচেয়ে বড় সুযোগটি আপনার হ্যান্ডসেট কখন মোবাইল ডেটাতে ফিরে যাবে তা নির্ধারণ করার মধ্যে নেই। এটি রয়েছে আপনার নেটওয়ার্ক কীভাবে মানুষ এবং ডিভাইসগুলিকে নিরাপদে সনাক্ত করবে, কোনো ঝামেলা ছাড়াই তাদের প্রবেশাধিকার দেবে এবং বিভিন্ন ভবন, ব্র্যান্ড ও ভিজিট জুড়ে সেই অভিজ্ঞতাকে সামঞ্জস্যপূর্ণ রাখবে তা নির্ধারণ করার মধ্যে। একজন CIO-এর জন্য, এই পরিবর্তনটি অত্যন্ত গুরুত্বপূর্ণ কারণ এটি WiFi-কে কেবল একটি ইউটিলিটি থেকে একটি আইডেন্টিটি এবং সার্ভিস লেয়ারে রূপান্তরিত করে।
আসলে WiFi অ্যাসিস্ট্যান্ট কী
ভোক্তা পর্যায়ের অর্থ যা বেশিরভাগ মানুষ জানেন
Apple ডিভাইসে, WiFi Assist বলতে অত্যন্ত নির্দিষ্ট একটি বিষয় বোঝায়। এটি iOS 9 এ প্রবর্তন করা হয়েছিল এবং WiFi দুর্বল বা অস্থিতিশীল হলে একটি ডিভাইসকে স্বয়ংক্রিয়ভাবে সেলুলারে স্থানান্তরিত করে। Apple এর নিজস্ব উদাহরণে দেখা গেছে যে পাঁচ মাস ধরে এটি একটি 15 GB মাসিক প্ল্যানে 55.1 MB ব্যবহার করেছে, যা Apple মাসিক ডেটা ব্যবহারের 0.37% বৃদ্ধি হিসেবে বর্ণনা করে, তাই বেশিরভাগ ব্যবহারকারীর জন্য অতিরিক্ত ডেটা ব্যবহার খুবই সামান্য, যা Apple এর WiFi Assist সাপোর্ট নোটে ব্যাখ্যা করা হয়েছে।
সেই ফিচারটি কার্যকর। এটি ব্যবহারকারীকে অন্য পথে স্থানান্তরিত করে দুর্বল WiFi লুকিয়ে রাখে। আপনি যদি কোনো এয়ারপোর্ট দিয়ে হেঁটে যান বা ওভারলোডেড গেস্ট WiFi সহ কোনো ক্যাফেতে বসে থাকেন, আপনার ফোন সচল থাকে এবং আপনাকে এটি নিয়ে ভাবতে হয় না।
কিন্তু এটি মূল নেটওয়ার্ক সমস্যার সমাধান করে না। বরং, এটি এটিকে এড়িয়ে যাওয়ার পথ তৈরি করে।
এন্টারপ্রাইজের ক্ষেত্রে এর আরও গুরুত্বপূর্ণ অর্থ
এন্টারপ্রাইজ পরিবেশে, একটি wi fi assistant বলতে অনেক বেশি ক্ষমতাসম্পন্ন কিছু বোঝানো উচিত। সেটিংসের ভেতরে লুকিয়ে থাকা কোনো টগল নয়, বরং একটি network experience layer যা কোনো ব্যবহারকারীর প্রচেষ্টা ছাড়াই নেটওয়ার্ক সনাক্তকরণ, প্রমাণীকরণ, অ্যাক্সেস নীতি এবং রোমিং পরিচালনা করে।
ব্যবহারিক পার্থক্যটি অত্যন্ত সহজ:
- কনজিউমার WiFi Assist একটি ডিভাইসে একজন ইউজারের সেশন সুরক্ষিত করে।
- এন্টারপ্রাইজ WiFi Assistant প্রতিষ্ঠানের কর্মী, অতিথি, ঠিকাদার এবং ডিভাইসগুলো কীভাবে অনলাইন অ্যাক্সেস পাবে তা নির্ধারণ করে।
- কনজিউমার ফলব্যাক সেলুলার কভারেজ এবং ইউজারের ডেটা প্ল্যানের ওপর নির্ভর করে।
- এন্টারপ্রাইজ অনবোর্ডিং বিশ্বস্ত আইডেন্টিটি, পলিসি এবং সুরক্ষিত ওয়্যারলেস ডিজাইনের ওপর নির্ভর করে।
ব্যবহারিক নিয়ম: আপনার "অ্যাসিস্ট্যান্ট" যদি কেবল নেটওয়ার্ক পরিবর্তন করে, তবে এটি একটি সুবিধাজনক ফিচার মাত্র। যদি এটি আইডেন্টিটি সনাক্ত করে এবং স্বয়ংক্রিয়ভাবে সঠিক অ্যাক্সেস প্রদান করে, তবে এটি একটি ব্যবসায়িক সক্ষমতা।
একজন CIO-এর কাছে এই পার্থক্যটি কেন গুরুত্বপূর্ণ
একটি হোটেল, হাসপাতাল, রিটেইলার বা ক্যাম্পাস কোনো ফোন খারাপ WiFi থেকে রক্ষা পাওয়ার মাধ্যমে কোনো কৌশলগত সুবিধা পায় না। এটি বড় পরিসরে সংযোগের জটিলতা দূর করার মাধ্যমেই প্রকৃত সুবিধা পায়।
এর অর্থ হলো শেয়ার্ড পাসওয়ার্ড টাইপ করার পেছনে কম সময় ব্যয় করা, captive portal-এর কম ব্যর্থতা, অতিথি ও কর্মীদের অ্যাক্সেসের মধ্যে আরও স্পষ্ট বিভাজন এবং নেটওয়ার্কে কারা আছেন তার ওপর অনেক ভালো নিয়ন্ত্রণ। এর মানে হলো নেটওয়ার্কটি কেবল একটি ইন্টারনেট পাইপ না হয়ে ফার্স্ট-পার্টি অপারেশনাল ইনসাইটের একটি উৎস হয়ে উঠতে পারে।
এই কারণেই শব্দটিকে নতুনভাবে সংজ্ঞায়িত করা প্রয়োজন। এর কনজিউমার সংস্করণটি বাস্তব হলেও সীমিত। আধুনিক এন্টারপ্রাইজ সংস্করণটি পাসওয়ার্ডহীন অ্যাক্সেস, সার্টিফিকেট-ভিত্তিক ট্রাস্ট এবং Passpoint ও OpenRoaming-এর মতো রোমিং ফ্রেমওয়ার্কের ওপর ভিত্তি করে তৈরি। ২০২৬ সালে আলোচনা করার মতো WiFi অ্যাসিস্ট্যান্ট আসলে এটাই।
পুরানো পদ্ধতি বনাম নতুন স্বাগত জানানোর প্রক্রিয়া
অধিকাংশ প্রতিষ্ঠান এখনও ব্যবহারকারীদের পুরানো উপায়ে WiFi-এ স্বাগত জানায়। এটি পরিচিত, এবং এটি বেশ ঝামেলার।
একজন অতিথি আসেন, সেটিংস খোলেন, SSID খোঁজেন, একটি ওপেন নেটওয়ার্কে যুক্ত হন, Captive Portal-এর জন্য অপেক্ষা করেন, একটি ফর্ম পূরণ করেন, শর্তাবলী স্বীকার করেন, হয়তো স্টাফ মেম্বারদের কাছে পাসওয়ার্ড জিজ্ঞেস করেন, এবং তারপর পরবর্তী ভেন্যুতেও একই প্রক্রিয়ার পুনরাবৃত্তি করেন। স্টাফদের সমস্যাগুলো সাধারণত ভিন্ন হয়। তারা শেয়ার্ড ক্রেডেনশিয়াল ব্যবহার করেন, ডিভাইসে পুরনো পাসওয়ার্ড সেভ করে রাখেন, অথবা সার্টিফিকেট এবং প্রোফাইলগুলো ঠিকমতো ম্যানেজ করা না থাকলে সার্ভিস ডেস্কে কল করেন।
আধুনিক বিকল্পটিকে লগ ইন করার মতো মনে হয় না, বরং একটি বিশ্বস্ত দরজা দিয়ে হেঁটে যাওয়ার মতো মনে হয়।
ব্যবহারকারী আসলে কী অভিজ্ঞতা পান
একটি আধুনিক wi fi assistant এর সাহায্যে, লক্ষ্য শুধু পোর্টালটিকে আরও সুন্দর করা নয়। লক্ষ্য হলো সমালোচনামূলক পাথ থেকে পোর্টালটিকে সম্পূর্ণরূপে সরিয়ে ফেলা। কোনো ডিভাইস সঠিক পরিচয় এবং ট্রাস্ট সেটিংসের মাধ্যমে তালিকাভুক্ত হয়ে গেলে, এটি নিজেই নেটওয়ার্ক সনাক্ত করতে এবং স্বয়ংক্রিয়ভাবে সংযুক্ত হতে পারে।
এটি অভিজ্ঞতার অনুভূতিকে পরিবর্তন করে। জটিলতা দূর হয়ে যায়। কর্মীদের পুনরায় সংযোগ করার জন্য তাদের কাজ বন্ধ করতে হয় না। অতিথিরা খারাপভাবে লোড হওয়া কোনো স্প্ল্যাশ পেজের পেছনে আটকে থাকেন না। ফ্রন্ট ডেস্ক টিমদের আর অবৈতনিক নেটওয়ার্ক সাপোর্ট হিসেবে কাজ করতে হয় না।
| সংযোগের পদ্ধতি | ব্যবহারকারীর অভিজ্ঞতা | নিরাপত্তা | পরিচালনগত ঝামেলা |
|---|---|---|---|
| Captive Portal সহ লেগ্যাসি গেস্ট WiFi | ব্যবহারকারী SSID নির্বাচন করেন, রিডাইরেক্টের জন্য অপেক্ষা করেন, বিবরণ পূরণ করেন এবং প্রায়শই প্রতিবার আসার সময় এটির পুনরাবৃত্তি করেন | অনুশীলনে সাধারণত দুর্বল কারণ অ্যাক্সেস তৈরি করা হয় ওপেন অনবোর্ডিং, শেয়ার করা ক্রেডেনশিয়াল বা সীমিত পরিচয় যাচাইকরণের ওপর ভিত্তি করে | উচ্চ। কর্মীরা সংযোগ সংক্রান্ত প্রশ্নের উত্তর দেন, পোর্টালগুলোর রক্ষণাবেক্ষণের প্রয়োজন হয় এবং সাপোর্ট টিমগুলো পুনরাবৃত্ত অ্যাক্সেসের সমস্যাগুলো পরিচালনা করে |
| শেয়ার্ড পাসওয়ার্ড WiFi | শুরুতে দ্রুত, কিন্তু পাসওয়ার্ড ছড়িয়ে পড়ে, খারাপভাবে মেয়াদ শেষ হয় এবং পরিবর্তন করার সময় বিভ্রান্তি তৈরি করে | আধুনিক পরিবেশের জন্য অনুপযুক্ত কারণ ক্রেডেনশিয়াল কোনো ব্যক্তি বা ডিভাইসের সাথে লিঙ্ক থাকার পরিবর্তে শেয়ার করা হয় | উচ্চ। পাসওয়ার্ড পরিবর্তন বিঘ্ন সৃষ্টি করে এবং অফবোর্ডিং করা বেশ কঠিন |
| বিশ্বস্ত পরিচয় ব্যবহার করে পাসওয়ার্ডহীন WiFi অ্যাসিস্ট্যান্ট | এনরোলমেন্টের পর ডিভাইসটি স্বয়ংক্রিয়ভাবে সংযুক্ত হয় এবং ভবিষ্যতে আসার সময় ব্যবহারকারীকে খুব কম বা কোনো পদক্ষেপই নিতে হয় না | অধিক শক্তিশালী কারণ অ্যাক্সেস একটি বহুল পরিচিত পাসওয়ার্ডের পরিবর্তে যাচাইকৃত পরিচয় এবং ডিভাইসের বিশ্বস্ততার সাথে যুক্ত থাকে | কম। অনবোর্ডিং এবং অ্যাক্সেস বাতিল করা আরও বেশি নিয়ন্ত্রিত এবং সাপোর্টের চাহিদাও কমে যায় |
পুরানো গেস্ট WiFi ব্যবহারকারীদের প্রতিবার প্রমাণ করতে বলে যে তারা অ্যাক্সেস পাওয়ার যোগ্য কিনা। আধুনিক WiFi নেটওয়ার্ককে অনুরোধ করে বিশ্বস্ত ব্যবহারকারীদের সঠিকভাবে মনে রাখার জন্য।
পুরানো মডেলটি কেন এখনও টিকে আছে
এটি দীর্ঘস্থায়ী হয় কারণ এটি বোঝা সহজ। Captive Portals দেখতে দৃশ্যমান এবং নিয়ন্ত্রণযোগ্য মনে হয়। শেয়ার করা পাসওয়ার্ডগুলো সহজ মনে হয়। কিন্তু উভয় পদ্ধতিই পরবর্তী ধাপগুলোতে জটিলতা বাড়িয়ে দেয়।
লুকানো খরচটি পড়ে রিসেপশন ডেস্ক, IT টিম এবং শেষ ব্যবহারকারীদের উপর যারা কেবল কানেক্টিভিটি সচল দেখতে চান। বাস্তবে, নতুন ওয়েলকাম ম্যাটটি আরও ভালো কারণ এটি WiFi-কে একটি সাইন-ইন আচারের পরিবর্তে একটি ম্যানেজড আইডেন্টিটি সার্ভিস হিসেবে বিবেচনা করে।
পাসওয়ার্ডহীন WiFi অ্যাসিস্ট্যান্ট কীভাবে কাজ করে
এটি বোঝার সবচেয়ে সহজ উপায় হলো একটি ডিজিটাল পাসপোর্ট সম্পর্কে চিন্তা করা।
একজন ব্যবহারকারী একবার নথিভুক্ত হন। তাদের ডিভাইস একটি বিশ্বস্ত ক্রেডেনশিয়াল লাভ করে। যখন সেই ব্যক্তি অংশীদারিত্বমূলক কোনো ভেন্যুতে প্রবেশ করেন, নেটওয়ার্কটি ক্রেডেনশিয়াল পরীক্ষা করে ঠিক সেভাবে যেভাবে সীমান্ত নিয়ন্ত্রণ একটি পাসপোর্ট পরীক্ষা করে। আইডেন্টিটি বৈধ হলে এবং নীতি মিলে গেলে, অ্যাক্সেস স্বয়ংক্রিয়ভাবে মঞ্জুর করা হয়। কোনো শেয়ার করা পাসওয়ার্ড নেই। কোনো Captive Portal-এর ঝামেলা নেই। "অনুগ্রহ করে রিসেপশনে জিজ্ঞাসা করুন" বলারও কোনো প্রয়োজন নেই।
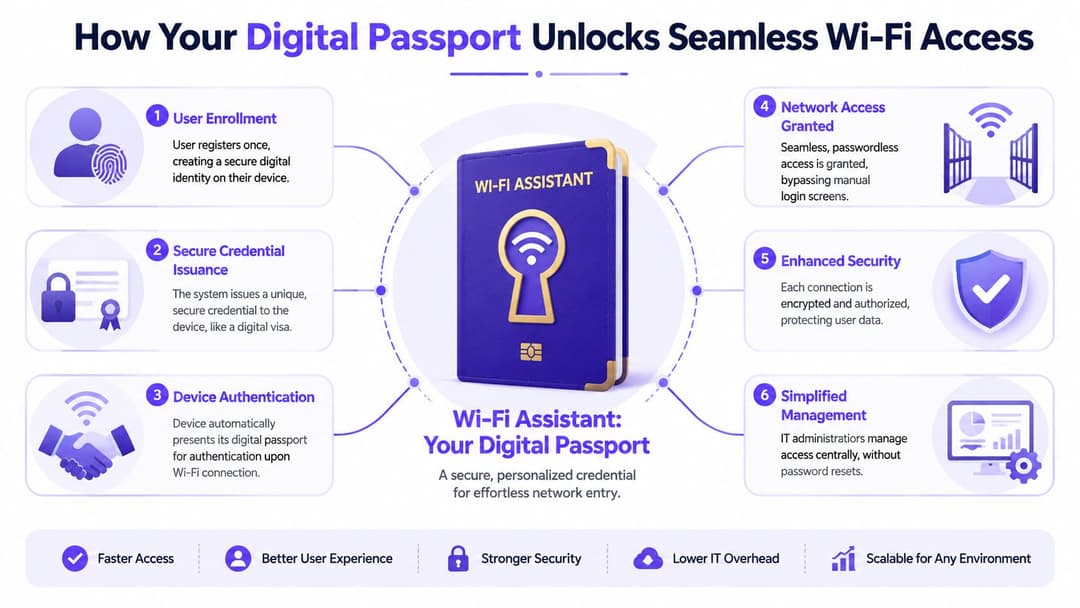
ব্যবহারের ক্ষেত্রে এই মডেলের একটি বাস্তব উদাহরণের জন্য, passwordless WiFi access দেখুন।
Passpoint ডিসকভারি পরিচালনা করে
Passpoint ডিভাইসগুলোকে চিনতে সাহায্য করে যে কোনো একটি নেটওয়ার্ক বিশ্বাসযোগ্য কি না এবং সেখানে স্বয়ংক্রিয়ভাবে যুক্ত হওয়া যাবে কি না। ব্যবহারকারীকে ওয়্যারলেস নামের তালিকা স্ক্রোল করতে এবং কোনটি সঠিক তা অনুমান করতে বাধ্য করার পরিবর্তে, ডিভাইসটি একটি সামঞ্জস্যপূর্ণ পরিষেবা সনাক্ত করতে পারে এবং আরও নিয়ন্ত্রিত উপায়ে কানেক্ট হতে পারে।
এটি অত্যন্ত গুরুত্বপূর্ণ কারণ ম্যানুয়াল SSID নির্বাচন করা অনেক টিম যা স্বীকার করে তার চেয়ে অনেক বড় সমস্যা। ব্যবহারকারীরা ভুল নেটওয়ার্ক বেছে নেন। তারা সুরক্ষিত স্টাফ অ্যাক্সেসের পরিবর্তে দুর্বল গেস্ট ওভারলেতে যোগ দেন। তারা প্রম্পটগুলো উপেক্ষা করেন। প্রতিটি ম্যানুয়াল পদক্ষেপ বিলম্ব বা ভুলের সুযোগ তৈরি করে।
Passpoint সেই সিদ্ধান্ত নেওয়ার জটিলতা কমিয়ে দেয়। নেটওয়ার্ক কার্যকরভাবে বলে, "আমি জানি আপনার কার সাথে সংযুক্ত হওয়া উচিত, এবং আমি জানি কীভাবে এটি নিরাপদে করতে হয়।"
OpenRoaming বিভিন্ন ভেন্যু জুড়ে বিশ্বস্ততা প্রসারিত করে
OpenRoaming এই ধারণাকে আরও এগিয়ে নিয়ে যায় যেখানে বিশ্বস্ত পরিচয় প্রদানকারী এবং অংশগ্রহণকারী নেটওয়ার্কগুলো একে অপরকে চিনতে পারে। যদি Passpoint এমন একটি মেকানিজম হয় যা ডিভাইসটিকে সনাক্ত করতে এবং সংযুক্ত হতে সাহায্য করে, তবে OpenRoaming হলো নেপথ্যের রোমিং চুক্তি।
এয়ারপোর্টের রূপকটি এখানে খুব ভালোভাবে মিলে যায়। আপনার পাসপোর্ট একটি কর্তৃপক্ষ দ্বারা ইস্যু করা হয়, কিন্তু অনেক দেশ তা গ্রহণ করতে সম্মত হয়। একইভাবে, একজন ব্যবহারকারী একবার এনরোল করতে পারেন এবং তারপর প্রতিবার সম্পূর্ণ সাইন-আপ না করেই অংশগ্রহণকারী সাইটগুলোতে যাতায়াত করতে পারেন।
হোটেল গ্রুপ, মিশ্র-ব্যবহারের সম্পত্তি পোর্টফোলিও, স্বাস্থ্যসেবা সম্পত্তি, পরিবহন হাব এবং খুচরা চেইনের জন্য এটি গুরুত্বপূর্ণ। এর মূল্য কেবল সুবিধাই নয়। এটি হলো ধারাবাহিকতা। শারীরিক পরিবেশ পরিবর্তিত হলেও ব্যবহারকারীর অভিজ্ঞতা সামঞ্জস্যপূর্ণ থাকে।
সার্টিফিকেট বিশ্বস্ততার স্তর প্রদান করে
নিরাপত্তা নোঙ্গর হলো শংসাপত্র-ভিত্তিক প্রমাণীকরণ (certificate-based authentication), যা প্রায়শই EAP-TLS এর মতো পদ্ধতির মাধ্যমে বাস্তবায়িত হয়। বিশেষজ্ঞদের বাইরে সহজতম বর্ণনা হলো যে ডিভাইসটি মুখস্থ কোনো পাসওয়ার্ডের পরিবর্তে পরিচয়ের একটি ক্রিপ্টোগ্রাফিক প্রমাণ বহন করে।
পাসওয়ার্ড হলো অনেক লোকের হাতে একই চাবি তুলে দেওয়ার মতো। অন্যদিকে সার্টিফিকেট হলো প্রতিটি অনুমোদিত ডিভাইসের জন্য একটি অনন্য, যাচাইযোগ্য ব্যাজ ইস্যু করার মতো।
- শেয়ার্ড পাসওয়ার্ডগুলো নির্দিষ্ট ব্যবহারকারীদের বাইরেও ব্যাপকভাবে ছড়িয়ে পড়ে।
- সার্টিফিকেটগুলো ডিভাইস-নির্দিষ্ট থাকে, যা অ্যাক্সেস বাতিল করার প্রক্রিয়াকে আরও সহজ করে।
- আইটি টিম পলিসিকে আইডেন্টিটি এবং ডিভাইসের অবস্থার সাথে লিঙ্ক করতে পারায় অ্যাক্সেসের সিদ্ধান্তগুলো আরও সুনির্দিষ্ট হয়।
- ইউজারদের বারবার ক্রেডেনশিয়াল ইনপুট করতে হয় না বলে ইউজার অভিজ্ঞতা উন্নত হয়।
একটি ভালো wi fi assistant কেবল মানুষকে দ্রুত সংযুক্তই করে না। এটি নেটওয়ার্ক ট্রাস্ট মডেলটিকে আরও সুরক্ষিত ও কম ভঙ্গুর করে তোলে।
ব্যবহারকারীরা কী খেয়াল করেন এবং কী করেন না
ব্যবহারকারীরা লক্ষ্য করেন যে WiFi "স্বয়ংক্রিয়ভাবে কাজ করে"। তারা বিভিন্ন ভেন্যু, ফ্লোর বা বিভাগের মধ্যে যাতায়াত করেন এবং খুব কম বিঘ্ন ছাড়াই সংযুক্ত থাকেন।
তারা যা লক্ষ্য করেন না তা হলো সবচেয়ে গুরুত্বপূর্ণ অংশ। আইডেন্টিটি চেক, পলিসি প্রয়োগ, এনক্রিপশন এবং রোমিং সংক্রান্ত সিদ্ধান্তগুলো ব্যাকগ্রাউন্ডে নীরবে ঘটে। এটি ঠিক এভাবেই হওয়া উচিত। সেরা নেটওয়ার্ক সহায়তা প্রায় অদৃশ্য থাকে।
মূল নিরাপত্তা এবং পরিচালনগত সুবিধাসমূহ আনলক করা
আপনি যখন এটিকে একটি সাধারণ সুবিধার ফিচার হিসেবে মূল্যায়ন করা বন্ধ করে একটি কন্ট্রোল-প্লেন ইনফ্রাস্ট্রাকচার হিসেবে বিবেচনা করা শুরু করবেন, তখন ব্যবসার কেসটি আরও শক্তিশালী হয়ে উঠবে।
সিকিউরিটি সংক্রান্ত সুবিধা যা আপনি আসলেই ব্যবহার করতে পারবেন
শেয়ার্ড পাসওয়ার্ডগুলো দীর্ঘমেয়াদী শাসন ব্যবস্থার সমস্যা তৈরি করে। এগুলো নোট অ্যাপে কপি করা হয়, হোয়াইটবোর্ডে লেখা হয়, ভূমিকা পরিবর্তনের পরেও পুনরায় ব্যবহার করা হয় এবং তাৎক্ষণিক সুবিধার জন্য থার্ড-পার্টিকে দিয়ে দেওয়া হয়। একবার এটি ঘটে গেলে, আপনার অ্যাক্সেস মডেলটি কেবল ভাগ্যের ওপর নির্ভরশীল হয়ে পড়ে।
একটি পাসওয়ার্ডবিহীন wi fi assistant এটিকে পরিবর্তন করে। অ্যাক্সেস কোনো ব্যক্তি, কোনো ডিভাইস বা উভয়ের সাথেই যুক্ত করা যেতে পারে। কেউ যদি চাকরি ছেড়ে দেন, ভূমিকা পরিবর্তন করেন বা কোনো ডিভাইস হারিয়ে ফেলেন, তবে আইটি বিভাগ একক শেয়ার্ড পাসওয়ার্ড পরিবর্তন করে সবাইকে ব্যাহত করার পরিবর্তে আরও লক্ষ্যযুক্ত উপায়ে অ্যাক্সেস বাতিল করতে পারে।
সিকিউরিটি টিমগুলোও Zero Trust ভাবনার সাথে একটি পরিষ্কার সামঞ্জস্য থেকে উপকৃত হয়:
- শুধুমাত্র একটি পাসওয়ার্ড থাকার চেয়ে আইডেন্টিটি আগে অগ্রাধিকার পায়।
- কর্মী, অতিথি, ঠিকাদার এবং আনম্যানেজড ডিভাইসের মতো ইউজার গ্রুপ অনুযায়ী পলিসি ভিন্ন হতে পারে।
- একটি ওপেন জয়েন অভিজ্ঞতার পর জোর করে যুক্ত করার পরিবর্তে, সেশনের শুরু থেকেই এনক্রিপশন প্রয়োগ করা যেতে পারে।
- অ্যাক্সেস সবার জানা গোপন তথ্যের পরিবর্তে ম্যানেজড ক্রেডেনশিয়ালের সাথে লিঙ্কযুক্ত থাকায় নিরীক্ষণযোগ্যতা উন্নত হয়।
জড়িত নিয়ন্ত্রণগুলোর আরও বিশদ বিবরণের জন্য, এই guide to secure wireless networking-টি সহায়ক।
পরিচালনগত সুবিধা যা দ্রুত দৃশ্যমান হয়
অপারেশনাল দিক থেকে, এই সুবিধাটি একজন CIO-এর কাছে ব্যাখ্যা করা আরও সহজ। সংযোগ করতে গিয়ে কম মানুষ আটকে যান। সাহায্যের জন্য কম মানুষ কল করেন। ফ্রন্টলাইনের কম কর্মীকে অনানুষ্ঠানিক সাপোর্ট ইঞ্জিনিয়ার হতে হয়।
এর সাথে যখন AI-সহায়তা যুক্ত হয়, তখন সুবিধা আরও বৃদ্ধি পায়। AI WiFi অ্যাসিস্ট্যান্ট সেলফ-সার্ভিস সম্পর্কে Enxoo-এর বিশ্লেষণ অনুযায়ী, এন্টারপ্রাইজ-গ্রেডের AI WiFi Assistant সিস্টেমগুলো ৬০-৭০% রুটিন কানেক্টিভিটি ডায়াগনস্টিকস স্বয়ংক্রিয় করতে পারে, যা গড়ে সমস্যা সমাধানের সময় এবং কল সেন্টারের খরচ কমায়, পাশাপাশি ARPU বৃদ্ধিকারী আপসেল সুযোগগুলোও সনাক্ত করে।
তার মানে এই নয় যে প্রতিটি সংস্থার প্রথম দিনেই একটি চ্যাটবটের প্রয়োজন। এর মানে হলো আধুনিক আর্কিটেকচার এমন একটি ভিত্তি তৈরি করে যেখানে ডায়াগনসিস, পলিসি এবং কাস্টমার কনটেক্সট একসাথে কাজ করতে পারে।
কোনটি কাজ করে এবং কোনটি করে না
যা কাজ করে তা হলো ব্যবহারকারীর যাত্রা থেকে পুনরাবৃত্তিমূলক কাজগুলো সরিয়ে দেওয়া। স্বয়ংক্রিয় এনরোলমেন্ট ফ্লো, ক্লিন আইডেন্টিটি ইন্টিগ্রেশন এবং যৌক্তিক রোল-ভিত্তিক সেগমেন্টেশন সমর্থনের বোঝাকে স্বাভাবিকভাবেই কমিয়ে দেয়।
যা কাজ করে না তা হলো - একটি পুরোনো আমলের captive portal নিয়ে সেটিকে আধুনিক হিসেবে সাজানো। ব্যবহারকারীদের যদি এখনও পাসওয়ার্ড মনে রাখতে হয়, বারবার পুনরায় অথেন্টিকেট করতে হয়, অথবা অনলাইনে যাওয়ার জন্য কর্মীদের ডাকতে হয়, তবে প্রতিষ্ঠানটি তার মডেল পরিবর্তন করতে পারেনি। এটি কেবল সাইন-ইন পেজটিকে নতুন করে সাজিয়েছে মাত্র।
এন্টারপ্রাইজ ডেপ্লয়মেন্ট এবং ইন্টিগ্রেশন গাইড
একটি ভালো ডেপ্লয়মেন্ট শুরু হয় পরিচয় দিয়ে, অ্যাক্সেস পয়েন্ট দিয়ে নয়।
অনেক বেশি প্রকল্প শুরু হয় হার্ডওয়্যার রিফ্রেশ আলোচনার মাধ্যমে, যদিও মূল সমস্যাটি হলো তালিকাভুক্তি, নীতি এবং লাইফসাইকেল ম্যানেজমেন্ট। আপনি যদি নির্ধারণ না করেন যে কার সংযোগ করা উচিত, কীভাবে বিশ্বাস স্থাপন করা হয় এবং কীভাবে অ্যাক্সেস বাতিল করা হয়, তবে নতুন রেডিও আপনাকে বাঁচাতে পারবে না।
বাস্তবায়ন-ভিত্তিক রেফারেন্সের জন্য, বিভিন্ন পদ্ধতির তুলনা করতে এই passwordless WiFi ডেপ্লয়মেন্ট গাইডটি একটি ভালো উৎস।
আইডেন্টিটি সোর্স দিয়ে শুরু করুন
বেশিরভাগ এন্টারপ্রাইজের কাছে ইতিমধ্যেই প্রয়োজনীয় আইডেন্টিটি লেয়ার রয়েছে। ব্যবহারিক কাজটি হলো Microsoft Entra ID, Google Workspace, বা Okta-এর মতো সিস্টেমের সাথে WiFi নীতি সংযুক্ত করা, এবং তারপর কোন ব্যবহারকারী গ্রুপ কোন নেটওয়ার্ক সুবিধা পাবে তা নির্ধারণ করা।
একটি সহজবোধ্য স্থাপনার ক্ষেত্রে সাধারণত এই ধাপগুলি অনুসরণ করা হয়:
- প্রথমে ব্যবহারকারী শ্রেণী সংজ্ঞায়িত করুন। SSID স্পর্শ করার আগে কর্মী, অতিথি, ঠিকাদার এবং আনম্যানেজড ডিভাইসগুলোকে আলাদা করুন।
- এনরোলমেন্ট পাথ বেছে নিন। কর্মীরা ডিরেক্টরি-ব্যাকড সাইন-ইন এবং ডিভাইস প্রভিশনিং ব্যবহার করতে পারেন। অতিথিরা এককালীন রেজিস্ট্রেশন ফ্লো ব্যবহার করতে পারেন যা একটি বিশ্বস্ত প্রোফাইল ইনস্টল করে।
- অ্যাক্সেস বাতিলের নিয়মগুলো আগেই নির্ধারণ করুন। মূল সিস্টেমে পরিচয় পরিবর্তিত হলে অফবোর্ডিং স্বয়ংক্রিয় হওয়া উচিত।
- লেগ্যাসি ডিভাইসগুলো কোথায় থাকবে তা ঠিক করুন। কিছু IoT এবং বিশেষ এন্ডপয়েন্টের জন্য এখনও বিকল্প ব্যবস্থার প্রয়োজন হয়।
হার্ডওয়্যারকে একটি ওভারলে সিদ্ধান্ত হিসেবে বিবেচনা করুন
অনেক পরিবেশে, আধুনিক wi fi অ্যাসিস্ট্যান্ট ক্ষমতাগুলি বিদ্যমান এন্টারপ্রাইজ ওয়্যারলেস অবকাঠামোকে সরাসরি প্রতিস্থাপন করার পরিবর্তে তার উপরে কাজ করে। এই কারণেই যেসব প্রতিষ্ঠান Meraki, Aruba, Ruckus, Mist, বা UniFi-এর মতো প্ল্যাটফর্মগুলি ব্যবহার করছে, তারা প্রায়শই একবারে পুরো এস্টেট পুনরায় ডিজাইন না করেই অ্যাক্সেসের অভিজ্ঞতাকে আধুনিকীকরণ করতে পারে।
এই ক্যাটাগরির একটি বিকল্প হলো Purple, যা পাসওয়ার্ডহীন অথেন্টিকেশন, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস এবং সমর্থিত নেটওয়ার্ক পরিবেশে অতিথি ও কর্মীদের যাতায়াতের জন্য ইন্টিগ্রেশন প্রদান করে। আপনি যদি অতিথি অভিজ্ঞতা, অথেন্টিকেশন এবং অ্যানালিটিক্সকে একটি একক অপারেশনাল মডেলে যুক্ত করতে চান, তবে এটি অত্যন্ত গুরুত্বপূর্ণ।
সবচেয়ে শক্তিশালী ডেপ্লয়মেন্টগুলো "সবকিছু ভেঙে নতুন করে গড়া"র মতো চিন্তা এড়িয়ে চলে। তারা প্রথমে আইডেন্টিটি হ্যান্ডলিং উন্নত করে, তারপর ধাপে ধাপে কভারেজ এবং পলিসি প্রসারিত করে।
একবারে সব না করে ধাপে ধাপে রোল আউট করুন
একই সাথে প্রতিটি সাইট পরিবর্তন করার চেয়ে ধাপে ধাপে ডেপ্লয়মেন্ট সাধারণত বেশি নিরাপদ।
একটি সীমাবদ্ধ গ্রুপ দিয়ে শুরু করুন যেমন হেড অফিসের স্টাফ, একটি হোটেল প্রপার্টি, বা একটি একক হাসপাতালের বিভাগ। লক্ষ্য করুন কোথায় এনরোলমেন্ট আটকে যাচ্ছে, কোথায় ব্যবহারকারীদের নির্দেশনার প্রয়োজন হচ্ছে এবং কোথায় লেগ্যাসি ডিভাইসগুলো অনুমান নষ্ট করছে। তারপর পরিধি বাড়ান।
সহায়ক চেকপয়েন্টগুলির মধ্যে রয়েছে:
- একাধিক ব্যক্তিত্ব যুক্ত করার আগে একটি দর্শক গোষ্ঠীকে নিয়ে ভালোভাবে পাইলট রান করুন।
- অন্তর্নিহিত অবকাঠামো একই হলেও গেস্ট এবং কর্মীদের নীতি আলাদা রাখুন।
- ব্যবহারকারীর পরিবর্তনটি স্পষ্টভাবে জানিয়ে দিন যাতে লোকেরা বুঝতে পারে কেন পুরানো পাসওয়ার্ডগুলি আর প্রযোজ্য নয়।
- ঝামেলাগুলি দ্রুত চিহ্নিত করতে রোলআউটের সময় সহায়তার ট্রেন্ডগুলি পরিমাপ করুন।
প্রযুক্তিগত দিকগুলো গুরুত্বপূর্ণ, তবে অপারেটিং মডেলটি আরও বেশি গুরুত্বপূর্ণ। যখন পরিচয়, পলিসি এবং যোগাযোগগুলো এক লাইনে চলে আসে, তখন ডেপ্লয়মেন্ট বিঘ্নিত হওয়ার পরিবর্তে অনেক বেশি নিয়ন্ত্রিত মনে হয়।
বাস্তব জগতের ব্যবহারের ক্ষেত্র এবং ROI প্রদর্শন করা
একটি আধুনিক wi fi assistant স্লাইড ডেকে নয়, বরং প্রতিদিনের ব্যবহারের মাধ্যমে নিজেকে প্রমাণ করে।
হসপিটালিটি, রিটেইল এবং কর্মক্ষেত্রের উদাহরণ
হসপিটালিটি সেক্টরে এর সুবিধা স্পষ্ট। একজন রিটার্নিং অতিথিকে একই ব্র্যান্ডের অন্য কোনো প্রপার্টিতে প্রবেশ করার সময় প্রতিবার পুনরায় রেজিস্টার করতে হবে না। যখন নেটওয়ার্ক তাদের ডিভাইসটিকে চিনতে পারে এবং নিরাপদে কানেক্ট করে, তখন তাদের থাকার অভিজ্ঞতা আরও চমৎকার হয়ে ওঠে। WiFi তখন আর কোনো বাধা থাকে না, বরং এটি হয়ে ওঠে আতিথেয়তার অংশ।
খুচরা বিক্রেতাদের ক্ষেত্রে, এর গুরুত্ব আরও ব্যাপক। নিরাপদ আইডেন্টিটি-ভিত্তিক অ্যাক্সেসের পাশাপাশি অ্যানালিটিক্স ব্যবহার করা যেতে পারে, যা অপারেটরদের চলাচলের ধরণ, বারবার আসার প্রবণতা এবং অন-সাইট এনগেজমেন্ট বুঝতে সাহায্য করে। এটিই অন্যতম কারণ যে গ্রাহকের আচরণ সংক্রান্ত অন্তর্দৃষ্টি এবং অপারেশনাল দক্ষতার জন্য এন্টারপ্রাইজ চাহিদার কারণে WiFi অ্যানালিটিক্স মার্কেট ২০২৪ সালে ১৬.৬৮ বিলিয়ন মার্কিন ডলার থেকে বৃদ্ধি পেয়ে ২০৩৩ সালের মধ্যে ৯০.০৩ বিলিয়ন মার্কিন ডলারে পৌঁছাবে বলে অনুমান করা হচ্ছে।
কর্মক্ষেত্রে, রোমিং হলো নেপথ্যের আসল নায়ক। কর্মীরা ক্রেডেনশিয়াল নিয়ে কোনো ঝামেলা ছাড়াই বিভিন্ন তলা, ভবন বা ক্যাম্পাসের মধ্যে যাতায়াত করতে পারেন। উৎপাদনশীলতার এই বৃদ্ধি সাধারণত কোনো আকর্ষণীয় ফ্রন্ট-এন্ড ফিচারের কারণে আসে না, বরং এটি আসে কম বাধা, আরও স্পষ্ট অ্যাক্সেস কন্ট্রোল এবং কম সাপোর্ট চাহিদার মাধ্যমে।
ফ্লেক্সিবল কাজের পরিবেশেও এখন একই রকম প্রত্যাশা তৈরি হয়েছে। ভ্রমণকারী এবং রিমোট কর্মীরা কীভাবে স্পেস নির্বাচন করেন তা যদি আপনি লক্ষ্য করেন, তবে Funchal-এ কমিউনিটি-চালিত কোওয়ার্কিং সম্পর্কিত এই দৃশ্যটি একটি দরকারি অনুস্মারক যে নির্ভরযোগ্য, কম-ঝামেলার কানেক্টিভিটি এখন কেবল অবকাঠামোর অংশ নয়, বরং প্রোডাক্টেরই একটি অংশ হয়ে উঠেছে।
অনুমানের ওপর নির্ভর না করে কীভাবে ROI দেখাবেন
সবচেয়ে শক্তিশালী ROI আলোচনায় এমন অপারেশনাল প্রমাণ ব্যবহার করা হয় যা CIO ইতিমধ্যেই বিশ্বাস করেন।
এই ধরণের সূচকগুলির দিকে লক্ষ্য রাখুন:
- সাপোর্টের ঝামেলা। সংযোগ-সংক্রান্ত টিকিট এবং রিসেপশনের জিজ্ঞাসাগুলো কি কমে আসছে?
- ব্যবহারকারীর ধারাবাহিকতা। ফিরে আসা অতিথি এবং কর্মীরা কি কম বাধা সহকারে অনলাইন হতে পারছেন?
- নিরাপত্তার অবস্থান। প্রতিষ্ঠানটি কি শেয়ার করা পাসওয়ার্ড এবং ম্যানুয়াল ক্রেডেনশিয়াল বিতরণের ওপর নির্ভরতা কমাতে পেরেছে?
- বাণিজ্যিক অন্তর্দৃষ্টি। WiFi থেকে প্রাপ্ত ফার্স্ট-পার্টি ডেটা কি মার্কেটিং, অপারেশন বা স্পেস প্ল্যানিং টিমগুলোকে আরও আত্মবিশ্বাসের সাথে কাজ করতে সাহায্য করছে?
যদি নেটওয়ার্ক কেবল অ্যাক্সেস প্রদান করে, তবে এটি একটি খরচের খাত। যদি এটি বিশ্বস্ত অ্যাক্সেসের পাশাপাশি ব্যবহারযোগ্য অপারেশনাল ডেটা প্রদান করে, তবে এটি একটি অ্যাসেটের মতো আচরণ করতে শুরু করে।
স্বাস্থ্যসেবা এবং বিস্তৃত এস্টেটের জন্য একটি নোট
Healthcare-এর ক্ষেত্রটি বিশেষভাবে আকর্ষণীয় কারণ এর মূল্য শুধুমাত্র রোগীর গেস্ট অ্যাক্সেসের গণ্ডি ছাড়িয়ে আরও অনেক দূর পর্যন্ত বিস্তৃত। ট্রাস্ট এবং মাল্টি-সাইট অপারেটরদের প্রায়শই পুরানো ভবন এবং মিশ্র এস্টেট জুড়ে কর্মীদের গতিশীলতা, ডিভাইস ম্যানেজমেন্ট এবং নিরাপদ অথেনটিকেশনের জন্য আরও ভালো সমর্থনের প্রয়োজন হয়। অসম অবকাঠামোযুক্ত আঞ্চলিক সাইটগুলির জন্যও এটি সমানভাবে সত্য, যেখানে একটি সহজ, কেন্দ্রীয়ভাবে পরিচালিত ট্রাস্ট মডেল স্থানীয় জটিলতা অনেকটাই দূর করতে পারে।
প্রায়শই এখানেই ROI রক্ষা করা সবচেয়ে সহজ হয়ে দাঁড়ায়। কোনো কাল্পনিক "উদ্ভাবনী" ভাষায় নয়, বরং আরও মসৃণ ওয়ার্কফ্লো, অ্যাক্সেসের কম ঝামেলা এবং একটি খণ্ডিত পরিবেশ জুড়ে আরও ভালো নিয়ন্ত্রণের মাধ্যমে এটি প্রমাণিত হয়।
কানেক্টিভিটির ভবিষ্যৎ এখন অনায়াস ও সহজ
একটি wi fi assistant সম্পর্কে চিন্তা করার দরকারী উপায় হলো এটিকে কোনো হ্যান্ডসেটের সুবিধা হিসেবে না দেখে, আধুনিক অ্যাক্সেসের একটি অদৃশ্য অপারেটিং স্তর হিসেবে বিবেচনা করা।
যেসব প্রতিষ্ঠান এগিয়ে থাকবে তারা শুধু চমৎকার ডিজাইনের captive portal থাকার কারণে এগিয়ে থাকবে না। তারা এগিয়ে থাকবে কারণ তারা কানেক্টিভিটিকে প্রতিটি সাইটে এবং প্রতিবারের ভিজিটে স্বয়ংক্রিয়, নিরাপদ ও সামঞ্জস্যপূর্ণ করে তুলবে। এর জন্য প্রয়োজন আইডেন্টিটি-সচেতন ডিজাইন, পাসওয়ার্ডহীন ভরসা এবং এমন রোমিং চুক্তি যা একটিমাত্র ভবনের বাইরেও কাজ করে।
CIO-দের জন্য এটাই বড় পরিবর্তন। WiFi আর এমন কিছু থাকে না যা নিয়ে ব্যবহারকারীদের ভোগান্তি পোহাতে হয়, বরং এটি এমন একটি বিষয়ে পরিণত হয় যা প্রতিষ্ঠানটি চমৎকারভাবে পরিচালনা করতে পারে। কর্মীরা উৎপাদনশীল থাকেন। অতিথিরা কানেক্ট হওয়ার প্রক্রিয়াটি আলাদাভাবে খেয়ালই করেন না। সিকিউরিটি টিম আরও স্পষ্ট নিয়ন্ত্রণ পায়। অপারেশন টিম এড়ানো সম্ভব এমন সমস্যাগুলো সমাধান করতে কম সময় ব্যয় করে।
কানেক্টিভিটির ভবিষ্যৎ আরও কোলাহলপূর্ণ নয়। এটি আরও শান্ত। এটি ব্যাকগ্রাউন্ডে কাজ করে, আর ঠিক এই কারণেই ব্যবহারকারীরা এটিকে মূল্য দেয়।
আপনি যদি Captive Portal এবং শেয়ার করা পাসওয়ার্ড থেকে আইডেন্টিটি-ভিত্তিক, পাসওয়ার্ডহীন অ্যাক্সেসে কীভাবে স্থানান্তরিত হবেন তা মূল্যায়ন করে থাকেন, তবে শর্টলিস্টের অংশ হিসেবে Purple-কে মূল্যায়ন করা সুবিধাজনক হতে পারে। এটি নিরাপদ গেস্ট এবং কর্মীদের অথেনটিকেশন, রোমিং-বান্ধব অ্যাক্সেস এবং বিনিয়োগের কার্যকারিতা প্রমাণ করার জন্য অপারেশনাল ডেটা টিমের প্রয়োজনীয়তার ওপর আলোকপাত করে।



