WiFi সম্পর্কিত সবচেয়ে জনপ্রিয় পরামর্শটিই সবচেয়ে কম দরকারী। "WPA3 চালু করুন" বলা দ্বারা কে এখনও অ্যাক্সেস পেতে পারে, কানেক্ট হওয়ার পর তারা কী অ্যাক্সেস করতে পারে, বা চুক্তি শেষ হলে বা কোনো অধিবাসী চলে গেলে আপনি কত দ্রুত তাদের সরাতে পারবেন সে সম্পর্কে কিছুই বোঝা যায় না।
WiFi সুরক্ষার ধরনগুলো অত্যন্ত গুরুত্বপূর্ণ, এবং কিছু পুরোনো ধরন আজই বন্ধ করা প্রয়োজন। কিন্তু কেবল একটি WPA3 লেবেল বা একটি আলাদা গেস্ট SSID নিরাপদ অ্যাক্সেসের প্রমাণ দেয় না। এর পরিবর্তে তিনটি প্রশ্নের মাধ্যমে প্রতিটি নেটওয়ার্ক মূল্যায়ন করুন। কে বা কী অথেন্টিকেট করেছে, সেই আইডেন্টিটি কোন সীমা পর্যন্ত পৌঁছাতে পারে, এবং আপনি কত দ্রুত এটি বাতিল করতে পারেন?
সুরক্ষা এবং স্ট্যাটাস অনুযায়ী তুলনা করা WiFi সুরক্ষার প্রকারগুলি
2016 সালে যুক্তরাজ্য সরকার প্রতিষ্ঠানগুলিকে কখনও WEP ডিপ্লয় না করার পরামর্শ দিয়েছিল, এটিকে ক্রিপ্টোগ্রাফিকভাবে দুর্বল হিসাবে বর্ণনা করেছিল, এবং মূল WPA-এর বিরুদ্ধে পরামর্শ দিয়েছিল কারণ এর TKIP প্রোটোকল প্রকাশিত Beck-Tews এবং Ohigashi-Morii আক্রমণের ঝুঁকিতে ছিল, যা WPA2-কে কর্মক্ষেত্রের ওয়্যারলেস নেটওয়ার্ক শেয়ার করার বিষয়ে যুক্তরাজ্য সরকারের নির্দেশনায় ব্যবহারিক কর্মক্ষেত্রের বেসলাইন করে তুলেছে। WEP, TKIP সহ WPA, WPA2 এবং WPA3 একই জিনিসের বৈচিত্র্য নয়। এগুলি বস্তুগতভাবে ভিন্ন সুরক্ষা সহ ধারাবাহিক প্রজন্ম।
| নিরাপত্তার ধরণ | সুরক্ষার স্তর | ২০২৬ সালে অবস্থা | সাধারণ ব্যবহারের ক্ষেত্র |
|---|---|---|---|
| Open (কোনও এনক্রিপশন নেই) | কোনও সুরক্ষা নেই, ওভার-দ্য-এয়ারে ট্র্যাফিক পাঠযোগ্য | গ্রহণযোগ্য নয় | ব্যবসায়িক ট্র্যাফিকের জন্য কোথাও নয় |
| WEP | ক্রিপ্টোগ্রাফিকভাবে ক্ষতিগ্রস্ত | নিষ্ক্রিয় করুন | শুধুমাত্র লেগ্যাসি হার্ডওয়্যার, যদি আদৌ প্রয়োজন হয় |
| TKIP সহ WPA | জানা প্রকাশিত আক্রমণ রয়েছে | নিষ্ক্রিয় করুন | একটিও নয় |
| WPA2-Personal (PSK, AES-CCMP) | দীর্ঘ পাসফ্রেজ সহ শক্তিশালী, একটি কী সমস্ত ব্যবহারকারী শেয়ার করে | বেসলাইন | ছোট অফিস, বাড়ি, মিশ্র লেগ্যাসি ক্লায়েন্ট |
| WPA3-Personal (SAE) | অফলাইন পাসফ্রেজ অনুমান প্রতিরোধ করে | ক্লায়েন্ট সমর্থন করলে অগ্রাধিকারযোগ্য | আধুনিক বাড়ি এবং ছোট অফিস |
| WPA2/WPA3-Enterprise (802.1X) | ব্যবহারকারী বা ডিভাইস প্রতি ক্রেডেনশিয়াল | প্রতিষ্ঠানের জন্য মানক | কর্মী এবং পরিচালিত ডিভাইস |
| Passpoint / OpenRoaming | EAP এর মাধ্যমে এনক্রিপ্টেড স্বয়ংক্রিয় সাইন-ইন | ক্রমবর্ধমান, সার্টিফিকেশন ভিত্তিক | ভেন্যু, ট্রানজিট, ক্যারিয়ার অফলোড |
| iPSK | একটি SSID-এ ডিভাইস প্রতি অনন্য কী | লেগ্যাসি এবং IoT এর জন্য ব্যবহারিক | হসপিটালিটি, আবাসিক, IoT |
| উন্মুক্ত SSID-এ Captive Portal | ওয়েব লগইন, রেডিও লিঙ্ক এনক্রিপ্ট করা নয় | নিজের শক্তিতে দুর্বল | গেস্ট অ্যাক্সেস, শুধুমাত্র আইসোলেশন এবং TLS সহ |
নষ্ট প্রোটোকল যা প্রথমেই সরানো উচিত
Open, WEP এবং TKIP সহ WPA একই ব্যবহারিক বিভাগে পড়ে, যদিও তারা বিভিন্ন উপায়ে ব্যর্থ হয়। একটি Open নেটওয়ার্ক হাওয়ায় কিছুই এনক্রিপ্ট করে না। WEP খারাপভাবে এনক্রিপ্ট করে, এবং ভালো সাইফারগুলো স্ট্যান্ডার্ড হওয়ার অনেক পরেও TKIP প্রকাশিত অ্যাটাকের ঝুঁকি বজায় রাখে।
ইউকে গ্রাহক এবং সরকারি-খাতের নির্দেশিকা একই নির্দেশ করে। WPA2 বা WPA3 সুপারিশ করা হয়, WEP এবং WPA ব্যবহার করা উচিত নয়, এবং কোনো এনক্রিপশন ছাড়া নেটওয়ার্ক Open সেট করা উচিত নয়, যেমনটা Information Commissioner's Office advice on Wi-Fi security-তে তুলে ধরা হয়েছে। আপনি যদি লাইভ SSID-এ এর যেকোনো একটি খুঁজে পান, তবে সিদ্ধান্তটি এটি নয় যে কোনটি টিউন করবেন। সিদ্ধান্ত হলো কোনটি দিয়ে এটিকে প্রতিস্থাপন করবেন এবং এটির ওপর নির্ভরশীল ডিভাইসগুলোর ক্ষেত্রে আপনি কী করবেন।
বাসাবাড়ি এবং ছোট সাইটের জন্য শেয়ার্ড-কি টাইপসমূহ
AES-CCMP সহ WPA2-Personal এবং SAE সহ WPA3-Personal উভয়ই সবার শেয়ার করা একটি পাসফ্রেজের উপর নির্ভর করে। ব্যবহারকারীর গোষ্ঠী যেখানে ছোট, স্থিতিশীল এবং বিশ্বস্ত, যেমন একটি বাড়ি বা সামান্য সংখ্যক যোগদানকারী ও প্রস্থানকারী সহ ছোট অফিস, সেখানে এই মডেলটি কার্যকর। ক্রিপ্টোগ্রাফি হিসাবে নয়, কিন্তু একটি অপারেটিং মডেল হিসাবে এটি দুর্বল হয়ে পড়ে যখন ডজন ডজন কর্মী, ঠিকাদার, অতিথি বা বাসিন্দারা একই সিক্রেট জেনে যান।
একটি দীর্ঘ, ইউনিক পাসফ্রেজ WPA2-Personal-কে অনেক সাহায্য করে। তবে এটি আপনাকে ব্যক্তিভিত্তিক জবাবদিহিতা দেয় না। কেউ চলে গেলে, আপনার একমাত্র সঠিক রিভোকেশন বা বাতিলকরণ পদ্ধতি হলো সবার জন্য কী (key) পরিবর্তন করা এবং প্রতিটি বৈধ ডিভাইস পুনরায় কানেক্ট করা।
প্রতিষ্ঠান এবং ভেন্যুর জন্য পরিচয়-ভিত্তিক টাইপসমূহ
802.1X সহ WPA2/WPA3-Enterprise, Passpoint এবং OpenRoaming একটি পুনর্ব্যবহারযোগ্য পাসওয়ার্ডের পরিবর্তে একটি আইডেন্টিটি বা একটি প্রভিশন করা প্রোফাইলের সাথে অ্যাক্সেস যুক্ত করে। iPSK এই দুটি বিশ্বের মাঝখানে অবস্থান করে। একটি SSID-এ প্রতিটি ডিভাইস তার নিজস্ব কী পায়, তাই আপনি বাকি ডিভাইসগুলিকে ডিস্টার্ব না করেই একটি টেলিভিশন, লক বা স্ক্যানার সরাতে পারেন।
Captive Portal-কে ভিন্নভাবে বিবেচনা করুন। এটি একটি লগইন পদ্ধতি, এনক্রিপশন নয়। একটি ওপেন SSID-এ থাকা একটি পোর্টাল একজন গেস্টকে শনাক্ত করতে পারে, শর্তাবলী দেখাতে পারে এবং সেশনের মেয়াদ শেষ করতে পারে, কিন্তু এটি রেডিও লিংকে এনক্রিপ্ট করে না, তাই এটির অ্যাপ্লিকেশন লেয়ারে TLS এবং এর পেছনে নেটওয়ার্ক আইসোলেশন প্রয়োজন।
ব্যবহারিক নিয়ম: প্রথমে স্ট্যাটাস কলাম চেক করুন। ডিসেবল বা গ্রহণযোগ্য নয় হিসেবে চিহ্নিত যেকোনো কিছু সরিয়ে দিন, তারপর আপনার আসল ডিভাইস এবং ইউজার সংমিশ্রণ সাপোর্ট করতে পারে এমন সবচেয়ে শক্তিশালী অবশিষ্ট রো (row) বেছে নিন।
শেষ পয়েন্টটি একটি সাধারণ অডিট ব্যর্থতা প্রতিরোধ করে। টিমগুলো একটি পছন্দের প্রোটোকল বেছে নেয়, তারপর দেখে যে একটি ডোর কন্ট্রোলার বা স্ক্যানার সেটি ব্যবহার করতে পারছে না, এবং তারপর পুরো নেটওয়ার্কের নিরাপত্তা কমিয়ে দেয়। আধুনিক ক্লায়েন্টদের জন্য শক্তিশালী ডিফল্ট নিয়ম বজায় রাখুন এবং ব্যতিক্রমগুলোকে আলাদাভাবে নিয়ন্ত্রণ করুন।
বাস্তবে WPA2 এবং WPA3 কীভাবে আলাদা
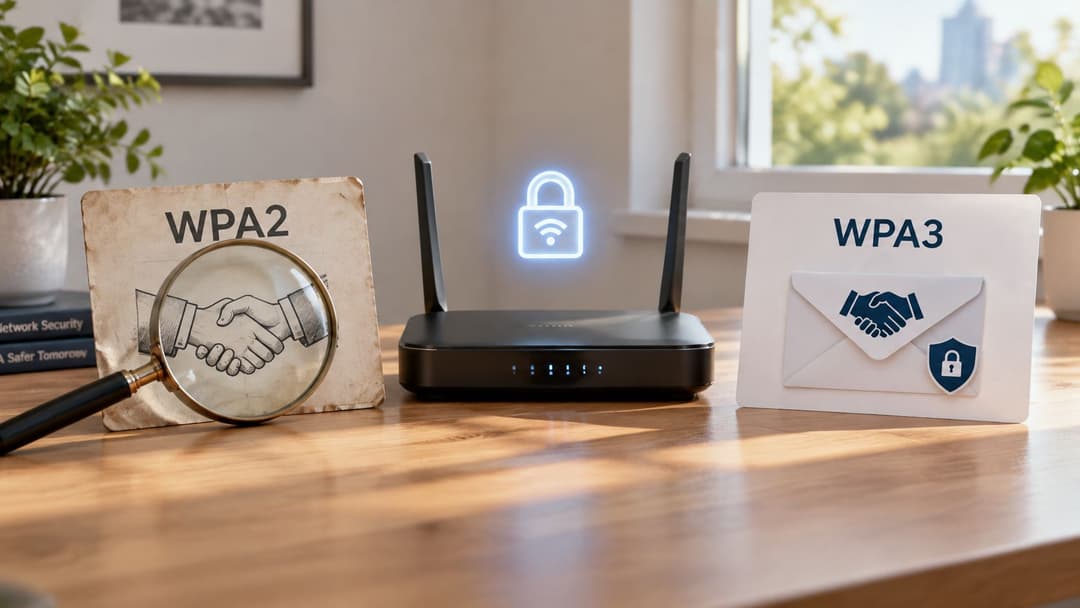
WPA2-Personal এবং WPA3-Personal-এর মধ্যে মূল পার্থক্য হলো একটি সংযোগের চেষ্টা পর্যবেক্ষণ করার পর একজন আক্রমণকারী কী করতে পারে। WPA2 একটি প্রি-শেয়ার্ড কী হ্যান্ডশেক ব্যবহার করে। যে আক্রমণকারী সেই হ্যান্ডশেক ক্যাপচার করে, সে এটি নিয়ে আপনার অ্যাক্সেস পয়েন্টের সাথে আর কথা না বলেই তার হার্ডওয়্যারের গতি অনুযায়ী অফলাইনে পাসফ্রেজ অনুমান করতে পারে।
WPA3-Personal সেই এক্সচেঞ্জকে Simultaneous Authentication of Equals, বা SAE দিয়ে প্রতিস্থাপন করে। প্রতিটি অনুমানের জন্য অ্যাক্সেস পয়েন্টের সাথে একটি নতুন ইন্টারেক্টিভ এক্সচেঞ্জ প্রয়োজন। এটি একটি ক্যাপচার করা হ্যান্ডশেক থেকে অফলাইন অনুমানের আক্রমণ দূর করে এবং দুর্বল পাসফ্রেজগুলির সুযোগ নেওয়া কঠিন করে তোলে, যদিও একটি শক্তিশালী পাসফ্রেজ নির্বাচন করাই সঠিক সিদ্ধান্ত।
হ্যান্ডশেকের বাইরে WPA3 আরও যা সুবিধা দেয়
WPA3-এর জন্য Protected Management Frames প্রয়োজন, যা কানেক্টেড ক্লায়েন্টদের বিরুদ্ধে কিছু নির্দিষ্ট জাল ম্যানেজমেন্ট ট্র্যাফিক ব্যবহার করা কঠিন করে তোলে। এটি ফরওয়ার্ড সিক্রেসি-ও প্রদান করে। পরবর্তীতে পাসফ্রেজ লিকেজ হলেও, সেই লিকেজ নিজে থেকে পূর্বে ক্যাপচার করা ট্র্যাফিক প্রকাশ করে না।
কিছু কঠোর বাধ্যবাধকতা রয়েছে। 6 GHz band-এ পরিচালিত WiFi ডিভাইসগুলোর জন্য WPA3 বাধ্যতামূলক, যা IEEE 802 LAN/MAN Standards Committee evidence to Ofcom on its 2025/26 plan of work-এ উত্থাপিত হয়েছে। আপনি যদি 6 GHz কভারেজের পরিকল্পনা করেন, তবে WPA3 সাপোর্ট কোনো ঐচ্ছিক পছন্দ নয়। এটি ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্টের প্রয়োজনীয়তার একটি অংশ।
মিশ্র WPA2/WPA3 ট্রানজিশন মোড হলো সাধারণ একটি সেতু। এটি পুরোনো ক্লায়েন্টদের কানেক্টেড রাখে আর নতুনগুলো SAE ব্যবহার করে, তবে WPA2 সক্রিয় থাকার কারণে এটি ডাউনগ্রেডের পথও খোলা রাখে। আপনার ক্লায়েন্টদের ডিভাইস সক্ষম না হওয়া পর্যন্ত এটিকে নির্দিষ্ট শর্তসহ একটি মাইগ্রেশন পর্যায় হিসেবে ব্যবহার করুন, এবং তারপর কেবল WPA3-তে স্থানান্তরিত হন।
কেন একটি WPA2 লেবেল প্রমাণ নয়
WPA2-এর এখনও সতর্ক কনফিগারেশন এবং প্যাচিং প্রয়োজন। অক্টোবর 2017-এ UK National Cyber Security Centre WPA2-এর KRACK দুর্বলতা প্রকাশের কথা রিপোর্ট করেছিল, পাশাপাশি এটিও জোর দিয়েছিল যে WPA2 এখনও WEP বা WPA-এর চেয়ে বেশি সুরক্ষিত। KRACK সমানভাবে WPA2-Personal এবং WPA2-Enterprise-কে প্রভাবিত করেছে, তাই শুধুমাত্র লেবেল কখনো প্রমাণ করে না যে একটি ক্লায়েন্ট বা অ্যাক্সেস পয়েন্ট নিরাপদ ছিল।
NCSC প্রতিক্রিয়াটি এখনও সঠিক অপারেশনাল টেমপ্লেট। ক্লায়েন্ট এবং পরিকাঠামো প্যাচ করুন, অবলুপ্ত TKIP-কে AES-CCMP দিয়ে প্রতিস্থাপন করুন এবং KRACK দুর্বলতা সম্পর্কিত National Cyber Security Centre নির্দেশিকায় বর্ণিত ভেন্ডর-সমর্থিত ফার্মওয়্যার রাখুন। পরিত্যক্ত ফার্মওয়্যারে একটি আনপ্যাচড WPA2 নেটওয়ার্ক এর সেটিংস পেজ যা দেখায় তার চেয়ে বাস্তব বিশ্বে দুর্বল অবস্থানে থাকে।
WPA3 শেয়ার্ড-সিক্রেট সমস্যারও সমাধান করে না। এটি রেডিও লিংকটিকে আরও ভালভাবে সুরক্ষিত করে, তবে প্রতিটি প্রাক্তন কর্মচারীর জানা একটি WPA3-Personal পাসফ্রেজ আপনাকে কোনো ব্যক্তিভিত্তিক দায়বদ্ধতা দেয় না এবং এটি বন্ধ করার জন্য কোনো একক সুইচও প্রদান করে না।
শেয়ার্ড কি, আইডেন্টিটি এবং সার্টিফিকেট এর তুলনা
একটি WPA লেবেল আপনাকে বলে না যে কে নেটওয়ার্কে প্রবেশ করতে পারে বা তারা কী অ্যাক্সেস করতে পারে। অ্যাক্সেস নিয়ন্ত্রণ আইডেন্টিটি পদ্ধতি, নেটওয়ার্ক নীতি এবং কত দ্রুত ক্রেডেনশিয়াল বাতিল করা যায় তার ওপর নির্ভর করে। একটি শেয়ার করা পাসফ্রেজ ট্র্যাফিক এনক্রিপ্ট করতে পারে, কিন্তু একজন প্রাক্তন কর্মচারীকে সরানোর জন্য প্রতিটি ডিভাইসের জন্য এটি পরিবর্তন করার প্রয়োজন হতে পারে। আইডেন্টিটি-ভিত্তিক অ্যাক্সেসের মাধ্যমে, একজন অ্যাডমিনিস্ট্রেটর অন্যান্য সংযোগ অক্ষত রেখে একটি অ্যাকাউন্ট, সার্টিফিকেট বা ডিভাইস কী নিষ্ক্রিয় করতে পারেন।
| অ্যাক্সেস মডেল | বাতিলকরণ (Revocation) | ব্যক্তিগত জবাবদিহিতা | অনবোর্ডিং প্রচেষ্টা | লেগ্যাসি ডিভাইস সমর্থন |
|---|---|---|---|---|
| শেয়ার্ড PSK (WPA2/WPA3-Personal) | সাইট-জুড়ে পাসওয়ার্ড পরিবর্তন | একটিও নয় | কম | ভালো |
| iPSK | একটি ডিভাইস কী বাতিল করুন | ডিভাইস প্রতি, ব্যক্তি প্রতি নয় | মাঝারি | ভালো |
| সার্টিফিকেট সহ 802.1X | সার্টিফিকেট বা ডিভাইস বাতিল করুন | ডিভাইস প্রতি | প্রথমে উচ্চ | পুরানো ক্লায়েন্টদের জন্য সীমিত |
| ডিরেক্টরি লগইন সহ 802.1X (Microsoft Entra ID, Google Workspace, Okta) | ডিরেক্টরি অ্যাকাউন্ট নিষ্ক্রিয় করুন | ব্যবহারকারী প্রতি | মাঝারি | যেখানে EAP অসমর্থিত সেখানে সীমিত |
| Passpoint / OpenRoaming | প্রদানকারীর কাছে পরিচয় বাতিল করুন | ব্যবহারকারী প্রতি, পরিচয় প্রদানকারীর মাধ্যমে | ব্যবহারকারীদের জন্য কম | Passpoint-সক্ষম ডিভাইস প্রয়োজন |
| Captive portal | সেশন বা ভাউচারের মেয়াদ শেষ করুন | ভাউচার বা অ্যাকাউন্ট প্রতি, দুর্বল ডিভাইস নিয়ন্ত্রণ | কম | ভালো |
প্রতিটি মডেলের দৈনন্দিন পরিচালনা খরচ কেমন
শেয়ার্ড PSK ডিপ্লয় করা দ্রুত, কিন্তু অ্যাক্সেস পরিবর্তনের প্রয়োজন হলে এটি পরিচালনা করা ব্যয়বহুল। ডিভাইসগুলো একই পাসফ্রেজ দিয়ে কানেক্ট হয়, তাই কোনো কর্মী চাকরি ছাড়লে, কন্ট্রাক্টর চলে গেলে বা ক্রেডেনশিয়াল লিক হলে পুরো সাইট জুড়ে পাসওয়ার্ড পরিবর্তন করতে হয়। তখন প্রতিটি বৈধ ডিভাইসে নতুন পাসওয়ার্ড দিতে হয়।
iPSK পরিচিত পাসফ্রেজ সেটআপ বজায় রেখে প্রতিটি ডিভাইসকে একটি আলাদা কী দেয়। এটি টেলিভিশন, বিল্ডিং কন্ট্রোল এবং অন্যান্য সরঞ্জামের জন্য উপযুক্ত যা এন্টারপ্রাইজ অথেন্টিকেশন ব্যবহার করতে পারে না। একজন অ্যাডমিনিস্ট্রেটর একটি ডিভাইসের কী বাতিল করতে পারেন, তবে কী-টি কেবল ডিভাইসটিকে চিহ্নিত করে, এটি ব্যবহারকারী ব্যক্তিকে নয়।
সার্টিফিকেটসহ 802.1X একটি ম্যানেজড ডিভাইসকে অথেন্টিকেট করে। সেটআপে কিছুটা বেশি কাজ করতে হয় কারণ সার্টিফিকেট ইস্যু, রিনিউ এবং সঠিকভাবে বাতিল করতে হয়। একবার ডিপ্লয় করা হয়ে গেলে, ব্যবহারকারীদের পাসওয়ার্ড পরিবর্তন না করে বা পুরো সাইটের কী পুনরায় সেট না করেই হারিয়ে যাওয়া বা অবসরপ্রাপ্ত ডিভাইসটি সরিয়ে ফেলা যায়।
Entra ID, Google Workspace বা Okta-এর মাধ্যমে ডিরেক্টরি-লিঙ্কযুক্ত 802.1X নেটওয়ার্ক অ্যাক্সেসকে কোনো ব্যক্তির অ্যাকাউন্টের সাথে যুক্ত করে। অফবোর্ডিংয়ের সময় সেই অ্যাকাউন্টটি নিষ্ক্রিয় করুন, এবং অন্যান্য ব্যবহারকারীদের ব্যাঘাত না ঘটিয়ে এর অ্যাক্সেস অপসারণ করা যাবে। আইডেন্টিটি লাইফসাইকেল এবং নেটওয়ার্ক পলিসির মধ্যে সম্পর্কটি identity-based networking for staff, guests and tenants-এর মূল ভিত্তি। শুধুমাত্র অথেনটিকেশন অ্যাক্সেসের পরিধি নির্ধারণ করে না: নেটওয়ার্ক পলিসি এবং সেগমেন্টেশন প্রয়োগ করুন যাতে প্রতিটি আইডেন্টিটি কেবল তার প্রয়োজনীয় সিস্টেমগুলোতেই অ্যাক্সেস করতে পারে।
হাসপাতাল কন্ট্রাক্টর টেস্ট
একটি উদাহরণ হিসাবে একটি 300-বেডের হাসপাতাল বিবেচনা করুন। একটি নির্দিষ্ট প্রকল্পের জন্য একজন ঠিকাদারের ওয়্যারলেস অ্যাক্সেস প্রয়োজন, ক্লিনিকাল ডিভাইসগুলির নিরবচ্ছিন্ন সংযোগ প্রয়োজন, এবং ফেসিলিটি সরঞ্জামগুলি ফিজিক্যাল নেটওয়ার্ক পরিকাঠামো শেয়ার করে। চুক্তি শেষ হয়ে গেলে, ইনফিউশন পাম্প, ওয়ার্কস্টেশন অন হুইল বা বিল্ডিং সেন্সর রি-কি না করেই ঠিকাদারের অ্যাক্সেস সরিয়ে ফেলা উচিত।
হাসপাতাল পুরো সাইটজুড়ে পরিবর্তন না করলে একটি শেয়ার করা স্টাফ পাসফ্রেজ এটিকে কঠিন করে তোলে। একটি ডিরেক্টরি অ্যাকাউন্ট অ্যাডমিনিস্ট্রেটরদের আইডেন্টিটি নিষ্ক্রিয় করে ঠিকাদারের অ্যাক্সেস অপসারণ করতে দেয়। ডিভাইস সার্টিফিকেট একটি ভিন্ন চাহিদা পূরণ করে: ক্লিনিকাল সরঞ্জাম একটি ডিভাইস হিসাবে অথেন্টিকেট করে এবং একজন কর্মী চলে গেলেও সংযুক্ত থাকে। প্রতিটি অ্যাকাউন্ট বা ডিভাইস কোথায় পৌঁছাতে পারে তা এখনও পৃথক নেটওয়ার্ক নীতি দ্বারা নিয়ন্ত্রণ করা উচিত।
UK Government wireless network security standard SS-019 হলো ওয়ারলেস নিরাপত্তা প্রয়োজনীয়তার একটি রেফারেন্স। ব্যবহারিক নির্দেশিকা হিসেবে, ক্লায়েন্ট সমর্থন করলে WPA3-Enterprise বেছে নিন, অথবা যেখানে পুরোনো ক্লায়েন্টের জন্য প্রয়োজন সেখানে AES-CCMP সহ WPA2-Enterprise বেছে নিন। এই পছন্দটিকে ডিজাইনের একটি অংশ হিসেবে বিবেচনা করুন, অ্যাক্সেস সঠিকভাবে নিয়ন্ত্রিত হওয়ার প্রমাণ হিসেবে নয়।
ক্লায়েন্ট সাপোর্ট একটি আসল সীমাবদ্ধতা তৈরি করে। EAP এবং সার্টিফিকেট ভিত্তিক অ্যাক্সেসের জন্য প্রতিটি ডিভাইসে সক্ষম সাপ্লিক্যান্ট এবং নির্ভরযোগ্য প্রোভিশনিং প্রয়োজন। পুরোনো হ্যান্ডসেট, এমবেডেড কন্ট্রোলার এবং অনেক IoT ডিভাইস এগুলো সমর্থন নাও করতে পারে। পুরো নেটওয়ার্কের জন্য অ্যাক্সেস দুর্বল করার বদলে সেই ডিভাইসগুলিকে একটি উপযুক্ত কি সহ একটি পৃথক সেগমেন্টে রাখুন এবং সেই সেগমেন্টটি কোথায় পৌঁছাতে পারে তা সীমাবদ্ধ করুন।
এনক্রিপশন উত্তর দেয় ট্র্যাফিক বাতাসে পড়া যাবে কিনা। আইডেন্টিটি উত্তর দেয় এই ব্যক্তি বা ডিভাইসের আদৌ এখানে থাকা উচিত কিনা।
শিল্প ক্ষেত্র অনুযায়ী সুপারিশকৃত সুরক্ষার প্রকারগুলি
আপনার অপারেশনের সবচেয়ে কাছের সেক্টর সারি থেকে শুরু করুন, তারপর আপনার সবচেয়ে পুরানো ডিভাইস ক্লাসে ফলব্যাক লজিক প্রয়োগ করুন। প্যাটার্নটি ধারাবাহিক। কর্মী এবং পরিচালিত ডিভাইসগুলি আইডেন্টিটি-ভিত্তিক অ্যাক্সেসে স্থানান্তরিত হয়, অতিথিরা এনক্রিপ্ট করা কিন্তু আইসোলেটেড অ্যাক্সেস পায় এবং লেগ্যাসি সরঞ্জামগুলি একটি নেটওয়ার্ক-ব্যাপী ডাউনগ্রেড বাধ্য করার বদলে নিজস্ব কী বা সেগমেন্ট পায়।
| খাত | প্রাথমিক প্রকার | পুরানো ডিভাইসের জন্য ফলব্যাক | প্রধান নিয়ন্ত্রণ |
|---|---|---|---|
| হোটেল এবং বার | কর্মীদের জন্য Passpoint বা 802.1X, অতিথিদের জন্য iPSK সহ WPA3 বা WPA2 | টিভি এবং ডোর সিস্টেমের জন্য iPSK কি | প্রপার্টি সিস্টেম থেকে গেস্ট নেটওয়ার্ক আলাদা রাখা হয়েছে |
| রিটেইল এবং শপিং সেন্টার | কর্মীদের ডিভাইসের জন্য 802.1X, ক্রেতাদের জন্য Passpoint বা পোর্টাল | স্ক্যানার এবং পয়েন্ট-অফ-সেলের জন্য iPSK | পেমেন্ট সিস্টেম গেস্ট নেটওয়ার্কের বাইরে রাখা হয়েছে |
| স্বাস্থ্যসেবা | ক্লিনিকাল ডিভাইসের জন্য ডিভাইস সার্টিফিকেট সহ 802.1X | মেডিকেল এবং বিল্ডিং IoT-এর জন্য নিবেদিত সেগমেন্ট | সেগমেন্টেশন এবং প্যাচ চক্র |
| পরিবহন হাব এবং স্টেডিয়াম | ক্যারিয়ার অফলোড সহ Passpoint এবং OpenRoaming | TLS-এর মাধ্যমে Captive Portal | ক্ষমতা এবং রোমিং, কেবল এনক্রিপশন নয় |
| আবাসিক, BTR এবং ছাত্রাবাস | প্রতি বাসিন্দার জন্য WPA3-Personal বা iPSK | স্মার্ট লক এবং পুরানো টিভির জন্য iPSK | প্রস্থান করার সময় কি বাতিল করা হয়েছে |
| কর্পোরেট অফিস | WPA3-Enterprise বা 802.1X সহ WPA2-Enterprise | ক্লায়েন্ট আইসোলেশন সহ পৃথক গেস্ট SSID | ডিরেক্টরি-সংযুক্ত বাতিলকরণ |
| মাল্টি-টেন্যান্ট ভেন্যু | কর্মীদের জন্য SSO সহ প্রতি টেন্যান্টে iPSK | হার্ডওয়্যার অনুমতি দিলে প্রতি টেন্যান্টে পৃথক SSID | পরীক্ষিত টেন্যান্ট আইসোলেশন |
ডিফল্টকে দুর্বল না করে ফলব্যাক প্রয়োগ করা
হোটেলগুলি দেখায় যে কেন একটি একক সমাধান পুরো সাইটের জন্য উপযুক্ত হয় না। কর্মীদের বাতিলযোগ্য অ্যাক্সেস প্রয়োজন, অতিথিদের ঝামেলামুক্ত এনক্রিপ্ট করা অ্যাক্সেস প্রয়োজন, এবং ইন-রুম টিভি বা ডোর সিস্টেমগুলি কেবল একটি পাসফ্রেজ সামলাতে পারে। কর্মীদের জন্য Passpoint বা 802.1X ব্যবহার করুন, গেস্ট ট্র্যাফিককে প্রপার্টি ম্যানেজমেন্ট সিস্টেম থেকে দূরে রাখুন এবং রুম হার্ডওয়্যারকে পৃথকভাবে বাতিলযোগ্য iPSK কী-তে রাখুন।
রিটেইল ক্ষেত্রে আরও স্পষ্ট সীমানা রয়েছে। কর্মীদের হ্যান্ডহেল্ড ডিভাইস 802.1X সমর্থন করলে সেগুলোকে সেখানে যুক্ত করা উচিত, স্ক্যানার এবং পয়েন্ট-অফ-সেল টার্মিনালগুলো একটি সীমাবদ্ধ সেগমেন্টে iPSK ব্যবহার করতে পারে, এবং কেনাকাটাকারীদের অ্যাক্সেস যেন কখনোই পেমেন্ট সিস্টেমের দিকে যাওয়ার পথ না হয়ে ওঠে। কেনাকাটাকারীদের জন্য তৈরি নেটওয়ার্কের সুবিধা সম্পূর্ণ অর্থহীন যদি এর ফায়ারওয়াল নীতি ভুল হয়।
অফিসগুলোর জন্য, সবচেয়ে বড় পরিচালনগত সুবিধা আসে ওয়্যারলেস অ্যাক্সেসকে এমন একটি ডিরেক্টরির সাথে লিঙ্ক করার মাধ্যমে যা মানুষ ইতিমধ্যেই ইমেল এবং অ্যাপ্লিকেশনগুলির জন্য ব্যবহার করে। ডিরেক্টরি ভিত্তিক অ্যাক্সেস এবং রেভোকেশন সহ কর্মী WiFi-এর জন্য একটি নিবেদিত ডিজাইন অফবোর্ডিংকে একটি একক পদক্ষেপে পরিণত করে, নেটওয়ার্ক টিকিটের জন্য আলাদাভাবে অপেক্ষা করতে হয় না যা কেউ ভুলে যেতে পারে।
স্বাস্থ্যসেবা এবং আবাসিক স্থানগুলো একই ডিভাইস সমস্যার বিপরীত প্রান্তে অবস্থান করে। হাসপাতালগুলো সাধারণ কারণে ক্লিনিকাল বা বিল্ডিং সরঞ্জাম পরিবর্তন করতে পারে না, তাই সার্টিফিকেটগুলো পরিচালিত ক্লিনিকাল ডিভাইসগুলোকে কভার করে এবং একটি ডেডিকেটেড সেগমেন্ট বাকিগুলো ধারণ করে। স্টুডেন্ট হাউজিং এবং বিল্ড-টু-রেন্ট স্কিমগুলোতে ঘন ঘন বাসিন্দা পরিবর্তন হয়, তাই প্রস্থান করার সময় মেয়াদ শেষ হয়ে যাওয়া প্রতি-বাসিন্দার জন্য একটি কী অনেক বেশি গুরুত্বপূর্ণ, তাদের সবাইকে একটি এনটারপ্রাইজ লগইনে বাধ্য করার চেয়ে যা তাদের গেম কনসোল সমর্থন করবে না।
কখন পছন্দটি পুনরায় চেক করবেন
এর যেকোনো একটি পরিবর্তিত হলে ম্যাপিং পুনরায় পর্যালোচনা করুন:
- নতুন ডিভাইস শ্রেণি: একটি নতুন পেমেন্ট টার্মিনাল, লক সিস্টেম বা মেডিকেল ডিভাইসের জন্য নিজস্ব সেগমেন্ট বা কী মডেলের প্রয়োজন হতে পারে।
- কর্মীদের উচ্চ পরিবর্তনের হার: মরসুমি নিয়োগ বা ঠিকাদারদের প্রচুর ব্যবহার শেয়ার করা পাসফ্রেজ নিয়ন্ত্রণের খরচ বাড়িয়ে দেয়।
- আনপ্যাচড লেগ্যাসি সরঞ্জাম: যে ডিভাইসগুলো কখনো আপডেট পায় না সেগুলোর জন্য আরও কঠোর কন্টেইনমেন্ট প্রয়োজন, ব্যাপক নেটওয়ার্ক অ্যাক্সেস নয়।
- টেন্যান্সি পরিবর্তন: নতুন ভাড়াটিয়া বা বাসিন্দাদের ক্ষেত্রে নতুন কী এবং আইসোলেশন পরীক্ষা সক্রিয় করা উচিত।
একটি নিখুঁত প্রোটোকল ডায়াগ্রামে পৌঁছানোর জন্য প্রতিটি এন্ডপয়েন্ট প্রতিস্থাপন করা বেশিরভাগ ভেন্যুতে বাস্তবসম্মত নয়। প্রতিটি ডিভাইস শ্রেণিকে বাস্তবে সাপোর্ট করতে পারে এমন শক্তিশালী মডেলে ম্যাপ করুন, তারপর একটি দুর্বল বা অনিয়ন্ত্রণযোগ্য শ্রেণি কতটা অ্যাক্সেস করতে পারে তা সীমাবদ্ধ করতে সেগমেন্টেশন ব্যবহার করুন।
আপনার বর্তমান WiFi সেটআপ অডিট করুন
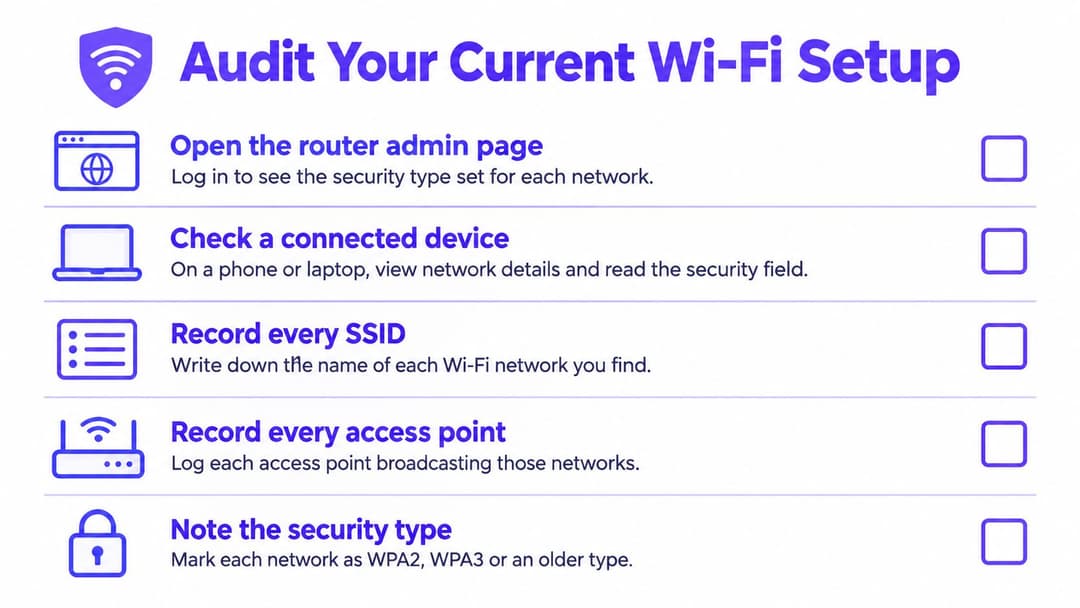
একটি WPA লেবেল এবং একটি গেস্ট SSID প্রমাণ করে না যে অ্যাক্সেস নিয়ন্ত্রিত। এনক্রিপশন, এটি যে আইডেন্টিটিগুলো গ্রহণ করে, এর ক্লায়েন্টরা যেসব সিস্টেমে পৌঁছাতে পারে এবং আপনি কত দ্রুত অ্যাক্সেস বাতিল করতে পারেন তা জানার জন্য প্রতিটি নেটওয়ার্ক অডিট করুন। রাউটার বা কন্ট্রোলার কনফিগারেশন দিয়ে শুরু করুন, তারপর একটি ফোন বা ল্যাপটপ থেকে কানেকশন পরীক্ষা করুন।
যেকোনো কিছু পরিবর্তনের আগে ইনভেন্টরি তৈরি করুন
প্রতিটি SSID এবং অ্যাক্সেস পয়েন্ট রেকর্ড করুন, যার মধ্যে ভুলে যাওয়া টেস্ট নেটওয়ার্ক এবং কেউ সনাক্ত করতে পারে না এমন ডিভাইসগুলোর জন্য রেখে দেওয়া WEP বা TKIP সেটিংস অন্তর্ভুক্ত। কানেক্টেড ডিভাইসগুলোকে শ্রেণী অনুসারে গ্রুপ করুন: স্টাফ ল্যাপটপ এবং ফোন, গেস্ট ডিভাইস, পেমেন্ট টার্মিনাল, ক্লিনিকাল সরঞ্জাম, বিল্ডিং ম্যানেজমেন্ট এবং সাধারণ IoT। যে ডিভাইস শ্রেণী আধুনিক অথেন্টিকেশন সমর্থন করতে পারে না, সেটির স্টাফ নেটওয়ার্কে অ্যাক্সেসের বদলে একটি সীমাবদ্ধ ফলব্যাক প্রয়োজন হতে পারে।
অ্যাক্সেস পয়েন্ট বা কন্ট্রোলারে, প্রতিটি SSID-এর জন্য কনফিগার করা সুরক্ষা মোড রেকর্ড করুন। একটি সংযুক্ত ডিভাইসে, নেটওয়ার্ক বিবরণ খুলুন এবং প্রদর্শিত সুরক্ষার ধরন পরীক্ষা করুন: WEP বা TKIP লেগ্যাসি সুরক্ষা নির্দেশ করে; WPA2-Personal বা WPA2-Enterprise WPA2 শনাক্ত করে, যেখানে WPA3-Personal বা WPA3-Enterprise WPA3 শনাক্ত করে। অপারেটিং সিস্টেম অনুযায়ী লেবেলগুলি পরিবর্তিত হয়, তাই অস্পষ্ট ফলাফল নিশ্চিত করতে কন্ট্রোলার কনফিগারেশন ব্যবহার করুন। অ্যাক্সেস পয়েন্ট, কন্ট্রোলার এবং প্রতিনিধিত্বকারী ক্লায়েন্টদের জন্য ফার্মওয়্যার সংস্করণগুলিও রেকর্ড করুন। পুরানো ফার্মওয়্যারে একটি সঠিক প্রোটোকল একটি সম্পূর্ণ নিয়ন্ত্রণ নয়।
পাঁচটি চেক যা আপনার অগ্রাধিকার নির্ধারণ করে
- অভ্যন্তরীণ অ্যাক্সেস এনক্রিপ্ট করা হয়েছে: অভ্যন্তরীণ সিস্টেমে পৌঁছাতে ব্যবহৃত ওপেন, WEP বা TKIP নেটওয়ার্কগুলি সরিয়ে ফেলুন। কেবল তখনই একটি ওপেন গেস্ট SSID থাকতে পারে যদি TLS ট্র্যাফিক সুরক্ষিত করে এবং পরীক্ষা গেস্ট আইসোলেশন নিশ্চিত করে।
- ফার্মওয়্যার আপ-টু-ডেট: কেবল একটি ডিভাইস নয়, অ্যাক্সেস পয়েন্ট, কন্ট্রোলার এবং প্রতিনিধি ক্লায়েন্টগুলি পরীক্ষা করুন।
- গেস্ট আইসোলেশন কাজ করে: একজন অতিথি হিসাবে সংযোগ করুন এবং কর্মী, পেমেন্ট এবং বিল্ডিং সিস্টেমে অ্যাক্সেসের পাশাপাশি অন্যান্য গেস্ট ক্লায়েন্টদের দৃশ্যমানতা পরীক্ষা করুন।
- কর্মীদের অ্যাক্সেস পরিচয় অনুসরণ করে: একটি টেস্ট অ্যাকাউন্ট নিষ্ক্রিয় করুন এবং যাচাই করুন যে এর ব্যবহারকারী দ্রুত WiFi অ্যাক্সেস হারায়।
- IoT অ্যাক্সেস নিয়ন্ত্রিত: ডিভাইসের ইনভেন্টরি আপ-টু-ডেট আছে কিনা, অজানা ডিভাইসগুলি দৃশ্যমান কিনা এবং IoT ডিভাইসগুলি একটি পৃথক কি বা সীমাবদ্ধ সেগমেন্ট ব্যবহার করে কিনা তা নিশ্চিত করুন।
শুধুমাত্র একটি গেস্ট SSID আইসোলেশন প্রমাণ করে না। চেকটিতে তখনই উত্তীর্ণ হবেন যখন একটি গেস্ট ডিভাইস অভ্যন্তরীণ ঠিকানা বা অন্যান্য ক্লায়েন্টদের কাছে পৌঁছাতে পারবে না যা তার দেখা উচিত নয়। কে বা কী প্রতিটি SSID-এ প্রমাণীকরণ করছে, সেই সংযোগগুলি কোথায় পৌঁছাতে পারে এবং কীভাবে অ্যাক্সেস বাতিল করা হয় তা রেকর্ড করুন। ঝুঁকি বা এক্সপোজার অনুযায়ী ব্যর্থতাগুলিকে চিহ্নিত করুন, তারপর মাইগ্রেশনের অগ্রাধিকার নির্ধারণ করতে সেই তালিকা ব্যবহার করুন।
ডিভাইস সংযোগ বিচ্ছিন্ন না করে লেগ্যাসি নেটওয়ার্ক মাইগ্রেট করা
একটি WPA3 লেবেল প্রমাণ করে না যে একটি নেটওয়ার্ক নিরাপদ, এবং একটি পৃথক গেস্ট SSID আইসোলেশন নিশ্চিত করে না। এমন একটি ক্রমে মাইগ্রেট করুন যা দুর্বল সেটিংস সরিয়ে দেয়, আধুনিক অথেন্টিকেশন সমর্থন করতে পারে না এমন ডিভাইসগুলোকে ধারণ করে এবং তারপর কর্মী ও অতিথিরা কীভাবে সংযোগ করে তা পরিবর্তন করে। পুরো প্রক্রিয়া জুড়ে অ্যাক্সেস এবং রেভোকেশন পরীক্ষা করুন। এই ক্রমটি ভঙ্গুর সরঞ্জামগুলোকে রক্ষা করে এবং একটি শেয়ার করা নেটওয়ার্ক রিস্টোর করার কারণ হওয়ার আগেই ব্যর্থতাগুলোকে দৃশ্যমান করে তোলে।
ধারাবাহিকভাবে ছয়টি ধাপ
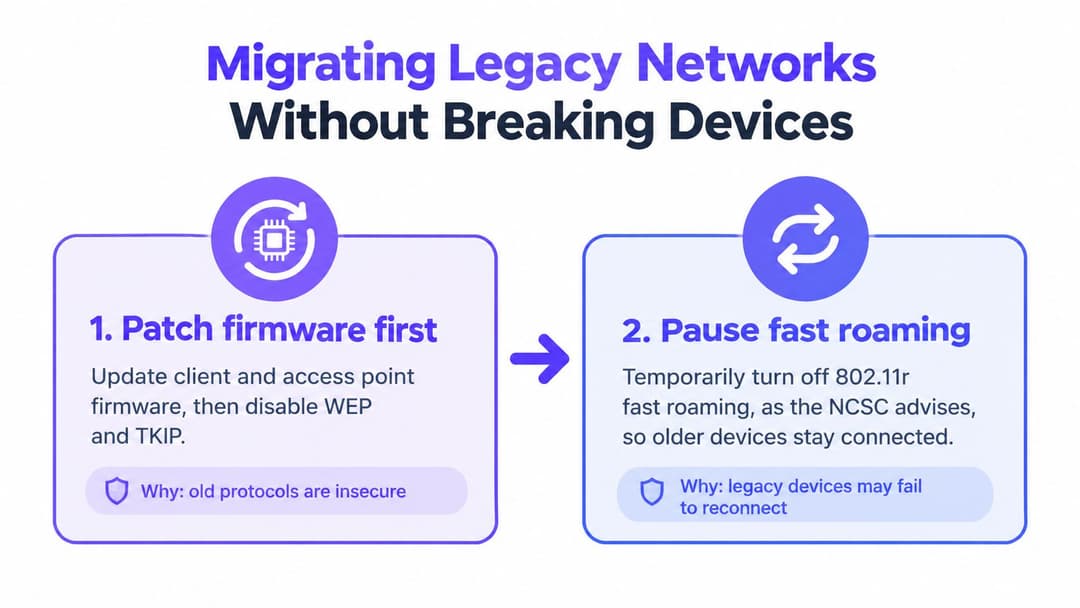
- ফার্মওয়্যার প্যাচ করুন এবং WEP ও TKIP নিষ্ক্রিয় করুন: প্রামাণীকরণ পরিবর্তন করার আগে ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্ট ফার্মওয়্যার আপডেট করুন। 802.11r ফাস্ট রোমিং বা রিপিটার সেটিংস পরিবর্তন করার আগে আপনার ফার্মওয়্যারের জন্য ভেন্ডর নির্দেশিকা পরীক্ষা করুন। প্রোটোকল সেটিংস দুর্বল বা অসমোথিত সফটওয়্যারের ক্ষতিপূরণ দিতে পারে না।
- লেগ্যাসি ডিভাইস ক্লাসগুলি নিয়ন্ত্রণ করুন: যেসব সরঞ্জাম আধুনিক প্রামাণীকরণ ব্যবহার করতে পারে না সেগুলিকে iPSK বা কঠোর গন্তব্য নিয়ম সহ একটি নিবেদিত SSID-এ সরিয়ে নিন। শেয়ার করা পরিকাঠামোতে ব্যক্তিগত ডিভাইস কী-এর জন্য xPSK একটি টেলিভিশন বা লককে পুরো এস্টেট জুড়ে একটি সিক্রেট শেয়ার না করে একটি পাসফ্রেজ ব্যবহার করার অনুমতি দেয়। যেখানে সম্ভব প্রতিটি ডিভাইসের জন্য একটি আলাদা কী সেট করুন, যাতে আপনি অন্যদের ব্যাহত না করে অ্যাক্সেস বাতিল করতে পারেন।
- কর্মীদের ডিরেক্টরি-লিঙ্কযুক্ত 802.1X-এ সরিয়ে নিন: Entra ID, Google Workspace বা Okta-এর সাথে অ্যাক্সেস সংযুক্ত করুন যাতে সাধারণ অফবোর্ডিংয়ের ফলে নেটওয়ার্ক অ্যাক্সেসও বন্ধ হয়ে যায়। Purple এবং অন্যান্য ভেন্ডর-নেটিভ বা ডিরেক্টরি-ভিত্তিক বিকল্পগুলি প্রামাণীকরণ স্তর প্রদান করতে পারে। একটি অ্যাকাউন্ট নিষ্ক্রিয় করা প্রকৃতপক্ষে WiFi অ্যাক্সেস ব্লক করে কিনা তা যাচাই করুন, ডিরেক্টরি সংযোগটি স্বয়ংক্রিয়ভাবে বাতিলকরণ পরিচালনা করে বলে ধরে নেবেন না।
- মেহমানদের এনক্রিপ্ট করা, বিচ্ছিন্ন অ্যাক্সেসে সরিয়ে নিন: স্থান এবং ক্লায়েন্ট ডিভাইস সমর্থিত হলে Passpoint বা OpenRoaming ব্যবহার করুন। অন্যথায়, TLS-এর মাধ্যমে একটি Captive Portal প্রদান করুন, ক্লায়েন্ট আইসোলেশন সক্ষম করুন এবং মেহমানদের ডিভাইসগুলিকে বিশ্বাসযোগ্য নয় বলে গণ্য করুন। অ্যাক্সেস নীতি মেহমানরা কী ব্যবহার করতে পারে তা সীমাবদ্ধ করে কিনা তা নিশ্চিত করুন।
- ট্রানজিশন মোড পরীক্ষা করুন, তারপর এটি সরিয়ে ফেলুন: WPA2/WPA3 ট্রানজিশন মোড সক্ষম করুন এবং প্রতিটি ডিভাইস ক্লাস পরীক্ষা করুন। ক্লায়েন্ট অনুমতি দিলে WPA3-only-এ চলে যান। কোন নির্দিষ্ট ডিভাইস ক্লাস এই পরিবর্তনকে বাধা দেয় তা রেকর্ড করুন এবং ডিফল্টভাবে ট্রানজিশন মোড বজায় রাখার পরিবর্তে এটি সমাধানের জন্য একটি পরিকল্পনা সেট করুন।
- একটি মেহমান ডিভাইস থেকে আইসোলেশন পরীক্ষা করুন: একজন মেহমান হিসাবে যুক্ত হন এবং অভ্যন্তরীণ ঠিকানা, অন্যান্য মেহমান, অ্যাক্সেস পয়েন্ট ম্যানেজমেন্ট ইন্টারফেস এবং অপারেটিং সিস্টেমে পৌঁছানোর চেষ্টা করুন। প্রতিটি নিষিদ্ধ রুট ব্যর্থ না হওয়া পর্যন্ত ফায়ারওয়াল এবং VLAN নিয়মগুলি সামঞ্জস্য করুন। একটি ব্লক করা সংযোগ তখনই অর্থপূর্ণ হয় যখন নেটওয়ার্ক নীতি এই ব্যর্থতার কারণ হয়, অস্থায়ী কোনো ক্লায়েন্ট সমস্যা নয়।
একটি ৬০ কক্ষের হোটেলের কাজের উদাহরণ
একটি 60-রুমের হোটেলের শহরের সবার জানা একটি শেয়ার করা গেস্ট পাসফ্রেজ, একই নেটওয়ার্কে একটি টিল এবং পুরোনো টিভি রয়েছে যা এন্টারপ্রাইজ লগইন ব্যবহার করতে পারে না। হোটেলটি অতিথিদের রুমগুলোকে প্রতি-রুম বা প্রতি-ডিভাইস iPSK-এ স্থানান্তরিত করে, টিলটিকে একটি সীমাবদ্ধ সেগমেন্টে রাখে এবং কর্মীদের ডিরেক্টরি-লিঙ্কযুক্ত অ্যাক্সেসে রাখে। প্রতিটি টিভি একটি কি ধরে রাখে যা এটি ব্যবহার করতে পারে, আর সম্পূর্ণ সম্পত্তির অ্যাক্সেস পরিবর্তন না করেই একটি হারিয়ে যাওয়া কি বাতিল করা যেতে পারে।
নিয়ন্ত্রণগুলো পরীক্ষা করার পরেই প্রজেক্টটি সম্পূর্ণ হয়। গেস্ট নেটওয়ার্কে যুক্ত হন এবং নিশ্চিত করুন যে টিল (till) এবং স্টাফ সিস্টেমগুলোতে পৌঁছানো যাচ্ছে না। একটি রুমের কী বাতিল করুন এবং যাচাই করুন যে এটি আর অ্যাক্সেস প্রদান করছে না। সেগমেনটেশন এবং আইডেন্টিটি কন্ট্রোল কাজ করছে তার প্রমাণ হিসেবে পরীক্ষার ফলাফলগুলো রেখে দিন।
একটি পৃথক SSID হল একটি নাম। আইসোলেশন হলো একটি পরীক্ষিত ফায়ারওয়াল এবং রাউটিং ফলাফল।
ইউকে সরকারের ২০২৫ সাইবার সিকিউরিটি ব্রিচেস সার্ভে রিপোর্ট করেছে যে ৯৩% প্রতিষ্ঠানের কর্মী এবং দর্শনার্থীদের জন্য পৃথক WiFi ছিল, যা Cyber Security Breaches Survey 2025 results on GOV.UK অনুযায়ী জানা গেছে। একটি পৃথক নেটওয়ার্ক নাম এটি নিশ্চিত করে না যে VLAN নিয়মগুলো অনাকাঙ্ক্ষিত ট্র্যাফিক ব্লক করে, ক্লায়েন্টরা একে অপরের সাথে যোগাযোগ করতে পারে না, বা প্রাক্তন ঠিকাদাররা অ্যাক্সেস হারিয়েছেন।
যদি আপনার অডিট চেকলিস্টে ফাঁক পাওয়া যায়, তবে দুর্বল সেটিংস দিয়ে শুরু করুন এবং মাইগ্রেশনের ধাপগুলোর মাধ্যমে কাজ করুন, কোন ডিভাইস এবং অ্যাক্সেস পাথগুলোতে এখনও মনোযোগ দেওয়া প্রয়োজন তা রেকর্ড করুন। যদি চেকগুলো সফল হয়, তবে পরীক্ষা চালিয়ে যান: একটি ত্রৈমাসিক পর্যালোচনার সময়সূচী করুন, নেটওয়ার্ক পরিবর্তনের পর আইসোলেশন পুনরায় পরীক্ষা করুন এবং নতুন সরঞ্জামের শ্রেণী দেখা দিলে ডিভাইস ইনভেন্টরি আপডেট করুন। নেটওয়ার্ক যে WPA সংস্করণই বিজ্ঞাপন দিক না কেন, কনফিগারেশন ড্রাফট একটি সঠিক ডিজাইনকে নষ্ট করে দিতে পারে।
যদি শেয়ার করা পাসফ্রেজ, ধীরগতির অফবোর্ডিং, বা অপরীক্ষিত গেস্ট আইসোলেশন এখনও আপনার নেটওয়ার্ককে টিকিয়ে রাখে, তবে Purple কর্মীদের এবং অতিথিদের জন্য আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, লেগ্যাসি সরঞ্জামের জন্য ডিভাইস-প্রতি কী, এবং Microsoft Entra ID, Google Workspace, বা Okta-এর মাধ্যমে ডিরেক্টরি-লিঙ্কযুক্ত রেভোকেশন অফার করে। মাইগ্রেশনের পরিকল্পনা করার আগে আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলির সাথে এটি কীভাবে কাজ করে তা পর্যালোচনা করুন।