Enterprise WiFi security risk & protocol evaluator
Assess your venue wireless architecture against modern attack vectors including rogue APs, pre-shared key leakage, offline handshake cracking, and lateral network intrusion. Select your infrastructure parameters below for an instant diagnostic breakdown.
Passphrase sharing, employee turnover & dictionary cracking
A single shared passphrase known to staff or visitors allows offline capture of the 4-way handshake (EAPOL frames) and GPU brute-force attacks. When employees leave, the entire network remains compromised unless all devices are rekeyed.
Audit your venue for unmanaged wireless vulnerabilities and compliance gaps
Eliminate shared pre-shared keys, protect against rogue Evil Twin access points, and implement zero-trust guest isolation across your physical spaces. Speak with a Purple wireless security architect for a tailored infrastructure review.
আধুনিক এন্টারপ্রাইজ, পাবলিক ভেন্যু, স্বাস্থ্যসেবা প্রতিষ্ঠান এবং শিক্ষা প্রতিষ্ঠানের জন্য WiFi এখন আর কোনো গৌণ সুবিধা নয়। এটি কর্মী, অতিথি, IoT ডিভাইস এবং অপারেশনাল সিস্টেমের জন্য প্রাথমিক কানেক্টিভিটি অবকাঠামো হিসেবে কাজ করে। তবে, ওয়্যারলেস সিগন্যাল উন্মুক্ত তরঙ্গের মাধ্যমে ডেটা প্রেরণ করে, যার ফলে এনক্রিপ্ট না করা বা ভুল কনফিগার করা নেটওয়ার্কগুলো ইভসড্রপিং, প্যাকেট ইন্টারসেপশন, ক্রিডেনশিয়াল চুরি এবং ল্যাটারাল নেটওয়ার্ক অনুপ্রবেশের ঝুঁকিতে থাকে।
আপনার ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করতে একটি বহু-স্তর বিশিষ্ট নিরাপত্তা কৌশলের প্রয়োজন। IT লিডারদের লিগ্যাসি প্রি-শেয়ার্ড কী থেকে সরে এসে আইডেন্টিটি-চালিত অথেন্টিকেশন, WPA3-এর মতো আধুনিক ক্রিপ্টোগ্রাফিক স্ট্যান্ডার্ড এবং কঠোর নেটওয়ার্ক সেগমেন্টেশন গ্রহণ করতে হবে। এন্টারপ্রাইজ সিকিউরিটি কন্ট্রোল প্রয়োগ করা প্রতিটি ফিজিক্যাল লোকেশনে ডেটা সুরক্ষা, রেগুলেটরি কমপ্লায়েন্স এবং ব্যবসায়িক ধারাবাহিকতা নিশ্চিত করে।
আধুনিক WiFi সিকিউরিটির ভিত্তি বোঝা
অননুমোদিত ইন্টারসেপশন প্রতিরোধ করতে ওয়্যারলেস সিকিউরিটি প্রোটোকলগুলো বাতাসের মাধ্যমে ডেটা স্ক্র্যাম্বল করে। শুরুর দিকের ওয়্যারলেস স্ট্যান্ডার্ডগুলো আক্রমণকারীদের ইন্টারসেপশনের বিরুদ্ধে ন্যূনতম সুরক্ষা প্রদান করত। কয়েক দশকের ক্রিপ্টোগ্রাফিক অগ্রগতি ওয়্যারলেস নেটওয়ার্কগুলোকে ওপেন ব্রডকাস্ট থেকে এনক্রিপ্ট করা, অথেন্টিকেটেড চ্যানেলে রূপান্তরিত করেছে।
প্রতিটি সুরক্ষিত WiFi সংযোগ দুটি মৌলিক বিল্ডিং ব্লকের উপর নির্ভর করে: এনক্রিপশন এবং অথেন্টিকেশন। এনক্রিপশন ট্রানজিটে থাকা ডেটা স্ক্র্যাম্বল করে যাতে বাইরের কেউ স্থানান্তরিত প্যাকেটগুলো পড়তে না পারে। অথেন্টিকেশন অভ্যন্তরীণ রিসোর্সে অ্যাক্সেস দেওয়ার আগে সংযোগকারী ব্যবহারকারী এবং ডিভাইসের আইডেন্টিটি যাচাই করে।
WEP থেকে WPA3-তে বিবর্তন
`IEEE 802.11 ওয়ার্কিং গ্রুপ ১৯৯৯ সালে Wired Equivalent Privacy (WEP) চালু করে। WEP-এ RC4 স্ট্রিম সাইফারের সাথে ছোট ২৪-বিট ইনিশিয়ালিজেশন ভেক্টর (IVs) ব্যবহার করা হয়েছিল। ক্রিপ্টঅ্যানালিস্টরা দ্রুত দেখান যে পরিমিত পরিমাণের নেটওয়ার্ক প্যাকেট ক্যাপচার করে মাত্র কয়েক মিনিটের মধ্যে স্ট্যাটিক WEP কী ক্র্যাক করা সম্ভব। WEP সম্পূর্ণ অপ্রচলিত।
টেম্পোরাল কি ইন্টিগ্রিটি প্রোটোকল (TKIP) ব্যবহার করে একটি সাময়িক প্যাচ হিসেবে ২০০৩ সালে WEP-এর পরিবর্তে WiFi প্রোটেক্টেড অ্যাক্সেস (WPA) চালু করা হয়েছিল। ২০০৪ সালে, WPA2 গ্লোবাল স্ট্যান্ডার্ড হিসেবে কাউন্টার মোড সাইফার ব্লক চেইনিং মেসেজ অথেনটিকেশন কোড প্রোটোকল (CCMP)-এ მოქმედি অ্যাডভান্সড এনক্রিপশন স্ট্যান্ডার্ড (AES) প্রতিষ্ঠা করে। WPA2-Personal বছরের পর বছর ধরে নির্ভরযোগ্য সুরক্ষা প্রদান করলেও, ২০১৭ সালের কি রিইনস্টলেশন অ্যাটাক (KRACK)-এর মতো দুর্বলতাগুলো শেয়ার্ড পাসফ্রেজ ব্যবহারের সময় এর ফোর-ওয়ে হ্যান্ডশেকে বিদ্যমান সীমাবদ্ধতাগুলোকে চিহ্নিত করেছে।
WiFi Alliance এই ক্রিপ্টোগ্রাফিক দুর্বলতাগুলো দূর করতে ২০১৮ সালে WPA3 চালু করে। WPA3 ব্যক্তিগত এবং বাণিজ্যিক নেটওয়ার্কের জন্য গুরুত্বপূর্ণ আপগ্রেড প্রদান করে:
- সিমুলটেনিয়াস অথেন্টিকেশন অফ ইকুয়ালস (SAE): দুর্বল PSK ফোর-ওয়ে হ্যান্ডশেককে একটি জিরো-নলেজ প্রুফ মেকানিজম (ড্রাগনফ্লাই কী এক্সচেঞ্জ) দিয়ে প্রতিস্থাপন করে। আক্রমণকারীরা অফলাইন ডিকশনারী বা ব্রুট-ফোর্স পাসফ্রেজ আক্রমণ চালানোর জন্য হ্যান্ডশেক ডেটা ক্যাপচার করতে পারে না।
- প্রটেক্টেড ম্যানেজমেন্ট ফ্রেম (PMF): WPA3 এ বাধ্যতামূলক, PMF ডিঅথে প্রমাণীকরণ এবং ডিসঅ্যাসোসিয়েশন স্পুফিং আক্রমণের বিরুদ্ধে নিয়ন্ত্রণ এবং পরিচালনা ফ্রেমগুলোকে সুরক্ষিত করে।
- অপরচুনিস্টিক ওয়্যারলেস এনক্রিপশন (OWE): এনহ্যান্সড ওপেন নামেও পরিচিত, OWE উন্মুক্ত গেস্ট নেটওয়ার্কগুলোতে ব্যক্তিগত অপ্রমাণিত এনক্রিপশন প্রদান করে, কোনো শেয়ার্ড পাসওয়ার্ডের প্রয়োজন ছাড়াই নিষ্ক্রিয় আড়ি পাতা থেকে ব্যবহারকারীর ট্রাফিক রক্ষা করে।
- WPA3-Enterprise ১৯২-বিট মোড: সংবেদনশীল সরকারি, আর্থিক এবং এন্টারপ্রাইজ পরিবেশের জন্য ১৯২-বিট AES-GCMP ব্যবহার করে সর্বোচ্চ ক্রিপ্টোগ্রাফিক সুরক্ষা প্রদান করে।
শেয়ার করা পাসওয়ার্ডের বাইরে: 802.1X সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন
একটি বাণিজ্যিক পরিবেশ জুড়ে একটি একক প্রি-শেয়ার্ড কি-এর ওপর নির্ভর করা বড় ধরনের সিকিউরিটি ঝুঁকি তৈরি করে। যদি কোনো কর্মচারী কোম্পানি ছেড়ে চলে যান বা কোনো কোম্পানির ল্যাপটপ হারিয়ে যায়, তবে সিকিউরিটির অখণ্ডতা বজায় রাখতে প্রতিটি সংযুক্ত ডিভাইস জুড়ে শেয়ার করা পাসওয়ার্ডটি অবশ্যই আপডেট করতে হবে।
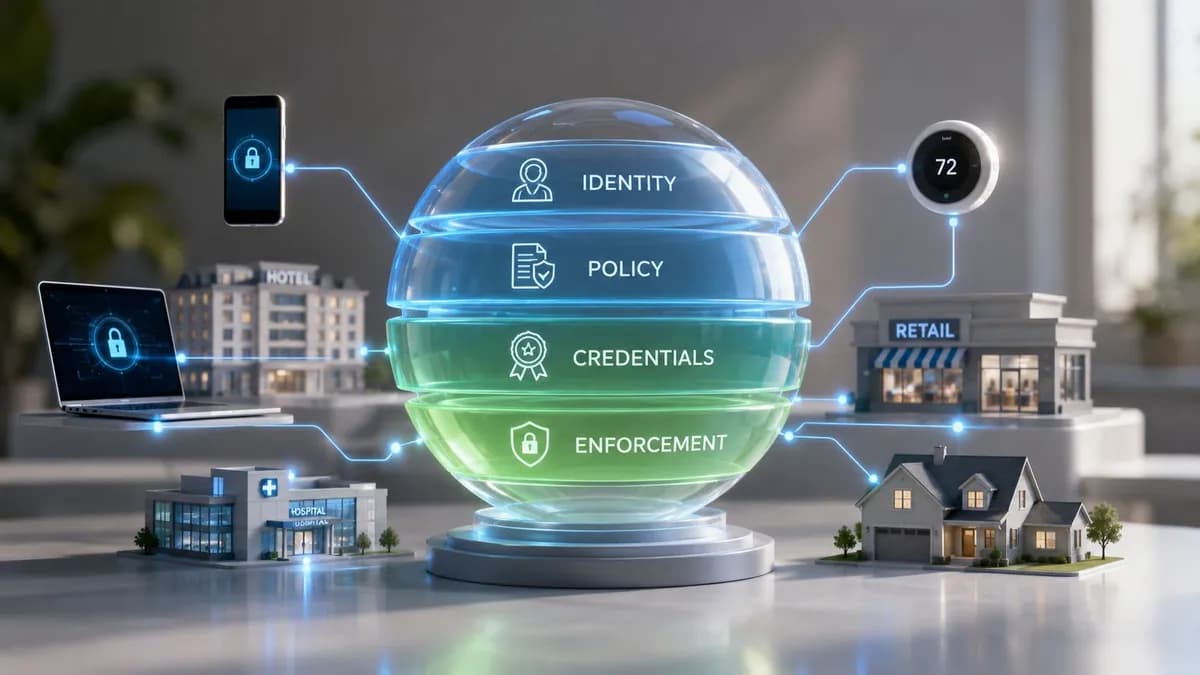
এন্টারপ্রাইজ WiFi সিকিউরিটি একটি সেন্ট্রালাইজড RADIUS সার্ভারের সাথে ইন্টিগ্রেট করা IEEE 802.1X অথেনটিকেশনের ওপর নির্ভর করে। একটি স্ট্যাটিক সিক্রেট শেয়ার করার পরিবর্তে, প্রতিটি ডিভাইস ব্যক্তিগত ইউজার ক্রেডেনশিয়াল বা একটি বিশ্বস্ত প্রাইভেট কি ইনফ্রাস্ট্রাকচার (PKI) দ্বারা ইস্যু করা EAP-TLS ডিজিটাল সার্টিফিকেট ব্যবহার করে অথেনটিকেট করে।
যখন কোনো কর্মী চলে যান বা কোনো ডিভাইস হারিয়ে যাওয়ার খবর পাওয়া যায়, তখন IT অ্যাডমিনিস্ট্রেটররা Microsoft Entra ID, Okta, বা Google Workspace-এ নির্দিষ্ট সার্টিফিকেট বা ব্যবহারকারীর পরিচয় বাতিল করে দেন। নেটওয়ার্কের অন্য কোনো ব্যবহারকারী বা ডিভাইসের কাজে ব্যাঘাত না ঘটিয়ে অবিলম্বে অ্যাক্সেস বাতিল করা হয়। আমাদের প্রযুক্তিগত বিশ্লেষণে 802.1X authentication benefits সম্পর্কে আরও জানুন।
শীর্ষ ওয়্যারলেস হুমকি এবং অ্যাটাক ভেক্টরগুলির বিশ্লেষণ
ওয়্যারলেস নিরাপত্তা বোঝার জন্য দূষিত অভিনেতারা কীভাবে ওয়্যারলেস অবকাঠামোকে লক্ষ্যবস্তু করে তা বিশ্লেষণ করা প্রয়োজন। আক্রমণকারীরা অননুমোদিত অ্যাক্সেস পেতে দুর্বল প্রমাণীকরণ এবং এনক্রিপ্ট না করা চ্যানেলের সুবিধা নেয়।
Evil Twin হটস্পট এবং রোগ অ্যাক্সেস পয়েন্ট
একটি Evil Twin আক্রমণ তখনই ঘটে যখন কোনো আক্রমণকারী একটি ক্ষতিকারক অ্যাক্সেস পয়েন্ট স্থাপন করে যা কোনো বৈধ ব্যবসায়িক নেটওয়ার্কের ঠিক একই SSID ব্রডকাস্ট করে। যখন কাছাকাছি থাকা ল্যাপটপ বা মোবাইল ফোনগুলি অটো-কানেক্ট করার চেষ্টা করে, তখন সেই ক্ষতিকারক AP সংযোগের অনুরোধগুলিকে বাধা দেয়।
একবার একটি Evil Twin এর সাথে সংযুক্ত হয়ে গেলে, ব্যবহারকারীর ট্রাফিক সরাসরি আক্রমণকারীর ডিভাইসের মধ্য দিয়ে যায়। আক্রমণকারী এনক্রিপ্ট না করা ট্রাফিক ক্যাপচার করতে পারে, সেশন হাইজ্যাক করতে পারে বা ব্যবহারকারীদের ক্ষতিকারক সফ্টওয়্যার আপডেট ইনস্টল করতে উদ্বুদ্ধ করতে পারে। সার্ভার সার্টিফিকেট যাচাইকরণের সাথে 802.1X EAP-TLS প্রয়োগ করলে ডিভাইসগুলো অননুমোদিত অ্যাক্সেস পয়েন্টগুলোর সাথে প্রমাণীকরণ করা থেকে বিরত থাকে।
Man-in-the-Middle (MitM) অ্যাটাক
একটি Man-in-the-Middle পরিস্থিতিতে, একজন আক্রমণকারী ওয়্যারলেস ক্লায়েন্ট এবং গেটওয়ে রাউটারের মধ্যে অবস্থান নেয়। ওপেন বা ভুলভাবে কনফিগার করা নেটওয়ার্কে, আক্রমণকারীরা ব্যবহারকারীর রিকোয়েস্ট ক্ষতিকারক রেপ্লিকা পোর্টালে রিডাইরেক্ট করতে ARP পয়জনিং বা DNS স্পুফিং চালায়, যার ফলে লগইন ক্রেডেনশিয়াল এবং সংবেদনশীল আর্থিক তথ্য চুরি হয়।
পাসওয়ার্ড ক্র্যাকিং এবং ডিকশনারি অ্যাটাক
WPA2-Personal নেটওয়ার্কে, আক্রমণকারীরা ফোর-ওয়ে হ্যান্ডশেক ক্যাপচার করে এবং অফলাইনে স্বয়ংক্রিয় ডিকশনারি স্ক্রিপ্ট চালায়। ক্লাউড-হোস্টেড GPU ক্লাস্টার ব্যবহার করে সহজ পাসফ্রেজগুলো কয়েক সেকেন্ডের মধ্যে ক্র্যাক করা সম্ভব। WPA3-Personal বা WPA3-Enterprise-এ মাইগ্রেট করলে অফলাইন হ্যান্ডশেক ডিকশনারি অ্যাটাক সম্পূর্ণ নিষ্ক্রিয় হয়ে যায়।
এন্টারপ্রাইজ WiFi হার্ডেনিং-এর সেরা অনুশীলনসমূহ
শক্তিশালী ওয়্যারলেস সিকিউরিটি অর্জনের জন্য আপনার নেটওয়ার্ক আর্কিটেকচার জুড়ে ডিফেন্স-ইন-ডেপথ নীতিগুলি বাস্তবায়ন করা প্রয়োজন:
- নেটওয়ার্ক সেগমেন্টেশন: কর্পোরেট সম্পদ, IoT হার্ডওয়্যার এবং গেস্ট ট্রাফিককে পৃথক ভার্চুয়াল লোকাল এরিয়া নেটওয়ার্ক (VLANs) এ আলাদা করুন। পার্শ্ববর্তী মুভমেন্ট প্রতিরোধ করতে সেগমেন্টগুলোর মধ্যে কঠোর ফায়ারওয়াল নিয়ম প্রয়োগ করুন। বিস্তারিত নির্দেশাবলীর জন্য, আমাদের enterprise WiFi security guide দেখুন।
- নিরাপদ গেস্ট WiFi অনবোর্ডিং: একটি বিচ্ছিন্ন নেটওয়ার্ক সেগমেন্টে হোস্ট করা একটি প্রমাণীকৃত captive portal এর মাধ্যমে গেস্ট কানেকশনগুলো পরিচালনা করার প্রয়োজন। নিরাপদ অ্যাক্সেস কনফিগারেশনের জন্য আমাদের captive portal guide দেখুন।
- Cloud RADIUS ইন্টিগ্রেশন: ব্যয়বহুল অন-প্রেমিসেস অবকাঠামো রক্ষণাবেক্ষণ না করেই দূরবর্তী শাখা অফিসগুলোতে পরিচয়-ভিত্তিক অ্যাক্সেস নিয়ন্ত্রণ প্রয়োগ করতে Cloud RADIUS স্থাপন করুন।
- নিরবচ্ছিন্ন ওয়্যারলেস ইন্ট্রুশন প্রিভেনশন (WIPS): রিয়েল টাইমে অননুমোদিত অ্যাক্সেস পয়েন্ট, ডিঅথে প্রমাণীকরণ বন্যা এবং অপ্রত্যাশিত RF হস্তক্ষেপ সনাক্ত করতে ডেডিকেটেড স্ক্যানিং রেডিওসহ AP স্থাপন করুন।
Purple-এর সাহায্যে আপনার এন্টারপ্রাইজ ওয়্যারলেস অবকাঠামো সুরক্ষিত করুন
আপনার সমস্ত লোকেশন জুড়ে ঝুঁকিপূর্ণ শেয়ার করা পাসফ্রেজ থেকে নির্বিঘ্ন আইডেন্টিটি ভেরিফিকেশন, ক্লাউড RADIUS অথেন্টিকেশন এবং সুরক্ষিত গেস্ট অ্যাক্সেসে ট্রানজিশন করুন।