Enterprise WiFi security risk & protocol evaluator
Assess your venue wireless architecture against modern attack vectors including rogue APs, pre-shared key leakage, offline handshake cracking, and lateral network intrusion. Select your infrastructure parameters below for an instant diagnostic breakdown.
Passphrase sharing, employee turnover & dictionary cracking
A single shared passphrase known to staff or visitors allows offline capture of the 4-way handshake (EAPOL frames) and GPU brute-force attacks. When employees leave, the entire network remains compromised unless all devices are rekeyed.
Audit your venue for unmanaged wireless vulnerabilities and compliance gaps
Eliminate shared pre-shared keys, protect against rogue Evil Twin access points, and implement zero-trust guest isolation across your physical spaces. Speak with a Purple wireless security architect for a tailored infrastructure review.
आधुनिक उद्यमों, सार्वजनिक स्थलों, स्वास्थ्य सुविधाओं और शैक्षणिक संस्थानों के लिए, WiFi अब केवल एक द्वितीयक सुविधा नहीं रह गया है। यह कर्मचारियों, मेहमानों, IoT उपकरणों और परिचालन प्रणालियों के लिए प्राथमिक कनेक्टिविटी इन्फ्रास्ट्रक्चर के रूप में कार्य करता है। हालांकि, वायरलेस सिग्नल खुले आसमान में डेटा प्रसारित करते हैं, जिससे अनएन्क्रिप्टेड या गलत तरीके से कॉन्फ़िगर किए गए नेटवर्क ईव्सड्रॉपिंग, पैकेट इंटरसेप्शन, क्रेडेंशियल चोरी और लेटरल नेटवर्क घुसपैठ के प्रति संवेदनशील हो जाते हैं।
अपने वायरलेस नेटवर्क को सुरक्षित रखने के लिए एक बहु-स्तरीय सुरक्षा रणनीति की आवश्यकता होती है। IT लीडर्स को विरासत में मिली पूर्व-साझा कुंजियों से हटकर पहचान-संचालित प्रमाणीकरण, WPA3 जैसे आधुनिक क्रिप्टोग्राफिक मानकों और सख्त नेटवर्क वर्गीकरण को अपनाना चाहिए। उद्यम सुरक्षा नियंत्रणों को लागू करने से हर भौतिक स्थान पर डेटा सुरक्षा, नियामक अनुपालन और व्यावसायिक निरंतरता सुनिश्चित होती है।
आधुनिक WiFi सुरक्षा की नींव को समझना
वायरलेस सुरक्षा प्रोटोकॉल अनधिकृत अवरोधन को रोकने के लिए हवा में प्रसारित डेटा को स्क्रैम्बल करते हैं। शुरुआती वायरलेस मानक विरोधी अवरोधन के खिलाफ न्यूनतम सुरक्षा प्रदान करते थे। दशकों के क्रिप्टोग्राफिक विकास ने वायरलेस नेटवर्क को खुले प्रसारण से एन्क्रिप्टेड, प्रमाणित चैनलों में बदल दिया है।
प्रत्येक सुरक्षित WiFi कनेक्शन दो बुनियादी घटकों पर निर्भर करता है: एन्क्रिप्शन और प्रमाणीकरण। एन्क्रिप्शन ट्रांसमिशन के दौरान डेटा को स्क्रैम्बल कर देता है ताकि बाहरी लोग भेजे गए पैकेट को पढ़ न सकें। प्रमाणीकरण आंतरिक संसाधनों तक पहुंच प्रदान करने से पहले कनेक्ट होने वाले उपयोगकर्ताओं और उपकरणों की पहचान को सत्यापित करता है।
WEP से WPA3 तक का विकास
IEEE 802.11 वर्किंग ग्रुप ने 1999 में वायर्ड इक्विवेलेंट प्राइवेसी (WEP) की शुरुआत की थी। WEP ने RC4 स्ट्रीम सिफर के साथ छोटे 24-बिट इनिशियलाइज़ेशन वेक्टर्स (IVs) का उपयोग किया। क्रिप्टोविश्लेषकों ने जल्द ही साबित कर दिया कि नेटवर्क पैकेट की मामूली मात्रा को कैप्चर करके स्टैटिक WEP कीज़ को कुछ ही मिनटों में क्रैक किया जा सकता है। WEP पूरी तरह से अप्रचलित हो चुका है।
WiFi प्रोटेक्टेड एक्सेस (WPA) ने 2003 में टेम्पोरल की इंटीग्रिटी प्रोटोकॉल (TKIP) का उपयोग करके एक अस्थायी पैच के रूप में WEP को बदल दिया। 2004 में, WPA2 ने वैश्विक मानक के रूप में काउंटर मोड सिफर ब्लॉक चेनिंग मैसेज ऑथेंटिकेशन कोड प्रोटोकॉल (CCMP) में काम करने वाले उन्नत एन्क्रिप्शन मानक (AES) को स्थापित किया। हालांकि WPA2-Personal ने वर्षों तक विश्वसनीय सुरक्षा प्रदान की, लेकिन 2017 के की रीइन्स्टॉलेशन अटैक (KRACK) जैसी कमजोरियों ने साझा पासफ़्रेज़ का उपयोग करते समय इसके फोर-वे हैंडशेक में सीमाओं को उजागर किया।
WiFi अलायंस ने इन क्रिप्टोग्राफिक कमजोरियों को दूर करने के लिए 2018 में WPA3 पेश किया। WPA3 व्यक्तिगत और व्यावसायिक नेटवर्क के लिए महत्वपूर्ण अपग्रेड प्रदान करता है:
- Simultaneous Authentication of Equals (SAE): संवेदनशील PSK फोर-वे हैंडशेक को ज़ीरो-नॉलेज प्रूफ मैकेनिज़्म (Dragonfly की एक्सचेंज) से बदल देता है। हमलावर ऑफ़लाइन डिक्शनरी या ब्रूट-फ़ोर्स पासफ़्रेज़ हमलों को चलाने के लिए हैंडशेक डेटा को कैप्चर नहीं कर सकते हैं।
- Protected Management Frames (PMF): WPA3 में अनिवार्य, PMF नियंत्रण और प्रबंधन फ़्रेमों को डी-ऑथेंटिकेशन और डिसअसोसिएशन स्पूफ़िंग हमलों से सुरक्षित रखता है।
- Opportunistic Wireless Encryption (OWE): इसे Enhanced Open के रूप में भी जाना जाता है, OWE ओपन गेस्ट नेटवर्क पर व्यक्तिगत अप्रमाणित एन्क्रिप्शन प्रदान करता है, जिससे शेयर किए गए पासवर्ड की आवश्यकता के बिना उपयोगकर्ताओं के ट्रैफ़िक को निष्क्रिय जासूसों से बचाया जा सकता है।
- WPA3-Enterprise 192-बिट मोड: संवेदनशील सरकारी, वित्तीय और एंटरप्राइज़ वातावरण के लिए 192-बिट AES-GCMP का उपयोग करके अधिकतम क्रिप्टोग्राफ़िक मजबूती प्रदान करता है।
शेयर्ड पासवर्ड से आगे: 802.1X सर्टिफिकेट-बेस्ड प्रमाणीकरण
व्यावसायिक परिवेश में एकल प्री-शेयर्ड की पर निर्भर रहने से सुरक्षा से जुड़े बड़े जोखिम पैदा होते हैं। यदि कोई कर्मचारी कंपनी छोड़ता है या कोई कंपनी लैपटॉप खो जाता है, तो सुरक्षा अखंडता बनाए रखने के लिए प्रत्येक कनेक्टेड डिवाइस पर साझा पासवर्ड को अपडेट करना आवश्यक होता है।
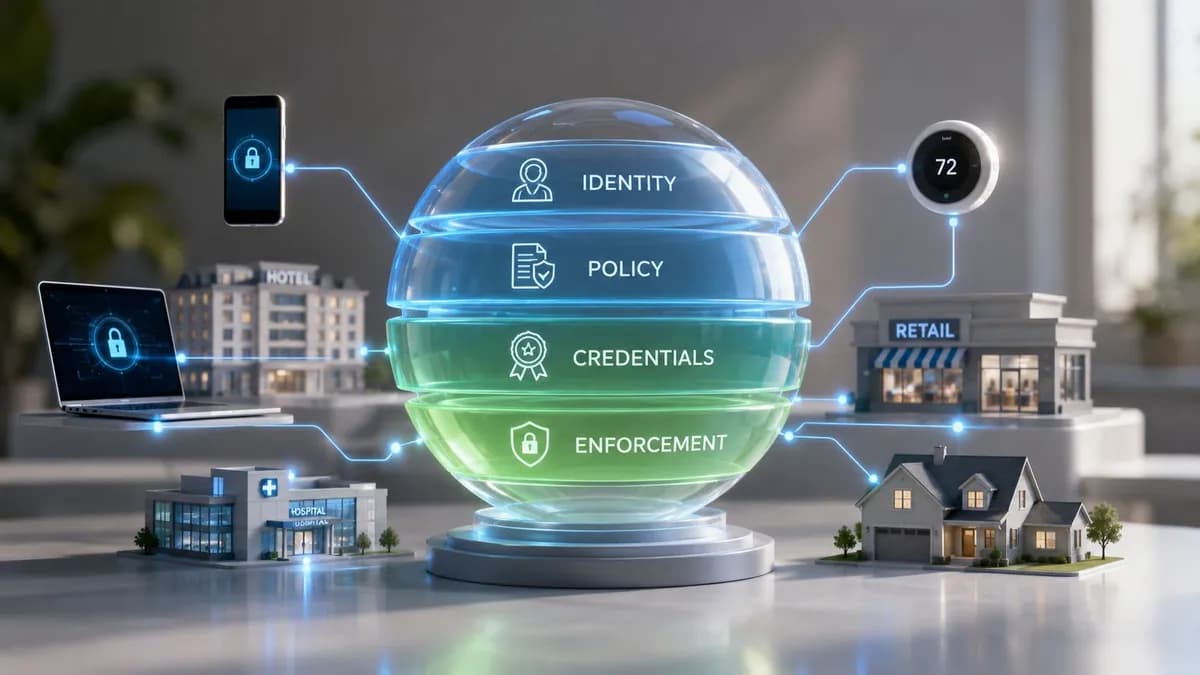
Enterprise WiFi सुरक्षा एक सेंट्रलाइज्ड RADIUS सर्वर के साथ एकीकृत IEEE 802.1X ऑथेंटिकेशन पर निर्भर करती है। स्टेटिक सीक्रेट साझा करने के बजाय, प्रत्येक डिवाइस व्यक्तिगत उपयोगकर्ता क्रेडेंशियल्स या एक विश्वसनीय प्राइवेट की इन्फ्रास्ट्रक्चर (PKI) द्वारा जारी किए गए EAP-TLS डिजिटल सर्टिफिकेट का उपयोग करके ऑथेंटिकेट करता है।
जब कोई कर्मचारी बाहर जाता है या किसी डिवाइस के खो जाने की सूचना मिलती है, तो IT व्यवस्थापक Microsoft Entra ID, Okta, या Google Workspace में विशिष्ट प्रमाणपत्र या उपयोगकर्ता पहचान को रद्द कर देते हैं। नेटवर्क पर किसी अन्य उपयोगकर्ता या डिवाइस को बाधित किए बिना तुरंत पहुंच रद्द कर दी जाती है। हमारे तकनीकी विवरण में 802.1X प्रमाणीकरण के लाभों के बारे में अधिक जानें।
शीर्ष वायरलेस खतरों और अटैक वेक्टर्स को डिकोड करना
वायरलेस सुरक्षा को समझने के लिए यह विश्लेषण करना आवश्यक है कि दुर्भावनापूर्ण तत्व वायरलेस इंफ्रास्ट्रक्चर को कैसे लक्षित करते हैं। हमलावर अनधिकृत एक्सेस प्राप्त करने के लिए कमजोर प्रमाणीकरण और अनएन्क्रिप्टेड चैनलों का फायदा उठाते हैं।
इविल ट्विन हॉटस्पॉट और दुष्ट एक्सेस पॉइंट
एक Evil Twin हमला तब होता है जब कोई हमलावर एक नकली एक्सेस पॉइंट तैनात करता है जो किसी वैध व्यावसायिक नेटवर्क के सटीक SSID को प्रसारित करता है। जब पास के लैपटॉप या मोबाइल फोन स्वचालित रूप से कनेक्ट होने का प्रयास करते हैं, तो नकली AP कनेक्शन अनुरोधों को रोक लेता है।
एक बार Evil Twin से कनेक्ट होने के बाद, उपयोगकर्ता का ट्रैफ़िक सीधे हमलावर के उपकरणों से होकर गुज़रता है। हमलावर अनएन्क्रिप्टेड ट्रैफ़िक को कैप्चर कर सकता है, सेशन हाईजैकिंग कर सकता है, या उपयोगकर्ताओं को दुर्भावनापूर्ण सॉफ़्टवेयर अपडेट इंस्टॉल करने के लिए प्रेरित कर सकता है। सर्वर सर्टिफ़िकेट सत्यापन के साथ 802.1X EAP-TLS लागू करने से डिवाइसों को अनधिकृत एक्सेस पॉइंट के साथ प्रमाणित होने से रोका जा सकता है।
मैन-इन-द-मिडल (MitM) अटैक
मैन-इन-द-मिडल परिदृश्य में, एक हमलावर खुद को वायरलेस क्लाइंट और गेटवे राउटर के बीच स्थापित कर लेता है। असुरक्षित या अनुचित तरीके से कॉन्फ़िगर किए गए नेटवर्क पर, हमलावर उपयोगकर्ता के अनुरोधों को दुर्भावनापूर्ण नकली पोर्टलों पर रीडायरेक्ट करने के लिए ARP पॉइज़निंग या DNS स्पूफिंग का उपयोग करते हैं, जिससे लॉगिन क्रेडेंशियल और संवेदनशील वित्तीय डेटा चोरी हो जाता है।
पासवर्ड क्रैकिंग और डिक्शनरी अटैक
WPA2-Personal नेटवर्क पर, हमलावर फोर-वे हैंडशेक को कैप्चर करते हैं और ऑफलाइन स्वचालित डिक्शनरी स्क्रिप्ट चलाते हैं। क्लाउड-होस्टेड GPU क्लस्टर्स का उपयोग करके सरल पासफ़्रेज़ को सेकंडों में क्रैक किया जा सकता है। WPA3-Personal या WPA3-Enterprise पर माइग्रेट करने से ऑफलाइन हैंडशेक डिक्शनरी हमले पूरी तरह निष्प्रभावी हो जाते हैं।
एंटरप्राइज WiFi हार्डनिंग के लिए सर्वोत्तम अभ्यास
मजबूत वायरलेस सुरक्षा प्राप्त करने के लिए आपके नेटवर्क आर्किटेक्चर में डिफेंस-इन-डेप्थ सिद्धांतों को लागू करने की आवश्यकता होती है:
- नेटवर्क सेगमेंटेशन: कॉर्पोरेट एसेट्स, IoT हार्डवेयर और गेस्ट ट्रैफ़िक को अलग-अलग Virtual Local Area Networks (VLANs) पर अलग करें। लैटरल मूवमेंट को रोकने के लिए सेगमेंट के बीच सख्त फ़ायरवॉल नियम लागू करें। व्यापक दिशानिर्देशों के लिए, हमारा enterprise WiFi security guide देखें।
- सुरक्षित गेस्ट WiFi ऑनबोर्डिंग: गेस्ट कनेक्शन को एक अलग नेटवर्क सेगमेंट पर होस्ट किए गए प्रमाणित Captive Portal से गुज़रना आवश्यक बनाएं। सुरक्षित एक्सेस कॉन्फ़िगरेशन के लिए हमारे captive portal guide से परामर्श लें।
- क्लाउड RADIUS एकीकरण: महंगे ऑन-प्रिमाइसेस इंफ्रास्ट्रक्चर को बनाए रखे बिना वितरित शाखा कार्यालयों में पहचान-आधारित एक्सेस कंट्रोल लागू करने के लिए क्लाउड RADIUS तैनात करें।
- निरंतर वायरलेस घुसपैठ रोकथाम (WIPS): रीयल-टाइम में अनधिकृत एक्सेस पॉइंट, डी-ऑथेंटिकेशन फ़्लड्स और अप्रत्याशित RF हस्तक्षेप का पता लगाने के लिए समर्पित स्कैनिंग रेडियो वाले AP तैनात करें।
Purple के साथ अपने एंटरप्राइज वायरलेस इंफ्रास्ट्रक्चर को सुरक्षित करें
कमजोर शेयर्ड पासफ़्रेज़ के स्थान पर अपने सभी स्थानों पर सहज पहचान सत्यापन, क्लाउड RADIUS प्रमाणीकरण और सुरक्षित अतिथि एक्सेस को अपनाएं।