
Starlink-এ কীভাবে একটি Captive Portal সেট আপ করবেন: দূরবর্তী এবং সামুদ্রিক ভেন্যুগুলোর জন্য একটি নির্দেশিকা
এই নির্দেশিকাটিতে কীভাবে নেটিভ Starlink হার্ডওয়্যার বাইপাস করা যায় এবং এন্টারপ্রাইজ রাউটিং সরঞ্জাম ব্যবহার করে একটি ক্লাউড-ম্যানেজড captive portal সংহত করা যায় তা বিস্তারিত আলোচনা করা হয়েছে। আপনি কীভাবে CGNAT সীমাবদ্ধতা কাটিয়ে উঠবেন, VLAN সেগমেন্টেশন প্রয়োগ করবেন, স্যাটেলাইট ব্যান্ডউইথ সীমাবদ্ধতা পরিচালনা করবেন এবং নিয়ন্ত্রক সম্মতি নিশ্চিত করবেন তা শিখবেন।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Captive Portal নির্দেশিকা →
Starlink maritime and remote captive portal sizer
Model satellite WAN backhaul, calculate per-user bandwidth QoS, prevent metered data quota depletion, and generate bypass mode gateway configurations for Peplink, Cisco Meraki, and Fortinet.
Charter yacht or passenger vessel requiring high-speed dual-dish bonding, maritime bypass mode, crew vs guest VLAN isolation, and PMS folio billing integration.
Satellite data allowance audit
- Monthly Priority pool: 2,000 GB across 2 terminals
- Projected monthly consumption: 1,500 GB (50 GB/day over 30 operating days, about 645 MB per guest per day).
- Estimated overage exposure: Within the Priority pool (no overage)
- What the portal avoids: $5,600/month - the gap between unshaped demand (3.2x this projection) and the 0 GB still billable after a 3.5 Mbps cap and a per-device daily allowance.
- Overage is priced at an assumed $2.00/GB. Starlink rates differ by plan family and region - replace it with your own contract rate before quoting these figures.
QoS bandwidth allocation
Starlink terminal bypass and gateway architecture
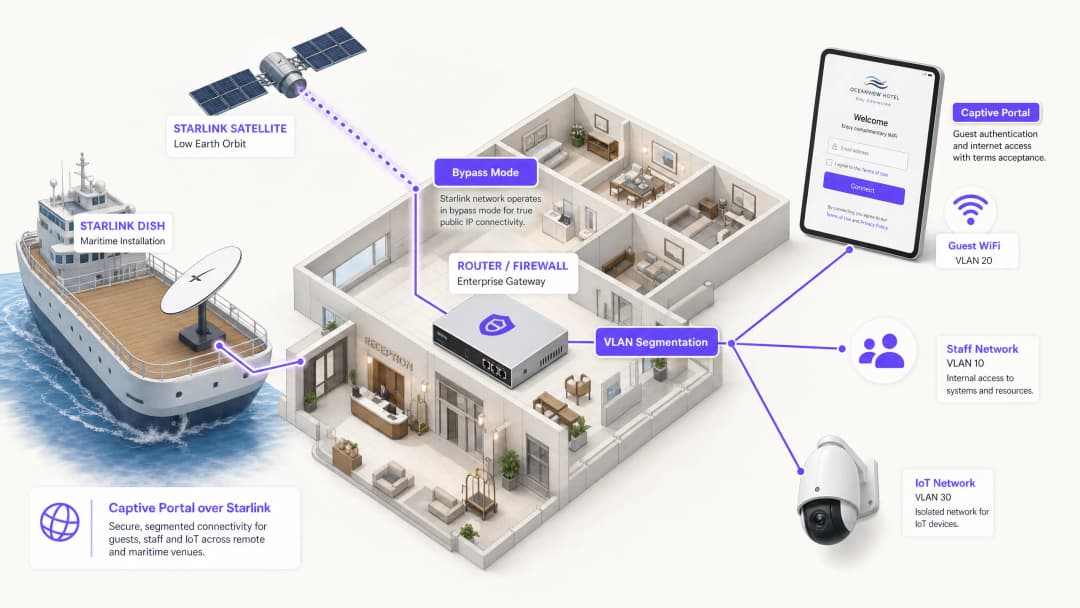
Starlink standard user terminals (Gen 2 Actuated, Gen 3 Standard, and Flat High Performance) include a consumer WiFi router that does not support Layer 2 VLAN tagging, RADIUS authentication, or external captive portal redirection. To deploy Purple:
- Enable Starlink bypass mode: In the Starlink mobile app under Settings > Advanced, toggle Bypass Mode. This disables the built-in router, shutting down native WiFi and NAT to deliver raw Layer 2 bridging to the Ethernet port.
- Ethernet adapter connection: Connect the Starlink Ethernet Adapter (Gen 2) or direct RJ45 WAN port (Gen 3 / Flat High Performance) into the WAN port of your enterprise gateway (Peplink Balance 310X).
- Handle Carrier-Grade NAT (CGNAT): Starlink assigns WAN IPs in the
100.64.0.0/10shared space. Because Purple is cloud-hosted, splash interception occurs locally on your gateway and forwards outbound authentication requests over HTTPS/RADIUS, requiring zero inbound port forwards. - VLAN segmentation: Configure
VLAN 10for vessel operations/corporate POS andVLAN 20(/24 (254 IPs)) for guest WiFi. Apply client isolation so passengers cannot scan fellow guest devices.
Tiered access and monetisation models
- Free basic tier: throttled to 3.5 Mbps down / 1 Mbps up with a 645 MB daily allowance - the same figure the quota projection uses - suitable for email, messaging and basic web access.
- VIP / premium voucher tier: High-priority 10 Mbps Down / 3 Mbps Up with unlimited browsing, billable via Stripe credit card or PMS room folio charge.
- Crew and staff profiles: Dedicated SSID tagged to VLAN 30 with 24/7 unmetered access and DSCP prioritisation for operational communications (VoIP, WhatsApp Calling).
Walled garden and CNA behaviour
- Apple and Android CNA probes: leave
captive.apple.com,connectivitycheck.gstatic.comandmsftconnecttest.comOUT of the walled garden. The gateway intercepting those probes is what tells the device the network is captive and opens the splash. Allow them and the probe succeeds, the device concludes it already has internet, and the guest never sees a login page - the most common cause of a satellite portal that appears not to work. - Purple cloud endpoints: allow
portal.purplewifi.netand*.purple.aion ports 80 and 443, and the OAuth domains if social sign-in is enabled. - Legal terms and data privacy: Collect GDPR / CCPA compliant guest marketing consent, providing visitor footfall analytics even in remote offshore locations.
# =========================================================
# Peplink Balance / MAX HD4 multi-WAN and captive portal setup
# Starlink Bypass WAN + Purple Cloud Splash Integration
# =========================================================

# 1. Starlink WAN configuration (Bypass Mode into WAN 1 & WAN 2)
# Protocol: DHCP Client (Starlink CGNAT 100.64.0.0/10)
# MTU: 1500 (MSS Clamping: 1460)
# Health Check: DNS Lookup to 1.1.1.1 & 8.8.8.8 (Interval: 5s, Timeout: 2s)

# 2. Outbound Policy - Bandwidth & Least-Cost Steering
Rule 10: Destination = Mission_Critical_Ops -> Enforce Starlink_WAN1 (Priority 1)
Rule 20: Destination = Guest_VLAN_20 -> Weighted Balance (Starlink_WAN1: 50, Starlink_WAN2: 50)
Rule 30: When In-Port / Near Shore (Cellular Available) -> Spillover Guest_VLAN_20 to LTE_WAN3

# 3. Captive portal and Purple splash settings
# VLAN 20 guest scope: 10.20.0.0/24 (/24 (254 IPs))
# Gateway 10.20.0.1, DHCP pool 10.20.0.10 - 10.20.0.250
Captive Portal: Enabled
Mode: External Web Portal
Portal URL: https://portal.purplewifi.net/splash
Authentication: RADIUS Server (Purple Cloud AAA)
Primary RADIUS: radius1.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
Secondary RADIUS: radius2.purplewifi.net (Port 1812 Auth, Port 1813 Acct)
RADIUS Secret: [YOUR_PURPLE_RADIUS_SECRET]
Shared Secret Encryption: Enabled (RFC 2865 / RFC 2866)

# 4. Walled garden: pre-auth allowed hosts
# Portal hosts only, plus the OAuth domains if social sign-in is enabled.
# Never allow the OS connectivity probes (captive.apple.com,
# connectivitycheck.gstatic.com, msftconnecttest.com). The gateway must keep
# intercepting them: that redirect is what tells the phone the network is
# captive and opens the splash. Allowed through, the probe succeeds over
# satellite, the device decides it is online and no portal ever appears.
Allowed Domains:
  - *.purplewifi.net
  - *.purple.ai
  - accounts.google.com
  - appleid.apple.com

# 5. Bandwidth QoS & Rate Limiting Per Guest Client
Downlink Limit: 3.5 Mbps
Uplink Limit: 1 Mbps
Session Duration Limit: 1440 mins (24 hours)
Max Daily Data Allowance: 645 MB per device
# That figure is the per-guest daily volume this sizing assumes at a
# 3.5 Mbps cap. Setting it lower than the model assumes
# re-queues guests for voucher re-auth via the Purple API; setting it higher
# invalidates the quota projection on the Bandwidth & quota tab.
কার্যনির্বাহী সারসংক্ষেপ
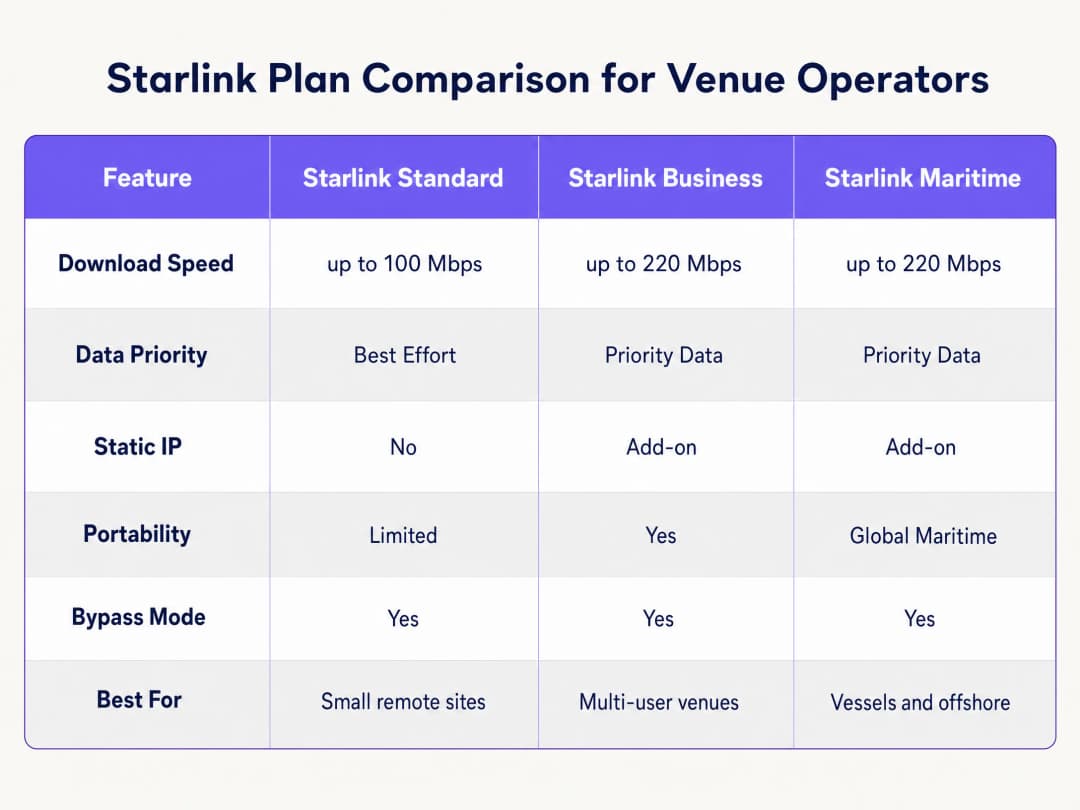
Starlink এমন সমস্ত স্থানে ২২০ Mbps কানেক্টিভিটি প্রদান করে যেখানে ফাইবার পৌঁছাতে পারে না, যা প্রত্যন্ত এবং সামুদ্রিক ভেন্যুগুলির নেটওয়ার্কিং ল্যান্ডস্কেপকে সম্পূর্ণরূপে পরিবর্তন করে দেয়। তবে, জনসাধারণের সম্মুখীন পরিবেশের জন্য কেবল কানেক্টিভিটিই যথেষ্ট নয়। আপনি যখন অতিথি, যাত্রী বা ক্রু সদস্যদের জন্য Starlink মোতায়েন করেন, তখন আপনাকে অবশ্যই প্রমাণীকরণ, অ্যাক্সেস নিয়ন্ত্রণ, GDPR-সম্মত সম্মতি এবং ব্যান্ডউইথ ম্যানেজমেন্ট কার্যকর করতে হবে। নেটিভ Starlink রাউটার এই ধরনের কোনো সুবিধা প্রদান করে না।
এই নির্দেশিকাটি বিস্তারিতভাবে ব্যাখ্যা করে যে কীভাবে নেটিভ Starlink হার্ডওয়্যার বাইপাস করা যায় এবং এন্টারপ্রাইজ রাউটিং সরঞ্জাম ব্যবহার করে একটি ক্লাউড-ম্যানেজড Captive Portal সংহত করা যায়। আপনি শিখবেন কীভাবে ক্যারিয়ার গ্রেড NAT (CGNAT)-এর সীমাবদ্ধতা কাটিয়ে উঠতে হয়, VLAN সেগমেন্টেশন বাস্তবায়ন করতে হয়, স্যাটেলাইট ব্যান্ডউইথের সীমাবদ্ধতা পরিচালনা করতে হয় এবং নিয়ন্ত্রক সম্মতি নিশ্চিত করতে হয়।
এই আর্কিটেকচারটি বাস্তবায়নের মাধ্যমে, ভেন্যু অপারেটররা একটি আনম্যানেজড ইন্টারনেট পাইপকে একটি সুরক্ষিত, সেগমেন্টেড নেটওয়ার্কে রূপান্তর করে যা ফার্স্ট-পার্টি ডেটা সংগ্রহ করে এবং মূল ব্যবসায়িক অবকাঠামোকে সুরক্ষিত রাখে।
প্রযুক্তিগত গভীর বিশ্লেষণ
CGNAT-এর সীমাবদ্ধতা
Starlink-এ Captive Portal মোতায়েন করার ক্ষেত্রে প্রাথমিক প্রযুক্তিগত বাধা হলো ক্যারিয়ার গ্রেড NAT (CGNAT)। স্ট্যান্ডার্ড Starlink ডিশ একটি মালিকানাধীন রাউটারের সাথে সংযুক্ত থাকে যা DHCP এবং NAT পরিচালনা করে। ডিফল্টরূপে, আপনার সরঞ্জামে নির্ধারিত WAN IP ঠিকানাটি 100.64.0.0/10 সীমার মধ্যে থাকে। যেহেতু এটি কোনো পাবলিক IP ঠিকানা নয়, তাই আপনার রাউটার ইন্টারনেট থেকে আগত কোনো ইনবাউন্ড কানেকশন গ্রহণ করতে পারে না।
স্ট্যান্ডার্ড Captive Portal আর্কিটেকচারগুলো প্রায়শই ধরে নেয় যে ক্লাউড পোর্টালটি ব্যবহারকারীদের প্রমাণীকরণ করতে বা অ্যাক্সেস কন্ট্রোল লিস্ট আপডেট করতে আপনার নেটওয়ার্কের সাথে পুনরায় যোগাযোগ করতে পারবে। CGNAT-এর কারণে এই ইনবাউন্ড কানেকশনগুলো ব্যর্থ হয়।
এটি সমাধান করার জন্য, আপনাকে অবশ্যই Starlink ডিশটিকে Bypass Mode-এ (যা প্রায়শই ব্রিজ মোড নামে পরিচিত) কনফিগার করতে হবে। Bypass Mode-এ, Starlink রাউটারের কার্যাবলী নিষ্ক্রিয় হয়ে যায় এবং ডিশটি সরাসরি আপনার এন্টারপ্রাইজ রাউটারের WAN পোর্টে CGNAT ঠিকানাটি পাঠায়। এরপর আপনার এন্টারপ্রাইজ রাউটার রাউটিং লেয়ারের সম্পূর্ণ নিয়ন্ত্রণ গ্রহণ করে।

রিভার্স টানেল আর্কিটেকচার
এমনকি এন্টারপ্রাইজ রাউটার ট্রাফিক পরিচালনা করলেও, CGNAT ইনবাউন্ডের সীমাবদ্ধতা থেকে যায়। এর সমাধান হলো একটি রিভার্স টানেল আর্কিটেকচার। আপনার রাউটার ক্লাউড পোর্টালের সাথে একটি আউটবাউন্ড কানেকশন স্থাপন করে এবং এটি ক্রমাগত বজায় রাখে। সমস্ত প্রমাণীকরণ ট্রাফিক এই প্রতিষ্ঠিত টানেলের মাধ্যমে প্রবাহিত হয়। ক্লাউড অবকাঠামোকে কখনোই কোনো ইনবাউন্ড কানেকশন শুরু করতে হয় না।Purple-এর ক্লাউড ওভারলে আর্কিটেকচার এটিকে নেটিভভাবে পরিচালনা করে। আপনাকে ম্যানুয়াল ভিপিএন টানেল কনফিগার করতে হবে না। যদি আপনার ডেপ্লয়মেন্টের জন্য লেগ্যাসি অন-প্রেমিসেস RADIUS সার্ভার বা কঠোর আইপি অ্যালাওলিস্টিংয়ের জন্য একটি স্ট্যাটিক আইপির প্রয়োজন হয়, তবে Starlink বিজনেস এবং মেরিটাইম প্ল্যানগুলি একটি পেইড অ্যাড-অন হিসাবে একটি স্ট্যাটিক আইপি প্রদান করে।
ব্যান্ডউইথ সীমাবদ্ধতা এবং ট্রাফিক শেপিং
স্যাটেলাইট ব্যান্ডউইথ একটি শেয়ার্ড, সীমিত রিসোর্স। 4K ভিডিও স্ট্রিমিং করা একজন একক ব্যবহারকারী ক্রমাগত 25 Mbps ব্যবহার করতে পারেন। একটি ভেসেল বা জাহাজে যেখানে ৫০ জন যাত্রী একটি ২২০ Mbps Starlink কানেকশন শেয়ার করছেন, সেখানে একজন ব্যবহারকারী মোট ক্ষমতার ১১% গ্রাস করতে পারেন।
আপনাকে অবশ্যই Captive Portal এবং রাউটার স্তরে আক্রমণাত্মক ট্রাফিক শেপিংয়ের মাধ্যমে এটি সমাধান করতে হবে:
- ডিভাইস প্রতি সীমা: পৃথক গেস্ট ডিভাইসের জন্য ৫ Mbps ডাউনলোড এবং ২ Mbps আপলোড সীমাবদ্ধ করুন।
- ফেয়ার-ইউজ পলিসি: দৈনিক ডেটা অ্যালাউন্স কার্যকর করুন (যেমন, প্রতি ২৪ ঘণ্টায় ২GB)।
- অ্যাপ্লিকেশন নিয়ন্ত্রণ: ভিডিও স্ট্রিমিং এবং পিয়ার-টু-পিয়ার ফাইল শেয়ারিংয়ের চেয়ে ওয়েব ব্রাউজিং এবং মেসেজিং প্রোটোকলকে অগ্রাধিকার দিন।
- টায়ার্ড অ্যাক্সেস: মৌলিক কানেক্টিভিটির জন্য একটি ফ্রি টায়ার এবং স্ট্রিমিংয়ের জন্য একটি পেইড প্রিমিয়াম টায়ার প্রদান করুন, যা WiFi অবকাঠামোকে একটি ব্যয়ের খাত থেকে রাজস্বের উৎসে রূপান্তরিত করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড
এন্টারপ্রাইজ হার্ডওয়্যার ব্যবহার করে Starlink-এ একটি সুরক্ষিত Captive Portal ডেপ্লয় করতে এই ধাপগুলি অনুসরণ করুন।
ধাপ ১: বাইপাস মোড সক্ষম করুন
১. Starlink হার্ডওয়্যার ইনস্টল করুন এবং আসল রাউটার ব্যবহার করে কানেক্টিভিটি যাচাই করুন। ২. Starlink মোবাইল অ্যাপ্লিকেশন খুলুন এবং Settings-এ যান। ৩. Bypass Starlink WiFi router নির্বাচন এবং নিশ্চিত করুন। ৪. Starlink ইথারনেট অ্যাডাপ্টারটিকে আপনার এন্টারপ্রাইজ রাউটারের (Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, অথবা Fortinet) WAN পোর্টের সাথে সংযুক্ত করুন।
দ্রষ্টব্য: Starlink ডিশটি ফ্যাক্টরি রিসেট করা হলে, বাইপাস মোড স্বয়ংক্রিয়ভাবে নিষ্ক্রিয় হয়ে যায়। আপনার সাইট রানবুকে এটি নথিভুক্ত করুন এবং আপনার রাউটারের WAN ইন্টারফেসে একটি মনিটরিং অ্যালার্ট কনফিগার করুন।
ধাপ ২: VLAN সেগমেন্টেশন কনফিগার করুন
আপনাকে অবশ্যই আপনার মূল ব্যবসায়িক সিস্টেম থেকে গেস্ট ট্রাফিক আলাদা করতে হবে। আপনার কোর সুইচ এবং অ্যাক্সেস পয়েন্টগুলিতে অন্তত তিনটি VLAN কনফিগার করুন:
- VLAN 10 (স্টাফ): POS সিস্টেম, ব্যাক-অফিস অ্যাপ্লিকেশন এবং ম্যানেজমেন্ট ট্রাফিক বহন করে।
- VLAN 20 (গেস্ট): শুধুমাত্র ইন্টারনেট সেগমেন্ট যা Captive Portal-এ রিডাইরেক্ট করে।
- VLAN 30 (IoT): ক্যামেরা, স্মার্ট থার্মোস্ট্যাট এবং বিল্ডিং ম্যানেজমেন্ট সিস্টেমের জন্য আইসোলেটেড নেটওয়ার্ক।
সমস্ত ইন্টার-VLAN রাউটিং ব্লক করতে ফায়ারওয়াল নিয়ম কনফিগার করুন। VLAN 20-এ থাকা একটি গেস্ট ডিভাইস যেন কখনোই VLAN 10-এ থাকা একটি POS টার্মিনালকে পিং করতে না পারে। PCI-DSS সম্মতির জন্য এই সেগমেন্টেশন একটি কঠোর প্রয়োজনীয়তা।
ধাপ ৩: ক্লাউড Captive Portal ডেপ্লয় করুন
১. VLAN 20-এ গেস্ট SSID প্রচার করতে আপনার অ্যাক্সেস পয়েন্টগুলি কনফিগার করুন। ২. অথেন্টিকেশন পদ্ধতিটি এক্সটার্নাল RADIUS-এ সেট করুন অথবা ভেন্ডরের API ইন্টিগ্রেশন ব্যবহার করুন।3. অথেন্টিকেশন সার্ভারটিকে Purple-এর ক্লাউড ইনফ্রাস্ট্রাকচারের দিকে নির্দেশ করুন। 4. অথেন্টিকেশন সম্পূর্ণ হওয়ার আগে Purple-এর ডোমেনগুলোতে ট্রাফিক অনুমতি দেওয়ার জন্য ওয়াল্ড গার্ডেন (অ্যালাওলিস্ট) কনফিগার করুন। 5. Purple পোর্টালে স্প্ল্যাশ পেজটি ডিজাইন করুন, যাতে ব্র্যান্ডিংটি আপনার ভেন্যুর সাথে সামঞ্জস্যপূর্ণ হয় এবং পরিষেবার শর্তাবলী স্পষ্টভাবে প্রদর্শিত হয়।
ধাপ ৪: ইউজার ফ্লো পরীক্ষা করুন
iOS এবং Android উভয় ডিভাইসেই অথেন্টিকেশন ফ্লো পরীক্ষা করুন। Apple-এর Captive Network Assistant (CNA) এবং Android-এর নেটওয়ার্ক প্রোব ভিন্নভাবে আচরণ করে। যাচাই করুন যে স্প্ল্যাশ পেজটি ১০ সেকেন্ডের মধ্যে লোড হচ্ছে এবং অথেন্টিকেশনের সাথে সাথেই ডিভাইসটি ইন্টারনেট অ্যাক্সেস পাচ্ছে।
সর্বোত্তম অনুশীলনসমূহ
- HTTPS Intercept: আপনার রাউটার যাতে সঠিকভাবে HTTPS ইন্টারসেপশন পরিচালনা করে তা নিশ্চিত করুন। আধুনিক ডিভাইসগুলো ডিফল্টরূপে HTTPS ব্যবহার করে। রাউটার যদি HTTPS অনুরোধগুলো পরিষ্কারভাবে রিডাইরেক্ট করতে না পারে, তবে অতিথিরা পোর্টালে পৌঁছানোর আগে সার্টিফিকেট ত্রুটির সম্মুখীন হবেন।
- Session Keepalive: Starlink-এর লো আর্থ অরবিট (LEO) কন্সটেলেশন ২০ থেকে ৪০ মিলিসেকেন্ডের ল্যাটেন্সি প্রদান করে, তবে স্যাটেলাইট হ্যান্ডঅফের সময় সংক্ষিপ্ত স্পাইক ঘটে। অকাল সংযোগ বিচ্ছিন্ন হওয়া রোধ করতে আপনার Captive Portal সেশন কিপ-অ্যালাইভ ব্যবধান ৬০ সেকেন্ড বা তার কম সেট করুন।
- অফলাইন ক্যাশিং: স্থানীয়ভাবে সক্রিয় সেশনগুলো ক্যাশ করার জন্য আপনার রাউটার কনফিগার করুন। Starlink সংযোগ সাময়িকভাবে বিচ্ছিন্ন হলে, যে অতিথিরা ইতিমধ্যে অথেন্টিকেটেড হয়েছেন তারা পুনরায় লগ ইন করতে বাধ্য হওয়ার পরিবর্তে সংযোগ পুনরুদ্ধার হওয়ার পর অনলাইনে থাকবেন।
সমস্যা সমাধান এবং ঝুঁকি হ্রাসকরণ
| ব্যর্থতার ধরণ | মূল কারণ | প্রশমন পদ্ধতি |
|---|---|---|
| Captive Portal লোড হতে ব্যর্থ হচ্ছে | ভুল ওয়াল্ড গার্ডেন কনফিগারেশন | রাউটারের প্রি-অথেন্টিকেশন অ্যালাওলিস্টে সমস্ত প্রয়োজনীয় Purple ডোমেন এবং CDN এন্ডপয়েন্ট যুক্ত করা হয়েছে কিনা তা যাচাই করুন। |
| ডাবল NAT ত্রুটি | Bypass Mode নিষ্ক্রিয় রয়েছে | Bypass Mode সক্রিয় রয়েছে কিনা তা নিশ্চিত করতে Starlink অ্যাপটি পরীক্ষা করুন। পাওয়ারের ওঠানামা বা ম্যানুয়াল রিসেট ডিশটিকে ডিফল্ট সেটিংসে ফিরিয়ে নিয়ে গিয়ে থাকতে পারে। |
| ধীরগতির অতিথি স্পিড | অনিয়ন্ত্রিত ব্যান্ডউইথ | প্রতি ডিভাইসের জন্য ব্যান্ডউইথ সীমা (যেমন, ৫ Mbps) প্রয়োগ করুন এবং ফায়ারওয়ালে BitTorrent-এর মতো উচ্চ-ব্যান্ডউইথের অ্যাপ্লিকেশনগুলো ব্লক করুন। |
| সিকিউরিটি অডিট ব্যর্থতা | ইন্টার-VLAN রাউটিং সক্রিয় রয়েছে | গেস্ট VLAN থেকে ট্রাফিক যাতে স্টাফ বা ম্যানেজমেন্ট VLAN-এ রাউট হতে না পারে তা নিশ্চিত করতে ফায়ারওয়াল নিয়মগুলো অডিট করুন। |
ROI এবং ব্যবসায়িক প্রভাব
Starlink-এর উপর একটি ম্যানেজড Captive Portal স্থাপন করা একটি সাধারণ ইন্টারনেট সংযোগকে একটি পরিমাপযোগ্য ব্যবসায়িক সম্পদে রূপান্তরিত করে।
১২০টি কেবিন বিশিষ্ট একটি ক্রুজ শিপ যা ২২০ Mbps গতিতে Starlink মেরিটাইম চালাচ্ছে, সেখানে সাধারণ অ্যাক্সেস শূন্য ব্যবসায়িক রিটার্ন দেয়। Cisco Meraki অ্যাক্সেস পয়েন্ট এবং Purple-এর Captive Portal স্থাপন করে, অপারেটর সাধারণ যাত্রীদের জন্য ২GB দৈনিক বরাদ্দ প্রয়োগ করতে পারেন এবং একই সাথে ১০GB-এর একটি প্রিমিয়াম টিয়ার আপসেল করতে পারেন। এর ফলে প্রাপ্ত WiFi রাজস্ব Starlink-এর $২৫০+ মাসিক সাবস্ক্রিপশন খরচ কভার করে। তদুপরি, পোর্টালটি সম্পূর্ণরূপে কমপ্লায়েন্ট ফার্স্ট-পার্টি ইমেল ডেটা ক্যাপচার করে, যা ভবিষ্যতের সমুদ্রযাত্রার জন্য অপারেটরের ডিরেক্ট মার্কেটিং তালিকা প্রসারিত করে।একটি প্রত্যন্ত হোটেল পরিবেশে, কঠোর ব্যান্ডউইথ নীতি সহ একটি পোর্টাল স্থাপন করা ধীরগতির WiFi সংক্রান্ত অতিথিদের অভিযোগ ৬০% পর্যন্ত হ্রাস করে, কারণ ভারী ব্যবহারকারীদের স্যাটেলাইট লিংক একচেটিয়াভাবে ব্যবহার করা থেকে বিরত রাখা হয়।
মূল সংজ্ঞাসমূহ
Bypass Mode
একটি কনফিগারেশন সেটিং যা নেটিভ Starlink রাউটারের DHCP এবং NAT ফাংশনগুলোকে নিষ্ক্রিয় করে, WAN IP সরাসরি একটি থার্ড-পার্টি এন্টারপ্রাইজ রাউটারে প্রেরণ করে।
ডবল NAT এবং রাউটিং দ্বন্দ্ব এড়াতে Starlink ডিশের সাথে এন্টারপ্রাইজ নেটওয়ার্কিং সরঞ্জাম সংহত করার সময় এটি প্রয়োজন।
CGNAT (Carrier Grade NAT)
একাধিক গ্রাহকের মধ্যে একটি একক পাবলিক IP অ্যাড্রেস শেয়ার করতে আইএসপি-দের দ্বারা ব্যবহৃত একটি পদ্ধতি। গ্রাহকের রাউটার একটি প্রাইভেট IP অ্যাড্রেস পায় (সাধারণত 100.64.0.0/10)।
Starlink ডিফল্টভাবে CGNAT ব্যবহার করে, যা ইন্টারনেট থেকে ইনবাউন্ড সংযোগ প্রতিরোধ করে এবং ক্লাউড ম্যানেজমেন্টের জন্য রিভার্স টানেল আর্কিটেকচারের প্রয়োজন হয়।
VLAN (Virtual Local Area Network)
একটি লজিক্যাল সাবনেটওয়ার্ক যা বিভিন্ন ফিজিক্যাল ল্যান থেকে ডিভাইসগুলোর একটি সংগ্রহকে গ্রুপ করে।
নিরাপত্তা এবং সম্মতি নিশ্চিত করে কর্মী এবং আইওটি নেটওয়ার্ক থেকে অতিথি WiFi ট্র্যাফিক আলাদা করতে ব্যবহৃত হয়।
Captive Portal
একটি ওয়েব পেজ যা একটি পাবলিক অ্যাক্সেস নেটওয়ার্কের ব্যবহারকারীকে অ্যাক্সেস পাওয়ার আগে দেখতে এবং ইন্টারঅ্যাক্ট করতে হয়।
পরিষেবার শর্তাদি প্রয়োগ করতে, মার্কেটিং ডেটা সংগ্রহ করতে এবং অতিথি WiFi নেটওয়ার্কে ব্যবহারকারীদের প্রমাণীকরণ করতে ব্যবহৃত হয়।
Walled Garden
একটি সীমিত পরিবেশ যা ব্যবহারকারী সম্পূর্ণ প্রমাণীকরণ করার আগে ওয়েব সামগ্রী এবং পরিষেবাগুলোতে তাদের অ্যাক্সেস নিয়ন্ত্রণ করে।
অতিথি ডিভাইসগুলোকে সম্পূর্ণ ইন্টারনেট অ্যাক্সেস দেওয়ার আগে ক্লাউড captive portal এবং প্রমাণীকরণ সার্ভারে পৌঁছানোর অনুমতি দেওয়ার জন্য প্রয়োজনীয়।
RADIUS
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্ক পরিষেবা সংযোগ এবং ব্যবহারকারী ব্যবহারকারীদের জন্য সেন্ট্রালাইজড প্রমাণীকরণ, অনুমোদন এবং অ্যাকাউন্টিং ব্যবস্থাপনা প্রদান করে।
ব্যবহারকারীর শংসাপত্র যাচাই করতে ক্লাউড captive portal-এর সাথে যোগাযোগ করার জন্য এন্টারপ্রাইজ অ্যাক্সেস পয়েন্টগুলোর দ্বারা ব্যবহৃত অন্তর্নিহিত প্রোটোকল।
Traffic Shaping
ভারী ব্যবহারকারী বা লেটেন্সি-সংবেদনশীল অ্যাপ্লিকেশনের প্রভাব কমাতে নেটওয়ার্ক ট্রাফিকের ম্যানিপুলেশন এবং অগ্রাধিকার নির্ধারণ।
ভিডিও স্ট্রিমিংয়ের মতো উচ্চ-ব্যান্ডউইথ ক্রিয়াকলাপের চেয়ে ওয়েব ব্রাউজিংকে অগ্রাধিকার দিতে Starlink নেটওয়ার্কে অপরিহার্য।
First-Party Data
তথ্য যা একটি কোম্পানি সরাসরি তার গ্রাহকদের কাছ থেকে সংগ্রহ করে এবং তার মালিকানা নিজের কাছে থাকে।
captive portal লগইন প্রক্রিয়ার মাধ্যমে সংগ্রহ করা হয় (যেমন, ইমেল ঠিকানা) এবং সরাসরি মার্কেটিং ও লয়ালটি ক্যাম্পেইনের জন্য ব্যবহৃত হয়।
সমাধানকৃত উদাহরণসমূহ
একটি ১২০-ক্যাবিনের ক্রুজ ভেসেল যা ২২০ Mbps গতিতে Starlink Maritime চালনা করে, জাহাজের ক্রিয়াকলাপ ব্যাহত না করে যাত্রীদের WiFi সরবরাহ করতে চায়। সংযোগটি থেকে অর্থোপার্জন এবং মার্কেটিং ডেটা সংগ্রহের জন্য তাদের একটি ব্যবস্থার প্রয়োজন।
অপারেটর পুরো জাহাজ জুড়ে Cisco Meraki অ্যাক্সেস পয়েন্ট স্থাপন করেন তিনটি কঠোর VLAN সহ: ক্রু, যাত্রী এবং জাহাজ সিস্টেম। Purple-এর captive portal পিএমএস-এর সাথে সংহত করে ইমেল বা কেবিন নম্বর অনুসন্ধানের মাধ্যমে যাত্রীদের প্রমাণীকরণ পরিচালনা করে। প্রতিটি যাত্রী প্রতিদিন ২GB করে বরাদ্দ পান। প্রিমিয়াম স্তরের যাত্রীরা ১০GB বরাদ্দ কিনতে পারেন। পোর্টালটি ভ্রমণের পরের মার্কেটিং প্রচারণার জন্য ফার্স্ট-পার্টি ইমেল ডেটা সংগ্রহ করে।
ফাইবার অবকাঠামোবিহীন একটি প্রত্যন্ত পার্বত্য হোটেল ১৫০ Mbps গতিতে Starlink Business পরিচালনা করে। অতিথিরা প্রায়শই সন্ধ্যার সময় ধীরগতির অভিযোগ করেন এবং নেটওয়ার্কটি কে ব্যবহার করছে সে সম্পর্কে হোটেলের কোনও দৃশ্যমানতা নেই।
হোটেলটি মূল ভবন এবং বাইরের ভবনগুলোতে HPE Aruba অ্যাক্সেস পয়েন্ট স্থাপন করে। তারা Starlink ডিশটিকে Bypass Mode-এ কনফিগার করে এবং এটিকে একটি Aruba গেটওয়ের সাথে সংযুক্ত করে। অতিথিরা Purple-এর পোর্টালে ইমেলের মাধ্যমে প্রমাণীকরণ করেন। হোটেলটি ডিভাইস প্রতি কঠোর ৫ Mbps ব্যান্ডউইথ সীমা প্রয়োগ করে এবং পিক ব্যবহারের সময়গুলো পর্যবেক্ষণ করতে Purple-এর অ্যানালিটিক্স ব্যবহার করে।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি প্রত্যন্ত খনি ক্যাম্পে Starlink Business মোতায়েন করা হয়েছে। তারা Starlink রাউটারের সাথে একটি Cisco Meraki MX ফায়ারওয়াল সংযুক্ত করেছে। অতিথিরা WiFi-এ সংযুক্ত হতে পারছেন, কিন্তু captive portal পেজটি টাইম আউট হয়ে যাচ্ছে এবং লোড হতে ব্যর্থ হচ্ছে। এর সম্ভাব্য কারণ কী?
ইঙ্গিত: ডিফল্টভাবে Starlink হার্ডওয়্যার কীভাবে রাউটিং পরিচালনা করে এবং ট্রাফিক কার্যকরভাবে পরিচালনা করতে Meraki ফায়ারওয়ালের কী প্রয়োজন তা বিবেচনা করুন।
মডেল উত্তর দেখুন
Starlink ডিশটি Bypass Mode-এ সেট করা হয়নি। ফলস্বরূপ, নেটওয়ার্কটি ডাবল NAT (Starlink রাউটার এবং Meraki ফায়ারওয়াল উভয়ই Network Address Translation করার চেষ্টা করছে) এর শিকার হচ্ছে। অ্যাডমিনিস্ট্রেটরকে অবশ্যই Starlink অ্যাপ ব্যবহার করে Bypass Mode সক্রিয় করতে হবে, যাতে Meraki ফায়ারওয়াল সরাসরি CGNAT IP গ্রহণ করতে পারে এবং রাউটিং ও captive portal ইন্টারসেপশন পরিচালনা করতে পারে।
Q2. আপনি Starlink ব্যবহার করে একটি হোটেলের জন্য একটি captive portal মোতায়েন করছেন। আপনি Bypass Mode এবং VLAN সেগমেন্টেশন কনফিগার করেছেন। পরীক্ষার সময়, আপনি লক্ষ্য করলেন যে Apple ডিভাইসগুলি ব্যবহারকারীকে অবিলম্বে লগইন করতে অনুরোধ করে, কিন্তু কিছু Android ডিভাইস ব্যবহারকারী প্রমাণীকরণের আগে একটি নিরাপদ ওয়েবসাইটে ব্রাউজ করার চেষ্টা করলে সার্টিফিকেট ত্রুটি দেখায়। আপনি কীভাবে এটি সমাধান করবেন?
ইঙ্গিত: আধুনিক ব্রাউজারগুলি কীভাবে প্রাথমিক সংযোগের অনুরোধগুলি পরিচালনা করে এবং রাউটারকে সেগুলি পরিষ্কারভাবে ইন্টারসেপ্ট করতে কী করতে হবে তা ভাবুন।
মডেল উত্তর দেখুন
captive portal রিডাইরেক্টের জন্য HTTPS ইন্টারসেপশন সঠিকভাবে পরিচালনা করতে এন্টারপ্রাইজ রাউটারটি কনফিগার করা নেই। আধুনিক ব্রাউজারগুলি ডিফল্টরূপে HTTPS ব্যবহার করে। ব্যবহারকারী প্রমাণীকরণের আগে একটি HTTPS সাইট ভিজিট করার চেষ্টা করলে, রাউটার ট্রাফিকটিকে ইন্টারসেপ্ট করে এবং নিজস্ব সার্টিফিকেট দেখায়, যা ব্রাউজারটি অবৈধ হিসেবে প্রত্যাখ্যান করে। আপনাকে অবশ্যই নিশ্চিত করতে হবে যে রাউটারের captive portal সেটিংস রিডাইরেক্টের জন্য একটি বৈধ SSL সার্টিফিকেট ব্যবহার করার জন্য কনফিগার করা হয়েছে, অথবা OS-স্তরের নেটওয়ার্ক প্রোব (যেমন Apple-এর CNA) এর উপর নির্ভর করতে হবে যা পোর্টালটি স্বয়ংক্রিয়ভাবে ট্রিগার করতে HTTP এন্ডপয়েন্ট ব্যবহার করে।
Q3. একজন মেরিটাইম অপারেটর অভিযোগ করেছেন যে তাদের Starlink Maritime সংযোগটি (220 Mbps) প্রতিদিন সন্ধ্যায় ব্যবহারের অনুপযোগী হয়ে পড়ে। তারা বর্তমানে একটি উন্মুক্ত, পাসওয়ার্ড-মুক্ত গেস্ট নেটওয়ার্ক সরবরাহ করছেন। এটি সমাধান করতে এন্টারপ্রাইজ রাউটার এবং captive portal-এ আপনার কোন তিনটি নির্দিষ্ট কনফিগারেশন বাস্তবায়ন করা উচিত?
ইঙ্গিত: ব্যক্তিগত ব্যবহারকারীরা কতটুকু ডেটা ব্যবহার করতে পারবেন তা নিয়ন্ত্রণ করা এবং গুরুত্বপূর্ণ ট্রাফিকের ধরনগুলিকে অগ্রাধিকার দেওয়ার দিকে মনোযোগ দিন।
মডেল উত্তর দেখুন
১. ব্যক্তিগত ব্যবহারকারীদের ট্র্যাক এবং পরিচালনা করতে প্রমাণীকরণের প্রয়োজন এমন একটি captive portal প্রয়োগ করুন। ২. কোনো একক ব্যবহারকারী যাতে সংযোগটি একচেটিয়াভাবে ব্যবহার করতে না পারেন সেজন্য প্রতি-ডিভাইস ব্যান্ডউইথ সীমা (যেমন, ৫ Mbps ডাউন / ২ Mbps আপ) প্রয়োগ করুন। ৩. ওয়েব ব্রাউজিং এবং মেসেজিং প্রোটোকলকে অগ্রাধিকার দিতে ফায়ারওয়ালে ট্রাফিক শেপিং নিয়ম প্রয়োগ করুন এবং ভিডিও স্ট্রিমিং ও P2P ফাইল শেয়ারিংয়ের মতো উচ্চ-ব্যান্ডউইথ অ্যাপ্লিকেশনগুলিকে থ্রোটল বা ব্লক করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Why does Starlink require an external gateway router in bypass mode for enterprise captive portals?
Starlink user terminals (Standard Gen 2, Gen 3, and Flat High Performance Maritime) include a basic residential-grade router without support for external splash page redirection, 802.1Q VLAN tagging, RADIUS AAA (RFC 2865/2866), or walled garden domain whitelisting. Enabling Starlink Bypass Mode disables native NAT and WiFi routing, bridging the Layer 2 WAN handoff directly into an enterprise security gateway - such as Peplink Balance, Cisco Meraki MX, or Fortinet FortiGate - which handles captive portal interception, traffic shaping, and guest isolation.
How does Starlink Carrier-Grade NAT (CGNAT) affect external captive portal redirection?
Standard Starlink satellite plans assign WAN IP addresses from the private CGNAT pool (100.64.0.0/10), which prevents hosting local inbound HTTP/HTTPS listening services without dynamic DNS or port forwarding. Purple operates as a cloud-hosted captive portal, meaning guests resolve the splash page via external HTTPS requests initiated outbound from the gateway. Because client authorization occurs over outbound RADIUS or cloud API webhooks, CGNAT does not impact portal redirection or authentication flows.
How do you prevent guest WiFi users from exhausting Starlink Maritime or Priority satellite data quotas?
Starlink Maritime and Priority plans feature metered priority data pools (such as 50 GB to 5 TB per month), with steep per-gigabyte overage charges or throughput throttling upon exhaustion. To protect satellite quotas, enterprise gateways running Purple enforce strict per-user bandwidth caps (e.g., 3 Mbps downlink / 1 Mbps uplink), session data allowances (e.g., 500 MB per day), Layer 7 application filtering blocking 4K video streaming and torrents, and separate QoS priority queues that reserve 40% of satellite backhaul for mission-critical vessel navigation and staff operations.
Can a captive portal on Starlink integrate with maritime Property Management Systems (PMS)?
Yes. Purple integrates directly with hospitality and maritime PMS platforms - including Oracle Hospitality Opera and FCS - allowing guests on cruise ships, ferries, and luxury charter yachts to authenticate using their cabin number and surname. The gateway passes guest credentials securely to Purple cloud services, which query the vessel PMS to verify active folio reservations, apply billing tiers to the guest account, or unlock complimentary high-speed tiers for VIP passengers.
Which domains must be whitelisted in the Starlink walled garden for seamless smartphone captive portal popups?
Allow the portal and its dependencies, and nothing else: the Purple splash and CDN hosts (*.purplewifi.net, *.purple.ai), the RADIUS endpoints, and the OAuth identity provider domains (Google, Facebook, Apple ID) plus their CRL and OCSP endpoints if social onboarding is enabled. Do not allow the operating system connectivity probes - captive.apple.com, connectivitycheck.gstatic.com, msftconnecttest.com. The gateway has to intercept those probes, because it is the redirect they receive that tells iOS, Android and Windows the network is captive and opens the Captive Network Assistant. Allow them through and the probe succeeds, the device concludes it already has internet access, and the login page never appears.
How does multi-WAN SD-WAN bond Starlink satellite backhaul with coastal 4G/5G cellular connectivity?
Maritime vessels and remote venues frequently combine Starlink with multi-SIM cellular routers (such as Peplink MAX HD4 or Cradlepoint) to minimize satellite data spend. Using SD-WAN bonding and least-cost routing algorithms, the gateway steers high-bandwidth guest traffic onto terrestrial 4G/5G LTE connections when operating within 20 nautical miles of coastline, seamlessly failing over to Starlink satellite backhaul when navigating offshore or beyond cellular range without dropping active guest sessions.
এই সিরিজে পড়া চালিয়ে যান
Ubiquiti UniFi গেস্ট পোর্টাল রিডাইরেক্ট হচ্ছে না: কারণ এবং সমাধান
এই নির্দেশিকাটি গেস্ট স্টেট, রিডাইরেক্ট, প্রি-অথোরাইজেশন রুট এবং কন্ট্রোলার অথোরাইজেশন ধারাবাহিকভাবে অনুসরণ করে একটি UniFi গেস্ট পোর্টাল রিডাইরেক্ট ব্যর্থতা আলাদা করে চিহ্নিত করে। এটি ভেন্যু আইটি টিমগুলোকে গেস্ট নেটওয়ার্ক বনাম Hotspot বিভ্রান্তি, এক্সটার্নাল পোর্টাল হ্যান্ড-অফ, বর্তমান UniFi OS অ্যাকাউন্ট প্রয়োজনীয়তা এবং DNS আইসোলেশন টেস্টিং সমাধানের জন্য একটি বিশ্বস্ত পদ্ধতি প্রদান করে।
Cisco Meraki splash page কাজ করছে না: একটি ট্রাবলশুটিং ফ্লোচার্ট
এই ব্যবহারিক ডে-টু গাইডটি সনাক্ত করে যে ঠিক কোথায় একটি Cisco Meraki splash ফ্লো ব্যর্থ হয়েছে: ক্লায়েন্ট অথরাইজেশন, HTTP রিডাইরেক্ট ইনিশিয়েশন, walled-garden রিচিবিলিটি বা RADIUS সাইন-অন। এটি ভেন্যু আইটি টিমগুলিকে একটি নিয়ন্ত্রিত প্রমাণ পথ প্রদান করে, যাতে তারা একটি লাইভ এস্টেটে বড় কোনো পরিবর্তন না করেই Guest WiFi পুনরুদ্ধার করতে পারে।
Enterprise Guest WiFi সেটআপ নির্দেশিকা: VLAN Segmentation, নিরাপত্তা এবং Captive Portals
এই প্রযুক্তিগত নির্দেশিকাটি IT টিমগুলোকে দেখায় কীভাবে VLAN segmentation, firewall policy এবং একটি captive portal ব্যবহার করে Guest WiFi-কে একটি নিয়ন্ত্রিত ইন্টারনেট-অ্যাক্সেস পরিষেবা হিসেবে সেট আপ করতে হয়। এটি আরও ব্যাখ্যা করে যে কীভাবে Purple-এর রেজিস্ট্রেশন ফর্ম এবং অনবোর্ডিং নিয়ন্ত্রণগুলো স্টাফ, পেমেন্ট এবং অপারেশনাল সিস্টেমের চারপাশের সীমানাকে দুর্বল না করে একটি আনুপাতিক ভিজিটর অভিজ্ঞতা প্রদান করতে সহায়তা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।