
Eduroam এবং 802.1X: উচ্চশিক্ষার জন্য সুরক্ষিত WiFi অথেন্টিকেশন | Purple
উচ্চশিক্ষায় eduroam 802.1X WiFi আর্কিটেক্ট এবং সুরক্ষিত করুন। EAP-TLS বনাম PEAP তুলনা করুন, RADIUS ফেডারেশন এবং RadSec কনফিগার করুন, এবং গেস্ট নেটওয়ার্ক আলাদা করুন।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi Security Guide →
Eduroam & Higher Education Campus WiFi Architecture Planner
Model your university’s eduroam 802.1X deployment: calculate RADIUS peak authentication throughput during lecture turnover, evaluate EAP-TLS vs PEAP credential risks, test RadSec NRO uplink posture, and architect compliant visitor onboarding.
- PEAP-MSCHAPv2 Credential Theft: a rogue AP "evil twin" can capture the MSCHAPv2 exchange and crack the password offline when students accept an unknown certificate because they onboarded without a CAT/geteduroam profile.
- Unencrypted WAN RADIUS (RFC 2865): RADIUS over plaintext UDP across the public internet exposes authentication packets to packet sniffing and BlastRADIUS (CVE-2024-3596) MD5 collision attacks. Upgrade to RadSec (TLS / port 2083).
- Protected Management Frames (PMF / 802.11w) Disabled: Deauthentication and disassociation frames remain unencrypted, allowing script kiddies to knock campus lecture halls offline with simple deauth flood tools.
| VLAN | Network Segment | Subnet | Security Enforcement |
|---|---|---|---|
| 10 | Faculty & Academic Staff | 10.10.0.0/20 | WPA3-Enterprise EAP-TLS + Dynamic RADIUS Role 10 |
| 20 | Enrolled Student BYOD (eduroam) | 10.20.0.0/18 | 802.1X eduroam with client certificate / EAP-TLS |
| 30 | Visiting eduroam Scholars (Federated) | 10.30.0.0/19 | Isolated Internet-only routing, RFC 1918 internal blocking |
| 40 | Campus Visitor & Event Guest | 172.24.0.0/19 | Purple Captive Portal + Layer 2 Client Isolation + DNS Filtering |
| 50 | Campus IoT & Facilities (BMS) | 10.50.0.0/22 | iPSK / MAB with zero internet routing |
এক্সিকিউটিভ সামারি
উচ্চশিক্ষা প্রতিষ্ঠান এবং তাদের কর্মী ও শিক্ষার্থীদের পরিষেবা প্রদানকারী ভেন্যুগুলোর জন্য নিরাপদ, নিরবচ্ছিন্ন ওয়্যারলেস কানেক্টিভিটি প্রদান করা এখন আর কোনো বিলাসিতা নয় - এটি একটি অপারেশনাল প্রয়োজন। এই কানেক্টিভিটির স্ট্যান্ডার্ড হলো eduroam, যা IEEE 802.1X ফ্রেমওয়ার্কের উপর ভিত্তি করে তৈরি একটি গ্লোবাল রোমিং পরিষেবা।
এই নির্দেশিকাটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশন ডিরেক্টরদের 802.1X এবং eduroam বোঝা, স্থাপন এবং সমস্যা সমাধানের জন্য একটি ব্যাপক, ভেন্ডর-নিরপেক্ষ রেফারেন্স প্রদান করে। এন্টারপ্রাইজ-গ্রেড ক্যাম্পাস WiFi বাস্তবে কীভাবে কাজ করে তা পরীক্ষা করতে আমরা মৌলিক তাত্ত্বিক মডেলের বাইরে গিয়ে আলোচনা করেছি, যার মধ্যে রয়েছে সার্টিফিকেট ম্যানেজমেন্ট, RADIUS প্রক্সি আর্কিটেকচার এবং একটি বৃহত্তর গেস্ট নেটওয়ার্ক কৌশলের সাথে একীকরণ।
আপনি একটি পুরানো বিশ্ববিদ্যালয় নেটওয়ার্ক আপগ্রেড করছেন বা একাডেমিক দর্শকদের সহায়তা করার জন্য একটি কনফারেন্স সেন্টার কনফিগার করছেন না কেন, সঠিকভাবে 802.1X বাস্তবায়ন করা নিরাপত্তা ঝুঁকি - বিশেষ করে ক্রেডেনশিয়াল চুরি - উল্লেখযোগ্যভাবে হ্রাস করে এবং একই সাথে সাপোর্ট ওভারহেড নাটকীয়ভাবে কমিয়ে দেয়। ঐতিহ্যগত উচ্চশিক্ষার বাইরের ভেন্যুগুলোর জন্য, OpenRoaming এর মতো বাণিজ্যিক রোমিং ফেডারেশনগুলো মূল্যায়নের জন্য এই স্ট্যান্ডার্ডগুলো বোঝা অপরিহার্য, যা একই অন্তর্নিহিত আর্কিটেকচার শেয়ার করে।
টেকনিক্যাল ডিপ ডাইভ: 802.1X এবং eduroam আর্কিটেকচার
এর মূল ভিত্তি হিসেবে, eduroam হল IEEE 802.1X-এর একটি ইমপ্লিমেন্টেশন, যা পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল স্ট্যান্ডার্ড। 802.1X মূলত ওয়্যার্ড নেটওয়ার্কের জন্য ডিজাইন করা হয়েছিল, কিন্তু এটি WPA2-Enterprise এবং WPA3-Enterprise সুরক্ষার ভিত্তি তৈরি করে।
802.1X ট্রায়াঙ্গেল মডেল
802.1X ফ্রেমওয়ার্ক অ্যাক্সেস অনুমোদন করার জন্য তিনটি পৃথক উপাদানের ইন্টারঅ্যাকশনের উপর নির্ভর করে:
- Supplicant: নেটওয়ার্ক অ্যাক্সেসের জন্য অনুরোধকারী ক্লায়েন্ট ডিভাইস (উদাহরণস্বরূপ, একজন শিক্ষার্থীর ল্যাপটপ বা স্মার্টফোন)।
- Authenticator: নেটওয়ার্ক অ্যাক্সেস ডিভাইস (উদাহরণস্বরূপ, একটি ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা ম্যানেজড সুইচ)। এটি গেটকিপার হিসেবে কাজ করে, ডিভাইসটি অনুমোদিত না হওয়া পর্যন্ত অথেন্টিকেশন মেসেজ ছাড়া অন্য সব ট্রাফিক ব্লক করে।
- Authentication Server: ব্যাক-এন্ড সিস্টেম যা ক্রেডেনশিয়াল যাচাই করে, যা প্রায় সর্বজনীনভাবে একটি RADIUS (Remote Authentication Dial-In User Service) সার্ভার।
যখন একটি ডিভাইস সংযুক্ত হয়, authenticator একটি নিয়ন্ত্রিত পোর্ট স্থাপন করে। এটি supplicant এবং authentication server-এর মধ্যে Extensible Authentication Protocol (EAP) মেসেজ রিলে করে। ক্রেডেনশিয়াল বৈধ হলে, সার্ভার একটি RADIUS Access-Accept মেসেজ ফেরত পাঠায়, এবং authenticator স্ট্যান্ডার্ড IP ট্রাফিক যাতায়াতের অনুমতি দেওয়ার জন্য পোর্টটি খুলে দেয়।

eduroam-এর RADIUS প্রক্সি হায়ারার্কি
যা eduroam-কে অনন্য করে তোলে তা হল এর ফেডারেটেড আর্কিটেকচার। এটি ব্যবহারকারীদের তাদের নিজস্ব প্রতিষ্ঠানের ক্রেডেনশিয়াল ব্যবহার করে যেকোনো অংশগ্রহণকারী প্রতিষ্ঠানে অথেন্টিকেট করার অনুমতি দেয়, হোস্ট প্রতিষ্ঠানের কাছে সেই ক্রেডেনশিয়ালের কোনো কপি না রেখেই।
এটি RADIUS প্রক্সিগুলোর একটি হায়ারার্কিকাল চেইনের মাধ্যমে অর্জন করা হয়। যখন username@university.ac.uk থেকে কোনো ব্যবহারকারী হোস্ট ভেন্যুতে eduroam SSID-এর সাথে সংযোগ স্থাপন করে:
- ব্যবহারকারীর ডিভাইস
username@university.ac.ukফর্মে একটি অথেন্টিকেশন অনুরোধ পাঠায়। - হোস্ট ভেন্যুর RADIUS সার্ভার রিয়েলম (
@চিহ্নের পরের অংশ) পরীক্ষা করে। এটিকে একটি বাহ্যিক ডোমেন হিসেবে চিহ্নিত করে, এটি অনুরোধটি জাতীয় শীর্ষ-স্তরের RADIUS সার্ভারে (যা National Research and Education Network বা NREN দ্বারা পরিচালিত) প্রক্সি করে। - জাতীয় সার্ভার অনুরোধটি হোম প্রতিষ্ঠানের RADIUS সার্ভারে (
university.ac.uk) পাঠায়। - হোম প্রতিষ্ঠান ক্রেডেনশিয়াল যাচাই করে এবং চেইনের মাধ্যমে একটি
Access-AcceptবাAccess-Rejectমেসেজ ফেরত পাঠায়।
সম্পূর্ণ প্রক্রিয়াটি সাধারণত দুই সেকেন্ডেরও কম সময়ের মধ্যে শেষ হয়। গুরুত্বপূর্ণ বিষয় হল, ব্যবহারকারীর পাসওয়ার্ড কখনোই হোস্ট প্রতিষ্ঠান বা মধ্যবর্তী প্রক্সি সার্ভারগুলোর কাছে উন্মুক্ত হয় না; এটি সরাসরি supplicant এবং হোম RADIUS সার্ভারের মধ্যে প্রতিষ্ঠিত একটি এনক্রিপ্টেড EAP টানেলের ভেতরে সুরক্ষিত থাকে।
EAP পদ্ধতি: নিরাপত্তা এবং ডিপ্লয়িবিলিটির মধ্যে আপস
EAP পদ্ধতি নির্বাচন নির্ধারণ করে যে কীভাবে এনক্রিপ্ট করা টানেল তৈরি করা হয় এবং কীভাবে ক্রেডেনশিয়াল আদান-প্রদান করা হয়। eduroam পলিসি সার্ভিস ডেফিনিশন নিরাপত্তা নিশ্চিত করতে অনুমোদিত পদ্ধতিগুলিকে কঠোরভাবে সীমাবদ্ধ করে।
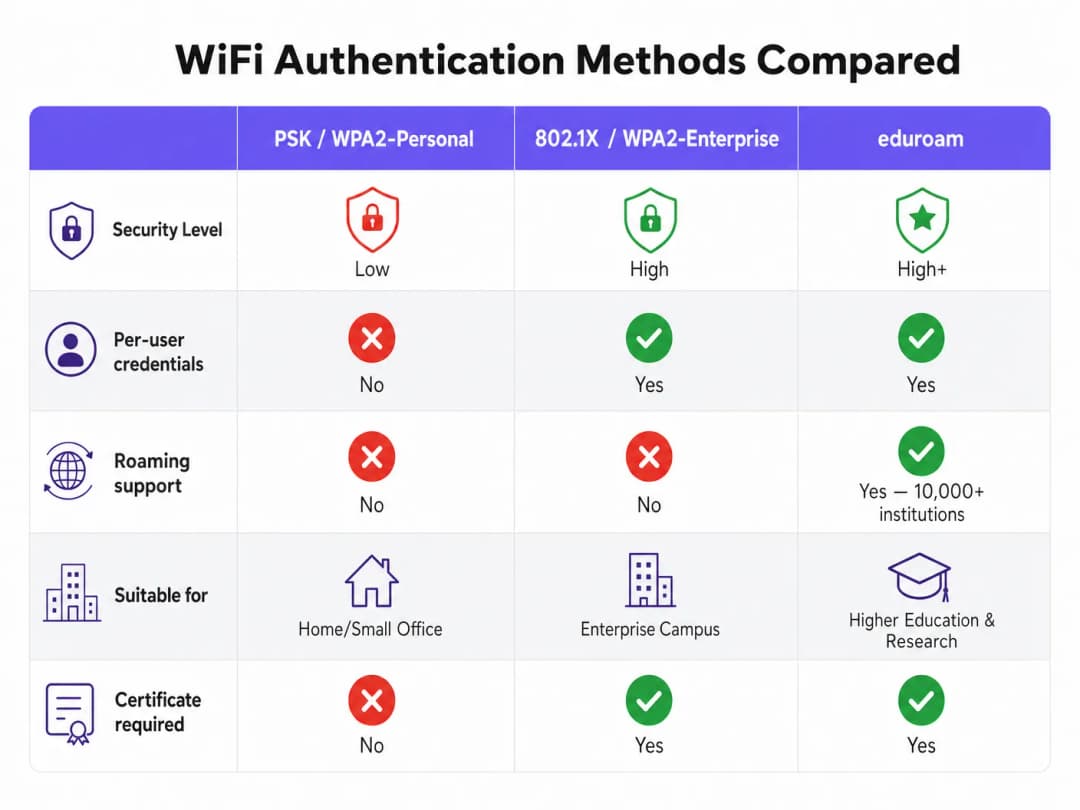
- PEAP (Protected EAP): সবচেয়ে সাধারণ ডেপ্লয়মেন্ট পদ্ধতি। এটি একটি TLS টানেল স্থাপন করতে RADIUS সার্ভারে একটি সার্ভার-সাইড সার্টিফিকেট ব্যবহার করে। ক্লায়েন্ট তখন সাধারণত MSCHAPv2 (ইউজারনেম এবং পাসওয়ার্ড) ব্যবহার করে সেই টানেলের ভিতরে প্রমাণীকরণ করে। এটি ডেপ্লয় করা তুলনামূলকভাবে সহজ, তবে ক্লায়েন্টরা সার্ভার সার্টিফিকেট কঠোরভাবে যাচাই করার জন্য কনফিগার করা না থাকলে এটি রোগ অ্যাক্সেস পয়েন্ট আক্রমণের ঝুঁকিতে থাকে।
- EAP-TLS: নিরাপত্তার জন্য গোল্ড স্ট্যান্ডার্ড। এর জন্য পারস্পরিক প্রমাণীকরণ প্রয়োজন, যার অর্থ RADIUS সার্ভার এবং ক্লায়েন্ট ডিভাইস উভয়কেই বৈধ সার্টিফিকেট উপস্থাপন করতে হবে। ক্রেডেনশিয়াল ফিশিং থেকে সুরক্ষিত থাকলেও, ক্লায়েন্ট সার্টিফিকেট ইস্যু এবং পরিচালনা করার জন্য একটি শক্তিশালী পাবলিক কি ইনফ্রাস্ট্রাকচার (PKI) প্রয়োজন, যা ব্যাপক আকারের ডেপ্লয়মেন্টকে আরও জটিল করে তোলে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড
802.1X এবং eduroam ডেপ্লয় করার জন্য নেটওয়ার্ক ইনফ্রাস্ট্রাকচার, আইডেন্টিটি ম্যানেজমেন্ট এবং ক্লায়েন্ট কনফিগারেশনের মধ্যে সতর্ক সমন্বয় প্রয়োজন।
১. ইনফ্রাস্ট্রাকচার প্রস্তুতি
আপনার ওয়্যারলেস অ্যাক্সেস পয়েন্ট এবং কন্ট্রোলারগুলি WPA2-Enterprise/WPA3-Enterprise এবং 802.1X সমর্থন করে তা নিশ্চিত করুন। যেকোনো আধুনিক এন্টারপ্রাইজ-গ্রেড হার্ডওয়্যার (Cisco, Aruba, Juniper, এবং অন্যান্য) এই প্রয়োজনীয়তা পূরণ করবে। প্রত্যাশিত প্রমাণীকরণ লোড পরিচালনা এবং অনুরোধগুলি প্রক্সি করতে সক্ষম একটি শক্তিশালী RADIUS ইনফ্রাস্ট্রাকচার (যেমন FreeRADIUS, Cisco ISE, বা Aruba ClearPass) আপনাকে ডেপ্লয় করতে হবে।
২. সার্টিফিকেট ম্যানেজমেন্ট
PEAP ডেপ্লয়মেন্টের জন্য, আপনার RADIUS সার্ভারের একটি TLS সার্টিফিকেট প্রয়োজন যা আপনার ক্লায়েন্টদের দ্বারা বিশ্বস্ত একটি সার্টিফিকেট অথরিটি (CA) দ্বারা ইস্যু করা হয়েছে। প্রোডাকশন eduroam ডেপ্লয়মেন্টে কখনই সেলফ-সাইনড সার্টিফিকেট ব্যবহার করবেন না। প্রমাণীকরণ বিভ্রাট রোধ করতে সার্টিফিকেটগুলি নিয়মিত রিনিউ করতে হবে।
৩. ক্লায়েন্ট কনফিগারেশন (CAT টুল)
eduroam ডেপ্লয়মেন্টে ব্যর্থতার সবচেয়ে সাধারণ কারণ হলো ক্লায়েন্ট মিসকনফিগারেশন। ব্যবহারকারীরা যখন ম্যানুয়ালি কানেক্ট করেন, তখন তারা প্রায়শই সার্টিফিকেট যাচাইকরণ কনফিগার করতে ব্যর্থ হন, যা তাদের ক্রেডেনশিয়াল সংগ্রহের আক্রমণের মুখোমুখি করে তোলে।
এই ঝুঁকি কমাতে, প্রতিষ্ঠানগুলিকে অবশ্যই প্রাক-কনফিগার করা প্রোফাইলগুলি বিতরণ করতে eduroam Configuration Assistant Tool (CAT) বা একটি MDM সমাধান ব্যবহার করতে হবে। এই প্রোফাইলগুলি স্বয়ংক্রিয়ভাবে সঠিক EAP পদ্ধতি কনফিগার করে, প্রত্যাশিত RADIUS সার্ভার সার্টিফিকেট পিন করে এবং উপযুক্ত অভ্যন্তরীণ প্রমাণীকরণ প্রোটোকল সেট করে।
৪. VLAN অ্যাসাইনমেন্ট এবং সেগমেন্টেশন
একটি পরিপক্ক ডেপ্লয়মেন্ট ব্যবহারকারীর আইডেন্টিটির উপর ভিত্তি করে ডাইনামিকালি VLAN অ্যাসাইন করতে RADIUS অ্যাট্রিবিউট ব্যবহার করে।
- অভ্যন্তরীণ ব্যবহারকারী: ক্যাম্পাস রিসোর্সগুলিতে উপযুক্ত অ্যাক্সেস সহ অভ্যন্তরীণ VLAN-এ অ্যাসাইন করা হয়।
- ভিজিটিং ব্যবহারকারী: শুধুমাত্র ইন্টারনেট অ্যাক্সেস অফার করে এমন একটি সীমাবদ্ধ গেস্ট VLAN-এ অ্যাসাইন করা হয়।
নিরাপত্তা এবং কমপ্লায়েন্সের জন্য এই সেগমেন্টেশন অত্যন্ত গুরুত্বপূর্ণ, যা নিশ্চিত করে যে ভিজিটিং ডিভাইসগুলি সংবেদনশীল অভ্যন্তরীণ নেটওয়ার্কগুলিতে পৌঁছাতে না পারে।
সর্বোত্তম অনুশীলন এবং ভেন্ডর-নিরপেক্ষ সুপারিশসমূহ
- WPA3-কে অগ্রাধিকার দিন: নতুন স্থাপনার জন্য, বাধ্যতামূলক ১৯২-বিট এনক্রিপশন এবং অফলাইন ডিকশনারি অ্যাটাক থেকে আরও ভাল সুরক্ষা পেতে WPA3-Enterprise সক্ষম করুন।
- সার্টিফিকেট যাচাইকরণ বাধ্যতামূলক করুন: সাপ্লিক্যান্ট যেন ক্রেডেনশিয়াল প্রেরণের আগে RADIUS সার্ভার সার্টিফিকেট কঠোরভাবে যাচাই করে তা নিশ্চিত করতে কনফিগারেশন প্রোফাইল (CAT বা MDM এর মাধ্যমে) ব্যবহার করা প্রয়োজন।
- RadSec ব্যবহার করুন: ন্যাশনাল ফেডারেশনে RADIUS প্রক্সি সংযোগ কনফিগার করার সময়, সাধারণ UDP এর পরিবর্তে RadSec (RADIUS over TLS) ব্যবহার করুন। এটি প্রক্সি ট্রাফিক এনক্রিপ্ট করে এবং ওয়াইড-এরিয়া লিঙ্কে নির্ভরযোগ্যতা উন্নত করে।
- একটি গেস্ট সলিউশনের সাথে সংহত করুন: eduroam কেবল অ্যাকাডেমিক ক্রেডেনশিয়াল থাকা ব্যবহারকারীদের সেবা দেয়। ঠিকাদার, সাধারণ জনগণ এবং ইভেন্টে অংশগ্রহণকারীদের জন্য আপনাকে একটি পৃথক, সুরক্ষিত Guest WiFi সলিউশন বজায় রাখতে হবে।
- সম্পর্কিত অবকাঠামো পর্যালোচনা করুন: আপনার অন্তর্নিহিত নেটওয়ার্ক সুরক্ষিত রয়েছে কিনা তা নিশ্চিত করুন। আরও বিশদ বিবরণের জন্য আমাদের নির্দেশিকা Securing your network with robust DNS and security পড়ুন। বিশ্ববিদ্যালয়ের ইভেন্টগুলির জন্য অস্থায়ী অবকাঠামো স্থাপন করার সময়, Event WiFi: Planning and Deploying Temporary Wireless Networks অথবা পর্তুগিজ ভাষার সংস্করণ Event WiFi: Planeamento e Implementação de Redes Sem Fios Temporárias দেখুন।
সমস্যা সমাধান এবং ঝুঁকি হ্রাস
যখন প্রমাণীকরণ (authentication) ব্যর্থ হয়, তখন পদ্ধতিগত সমস্যা সমাধান করা অপরিহার্য।
- ব্যর্থতার ক্ষেত্রটি আলাদা করুন: ত্রুটিটি কি স্থানীয় (আপনার নিজস্ব নেটওয়ার্কের ব্যবহারকারীদের প্রভাবিত করছে), দূরবর্তী (অন্য কোথাও আপনার ব্যবহারকারীদের প্রভাবিত করছে), নাকি ইনবাউন্ড (আপনার নেটওয়ার্কে থাকা দর্শনার্থীদের প্রভাবিত করছে) তা নির্ধারণ করুন।
- RADIUS লগ পরীক্ষা করুন: RADIUS সার্ভার লগ হলো তথ্যের নির্ভরযোগ্য উৎস।
Access-Rejectবার্তা (ভুল ক্রেডেনশিয়াল বা নীতি লঙ্ঘন নির্দেশ করে) অথবা টাইমআউট (প্রক্সি সংযোগ সমস্যা নির্দেশ করে) খুঁজুন। - সার্টিফিকেটের বৈধতা যাচাই করুন: RADIUS সার্ভার সার্টিফিকেটের মেয়াদ শেষ হয়ে যায়নি এবং ক্লায়েন্টদের কাছে সম্পূর্ণ সার্টিফিকেট চেইন উপস্থাপন করা হচ্ছে কিনা তা নিশ্চিত করুন।
- আপস্ট্রিম লেটেন্সি পর্যবেক্ষণ করুন: ন্যাশনাল RADIUS প্রক্সিতে উচ্চ লেটেন্সির কারণে ক্লায়েন্ট টাইমআউট হতে পারে, যার ফলে ক্রেডেনশিয়াল সঠিক থাকা সত্ত্বেও সংযোগ ব্যর্থ হতে পারে।
ROI এবং ব্যবসায়িক প্রভাব
উচ্চশিক্ষা প্রতিষ্ঠানের জন্য, একটি সঠিকভাবে বাস্তবায়িত eduroam সেটআপের রিটার্ন অন ইনভেস্টমেন্ট (ROI) নাটকীয়ভাবে হ্রাস পাওয়া সাপোর্ট টিকিটের মাধ্যমে প্রকাশ পায়। Captive Portal এবং ম্যানুয়ালি পাসওয়ার্ড প্রবেশের প্রয়োজনীয়তা দূর করার মাধ্যমে, আইটি হেল্পডেস্কগুলোতে সংযোগ-সম্পর্কিত অভিযোগের সংখ্যা উল্লেখযোগ্যভাবে হ্রাস পায়। (এই সেক্টরে Purple-এর প্রতিশ্রুতি স্পষ্ট; দেখুন Purple appoints Tim Peers as VP of Education, underlining its higher education ambitions)।বাণিজ্যিক ভেন্যুগুলোর জন্য - যেমন হসপিটালিটি, রিটেইল, হেলথকেয়ার, বা ট্রান্সপোর্ট - eduroam ভিজিটর অ্যাক্সেস (eVA) বা OpenRoaming এর মতো অনুরূপ ফেডারেশন সমর্থন করা একটি উচ্চ-মূল্যের ডেমোগ্রাফিকের জন্য ঘর্ষণহীন অভিজ্ঞতা প্রদান করে। এটি নিশ্চিত করে যে একাডেমিক দর্শকরা স্বয়ংক্রিয়ভাবে এবং নিরাপদে সংযুক্ত হচ্ছেন, যা সন্তুষ্টি বাড়ায় এবং ভেন্যুটিকে কঠোর নেটওয়ার্ক সেগমেন্টেশন বজায় রাখতে সাহায্য করে। এই চাহিদা মেটাতে আপনার ভেন্যুর যদি ডেডিকেটেড ব্যান্ডউইথের প্রয়োজন হয়, তবে আমাদের What is a leased line? Internet built for business আর্টিকেলটি পড়তে পারেন।
নেটওয়ার্ক আপগ্রেডের পরিকল্পনা করার সময়, 802.1X সক্ষমতা সংহত করা নিশ্চিত করে যে আপনার অবকাঠামো আধুনিক আইডেন্টিটি-চালিত নেটওয়ার্কিংয়ের জন্য প্রস্তুত, যা উন্নত WiFi Analytics এবং অবস্থান-ভিত্তিক পরিষেবাগুলোর ভিত্তি তৈরি করে।
মূল সংজ্ঞাসমূহ
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (PNAC)-এর জন্য একটি IEEE স্ট্যান্ডার্ড। এটি একটি LAN বা WLAN-এ সংযুক্ত হতে ইচ্ছুক ডিভাইসগুলির জন্য একটি প্রমাণীকরণ ব্যবস্থা প্রদান করে।
এন্টারপ্রাইজ-গ্রেড WiFi সুরক্ষার জন্য মৌলিক প্রোটোকল, যা শেয়ার করা পাসওয়ার্ড (PSKs)-এর পরিবর্তে ব্যক্তিগতকৃত প্রমাণীকরণ প্রদান করে।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্ক পরিষেবা সংযুক্ত এবং ব্যবহারকারী ব্যবহারকারীদের জন্য কেন্দ্রীভূত প্রমাণীকরণ, অনুমোদন এবং অ্যাকাউন্টিং (AAA) ব্যবস্থাপনা প্রদান করে।
একটি 802.1X ডেপ্লয়মেন্টের ব্যাকএন্ড সার্ভার যা মূলত একটি ডিরেক্টরির (যেমন Active Directory) বিপরীতে ব্যবহারকারীর ক্রেডেনশিয়াল যাচাই করে।
EAP (Extensible Authentication Protocol)
একটি প্রমাণীকরণ ফ্রেমওয়ার্ক যা প্রায়শই ওয়্যারলেস নেটওয়ার্ক এবং পয়েন্ট-টু-পয়েন্ট সংযোগগুলিতে ব্যবহৃত হয়। এটি বিভিন্ন প্রমাণীকরণ ব্যবস্থার স্থানান্তর এবং ব্যবহারের সুবিধা প্রদান করে।
802.1X হ্যান্ডশেকের সময় ক্লায়েন্ট ডিভাইস এবং RADIUS সার্ভারের মধ্যে কথোপকথন পরিচালনার ভাষা।
Supplicant
ক্লায়েন্ট ডিভাইস (যেমন ল্যাপটপ, স্মার্টফোন) বা সেই ডিভাইসের সফ্টওয়্যার যা 802.1X ব্যবহার করে একটি নেটওয়ার্কে প্রমাণীকরণের চেষ্টা করছে।
অ্যাক্সেসের জন্য অনুরোধকারী সত্তা। এর কনফিগারেশন (বিশেষ করে সার্টিফিকেট ভ্যালিডেশন সংক্রান্ত) সুরক্ষার জন্য অত্যন্ত গুরুত্বপূর্ণ।
Authenticator
নেটওয়ার্ক ডিভাইস (যেমন ওয়্যারলেস অ্যাক্সেস পয়েন্ট, ইথারনেট সুইচ) যা Supplicant এবং প্রমাণীকরণ সার্ভারের মধ্যে বার্তা আদান-প্রদান করে 802.1X প্রমাণীকরণ প্রক্রিয়া সহজতর করে।
দ্বারেরক্ষক যা RADIUS সার্ভার সবুজ সংকেত না দেওয়া পর্যন্ত নেটওয়ার্ক ট্র্যাফিক ব্লক করে রাখে।
PEAP (Protected Extensible Authentication Protocol)
একটি EAP পদ্ধতি যা সার্ভার-সাইড সার্টিফিকেটের সাহায্যে তৈরি একটি TLS টানেলের মধ্যে EAP লেনদেনকে সুরক্ষিত করে, যার ফলে অভ্যন্তরীণ প্রমাণীকরণ (সাধারণত একটি পাসওয়ার্ড) সুরক্ষিত থাকে।
eduroam-এর জন্য সবচেয়ে সাধারণ প্রমাণীকরণ পদ্ধতি, যা সুরক্ষার সাথে সহজে ব্যবহারের ভারসাম্য বজায় রাখে।
RadSec
ঐতিহ্যবাহী UDP-এর পরিবর্তে TCP এবং TLS-এর মাধ্যমে RADIUS ডেটা প্রেরণের একটি প্রোটোকল।
প্রতিষ্ঠান এবং জাতীয় eduroam ফেডারেশনের মধ্যে প্রক্সি সংযোগগুলি সুরক্ষিত করার জন্য সুপারিশকৃত, যা প্রমাণীকরণ ট্রাফিকের মধ্যে বাধা দেওয়া প্রতিরোধ করে।
Realm
ব্যবহারকারীর আইডেন্টিটিতে '@' চিহ্নের পরের অংশ (যেমন 'user@university.ac.uk'-এ 'university.ac.uk')।
eduroam-এর মতো একটি ফেডারেটেড পরিবেশে প্রমাণীকরণের অনুরোধ কোথায় পাঠাতে হবে তা নির্ধারণ করতে RADIUS প্রক্সি সার্ভার দ্বারা ব্যবহৃত হয়।
সমাধানকৃত উদাহরণসমূহ
একটি প্রধান বিশ্ববিদ্যালয়ের সংলগ্ন ৪০০-রুমের একটি কনফারেন্স হোটেল প্রায়শই একাডেমিক সিম্পোজিয়াম আয়োজন করে। আইটি ডিরেক্টর চান যাতে আগত শিক্ষাবিদরা হোটেলের স্ট্যান্ডার্ড Captive Portal ব্যবহার না করেই স্বয়ংক্রিয়ভাবে কানেক্ট হতে পারেন, তবে অবশ্যই নিশ্চিত করতে হবে যে এই দর্শকরা হোটেলের কর্পোরেট নেটওয়ার্ক বা স্ট্যান্ডার্ড গেস্ট নেটওয়ার্ক VLAN অ্যাক্সেস করতে পারবেন না।
হোটেলের উচিত eduroam ভিজিটর অ্যাক্সেস (eVA) প্রয়োগ করা বা OpenRoaming এর মতো একটি বাণিজ্যিক ফেডারেশনে যোগদান করা।
১. হোটেল তাদের এন্টারপ্রাইজ অ্যাক্সেস পয়েন্টগুলিতে একটি নতুন SSID ('eduroam' বা 'OpenRoaming') কনফিগার করবে।
২. AP গুলি WPA2-Enterprise/802.1X ব্যবহার করার জন্য কনফিগার করা হয়েছে।
৩. হোটেল একটি স্থানীয় RADIUS সার্ভার মোতায়েন করবে যা বাহ্যিক ক্ষেত্রের জন্য অথেন্টিকেশন অনুরোধগুলি জাতীয় ফেডারেশনে (eduroam এর জন্য) বা OpenRoaming হাবে প্রক্সি করার জন্য কনফিগার করা হয়েছে।
৪. অত্যন্ত গুরুত্বপূর্ণভাবে, স্থানীয় RADIUS সার্ভারটি সমস্ত প্রক্সি করা অথেন্টিকেশনের জন্য Access-Accept মেসেজে একটি নির্দিষ্ট VLAN ID অ্যাট্রিবিউট ফেরত দেওয়ার জন্য কনফিগার করা হয়েছে।
৫. অ্যাক্সেস পয়েন্টগুলি এই অথেন্টিকেটেড ব্যবহারকারীদের একটি বিচ্ছিন্ন, শুধুমাত্র ইন্টারনেট-চালিত VLAN-এ রাখে, যা হোটেলের কর্পোরেট এবং স্ট্যান্ডার্ড গেস্ট ট্রাফিক থেকে সম্পূর্ণরূপে আলাদা।
একটি বিশ্ববিদ্যালয়ের আইটি টিম আপোসকৃত স্টুডেন্ট অ্যাকাউন্টের সংখ্যা বৃদ্ধি লক্ষ্য করেছে। তদন্তে দেখা গেছে যে শিক্ষার্থীরা একটি স্থানীয় কফি শপে 'eduroam' SSID ব্রডকাস্ট করা একটি রোগ (rogue) অ্যাক্সেস পয়েন্টে কানেক্ট হচ্ছে। রোগ AP-টি PEAP এর মাধ্যমে ক্রেডেন্সিয়াল সংগ্রহ করতে একটি সেলফ-স্বাক্ষরিত সার্টিফিকেট ব্যবহার করছে।
আইটি টিমকে অবিলম্বে সমস্ত ক্লায়েন্ট ডিভাইসে কঠোর সার্টিফিকেট যাচাইকরণ কার্যকর করতে হবে।
১. শিক্ষার্থীদের ম্যানুয়ালি SSID-তে কানেক্ট করতে এবং 'সার্টিফিকেট সতর্কতা গ্রহণ করতে' পরামর্শ দেওয়া বন্ধ করতে হবে। ২. তারা BYOD ডিভাইসের জন্য eduroam কনফিগারেশন অ্যাসিস্ট্যান্ট টুল (CAT) মোতায়েন করবে এবং পরিচালিত ডিভাইসগুলির জন্য MDM প্রোফাইল আপডেট করবে। ৩. এই প্রোফাইলগুলি সাপ্লিক্যান্টকে শুধুমাত্র সেই নির্দিষ্ট সার্টিফিকেট অথরিটি (CA) কে বিশ্বাস করতে কনফিগার করে যা বিশ্ববিদ্যালয়ের RADIUS সার্ভার সার্টিফিকেট ইস্যু করেছে এবং সার্ভারের Common Name (CN) যাচাই করতে পারে। ৪. একবার কনফিগার করা হলে, কোনো শিক্ষার্থীর ডিভাইস যদি রোগ AP-র মুখোমুখি হয়, তবে EAP টানেল স্থাপন ব্যর্থ হবে কারণ রোগ সার্টিফিকেটটি পিন করা CA/CN-এর সাথে মেলে না, যা ক্রেডেন্সিয়াল প্রেরণ প্রতিরোধ করে।
একটি রিটেল চেইন তাদের বিদ্যমান গেস্ট WiFi পরিকাঠামো ব্যবহার করে ৫০টি লোকেশনে OpenRoaming অফার করতে চায়, যা বর্তমানে একটি Captive Portal সহ একটি ওপেন SSID-এর উপর নির্ভর করে।
রিটেল চেইনটিকে অবশ্যই তাদের নেটওয়ার্ক আপগ্রেড করতে হবে যাতে তা 802.1X এবং RADIUS প্রক্সিং সমর্থন করে।
১. নেটওয়ার্ক টিম OpenRoaming কনসোর্টিয়াম OI (অর্গানাইজেশন আইডেন্টিফায়ার) ব্রডকাস্ট করে একটি নতুন SSID সক্ষম করবে। ২. তারা 802.1X এর মাধ্যমে অথেন্টিকেট করতে অ্যাক্সেস পয়েন্টগুলি কনফিগার করবে। ৩. তারা OpenRoaming ফেডারেশন হাবে অনুরোধগুলি প্রক্সি করার জন্য তাদের সেন্ট্রাল RADIUS সার্ভার কনফিগার করবে। ৪. তারা নিশ্চিত করবে যে তাদের ইন্টারনেট ব্যাকহল স্বয়ংক্রিয় সংযোগের প্রত্যাশিত বৃদ্ধি সমর্থন করতে পারে, প্রয়োজনে ডেডিকেটেড লিজড লাইনে আপগ্রেড করবে।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার বিশ্ববিদ্যালয় একটি নতুন ওয়্যারলেস নেটওয়ার্ক তৈরি করছে। CISO নির্দেশ দিয়েছে যে জাল অ্যাক্সেস পয়েন্টের মাধ্যমে ক্রেডেনশিয়াল ফিশিং গাণিতিকভাবে অসম্ভব হতে হবে। আপনাকে কোন EAP পদ্ধতি নির্বাচন করতে হবে?
ইঙ্গিত: কোন পদ্ধতিটি পাসওয়ার্ডের উপর নির্ভর করে এবং কোনটি সম্পূর্ণরূপে ক্রিপ্টোগ্রাফিক কী-এর উপর নির্ভর করে তা বিবেচনা করুন।
মডেল উত্তর দেখুন
আপনাকে অবশ্যই EAP-TLS নির্বাচন করতে হবে। PEAP-এর বিপরীতে, যা একটি TLS টানেলের ভিতরে পাসওয়ার্ডের উপর নির্ভর করে, EAP-TLS-এর জন্য পারস্পরিক সার্টিফিকেট প্রমাণীকরণের প্রয়োজন হয়। যেহেতু ক্লায়েন্ট ডিভাইসটি পাসওয়ার্ডের পরিবর্তে একটি ক্রিপ্টোগ্রাফিক সার্টিফিকেট ব্যবহার করে প্রমাণীকরণ করে, তাই কোনো জাল অ্যাক্সেস পয়েন্টের পক্ষে ফিশিং করার জন্য কোনো ক্রেডেনশিয়াল থাকে না।
Q2. অন্য বিশ্ববিদ্যালয় থেকে আসা একজন অতিথি গবেষক অভিযোগ করছেন যে তিনি আপনার eduroam নেটওয়ার্কে সংযোগ করতে পারছেন না। আপনার স্থানীয় ব্যবহারকারীরা সঠিকভাবে সংযোগ করছেন। আপনি আপনার স্থানীয় RADIUS সার্ভার লগ পরীক্ষা করে অনুরোধ আসতে দেখছেন, কিন্তু Access-Accept পাওয়ার আগেই এটির সময় শেষ (timeout) হয়ে যাচ্ছে। এর সম্ভাব্য কারণ কী হতে পারে?
ইঙ্গিত: একজন অতিথি ব্যবহারকারী বনাম একজন স্থানীয় ব্যবহারকারীর জন্য প্রমাণীকরণের অনুরোধটি কোন পথ অনুসরণ করে তা চিন্তা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য কারণ হলো আপনার স্থানীয় RADIUS সার্ভার এবং জাতীয় NREN RADIUS প্রক্সির মধ্যে সংযোগ বা লেটেন্সির সমস্যা। যেহেতু স্থানীয় ব্যবহারকারীরা সরাসরি আপনার সার্ভারের মাধ্যমে প্রমাণীকরণ করেন, তারা প্রভাবিত হন না। অতিথি ব্যবহারকারীর অনুরোধটি অবশ্যই আপস্ট্রিম প্রক্সি করতে হবে এবং একটি টাইমআউট নির্দেশ করে যে মূল প্রতিষ্ঠান থেকে সময়মতো প্রতিক্রিয়া ফিরে আসছে না।
Q3. আপনি একটি বড় বিশ্ববিদ্যালয়ের কাছাকাছি অবস্থিত একটি রিটেল চেইনের নেটওয়ার্ক আর্কিটেক্ট। আপনি eduroam Visitor Access (eVA) ব্যবহার করে শিক্ষার্থীদের নিরবচ্ছিন্ন WiFi দিতে চান, কিন্তু আপনার পয়েন্ট-অফ-সেল টার্মিনালগুলির জন্য আপনাকে অবশ্যই PCI DSS মেনে চলতে হবে। আপনি কীভাবে নিরাপদে eVA সংহত করবেন?
ইঙ্গিত: কীভাবে 802.1X প্রমাণীকরণের পরে নেটওয়ার্ক অ্যাক্সেস পয়েন্টকে ট্র্যাফিক পৃথক করার অনুমতি দেয়?
মডেল উত্তর দেখুন
সমস্ত সফল eVA প্রমাণীকরণগুলিকে একটি ডেডিকেটেড, শুধুমাত্র-ইন্টারনেট বিশিষ্ট গেস্ট VLAN-এ অ্যাসাইন করার জন্য আপনার RADIUS সার্ভার কনফিগার করার মাধ্যমে আপনি eVA ইন্টিগ্রেট করতে পারেন। RADIUS সার্ভার থেকে প্রেরিত Access-Accept মেসেজে অবশ্যই নির্দিষ্ট VLAN ID অন্তর্ভুক্ত থাকতে হবে। এটি নিশ্চিত করে যে শিক্ষার্থীদের ডিভাইসগুলি পয়েন্ট-অফ-সেল টার্মিনাল দ্বারা ব্যবহৃত PCI-compliant VLAN থেকে সম্পূর্ণ আলাদা রয়েছে, যা কমপ্লায়েন্সের প্রয়োজনীয়তাগুলি পূরণ করে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What is eduroam and how does 802.1X authentication work on campus networks?
eduroam (education roaming) is a global federated WiFi roaming service for higher education and research institutions. When a user connects to the eduroam SSID, their device authenticates using IEEE 802.1X. If the user is on their home campus, the local RADIUS server verifies their credentials. If visiting another institution, the local authenticator forwards the request via National Roaming Operator (NRO) RADIUS proxies to the visitor home identity provider using hierarchical routing.
Why should higher education institutions migrate from PEAP-MSCHAPv2 to EAP-TLS for eduroam?
PEAP-MSCHAPv2 relies on username and password authentication inside a TLS tunnel, which exposes university credentials to offline dictionary attacks and rogue access point evil twin harvesting when users accept untrusted server certificates. EAP-TLS uses X.509 client certificates managed by PKI and MDM (such as Microsoft Intune), eliminating passwords entirely and providing cryptographic immunity against over-the-air credential theft.
What is RadSec and why is it recommended for eduroam RADIUS federation?
RadSec (RFC 6614) encapsulates RADIUS datagrams inside a secure TLS connection over TCP port 2083. Traditional RADIUS operates over UDP (ports 1812/1813) with MD5 packet hashing, which is vulnerable to packet loss, WAN routing jitter, and BlastRADIUS collision attacks. RadSec provides end-to-end transport layer encryption and mutual authentication between institutional RADIUS servers and national federation proxies.
How should universities handle non-eduroam visitors, parents, and conference attendees?
eduroam only authenticates users belonging to participating academic institutions. For non-eduroam campus visitors (conference attendees, visiting families, contractors, athletics spectators), universities deploy a separate, isolated guest SSID powered by an enterprise captive portal like Purple. This provides self-service SMS or sponsored authentication, accepts terms of use, enforces Layer 2 client isolation, and routes traffic through an isolated DMZ without accessing university intranet resources.
How do dynamic VLANs work with 802.1X in a university campus environment?
When a student or faculty member completes 802.1X authentication, the RADIUS server returns RFC 2868 attributes (Tunnel-Type = 13, Tunnel-Medium-Type = 6, and Tunnel-Private-Group-ID) to the wireless LAN controller. The network dynamically steers enrolled students to a high-capacity BYOD subnet, faculty to an administrative subnet with intranet access, and visiting eduroam users to an isolated internet-only VLAN.
এই সিরিজে পড়া চালিয়ে যান
iOS এবং macOS 802.1X ট্রাবলশুটিং: Intune, Jamf এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
iPhones, iPads এবং Macs কেন Intune বা Jamf Pro-তে 802.1X ব্যর্থ হয় তা সনাক্ত করতে এই চেকলিস্টটি ব্যবহার করুন। প্রতিটি ব্যর্থতার পিছনে চারটি কারণের যেকোনো একটি থাকে: সার্ভার ট্রাস্ট, আইডেন্টিটি সার্টিফিকেট, macOS মোড বা Entra ID গ্রুপ স্কোপিং। আপনি eapolclient এবং RADIUS লগ থেকে এর কারণ নিশ্চিত করবেন, সমাধান প্রয়োগ করবেন এবং ভবিষ্যতের সার্টিফিকেট রোটেশন পরিচালনা করবেন।
Intune WiFi প্রোফাইল সার্ভার ট্রাস্ট: Microsoft Entra ID -এর জন্য সার্টিফিকেট সার্ভার নাম এবং রুট CA চেকলিস্ট
আপনি একটি Intune WiFi প্রোফাইলের সার্ভার ভ্যালিডেশন অংশটি কনফিগার করতে পারবেন যাতে Windows, Apple এবং Android -এ EAP-TLS এবং PEAP কানেক্ট হয়। আপনি RADIUS সার্টিফিকেটের সাথে সার্টিফিকেট সার্ভারের নাম মেলাতে পারবেন, সঠিক রুট CA ডেপ্লয় করতে পারবেন, Microsoft Entra ID গ্রুপ অ্যাসাইনমেন্ট অ্যালাইন করতে পারবেন এবং সার্টিফিকেট রিনিউয়াল কানেকশন বন্ধ করার আগেই সেটিকে প্রস্তুত করতে পারবেন।
Android 802.1X এবং EAP-TLS ট্রাবলশুটিং: Intune এবং Entra ID-এর জন্য একটি ডিপ্লয়মেন্ট চেকলিস্ট
আপনি সহজেই সনাক্ত করতে পারবেন কেন ম্যানেজড Android ফোনগুলো আপনার স্টাফ SSID-এ EAP-TLS সংযোগ করতে ব্যর্থ হচ্ছে এবং তা Intune-এ ঠিক করতে পারবেন। প্রতিটি লক্ষণকে চারটি সাধারণ কারণের সাথে মেলান - অনুপস্থিত CA বা ডোমেন, ভুল প্রোফাইলে থাকা ক্লায়েন্ট সার্টিফিকেট, একটি অমিল RADIUS সার্ভার নামের মান, অথবা একটি অপৌঁছানো ট্রাস্টেড রুট। তারপর একটি রোলআউট চেকলিস্ট প্রয়োগ করুন যা বারবার বিভ্রাট হওয়া বন্ধ করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।