
802.1X প্রমাণীকরণ ব্যর্থতার সমস্যা সমাধান (RADIUS/EAP)
এন্টারপ্রাইজ WiFi নেটওয়ার্কে 802.1X, EAP-TLS, PEAP, এবং RADIUS প্রমাণীকরণ ত্রুটিগুলি সমাধানের জন্য ধাপে ধাপে ডায়াগনস্টিক গাইড।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড →
802.1X & RADIUS authentication failure diagnostic tool
Select your failure component stage, error scenario, and network vendor to generate exact root-cause analysis, packet-level diagnostics, and vendor-specific CLI verification commands.
Observed symptom
The access point transmits RADIUS Access-Request datagrams to the authentication server over UDP 1812, but receives zero response, causing client timeouts and fallback states.
Technical root cause
RADIUS shared secret mismatch between the Network Access Server (NAS IP) and RADIUS server, intermediate firewall blocking UDP ports 1812/1813, missing NAS IP definition in the RADIUS clients table, or RADIUS server service freeze.
Automate 802.1X and eliminate authentication downtime
Purple Cloud RADIUS and automated certificate lifecycle management eliminate shared secret mismatches, expired certificate outages, and complex on-premises server maintenance across Cisco, Aruba, Ruckus, and Meraki.

এক্সিকিউটিভ সামারি
হোটেল, রিটেল চেইন, স্টেডিয়াম এবং পাবলিক-সেক্টর ভেন্যুতে এন্টারপ্রাইজ WiFi পরিচালনাকারী IT লিডারদের জন্য, 802.1X অথেন্টিকেশন হল নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের মেরুদণ্ড - এবং এটি ব্যর্থ হলে এর প্রভাব হয় তাৎক্ষণিক এবং মারাত্মক। একটি ভুল কনফিগার করা সাপ্লিক্যান্ট প্রোফাইল, মেয়াদোত্তীর্ণ RADIUS সার্টিফিকেট, অথবা অমিল থাকা শেয়ার্ড সিক্রেট একসাথে শত শত ব্যবহারকারীকে ব্লক করতে পারে, যা সাপোর্ট এসকেলেশন, রাজস্বের ক্ষতি এবং সম্ভাব্য কমপ্লায়েন্স লঙ্ঘনের কারণ হতে পারে।
IEEE 802.1X পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সংজ্ঞায়িত করে, যা OSI মডেলের Layer 2-এ কাজ করে। নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে প্রতিটি ডিভাইসকে অথেন্টিকেট করতে এটি Extensible Authentication Protocol (EAP) এবং একটি RADIUS সার্ভারের সাথে কাজ করে। এই প্রোটোকলটি একাধিক EAP পদ্ধতি সমর্থন করে - EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS, এবং EAP-FAST - প্রতিটির আলাদা সিকিউরিটি প্রোফাইল, সার্টিফিকেট প্রয়োজনীয়তা এবং অপারেশনাল জটিলতা রয়েছে।
এই নির্দেশিকাটি তিনটি উপাদানের অথেন্টিকেশন চেইন জুড়ে 802.1X ব্যর্থতা সমাধানের জন্য একটি কাঠামোগত ডায়াগনস্টিক ফ্রেমওয়ার্ক প্রদান করে: সাপ্লিক্যান্ট (সাপোর্টকারী ডিভাইস), অথেন্টিকেটর (অ্যাক্সেস পয়েন্ট বা সুইচ) এবং অথেন্টিকেশন সার্ভার (RADIUS)। এর মধ্যে রয়েছে বাস্তব-ক্ষেত্রের কেস স্টাডিজ, একটি দ্রুত ট্রায়াজ সিদ্ধান্ত নেওয়ার কাঠামো, PCI DSS v4.0 এবং WPA3-Enterprise স্ট্যান্ডার্ডের সাথে সামঞ্জস্যপূর্ণ বাস্তবায়নের সর্বোত্তম অনুশীলন এবং হসপিটালিটি ও রিটেল ডেপ্লয়মেন্ট থেকে নেওয়া কাজের উদাহরণের একটি লাইব্রেরি।
যেসব প্রতিষ্ঠান স্টাফ নেটওয়ার্কের পাশাপাশি Guest WiFi ডেপ্লয় করছে, তাদের জন্য 802.1X কোথায় ভেঙে পড়ে - এবং কীভাবে এটি দ্রুত সমাধান করা যায় - তা বোঝা একটি সরাসরি অপারেশনাল এবং বাণিজ্যিক অগ্রাধিকার।
টেকনিক্যাল ডিপ-ডাইভ
802.1X অথেন্টিকেশন আর্কিটেকচার
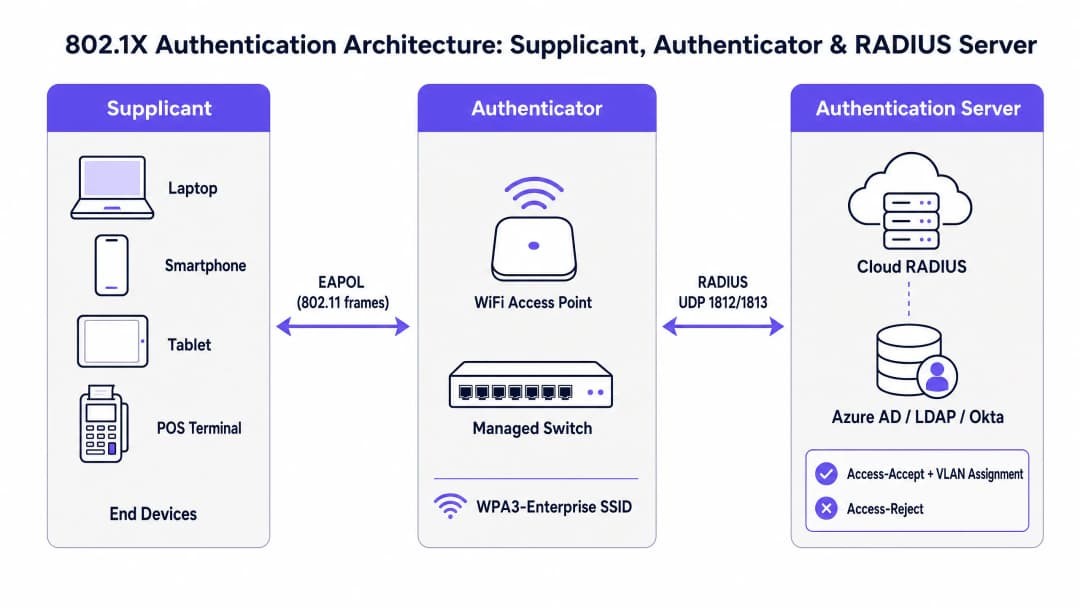
IEEE 802.1X স্ট্যান্ডার্ড একটি তিন-উপাদান বিশিষ্ট মডেল সংজ্ঞায়িত করে যা প্রতিটি এন্টারপ্রাইজ WiFi অথেন্টিকেশন আদান-প্রদানকে নিয়ন্ত্রণ করে। কার্যকর সমস্যা সমাধানের জন্য প্রতিটি উপাদানের ভূমিকা বোঝা পূর্বশর্ত।
সাপ্লিক্যান্ট (Supplicant) হল এন্ড-ইউজার ডিভাইস - একটি ল্যাপটপ, স্মার্টফোন, ট্যাবলেট বা পয়েন্ট-অফ-সেল টার্মিনাল। এটি একটি সফ্টওয়্যার উপাদান চালায় (সাপ্লিক্যান্ট ক্লায়েন্ট, যা Windows, macOS, iOS, এবং Android-এর OS-এ বিল্ট-ইন থাকে) যা EAP এক্সচেঞ্জ শুরু করে এবং নেটওয়ার্কে ক্রেডেনশিয়াল উপস্থাপন করে। সাপ্লিক্যান্ট কনফিগারেশন - বিশেষ করে EAP পদ্ধতি, সার্টিফিকেট ট্রাস্ট সেটিংস এবং ক্রেডেনশিয়ালের উৎস - হল অথেন্টিকেশন ব্যর্থতার সবচেয়ে সাধারণ উৎসগুলির মধ্যে একটি।Authenticator হলো ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা ম্যানেজড সুইচ। সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, Authenticator কোনো অথেনটিকেশন সিদ্ধান্ত নেয় না। এটি একটি স্টেটলেস রিলে হিসেবে কাজ করে, যতক্ষণ না RADIUS সার্ভার একটি অথরাইজেশন সিদ্ধান্ত প্রদান করে ততক্ষণ নিয়ন্ত্রিত পোর্টে সমস্ত ডেটা ট্রাফিক ব্লক করে। এটি ওয়্যারলেস বা ওয়্যার্ড মাধ্যমের ওপর EAPOL (EAP over LAN) ফ্রেম ব্যবহার করে Supplicant-এর সাথে এবং UDP পোর্ট 1812 (অথেনটিকেশন) এবং 1813 (অ্যাকাউন্টিং)-এর ওপর RADIUS Access-Request এবং Access-Accept/Reject প্যাকেট ব্যবহার করে RADIUS সার্ভারের সাথে যোগাযোগ করে।
Authentication Server হলো RADIUS সার্ভার। এখানেই আসল ক্রেডেনশিয়াল যাচাইকরণ ঘটে। RADIUS সার্ভার Supplicant-এর সাথে EAP পদ্ধতি নির্ধারণ করে, আইডেন্টিটি ডিরেক্টরি (Active Directory, Azure AD, Okta, বা LDAP) এর বিপরীতে ক্রেডেনশিয়াল যাচাই করে এবং ঐচ্ছিক VLAN অ্যাসাইনমেন্ট অ্যাট্রিবিউটসহ একটি Access-Accept অথবা একটি কারণ কোডসহ Access-Reject ফেরত পাঠায়। আধুনিক ডেপ্লয়মেন্টে এটি ক্রমবর্ধমানভাবে একটি ক্লাউড-হোস্টেড সার্ভিস - একটি সম্পূর্ণ বাস্তবায়ন গাইডের জন্য How to Implement 802.1X Authentication with Cloud RADIUS দেখুন।
EAP পদ্ধতির তুলনা

EAP কোনো একক অথেনটিকেশন পদ্ধতি নয় বরং এটি একটি ফ্রেমওয়ার্ক যা একাধিক অভ্যন্তরীণ পদ্ধতি সমর্থন করে। EAP পদ্ধতির পছন্দ সরাসরি সিকিউরিটি পোস্টার, সার্টিফিকেট পরিকাঠামোর প্রয়োজনীয়তা এবং আপনি যে ধরনের ব্যর্থতার সম্মুখীন হতে পারেন তার ওপর প্রভাব ফেলে।
| EAP পদ্ধতি | সার্টিফিকেটের প্রয়োজনীয়তা | সিকিউরিটি লেভেল | ডেপ্লয়মেন্টের জটিলতা | প্রাথমিক ব্যবহারের ক্ষেত্র |
|---|---|---|---|---|
| EAP-TLS | পারস্পরিক (ক্লায়েন্ট + সার্ভার) | সর্বোচ্চ | উচ্চ (PKI + MDM প্রয়োজন) | ম্যানেজড কর্পোরেট ডিভাইস |
| PEAP-MSCHAPv2 | শুধুমাত্র সার্ভার-সাইড | মাঝারি | মাঝারি | AD-ইন্টিগ্রেটেড এনভায়রনমেন্ট |
| EAP-TTLS | শুধুমাত্র সার্ভার-সাইড | মাঝারি | মাঝারি | মিশ্র-OS BYOD এনভায়রনমেন্ট |
| EAP-FAST | কোনোটিই নয় (PAC ব্যবহার করে) | মাঝারি-উচ্চ | কম | লেগ্যাসি ডিভাইস সাপোর্ট |
ম্যানেজড কর্পোরেট ডিভাইস ফ্লিটের জন্য EAP-TLS সহ WPA3-Enterprise হলো বর্তমান ইন্ডাস্ট্রির সেরা অনুশীলন। যেসব ভেন্যুতে সমান্তরালভাবে Guest WiFi এবং স্টাফ নেটওয়ার্ক ডেপ্লয় করা হয় - যা Hospitality এবং Retail এনভায়রনমেন্টে সাধারণ - সেখানে একটি হাইব্রিড পদ্ধতি ব্যবহার করা হয়: কর্পোরেট ডিভাইসের জন্য EAP-TLS, অতিথিদের জন্য RADIUS ব্যাকএন্ড সহ Captive Portal।
অথেনটিকেশন ফ্লো: ধাপে ধাপে
কোথায় একটি ব্যর্থতা ঘটছে তা নিখুঁতভাবে চিহ্নিত করার জন্য 802.1X এক্সচেঞ্জের সুনির্দিষ্ট সিকোয়েন্স বোঝা অপরিহার্য। ফ্লোটি নিম্নরূপ ধাপে সম্পন্ন হয়:
- Supplicant টি SSID-এর সাথে যুক্ত হয়। Authenticator একটি নিয়ন্ত্রিত পোর্ট খোলে এবং সমস্ত নন-EAP ট্রাফিক ব্লক করে।
- Authenticator টি Supplicant-এর কাছে একটি EAP-Request/Identity পাঠায়।
- Supplicant টি একটি EAP-Response/Identity (ব্যবহারকারী বা ডিভাইসের পরিচয়) দিয়ে প্রতিক্রিয়া জানায়। ৪. Authenticator এটিকে একটি RADIUS Access-Request-এ এনক্যাপসুলেট করে এবং RADIUS সার্ভারে ফরোয়ার্ড করে। ৫. RADIUS সার্ভার একটি Access-Challenge ইস্যু করে, EAP পদ্ধতি (যেমন, EAP-TLS বা PEAP) প্রস্তাব করে। ৬. Supplicant এবং RADIUS সার্ভার EAP পদ্ধতি নিয়ে আলোচনা করে এবং Authenticator দ্বারা রিলে করা একাধিক Access-Request / Access-Challenge রাউন্ড ট্রিপের মাধ্যমে ক্রেডেনশিয়াল বিনিময় করে। ৭. RADIUS সার্ভার আইডেন্টিটি ডিরেক্টরির বিপরীতে ক্রেডেনশিয়াল যাচাই করে এবং হয় একটি Access-Accept (ঐচ্ছিক VLAN অ্যাসাইনমেন্ট অ্যাট্রিবিউট সহ) অথবা একটি Access-Reject (একটি কারণ কোড সহ) প্রদান করে। ৮. গৃহীত হলে, Authenticator নিয়ন্ত্রিত পোর্টটি উন্মুক্ত করে এবং ডিভাইসটি নেটওয়ার্ক অ্যাক্সেস লাভ করে। WPA2/WPA3-Enterprise-এর জন্য, সেশন এনক্রিপশন কী তৈরি করতে একটি 4-Way Handshake অনুসরণ করা হয়।
এই সিকোয়েন্সের যেকোনো ধাপে ব্যর্থতা একটি ভিন্ন ধরনের লক্ষণের প্রোফাইল তৈরি করে। লক্ষণের সাথে ধাপটির ম্যাপিং করাই হলো দ্রুত ট্রায়াজের মূল ভিত্তি।
সাধারণ ব্যর্থতার মোড এবং ডায়াগনস্টিক নির্দেশক
ব্যর্থতার মোড ১: সার্টিফিকেট মেয়াদোত্তীর্ণ (সার্ভার বা ক্লায়েন্ট)
প্রোডাকশন 802.1X ডেপ্লয়মেন্টে এটি সবচেয়ে বিঘ্নকারী একক ব্যর্থতার মোড। যখন RADIUS সার্ভারের TLS সার্টিফিকেটের মেয়াদ শেষ হয়ে যায়, তখন প্রতিটি ক্লায়েন্ট একসাথে অথেন্টিকেশনে ব্যর্থ হয় - যার ফলে সম্পূর্ণ নেটওয়ার্ক বিভ্রাট ঘটে। যখন একটি ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয় (EAP-TLS ডেপ্লয়মেন্টে), তখন নির্দিষ্ট ডিভাইসগুলো ব্যর্থ হয় এবং অন্যান্য ডিভাইসগুলো স্বাভাবিকভাবে অথেন্টিকেট হতে থাকে।
ডায়াগনস্টিক নির্দেশক: NPS/RADIUS ইভেন্ট লগগুলো Reason Code 22 ("Client certificate has expired or is not yet valid") অথবা Reason Code 16 ("Authentication failed due to a user credentials mismatch") প্রদর্শন করে। Windows NPS-এ, Security ইভেন্ট লগে Event ID 6273 পরীক্ষা করুন। FreeRADIUS-এ, ডিবাগ আউটপুটে TLS Alert read:fatal:certificate expired খুঁজুন।
সমাধান: মেয়াদোত্তীর্ণ সার্টিফিকেট রিনিউ করুন এবং MDM-এর মাধ্যমে সমস্ত ক্লায়েন্টের কাছে আপডেট হওয়া CA সার্টিফিকেট পুশ করুন। ৯০ দিনের অ্যালার্ট থ্রেশহোল্ড সহ স্বয়ংক্রিয় সার্টিফিকেট এক্সপায়ারি মনিটরিং বাস্তবায়ন করুন।
ব্যর্থতার মোড ২: RADIUS Shared Secret অমিল
Authenticator এবং RADIUS সার্ভারের মধ্যে RADIUS মেসেজগুলো অথেন্টিকেট করতে shared secret ব্যবহার করা হয়। একটি অমিলের কারণে RADIUS সার্ভার নিঃশব্দে Access-Request প্যাকেটগুলো বাতিল করে দেয়। AP-এর দৃষ্টিকোণ থেকে, RADIUS সার্ভারটিকে প্রতিক্রিয়াহীন বলে মনে হয়।
ডায়াগনস্টিক নির্দেশক: AP লগগুলো RADIUS সার্ভারের টাইমআউট এবং রিট্রান্সমিশন প্রদর্শন করে। RADIUS সার্ভার ব্যর্থ প্রচেষ্টার জন্য কোনো প্রাসঙ্গিক লগ এন্ট্রি দেখায় না - অনুরোধগুলো প্রসেস করার আগেই বাদ দেওয়া হচ্ছে। RADIUS সার্ভার ইন্টারফেসে একটি Wireshark ক্যাপচার পোর্ট 1812-এ ইনকামিং UDP প্যাকেট দেখাবে যা নিঃশব্দে বাতিল করা হচ্ছে।
সমাধান: Authenticator (AP/কন্ট্রোলার কনফিগারেশন) এবং RADIUS সার্ভার (NAS ক্লায়েন্ট কনফিগারেশন) উভয় ক্ষেত্রেই shared secret যাচাই এবং সিঙ্ক্রোনাইজ করুন। কমপক্ষে ৩২ অক্ষরের একটি শক্তিশালী, এলোমেলোভাবে তৈরি গোপন কী ব্যবহার করুন। ক্লাউড RADIUS ডেপ্লয়মেন্টের জন্য shared secret-এর নির্ভরতা দূর করতে RadSec (RADIUS over TLS) বাস্তবায়ন করুন।
ব্যর্থতার মোড ৩: Supplicant প্রোফাইল ভুল কনফিগারেশন
PEAP-MSCHAPv2 ডেপ্লয়মেন্টে, ক্লায়েন্টদের অবশ্যই কনফিগার করতে হবে যাতে তারা একটি বিশ্বস্ত CA-এর বিরুদ্ধে RADIUS সার্ভারের সার্টিফিকেট যাচাই করতে পারে। যদি সার্টিফিকেট যাচাইকরণ নিষ্ক্রিয় থাকে - যা প্রাথমিক ডেপ্লয়মেন্টের সময় একটি সাধারণ শর্টকাট - তাহলে নেটওয়ার্কটি রোগ AP ক্রেডেনশিয়াল হারভেস্টিং অ্যাটাকের প্রতি ঝুঁকিপূর্ণ হয়ে পড়ে। যদি ভুল CA-কে বিশ্বাস করা হয়, অথবা সার্ভার সার্টিফিকেটের CN/SAN কনফিগার করা সার্ভারের নামের সাথে মেলেনি, তবে প্রমাণীকরণ ব্যর্থ হবে।
ডায়াগনস্টিক সূচক: কিছু ডিভাইস ব্যর্থ হয় যেখানে অন্যগুলো সফল হয়। RADIUS লগগুলো EAP-TLS হ্যান্ডশেক ব্যর্থতা বা PEAP টানেল স্থাপন ব্যর্থতা দেখায়। Windows-এ, অপারেশনাল লগে WLAN-AutoConfig Event ID 8001 বা 8002 সাপ্লিসেন্ট-সাইডের ব্যর্থতা নির্দেশ করে।
সমাধান: MDM (Microsoft Intune, Jamf বা এর সমতুল্য) এর মাধ্যমে স্ট্যান্ডার্ডাইজড WiFi প্রোফাইল ডেপ্লয় করুন। নিশ্চিত করুন যে বিশ্বস্ত CA সার্টিফিকেট প্রোফাইলে অন্তর্ভুক্ত করা হয়েছে এবং সার্ভার সার্টিফিকেট যাচাইকরণ জোরদার করা হয়েছে। প্রোডাকশনে কখনই সার্টিফিকেট যাচাইকরণ নিষ্ক্রিয় করবেন না।
ব্যর্থতার মোড ৪: নেটওয়ার্ক ট্রানজিট সমস্যা (MTU ফ্র্যাগমেন্টেশন)
EAP-TLS এক্সচেঞ্জে সম্পূর্ণ সার্টিফিকেট চেইনের ট্রান্সমিশন জড়িত থাকে, যা বড় RADIUS প্যাকেট তৈরি করতে পারে। যদি প্রমাণীকরণকারী এবং একটি ক্লাউড RADIUS সার্ভারের মধ্যকার WAN পাথের MTU কম থাকে (নির্দিষ্ট MPLS বা SD-WAN কনফিগারেশনে সাধারণ), তবে এই প্যাকেটগুলো ফ্র্যাগমেন্টেড হতে পারে। অনেক ফায়ারওয়াল এবং স্টেটফুল ইন্সপেকশন ডিভাইস ফ্র্যাগমেন্টেড UDP প্যাকেট ড্রপ করে, যার ফলে TLS হ্যান্ডশেক কোনো সংকেত ছাড়াই স্থবির হয়ে পড়ে।
ডায়াগনস্টিক সূচক: WAN-এর মাধ্যমে সংযুক্ত সাইটগুলোতে EAP-TLS প্রমাণীকরণ মাঝে মাঝে বা ধারাবাহিকভাবে ব্যর্থ হয়, যখন স্থানীয় RADIUS সহ সাইটগুলো সফল হয়। প্যাকেট ক্যাপচারগুলো দেখায় যে WAN ইন্টারফেসে RADIUS Access-Request প্যাকেটগুলো ফ্র্যাগমেন্টেড হচ্ছে। RADIUS সার্ভার স্থানীয় LAN-এ থাকলে প্রমাণীকরণ সফল হয়।
সমাধান: RadSec (TCP পোর্ট ২০৮৩-এ RADIUS over TLS) ডেপ্লয় করুন। TCP ফ্র্যাগমেন্টেশন এবং রিট্রান্সমিশন নেটিভভাবে হ্যান্ডেল করে, যা এই ব্যর্থতার মোডটিকে সম্পূর্ণরূপে দূর করে। বিকল্পভাবে, WAN ইন্টারফেসে MTU সামঞ্জস্য করুন বা সার্ভারে RADIUS ফ্র্যাগমেন্টেশন প্যারামিটার কনফিগার করুন।
ব্যর্থতার মোড ৫: আইডেন্টিটি ডিরেক্টরি কানেক্টিভিটি ব্যর্থতা
ক্রেডেনশিয়াল যাচাই করতে RADIUS সার্ভারকে অবশ্যই আইডেন্টিটি ডিরেক্টরি (Active Directory, LDAP, Azure AD) পর্যন্ত পৌঁছাতে সক্ষম হতে হবে। একটি DNS ব্যর্থতা, ফায়ারওয়াল নিয়মের পরিবর্তন, বা ডোমেন কন্ট্রোলার বিভ্রাট সমস্ত প্রমাণীকরণের প্রচেষ্টাকে ব্যর্থ করবে, যদিও RADIUS পরিষেবাটি নিজেই সঠিকভাবে চলছে।
ডায়াগনস্টিক সূচক: RADIUS সার্ভার লগগুলো দেখায় যে প্রমাণীকরণের প্রচেষ্টাগুলো প্রাপ্ত হচ্ছে কিন্তু "Cannot contact the LDAP server" বা সমতুল্য ত্রুটির কারণে ব্যর্থ হচ্ছে। Reason Code ১৬ বা ৬৬ সহ NPS Event ID ৬২৭৩। ডিরেক্টরি কানেক্টিভিটি স্পষ্টভাবে পর্যবেক্ষণ না করা হলে RADIUS সার্ভারের নিজস্ব স্বাস্থ্য পর্যবেক্ষণ এটি প্রকাশ নাও করতে পারে।
সমাধান: RADIUS-টু-ডিরেক্টরি কানেকশন পাথের জন্য ডেডিকেটেড স্বাস্থ্য পর্যবেক্ষণ প্রয়োগ করুন। ফেইলওভার টার্গেট হিসেবে একাধিক ডোমেন কন্ট্রোলার বা LDAP রেপ্লিকা কনফিগার করুন। ক্লাউড RADIUS ডেপ্লয়মেন্টের জন্য, নিশ্চিত করুন যে আইডেন্টিটি প্রোভাইডার ইন্টিগ্রেশন (Azure AD Connect, LDAP প্রক্সি) আপনার উপলব্ধতা পর্যবেক্ষণে অন্তর্ভুক্ত রয়েছে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন গাইড
ধাপ ১: স্থাপনের পূর্ববর্তী যাচাইকরণ
বৃহৎ পরিসরে 802.1X স্থাপন করার আগে, নিম্নলিখিত পূর্বশর্তগুলি যাচাই করুন। এই ধাপটি এড়িয়ে যাওয়া হলো স্থাপনের পরবর্তী ব্যর্থতার প্রধান কারণ।
প্রথমত, নিশ্চিত করুন যে আপনার RADIUS সার্ভার সার্টিফিকেটটি এমন একটি CA দ্বারা ইস্যু করা হয়েছে যা আপনার এস্টেটের সমস্ত ক্লায়েন্ট ডিভাইস প্ল্যাটফর্ম দ্বারা বিশ্বস্ত। Windows-এ, এর অর্থ হলো CA-কে অবশ্যই Trusted Root Certification Authorities স্টোরে থাকতে হবে। iOS এবং Android-এ, CA সার্টিফিকেটটি অবশ্যই MDM প্রোফাইলের মাধ্যমে স্পষ্টভাবে বিতরণ করতে হবে। প্রোডাকশনে স্ব-স্বাক্ষরিত (self-signed) সার্টিফিকেট ব্যবহার করবেন না।
দ্বিতীয়ত, UDP পোর্ট 1812 এবং 1813-এ সমস্ত Authenticator (AP এবং সুইচ) এবং RADIUS সার্ভারের মধ্যে নেটওয়ার্ক সংযোগ যাচাই করুন। প্রোডাকশন SSID-এ স্থাপন করার আগে এন্ড-টু-এন্ড প্রমাণীকরণ নিশ্চিত করতে একটি RADIUS টেস্ট ক্লায়েন্ট (যেমন Linux-এ radtest বা Windows-এ NPS টেস্ট টুল) ব্যবহার করুন।
তৃতীয়ত, আপনার আইডেন্টিটি ডিরেক্টরি ইন্টিগ্রেশন যাচাই করুন। RADIUS সার্ভার আপনার ডিরেক্টরির বিপরীতে LDAP বাইন্ড এবং গ্রুপ মেম্বারশিপ কোয়েরি সম্পাদন করতে পারে কিনা তা নিশ্চিত করুন। একটি সার্ভিস অ্যাকাউন্ট দিয়ে পরীক্ষা করুন এবং Access-Accept রেসপন্সে প্রত্যাশিত VLAN অ্যাসাইনমেন্ট অ্যাট্রিবিউটগুলি ফেরত আসছে কিনা তা যাচাই করুন।
ধাপ ২: EAP পদ্ধতি নির্বাচন এবং সার্টিফিকেট কৌশল
ম্যানেজড কর্পোরেট ডিভাইসের জন্য, MDM-এর মাধ্যমে বিতরণ করা ক্লায়েন্ট সার্টিফিকেট সহ EAP-TLS স্থাপন করুন। এটি ক্রেডেনশিয়াল চুরির ঝুঁকি দূর করে এবং সবচেয়ে শক্তিশালী প্রমাণীকরণ ব্যবস্থা প্রদান করে। মেয়াদ শেষ হওয়ার আগে ক্লায়েন্ট সার্টিফিকেটগুলি যাতে অটো-রিনিউ হয় তা নিশ্চিত করতে আপনার MDM প্ল্যাটফর্মটি কনফিগার করা আছে কিনা তা নিশ্চিত করুন।
আনম্যানেজড বা BYOD ডিভাইস সহ পরিবেশের জন্য, PEAP-MSCHAPv2 হলো বাস্তবসম্মত পছন্দ। সমস্ত ক্লায়েন্ট প্রোফাইলে সার্ভার সার্টিফিকেট যাচাইকরণ বাধ্যতামূলক করুন। সার্টিফিকেট যাচাইকরণ নিষ্ক্রিয় থাকা অবস্থায় কখনই WiFi প্রোফাইল বিতরণ করবেন না।
লেগেসি ডিভাইসগুলির (IoT সেন্সর, পুরানো POS টার্মিনাল) জন্য যা একটি 802.1X সাপ্লিক্যান্ট চালাতে পারে না, ব্যাকআপ হিসেবে MAC Authentication Bypass (MAB) বাস্তবায়ন করুন। MAB ডিভাইসগুলিকে একটি অত্যন্ত সীমাবদ্ধ VLAN-এ অ্যাসাইন করুন যেখানে তাদের নেটওয়ার্ক অ্যাক্সেস কেবল তাদের প্রয়োজনীয় পরিষেবাগুলিতেই সীমাবদ্ধ থাকবে।
ধাপ ৩: স্থাপন এবং পর্যবেক্ষণ
ধাপে ধাপে স্থাপন করুন: ২০ - ৫০টি ডিভাইসের একটি নিয়ন্ত্রিত গ্রুপের সাথে পাইলট রান করুন, প্রমাণীকরণ লগ যাচাই করুন, VLAN অ্যাসাইনমেন্ট নিশ্চিত করুন এবং সম্পূর্ণ এস্টেটে প্রসারিত করার আগে অ্যাকাউন্টিং রেকর্ডগুলি যাচাই করুন। বড় ভেন্যু স্থাপনের জন্য - স্টেডিয়াম, কনফারেন্স সেন্টার, হোটেল - যেকোনো কনফিগারেশন ত্রুটির প্রভাব সীমিত রাখতে এই ধাপে ধাপে পদ্ধতিটি অত্যন্ত গুরুত্বপূর্ণ।
নিম্নলিখিত বিষয়গুলির ক্রমাগত পর্যবেক্ষণ বাস্তবায়ন করুন: RADIUS সার্ভার সার্টিফিকেটের মেয়াদ শেষ হওয়া (৯০ দিন আগে অ্যালার্ট), RADIUS সার্ভারের প্রাপ্যতা এবং রেসপন্স টাইম, SSID এবং সাইট অনুযায়ী প্রমাণীকরণের সাফল্য/ব্যর্থতার হার, এবং আইডেন্টিটি ডিরেক্টরি সংযোগ। Healthcare এবং Retail পরিবেশের জন্য যা নিয়ন্ত্রক অডিটের অধীন, নিশ্চিত করুন যে RADIUS অ্যাকাউন্টিং লগগুলি প্রয়োজনীয় সময়ের জন্য (সাধারণত PCI-DSS-এর অধীনে ১২ মাস) সংরক্ষণ করা হয়েছে।Transport এবং বড় পাবলিক ভেন্যু ডেপ্লয়মেন্টের জন্য, অটোমেটিক ফেইলওভার সহ রিডান্ডেন্ট RADIUS সার্ভার ডেপ্লয় করার বিষয়টি বিবেচনা করুন। একটি একক RADIUS সার্ভার সম্পূর্ণ নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল ইনফ্রাস্ট্রাকচারের জন্য একটি সিঙ্গেল পয়েন্ট অফ ফেইলিউর হিসেবে কাজ করে।
সর্বোত্তম অনুশীলনসমূহ (Best Practices)
নিচের সর্বোত্তম অনুশীলনসমূহ IEEE 802.1X, WPA3-Enterprise স্পেসিফিকেশন, PCI-DSS v4.0 প্রয়োজনীয়তা এবং এন্টারপ্রাইজ ভেন্যু ডেপ্লয়মেন্টের বাস্তব অভিজ্ঞতা থেকে নেওয়া হয়েছে।
Certificate Lifecycle Management হলো সর্বোচ্চ অগ্রাধিকার সম্পন্ন অপারেশনাল কন্ট্রোল। সব RADIUS সার্ভার সার্টিফিকেটের মেয়াদ শেষ হওয়ার ৯০, ৬০ এবং ৩০ দিন আগে অ্যালার্ট সহ একটি অটোমেটেড মনিটরিং ব্যবস্থা চালু করুন। EAP-TLS ডেপ্লয়মেন্টের ক্ষেত্রে, আপনার MDM প্ল্যাটফর্মের মাধ্যমে এই মনিটরিং ক্লায়েন্ট সার্টিফিকেট পর্যন্ত বিস্তৃত করুন। প্রোডাকশন 802.1X ডেপ্লয়মেন্টে ব্যাপক অথেনটিকেশন আউটেজের অন্যতম প্রধান কারণ হলো সার্টিফিকেটের মেয়াদ শেষ হয়ে যাওয়া।
RadSec ডেপ্লয়মেন্ট যেকোনো 802.1X ডেপ্লয়মেন্টের জন্য ডিফল্ট হওয়া উচিত যেখানে RADIUS ট্রাফিক পাবলিক ইন্টারনেট বা WAN-এর মধ্য দিয়ে যায়। RadSec (RFC 6614) TCP-এর উপর TLS-এ RADIUS-কে এনক্যাপসুলেট করে, যা ট্রান্সপোর্ট সিকিউরিটি প্রদান করে, UDP ফ্র্যাগমেন্টেশন সমস্যা দূর করে এবং শেয়ারড সিক্রেটের উপর নির্ভরতা কমায়। বেশিরভাগ আধুনিক ক্লাউড RADIUS প্ল্যাটফর্ম এবং এন্টারপ্রাইজ AP ভেন্ডর RadSec সমর্থন করে।
MDM-এনফোর্সড ক্লায়েন্ট প্রোফাইল সাপ্লিক্যান্ট মিসকনফিগিউরেশনের একক বৃহত্তম উৎস দূর করে। সমস্ত কর্পোরেট মালিকানাধীন ডিভাইসের WiFi প্রোফাইল ম্যানুয়াল কনফিগিউরেশনের পরিবর্তে MDM-এর মাধ্যমে পাওয়া উচিত। প্রোফাইলে অবশ্যই বিশ্বস্ত CA সার্টিফিকেট অন্তর্ভুক্ত থাকতে হবে, সার্ভার সার্টিফিকেট ভ্যালিডেশন এনফোর্স করতে হবে এবং সঠিক EAP মেথড ও ইনার অথেনটিকেশন সেটিংস নির্দিষ্ট করতে হবে।
ডাইনামিক VLAN অ্যাসাইনমেন্টের মাধ্যমে নেটওয়ার্ক সেগমেন্টেশন হলো PCI-DSS কমপ্লায়েন্সের জন্য একটি বাধ্যতামূলক কন্ট্রোল এবং জিরো ট্রাস্ট নেটওয়ার্ক আর্কিটেকচারের একটি মূল ভিত্তি। গ্রুপ মেম্বারশিপের উপর ভিত্তি করে ব্যবহারকারীদের উপযুক্ত VLAN-এ অ্যাসাইন করতে RADIUS অথরাইজেশন পলিসি কনফিগার করুন - যেমন কর্মীদের কর্পোরেট VLAN-এ, অতিথিদের একটি আইসোলেটেড শুধুমাত্র ইন্টারনেট VLAN-এ এবং IoT ডিভাইসগুলোকে একটি রেস্ট্রিক্টেড ম্যানেজমেন্ট VLAN-এ। এটি যেকোনো একটি আপোসকৃত ডিভাইসের সম্ভাব্য ক্ষতিকর প্রভাবের পরিধিকে সীমিত করে।
RADIUS অ্যাকাউন্টিং লগ রিটেনশন PCI-DSS Requirement 10 অনুযায়ী প্রয়োজনীয় অডিট ট্রেইল প্রদান করে এবং নিরাপত্তা বিঘ্নিত হওয়ার পর ফরেনসিক তদন্তের জন্য এটি অপরিহার্য। অ্যাকাউন্টিং লগ যেন সেশন স্টার্ট/স্টপ ইভেন্ট, ব্যবহারকারীর পরিচয়, ডিভাইসের MAC অ্যাড্রেস, অ্যাসাইন করা VLAN, সেশনের সময়কাল এবং ডেটা ভলিউম রেকর্ড করে তা নিশ্চিত করুন। রিয়েল-টাইম অ্যানোমালি শনাক্তকরণের জন্য আপনার SIEM-এর সাথে RADIUS অ্যাকাউন্টিং ইন্টিগ্রেট করুন।
যেসব প্রতিষ্ঠান 802.1X-এর পাশাপাশি WiFi Analytics ডেপ্লয় করছে, তাদের জন্য প্রতি-ব্যবহারকারী অথেনটিকেশন ডেটা এবং অ্যানালিটিক্সের সংমিশ্রণ একটি শক্তিশালী অপারেশনাল ইন্টেলিজেন্স লেয়ার প্রদান করে - যা ব্যক্তিগত সেশন স্তরে ডুয়েলের সময় বিশ্লেষণ, ক্যাপাসিটি প্ল্যানিং এবং অ্যানোমালি শনাক্তকরণে সক্ষম করে।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাসকরণ
র্যাপিড ট্রায়াজ ফ্রেমওয়ার্ক
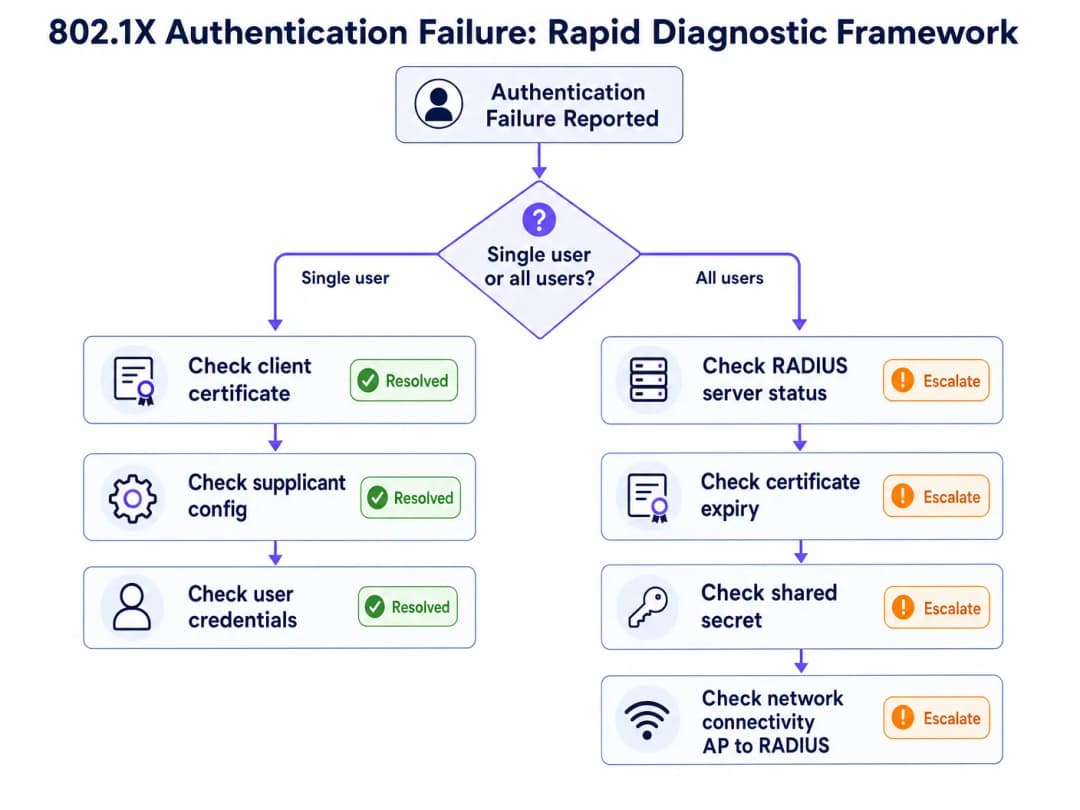
যখন একটি 802.1X অথেনটিকেশন ব্যর্থতার রিপোর্ট আসে, তখন প্রথম ডায়াগনস্টিক প্রশ্নটিই পুরো ট্রাবলশুটিংয়ের পথ নির্ধারণ করে দেয়: এটি কি কেবল একজন একক ব্যবহারকারী/ডিভাইসকে প্রভাবিত করছে, নাকি নেটওয়ার্কের সমস্ত ব্যবহারকারীকে?
যদি ব্যর্থতাটি একই সাথে সমস্ত ব্যবহারকারীকে প্রভাবিত করে, তবে এর মূল কারণটি প্রায় নিশ্চিতভাবেই ইনফ্রাস্ট্রাকচার স্তরের: একটি মেয়াদোত্তীর্ণ RADIUS সার্ভার সার্টিফিকেট, একটি RADIUS সার্ভার বিভ্রাট, কনফিগারেশন পরিবর্তনের পর একটি শেয়ার্ড সিক্রেট অমিল, অথবা অথেনটিকেটর এবং RADIUS সার্ভারের মধ্যে সংযোগের ব্যর্থতা। RADIUS সার্ভারের প্রাপ্যতা এবং সার্টিফিকেটের বৈধতা যাচাই করে শুরু করুন।
যদি ব্যর্থতাটি কেবল একজন একক ব্যবহারকারী বা ডিভাইসকে প্রভাবিত করে, তবে মূল কারণটি প্রায় নিশ্চিতভাবেই ক্লায়েন্ট স্তরের: একটি মেয়াদোত্তীর্ণ ক্লায়েন্ট সার্টিফিকেট (EAP-TLS), একটি সাপ্লিক্যান্ট প্রোফাইল ভুল কনফিগারেশন, ভুল ক্রেডেনশিয়াল, অথবা একটি ডিভাইস-নির্দিষ্ট সফটওয়্যার সমস্যা। ক্লায়েন্টের সার্টিফিকেট স্টোর এবং সাপ্লিক্যান্ট কনফিগারেশন যাচাই করে শুরু করুন।
ডায়াগনস্টিক টুলসেট
বিভিন্ন ইনফ্রাস্ট্রাকচার উপাদান জুড়ে 802.1X ট্রাবলশুটিংয়ের জন্য নিম্নলিখিত টুলগুলো অপরিহার্য।
| টুল | প্ল্যাটফর্ম | ব্যবহারের ক্ষেত্র |
|---|---|---|
| NPS ইভেন্ট লগ (ইভেন্ট আইডি 6272/6273) | Windows Server | কারণ কোড সহ RADIUS অথেনটিকেশন সফল/ব্যর্থ হওয়া |
| WLAN-AutoConfig অপারেশনাল লগ | Windows ক্লায়েন্ট | সাপ্লিক্যান্ট-সাইড EAP এক্সচেঞ্জ ব্যর্থতা |
| CAPI2 ইভেন্ট লগ | Windows ক্লায়েন্ট | সার্টিফিকেট যাচাইকরণ ব্যর্থতা |
debug radius authentication |
Cisco IOS/WLC | অথেনটিকেটর-এ RADIUS এক্সচেঞ্জ ডিবাগিং |
radiusd -X |
FreeRADIUS | EAP নেগোসিয়েশন সহ সম্পূর্ণ ডিবাগ আউটপুট |
| Wireshark (EAPOL ফিল্টার) | যেকোনো | EAP ফ্রেমের ক্লায়েন্ট-সাইড প্যাকেট ক্যাপচার |
| Wireshark (EAP ফিল্টার) | যেকোনো | সার্ভার-সাইড RADIUS প্যাকেট ক্যাপচার |
radtest |
Linux | ম্যানুয়াল RADIUS অথেনটিকেশন পরীক্ষা |
NPS রিজন কোড রেফারেন্স
Microsoft NPS ইভেন্ট আইডি 6273 (অথেনটিকেশন ব্যর্থতা) এর মধ্যে একটি রিজন কোড অন্তর্ভুক্ত থাকে যা সরাসরি ব্যর্থতার কারণ চিহ্নিত করে। সবচেয়ে গুরুত্বপূর্ণ কোডগুলো হলো:
| রিজন কোড | বিবরণ | সম্ভাব্য মূল কারণ |
|---|---|---|
| 16 | ব্যবহারকারীর ক্রেডেনশিয়াল অমিলের কারণে অথেনটিকেশন ব্যর্থ হয়েছে | ভুল পাসওয়ার্ড, মেয়াদোত্তীর্ণ ক্লায়েন্ট সার্টিফিকেট, অথবা ডিরেক্টরি লুকআপ ব্যর্থতা |
| 22 | ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে গেছে অথবা এটি এখনও বৈধ নয় | ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ - MDM সার্টিফিকেট রিনিউয়াল পরীক্ষা করুন |
| 23 | ব্যবহারকারীর অ্যাকাউন্টের মেয়াদ শেষ | AD অ্যাকাউন্টের মেয়াদ শেষ - অ্যাকাউন্টের স্ট্যাটাস পরীক্ষা করুন |
| 48 | সংযোগের অনুরোধটি কোনো কনফিগার করা পলিসির সাথে মেলেনি | RADIUS পলিসি ভুল কনফিগারেশন - NPS নেটওয়ার্ক পলিসিগুলো পরীক্ষা করুন |
| 66 | ব্যবহারকারী এমন একটি অথেনটিকেশন পদ্ধতি ব্যবহার করার চেষ্টা করেছেন যা ম্যাচিং নেটওয়ার্ক পলিসিতে সক্রিয় করা নেই | ক্লায়েন্ট এবং সার্ভারের মধ্যে EAP পদ্ধতির অমিল |
ঝুঁকি হ্রাসকরণ: সার্টিফিকেট এক্সপায়ারি ডিজাস্টার
সবচেয়ে সাধারণ এবং সবচেয়ে সহজে প্রতিরোধযোগ্য 802.1X বিভ্রাট হলো RADIUS সার্ভার সার্টিফিকেটের মেয়াদ শেষ হয়ে যাওয়া। ২০২৫ সালের জানুয়ারিতে, একটি বড় রিটেল চেইন সম্পূর্ণ স্টাফ নেটওয়ার্ক বিভ্রাটের সম্মুখীন হয়েছিল যখন তাদের RADIUS সার্ভার সার্টিফিকেটের মেয়াদ সোমবার ভোর ৩:০০ টায় শেষ হয়ে যায়। সকাল ৯:০০ টার মধ্যে, ৪৫টি স্টোর জুড়ে ৩০০টিরও বেশি পয়েন্ট-অফ-সেল টার্মিনাল নেটওয়ার্ক সংযোগ হারিয়ে ফেলেছিল। সার্টিফিকেটটি দুই বছর আগে কোনো স্বয়ংক্রিয় মনিটরিং ছাড়াই স্থাপন করা হয়েছিল, এবং একটি টিম পুনর্গঠনের সময় রিনিউয়াল রিমাইন্ডারটি এড়িয়ে গিয়েছিল।
এর প্রতিকার সহজ: আপনার অ্যালার্টিং প্ল্যাটফর্মের (PagerDuty, OpsGenie বা সমতুল্য) সাথে একীভূত স্বয়ংক্রিয় সার্টিফিকেট এক্সপায়ারি মনিটরিং প্রয়োগ করুন। অ্যালার্ট থ্রেশহোল্ড ৯০, ৬০ এবং ৩০ দিনে সেট করুন। আপনার IT অপারেশন রানবুকে সার্টিফিকেট রিনিউয়ালকে একটি নির্দিষ্ট দায়িত্ব হিসেবে অর্পণ করুন। ক্লাউড RADIUS প্ল্যাটফর্মের জন্য, প্রোভাইডার আপনার পক্ষে সার্টিফিকেট রিনিউয়াল পরিচালনা করে কিনা তা যাচাই করুন - এটি ম্যানেজড এবং সেলফ-সার্ভিস অফারগুলির মধ্যে একটি মূল পার্থক্যকারী।
ROI এবং ব্যবসায়িক প্রভাব
অথেন্টিকেশন ডাউনটাইমের খরচ
ভেন্যু অপারেটরদের জন্য, 802.1X অথেন্টিকেশন ব্যর্থতা সরাসরি পরিমাপযোগ্য ব্যবসায়িক প্রভাবে রূপান্তরিত হয়। Hospitality পরিবেশে, একটি স্টাফ নেটওয়ার্ক বিভ্রাট প্রোপার্টি ম্যানেজমেন্ট সিস্টেম, পয়েন্ট-অফ-সেল টার্মিনাল এবং গেস্ট সার্ভিস ডেলিভারিকে প্রভাবিত করে। Retail-এ, POS টার্মিনাল অথেন্টিকেশন ব্যর্থতা লেনদেন সম্পূর্ণরূপে বন্ধ করে দেয়। কনফারেন্স সেন্টার এবং স্টেডিয়ামগুলিতে, পিক ইভেন্টগুলির সময় অথেন্টিকেশন ব্যর্থতা অবিলম্বে এবং দৃশ্যমান পরিষেবা ব্যর্থতা তৈরি করে।
একটি ২০০-রুমের হোটেলে ৩০-মিনিটের অথেন্টিকেশন বিভ্রাটের অপারেশনাল খরচ - যা PMS অ্যাক্সেস, রেস্তোরাঁ POS এবং কনসিয়ার্জ টার্মিনালকে প্রভাবিত করে - গেস্ট অভিজ্ঞতার প্রভাব এবং সম্ভাব্য SLA পেনাল্টি হিসাব করার আগেই সাধারণত £৫,০০০-এর বেশি সরাসরি অপারেশনাল ব্যাঘাত ঘটায়।
কমপ্লায়েন্স মূল্য
PCI DSS v4.0-এর আওতাভুক্ত সংস্থাগুলির জন্য, একটি সঠিকভাবে মোতায়েন করা 802.1X অবকাঠামো সরাসরি একাধিক প্রয়োজনীয়তা পূরণ করে: রিকোয়ারমেন্ট ১ (নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল), রিকোয়ারমেন্ট ৭ (সিস্টেম উপাদানগুলিতে অ্যাক্সেস সীমাবদ্ধ করা), রিকোয়ারমেন্ট ৮ (ব্যবহারকারীদের সনাক্ত করা এবং অ্যাক্সেস অথেন্টিকেট করা), এবং রিকোয়ারমেন্ট ১০ (সমস্ত অ্যাক্সেস লগ এবং মনিটর করা)। এর বিকল্প - শেয়ার্ড PSK নেটওয়ার্ক - এই চারটি প্রয়োজনীয়তাতেই ব্যর্থ হয় এবং উল্লেখযোগ্য অডিট দায়বদ্ধতা তৈরি করে।
পাবলিক-সেক্টর সংস্থা এবং ডেটা সুরক্ষা প্রবিধানের অধীনস্থ Healthcare স্থাপনার জন্য, প্রতি-ব্যবহারকারী অথেন্টিকেশন এবং ব্যাপক অ্যাকাউন্টিং লগগুলি অ্যাক্সেস কন্ট্রোল বাধ্যবাধকতাগুলির সাথে কমপ্লায়েন্স প্রদর্শনের জন্য প্রয়োজনীয় অডিট ট্রেইল সরবরাহ করে।
সাফল্য পরিমাপ করা
একটি ভালভাবে მოქმედ 802.1X স্থাপনার মূল পারফরম্যান্স সূচকগুলি হলো: অথেন্টিকেশন সফলতার হার (টার্গেট >৯৯.৫%), অথেন্টিকেট করার গড় সময় (ক্লাউড RADIUS-এর জন্য <১৫০ms), সার্টিফিকেট এক্সপায়ারি ইনসিডেন্ট (টার্গেট শূন্য), এবং RADIUS সার্ভারের প্রাপ্যতা (টার্গেট ৯৯.৯%)। এই মেট্রিকগুলি আপনার নেটওয়ার্ক ম্যানেজমেন্ট প্ল্যাটফর্মে ট্র্যাক করা উচিত এবং আপনার নেটওয়ার্ক অপারেশন ক্যাডেন্সের অংশ হিসাবে মাসিক পর্যালোচনা করা উচিত। WiFi Analytics ব্যবহারকারী প্রতিষ্ঠানগুলোর জন্য, প্রতি-ব্যবহারকারী সেশনের তথ্যের সাথে 802.1X এবং অ্যানালিটিক্সের সংমিশ্রণ অতিরিক্ত ব্যবসায়িক বুদ্ধিমত্তা প্রদান করে: সঠিক দ্বেল টাইম (dwell time) পরিমাপ, ডিভাইসের প্রকারের বিতরণ এবং নেটওয়ার্ক ব্যবহারের প্যাটার্ন যা ধারণক্ষমতা পরিকল্পনা এবং ভেন্যু অপারেশন সংক্রান্ত সিদ্ধান্ত গ্রহণে সহায়তা করে।
সম্পর্কিত নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সমাধান সম্পর্কে আরও পড়ার জন্য, 10 Best Network Access Control (NAC) Solutions for 2026 এবং Cisco Wireless APs: 2026 Guide to Products & Deployment দেখুন। স্কুল এবং শিক্ষা প্রতিষ্ঠানে স্থাপনের জন্য, WiFi in Schools: The 2026 Administrator & IT Guide মাল্টি-ইউজার শিক্ষা পরিবেশে 802.1X বাস্তবায়ন কভার করে।
মূল সংজ্ঞাসমূহ
802.1X
IEEE 802.1X হলো একটি পোর্ট ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল স্ট্যান্ডার্ড যা OSI মডেলের লেয়ার ২-এ কাজ করে এমন একটি অথেন্টিকেশন ফ্রেমওয়ার্ক নির্ধারণ করে। ক্রেডেনশিয়াল এক্সচেঞ্জ প্রোটোকল হিসেবে EAP ব্যবহার করে RADIUS সার্ভার কোনো ডিভাইসকে নিশ্চিতভাবে অথেন্টিকেট না করা পর্যন্ত এটি সেই ডিভাইস থেকে সমস্ত নেটওয়ার্ক ট্রাফিক ব্লক করে রাখে। এটি তারযুক্ত ইথারনেট এবং ওয়্যারলেস (WiFi) উভয় নেটওয়ার্কেরই ক্ষেত্রে প্রযোজ্য।
IT টিমগুলো WPA2-Enterprise এবং WPA3-Enterprise SSID-এর প্রমাণীকরণ প্রক্রিয়া হিসাবে 802.1X-এর সম্মুখীন হয়। এটি এমন একটি স্ট্যান্ডার্ড যা প্রতি ব্যবহারকারী প্রমাণীকরণ, ডাইনামিক VLAN অ্যাসাইনমেন্ট এবং PCI DSS কমপ্লায়েন্সের জন্য প্রয়োজনীয় অডিট ট্রেইল সক্ষম করে।
RADIUS (Remote Authentication Dial-In User Service)
একটি ক্লায়েন্ট-সার্ভার নেটওয়ার্কিং প্রোটোকল (RFC 2865) যা নেটওয়ার্ক অ্যাক্সেসের জন্য সেন্ট্রালাইজড অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং (AAA) ম্যানেজমেন্ট প্রদান করে। 802.1X ডেপ্লয়মেন্টে, RADIUS সার্ভার একটি আইডেন্টিটি ডিরেক্টরির বিপরীতে ব্যবহারকারীর ক্রেডেনশিয়াল যাচাই করে এবং অথেন্টিকেটরের কাছে Access-Accept বা Access-Reject রেসপন্স পাঠায়। এটি UDP পোর্ট ১৮১২ (অথেন্টিকেশন) এবং ১৮১৩ (অ্যাকাউন্টিং) এর মাধ্যমে কাজ করে।
RADIUS সার্ভার হলো 802.1X-এর সিদ্ধান্ত গ্রহণকারী উপাদান। অথেন্টিকেশন ব্যর্থ হলে, RADIUS সার্ভার লগে কারণের কোডটি থাকে যা মূল সমস্যাটি চিহ্নিত করে। সাধারণ ইমপ্লিমেন্টেশনের মধ্যে রয়েছে Microsoft NPS, FreeRADIUS এবং ক্লাউড-হোস্টেড সার্ভিসসমূহ।
EAP (Extensible Authentication Protocol)
একটি প্রোটোকল ফ্রেমওয়ার্ক (RFC 3748) যা 802.1X-এর মধ্যে ব্যবহৃত অথেন্টিকেশন মেথডগুলোর একটি সেট নির্ধারণ করে। EAP নিজে কোনো অথেন্টিকেশন মেথড নয় বরং এটি একটি কন্টেইনার যা EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS এবং EAP-FAST সহ একাধিক ইনার মেথড সমর্থন করে। EAP মেথডটি সাপ্লিক্যান্ট এবং RADIUS সার্ভারের মধ্যে আলোচনা করে ঠিক করা হয়; অথেন্টিকেটর কোনো ব্যাখ্যা ছাড়াই EAP ফ্রেমগুলো রিলে করে।
EAP মেথড সিলেকশন ডেপ্লয়মেন্টের সিকিউরিটি পজিশন এবং অপারেশনাল জটিলতা নির্ধারণ করে। EAP-TLS-এর জন্য একটি PKI এবং MDM ইনফ্রাস্ট্রাকচার প্রয়োজন কিন্তু এটি সবচেয়ে শক্তিশালী সিকিউরিটি প্রদান করে। PEAP-MSCHAPv2 ডেপ্লয় করা সহজ কিন্তু ক্রেডেনশিয়াল হারভেস্টিং প্রতিরোধ করতে কঠোর সার্টিফিকেট ভ্যালিডেশন প্রয়োজন।
Supplicant
এন্ড-ইউজার ডিভাইসের (ল্যাপটপ, স্মার্টফোন, POS টার্মিনাল) সফটওয়্যার উপাদান যা 802.1X অথেন্টিকেশন এক্সচেঞ্জ শুরু করে। Windows-এ সাপ্লিক্যান্টটি OS-এর ভেতরে WLAN AutoConfig বা Wired AutoConfig সার্ভিস হিসেবে বিল্ট-ইন থাকে। iOS এবং Android-এ এটি ডিভাইসের WiFi প্রোফাইল কনফিগারেশনের মাধ্যমে পরিচালিত হয়।
সাপ্লিক্যান্টের ভুল কনফিগারেশন - বিশেষ করে PEAP ডেপ্লয়মেন্টে নিষ্ক্রিয় করা সার্টিফিকেট ভ্যালিডেশন - অথেন্টিকেশন ব্যর্থতা এবং সিকিউরিটি দুর্বলতা উভয়েরই অন্যতম সাধারণ উৎস। MDM-এর মাধ্যমে সাপ্লিক্যান্ট কনফিগারেশন স্ট্যান্ডার্ডাইজ করা একটি অত্যন্ত গুরুত্বপূর্ণ অপারেশনাল কন্ট্রোল।
Authenticator
নেটওয়ার্ক ডিভাইস (ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা ম্যানেজড সুইচ) যা একটি 802.1X ডেপ্লয়মেন্টে পোর্ট ভিত্তিক অ্যাক্সেস কন্ট্রোল প্রয়োগ করে। অথেন্টিকেটর নিজে কোনো অথেন্টিকেশন সিদ্ধান্ত নেয় না - এটি সাপ্লিক্যান্ট (EAPOL ব্যবহার করে) এবং RADIUS সার্ভার (RADIUS ব্যবহার করে) এর মধ্যে একটি রিলে হিসেবে কাজ করে। RADIUS সার্ভার Access-Accept ইস্যু না করা পর্যন্ত এটি নিয়ন্ত্রিত পোর্টে সমস্ত নন-EAP ট্রাফিক ব্লক করে রাখে।
অথেন্টিকেটরের কনফিগারেশন - বিশেষ করে RADIUS সার্ভার IP/হোস্টনেম, শেয়ার্ড সিক্রেট এবং টাইমআউট সেটিংস - ব্যর্থতার একটি সাধারণ উৎস। ইনফ্রাস্ট্রাকচার পরিবর্তনের পর, সর্বদা যাচাই করুন যে অথেন্টিকেটরের RADIUS ক্লায়েন্ট কনফিগারেশনটি RADIUS সার্ভারের NAS ক্লায়েন্ট কনফিগারেশনের সাথে মিলছে কিনা।
EAPOL (EAP over LAN)
তারযুক্ত বা ওয়্যারলেস মিডিয়ামের মাধ্যমে সাপ্লিক্যান্ট এবং অথেন্টিকেটরের মধ্যে EAP ফ্রেম পরিবহনের জন্য ব্যবহৃত প্রোটোকল। EAPOL ফ্রেমগুলো হলো লেয়ার ২ ফ্রেম (ইথারনেট টাইপ 0x888E) এবং এর জন্য IP কানেক্টিভিটির প্রয়োজন হয় না। অথেন্টিকেশন সার্ভারে ফরোয়ার্ড করার জন্য অথেন্টিকেটর EAPOL ফ্রেমগুলোকে RADIUS প্যাকেটে এনক্যাপসুলেট করে।
EAPOL ক্লায়েন্ট সাইডে Wireshark ক্যাপচারে দৃশ্যমান হয়। ওয়্যারলেস প্যাকেট ক্যাপচারে EAPOL ফ্রেমের জন্য ফিল্টার করলে ইঞ্জিনিয়াররা EAP এক্সচেঞ্জটি পর্যবেক্ষণ করতে পারেন এবং কোন ধাপে অথেন্টিকেশন ব্যর্থ হচ্ছে তা চিহ্নিত করতে পারেন।
RadSec (RADIUS over TLS)
RADIUS প্রোটোকলের (RFC 6614) একটি এক্সটেনশন যা TCP পোর্ট 2083-এর মাধ্যমে একটি TLS টানেলে RADIUS প্যাকেটগুলোকে এনক্যাপসুলেট করে। RadSec অবিশ্বস্ত নেটওয়ার্কের (যেমন পাবলিক ইন্টারনেট থেকে একটি ক্লাউড RADIUS সার্ভার) মধ্য দিয়ে অতিক্রমকারী RADIUS ট্রাফিকের জন্য ট্রান্সপোর্ট সিকিউরিটি প্রদান করে, UDP ফ্র্যাগমেন্টেশন সমস্যা দূর করে এবং প্যাকেট অথেনটিকেশনের জন্য শেয়ার্ড সিক্রেটের উপর নির্ভরতা দূর করে।
ক্লাউড RADIUS ডেপ্লয়মেন্টের জন্য RadSec হলো প্রস্তাবিত ট্রান্সপোর্ট। এটি একসাথে দুটি সাধারণ ব্যর্থতার সমাধান করে: MTU ফ্র্যাগমেন্টেশনের কারণে EAP-TLS হ্যান্ডশেক ব্যর্থতা এবং বিভিন্ন ডিস্ট্রিবিউটেড সাইট জুড়ে শেয়ার্ড সিক্রেট ম্যানেজমেন্টের জটিলতা।
Dynamic VLAN Assignment
একটি RADIUS অথরাইজেশন ফিচার যা RADIUS সার্ভারকে ব্যবহারকারীর গ্রুপ মেম্বারশিপ বা ডিভাইসের প্রকারের উপর ভিত্তি করে একটি নির্দিষ্ট VLAN-এ অথেনটিকেটেড ডিভাইস স্থাপন করার জন্য Authenticator-কে নির্দেশ দেওয়ার অনুমতি দেয়। RADIUS সার্ভার Access-Accept রেসপন্সে VLAN অ্যাসাইনমেন্ট অ্যাট্রিবিউট (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) রিটার্ন করে।
Dynamic VLAN assignment হলো এমন একটি প্রক্রিয়া যা 802.1X ডিপ্লয়মেন্টে নেটওয়ার্ক সেগমেন্টেশন কার্যকর করে। এটি PCI DSS কমপ্লায়েন্সের (কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট আলাদা রাখা) জন্য একটি বাধ্যতামূলক নিয়ন্ত্রণ এবং Zero Trust নেটওয়ার্ক আর্কিটেকচারের একটি ভিত্তিপ্রস্তর। RADIUS পলিসিতে ভুল কনফিগার করা VLAN অ্যাট্রিবিউটগুলো অথেনটিকেশনের পর ব্যবহারকারীদের ভুল নেটওয়ার্ক সেগমেন্টে চলে যাওয়ার একটি সাধারণ কারণ।
MAC Authentication Bypass (MAB)
একটি ফলব্যাক অথেনটিকেশন মেকানিজম যা 802.1X সাপ্লিক্যান্ট ছাড়া ডিভাইসগুলোকে একটি RADIUS এক্সচেঞ্জে ইউজারনেম এবং পাসওয়ার্ড উভয় হিসেবে তাদের MAC অ্যাড্রেস ব্যবহার করে অথেনটিকেট করার অনুমতি দেয়। যেহেতু MAC অ্যাড্রেস স্পুফ (spoof) করা সম্ভব, তাই MAB খুব সামান্য সিকিউরিটি নিশ্চয়তা প্রদান করে এবং এটি কেবল সেইসব ডিভাইসের জন্য ব্যবহার করা উচিত যা সত্যিই 802.1X সমর্থন করতে পারে না।
লেগ্যাসি IoT ডিভাইস, পুরনো POS টার্মিনাল এবং নেটওয়ার্ক প্রিন্টারের জন্য সাধারণত MAB প্রয়োজন হয়। MAB-এর মাধ্যমে অথেনটিকেটেড ডিভাইসগুলোকে অবশ্যই সুনির্দিষ্ট ফায়ারওয়াল নিয়ম সহ একটি অত্যন্ত সীমিত VLAN-এ রাখতে হবে। যেসব ডিভাইস 802.1X সমর্থন করতে পারে, সেগুলোর জন্য সহজ বিকল্প হিসেবে কখনই MAB ব্যবহার করবেন না।
NPS (Network Policy Server)
Microsoft-এর তৈরি করা একটি RADIUS সার্ভার, যা Windows Server-এর সাথে অন্তর্ভুক্ত থাকে। NPS সমর্থন করে PEAP-MSCHAPv2, EAP-TLS, এবং EAP-TTLS, এবং ক্রেডেনশিয়াল ভ্যালিডেশনের জন্য এটি Active Directory-র সাথে নেটিভভাবে ইন্টিগ্রেট করে। অথেনটিকেশন ব্যর্থতাগুলো Windows সিকিউরিটি ইভেন্ট লগে Event ID 6273 (ব্যর্থতা) এবং 6272 (সফলতা) হিসেবে লগ করা হয়, যেখানে কারণ কোডগুলো নির্দিষ্ট ব্যর্থতার কারণ চিহ্নিত করে।
Windows-কেন্দ্রিক এন্টারপ্রাইজ এনভায়রনমেন্টে NPS হলো সবচেয়ে ব্যাপকভাবে ব্যবহৃত RADIUS সার্ভার। এই ধরনের এনভায়রনমেন্টে 802.1X ব্যর্থতার প্রাথমিক ডায়াগনস্টিক টুল হলো NPS সার্ভারের সিকিউরিটি ইভেন্ট লগ। সফল এবং ব্যর্থ উভয় ইভেন্টের জন্য NPS অডিট পলিসি সক্রিয় করা নিশ্চিত করুন।
সমাধানকৃত উদাহরণসমূহ
১২টি প্রপার্টি সহ একটি ৪৫০-রুমের হোটেল গ্রুপ প্রতিটি লোকেশনে একটি অন-প্রিমিসেস Windows NPS সার্ভার ব্যবহার করে সমস্ত সাইটে PEAP-MSCHAPv2 সহ WPA2-Enterprise স্থাপন করেছে। নেটওয়ার্ক অবকাঠামো রিফ্রেশের পর, আইটি টিম রিপোর্ট করেছে যে তিনটি সাইটের কর্মীরা কর্পোরেট SSID-এ প্রমাণীকরণ করতে পারছেন না। Captive Portal নেটওয়ার্কের অতিথিরা প্রভাবিত হননি। আক্রান্ত সাইটগুলোর NPS সার্ভারগুলো সচল রয়েছে এবং Windows সিকিউরিটি ইভেন্ট লগ Reason Code 16 সহ Event ID 6273 দেখাচ্ছে। এর সম্ভাব্য কারণ কী এবং কীভাবে টিমের এটি সমাধান করা উচিত?
NPS Event ID 6273-এ Reason Code 16 ক্রেডেনশিয়াল অমিল হওয়ার কারণে প্রমাণীকরণ ব্যর্থতা নির্দেশ করে - তবে অবকাঠামো রিফ্রেশ-পরবর্তী আউটেজের প্রেক্ষাপটে যা একসঙ্গে একাধিক সাইটকে প্রভাবিত করছে, সেখানে সম্ভাব্য কারণটি ভুল ব্যবহারকারীর পাসওয়ার্ড নয় বরং নতুন কনফিগার করা অ্যাক্সেস পয়েন্ট বা ওয়্যারলেস কন্ট্রোলার এবং NPS সার্ভারগুলির মধ্যে একটি RADIUS শেয়ার্ড সিক্রেট অমিল।
ধাপ ১: আক্রান্ত সাইটগুলির একটিতে NPS সার্ভারে, RADIUS Clients and Servers > RADIUS Clients-এ যান এবং প্রতিটি AP বা ওয়্যারলেস কন্ট্রোলার IP ঠিকানার জন্য কনফিগার করা শেয়ার্ড সিক্রেট যাচাই করুন। AP/কন্ট্রোলারে RADIUS সার্ভার কনফিগারেশনের সাথে এটি তুলনা করুন।
ধাপ ২: যদি শেয়ার্ড সিক্রেট মিলে যায়, তবে PEAP-MSCHAPv2 অনুমোদন করার জন্য NPS নেটওয়ার্ক পলিসি সঠিকভাবে কনফিগার করা আছে কিনা তা পরীক্ষা করুন। Policies > Network Policies-এ যান, প্রাসঙ্গিক পলিসি খুলুন এবং যাচাই করুন যে Microsoft: Protected EAP (PEAP) একটি অনুমোদিত প্রমাণীকরণ পদ্ধতি হিসাবে তালিকাভুক্ত রয়েছে এবং এর অভ্যন্তরীণ পদ্ধতি হিসাবে EAP-MSCHAPv2 রয়েছে।
ধাপ ৩: পলিসি সঠিক হলে, অনুরোধটি স্থানীয়ভাবে প্রক্রিয়া করা হচ্ছে কিনা (দূরবর্তী RADIUS সার্ভারে ফরোয়ার্ড করা হচ্ছে না) তা নিশ্চিত করতে NPS Connection Request Policy পরীক্ষা করুন। শর্তাবলী নতুন AP হার্ডওয়্যার থেকে আসা RADIUS অ্যাট্রিবিউটের সাথে মিলছে কিনা তা যাচাই করুন।
ধাপ ৪: AP/কন্ট্রোলারে RADIUS অ্যাকাউন্টিং ডিবাগ সক্ষম করুন এবং যাচাই করুন যে Access-Request প্যাকেটগুলি সঠিক NPS সার্ভার IP এবং পোর্ট ১৮১২-এ পাঠানো হচ্ছে। যদি কোনো অনুরোধ NPS সার্ভারে না পৌঁছায়, তবে সমস্যাটি অথেনটিকেটর কনফিগারেশনে আছে, RADIUS সার্ভারে নয়।
ধাপ ৫: যদি অনুরোধগুলি NPS-এ পৌঁছায় কিন্তু Reason Code 16 সহ প্রত্যাখ্যান করা হয়, এবং ক্রেডেনশিয়াল সঠিক বলে নিশ্চিত করা হয়, তবে NPS সার্ভার থেকে Active Directory ডোমেন কন্ট্রোলার অ্যাক্সেস করা যাচ্ছে কিনা তা পরীক্ষা করুন। DC-তে কোনো DNS বা সংযোগের সমস্যা থাকলে NPS এই রিজন কোড সহ ক্রেডেনশিয়াল যাচাইকরণে ব্যর্থ হবে।
সমাধান: বেশিরভাগ রিফ্রেশ-পরবর্তী পরিস্থিতিতে, মূল কারণটি হলো একটি শেয়ার্ড সিক্রেট অমিল যা নতুন AP হার্ডওয়্যার কনফিগার করার সময় তৈরি হয়েছে। সমস্ত RADIUS ক্লায়েন্ট এবং NPS সার্ভার জুড়ে শেয়ার্ড সিক্রেট সিঙ্ক করুন। শেয়ার্ড সিক্রেট ম্যানেজমেন্টের প্রয়োজনীয়তা সম্পূর্ণরূপে দূর করতে RadSec-এ স্থানান্তরের কথা বিবেচনা করুন।
৮৫টি স্টোর পরিচালনাকারী একটি বড় রিটেল চেইন Microsoft Intune-এর মাধ্যমে পরিচালিত ক্লায়েন্ট সার্টিফিকেট সহ EAP-TLS মোতায়েন করেছে। সোমবার সকালে, IT হেল্পডেস্ক স্টোর ম্যানেজারদের কাছ থেকে প্রচুর রিপোর্ট পায় যে স্টাফদের ডিভাইসগুলো কর্পোরেট WiFi নেটওয়ার্কের সাথে সংযুক্ত হতে পারছে না। এই সমস্যাটি একই সাথে সমস্ত স্টোরকে প্রভাবিত করেছে। RADIUS সার্ভার লগগুলো 'TLS Alert: certificate expired' বার্তা সহ Access-Reject প্রতিক্রিয়া দেখাচ্ছে। RADIUS সার্ভারটি নিজে স্বাভাবিকভাবে চলছে এবং এর নিজস্ব সার্টিফিকেট আরও ১৮ মাসের জন্য বৈধ আছে। কী ঘটেছে এবং তাৎক্ষণিক সমাধানের পথ কী?
RADIUS সার্ভার লগে 'TLS Alert: certificate expired' বার্তা, এর সাথে সমস্ত ৮৫টি স্টোরে একই সাথে ব্যর্থতা এবং RADIUS সার্ভার সার্টিফিকেট বৈধ থাকার বিষয়টি নির্দেশ করে যে কর্মীদের ডিভাইসে মোতায়েন করা ক্লায়েন্ট সার্টিফিকেটগুলোর মেয়াদ শেষ হয়ে গেছে। EAP-TLS-এ, ক্লায়েন্ট এবং সার্ভার উভয়ই সার্টিফিকেট প্রদর্শন করে। ক্লায়েন্ট সার্টিফিকেটের মেয়াদ শেষ হয়ে গেলে, RADIUS সার্ভার TLS হ্যান্ডশেক প্রত্যাখ্যান করবে এবং একটি Access-Reject ইস্যু করবে।
তাৎক্ষণিক সমাধান (০ - ২ ঘণ্টা):
ধাপ ১: একটি আক্রান্ত ডিভাইসে সার্টিফিকেটের মেয়াদের শেষ তারিখ পরীক্ষা করে রোগনির্ণয় নিশ্চিত করুন। Windows-এ, certmgr.msc খুলুন, Personal > Certificates-এ যান এবং WiFi প্রমাণীকরণের সার্টিফিকেটের মেয়াদের শেষ তারিখ পরীক্ষা করুন। যদি এর মেয়াদ শেষ হয়ে থাকে, তবে এটি মূল কারণ নিশ্চিত করে।
ধাপ ২: Microsoft Intune-এ, Devices > Configuration Profiles-এ যান এবং WiFi প্রমাণীকরণের জন্য ব্যবহৃত SCEP বা PKCS সার্টিফিকেট প্রোফাইলটি সনাক্ত করুন। সার্টিফিকেটের বৈধতার সময়কাল এবং নবায়ন থ্রেশহোল্ড সেটিংস পরীক্ষা করুন।
ধাপ ৩: যদি সার্টিফিকেট প্রোফাইলটি স্বয়ংক্রিয়ভাবে নবায়নের জন্য কনফিগার করা থাকে, তবে ডিভাইসগুলো সম্প্রতি Intune ম্যানেজমেন্ট সার্ভিসে পৌঁছাতে পেরেছে কিনা তা পরীক্ষা করুন। যদি ডিভাইসগুলো অফলাইন বা আনএনরোলড থাকে, তবে স্বয়ংক্রিয় নবায়ন নাও হতে পারে।
ধাপ ৪: Intune-এ একটি ডিভাইস সিঙ্ক ট্রিগার করে (Devices > All Devices > Sync) একটি সার্টিফিকেট নবায়ন করতে বাধ্য করুন। যে ডিভাইসগুলো WiFi-এ সংযোগ করতে পারছে না, নবায়নের জন্য Intune সার্ভিসে পৌঁছাতে সেগুলোর একটি বিকল্প সংযোগ পথ (মোবাইল ডেটা বা ওয়্যার্ড ইথারনেট) রয়েছে কিনা তা নিশ্চিত করুন।
ধাপ ৫: সার্টিফিকেট নবায়ন করার সময় একটি সাময়িক ব্যবস্থা হিসেবে, অপারেশনাল ক্ষমতা পুনরুদ্ধার করতে প্রভাবিত স্টোরগুলোর জন্য একটি সাময়িক PEAP-MSCHAPv2 SSID তৈরি করার কথা বিবেচনা করুন। এটিকে একটি সাময়িক সেতু হিসেবে বিবেচনা করা উচিত, কোনো স্থায়ী সমাধান নয়।
দীর্ঘমেয়াদী প্রতিরোধ:
সার্টিফিকেটের অবশিষ্ট মেয়াদের ২০% থাকতে নবায়ন করার জন্য Intune সার্টিফিকেট প্রোফাইলগুলো কনফিগার করুন (যেমন, ১ বছরের সার্টিফিকেটের জন্য, মেয়াদ শেষ হওয়ার প্রায় ৭৩ দিন আগে নবায়ন করুন)। সার্টিফিকেট মেয়াদের শেষ হওয়ার কারণ কোড সহ RADIUS Access-Reject ইভেন্টগুলোতে SIEM অ্যালার্টিং প্রয়োগ করুন। আপনার মাসিক IT অপারেশনাল রিভিউতে সার্টিফিকেট মেয়াদের শেষ হওয়ার মনিটরিং যুক্ত করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনার প্রতিষ্ঠান একটি ৬০,০০০ আসন বিশিষ্ট স্টেডিয়াম পরিচালনা করে যেখানে কনকোর্স, হসপিটালিটি স্যুট এবং ব্যাক-অফ-হাউস এলাকা জুড়ে ৮০০টি অ্যাক্সেস পয়েন্ট স্থাপন করা হয়েছে। স্টাফ ডিভাইসগুলো Jamf-এর মাধ্যমে ম্যানেজ করা সার্টিফিকেট সহ EAP-TLS ব্যবহার করে। একটি বড় ইভেন্ট চলাকালীন, একাধিক জোন জুড়ে ১৫% স্টাফ ডিভাইস অথেনটিকেশন ব্যর্থতার রিপোর্ট করে। RADIUS সার্ভারের লগগুলোতে Access-Reject রেসপন্স দেখা যাচ্ছে। বাকি ৮৫% স্টাফ স্বাভাবিকভাবে অথেনটিকেট করছে। আপনার ডায়াগনস্টিক পদ্ধতি কী হবে এবং এর সম্ভাব্য মূল কারণ কী?
ইঙ্গিত: আংশিক ব্যর্থতার প্যাটার্নটি (ডিভাইসের ১৫%, সবগুলো নয়) এখানে মূল ডায়াগনস্টিক সংকেত। ব্যর্থ হওয়া ডিভাইসগুলোকে সফল হওয়া ডিভাইসগুলো থেকে কী আলাদা করছে - যেমন ডিভাইসের মডেল, OS ভার্সন, সার্টিফিকেট ইস্যু করার তারিখ নাকি Jamf এনরোলমেন্ট স্ট্যাটাস - সেটির উপর ফোকাস করুন।
মডেল উত্তর দেখুন
আংশিক ব্যর্থতার প্যাটার্নটি অবিলম্বে পরিকাঠামো-স্তরের কারণগুলিকে বাতিল করে (RADIUS সার্ভারের শংসাপত্রের মেয়াদ শেষ হওয়া, শেয়ার্ড সিক্রেট অমিল বা সার্ভার বিভ্রাট সমস্ত ডিভাইসকে প্রভাবিত করবে)। মূল কারণটি প্রায় নিশ্চিতভাবেই ক্লায়েন্ট শংসাপত্রের একটি উপসেট যার মেয়াদ শেষ হয়ে গেছে বা পুনর্নবীকরণ করতে ব্যর্থ হয়েছে।
ডায়াগনস্টিক পদ্ধতি: RADIUS সার্ভার লগগুলি টেনে আনুন এবং Access-Reject ইভেন্টগুলির জন্য ফিল্টার করুন। ব্যর্থ ডিভাইসগুলির ডিভাইস আইডেন্টিটি (শংসাপত্রের CN বা MAC অ্যাড্রেস) নোট করুন। Jamf-এ, শংসাপত্র প্রোফাইল স্থাপনের স্থিতির বিপরীতে এই ডিভাইসগুলিকে ক্রস-রেফারেন্স করুন। ব্যর্থ ডিভাইসগুলি একটি সাধারণ শংসাপত্র জারির তারিখ শেয়ার করছে কিনা তা পরীক্ষা করুন - যদি তারা সব একই ব্যাচে নথিভুক্ত হয়ে থাকে, তবে তাদের একই মেয়াদ শেষ হওয়ার তারিখ থাকতে পারে।
সবচেয়ে সম্ভাব্য মূল কারণ: একই সময়ে জারি করা ক্লায়েন্ট শংসাপত্রের একটি ব্যাচ মেয়াদের শেষ সীমায় পৌঁছেছে। আরও সম্প্রতি নথিভুক্ত করা ডিভাইসগুলিতে বৈধ শংসাপত্র রয়েছে এবং সেগুলি স্বাভাবিকভাবে প্রমাণীকরণ করছে।
সমাধান: Jamf-এ, প্রভাবিত ডিভাইসগুলি সনাক্ত করুন এবং একটি শংসাপত্র পুনর্নবীকরণ পুশ ট্রিগার করুন। শংসাপত্র প্রোফাইলটি একটি উপযুক্ত পুনর্নবীকরণ থ্রেশহোল্ড সহ (শংসাপত্রের জীবদ্দশার 20%) কনফিগার করা হয়েছে তা নিশ্চিত করুন। যে ডিভাইসগুলি WiFi-এর মাধ্যমে Jamf MDM পরিষেবাতে পৌঁছাতে পারে না (কারণ তারা প্রমাণীকরণ করতে পারে না), সেগুলির জন্য ইভেন্টের সময়কালের জন্য একটি অস্থায়ী তারযুক্ত ইথারনেট সংযোগ বা একটি অস্থায়ী PEAP SSID প্রদান করুন। ইভেন্ট-পরবর্তী সময়ে, পুনরাবৃত্তি রোধ করতে শংসাপত্রের মেয়াদ শেষ হওয়ার কারণ কোড সহ RADIUS Access-Reject ইভেন্টগুলিতে SIEM অ্যালার্টিং প্রয়োগ করুন।
Q2. 35টি স্টোর সহ একটি আঞ্চলিক খুচরা চেইন অন-প্রিমিসেস NPS সার্ভার থেকে একটি ক্লাউড RADIUS পরিষেবাতে স্থানান্তরিত হচ্ছে। তিনটি স্টোরে পাইলট চলাকালীন, EAP-TLS প্রমাণীকরণ দুটি স্টোরে সঠিকভাবে কাজ করছে কিন্তু তৃতীয় স্টোরে মাঝে মাঝে ব্যর্থ হচ্ছে। তৃতীয় স্টোরটি একটি MPLS WAN লিঙ্কের মাধ্যমে ক্লাউড RADIUS পরিষেবার সাথে সংযোগ স্থাপন করে। প্রমাণীকরণ ব্যর্থতাগুলি সামঞ্জস্যপূর্ণ নয় - কিছু প্রচেষ্টা সফল হয়, কিছু ব্যর্থ হয়। ক্লাউড RADIUS প্রদানকারী নিশ্চিত করে যে পরিষেবাটি সুস্থ রয়েছে এবং লগগুলি দেখায় যে কিছু Access-Request প্যাকেট আসছে কিন্তু কোনও সংশ্লিষ্ট Access-Accept পাঠানো হচ্ছে না। সবচেয়ে সম্ভাব্য কারণ কী?
ইঙ্গিত: একটি নির্দিষ্ট WAN-সংযুক্ত সাইটে মাঝে মাঝে ব্যর্থতা, এবং ক্লাউড RADIUS প্রদানকারী কিছু প্যাকেট দেখতে পাচ্ছে কিন্তু সব নয়, এটি কনফিগারেশন ত্রুটির পরিবর্তে একটি নেটওয়ার্ক ট্রানজিট সমস্যার জোরালো ইঙ্গিত দেয়।
মডেল উত্তর দেখুন
একটি WAN-সংযুক্ত সাইটে মাঝে মাঝে ব্যর্থতা এবং ক্লাউড RADIUS প্রদানকারীর অপূর্ণাঙ্গ প্যাকেট সিকোয়েন্স দেখার সংমিশ্রণটি MTU ফ্র্যাগমেন্টেশনের একটি ক্লাসিক লক্ষণ। EAP-TLS শংসাপত্র চেইনগুলি বড় RADIUS প্যাকেট তৈরি করে যা MPLS WAN লিঙ্কের MTU অতিক্রম করতে পারে। যখন এই প্যাকেটগুলি খণ্ডিত (fragmented) হয়, তখন ক্লাউড RADIUS সার্ভার প্রথম খণ্ডটি পেতে পারে কিন্তু পরবর্তী খণ্ডগুলি পায় না, যার ফলে TLS হ্যান্ডশেক স্থবির হয়ে পড়ে এবং অবশেষে সময় শেষ (time out) হয়ে যায়।
ডায়াগনস্টিক নিশ্চিতকরণ: প্রভাবিত স্টোরে WAN ইন্টারফেসে একটি Wireshark ক্যাপচার সম্পাদন করুন। পোর্ট 1812-এ UDP ট্রাফিকের জন্য ফিল্টার করুন। RADIUS বিনিময়ে খণ্ডিত IP প্যাকেটগুলি সন্ধান করুন। সফল স্টোর বনাম ব্যর্থ স্টোরের প্যাকেটের আকার তুলনা করুন।
সমাধান বিকল্প 1 (পছন্দসই): প্রভাবিত সাইটটিকে RadSec (TCP পোর্ট 2083-এ RADIUS over TLS)-এ স্থানান্তরিত করুন। TCP স্বাভাবিকভাবেই ফ্র্যাগমেন্টেশন এবং রিট্রান্সমিশন পরিচালনা করে, যা এই ব্যর্থতার মোডটিকে সম্পূর্ণরূপে দূর করে। বেশিরভাগ ক্লাউড RADIUS প্রদানকারী এবং আধুনিক AP বিক্রেতারা RadSec সমর্থন করে।
সমাধান বিকল্প 2: প্রভাবিত স্টোরে WAN ইন্টারফেসে MTU হ্রাস করে MPLS পাথ MTU-এর সাথে সামঞ্জস্যপূর্ণ করুন, যাতে RADIUS প্যাকেটগুলি খণ্ডিত না হয় তা নিশ্চিত করা যায়। এটি একটি কম মার্জিত সমাধান কারণ এটি WAN লিঙ্কের সমস্ত ট্রাফিককে প্রভাবিত করে।
সমাধান বিকল্প 3: প্যাকেট ফ্র্যাগমেন্টেশন কমাতে ছোট TLS রেকর্ড সাইজ ব্যবহার করতে RADIUS সার্ভার কনফিগার করুন। এটি একটি সার্ভার-সাইড কনফিগারেশন বিকল্প যা কিছু RADIUS ইমপ্লিমেন্টেশনে উপলব্ধ।
দীর্ঘমেয়াদী সুপারিশ: ক্লাউড RADIUS রোলআউটের অংশ হিসাবে সমস্ত সাইটকে RadSec-এ স্থানান্তরিত করুন। এটি ফ্র্যাগমেন্টেশনের ঝুঁকি দূর করে, ট্রানজিটে RADIUS ট্রাফিককে এনক্রিপ্ট করে এবং শেয়ার্ড সিক্রেট পরিচালনার জটিলতা দূর করে।
Q3. একটি কনফারেন্স সেন্টারের IT ডিরেক্টর কর্মীদের জন্য 802.1X সহ WPA3-Enterprise এবং ইভেন্ট ডেলিগেটদের জন্য একটি captive portal সমর্থন করার জন্য একটি নেটওয়ার্ক আপগ্রেডের পরিকল্পনা করছেন। ভেন্যুতে প্রতি বছর ২০০+ ইভেন্ট অনুষ্ঠিত হয়, যেখানে ডেলিগেট সংখ্যা ৫০ থেকে ৫,০০০ পর্যন্ত হতে পারে। IT টিমের সীমিত ইন-হাউস নেটওয়ার্ক দক্ষতা রয়েছে এবং কোনো বিদ্যমান PKI পরিকাঠামো নেই। ডিরেক্টর কর্মীদের জন্য 802.1X বাস্তবায়ন করতে চান কিন্তু পরিচালনগত জটিলতা নিয়ে চিন্তিত। কোন EAP পদ্ধতি সুপারিশ করা উচিত, কী ধরনের পরিকাঠামো প্রয়োজন এবং প্রশমিত করার জন্য মূল পরিচালনগত ঝুঁকিগুলো কী কী?
ইঙ্গিত: পরিচালনগত সীমাবদ্ধতাগুলো বিবেচনা করুন: সীমিত ইন-হাউস দক্ষতা, কোনো বিদ্যমান PKI না থাকা, এবং এমন একটি সমাধানের প্রয়োজনীয়তা যা নির্ভরযোগ্যভাবে রক্ষণাবেক্ষণ করা যায়। নিরাপত্তা প্রয়োজনীয়তা এবং পরিচালনগত সম্ভাব্যতার মধ্যে ভারসাম্য বজায় রাখুন।
মডেল উত্তর দেখুন
পরিচালনগত সীমাবদ্ধতাগুলো বিবেচনা করে - সীমিত ইন-হাউস দক্ষতা এবং কোনো বিদ্যমান PKI না থাকা - কর্মীদের প্রমাণীকরণের (authentication) জন্য প্রস্তাবিত EAP পদ্ধতি হলো PEAP-MSCHAPv2, EAP-TLS নয়। যদিও EAP-TLS উন্নত নিরাপত্তা প্রদান করে, এটির জন্য একটি PKI পরিকাঠামো এবং সার্টিফিকেট বিতরণের জন্য একটি MDM প্ল্যাটফর্ম প্রয়োজন। এগুলো ছাড়া, EAP-TLS বাস্তবায়নে উল্লেখযোগ্য পরিচালনগত ঝুঁকি থাকে: সার্টিফিকেট মেয়াদের সমাপ্তি ব্যবস্থাপনা একটি ম্যানুয়াল প্রক্রিয়া হয়ে ওঠে এবং চাপের মধ্যে সার্টিফিকেট চেইন সংক্রান্ত সমস্যার সমাধান করার জন্য টিমের দক্ষতার অভাব রয়েছে।
PEAP-MSCHAPv2 সরাসরি Active Directory (অথবা Azure AD)-এর সাথে একীভূত হয়, এর জন্য শুধুমাত্র একটি সার্ভার-সাইড সার্টিফিকেট প্রয়োজন এবং এটি গভীর PKI দক্ষতা ছাড়াই একটি টিমের পক্ষে পরিচালনা করা সহজ। এই নিরাপত্তার আপসটি গ্রহণযোগ্য যদি সমস্ত ক্লায়েন্ট ডিভাইসে সার্ভার সার্টিফিকেট যাচাইকরণ কঠোরভাবে প্রয়োগ করা হয় - এটিই একমাত্র অ-আলোচনাযোগ্য নিয়ন্ত্রণ যা প্রতারণামূলক অ্যাক্সেস পয়েন্টের মাধ্যমে ক্রেডেনশিয়াল সংগ্রহ করা প্রতিরোধ করে।
প্রয়োজনীয় পরিকাঠামো: একটি ক্লাউড RADIUS পরিষেবা (যাতে অন-প্রিমিসেস সার্ভার পরিচালনা এড়ানো যায়), RADIUS পরিষেবার জন্য একটি বিশ্বস্ত পাবলিক CA থেকে প্রাপ্ত সার্ভার সার্টিফিকেট, কর্মীদের ডিভাইসে WiFi প্রোফাইল মোতায়েন করার জন্য একটি MDM সমাধান (Microsoft Intune বা সমতুল্য), এবং আইডেন্টিটি ডিরেক্টরি হিসেবে Active Directory বা Azure AD।
প্রশমিত করার জন্য মূল পরিচালনগত ঝুঁকিগুলো:
১. ক্লায়েন্টদের ডিভাইসে সার্টিফিকেট যাচাইকরণ নিষ্ক্রিয় থাকা: MDM-এর মাধ্যমে সার্টিফিকেট যাচাইকরণ বাধ্যতামূলক করে সমস্ত WiFi প্রোফাইল মোতায়েন করুন। কর্মীদের ডিভাইসে ম্যানুয়াল WiFi প্রোফাইল কনফিগারেশন কখনোই অনুমতি দেবেন না।
২. RADIUS সার্ভার সার্টিফিকেটের মেয়াদ শেষ হওয়া: ৯০ দিনের অ্যালার্ট সহ স্বয়ংক্রিয় পর্যবেক্ষণ সেট আপ করুন। একটি ক্লাউড RADIUS পরিষেবার ক্ষেত্রে, সরবরাহকারী সার্টিফিকেটের মেয়াদ নবায়ন পরিচালনা করে কিনা তা যাচাই করুন - এটি একটি প্রধান নির্বাচনের মানদণ্ড।
৩. বড় ইভেন্টের সময় ধারণক্ষমতা: ক্লাউড RADIUS পরিষেবাটি যেন সর্বোচ্চ এককালীন প্রমাণীকরণের লোড পরিচালনা করতে পারে এমন আকারের হয় তা নিশ্চিত করুন। একটি ৫,০০০-ডেলিগেটের ইভেন্টের সময়, যদি কর্মীদের ডিভাইসগুলো একযোগে পুনরায় প্রমাণীকরণ করে (যেমন, নেটওয়ার্ক রিস্টার্টের পরে), তাহলে RADIUS পরিষেবাটির অবশ্যই সেই চাপ সামলানোর ক্ষমতা থাকতে হবে।
৪. গেস্ট এবং কর্মীদের নেটওয়ার্ক পৃথকীকরণ: captive portal গেস্ট নেটওয়ার্ক এবং 802.1X কর্মীদের নেটওয়ার্ক যাতে উপযুক্ত ফায়ারওয়াল নিয়ম সহ পৃথক VLAN-এ থাকে তা নিশ্চিত করুন। যদি কোনো কর্মীদের নেটওয়ার্ক ডিভাইস পেমেন্ট কার্ড ডেটা প্রক্রিয়া করে, তবে এটি একটি PCI DSS প্রয়োজনীয়তা।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Why does 802.1X authentication fail with an EAPOL timeout?
An EAPOL timeout occurs when the client transmits EAPOL-Start frames but receives no EAP-Request/Identity response from the authenticator (access point or switch). Common root causes include: the switch port or wireless SSID lacking an active 802.1X AAA method list, the access point losing CAPWAP or RADIUS connectivity to the controller, or the client operating system 802.1X supplicant service (such as Windows Wired AutoConfig dot3svc) being stopped or misconfigured.
What causes RADIUS Access-Reject errors during EAP-TLS authentication?
EAP-TLS Access-Reject errors typically stem from mutual certificate validation failures (TLS Alert 48 or Alert 46). Either the client device lacks the Root or Intermediate CA certificate that signed the RADIUS server certificate, or the RADIUS server cannot validate the client certificate due to an expired Certificate Revocation List (CRL) or unreachable OCSP responder. Other frequent causes include expired client certificates and missing Client Authentication Extended Key Usage (EKU) attributes.
Why does PEAP-MSCHAPv2 fail on Windows 11 enterprise endpoints?
Windows 11 22H2 and later versions enable Windows Defender Credential Guard by default. Credential Guard isolates LSASS and blocks legacy NTLMv2 and MS-CHAPv2 password-derived hashes from traversing the operating system, causing authentication to fail with RADIUS Reason 23 or Event 5402. Migrating from PEAP to passwordless EAP-TLS with hardware TPM-backed certificates resolves this incompatibility and eliminates credential theft risks.
How do I troubleshoot RADIUS server timeouts and UDP 1812 packet drops?
A RADIUS server timeout occurs when the access point or switch sends Access-Request packets on UDP 1812 but receives no reply. To troubleshoot: first, verify that the RADIUS shared secret configured on the network device matches the RADIUS client record byte-for-byte; second, confirm that intermediate firewalls permit UDP port 1812 (Authentication) and 1813 (Accounting); third, verify that the source IP used by the NAS matches the IP registered in the RADIUS server client list; and fourth, verify RADIUS server service health and CPU load.
Why does a client fail to obtain an IP address after successful 802.1X authentication?
When 802.1X authentication succeeds with Access-Accept but the client receives an APIPA address (169.254.x.x) or DHCP NAK, the issue is Dynamic VLAN assignment. The RADIUS server must return all three required RFC 3580 attributes: Tunnel-Type (Attribute 64, value 13), Tunnel-Medium-Type (Attribute 65, value 6), and Tunnel-Private-Group-ID (Attribute 81, specifying the VLAN ID). Furthermore, the assigned VLAN ID must exist in the switch database, be allowed across trunk ports to the AP, and possess an active DHCP pool with available leases.
How does Purple Cloud RADIUS prevent 802.1X authentication failures?
Purple Cloud RADIUS eliminates on-premises AAA server infrastructure, outdated shared secrets, and manual certificate distribution bottlenecks. It integrates directly with Microsoft Entra ID, Google Workspace, and Okta, automates passwordless EAP-TLS certificate enrollment via SCEP, and provides real-time diagnostic logging and role-based dynamic VLAN assignment across Cisco, Aruba, Ruckus, and Meraki networks.
এই সিরিজে পড়া চালিয়ে যান
Cyber Essentials এবং স্টাফ WiFi: আপনার ওয়্যারলেস নেটওয়ার্কে পাঁচটি কন্ট্রোল পাস করা
আপনি Cyber Essentials-এর পাঁচটি কন্ট্রোলের প্রত্যেকটি আপনার স্টাফ WiFi-এর সাথে ম্যাপ করতে এবং অ্যাসেসরদের খুঁজে পাওয়া ত্রুটিগুলো সমাধান করতে সক্ষম হবেন। এরপর আপনি প্রতিটি ডিভাইস ক্লাসের জন্য 802.1X, iPSK এবং একটি পৃথকীকৃত WPA2-PSK নেটওয়ার্কের মধ্যে থেকে বেছে নিতে পারেন। সবশেষে, একটি Cyber Essentials Plus অডিটের জন্য কীভাবে অ্যাক্সেস পয়েন্ট, কন্ট্রোলার এবং BYOD প্রস্তুত করতে হয় তা আপনি জানতে পারবেন।
HPE Aruba Central presence analytics: সেটআপ, এক্সপোর্ট এবং সীমাবদ্ধতা
আপনি প্রতি সাইটে Aruba Central presence analytics সক্ষম করতে, একটি গ্রাউন্ড-ট্রুথ গণনার বিপরীতে RSSI threshold এবং dwell boundaries ক্যালিব্রেট করতে এবং Central REST API-এর মাধ্যমে সাইট-স্তরের সমষ্টি রপ্তানি করতে সক্ষম হবেন। আপনার বিদ্যমান Aruba অ্যাক্সেস পয়েন্টগুলিতে কখন নেটিভ presence analytics বন্ধ হয় এবং কখন Purple-এর মতো একটি হার্ডওয়্যার-অ্যাগনস্টিক প্ল্যাটফর্ম লেয়ার তার স্থান করে নেয় তাও আপনি জানতে পারবেন।
CIPA compliance: ভেন্যু অপারেটরদের জন্য একটি কমপ্লায়েন্স চেকলিস্ট
আপনি সিদ্ধান্ত নিতে পারবেন CIPA আপনার WiFi-কে বাধ্য করে কিনা, তারপর নেটওয়ার্ক সেগমেন্ট করতে পারবেন, Purple Shield-এর মাধ্যমে DNS রাউট করতে পারবেন এবং বাইপাস রুট বন্ধ করতে পারবেন। Form 486 বা Form 479 সার্টিফিকেশনের জন্য কী প্রমাণ রাখতে হবে তাও আপনি জানতে পারবেন। এই চেকলিস্টটি প্রতিটি প্রয়োজনীয়তার জন্য একজন দায়িত্বশীল ব্যক্তি নির্ধারণ করে, যাতে আপনার পরবর্তী ফান্ডিং বছরের সার্টিফিকেশনে কোনো কিছুই বাদ না পড়ে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।