
排查 802.1X 身份验证失败故障 (RADIUS/EAP)
针对企业级 WiFi 网络上解决 802.1X、EAP-TLS、PEAP 和 RADIUS 身份验证错误的分步诊断指南。
Video overview
收听本指南
查看播客转录
核心系列的一部分:企业级 WiFi 安全指南 →
802.1X & RADIUS authentication failure diagnostic tool
Select your failure component stage, error scenario, and network vendor to generate exact root-cause analysis, packet-level diagnostics, and vendor-specific CLI verification commands.
Observed symptom
The access point transmits RADIUS Access-Request datagrams to the authentication server over UDP 1812, but receives zero response, causing client timeouts and fallback states.
Technical root cause
RADIUS shared secret mismatch between the Network Access Server (NAS IP) and RADIUS server, intermediate firewall blocking UDP ports 1812/1813, missing NAS IP definition in the RADIUS clients table, or RADIUS server service freeze.
Automate 802.1X and eliminate authentication downtime
Purple Cloud RADIUS and automated certificate lifecycle management eliminate shared secret mismatches, expired certificate outages, and complex on-premises server maintenance across Cisco, Aruba, Ruckus, and Meraki.

执行摘要
对于管理酒店、零售连锁、体育场馆和公共场所企业级 WiFi 的 IT 领导者而言,802.1X 认证是网络准入控制的支柱 - 一旦发生故障,对业务的影响将是立竿见影且非常严重的。哪怕只是一个配置错误的客户端配置文件、一个过期的 RADIUS 证书或不匹配的共享密钥,都可能同时阻止数百名用户接入,从而引发支持工单呈指数级增加、收入损失以及潜在的合规性违规。
IEEE 802.1X 定义了基于端口的网络准入控制,在 OSI 模型的第 2 层运行。它与可扩展身份验证协议 (EAP) 和 RADIUS 服务器配合使用,在授予网络访问权限之前对每个设备进行身份验证。该协议支持多种 EAP 方法 - EAP-TLS、PEAP-MSCHAPv2、EAP-TTLS 和 EAP-FAST - 每种方法都具有不同的安全配置文件、证书要求和操作复杂度。
本指南提供了一个结构化的诊断框架,用于解决跨越三个认证链组件的 802.1X 故障:客户端 (Supplicant,终端设备)、认证系统 (Authenticator,接入点或交换机) 和认证服务器 (Authentication Server,RADIUS)。它包括真实世界的案例研究、快速排障决策树、符合 PCI-DSS v4.0 和 WPA3 企业级标准的最佳部署实践,以及来自酒店和零售部署的实用示例库。
对于在员工网络之外同时部署 Guest WiFi 的组织而言,了解 802.1X 在何处发生中断以及如何快速修复,是直接的运营和商业优先事项。
技术深度剖析
802.1X 认证架构
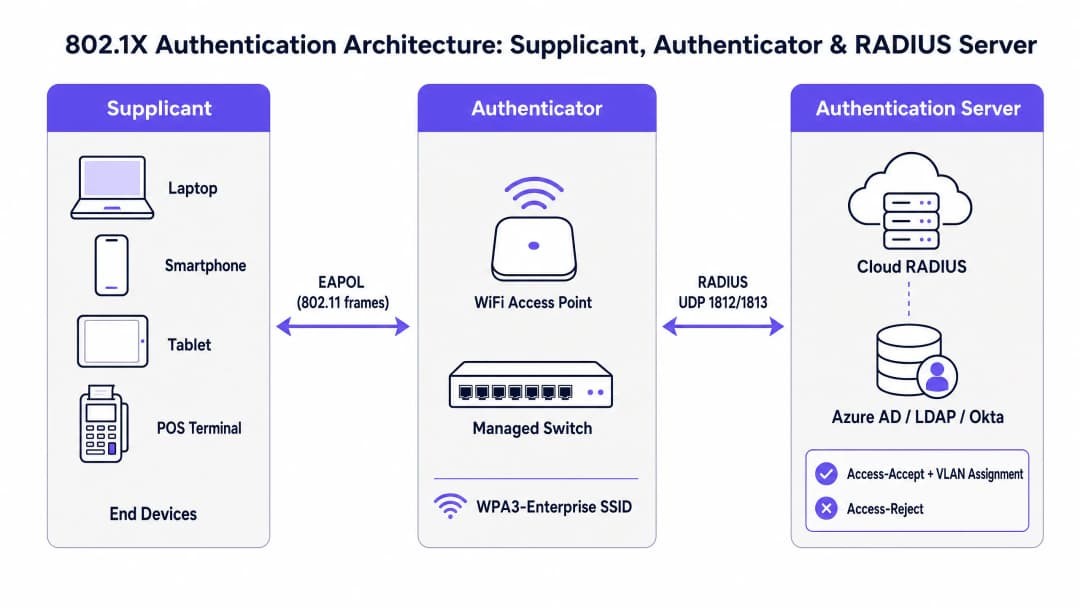
IEEE 802.1X 标准定义了一个三组件模型,该模型管理着每一次企业级 WiFi 认证交互。了解每个组件的角色是进行有效故障排查的前提条件。
客户端 (Supplicant) 是终端用户设备 - 例如笔记本电脑、智能手机、平板电脑或 POS 终端。它运行一个软件组件 (内置于 Windows、macOS、iOS 和 Android 操作系统中的客户端软件),负责发起 EAP 交互并向网络提交凭据。客户端配置 - 特别是 EAP 方法、证书信任设置和凭据来源 - 是最常见的身份验证失败原因之一。
Authenticator(认证器)是无线接入点或托管交换机。至关重要的是,Authenticator 并不做出认证决策。它作为一个无状态中继,在 RADIUS 服务器发出授权决策之前,阻止受控端口上的所有数据流量。它在无线或有线介质上使用 EAPOL(EAP over LAN)帧与 Supplicant 进行通信,并在 UDP 端口 1812(认证)和 1813(计费)上使用 RADIUS Access-Request 和 Access-Accept/Reject 数据包与 RADIUS 服务器进行通信。
Authentication Server(认证服务器)即 RADIUS 服务器。这是进行实际凭据验证的地方。RADIUS 服务器与 Supplicant 协商 EAP 方法,对照身份目录(Active Directory、Azure AD、Okta 或 LDAP)验证凭据,并返回带有可选 VLAN 分配属性的 Access-Accept,或返回带有原因代码的 Access-Reject。在现代部署中,这越来越多地采用云端托管服务 - 请参阅 How to Implement 802.1X Authentication with Cloud RADIUS 以获取完整的实施指南。
EAP 方法对比

EAP 不是单一的认证方法,而是一个支持多种内部方法的框架。EAP 方法的选择直接影响到安全态势、证书基础设施要求以及您可能遇到的故障类型。
| EAP 方法 | 证书要求 | 安全级别 | 部署复杂度 | 主要使用场景 |
|---|---|---|---|---|
| EAP-TLS | 双向(客户端 + 服务器) | 最高 | 高(需要 PKI + MDM) | 托管的企业设备 |
| PEAP-MSCHAPv2 | 仅服务器端 | 中等 | 中等 | 集成 AD 的环境 |
| EAP-TTLS | 仅服务器端 | 中等 | 中等 | 混合操作系统 BYOD 环境 |
| EAP-FAST | 无(使用 PAC) | 中高 | 低 | 遗留设备支持 |
对于托管的企业设备群,结合 EAP-TLS 的 WPA3-Enterprise 是目前行业最佳实践。对于并行部署 Guest WiFi 和员工网络的场所 - 这在 Hospitality 和 Retail 环境中很常见 - 典型的做法是采用混合方案:企业设备使用 EAP-TLS,访客使用带有 RADIUS 后端的 Captive Portal。
认证流程:逐步解析
了解 802.1X 交互的精确顺序对于准确定位故障发生的环节至关重要。流程如下:
- Supplicant 与 SSID 关联。Authenticator 打开一个受控端口,阻止所有非 EAP 流量。
- Authenticator 向 Supplicant 发送 EAP-Request/Identity。
- Supplicant 回应 EAP-Response/Identity(用户或设备身份)。
- 认证器(Authenticator)将此信息封装在 RADIUS Access-Request 中,并将其转发给 RADIUS 服务器。
- RADIUS 服务器发出 Access-Challenge,提出 EAP 方法(例如 EAP-TLS 或 PEAP)。
- 请求方(Supplicant)和 RADIUS 服务器协商 EAP 方法,并通过由认证器中继的多次 Access-Request / Access-Challenge 往返交互来交换凭据。
- RADIUS 服务器根据身份目录验证凭据,并返回 Access-Accept(带有可选的 VLAN 分配属性)或 Access-Reject(带有原因代码)。
- 如果被接受,认证器将打开受控端口,设备即可获得网络访问权限。对于 WPA2/WPA3-Enterprise,随后会进行 4 次握手以导出对话加密密钥。
此序列中任何步骤的失败都会产生不同的症状特征。将症状对应到具体步骤是快速排障的基础。
常见故障模式和诊断指标
故障模式 1:证书过期(服务器或客户端)
这是生产环境中 802.1X 部署中最具破坏性的单点故障模式。当 RADIUS 服务器的 TLS 证书过期时,所有客户端会同时身份验证失败 - 导致整个网络瘫痪。当客户端证书过期时(在 EAP-TLS 部署中),个别设备会失败,而其他设备则继续正常进行身份验证。
诊断指标: NPS/RADIUS 事件日志显示原因代码 22(“客户端证书已过期或尚未生效”)或原因代码 16(“由于用户凭据不匹配,身份验证失败”)。在 Windows NPS 上,检查安全事件日志中的事件 ID 6273。在 FreeRADIUS 上,在调试输出中查找 TLS Alert read:fatal:certificate expired。
解决办法: 更新过期的证书,并通过 MDM 将更新后的 CA 证书推送给所有客户端。实施自动证书过期监控,并设置 90 天的预警阈值。
故障模式 2:RADIUS 共享密钥不匹配
共享密钥用于在认证器和 RADIUS 服务器之间对 RADIUS 消息进行身份验证。不匹配会导致 RADIUS 服务器静默丢弃 Access-Request 数据包。从 AP 的角度来看,RADIUS 服务器显得无响应。
诊断指标: AP 日志显示 RADIUS 服务器超时和重传。RADIUS 服务器没有显示相应的失败尝试日志记录 - 请求在处理之前就被丢弃了。在 RADIUS 服务器接口上进行 Wireshark 抓包将显示端口 1812 上的传入 UDP 数据包被静默丢弃。
解决办法: 验证并同步认证器(AP/控制器配置)和 RADIUS 服务器(NAS 客户端配置)上的共享密钥。使用至少 32 个字符的强随机生成密钥。对于云 RADIUS 部署,实施 RadSec(RADIUS over TLS)以消除对共享密钥的依赖。
故障模式 3:请求方(Supplicant)配置文件配置错误
在 PEAP-MSCHAPv2 部署中,必须配置客户端以针对受信任的 CA 验证 RADIUS 服务器的证书。如果禁用了证书验证 - 这是初始部署期间常见的捷径 - 网络极易受到恶意 AP 凭据收集攻击。如果信任了错误的 CA,或者服务器证书的 CN/SAN 与配置的服务器名称不匹配,身份验证将失败。
诊断指标: 部分设备失败,而其他设备成功。RADIUS 日志显示 EAP-TLS 握手失败或 PEAP 隧道建立失败。在 Windows 上,操作日志中的 WLAN-AutoConfig 事件 ID 8001 或 8002 表示客户端侧的失败。
解决办法: 通过 MDM(Microsoft Intune、Jamf 或同等工具)部署标准化的 WiFi 配置文件。确保配置文件中包含受信任的 CA 证书,并强制执行服务器证书验证。切勿在生产环境中禁用证书验证。
故障模式 4:网络传输问题(MTU 分片)
EAP-TLS 交换涉及完整证书链的传输,这可能会产生大型 RADIUS 数据包。如果认证器与云 RADIUS 服务器之间的 WAN 路径具有较低的 MTU(在某些 MPLS 或 SD-WAN 配置中很常见),这些数据包可能会被分片。许多防火墙和状态检测设备会丢弃分片的 UDP 数据包,导致 TLS 握手无响应停滞。
诊断指标: 在通过 WAN 连接的站点上,EAP-TLS 身份验证间歇性或持续失败,而具有本地 RADIUS 的站点则成功。数据包捕获显示 RADIUS Access-Request 数据包在 WAN 接口处被分片。当 RADIUS 服务器位于本地 LAN 上时,身份验证成功。
解决办法: 部署 RadSec(在 TCP 端口 2083 上通过 TLS 传输 RADIUS)。TCP 本身可以处理分片和重传,从而完全消除这种故障模式。或者,调整 WAN 接口上的 MTU,或在服务器上配置 RADIUS 分片参数。
故障模式 5:身份目录连接失败
RADIUS 服务器必须能够访问身份目录(Active Directory、LDAP、Azure AD)以验证凭据。DNS 故障、防火墙规则更改或域控制器宕机都将导致所有身份验证尝试失败,即使 RADIUS 服务本身运行正常。
诊断指标: RADIUS 服务器日志显示已收到身份验证尝试,但失败并提示 "Cannot contact the LDAP server" 或等效错误。NPS 事件 ID 6273,原因代码为 16 或 66。如果未明确监控目录连接,RADIUS 服务器自身的健康状况监控可能无法发现此问题。
解决办法: 为 RADIUS 到目录的连接路径实施专用的健康状况监控。配置多个域控制器或 LDAP 副本作为故障转移目标。对于云 RADIUS 部署,请确保身份提供商集成(Azure AD Connect、LDAP 代理)包含在您的可用性监控中。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南
阶段 1:部署前验证
在大规模部署 802.1X 之前,请验证以下先决条件。跳过此阶段是导致部署后失败的首要原因。
首先,确认您的 RADIUS 服务器证书是由您资产中所有客户端设备平台都信任的 CA 颁发的。在 Windows 上,这意味着该 CA 必须位于“受信任的根证书颁发机构”存储区中。在 iOS 和 Android 上,该 CA 证书必须通过 MDM 配置文件进行显式分发。请勿在生产环境中使用自签名证书。
其次,验证所有认证器(AP 和交换机)与 RADIUS 服务器之间在 UDP 端口 1812 和 1813 上的网络连接。在部署到生产 SSID 之前,使用 RADIUS 测试客户端(例如 Linux 上的 radtest 或 Windows 上的 NPS 测试工具)来确认端到端身份验证。
第三,验证您的身份目录集成。确认 RADIUS 服务器可以针对您的目录执行 LDAP 绑定和组内成员查询。使用服务帐户进行测试,并验证 Access-Accept 响应中是否返回了预期的 VLAN 分配属性。
阶段 2:EAP 方法选择和证书策略
对于托管的公司设备,请部署 EAP-TLS,并使用通过 MDM 分发的客户端证书。这消除了凭据盗窃风险,并提供了最强大的身份验证态势。确保您的 MDM 平台配置为在过期前自动更新客户端证书。
对于拥有非托管或 BYOD 设备的环境,PEAP-MSCHAPv2 是务实的选择。在所有客户端配置文件中强制执行服务器证书验证。切勿分发禁用了证书验证的 WiFi 配置文件。
对于无法运行 802.1X 客户端的传统设备(IoT 传感器、旧款 POS 终端),请实施 MAC 身份验证绕过 (MAB) 作为备用方案。将 MAB 设备分配到高度受限的 VLAN,并使用显式防火墙规则将其网络访问限制为仅其所需的系统服务。
阶段 3:部署与监控
采用分阶段的方法进行部署:先在 20 到 50 台设备的受控组中进行试点,验证身份验证日志,确认 VLAN 分配,并在扩展到整个资产之前验证计费记录。对于体育场馆、会议中心、酒店等大型场所部署,这种分阶段的方法对于控制任何配置错误的影响范围至关重要。
实施对以下内容的持续监控:RADIUS 服务器证书过期(提前 90 天报警)、RADIUS 服务器可用性和响应时间、按 SSID 和站点划分的身份验证成功/失败率,以及身份目录连接性。对于需要接受合规审计的 医疗保健 和 零售 环境,请确保 RADIUS 计费日志保留所需的期限(在 PCI DSS 下通常为 12 个月)。对于 交通运输 和大型公共场所部署,请考虑部署具有自动故障转移功能的多余 RADIUS 服务器。对于整个网络访问控制基础设施而言,单一 RADIUS 服务器是一个单点故障。
最佳实践
以下最佳实践源自 802.1X、WPA3 企业级规范、PCI-DSS v4.0 要求以及企业场馆部署的运营经验。
证书生命周期管理是最高优先级的运营控制。为所有 RADIUS 服务器证书实施自动监控,并在过期前 90 天、60 天和 30 天发送警报。对于 EAP-TLS 部署,请通过您的 MDM 平台将此监控扩展到客户端证书群。证书过期是生产 802.1X 部署中发生大规模身份验证中断的首要原因。
RadSec 部署应作为任何 RADIUS 流量穿越公共互联网或 WAN 的 802.1X 部署的默认设置。RadSec (RFC 6614) 将 RADIUS 封装在基于 TCP 的 TLS 中,提供传输安全性,消除 UDP 分片问题,并消除对共享密钥的依赖。大多数现代云 RADIUS 平台和企业级 AP 厂商都支持 RadSec。
MDM 强制客户端配置文件消除了请求方配置错误这一最大单一源头。所有公司拥有的设备都应该通过 MDM 接收其 WiFi 配置文件,而不是手动配置。配置文件必须包含受信任的 CA 证书,强制执行服务器证书验证,并指定正确的 EAP 方法和内部身份验证设置。
通过动态 VLAN 分配进行网络分段是 PCI-DSS 合规性的强制性控制,也是零信任网络架构的基石。配置 RADIUS 授权策略,以便根据组群成员身份将用户分配到适当的 VLAN - 员工分配到企业 VLAN,访客分配到隔离的仅限互联网的 VLAN,IoT 设备分配到受限的管理 VLAN。这限制了任何单一受损设备的波及范围。
RADIUS 记账日志保留提供了 PCI-DSS 要求 10 所需的审计追踪,并且对于安全事件发生后的取证调查至关重要。确保记账日志捕获会话启动/停止事件、用户身份、设备 MAC 地址、分配的 VLAN、会话持续时间和数据量。将 RADIUS 记账与您的 SIEM 集成,以进行实时异常检测。
对于在部署 802.1X 的同时部署 WiFi Analytics 的组织,单用户身份验证数据与分析的结合提供了一个强大的运营情报层 - 从而能够在个人会话级别进行停留时间分析、容量规划和异常检测。
故障排除与风险缓解
快速分类框架
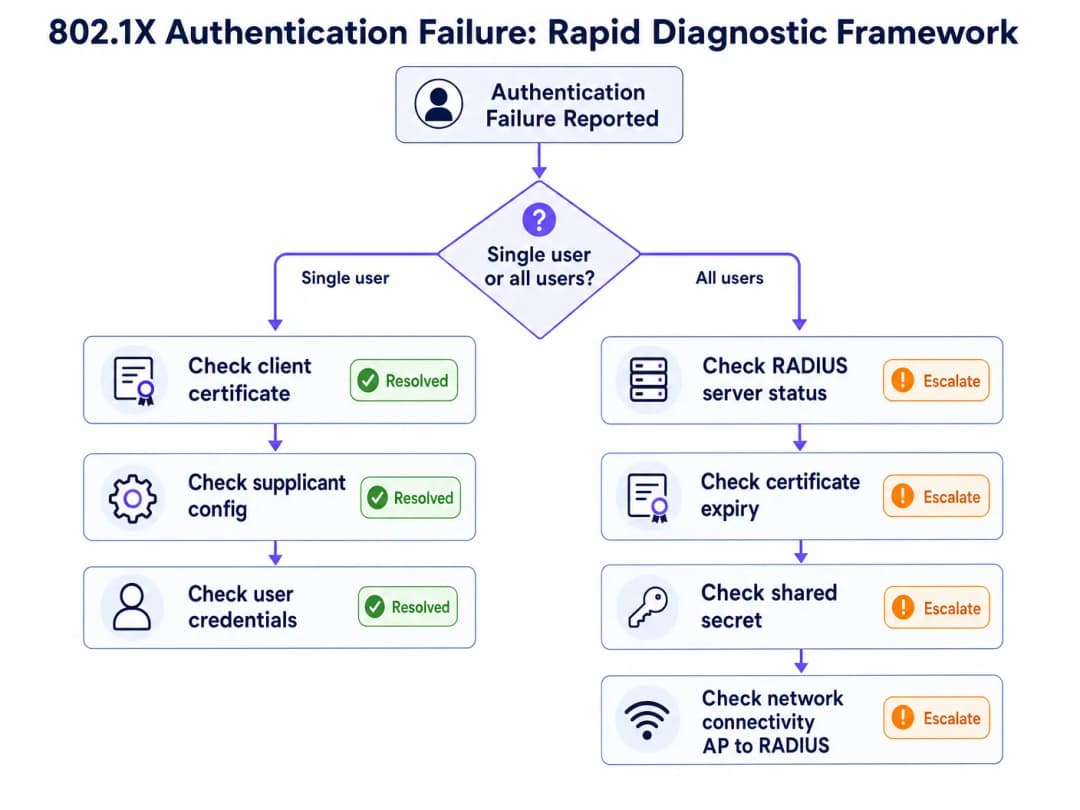
当报告 802.1X 身份验证失败时,第一个诊断问题将决定整个故障排除路径:这是影响单个用户/设备,还是影响网络上的所有用户?
如果故障同时影响所有用户,则根本原因几乎肯定是在基础设施层级:RADIUS 服务器证书已过期、RADIUS 服务器宕机、配置更改后共享密钥不匹配,或者身份验证器与 RADIUS 服务器之间的连接失败。请首先检查 RADIUS 服务器的可用性和证书有效性。
如果故障影响单个用户或设备,则根本原因几乎肯定是在客户端层级:客户端证书已过期 (EAP-TLS)、请求方配置文件配置错误、凭据不正确或设备特定的软件问题。请首先检查客户端的证书存储和请求方配置。
诊断工具集
以下工具对于在不同基础设施组件中进行 802.1X 故障排除至关重要。
| 工具 | 平台 | 使用场景 |
|---|---|---|
| NPS 事件日志 (事件 ID 6272/6273) | Windows Server | RADIUS 身份验证成功/失败及原因代码 |
| WLAN-AutoConfig 运行日志 | Windows 客户端 | 请求方端 EAP 交换失败 |
| CAPI2 事件日志 | Windows 客户端 | 证书验证失败 |
debug radius authentication |
Cisco IOS/WLC | 身份验证器上的 RADIUS 交换调试 |
radiusd -X |
FreeRADIUS | 完整的调试输出,包括 EAP 协商 |
| Wireshark (EAPOL 过滤器) | 任何 | EAP 帧的客户端数据包捕获 |
| Wireshark (EAP 过滤器) | 任何 | 服务端 RADIUS 数据包捕获 |
radtest |
Linux | 手动 RADIUS 身份验证测试 |
NPS 原因代码参考
Microsoft NPS 事件 ID 6273(身份验证失败)包含一个直接标识失败原因的原因代码。在运维中最常见的重要代码包括:
| 原因代码 | 描述 | 可能的根本原因 |
|---|---|---|
| 16 | 由于用户凭据不匹配,身份验证失败 | 密码错误、客户端证书过期或目录查找失败 |
| 22 | 客户端证书已过期或尚未生效 | 客户端证书过期 - 请检查 MDM 证书更新 |
| 23 | 用户帐户已过期 | AD 帐户过期 - 请检查帐户状态 |
| 48 | 连接请求不匹配任何已配置的策略 | RADIUS 策略配置错误 - 请检查 NPS 网络策略 |
| 66 | 用户尝试使用匹配网络策略上未启用的身份验证方法 | 客户端与服务器之间的 EAP 方法不匹配 |
风险缓解:证书过期灾难
最常见且最易防范的 802.1X 停机事件是 RADIUS 服务器证书过期。在2025年1月,一家大型连锁零售商因其 RADIUS 服务器证书在周一凌晨3:00过期,导致了全体员工网络彻底瘫痪。截至上午9:00,分布在45家门店的300多个收银终端全部失去网络连接。该证书在两年前部署,由于未配置自动监控,且在团队重组过程中遗漏了更新提醒,最终导致了此次事故。
解决办法非常简单:部署与您的告警平台(PagerDuty、OpsGenie 或同等平台)集成的自动化证书过期监控。将告警阈值设置为90天、60天和30天。在 IT 运维指南中将证书更新指定为专人负责。对于云 RADIUS 平台,请确认供应商是否代表您管理证书更新 - 这是托管服务与自助服务产品之间的关键区别。
投资回报率与业务影响
认证停机成本
对于场所运营商而言,802.1X 认证失败会直接转化为可衡量的业务影响。在 酒店 环境中,员工网络故障会影响物业管理系统、收银终端和客户服务交付。在 零售 行业中,POS 终端认证失败会导致交易完全中断。在会议中心和体育场馆中,高峰活动期间的认证失败会直接引发显而易见的服务瘫痪。
一家拥有200间客房的酒店若发生30分钟的认证故障 - 影响 PMS 访问、餐厅 POS 和礼宾部终端 - 造成的直接运营损失通常超过5,000英镑,这还不包括对客户体验的影响以及潜在的 SLA 罚款。
合规价值
对于适用 PCI DSS v4.0 的企业,妥善部署的 802.1X 基础设施可以直接满足多项要求:要求 1(网络访问控制)、要求 7(限制对系统组件的访问)、要求 8(识别用户并验证访问权限)以及要求 10(记录并监控所有访问)。而替代方案 - 共享 PSK 网络 - 则无法满足这四项要求,并会带来巨大的审计风险。
对于受数据保护条例约束的公共部门机构和 医疗 部署,单用户认证和完善的记账日志提供了证明符合访问控制义务所需的审计轨迹。
衡量成功
运行良好的 802.1X 部署的关键绩效指标包括:认证成功率(目标 >99.5%)、平均认证时间(云 RADIUS 目标 <150ms)、证书过期事件(目标为零)以及 RADIUS 服务器可用性(目标 99.9%)。这些指标应在您的网络管理平台中进行跟踪,并作为每月网络运维例会的一部分进行审查。
对于使用 WiFi Analytics 的组织,将 802.1X 单个用户会话数据与分析相结合,可提供额外的商业智能:准确的停留时间测量、设备类型分布和网络利用率模式,从而为容量规划和场所运营决策提供信息。
如需阅读有关相关网络准入控制解决方案的更多信息,请参阅 10 Best Network Access Control (NAC) Solutions for 2026 和 Cisco Wireless APs: 2026 Guide to Products & Deployment。对于学校和教育部署,WiFi in Schools: The 2026 Administrator & IT Guide 涵盖了多用户教育环境中的 802.1X 实施。
关键定义
802.1X
IEEE 802.1X 是一种基于端口的网络访问控制标准,它定义了在 OSI 模型第 2 层运行的身份验证框架。在使用 EAP 作为凭据交换协议时,它会阻止来自设备的所有网络流量,直到 RADIUS 服务器对其进行肯定验证。它既适用于有线以太网,也适用于无线 (WiFi) 网络。
IT 团队通常会接触到 802.1X,作为 WPA2 企业版和 WPA3 企业版 SSID 的身份验证机制。它是实现单用户身份验证、动态 VLAN 分配以及满足 PCI DSS 合规性所需的审计追踪的标准。
RADIUS (Remote Authentication Dial-In User Service)
一种客户端 - 服务器网络协议 (RFC 2865),为网络访问提供集中的身份验证、授权和计费 (AAA) 管理。在 802.1X 部署中,RADIUS 服务器会根据身份目录验证用户凭据,并向 Authenticator 返回 Access-Accept 或 Access-Reject 响应。它通过 UDP 端口 1812(身份验证)和 1813(计费)进行操作。
RADIUS 服务器是 802.1X 中的决策组件。当身份验证失败时,RADIUS 服务器日志中会包含标识根本原因的错误代码。常见的实现包括 Microsoft NPS、FreeRADIUS 和云端托管服务。
EAP (Extensible Authentication Protocol)
一种协议框架 (RFC 3748),定义了 802.1X 中使用的一套身份验证方法。EAP 本身不是一种身份验证方法,而是一个支持多种内部方法的容器,包括 EAP-TLS、PEAP-MSCHAPv2、EAP-TTLS 和 EAP-FAST。EAP 方法在 Supplicant 和 RADIUS 服务器之间进行协商;Authenticator 只转发 EAP 帧而不进行解析。
EAP 方法的选择决定了部署的安全态势和操作复杂度。EAP-TLS 需要 PKI 和 MDM 基础设施,但能提供最强的安全性。PEAP-MSCHAPv2 部署较简单,但需要严格的证书验证以防止凭据窃取。
Supplicant
终端用户设备(笔记本电脑、智能手机、POS 终端)上启动 802.1X 身份验证交换的软件组件。在 Windows 上,supplicant 作为 WLAN AutoConfig 或 Wired AutoConfig 服务内置于操作系统中。在 iOS 和 Android 上,它通过设备的 WiFi 配置文件配置进行管理。
Supplicant 配置错误 - 特别是在 PEAP 部署中禁用了证书验证 - 是导致身份验证失败和安全漏洞的最常见原因之一。通过 MDM 标准化 supplicant 配置是一项关键的操作控制。
Authenticator
在 802.1X 部署中执行基于端口访问控制的网络设备(无线接入点或管理型交换机)。Authenticator 不做出身份验证决策 - 它充当 Supplicant(使用 EAPOL)和 RADIUS 服务器(使用 RADIUS)之间的中继。在 RADIUS 服务器发出 Access-Accept 之前,它会阻止受控端口上的所有非 EAP 流量。
Authenticator 的配置 - 特别是 RADIUS 服务器 IP/主机名、共享密钥和超时设置 - 是常见的失败原因。在基础设施发生变更后,请务必验证 Authenticator 的 RADIUS 客户端配置是否与 RADIUS 服务器的 NAS 客户端配置相匹配。
EAPOL (EAP over LAN)
用于在有线或无线介质上,在 Supplicant 和 Authenticator 之间传输 EAP 帧的协议。EAPOL 帧是第 2 层帧(以太网类型为 0x888E),不需要 IP 连接。Authenticator 将 EAPOL 帧封装进 RADIUS 数据包中,以便转发给身份验证服务器。
在客户端的 Wireshark 抓包中可以看到 EAPOL。在无线数据包捕获中筛选 EAPOL 帧,可让工程师观察 EAP 交换并确定身份验证在哪个步骤失败。
RadSec (RADIUS over TLS)
RADIUS 协议的扩展(RFC 6614),它将 RADIUS 数据包封装在 TCP 端口 2083 的 TLS 隧道中。RadSec 为跨越不可信网络(例如从公共互联网到云 RADIUS 服务器)的 RADIUS 流量提供传输安全,消除了 UDP 分片问题,并摆脱了对用于数据包身份验证的共享密钥的依赖。
RadSec 是云 RADIUS 部署的推荐传输方式。它能同时解决两个常见的故障模式:导致 EAP-TLS 握手失败的 MTU 分片问题,以及分布式站点间复杂的共享密钥管理问题。
动态 VLAN 分配
一种 RADIUS 授权功能,允许 RADIUS 服务器根据用户的组群成员身份或设备类型,指示认证者将已验证的设备置于特定的 VLAN 上。RADIUS 服务器在 Access-Accept 响应中返回 VLAN 分配属性(Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID)。
动态 VLAN 分配是在 802.1X 部署中强制执行网络分段的机制。它是 PCI-DSS 合规性(隔离持卡人数据环境)的强制性控制措施,也是零信任网络架构的基石。RADIUS 策略中配置错误的 VLAN 属性是导致用户在身份验证后被置于错误网络分段的常见原因。
MAC 身份验证绕过 (MAB)
一种后备身份验证机制,允许没有 802.1X 客户端的设备在 RADIUS 交换中使用其 MAC 地址同时作为用户名和密码进行身份验证。由于 MAC 地址可以被伪造,MAB 提供的安全保证极低,应仅用于确实无法支持 802.1X 的设备。
传统 IoT 设备、旧版 POS 终端和网络打印机通常需要 MAB。通过 MAB 身份验证的设备必须置于具有明确防火墙规则的严格限制 VLAN 中。切勿将 MAB 作为支持 802.1X 设备的便利快捷方式。
NPS (网络策略服务器)
Microsoft 随 Windows Server 提供的 RADIUS 服务器实现。NPS 支持 PEAP-MSCHAPv2、EAP-TLS 和 EAP-TTLS,并与 Active Directory 进行原生集成以验证凭证。身份验证失败会作为事件 ID 6273(失败)和 6272(成功)记录到 Windows 安全事件日志中,并附带标识具体失败原因的原因代码。
NPS 是以 Windows 为核心的企业环境中部署最广泛的 RADIUS 服务器。NPS 服务器上的安全事件日志是这些环境中 802.1X 故障的主要诊断工具。确保为成功和失败事件均启用了 NPS 审核策略。
应用实例
一个拥有 12 家分店、共 450 间客房的酒店集团在所有场所部署了采用 PEAP-MSCHAPv2 的 WPA2 企业版,并在每个地点使用本地 Windows NPS 服务器。在网络基础设施更新后,IT 团队报告称,有三个地点的员工无法通过身份验证连接到企业 SSID。Captive Portal 网络上的访客未受影响。受影响地点的 NPS 服务器正在运行,并且 Windows 安全事件日志显示事件 ID 6273,原因代码为 16。最可能的原因是什么,团队应如何解决?
NPS 事件 ID 6273 上的原因代码 16 表示由于凭据不匹配导致身份验证失败 - 但在同时影响多个地点的基础设施更新后故障上下文中,最可能的原因不是用户密码错误,而是新配置的接入点或无线控制器与 NPS 服务器之间的 RADIUS 共享密钥不匹配。
第 1 步:在其中一个受影响地点的 NPS 服务器上,导航至 RADIUS 客户端和服务器 > RADIUS 客户端,并验证为每个 AP 或无线控制器 IP 地址配置的共享密钥。将其与 AP/控制器上的 RADIUS 服务器配置进行对比。
第 2 步:如果共享密钥匹配,请检查 NPS 网络策略是否已正确配置为允许 PEAP-MSCHAPv2。导航至策略 > 网络策略,打开相关策略,并验证 Microsoft: 受保护的 EAP (PEAP) 是否已被列为允许的身份验证方法,且 EAP-MSCHAPv2 作为内部方法。
第 3 步:如果策略正确,请检查 NPS 连接请求策略,确认请求正在本地处理(未转发到远程 RADIUS 服务器)。验证条件是否与来自新 AP 硬件的传入 RADIUS 属性相匹配。
第 4 步:在 AP/控制器上启用 RADIUS 记账调试,并验证 Access-Request 数据包是否正在发送到正确的 NPS 服务器 IP 和端口 1812。如果没有请求到达 NPS 服务器,则问题出在验证器(Authenticator)配置中,而不是 RADIUS 服务器。
第 5 步:如果请求到达 NPS 但因原因代码 16 被拒绝,且凭据已确认正确,请检查从 NPS 服务器是否可以访问 Active Directory 域控制器。指向域控制器的 DNS 或连接问题会导致 NPS 无法通过此原因代码验证凭据。
解决方案:在大多数更新后的场景中,根本原因是配置新 AP 硬件时引入的共享密钥不匹配。在所有 RADIUS 客户端和 NPS 服务器之间同步共享密钥。考虑迁移到 RadSec 以完全消除共享密钥管理。
一家拥有 85 家门店的大型零售连锁店部署了 EAP-TLS,并通过 Microsoft Intune 管理客户端证书。周一早上,IT 服务台收到大量门店经理的报告,称员工设备无法连接到企业 WiFi 网络。该问题同时影响所有门店。RADIUS 服务器日志显示 Access-Reject 响应,并附有消息“TLS Alert: certificate expired”(TLS 警报:证书已过期)。RADIUS 服务器本身运行正常,且其自身的证书在接下来的 18 个月内仍然有效。请问发生了什么情况,紧急修复路径是什么?
RADIUS 服务器日志中的“TLS Alert: certificate expired”消息,结合所有 85 家门店同时发生故障且 RADIUS 服务器证书有效的事实,表明部署到员工设备的客户端证书已过期。在 EAP-TLS 中,客户端和服务器都需要提供证书。如果客户端证书已过期,RADIUS 服务器将拒绝 TLS 握手并发出 Access-Reject。
紧急修复(0 - 2 小时):
步骤 1:通过检查受影响设备上的证书过期日期来确认诊断。在 Windows 上,打开 certmgr.msc,导航至“个人” > “证书”,然后检查用于 WiFi 身份验证的证书过期日期。如果已过期,则确认了根本原因。
步骤 2:在 Microsoft Intune 中,导航至“设备” > “配置文件”,并找到用于 WiFi 身份验证的 SCEP 或 PKCS 证书配置文件。检查证书有效期和更新阈值设置。
步骤 3:如果证书配置文件配置为自动更新,请检查设备最近是否能够连接到 Intune 管理服务。如果设备处于离线状态或未注册,则可能没有进行自动更新。
步骤 4:通过在 Intune 中触发设备同步(设备 > 所有设备 > 同步)来强制更新证书。对于无法连接到 WiFi 的设备,确保它们有备用连接路径(移动数据或有线以太网)以连接到 Intune 服务进行更新。
步骤 5:作为证书更新期间的临时措施,可以考虑为受影响的门店创建一个临时的 PEAP-MSCHAPv2 SSID,以恢复运营能力。这应被视为临时过渡,而非永久解决方案。
长期预防:
将 Intune 证书配置文件配置为在证书剩余寿命的 20% 时进行更新(例如,对于 1 年期证书,在过期前约 73 天进行更新)。针对带有证书过期原因代码的 RADIUS Access-Reject 事件实施 SIEM 告警。将证书过期监控纳入您的月度 IT 运营审查中。
练习题
Q1. 贵组织运营着一个拥有 60,000 个座位、并在大厅、接待套房和后勤区域部署了 800 个接入点的体育场。员工设备使用 EAP-TLS,其证书通过 Jamf 进行管理。在一次大型活动期间,多个区域中 15% 的员工设备报告身份验证失败。RADIUS 服务器日志显示 Access-Reject 响应。其余 85% 的员工正在正常进行身份验证。您的诊断方法是什么?最可能的根本原因是什么?
提示:部分失败模式(15% 的设备,而非全部)是关键的诊断信号。重点关注导致失败设备与成功设备之间存在差异的因素 - 设备型号、OS 版本、证书颁发日期或 Jamf 注册状态。
查看标准答案
部分故障模式立即排除了基础设施级别的因素(RADIUS 服务器证书过期、共享密钥不匹配或服务器停机将影响所有设备)。根本原因几乎可以肯定是一部分客户端证书已过期或未能续订。
诊断方法:提取 RADIUS 服务器日志并过滤 Access-Reject 事件。记录故障设备的设备标识(证书 CN 或 MAC 地址)。在 Jamf 中,将这些设备与证书配置文件部署状态进行交叉引用。检查发生故障的设备是否具有共同的证书颁发日期 - 如果它们都是在同一批次中注册的,则它们可能具有相同的过期日期。
最可能的根本原因:同时颁发的一批客户端证书已到期。最近注册的设备具有有效的证书,并且正在正常进行身份验证。
解决方案:在 Jamf 中,识别受影响的设备并触发证书续订推送。确保证书配置文件配置了适当的续订阈值(证书生命周期的 20%)。对于无法通过 WiFi 访问 Jamf MDM 服务的设备(因为它们无法进行身份验证),在事件持续期间提供临时有线以太网连接或临时 PEAP SSID。事件发生后,针对具有证书过期原因代码的 RADIUS Access-Reject 事件实施 SIEM 告警,以防止再次发生。
Q2. 一家拥有 35 家门店的区域性零售连锁店正在从本地 NPS 服务器迁移到云 RADIUS 服务。在三家门店进行试点期间,EAP-TLS 身份验证在两家门店工作正常,但在第三家门店间歇性失败。第三家门店通过 MPLS WAN 链路连接到云 RADIUS 服务。身份验证失败并不一致 - 某些尝试成功,某些失败。云 RADIUS 提供商确认服务正常,且日志显示有部分 Access-Request 数据包到达,但未发送相应的 Access-Accept。最可能的原因是什么?
提示:特定 WAN 连接站点的间歇性故障,结合云 RADIUS 提供商看到部分但非全部数据包的情况,强烈表明是网络传输问题,而非配置错误。
查看标准答案
在 WAN 连接站点上出现间歇性故障以及云 RADIUS 提供商看到不完整数据包序列的结合,是 MTU 分片的典型特征。EAP-TLS 证书链会产生大型 RADIUS 数据包,这些数据包可能会超过 MPLS WAN 链路的 MTU。当这些数据包被分片时,云 RADIUS 服务器可能会收到第一个分片,但收不到后续分片,从而导致 TLS 握手停滞并最终超时。
诊断确认:在受影响门店的 WAN 接口上进行 Wireshark 抓包。过滤端口 1812 上的 UDP 流量。在 RADIUS 交互中寻找分片的 IP 数据包。比较成功门店与失败门店的数据包大小。
解决方案 1(首选):将受影响的站点迁移到 RadSec(TCP 端口 2083 上的 RADIUS over TLS)。TCP 原生处理分片和重传,从而完全消除这种故障模式。大多数云 RADIUS 提供商和现代 AP 厂商都支持 RadSec。
解决方案 2:将受影响门店 WAN 接口上的 MTU 降低以匹配 MPLS 路径 MTU,确保 RADIUS 数据包不被分片。这是一个不够优雅的解决方案,因为它会影响 WAN 链路上的所有流量。
解决方案 3:配置 RADIUS 服务器以使用较小的 TLS 记录大小,以减少数据包分片。这是某些 RADIUS 实现中可用的服务器端配置选项。
长期建议:作为云 RADIUS 部署的一部分,将所有站点迁移到 RadSec。这消除了分片风险,加密了传输中的 RADIUS 流量,并消除了共享密钥管理的复杂性。
Q3. 一位会议中心 IT 总监正计划进行网络升级,以支持针对员工的 WPA3-Enterprise 配合 802.1X,以及针对活动代表的 Captive Portal。该场馆每年举办 200 多场活动,代表人数从 50 到 5000 不等。IT 团队的内部网络专业知识有限,且没有现有的 PKI 基础设施。总监希望为员工实施 802.1X,但担心运营复杂性。应该推荐哪种 EAP 方法,需要什么基础设施,以及要缓解哪些关键运营风险?
提示:考虑运营限制:内部专业知识有限、没有现有的 PKI,以及需要一个能够可靠维护的解决方案。在安全需求与运营可行性之间取得平衡。
查看标准答案
鉴于运营限制 - 内部专业知识有限且没有现有的 PKI - 推荐用于员工认证的 EAP 方法是 PEAP-MSCHAPv2,而不是 EAP-TLS。虽然 EAP-TLS 提供了卓越的安全保障,但它需要 PKI 基础设施和 MDM 平台来进行证书分发。在没有这些基础设施的情况下,部署 EAP-TLS 会带来重大的运营风险:证书过期管理将变成手动过程,且团队缺乏在压力下排查证书链问题的专业知识。
PEAP-MSCHAPv2 直接与 Active Directory (或 Azure AD) 集成,仅需要服务器端证书,并且可由没有深厚 PKI 专业知识的团队进行日常运营维护。只要在所有客户端设备上强制执行服务器证书验证,安全折中就是可以接受的 - 这是防止通过流氓接入点进行凭据窃取的非妥协性控制措施。
所需基础设施:云 RADIUS 服务(以避免本地服务器管理)、用于 RADIUS 服务的受信任公共 CA 服务器证书、用于向员工设备部署 WiFi 配置文件的 MDM 解决方案(Microsoft Intune 或同等方案),以及作为身份目录的 Active Directory 或 Azure AD。
要缓解的关键运营风险:
客户端禁用证书验证:通过 MDM 部署所有 WiFi 配置文件并强制执行证书验证。绝不允许在员工设备上手动配置 WiFi 配置文件。
RADIUS 服务器证书过期:设置自动监控并在到期前 90 天发出警报。如果使用云 RADIUS 服务,请确认服务商是否管理证书更新 - 这是选择服务商的关键标准。
大型活动期间的容量:确保云 RADIUS 服务的规模能够应对并发认证峰值负载。在有 5000 名代表参加的活动期间,如果员工设备同时重新进行身份验证(例如在网络重启后),RADIUS 服务必须能够处理突发流量。
访客与员工网络隔离:确保 Captive Portal 访客网络和 802.1X 员工网络处于独立的 VLAN 上,并在它们之间设置适当的防火墙规则。如果有任何员工网络设备处理付款卡数据,这是 PCI-DSS 的合规要求。
常见问题
Why does 802.1X authentication fail with an EAPOL timeout?
An EAPOL timeout occurs when the client transmits EAPOL-Start frames but receives no EAP-Request/Identity response from the authenticator (access point or switch). Common root causes include: the switch port or wireless SSID lacking an active 802.1X AAA method list, the access point losing CAPWAP or RADIUS connectivity to the controller, or the client operating system 802.1X supplicant service (such as Windows Wired AutoConfig dot3svc) being stopped or misconfigured.
What causes RADIUS Access-Reject errors during EAP-TLS authentication?
EAP-TLS Access-Reject errors typically stem from mutual certificate validation failures (TLS Alert 48 or Alert 46). Either the client device lacks the Root or Intermediate CA certificate that signed the RADIUS server certificate, or the RADIUS server cannot validate the client certificate due to an expired Certificate Revocation List (CRL) or unreachable OCSP responder. Other frequent causes include expired client certificates and missing Client Authentication Extended Key Usage (EKU) attributes.
Why does PEAP-MSCHAPv2 fail on Windows 11 enterprise endpoints?
Windows 11 22H2 and later versions enable Windows Defender Credential Guard by default. Credential Guard isolates LSASS and blocks legacy NTLMv2 and MS-CHAPv2 password-derived hashes from traversing the operating system, causing authentication to fail with RADIUS Reason 23 or Event 5402. Migrating from PEAP to passwordless EAP-TLS with hardware TPM-backed certificates resolves this incompatibility and eliminates credential theft risks.
How do I troubleshoot RADIUS server timeouts and UDP 1812 packet drops?
A RADIUS server timeout occurs when the access point or switch sends Access-Request packets on UDP 1812 but receives no reply. To troubleshoot: first, verify that the RADIUS shared secret configured on the network device matches the RADIUS client record byte-for-byte; second, confirm that intermediate firewalls permit UDP port 1812 (Authentication) and 1813 (Accounting); third, verify that the source IP used by the NAS matches the IP registered in the RADIUS server client list; and fourth, verify RADIUS server service health and CPU load.
Why does a client fail to obtain an IP address after successful 802.1X authentication?
When 802.1X authentication succeeds with Access-Accept but the client receives an APIPA address (169.254.x.x) or DHCP NAK, the issue is Dynamic VLAN assignment. The RADIUS server must return all three required RFC 3580 attributes: Tunnel-Type (Attribute 64, value 13), Tunnel-Medium-Type (Attribute 65, value 6), and Tunnel-Private-Group-ID (Attribute 81, specifying the VLAN ID). Furthermore, the assigned VLAN ID must exist in the switch database, be allowed across trunk ports to the AP, and possess an active DHCP pool with available leases.
How does Purple Cloud RADIUS prevent 802.1X authentication failures?
Purple Cloud RADIUS eliminates on-premises AAA server infrastructure, outdated shared secrets, and manual certificate distribution bottlenecks. It integrates directly with Microsoft Entra ID, Google Workspace, and Okta, automates passwordless EAP-TLS certificate enrollment via SCEP, and provides real-time diagnostic logging and role-based dynamic VLAN assignment across Cisco, Aruba, Ruckus, and Meraki networks.
继续阅读本系列
Cyber Essentials与员工WiFi:通过无线网络上的五项控制
您将能够把五项Cyber Essentials控制措施中的每一项映射到您的员工WiFi上,并消除评估员发现的漏洞。然后,您可以针对每个设备类别在802.1X、iPSK和隔离的WPA2-PSK网络之间进行选择。最后,您将了解如何为Cyber Essentials Plus审计准备接入点、控制器和BYOD。
HPE Aruba Central Presence Analytics:设置、导出与限制
您将能够针对每个站点启用 Aruba Central Presence Analytics,根据真实计数校准 RSSI 阈值和停留边界,并通过 Central REST API 导出站点级聚合数据。您还将了解原生 Presence Analytics 在何处达到瓶颈,以及何时在您现有的 Aruba 接入点上引入如 Purple 这样与硬件无关的平台层。
CIPA合规:场所运营商合规清单
您将能够确定您的WiFi是否受CIPA约束,然后进行网络细分、通过Purple Shield路由DNS并关闭绕过路径。您还将了解为Form 486或Form 479认证需要保留哪些证据。该清单为每个要求分配了责任人,因此您的下一个资助年度认证将毫无遗漏。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。