
802.1X प्रमाणीकरण अयशस्वी (RADIUS/EAP) समस्या निवारण
एंटरप्राइझ WiFi नेटवर्कवर 802.1X, EAP-TLS, PEAP, आणि RADIUS प्रमाणीकरण त्रुटींचे निराकरण करण्यासाठी टप्प्याटप्प्याने निदान मार्गदर्शक.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: एंटरप्राइझ WiFi सुरक्षा मार्गदर्शक →
802.1X & RADIUS authentication failure diagnostic tool
Select your failure component stage, error scenario, and network vendor to generate exact root-cause analysis, packet-level diagnostics, and vendor-specific CLI verification commands.
Observed symptom
The access point transmits RADIUS Access-Request datagrams to the authentication server over UDP 1812, but receives zero response, causing client timeouts and fallback states.
Technical root cause
RADIUS shared secret mismatch between the Network Access Server (NAS IP) and RADIUS server, intermediate firewall blocking UDP ports 1812/1813, missing NAS IP definition in the RADIUS clients table, or RADIUS server service freeze.
Automate 802.1X and eliminate authentication downtime
Purple Cloud RADIUS and automated certificate lifecycle management eliminate shared secret mismatches, expired certificate outages, and complex on-premises server maintenance across Cisco, Aruba, Ruckus, and Meraki.

कार्यकारी सारांश
हॉटेल्स, रिटेल साखळी, स्टेडियम आणि सार्वजनिक क्षेत्रातील ठिकाणांवर एंटरप्राइझ WiFi व्यवस्थापित करणाऱ्या आयटी नेत्यांसाठी, 802.1X प्रमाणीकरण हा नेटवर्क प्रवेश नियंत्रणाचा कणा आहे - आणि जेव्हा ते अपयशी ठरते, तेव्हा त्याचा परिणाम त्वरित आणि ऑपरेशनल दृष्ट्या गंभीर असतो. एक चुकीचे कॉन्फिगर केलेले सप्लिकंट प्रोफाइल, मुदत संपलेले RADIUS प्रमाणपत्र, किंवा न जुळणारे शेअर केलेले गुपित शेकडो युजर्सना एकाच वेळी ब्लॉक करू शकते, ज्यामुळे सपोर्ट एस्केलेशन, महसूल नुकसान आणि संभाव्य अनुपालन उल्लंघन होते.
IEEE 802.1X हे पोर्ट-आधारित नेटवर्क प्रवेश नियंत्रण परिभाषित करते, जे OSI मॉडेलच्या लेयर २ वर कार्य करते. नेटवर्क प्रवेश देण्यापूर्वी प्रत्येक डिव्हाइसचे प्रमाणीकरण करण्यासाठी हे Extensible Authentication Protocol (EAP) आणि RADIUS सर्व्हरच्या संयोगाने कार्य करते. हा प्रोटोकॉल एकाधिक EAP पद्धतींना सपोर्ट करतो - EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS, आणि EAP-FAST - ज्या प्रत्येकाचे स्वतंत्र सुरक्षा प्रोफाइल, प्रमाणपत्र आवश्यकता आणि ऑपरेशनल गुंतागुंत असते.
हे मार्गदर्शक तीन-घटक प्रमाणीकरण साखळीमधील 802.1X बिघाड सोडवण्यासाठी एक संरचित निदान फ्रेमवर्क प्रदान करते: सप्लिकंट (अंतिम डिव्हाइस), ऑथेंटिकेटर (ॲक्सेस पॉइंट किंवा स्विच), आणि ऑथेंटिकेशन सर्व्हर (RADIUS). यामध्ये रिअल-वर्ल्ड केस स्टडीज, एक जलद ट्रायज निर्णय वृक्ष, PCI DSS v4.0 आणि WPA3-Enterprise मानकांशी सुसंगत अंमलबजावणी सर्वोत्तम पद्धती आणि आदरातिथ्य आणि रिटेल उपयोजनांमधून घेतलेली व्यावहारिक उदाहरणांची लायब्ररी समाविष्ट आहे.
कर्मचाऱ्यांच्या नेटवर्कसह Guest WiFi उपयोजित करणाऱ्या संस्थांसाठी, 802.1X कुठे बिघडते - आणि ते द्रुतपणे कसे दुरुस्त करावे - हे समजून घेणे थेट ऑपरेशनल आणि व्यावसायिक प्राधान्य आहे.
तांत्रिक सखोल विश्लेषण
802.1X प्रमाणीकरण आर्किटेक्चर
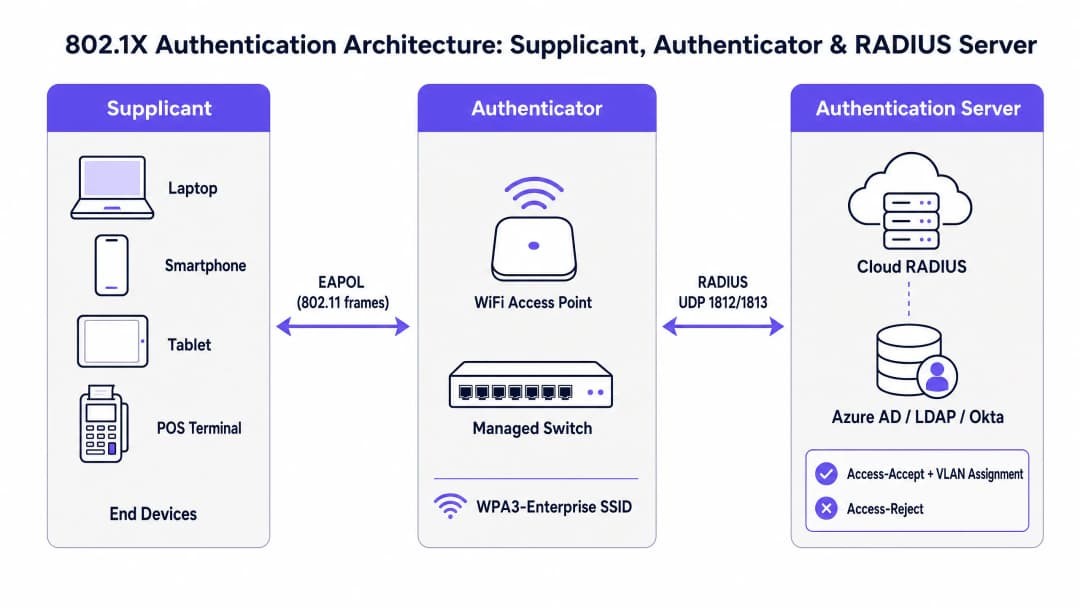
IEEE 802.1X मानक प्रत्येक एंटरप्राइझ WiFi प्रमाणीकरण देवाणघेवाणीवर नियंत्रण ठेवणारे तीन-घटक मॉडेल परिभाषित करते. प्रभावी समस्यानिवारणासाठी प्रत्येक घटकाची भूमिका समजून घेणे ही पूर्वअट आहे.
सप्लिकंट हे एंड-युझर डिव्हाइस आहे - लॅपटॉप, स्मार्टफोन, टॅबलेट, किंवा पॉइंट-ऑफ-सेल टर्मिनल. हे एक सॉफ्टवेअर घटक चालवते (सप्लिकंट क्लायंट, जे Windows, macOS, iOS, आणि Android वरील OS मध्ये अंगभूत असते) जे EAP देवाणघेवाण सुरू करते आणि नेटवर्कवर क्रेडेन्शियल्स सादर करते. सप्लिकंट कॉन्फिगरेशन - विशेषतः EAP पद्धत, प्रमाणपत्र ट्रस्ट सेटिंग्ज आणि क्रेडेन्शियल सोर्स - हे प्रमाणीकरण बिघाडाचे सर्वात सामान्य स्त्रोतांपैकी एक आहे.
Authenticator हा वायरलेस ॲक्सेस पॉइंट किंवा मॅनेज्ड स्विच असतो. सर्वात महत्त्वाचे म्हणजे, Authenticator ऑथेंटिकेशनचे निर्णय घेत नाही. हे स्टेटलेस रिले म्हणून काम करते, जोपर्यंत RADIUS सर्व्हर ऑथोरायझेशनचा निर्णय देत नाही तोपर्यंत कंट्रोल केलेल्या पोर्टवरील सर्व डेटा ट्रॅफिक ब्लॉक करते. हे वायरलेस किंवा वायर्ड माध्यमावर EAPOL (EAP over LAN) फ्रेम्स वापरून Supplicant सोबत आणि UDP पोर्ट्स 1812 (ऑथेंटिकेशन) आणि 1813 (अकाउंटिंग) वर RADIUS Access-Request आणि Access-Accept/Reject पॅकेट्स वापरून RADIUS सर्व्हरसोबत संवाद साधते.
Authentication Server हा RADIUS सर्व्हर आहे. येथेच प्रत्यक्ष क्रेडेंशियल व्हॅलिडेशन होते. RADIUS सर्व्हर Supplicant सोबत EAP पद्धतीची बोलणी करतो, आयडेंटिटी डिरेक्टरी (Active Directory, Azure AD, Okta, किंवा LDAP) विरुद्ध क्रेडेंशियल्स व्हॅलिडेट करतो, आणि पर्यायी VLAN असाइनमेंट ॲट्रिब्युट्ससह Access-Accept किंवा कारण कोडसह Access-Reject परत पाठवतो. आधुनिक डिप्लॉयमेंटमध्ये, ही वाढत्या प्रमाणात क्लाउड-होस्ट केलेली सेवा आहे - संपूर्ण अंमलबजावणी मार्गदर्शकासाठी How to Implement 802.1X Authentication with Cloud RADIUS पहा.
EAP पद्धतींची तुलना

EAP ही एकच ऑथेंटिकेशन पद्धत नसून एकापेक्षा जास्त इनर पद्धतींना सपोर्ट करणारी एक फ्रेमवर्क आहे. EAP पद्धतीची निवड थेट सुरक्षा स्थिती, सर्टिफिकेट इन्फ्रास्ट्रक्चरच्या गरजा आणि तुम्हाला येण्याची शक्यता असलेल्या अपयशाच्या प्रकारांवर परिणाम करते.
| EAP पद्धत | सर्टिफिकेटची आवश्यकता | सुरक्षा पातळी | डिप्लॉयमेंट जटिलता | मुख्य वापर प्रकरण |
|---|---|---|---|---|
| EAP-TLS | परस्पर (क्लायंट + सर्व्हर) | सर्वोच्च | उच्च (PKI + MDM आवश्यक) | मॅनेज्ड कॉर्पोरेट डिव्हाइसेस |
| PEAP-MSCHAPv2 | केवळ सर्व्हर-साइड | मध्यम | मध्यम | AD-इंटिग्रेटेड वातावरण |
| EAP-TTLS | केवळ सर्व्हर-साइड | मध्यम | मध्यम | मिश्र-OS BYOD वातावरण |
| EAP-FAST | काहीही नाही (PAC वापरते) | मध्यम-उच्च | कमी | लेगसी डिव्हाइस सपोर्ट |
मॅनेज्ड कॉर्पोरेट डिव्हाइस फ्लीट्ससाठी EAP-TLS सह WPA3-Enterprise ही सध्याची उद्योग सर्वोत्तम पद्धत आहे. समांतरपणे Guest WiFi आणि कर्मचारी नेटवर्क्स डिप्लॉय करणाऱ्या स्थळांसाठी - जे Hospitality आणि Retail वातावरणात सामान्य आहे - एक हायब्रिड दृष्टीकोन वैशिष्ट्यपूर्ण आहे: कॉर्पोरेट डिव्हाइसेससाठी EAP-TLS, पाहुण्यांसाठी RADIUS बॅकएंडसह captive portal.
ऑथेंटिकेशन फ्लो: टप्प्याटप्प्याने
802.1X एक्सचेंजचा अचूक क्रम समजून घेणे बिघाड कुठे होत आहे हे शोधण्यासाठी आवश्यक आहे. हा फ्लो खालीलप्रमाणे चालतो:
- Supplicant हा SSID शी जोडला जातो. Authenticator एक कंट्रोल केलेले पोर्ट उघडतो आणि सर्व नॉन-EAP ट्रॅफिक ब्लॉक करतो.
- Authenticator हा Supplicant ला EAP-Request/Identity पाठवतो.
- Supplicant हा EAP-Response/Identity (वापरकर्ता किंवा डिव्हाइस आयडेंटिटी) सह प्रतिसाद देतो.
- Authenticator याला RADIUS Access-Request मध्ये एन्कॅप्स्युलेट करतो आणि ते RADIUS सर्व्हरकडे फॉरवर्ड करतो.
- RADIUS सर्व्हर EAP पद्धत (उदा. EAP-TLS किंवा PEAP) प्रस्तावित करून, Access-Challenge जारी करतो.
- Supplicant आणि RADIUS सर्व्हर EAP पद्धतीवर बोलणी करतात आणि Authenticator द्वारे रिले केलेल्या एकाधिक Access-Request / Access-Challenge राउंड ट्रिप्सद्वारे क्रेडेंशियल्सची देवाणघेवाण करतात.
- RADIUS सर्व्हर आयडेंटिटी डिरेक्टरीच्या विरूद्ध क्रेडेंशियल्स सत्यापित करतो आणि एकतर Access-Accept (पर्यायी VLAN असाइनमेंट गुणधर्मांसह) किंवा Access-Reject (कारण कोडसह) परत करतो.
- स्वीकारल्यास, Authenticator नियंत्रित पोर्ट उघडतो आणि डिव्हाइसला नेटवर्क अॅक्सेस मिळतो. WPA2/WPA3-Enterprise साठी, सत्राच्या एन्क्रिप्शन की मिळवण्यासाठी 4-Way Handshake चे पालन केले जाते.
या क्रमामधील कोणत्याही टप्प्यावर अपयश आल्यास एक भिन्न लक्षण प्रोफाइल तयार होते. या लक्षणाचा टप्प्याशी मेळ घालणे हा जलद ट्राइएजचा पाया आहे.
सामान्य अपयश मोड आणि निदान निर्देशक
अपयश मोड 1: प्रमाणपत्र कालबाह्यता (सर्व्हर किंवा क्लायंट)
प्रॉडक्शन 802.1X उपयोजनांमध्ये हा सर्वात मोठा व्यत्यय आणणारा अपयश मोड आहे. जेव्हा RADIUS सर्व्हरचे TLS प्रमाणपत्र कालबाह्य होते, तेव्हा प्रत्येक क्लायंटचे प्रमाणीकरण एकाच वेळी अपयशी ठरते - हा संपूर्ण नेटवर्क खंडित होण्याचा प्रकार आहे. जेव्हा क्लायंट प्रमाणपत्र कालबाह्य होते (EAP-TLS उपयोजनांमध्ये), तेव्हा वैयक्तिक डिव्हाइसेस अपयशी ठरतात तर इतर नेहमीप्रमाणे प्रमाणीकरण करणे सुरू ठेवतात.
निदान निर्देशक: NPS/RADIUS इव्हेंट लॉग्स Reason Code 22 ("Client certificate has expired or is not yet valid") किंवा Reason Code 16 ("Authentication failed due to a user credentials mismatch") दर्शवतात. Windows NPS वर, सुरक्षा इव्हेंट लॉगमध्ये Event ID 6273 तपासा. FreeRADIUS वर, डीबग आउटपुटमध्ये TLS Alert read:fatal:certificate expired शोधा.
निवारण: कालबाह्य झालेल्या प्रमाणपत्राचे नूतनीकरण करा आणि अपडेट केलेले CA प्रमाणपत्र MDM द्वारे सर्व क्लायंटवर पुश करा. ९० दिवसांच्या अलर्ट थ्रेशोल्डसह स्वयंचलित प्रमाणपत्र कालबाह्यता देखरेख लागू करा.
अपयश मोड 2: RADIUS शेअर केलेला सिक्रेट न जुळणे
सामायिक सिक्रेटचा वापर Authenticator आणि RADIUS सर्व्हर दरम्यानच्या RADIUS संदेशांचे प्रमाणीकरण करण्यासाठी केला जातो. न जुळल्यास RADIUS सर्व्हर शांतपणे Access-Request पॅकेट्स नाकारतो. AP च्या दृष्टीकोनातून, RADIUS सर्व्हर प्रतिसाद देत नसल्याचे दिसते.
निदान निर्देशक: AP लॉग्स RADIUS सर्व्हर टाईमआउट्स आणि पुन्हा ट्रान्समिशन दर्शवतात. RADIUS सर्व्हर अपयशी प्रयत्नांसाठी कोणतीही संबंधित लॉग नोंद दर्शवत नाही - प्रक्रिया सुरू होण्यापूर्वीच विनंत्या नाकारल्या जात आहेत. RADIUS सर्व्हर इंटरफेसवरील Wireshark कॅप्चर पोर्ट १८१२ वरील येणारे UDP पॅकेट्स दर्शवेल जे शांतपणे नाकारले जात आहेत.
निवारण: Authenticator (AP/कंट्रोलर कॉन्फिगरेशन) आणि RADIUS सर्व्हर (NAS क्लायंट कॉन्फिगरेशन) दोन्हीवर सामायिक सिक्रेट सत्यापित आणि सिंक्रोनाइझ करा. किमान ३२ वर्णांचे मजबूत, यादृच्छिकपणे व्युत्पन्न केलेले सिक्रेट वापरा. क्लाउड RADIUS उपयोजनांसाठी सामायिक सिक्रेटवरील अवलंबित्व दूर करण्यासाठी RadSec (RADIUS over TLS) लागू करा.
अपयश मोड 3: Supplicant प्रोफाइल चुकीचे कॉन्फिगरेशन
PEAP-MSCHAPv2 डिप्लॉयमेंट्समध्ये, क्लायंट्सना RADIUS सर्व्हरचे सर्टिफिकेट एखाद्या विश्वसनीय CA च्या विरुद्ध व्हॅलिडेट करण्यासाठी कॉन्फिगर केले पाहिजे. जर सर्टिफिकेट व्हॅलिडेशन डिसेबल केले असेल - जे सुरुवातीच्या डिप्लॉयमेंट दरम्यान सामान्यतः केले जाते - तर नेटवर्क रोग AP क्रेडेंशियल हार्वेस्टिंग हल्ल्यांसाठी असुरक्षित बनते. जर चुकीच्या CA वर विश्वास ठेवला गेला, किंवा सर्व्हर सर्टिफिकेट CN/SAN कॉन्फिगर केलेल्या सर्व्हरच्या नावाशी जुळत नसेल, तर ऑथेंटिकेशन अयशस्वी होईल.
डायग्नोस्टिक इंडिकेटर्स: इतर यशस्वी होत असताना काही विशिष्ट डिव्हाइसेस अयशस्वी होतात. RADIUS लॉग्समध्ये EAP-TLS हँडशेक फेल्युअर्स किंवा PEAP टनेल एस्टॅब्लिशमेंट फेल्युअर्स दिसतात. Windows वर, ऑपरेशनल लॉगमध्ये WLAN-AutoConfig इव्हेंट ID 8001 किंवा 8002 सप्लिकंट-साइड फेल्युअर्स दर्शवतो.
रिझोल्यूशन: MDM (Microsoft Intune, Jamf, किंवा समतुल्य) च्या माध्यमातून प्रमाणित WiFi प्रोफाइल्स डिप्लॉय करा. प्रोफाइलमध्ये विश्वसनीय CA सर्टिफिकेट समाविष्ट असल्याची आणि सर्व्हर सर्टिफिकेट व्हॅलिडेशन सक्तीचे असल्याची खात्री करा. प्रॉडक्शनमध्ये सर्टिफिकेट व्हॅलिडेशन कधीही डिसेबल करू नका.
अयशस्वी मोड 4: नेटवर्क ट्रान्झिट समस्या (MTU फ्रॅगमेंटेशन)
EAP-TLS एक्सचेंजमध्ये संपूर्ण सर्टिफिकेट चेन्सचे ट्रान्समिशन समाविष्ट असते, ज्यामुळे मोठे RADIUS पॅकेट्स तयार होऊ शकतात. जर ऑथेंटिकेटर आणि क्लाउड RADIUS सर्व्हरमधील WAN पाथमध्ये कमी MTU असेल (काही विशिष्ट MPLS किंवा SD-WAN कॉन्फिगरेशन्समध्ये सामान्य), तर हे पॅकेट्स फ्रॅगमेंट होऊ शकतात. अनेक फायरवॉल्स आणि स्टेटफुल इन्स्पेक्शन डिव्हाइसेस फ्रॅगमेंटेड UDP पॅकेट्स ड्रॉप करतात, ज्यामुळे TLS हँडशेक शांतपणे थांबतो.
डायग्नोस्टिक इंडिकेटर्स: WAN द्वारे जोडलेल्या साइट्सवर EAP-TLS ऑथेंटिकेशन मधूनमधून किंवा सतत अयशस्वी होते, तर स्थानिक RADIUS असलेल्या साइट्स यशस्वी होतात. पॅकेट कॅप्चर्स WAN इंटरफेसवर RADIUS ॲक्सेस-रिक्वेस्ट पॅकेट्स फ्रॅगमेंट होत असल्याचे दर्शवतात. जेव्हा RADIUS सर्व्हर स्थानिक LAN वर असतो तेव्हा ऑथेंटिकेशन यशस्वी होते.
रिझोल्यूशन: RadSec (TCP पोर्ट 2083 वर RADIUS over TLS) डिप्लॉय करा. TCP फ्रॅगमेंटेशन आणि रिट्रान्समिशन मूळतः हाताळते, ज्यामुळे हा फेल्युअर मोड पूर्णपणे काढून टाकला जातो. पर्यायी म्हणून, WAN इंटरफेसवरील MTU ॲडजस्ट करा किंवा सर्व्हरवर RADIUS फ्रॅगमेंटेशन पॅरामीटर्स कॉन्फिगर करा.
अयशस्वी मोड 5: आयडेंटिटी डिरेक्टरी कनेक्टिव्हिटी अयशस्वी
क्रेडेंशियल्स व्हॅलिडेट करण्यासाठी RADIUS सर्व्हर आयडेंटिटी डिरेक्टरी (Active Directory, LDAP, Azure AD) पर्यंत पोहोचण्यास सक्षम असणे आवश्यक आहे. DNS अयशस्वी होणे, फायरवॉल नियमांमधील बदल किंवा डोमेन कंट्रोलर आऊटेज यामुळे RADIUS सर्व्हिस स्वतः व्यवस्थित चालत असूनही सर्व ऑथेंटिकेशनचे प्रयत्न अयशस्वी होतील.
डायग्नोस्टिक इंडिकेटर्स: RADIUS सर्व्हर लॉग्स दर्शवतात की ऑथेंटिकेशनचे प्रयत्न प्राप्त झाले आहेत परंतु "Cannot contact the LDAP server" किंवा समतुल्य एरर्ससह अयशस्वी झाले आहेत. रिझन कोड 16 किंवा 66 सह NPS इव्हेंट ID 6273. जर डिरेक्टरी कनेक्टिव्हिटीचे स्पष्टपणे मॉनिटरिंग केले जात नसेल, तर RADIUS सर्व्हरचे स्वतःचे हेल्थ मॉनिटरिंग हे दर्शवू शकत नाही.
रिझोल्यूशन: RADIUS-to-directory कनेक्शन पाथसाठी समर्पित हेल्थ मॉनिटरिंग लागू करा. फेलओव्हर टार्गेट्स म्हणून एकाधिक डोमेन कंट्रोलर्स किंवा LDAP रेप्लिकस कॉन्फिगर करा. क्लाउड RADIUS डिप्लॉयमेंट्ससाठी, तुमच्या अॅव्हेलेबिलिटी मॉनिटरिंगमध्ये आयडेंटिटी प्रोव्हाइडर इंटिग्रेशन (Azure AD Connect, LDAP प्रॉक्सी) समाविष्ट असल्याची खात्री करा.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
टप्पा १: उपयोजना-पूर्व प्रमाणीकरण
मोठ्या प्रमाणावर 802.1X उपयोजित करण्यापूर्वी, खालील पूर्व-आवश्यकतांचे प्रमाणीकरण करा. हा टप्पा वगळणे हे उपयोजना-नंतरच्या अपयशाचे मुख्य कारण आहे.
प्रथम, हे निश्चित करा की तुमचे RADIUS सर्व्हर प्रमाणपत्र अशा CA द्वारे जारी केले आहे ज्यावर तुमच्याकडील सर्व क्लायंट डिव्हाइस प्लॅटफॉर्मचा विश्वास आहे. Windows वर, याचा अर्थ CA हा Trusted Root Certification Authorities स्टोअरमध्ये असणे आवश्यक आहे. iOS आणि Android वर, CA प्रमाणपत्र स्पष्टपणे MDM प्रोफाइलद्वारे वितरित केले गेले पाहिजे. उत्पादन (production) मध्ये स्व-स्वाक्षरीकृत (self-signed) प्रमाणपत्रे वापरू नका.
दुसरे, सर्व ऑथेंटिकेटर (APs आणि स्विचेस) आणि RADIUS सर्व्हर दरम्यान UDP पोर्ट्स १८१२ आणि १८१३ वर नेटवर्क कनेक्टिव्हिटीची पडताळणी करा. उत्पादन SSIDs वर उपयोजित करण्यापूर्वी एंड-टू-एंड ऑथेंटिकेशनची पुष्टी करण्यासाठी RADIUS चाचणी क्लायंट (जसे की Linux वरील radtest किंवा Windows वरील NPS चाचणी साधन) वापरा.
तिसरे, तुमच्या ओळख निर्देशिका (identity directory) एकत्रीकरणाचे प्रमाणीकरण करा. RADIUS सर्व्हर तुमच्या निर्देशिकेविरुद्ध LDAP बाइंड आणि ग्रुप मेंबरशिप क्वेरी करू शकत असल्याची खात्री करा. सर्व्हिस अकाउंटसह चाचणी घ्या आणि Access-Accept प्रतिसादात अपेक्षित VLAN असाइनमेंट गुणधर्म परत केले जात असल्याची पडताळणी करा.
टप्पा २: EAP पद्धत निवड आणि प्रमाणपत्र धोरण
व्यवस्थापित कॉर्पोरेट डिव्हाइसेससाठी, MDM द्वारे वितरित केलेल्या क्लायंट प्रमाणपत्रांसह EAP-TLS उपयोजित करा. यामुळे क्रेडेंशियल चोरीचा धोका नाहीसा होतो आणि सर्वात मजबूत ऑथेंटिकेशन स्थिती मिळते. तुमचे MDM प्लॅटफॉर्म मुदत संपण्यापूर्वी क्लायंट प्रमाणपत्रांचे ऑटो-नूतनीकरण करण्यासाठी कॉन्फिगर केले असल्याची खात्री करा.
अव्यवस्थित किंवा BYOD डिव्हाइसेस असलेल्या वातावरणासाठी, PEAP-MSCHAPv2 हा एक व्यावहारिक पर्याय आहे. सर्व क्लायंट प्रोफाइलमध्ये सर्व्हर प्रमाणपत्र प्रमाणीकरण सक्तीचे करा. प्रमाणपत्र प्रमाणीकरण अक्षम केलेली WiFi प्रोफाइल कधीही वितरित करू नका.
जुन्या डिव्हाइसेससाठी (IoT सेन्सर्स, जुने POS टर्मिनल्स) जे 802.1X सप्लिकंट चालवू शकत नाहीत, पर्याय म्हणून MAC Authentication Bypass (MAB) लागू करा. MAB डिव्हाइसेसना अत्यंत प्रतिबंधित VLAN वर नियुक्त करा ज्यामध्ये स्पष्ट फायरवॉल नियम त्यांच्या नेटवर्क प्रवेशाला केवळ त्यांना आवश्यक असलेल्या सेवांपुरते मर्यादित करतात.
टप्पा ३: उपयोजन आणि देखरेख
टप्प्याटप्प्याने उपयोजन करा: २० ते ५० डिव्हाइसेसच्या नियंत्रित गटासह पायलट चाचणी घ्या, ऑथेंटिकेशन लॉग सत्यापित करा, VLAN असाइनमेंटची पुष्टी करा आणि संपूर्ण मालमत्तेवर विस्तार करण्यापूर्वी अकाउंटिंग रेकॉर्डची पडताळणी करा. मोठ्या ठिकाणांच्या उपयोजनांसाठी - स्टेडियम, कॉन्फरन्स सेंटर्स, हॉटेल्स - कोणत्याही कॉन्फिगरेशन त्रुटींचा प्रभाव मर्यादित करण्यासाठी हा टप्प्याटप्प्याचा दृष्टिकोन आवश्यक आहे.
खालील बाबींवर सतत देखरेख ठेवा: RADIUS सर्व्हर प्रमाणपत्राची मुदत संपणे (९० दिवसांवर सूचना मिळणे), RADIUS सर्व्हरची उपलब्धता आणि प्रतिसाद वेळ, SSID आणि साइटनुसार ऑथेंटिकेशन यश/अपयश दर, आणि ओळख निर्देशिका कनेक्टिव्हिटी. नियामक ऑडिटच्या अधीन असलेल्या Healthcare आणि Retail वातावरणासाठी, RADIUS अकाउंटिंग लॉग आवश्यक कालावधीसाठी (सामान्यत: PCI-DSS अंतर्गत १२ महिने) जतन केले जातील याची खात्री करा.Transport आणि मोठ्या सार्वजनिक ठिकाणांवरील उपयोजनांसाठी, स्वयंचलित फेलओव्हरसह अतिरिक्त RADIUS सर्व्हर्स तैनात करण्याचा विचार करा. संपूर्ण नेटवर्क ॲक्सेस कंट्रोल इन्फ्रास्ट्रक्चरसाठी एकच RADIUS सर्व्हर हा 'सिंगल पॉइंट ऑफ फेल्युअर' (अपयशाचा एकमेव बिंदू) असतो.
सर्वोत्तम पद्धती
खालील सर्वोत्तम पद्धती IEEE 802.1X, WPA3-Enterprise तपशील, PCI-DSS v4.0 आवश्यकता आणि एंटरप्राइझ वेन्यू उपयोजनांमधील ऑपरेशनल अनुभवातून घेण्यात आल्या आहेत.
प्रमाणपत्र जीवनचक्र व्यवस्थापन (Certificate Lifecycle Management) हे सर्वोच्च प्राधान्याचे ऑपरेशनल नियंत्रण आहे. सर्व RADIUS सर्व्हर प्रमाणपत्रांसाठी कालबाह्य होण्याच्या ९०, ६० आणि ३० दिवस आधी अलर्टसह स्वयंचलित मॉनिटरिंग लागू करा. EAP-TLS उपयोजनांसाठी, तुमच्या MDM प्लॅटफॉर्मद्वारे क्लायंट प्रमाणपत्र समूहांपर्यंत हे मॉनिटरिंग विस्तारित करा. प्रमाणपत्र कालबाह्य होणे हे प्रत्यक्ष वापरल्या जाणाऱ्या 802.1X उपयोजनांमधील मोठ्या प्रमाणावर ऑथेंटिकेशन खंडित होण्याचे मुख्य कारण आहे.
RadSec उपयोजन हे अशा कोणत्याही 802.1X उपयोजनासाठी डीफॉल्ट असावे जेथे RADIUS ट्रॅफिक सार्वजनिक इंटरनेट किंवा WAN मधून प्रवास करते. RadSec (RFC 6614) हे TCP वरील TLS मध्ये RADIUS ला समाविष्ट करते, जे ट्रान्सपोर्ट सुरक्षा प्रदान करते, UDP फ्रॅगमेंटेशनच्या समस्या दूर करते आणि सामायिक रहस्यांवरील (shared secrets) अवलंबित्व काढून टाकते. बहुतेक आधुनिक क्लाउड RADIUS प्लॅटफॉर्म आणि एंटरप्राइझ AP विक्रेते RadSec ला सपोर्ट करतात.
MDM-लागू क्लायंट प्रोफाइल सप्लिकंटच्या चुकीच्या कॉन्फिगरेशनचा सर्वात मोठा स्त्रोत काढून टाकतात. सर्व कॉर्पोरेट मालकीच्या उपकरणांना त्यांचे WiFi प्रोफाइल्स स्वहस्ते कॉन्फिगरेशनऐवजी MDM द्वारे मिळाले पाहिजेत. प्रोफाइल्समध्ये विश्वसनीय CA प्रमाणपत्र समाविष्ट असणे, सर्व्हर प्रमाणपत्र प्रमाणीकरण सक्तीचे करणे आणि योग्य EAP पद्धत व अंतर्गत ऑथेंटिकेशन सेटिंग्ज निर्दिष्ट करणे आवश्यक आहे.
डायनॅमिक VLAN असाइनमेंटद्वारे नेटवर्कचे वर्गीकरण (Network Segmentation) हे PCI-DSS अनुपालनासाठी एक अनिवार्य नियंत्रण आहे आणि झिरो ट्रस्ट नेटवर्क आर्किटेक्चरचा मुख्य आधारस्तंभ आहे. ग्रुप मेंबरशिपच्या आधारे युजर्सना योग्य VLAN नियुक्त करण्यासाठी RADIUS ऑथरायझेशन पॉलिसी कॉन्फिगर करा - कर्मचाऱ्यांना कॉर्पोरेट VLAN, पाहुण्यांना वेगळ्या केवळ-इंटरनेट VLAN आणि IoT उपकरणांना मर्यादित मॅनेजमेंट VLAN मध्ये पाठवा. यामुळे कोणत्याही एका तडजोड झालेल्या उपकरणाचा एकूण प्रभाव मर्यादित राहतो.
RADIUS अकाउंटिंग लॉग धारणा (Log Retention) हे PCI-DSS आवश्यकता १० द्वारे आवश्यक असलेले ऑडिट ट्रेल प्रदान करते आणि सुरक्षा घटनेनंतर फॉरेन्सिक तपासासाठी आवश्यक आहे. अकाउंटिंग लॉगमध्ये सेशन सुरू/बंद होण्याच्या घटना, युझरची ओळख, डिव्हाइसचा MAC ॲड्रेस, नियुक्त केलेला VLAN, सेशनचा कालावधी आणि डेटा व्हॉल्यूम नोंदवला जाईल याची खात्री करा. रिअल-टाइम विसंगती शोधण्यासाठी तुमच्या SIEM सह RADIUS अकाउंटिंग समाकलित करा.
802.1X सोबत WiFi Analytics तैनात करणाऱ्या संस्थांसाठी, प्रति-युझर ऑथेंटिकेशन डेटा आणि ॲनालिटिक्सचे संकलन एक शक्तिशाली ऑपरेशनल इंटेलिजन्स स्तर प्रदान करते - ज्यामुळे वैयक्तिक सेशन पातळीवर ड्वेल टाईम विश्लेषण, क्षमता नियोजन आणि विसंगती शोधणे सक्षम होते.
Troubleshooting & Risk Mitigation
Rapid Triage Framework
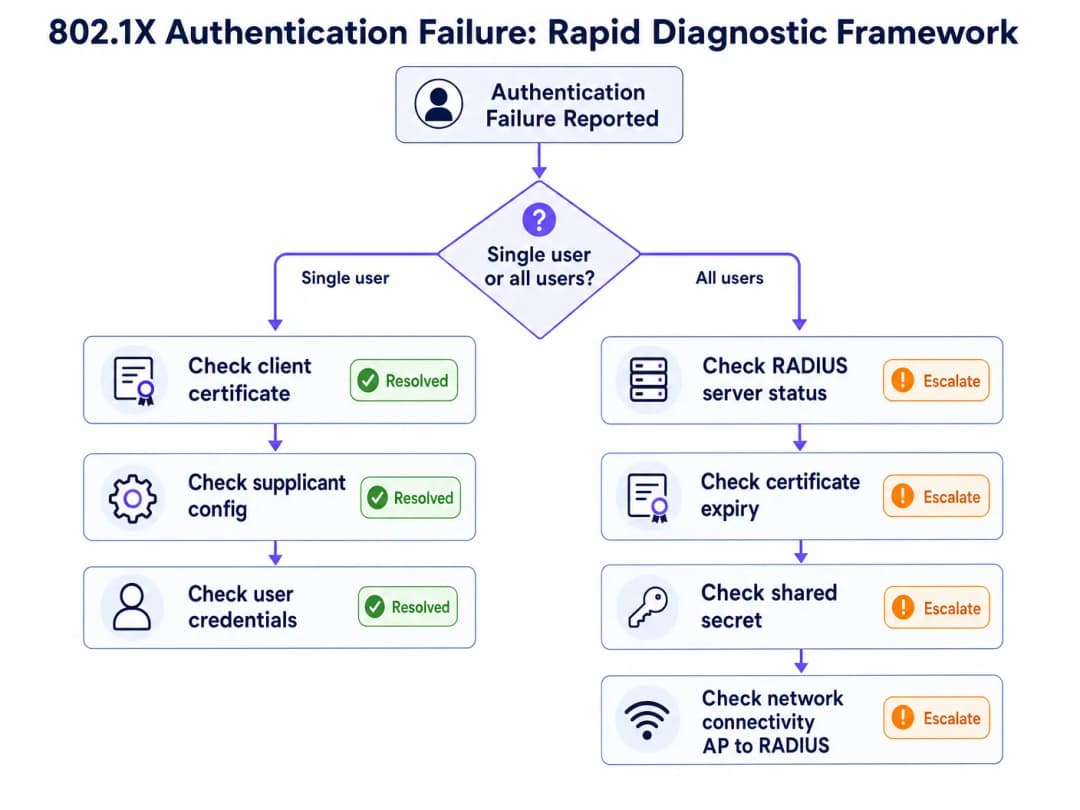
जेव्हा 802.1X ऑथेंटिकेशन अयशस्वी झाल्याची नोंद होते, तेव्हा पहिला निदानात्मक प्रश्न संपूर्ण ट्रबलशूटिंगचा मार्ग ठरवतो: याचा परिणाम एकाच युझर/डिव्हाइसवर होत आहे की नेटवर्कवरील सर्व युझर्सवर होत आहे?
जर ही समस्या एकाच वेळी सर्व युझर्सवर परिणाम करत असेल, तर त्याचे मूळ कारण नक्कीच इन्फ्रास्ट्रक्चर पातळीवर असते: एक्स्पायर झालेले RADIUS सर्व्हर सर्टिफिकेट, RADIUS सर्व्हर आउटेज, कॉन्फिगरेशन बदलानंतर जुळत नसलेला शेअर्ड सिक्रेट, किंवा ऑथेंटिकेटर आणि RADIUS सर्व्हरमधील कनेक्टिव्हिटी बिघाड. यासाठी आधी RADIUS सर्व्हरची उपलब्धता आणि सर्टिफिकेटची वैधता तपासा.
जर ही समस्या एकाच युझर किंवा डिव्हाइसवर परिणाम करत असेल, तर त्याचे मूळ कारण नक्कीच क्लायंट पातळीवर असते: एक्स्पायर झालेले क्लायंट सर्टिफिकेट (EAP-TLS), सप्लिकंट प्रोफाइलमधील चुकीचे कॉन्फिगरेशन, चुकीचे क्रेडेंशियल्स, किंवा डिव्हाइस विशिष्ट सॉफ्टवेअर समस्या. यासाठी आधी क्लायंटचे सर्टिफिकेट स्टोअर आणि सप्लिकंट कॉन्फिगरेशन तपासा.
Diagnostic Toolset
विविध इन्फ्रास्ट्रक्चर घटकांमध्ये 802.1X ट्रबलशूटिंगसाठी खालील टूल्स अत्यंत आवश्यक आहेत.
| टूल | प्लॅटफॉर्म | वापरण्याची पद्धत |
|---|---|---|
| NPS Event Log (Event IDs 6272/6273) | Windows Server | रिझल्ट कोडसह यशस्वी/अयशस्वी झालेले RADIUS ऑथेंटिकेशन |
| WLAN-AutoConfig Operational Log | Windows Client | सप्लिकंट-साइड EAP एक्स्चेंजमधील त्रुटी |
| CAPI2 Event Log | Windows Client | सर्टिफिकेट व्हॅलिडेशनमधील त्रुटी |
debug radius authentication |
Cisco IOS/WLC | ऑथेंटिकेटरवर RADIUS एक्स्चेंज डिबगिंग करणे |
radiusd -X |
FreeRADIUS | EAP निगोशिएशनसह संपूर्ण डिबग आउटपुट |
| Wireshark (EAPOL filter) | Any | EAP फ्रेम्सचे क्लायंट-साइड पॅकेट कॅप्चर |
| Wireshark (EAP filter) | Any | सर्व्हर-साइड RADIUS पॅकेट कॅप्चर |
radtest |
Linux | मॅन्युअल RADIUS ऑथेंटिकेशन टेस्ट |
NPS Reason Code Reference
Microsoft NPS Event ID 6273 (ऑथेंटिकेशन अयशस्वी) मध्ये एक रिझन कोड समाविष्ट असतो जो अयशस्वी होण्याचे कारण थेट दर्शवतो. ऑपरेशनल दृष्टीने सर्वात महत्त्वाचे कोड खालीलप्रमाणे आहेत:
| रिझन कोड | वर्णन | संभाव्य मूळ कारण |
|---|---|---|
| 16 | युझर क्रेडेंशियल्स न जुळल्यामुळे ऑथेंटिकेशन अयशस्वी झाले | चुकीचा पासवर्ड, एक्स्पायर झालेले क्लायंट सर्टिफिकेट, किंवा डिरेक्टरी लूकअपमधील बिघाड |
| 22 | क्लायंट सर्टिफिकेट एक्स्पायर झाले आहे किंवा अद्याप वैध नाही | क्लायंट सर्टिफिकेट संपणे - MDM सर्टिफिकेट रिन्यूअल तपासा |
| 23 | युझर अकाउंट एक्स्पायर झाले आहे | AD अकाउंट संपणे - अकाउंटचे स्टेटस तपासा |
| 48 | कनेक्शन रिक्वेस्ट कोणत्याही कॉन्फिगर केलेल्या पॉलिसीशी जुळली नाही | RADIUS पॉलिसीमधील चुकीचे कॉन्फिगरेशन - NPS नेटवर्क पॉलिसी तपासा |
| 66 | युझरने अशा ऑथेंटिकेशन पद्धतीचा वापर करण्याचा प्रयत्न केला जी जुळणाऱ्या नेटवर्क पॉलिसीवर इनेबल नाही | क्लायंट आणि सर्व्हरमधील EAP पद्धतीचा विसंगतपणा |
Risk Mitigation: The Certificate Expiry Disaster
सर्वात सामान्य आणि सर्वात सहजपणे टाळता येणारा 802.1X आउटेज म्हणजे RADIUS सर्व्हर सर्टिफिकेट कालबाह्य (expiry) होणे. जानेवारी २०२५ मध्ये, एका मोठ्या रिटेल चेनला सोमवारी पहाटे ३:०० वाजता त्यांच्या RADIUS सर्व्हरचे सर्टिफिकेट कालबाह्य झाल्यामुळे संपूर्ण कर्मचारी नेटवर्क आउटेजचा सामना करावा लागला. सकाळी ९:०० वाजेपर्यंत, ४५ स्टोअरमधील ३०० हून अधिक पॉइंट-ऑफ-सेल टर्मिनल्सची नेटवर्क कनेक्टिव्हिटी खंडित झाली होती. हे सर्टिफिकेट दोन वर्षांपूर्वी कोणत्याही स्वयंचलित मॉनिटरिंगशिवाय तैनात केले गेले होते आणि टीमच्या पुनर्रचनेदरम्यान नूतनीकरणाची आठवण करून देणारा मेसेज चुकला होता.
याचा उपाय सोपा आहे: तुमच्या अलर्टिंग प्लॅटफॉर्मसह (PagerDuty, OpsGenie किंवा तत्सम) समाकलित केलेले स्वयंचलित सर्टिफिकेट एक्स्पायरी मॉनिटरिंग लागू करा. अलर्ट मर्यादा ९०, ६० आणि ३० दिवसांवर सेट करा. तुमच्या IT ऑपरेशन्स रनबुकमध्ये सर्टिफिकेट नूतनीकरणाची जबाबदारी एका विशिष्ट व्यक्तीकडे सोपवा. क्लाउड RADIUS प्लॅटफॉर्मसाठी, प्रदाता तुमच्या वतीने सर्टिफिकेट नूतनीकरण व्यवस्थापित करतो की नाही हे सत्यापित करा - मॅनेज्ड आणि सेल्फ-सर्व्हिस ऑफरिंग्समधील हा एक महत्त्वाचा फरक आहे.
-
ROI आणि व्यावसायिक प्रभाव
ऑथेंटिकेशन डाउनटाइमचा खर्च
व्हेन्यू ऑपरेटरसाठी, 802.1X ऑथेंटिकेशन अयशस्वी होण्याचा थेट परिणाम मोजता येण्याजोग्या व्यावसायिक प्रभावामध्ये होतो. Hospitality वातावरणात, कर्मचारी नेटवर्क आउटेजमुळे प्रॉपर्टी मॅनेजमेंट सिस्टीम्स, पॉइंट-ऑफ-सेल टर्मिनल्स आणि पाहुण्यांच्या सेवांवर परिणाम होतो. Retail मध्ये, POS टर्मिनल ऑथेंटिकेशन अयशस्वी झाल्यामुळे व्यवहार पूर्णपणे ठप्प होतात. कॉन्फरन्स सेंटर्स आणि स्टेडियममध्ये, मुख्य इव्हेंट्स दरम्यान ऑथेंटिकेशन अयशस्वी झाल्यामुळे तात्काळ आणि उघडपणे सेवांमध्ये व्यत्यय येतो.
२०० खोल्यांच्या हॉटेलमध्ये ३० मिनिटांच्या ऑथेंटिकेशन आउटेजचा ऑपरेशन्स खर्च - ज्याचा परिणाम PMS ॲक्सेस, रेस्टॉरंट POS आणि कॉन्सिअर्ज टर्मिनल्सवर होतो - पाहुण्यांच्या अनुभवावरील परिणाम आणि संभाव्य SLA दंडाचा विचार न करता, सहसा £५,००० पेक्षा जास्त असतो.
अनुपालन (Compliance) मूल्य
PCI-DSS v4.0 च्या कक्षेमध्ये येणाऱ्या संस्थांसाठी, योग्यरित्या तैनात केलेली 802.1X इन्फ्रास्ट्रक्चर थेट अनेक आवश्यकता पूर्ण करते: आवश्यकता १ (नेटवर्क ॲक्सेस नियंत्रणे), आवश्यकता ७ (सिस्टम घटकांचा ॲक्सेस मर्यादित करणे), आवश्यकता ८ (वापरकर्ते ओळखणे आणि ॲक्सेस ऑथेंटिकेट करणे), आणि आवश्यकता १० (सर्व ॲक्सेस लॉग आणि मॉनिटर करणे). याउलट असणारे पर्याय - शेअर केलेले PSK नेटवर्क - या चारही आवश्यकता पूर्ण करण्यात अयशस्वी ठरतात आणि मोठ्या ऑडिट दायित्वास कारणीभूत ठरतात.
सार्वजनिक क्षेत्रातील संस्था आणि डेटा संरक्षण नियमांच्या अधीन असलेल्या Healthcare उपयोजनांसाठी, प्रति-वापरकर्ता ऑथेंटिकेशन आणि सर्वसमावेशक अकाउंटिंग लॉग ॲक्सेस नियंत्रण दायित्वांचे पालन सिद्ध करण्यासाठी आवश्यक ऑडिट ट्रेल प्रदान करतात.
यशाचे मोजमाप करणे
चांगल्या प्रकारे कार्य करणाऱ्या 802.1X उपयोजनासाठी प्रमुख कामगिरी निर्देशक (KPIs) पुढीलप्रमाणे आहेत: ऑथेंटिकेशन यश दर (लक्ष्य >९९.५%), ऑथेंटिकेट करण्यासाठी सरासरी वेळ (क्लाउड RADIUS साठी <१५०ms), सर्टिफिकेट एक्स्पायरीच्या घटना (लक्ष्य शून्य), आणि RADIUS सर्व्हरची उपलब्धता (लक्ष्य ९९.९%). हे मेट्रिक्स तुमच्या नेटवर्क मॅनेजमेंट प्लॅटफॉर्ममध्ये ट्रॅक केले पाहिजेत आणि तुमच्या नेटवर्क ऑपरेशन्स प्रक्रियेचा भाग म्हणून दरमहा पुनरावलोकन केले पाहिजेत. WiFi Analytics वापरणाऱ्या संस्थांसाठी, 802.1X प्रति-वापरकर्ता सत्र डेटाचे विश्लेषण सोबत एकत्रिकरण अतिरिक्त व्यवसाय बुद्धिमत्ता प्रदान करते: अचूक वास्तव्याचा वेळ मोजणे, डिव्हाइस प्रकारांचे वितरण, आणि नेटवर्क वापर नमुने जे क्षमता नियोजन आणि ठिकाण ऑपरेशन्सच्या निर्णयांना मदत करतात.
संबंधित नेटवर्क प्रवेश नियंत्रण उपायांबद्दल अधिक वाचण्यासाठी, 10 Best Network Access Control (NAC) Solutions for 2026 आणि Cisco Wireless APs: 2026 Guide to Products & Deployment पहा. शाळा आणि शिक्षण क्षेत्रातील उपयोजनांसाठी, WiFi in Schools: The 2026 Administrator & IT Guide हे बहु-वापरकर्ता शैक्षणिक वातावरणात 802.1X अंमलबजावणी समाविष्ट करते.
महत्वाच्या व्याख्या
802.1X
IEEE 802.1X हे पोर्ट - आधारित नेटवर्क ऍक्सेस कंट्रोल मानक आहे जे OSI मॉडेलच्या लेयर 2 वर कार्य करणारे ऑथेंटिकेशन फ्रेमवर्क परिभाषित करते. जोपर्यंत RADIUS सर्व्हरने क्रेडेंशियल एक्सचेंज प्रोटोकॉल म्हणून EAP चा वापर करून डिव्हाइसला सकारात्मकपणे ऑथेंटिकेट केले नाही, तोपर्यंत हे डिव्हाइसवरील सर्व नेटवर्क ट्रॅफिक ब्लॉक करते. हे वायर्ड इथरनेट आणि वायरलेस (WiFi) दोन्ही नेटवर्क्सना लागू होते.
IT टीम्सना WPA2-Enterprise आणि WPA3-Enterprise SSIDs साठी ऑथेंटिकेशन मेकॅनिझम म्हणून 802.1X चा सामना करावा लागतो. हे असे मानक आहे जे प्रति-वापरकर्ता ऑथेंटिकेशन, डायनॅमिक VLAN असाइनमेंट आणि PCI DSS अनुपालनासाठी आवश्यक असणारा ऑडिट ट्रेल सक्षम करते.
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस)
एक क्लायंट - सर्व्हर नेटवर्किंग प्रोटोकॉल (RFC 2865) जो नेटवर्क ऍक्सेससाठी केंद्रीकृत ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग (AAA) व्यवस्थापन प्रदान करतो. 802.1X डिप्लॉयमेंट्समध्ये, RADIUS सर्व्हर आयडेंटिटी डिरेक्टरीच्या विरूद्ध युझर क्रेडेंशियल्सची पडताळणी करतो आणि ऑथेंटिकेटरला Access-Accept किंवा Access-Reject प्रतिसाद देतो. हे UDP पोर्ट 1812 (ऑथेंटिकेशन) आणि 1813 (अकाउंटिंग) वर कार्य करते.
RADIUS सर्व्हर हा 802.1X मधील निर्णय घेणारा घटक आहे. ऑथेंटिकेशन अयशस्वी झाल्यावर, RADIUS सर्व्हर लॉगमध्ये मूळ कारण ओळखणारा रिझन कोड समाविष्ट असतो. सामान्य अंमलबजावणीमध्ये Microsoft NPS, FreeRADIUS आणि क्लाउड - होस्ट केलेल्या सेवांचा समावेश होतो.
EAP (एक्सटेन्सिबल ऑथेंटिकेशन प्रोटोकॉल)
एक प्रोटोकॉल फ्रेमवर्क (RFC 3748) जो 802.1X मध्ये वापरल्या जाणाऱ्या ऑथेंटिकेशन पद्धतींचा संच परिभाषित करतो. EAP स्वतः ऑथेंटिकेशन पद्धत नाही परंतु एक कंटेनर आहे जो EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS आणि EAP-FAST सह अनेक अंतर्गत पद्धतींना सपोर्ट करतो. EAP पद्धतीची चर्चा सप्लिकंट आणि RADIUS सर्व्हर दरम्यान केली जाते; ऑथेंटिकेटर EAP फ्रेम्सचा अर्थ न लावता त्यांचे पुढे वहन करतो.
EAP पद्धतीची निवड डिप्लॉयमेंटचे सुरक्षा धोरण आणि ऑपरेशनल गुंतागुंत ठरवते. EAP-TLS साठी PKI आणि MDM इन्फ्रास्ट्रक्चर आवश्यक आहे परंतु ते सर्वात मजबूत सुरक्षा प्रदान करते. PEAP-MSCHAPv2 डिप्लॉय करणे सोपे आहे परंतु क्रेडेंशियल हार्वेस्टिंग रोखण्यासाठी कठोर प्रमाणपत्र पडताळणी आवश्यक आहे.
सप्लिकंट (Supplicant)
एंड - युझर डिव्हाइसवरील (लॅपटॉप, स्मार्टफोन, POS टर्मिनल) सॉफ्टवेअर घटक जो 802.1X ऑथेंटिकेशन एक्सचेंज सुरू करतो. Windows वर, सप्लिकंट हा OS मध्ये WLAN AutoConfig किंवा Wired AutoConfig सेवा म्हणून अंगभूत असतो. iOS आणि Android वर, तो डिव्हाइसच्या WiFi प्रोफाइल कॉन्फिगरेशनद्वारे व्यवस्थापित केला जातो.
सप्लिकंटचे चुकीचे कॉन्फिगरेशन - विशेषतः PEAP डिप्लॉयमेंट्समध्ये अक्षम केलेली प्रमाणपत्र पडताळणी - हे ऑथेंटिकेशन बिघाड आणि सुरक्षा धोके या दोन्हीचे सर्वात सामान्य स्त्रोत आहे. MDM द्वारे सप्लिकंट कॉन्फिगरेशनचे मानकीकरण करणे हे एक महत्त्वपूर्ण ऑपरेशनल नियंत्रण आहे.
ऑथेंटिकेटर (Authenticator)
नेटवर्क डिव्हाइस (वायरलेस ऍक्सेस पॉईंट किंवा मॅनेज्ड स्विच) जे 802.1X डिप्लॉयमेंटमध्ये पोर्ट - आधारित ऍक्सेस कंट्रोल लागू करते. ऑथेंटिकेटर ऑथेंटिकेशनचे निर्णय घेत नाही - तो सप्लिकंट (EAPOL वापरणारा) आणि RADIUS सर्व्हर (RADIUS वापरणारा) दरम्यान रिले म्हणून काम करतो. RADIUS सर्व्हर Access-Accept जारी करेपर्यंत तो नियंत्रित पोर्टवरील सर्व नॉन - EAP ट्रॅफिक ब्लॉक करतो.
ऑथेंटिकेटरचे कॉन्फिगरेशन - विशेषतः RADIUS सर्व्हर IP / होस्टनाव, शेअर्ड सिक्रेट आणि टाइमआउट सेटिंग्ज - हे बिघाड होण्याचे एक सामान्य कारण आहे. इन्फ्रास्ट्रक्चर बदलांनंतर, नेहमी तपासा की ऑथेंटिकेटरचे RADIUS क्लायंट कॉन्फिगरेशन हे RADIUS सर्व्हरच्या NAS क्लायंट कॉन्फिगरेशनशी जुळत आहे का.
EAPOL (EAP over LAN)
वायर्ड किंवा वायरलेस माध्यमावर सप्लिकंट आणि ऑथेंटिकेटर दरम्यान EAP फ्रेम्स वाहून नेण्यासाठी वापरला जाणारा प्रोटोकॉल. EAPOL फ्रेम्स या लेयर 2 फ्रेम्स (इथरनेट प्रकार 0x888E) आहेत आणि त्यांना IP कनेक्टिव्हिटीची आवश्यकता नसते. ऑथेंटिकेटर ऑथेंटिकेशन सर्व्हरकडे पाठवण्यासाठी EAPOL फ्रेम्सना RADIUS पॅकेट्समध्ये एनकॅप्स्युलेट करतो.
EAPOL हा क्लायंट बाजूने Wireshark कॅप्चरमध्ये दृश्यमान असतो. वायरलेस पॅकेट कॅप्चरमध्ये EAPOL फ्रेम्स फिल्टर केल्याने इंजिनिअर्सना EAP एक्सचेंजचे निरीक्षण करण्याची आणि कोणत्या टप्प्यावर ऑथेंटिकेशन अयशस्वी होते ते ओळखण्याची परवानगी मिळते.
RadSec (RADIUS over TLS)
RADIUS प्रोटोकॉल (RFC 6614) चा एक विस्तार जो TCP पोर्ट 2083 वर TLS टनेलमध्ये RADIUS पॅकेट्स एन्कॅप्स्युलेट करतो. RadSec अविश्वसनीय नेटवर्क्समधून (जसे की सार्वजनिक इंटरनेटवरून क्लाउड RADIUS सर्व्हरपर्यंत) जाणाऱ्या RADIUS ट्रॅफिकसाठी ट्रान्सपोर्ट सिक्युरिटी प्रदान करतो, UDP फ्रॅग्मेंटेशनच्या समस्या दूर करतो आणि पॅकेट ऑथेंटिकेशनसाठी शेअर केलेल्या सिक्रेट्सवरील अवलंबित्व काढून टाकतो.
क्लाउड RADIUS डिप्लॉयमेंट्ससाठी RadSec हा शिफारस केलेला ट्रान्सपोर्ट आहे. हे एकाच वेळी दोन सामान्य बिघाड प्रकार सोडवते: MTU फ्रॅगमेंटेशन ज्यामुळे EAP-TLS हँडशेक अपयशी ठरतात, आणि विखुरलेल्या साइट्समधील शेअर्ड सिक्रेट व्यवस्थापनाची गुंतागुंत.
डायनॅमिक VLAN असाइनमेंट
एक RADIUS ऑथरायझेशन वैशिष्ट्य जे RADIUS सर्व्हरला युझरच्या ग्रुप मेंबरशिप किंवा डिव्हाइस प्रकारावर आधारित, ऑथेंटिकेटरला एका विशिष्ट VLAN वर ऑथेंटिकेट केलेले डिव्हाइस ठेवण्याची सूचना देण्यास अनुमती देते. RADIUS सर्व्हर Access-Accept रिस्पॉन्समध्ये VLAN असाइनमेंट ॲट्रिब्युट्स (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) परत पाठवतो.
डायनॅमिक VLAN असाइनमेंट ही अशी यंत्रणा आहे जी 802.1X उपयोजनांमध्ये नेटवर्क सेगमेंटेशन लागू करते. PCI DSS अनुपालनासाठी (कार्डधारक डेटा एन्व्हायर्नमेंट वेगळे करणे) हे एक अनिवार्य नियंत्रण आहे आणि झिरो ट्रस्ट नेटवर्क आर्किटेक्चरचा एक पाया आहे. RADIUS पॉलिसींमधील चुकीचे कॉन्फिगर केलेले VLAN ॲट्रिब्युट्स हे ऑथेंटिकेशननंतर युजर्स चुकीच्या नेटवर्क सेगमेंटवर जाण्याचे एक सामान्य कारण आहे.
MAC Authentication Bypass (MAB)
एक फॉलबॅक ऑथेंटिकेशन यंत्रणा जी 802.1X सप्लिकेंट्स नसलेल्या डिव्हाइसेसना RADIUS एक्सचेंजमध्ये त्यांचा MAC ॲड्रेस युझरनेम आणि पासवर्ड दोन्ही म्हणून वापरून ऑथेंटिकेट करण्याची परवानगी देते. MAC ॲड्रेस स्पूफ (बनावट) केले जाऊ शकत असल्यामुळे, MAB अत्यंत कमी सुरक्षा हमी प्रदान करते आणि ते केवळ अशाच डिव्हाइसेससाठी वापरले जावे जे खरोखर 802.1X ला सपोर्ट करू शकत नाहीत.
लेगसी IoT डिव्हाइसेस, जुने POS टर्मिनल्स आणि नेटवर्क प्रिंटरसाठी सामान्यतः MAB ची आवश्यकता असते. MAB द्वारे ऑथेंटिकेट केलेली डिव्हाइसेस स्पष्ट फायरवॉल नियमांसह अत्यंत प्रतिबंधित VLAN वर ठेवली पाहिजेत. 802.1X चे समर्थन करू शकणाऱ्या डिव्हाइसेससाठी सोयीचा शॉर्टकट म्हणून कधीही MAB वापरू नका.
NPS (Network Policy Server)
Microsoft चे RADIUS सर्व्हरचे अंमलबजावणीकरण, जे Windows Server सोबत समाविष्ट असते. NPS हे PEAP-MSCHAPv2, EAP-TLS आणि EAP-TTLS ला सपोर्ट करते आणि क्रेडेंशियल व्हॅलिडेशनसाठी Active Directory सह नेटिव्हली इंटिग्रेट होते. ऑथेंटिकेशन अयशस्वी झाल्यास Windows सिक्युरिटी इव्हेंट लॉगमध्ये इव्हेंट ID 6273 (अयशस्वी) आणि 6272 (यशस्वी) म्हणून लॉग केले जाते, ज्यामध्ये विशिष्ट अपयशाचे कारण ओळखणारे रीझन कोड असतात.
Windows-केंद्रित एंटरप्राइझ वातावरणात NPS हा सर्वात मोठ्या प्रमाणावर तैनात केलेला RADIUS सर्व्हर आहे. NPS सर्व्हरवरील सिक्युरिटी इव्हेंट लॉग हे या वातावरणातील 802.1X त्रुटींसाठी प्राथमिक डायग्नोस्टिक टूल आहे. यश आणि अपयश दोन्ही इव्हेंटसाठी NPS ऑडिट पॉलिसी सक्षम असल्याची खात्री करा.
सोडवलेली उदाहरणे
12 मालमत्ता असलेल्या 450-खोल्यांच्या हॉटेल समूहाने सर्व ठिकाणी प्रत्येक ठिकाणी ऑन-प्रिमाइसेस Windows NPS सर्व्हर वापरून PEAP-MSCHAPv2 सह WPA2-Enterprise उपयोजित केले आहे. नेटवर्क इन्फ्रास्ट्रक्चर रिफ्रेश केल्यानंतर, IT टीमने नोंदवले की तीन ठिकाणचे कर्मचारी कॉर्पोरेट SSID वर प्रमाणीकरण करू शकत नाहीत. Captive Portal नेटवर्कवरील अतिथींवर याचा कोणताही परिणाम झालेला नाही. प्रभावित ठिकाणांवरील NPS सर्व्हर कार्यरत आहेत आणि Windows सुरक्षा इव्हेंट लॉग Reason Code 16 सह Event ID 6273 दर्शवतो. याचे सर्वात संभाव्य कारण काय आहे आणि टीमने त्याचे निराकरण कसे करावे?
NPS Event ID 6273 वरील Reason Code 16 हे क्रेडेंशियल्स न जुळल्यामुळे प्रमाणीकरण अयशस्वी झाल्याचे दर्शवते - परंतु एकाच वेळी अनेक ठिकाणांवर परिणाम करणाऱ्या पोस्ट-इन्फ्रास्ट्रक्चर-रिफ्रेश आउटेजच्या संदर्भात, सर्वात संभाव्य कारण युझरचे चुकीचे पासवर्ड नसून नव्याने कॉन्फिगर केलेले ॲक्सेस पॉइंट्स किंवा वायरलेस कंट्रोलर आणि NPS सर्व्हर यांच्यातील RADIUS सामायिक सिक्रेट न जुळणे हे आहे.
पायरी 1: प्रभावित ठिकाणांपैकी एका NPS सर्व्हरवर, RADIUS Clients and Servers > RADIUS Clients वर जा आणि प्रत्येक AP किंवा वायरलेस कंट्रोलर IP पत्त्यासाठी कॉन्फिगर केलेले सामायिक सिक्रेट तपासा. AP/कंट्रोलरवरील RADIUS सर्व्हर कॉन्फिगरेशनशी याची तुलना करा.
पायरी 2: जर सामायिक सिक्रेट्स जुळत असतील, तर PEAP-MSCHAPv2 ला अनुमती देण्यासाठी NPS नेटवर्क पॉलिसी योग्यरित्या कॉन्फिगर केली आहे की नाही ते तपासा. Policies > Network Policies वर जा, संबंधित पॉलिसी उघडा आणि Microsoft: Protected EAP (PEAP) ही EAP-MSCHAPv2 सह अंतर्गत पद्धत म्हणून अनुमत प्रमाणीकरण पद्धत म्हणून सूचीबद्ध असल्याची खात्री करा.
पायरी 3: पॉलिसी योग्य असल्यास, विनंतीवर स्थानिक पातळीवर प्रक्रिया केली जात असल्याची (रिमोट RADIUS सर्व्हरकडे फॉरवर्ड केली जात नसल्याची) पुष्टी करण्यासाठी NPS Connection Request Policy तपासा. नवीन AP हार्डवेअरवरून येणाऱ्या RADIUS वैशिष्ट्यांशी अटी जुळत असल्याची खात्री करा.
पायरी 4: AP/कंट्रोलरवर RADIUS अकाउंटींग डीबग सक्षम करा आणि Access-Request पॅकेट्स योग्य NPS सर्व्हर IP आणि पोर्ट 1812 वर पाठवले जात असल्याची खात्री करा. जर NPS सर्व्हरपर्यंत कोणत्याही विनंत्या पोहोचत नसतील, तर समस्या RADIUS सर्व्हरमध्ये नसून Authenticator कॉन्फिगरेशनमध्ये आहे.
पायरी 5: विनंत्या NPS पर्यंत पोहोचत असल्यास परंतु Reason Code 16 सह नाकारल्या जात असल्यास, आणि क्रेडेंशियल्स योग्य असल्याची खात्री झाली असल्यास, NPS सर्व्हरवरून Active Directory डोमेन कंट्रोलरपर्यंत पोहोचता येते का ते तपासा. DC वरील DNS किंवा कनेक्टिव्हिटी समस्येमुळे NPS या रिझन कोडसह क्रेडेंशियल प्रमाणीकरण करण्यात अयशस्वी होईल.
निराकरण: बहुतेक पोस्ट-रिफ्रेश प्रकरणांमध्ये, नवीन AP हार्डवेअर कॉन्फिगर करताना उद्भवलेली सामायिक सिक्रेटमधील विसंगती हे मूळ कारण असते. सर्व RADIUS क्लायंट आणि NPS सर्व्हरवर सामायिक सिक्रेट सिंक्रोनाइझ करा. सामायिक सिक्रेट व्यवस्थापन पूर्णपणे काढून टाकण्यासाठी RadSec वर स्थलांतरित करण्याचा विचार करा.
८५ स्टोअर्स चालवणाऱ्या एका प्रमुख रिटेल साखळीने Microsoft Intune द्वारे व्यवस्थापित केलेल्या क्लायंट प्रमाणपत्रांसह EAP-TLS तैनात केले आहे. एका सोमवारी सकाळी, IT हेल्पडेस्कला स्टोअर मॅनेजर्सकडून तक्रारींचा पूर येतो की कर्मचाऱ्यांची डिव्हाइसेस कॉर्पोरेट WiFi नेटवर्कशी कनेक्ट होऊ शकत नाहीत. या समस्येचा परिणाम सर्व स्टोअर्सवर एकाच वेळी होतो. RADIUS सर्व्हर लॉग 'TLS Alert: certificate expired' या संदेशासह Access-Reject प्रतिसाद दर्शवतात. RADIUS सर्व्हर स्वतः सामान्यपणे सुरू आहे आणि त्याचे स्वतःचे प्रमाणपत्र आणखी १८ महिन्यांसाठी वैध आहे. येथे नक्की काय घडले आहे आणि तात्काळ निवारणाचा मार्ग काय आहे?
RADIUS सर्व्हर लॉग मधील 'TLS Alert: certificate expired' हा संदेश, आणि सर्व ८५ स्टोअर्समध्ये एकाच वेळी आलेली समस्या तसेच RADIUS सर्व्हरचे प्रमाणपत्र वैध असणे, हे दर्शवते की कर्मचाऱ्यांच्या डिव्हाइसेसवर तैनात केलेली क्लायंट प्रमाणपत्रे कालबाह्य झाली आहेत. EAP-TLS मध्ये, क्लायंट आणि सर्व्हर दोन्ही प्रमाणपत्रे सादर करतात. जर क्लायंट प्रमाणपत्र कालबाह्य झाले असेल, तर RADIUS सर्व्हर TLS हँडशेक नाकारेल आणि Access-Reject जारी करेल.
तात्काळ निवारण (० - २ तास):
पायरी १: बाधित डिव्हाइसवरील प्रमाणपत्र संपण्याची तारीख तपासून निदानाची पुष्टी करा. Windows वर, certmgr.msc उघडा, Personal > Certificates वर जा आणि WiFi ऑथेंटिकेशन प्रमाणपत्राची समाप्ती तारीख तपासा. जर ते कालबाह्य झाले असेल, तर हे मूळ कारणाची पुष्टी करते.
पायरी २: Microsoft Intune मध्ये, Devices > Configuration Profiles वर जा आणि WiFi ऑथेंटिकेशनसाठी वापरले जाणारे SCEP किंवा PKCS प्रमाणपत्र प्रोफाइल शोधा. प्रमाणपत्राचा वैधता कालावधी आणि नूतनीकरण मर्यादा (renewal threshold) सेटिंग्ज तपासा.
पायरी ३: जर प्रमाणपत्र प्रोफाइल स्वयंचलितपणे नूतनीकरण करण्यासाठी कॉन्फिगर केले असेल, तर डिव्हाइसेस अलीकडे Intune व्यवस्थापन सेवेपर्यंत पोहोचू शकले आहेत की नाही ते तपासा. डिव्हाइसेस ऑफलाइन किंवा अनएनरोल असल्यास, स्वयंचलित नूतनीकरण झाले नसू शकते.
पायरी ४: Intune मध्ये डिव्हाइस सिंक (Devices > All Devices > Sync) सुरू करून सक्तीने प्रमाणपत्र नूतनीकरण करा. जे डिव्हाइसेस WiFi शी कनेक्ट करू शकत नाहीत, त्यांच्याकडे नूतनीकरणासाठी Intune सेवेपर्यंत पोहोचण्यासाठी पर्यायी कनेक्टिव्हिटी मार्ग (मोबाईल डेटा किंवा वायर्ड इथरनेट) असल्याची खात्री करा.
पायरी ५: प्रमाणपत्रांचे नूतनीकरण होत असताना तात्पुरती उपाययोजना म्हणून, कामकाज पूर्ववत करण्यासाठी बाधित स्टोअर्ससाठी तात्पुरता PEAP-MSCHAPv2 SSID तयार करण्याचा विचार करा. याकडे कायमस्वरूपी तोडगा म्हणून नव्हे, तर तात्पुरता पूल म्हणून पाहिले पाहिजे.
दीर्घकालीन प्रतिबंध:
Intune प्रमाणपत्र प्रोफाइल उर्वरित प्रमाणपत्र आयुष्याच्या २०% कालावधीत नूतनीकरण करण्यासाठी कॉन्फिगर करा (उदा. १ वर्षाच्या प्रमाणपत्रासाठी, ते संपण्याच्या अंदाजे ७३ दिवस आधी नूतनीकरण करा). प्रमाणपत्र संपण्याच्या कारण कोडसह RADIUS Access-Reject इव्हेंट्सवर SIEM अलर्टिंग लागू करा. तुमच्या मासिक IT ऑपरेशन्स पुनरावलोकनामध्ये प्रमाणपत्र समाप्ती मॉनिटरिंग समाविष्ट करा.
सराव प्रश्न
Q1. तुमची संस्था कॉनकोर्सेस, हॉस्पिटॅलिटी सूट्स आणि बॅक-ऑफ-हाऊस एरियामध्ये तैनात केलेल्या ८०० ऍक्सेस पॉईंट्ससह ६०,००० आसनी स्टेडियम चालवते. कर्मचारी डिव्हाइसेस Jamf द्वारे व्यवस्थापित प्रमाणपत्रांसह EAP-TLS वापरतात. एका मोठ्या इव्हेंट दरम्यान, अनेक झोन्समधील १५% कर्मचारी डिव्हाइसेस ऑथेंटिकेशन अयशस्वी झाल्याचा अहवाल देतात. RADIUS सर्व्हर लॉग Access-Reject रिस्पॉन्स दाखवतात. उर्वरित ८५% कर्मचारी सामान्यपणे ऑथेंटिकेट होत आहेत. तुमचा डायग्नोस्टिक दृष्टिकोन काय असेल आणि सर्वात संभाव्य मूळ कारण काय आहे?
टीप: अंशतः अपयशाचा पॅटर्न (१५% डिव्हाइसेस, सर्व नाही) हा मुख्य डायग्नोस्टिक सिग्नल आहे. अयशस्वी होणाऱ्या डिव्हाइसेसना यशस्वी होणाऱ्या डिव्हाइसेसपासून काय वेगळे करते यावर लक्ष केंद्रित करा - जसे की डिव्हाइस मॉडेल, OS व्हर्जन, सर्टिफिकेट जारी करण्याची तारीख किंवा Jamf एनरोलमेंट स्टेटस.
नमुना उत्तर पहा
आंशिक बिघाडाचा पॅटर्न इन्फ्रास्ट्रक्चर-पातळीवरील कारणे थेट बाद करतो (RADIUS सर्व्हर प्रमाणपत्र एक्स्पायरी, शेअर केलेले सिक्रेट न जुळणे किंवा सर्व्हर बंद असण्याचा परिणाम सर्व उपकरणांवर होईल). याचे मूळ कारण बहुधा क्लायंट प्रमाणपत्रांचा एक संच एक्स्पायर झाला आहे किंवा नूतनीकरण करण्यात अयशस्वी ठरला आहे.
निदान पद्धती: RADIUS सर्व्हर लॉग काढा आणि Access-Reject इव्हेंट फिल्टर करा. बिघाड झालेल्या उपकरणांची ओळख (प्रमाणपत्र CNs किंवा MAC ॲड्रेस) नोंदवून घ्या. Jamf मध्ये, या उपकरणांची प्रमाणपत्र प्रोफाइल उपयोजन स्थितीसह क्रॉस-रेफरन्स तपासा. बिघाड झालेल्या उपकरणांची प्रमाणपत्र जारी करण्याची तारीख समान आहे का ते तपासा - जर ती सर्व एकाच बॅचमध्ये नोंदणीकृत झाली असतील, तर त्यांची एक्स्पायरी तारीख समान असू शकते.
सर्वात संभाव्य मूळ कारण: एकाच वेळी जारी केलेल्या क्लायंट प्रमाणपत्रांची बॅच एक्स्पायर झाली आहे. अलीकडे नोंदणीकृत केलेल्या उपकरणांकडे वैध प्रमाणपत्रे आहेत आणि ते सामान्यपणे ऑथेंटिकेट होत आहेत.
निवारण: Jamf मध्ये, प्रभावित उपकरणे ओळखा आणि प्रमाणपत्र नूतनीकरणाची पुश प्रक्रिया सुरू करा. प्रमाणपत्र प्रोफाइल योग्य नूतनीकरण थ्रेशोल्डसह (प्रमाणपत्र आयुष्याच्या 20%) कॉन्फिगर केले असल्याची खात्री करा. जी उपकरणे WiFi द्वारे Jamf MDM सेवेपर्यंत पोहोचू शकत नाहीत (कारण ते ऑथेंटिकेट करू शकत नाहीत), त्यांना या इव्हेंटच्या कालावधीसाठी तात्पुरते वायर्ड इथरनेट कनेक्शन किंवा तात्पुरते PEAP SSID प्रदान करा. इव्हेंटनंतर, पुनरावृत्ती रोखण्यासाठी प्रमाणपत्र एक्स्पायरी कारणांसह RADIUS Access-Reject इव्हेंटवर SIEM अलर्ट लागू करा.
Q2. 35 स्टोअर्स असलेली एक प्रादेशिक रिटेल साखळी ऑन-प्रिमाइसेस NPS सर्व्हरवरून क्लाउड RADIUS सेवेवर स्थलांतरित होत आहे. तीन स्टोअर्समधील पायलट दरम्यान, EAP-TLS ऑथेंटिकेशन दोन स्टोअर्सवर योग्यरित्या काम करत आहे परंतु तिसऱ्या स्टोअरमध्ये मधूनमधून अयशस्वी होत आहे. तिसरे स्टोअर MPLS WAN लिंकद्वारे क्लाउड RADIUS सेवेशी जोडलेले आहे. ऑथेंटिकेशनमधील बिघाड सातत्यपूर्ण नाही - काही प्रयत्न यशस्वी होतात, तर काही अपयशी ठरतात. क्लाउड RADIUS प्रदाता खात्री देतो की सेवा सुरळीत आहे आणि लॉग दाखवतात की काही Access-Request पॅकेट्स येत आहेत परंतु संबंधित Access-Accept पाठवले जात नाही. याचे सर्वात संभाव्य कारण काय आहे?
टीप: एका विशिष्ट WAN-कनेक्ट केलेल्या साइटवर मधूनमधून येणारे अडथळे, आणि क्लायंटच्या क्लाउड RADIUS प्रदात्याला सर्व पॅकेट्स न दिसता केवळ काही पॅकेट्स दिसणे, हे कॉन्फिगरेशन त्रुटीऐवजी नेटवर्क ट्रान्झिट समस्येकडे स्पष्ट निर्देश करते.
नमुना उत्तर पहा
WAN-कनेक्ट केलेल्या साइटवर मधूनमधून येणारे अडथळे आणि क्लाउड RADIUS प्रदात्याला अपूर्ण पॅकेट सीक्वेन्स दिसणे हे MTU फ्रॅगमेंटेशनचे एक उत्तम लक्षण आहे. EAP-TLS प्रमाणपत्र साखळ्या मोठे RADIUS पॅकेट्स तयार करतात जे MPLS WAN लिंकच्या MTU पेक्षा जास्त असू शकतात. जेव्हा हे पॅकेट्स फ्रॅगमेंट (तुकडे) होतात, तेव्हा क्लाउड RADIUS सर्व्हरला पहिला तुकडा मिळू शकतो परंतु त्यानंतरचे तुकडे मिळत नाहीत, ज्यामुळे TLS हँडशेक थांबतो आणि अखेरीस टाईम आउट होतो.
निदान पुष्टीकरण: प्रभावित स्टोअरमधील WAN इंटरफेसवर Wireshark कॅप्चर करा. पोर्ट 1812 वरील UDP ट्रॅफिक फिल्टर करा. RADIUS एक्सचेंजमध्ये फ्रॅगमेंटेड IP पॅकेट्स शोधा. यशस्वी स्टोअर्स आणि अयशस्वी स्टोअरमधील पॅकेट आकारांची तुलना करा.
निवारण पर्याय 1 (प्राधान्यकृत): प्रभावित साइट RadSec (TCP पोर्ट 2083 वर RADIUS over TLS) वर स्थलांतरित करा. TCP फ्रॅगमेंटेशन आणि रिट्रान्समिशन मूळतः हाताळते, ज्यामुळे हा बिघाड पूर्णपणे दूर होतो. बहुतेक क्लाउड RADIUS प्रदाते आणि आधुनिक AP विक्रेते RadSec ला सपोर्ट करतात.
निवारण पर्याय 2: प्रभावित स्टोअरमधील WAN इंटरफेसवरील MTU कमी करून ते MPLS पाथ MTU शी सुसंगत करा, ज्यामुळे RADIUS पॅकेट्सचे तुकडे होणार नाहीत याची खात्री होईल. हा कमी सोयीचा उपाय आहे कारण याचा परिणाम WAN लिंकवरील सर्व ट्रॅफिकवर होतो.
निवारण पर्याय 3: पॅकेट फ्रॅगमेंटेशन कमी करण्यासाठी लहान TLS रेकॉर्ड आकार वापरण्यासाठी RADIUS सर्व्हर कॉन्फिगर करा. हा काही RADIUS अंमलबजावणीमध्ये उपलब्ध असलेला सर्व्हर-साइड कॉन्फिगरेशन पर्याय आहे.
दीर्घकालीन शिफारस: क्लाउड RADIUS रोलआउटचा भाग म्हणून सर्व साइट्स RadSec वर स्थलांतरित करा. यामुळे फ्रॅगमेंटेशनचा धोका नाहीसा होतो, ट्रान्झिटमधील RADIUS ट्रॅफिक एन्क्रिप्ट होते आणि सामायिक सिक्रेट व्यवस्थापनाची गुंतागुंत दूर होते.
Q3. एक कॉन्फरन्स सेंटर IT संचालक कर्मचाऱ्यांसाठी 802.1X सह WPA3-Enterprise आणि इव्हेंट प्रतिनिधींसाठी captive portal ला सपोर्ट करण्यासाठी नेटवर्क अपग्रेडचे नियोजन करत आहेत. या ठिकाणी दरवर्षी २००+ इव्हेंट आयोजित केले जातात, ज्यामध्ये प्रतिनिधींची संख्या ५० ते ५,००० पर्यंत असते. IT टीमकडे मर्यादित अंतर्गत नेटवर्क तज्ज्ञ आहेत आणि कोणतीही PKI इन्फ्रास्ट्रक्चर अस्तित्वात नाही. संचालक कर्मचाऱ्यांसाठी 802.1X लागू करू इच्छितात परंतु त्यांना कार्यक्षमतेच्या गुंतागुंतीबद्दल चिंता आहे. कोणत्या EAP पद्धतीची शिफारस केली पाहिजे, कोणते इन्फ्रास्ट्रक्चर आवश्यक आहे आणि कोणते मुख्य कार्यक्षमतेचे धोके कमी करणे आवश्यक आहे?
टीप: कार्यक्षमतेच्या मर्यादांचा विचार करा: मर्यादित अंतर्गत तज्ज्ञ, सध्या अस्तित्वात नसलेली PKI आणि विश्वासार्हपणे देखभाल करता येईल अशा सोल्यूशनची गरज. कार्यक्षमतेच्या व्यवहार्यतेसह सुरक्षिततेच्या गरजांचा ताळमेळ साधा.
नमुना उत्तर पहा
कार्यक्षमतेच्या मर्यादा लक्षात घेता - मर्यादित अंतर्गत तज्ज्ञ आणि सध्या अस्तित्वात नसलेली PKI - कर्मचाऱ्यांच्या प्रमाणीकरणासाठी (authentication) शिफारस केलेली EAP पद्धत PEAP-MSCHAPv2 ही आहे, EAP-TLS नाही. EAP-TLS उत्कृष्ट सुरक्षा प्रदान करत असले तरी, यासाठी सर्टिफिकेट वितरणासाठी PKI इन्फ्रास्ट्रक्चर आणि MDM प्लॅटफॉर्म आवश्यक आहे. या गोष्टींशिवाय, EAP-TLS डिप्लॉयमेंटमध्ये मोठा कार्यक्षमतेचा धोका असतो: सर्टिफिकेट समाप्ती (expiry) व्यवस्थापन ही एक मॅन्युअल प्रक्रिया बनते आणि दबावाखाली सर्टिफिकेट चेनच्या समस्यांचे निवारण करण्यासाठी टीमकडे तज्ज्ञतेचा अभाव असतो.
PEAP-MSCHAPv2 थेट Active Directory (किंवा Azure AD) शी समाविष्ट होते, यासाठी केवळ सर्व्हर-साइड सर्टिफिकेट आवश्यक असते आणि सखोल PKI तज्ज्ञतेशिवाय देखील टीमद्वारे याचे व्यवस्थापन केले जाऊ शकते. सर्व क्लायंट डिव्हाइसेसवर सर्व्हर सर्टिफिकेट प्रमाणीकरण काटेकोरपणे लागू केले असल्यास सुरक्षेमधील ही तडजोड स्वीकार्य आहे - हे एक न-तडजोड करण्याजोगे नियंत्रण आहे जे बनावट ॲक्सेस पॉइंट्सद्वारे क्रेडेंशियल चोरी होण्यापासून रोखते.
आवश्यक इन्फ्रास्ट्रक्चर: एक क्लाउड RADIUS सेवा (ऑन-प्रिमाइसेस सर्व्हर व्यवस्थापन टाळण्यासाठी), RADIUS सेवेसाठी विश्वसनीय सार्वजनिक CA कडून मिळालेले सर्व्हर सर्टिफिकेट, कर्मचाऱ्यांच्या डिव्हाइसेसवर WiFi प्रोफाईल डिप्लॉय करण्यासाठी एक MDM सोल्यूशन (Microsoft Intune किंवा समतुल्य), आणि आयडेंटिटी डिरेक्टरी म्हणून Active Directory किंवा Azure AD.
कमी करण्यासाठीचे मुख्य कार्यक्षमतेचे धोके:
१. क्लायंटवर सर्टिफिकेट प्रमाणीकरण निष्क्रिय असणे: सर्टिफिकेट प्रमाणीकरण लागू करून MDM द्वारे सर्व WiFi प्रोफाइल्स डिप्लॉय करा. कर्मचाऱ्यांच्या डिव्हाइसेसवर मॅन्युअल WiFi प्रोफाईल कॉन्फिगरेशनला कधीही परवानगी देऊ नका.
२. RADIUS सर्व्हर सर्टिफिकेटची मुदत संपणे: समाप्तीपूर्वी ९० दिवसांच्या अलर्टसह स्वयंचलित मॉनिटरिंग सेट करा. क्लाउड RADIUS सेवेसह, प्रदाता सर्टिफिकेट नूतनीकरण व्यवस्थापित करतो की नाही हे सत्यापित करा - हा एक महत्त्वाचा निवड निकष आहे.
३. मोठ्या इव्हेंटदरम्यान क्षमता: क्लाउड RADIUS सेवा पीक कॉनकरंट ऑथेंटिकेशन लोडसाठी सक्षम असल्याची खात्री करा. ५,०००-प्रतिनिधींच्या इव्हेंटदरम्यान, जर कर्मचाऱ्यांची डिव्हाइसेस एकाच वेळी पुन्हा ऑथेंटिकेट झाली (उदा. नेटवर्क रीस्टार्ट झाल्यानंतर), तर RADIUS सेवेने हा भार सांभाळला पाहिजे.
४. अतिथी/कर्मचारी नेटवर्क वेगळे करणे: captive portal अतिथी नेटवर्क आणि 802.1X कर्मचारी नेटवर्क योग्य फायरवॉल नियमांसह वेगवेगळ्या VLANs वर असल्याची खात्री करा. जर कोणतेही कर्मचारी नेटवर्क डिव्हाइस पेमेंट कार्ड डेटावर प्रक्रिया करत असेल तर ही PCI DSS ची आवश्यकता आहे.
वारंवार विचारले जाणारे प्रश्न
Why does 802.1X authentication fail with an EAPOL timeout?
An EAPOL timeout occurs when the client transmits EAPOL-Start frames but receives no EAP-Request/Identity response from the authenticator (access point or switch). Common root causes include: the switch port or wireless SSID lacking an active 802.1X AAA method list, the access point losing CAPWAP or RADIUS connectivity to the controller, or the client operating system 802.1X supplicant service (such as Windows Wired AutoConfig dot3svc) being stopped or misconfigured.
What causes RADIUS Access-Reject errors during EAP-TLS authentication?
EAP-TLS Access-Reject errors typically stem from mutual certificate validation failures (TLS Alert 48 or Alert 46). Either the client device lacks the Root or Intermediate CA certificate that signed the RADIUS server certificate, or the RADIUS server cannot validate the client certificate due to an expired Certificate Revocation List (CRL) or unreachable OCSP responder. Other frequent causes include expired client certificates and missing Client Authentication Extended Key Usage (EKU) attributes.
Why does PEAP-MSCHAPv2 fail on Windows 11 enterprise endpoints?
Windows 11 22H2 and later versions enable Windows Defender Credential Guard by default. Credential Guard isolates LSASS and blocks legacy NTLMv2 and MS-CHAPv2 password-derived hashes from traversing the operating system, causing authentication to fail with RADIUS Reason 23 or Event 5402. Migrating from PEAP to passwordless EAP-TLS with hardware TPM-backed certificates resolves this incompatibility and eliminates credential theft risks.
How do I troubleshoot RADIUS server timeouts and UDP 1812 packet drops?
A RADIUS server timeout occurs when the access point or switch sends Access-Request packets on UDP 1812 but receives no reply. To troubleshoot: first, verify that the RADIUS shared secret configured on the network device matches the RADIUS client record byte-for-byte; second, confirm that intermediate firewalls permit UDP port 1812 (Authentication) and 1813 (Accounting); third, verify that the source IP used by the NAS matches the IP registered in the RADIUS server client list; and fourth, verify RADIUS server service health and CPU load.
Why does a client fail to obtain an IP address after successful 802.1X authentication?
When 802.1X authentication succeeds with Access-Accept but the client receives an APIPA address (169.254.x.x) or DHCP NAK, the issue is Dynamic VLAN assignment. The RADIUS server must return all three required RFC 3580 attributes: Tunnel-Type (Attribute 64, value 13), Tunnel-Medium-Type (Attribute 65, value 6), and Tunnel-Private-Group-ID (Attribute 81, specifying the VLAN ID). Furthermore, the assigned VLAN ID must exist in the switch database, be allowed across trunk ports to the AP, and possess an active DHCP pool with available leases.
How does Purple Cloud RADIUS prevent 802.1X authentication failures?
Purple Cloud RADIUS eliminates on-premises AAA server infrastructure, outdated shared secrets, and manual certificate distribution bottlenecks. It integrates directly with Microsoft Entra ID, Google Workspace, and Okta, automates passwordless EAP-TLS certificate enrollment via SCEP, and provides real-time diagnostic logging and role-based dynamic VLAN assignment across Cisco, Aruba, Ruckus, and Meraki networks.
या मालिकेमध्ये पुढे वाचा
Cyber Essentials आणि Staff WiFi: तुमच्या वायरलेस नेटवर्कवरील पाच नियंत्रणे यशस्वीपणे पार पाडणे
तुम्ही Cyber Essentials च्या पाच नियंत्रणांपैकी प्रत्येक नियंत्रण तुमच्या staff WiFi शी जुळवू शकाल आणि मूल्यांकनकर्त्यांना आढळणाऱ्या त्रुटी दूर करू शकाल. त्यानंतर तुम्ही प्रत्येक डिव्हाइस क्लाससाठी 802.1X, iPSK आणि वेगळे केलेले WPA2-PSK नेटवर्क यापैकी योग्य पर्याय निवडू शकता. शेवटी, तुम्हाला Cyber Essentials Plus ऑडिटसाठी ॲक्सेस पॉइंट्स, कंट्रोलर्स आणि BYOD कसे तयार करायचे हे समजेल.
HPE Aruba Central प्रेझेन्स ॲनालिटिक्स: सेटअप, एक्स्पोर्ट्स आणि मर्यादा
तुम्ही प्रति साइट Aruba Central presence analytics सक्षम करू शकाल, ग्राउंड-ट्रुथ काउंटच्या तुलनेत RSSI थ्रेशोल्ड आणि ड्वेल बाउंड्रीज कॅलिब्रेट करू शकाल, आणि Central REST API द्वारे साइट-स्तरीय एकत्रित डेटा एक्सपोर्ट करू शकाल. तसेच, मूळ presence analytics कुठे मर्यादित पडते आणि तुमच्या अस्तित्वात असलेल्या Aruba ॲक्सेस पॉइंट्सवर Purple सारखा हार्डवेअर-अग्नॉस्टिक प्लॅटफॉर्म लेयर कधी आवश्यक ठरतो, हे देखील तुम्हाला समजेल.
CIPA compliance: venue operators साठी compliance checklist
तुमचे WiFi CIPA च्या बंधनात येते की नाही हे तुम्ही ठरवू शकाल, त्यानंतर नेटवर्कचे वर्गीकरण करू शकाल, Purple Shield द्वारे DNS रूट करू शकाल आणि बायपास मार्ग बंद करू शकाल. Form 486 किंवा Form 479 प्रमाणपत्रासाठी कोणते पुरावे ठेवावे हे देखील तुम्हाला समजेल. ही checklist प्रत्येक आवश्यकतेला एक मालक नियुक्त करते, जेणेकरून तुमच्या पुढील फंडिंग वर्षाच्या प्रमाणपत्रात काहीही सुटणार नाही.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.