Los Captive Portal tradicionales siguen siendo populares porque son familiares, fáciles de explicar y están disponibles en muchos controladores inalámbricos. También son una opción predeterminada débil para el WiFi de invitados moderno. Las páginas de inicio dependen de redireccionamientos del navegador, la interacción del usuario y, a menudo, de diseños de acceso abierto o compartido, mientras que las directrices del Reino Unido han advertido que los redireccionamientos web y los Captive Portal tienen graves debilidades de seguridad. Guía de Jisc
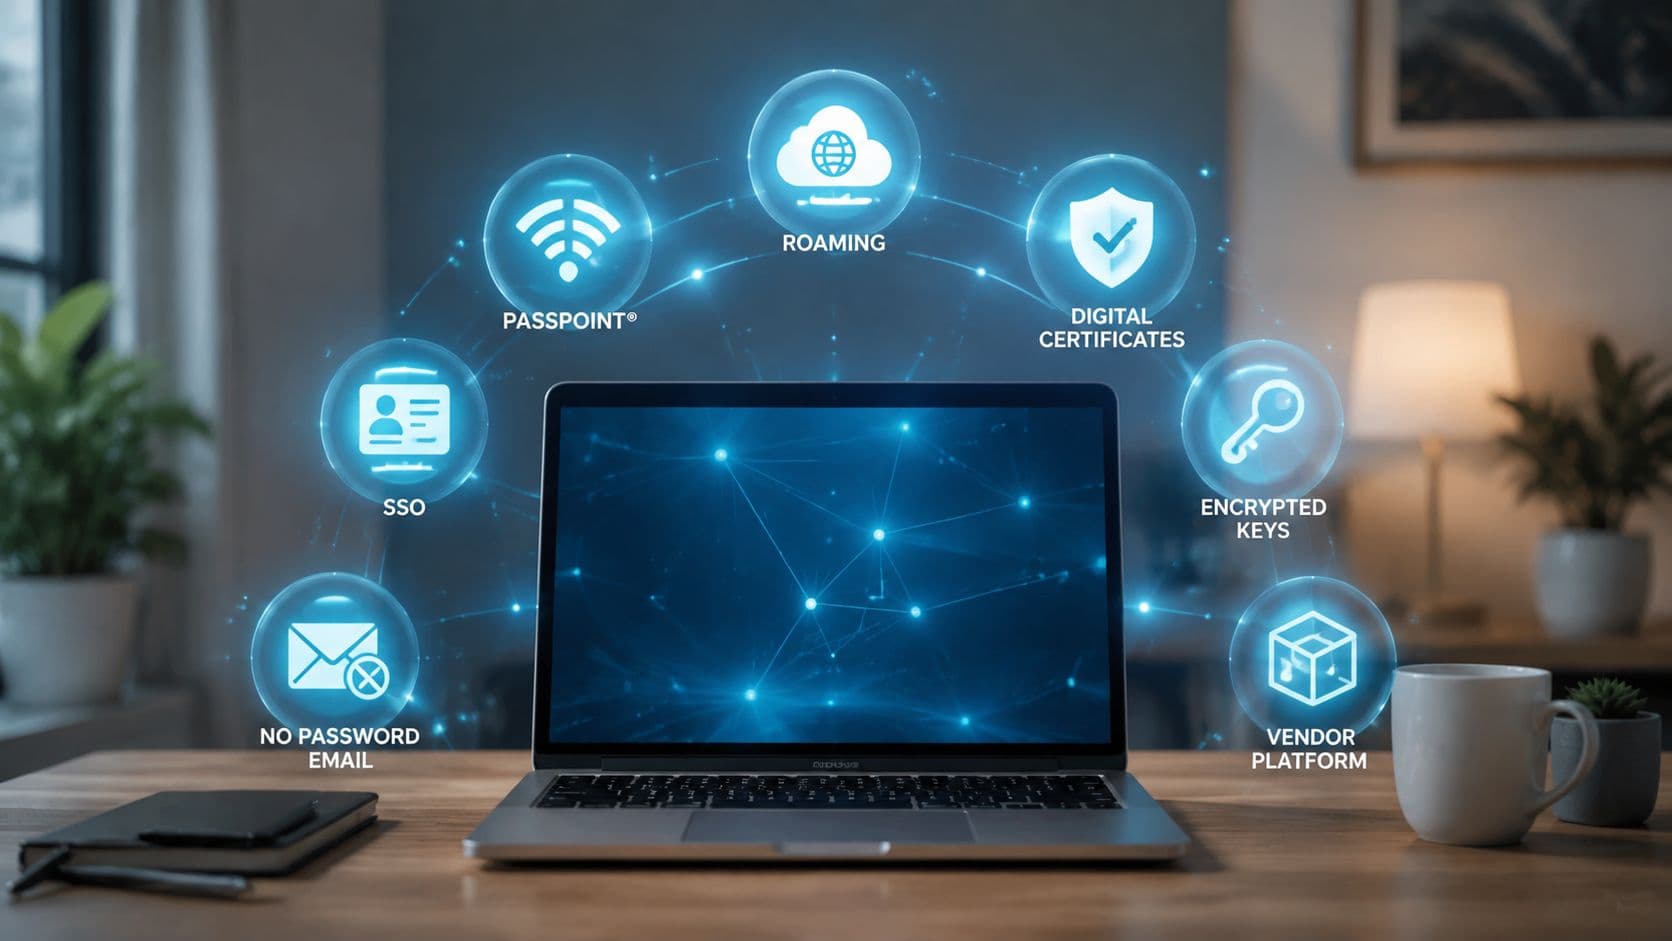
Las mejores alternativas de Captive Portal no pertenecen a una sola categoría. OpenRoaming y Passpoint se enfocan en el roaming de invitados cifrado y automático. El acceso basado en certificados es ideal para el personal y los dispositivos gestionados. El SSO conecta la política de WiFi con los proveedores de identidad, mientras que iPSK, PPSK y MPSK manejan dispositivos heredados, de IoT y multi-inquilino. Esta lista los compara por seguridad de primer paquete, esfuerzo de incorporación, compatibilidad de dispositivos, dependencias de identidad y hardware, comportamiento de roaming, administración y adecuación al espacio físico. Como contexto, un espacio como Madeira Remote Coliving puede necesitar simplicidad para los residentes, separación del personal y soporte para dispositivos que no pueden ejecutar autenticación empresarial.
1. Purple
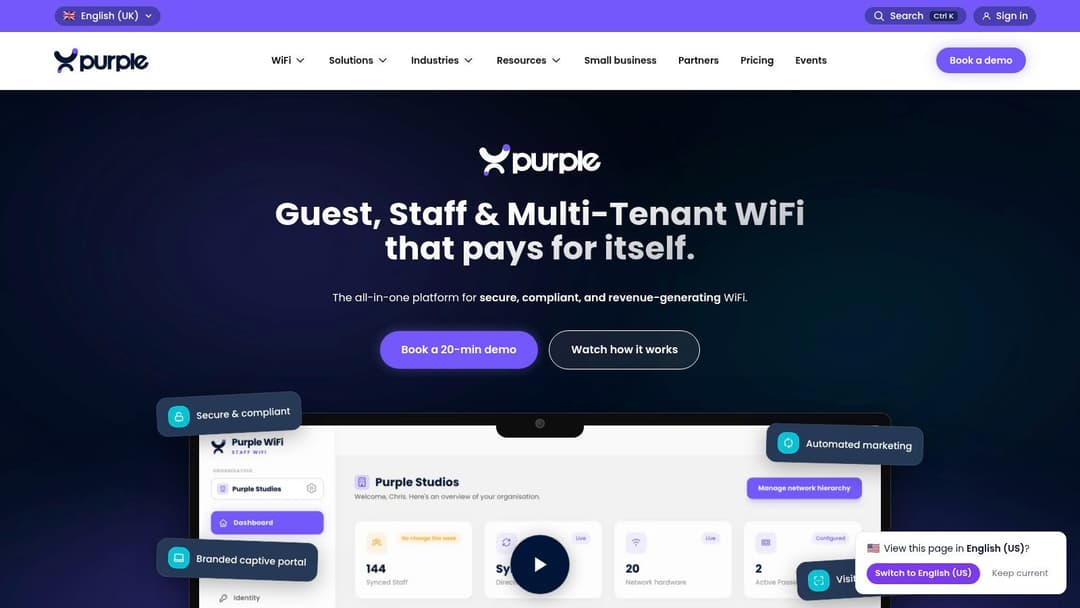
Purple se adapta a los establecimientos que necesitan roaming de invitados, identidad del personal y controles de acceso a nivel de dispositivo en una sola plataforma de WiFi. Combina OpenRoaming y Passpoint para invitados, EAP-TLS basado en certificados para el personal y controles de tipo iPSK para dispositivos que no admiten 802.1X. El resultado es una capa de autenticación para diferentes clases de usuarios y dispositivos, en lugar de otra página de inicio.
Los invitados pueden autenticarse una vez, comúnmente a través de correo electrónico, y luego volver a conectarse con menos esfuerzo en visitas posteriores. Passpoint aprovisiona el dispositivo para una autenticación automática, por lo que los usuarios recurrentes no necesitan completar un flujo de navegador cada vez. Este mismo enfoque ya se utiliza en sitios designados del Reino Unido, incluidos Loughborough University, 22 Bishopsgate, los campus de la University of the Arts London, Oxford y Bristol, como se documenta en la guía de despliegue relacionada con Jisc.Despliegues de OpenRoaming en el Reino Unido
Por qué funciona para diferentes tipos de usuarios
Para el personal, Purple utiliza certificados EAP-TLS en lugar de contraseñas compartidas. Las integraciones con Microsoft Entra ID, Google Workspace y Okta pueden aprovisionar el acceso y revocarlo cuando cambian los roles del directorio. Ese modelo se adapta a hospitales, oficinas, universidades y operadores multisitio donde cada conexión debe asociarse a una identidad individual.
Purple funciona como una superposición en la nube sobre el hardware de red existente, con compatibilidad en Cisco Meraki, Aruba, Ruckus, Juniper Mist y UniFi. Un diseño de RADIUS en la nube elimina la necesidad de operar un servidor RADIUS local, aunque la red sigue necesitando capacidades adecuadas de RADIUS, cambio de autorización y de portal cautivo (walled garden).
Regla práctica: Evalúe a Purple como una plataforma de acceso multiclasificación, no solo como un producto de portal. Su valor es más claro cuando una sola implementación debe separar a invitados, personal, residentes, IoT y dispositivos heredados sin dar a cada grupo el mismo proceso de inicio de sesión.
Los análisis integrados, los conectores de CRM y la automatización de marketing pueden convertir los datos de WiFi de origen directo (first-party) consentidos en información operativa y de marketing. La contrapartida es la complejidad comercial. Es posible que el nivel gratuito Connect para invitados no incluya las funciones de análisis, encuestas, seguridad o automatización que espera un operador empresarial, por lo que el costo total dependerá de los niveles y complementos seleccionados. Revise esta guía de Captive Portal de Purple, luego confirme los requisitos de licencias y controladores antes de comprometerse.
Explore la plataforma WiFi de Purple
2. SecureW2 JoinNow y Cloud RADIUS
SecureW2 adopta un enfoque centrado en los certificados. JoinNow guía a los usuarios a través del registro del dispositivo, obtiene un certificado y configura el sistema operativo para WPA-Enterprise, generalmente a través de EAP-TLS. Después de esa configuración inicial, el dispositivo puede autenticarse directamente en el WiFi sin tener que introducir una contraseña repetidamente o completar un Captive Portal.
La plataforma combina PKI en la nube con Cloud RADIUS y consultas de políticas contra proveedores de identidad como Microsoft Entra ID, Okta y Google Workspace. Esto permite a los administradores aplicar reglas de acceso por usuario, dispositivo o estado del directorio. El personal y los contratistas pueden recibir privilegios diferentes, mientras que el certificado de un usuario comprometido o que ha dejado la empresa se puede revocar sin necesidad de rotar una clave compartida.
Dónde se adapta este modelo
JoinNow es especialmente adecuado para oficinas, universidades y organizaciones distribuidas con dispositivos gestionados o un programa de BYOD serio. También puede admitir flujos de trabajo de invitados, pero los administradores deben diseñar cuidadosamente la experiencia del invitado. Un flujo de trabajo de certificado es seguro, pero exige más de un visitante que una simple página de clic de acceso.
El beneficio es la consistencia. La misma arquitectura basada en la identidad puede soportar WiFi, VPN y acceso cableado, en lugar de dejar la red inalámbrica como la parte menos controlada de la infraestructura. También elimina el problema recurrente de soporte creado por las contraseñas compartidas, especialmente cuando los usuarios copian las credenciales en dispositivos personales.
Los costos son principalmente operativos y no conceptuales:
- Capacidad de PKI: Los equipos de red que son nuevos en el uso de certificados deben comprender los procesos de inscripción, renovación, cadenas de confianza y revocación.
- Cobertura de dispositivos: Confirme la compatibilidad con los sistemas operativos y los modelos de propiedad utilizados por el personal, los contratistas y los usuarios de BYOD.
- Visibilidad del presupuesto: SecureW2 utiliza precios basados en cotizaciones, por lo que se requiere un proceso de descubrimiento antes de poder crear un caso de negocio confiable.
SecureW2 es una opción sólida enfocada en la seguridad, pero no es automáticamente la mejor plataforma de marketing para invitados. Si el lugar requiere roaming, analíticas y captación de datos de primera mano con consentimiento, además de certificados para el personal, compare las funciones requeridas en lugar de asumir que Cloud RADIUS por sí solo las cubrirá.
3. RUCKUS Cloudpath Enrollment System
Cloudpath se basa en el registro guiado y la aplicación de políticas. El usuario se conecta a un SSID de registro, sigue un proceso de autoservicio y recibe un certificado por dispositivo. Luego, el sistema transfiere el dispositivo a un SSID protegido con 802.1X, lo que reduce la dependencia diaria de las páginas de inicio (splash pages).
Esa migración es la característica operativa clave. Un Captive Portal puede autenticar una sesión de navegador, pero no necesariamente crea una relación duradera y gestionada entre el dispositivo y la red. Cloudpath sí lo hace, lo que simplifica el acceso recurrente y proporciona a los administradores una base más sólida para la toma de decisiones de políticas.
La ventaja práctica del soporte para dispositivos mixtos
Cloudpath también admite modelos de Dynamic PSK y Private PSK para dispositivos que no pueden usar 802.1X. Esto es importante en la industria hotelera, la educación, los edificios residenciales y los entornos con un uso intensivo de IoT. Es posible que una impresora, un sensor o un dispositivo de consumo más antiguo no puedan gestionar el registro de certificados, pero a menudo pueden usar una clave asignada de forma exclusiva y mapeada a una política o VLAN.
El resultado es un puente útil entre una contraseña compartida y la autenticación empresarial completa. Cada clave puede asociarse con un dispositivo, residente o rol, lo que permite a los administradores revocar o aislar el acceso sin tener que cambiar la credencial completa del SSID.
Cloudpath es más atractivo en la infraestructura Ruckus, donde los flujos de trabajo y la documentación se alinean estrechamente con la plataforma inalámbrica. Las propiedades heterogéneas necesitan más trabajo de diseño, particularmente en torno a la integración de controladores, el intercambio de políticas y el comportamiento exacto de PPSK entre diferentes proveedores. Algunos equipos de red también pueden encontrar exigente el modelo operativo DPSK durante la implementación.
Cloudpath funciona mejor cuando la organización trata la incorporación como una migración controlada hacia SSIDs seguros, y no como una simple página de inicio de sesión más atractiva.
El sector educativo, hoteles y propiedades de viviendas múltiples son ideales para esto. Si la infraestructura utiliza varios proveedores de WLAN, evalúe la interoperabilidad antes de seleccionarlo. Esta comparación de Cloudpath puede ayudar a contextualizar la decisión frente a una plataforma de superposición en la nube más amplia.
4. HPE Aruba ClearPass y Central NAC Air Pass
El enfoque de Aruba combina un sistema de control de acceso a la red maduro con capacidades de Passpoint y OpenRoaming. ClearPass proporciona AAA, perfilado de dispositivos, incorporación y aplicación de políticas, mientras que Central NAC Air Pass ofrece una experiencia de roaming más fluida para los usuarios y ubicaciones participantes.
Esta es una arquitectura empresarial profunda en lugar de un sustituto de portal ligero. Los administradores pueden crear políticas independientes para empleados, contratistas, invitados, BYOD y dispositivos, y luego aplicar esas políticas de acuerdo con la identidad, el estado del certificado, el perfil del dispositivo o la ubicación de la red. ClearPass también admite flujos de trabajo de patrocinio de invitados cuando aún se requiere un proceso de invitados convencional.
Por qué los entornos de Aruba deberían considerarlo
Passpoint cambia el modelo de invitados. En lugar de presentar una página de inicio del navegador cada vez que llega un visitante, el dispositivo recibe un perfil y se autentica automáticamente cuando detecta una red compatible. Esto es especialmente útil para campus, propiedades del sector público, ubicaciones cercanas al transporte y organizaciones con visitantes frecuentes.
El WiFi del sector público del Reino Unido proporciona una comparación útil. GovWifi permite que el personal y los visitantes se registren una sola vez y se conecten automáticamente en los edificios participantes, utilizando WPA2-Enterprise con AES y EAP-PEAP/MS-CHAPv2 en su flujo de autenticación central. Guía de privacidad de GovWifi El modelo demuestra por qué las credenciales por usuario y la segmentación de red pueden ser preferibles a una contraseña compartida o a un redireccionamiento repetido del portal.
La debilidad de Aruba es la complejidad. El diseño de ClearPass, las licencias, los certificados, los perfiles de Passpoint, RADIUS y las dependencias de políticas requieren una planificación cuidadosa. La aleatorización de MAC también puede hacer que el reconocimiento del portal clásico sea poco confiable, lo que refuerza el argumento a favor de los certificados o Passpoint en lugar de intentar reparar un viejo flujo de trabajo basado en redirecciones.
HPE Aruba Central NAC Air Pass
5. Cisco Identity Services Engine y Cisco Spaces OpenRoaming
Cisco ISE es el motor de políticas en esta combinación. Gestiona el AAA empresarial, el 802.1X basado en certificados, la incorporación de BYOD, la creación de perfiles de dispositivos y los flujos de trabajo de acceso de invitados. Cisco Spaces OpenRoaming añade una ruta federada a la conectividad automática de visitantes, reduciendo el número de veces que un usuario recurrente necesita interactuar con un portal.
ISE se adapta a las organizaciones que ya ejecutan controles inalámbricos, de conmutación y de identidad de Cisco. Puede verificar el estado de los certificados, aplicar políticas a través del contexto de identidad y dispositivo, y admitir el acceso de invitados patrocinado o de autoservicio donde un portal siga siendo necesario. Esa amplitud lo hace adecuado para grandes propiedades, pero también significa que los administradores deben mapear la ruta de autenticación completa antes del despliegue.
OpenRoaming es el factor diferenciador para los invitados. La Wi-Fi Alliance ha descrito la conectividad Passpoint en espacios públicos europeos y citó un despliegue en el centro de Londres, en Trafalgar Square. Despliegues de Passpoint de la Wi-Fi Alliance La idea operativa es sencilla. Un dispositivo se aprovisiona una sola vez y luego utiliza la federación y la autenticación automática en lugar de repetir los pasos de inicio de sesión web local.
La principal compensación
La profundidad del ecosistema de Cisco puede ser una ventaja o una limitación. Una infraestructura de WLAN de Cisco puede utilizar las integraciones nativas de manera eficaz, mientras que un entorno de múltiples proveedores debe validar los atributos de RADIUS, la federación de roaming, la aplicación de políticas y los límites de soporte. Las capacidades de Spaces también dependen de las licencias, por lo que el nombre del producto por sí solo no define el conjunto de funciones disponibles.
Cisco ISE es, por lo tanto, más fuerte donde las políticas centralizadas y la integración empresarial importan más que la simplicidad de la implementación. Puede ser excesivo para un lugar pequeño que solo necesita un acceso a internet aislado para invitados, pero puede ser adecuado para el sector salud, educación superior, aeropuertos y grandes propiedades corporativas.
Compare Cisco Spaces con Purple
Cisco Identity Services Engine
6. Juniper Mist Access Assurance con Passpoint y MPSK
Juniper Mist ofrece varias alternativas porque diferentes dispositivos necesitan distintos métodos de autenticación. Passpoint y OpenRoaming sirven para dispositivos de invitados compatibles, Access Assurance proporciona políticas cloud NAC y AAA, y Multiple PSK o Private PSK es compatible con dispositivos antiguos, IoT y puntos finales especializados.
Esa combinación es útil en entornos mixtos. Un visitante frecuente puede usar un perfil de Passpoint aprovisionado, un empleado puede autenticarse a través de una política de identidad y un dispositivo IoT puede recibir una PSK individual con mapeo de roles o VLAN. El administrador no tiene que forzar a cada terminal a usar un solo método porque el SSID es compartido.
El modelo en la nube de Mist también produce telemetría detallada de WLAN y terminales. Esto puede ayudar a los equipos a solucionar fallas de autenticación, identificar clases de dispositivos y comprender cómo las decisiones de políticas afectan el acceso. El soporte de RadSec es relevante cuando la organización participa en una federación de roaming segura y necesita una comunicación protegida entre los componentes de roaming.
La clase de dispositivo debe guiar la elección
Passpoint es la respuesta más limpia para los dispositivos de invitados compatibles porque elimina la interacción repetida con el navegador. MPSK o PPSK es más práctico para dispositivos sin capacidad 802.1X, pero aún genera un proceso administrativo para emitir, almacenar y revocar claves. Access Assurance agrega una política central, aunque los administradores deben confirmar qué funciones están incluidas en la licencia seleccionada.
Mist no es un reemplazo universal para todas las funciones del portal. Si el establecimiento aún requiere páginas personalizadas con marca, encuestas o captura detallada de datos de invitados, es posible que necesite un portal de terceros junto con los controles de red. Esto puede generar dos sistemas para administrar y dos lugares para resolver problemas.
Documentación inalámbrica de Juniper Mist
7. ExtremeCloud IQ con PPSK y ExtremeGuest
ExtremeCloud IQ utiliza PPSK para otorgar a los usuarios o dispositivos claves distintas mientras conserva un modelo práctico de SSID compartido. Los administradores pueden asociar cada clave con un rol, política o VLAN, lo que genera una mayor rendición de cuentas en comparación con una sola contraseña y evita toda la carga de incorporación de 802.1X basado en certificados.
Este es un punto medio útil para edificios residenciales, redes de invitados y entornos de IoT. Un residente, contratista o dispositivo puede recibir una credencial individual, mientras que la red puede revocar esa credencial sin interrumpir a todos los demás usuarios. Es más simple que una implementación completa de PKI, aunque no ofrece los mismos controles de ciclo de vida de certificados.
Cuándo ExtremeGuest todavía tiene sentido
ExtremeCloud IQ también es compatible con 802.1X, SAML SSO y otras opciones de seguridad inalámbrica. ExtremeGuest sigue estando disponible cuando un sitio necesita un portal convencional para la aceptación de términos, el registro de invitados o un trayecto de acceso personalizado con la marca. Esto ofrece a los operadores una vía de migración, pero conservar el portal significa que no han eliminado la fricción del navegador para ese grupo de usuarios.
La disponibilidad de PPSK depende del nivel de licencia correspondiente, así que confirme el derecho de uso antes de diseñar la implementación. Lo mismo aplica si la organización prevé añadir OpenRoaming más adelante. La federación de roaming puede requerir componentes adicionales y trabajo de integración más allá del despliegue inicial de PPSK.
Extreme es una opción sensata cuando la infraestructura WLAN actual ya utiliza su plataforma de gestión en la nube y el problema inmediato es el riesgo de las contraseñas compartidas. Es menos atractivo si la empresa necesita un sistema único para el roaming federado de invitados, certificados de empleados, datos de CRM y hardware de múltiples proveedores.
Comparación de 7 alternativas de Captive Portal
| Solución | 🔄 Complejidad de implementación | 💡 Requisitos de recursos | 📊 Resultados esperados | Casos de uso ideales | ⭐ Ventajas clave / ⚡ Eficiencia |
|---|---|---|---|---|---|
| Purple | Moderada, superposición de RADIUS en la nube; despliegue rápido pero requiere cierta configuración de red | Bajos a moderados, servicio en la nube + controladores compatibles; complementos de pago para obtener el máximo valor | Altos, acceso impecable por certificados para invitados/personal; analíticas integradas para el ROI | Retail, hotelería, estadios, hospitales, recintos multi-inquilino | ⭐ Seguridad empresarial, OpenRoaming/Passpoint, integración con CRM/marketing ⚡ Rápido tiempo de puesta en marcha |
| SecureW2 JoinNow + Cloud RADIUS | Moderada a alta, conceptos de PKI y flujos de trabajo de incorporación de dispositivos | Moderados, PKI en la nube, integraciones de IdP; se recomienda cotización/descubrimiento | Altos, 802.1X sin contraseña en WiFi/VPN/cableado; reduce los portales cautivos | Empresas que buscan acceso basado en certificados para toda la organización | ⭐ Sólida automatización de PKI y soporte de IdP ⚡ El registro automatizado acelera el despliegue |
| RUCKUS Cloudpath Enrollment System | Moderada, autoservicio guiado; mejor experiencia en equipos RUCKUS | Moderados, integraciones con AD/MDM; DPSK para dispositivos heredados/IoT | Altos, certificados por dispositivo, menor dependencia diaria de portales | Educación, hotelería, MDUs, despliegues centrados en RUCKUS | ⭐ Flujos de registro maduros y soporte DPSK ⚡ Migración fluida de dispositivos a SSIDs seguros |
| HPE Aruba ClearPass + Central NAC Air Pass | Alta, diseño y licenciamiento complejos; se requiere una planeación detallada | Altos, ClearPass + Central NAC y APs de Aruba; derechos de licencia | Altos, políticas granulares, Passpoint/OpenRoaming para un acceso de invitados sin fricciones | Redes grandes y segmentadas; sector público y educación | ⭐ NAC integral, perfilado y soporte de Passpoint ⚡ Escalable para grandes propiedades |
| Cisco ISE + Cisco Spaces OpenRoaming | Alta, configuración de nivel empresarial y complejidad de licenciamiento | Altos, despliegue de ISE, licenciamiento de Spaces; óptimo con Cisco WLAN | Altos, AAA robusto, comprobación de certificados, federación de roaming para visitantes recurrentes | Grandes campus basados en Cisco y sitios de proveedores de servicios | ⭐ Probado en batalla a gran escala con amplias integraciones ⚡ OpenRoaming acelera la reconexión |
| Juniper Mist Access Assurance + Passpoint/MPSK | Moderada a alta, configuración de NAC en la nube + Passpoint; verificación de licencias | Moderados, nube de Mist, derechos de Access Assurance; MPSK/PPSK para IoT | Altos, telemetría de IA, incorporación fluida, múltiples alternativas de portal | Propiedades modernas de WLAN en la nube, entornos mixtos con IoT | ⭐ Telemetría de IA integrada y alternativas de portal flexibles ⚡ Estrecha integración de WLAN+NAC |
| ExtremeCloud IQ (PPSK/MPSK) + ExtremeGuest | Moderada, PPSK es más simple que 802.1X completo; flujos de trabajo de portal opcionales | Moderado, licencias de Cloud IQ; la disponibilidad de PPSK varía según el nivel | Medio - Alto, las claves por dispositivo reducen el uso del portal; puente práctico hacia 802.1X | Entornos BYOD, MDUs, organizaciones que buscan PPSK | ⭐ Herramientas y manuales prácticos de PPSK; aplicación opcional para invitados ⚡ Menor sobrecarga que 802.1X completo |
Elija el modelo de autenticación que se adapte al establecimiento
No existe una única alternativa ganadora universal para el Captive Portal. La elección correcta depende de los tipos de dispositivos, el modelo de identidad y la tolerancia del establecimiento a la complejidad operativa.
Elija OpenRoaming o Passpoint cuando los visitantes regresen con regularidad, se desplacen entre ubicaciones participantes o necesiten conectividad cifrada sin tener que interactuar repetidamente con el navegador. Los espacios públicos, campus, propiedades vinculadas al transporte, hoteles y recintos con múltiples ubicaciones son los que más se benefician cuando el aprovisionamiento de perfiles es viable para su audiencia. Los despliegues en Londres y los sitios designados de OpenRoaming en el Reino Unido demuestran que este modelo está operando más allá de las demostraciones de laboratorio.Ejemplos de despliegue de OpenRoaming en el Reino Unido
Elija EAP-TLS con RADIUS en la nube cuando la identidad del personal, el ciclo de vida del certificado y la revocación inmediata sean lo más importante. Las oficinas, hospitales, universidades y programas de BYOD administrados deben priorizar las credenciales individuales sobre las PSK compartidas. Elija PPSK, MPSK o iPSK para dispositivos heredados, IoT, residentes y entornos multiinquilino donde 802.1X no sea práctico.
Antes de realizar una prueba piloto, realice un inventario de los endpoints y registre cuáles son compatibles con Passpoint, WPA2 o WPA3-Enterprise, 802.1X y el registro de certificados. Confirme su proveedor de WLAN, soporte RADIUS, Change of Authorisation, aislamiento de VLAN, integraciones con proveedores de identidad, requisitos de roaming y licencias. Decida también qué datos personales necesita el espacio de red. La guía empresarial del Reino Unido distingue los portales básicos de los sistemas empresariales con herramientas de auditoría y GDPR, mientras que la cuestión de cumplimiento más amplia es la minimización de datos - no recopilar más información de identidad.Guía de cumplimiento y WiFi para invitados en el Reino Unido
Purple es relevante cuando un operador desea una capa de software en la nube sobre el hardware compatible, combinando Passpoint para invitados y OpenRoaming, integración de identidad del personal, análisis y controles para dispositivos heredados o multiinquilino. Puede reducir el número de sistemas separados, pero la red aún necesita funciones de controlador compatibles y un diseño segmentado adecuadamente.
Comience con el modelo de autenticación, no con el diseño de la página de inicio. Un portal pulido puede dejar a la organización dependiendo de redireccionamientos, credenciales compartidas y soporte manual. Una combinación bien diseñada de perfiles de roaming, certificados y claves por dispositivo proporciona a cada grupo de usuarios un método de acceso que se adapta a su dispositivo y perfil de riesgo.
Purple combina Passpoint y OpenRoaming para un acceso de invitados con menor fricción, autenticación de personal basada en certificados y controles para dispositivos heredados o multiinquilino en hardware WLAN compatible. Visite Purple para evaluar cómo su plataforma de identidad en la nube y WiFi podría reemplazar los inicios de sesión repetidos de Captive Portal sin imponer un único modelo de autenticación en cada dispositivo.